 Aller au contenu



Un serveur dédié géré est une machine physique sur laquelle votre fournisseur d'hébergement gère les correctifs de système d'exploitation, les mises à jour de sécurité, la surveillance des serveurs et la maintenance matérielle. Un serveur dédié non géré donne à votre équipe un accès root complet et une responsabilité complète pour chaque couche au-dessus du matériel. Le bon modèle dépend de la profondeur technique de votre équipe, de vos exigences de disponibilité et du coût réel de chaque option.
Plus de 16 ans de course infrastructure de serveurs dédiée Pour plus de 36 000 entreprises dans 196 pays, nous avons vu les deux modèles réussir et échouer. Les entreprises ont le bon matériel et le modèle de gestion erroné. Le résultat est soit un temps d'arrêt inattendu d'un noyau non corrigé, soit de l'argent dépensé pour les services gérés dont une équipe DevOps complète n'avait pas besoin. Ce guide comble cet écart.
Qu'est-ce qu'un serveur dédié géré ?
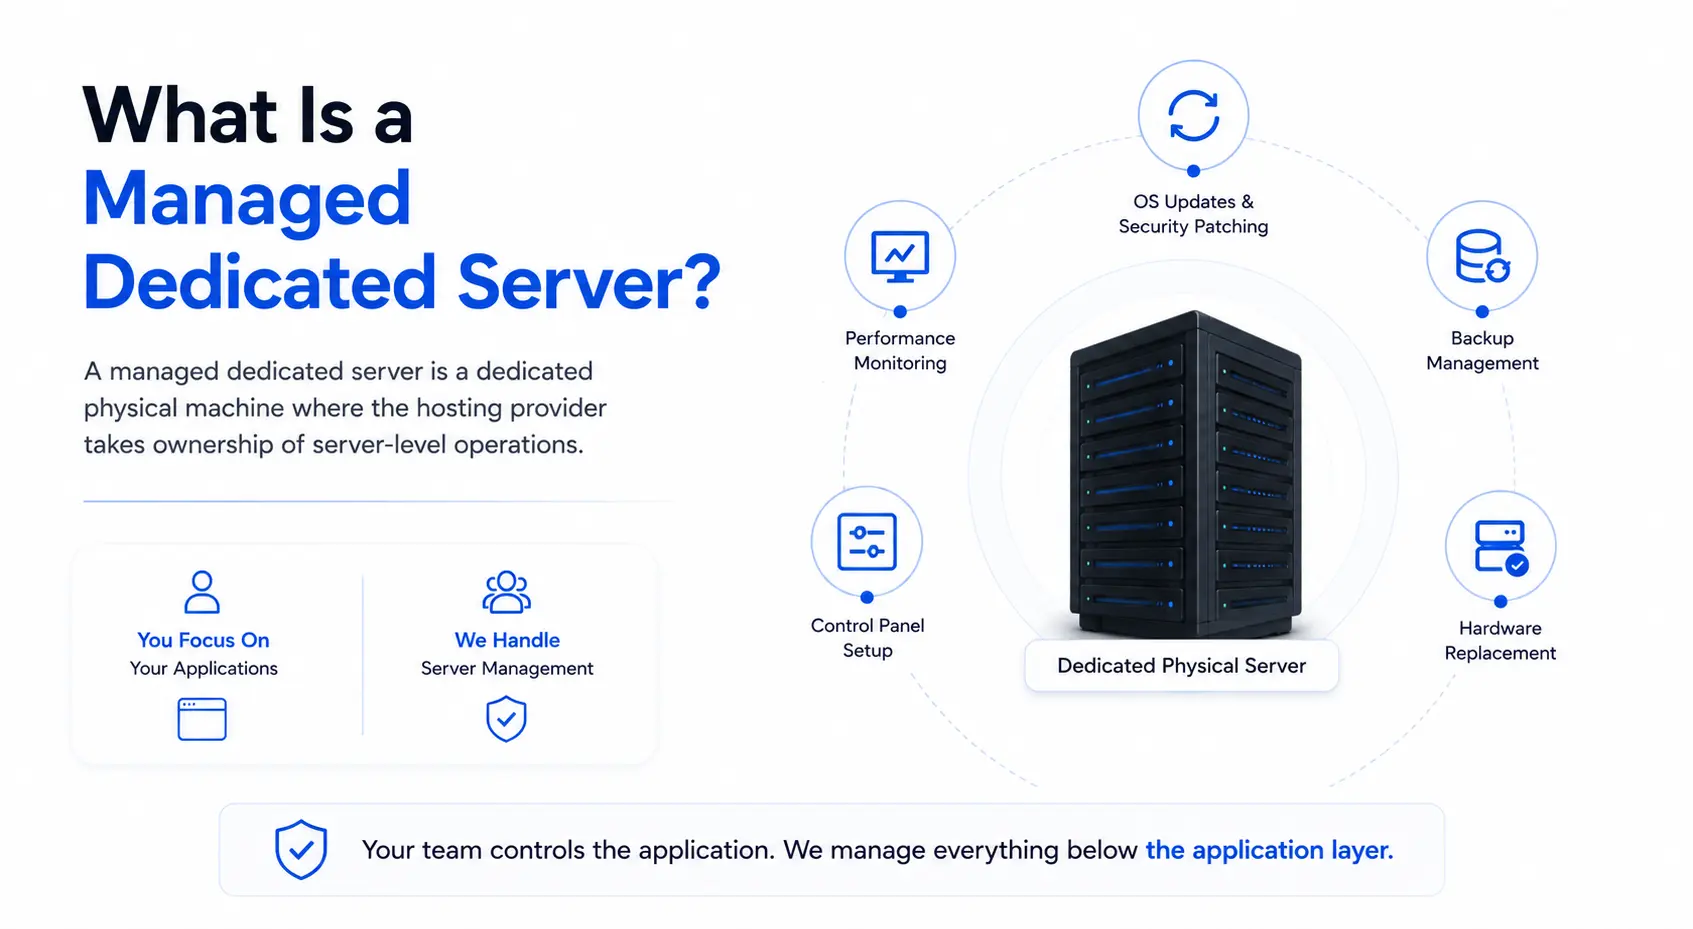
Un serveur dédié géré est une machine physique dédiée dans laquelle le fournisseur d'hébergement s'approprie les opérations au niveau du serveur. Cela comprend les mises à jour du système d'exploitation, les correctifs de sécurité, la surveillance des performances, la gestion des sauvegardes, la configuration du panneau de commande et le remplacement du matériel. Votre équipe contrôle l'application. Le fournisseur gère tout sous la couche application.
Les entreprises qui choisissent l'hébergement de serveurs dédiés gérés bénéficient de toutes les performances d'un matériel physique isolé sans avoir surmonté la gestion d'une équipe d'administration de serveurs. Le fournisseur applique les correctifs du système d'exploitation sur un cycle planifié, surveille l'utilisation du processeur et de la mémoire 24 heures sur 24 et remplace le matériel défaillant sous un SLA défini. Si quelque chose se casse au niveau du serveur, le fournisseur possède le correctif.
Ce modèle convient aux clients qui veulent la puissance brute d'un serveur bare metal sans le coût interne d'un maintien. Il supprime une dépendance en personnel, transfère la responsabilité de la sécurité à une équipe spécialisée et entraîne des coûts mensuels tout compris.
Responsabilités que le fournisseur gère
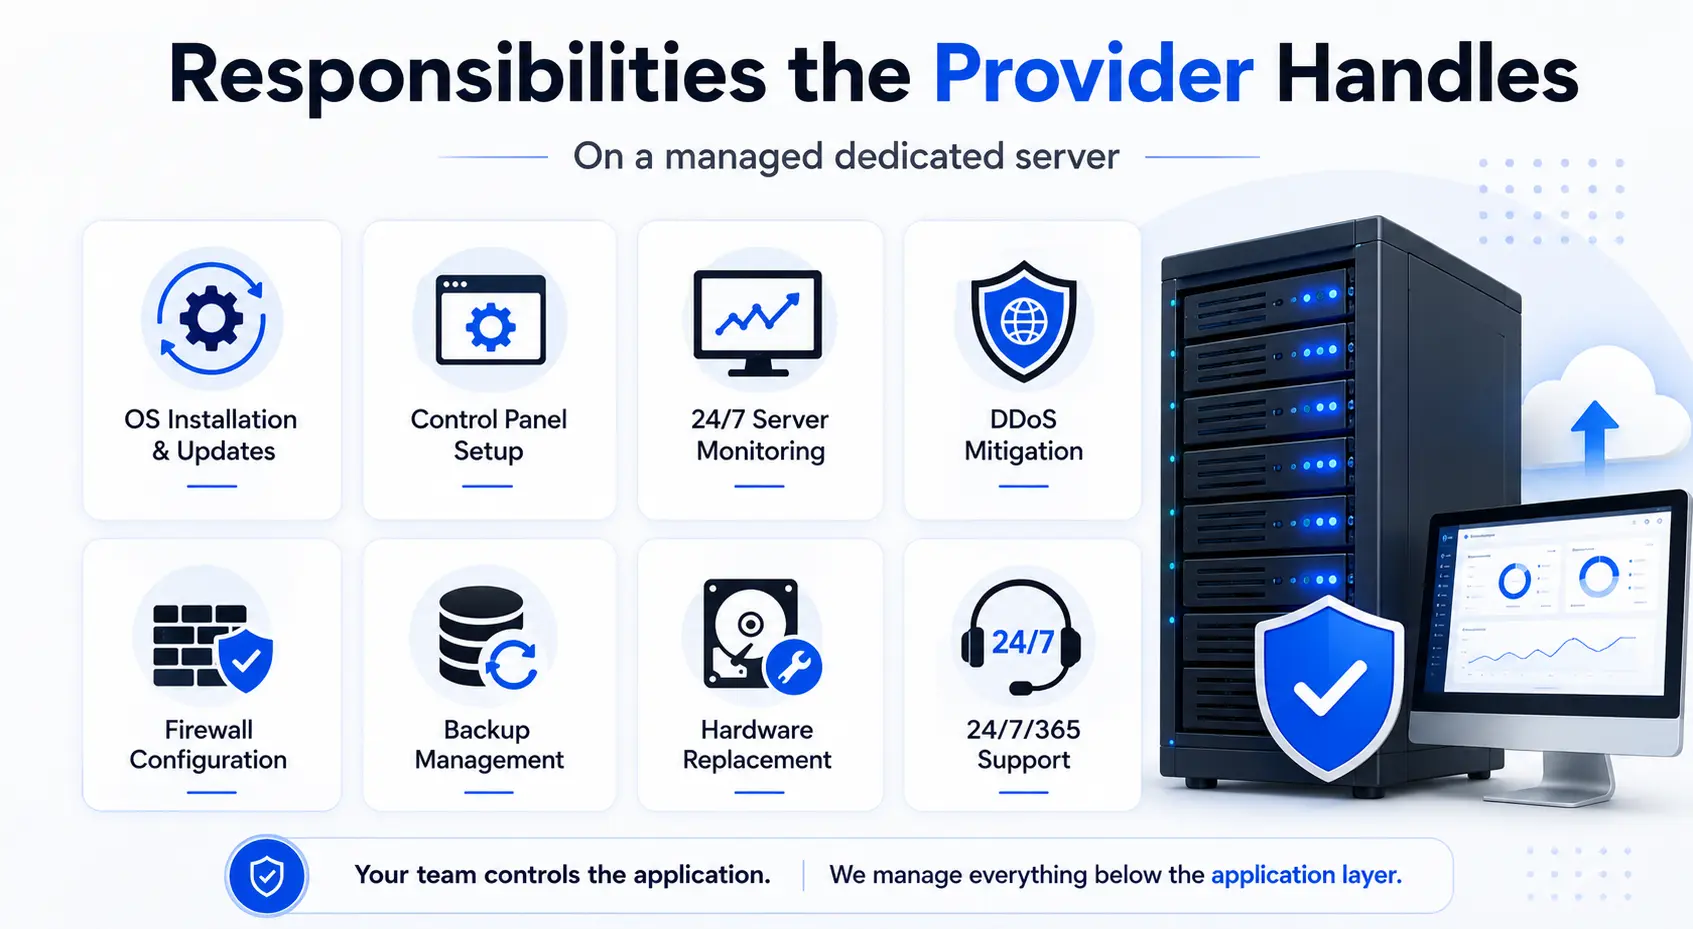
Sur un serveur dédié géré, le fournisseur d'hébergement couvre généralement :
- Installation et mises à jour du système d'exploitation — Patchs du noyau, correctifs de sécurité et mises à niveau du système sur un cycle planifié
- Configuration du panneau de commande — CPanel, Plesk ou DirectAdmin préinstallé configuré et maintenu
- surveillance des serveurs — Suivi 24h/24 et 7j/7 de l'utilisation du processeur, de la RAM, des E/S de disque et du débit du réseau
- Atténuation DDoS — Protection de couche réseau qui intercepte le trafic malveillant avant qu'il n'atteigne le système d'exploitation du serveur
- Configuration du pare-feu — rulesets built and maintained by the provider’s security team
- Planification de sauvegarde — Jobs de sauvegarde automatisés avec des tests de rétention et de récupération définis
- Diagnostic matériel et remplacement — Lecteurs défectueux, RAM défectueuse et processeurs défaillants remplacés sous le SLA du fournisseur
- 24/7/365 Réponse aux incidents — the provider’s engineers respond to server-level failures, not your team at 3 a.m.
Responsabilités que vous conservez sur la couche application
L'hébergement géré ne signifie pas de transfert à tous les niveaux. Votre équipe possède toujours :
- Sélection, installation et configuration des logiciels de couche d'application
- Réglage de la base de données et optimisation des requêtes
- Votre propre base de code et de déploiement
- Gestion de l'accès utilisateur et autorisations au niveau de l'application
- Références de la logique métier et des performances des applications
Le modèle géré élimine la charge de travail d'administration interne du serveur sous la couche d'application. Vos ingénieurs se concentrent sur le produit. Le fournisseur se concentre sur la machine.
Qu'est-ce qu'un serveur dédié non géré ?
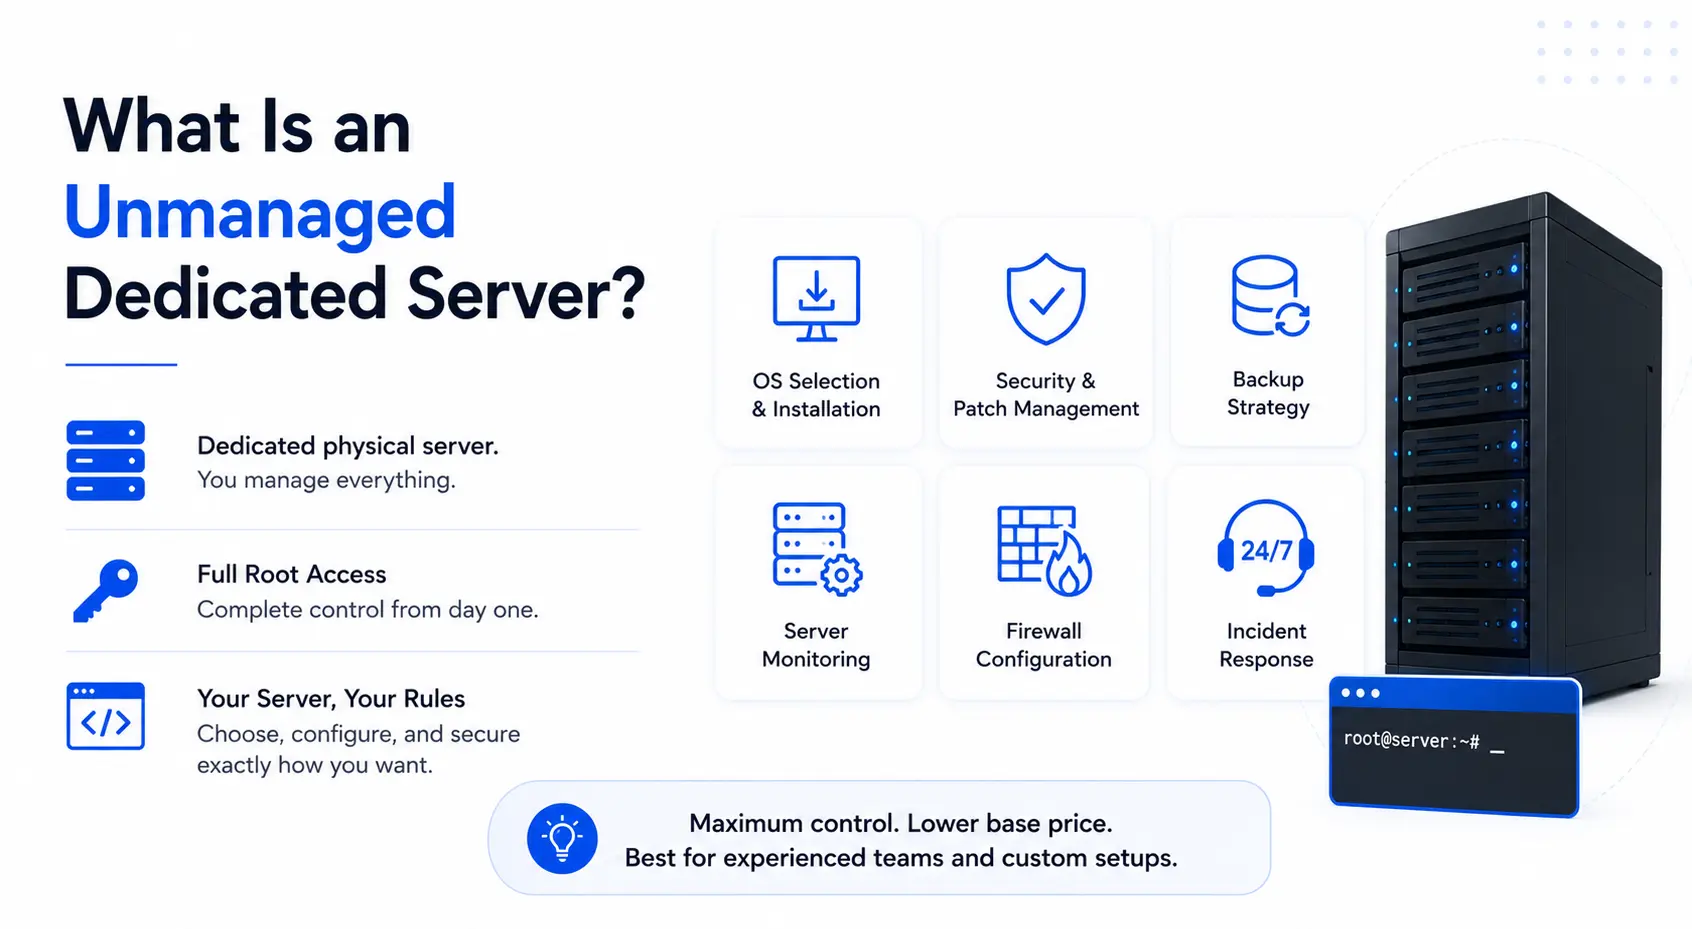
Un serveur dédié non géré, également appelé serveur auto-géré, est une machine physique dédiée où votre équipe possède toute l'administration des serveurs. Le fournisseur fournit le matériel, l'alimentation, le refroidissement et la connectivité réseau. Vous gérez la sélection du système d'exploitation, le renforcement de la sécurité, les cycles de correctifs, la stratégie de sauvegarde, la surveillance des serveurs et la réponse aux incidents à chaque heure de la journée.
L'hébergement de serveurs dédiés non gérés permet à votre équipe d'accéder à la racine complète à partir du moment où le serveur est provisionné. Vous choisissez le système d'exploitation, installez le panneau de commande ou sautez entièrement, configurez chaque règle de pare-feu et gérez chaque mise à jour logicielle. Aucune couche de gestion ne se situe entre vos ingénieurs et le métal. Cette liberté a une réelle valeur pour les équipes qui savent comment l'utiliser et un risque réel pour les équipes qui ne le savent pas.
Les équipes qui ont besoin d'un contrôle maximal à un prix de base inférieur choisissent souvent ce chemin, en particulier lorsqu'ils exécutent déjà des pipelines d'infrastructure en tant que code ou ont besoin de configurations qu'aucun fournisseur géré ne permet. Pour un aperçu plus large de la façon dont l'infrastructure dédiée se compare à l'hébergement virtualisé, consultez notre guide de Hébergement VPS comme point d'entrée.
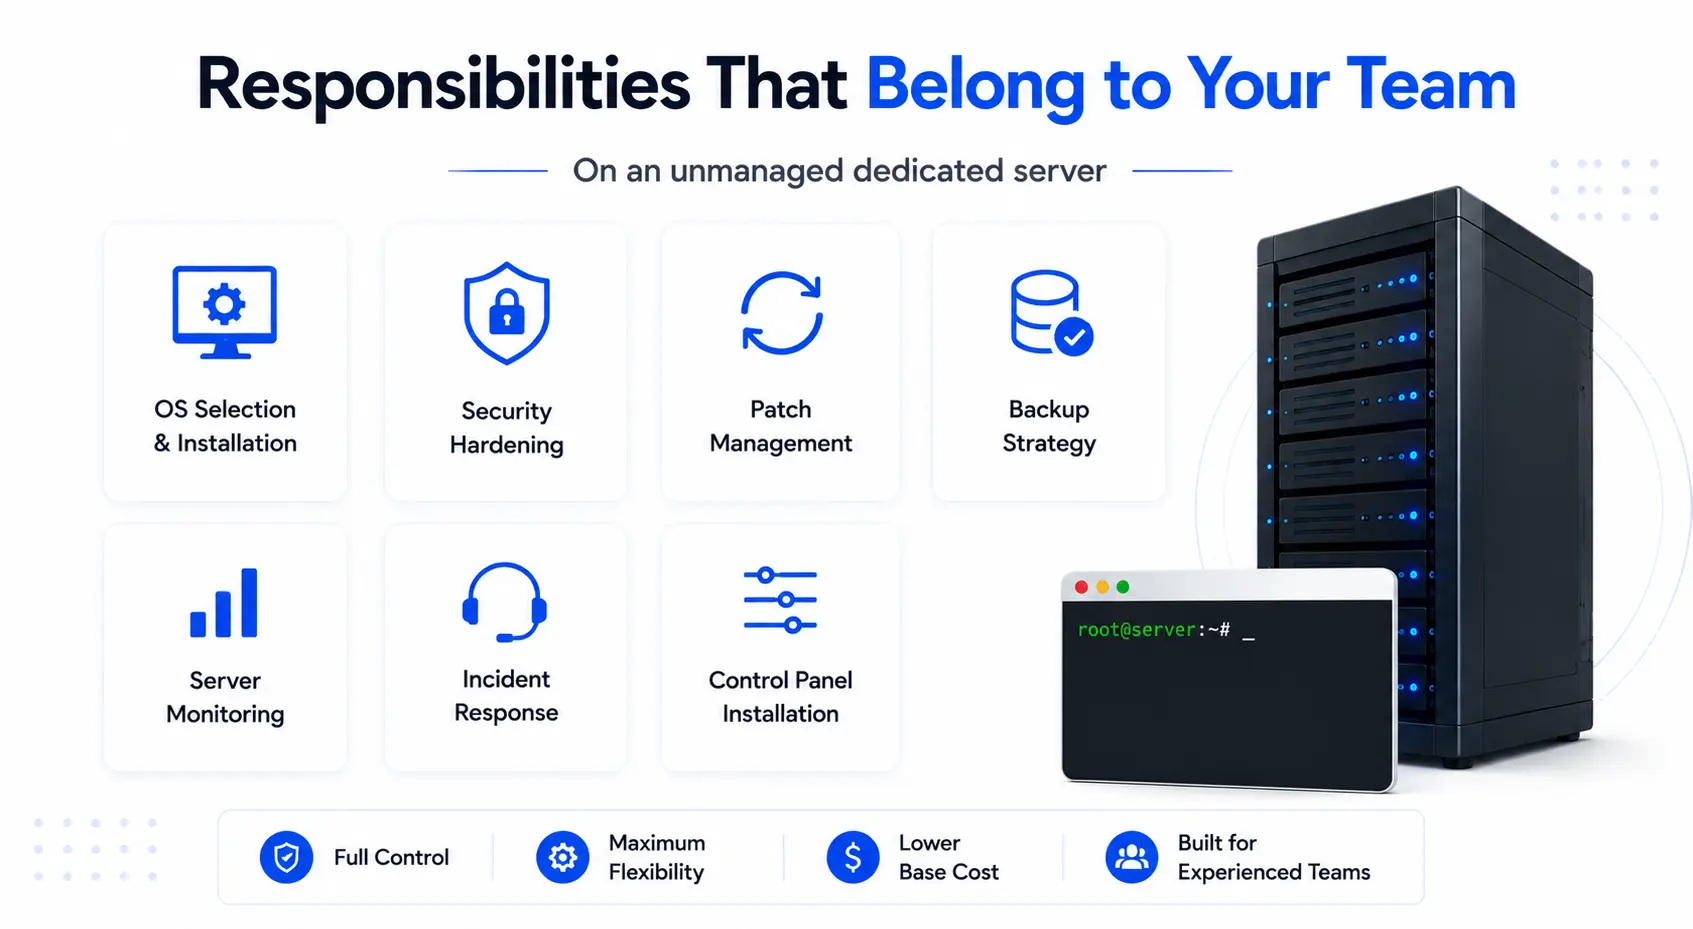
Responsabilités appartenant à votre équipe
Sur un serveur dédié non géré, votre équipe possède :
- Sélection et installation du système — Toute distribution Linux, serveur Windows ou construction personnalisée
- Durcissement de sécurité — Règles de pare-feu (iptables, UFW), authentification de clé SSH, verrouillage de port, configuration Fail2ban et configuration du système de détection d'intrusion
- Gestion des correctifs — Mises à jour de sécurité au niveau du système d'exploitation et du noyau, appliquées selon votre propre calendrier
- stratégie de sauvegarde — Jobs de sauvegarde locaux, réplication à distance et tests de récupération conçus et exécutés par votre équipe
- surveillance des serveurs — Des outils comme Prometheus, Zabbix, Nagios ou DataDog installés et configurés par vos ingénieurs
- Réponse aux incidents — Si le système d'exploitation tombe en panne à 2 h du matin, votre équipe diagnostique et répare
- Installation du panneau de commande — cPanel, Plesk, DirectAdmin ou CLI-Only Management, votre appel
Ce que le fournisseur couvre encore
Même sur un serveur non géré, le fournisseur d'hébergement conserve :
- Maintenance physique du matériel et remplacement des composants
- Connectivité réseau, routage BGP et basculement en amont
- Puissance, refroidissement et sécurité physique dans le centre de données
- Atténuation DDoS de la couche réseau (protection au niveau de l'infrastructure, pas au niveau du système d'exploitation)
- Provisionnement initial du système d'exploitation lors du déploiement
Serveur dédié géré ou non géré : comparaison côte à côte
La principale différence entre un serveur dédié géré et non géré est la propriété administrative. Les deux modèles fonctionnent sur du matériel physique identique. Le point de séparation est de savoir qui corrige le système d'exploitation, qui surveille le serveur et qui répond lorsque quelque chose se casse.
| Fonctionnalité | Serveur dédié géré | Serveur dédié non géré |
|---|---|---|
| OS Patching | Programmé par le fournisseur, automatique | responsabilité du client |
| Durcissement de sécurité | Configuré par le fournisseur | Le client construit à partir de zéro |
| surveillance des serveurs | Fournisseur géré 24h/24 et 7j/7 | Le client installe et exécute ses propres outils |
| Gestion des sauvegardes | Provider-Scheduled (ou add-on) | Conception et exécution des clients |
| Panneau de contrôle | Pré-installé (cPanel, Plesk, DirectAdmin) | Le client s'installe si nécessaire |
| Accès root | Disponible (certaines restrictions peuvent s'appliquer) | Racine complète dès le premier jour |
| Support technique | Prise en charge complète au niveau du serveur 24/7 | Matériel et couche réseau uniquement |
| Réponse aux incidents | Propriété du fournisseur avec un SLA défini | L'équipe client possède toutes les réponses |
| Coût mensuel | Plus élevé (couche d'administration incluse) | Prix de base inférieur |
| Meilleur ajustement | Des équipes sans administrateur système dédié | Équipes informatiques ou DevOps internes |
Table de propriété complète de la RACI
RACI définit qui est responsable, responsable, consulté ou informé pour chaque tâche. Dans le contexte du serveur dédié, le modèle de propriété est binaire : le fournisseur le traite ou votre équipe le gère. Le tableau ci-dessous associe 12 responsabilités au niveau du serveur sur les deux modèles.
| Responsabilité | Serveur géré | Serveur non géré |
|---|---|---|
| Maintenance physique du matériel | Fournisseur | Fournisseur |
| Connectivité réseau et routage BGP | Fournisseur | Fournisseur |
| Puissance et refroidissement | Fournisseur | Fournisseur |
| Installation du système d'exploitation et provisionnement initial | Fournisseur | Fournisseur |
| Correction de la sécurité du système | Fournisseur | Client |
| Mises à jour du noyau | Fournisseur | Client |
| Installation du panneau de commande | Fournisseur | Client |
| Configuration du pare-feu | Fournisseur | Client |
| Atténuation DDoS (couche réseau) | Fournisseur | Fournisseur |
| Surveillance des serveurs et alertes | Fournisseur | Client |
| Planification et stockage des sauvegardes | Fournisseur (ou add-on) | Client |
| Logiciel de couche d'application | Client | Client |
Les lignes en gras indiquent où les modèles se séparent. En dessous des lignes en gras, les deux modèles partagent la même couverture de fournisseur au niveau de la couche d'infrastructure. La couche application appartient au client dans les deux cas.
Comparaison des coûts : serveur dédié géré ou non géré
Les serveurs dédiés gérés coûtent 30 à 601 TP3T de plus que des configurations non gérées équivalentes au prix du serveur de base. Un serveur non géré à $150/mois peut exécuter $220–$350/mois avec une couche de gestion complète incluse. Cependant, le coût réel d'un serveur non géré comprend la main-d'œuvre technique, les outils de surveillance, le stockage de sauvegarde, la licence du panneau de contrôle et le temps de récupération des incidents qui n'apparaissent jamais sur la facture du serveur.
L'erreur que la plupart des acheteurs commettent est la comparaison de la facture du serveur géré à la facture du serveur non gérée. La bonne comparaison est le coût total du serveur géré par rapport au coût total d'exploitation d'un serveur non géré au niveau de votre charge de travail standard.
Les éléments de campagne qui composent le coût réel de chaque modèle
Coûts des serveurs dédiés gérés :
- Matériel de serveur de base (CPU, RAM, stockage, bande passante)
- Frais de gestion couvrant les correctifs, la surveillance, les sauvegardes, le support du système d'exploitation
- Licence du panneau de commande (généralement incluse)
- Tous les modules complémentaires de couche d'application que votre équipe choisit
Coûts réels de serveurs dédiés non gérés
- Matériel de serveur de base (même matériel, facture inférieure)
- Temps d'ingénierie interne pour le correctif, la surveillance, la réponse aux incidents (généralement 10 à 40 heures/mois selon le nombre de serveurs et la complexité)
- Licences de l'outil de surveillance des serveurs (DataDog, Zabbix ou similaire : $30–$200/mois)
- Outils de stockage et de gestion de sauvegarde ($20–$100/mois)
- Licence du panneau de commande si nécessaire (cPanel : ~$20–$45/mois ; Plesk : ~$15–$60/mois)
- Coût de récupération des incidents lorsqu'une vulnérabilité non corrigée ou une mauvaise configuration entraîne un temps d'arrêt
Scénarios TCO par type d'entreprise
| Profil d'entreprise | Coût réel/mois non géré | Coût/mois du serveur géré | Meilleur modèle |
|---|---|---|---|
| Démarrage SaaS (pas d'administrateur système) | Serveur $150 + temps d'ingénieur $900+ | $250–$350 | Réussi |
| Commerce électronique (informatique à temps partiel) | Serveur $150 + $450 | $250–$400 avec surveillance | Réussi |
| Entreprise avec l'équipe DevOps | $150–$300 | $400–$600 (souvent redondant) | non géré |
| Plateforme de streaming (critique 24/7) | $150 + Risque de temps d'arrêt élevé | $350–$500 avec SLA complet | Réussi |
| Développeur/agence (équipe d'experts) | $150–$250 avec pipeline IAC | $300–$450 (supplémentaire supplémentaire) | non géré |
Le coût caché d'un serveur non géré
Les prix des serveurs non gérés semblent inférieurs sur le papier. L'écart se résorbe rapidement une fois que vous comptabilisez le coût d'exploitation réel.
Une entreprise SaaS avec 1 TP4 000 revenus mensuels récurrents et un ingénieur à temps partiel gérant le serveur fait face à un calcul que la facture ne capture pas. Le temps consacré à la correction, à la surveillance et à la réponse aux incidents de cet ingénieur est de temps non consacré au produit. Un seul incident de sécurité provenant d'une vulnérabilité non corrigée peut coûter plus cher en récupération et perdre des revenus que 12 mois de frais d'hébergement gérés.
Pour les équipes sans administrateur système dédié, le modèle non géré coûte régulièrement plus cher que l'hébergement géré, avant même qu'un seul incident ne se produise. Les entreprises qui ont besoin d'une infrastructure IP dédiée aux côtés de leur serveur peuvent également évaluer Location IPv4 et IPv6 comme un élément de campagne distinct qui s'applique aux deux modèles de gestion.
Atal Networks exécute une infrastructure de serveurs dédiés dans plus de 213 centres de données dans 196 pays. Nous configurons les configurations gérées et non gérées sur le même matériel Dell avec les processeurs Intel Xeon, le stockage NVMe SSD et le RAID, soutenu par un SLA uptime de 99,99% et un SLA 100%.
Afficher les plans de serveurs dédiés →
Plus de 36 000 entreprises desservies. Pas de frais cachés. Pas de survente. 24/7/365 Assistance réelle des ingénieurs.
Sécurité : ce que chaque modèle a besoin
Un serveur dédié géré comprend une gestion de la sécurité active à partir de votre fournisseur d'hébergement : correctifs de niveau système d'exploitation, atténuation DDoS de couche réseau, configuration de pare-feu et configuration de détection d'intrusion. Un serveur non géré nécessite que votre équipe crée et maintienne chaque couche de sécurité à partir de zéro. selon le Base de données nationale sur les vulnérabilités du NIST, les serveurs Linux comptaient en moyenne 6 à 8 avis de sécurité divulgués publiquement par mois en 2026. Un seul correctif critique peut exposer un serveur à une escalade de privilège ou à une exécution de code à distance.
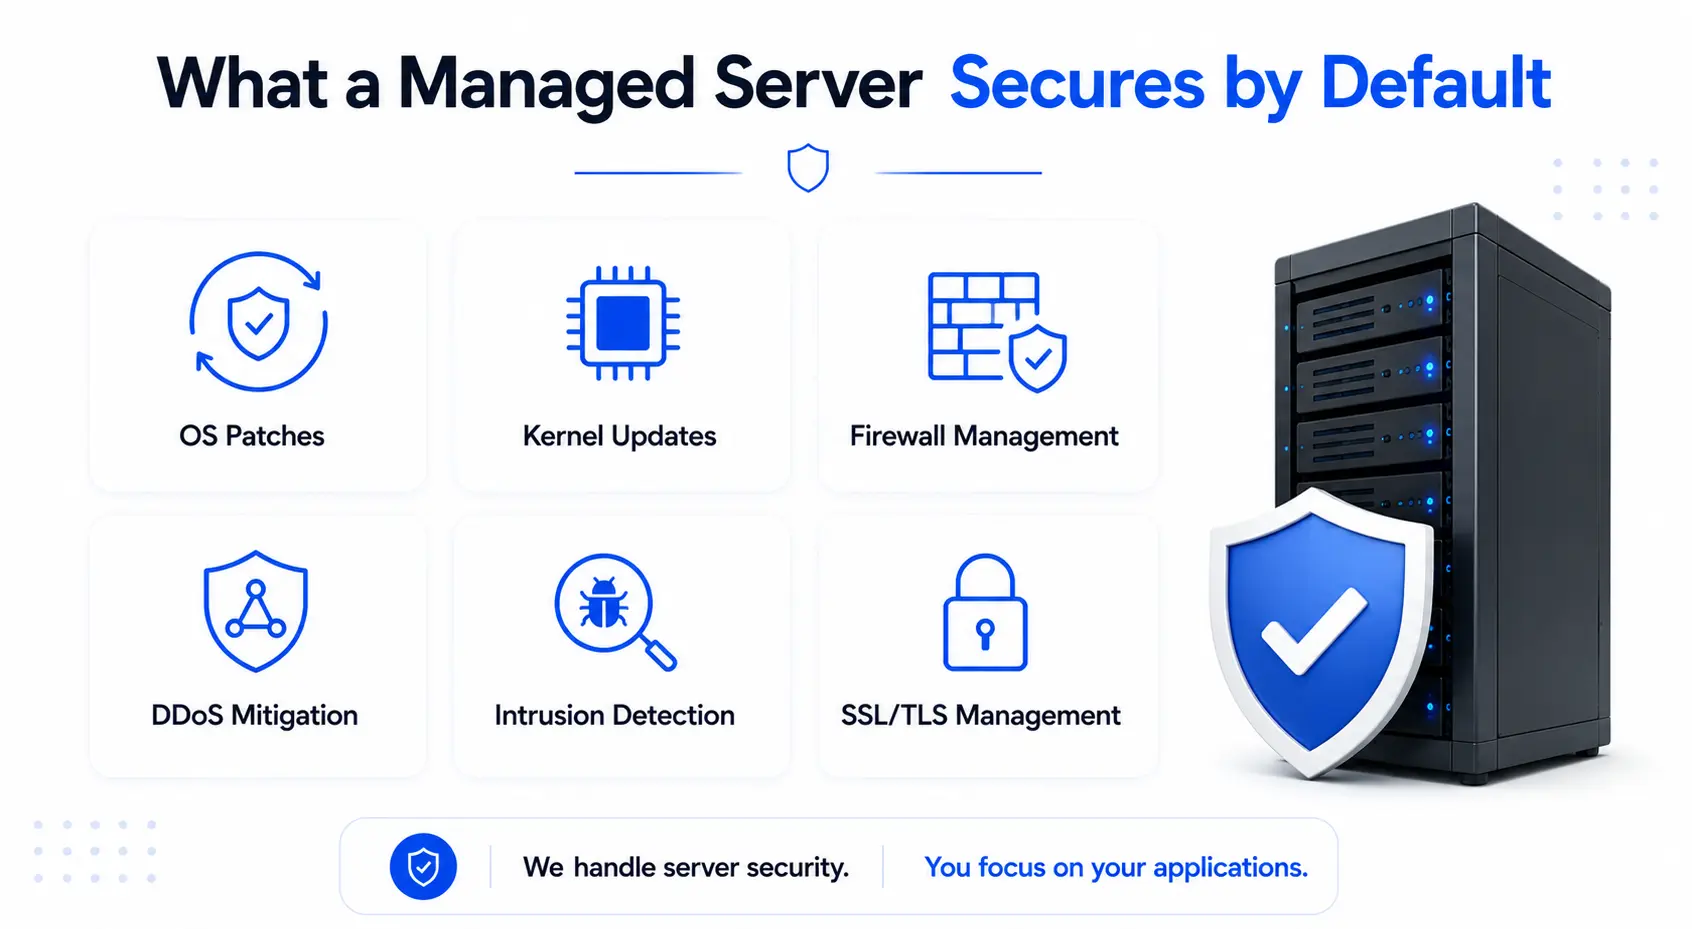
Ce qu'un serveur géré sécurise par défaut
Sur un serveur dédié géré, la pile de sécurité du fournisseur couvre généralement :
- Patchs de sécurité du système Appliqué sur un cycle planifié, généralement dans les 48 à 72 heures suivant une version critique
- Mises à jour du noyau Testé et déployé par l'équipe d'infrastructure du fournisseur
- Firewall ruleset Construit et maintenu, avec des mises à jour poussées à mesure que de nouveaux modèles de menace émergent
- Atténuation DDoS de couche réseau qui absorbe les attaques volumétriques avant qu'ils n'atteignent le système d'exploitation serveur
- Détection d'intrusion — Le fournisseur surveille les modèles d'accès anormaux et alerte votre équipe
- Configuration SSL/TLS Pour les services Web, entretenus et renouvelés par le fournisseur
Pile de sécurité que votre équipe doit construire sur un serveur non géré
Un serveur non géré arrive avec un accès root et une installation propre du système d'exploitation. Votre équipe renforce la sécurité à partir de ce moment-là :
- Gestion des correctifs — Suivi des NIST NVD Advisory Flux, tester les correctifs et les appliquer sur un calendrier défini
- Firewall build — Iptables ou ensembles de règles UFW, ou un pare-feu matériel configuré pour vos modèles de trafic spécifiques
- SSH durcissement — Authentification par clé uniquement, port non standard, fail2ban pour la protection par la force brute
- Système de détection d'intrusion — WAZUH, OSSEC, ou un équivalent commercial installé, configuré et réglé pour votre environnement
- Agrégation de journaux et alertes — Un pipeline qui collecte les journaux de système d'exploitation, d'applications et de réseau et déclenche des alertes sur les anomalies
- Vérification de sauvegarde — Restaurations planifiées testées régulièrement, pas seulement les sauvegardes planifiées écrites et oubliées
Il s'agit d'une véritable charge de travail d'ingénierie. Pour une équipe sans administrateur système axé sur la sécurité, ces tâches incombent aux développeurs ou au personnel informatique général qui ne se spécialisent pas dans la sécurité des infrastructures.
Le risque réel d'un patch manqué
Un patch de noyau manqué ne reste pas théorique. Les vulnérabilités d'escalade de privilèges dans le noyau Linux, telles que celles de la classe Dirty Cow ou des exploits IO_URING récents, sont suivis dans le Base de données CVE NIST — Autoriser un attaquant avec un accès limité pour obtenir un contrôle root complet. Un serveur non géré sans processus de gestion des correctifs est exposé à chaque CVE publié jusqu'à ce que quelqu'un de votre équipe applique le correctif.
Atténuation DDoS Fonctionne sur la couche réseau sur les serveurs gérés et non gérés à Atal Networks. Cette protection attrape les attaques volumétriques avant qu'elles n'atteignent le système d'exploitation de votre serveur. L'écart de sécurité au niveau du système d'exploitation sur un serveur non géré est une préoccupation distincte, et il appartient entièrement à votre équipe. Pour les opérateurs VPN et proxy qui ont besoin de configurations avancées de couches de réseau ainsi que de sécurité au niveau du serveur, notre Solutions de serveurs proxy VPN Incluez une infrastructure protégée par DDOS conçue spécialement pour cette charge de travail.
Performances sur les serveurs gérés ou non gérés
Le matériel de serveur sous-jacent offre des performances brutes identiques dans les modèles gérés et non gérés. Un processeur Intel Xeon, une baie de stockage NVMe SSD, une configuration RAID et un port 10 Gbit/s sont identiques, que ce soit un ingénieur fournisseur qui gère le système d'exploitation ou votre équipe. Le débit matériel, les IOPS de stockage et la bande passante du réseau ne changent pas en fonction du modèle de gestion.
La différence de performances entre les deux modèles vient de la façon dont le serveur est configuré et maintenu au fil du temps, et non du matériel lui-même. Les Plateforme de serveurs Intel Xeon qui alimente les configurations gérées et non gérées offre le même débit de niveau de silicium, quel que soit le type de logiciel au-dessus.
Où les configurations gérées protègent les performances dans le temps
Un serveur géré ne fournit pas plus de performances brutes qu'un serveur non géré sur le même matériel. Il protège contre la dégradation des performances au fil du temps grâce à une discipline opérationnelle cohérente :
- Surveillance proactive Récupère les goulots d'étranglement des ressources, la saturation du disque et la pression de mémoire avant qu'ils n'affectent les temps de réponse des applications
- Mises à jour planifiées du système Incluez des correctifs pertinents pour les performances ainsi que des correctifs de sécurité : les mises à jour du planificateur de noyau, les améliorations des pilotes NVMe et les correctifs de pile de réseaux affectent tous le débit réel
- Remplacement de matériel SLA Désigne un lecteur NVMe dégradant ou une baie RAID défaillante est adressée avant de provoquer une perte de données ou des ralentissements d'E/S.
- Outillage du panneau de commande Simplifie la configuration de la pile de logiciels pour les équipes sans expérience approfondie de l'administration Linux, ce qui réduit les problèmes de performances liés à la mauvaise configuration.
où les configurations non gérées permettent un réglage plus approfondi
Une équipe expérimentée obtient un niveau de performances sur un serveur non géré qui peut restreindre un environnement géré :
- Pas de frais généraux d'agent de surveillance — Les serveurs gérés exécutent souvent des agents de surveillance côté fournisseur qui consomment le processeur et la mémoire ; Un serveur non géré exécute uniquement ce que votre équipe installe
- Construction du noyau personnalisée — Les équipes exécutant une mise en réseau haute performance, des charges de travail GPU spécialisées ou des applications sensibles à la latence peuvent compiler des noyaux personnalisés adaptés à un matériel spécifique
- Installations de système d'exploitation nus - Les serveurs non gérés prennent en charge les constructions minimales de système d'exploitation sans packages inutiles, réduisant simultanément la surface d'attaque et l'empreinte mémoire.
- Contrôle complet de la pile de réseaux — Des configurations BGP avancées, un réglage TCP/IP personnalisé et des protocoles de routage non standard sont disponibles sans aucune couche de gestion pour négocier avec
Le bon choix pour votre entreprise : tableau de bord de décision à 5 critères
Notez votre situation selon cinq critères. Chaque critère gagne 1 à 3 points. Un score total de 0 à 7 favorise un serveur dédié géré. Un score de 8 à 12 suggère d'évaluer les options semi-gérées. Un score de 13 à 15 signifie que votre équipe a la profondeur nécessaire pour exécuter un serveur non géré de manière rentable.
| Les critères | 1 point | 2 points | 3 points |
|---|---|---|---|
| Personnel technique | Pas d'administrateur système dédié | Assistance informatique à temps partiel ou partagé | Administrateur système à temps plein ou Ingénieur DevOps |
| Priorité budgétaire | Besoin d'un prix fixe tout-en-un | Peut absorber certains frais généraux d'administration | L'optimisation des coûts est l'objectif principal |
| Criticité de disponibilité | Les temps d'arrêt entraînent une perte directe de revenus | Une certaine tolérance aux courts délais | Charges de travail de développement, de test ou de fenêtres flexibles |
| Customization depth | Système d'exploitation et pile d'applications standard | Une configuration personnalisée nécessaire | Kernel personnalisé, OS nu ou pipeline IAC |
| Bande passante de l'infrastructure | L'équipe s'est concentrée sur 100% sur le produit | Une certaine capacité pour les tâches serveur | L'infrastructure est une fonction essentielle |
Note 0 à 7 : Choisissez Géré. Les frais généraux d'administration et les risques d'incidents coûtent plus cher que les frais de gestion.
Note 8 à 12 : Évaluez les options semi-gérées ou un plan géré qui inclut un accès root complet. De nombreux fournisseurs, dont Atal Networks, configurent des options qui relient les deux modèles.
Note 13-15 : Choisissez Non géré. Votre équipe a la profondeur technique et les économies de coûts sont réelles.
Cette carte de score reflète ce que nous voyons parmi plus de 36 000 clients. Les équipes qui sous-estiment leur score et qui choisissent des serveurs non gérés passent les 90 premiers jours à découvrir l'écart entre le coût du serveur et le coût d'exploitation du serveur. Les équipes qui surestimentent leur score et choisissent l'hébergement géré constatent parfois qu'elles paient pour les services que leur équipe DevOps gère déjà en interne. Pour les clients qui ont besoin d'un contrôle complet de l'infrastructure physique, ainsi que de la puissance matérielle brute, notre serveurs bare metal Prend en charge les deux modèles sur un matériel de niveau entreprise identique.
Vous ne savez pas quel modèle correspond à votre charge de travail ? Nos ingénieurs ont déployé les deux configurations sur plus de 16 ans et plus de 36 000 clients. Nous configurons votre serveur sur votre charge de travail, gérée ou non, en moins de 24 heures, dans votre choix de plus de 213 emplacements de centre de données.
Parlez à un ingénieur Atal Networks →
24/7/365 Assistance réelle des ingénieurs. Pas de frais cachés. 196 pays couverts.
Comment migrer entre des serveurs gérés et non gérés
Le basculement entre un serveur dédié géré et non géré nécessite généralement la migration vers une nouvelle instance de serveur plutôt que de modifier un paramètre sur votre machine existante. Le modèle de gestion est intégré à la configuration de provisioning dès le premier jour. Planifiez la migration avec soin pour éviter la perte de données ou l'interruption de service.
Passer de non géré à géré (8 étapes)
Les équipes qui dépassent la gestion des serveurs internes, connaissent un incident de sécurité sur un serveur non géré ou perdent leur administrateur système en général. Le processus est simple lorsqu'il est prévu.
- Auditez votre serveur existant. Documentez tous les logiciels installés, les services en cours d'exécution, les ports ouverts, les travaux CRON, les règles de pare-feu personnalisées et toute configuration de système d'exploitation non standard. Ce runbook est votre carte de migration.
- Définissez ce que couvre le fournisseur géré. Confirmez les termes d'accès root, la synchronisation du cycle de patch, la portée de sauvegarde et la surveillance de la couverture avant de signer. Tous les plans gérés ne couvrent pas le même ensemble de responsabilités.
- Demandez un nouveau serveur géré provisionné selon vos spécifications matérielles. Faites correspondre ou dépassez le CPU, la RAM, le stockage et la bande passante actuels pour éviter une régression des performances lors de la migration.
- Répliquez votre pile d'applications et vos données dans la nouvelle instance gérée. Testez complètement l'application sur le nouveau serveur avant toute modification DNS.
- Réduisez votre TTL DNS à 300 secondes Au moins 24 heures avant la mise en place prévue. Cela raccourcit le temps de propagation lorsque vous changez les enregistrements.
- Exécutez les deux serveurs en parallèle. Validez le comportement complet de l'application, les connexions à la base de données, les intégrations d'API tierces et le statut de certificat SSL sur l'instance gérée.
- Couper le DNS sur le serveur géré lors d'une fenêtre à faible trafic, Avec le retour au serveur non géré, prêt en cas de problème.
- Surveiller le serveur géré pendant 48 à 72 heures avant de mettre hors service l'instance d'origine non gérée.
Passer de géré à non géré
La migration inversée suit le même processus DNS et parallèle avec une différence critique : votre équipe assume toutes les responsabilités au niveau du système d'exploitation dès le premier jour sur le nouveau serveur non géré.
Avant la coupure :
- Installez votre pile de surveillance (Prometheus, Zabbix ou Datadog) sur l'instance non gérée et confirmez que les alertes fonctionnent correctement
- Configurez votre ensemble de règles de pare-feu et vérifiez-le en fonction de vos besoins en matière de trafic
- Établir un cycle de gestion des correctifs et attribuer la propriété interne à un ingénieur nommé
- Configurez vos tâches de sauvegarde et exécutez une restauration de test avant que le serveur transporte le trafic de production
L'échec le plus courant dans les migrations gérées à non gérées est les équipes qui planifient bien la migration technique et oublient de planifier le transfert opérationnel. Le serveur se déplace proprement. Trois semaines plus tard, personne n'a appliqué le patch du noyau publié après la date de basculement. Si votre équipe a besoin d'évoluer les ressources IP sur plusieurs emplacements de serveurs pendant ou après une migration, notre Service de location IPv4 et IPv6 Gère l'allocation de sous-réseaux indépendamment de votre choix de modèle de gestion.
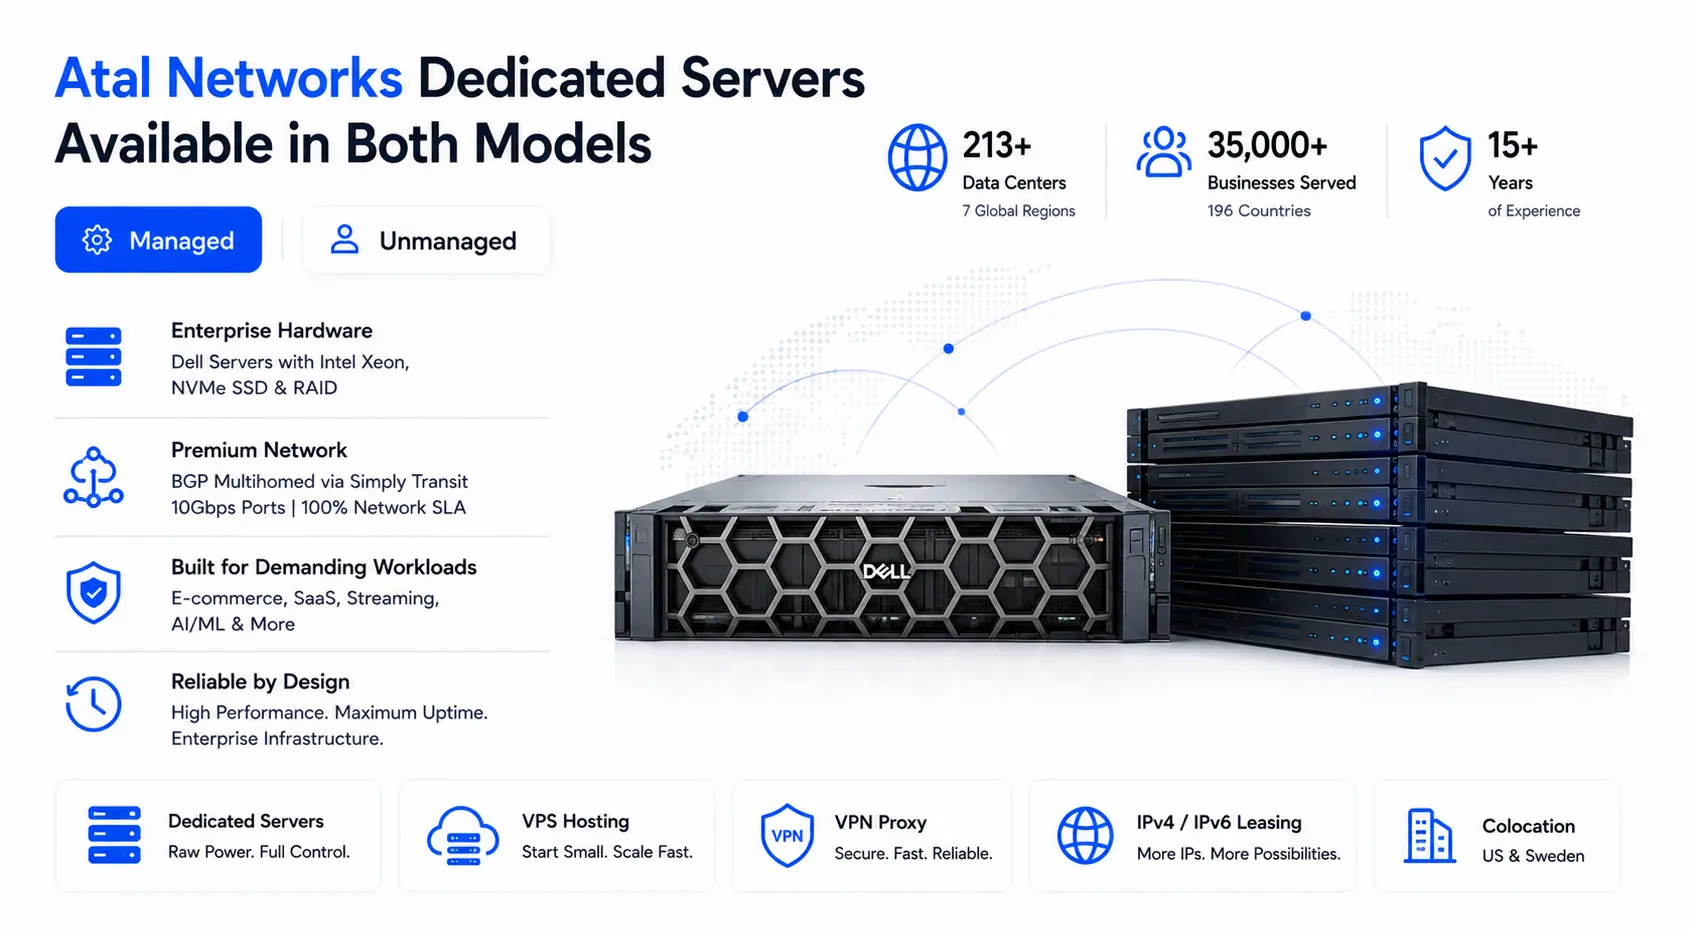
Serveurs dédiés Atal Networks : disponibles dans les deux modèles
Atal Networks exploite une infrastructure de serveurs dédiés dans plus de 213 centres de données dans sept régions du monde : Amérique du Nord, Europe, Asie, Moyen-Orient, Afrique, Océanie et Amérique du Sud. Chaque serveur de notre flotte fonctionne sur du matériel Dell avec des processeurs Intel Xeon, un stockage SSD NVMe et une redondance RAID. Notre réseau utilise le multihoming BGP via Simply Transit avec des ports de 10 Gbit/s et un SLA de réseau 100%.
Nous avons servi plus de 36 000 entreprises dans 196 pays depuis que nos fondateurs, Adam et Izak, ont commencé à construire des infrastructures à 16 ans. Plus de 16 ans de déploiements, nous avons configuré serveurs dédiés Pour les opérations de commerce électronique exécutant des installations Magento à haut SKU, des entreprises SaaS avec des SLA de disponibilité face aux clients, des plates-formes de streaming qui ne peuvent pas tolérer les lacunes de service et des équipes d'IA et de ML qui ont besoin de constructions de noyau personnalisées et d'un accès matériel.
Pour les clients qui ont besoin d'un isolement de calcul brut sans aucune couche d'hyperviseur, notre serveurs bare metal Offrir un accès matériel direct sur la même infrastructure d'entreprise. Les clients qui ont besoin d'un point de départ plus petit et virtualisé peuvent commencer par notre Plans VPS et évolue vers un serveur dédié lorsque la charge de travail l'exige. Les entreprises exécutant une infrastructure proxy ou VPN peuvent combiner des serveurs dédiés avec nos Solutions de serveurs proxy VPN et Location IPv4/IPv6 Pour une pile d'infrastructures complète. Pour le placement de matériel physique dans nos installations, Services de colocation sont également disponibles aux États-Unis et en Suède.
Les deux modèles de gestion fonctionnent sur la même infrastructure physique :
- Matériel Dell — Serveurs de niveau entreprise avec une fiabilité documentée à l'échelle de la production
- Processeurs Intel Xeon — Performances multi-thread cohérentes pour les charges de travail de base de données, de calcul et d'application
- stockage SSD NVMe ultra-rapide — E/S aléatoires rapides pour les bases de données, les couches de mise en cache et les opérations de fichiers haute fréquence
- Configuration RAID — Redondance de stockage contre défaillance d'un seul lecteur
- Ports 10 Gbit/s — Connectivité pleine bande passante sans limitation
- Réseau BGP-multihomed — Acheminement de la redondance via plusieurs fournisseurs en amont
- Protection DDoS — Atténuation de la couche réseau incluse sur tous les serveurs
- Centres de données ISO certifiés de niveau 4 — Sécurité physique, alimentation redondante et refroidissement aux normes d'entreprise
- 99,991 TP3T SLA de disponibilité, 100% Réseau SLA — adossé à un contrat
Méthodes de paiement acceptées : Crypto, PayPal, carte de crédit et virement bancaire. Pas de frais cachés. Pas de survente.
Déployez votre serveur dédié dès aujourd'hui et obtenez jusqu'à 70%. Choisissez votre modèle de gestion, choisissez la région de votre centre de données parmi plus de 213 emplacements dans 196 pays et partez en direct en moins de 24 heures.
Déployez votre serveur dédié →
100% Réseau SLA. Protection DDoS. SSD NVMe. raid. Ports 10 Gbit/s. Support technique réel, 24/7/365.
Questions fréquemment posées
Quelle est la différence entre un serveur dédié géré et non géré ?
Un serveur dédié géré comprend une administration de serveurs gérée par des fournisseurs : correctifs de système d'exploitation, mises à jour de sécurité, surveillance et sauvegardes. Un serveur dédié non géré donne à votre équipe un accès root complet et une responsabilité complète pour toutes les opérations de serveur au-dessus de la couche matérielle et réseau. Les deux fonctionnent sur du matériel physique identique. La différence est de savoir qui gère l'environnement logiciel et qui réagit lorsque quelque chose se brise.
Un serveur dédié géré vaut-il le coût supplémentaire ?
Pour les équipes sans administrateur système Linux dédié, oui. Les frais de gestion sont presque toujours inférieurs au coût combiné du temps informatique interne, des licences d'outils de surveillance, de l'infrastructure de sauvegarde et du risque financier d'un incident de sécurité d'un serveur non corrigé. Pour les équipes dotées d'une forte capacité DevOps interne, un serveur non géré offre souvent une meilleure valeur en supprimant une couche de service inutile.
Puis-je obtenir un accès root sur un serveur dédié géré ?
La plupart des fournisseurs d'hébergement gérés offrent un accès root, mais certains peuvent restreindre des modifications spécifiques au niveau du noyau afin de protéger la stabilité du serveur et la couverture SLA. Chez Atal Networks, confirmez les termes d'accès root directement auprès de notre équipe avant d'acheter. Demandez une confirmation écrite de toute restriction avant de signer un accord d'hébergement géré avec un fournisseur.
Que couvre le fournisseur d'hébergement sur un serveur non géré ?
Sur un serveur non géré, le fournisseur gère le matériel physique, l'alimentation, le refroidissement et la connectivité réseau, y compris le routage BGP et l'atténuation DDoS de la couche réseau. Le fournisseur remplace les composants matériels défaillants. Toute la configuration, le renforcement de la sécurité, la gestion des correctifs, la surveillance, la conception de sauvegarde et la réponse aux incidents appartiennent à votre équipe.
Combien coûte un serveur dédié géré ?
Les plans gérés coûtent généralement 30 à 601 TP3T de plus que le prix de base du serveur non géré. Un serveur à $150/mois non géré peut exécuter $220–$350/mois avec une gestion complète incluse. La prime varie selon la portée de la gestion : les plans de surveillance uniquement coûtent moins cher que les plans entièrement gérés, notamment les correctifs du système d'exploitation, les sauvegardes, un panneau de contrôle et la réponse aux incidents 24h/24 et 7j/7.
Puis-je passer d'un hébergement non géré à un hébergement géré plus tard ?
Oui. La commutation nécessite la migration vers une nouvelle instance de serveur géré plutôt que de modifier un paramètre sur votre serveur existant. Planifiez la migration avec la réduction DNS TTL, les tests parallèles et un chemin de restauration confirmé pour éviter les interruptions de service. Une migration bien planifiée prend 24 à 72 heures. Un non planifié prend plus de temps et risque d'interruption.
De quelles compétences techniques ai-je besoin pour exécuter un serveur dédié non géré ?
L'exécution d'un serveur dédié non géré nécessite de solides compétences en matière d'administration Linux (ou Windows Server), d'expérience avec la configuration du pare-feu (iptables, UFW ou pare-feu matériel), la gestion des correctifs du système d'exploitation et du noyau, la conception du système de sauvegarde et la configuration de la surveillance des serveurs. Un administrateur système qualifié ou un ingénieur DevOps disposant d'une expérience de déploiement en production doit être propriétaire du serveur au jour le jour.
Un serveur géré fonctionne-t-il mieux qu'un serveur non géré ?
Le matériel sous-jacent offre un débit brut identique dans les deux modèles. Les serveurs gérés bénéficient de cycles de correctifs cohérents et d'une surveillance proactive qui empêche la dégradation des performances au fil du temps. Les serveurs non gérés permettent aux administrateurs expérimentés de régler le noyau, la pile réseau et la configuration du stockage de manière plus agressive pour des charges de travail spécifiques, ce qui peut surpasser une configuration gérée standard dans des mains expertes.
