 Ga naar de inhoud



Een beheerde dedicated server is een fysieke machine waarbij uw hostingprovider OS-patching, beveiligingsupdates, serverbewaking en hardware-onderhoud afhandelt. Een onbeheerde dedicated server geeft uw team volledige root-toegang en volledige verantwoordelijkheid voor elke laag boven de hardware. Het juiste model hangt af van de technische diepte van uw team, uw uptime-vereisten en de werkelijke kosten van elke optie.
Meer dan 16 jaar hardlopen Toegewijde serverinfrastructuur Voor meer dan 36.000 bedrijven in 196 landen hebben we beide modellen zien slagen en mislukken. Bedrijven krijgen de hardware goed en het managementmodel verkeerd. Het resultaat is ofwel onverwachte downtime van een niet-gepatchte kernel of geld dat wordt uitgegeven aan managed services die een volledig DevOps-team niet nodig had. Deze handleiding sluit die kloof.
Wat is een beheerde dedicated server?
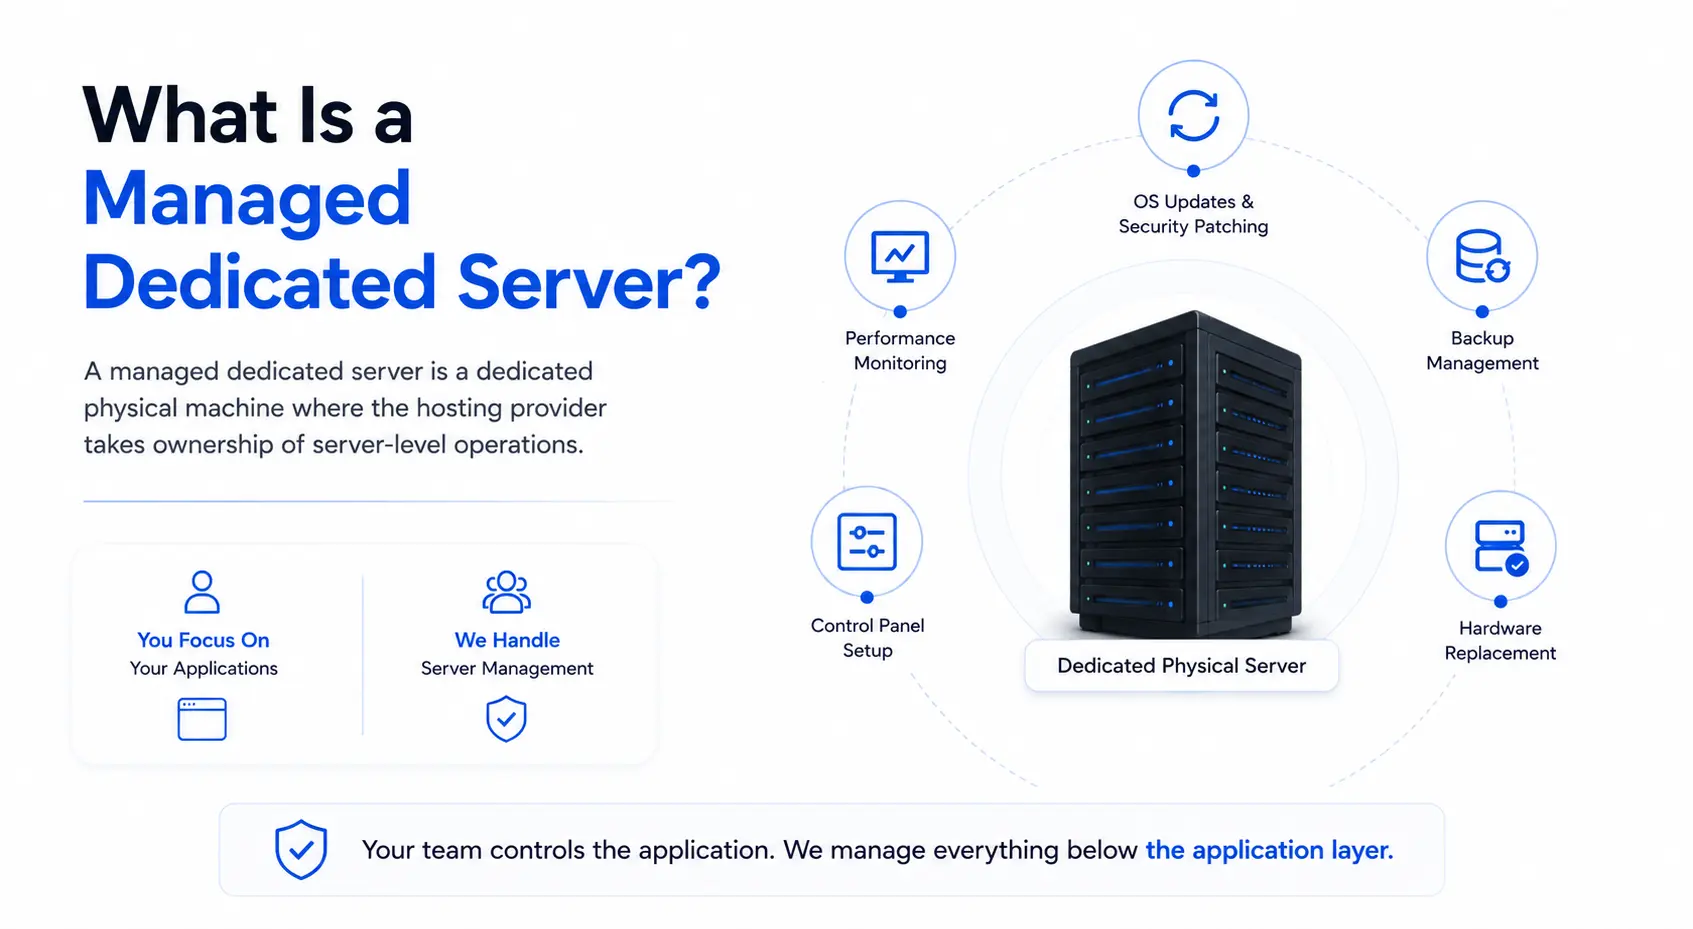
Een beheerde dedicated server is een speciale fysieke machine waarbij de hostingprovider eigenaar wordt van bewerkingen op serverniveau. Dit omvat OS-updates, beveiligingspatching, prestatiebewaking, back-upbeheer, installatie van het bedieningspaneel en vervanging van hardware. Uw team beheert de applicatie. De provider beheert alles onder de applicatielaag.
Bedrijven die voor beheerde dedicated serverhosting kiezen, krijgen de volledige prestaties van geïsoleerde fysieke hardware zonder de overhead van het runnen van een serverbeheerteam. De provider past OS-patches toe op een geplande cyclus, bewaakt de CPU en het geheugengebruik de klok rond en vervangt de mislukte hardware onder een gedefinieerde SLA. Als er iets kapot gaat op serverniveau, is de provider eigenaar van de fix.
Dit model past bij klanten die de rauwe kracht van een bare metal server zonder de interne kosten van het onderhouden van een. Het verwijdert een personeelsafhankelijkheid, draagt beveiligingsverantwoordelijkheid over aan een gespecialiseerd team en levert voorspelbare all-in maandelijkse kosten.
Verantwoordelijkheden die de provider afhandelt
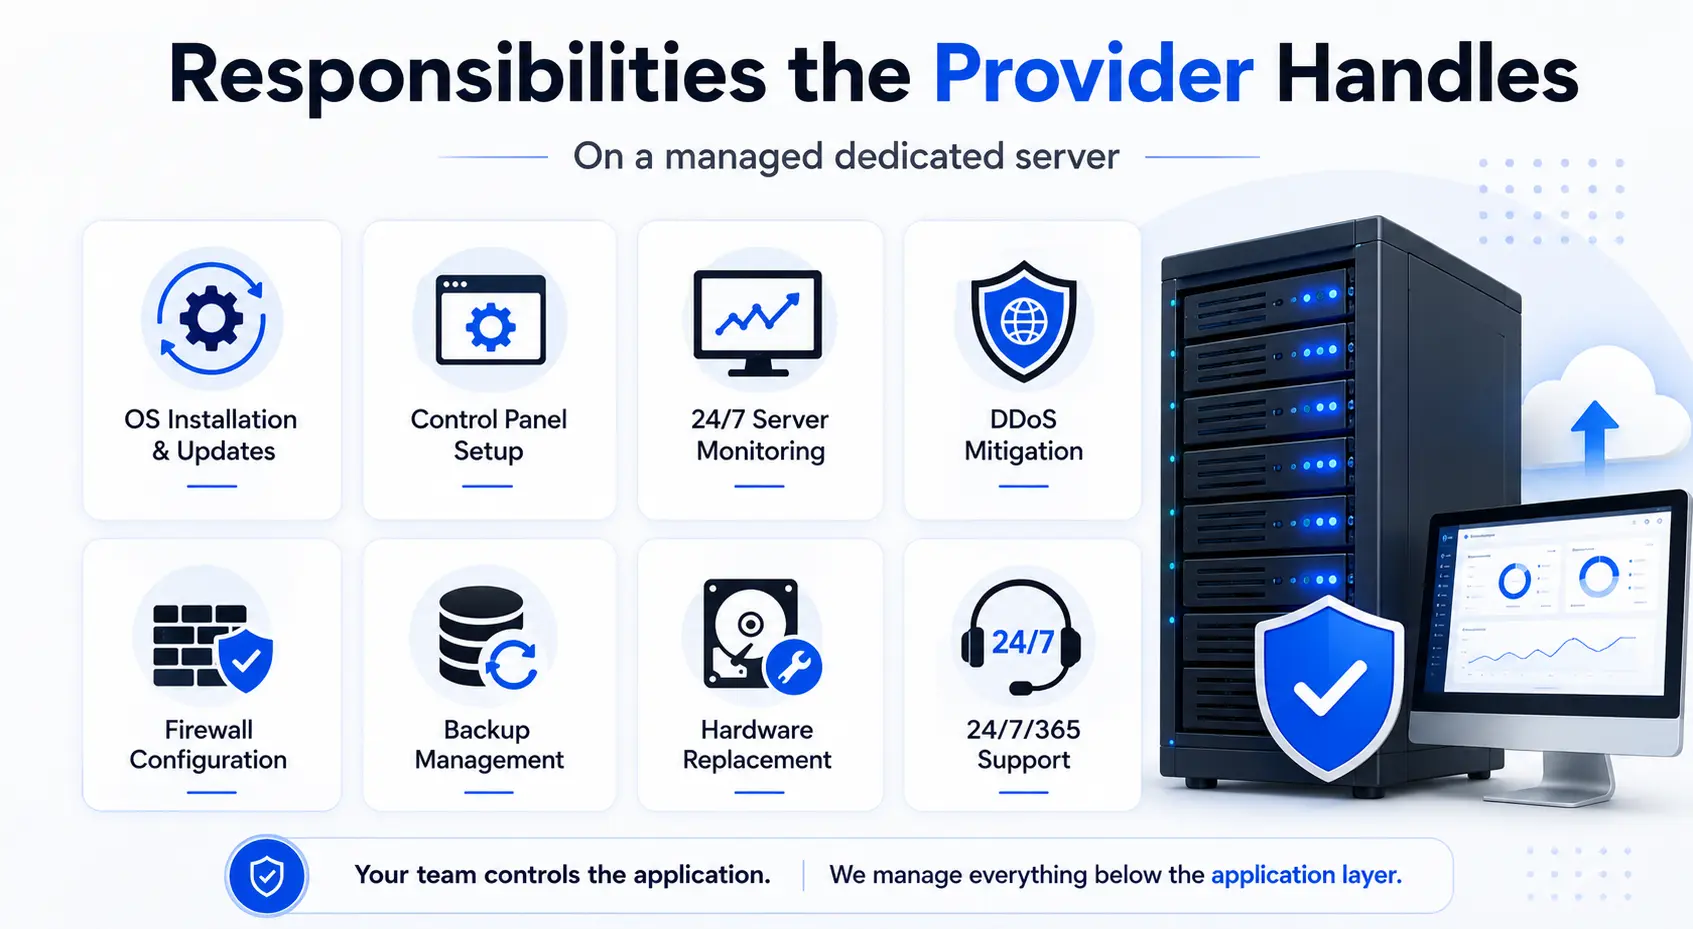
Op een beheerde dedicated server dekt de hostingprovider meestal:
- Installatie en updates van het besturingssysteem — Kernelpatches, beveiligingsoplossingen en systeemupgrades in een geplande cyclus
- Instelling van het bedieningspaneel — Voorgeïnstalleerd cPanel, Plesk of DirectAdmin geconfigureerd en onderhouden
- Serverbewaking — 24/7 Tracking van CPU-gebruik, RAM, schijf-I/O en netwerkdoorvoer
- DDoS-beperking — Netwerklaagbeveiliging die kwaadaardig verkeer onderschept voordat het het serverbesturingssysteem bereikt
- Firewall-configuratie — rulesets built and maintained by the provider’s security team
- Back-upplanning — Geautomatiseerde back-uptaken met gedefinieerde retentie- en hersteltests
- Hardware diagnostiek en vervanging — Mislukte schijven, mislukte RAM en falende CPU's vervangen onder de SLA van de provider
- 24/7/365 Incidentrespons — the provider’s engineers respond to server-level failures, not your team at 3 a.m.
Verantwoordelijkheden die u behoudt op de applicatielaag
Managed hosting betekent niet hands-off op elk niveau. Je team bezit nog steeds:
- Application-layer software selectie, installatie en configuratie
- Database tuning en query optimalisatie
- Uw eigen codebase en implementatiepijplijn
- Toegangsbeheer en machtigingen op applicatieniveau
- Benchmarks voor bedrijfslogica en applicatieprestaties
Het beheerde model elimineert de interne workload van de serverbeheer onder de applicatielaag. Uw ingenieurs richten zich op het product. De aanbieder richt zich op de machine.
Wat is een onbeheerde dedicated server?
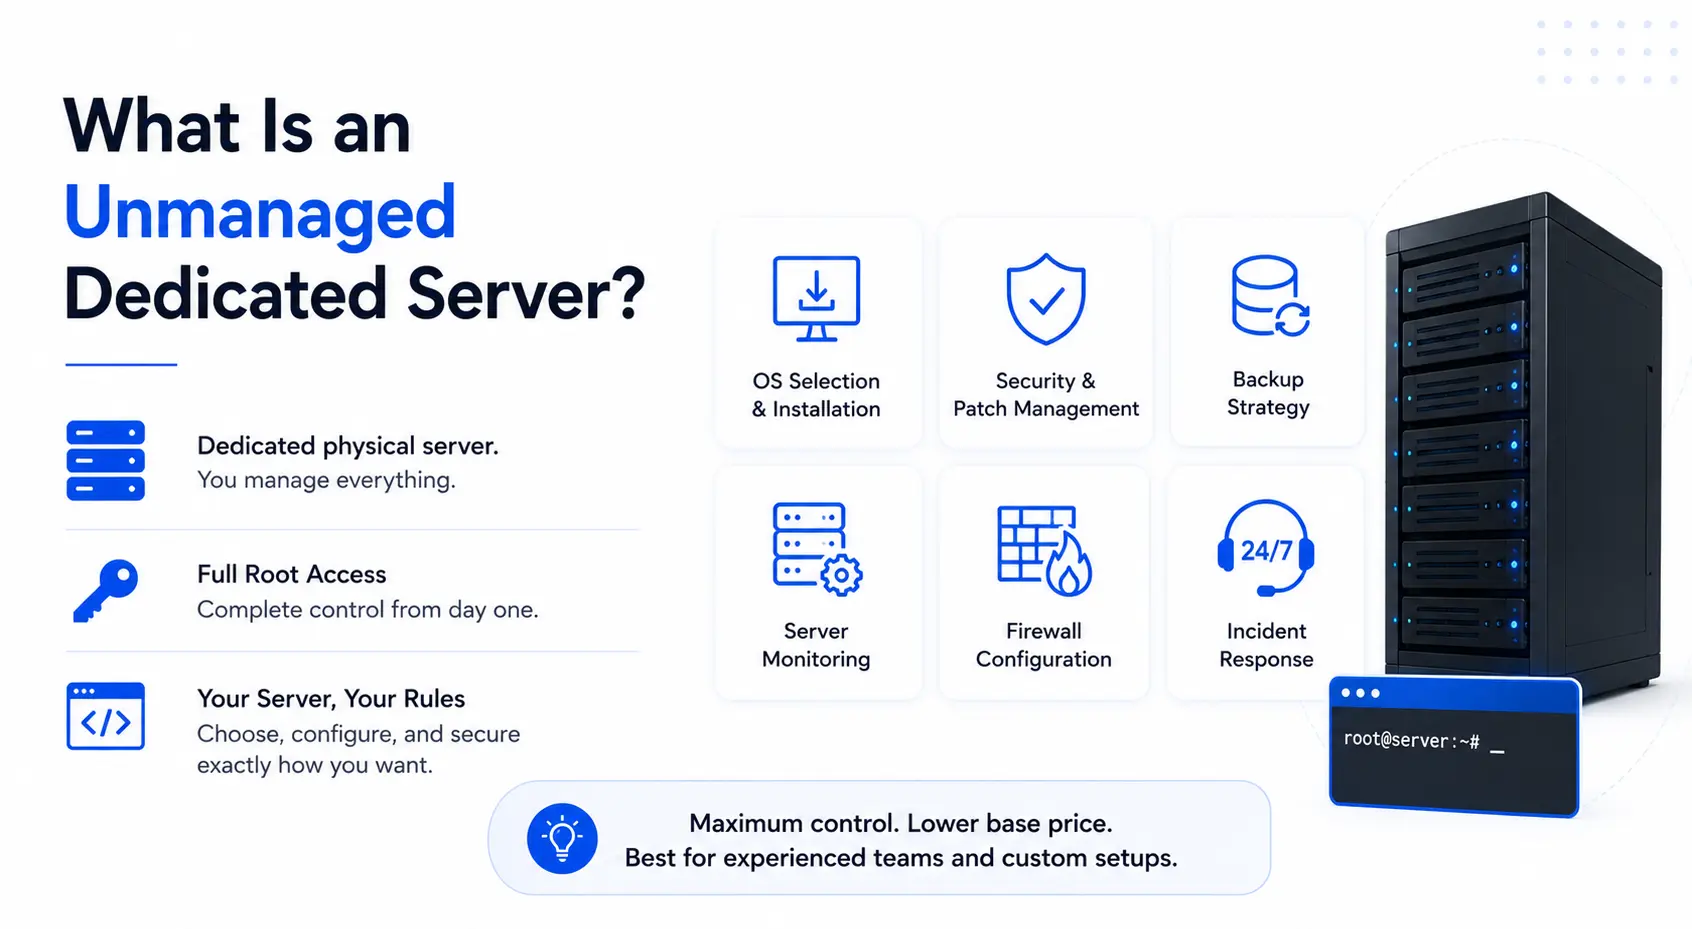
Een onbeheerde dedicated server, ook wel een zelfbeheerde server genoemd, is een speciale fysieke machine waarbij uw team eigenaar is van alle serverbeheer. De provider levert de hardware, stroom, koeling en netwerkconnectiviteit. U behandelt OS-selectie, beveiligingsverharding, patchcycli, back-upstrategie, serverbewaking en incidentrespons op elk uur van de dag.
Onbeheerde dedicated serverhosting verleent uw team volledige root-toegang vanaf het moment dat de server is ingericht. U kiest het besturingssysteem, installeert het bedieningspaneel of slaat het volledig over, configureert elke firewallregel en beheert elke software-update. Er zit geen managementlaag tussen uw ingenieurs en het metaal. Die vrijheid heeft echte waarde voor teams die weten hoe ze het moeten gebruiken en echt risico voor teams die dat niet doen.
Teams die maximale controle nodig hebben tegen een lagere basisprijs, kiezen vaak voor dit pad, vooral wanneer ze al infrastructuur-als-code-pijplijnen uitvoeren of configuraties nodig hebben die geen enkele beheerde provider toestaat. Zie onze gids voor een bredere blik op hoe speciale infrastructuur zich verhoudt tot gevirtualiseerde hosting VPS-hosting als instappunt.
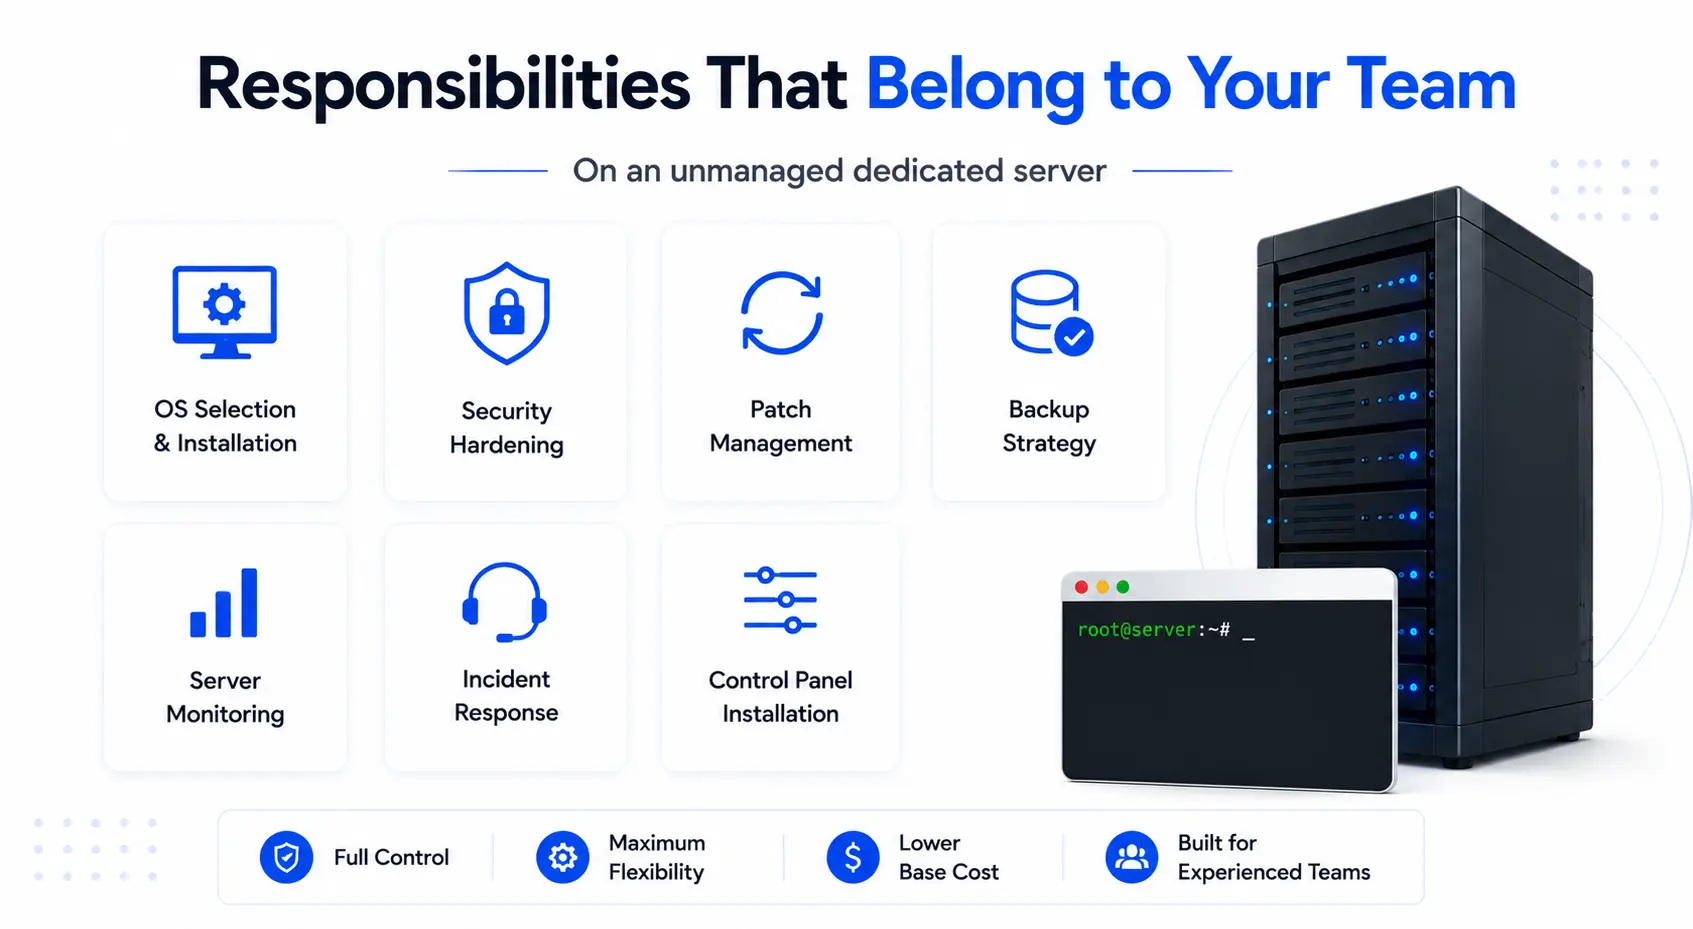
Verantwoordelijkheden die bij uw team horen
Op een onbeheerde dedicated server is uw team eigenaar van:
- OS-selectie en installatie — Elke Linux-distributie, Windows-server of aangepaste build
- Beveiliging verharden — Firewallregels (iptables, UFW), SSH-sleutelverificatie, poortvergrendelingen, Fail2BAN-configuratie en installatie van inbraakdetectiesysteem
- patchbeheer — Beveiligingsupdates op OS-niveau en op kernelniveau, toegepast op uw eigen schema
- Back-upstrategie — Lokale back-uptaken, replicatie op afstand en hersteltests ontworpen en uitgevoerd door uw team
- Serverbewaking — Tools zoals Prometheus, Zabbix, Nagios of Datadog geïnstalleerd en geconfigureerd door uw ingenieurs
- Incidentrespons — Als het besturingssysteem om 2 uur 's nachts crasht, diagnosticeert en repareert uw team het
- installatie van het bedieningspaneel — cPanel, Plesk, DirectAdmin of CLI-only management, uw oproep
Wat de provider nog dekt
Zelfs op een onbeheerde server houdt de hostingprovider:
- Onderhoud van fysieke hardware en vervanging van componenten
- Netwerkconnectiviteit, BGP-routering en upstream-failover
- Stroom, koeling en fysieke beveiliging in het datacenter
- Netwerklaag DDoS-beperking (bescherming op infrastructuurniveau, niet op het OS-niveau)
- Initiële OS-inrichting bij implementatie
Beheerde versus onbeheerde dedicated server: zij-aan-zij vergelijking
Het kernverschil tussen een beheerde en onbeheerde dedicated server is administratief eigendom. Beide modellen draaien op identieke fysieke hardware. Het scheidingspunt is wie het besturingssysteem patcht, wie de server bewaakt en wie reageert wanneer er iets kapot gaat.
| Kenmerk | Beheerde dedicated server | Onbeheerde dedicated server |
|---|---|---|
| OS-patching | provider-gepland, automatisch | Klant verantwoordelijkheid |
| Beveiliging verharden | Aanbieder geconfigureerd | Klant bouwt vanaf nul |
| Serverbewaking | 24/7 door provider beheerde | Client installeert en voert eigen tools uit |
| Back-upbeheer | Aanbieder-gepland (of add-on) | Klant ontwerpt en runt |
| Configuratiescherm | Voorgeïnstalleerd (cPanel, Plesk, DirectAdmin) | Client installeert indien nodig |
| Root-toegang | Beschikbaar (sommige beperkingen kunnen van toepassing zijn) | Volledige wortel vanaf dag één |
| Technische ondersteuning | 24/7 volledige ondersteuning op serverniveau | Alleen hardware- en netwerklaag |
| Incidentrespons | Eigendom van provider met gedefinieerde SLA | Klantenteam is eigenaar van alle reacties |
| Maandelijkse kosten | Hoger (Beheerlaag inbegrepen) | Lagere basisprijs |
| Beste pasvorm | Teams zonder een toegewijde sysadmin | In-house IT- of DevOps-teams |
Volledige RACI-eigendomstabel
RACI definieert wie verantwoordelijk, verantwoordelijk, geraadpleegd of geïnformeerd is voor elke taak. In de dedicated servercontext is het eigendomsmodel binair: de provider behandelt het, of uw team behandelt het. De onderstaande tabel brengt verantwoordelijkheden op serverniveau in beide modellen in kaart.
| Verantwoordelijkheid | beheerde server | Onbeheerde server |
|---|---|---|
| Fysiek hardware-onderhoud | Leverancier | Leverancier |
| Netwerkconnectiviteit en BGP-routering | Leverancier | Leverancier |
| Stroom en koeling | Leverancier | Leverancier |
| OS-installatie en initiële inrichting | Leverancier | Leverancier |
| OS-beveiligingspatches | Leverancier | Cliënt |
| Kernel-updates | Leverancier | Cliënt |
| installatie van het bedieningspaneel | Leverancier | Cliënt |
| Firewall-configuratie | Leverancier | Cliënt |
| DDoS-beperking (netwerklaag) | Leverancier | Leverancier |
| Serverbewaking en waarschuwingen | Leverancier | Cliënt |
| Back-upplanning en opslag | Leverancier (of toevoeging) | Cliënt |
| Applicatie-layer-software | Cliënt | Cliënt |
De vetgedrukte rijen laten zien waar de modellen scheiden. Onder de gewaagde rijen delen beide modellen dezelfde providerdekking op de infrastructuurlaag. De applicatielaag is in beide gevallen van de klant.
Kostenvergelijking: beheerde versus onbeheerde dedicated server
Beheerde dedicated servers kosten 30-60% meer dan gelijkwaardige onbeheerde configuraties tegen de basisserverprijs. Een onbeheerde server op $150/maand kan $220–$350/maand draaien met een volledige beheerlaag. De werkelijke kosten van een onbeheerde server omvatten echter technische arbeid, monitoringtools, back-upopslag, licenties voor het bedieningspaneel en hersteltijd voor incidenten die nooit op de serverfactuur verschijnen.
De fout die de meeste kopers maken, is de factuur van de beheerde server vergelijken met de onbeheerde serverfactuur. De juiste vergelijking is de totale kosten van de beheerde server versus de totale kosten van het bedienen van een onbeheerde server op de standaard die uw werkbelasting daadwerkelijk vereist.
Regelitems die de werkelijke kosten van elk model vormen
Beheerde dedicated serverkosten:
- Basisserverhardware (CPU, RAM, opslag, bandbreedte)
- Beheerkosten voor OS-patching, monitoring, back-ups, ondersteuning
- Bedieningspaneel licentie (meestal inbegrepen)
- Elke applicatie-layer-add-ons die uw team kiest
Onbeheerde dedicated server echte kosten
- Basisserverhardware (dezelfde hardware, lagere factuur)
- Interne technische tijd voor patchen, monitoren, incidentrespons (meestal 10-40 uur/maand, afhankelijk van het aantal servers en complexiteit)
- Licenties voor serverbewakingstools (DataDog, Zabbix of vergelijkbaar: $30–$200/maand)
- Back-upopslag- en beheertools ($20–$100/maand)
- Bedieningspaneel Licentie indien nodig (cPanel: ~$20–$45/maand; Plesk: ~$15–$60/maand)
- Kosten voor herstel van incidenten wanneer een niet-gepatchte kwetsbaarheid of verkeerde configuratie downtime veroorzaakt
TCO-scenario's per bedrijfstype
| Bedrijfsprofiel | Onbeheerde werkelijke kosten/maand | Beheerde serverkosten/maand | beter model |
|---|---|---|---|
| SaaS-startup (geen sysadmin) | $150-server + $900+ ingenieurstijd | $250–$350 All-in | beheerd |
| E-commerce (parttime IT) | $150-server + $450 IT-overhead | $250–$400 met bewaking | beheerd |
| Enterprise met DevOps-team | $150–$300-server | $400–$600 (vaak overbodig) | onbeheerd |
| Streamingplatform (24/7 kritisch) | $150 + hoog risico op uitvaltijd | $350–$500 met volledige SLA | beheerd |
| Ontwikkelaar/bureau (Expert-team) | $150–$250 met IAC-pijplijn | $300–$450 (extra overhead) | onbeheerd |
De verborgen kosten van een onbeheerde server
Onbeheerde serverprijzen zien er op papier lager uit. Het gat wordt snel gesloten zodra u de reële operationele kosten rekent.
Een SaaS-bedrijf met $50.000 maandelijkse terugkerende inkomsten en een parttime ingenieur die de server beheert, wordt geconfronteerd met een berekening die de factuur niet vastlegt. De tijd van die ingenieur die wordt besteed aan patchen, monitoren en reageren op incidenten, is tijd die niet aan het product wordt besteed. Een enkel beveiligingsincident van een niet-gepatchte kwetsbaarheid kan meer kosten in herstel en gederfde inkomsten dan 12 maanden beheerde hostingkosten.
Voor teams zonder een toegewijde systeembeheerder kost het onbeheerde model routinematig meer dan beheerde hosting, zelfs voordat er een enkel incident plaatsvindt. Bedrijven die naast hun server een speciale IP-infrastructuur nodig hebben, kunnen ook evalueren IPv4 en IPv6 leasing als een apart regelitem dat van toepassing is op beide beheermodellen.
Atal Networks voert een dedicated serverinfrastructuur uit in meer dan 213 datacenters in 196 landen. We configureren beheerde en onbeheerde opstellingen op dezelfde Dell-hardware met Intel Xeon-processors, NVMe SSD-opslag en RAID, ondersteund door een 99.99%-uptime SLA en 100%-netwerk SLA.
Dedicated serverplannen bekijken →
36.000+ bedrijven bediend. Geen verborgen kosten. Geen oververkopen. 24/7/365 Real Engineer-ondersteuning.
Beveiliging: wat elk model vereist
Een beheerde dedicated server bevat actief beveiligingsbeheer van uw hostingprovider: patches op OS-niveau, netwerklaag-DDoS-beperking, firewallconfiguratie en installatie van inbraakdetectie. Een onbeheerde server vereist dat uw team elke beveiligingslaag vanaf de grond opbouwt en onderhoudt. Volgens de NIST nationale kwetsbaarheidsdatabase, Linux-servers hadden in 2026 gemiddeld 6-8 openbaar gemaakte beveiligingsadviezen per maand. Het missen van een enkele kritieke patch kan een server blootstellen aan escalatie van privileges of uitvoering van externe code.
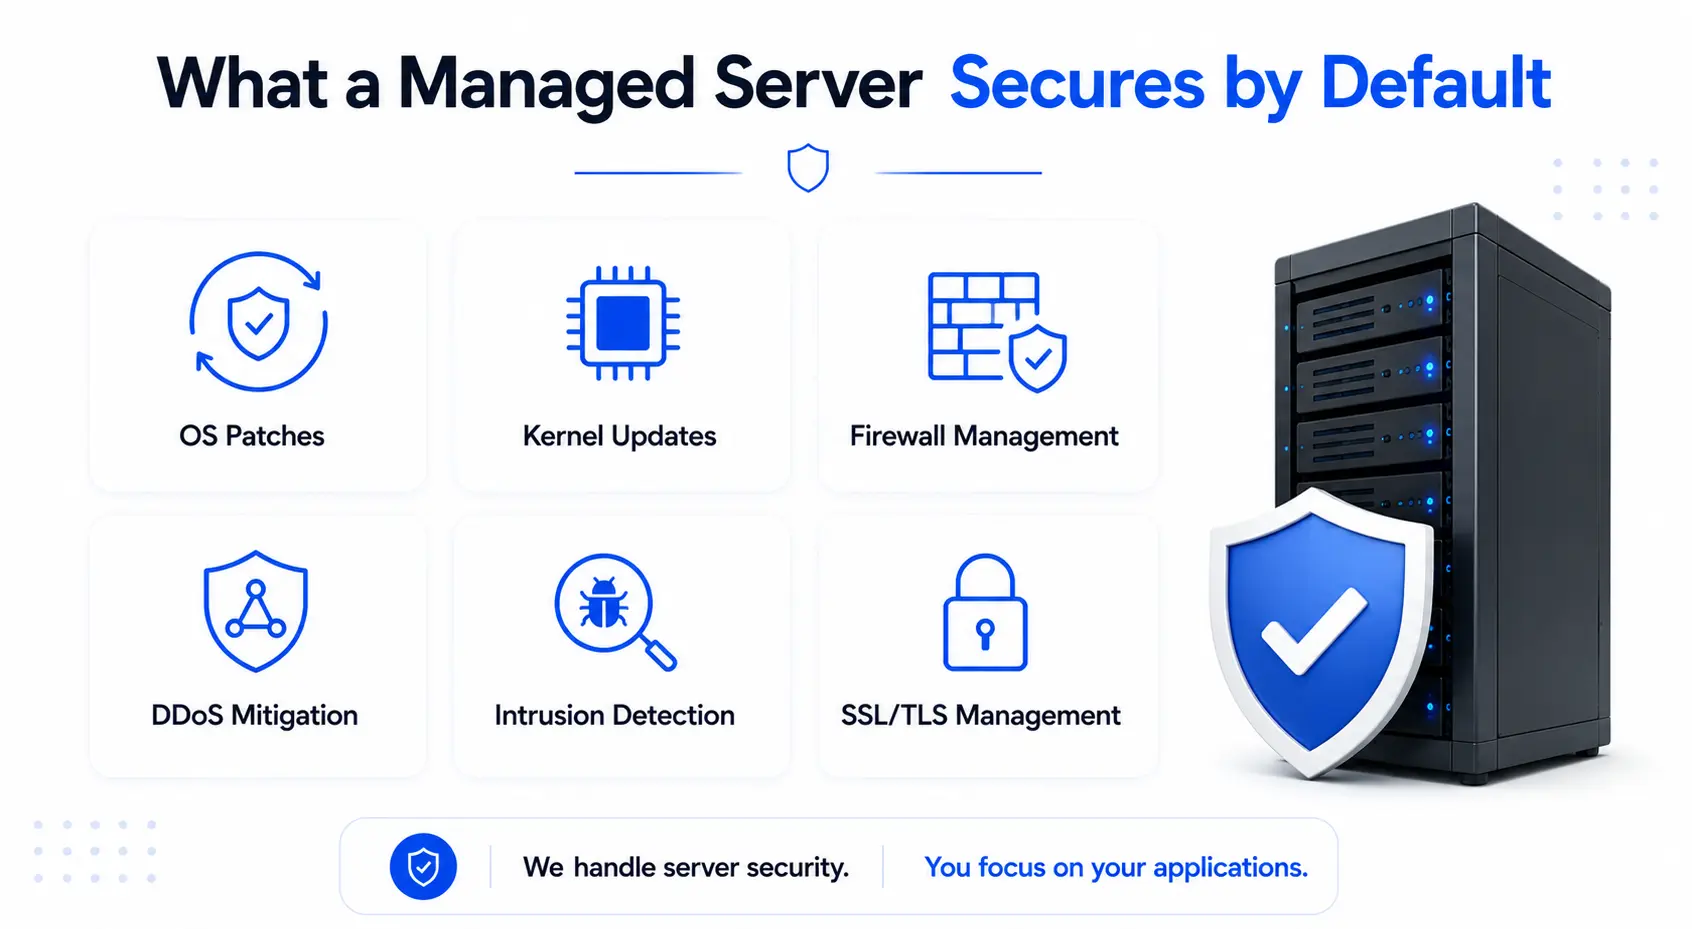
Wat een beheerde server standaard beveiligt
Op een beheerde dedicated server dekt de beveiligingsstack van de provider meestal:
- OS-beveiligingspatches toegepast op een geplande cyclus, meestal binnen 48-72 uur na een kritische adviesvrijgave
- Kernel-updates Getest en ingezet door het infrastructuurteam van de provider
- Firewall regelset Gebouwd en onderhouden, met updates gepusht naarmate er nieuwe dreigingspatronen ontstaan
- Netwerklaag DDOS-beperking Dat absorbeert volumetrische aanvallen voordat ze het server-besturingssysteem bereiken
- Inbraakdetectie — De provider controleert op afwijkende toegangspatronen en waarschuwt uw team
- SSL/TLS-configuratie Voor webgerichte diensten, onderhouden en vernieuwd door de provider
Beveiligingsstack Uw team moet bouwen op een onbeheerde server
Een onbeheerde server arriveert met root-toegang en een schone OS-installatie. Uw team bouwt vanaf dat moment veiligheid op:
- Pijplijn voor patchbeheer — het volgen van de NIST NVD-adviesfeed, patches testen en ze toepassen volgens een gedefinieerd schema
- Firewall bouwen — iptables of UFW-regelsets, of een hardwarefirewall die is geconfigureerd voor uw specifieke verkeerspatronen
- SSH-verharding — Alleen sleutelgebaseerde authenticatie, niet-standaardpoort, fail2ban voor bescherming tegen brute kracht
- Inbraakdetectiesysteem — Wazuh, OSSEC of een commercieel equivalent geïnstalleerd, geconfigureerd en afgestemd op uw omgeving
- Logaggregatie en waarschuwingen — Een pijplijn die OS-, toepassings- en netwerklogboeken verzamelt en waarschuwingen afvuurt over afwijkingen
- Back-upverificatie — Geplande herstelt regelmatig getest, niet alleen geplande back-ups geschreven en vergeten
Dit is een echte technische werkdruk. Voor een team zonder een beveiligingsgerichte systeembeheerder vallen deze taken toe aan ontwikkelaars of algemene IT-medewerkers die zich niet specialiseren in infrastructuurbeveiliging.
Het echte risico van een gemiste patch
Een gemiste kernelpatch blijft niet theoretisch. Privilege escalatie kwetsbaarheden in de Linux-kernel - zoals die in de Dirty Cow-klasse of recente io_ing-exploits die worden bijgehouden in de NIST CVE-database — Sta een aanvaller met beperkte toegang toe om volledige rootcontrole te krijgen. Een onbeheerde server zonder patchbeheer wordt blootgesteld aan elke gepubliceerde CVE totdat iemand in uw team de oplossing toepast.
DDoS-beperking Werkt op de netwerklaag op zowel beheerde als onbeheerde servers bij Atal Networks. Deze beveiliging vangt volumetrische aanvallen voordat ze het besturingssysteem van uw server bereiken. De beveiligingskloof op OS-niveau op een onbeheerde server is een aparte zorg en het behoort volledig tot uw team. Voor VPN- en proxy-operators die geavanceerde netwerklayerconfiguraties nodig hebben naast beveiliging op serverniveau, zijn onze VPN-proxyserveroplossingen Voeg DDoS-beschermde infrastructuur toe die speciaal is gebouwd voor die werkbelasting.
Prestaties op beheerde versus onbeheerde servers
De onderliggende serverhardware levert identieke onbewerkte prestaties in zowel de beheerde als de onbeheerde modellen. Een Intel Xeon-processor, NVMe SSD-opslagarray, RAID-configuratie en 10 Gbps-poort voeren hetzelfde uit, of een provider-engineer het besturingssysteem of uw team beheert. Hardwaredoorvoer, opslag-IOPS en netwerkbandbreedte veranderen niet op basis van het managementmodel.
Het prestatieverschil tussen de twee modellen komt van hoe goed de server in de loop van de tijd is geconfigureerd en onderhouden, niet van de hardware zelf. De Intel Xeon-serverplatform Dat zowel beheerde als onbeheerde configuraties aandrijft, levert dezelfde doorvoer op siliciumniveau, ongeacht wie de softwarelaag erboven beheert.
Waar beheerde configuraties de prestaties in de loop van de tijd beschermen
Een beheerde server levert niet meer rauwe prestaties dan een onbeheerde server op dezelfde hardware. Het beschermt tegen de degradatie van de prestaties in de loop van de tijd door een consistente operationele discipline:
- Proactieve monitoring Vangt knelpunten op het gebied van middelen, schijfverzadiging en geheugendruk voordat ze de reactietijd van de applicatie beïnvloeden
- Geplande OS-updates Voeg prestatierelevante oplossingen toe naast beveiligingspatches - kernelplanner-updates, NVMe-stuurprogrammaverbeteringen en netwerkstapels hebben allemaal invloed op de doorvoer in de echte wereld
- Hardwarevervanging SLA Betekent dat een degraderende NVMe-schijf of een falende RAID-array wordt geadresseerd voordat het gegevensverlies of I/O-vertragingen veroorzaakt
- Tooling voor het bedieningspaneel Vereenvoudigt softwarestackconfiguratie voor teams zonder diepgaande Linux-beheerervaring, waardoor misconfiguratiegerelateerde prestatieproblemen worden verminderd
Waar onbeheerde configuraties een diepere afstemming mogelijk maken
Een ervaren team krijgt prestatie-headroom op een onbeheerde server die een beheerde omgeving kan beperken:
- Geen bewakingsagent overhead — Beheerde servers draaien vaak provider-side monitoring-agents die CPU en geheugen verbruiken; Een onbeheerde server draait alleen wat uw team installeert
- Aangepaste kernel builds — Teams met high-performance netwerken, gespecialiseerde GPU-workloads of latentiegevoelige applicaties kunnen aangepaste kernels compileren die zijn afgestemd op specifieke hardware
- Kale OS-installaties — Onbeheerde servers ondersteunen minimale OS-builds zonder onnodige pakketten, waardoor het aanvalsoppervlak en de geheugenvoetafdruk tegelijkertijd worden verminderd
- Volledige netwerkstackbesturing — Geavanceerde BGP-configuraties, aangepaste TCP/IP-afstemming en niet-standaard routeringsprotocollen zijn beschikbaar zonder enige beheerlaag om mee te onderhandelen
De juiste keuze voor uw bedrijf: 5-criteria Decision Scorecard
Scoor uw situatie op vijf criteria. Elk criterium verdient 1 tot 3 punten. Een totaalscore van 0-7 geeft de voorkeur aan een beheerde dedicated server. Een score van 8-12 suggereert het evalueren van semi-beheerde opties. Een score van 13-15 betekent dat uw team de diepte heeft om een onbeheerde server kosteneffectief uit te voeren.
| crisis | 1 punt | 2 punten | 3 punten |
|---|---|---|---|
| Technische bezetting | Geen speciale sysadmin | Parttime of gedeelde IT-ondersteuning | Fulltime sysadmin of DevOps Engineer |
| Budget priority | Vaste all-in prijzen nodig | kan wat admin-overhead absorberen | Kostenoptimalisatie is het primaire doel |
| Uptime-kritiek | Downtime veroorzaakt direct inkomstenverlies | enige tolerantie voor korte vertragingen | Ontwikkel-, test- of flexibele raamwerkbelastingen |
| Aanpassingsdiepte | Standaard besturingssysteem en applicatiestack | wat aangepaste configuratie nodig | Aangepaste kernel, kaal besturingssysteem of IAC-pijplijn |
| Bandbreedte voor infrastructuur | Team gericht 100% op het product | Enige capaciteit voor servertaken | Infrastructuur is een kernfunctie |
Scoor 0-7: Kies Beheerd. De overhead- en incidentrisico's van de beheerder kosten meer dan de beheervergoeding.
Scoor 8–12: Evalueer semi-beheerde opties of een beheerd plan dat volledige root-toegang omvat. Veel providers, waaronder Atal Networks, configureren opties die beide modellen overbruggen.
Scoor 13-15: Kies onbeheerd. Uw team heeft de technische diepte en de kostenbesparingen zijn reëel.
Deze scorekaart weerspiegelt wat we zien bij meer dan 36.000 klanten. Teams die hun score onderschatten en onbeheerde servers kiezen, besteden de eerste 90 dagen aan het ontdekken van de kloof tussen serverkosten en serverbedrijfskosten. Teams die hun score overschatten en kiezen voor beheerde hosting, merken af en toe dat ze betalen voor diensten die hun DevOps-team al intern afhandelt. Voor klanten die volledige fysieke infrastructuurcontrole nodig hebben naast onbewerkte hardwarestroom, zijn onze bare metal servers Ondersteuning van beide modellen op identieke enterprise-grade hardware.
Weet u niet zeker welk model past bij uw werkdruk? Onze engineers hebben beide configuraties ingezet over meer dan 16 jaar en meer dan 36.000 klanten. We configureren uw server naar uw werkbelasting - beheerd of onbeheerd - in minder dan 24 uur, voor uw keuze uit 213+ datacenterlocaties.
Praat met een Atal Networks-ingenieur →
24/7/365 Real Engineer-ondersteuning. Geen verborgen kosten. 196 landen gedekt.
Hoe te migreren tussen beheerde en onbeheerde servers
Om te schakelen tussen een beheerde en onbeheerde dedicated server, moet u migreren naar een nieuwe serverinstantie in plaats van een instelling op uw bestaande computer te wijzigen. Het managementmodel is vanaf de eerste dag in de provisioning-configuratie ingebakken. Plan de migratie zorgvuldig om gegevensverlies of onderbreking van de service te voorkomen.
Verhuizen van onbeheerd naar beheerd (8 stappen)
Teams die in-house serverbeheer ontgroeien, een beveiligingsincident ervaren op een onbeheerde server, of hun systeembeheerder verliezen, gaan doorgaans over op beheerde hosting. Het proces is eenvoudig wanneer gepland.
- Controleer uw bestaande server. Documenteer alle geïnstalleerde software, actieve services, open poorten, cron-taken, aangepaste firewallregels en eventuele niet-standaard OS-configuraties. Dit runbook is uw migratiekaart.
- Definieer wat de beheerde provider dekt. Confirm root access terms, patch cycle timing, backup scope, and monitoring coverage before signing. Niet alle beheerde plannen dekken dezelfde reeks verantwoordelijkheden.
- Vraag een nieuwe beheerde server aan die is ingericht volgens uw hardwarespecificaties. Overeenkomen met of overschrijden van de huidige CPU, RAM, opslag en bandbreedte om een prestatieregressie tijdens migratie te voorkomen.
- Repliceer uw toepassingsstack en gegevens naar het nieuwe beheerde exemplaar. Test de applicatie volledig op de nieuwe server voordat er DNS verandert.
- Verlaag uw DNS TTL tot 300 seconden Minstens 24 uur voor de geplande overstap. Dit verkort de voortplantingstijd wanneer u de records wisselt.
- Voer beide servers parallel uit. Valideer volledig applicatiegedrag, databaseverbindingen, API-integraties van derden en SSL-certificaatstatus op de beheerde instantie.
- Knip DNS naar de beheerde server tijdens een venster met weinig verkeer, Met terugdraaien naar de onbeheerde server klaar als er een probleem opduikt.
- Bewaak de beheerde server gedurende 48-72 uur Voordat u de oorspronkelijke onbeheerde instantie ontmantelt.
Verhuizen van slaagde naar onbeheerd
De omgekeerde migratie volgt hetzelfde DNS- en parallel-run-proces met één cruciaal verschil: uw team neemt vanaf de eerste dag alle verantwoordelijkheid op OS-niveau over op de nieuwe onbeheerde server.
Voor de overkapping:
- Installeer uw bewakingsstack (Prometheus, Zabbix of Datadog) op de onbeheerde instantie en bevestig dat de waarschuwing werkt correct
- Stel uw firewallregelset in en verifieer deze aan uw verkeersvereisten
- Stel een patchbeheercyclus in en wijs intern eigendom toe aan een benoemde ingenieur
- Configureer uw back-uptaken en voer een testherstel uit voordat de server productieverkeer voert
De meest voorkomende storing in beheerde naar niet-beheerde migraties zijn teams die de technische migratie goed plannen en vergeten de operationele overdracht te plannen. De server beweegt netjes. Drie weken later heeft niemand de kernelpatch toegepast die na de versnijdingsdatum is vrijgegeven. Als uw team tijdens of na een migratie IP-resources moet schalen over meerdere serverlocaties IPv4- en IPv6-leaseservice Verwerkt subnettoewijzing, onafhankelijk van uw managementmodelkeuze.
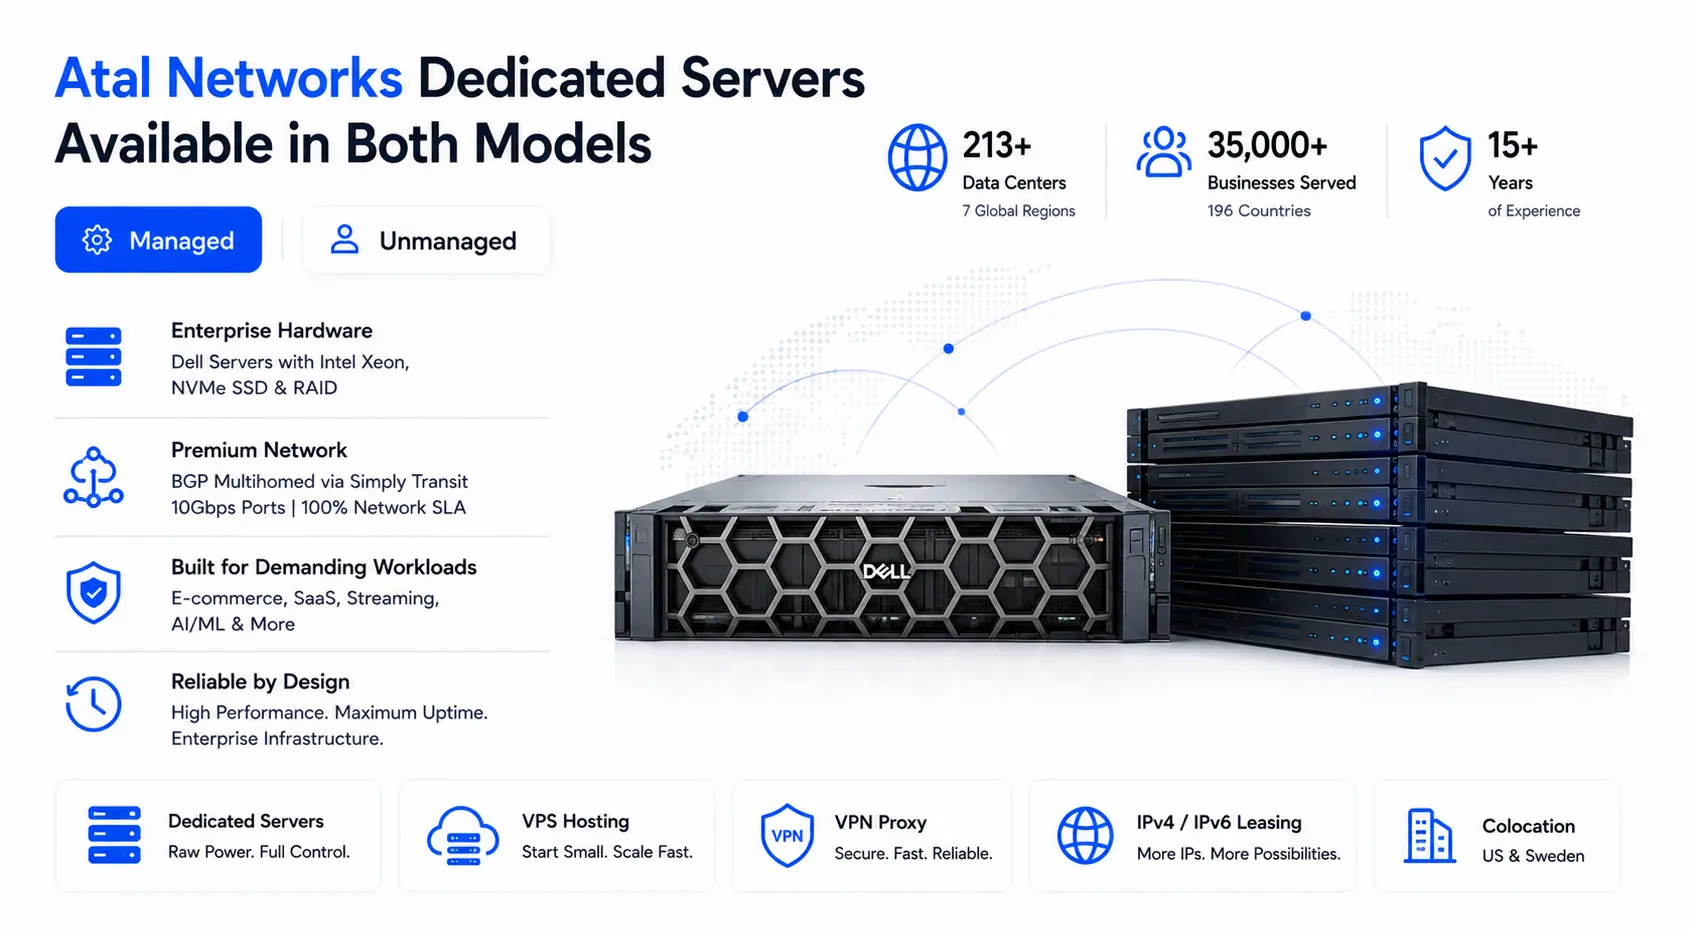
Atal Networks dedicated servers: beschikbaar in beide modellen
Atal Networks exploiteert een dedicated serverinfrastructuur in meer dan 213 datacenters in zeven wereldwijde regio's: Noord-Amerika, Europa, Azië, het Midden-Oosten, Afrika, Oceanië en Zuid-Amerika. Elke server in onze vloot draait op Dell-hardware met Intel Xeon-processors, NVMe SSD-opslag en RAID-redundantie. Ons netwerk maakt gebruik van BGP MultiHoming via Simply Transit met 10 Gbps-poorten en een 100%-netwerk SLA.
We hebben meer dan 36.000 bedrijven in 196 landen bediend sinds onze oprichters Adam en Izak op 16-jarige leeftijd begonnen met het bouwen van hostinginfrastructuur. Meer dan 16 jaar implementaties hebben we geconfigureerd dedicated servers Voor e-commerceactiviteiten met high-SKU Magento-installaties, SaaS-bedrijven met uptime SLA's met klantgerichte uptime, streamingplatforms die geen servicehiaten kunnen verdragen, en AI- en ML-teams die aangepaste kernel-builds en toegang tot hardware nodig hebben.
Voor klanten die RAW Compute Isolation nodig hebben zonder enige hypervisorlaag, zijn onze bare metal servers Lever directe hardwaretoegang op dezelfde bedrijfsinfrastructuur. Klanten die een kleiner, gevirtualiseerd startpunt nodig hebben, kunnen beginnen met onze VPS-abonnementen en schalen naar een dedicated server wanneer de werkbelasting dit vereist. Bedrijven met proxy- of VPN-infrastructuur kunnen dedicated servers combineren met onze VPN-proxyserveroplossingen en IPv4/IPv6 leasing voor een complete infrastructuurstack. Voor fysieke hardwareplaatsing in onze faciliteiten, Colocatiediensten zijn ook beschikbaar in de VS en Zweden.
Beide managementmodellen draaien op dezelfde fysieke infrastructuur:
- Dell-hardware — Enterprise-grade servers met gedocumenteerde betrouwbaarheid op productieschaal
- Intel Xeon-processors — Consistente multi-threaded prestaties voor database-, reken- en applicatieworkloads
- NVMe SSD-opslag — Snelle willekeurige I/O voor databases, caching-lagen en hoogfrequente bestandsbewerkingen
- RAID-configuratie — Storageredundantie tegen storing met één schijf
- 10 Gbps-poorten — Connectiviteit met volledige bandbreedte zonder beperking
- BGP-Multihomed-netwerk — Routeringsredundantie via meerdere upstream-providers
- DDoS-bescherming — Beperking van de netwerklayer inbegrepen op alle servers
- ISO-gecertificeerde, Tier-4-datacenters — Fysieke beveiliging, redundante stroom en koeling volgens ondernemingsnormen
- 99.99% Uptime SLA, 100% Netwerk SLA — Gesteund door contract
Betalingsmethoden geaccepteerd: crypto, PayPal, creditcard en bankoverschrijving. Geen verborgen kosten. Geen oververkopen.
Implementeer vandaag nog uw dedicated server en krijg tot 70% uit. Kies uw beheermodel, kies uw datacenterregio uit meer dan 213 locaties in 196 landen en ga in minder dan 24 uur live.
Implementeer uw dedicated server →
100% Netwerk SLA. DDOS-bescherming. nvm SSD. overval. 10 Gbps poorten. Ondersteuning voor echte ingenieurs, 24/7/365.
Veelgestelde vragen
Wat is het verschil tussen een beheerde en onbeheerde dedicated server?
Een beheerde dedicated server omvat providerbeheerde serverbeheer: OS-patching, beveiligingsupdates, bewaking en back-ups. Een onbeheerde dedicated server geeft uw team volledige root-toegang en volledige verantwoordelijkheid voor alle serverbewerkingen boven de hardware- en netwerklaag. Beide draaien op identieke fysieke hardware. Het verschil is wie de softwareomgeving beheert en wie reageert wanneer er iets kapot gaat.
Is een beheerde dedicated server de extra kosten waard?
Voor teams zonder een speciale Linux-systeembeheerder, ja. De beheervergoeding is bijna altijd lager dan de gecombineerde kosten van interne IT-tijd, monitoringtoollicenties, back-upinfrastructuur en het financiële risico van een beveiligingsincident van een niet-gepatchte server. Voor teams met sterke interne DevOps-mogelijkheden levert een onbeheerde server vaak meer waarde door een onnodige servicelaag te verwijderen.
Kan ik root-toegang krijgen op een beheerde dedicated server?
De meeste beheerde hostingproviders bieden root-toegang, hoewel sommige specifieke wijzigingen op kernelniveau kunnen beperken om de stabiliteit van de server en SLA-dekking te beschermen. Bevestig bij Atal Networks de roottoegangsvoorwaarden rechtstreeks met ons team voordat u koopt. Vraag om schriftelijke bevestiging van eventuele beperkingen voordat u een Managed Hosting-overeenkomst met een provider ondertekent.
Wat dekt de hostingprovider op een onbeheerde server?
Op een onbeheerde server beheert de provider de fysieke hardware-, stroom-, koel- en netwerkconnectiviteit, inclusief BGP-routering en netwerklaag-DDoS-beperking. De provider vervangt defecte hardwarecomponenten. Alle configuratie op besturingssysteem, beveiligingsverharding, patchbeheer, monitoring, back-upontwerp en incidentrespons zijn van uw team.
Hoeveel kost een Managed Dedicated Server?
Beheerde abonnementen kosten doorgaans 30-60% meer dan de basisprijs voor onbeheerde servers. Een server op $150/maand Unmanaged kan $220–$350/maand draaien, inclusief volledig beheer. De premie verschilt per beheer: abonnementen die alleen monitoren zijn, kosten minder dan volledig beheerde plannen, waaronder OS-patching, back-ups, een controlepaneel en 24/7 incidentrespons.
Kan ik later overschakelen van onbeheerd naar managed hosting?
Ja. Omschakelen vereist het migreren naar een nieuwe beheerde serverinstantie in plaats van een instelling op uw bestaande server te wijzigen. Plan de migratie met DNS TTL-reductie, parallelle tests en een bevestigde rollback-pad om onderbreking van de service te voorkomen. Een goed geplande migratie duurt 24-72 uur. Een ongeplande duurt langer en riskeert downtime.
Welke technische vaardigheden heb ik nodig om een onbeheerde dedicated server te gebruiken?
Het uitvoeren van een onbeheerde dedicated server vereist solide Linux (of Windows Server) administratievaardigheden, ervaring met firewallconfiguratie (iptables, UFW of hardware-firewall), OS- en kernelpatchbeheer, back-upsysteemontwerp en serverbewakingsconfiguratie. Een gekwalificeerde systeembeheerder of DevOps-engineer met ervaring in productie-implementatie zou de server van dag tot dag moeten bezitten.
Presteert een beheerde server beter dan een onbeheerde server?
De onderliggende hardware levert in beide modellen identieke onbewerkte doorvoer. Beheerde servers profiteren van consistente patchcycli en proactieve monitoring die na verloop van tijd prestatiedegradatie voorkomen. Onbeheerde servers stellen ervaren beheerders in staat om de kernel, netwerkstack en opslagconfiguratie agressiever af te stemmen voor specifieke workloads, die beter kunnen presteren dan een standaard beheerde configuratie in deskundige handen.
