 تخطي إلى المحتوى



الخادم المخصص المُدار هو جهاز فعلي حيث يتعامل مزود الاستضافة مع تصحيح نظام التشغيل وتحديثات الأمان ومراقبة الخادم وصيانة الأجهزة. يمنح الخادم المخصص غير المُدار لفريقك حق الوصول الكامل إلى الجذر والمسؤولية الكاملة عن كل طبقة فوق الأجهزة. يعتمد النموذج الصحيح على العمق الفني لفريقك ومتطلبات وقت التشغيل والتكلفة الحقيقية لكل خيار.
أكثر من 16 عامًا من الجري البنية التحتية للخادم المخصص لأكثر من 36000 شركة في 196 دولة ، رأينا كلا النموذجين ينجحان ويفشلان. تحصل الشركات على الأجهزة الصحيحة ونموذج الإدارة خاطئ. والنتيجة هي إما فترة توقف غير متوقعة من نواة غير مصححة أو أموال يتم إنفاقها على الخدمات المدارة التي لا يحتاجها فريق DevOps الكامل. هذا الدليل يسد تلك الفجوة.
ما هو الخادم المخصص المدار؟
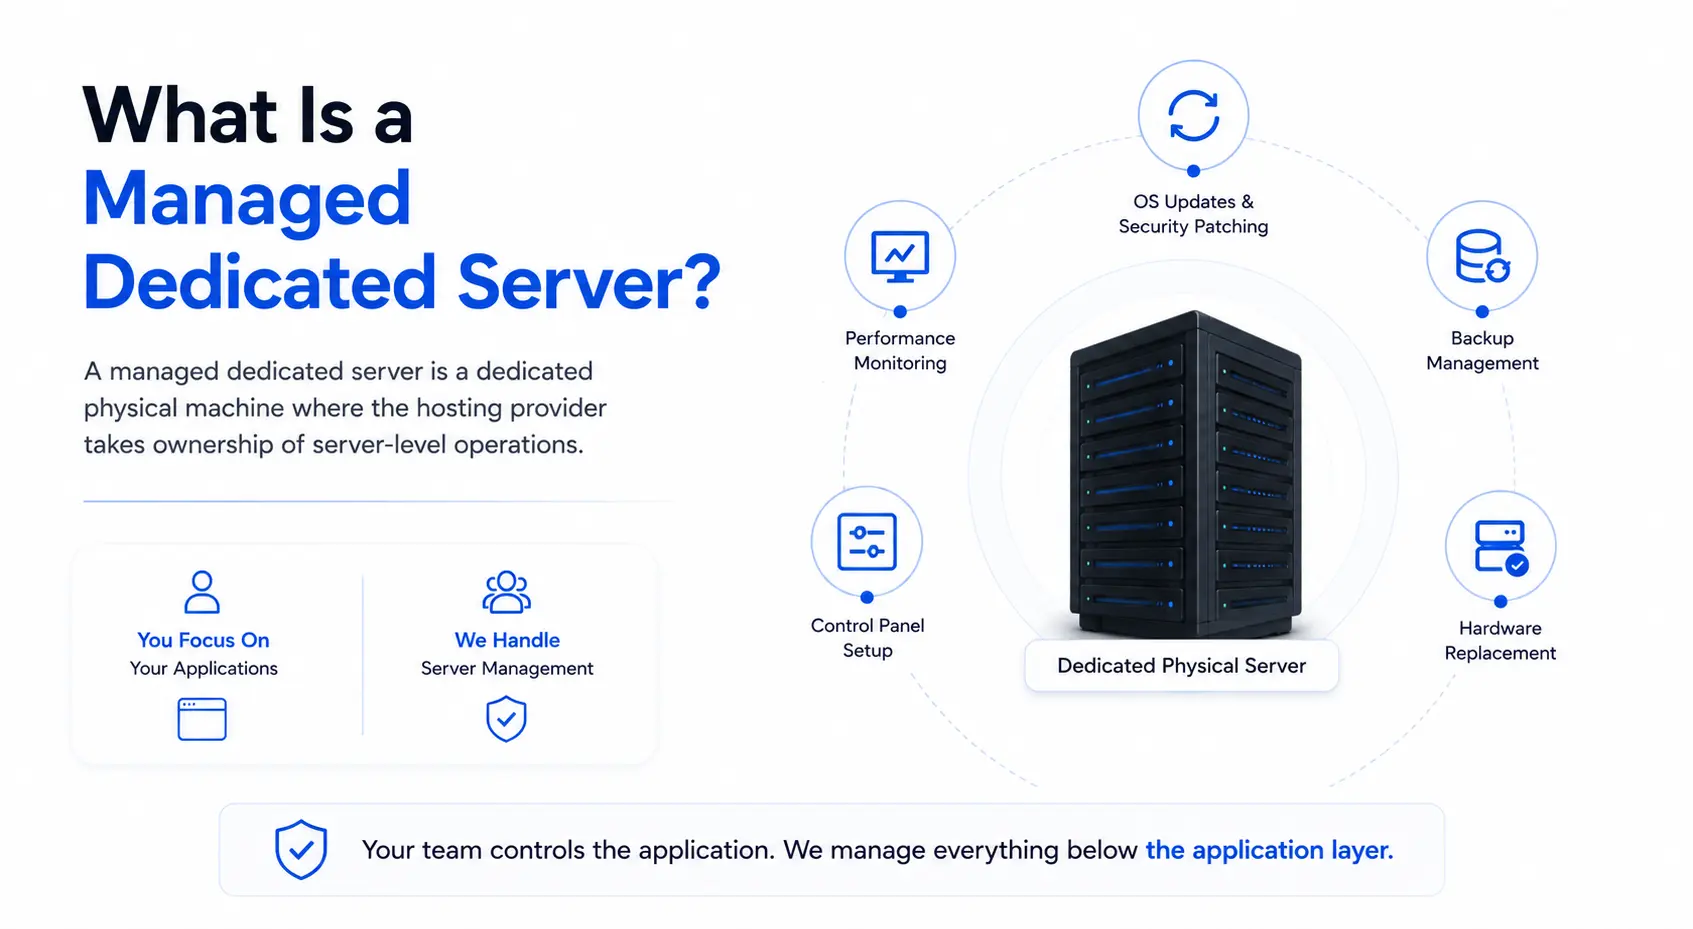
الخادم المخصص المُدار هو جهاز مادي مخصص حيث يمتلك مزود الاستضافة عمليات على مستوى الخادم. يتضمن ذلك تحديثات نظام التشغيل ، وترقيع الأمان ، ومراقبة الأداء ، وإدارة النسخ الاحتياطي ، وإعداد لوحة التحكم ، واستبدال الأجهزة. يتحكم فريقك في التطبيق. يدير الموفر كل شيء أسفل طبقة التطبيق.
تحصل الشركات التي تختار استضافة خادم مخصصة مُدارة على الأداء الكامل للأجهزة المادية المعزولة دون نفقات تشغيل فريق إدارة الخادم. يطبق الموفر تصحيحات نظام التشغيل في دورة مجدولة ، ويراقب استخدام وحدة المعالجة المركزية والذاكرة على مدار الساعة ، ويستبدل الأجهزة الفاشلة بموجب اتفاقية مستوى الخدمة المحددة. إذا تعطل شيء ما على مستوى الخادم ، فإن المزود يمتلك الإصلاح.
يناسب هذا النموذج العملاء الذين يريدون القوة الخام لـ خادم Bare Metal بدون التكلفة الداخلية لصيانة واحدة. يزيل تبعية التوظيف ، وينقل المسؤولية الأمنية إلى فريق متخصص ، ويقدم تكاليف شهرية يمكن التنبؤ بها.
المسؤوليات التي يتعامل معها المزود
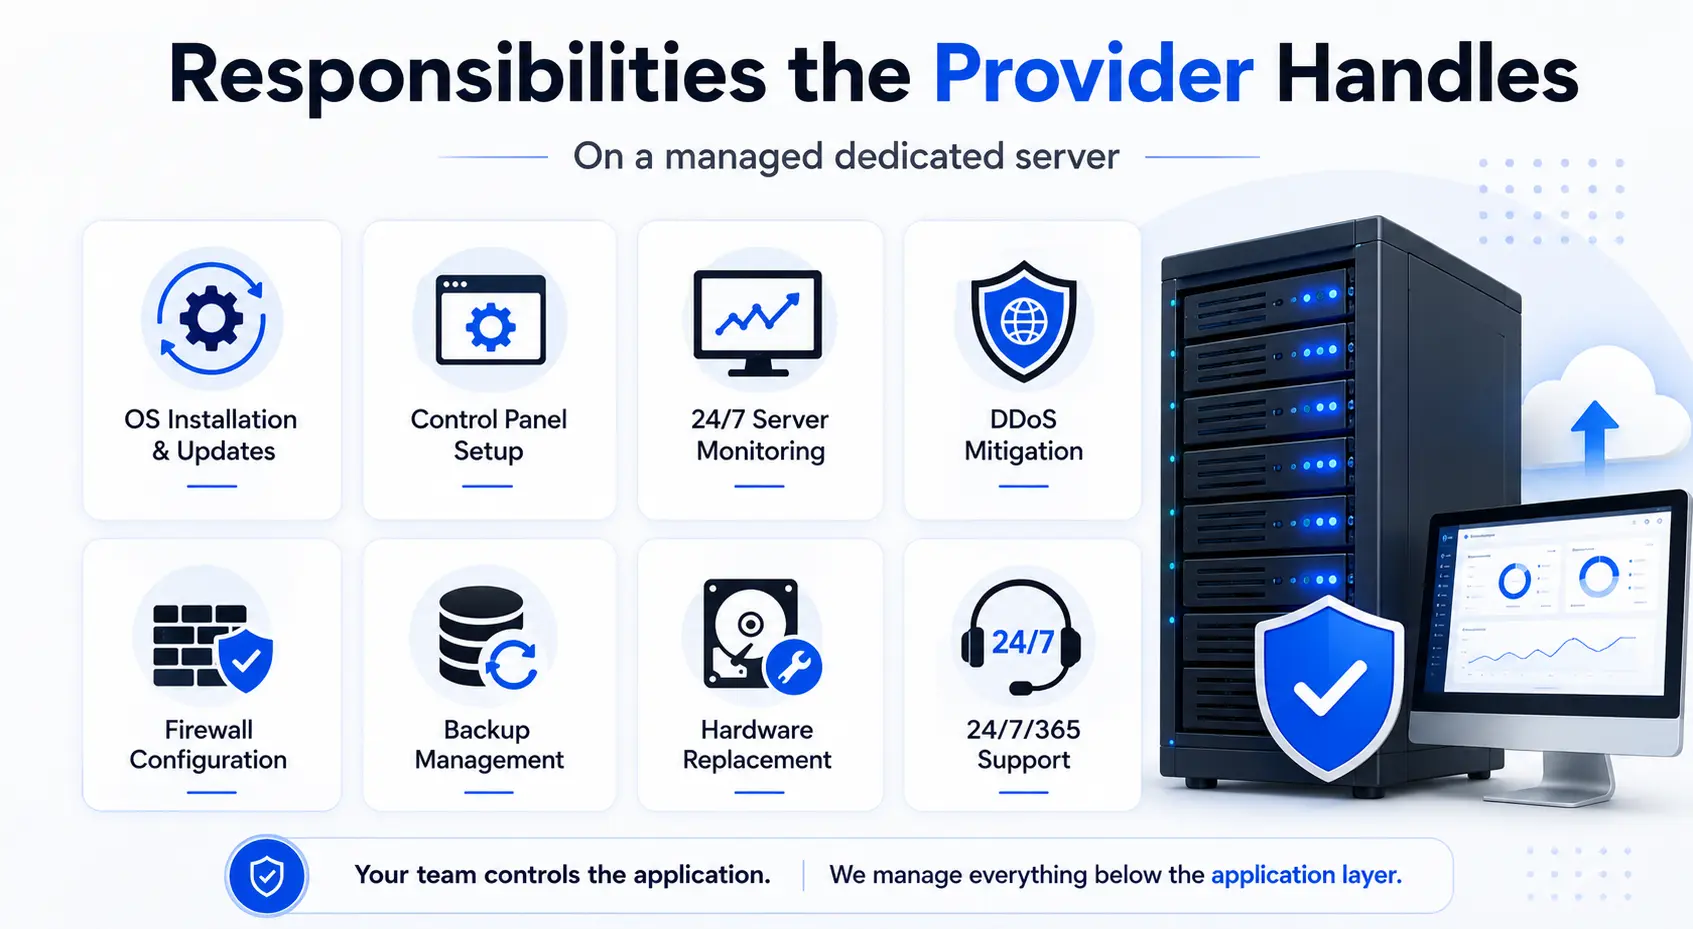
على خادم مخصص مُدار ، يغطي موفر الاستضافة عادةً ما يلي:
- تثبيت نظام التشغيل والتحديثات - تصحيحات النواة وإصلاحات الأمان وترقيات النظام في دورة مجدولة
- إعداد لوحة التحكم - تم تكوين Cpanel أو Plesk أو DirectAdmin المثبت مسبقًا وصيانته
- مراقبة الخادم - تتبع 24/7 لاستخدام وحدة المعالجة المركزية وذاكرة الوصول العشوائي وإدخال / إخراج القرص ونقل الشبكة
- التخفيف DDoS - حماية طبقة الشبكة التي تعترض حركة المرور الضارة قبل أن تصل إلى نظام تشغيل الخادم
- تكوين جدار الحماية — rulesets built and maintained by the provider’s security team
- جدولة النسخ الاحتياطي - وظائف النسخ الاحتياطي الآلي مع اختبارات الاحتفاظ والاسترداد المحددة
- تشخيص واستبدال الأجهزة - فشل محركات الأقراص وذاكرة الوصول العشوائي الفاشلة وفشل وحدات المعالجة المركزية (CPU) الفاشلة بموجب اتفاقية مستوى الخدمة الخاصة بالمزود
- 24/7/365 الاستجابة للحوادث — the provider’s engineers respond to server-level failures, not your team at 3 a.m.
المسؤوليات التي تحتفظ بها في طبقة التطبيق
لا تعني الاستضافة المُدارة عدم التدخل في كل المستويات. لا يزال فريقك يمتلك:
- اختيار برنامج طبقة التطبيق وتثبيته وتكوينه
- ضبط قاعدة البيانات وتحسين الاستعلام
- قاعدة الشفرة الخاصة بك وخط أنابيب النشر
- إدارة وصول المستخدم وأذونات مستوى التطبيق
- منطق الأعمال وأداء التطبيق
يلغي النموذج المُدار عبء عمل إدارة الخادم الداخلي أسفل طبقة التطبيق. يركز مهندسوك على المنتج. يركز المزود على الجهاز.
ما هو الخادم المخصص غير المدار؟
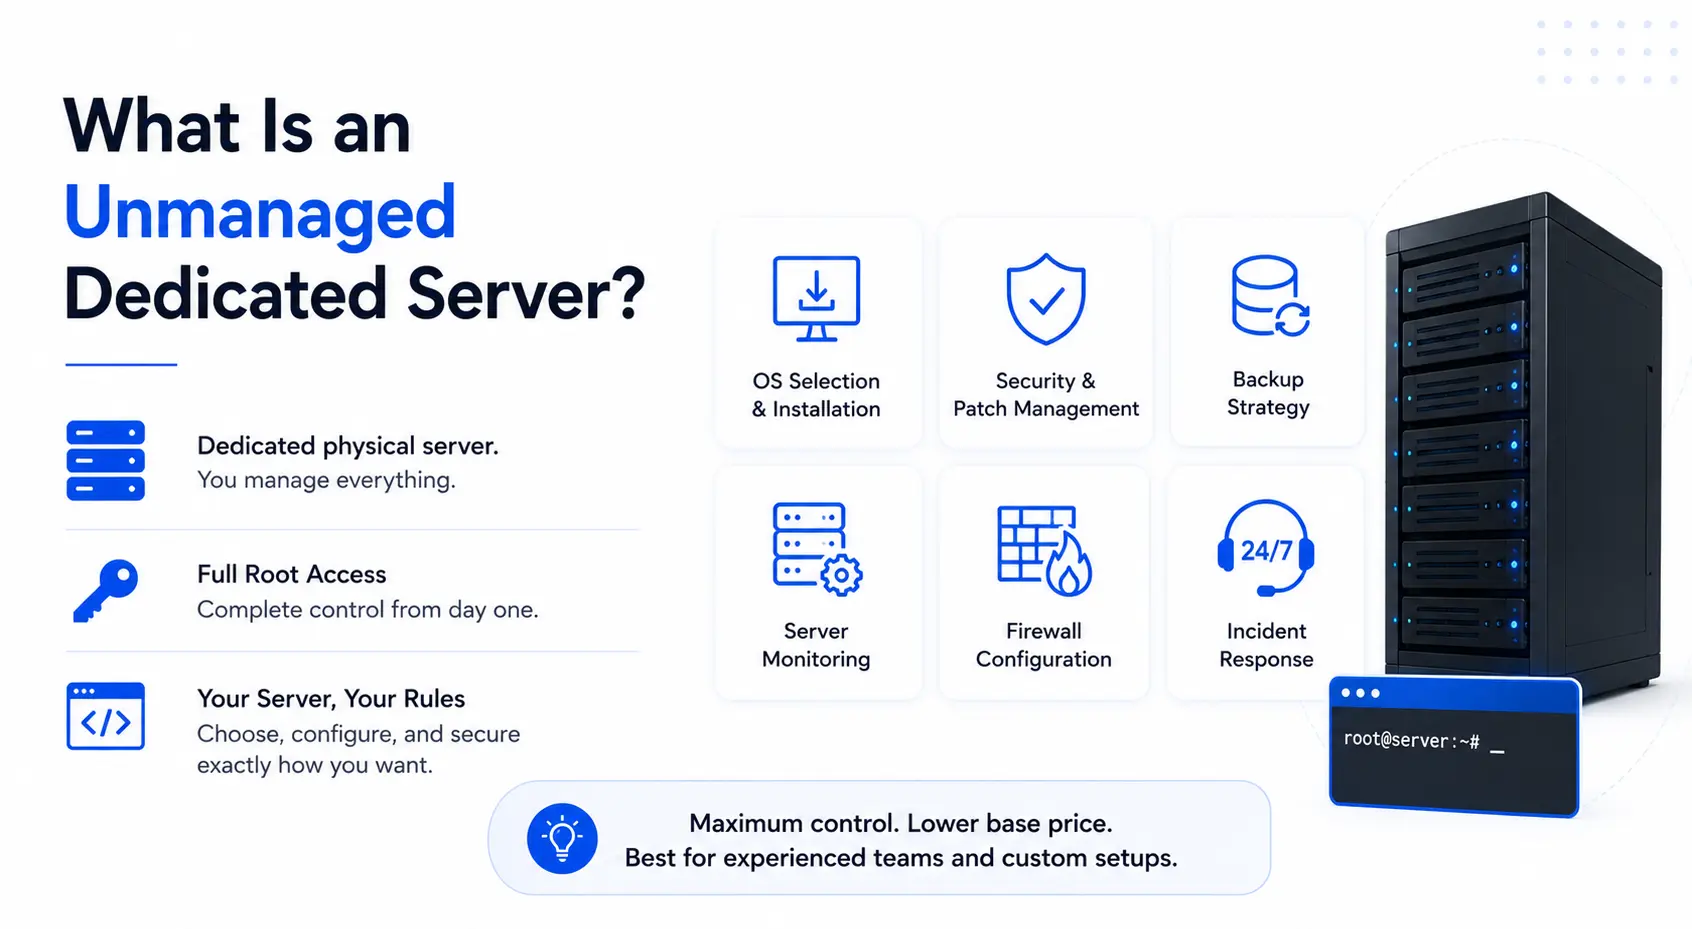
الخادم المخصص غير المُدار ، والذي يُطلق عليه أيضًا الخادم المدار ذاتيًا ، هو جهاز مادي مخصص حيث يمتلك فريقك جميع إدارة الخادم. يوفر المزود الأجهزة والطاقة والتبريد والاتصال بالشبكة. أنت تتعامل مع اختيار نظام التشغيل ، وتصلب الأمان ، ودورات التصحيح ، واستراتيجية النسخ الاحتياطي ، ومراقبة الخادم ، والاستجابة للحوادث في كل ساعة من اليوم.
تمنح استضافة الخادم المخصصة غير المُدارة وصولاً كاملاً إلى فريقك من الوصول إلى الجذر من لحظة توفير الخادم. يمكنك اختيار نظام التشغيل أو تثبيت لوحة التحكم أو تخطيها بالكامل وتكوين كل قاعدة جدار حماية وإدارة كل تحديث للبرنامج. لا توجد طبقة إدارة بين المهندسين والمعدن. تحمل هذه الحرية قيمة حقيقية للفرق التي تعرف كيفية استخدامها ومخاطر حقيقية للفرق التي لا تعرفها.
غالبًا ما تختار الفرق التي تحتاج إلى أقصى قدر من التحكم بسعر أساسي أقل هذا المسار ، خاصةً عندما تقوم بالفعل بتشغيل خطوط أنابيب البنية التحتية كرمز أو تحتاج إلى تكوينات لا يسمح بها موفر مُدار. لإلقاء نظرة أوسع على كيفية مقارنة البنية التحتية المخصصة بالاستضافة الافتراضية ، راجع دليلنا إلى استضافة VPS كنقطة دخول.
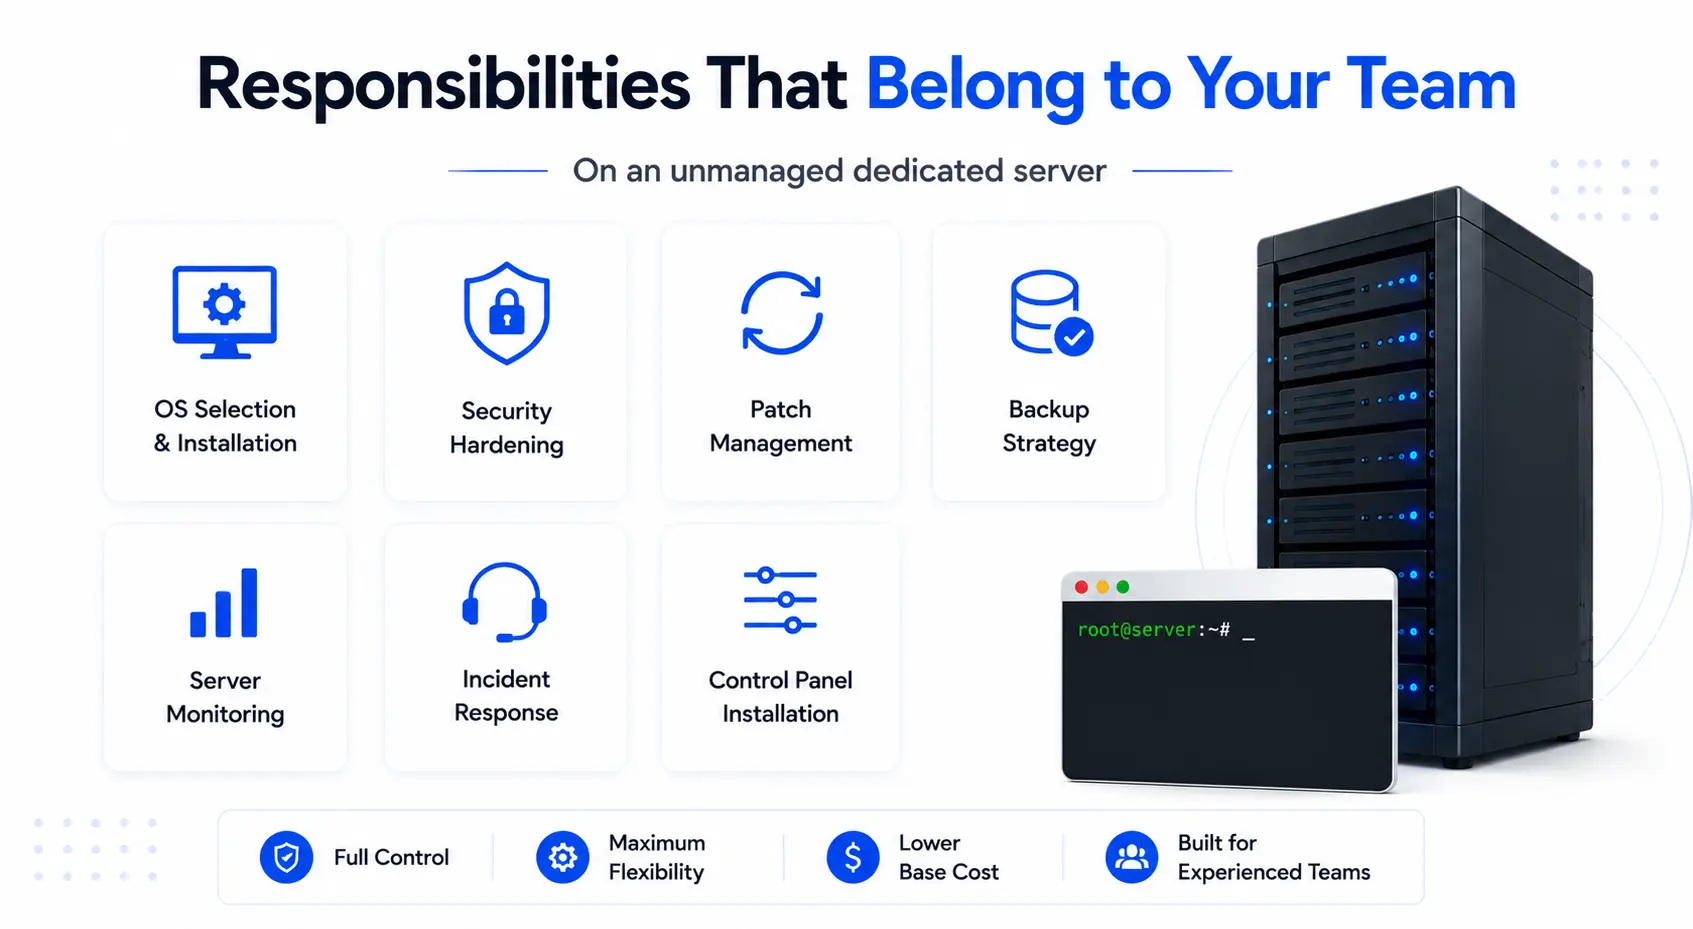
المسؤوليات التي تنتمي إلى فريقك
على خادم مخصص غير مُدار، يمتلك فريقك:
- اختيار وتركيب نظام التشغيل - أي توزيع لينكس أو Windows Server أو Custom Build
- تصلب الأمن - قواعد جدار الحماية (iPtables ، UFW) ، مصادقة مفتاح SSH ، تأمين المنفذ ، تكوين Fail2Ban ، وإعداد نظام كشف التسلل
- إدارة التصحيح - تحديثات الأمان على مستوى نظام التشغيل والنظام ، يتم تطبيقها وفقًا لجدولك الخاص
- استراتيجية النسخ الاحتياطي - وظائف النسخ الاحتياطي المحلية والنسخ المتماثل عن بعد واختبارات الاسترداد التي تم تصميمها وتشغيلها من قبل فريقك
- مراقبة الخادم - أدوات مثل Prometheus أو Zabbix أو Nagios أو DataDog تم تثبيتها وتكوينها بواسطة مهندسيك
- الاستجابة للحوادث - إذا تعطل نظام التشغيل في الساعة 2 صباحًا ، يقوم فريقك بتشخيصه وإصلاحه
- تركيب لوحة التحكم - CPanel أو Plesk أو DirectAdmin أو Cli-Only Management ، مكالمتك
ما لا يزال المزود يغطيه
حتى على خادم غير مُدار ، يحافظ موفر الاستضافة على:
- صيانة الأجهزة المادية واستبدال المكونات
- اتصال الشبكة وتوجيه BGP وتجاوز الفشل
- الطاقة والتبريد والأمن المادي في مركز البيانات
- تخفيف DDoS لطبقة الشبكة (الحماية على مستوى البنية التحتية ، وليس مستوى نظام التشغيل)
- توفير نظام التشغيل الأولي عند النشر
خادم مخصص مُدار مقابل غير مُدار: مقارنة جنبًا إلى جنب
الفرق الأساسي بين الخادم المخصص المُدار وغير المُدار هو الملكية الإدارية. يعمل كلا الطرازين على أجهزة مادية متطابقة. نقطة الفصل هي من يقوم بتصحيح نظام التشغيل ، والذي يراقب الخادم ، والذي يستجيب عند حدوث شيء ما.
| الميزة | خادم مخصص مُدار | خادم مخصص غير مُدار |
|---|---|---|
| تصحيح نظام التشغيل | مزود مجدول ، تلقائي | مسؤولية العميل |
| تصلب الأمن | تم تكوين المزود | العميل يبني من الصفر |
| مراقبة الخادم | 24/7 يديره المزود | يقوم العميل بتثبيت وتشغيل الأدوات الخاصة |
| إدارة النسخ الاحتياطي | الموفر المجدول (أو الوظيفة الإضافية) | تصميمات العميل وتشغيله |
| لوحة التحكم | مثبت مسبقًا (cPanel ، Plesk ، DirectAdmin) | تثبيت العميل إذا لزم الأمر |
| وصول Root | متاح (قد يتم تطبيق بعض القيود) | جذر كامل من اليوم الأول |
| الدعم الفني | 24/7 دعم كامل على مستوى الخادم | طبقة الأجهزة والشبكات فقط |
| الاستجابة للحوادث | مزود بنظام SLA محدد | يمتلك فريق العميل جميع الردود |
| التكلفة الشهرية | أعلى (طبقة المسؤول متضمنة) | انخفاض السعر الأساسي |
| الأنسب | فرق بدون مسؤول نظام مخصص | في المنزل أو فرق DevOps |
جدول ملكية RACI كامل
يحدد RACI من هو المسؤول أو المسؤول أو المستشري أو المطلع على كل مهمة. في سياق الخادم المخصص ، يكون نموذج الملكية ثنائيًا: يتعامل معه المزود ، أو يتعامل معه فريقك. يرسم الجدول أدناه 12 مسؤوليات على مستوى الخادم عبر كلا الطرازين.
| مسؤولية | الخادم المدار | خادم غير مُدار |
|---|---|---|
| صيانة الأجهزة المادية | مزود | مزود |
| اتصال الشبكة وتوجيه BGP | مزود | مزود |
| القوة والتبريد | مزود | مزود |
| تركيب نظام التشغيل والتزويد الأولي | مزود | مزود |
| تصحيح أمان نظام التشغيل | مزود | عميل |
| تحديثات النواة | مزود | عميل |
| تركيب لوحة التحكم | مزود | عميل |
| تكوين جدار الحماية | مزود | عميل |
| تخفيف DDoS (طبقة الشبكة) | مزود | مزود |
| مراقبة وتنبيه السيرفر | مزود | عميل |
| جدولة النسخ الاحتياطي والتخزين | مزود (أو الإضافة) | عميل |
| برنامج طبقة التطبيق | عميل | عميل |
تظهر الصفوف الغامقة حيث تنفصل النماذج. أسفل الصفوف الغامقة ، يشترك كلا الطرازين في نفس تغطية المزود في طبقة البنية التحتية. تنتمي طبقة التطبيق إلى العميل في كلتا الحالتين.
مقارنة التكلفة: خادم مخصص مُدار مقابل غير مُدار
تكلف الخوادم المخصصة المُدارة 30-60% أكثر من التكوينات المكافئة غير المُدارة بسعر الخادم الأساسي. يمكن للخادم غير المُدار عند $150 / الشهر تشغيل $220–$350 / شهر مع طبقة إدارة كاملة متضمنة. ومع ذلك ، فإن التكلفة الحقيقية للخادم غير المُدار تشمل العمالة الهندسية وأدوات المراقبة وتخزين النسخ الاحتياطي وترخيص لوحة التحكم ووقت استرداد الحوادث الذي لا يظهر أبدًا في فاتورة الخادم.
الخطأ الذي يرتكبه معظم المشترين هو مقارنة فاتورة الخادم المُدار بفاتورة الخادم غير المُدارة. المقارنة الصحيحة هي التكلفة الإجمالية للخادم المُدار مقابل التكلفة الإجمالية لتشغيل خادم غير مُدار بالمعيار الذي يتطلبه عبء العمل بالفعل.
البنود التي تشكل التكلفة الحقيقية لكل طراز
تكاليف الخادم المدارة:
- أجهزة الخادم الأساسي (وحدة المعالجة المركزية ، ذاكرة الوصول العشوائي ، التخزين ، النطاق الترددي)
- رسوم الإدارة التي تغطي نظام التشغيل والمراقبة والنسخ الاحتياطية والدعم
- رخصة لوحة التحكم (متضمنة عادة)
- أي إضافات طبقة تطبيق يختارها فريقك
تكاليف خادم مخصصة غير مُدارة
- أجهزة الخادم الأساسي (نفس الأجهزة ، فاتورة أقل)
- وقت الهندسة الداخلية للترقيع والمراقبة والاستجابة للحوادث (عادةً 10-40 ساعة / شهر حسب عدد الخادم والتعقيد)
- تراخيص أداة مراقبة الخادم (DataDog أو Zabbix أو ما شابه ذلك: $30–$200 / شهر)
- أدوات تخزين وإدارة النسخ الاحتياطي ($20–$100/شهر)
- ترخيص لوحة التحكم إذا لزم الأمر (Cpanel: ~ $20–$45/شهر؛ بلسك: ~ $15–$60/شهر)
- تكلفة استرداد الحوادث عندما تؤدي الثغرة الأمنية غير المصححة أو التكوين الخاطئ إلى توقف
سيناريوهات TCO حسب نوع العمل
| الملف التجاري | التكلفة الحقيقية غير المُدارة / الشهر | تكلفة الخادم المدار / الشهر | نموذج أفضل |
|---|---|---|---|
| بدء تشغيل SaaS (بدون مسؤول نظام) | خادم $150 + $900+ الوقت الهندسي | $250–$350 الكل في | تدار |
| التجارة الإلكترونية (بشكل جزئي) | خادم $150 + $450 | $250-$400 مع المراقبة | تدار |
| مؤسسة مع فريق DevOps | $150–$300 الخادم | $400-$600 (غالبًا ما تكون زائدة عن الحاجة) | غير قادر |
| منصة البث (24/7 حرجة) | $150 + مخاطر عالية | $350–$500 مع SLA كامل | تدار |
| مطور / وكالة (فريق خبير) | $150–$250 مع خط أنابيب IAC | $300–$450 (النفقات الزائدة) | غير قادر |
التكلفة الخفية لخادم غير مُدار
يبدو تسعير الخادم غير المُدار أقل على الورق. يتم إغلاق الفجوة بسرعة بمجرد حساب التكلفة التشغيلية الحقيقية.
شركة SaaS ذات إيرادات متكررة شهرية تبلغ $50،000 ومهندس بدوام جزئي يدير الخادم يواجه عملية حسابية لا تلتقطها الفاتورة. الوقت الذي يقضيه هذا المهندس في الترقيع والمراقبة والاستجابة للحوادث هو الوقت الذي لا يقضيه في المنتج. يمكن أن تكلف حادثة أمنية واحدة من ثغرة أمنية غير مصححة أكثر في الاسترداد وفقدان الإيرادات أكثر من 12 شهرًا من رسوم الاستضافة المُدارة.
بالنسبة للفرق التي ليس لديها مسؤول نظام مخصص ، يكلف النموذج غير المُدار بشكل روتيني أكثر من الاستضافة المُدارة ، حتى قبل وقوع حادث واحد. يمكن أيضًا للشركات التي تحتاج إلى بنية تحتية مخصصة IP جنبًا إلى جنب مع خادمها تقييم تأجير IPv4 و IPv6 كبند منفصل ينطبق على كلا نموذجي الإدارة.
تدير Atal Networks بنية تحتية مخصصة للخادم عبر أكثر من 213 مركز بيانات في 196 دولة. نقوم بتكوين الإعدادات المُدارة وغير المُدارة على نفس أجهزة Dell مع معالجات Intel Xeon وتخزين NVMe SSD و RAID ، مدعومة بـ 99.99% Uptime SLA و 100% Network SLA.
خدم أكثر من 36000 شركة. لا توجد رسوم خفية. لا مبالغة في البيع. 24/7/365 دعم مهندس حقيقي.
الأمان: ما يتطلبه كل نموذج
يشتمل الخادم المخصص المُدار على إدارة أمان نشطة من موفر الاستضافة: تصحيحات على مستوى نظام التشغيل ، وتخفيف DDoS لطبقة الشبكة ، وتكوين جدار الحماية ، وإعداد اكتشاف التسلل. يتطلب الخادم غير المُدار من فريقك إنشاء وصيانة كل طبقة أمان من الألف إلى الياء. وفقا ل قاعدة بيانات NIST الوطنية للضعف، بلغ متوسط خوادم Linux 6-8 إرشادات أمنية تم الكشف عنها علنًا شهريًا في عام 2026. يمكن أن يؤدي فقدان تصحيح حرج واحد إلى تعريض الخادم لامتيازات التصعيد أو تنفيذ التعليمات البرمجية عن بُعد.
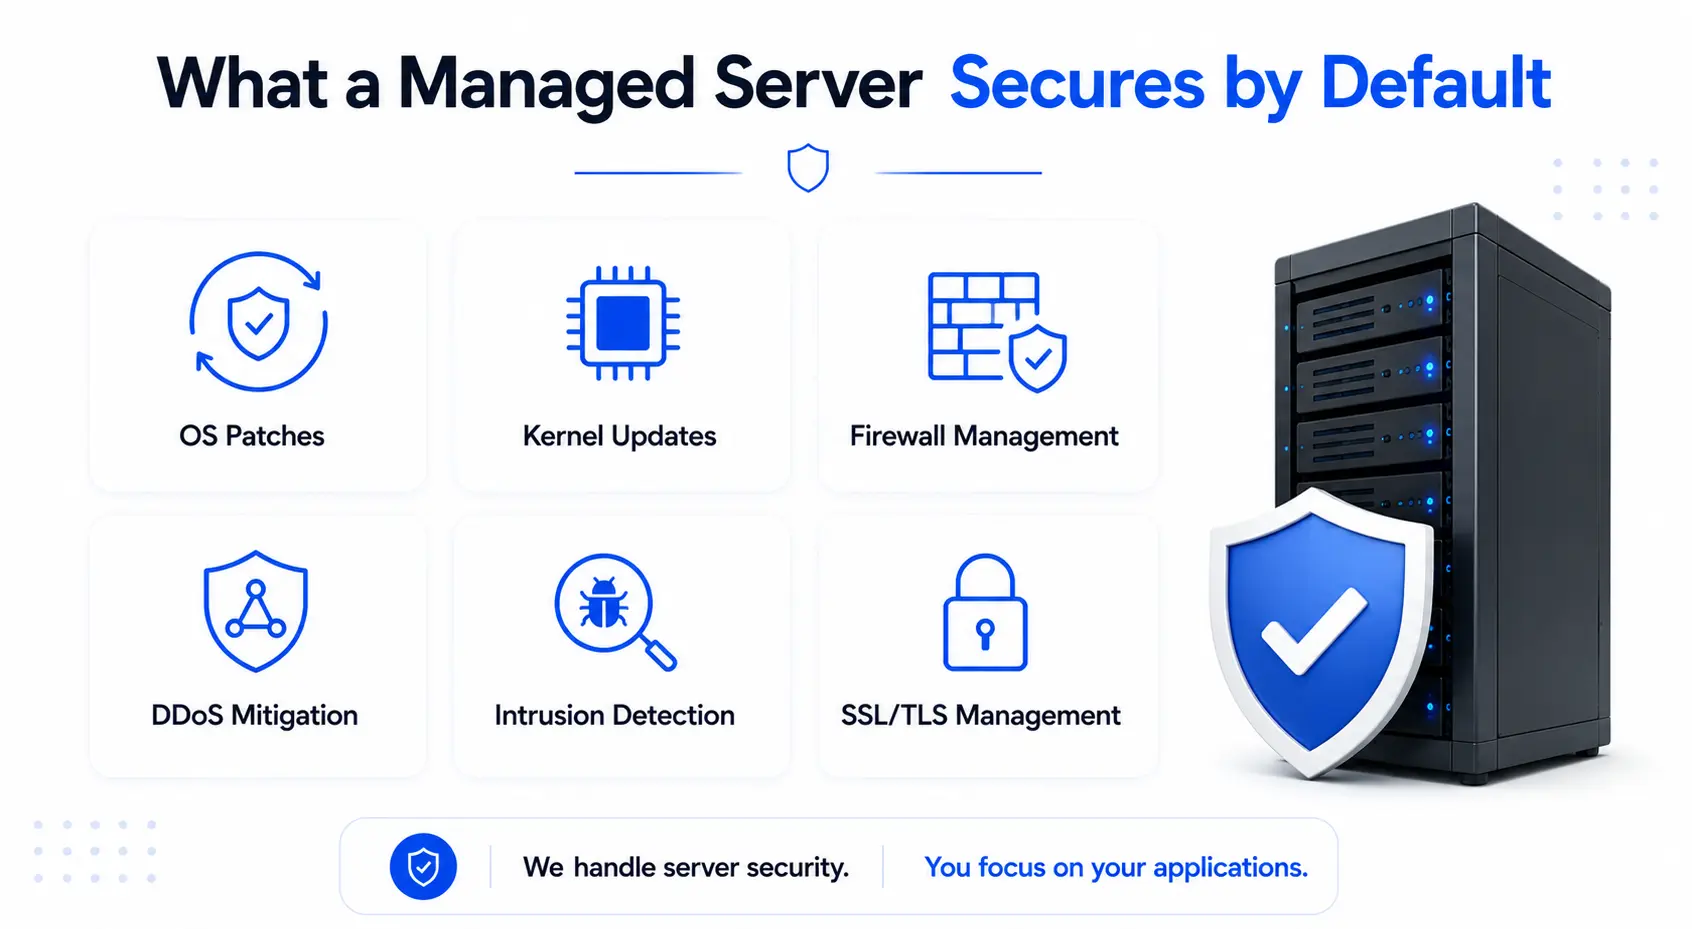
ما يؤمنه الخادم المُدار بشكل افتراضي
على خادم مخصص مُدار ، يغطي مكدس أمان الموفر عادةً ما يلي:
- تصحيحات أمان نظام التشغيل يتم تطبيقه على دورة مجدولة ، عادة في غضون 48-72 ساعة من إصدار استشاري نقدي
- تحديثات النواة تم اختباره ونشره من قبل فريق البنية التحتية للمزود
- قواعد جدار الحماية بنيت وصيانتها ، مع دفع التحديثات مع ظهور أنماط تهديد جديدة
- تخفيف DDoS لطبقة الشبكة يمتص الهجمات الحجمية قبل أن تصل إلى نظام تشغيل الخادم
- كشف التسلل - يراقب المزود أنماط الوصول الشاذة وينبه فريقك
- تكوين SSL / TLS للخدمات المواجهة للويب، والتي يتم صيانتها وتجديدها من قبل المزود
مكدس الأمان يجب أن يبني فريقك على خادم غير مُدار
يصل خادم غير مُدار مع الوصول إلى الجذر وتثبيت نظام تشغيل نظيف. فريقك يبني الأمان من تلك النقطة فصاعدًا:
- خط أنابيب إدارة التصحيح - تتبع تغذية استشارية NIST NVD، واختبار التصحيحات ، وتطبيقها وفقًا لجدول زمني محدد
- بناء جدار الحماية - مجموعات قواعد iptables أو UFW ، أو جدار حماية الأجهزة الذي تم تكوينه لأنماط حركة المرور الخاصة بك
- تصلب SSH - المصادقة القائمة على المفتاح فقط ، منفذ غير قياسي ، FAIL2BAN لحماية القوة الغاشمة
- نظام كشف التسلل - Wazuh أو Ossec أو مكافئ تجاري مثبت ومهيئًا ومضبوطًا لبيئتك
- تجميع السجل والتنبيه - خط أنابيب يجمع نظام التشغيل والتطبيق وسجلات الشبكة وتنبيهات الحرائق على الحالات الشاذة
- التحقق من النسخ الاحتياطي - تم اختبار عمليات الاستعادة المجدولة بانتظام ، وليس فقط النسخ الاحتياطية المجدولة المكتوبة والمنسية
هذا عبء عمل هندسي حقيقي. بالنسبة لفريق بدون مسؤول نظام يركز على الأمان ، تقع هذه المهام على عاتق المطورين أو موظفي تكنولوجيا المعلومات العامين الذين لا يتخصصون في أمن البنية التحتية.
الخطر الحقيقي لفقدان التصحيح
تصحيح النواة المفقود لا يبقى نظريًا. ثغرات تصعيد الامتياز في نواة Linux - مثل تلك الموجودة في فئة البقرة القذرة أو مآثر io_uring الأخيرة التي تم تتبعها في قاعدة بيانات NIST CVE - السماح للمهاجم الذي لديه وصول محدود للحصول على تحكم كامل في الجذر. يتعرض خادم غير مُدار بدون عملية إدارة التصحيح لكل CVE منشور حتى يقوم شخص ما في فريقك بتطبيق الإصلاح.
التخفيف DDoS يعمل في طبقة الشبكة على كل من الخوادم المُدارة وغير المُدارة في Atal Networks. تلتقط هذه الحماية الهجمات الحجمية قبل أن تصل إلى نظام تشغيل الخادم الخاص بك. تعد فجوة الأمان على مستوى نظام التشغيل على خادم غير مُدار مصدر قلق منفصل ، وهي تنتمي بالكامل إلى فريقك. بالنسبة لمشغلي VPN والوكيل الذين يحتاجون إلى تكوينات متقدمة لطبقة الشبكة جنبًا إلى جنب مع الأمان على مستوى الخادم ، لدينا حلول خادم وكيل VPN قم بتضمين البنية التحتية المحمية DDoS المصممة خصيصًا لعبء العمل هذا.
الأداء على الخوادم المدارة مقابل الخوادم غير المدارة
توفر أجهزة الخادم الأساسية أداءً أوليًا متطابقًا في كل من النماذج المُدارة وغير المُدارة. يعمل معالج Intel Xeon ومجموعة تخزين NVMe SSD وتكوين RAID ومنفذ 10 جيجابت في الثانية بنفس الطريقة سواء كان مهندس المزود يدير نظام التشغيل أو يقوم فريقك بذلك. لا تتغير إنتاجية الأجهزة و IOPS التخزين وعرض النطاق الترددي للشبكة بناءً على نموذج الإدارة.
يأتي اختلاف الأداء بين الطرازين من مدى جودة تكوين الخادم وصيانته بمرور الوقت ، وليس من الأجهزة نفسها. ال منصة إنتل زيون سيرفر توفر هذه الطاقة على حد سواء التكوينات المُدارة وغير المُدارة نفس الإنتاجية على مستوى السيليكون بغض النظر عمن يدير طبقة البرنامج فوقها.
حيث تحمي التكوينات المُدارة الأداء بمرور الوقت
لا يقدم الخادم المُدار أداءً أوليًا أكثر من الخادم غير المُدار على نفس الجهاز. يحمي من تدهور الأداء بمرور الوقت من خلال الانضباط التشغيلي المستمر:
- مراقبة استباقية يمسك باختناقات الموارد وتشبع القرص وضغط الذاكرة قبل أن تؤثر على أوقات استجابة التطبيق
- تحديثات نظام التشغيل المجدولة قم بتضمين الإصلاحات ذات الصلة بالأداء جنبًا إلى جنب مع تصحيحات الأمان - تؤثر تحديثات جدولة kernel وتحسينات برنامج تشغيل NVME وتصحيحات مكدس الشبكات على الإنتاجية في العالم الحقيقي
- استبدال الأجهزة SLA يعني أن يتم معالجة محرك NVMe المهين أو مصفوفة RAID الفاشلة قبل أن يتسبب في فقدان البيانات أو تباطؤ الإدخال / الإخراج
- أدوات لوحة التحكم يبسط تكوين مكدس البرامج للفرق التي لا تحتوي على خبرة عميقة في إدارة Linux ، مما يقلل من مشكلات الأداء المتعلقة بالتهيئة الخاطئة
حيث تتيح التكوينات غير المُدارة ضبطًا أعمق
يكتسب فريق متمرس مساحة عالية الأداء على خادم غير مُدار قد تقيد البيئة المُدارة:
- لا يوجد عامل مراقبة - غالبًا ما تقوم الخوادم المُدارة بتشغيل وكلاء مراقبة من جانب المزود يستهلكون وحدة المعالجة المركزية والذاكرة ؛ يعمل الخادم غير المُدار فقط على ما يثبته فريقك
- بناء نواة مخصصة - يمكن للفرق التي تقوم بتشغيل شبكات عالية الأداء أو أعباء عمل GPU متخصصة أو تطبيقات حساسة لوقت الاستجابة تجميع نواة مخصصة تم ضبطها لأجهزة معينة
- تركيبات نظام التشغيل العارية - تدعم الخوادم غير المُدارة الحد الأدنى من عمليات إنشاء نظام التشغيل بدون حزم غير ضرورية ، مما يقلل من سطح الهجوم وبصمة الذاكرة في وقت واحد
- تحكم كامل في مكدس الشبكات - تتوفر تكوينات BGP المتقدمة وضبط TCP / IP المخصص وبروتوكولات التوجيه غير القياسية بدون أي طبقة إدارة للتفاوض معها
الاختيار الصحيح لعملك: 5-Criteria Decision Scorecard
سجل حالتك عبر خمسة معايير. يكسب كل معيار من 1 إلى 3 نقاط. يفضل مجموع الدرجات من 0 إلى 7 خادمًا مخصصًا مُدارًا. تقترح درجة 8-12 تقييم الخيارات شبه المدارة. تعني النتيجة من 13 إلى 15 أن فريقك لديه العمق لتشغيل خادم غير مُدار بشكل فعال من حيث التكلفة.
| المعايير | 1 نقطة | 2 نقطة | 3 نقاط |
|---|---|---|---|
| التوظيف الفني | لا يوجد مسؤول نظام مخصص | دعم تكنولوجيا المعلومات بدوام جزئي أو مشترك | مهندس نظام بدوام كامل أو مهندس DevOps |
| أولوية الميزانية | تحتاج إلى أسعار ثابتة شاملة | يمكن أن تمتص بعض النفقات العامة للمسؤول | تحسين التكلفة هو الهدف الأساسي |
| أهمية الجهوزية | التوقف عن العمل يسبب خسارة مباشرة في الإيرادات | بعض التسامح مع التأخيرات القصيرة | DEV أو الاختبار أو أعباء العمل المرنة للنافذة |
| عمق التخصيص | نظام تشغيل قياسي ومكدس التطبيقات | هناك حاجة إلى بعض التكوين المخصص | نواة مخصصة أو نظام تشغيل مكشوف أو خط أنابيب IAC |
| عرض النطاق الترددي للبنية التحتية | ركز الفريق 100% على المنتج | بعض القدرة على مهام الخادم | البنية التحتية هي وظيفة أساسية |
النتيجة 0-7: اختر إدارة. تكلف مخاطر النفقات العامة والمسؤول أكثر من رسوم الإدارة.
النتيجة 8-12: تقييم الخيارات شبه المُدارة أو خطة مُدارة تتضمن وصولًا كاملاً إلى الجذر. يقوم العديد من الموفرين ، بما في ذلك Atal Networks ، بتكوين الخيارات التي تربط كلا الطرازين.
النتيجة 13-15: اختر غير مُدار. يتمتع فريقك بالعمق التقني وتوفير التكلفة حقيقي.
تعكس بطاقة الأداء هذه ما نراه عبر أكثر من 36000 عميل. تقضي الفرق التي تقلل من شأن درجاتها وتختار الخوادم غير المُدارة أول 90 يومًا في اكتشاف الفجوة بين تكلفة الخادم وتكلفة تشغيل الخادم. تجد الفرق التي تبالغ في تقدير درجاتها وتختار الاستضافة المُدارة أحيانًا أنها تدفع مقابل الخدمات التي يتعامل معها فريق DevOps بالفعل داخليًا. بالنسبة للعملاء الذين يحتاجون إلى تحكم كامل في البنية التحتية المادية جنبًا إلى جنب مع قوة الأجهزة الخام ، لدينا خوادم Bare Metal دعم كلا الطرازين على أجهزة متطابقة على مستوى المؤسسات.
ألست متأكدًا من النموذج الذي يناسب عبء عملك؟ قام مهندسونا بنشر كلا التكوينات على مدار أكثر من 16 عامًا وأكثر من 36000 عميل. نقوم بتكوين الخادم الخاص بك على عبء العمل الخاص بك - المُدار أو غير المُدار - في أقل من 24 ساعة ، عبر اختيارك من أكثر من 213 موقعًا لمركز البيانات.
تحدث إلى مهندس Atal Networks →
24/7/365 دعم مهندس حقيقي. لا توجد رسوم خفية. 196 دولة مغطاة.
كيفية الترحيل بين الخوادم المدارة وغير المدارة
يتطلب التبديل بين خادم مخصص مُدار وغير مُدار عادةً الترحيل إلى مثيل خادم جديد بدلاً من تغيير إعداد على جهازك الحالي. يتم خبز نموذج الإدارة في تكوين التزويد من اليوم الأول. خطط للترحيل بعناية لتجنب فقدان البيانات أو انقطاع الخدمة.
الانتقال من غير مُدار إلى مُدار (8 خطوات)
الفرق التي تتفوق على إدارة الخادم الداخلي ، أو تتعرض لحادث أمني على خادم غير مُدار ، أو تفقد مسؤول النظام عادةً ما ينتقل إلى الاستضافة المُدارة. تكون العملية واضحة عند التخطيط لها.
- تدقيق الخادم الحالي الخاص بك. قم بتوثيق جميع البرامج المثبتة ، والخدمات قيد التشغيل ، والمنافذ المفتوحة ، ووظائف cron ، وقواعد جدار الحماية المخصصة ، وأي تكوين نظام تشغيل غير قياسي. كتاب التشغيل هذا هو خريطة الترحيل الخاصة بك.
- حدد ما يغطيه الموفر المدار. تأكيد شروط الوصول إلى الجذر وتوقيت دورة التصحيح ونطاق النسخ الاحتياطي وتغطية المراقبة قبل التوقيع. لا تغطي جميع الخطط المُدارة نفس مجموعة المسؤوليات.
- اطلب خادمًا مُدارًا جديدًا مُزودًا بمواصفات أجهزتك. تطابق أو تتجاوز وحدة المعالجة المركزية الحالية وذاكرة الوصول العشوائي والتخزين وعرض النطاق الترددي لتجنب تراجع الأداء أثناء الترحيل.
- قم بتكرار مكدس التطبيق والبيانات إلى المثيل المُدار الجديد. اختبر التطبيق بالكامل على الخادم الجديد قبل تغيير أي نظام أسماء النطاقات.
- قلل DNS TTL إلى 300 ثانية قبل 24 ساعة على الأقل من القطع المخطط. يؤدي هذا إلى تقصير وقت الانتشار عند تبديل السجلات.
- قم بتشغيل كلا الخادمين بالتوازي. تحقق من صحة سلوك التطبيق الكامل واتصالات قاعدة البيانات وعمليات تكامل واجهة برمجة التطبيقات التابعة لجهات خارجية وحالة شهادة SSL على المثيل المُدار.
- قطع DNS إلى الخادم المُدار أثناء نافذة مرور منخفضة ، مع التراجع إلى الخادم غير المُدار جاهزًا إذا ظهرت مشكلة.
- راقب الخادم المدار لمدة 48-72 ساعة قبل إيقاف تشغيل المثيل الأصلي غير المُدار.
الانتقال من غير مُدار إلى غير مُدار
يتبع الترحيل العكسي نفس DNS وعملية التشغيل المتوازي مع اختلاف واحد جوهري: يتولى فريقك جميع المسؤولية على مستوى نظام التشغيل من اليوم الأول على الخادم الجديد غير المُدار.
قبل المقطوعة:
- قم بتثبيت مكدس المراقبة الخاص بك (Prometheus أو Zabbix أو DataDog) على المثيل غير المُدار وتأكيد يعمل التنبيه بشكل صحيح
- قم بإعداد مجموعة قواعد جدار الحماية الخاصة بك وتحقق منها وفقًا لمتطلبات حركة المرور الخاصة بك
- إنشاء دورة إدارة التصحيح وتعيين ملكية داخلية لمهندس مسمى
- تكوين مهام النسخ الاحتياطي وتشغيل استعادة الاختبار قبل أن يحمل الخادم حركة مرور الإنتاج
الفشل الأكثر شيوعًا في عمليات الترحيل التي تتم إدارتها إلى تعذر إدارتها هو الفرق التي تخطط للهجرة الفنية بشكل جيد وتنسى التخطيط للتسليم التشغيلي. الخادم يتحرك بشكل نظيف. بعد ثلاثة أسابيع ، لم يطبق أحد تصحيح النواة الذي تم إصداره بعد تاريخ القطع. إذا احتاج فريقك إلى توسيع نطاق موارد IP عبر مواقع خوادم متعددة أثناء أو بعد الترحيل، خدمة تأجير IPv4 و IPv6 يتعامل مع تخصيص الشبكة الفرعية بشكل مستقل عن اختيار نموذج الإدارة الخاص بك.
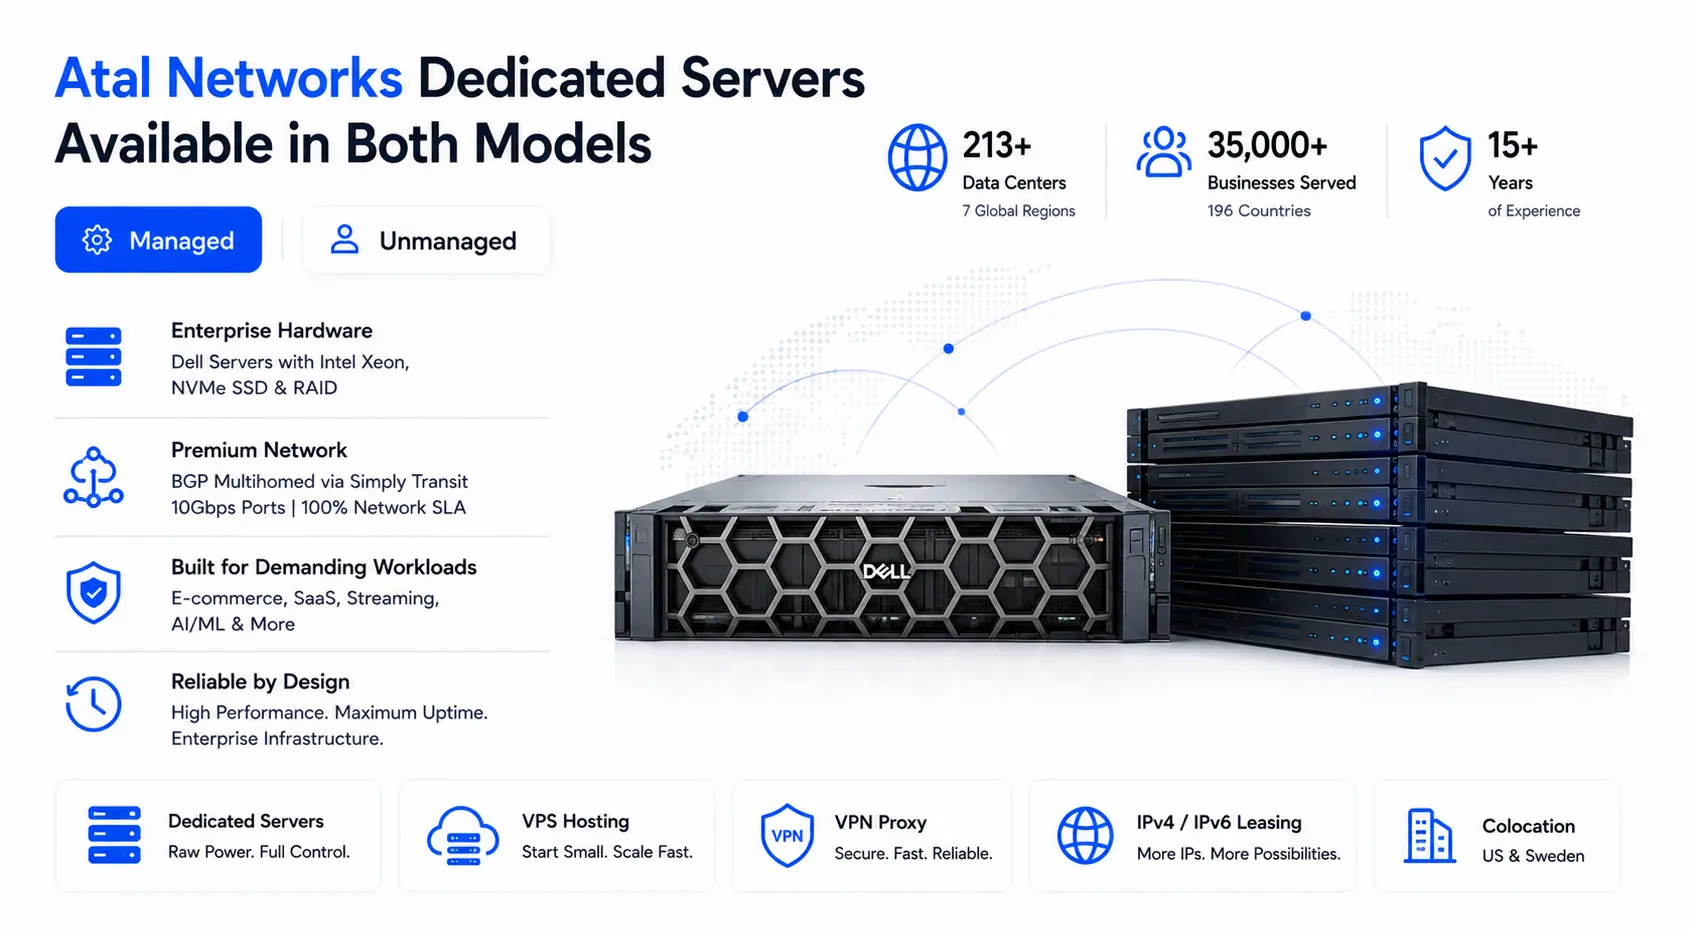
خوادم Atal Networks المخصصة: متوفرة في كلا الطرازين
تدير Atal Networks بنية تحتية مخصصة للخادم عبر أكثر من 213 مركز بيانات في سبع مناطق عالمية: أمريكا الشمالية وأوروبا وآسيا والشرق الأوسط وأفريقيا وأوقيانوسيا وأمريكا الجنوبية. يعمل كل خادم في أسطولنا على أجهزة Dell مع معالجات Intel Xeon وتخزين NVMe SSD وتكرار RAID. تستخدم شبكتنا BGP MultiHoming من خلال النقل ببساطة مع منافذ 10 جيجابت في الثانية وشبكة SLA 100%.
لقد خدمنا أكثر من 36000 شركة في 196 دولة منذ أن بدأ مؤسسا آدم وإيزاك في بناء البنية التحتية للاستضافة في سن 16 عامًا. أكثر من 16 عامًا من عمليات النشر ، قمنا بتكوينها خوادم مخصصة بالنسبة لعمليات التجارة الإلكترونية التي تشغل منشآت Magento عالية SKU ، وشركات SaaS مع اتفاقيات مستوى الخدمة التي تواجه العملاء ، ومنصات البث التي لا يمكنها تحمل فجوات الخدمة ، وفرق AI و ML التي تحتاج إلى إنشاءات مخصصة للنواة والوصول إلى الأجهزة.
للعملاء الذين يحتاجون إلى عزل خام بدون أي طبقة Hypervisor ، لدينا خوادم Bare Metal تقديم وصول مباشر إلى الأجهزة على نفس البنية التحتية للمؤسسة. يمكن للعملاء الذين يحتاجون إلى نقطة انطلاق افتراضية أصغر أن يبدأوا لدينا خطط VPS والتوسع إلى خادم مخصص عندما يتطلب ذلك عبء العمل. يمكن للشركات التي تعمل بالوكيل أو البنية التحتية VPN الجمع بين الخوادم المخصصة مع حلول خادم وكيل VPN و تأجير IPv4 / IPv6 لمكدس البنية التحتية الكاملة. لوضع الأجهزة المادية في منشآتنا ، خدمات الموقع المشترك متوفرة أيضًا في الولايات المتحدة والسويد.
يعمل كلا نموذجي الإدارة على نفس البنية التحتية المادية:
- أجهزة ديل - خوادم على مستوى المؤسسات مع موثوقية موثقة على نطاق الإنتاج
- معالجات إنتل زيون - أداء متسق متعدد الخيوط لأعباء قاعدة البيانات والحساب والتطبيق
- تخزين NVMe SSD - إدخال / إخراج عشوائي سريع لقواعد البيانات وطبقات التخزين المؤقت وعمليات الملفات عالية التردد
- تكوين RAID - التكرار في التخزين مقابل فشل محرك واحد
- منافذ 10Gbps - اتصال كامل النطاق الترددي مع عدم وجود خنق
- شبكة BGP-MultiHyd - التكرار التوجيهي من خلال العديد من مقدمي الخدمات الأولية
- حماية DDoS - تخفيف طبقة الشبكة المضمنة في جميع الخوادم
- مراكز بيانات Tier-4 المعتمدة من ISO - الأمن المادي والطاقة الزائدة عن الحاجة والتبريد وفقًا لمعايير المؤسسة
- 99.99% وقت التشغيل SLA، 100% SLA - بدعم من العقد
طرق الدفع المقبولة: العملات المشفرة، باي بال، بطاقة الائتمان، والتحويل المصرفي. لا توجد رسوم خفية. لا مبالغة في البيع.
انشر الخادم المخصص لك اليوم واحصل على ما يصل إلى 70%. اختر نموذج الإدارة الخاص بك ، واختر منطقة مركز البيانات الخاصة بك من أكثر من 213 موقعًا في 196 دولة ، وابدأ البث المباشر في أقل من 24 ساعة.
100% شبكة SLA. حماية DDoS. NVMe SSD. غارة. منافذ 10 جيجابت في الثانية. دعم مهندس حقيقي ، 24/7/365.
الأسئلة الشائعة
ما هو الفرق بين الخادم المخصص المدار وغير المدار؟
يشتمل الخادم المخصص المُدار على إدارة الخادم التي يتعامل معها الموفر: تصحيح نظام التشغيل وتحديثات الأمان والمراقبة والنسخ الاحتياطية. يمنح الخادم المخصص غير المُدار لفريقك حق الوصول الكامل إلى الجذر والمسؤولية الكاملة عن جميع عمليات الخادم فوق طبقة الأجهزة والشبكة. كلاهما يعمل على أجهزة مادية متطابقة. الفرق هو من يدير بيئة البرنامج ومن يستجيب عند حدوث شيء ما.
هل خادم مخصص مُدار يستحق التكلفة الإضافية؟
بالنسبة للفرق التي لا تحتوي على مسؤول نظام Linux مخصص ، نعم. تكون رسوم الإدارة دائمًا أقل من التكلفة المجمعة لوقت تكنولوجيا المعلومات الداخلي ، وتراخيص أدوات المراقبة ، والبنية التحتية للنسخ الاحتياطي ، والمخاطر المالية لحادث أمني من خادم غير مصحح. بالنسبة للفرق التي تتمتع بقدرة DevOps داخلية قوية ، غالبًا ما يقدم الخادم غير المُدار قيمة أفضل عن طريق إزالة طبقة خدمة غير ضرورية.
هل يمكنني الوصول إلى الجذر على خادم مخصص مُدار؟
يوفر معظم موفري الاستضافة المُدارين وصولاً إلى الجذر ، على الرغم من أن البعض قد يقيد تغييرات محددة على مستوى النواة لحماية استقرار الخادم وتغطية اتفاقية مستوى الخدمة. في Atal Networks ، قم بتأكيد شروط الوصول إلى الجذر مباشرة مع فريقنا قبل الشراء. اطلب تأكيدًا كتابيًا لأي قيود قبل توقيع اتفاقية استضافة مُدارة مع أي مزود.
ما الذي يغطيه مزود الاستضافة على خادم غير مُدار؟
على خادم غير مُدار ، يدير الموفر الأجهزة المادية والطاقة والتبريد واتصال الشبكة ، بما في ذلك توجيه BGP وتخفيف DDoS لطبقة الشبكة. يقوم الموفر باستبدال مكونات الأجهزة الفاشلة. تنتمي جميع التكوينات على مستوى نظام التشغيل ، وتصلب الأمان ، وإدارة التصحيح ، والمراقبة ، وتصميم النسخ الاحتياطي ، والاستجابة للحوادث إلى فريقك.
ما مقدار تكلفة الخادم المخصص المُدار؟
تبلغ تكلفة الخطط المُدارة عادةً 30-601TP3 أكثر من سعر الخادم الأساسي غير المُدار. يمكن لخادم في $150 / شهر بدون إدارة تشغيل $220-$350 / شهر مع إدارة كاملة. يختلف القسط حسب نطاق الإدارة: تكلفة خطط المراقبة فقط أقل من الخطط المدارة بالكامل والتي تشمل تصحيح نظام التشغيل والنسخ الاحتياطية ولوحة التحكم والاستجابة للحوادث على مدار الساعة طوال أيام الأسبوع.
هل يمكنني التبديل من الاستضافة غير المُدارة إلى الاستضافة المُدارة لاحقًا؟
نعم. يتطلب التبديل الترحيل إلى مثيل خادم مُدار جديد بدلاً من تغيير إعداد على الخادم الحالي. خطط للترحيل باستخدام تقليل DNS TTL والاختبار المتوازي ومسار التراجع المؤكد لتجنب انقطاع الخدمة. تستغرق الهجرة جيدة التخطيط 24-72 ساعة. يستغرق الشخص غير المخطط له وقتًا أطول ويخاطر بالتوقف.
ما هي المهارات الفنية التي أحتاجها لتشغيل خادم مخصص غير مُدار؟
يتطلب تشغيل خادم مخصص غير مُدار مهارات إدارة Linux (أو Windows Server) القوية ، وخبرة في تكوين جدار الحماية (أجهزة iptables ، أو UFW ، أو جدار حماية الأجهزة) ، وإدارة نظام التشغيل ونواة تصحيح النواة ، وتصميم نظام النسخ الاحتياطي ، وإعداد مراقبة الخادم. يجب أن يمتلك مسؤول النظام المؤهل أو مهندس DevOps مع خبرة نشر الإنتاج الخادم يومًا بعد يوم.
هل يعمل الخادم المُدار بشكل أفضل من الخادم غير المُدار؟
توفر الأجهزة الأساسية إنتاجية خام متطابقة في كلا الطرازين. تستفيد الخوادم المُدارة من دورات التصحيح المتسقة والمراقبة الاستباقية التي تمنع تدهور الأداء بمرور الوقت. تسمح الخوادم غير المُدارة للمسؤولين ذوي الخبرة بضبط النواة ومكدس الشبكات وتكوين التخزين بشكل أكبر لأحمال العمل المحددة ، والتي يمكن أن تتفوق على التكوين المدار القياسي في أيدي الخبراء.
