 Перейти к содержимому



Управляемый выделенный сервер — это физическая машина, где ваш хостинг-провайдер обрабатывает исправления ОС, обновления безопасности, мониторинг серверов и обслуживание оборудования. Неуправляемый выделенный сервер дает вашей команде полный доступ к root и полную ответственность за каждый уровень выше аппаратного обеспечения. Правильная модель зависит от технической глубины вашей команды, ваших требований к безотказной работе и реальной стоимости каждого варианта.
Более 16 лет работы Выделенная серверная инфраструктура Для более чем 36 000 предприятий в 196 странах мы видели, как обе модели добиваются успеха и потерпели неудачу. Компании получают право на аппаратное обеспечение, а модель управления неверна. Результатом является либо неожиданное время простоя неисправленного ядра, либо деньги, потраченные на управляемые услуги, которые не нуждались полная команда DevOps. Это руководство закрывает этот пробел.
Что такое управляемый выделенный сервер?
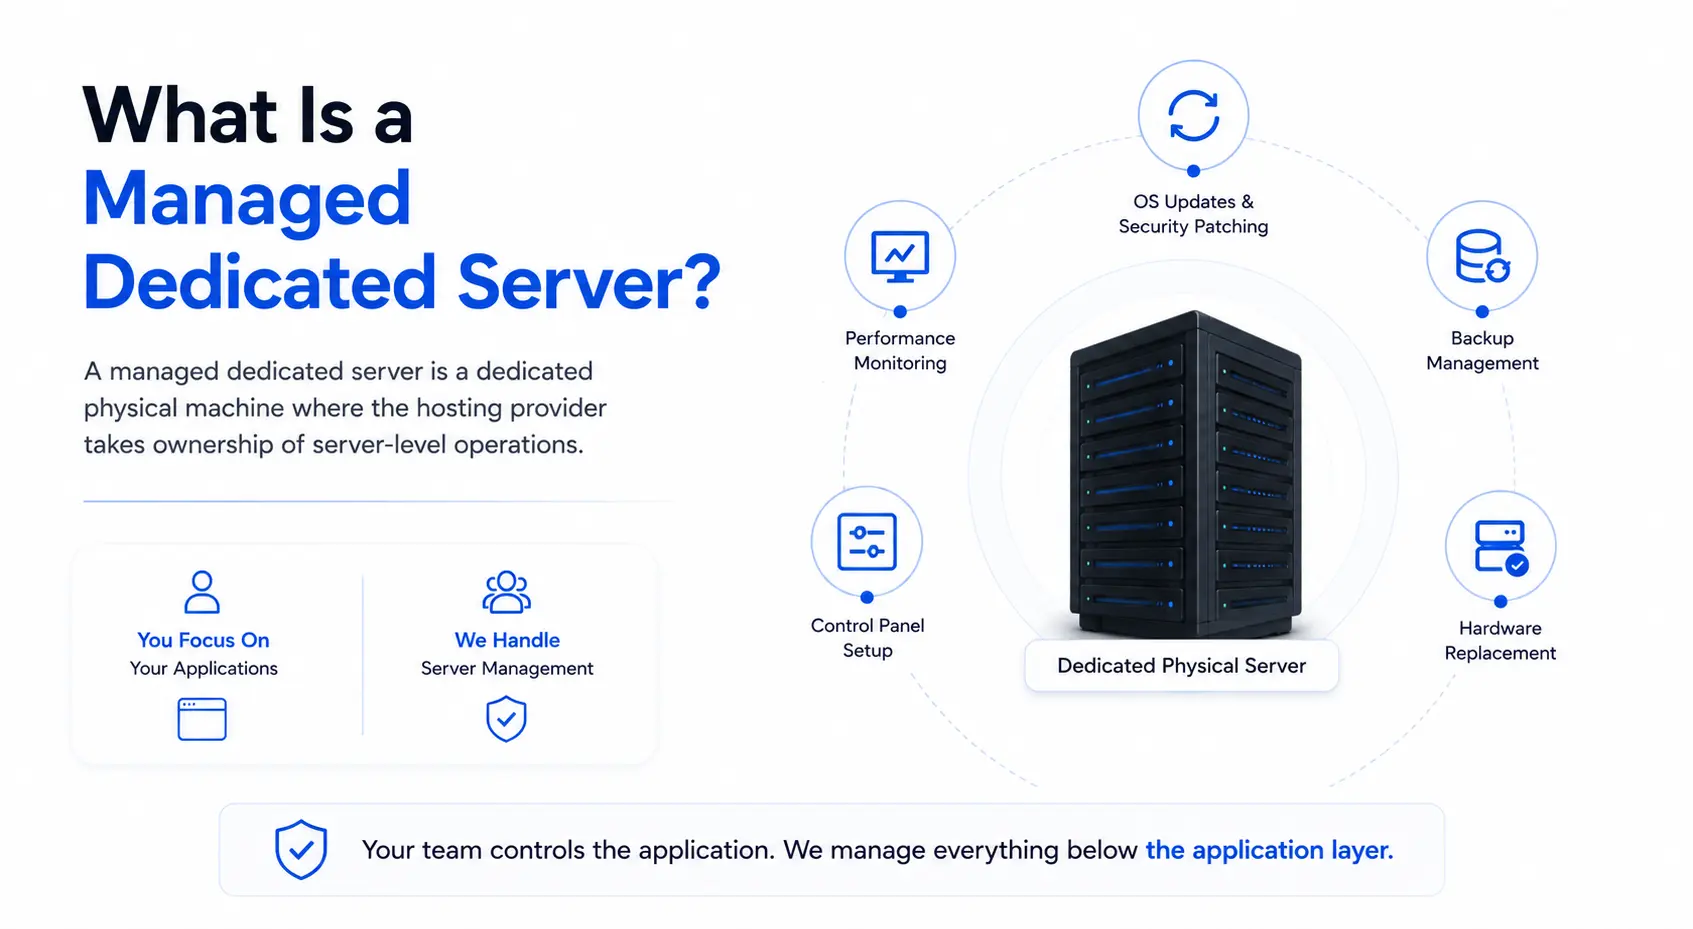
Управляемый выделенный сервер — это выделенная физическая машина, где хостинг-провайдер берет на себя ответственность за операции на уровне сервера. Это включает обновления ОС, исправление безопасности, мониторинг производительности, управление резервным копированием, настройку панели управления и замену оборудования. Ваша команда контролирует приложение. Провайдер управляет всем, что находится ниже уровня приложений.
Компании, которые выбирают управляемый хостинг выделенных серверов, получают полную производительность изолированного физического оборудования без накладных расходов на управление командой администрирования сервера. Провайдер применяет исправления ОС в запланированном цикле, контролирует использование ЦП и памяти круглосуточно и заменяет неисправное оборудование в рамках определенного SLA. Если что-то ломается на уровне сервера, то исправление владеет провайдером.
Эта модель подходит для клиентов, которые хотят иметь необработанную мощь bare metal сервер без внутренней стоимости обслуживания. Он устраняет кадровую зависимость, перекладывает ответственность за безопасность специализированной команде и обеспечивает предсказуемые ежемесячные расходы.
Обязанности, с которыми справляется поставщик
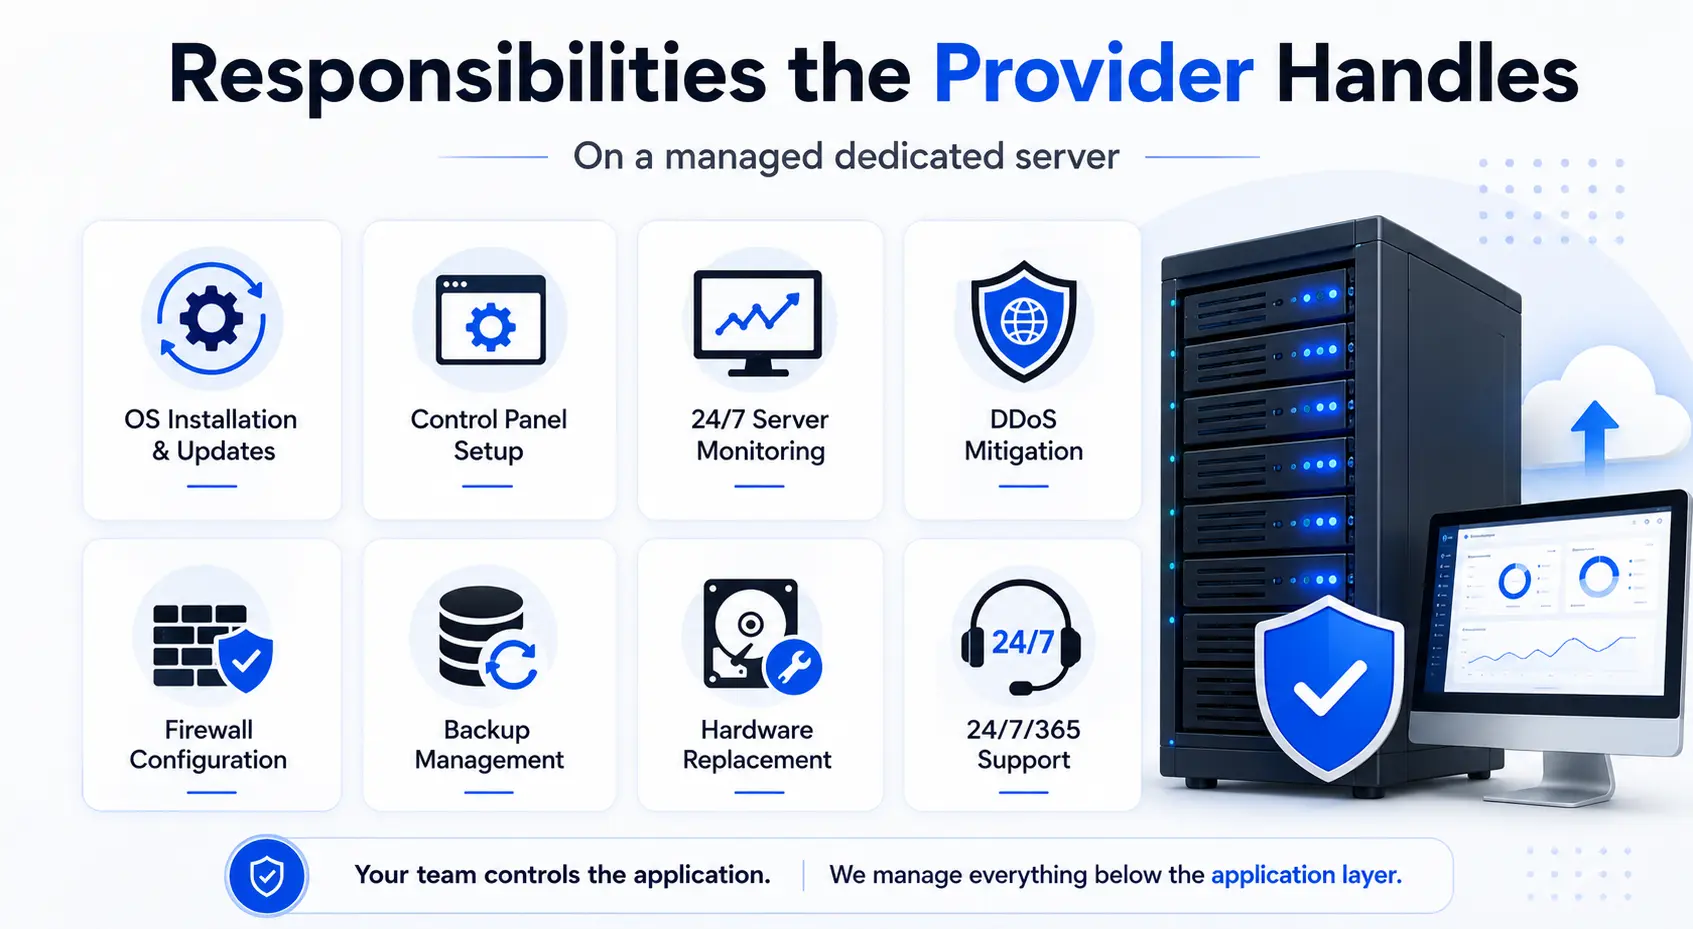
На управляемом выделенном сервере хостинг обычно покрывает:
- Установка и обновление ОС — Патчи ядра, исправления безопасности и обновления системы в запланированном цикле
- Настройка панели управления — Предустановленная cPanel, Plesk или DirectAdmin настроена и поддерживается
- Мониторинг сервера — 24/7 отслеживание использования процессора, оперативной памяти, входа/выхода диска и пропускной способности сети
- Смягчение DDoS — Защита сетевого уровня, которая перехватывает вредоносный трафик до того, как попадет в ОС сервера
- Конфигурация брандмауэра — rulesets built and maintained by the provider’s security team
- Планирование резервного копирования — Автоматизированные задания резервного копирования с определенным хранением и тестированием восстановления
- Аппаратная диагностика и замена — Неисправные диски, неисправная оперативная память и неисправные процессоры заменены в SLA провайдера
- 24/7/365 Реагирование на инциденты — the provider’s engineers respond to server-level failures, not your team at 3 a.m.
Обязанности, которые вы сохраняете на прикладном уровне
Управляемый хостинг не означает руки на всех уровнях. Ваша команда все еще владеет:
- Выбор, установка и настройка программного обеспечения уровня приложения
- Настройка базы данных и оптимизация запросов
- Ваша собственная кодовая база и конвейер
- Управление доступом пользователей и разрешения на уровне приложений
- Бизнес-логика и тесты производительности приложений
Управляемая модель устраняет рабочую нагрузку внутреннего администрирования сервера ниже уровня приложения. Ваши инженеры фокусируются на продукте. Провайдер фокусируется на машине.
Что такое неуправляемый выделенный сервер?
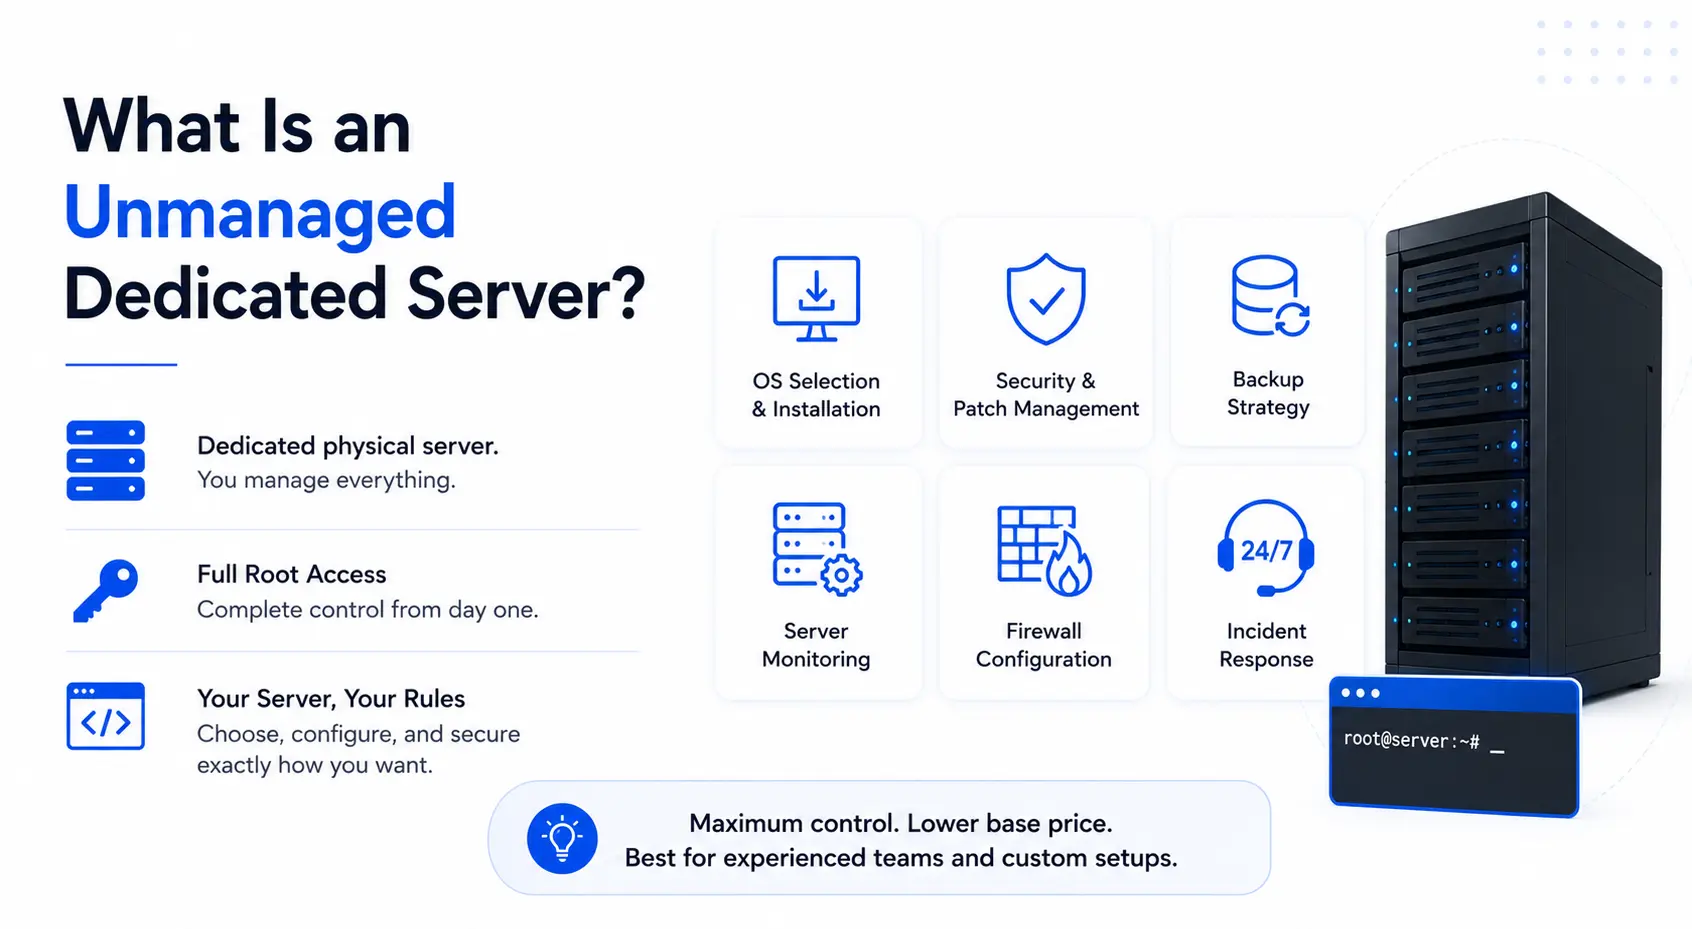
Неуправляемый выделенный сервер, также называемый самоуправляемым сервером, представляет собой выделенную физическую машину, в которой ваша команда владеет всеми администрациями серверов. Поставщик поставляет оборудование, питание, охлаждение и подключение к сети. Вы выбираете ОС, усиление безопасности, циклы исправлений, стратегию резервного копирования, мониторинг сервера и реагирование на инциденты в каждый час дня.
Неуправляемый хостинг выделенного сервера предоставляет вашей команде полный доступ к корневому серверу с момента подготовки сервера. Вы выбираете операционную систему, устанавливаете панель управления или пропускаете ее полностью, настраиваете каждое правило брандмауэра и управляете каждым обновлением программного обеспечения. Между вашими инженерами и металлом нет уровня управления. Эта свобода имеет реальную ценность для команд, которые знают, как ее использовать, и реальный риск для команд, которые этого не делают.
Команды, которым нужен максимальный контроль при более низкой базовой цене, часто выбирают этот путь, особенно когда они уже запускают конвейеры инфраструктуры как код или нужны конфигурации, которые управляемый провайдер не позволяет. Для более широкого изучения того, как выделенная инфраструктура сравнивается с виртуализированным хостингом, обратитесь к нашему руководству по VPS-хостинг в качестве точки входа.
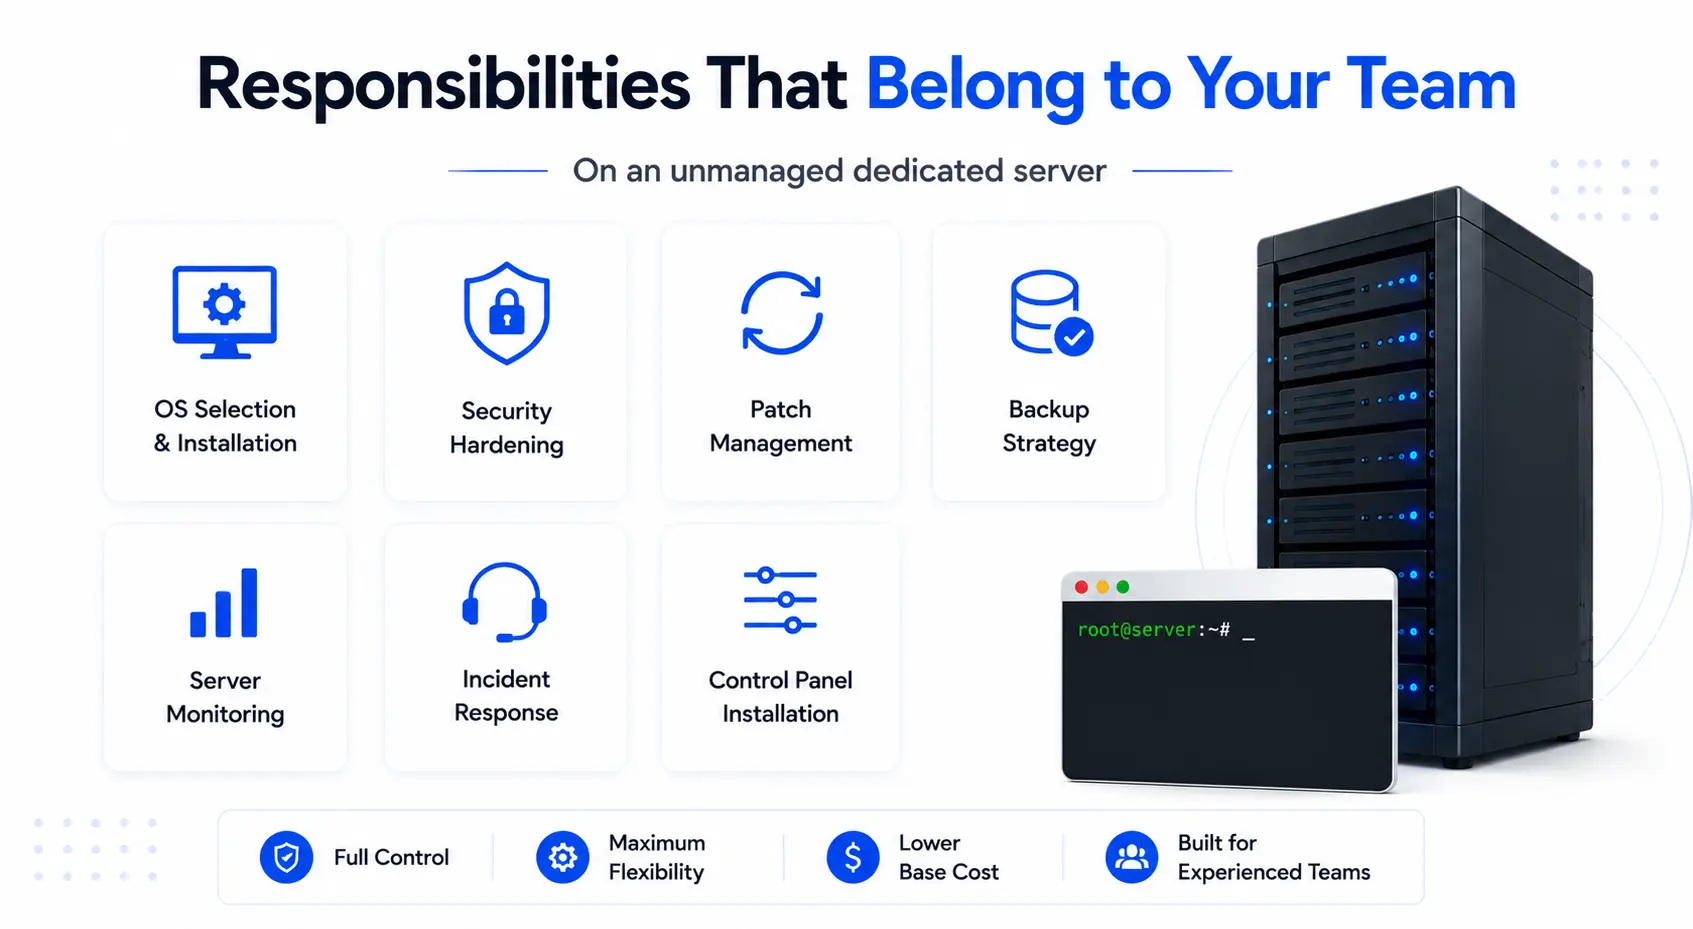
Обязанности, принадлежащие вашей команде
На неуправляемом выделенном сервере ваша команда владеет:
- Выбор и установка ОС — Любой дистрибутив Linux, Windows Server или пользовательская сборка
- Закалка безопасности — Правила брандмауэра (IPTables, UFW), аутентификация ключа SSH, блокировка портов, конфигурация Fail2Ban и настройка системы обнаружения вторжений
- Управление патчами — Обновления безопасности на уровне ОС и ядра, применяемые в вашем собственном расписании
- Стратегия резервного копирования — Локальные задания резервного копирования, удаленная репликация и тестирование восстановления, разработанные и запущенные вашей командой
- Мониторинг сервера — Инструменты, такие как Prometheus, Zabbix, Nagios или DataDog, установленные и настраиваемые вашими инженерами
- Реакция инцидента — Если ОС вылетает в 2 часа ночи, ваша команда диагностирует и исправляет это
- Установка панели управления — cPanel, Plesk, DirectAdmin или CLI-Only Management, ваш звонок
Что еще покрывает провайдер
Даже на неуправляемом сервере хостинг-провайдер поддерживает:
- Физическое техническое обслуживание и замена компонентов
- Сетевая связь, маршрутизация BGP и восходящая отказоустойчивость
- Мощность, охлаждение и физическая безопасность в дата-центре
- Сетевой DDoS-уровень смягчение последствий (защита на уровне инфраструктуры, а не на уровне ОС)
- Первоначальная подготовка ОС при развертывании
Управляемый и неуправляемый выделенный сервер: параллельное сравнение
Основное различие между управляемым и неуправляемым выделенным сервером заключается в административном владении. Обе модели работают на одинаковом физическом оборудовании. Точка разделения — это то, кто патчит ОС, кто следит за сервером и кто отвечает, когда что-то ломается.
| Характеристика | Управляемый выделенный сервер | Неуправляемый выделенный сервер |
|---|---|---|
| исправление ОС | Запланировано провайдером, автоматическое | Ответственность за клиента |
| Закалка безопасности | Настройка провайдера | Клиент строит с нуля |
| Мониторинг сервера | Круглосуточное управление провайдером | Клиент устанавливает и запускает собственные инструменты |
| Управление резервным копированием | Запланировано провайдером (или надстройкой) | Проектирование и запуск клиентов |
| Панель управления | Предустановленный (cPanel, Plesk, DirectAdmin) | Клиент устанавливает при необходимости |
| Root-доступ | Доступно (может применяться некоторые ограничения) | Полный корень с первого дня |
| Техподдержка | Полная поддержка на уровне сервера 24/7 | Только аппаратный и сетевой уровень |
| Реакция инцидента | Владелец, принадлежащий определенным SLA | Команда клиента владеет всеми ответами |
| Ежемесячная стоимость | Выше (включая админ-уровня) | Низкая базовая цена |
| лучше всего подходит | Команды без специального системного администратора | Внутренние команды IT или DevOps |
Полная таблица владения RACI
RACI определяет, кто является ответственным, ответственным, консультируется или информируется по каждой задаче. В контексте выделенного сервера модель собственности двоичная: провайдер обрабатывает ее, или ваша команда обрабатывает ее. В приведенной ниже таблице указаны 12 обязанностей на уровне сервера в обеих моделях.
| Ответственность | Управляемый сервер | Неуправляемый сервер |
|---|---|---|
| Физическое техническое обслуживание оборудования | Поставщик | Поставщик |
| Сетевое подключение и маршрутизация BGP | Поставщик | Поставщик |
| Мощность и охлаждение | Поставщик | Поставщик |
| Установка ОС и первоначальная подготовка | Поставщик | Поставщик |
| Исправление безопасности ОС | Поставщик | Клиент |
| Обновления ядра | Поставщик | Клиент |
| Установка панели управления | Поставщик | Клиент |
| Конфигурация брандмауэра | Поставщик | Клиент |
| Смягчение DDoS (сетевой уровень) | Поставщик | Поставщик |
| Мониторинг сервера и оповещение | Поставщик | Клиент |
| Планирование и хранение резервного копирования | Поставщик (или дополнения) | Клиент |
| Программное обеспечение уровня приложения | Клиент | Клиент |
Выделенные жирными строками показывают, где разделяются модели. Под выделенными жирными строками обе модели имеют одно и то же покрытие поставщика на уровне инфраструктуры. Прикладной уровень принадлежит клиенту в обоих случаях.
Сравнение затрат: управляемый и неуправляемый выделенный сервер
Управляемые выделенные серверы стоят на 30–60% больше, чем эквивалентные неуправляемые конфигурации по цене базового сервера. Неуправляемый сервер в $150 в месяц может работать $220–$350 в месяц с полным уровнем управления. Однако истинная стоимость неуправляемого сервера включает в себя инженерные труды, инструменты мониторинга, резервное хранилище, лицензирование панели управления и время восстановления инцидентов, которые никогда не отображаются в счете-фактуре сервера.
Ошибка, которую совершают большинство покупателей, заключается в сравнении счета управляемого сервера с неуправляемым счетом сервера. Правильное сравнение — это общая стоимость управляемого сервера по сравнению с общей стоимостью работы неуправляемого сервера на уровне, который действительно требует ваша рабочая нагрузка.
Элементы, составляющие истинную стоимость каждой модели
Управляемые затраты на выделенный сервер:
- Оборудование базового сервера (CPU, ОЗУ, хранилище, пропускная способность)
- Плата за управление, охватывающую исправление ОС, мониторинг, резервное копирование, поддержку
- Лицензия на панель управления (обычно включена)
- Любые дополнения на уровне приложений, которые выбирает ваша команда
Неуправляемые истинные затраты на выделенный сервер
- Базовое оборудование сервера (то же аппаратное, нижний счет-фактура)
- Внутреннее инженерное время для исправления, мониторинга, реагирования на инциденты (обычно 10–40 часов в месяц в зависимости от количества серверов и сложности)
- Лицензии на инструмент для мониторинга сервера (DataDog, Zabbix или что-то подобное: $30–$200/месяц)
- Резервное хранилище и инструменты управления ($20–$100 в месяц)
- Лицензия панели управления при необходимости (CPPanel: ~$20–$45/месяц; Plesk: ~$15–$60/месяц)
- Стоимость восстановления инцидента, когда неисправленная уязвимость или неправильная конфигурация вызывают простои
Сценарии TCO по типу бизнеса
| Бизнес-профиль | Неуправляемая истинная стоимость/месяц | Стоимость управляемого сервера в месяц | лучшая модель |
|---|---|---|---|
| Запуск SaaS (без системного администратора) | $150 сервер + $900+ Время инженера | $250–$350 All-In | Удалось |
| Электронная коммерция (неполный рабочий день) | $150 сервер + $450 ИТ | $250–$400 с мониторингом | Удалось |
| Предприятие с командой DevOps | $150–$300 Сервер | $400–$600 (часто избыточный) | Неуправляемый |
| Потоковая платформа (24/7 критично) | $150 + высокий риск простоя | $350–$500 с полным SLA | Удалось |
| Разработчик/агентство (команда экспертов) | $150–$250 с трубопроводом IAC | $300–$450 (дополнительные накладные расходы) | Неуправляемый |
Скрытая стоимость неуправляемого сервера
Неуправляемая цена сервера выглядит ниже на бумаге. Пробел быстро сокращается, когда вы учитываете реальные операционные затраты.
Компания SaaS с $50,000 ежемесячным регулярным доходом и одним инженером, работающим неполный рабочий день, сталкивается с расчетом, который счета-фактура не фиксируют. Время, потраченное этим инженером на исправление, мониторинг и реакцию инцидентов, — это время, не затраченное на продукт. Один инцидент с безопасностью из-за неисполненной уязвимости может стоить дороже восстановления и упущенной прибыли, чем 12 месяцев управляемых комиссий за хостинг.
Для команд без специального системного администратора неуправляемая модель обычно стоит больше, чем управляемый хостинг, даже до того, как произойдет один инцидент. Компании, которым нужна специальная инфраструктура IP, наряду со своим сервером, также могут оценивать Лизинг IPv4 и IPv6 как отдельная позиция, которая применяется к обеим моделям управления.
Atal Networks управляет выделенной серверной инфраструктурой в 213+ центрах обработки данных в 196 странах. Мы настраиваем управляемые и неуправляемые установки на одном и том же аппаратном обеспечении Dell с процессорами Intel Xeon, хранилищем NVMe SSD и RAID, подкрепленными 99.99% SLA и 100% Network SLA.
Просмотр планов выделенных серверов →
Обслуживалось более 36 000 предприятий. Никаких скрытых платежей. Нет перепродажи. 24/7/365 Реальная поддержка инженера.
Безопасность: что требует каждая модель
Управляемый выделенный сервер включает в себя активное управление безопасностью от вашего хостинг-провайдера: исправления на уровне ОС, снижение DDoS в сетевом уровне, конфигурацию брандмауэра и настройку обнаружения вторжений. Неуправляемый сервер требует, чтобы ваша команда создавала и обслуживала каждый уровень безопасности с нуля. Согласно NIST Национальная база уязвимостей, в 2026 году в среднем серверы Linux получали 6–8 общедоступных рекомендаций по безопасности в 2026 году.
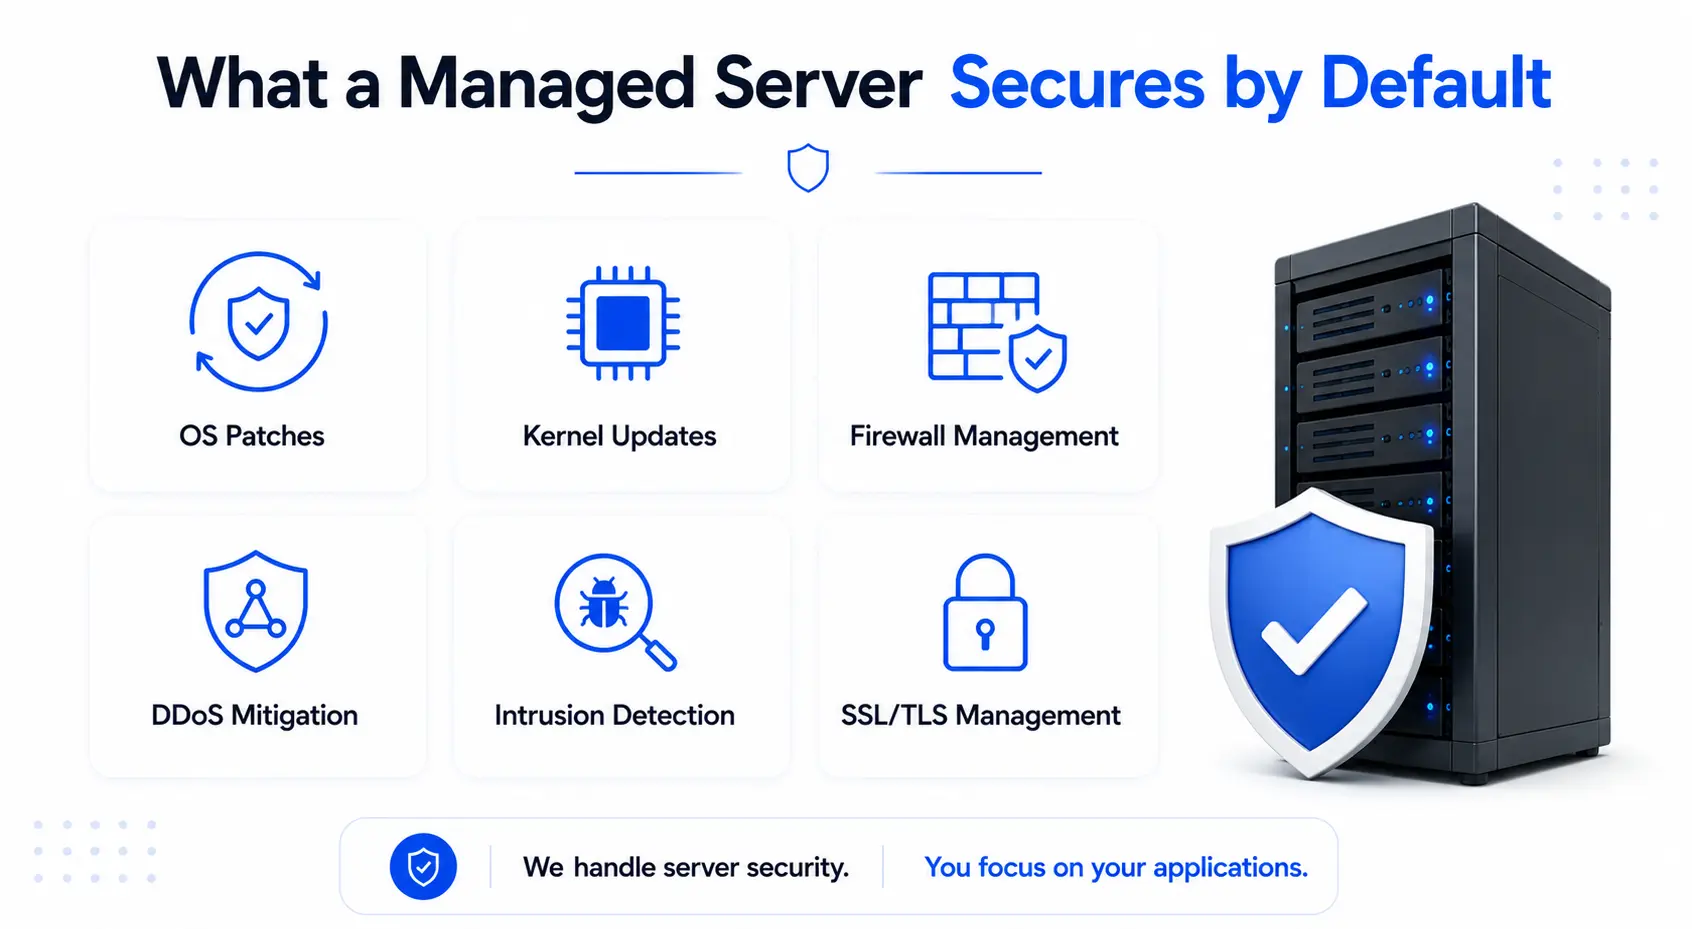
Что управляемый сервер по умолчанию защищает
На управляемом выделенном сервере стек безопасности поставщика обычно покрывает:
- Патчи безопасности ОС Применяется в запланированном цикле, обычно в течение 48–72 часов после релиза критических рекомендаций.
- Обновления ядра Проверено и развернуто командой инфраструктуры поставщика
- Набор правил брандмауэра Построены и поддерживаются, при этом обновления появляются по мере появления новых моделей угроз
- Смягчение DDoS-уровня сетевого уровня который поглощает объемные атаки до того, как они достигают серверной ОС
- Обнаружение вторжения — Провайдер отслеживает аномальные шаблоны доступа и предупреждает вашу команду
- Конфигурация SSL/TLS Для веб-сервисов, которые обслуживаются и обновляются провайдером
Стек безопасности Ваша команда должна построить на неуправляемом сервере
Неуправляемый сервер приходит с root-доступом и чистой ОС. Ваша команда обеспечивает безопасность с этого момента:
- Конвейер управления исправлениями — Отслеживание Консультативный канал NIST NVD, тестирование патчей и их применение в определенном расписании
- Сборка брандмауэра — iptables или наборы правил UFW или аппаратный брандмауэр, настроенный для ваших конкретных шаблонов трафика
- Закалка SSH — Только аутентификация на основе ключей, нестандартный порт, Fail2Ban для защиты от грубой силы
- Система обнаружения вторжений — Wazuh, OSSEC или коммерческий эквивалент установлен, настроен и настроен для вашей среды
- Агрегирование журнала и оповещение — конвейер, который собирает журналы ОС, приложений и сети и срабатывает предупреждения об аномалиях
- Проверка резервной копии — Регулярно тестируемые восстанавливаются, а не только записанные и забытые резервные копии
Это реальная инженерная нагрузка. Для команды без системного администратора, ориентированного на безопасность, эти задачи выпадают на разработчиков или ИТ-специалистов, которые не специализируются на безопасности инфраструктуры.
реальный риск пропущенного патча
Пропущенный патч ядра не остается теоретическим. Уязвимости эскалации привилегий в ядре Linux, например, в классе Dirty Cow или недавние эксплойты IO_URN, отслеживаемые в База данных NIST CVE — Разрешить злоумышленнику с ограниченным доступом, чтобы получить полный контроль над root. Неуправляемый сервер без процесса управления исправлениями отображается в каждом опубликованном CVE, пока кто-то из вашей команды не применит исправление.
Смягчение DDoS Работает на сетевом уровне как на управляемых, так и на неуправляемых серверах в Atal Networks. Эта защита ловит объемные атаки до того, как они достигают ОС вашего сервера. Пробел на уровне ОС на неуправляемом сервере является отдельной проблемой, и он полностью принадлежит вашей команде. Для операторов VPN и прокси, которым требуются расширенные конфигурации сетевого уровня, наряду с безопасностью на уровне сервера, наша VPN-прокси-серверные решения Включите защищенную DDOS инфраструктуру, специально созданную для этой рабочей нагрузки.
Производительность на управляемых и неуправляемых серверах
Базовое серверное оборудование обеспечивает одинаковую необработанную производительность как в управляемых, так и в неуправляемых моделях. Процессор Intel Xeon, массив хранения SSD NVMe, конфигурация RAID и порт 10 Гбит/с выполняют то же самое, независимо от того, управляет ли инженер-провайдером ОС или ваша команда. Производительность аппаратного обеспечения, IOPS хранилища и пропускная способность сети не меняются в зависимости от модели управления.
Разница в производительности между двумя моделями зависит от того, насколько хорошо сервер настроен и поддерживается с течением времени, а не от самого аппаратного обеспечения. Intel Xeon Server платформа Это питает как управляемые, так и неуправляемые конфигурации, обеспечивая одинаковую пропускную способность уровня кремния независимо от того, кто управляет уровнем программного обеспечения над ним.
где управляемые конфигурации защищают производительность с течением времени
Управляемый сервер не обеспечивает более необработанную производительность, чем неуправляемый сервер на том же оборудовании. Он защищает от снижения производительности с течением времени благодаря последовательной операционной дисциплине:
- Проактивный мониторинг Улавливает узкие места в ресурсах, насыщение диска и давление в памяти, прежде чем они влияют на время отклика приложения
- Запланированные обновления ОС Включите исправления, связанные с производительностью, наряду с исправлениями безопасности — обновления планировщика ядра, улучшения драйверов NVMe и исправления сетевого стека влияют на пропускную способность в реальном мире
- Аппаратная замена SLA Означает, что ухудшающийся диск NVMe или неисправный массив RAID будут устранены до того, как это вызовет потерю данных или замедление ввода/вывода.
- Инструменты панели управления Упрощает конфигурацию стека программного обеспечения для команд без глубокого опыта администрирования Linux, уменьшая проблемы с производительностью, связанные с неправильной конфигурацией
где неуправляемые конфигурации позволяют более глубоко настроить
Опытная команда на неуправляемом сервере на неуправляемом сервере получает:
- Нет накладных расходов агента мониторинга — Управляемые серверы часто запускают агенты мониторинга на стороне провайдера, которые потребляют CPU и память; Неуправляемый сервер работает только с тем, что устанавливает ваша команда
- Пользовательские сборки ядра — Команды, использующие высокопроизводительные сети, специализированные рабочие нагрузки графического процессора или приложения, чувствительные к задержке, могут компилировать пользовательские ядра, настроенные на конкретное оборудование.
- Установки голой ОС — Неуправляемые серверы поддерживают минимальные сборки ОС без лишних пакетов, одновременно уменьшая площадь атаки и памяти.
- Полный сетевой контроль стека — Расширенные конфигурации BGP, настраиваемая настройка TCP/IP и нестандартные протоколы маршрутизации доступны без какого-либо уровня управления для согласования с
Правильный выбор для вашего бизнеса: оценочная карта из 5 критериев
Оцените свою ситуацию по пяти критериям. Каждый критерий зарабатывает от 1 до 3 баллов. Общая оценка 0–7 поддерживает управляемый выделенный сервер. Оценка 8–12 предполагает оценку полууправляемых вариантов. Оценка 13–15 означает, что у вашей команды есть глубина, чтобы рентабельно управлять неуправляемым сервером.
| критерии | 1 балл | 2 балла | 3 балла |
|---|---|---|---|
| Технический персонал | Нет специального системного администратора | Неполный рабочий день или общая ИТ-поддержка | Сисадмин или инженер DevOps на полную ставку |
| Бюджетный приоритет | Нужна фиксированная цена | Может поглотить некоторые административные накладные расходы | Оптимизация затрат является основной целью |
| критичность безотказной работы | Время простоя приводит к прямой потере доходов | Some tolerance for short delays | Dev, Test или Workload с гибкими окнами |
| Глубина настройки | Стандартная ОС и стек приложений | Нужна некая индивидуальная конфигурация | Пользовательское ядро, голая ОС или конвейер IAC |
| пропускная способность инфраструктуры | Команда сосредоточила 100% на продукте | Некоторая емкость для серверных задач | Infrastructure is a core function |
Оценка 0–7: Выберите Управляемый. Накладные расходы администратора и риск инцидента стоят дороже, чем плата за управление.
Оценка 8–12: Оцените полууправляемые параметры или управляемый план, который включает полный корневой доступ. Многие провайдеры, в том числе Atal Networks, настраивают параметры, которые объединяют обе модели.
Оценка 13–15: Выберите неуправляемое. Ваша команда имеет техническую глубину, а экономия средств реальна.
Эта оценочная карта отражает то, что мы видим среди более чем 36 000 клиентов. Команды, которые недооценивают свою оценку и выбирают неуправляемые серверы, проводят первые 90 дней, обнаруживая разрыв между стоимостью сервера и стоимостью работы сервера. Команды, которые переоценивают свой балл и выбирают управляемый хостинг, время от времени обнаруживают, что они платят за услуги, которые их команда DevOps уже обрабатывает внутри. Для клиентов, которым требуется полный контроль физической инфраструктуры, наряду с необработанной аппаратной мощностью, наши bare metal серверы Поддержка обеих моделей на одинаковом оборудовании корпоративного уровня.
Не знаете, какая модель соответствует вашей рабочей нагрузке? Наши инженеры развернули обе конфигурации на более чем 16 лет и более 36 000 клиентов. Мы настраиваем ваш сервер под вашу рабочую нагрузку — управляемую или неуправляемую — менее чем за 24 часа по вашему выбору из более чем 213 места центров обработки данных.
Поговорите с инженером Atal Networks →
24/7/365 Реальная поддержка инженера. Никаких скрытых платежей. Охвачено 196 стран.
Как мигрировать между управляемыми и неуправляемыми серверами
Переключение между управляемым и неуправляемым выделенным сервером обычно требует переноса на новый экземпляр сервера, а не менять настройки на существующей машине. Модель управления закладывается в конфигурацию подготовки с первого дня. Тщательно планируйте миграцию, чтобы избежать потери данных или прерывания обслуживания.
Переход от неуправляемого к управляемому (8 шагов)
Команды, которые перерастают собственное управление сервером, сталкиваются с инцидентом безопасности на неуправляемом сервере или теряют системный администратор, обычно переходят на управляемый хостинг. Процесс несложный, когда планируется.
- аудите существующий сервер. Документируйте все установленное программное обеспечение, запущенные службы, открытые порты, задания cron, настраиваемые правила брандмауэра и любую нестандартную конфигурацию ОС. Эта runbook — ваша карта миграции.
- Определите, что покрывает управляемый провайдер. Перед подписанием подтвердите условия доступа root, синхронизацию цикла исправлений, область резервного копирования и покрытие мониторинга. Не все управляемые планы покрывают один и тот же набор обязанностей.
- Запросите новый управляемый сервер, подготовленный в соответствии со спецификациями вашего оборудования. Совпадение или превышение текущего процессора, оперативной памяти, хранилища и пропускной способности, чтобы избежать регрессии производительности во время миграции.
- Реплицируйте стек вашего приложения и данные на новый управляемый экземпляр. Полностью протестируйте приложение на новом сервере до изменения DNS.
- Уменьшите DNS TTL до 300 секунд не менее 24 часов до запланированного переключения. Это сокращает время распространения при переключении записей.
- Запускайте оба сервера параллельно. Проверка полного поведения приложений, подключений к базе данных, интеграции сторонних API и статуса сертификата SSL в управляемом экземпляре.
- Вырезать DNS на управляемый сервер во время окна с низким трафиком, С откатом на неуправляемый сервер готов, если какие-либо проблемы на поверхности.
- Мониторинг управляемого сервера в течение 48–72 часов перед снятием с эксплуатации исходного неуправляемого экземпляра.
Переход от управляемого к неуправляемому
Обратная миграция следует за одним и тем же процессом DNS и параллельным запуском с одним критическим отличием: ваша команда с первого дня берет на себя всю ответственность на уровне ОС на новом неуправляемом сервере.
Перед обрезкой:
- Установите стек мониторинга (Prometheus, Zabbix или DataDog) на неуправляемом экземпляре, и подтвердите, что предупреждение работает правильно
- Настройте свой набор правил брандмауэра и проверьте его в соответствии с требованиями к трафику.
- Установите цикл управления исправлениями и назначьте внутреннюю собственность именинному инженеру.
- Настройте задания резервного копирования и запустите восстановление теста до того, как сервер перенесет рабочий трафик.
Самым распространенным сбоем при управляемых неуправляемых миграциях являются команды, которые хорошо планируют техническую миграцию и забывают планировать оперативную передачу. Сервер движется чисто. Три недели спустя никто не применил патч для ядра, выпущенный после даты сокращения. Если вашей команде необходимо масштабировать ресурсы IP по нескольким адресам серверов во время или после миграции, наш Служба лизинга IPv4 и IPv6 Обрабатывает распределение подсети независимо от выбора модели управления.
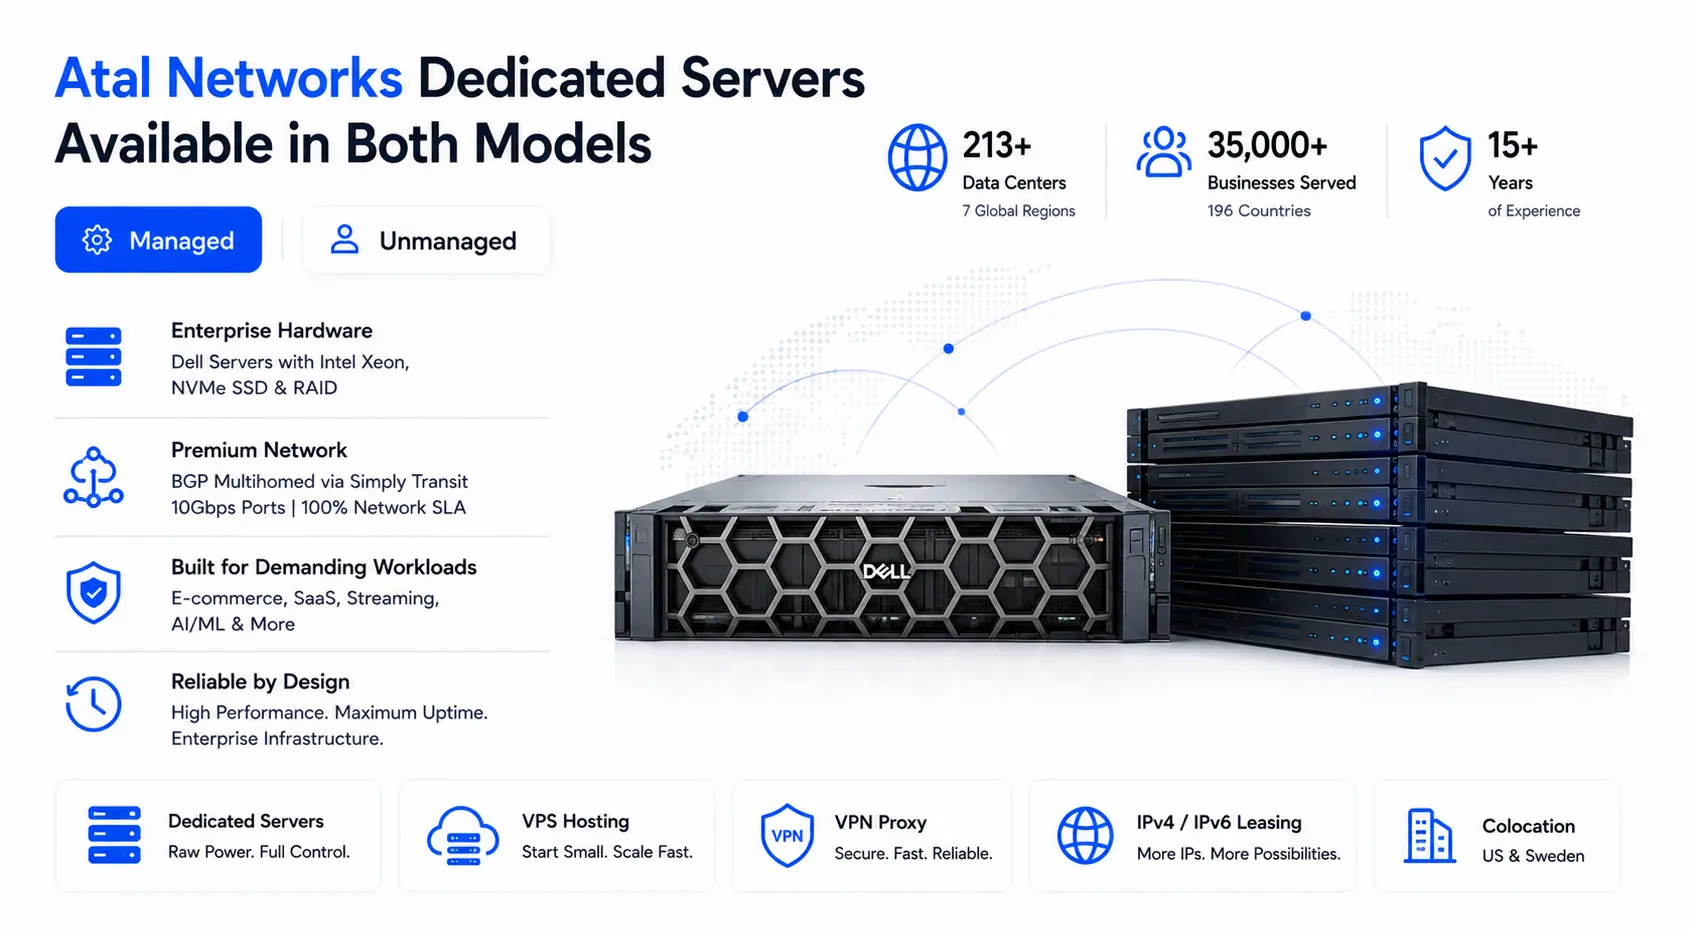
Выделенные серверы Atal Networks: доступны в обеих моделях
Atal Networks управляет выделенной серверной инфраструктурой в более чем 213 центрах обработки данных в семи глобальных регионах: Северной Америке, Европе, Азии, Ближнем Востоке, Африке, Океании и Южной Америке. Каждый сервер в нашем парке работает на аппаратном обеспечении Dell с процессорами Intel Xeon, хранилищем NVMe SSD и избыточностью RAID. В нашей сети используется многонациональный режим BGP через Simply Transit с портами 10 Гбит/с и сетевой SLA 100%.
Мы обслуживали более 36 000 предприятий в 196 странах с тех пор, как наши основатели Адам и Изак начали строить инфраструктуру хостинга в 16 лет. Более 16+ лет развертываний мы настроили выделенные серверы Для операций электронной коммерции, выполняющих высококлассные установки Magento, SaaS-компании с клиентоориентированными SLA, потоковые платформы, которые не могут терпеть пробелы в обслуживании, а также команды искусственного интеллекта и ML, которым нужны индивидуальные сборки ядра и простой доступ к оборудованию.
Для клиентов, которым нужна изоляция необработанных вычислений без какого-либо уровня гипервизора, наш bare metal серверы Обеспечьте прямой доступ к оборудованию в той же корпоративной инфраструктуре. Клиенты, которым нужна меньшая виртуализированная отправная точка, могут начать с нашего Планы VPS и масштабируйте выделенный сервер, когда этого требует рабочая нагрузка. Компании, использующие прокси или VPN-инфраструктуру, могут объединять выделенные серверы с нашими VPN-прокси-серверные решения и Лизинг IPv4/IPv6 для полного стека инфраструктуры. Для размещения физического оборудования на наших объектах, Услуги колокации также доступны в США и Швеции.
Обе модели управления работают в одной физической инфраструктуре:
- Аппаратное обеспечение Dell — серверы корпоративного уровня с документированной надежностью в производственной шкале
- Процессоры Intel Xeon — Постоянная многопоточная производительность для баз данных, вычислительных и приложений и приложений
- накопителями NVMe SSD — Быстрый случайный ввод/вывод для баз данных, уровней кэширования и высокочастотных файловых операций
- Конфигурация RAID — избыточность хранилища при сбое с одним приводом
- Порты 10 Гбит/с — Полная пропускная способность без регулирования
- Сеть BGP-MultiHomed — Маршрутизация избыточности через несколько вышестоящих провайдеров
- Защита от DDoS — Снижение уровня сетевого уровня на всех серверах
- ISO-сертифицировано, дата-центры уровня 4 — Физическая безопасность, избыточная мощность и охлаждение по корпоративным стандартам
- 99.99% SLA, 100% Network SLA — при поддержке контракта
Принимаются способы оплаты: Crypto, PayPal, кредитная карта и банковский перевод. Никаких скрытых платежей. Нет перепродажи.
Разверните свой выделенный сервер сегодня и выключите до 70%. Выберите свою модель управления, выберите регион центра обработки данных из более чем 213 локаций в 196 странах и запустите его менее чем за 24 часа.
Разверните выделенный сервер →
100% Сетевой SLA. Защита DDoS. NVMe SSD. рейд Порты 10Гб/с. Реальная инженерная поддержка, 24/7/365.
Часто задаваемые вопросы
В чем разница между управляемым и неуправляемым выделенным сервером?
Управляемый выделенный сервер включает администрирование сервера, управляемого провайдером: исправление ОС, обновления безопасности, мониторинг и резервное копирование. Неуправляемый выделенный сервер дает вашей команде полный доступ к root и полную ответственность за все операции сервера над аппаратным и сетевым уровнем. Оба работают на одинаковом физическом оборудовании. Разница в том, кто управляет программной средой и кто отвечает, когда что-то ломается.
Стоит ли управляемый выделенный сервер дополнительных затрат?
Для команд без специального системного администратора Linux, да. Плата за управление почти всегда меньше, чем совокупная стоимость внутреннего времени ИТ, лицензии на инструмент мониторинга, инфраструктуру резервного копирования и финансовый риск инцидента безопасности с неисправленного сервера. Для команд с сильными собственными возможностями DevOps неуправляемый сервер часто обеспечивает более высокую ценность, удаляя ненужный уровень обслуживания.
Могу ли я получить root-доступ на управляемом выделенном сервере?
Большинство управляемых хостинг-провайдеров предлагают root-доступ, хотя некоторые могут ограничивать определенные изменения на уровне ядра для защиты стабильности сервера и покрытия SLA. В Atal Networks подтвердите условия доступа непосредственно с нашей командой перед покупкой. Запросите письменное подтверждение каких-либо ограничений перед подписанием соглашения об управляемом хостинге с любым провайдером.
Что покрывает хостинг-провайдер на неуправляемом сервере?
На неуправляемом сервере провайдер управляет физическим оборудованием, питанием, охлаждением и сетевым подключением, включая маршрутизацию BGP и смягчение DDoS сетевого уровня. Провайдер заменяет неисправные аппаратные компоненты. Вся конфигурация на уровне ОС, усиление безопасности, управление исправлениями, мониторинг, дизайн резервного копирования и реагирование на инциденты принадлежат вашей команде.
Сколько стоит управляемый выделенный сервер?
Управляемые планы обычно стоят на 30–60% больше, чем базовая неуправляемая цена сервера. Сервер в $150 в месяц неуправляемый может работать $220–$350 в месяц с полным управлением. Премия варьируется в зависимости от масштаба управления: планы, предназначенные только для мониторинга, стоят меньше, чем полностью управляемые планы, включая исправление ОС, резервное копирование, панель управления и круглосуточную реагирование на инциденты.
Могу ли я перейти с неуправляемого на управляемый хостинг позже?
да. Переключение требует переноса на новый управляемый сервер, а не изменение настроек на существующем сервере. Спланируйте миграцию с помощью DNS TTL, параллельного тестирования и подтвержденного пути отката, чтобы избежать прерывания службы. Хорошо спланированная миграция занимает 24–72 часа. Незапланированное занимает больше времени и рискует простои.
Какие технические навыки мне нужны для запуска неуправляемого выделенного сервера?
Для запуска неуправляемого выделенного сервера требуются надежные навыки администрирования Linux (или Windows Server), опыт работы с настройкой брандмауэра (IPTables, UFW или аппаратный брандмауэр), управление исправлениями ОС и ядра, дизайн системы резервного копирования и настройку мониторинга серверов. Квалифицированный системный администратор или инженер DevOps, имеющий опыт разработки на производстве, должен владеть сервером изо дня в день.
Управляемый сервер работает лучше, чем неуправляемый сервер?
Базовое оборудование обеспечивает одинаковую необработанную пропускную способность в обеих моделях. Управляемые серверы получают выгоду от последовательных циклов исправлений и упреждающего мониторинга, которые препятствуют снижению производительности с течением времени. Неуправляемые серверы позволяют опытным администраторам более агрессивно настраивать ядро, сетевой стек и хранилище для конкретных рабочих нагрузок, что может превзойти стандартную управляемую конфигурацию в Expert Hands.
