 Zum Inhalt springen



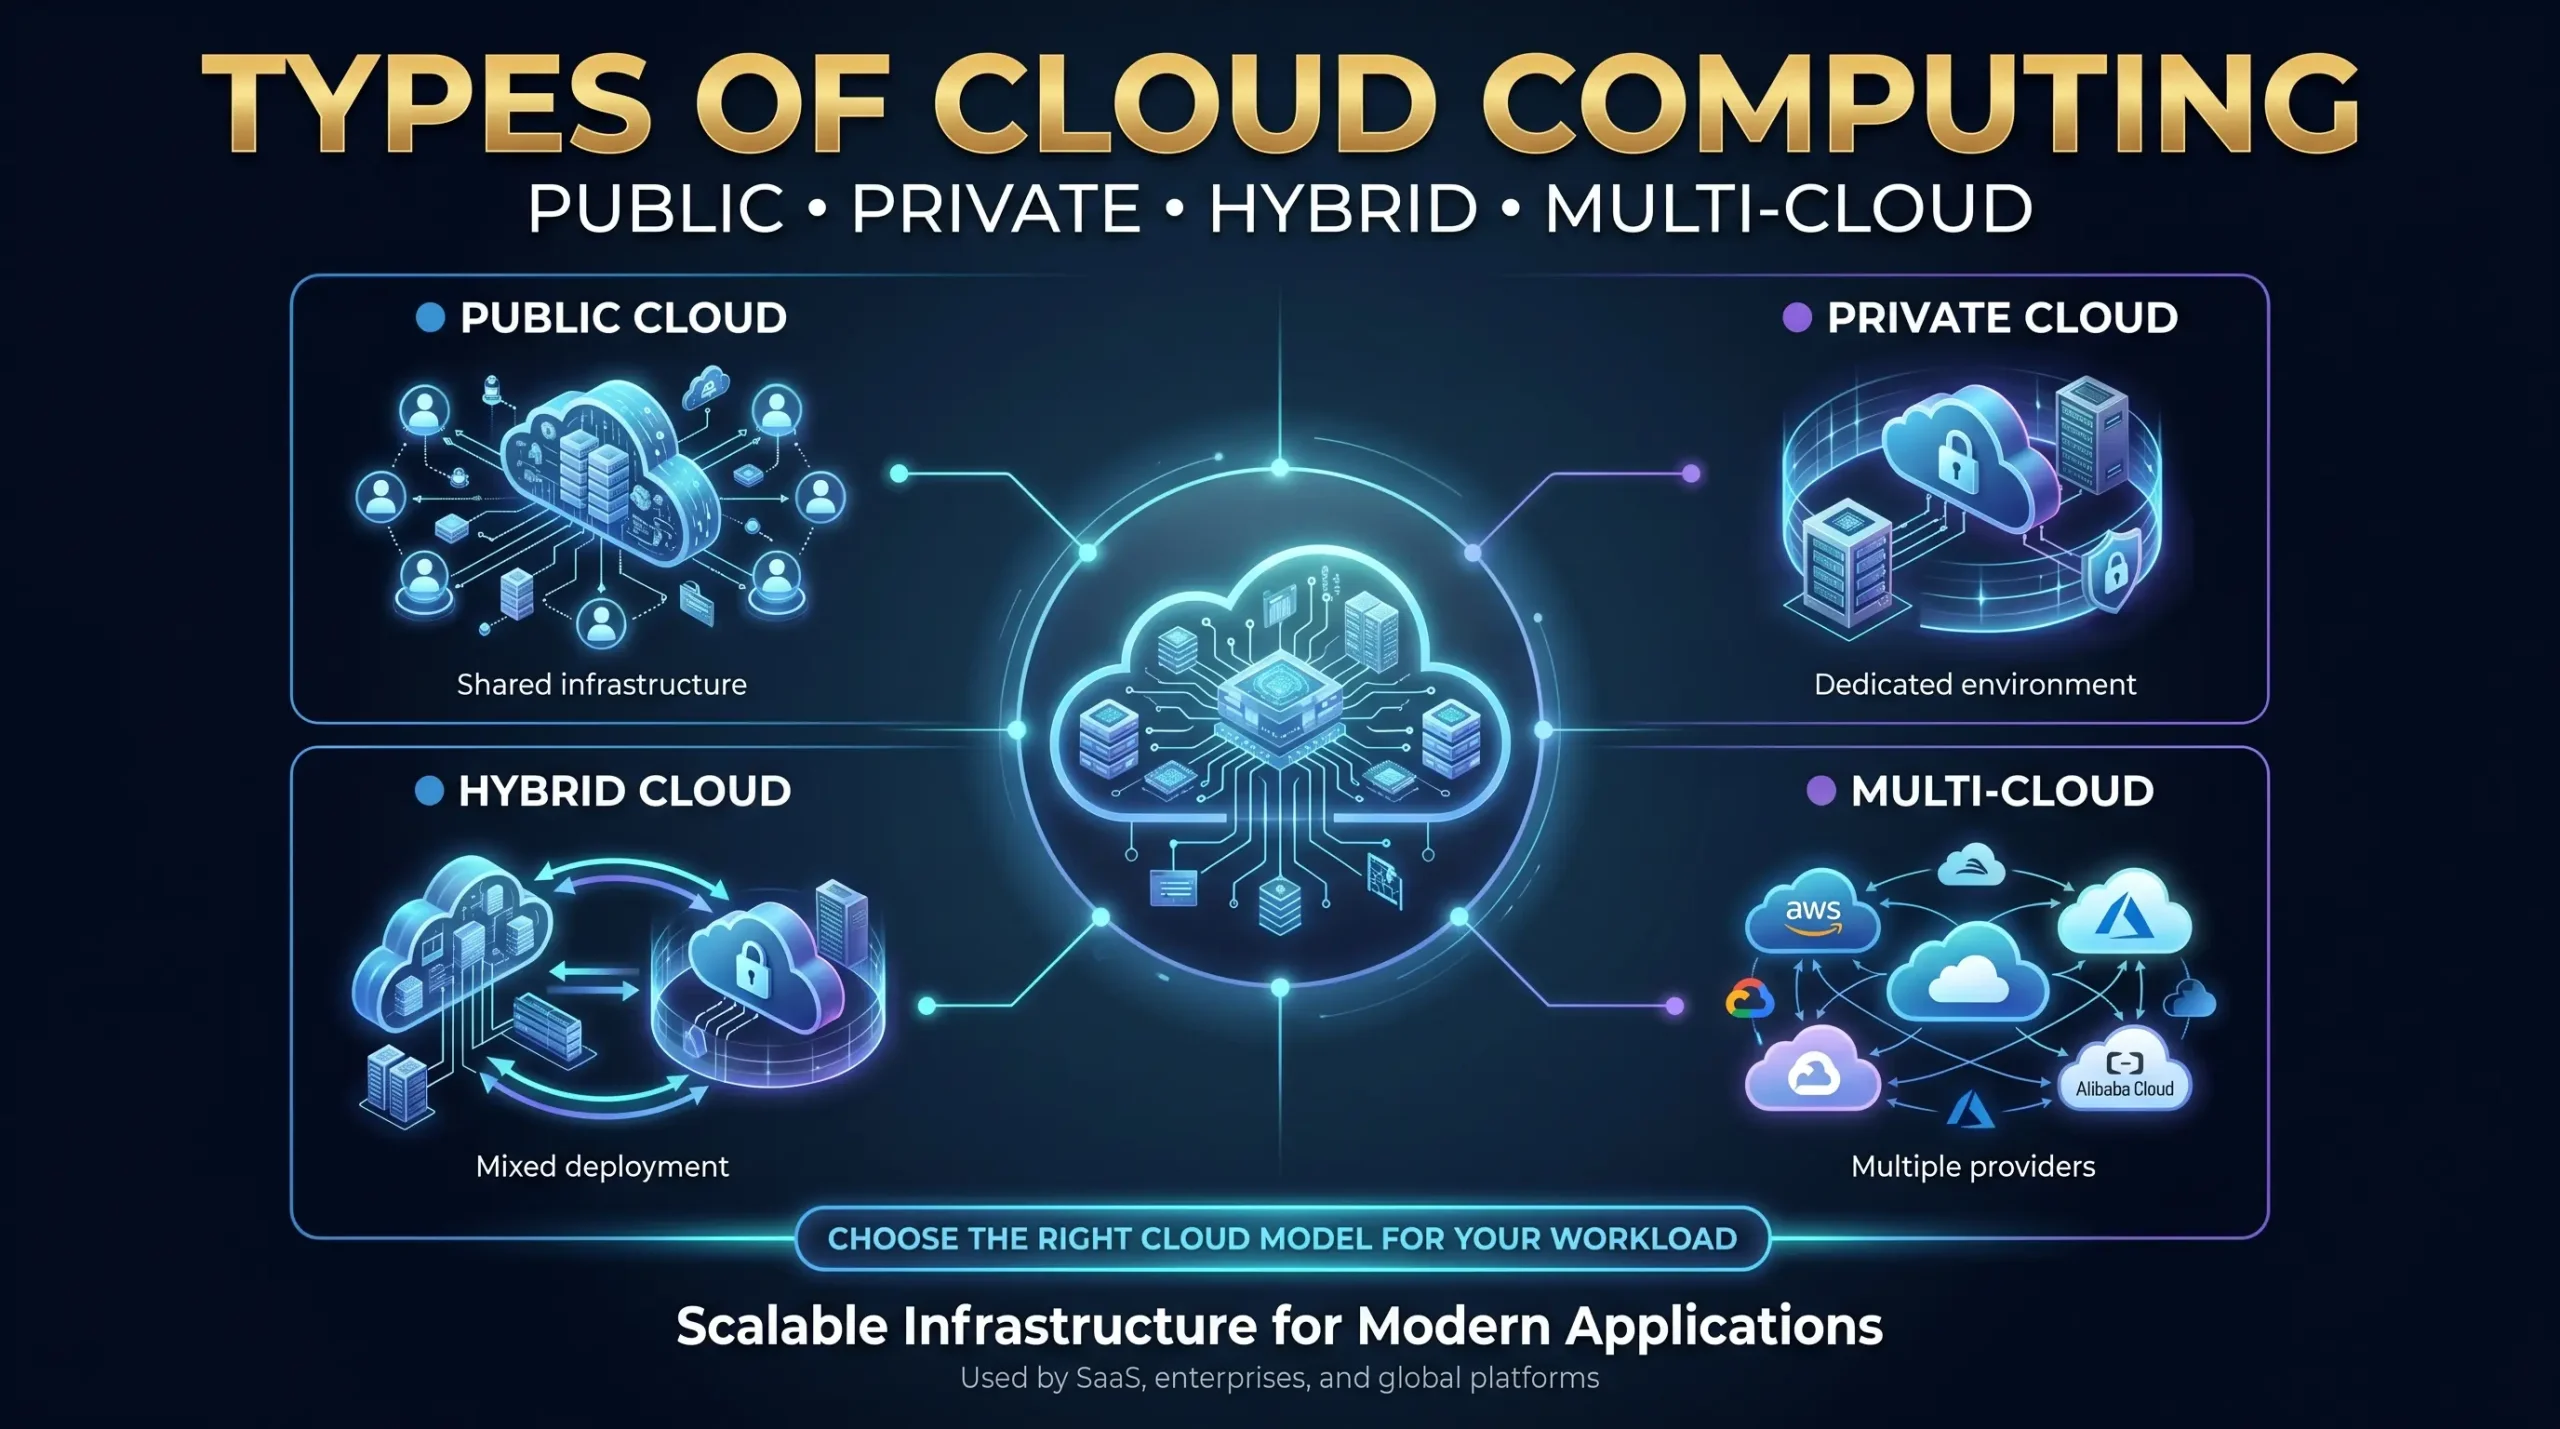
Zuletzt aktualisiert: April 2026 | 10-Minuten-Lesung
| ⚡ Schlüsselübergabe• Public Cloud (AWS, Azure, GCP) bietet On-Demand-Infrastruktur über das Internet – ideal für variable Workloads und schnelle Skalierung. • Die Private Cloud bietet eine individuelle, dedizierte Infrastruktur für regulierte Branchen, die die volle Kontrolle erfordern. • Hybrid-Cloud überbrückt beide Umgebungen und lässt Organisationen in die öffentliche Cloud platzen, während sensible Daten lokal bleiben. • Multi-Cloud nutzt zwei oder mehr Public Cloud-Anbieter gleichzeitig, um die Lieferantensperre zu vermeiden und auf Best-of-Breed-Dienste zuzugreifen. • Community Cloud teilt die Infrastruktur zwischen Organisationen mit gemeinsamen Compliance- oder behördlichen Anforderungen - wie Regierungs- oder Gesundheitskonsortien. • Der globale Cloud-Markt erreichte 2025 1 TP4T781 Mrd. und ist 2026 auf dem richtigen Weg, 1 TP4T947 Mrd. zu überschreiten (Gartner/Statista). |
Inhaltsverzeichnis
- Was ist Cloud-Computing - und warum sind Bereitstellungsmodelle wichtig?
- Öffentliche Cloud – skalierbar, Pay-as-you-go und für Geschwindigkeit gebaut
- Private Cloud – Maximale Kontrolle für sicherheitskritische Workloads
- Hybrid Cloud – die flexible Brücke zwischen Steuerung und Skala
- Multi-Cloud – Reduzierung der Anbieter-Lock-in zwischen Anbietern
- Community Cloud – Gemeinsame Infrastruktur für gemeinsame Compliance-Anforderungen
- Aufstrebende Cloud-Modelle – Edge-Cloud und Souverän-Cloud
- Cloud-Servicemodelle – IaaS, PaaS, SaaS und darüber hinaus
- So wählen Sie das richtige Cloud-Modell für Ihr Unternehmen aus
- Sicherheit und Compliance über Cloud-Bereitstellungsmodelle
Was ist Cloud-Computing - und warum sind Bereitstellungsmodelle wichtig?
Cloud Computing ist die On-Demand-Bereitstellung von Computerressourcen - Server, Speicher, Datenbanken, Netzwerke, Software und Analysen - über das Internet, das auf der Basis von Verbrauch oder Abonnement in Rechnung gestellt wird. Anstatt physische Rechenzentren zu besitzen und zu betreiben, leasen Unternehmen Kapazitäten von Anbietern und zahlen nur für das, was sie verwenden.
Bereitstellungsmodelle bestimmen, wo diese Infrastruktur lebt, wer sie besitzt, wer sie verwaltet und wer darauf zugreifen kann. Diese Unterscheidung ist von entscheidender Bedeutung: Zwei Unternehmen können sowohl Cloud-Workloads ausführen, während sie auf grundlegend unterschiedlichen Architekturen mit radikal unterschiedlichen Kostenprofilen, Sicherheitspositionen und Compliance-Funktionen arbeiten. Das Verständnis von Bereitstellungsmodellen ist daher die Grundlage jeder Cloud-Strategie.
Ebenso wichtig ist es, Einsatzmodelle von Servicemodelle (IaaS, PaaS, SaaS). Bereitstellungsmodelle definieren wo Cloud-Infrastruktur läuft; Servicemodelle definieren was geliefert wird und wie viel der Kunde verwaltet. Beide Maße werden in dieser Anleitung behandelt.
Die Zahlen hinter der Cloud-Einführung sind erstaunlich. Die weltweiten Cloud-Ausgaben erreichten im Jahr 2025 1 TP4T781 Mrd. und sollen 2026 1 TP4T947 Mrd. erreichen, was einer durchschnittlichen jährlichen Wachstumsrate von 15,71 tp3t entspricht (Statista, 2026). AWS, Microsoft Azure und Google Cloud zusammen steuern 65% der globalen Cloud-Infrastrukturausgaben – aber die Bereitstellungsentscheidungen, die bestimmen, wie Unternehmen diese Plattformen verwenden, werden von IT-Führungskräften und nicht von Hyperscalern getroffen.
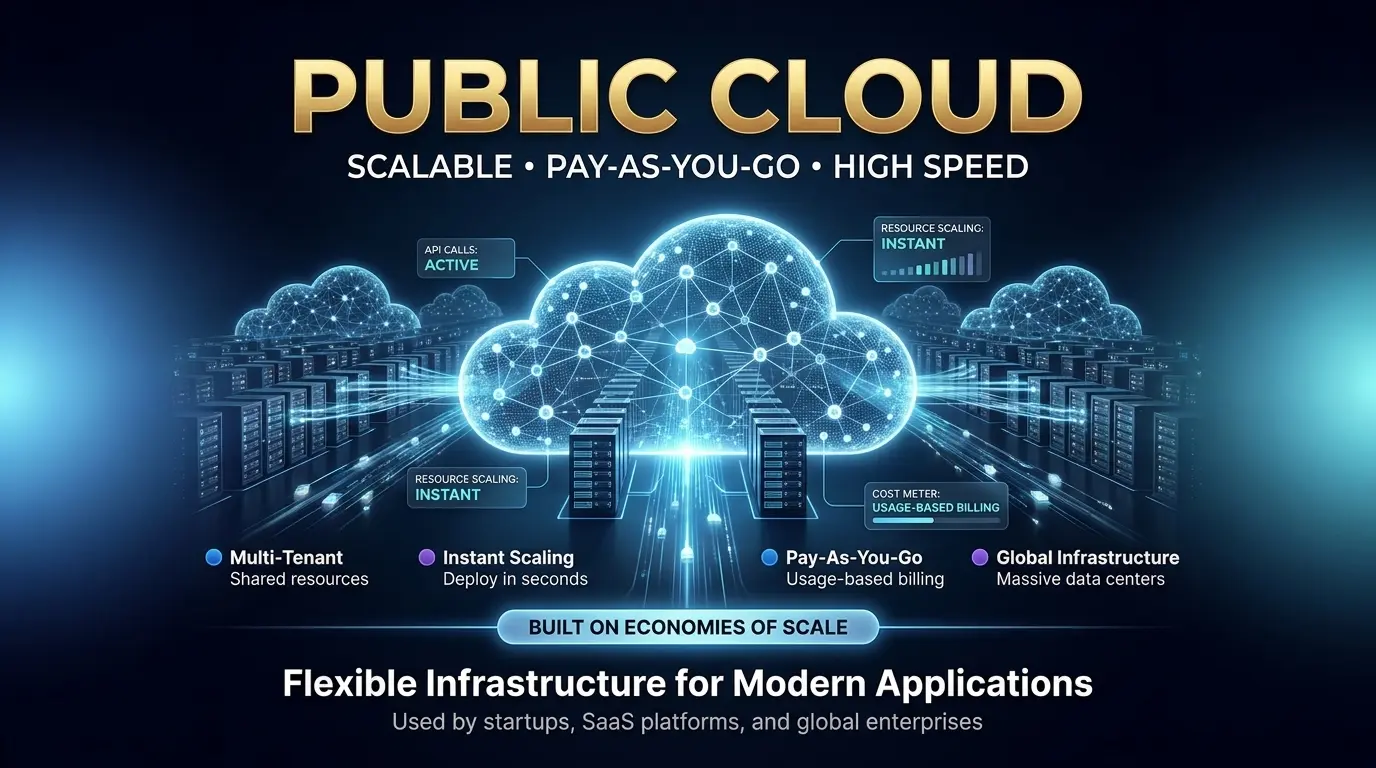
Öffentliche Cloud – skalierbar, Pay-as-you-go und für Geschwindigkeit gebaut
Eine Public Cloud ist eine Multi-Tenant-Cloud-Umgebung, die von einem Drittanbieter gehört und von diesem betrieben wird und über das öffentliche Internet an Kunden geliefert wird. Die Infrastruktur - Server, Speicher und Netzwerke - wird von Tausenden von Kunden gemeinsam genutzt, wobei die logische Isolation sicherstellt, dass die Daten und Workloads jedes Mandanten getrennt bleiben.
So funktioniert Public Cloud
Hyperscaler wie Amazon Web Services (EC2, S3), Microsoft Azure (virtuelle Maschinen, Blob-Speicher) und Google Compute Engine betreiben Rechenzentren im Lagermaßstab mit Hunderttausenden von Warenservern. Virtualisierungs-Layer erstellen isolierte Compute-Instanzen nach Bedarf. Kunden stellen Ressourcen innerhalb von Sekunden über APIs oder Webkonsolen bereit und zahlen pro Stunde, pro GB oder pro Anfrage.
Das Modell der gemeinsamen Infrastruktur macht Public Cloud wirtschaftlich transformativ: Anbieter erzielen Skaleneffekte für einzelne Organisationen nicht verfügbar, indem sie Einsparungen in Form von niedrigen Preisen pro Einheit übertragen.
Vorteile der Public Cloud
- Elastische Skalierbarkeit – Bereitstellung von Tausenden von virtuellen Maschinen in Minuten; Skalieren Sie genauso schnell, wenn die Nachfrage sinkt.
- Niedrige Vorabkosten - keine Investitionen in Hardware; Die OPEX-Abrechnung richtet die Ausgaben mit der tatsächlichen Nutzung aus.
- Globale Verfügbarkeit – Hyperscaler betreiben weltweit mehr als 30 Regionen, was eine latenzarme Lieferung in jede Region ermöglicht.
- Managed Services – Anbieter erledigen Patching, Hardware-Ersatz und Infrastruktur-Upgrades und reduzieren den operativen Overhead.
- AI- und ML-Beschleunigung - Spezielle GPU / TPU-Instanzen (Nvidia H100, A100-Cluster) sind ohne Hardware-Investitionen auf Abruf verfügbar.
Nachteile der öffentlichen Cloud
- Begrenzte Kontrolle – Kunden können die zugrunde liegende Hardware, den Hypervisor oder die Netzwerkstruktur nicht anpassen.
- “Noisy neighbor” risk — shared infrastructure can cause performance variability when other tenants spike resource usage.
- Bedenken hinsichtlich der Datensouveränität - Daten, die in einer ausländischen Gerichtsbarkeit gespeichert sind, können den örtlichen Gesetzen und den Zugangsersuchen der Regierung unterliegen.
- Langfristiges Kostenkriechen - Austrittsgebühren, Premium-Support-Stufen und reservierte Instanz-Komplexität können den anfänglichen Kostenvorteil in großem Maßstab beeinträchtigen.
Beste Anwendungsfälle für Public Cloud
- SaaS-Anwendungen und digitale B2C-Produkte mit variablem Benutzerverkehr
- Entwicklungs- und Testumgebungen, in denen schnelle Bereitstellung wichtiger ist als Kostenoptimierung
- AI-Modell-Training, Batch-Analyse und Data Lake-Workloads, die von On-Demand-GPU-Clustern profitieren
- Startups und kleine Unternehmen, die Kapitalinvestitionen in private Infrastruktur nicht rechtfertigen können
- Disaster Recovery Sekundärstandorte, die eine geografische Trennung von lokalen Primärsystemen erfordern
Real-World-Beispiel: Netflix betreibt seine globale Streaming-Plattform vollständig auf AWS, wobei er in Spitzenabenden auf 100 Millionen auf 250 Millionen gleichzeitige Streams skaliert, ohne die Überkapazitäten im Voraus zu kaufen.
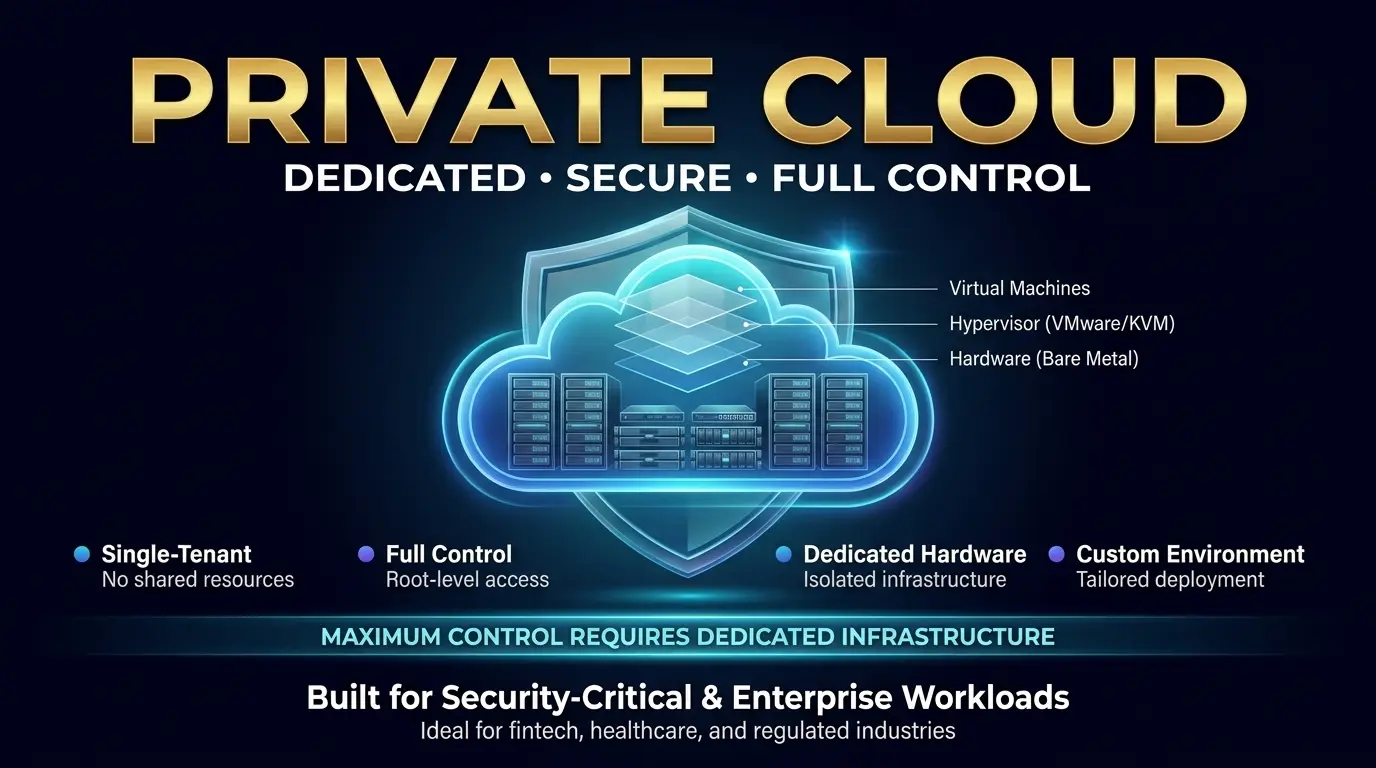
Private Cloud – Maximale Kontrolle für sicherheitskritische Workloads
Eine private Cloud ist eine Cloud-Umgebung mit einem Mandanten, die ausschließlich einem Unternehmen gewidmet ist. Die Infrastruktur - ob physische Server, Speicher und Netzwerke - wird nicht mit anderen Kunden geteilt. Private Clouds können vor Ort im eigenen Rechenzentrum eines Unternehmens gehostet, in einer Einrichtung von Drittanbietern untergebracht oder von einem externen Anbieter auf dedizierter Hardware verwaltet werden.
Wie private Cloud funktioniert
Eine private Cloud erfordert eine Virtualisierungsschicht (VMware vSphere, Microsoft Hyper-V oder Open-Source-Alternativen wie Proxmox oder OpenStack), die auf Bare-Metal-Servern mit dediziertem Netzwerk bereitgestellt wird. Organisationen behalten Zugriff auf Root-Level auf jede Schicht des Stacks, von der Firmware über den Hypervisor über das Betriebssystem. Im Gegensatz zu Public Cloud werden Ressourcen nicht elastisch über die Mieter hinweg gebündelt – Kapazitätsplanung und Hardwarebeschaffung bleiben in der Verantwortung des Kunden.
Vier Arten von Private Cloud
- On-Premises-Private-Cloud - Infrastruktur, die vollständig in den eigenen Einrichtungen des Unternehmens betrieben wird. maximale Kontrolle; Maximale Investitionsausgaben.
- Gehostete private Cloud - Dedizierte Hardware in einem vom Kunden betriebenen Rechenzentrum von Drittanbietern (wie z. Colocation-Modell.
- Managed Private Cloud - Dedicated Hardware, die von einem Infrastrukturanbieter durchgängig verwaltet wird. Der Kunde besitzt die logische Umgebung; Der Anbieter erledigt den Betrieb.
- Virtual Private Cloud (VPC) - Logisch isoliertes Segment innerhalb der Infrastruktur eines Public Cloud-Anbieters. sitzt an der Grenze zwischen öffentlich und privat; Teilt die physische Infrastruktur, bietet aber Isolation auf Netzwerkebene.
Vorteile der Private Cloud
- Vollständige Infrastruktursteuerung – Passen Sie die Hardware, den Hypervisor, das Betriebssystem und die Vernetzung an die genauen Anforderungen an.
- Einhaltung von Vorschriften - Erfüllen Sie HIPAA, PCI DSS, DSGVO, FedRAMP und andere Frameworks, die Datenisolierung und Überwachungsfähigkeit erfordern.
- Vorhersehbare Leistung - Keine lauten Nachbarn; Dedizierte Ressourcen liefern konsistente Latenz und Durchsatz.
- Datensouveränität – Daten verlassen niemals eine definierte geografische Grenze, die das EU-Datengesetz und die nationalen Sicherheitsanforderungen erfüllt.
- Niedrigere langfristige TCO für stabile Arbeitslasten - Bei ausreichendem Umfang und stetiger Auslastung liefert die private Infrastruktur im Vergleich zu den entsprechenden öffentlichen Cloud-Kapazitäten über einen Zeitraum von 5 Jahren 15 bis 301 TP3T niedrigere Gesamtbetriebskosten.
Nachteile der privaten Cloud
- High Capex - Server-, Speicher- und Netzwerkhardware ist eine erhebliche Vorabinvestition ($10K – $100K + für den anfänglichen Ausbau).
- Skalierungsbeschränkungen - Kapazitätserweiterung erfordert Hardware-Beschaffungszyklen, gemessen in Wochen oder Monaten, nicht in Minuten.
- Wartungs-Overhead – Die Organisation trägt die Verantwortung für Hardwarefehler, Firmware-Patching und Kapazitätsplanung.
- Erforderliche Fachkenntnisse - Die Verwaltung von VMware, Kubernetes oder OpenStack im Maßstab erfordert zertifizierte Engineering-Talente.
Beste Anwendungsfälle für Private Cloud
- Finanzdienstleistungsunternehmen, die einer behördlichen Aufsicht unterliegen (Basel III, SOX, PCI DSS)
- Gesundheitsorganisationen im Umgang mit geschützten Gesundheitsinformationen (PHI) im Rahmen der HIPAA
- Regierungsbehörden mit klassifizierten Daten oder nationalen Sicherheitsarbeitslasten
- Große Unternehmen mit stabilen, vorhersehbaren Workloads, bei denen die dedizierte Kapazität die Public Cloud mit variablen Kosten übertrifft
| 🖥️ Infrastrukturperspektive – Was treibt eine Private Cloud an?Auf der Hardware-Ebene wird eine private Cloud auf Bare-Metal-Servern in Unternehmensqualität aufgebaut – typischerweise Intel Xeon-skalierbare (Gold/Platin-) oder AMD-EPYC-Prozessoren mit DDR5-ECC-RAM, NVMe-SSD-Speicher-Arrays und 25–100 GbE-Netzwerk. Ein privater privater Cloud-Knoten mit Produktionsqualität für ein mittelständisches Unternehmen gibt in der Regel 32–64 Kerne, 256–512 GB RAM und 10–50 TB NVMe-Speicher an. Die Bare-Metal-Konfigurationen von Atal Networks bieten diese Grundlage mit vollständigem Root-Zugriff, IPMI-Verwaltung und Redundanz der Tier-4-Rechenzentren. Sie bieten die Bausteine für die private Enterprise-Cloud ohne die Investitionen in den Besitz der Einrichtung. |
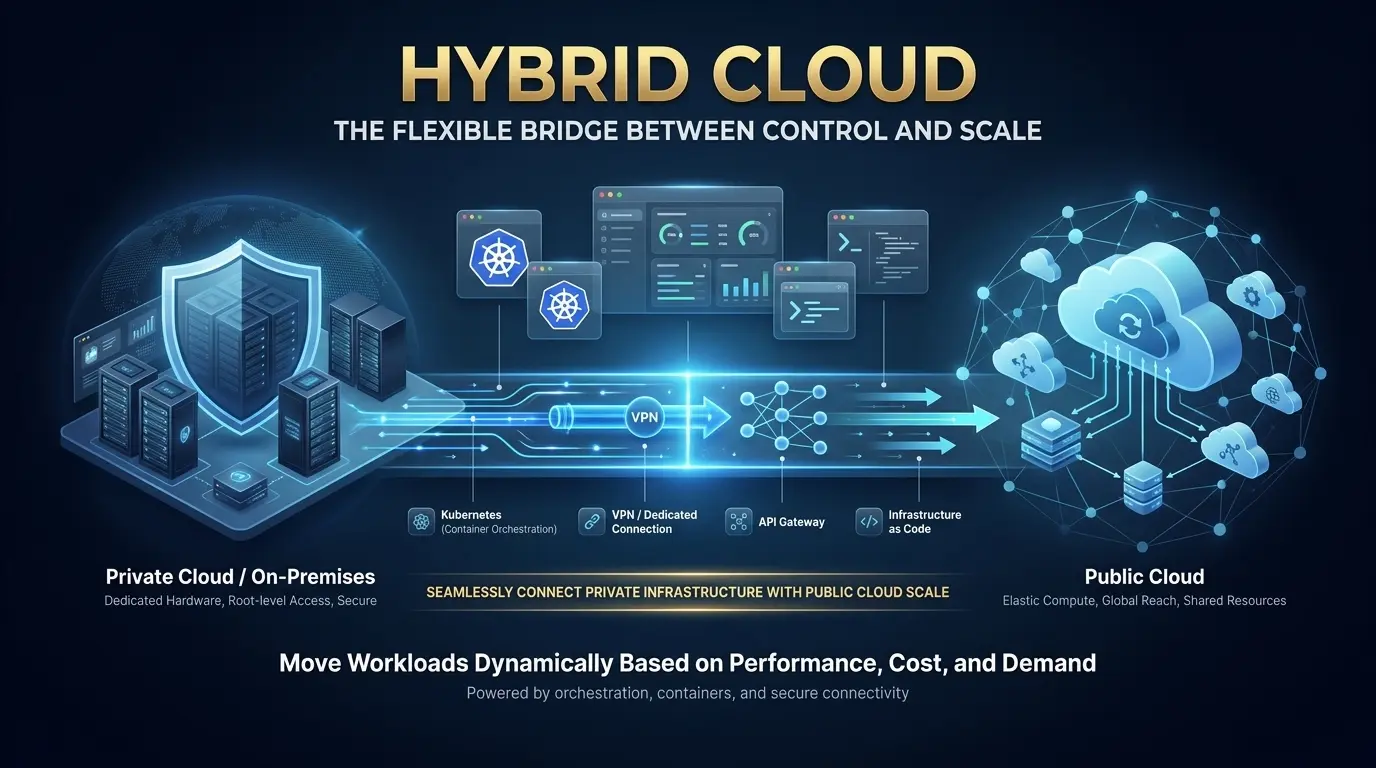
Hybrid Cloud – die flexible Brücke zwischen Steuerung und Skala
Eine Hybrid-Cloud integriert private Cloud-Infrastruktur (on-premises oder gehostet) in eine oder mehrere öffentliche Cloud-Umgebungen, die über verschlüsselte Netzwerkverbindungen verbunden sind – typischerweise eine dedizierte Verbindung (AWS Direct Connect, Azure ExpressRoute), ein Site-to-Site-VPN oder ein API-Gateway-Layer. Workloads können zwischen Umgebungen auf der Grundlage von Richtlinien, Kostenschwellenwerten oder Leistungsanforderungen wechseln.
Wie Hybrid Cloud funktioniert
Orchestrierung ist die definierende Fähigkeit von Hybrid Cloud. Plattformen wie VMware vSphere mit NSX, Microsoft Azure ARC, AWS Outposts, Red Hat OpenShift oder Hashicorp Terraform ermöglichen die einheitliche Verwaltung von Workloads über lokale und öffentliche Cloud-Ressourcen. Kubernetes ist der De-facto-Standard für die Workload-Portabilität – containerisierte Anwendungen, die lokal implementiert werden, können bei Bedarfsspitzen mit minimaler Konfigurationsänderung auf Public-Cloud-Knoten eingeplant werden.
Vorteile der Hybrid-Cloud
- Flexibilität bei der Arbeitsbelastung - Platzieren Sie jede Arbeitslast dort, wo Wirtschaftlichkeit und Compliance am besten übereinstimmen. Sensible Daten bleiben lokal, Bursty Compute wird in die öffentliche Cloud verschoben.
- Cloud Bursting - Überfließt automatisch überschüssige Nachfrage in der öffentlichen Cloud in Spitzenzeiten (z. B. Black Friday E-Commerce-Spitzen, vierteljährliche Finanzverarbeitung) und kehrt nach dem Ereignis auf die lokale Kapazität zurück.
- Kostenoptimierung - Führen Sie die Basis-Workloads auf vorhersehbarer privater Infrastruktur aus. Vermeiden Sie es, für Public Cloud-reservierte Kapazität zu bezahlen, die im Leerlauf sitzt.
- Einhaltung von Innovationen – Geregelte Daten bleiben im privaten Umfeld, während Entwicklung, Analyse und KI-Training die Public-Cloud-Funktionen nutzen.
- Schrittweiser Migrationspfad – Organisationen können Workloads schrittweise verschieben, wodurch der Übergang von älteren On-Premises-Systemen zu Cloud-nativen Architekturen gefährdet wird.
Nachteile der Hybrid-Cloud
- Integrationskomplexität - Die Verbindung zweier unterschiedlicher Umgebungen erfordert Fachwissen in Bezug auf Netzwerke (BGP, VPN, dedizierte Links), Identitätsverbund und Datensynchronisierung.
- Erweiterung der Sicherheitsoberfläche - Die Sicherung von Workloads in zwei Umgebungen erfordert eine konsistente Durchsetzung von Richtlinien, häufig über ZTNA-Frameworks (Zero Trust Network Access).
- SKILL-ANFORDERUNGEN - Hybride Operationen erfordern Teams, die sowohl die On-Premises-Infrastruktur als auch die Cloud-native Tools kennen - eine knappe Kombination auf dem Markt.
- Latenzrisiko – Datenübertragungen zwischen privaten und öffentlichen Umgebungen erhöhen die Netzwerklatenz; Anwendungen, die Reaktionszeiten von Sub-Millisekunden-Antworten erfordern, tolerieren möglicherweise keine Hybridarchitekturen.
Beste Anwendungsfälle für Hybrid-Cloud
- Einzelhandels- und E-Commerce-Plattformen mit starken saisonalen Traffic-Spitzen und Cloud-Burst ohne ganzjährige öffentliche Cloud-Ausgaben
- Disaster Recovery und Business Continuity — Primärer Workload On-Premises mit automatisiertem Failover in die Public Cloud im Falle eines Rechenzentrumsausfalles
- Healthcare Analytics – Patientenakten bleiben in der HIPAA-konformen privaten Infrastruktur on-premises, während nicht identifizierte Forschungsdatenprozesse in der Public Cloud
- Modernisierung der Legacy-Anwendung — Refactoring monolithischer Systeme bei gleichzeitiger Wahrung der Produktionskontinuität
Marktvalidierung: Laut Flexeras State of the Cloud-Bericht 2026, 73% von Organisationen betreiben jetzt Hybrid-Cloud-Estates — eine Steigerung von 3 Prozentpunkten gegenüber dem Vorjahr. Unter den großen Unternehmen (5.000 Mitarbeiter) erreicht die Akzeptanz 781 tp3t und bestätigt die Hybrid Cloud als dominierende Architektur für ausgereifte Cloud-Programme.

Multi-Cloud – Reduzierung der Anbieter-Lock-in zwischen Anbietern
Multi-Cloud ist eine Strategie - keine Architektur -, bei der ein Unternehmen Dienste von zwei oder mehr unterschiedlichen Cloud-Anbietern gleichzeitig verwendet. Im Gegensatz zu Hybrid Cloud, die private und öffentliche Umgebungen kombiniert, umfasst Multi-Cloud in der Regel mehrere Public-Cloud-Anbieter (z.
Wie sich Multi-Cloud von der Hybrid-Cloud unterscheidet
| Dimension | Hybrid Cloud | Multi-Cloud |
| Definition | Kombiniert private + öffentliche Cloud in einer integrierten Architektur | Verwendet zwei oder mehr öffentliche (oder private) Cloud-Anbieter |
| Primärtreiber | Compliance, Kostenoptimierung, Cloud-Bersten | Diversifizierung der Lieferanten, Best-of-Breed-Services |
| Architekturtyp | Integriert (Workloads bewegen sich zwischen Umgebungen) | Oft nach Anbieter pro Workload-Typ isoliert |
| Komplexität | Integrations-/Vernetzungskomplexität | Komplexität von Management und Sichtbarkeit |
| Typische Werkzeuge | Azure ARC, VMware vSphere, AWS Outposts | Terraform, Kubernetes, Anthos, Kreuzflugzeug |
| am besten für | Unternehmen mit regulierten On-Prem-Workloads | Globale Unternehmen, die Anbietervielfalt benötigen |
Vorteile von Multi-Cloud
- Eliminierung der Lieferantensperre – Vermeiden Sie die Abhängigkeit von der Preisgestaltung, der Verfügbarkeit von Diensten oder der Geschäftskontinuität eines einzelnen Anbieters.
- Best-of-Breed-Dienstzugriff – Nutzen Sie AWS Lambda für Serverless, Google Vertex AI für maschinelles Lernen und gleichzeitig Azure Cognitive Services für Sprach-KI.
- Geographische Optimierung – Routen Sie Benutzer mit der leistungsstärksten Region für ihren Standort.
- Ausfallsicherheit - Ein Ausfall auf Anbieterebene (die selbst für Hyperscaler auftreten) wirkt sich nur auf die Workloads auf dieser Plattform aus, nicht auf den gesamten Vorgang.
Nachteile von Multi-Cloud
- Komplexität des Managements - Der Betrieb über mehrere Anbieterkonsolen, Abrechnungssysteme und API-Konventionen multipliziert den operativen Overhead mit 15–25%.
- Skill-Fragmentierung – Teams müssen gleichzeitig über AWS-, Azure- und GCP-Toolchains verfügen.
- Kostensichtbarkeit – Die konsolidierte Ausgabenverfolgung zwischen den Anbietern erfordert dedizierte FinOps-Tools (Apptio, CloudHealth oder Open-Source-OpenCost).
- Datenübertragbarkeit Reibung - Das Verschieben von Daten zwischen Anbietern verursacht Austrittsgebühren und führt die Latenz ein; Einige firmeneigene Dienste schaffen sogar in einem Multi-Cloud-Modell de facto Lock-in.
Beste Anwendungsfälle für Multi-Cloud
- Globale Unternehmen mit regionalen Niederlassungen in Gerichtsbarkeiten, in denen verschiedene Cloud-Anbieter Datensouveränitätszertifizierungen besitzen
- Organisationen, die spezielle AI/ML-Funktionen benötigen, die auf einer einzigen Plattform nicht verfügbar sind (z. B. Google TPUs für TensorFlow, AWS Trainium für PyTorch)
- Regulierte Branchen (Finanzdienstleistungen, Versicherungen), in denen die Verteilung von Workloads zwischen den Anbietern die Widerstandsfähigkeit verbessert und die Anforderungen an das operationelle Risiko erfüllt
Laut dem 2026 State of the Cloud-Bericht von Flexera, 80% von Organisationen verwenden mehrere Public Cloud-Anbieter, obwohl nur 14% ausschließlich in Multi-Cloud ohne private Cloud-Komponente betrieben werden. Multi-Cloud ohne private Ebene ist immer noch die Minderheitsarchitektur - die meisten "Multi-Cloud" -Organisationen betreiben gleichzeitig ein Hybridmodell.
Community Cloud – Gemeinsame Infrastruktur für gemeinsame Compliance-Anforderungen
Eine Community-Cloud ist eine gemeinsam genutzte Cloud-Umgebung, die für die ausschließliche Nutzung einer bestimmten Community von Organisationen mit gemeinsamen Anforderungen bereitgestellt wird – regulatorisch, sicherheits-, missionsorientiert oder branchenspezifisch. Infrastrukturkosten und Governance-Verantwortlichkeiten werden auf die teilnehmenden Mitglieder verteilt.
Wie Community Cloud funktioniert
Eine Community-Cloud kann von einer der teilnehmenden Organisationen, von einem Drittanbieter oder einer Kombination gehostet werden. Der Zugriff ist auf Community-Mitglieder beschränkt. Die Öffentlichkeit kann nicht auf die Umgebung zugreifen. Beispiele hierfür sind: die von FedRAMP-zertifizierten GovCloud-Umgebungen der US-Regierung, das NHS-N3-Netzwerk für britische Gesundheitsorganisationen und die Clouds der Finanzdienstleistungsindustrie, die im Rahmen gemeinsamer regulatorischer Rahmenbedingungen betrieben werden.
Vorteile und Nachteile
- Niedrigere Kosten als private Cloud - Gemeinsame Infrastruktur verteilt Kapital und Betriebsausgaben auf mehrere Mitgliedsorganisationen.
- Maßgeschneiderte Compliance - Die Umgebung ist so aufgebaut und geregelt, dass sie die gemeinsamen regulatorischen Anforderungen der gesamten Community erfüllen (HIPAA für das Gesundheitswesen, PCI DSS für Zahlungen).
- Vertrauenswürdige Zusammenarbeit – Mitgliedsorganisationen können Workloads, Datasets und Services innerhalb eines gesteuerten, sicheren Perimeters freigeben.
- Begrenzte Skalierbarkeit - Das Gemeinschaftsmodell schränkt die Elastizität ein; Die Infrastruktur ist eher auf die Bedürfnisse der Mitglieder als auf die globale Nachfrage ausgerichtet.
- Komplexität der Governance - Entscheidungsfindung erfordert einen Konsens über mehrere Organisationen mit potenziell konkurrierenden Prioritäten.
Beste Anwendungsfälle für Community Cloud
- Gesundheitskonsortien Sharing-Datenbanken, klinische Forschungsdatensätze oder elektronische Gesundheitsaktensysteme
- Regierungsbehörden, die auf Geheimdienst-, Verteidigungs- oder öffentlichen Dienstplattformen mit gemeinsamen Sicherheitsklassifizierungen zusammenarbeiten
- Utilities der Finanzdienstleistungsbranche (Payment Clearing Networks, KYC-Datenbanken) betrieben unter gemeinsamer Aufsicht
- Forschungseinrichtungen und Universitäten, die am groß angelegten wissenschaftlichen Rechnen (Genomik, Klimamodellierung, Teilchenphysik) arbeiten
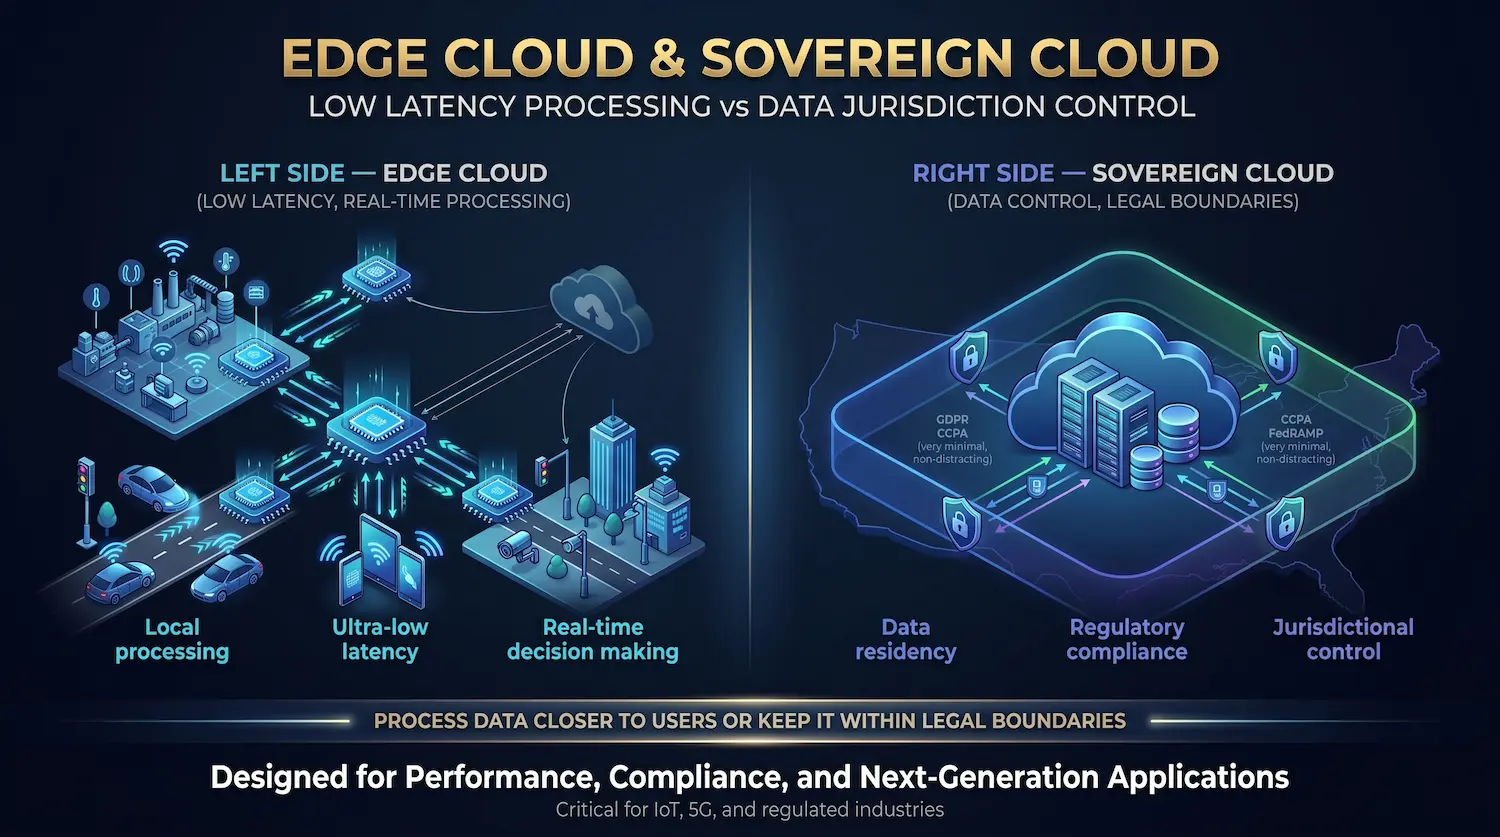
Aufstrebende Cloud-Modelle – Edge-Cloud und Souverän-Cloud
Randwolke
Edge Cloud erweitert die Cloud-Computing-Infrastruktur auf Standorte in der Nähe von Endbenutzern, IoT-Geräten oder industriellen Systemen - eher am Netzwerkrand als auf zentrale Rechenzentren. Die Verarbeitung erfolgt an oder in der Nähe der Quelle der Datengenerierung, wodurch die Latenz bei zeitkritischen Anwendungen drastisch verringert wird.
Edge Cloud ist entscheidend für autonome Fahrzeuge (Unter-10-ms-Entscheidungslatenz), industrielle Automatisierung in Echtzeit (vorhersageweise Wartung ohne Datenrunden in eine zentrale Cloud) und 5G-native Anwendungen, bei denen Antwortzeiten in Millisekunden erforderlich sind. AWS Wavelength, Azure Edge Zones und Google Distributed Cloud bieten ab 2026 alle Edge-Cloud-Dienste an.
Souveräne Wolke
Sovereign Cloud ist ein Cloud-Bereitstellungsmodell, in dem alle Infrastrukturen, Daten und Operationen im Rahmen der lokalen Rechtsrahmen in einer bestimmten nationalen oder regionalen Gerichtsbarkeit bleiben. Es befasst sich mit dem Schnittpunkt von Cloud-Computing und Datensouveränität - ein Top-Three-Unternehmensproblem im Zeitraum 2025–2026 als EU-Datengesetz, Indiens Gesetz zum Schutz des digitalen Datenschutzes und des chinesischen Datensicherheitsgesetzes, die Anforderungen an die Lokalisierung von Daten schaffen.
Microsoft Azure, Google Cloud und AWS bieten jetzt alle souveränen Cloud-Varianten an - eine dedizierte Infrastruktur, die von Unternehmen im Land betrieben wird und keine Daten über nationale Grenzen hinweg überschreiten. Für Organisationen, die strengen Anforderungen an den Datenaufenthalt unterliegen, wird die Sovereign Cloud zu einer obligatorischen architektonischen Überlegung und nicht zu einer optionalen Präferenz.
Cloud-Servicemodelle – IaaS, PaaS, SaaS und darüber hinaus
Servicemodelle legen fest, welche Schicht des Technologie-Stacks ein Cloud-Anbieter verwaltet und was in der Verantwortung des Kunden bleibt. Bereitstellungsmodelle und Servicemodelle sind unabhängige Dimensionen - eine private Cloud kann IaaS, PaaS oder SaaS und eine Public Cloud liefern.
Infrastructure as a Service (IaaS)
IaaS bietet rohe Rechen-, Speicher- und Vernetzung nach Bedarf. Der Anbieter verwaltet physische Hardware, Hypervisoren und Einrichtungen; Der Kunde verwaltet alles über dem Hypervisor - Betriebssystem, Middleware, Laufzeit, Anwendungen und Daten. IaaS ist das flexibelste Cloud-Service-Modell und das technisch anspruchsvollste.
Beispiele: AWS EC2, Azure Virtual Machines, Google Compute Engine, Atal Networks VPS und Bare Metal Server. Am besten für: DevOps-Teams, Systemadministratoren und Organisationen, die eine vollständige Kontrolle auf Betriebssystemebene benötigen.
Plattform als Service (PaaS)
PaaS bietet eine verwaltete Entwicklungs- und Bereitstellungsplattform. Der Anbieter verwaltet Infrastruktur, Betriebssystem, Middleware und Runtime; Der Kunde konzentriert sich auf Anwendungscode und Daten. PaaS eliminiert den Overhead des Infrastrukturmanagements und beschleunigt Entwicklungszyklen.
Beispiele: AWS Elastic Beanstalk, Azure App Service, Google App Engine, Heroku. Am besten für: Entwicklungsteams, die Webanwendungen, APIs und Microservices erstellen, die sich auf Code und nicht auf Infrastruktur konzentrieren möchten.
Software als Service (SaaS)
SaaS liefert komplette, einsatzbereite Anwendungen über das Internet. Der Anbieter verwaltet den gesamten Stack von der Infrastruktur über die Anwendung; Der Kunde konfiguriert und nutzt die Software. SaaS erfordert kein Infrastrukturmanagement und weist in der Regel die geringste technische Einschränkung auf.
Beispiele: Salesforce, Microsoft 365, Google Workspace, Zoom, Slack. Am besten für: Geschäftsbenutzer und Organisationen, die Software ohne operative Verantwortung konsumieren möchten. Das SaaS-Segment wird im Jahr 2025 auf 1 TP4T377 Milliarden prognostiziert und ist damit die größte Cloud-Service-Kategorie.
Serverlos und Funktion als Service (FAAS)
Serverless Computing ist die nächste Weiterentwicklung der Cloud-Dienstleistung. Entwickler stellen einzelne Funktionen (Code-Snippets) bereit, die als Reaktion auf Ereignisse ausgeführt werden; Die Bereitstellung von Infrastruktur, Skalierung und Leerlaufzeit verschwinden vollständig. Der Anbieter verwaltet die gesamte zugrunde liegende Infrastruktur dynamisch und skaliert bei keiner Anfrage.
Beispiele: AWS Lambda, Azure Functions, Google Cloud-Funktionen. Am besten für: ereignisgesteuerte Anwendungen, API-Backends mit variablem Datenverkehr, Echtzeit-Datenverarbeitungs-Pipelines und Microservices, die extreme Granularität erfordern.
| Dimension | iaaS | Paas | SaaS | Serverlos |
| Sie verwalten | Betriebssystem, Apps, Daten | Apps, Daten | Konfiguration | Nur Code |
| Anbieter verwaltet | Hardware, Hypervisor | Hardware + OS + Laufzeit | Alles | Alles + Skalierung |
| Kostenmodell | pro Stunde / GB | pro Stunde / Anfrage | pro Benutzer / Monat | pro Anrufung / MS |
| Kontrollebene | Hoch | Medium | Niedrig | Minimal |
| Beispiele | AWS EC2, Azure VMs | Heroku, App-Engine | Salesforce, Slack | AWS Lambda, Azure-Funktionen |
| am besten für | Volle Betriebssystemsteuerung | App-Entwicklung | Geschäftsnutzer | Ereignisgesteuerte Workloads |
Öffentlich gegen Privat gegen Hybrid vs. Multi-Cloud vs. Community — Kompletter Vergleich
| Faktor | Öffentlichkeit | Privat- | Hybride | Multi-Cloud | Gemeinschaft |
| Eigentum | Versorger | Kunde / MSP | Gemischt | Mehrere Anbieter | Gemeinsames Konsortium |
| Zugang | Internet öffnen | eingeschränkt / privat | Gemischt | Internet + Peering | Nur für Mitglieder |
| Kostenmodell | OPEX (Pay-as-you-go) | CAPEX + OPEX | Vermischt | Multi-Vendor-Opex | Geteilte Capex / Opex |
| Skalierbarkeit | praktisch unbegrenzt | Hardware-begrenzt | Elastischer Platzen | Provider-gebunden | Community-gebunden |
| Sicherheitsstufe | gemeinsame Verantwortung | Volle Kundenkontrolle | Split-Modell | Multi-Politik | Gemeinschaftsregistriert |
| Compliance Fit | Gut (mit Konfigurationen) | Ausgezeichnet | Ausgezeichnet | Gut | Speziell gebaut |
| Performance | Variable (gemeinsam) | Vorhersagbare | Arbeitsbelastungsabhängig | Variable | Vorhersagbare |
| Management | Geringer Overhead | Hoher Overhead | Höchster Overhead | Hoher Overhead | Mittlerer Overhead |
| Vendor Lock-In Risiko | Hoch (Einzelanbieter) | Niedrig | Medium | Niedrig | Medium |
| am besten für | Startups, SaaS, AI / ml | Finanzen, Gesundheitswesen, Regierung | Unternehmen, E-Commerce | Globale Unternehmen | Geregelte Sektoren |
So wählen Sie das richtige Cloud-Modell für Ihr Unternehmen aus
Entscheidungsrahmen nach Unternehmensgröße
Startups und kleine Unternehmen (1–50 Mitarbeiter): Public Cloud ist fast immer der richtige Ausgangspunkt. Minimale Investitionen in die Investitionen, sofortige Bereitstellung und Managed Services verringern die betriebliche Belastung für kleine Teams. AWS, Azure oder die Starter-Tier von Google Cloud kosten in der Regel $50–$500/Monat für die Basisinfrastruktur.
Mittelstandsorganisationen (50–1.000 Mitarbeiter): Ein hybrider Ansatz wird praktikabel, wenn die Arbeitsbelastung reif und Compliance-Anforderungen auftauchen. Beginnen Sie mit der Public Cloud für Entwicklung und kundenorientierte Anwendungen. Einführung einer privaten Infrastruktur für Datenbanken, interne Systeme oder regulierte Daten. Erwarten Sie 1 TP4T1,000–1 TP4T10.000 / Monat für gemischte Cloud-Ausgaben.
Unternehmen (1.000+ Mitarbeiter): Hybrid und Multi-Cloud sind die dominierenden Architekturen. Große Unternehmen (10.000 Mitarbeiter) betreiben 781 TP3T mehr Hybrid-Anwesen (Flexera 2026). In diesem Maßstab verbessert sich die Wirtschaftlichkeit der privaten Infrastruktur für stabile Arbeitslasten erheblich, und regulatorische Anforderungen erfordern häufig dedizierte Umgebungen für bestimmte Datenklassen.
Entscheidungsframework nach Workload-Typ
- Variable Traffic (E-Commerce, Medien, SaaS): Public Cloud oder Hybrid mit Cloud-Bursting.
- Steady-State-Compute (ERP, Datenbanken, interne Tools): Private Cloud oder dedizierte Server liefern über 3–5 Jahre bessere TCO.
- Compliance-schwere Daten (PHI, PCI-Daten, klassifiziert): Private Cloud oder Community Cloud mit spezifischen behördlichen Zertifizierungen.
- AI / ML-Training und -Inferenz: Public Cloud-GPU-Cluster (On-Demand) für das Training; Privat oder Edge für Inferenz mit geringer Latenz.
- Globale Benutzerbasis: Multi-Cloud oder Public Cloud mit Multi-Region-Bereitstellung.
Einfaches Entscheidungsflussdiagramm
| 🔍 Cloud Model Decision GuideHier starten → Gehen Sie mit regulierten Daten um (Phi, PCI, klassifiziert)? Ja → Müssen Sie mit anderen regulierten Organisationen zusammenarbeiten? Ja → Community Cloud Nein → Private Cloud (oder Hybrid, wenn Sie auch öffentlich wirkende Workloads haben) Nein → Ist Ihr Datenverkehr vorhersehbar und stetig? Ja → Private Cloud (bessere langfristige TCO im Maßstab) Nein → Benötigen Sie Dienste von mehreren Anbietern? Ja → Multi-Cloud Nein → Public Cloud (Single Provider, niedrigster Verwaltungsaufwand) |
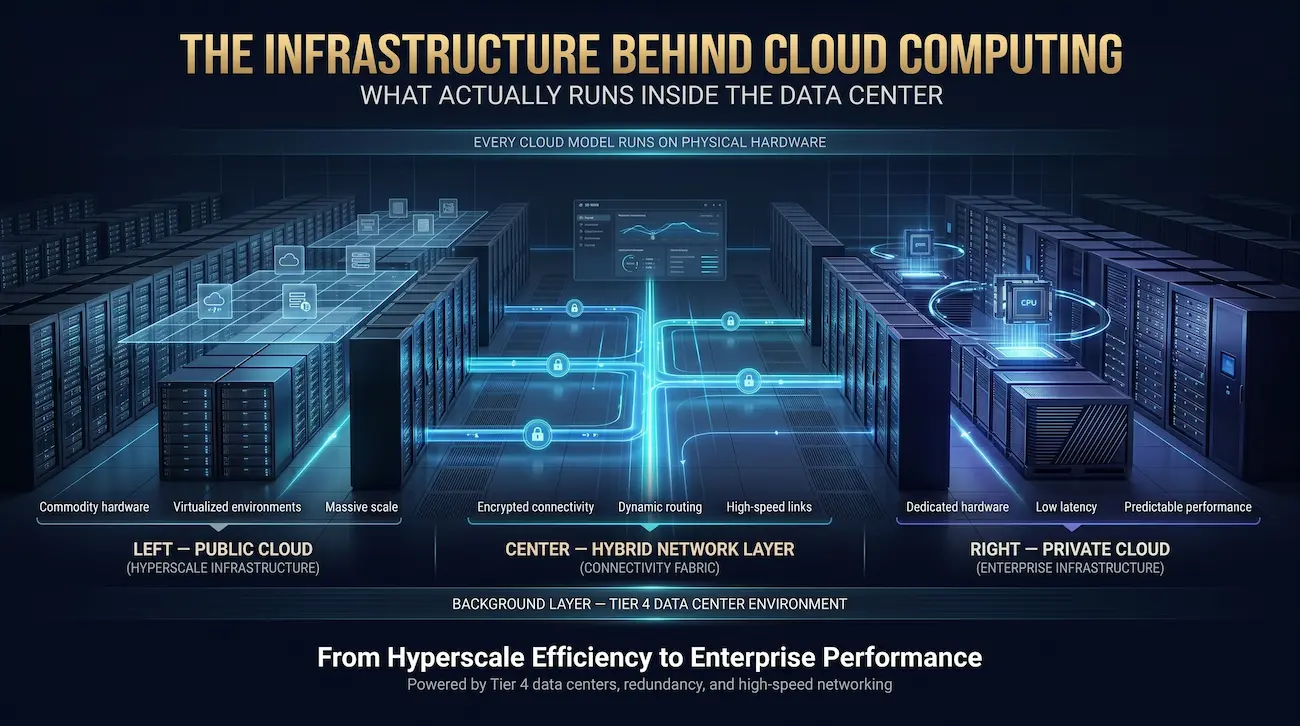
Die Infrastruktur hinter Cloud Computing – was tatsächlich im Rechenzentrum läuft
Jedes Cloud-Modell - öffentlich, privat, hybride, Community oder Edge - läuft letztendlich auf physischer Hardware. Das Verständnis dieser Hardware ist für Unternehmen von entscheidender Bedeutung, die Infrastrukturentscheidungen treffen. Es ist jedoch eine Perspektive, die von Softwareanbietern verfasst fast vollständig fehlt.
Öffentliche Cloud-Hyperscaler (AWS, Azure, GCP) betreiben kundenspezifische Server mit Standardkomponenten - kostengünstige Prozessoren, Standard-DDR5-DRAM und VAST JBOD (nur eine Reihe von Festplatten) -Speicherarrays - optimiert für Dichte und Energieeffizienz im Maßstab. Kein einzelner Mieter berührt eine physische Maschine. Die Virtualisierung abstrahiert die gesamte Hardware.
Im Gegensatz dazu läuft die private Cloud-Infrastruktur auf Bare-Metal-Servern in Unternehmensqualität: skalierbare Intel Xeon-Prozessoren (Gold- und Platin-SKUs mit 32–64-Kernen) oder AMD EPYC Genua-Prozessoren mit außergewöhnlicher Multi-Threaded-Leistung, DDR5 ECC-RAM (256–512 GB pro Knoten) und NVMe-SSD-Arrays mit 1–5 Millionen IOPS. Diese Hardware bietet die vorhersehbare Leistung mit geringer Latenz, die eine gemeinsame öffentliche Cloud nicht garantieren kann.
Die Hybrid Cloud erfordert eine Verbindung der beiden Umgebungen: BGP-Routing für die dynamische Pfadauswahl, IPSec-VPN-Site-to-Site-VPN für verschlüsseltes Tunneln und dedizierte Schaltkreise (1–100 Gbit/s) für latenzempfindliche Anwendungen. SD-WAN-Fabrics überlagern diese Verbindungen zunehmend, um softwaredefinierte Verkehrsverwaltung bereitzustellen.
Ein Tier-4-Rechenzentrum - die höchste Verfügbarkeitsklassifizierung - bietet 2N-Leistungsredundanz (jeder Leistungspfad dupliziert), n + 1-Kühlung, mehrere unabhängige Netzwerkpfade und eine garantierte Betriebszeit von 99,9951 TP3T. Atal Networks betreibt Tier-4-Einrichtungen mit DDoS-Minderung, physischer Sicherheit rund um die Uhr und unter 15-minütigen Vorfall-Response-SLAs - die Grundlage, auf der private Enterprise- und Hybrid-Cloud-Umgebungen aufgebaut sind.
Cloud-Computing-Kosten - Was jedes Modell tatsächlich kostet
Kostentransparenz ist eine der wichtigsten Lücken im Cloud-Computing-Inhalt. Hier finden Sie realistische Kostenrahmen für jedes Bereitstellungsmodell basierend auf den Preisen für die Infrastruktur 2025–2026.
| Wolkenmodell | Einrichtungskosten | Monatliche Betriebskosten | Beste Kosten Szenario |
| Öffentliche Cloud | $0 | $50–$5,000+ (Skalen mit Verwendung) | Variable Workloads, kurze Lebenszyklusprojekte |
| Private Cloud (Build) | $10,000–$250,000+ | $1,000–$15,000 (Management + Colocation) | Stetige, hochauslastende Workloads im Maßstab |
| Private Cloud (Verwaltet) | $5,000–$50,000 | $2,000–$20,000 (Full-Service) | Regulierte Branchen, die Fachwissen + Compliance benötigen |
| Hybrid Cloud | $5,000–$50,000 (Integration) | $500–$10,000+ (gemischt) | Gemischte Workload-Profile mit saisonalen Spitzen |
| Multi-Cloud | $0 (zusätzliche Anbieterkonten) | 15–25% Overhead für Werkzeuge | Globale Unternehmen, die Anbietervielfalt benötigen |
| Community Cloud | Geteilt (proportionale Zuordnung) | niedriger als privat pro Mitglied | Konsortien mit ausgerichteten regulatorischen Anforderungen |
Cloud-Migrationskosten Stellen Sie eine zusätzliche einmalige Investition dar: Der Wechsel von On-Premises zu Cloud (oder zwischen Cloud-Modellen) kostet in der Regel $5.000–$100.000, abhängig von Datenvolumen, Anwendungskomplexität und erforderlichem Refactoring. Organisationen, die mehr als 500 TB Daten migrieren oder ältere monolithische Anwendungen neu architektieren, sollten das obere Ende dieses Bereichs budgetieren.
Ein kritischer und oft übersehener Kostenfaktor: Cloud-Egress-Gebühren. Daten, die aus einer öffentlichen Cloud-Region übertragen werden, fallen Gebühren an ($0.08–$0.12/GB für große Anbieter). Auf der Petabyte-Skala können die Ausgangskosten die Kosten der zugrunde liegenden Berechnung und Speicherung übersteigen, insbesondere für Hybridarchitekturen, bei denen Daten häufig zwischen privaten und öffentlichen Umgebungen verschoben werden.
Sicherheit und Compliance über Cloud-Bereitstellungsmodelle
Das Modell der gemeinsamen Verantwortung
In der Public Cloud wird die Sicherheitsverantwortung zwischen Anbieter und Kunde aufgeteilt. Anbieter sichern die Infrastruktur – physische Rechenzentren, Hardware, Hypervisoren und grundlegende Dienste. Kunden sind für alles über dieser Schicht verantwortlich: Betriebssystemkonfiguration, Identitäts- und Zugriffsverwaltung, Netzwerksicherheitsgruppen, Anwendungscode und Datenverschlüsselung. Fehlkonfigurierte Storage-Buckets und übermäßig zulässige IAM-Richtlinien gehören durchweg zu den Hauptursachen für Sicherheitsvorfälle in der öffentlichen Cloud.
In der Private Cloud übernimmt der Kunde die volle Verantwortung für jede Schicht des Stacks – von der physischen Sicherheit bis zur Steuerung auf Anwendungsebene. Dies bietet maximale Kontrolle, erfordert jedoch proportionale Investitionen in Sicherheitsgeschäfte.
In der Hybrid-Cloud wird die Sicherheitsverantwortung gleichzeitig auf beide Modelle aufgeteilt, was eine konsistente Durchsetzung von Richtlinien über Umgebungen erfordert. Zero Trust Network Access (ZTNA) - das unabhängig vom Netzwerkstandort jeden Benutzer, jedes Gerät und jede Anwendung validiert - wird schnell zum Standard-Framework für Hybrid-Sicherheit.
Compliance-Frameworks nach Cloud-Modell
| Rahmen | Öffentliche Cloud | Private Wolke | Hybrid Cloud | Community Cloud |
| HIPAA (Gesundheit) | möglich mit baa | Ureinwohner | erreichbar | Speziell gebaut |
| PCI DSS (Zahlungen) | Möglich (Level 1 Provider) | Ureinwohner | erreichbar | Möglich |
| DSGVO (EU-Daten) | Möglich (EU-Regionen) | Ureinwohner | erreichbar | Möglich |
| SOC 2 Type II | Anbieter-zertifiziert | vom Kunden erreicht | Beide Schichten | gemeinsame Zertifizierung |
| FedRAMP (US-Gov) | Verfügbar (GovCloud) | Möglich | erreichbar | Speziell gebaut (GovCloud) |
| ISO 27001 | Anbieter-zertifiziert | vom Kunden erreicht | Beide Schichten | Gemeinsam genutzt |
Emerging Security Standard: Zero-Trust-Architektur (NIST SP 800-207), die einen Verstoß unterstellt, explizit überprüft und den Zugriff mit dem geringsten Privileg durchsetzt - wird zur erforderlichen Sicherheitsposition für Hybrid- und Multi-Cloud-Umgebungen. Unternehmen mit ausgereiften Cloud-Programmen ersetzen VPN-basierte Perimetersicherheit durch identitätsbewusste Proxies und Mikrosegmentierung.
Häufig gestellte Fragen zu Arten von Cloud Computing
F: Was sind die 4 Haupttypen von Cloud Computing?
A: Die vier wichtigsten Cloud-Bereitstellungsmodelle sind: (1) Public Cloud - Multi-Tenant-Infrastruktur, die von Anbietern wie AWS, Azure und Google Cloud über das Internet bereitgestellt wird; (2) Private Cloud - Einzelmieter-Infrastruktur, die einer Organisation gewidmet ist; (3) Hybrid Cloud – eine integrierte Kombination aus privaten und öffentlichen Cloud-Umgebungen; und (4) Multi-Cloud - eine Strategie, bei der Dienste von zwei oder mehr unterschiedlichen Cloud-Anbietern verwendet werden. Community Cloud ist ein fünftes Modell, das von regulierten Branchen verwendet wird.
F: Was ist der Unterschied zwischen Public Cloud und Private Cloud?
A: Die öffentliche Cloud-Infrastruktur wird von Tausenden von Mietern geteilt, die einem Drittanbieter gehören, und einem Pay-as-you-go-Modell in Rechnung gestellt werden, das maximale Skalierbarkeit bei niedrigen Vorlaufkosten bietet. Private Cloud widmet sich einem Unternehmen, bietet umfassende Infrastrukturkontrolle und bietet eine vorhersehbare Leistung und Einhaltung von Vorschriften – auf Kosten höherer Investitionen und höherer operativer Verantwortung.
F: Wie unterscheidet sich Multi-Cloud von Hybrid Cloud?
A: Hybrid Cloud kombiniert private Cloud-Infrastruktur mit Public-Cloud-Diensten in einer integrierten Architektur, in der sich Workloads zwischen Umgebungen bewegen. Multi-Cloud verwendet zwei oder mehr Public-Cloud-Anbieter gleichzeitig - normalerweise mit vom Anbieter abgewickelten Workloads - als Strategie, um das Lock-in von Anbietern zu vermeiden und auf Best-of-Breed-Dienste zuzugreifen. Eine Organisation kann gleichzeitig sowohl eine Hybridarchitektur als auch eine Multi-Cloud-Strategie betreiben.
F: Welcher Cloud-Typ eignet sich am besten für kleine Unternehmen?
A: Public Cloud ist die richtige Wahl für die meisten kleinen Unternehmen. Zero Capex, Instant Provisioning und Managed Services verringern die operative Belastung für kleine Teams. AWS-, Azure- oder Google Cloud-Starter-Konfigurationen kosten in der Regel $50–$500/Monat. Small businesses handling sensitive regulated data (healthcare, financial services) should evaluate private cloud or managed private cloud options, even at smaller scale.
F: Was sind IaaS, PaaS und SaaS?
A: Infrastructure as a Service (IaaS) bietet rohe Rechen-, Speicher- und Netzwerkverbindungen - Sie verwalten das Betriebssystem und höher. Platform as a Service (PaaS) fügt eine verwaltete Laufzeit- und Entwicklungsplattform hinzu – Sie verwalten nur Ihren Anwendungscode. Software as a Service (SaaS) liefert komplette Anwendungen über das Internet – Sie konfigurieren und verwenden nur die Software. Diese Servicemodelle gelten für alle Bereitstellungstypen (öffentlich, privat, Hybrid).
F: Wie viel kostet Cloud-Computing pro Monat?
A: Die Kosten variieren je nach Modell erheblich. Öffentliche Cloud: $50–$5,000+/Monat für typische Workloads, Skalierung mit Ressourcenverbrauch. Private Cloud: $1,000–$15,000+/Monat für die verwaltete Infrastruktur (ohne Einrichtungskosten von $10.000–$100.000). Hybrid: Gemischte Kosten in der Regel 1 tp4t500–1 tp4t10.000 / Monat. Multi-Cloud fügt 15–25%-Overhead für Management-Tools hinzu. Die Cloud-Migration fügt eine einmalige $5.000–$4T100.000 Projektkosten hinzu.
F: Was ist eine Community-Cloud und wer nutzt sie?
A: Eine Community-Cloud ist eine gemeinsame Infrastruktur, die für eine bestimmte Gruppe von Organisationen mit allgemeinen Compliance-, Sicherheits- oder Missionsanforderungen bereitgestellt wird. Der Zugriff ist nur auf Community-Mitglieder beschränkt. Zu den gängigen Nutzern gehören Gesundheitskonsortien, die klinische Datenplattformen teilen, Regierungsbehörden, die unter gemeinsamen Sicherheitsklassifizierungen tätig sind, Finanzdienstleistungsunternehmen (Zahlungsnetzwerke, gemeinsame KYC-Datenbanken) und Forschungseinrichtungen, die an wissenschaftlichen Großformaten arbeiten.
F: Kann ich von Public Cloud zu Hybrid Cloud migrieren?
A: Ja. Der typische Pfad ist schrittweise: Identifizieren Sie Workloads mit stabiler, vorhersehbarer Auslastung, die von einer dedizierten Infrastruktur profitieren würde; Bewerten Sie Colocation oder Managed Private Cloud-Optionen; Netzwerkkonnektivität (VPN oder dedizierte Schaltung) herstellen; Bereitstellen von Workload-Orchestrierungstools (Kubernetes, Terraform, Azure Arc); und migrieren Sie die Workloads schrittweise. AWS Migration Hub, Azure Migrate und Google Migrate for Compute Engine bieten Unterstützung für den Migrationsprozess.
F: Was ist Sovereign Cloud?
A: Sovereign Cloud ist ein Cloud-Bereitstellungsmodell, in dem alle Infrastrukturen, Daten und Operationen innerhalb einer bestimmten nationalen oder regionalen Gerichtsbarkeit unterliegen, die nach lokalem Recht geregelt werden. Es befasst sich mit den Anforderungen an die Datenwohnung im Rahmen von Rahmenwerken wie dem EU-Datengesetz, der DPDPA Indiens und verschiedenen nationalen Sicherheitsgesetzen. Große Anbieter bieten souveräne Cloud-Varianten – betrieben von landesweiten Unternehmen – für Organisationen an, die Daten nicht über Landesgrenzen hinweg erlauben.
F: Wie baue ich eine private Cloud mit dedizierten Servern?
A: Das Erstellen einer privaten Cloud auf dedizierten Servern erfordert vier Ebenen: (1) Bare-Metal-Server-Hardware - Intel Xeon- oder AMD-EPYC-Prozessoren mit ausreichend RAM- und NVMe-Speicher; (2) eine Hypervisor- oder Virtualisierungsplattform - VMware vSphere, Proxmox VE oder Microsoft Hyper-V; (3) eine Cloud-Management-Schicht - OpenStack, Nutanix AHV oder VMware vCloud Director; und (4) Vernetzung - softwaredefiniertes Netzwerk (NSX oder OVs) und Speichernetzwerke (CEPH oder NFS). Atal Networks’ Bare-Metal Konfigurationen bieten der Hardware-Grundlage einen vollständigen Root-Zugriff und eine Tier-4-Rechenzentrumsinfrastruktur.
Fazit - Wählen Sie die Architektur, die zu Ihrer Realität passt
Es gibt kein allgemein korrektes Cloud-Modell. Die richtige Architektur hängt vom Schnittpunkt Ihrer Workload-Eigenschaften, regulatorischen Anforderungen, Kostenbeschränkungen, Teamfähigkeiten und Wachstumspfad ab. Dieser Leitfaden macht deutlich, dass die Wahl selten binär ist - die dominierende Architektur zwischen reifen Unternehmen ist hybrider und kombiniert die Kontrolle der privaten Infrastruktur mit der Größe der öffentlichen Cloud.
Die wichtigste Veränderung im Denken ist die Frage „Welche Wolke?“ zu fragen "Welche Arbeitsbelastung gehört wo?" Geregelte, stationäre Datenprozesse gehören zu einer dedizierten Infrastruktur, in der Compliance und Leistung vorhersehbar sind. Variable, kundenorientierte und experimentelle Workloads gedeihen in der Public Cloud, wo Elastizität und Managed Services die Time-to-Market verkürzen. Die Hybrid- oder Multi-Cloud-Schicht verbindet diese Umgebungen zu einem kohärenten operativen Ganzen.
Da KI-Workloads im Jahr 2026 zunehmend Cloud-Entscheidungen vornehmen und durchschnittlich 221 tp3t der gesamten Cloud-Kosten verbrauchen (CloudZero) - werden Unternehmen vor einer neuen Dimension dieser Frage stehen: Läuft KI-Training und Inferenz am besten in öffentlichen Cloud-GPU-Clustern (für Flexibilität) und spezialisierte Hardware) oder private Cloud (für Datenschutz und Kosten in nachhaltigem Umfang)? Die Antwort wird wieder hybride sein.
Die Infrastruktur-Stiftung zählt. Unabhängig von der von Ihnen gewählten Architektur bestimmen die darunter liegenden Server, Netzwerke und Rechenzentren die Zuverlässigkeit, Latenz und Sicherheit jeder Arbeitslast. Atal Networks stellt die IaaS-Layer für private und Hybrid-Cloud-Bereitstellungen bereit – Bare-Metal-Server, VPSund Colocation über globale Tier-4-Rechenzentren hinweg - gibt Unternehmen die Grundlage für die physische Infrastruktur, um jedes Cloud-Modell mit Vertrauen aufzubauen.
| Über den Autor: Dieser Leitfaden wurde vom Team Infrastructure Solutions unter Atal Networks, basierend auf direkten Betriebserfahrungen bei der Verwaltung von Bare-Metal-Server-Bereitstellungen, privaten Cloud-Umgebungen und Hybrid-Cloud-Migrationen für Unternehmensclients in regulierten Branchen. Atal Networks bedient mehr als 36.000 Kunden weltweit in Tier-4-Rechenzentren mit einem Uptime-SLA von 99,991 TP3T und einem 24/7-Experten-Support. Zuletzt überprüft und aktualisiert: April 2026. Statistiken aus Flexera State of the Cloud 2026, Statista, CloudZero, Gartner und IDC. Alle Kostenbereiche spiegeln die Marktpreise für 2025–2026 wider. |
