 Ga naar de inhoud



Laatst bijgewerkt: april 2026 | 10 minuten lezen
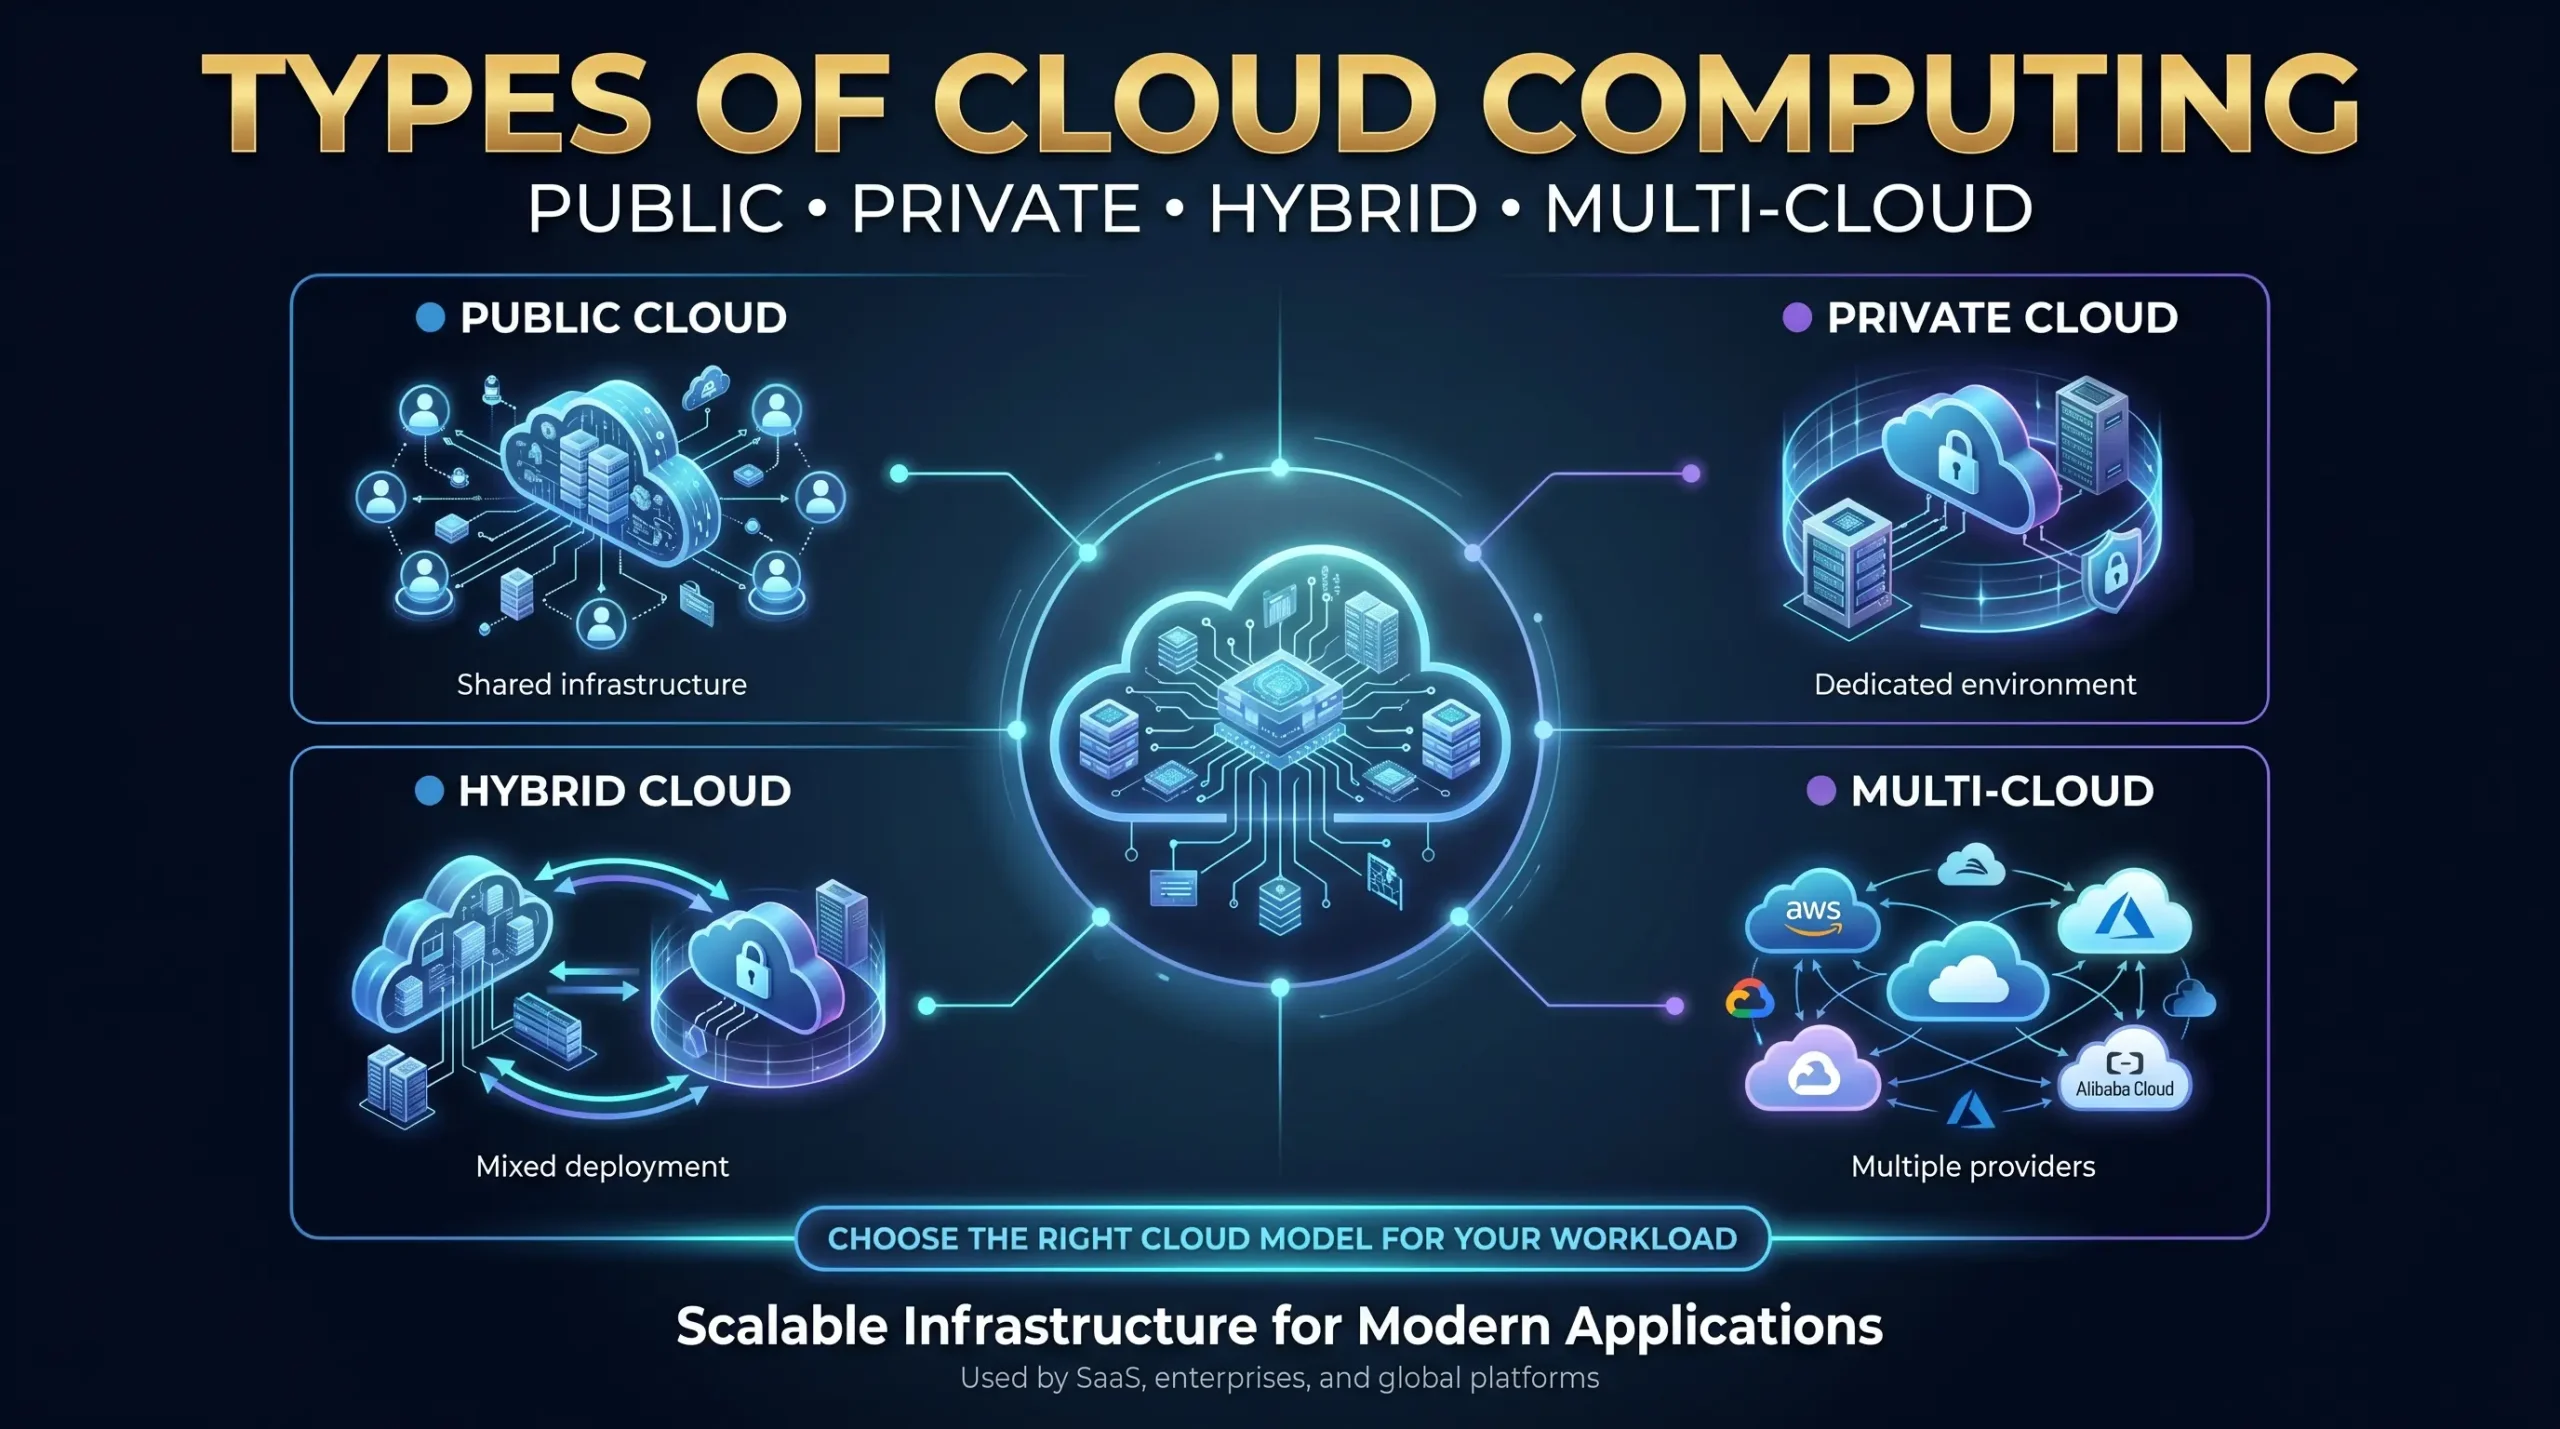
| ⚡ Belangrijkste afhaalmaaltijden• Public Cloud (AWS, Azure, GCP) levert on-demand infrastructuur via internet - ideaal voor variabele workloads en snelle schaling. • Private cloud biedt single-tenant, speciale infrastructuur voor gereguleerde industrieën die volledige controle vereisen. • Hybride cloud overbrugt beide omgevingen, waardoor organisaties naar de openbare cloud kunnen barsten terwijl gevoelige gegevens on-premises worden bewaard. • Multi-Cloud gebruikt tegelijkertijd twee of meer openbare cloudproviders om te voorkomen dat vendor lock-in en toegang tot de best-of-breed-services. • Community Cloud deelt infrastructuur tussen organisaties met gemeenschappelijke nalevings- of regelgevende vereisten, zoals overheids- of zorgconsortia. • De wereldwijde cloudmarkt bereikte in 2025 $781 miljard en ligt op schema om in 2026 meer dan $947 miljard te bedragen (Gartner/Statista). |
Inhoudsopgave
- Wat is cloudcomputing - en waarom doen implementatiemodellen ertoe?
- Public Cloud - Schaalbaar, pay-as-you-go en gebouwd voor snelheid
- Private cloud — Maximale controle voor beveiligingskritieke workloads
- Hybride cloud - de flexibele brug tussen controle en schaal
- Multi-cloud - Vermindering van leverancierslock-in voor providers
- Community Cloud — Shared Infrastructure for Shared Compliance Needs
- Opkomende cloudmodellen - Edge Cloud en Sovereign Cloud
- Cloudservicemodellen - IaaS, PaaS, SaaS en daarbuiten
- Hoe u het juiste cloudmodel voor uw bedrijf kiest
- Beveiliging en naleving in cloudimplementatiemodellen
Wat is cloudcomputing - en waarom doen implementatiemodellen ertoe?
Cloud computing is de on-demand levering van computerbronnen - servers, opslag, databases, netwerken, software en analyses - via internet, gefactureerd op basis van consumptie of abonnement. In plaats van fysieke datacenters te bezitten en te exploiteren, huren organisaties capaciteit van providers en betalen ze alleen voor wat ze gebruiken.
Implementatiemodellen bepalen waar die infrastructuur woont, wie de eigenaar is, wie deze beheert en wie er toegang toe heeft. Dit onderscheid is van cruciaal belang: twee bedrijven kunnen zowel cloudworkloads uitvoeren terwijl ze op fundamenteel verschillende architecturen werken met radicaal verschillende kostenprofielen, beveiligingshoudingen en nalevingsmogelijkheden. Het begrijpen van implementatiemodellen is daarom de basis van elke cloudstrategie.
Het is even belangrijk om inzetmodellen te onderscheiden van: Servicemodellen (Iaa's, Paas, Saas). Implementatiemodellen definiëren waar cloudinfrastructuur draait; Servicemodellen definiëren wat wordt geleverd en hoeveel de klant beheert. Beide afmetingen worden in deze handleiding behandeld.
De cijfers achter de adoptie van clouds zijn enorm. De wereldwijde clouduitgaven bereikten in 2025 $781 miljard en zullen naar verwachting in 2026 $947 miljard bereiken, met een jaarlijkse groei van 15,71 TP3T (Statista, 2026). AWS, Microsoft Azure en Google Cloud beheren samen 65% van wereldwijde cloudinfrastructuuruitgaven, maar de implementatiebeslissingen die bepalen hoe bedrijven die platforms gebruiken, worden genomen door IT-leiders, niet door hyperscalers.
Public Cloud - Schaalbaar, pay-as-you-go en gebouwd voor snelheid
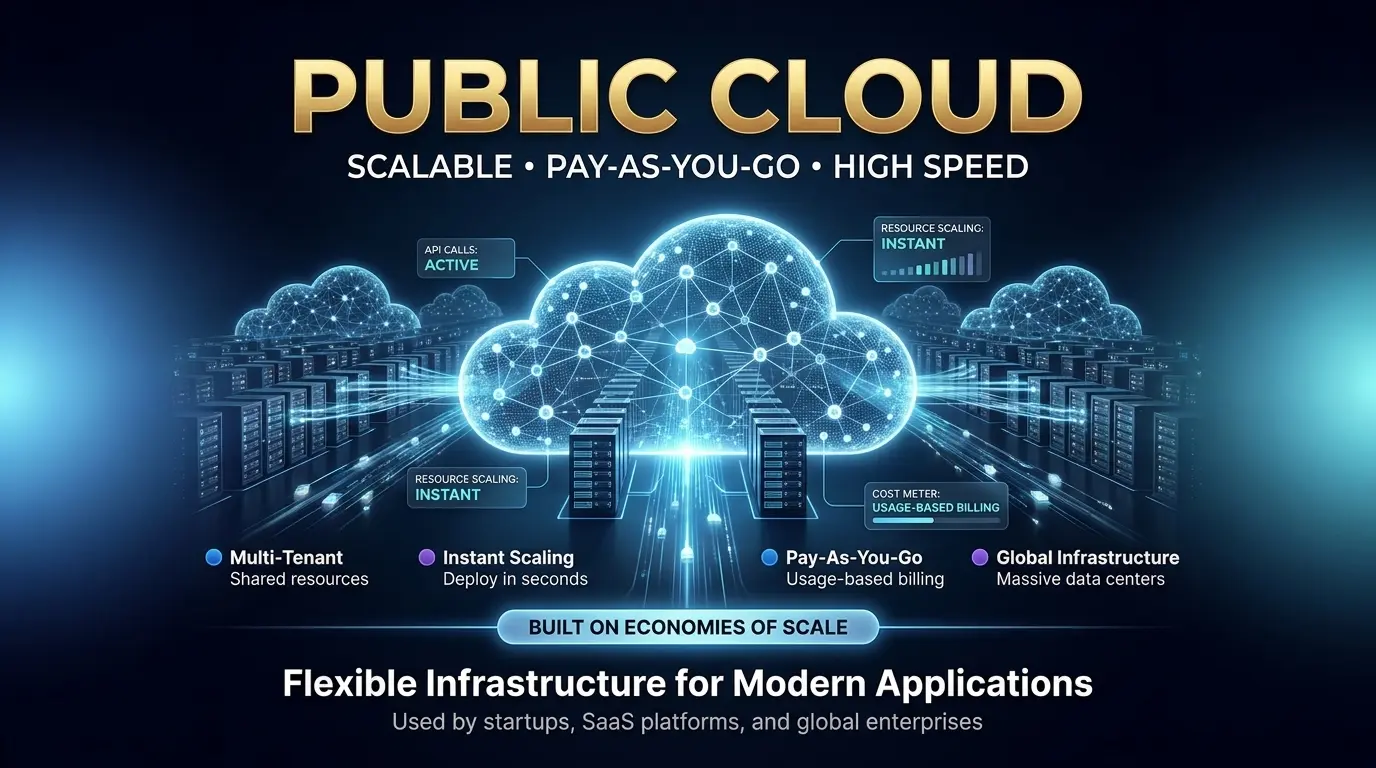
Een openbare cloud is een cloudomgeving met meerdere huurders die eigendom is van en wordt beheerd door een externe provider en aan klanten wordt geleverd via het openbare internet. Infrastructuur - servers, opslag, netwerken - wordt gedeeld met duizenden klanten, waarbij logische isolatie ervoor zorgt dat de gegevens en workloads van elke tenant gescheiden blijven.
Hoe de openbare cloud werkt
Hyperscalers zoals Amazon Web Services (EC2, S3), Microsoft Azure (Virtual Machines, Blob Storage) en Google Compute Engine bedienen datacenters op magazijnschaal met honderdduizenden commodity-servers. Virtualiseringslagen maken geïsoleerde rekeninstanties op aanvraag. Klanten bieden resources via API's of webconsoles binnen enkele seconden, betalen per uur, per GB of per verzoek.
Het model voor gedeelde infrastructuur is wat de publieke cloud economisch transformerend maakt: aanbieders bereiken schaalvoordelen die niet beschikbaar zijn voor individuele organisaties, door besparingen door te geven in de vorm van lage prijzen per eenheid.
Voordelen van openbare cloud
- elastische schaalbaarheid - Duizenden virtuele machines in minuten leveren; Schaal net zo snel terug als de vraag daalt.
- Lage initiële kosten - Geen kapitaaluitgaven voor hardware; Opex-only facturering stemt de uitgaven af op het werkelijke gebruik.
- Wereldwijde beschikbaarheid — Hyperscalers hebben wereldwijd meer dan 30 regio's, waardoor de levering van lage latentie aan elke geografie mogelijk is.
- Beheerde services — providers behandelen patching, hardwarevervanging en infrastructuurupgrades, waardoor de operationele overhead wordt verminderd.
- AI- en ML-versnelling — Gespecialiseerde GPU/TPU-instanties (NVIDIA H100, A100-clusters) zijn on-demand beschikbaar zonder hardware-investeringen.
Nadelen van openbare cloud
- Beperkte controle — Klanten kunnen de onderliggende hardware, hypervisor of netwerkfabric niet aanpassen.
- “Noisy neighbor” risk — shared infrastructure can cause performance variability when other tenants spike resource usage.
- Bezorgdheid over de soevereiniteit van gegevens - Gegevens die in een buitenlands rechtsgebied zijn opgeslagen, kunnen onderworpen zijn aan lokale wetten en verzoeken om toegang van de overheid.
- Langetermijnkostenkruip - Uitgangskosten, premium-ondersteuningsniveaus en gereserveerde instantiecomplexiteit kan het initiële kostenvoordeel op schaal aantasten.
Beste use-cases voor openbare cloud
- SaaS-applicaties en B2C digitale producten met variabel gebruikersverkeer
- Ontwikkelings- en testomgevingen waar snelle inrichting belangrijker is dan kostenoptimalisatie
- AI-modeltraining, batchanalyse en Data Lake-workloads profiteren van on-demand GPU-clusters
- Startups en kleine bedrijven die kapitaalinvesteringen in particuliere infrastructuur niet kunnen rechtvaardigen
- Secundaire sites voor noodherstel die geografische scheiding vereisen van primaire systemen op locatie
Real-world voorbeeld: Netflix runt zijn wereldwijde streamingplatform volledig op AWS, en vertrouwt op elasticiteit van de openbare cloud om te schalen van 100 miljoen naar 250 miljoen gelijktijdige streams tijdens piekavonden zonder vooraf overtollige capaciteit te kopen.
Private cloud — Maximale controle voor beveiligingskritieke workloads
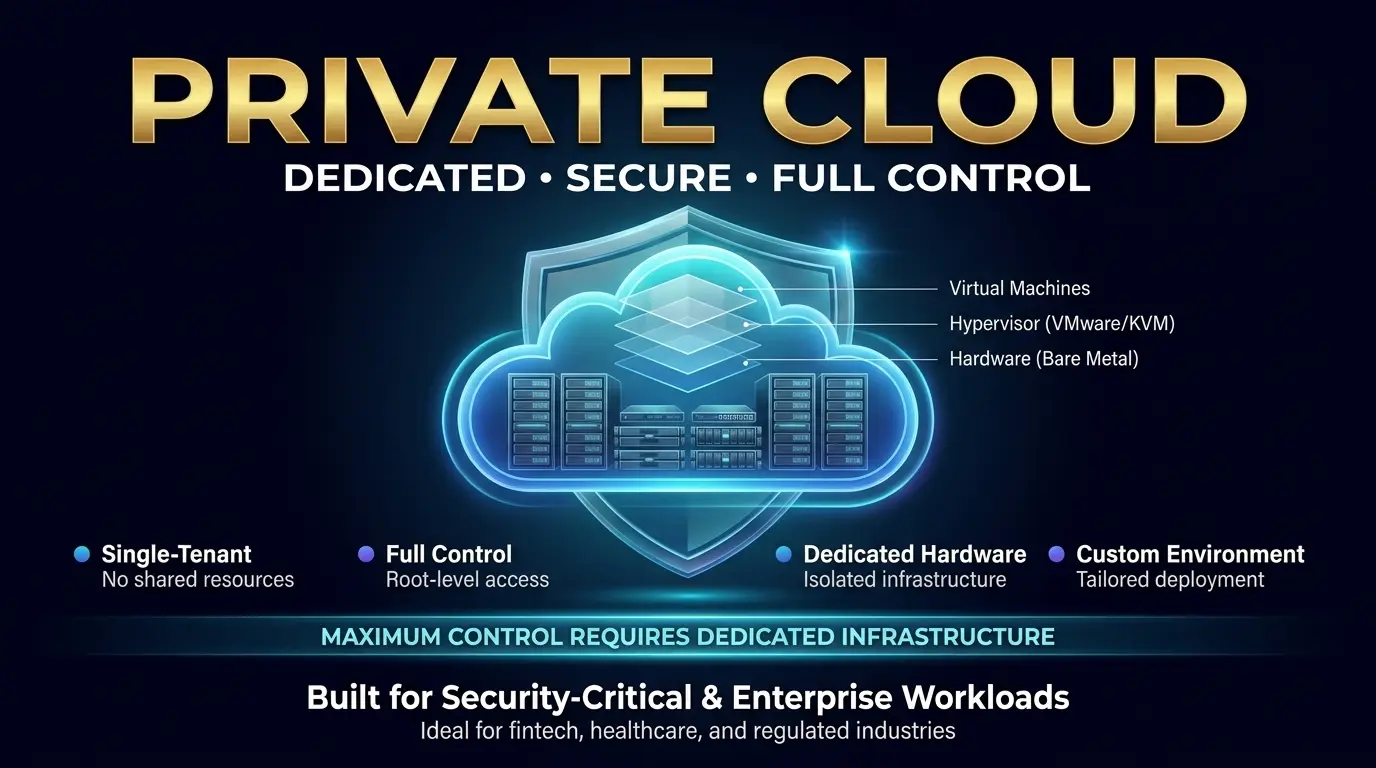
Een private cloud is een cloudomgeving met één huurder die zich uitsluitend toelegt op één organisatie. Infrastructuur - of het nu gaat om fysieke servers, opslag en netwerken - wordt niet gedeeld met andere klanten. Privéclouds kunnen on-premises worden gehost in het eigen datacenter van een organisatie, zich in een externe faciliteit bevinden of worden beheerd door een externe provider op speciale hardware.
Hoe private cloud werkt
Een private cloud vereist een virtualisatielaag (VMware vSphere, Microsoft Hyper-V of open-source alternatieven zoals Proxmox of OpenStack) geïmplementeerd op bare metal-servers met speciale netwerken. Organisaties behouden toegang tot elke laag van de stapel op rootniveau, van firmware tot hypervisor tot besturingssysteem. In tegenstelling tot Public Cloud, worden bronnen niet elastisch samengevoegd tussen huurders - capaciteitsplanning en hardware-inkoop blijven de verantwoordelijkheid van de klant.
Vier soorten private cloud
- On-premises private cloud - infrastructuur die volledig eigendom is van en wordt geëxploiteerd binnen de eigen faciliteiten van de organisatie. Maximale controle; Maximale investeringsuitgaven.
- Gehoste private cloud - speciale hardware in een datacenter van derden (zoals Atal Networks' Tier 4-faciliteiten), beheerd door de klant. Colocatiemodel.
- Beheerde private cloud — Dedicated hardware beheerd end-to-end door een infrastructuurprovider. De klant is eigenaar van de logische omgeving; De aanbieder handelt over de operaties.
- Virtual Private Cloud (VPC) — Logisch geïsoleerde segment binnen de infrastructuur van een openbare cloudprovider. zit aan de grens tussen publiek en privaat; Deelt fysieke infrastructuur, maar biedt isolatie op netwerkniveau.
Voordelen van private cloud
- Volledige infrastructuurcontrole - Pas hardware, hypervisor, besturingssysteem en netwerken aan de exacte vereisten aan.
- Naleving van de regelgeving — Voldoe aan HIPAA, PCI DSS, AVG, FEDRAMP en andere frameworks die gegevensisolatie en controleerbaarheid vereisen.
- Voorspelbare prestaties — Geen luidruchtige buren; Toegewijde bronnen zorgen voor een consistente latentie en doorvoer.
- Gegevenssoevereiniteit — Gegevens verlaat nooit een gedefinieerde geografische grens, die voldoet aan de EU-gegevenswet en nationale veiligheidseisen.
- Lagere TCO op lange termijn voor stabiele werkbelastingen — Op voldoende schaal en gestage gebruik levert de particuliere infrastructuur 15-301 TP3T lagere totale eigendomskosten over een horizon van 5 jaar in vergelijking met een gelijkwaardige openbare cloudcapaciteit.
Nadelen van private cloud
- High Capex — Server-, opslag- en netwerkhardware vertegenwoordigt aanzienlijke investeringen vooraf ($10K-$100K+ voor initiële build-out).
- Schaalbeperkingen — Capaciteitsuitbreiding vereist hardware-inkoopcycli gemeten in weken of maanden, niet in minuten.
- Onderhoudsoverhead — De organisatie is verantwoordelijk voor hardwarestoringen, firmware-patching en capaciteitsplanning.
- Gespecialiseerde expertise vereist: het beheren van VMware, Kubernetes of OpenStack op schaal vereist gecertificeerd technisch talent.
Beste use-cases voor private cloud
- Financiële dienstverleners die onderworpen zijn aan regelgevend toezicht (Basel III, SOX, PCI DSS)
- Zorgorganisaties die beschermde gezondheidsinformatie (PHI) afhandelen onder HIPAA
- Overheidsinstanties met geclassificeerde gegevens of werklast van de nationale veiligheid
- Grote ondernemingen die stabiele, voorspelbare workloads uitvoeren, waar toegewijde capaciteit beter presteert dan de openbare cloud met variabele kosten
| 🖥️ Infrastructuurperspectief — Wat drijft een private cloud aan?Op de hardwarelaag is een private cloud gebouwd op bare metal-servers van enterprise-grade bare metal - meestal Intel Xeon-sSD-opslagarrays, en 25-100 GbE-netwerken. Een private cloudknooppunt met minimale productiekwaliteit voor een middelgrote onderneming specificeert doorgaans 32-64 cores, 256-512 GB RAM en 10-50 TB NVMe-opslag. De bare metal-configuraties van Atal Networks leveren deze basis met volledige root-toegang, IPMI-beheer en Tier 4-datacenterredundantie - die de bouwstenen voor enterprise private cloud bieden zonder de kapitaaluitgaven van het bezit van de faciliteit. |
Hybride cloud - de flexibele brug tussen controle en schaal
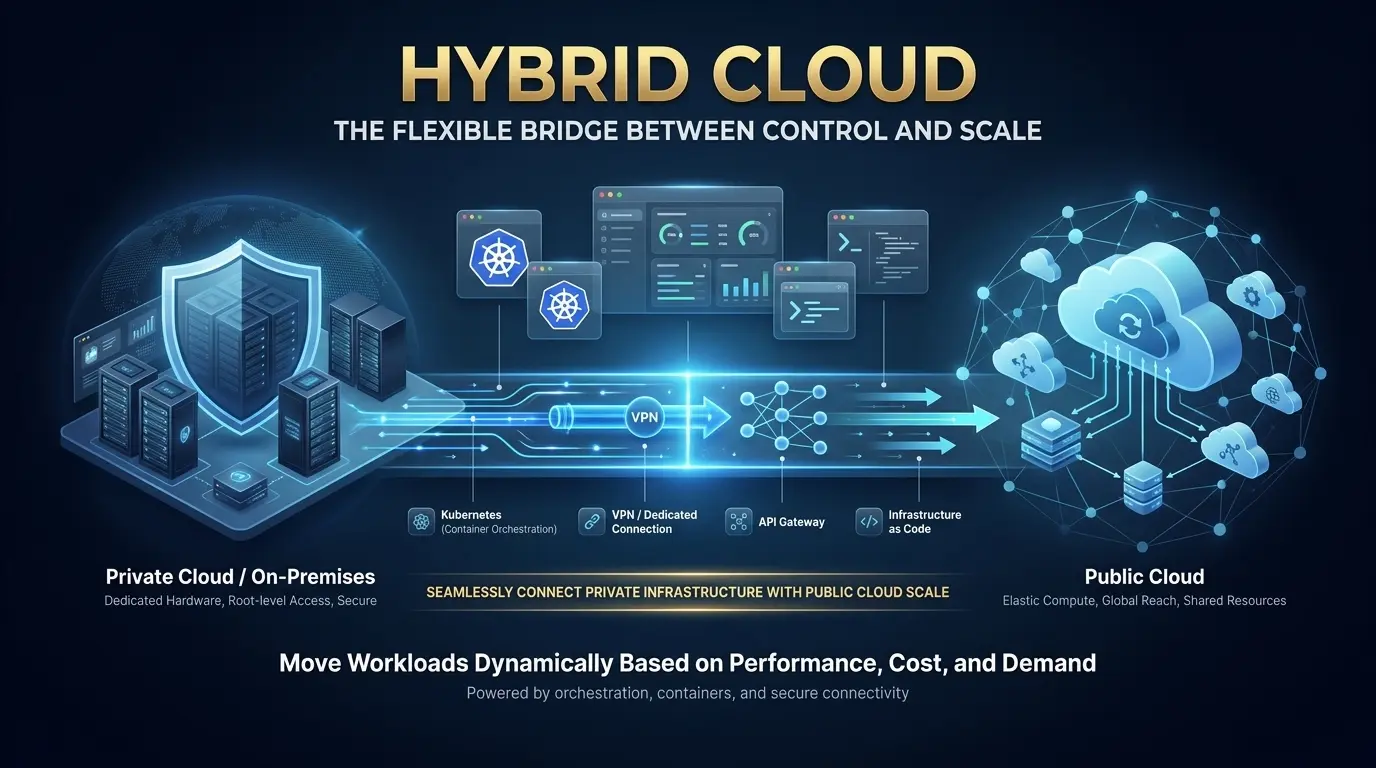
Een hybride cloud integreert private cloudinfrastructuur (on-premises of gehost) met een of meer openbare cloudomgevingen, verbonden via versleutelde netwerkkoppelingen - meestal een speciale verbinding (AWS Direct Connect, Azure ExpressRoute), een site-naar-site VPN of een API-gateway-laag. Workloads kunnen zich verplaatsen tussen omgevingen op basis van beleid, kostendrempels of prestatievereisten.
Hoe hybride cloud werkt
Orkestratie is het bepalende vermogen van hybride cloud. Platforms zoals VMware vSphere met NSX, Microsoft Azure Arc, AWS Outposts, Red Hat OpenShift of HashiCorp Terraform maken uniform beheer van workloads in on-premises en openbare cloudbronnen mogelijk. Kubernetes is de de facto standaard geworden voor de portabiliteit van de werklast - containers die on-premises in containers zijn geïmplementeerd, kunnen worden gepland voor openbare cloudknooppunten tijdens vraagpieken met minimale configuratiewijzigingen.
Voordelen van hybride cloud
- Werklastflexibiliteit — Plaats elke werklast waar economie en compliance het beste op één lijn liggen; Gevoelige gegevens blijven on-premises, bursty compute verplaatsingen naar openbare cloud.
- Het barsten van de cloud - Overloop automatisch overtollige vraag naar de openbare cloud tijdens piekperiodes (bijv. Black Friday e-commercepieken, driemaandelijkse financiële verwerking), en keert na het evenement terug naar on-premises capaciteit.
- Kostenoptimalisatie — Voer baseline-workloads uit op voorspelbare particuliere infrastructuur; Vermijd het betalen voor gereserveerde openbare cloudcapaciteit die inactief is.
- Naleving van innovatie - gereguleerde gegevens blijven in de privéomgeving, terwijl ontwikkeling, analyse en AI-training gebruik maken van openbare cloudmogelijkheden.
- Geleidelijk migratiepad - Organisaties kunnen de workloads stapsgewijs verschuiven, waardoor de overgang wordt gelimiteerd van legacy on-premises systemen naar cloud-native architecturen.
Nadelen van hybride cloud
- Integratiecomplexiteit — Het verbinden van twee verschillende omgevingen vereist expertise in netwerken (BGP, VPN, speciale links), identiteitsfederatie en gegevenssynchronisatie.
- Uitbreiding van het oppervlak van de beveiliging — Het beveiligen van workloads in twee omgevingen vereist consistente beleidshandhaving, vaak via Zero Trust Network Access (ZTNA) frameworks.
- Vaardigheidsvereisten - Hybride operaties vragen teams die zowel on-premises infrastructuur als cloud-native tooling vloeien - een schaarse combinatie in de markt.
- Latentierisico — Gegevensoverdracht tussen particuliere en openbare omgevingen voegt netwerklatentie toe; Toepassingen die responstijden van minder dan milliseconden vereisen, tolereren mogelijk geen hybride architecturen.
Beste use-cases voor hybride cloud
- Retail- en e-commerceplatforms die scherpe seizoensgebonden verkeerspieken ervaren en cloud barsten zonder het hele jaar door openbare clouduitgaven
- Disaster Recovery and Business Continuity - Primaire workloads on-premises met geautomatiseerde failover naar public cloud in het geval van een storing in het datacenter
- Gezondheidszorganalyses — Patiëntendossiers blijven on-premises in HIPAA-conforme particuliere infrastructuur, terwijl geanonimiseerde onderzoeksgegevensprocessen in de openbare cloud
- Modernisering van de legacy-applicatie - incrementeel refactoring van monolithische systemen met behoud van de productiecontinuïteit
Marktvalidatie: volgens Flexera's 2026 State of the Cloud-rapport, 73% van organisaties exploiteren nu hybride cloud estates — Een stijging van 3 procentpunts op jaarbasis. Onder grote ondernemingen (5.000+ werknemers) bereikt de adoptie 78%, wat de hybride cloud bevestigt als de dominante architectuur voor volwassen cloudprogramma's.

Multi-cloud - Vermindering van leverancierslock-in voor providers
Multi-cloud is een strategie - geen architectuur - waarin een organisatie tegelijkertijd diensten van twee of meer verschillende cloudproviders gebruikt. In tegenstelling tot hybride cloud, die privé- en openbare omgevingen combineert, zijn multi-cloud doorgaans betrokken bij meerdere openbare cloudproviders (bijvoorbeeld AWS voor rekenintensieve workloads, Google Cloud voor AI/ML-services en Azure for Microsoft 365-integratie).
Hoe multi-cloud verschilt van hybride cloud
| Dimensie | hybride wolk | multi-cloud |
| Definitie | Combineert Private + Public Cloud in één geïntegreerde architectuur | Gebruikt twee of meer openbare (of particuliere) cloudproviders |
| Primaire bestuurder | Compliance, kostenoptimalisatie, cloud bursting | Leverancierdiversificatie, best-of-breed services |
| Type architectuur | Geïntegreerd (werklasten bewegen tussen omgevingen) | Vaak siloed per provider per type werklast |
| Ingewikkeldheid | Integratie/netwerkcomplexiteit | Beheer en zichtbaarheid complexiteit |
| Typisch gereedschap | Azure Arc, VMware vSphere, AWS Outposts | Terraform, Kubernetes, Anthos, Crossplane |
| het beste voor | Ondernemingen met gereguleerde on-prem workloads | Wereldwijde ondernemingen die aanbiedersdiversiteit nodig hebben |
Voordelen van multi-cloud
- Eliminatie van vendor lock-in — Vermijd afhankelijkheid van de prijzen, beschikbaarheid van diensten of bedrijfscontinuïteit van een enkele provider.
- Best-of-breed-servicetoegang — Maak gebruik van AWS Lambda voor serverless, Google Vertex AI voor machine learning en Azure Cognitive Services voor taal-AI tegelijkertijd.
- Geografische optimalisatie - Route gebruikers naar de provider met de best presterende regio voor hun locatie.
- Veerkracht — Een storing op providerniveau (die wel voorkomt, zelfs voor hyperscalers) heeft alleen invloed op de workloads op dat platform, niet op de hele operatie.
Nadelen van multi-cloud
- Managementcomplexiteit — Werken op meerdere providerconsoles, factureringssystemen en API-conventies vermenigvuldigt de operationele overhead met 15-25%.
- Vaardigheidsfragmentatie - Teams moeten tegelijkertijd de vaardigheid in AWS, Azure en GCP-toolchains behouden.
- Zichtbaarheid van de kosten — Geconsolideerde uitgaventracking tussen providers vereist speciale FinOps-tooling (Apptio, CloudHealth of Open-Source OpenCost).
- Gegevensoverdraagbaarheidsfrictie — Het verplaatsen van gegevens tussen providers maakt uitstapvergoedingen met zich mee en introduceert latentie; Sommige gepatenteerde services creëren de facto lock-in, zelfs in een multi-cloud-model.
Beste use-cases voor multi-cloud
- Wereldwijde ondernemingen met regionale kantoren in jurisdicties waar verschillende cloudproviders certificeringen voor gegevenssoevereiniteit hebben
- Organisaties die gespecialiseerde AI / ML-mogelijkheden nodig hebben die niet beschikbaar zijn op een enkel platform (bijv. Google TPU's voor TensorFlow, AWS Trainium voor Pytorch)
- Gereglementeerde industrieën (financiële diensten, verzekeringen) waar het distribueren van werklast over aanbieders de veerkracht verbetert en voldoet aan de vereisten voor operationele risico's
Volgens Flexera's 2026 State of the Cloud Report, 80% van organisaties gebruikt meerdere openbare cloudproviders, hoewel slechts 14% uitsluitend opereert in multi-cloud zonder enige private cloudcomponent. Multi-cloud zonder privélaag is nog steeds de minderheidsarchitectuur - de meeste 'multi-cloud'-organisaties draaien tegelijkertijd een hybride model.
Community Cloud — Shared Infrastructure for Shared Compliance Needs
Een communitycloud is een gedeelde cloudomgeving die is ingericht voor het exclusieve gebruik van een specifieke gemeenschap van organisaties met gemeenschappelijke vereisten: regelgevend, beveiliging, missiegestuurd of specifiek voor de industrie. Infrastructuurkosten en bestuursverantwoordelijkheden worden verdeeld over de deelnemende leden.
Hoe Community Cloud werkt
Een communitycloud kan worden gehost door een van de deelnemende organisaties, door een externe provider of door een combinatie. Toegang is beperkt tot leden van de gemeenschap; Het publiek heeft geen toegang tot het milieu. Voorbeelden hiervan zijn: de FedRAMP-gecertificeerde GovCloud-omgevingen van de Amerikaanse regering, het NHS-N3-netwerk voor Britse zorgorganisaties en clouds in de financiële dienstverlening die onder gedeelde regelgevende kaders worden geopereerd.
Voordelen en nadelen
- Lagere kosten dan private cloud - Gedeelde infrastructuur verdeelt kapitaal- en operationele uitgaven over meerdere lidorganisaties.
- Op maat gemaakte naleving — Het milieu is gebouwd en beheerd om te voldoen aan de gedeelde wettelijke vereisten van de hele gemeenschap (HIPAA voor gezondheidszorg, PCI DSS voor betalingen).
- Vertrouwde samenwerking — Lidorganisaties kunnen workloads, datasets en services delen binnen een beheerste, beveiligde perimeter.
- Beperkte schaalbaarheid - het gemeenschapsmodel beperkt de elasticiteit; Infrastructuur is gedimensioneerd voor de behoeften van leden in plaats van de wereldwijde vraag.
- Governance Complexiteit - Besluitvorming vereist consensus tussen meerdere organisaties met mogelijk concurrerende prioriteiten.
Beste use-cases voor Community Cloud
- Gezondheidszorgconsortia die beelddatabases delen, klinische onderzoeksdatasets of elektronische gezondheidsdossiers
- Overheidsinstanties die samenwerken aan inlichtingen-, defensie- of openbare dienstplatforms met gedeelde beveiligingsclassificaties
- Nutsbedrijven in de financiële dienstverlening (Payment Clearing Networks, KYC-databases) die worden geëxploiteerd onder gedeeld regelgevend toezicht
- Onderzoeksinstellingen en universiteiten die samenwerken aan grootschalige wetenschappelijke computers (genomics, klimaatmodellering, deeltjesfysica)
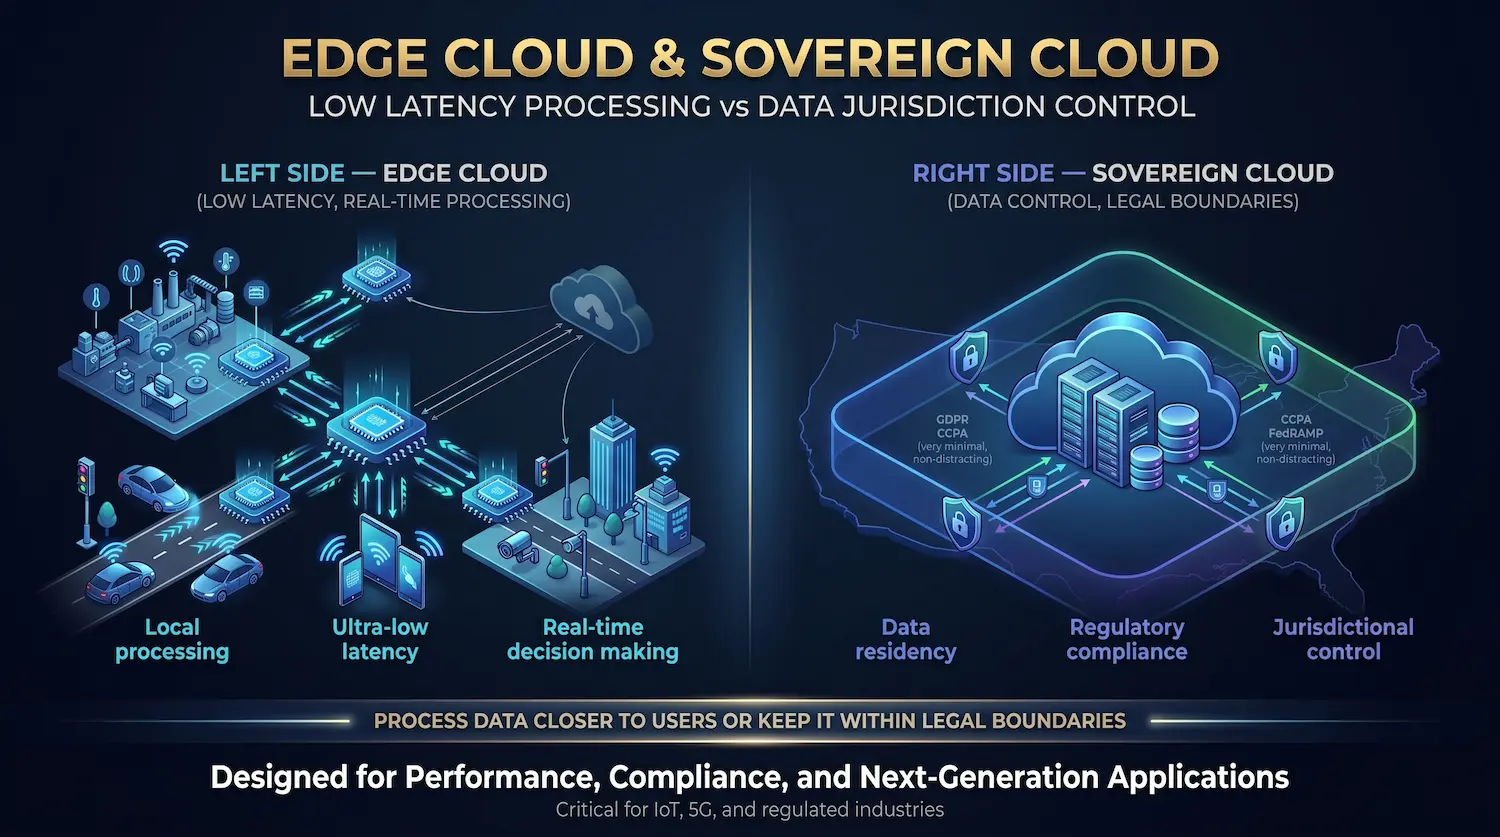
Opkomende cloudmodellen - Edge Cloud en Sovereign Cloud
randwolk
Edge Cloud breidt infrastructuur voor cloudcomputing uit naar locaties die fysiek dicht bij eindgebruikers, IoT-apparaten of industriële systemen zijn - aan de rand van het netwerk in plaats van gecentraliseerde datacenters. Verwerking vindt plaats bij of nabij de bron van gegevensgeneratie, waardoor de latentie voor tijdgevoelige toepassingen drastisch wordt verminderd.
Edge Cloud is van cruciaal belang voor autonome voertuigen (sub-10MS-beslissingslatentie), real-time industriële automatisering (voorspellend onderhoud zonder data-retours naar een centrale cloud) en 5G-native applicaties die milliseconden responstijden vereisen. AWS-golflengte, Azure Edge-zones en Google Distributed Cloud bieden allemaal Edge-cloudservices vanaf 2026.
soevereine wolk
Sovereign Cloud is een cloudimplementatiemodel waarin alle infrastructuur, gegevens en operaties binnen een specifieke nationale of regionale jurisdictie blijven, onder het bestuur van lokale wettelijke kaders. Het behandelt het snijpunt van cloud computing en data-soevereiniteit - een top-drie ondernemingsconcern in 2025-2026 als de EU Data Act, de Indiase wet op de bescherming van persoonsgegevens en de Chinese wet op het gebied van gegevensbeveiliging binden bindende gegevenslokalisatievereisten.
Microsoft Azure, Google Cloud en AWS bieden nu allemaal soevereine cloudvarianten - speciale infrastructuur die wordt beheerd door entiteiten in het land, zonder gegevens die de nationale grenzen overschrijden. Voor organisaties die onderworpen zijn aan strikte vereisten voor ingezetenschap voor gegevens, wordt Sovereign Cloud een verplichte architecturale overweging in plaats van een optionele voorkeur.
Cloudservicemodellen - IaaS, PaaS, SaaS en daarbuiten
Servicemodellen definiëren welke laag van de technologiestapel een cloudprovider beheert en wat de verantwoordelijkheid van de klant blijft. Implementatiemodellen en servicemodellen zijn onafhankelijke dimensies - een private cloud kan IaaS, PaaS of SaaS leveren, en dat geldt ook voor een openbare cloud.
Infrastructuur als een Service (IaaS)
IaaS levert RAW Compute, Storage en Networking on Demand. De provider beheert fysieke hardware, hypervisors en faciliteiten; De klant beheert alles boven de hypervisor: besturingssysteem, middleware, runtime, applicaties en gegevens. IaaS is het meest flexibele cloudservicemodel en de technisch meest veeleisende.
Voorbeelden: AWS EC2, Azure Virtual Machines, Google Compute Engine, Atal Networks VPS en Bare Metal-servers. Het beste voor: DevOps-teams, systeembeheerders en organisaties die volledige besturing op OS-niveau vereisen.
Platform als een service (PaaS)
PaaS levert een beheerd ontwikkelings- en implementatieplatform. De provider beheert infrastructuur, OS, middleware en runtime; De klant richt zich op applicatiecode en data. PaaS elimineert de overhead van infrastructuurbeheer en versnelt ontwikkelingscycli.
Voorbeelden: AWS Elastic Beanstalk, Azure App Service, Google App Engine, Heroku. Het beste voor: ontwikkelingsteams die webapplicaties, API's en microservices bouwen die zich willen concentreren op code, niet op infrastructuur.
Software as a Service (SaaS)
SaaS levert complete, gebruiksklare applicaties via internet. De provider beheert de hele stapel van infrastructuur tot applicatie; De klant configureert en gebruikt de software. SaaS vereist geen infrastructuurbeheer en heeft doorgaans de laagste technische barrière voor adoptie.
Voorbeelden: Salesforce, Microsoft 365, Google Workspace, Zoom, Slack. Het beste voor: zakelijke gebruikers en organisaties die software willen consumeren zonder operationele verantwoordelijkheid. Het SaaS-segment wordt geprojecteerd op $377 miljard in 2025 (Statista), waarmee het de grootste cloudservicecategorie is.
Serverloos en functioneert als een service (FAAS)
Serverless computing is de volgende evolutie van cloudservicelevering. Ontwikkelaars implementeren individuele functies (codefragmenten) die worden uitgevoerd als reactie op gebeurtenissen; Infrastructurele inrichting, schaalvergroting en facturering van inactieve tijd verdwijnen volledig. De provider beheert alle onderliggende infrastructuur dynamisch en schaalt naar nul wanneer er geen verzoeken binnenkomen.
Voorbeelden: AWS Lambda, Azure-functies, Google Cloud-functies. Het beste voor: Event-gestuurde applicaties, API-backends met variabel verkeer, realtime gegevensverwerkingspijplijnen en microservices die extreme granulariteit vereisen.
| Dimensie | IaaS | paas | SaaS | serverloos |
| jij beheert | OS, apps, gegevens | Apps, gegevens | Configuratie | Alleen code |
| Aanbieder beheert | Hardware, hypervisor | Hardware + OS + Runtime | Alles | alles + schaal |
| Kostenmodel | per uur/GB | per uur/verzoek | per gebruiker/maand | Per inroeping/MS |
| Controleniveau | Hoog | Medium | Laag | Minimaal |
| voorbeelden | AWS EC2, Azure-VM's | Heroku, app-engine | Salesforce, Slack | AWS Lambda, Azure Functions |
| het beste voor | Volledige besturingssysteembesturing | App-ontwikkeling | Zakelijke gebruikers | Gebeurtenisgestuurde werklasten |
Publiek versus privé versus hybride versus multi-cloud versus gemeenschap - volledige vergelijking
| Factor | Openbaar | Privé- | Hybride | multi-cloud | Gemeenschap |
| Eigendom | Leverancier | Klant/MSP | Gemengd | Meerdere aanbieders | Gedeeld consortium |
| Toegang | Internet openen | beperkt/privé | Gemengd | Internet + peering | Alleen leden |
| Kostenmodel | Opex (Pay-as-you-go) | capex + opex | Blended | Multi-vendor opex | Gedeelde capex/opex |
| Schaalbaarheid | Vrijwel onbeperkt | hardwarematig | Elastic burst | Aanbieder gebonden | aan de gemeenschap gebonden |
| Beveiligingsniveau | gedeelde verantwoordelijkheid | Volledige klantcontrole | gesplitst model | multibeleid | door de gemeenschap bestuurd |
| Naleving Fit | Goed (met configuraties) | Uitstekend | Uitstekend | Goed | speciaal vervaardigd |
| Prestatie | Variabel (gedeeld) | Voorspelbaar | werklast-afhankelijk | Veranderlijk | Voorspelbaar |
| Beheer | Lage overhead | hoge overhead | Hoogste overhead | hoge overhead | middelgrote overhead |
| Verkoper lock-in risico | Hoog (alleenstaande aanbieder) | Laag | Medium | Laag | Medium |
| het beste voor | Startups, SaaS, AI/ML | Financiën, gezondheidszorg, overheid | Enterprise, e-commerce | Wereldwijde ondernemingen | gereguleerde sectoren |
Hoe u het juiste cloudmodel voor uw bedrijf kiest
Beslissingskader op bedrijfsgrootte
Startups en kleine bedrijven (1-50 werknemers): Public Cloud is bijna altijd het juiste startpunt. Minimale inzet van capex, directe provisioning en managed services verminderen de operationele last voor kleine teams. AWS, Azure of Google Cloud's Starter Tiers kosten doorgaans $50-$500/maand voor de basislijninfrastructuur.
Middenmarktorganisaties (50-1.000 werknemers): een hybride benadering wordt levensvatbaar naarmate de workloads volwassen worden en er nalevingsvereisten naar voren komen. Begin met Public Cloud voor ontwikkeling en klantgerichte applicaties; Introduceer particuliere infrastructuur voor databases, interne systemen of gereguleerde gegevens. Verwacht $1.000–$10.000/maand in gemengde clouduitgaven.
Ondernemingen (1.000+ werknemers): Hybride en multi-cloud zijn de dominante architecturen. Grote ondernemingen (10.000+ werknemers) hebben 78% meer kans om hybride landgoederen te exploiteren (Flexera 2026). Op deze schaal verbetert de economie van particuliere infrastructuur voor stabiele werkbelasting aanzienlijk, en wettelijke vereisten verplichten vaak speciale omgevingen voor bepaalde gegevensklassen.
Beslissingskader per werklasttype
- Variabel verkeer (e-commerce, media, SaaS): openbare cloud of hybride met cloud barsten.
- Steady-state compute (ERP, databases, interne tools): private cloud- of dedicated servers leveren betere TCO gedurende 3-5 jaar.
- Naleving-zware gegevens (PHI, PCI-gegevens, geclassificeerd): Private Cloud of Community Cloud met specifieke wettelijke certificeringen.
- AI/ML-training en gevolgtrekking: openbare cloud-GPU-clusters (on-demand) voor training; privé of edge voor inferentie met lage latentie.
- Wereldwijd gebruikersbestand: Multi-cloud of openbare cloud met multi-regioimplementatie.
Eenvoudige beslissingsstroomschema
| 🔍 Cloud Model BeslissingsgidsBegin hier → Behandelt u gereguleerde gegevens (PHI, PCI, geclassificeerd)? Ja → Moet u samenwerken met andere gereguleerde organisaties? Ja → Community Cloud Nee → Private Cloud (of hybride als u ook openbare workloads heeft) Nee → Is uw verkeer voorspelbaar en stabiel? Ja → Private Cloud (beter TCO op lange termijn op schaal) Nee → Heeft u diensten van meerdere providers nodig? Ja → Multi-cloud Nee → Public Cloud (Single Provider, Laagste Management Overhead) |
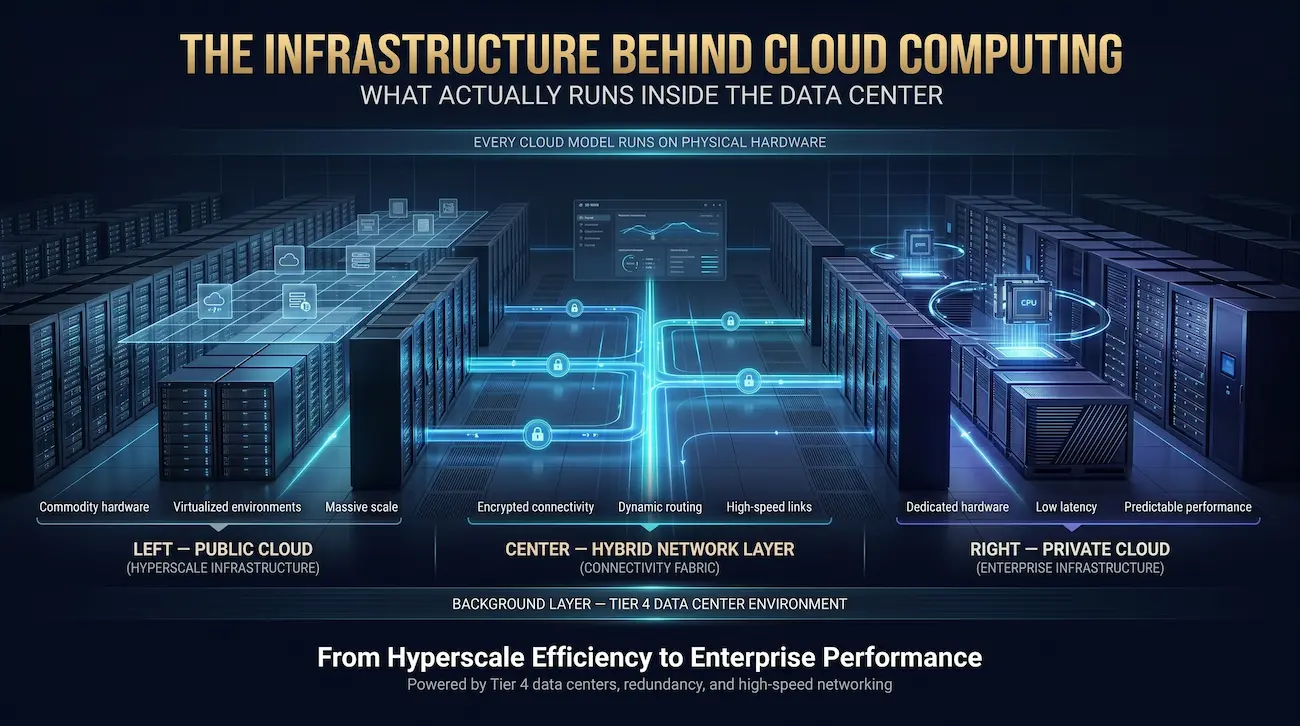
De infrastructuur achter cloud computing - wat daadwerkelijk in het datacenter draait
Elk cloudmodel - openbaar, privé, hybride, community of edge - draait uiteindelijk op fysieke hardware. Begrijpen hoe die hardware eruit ziet, is essentieel voor organisaties die infrastructuurbeslissingen nemen, maar het is een perspectief dat bijna volledig afwezig is in cloudcomputinggidsen die zijn geschreven door softwareleveranciers.
Openbare cloud-hyperscalers (AWS, Azure, GCP) bedienen op maat ontworpen servers met behulp van commodity-componenten - goedkope processors, standaard DDR5 DRAM en enorme JBOD (slechts een heleboel schijven) opslagarrays - geoptimaliseerd voor dichtheid en stroomefficiëntie op grote schaal. Geen enkele huurder raakt een fysieke machine aan; Virtualisatie abstraheert alle hardware.
Private cloud-infrastructuur daarentegen draait op bare metal-servers van enterprise-grade: Intel Xeon Scalable-processors (gouden en Platinum SKU's met 32-64 cores) of AMD EPYC Genua-processors die uitzonderlijke prestaties met meerdere threads leveren, DDR5 ECC RAM (256-512 GB per node) en NVMe SSD-arrays die geschikt zijn voor 1-5 miljoen IOP's. Deze hardware biedt de voorspelbare prestaties met een lage latentie die gedeelde openbare cloud niet kan garanderen.
Hybride cloud vereist een netwerklaag die de twee omgevingen verbindt: BGP-routering voor dynamische padselectie, site-naar-site IPSec VPN voor gecodeerde tunneling en speciale circuits (1-100 Gbps) voor latentiegevoelige toepassingen. SD-WAN-stoffen leggen steeds meer over deze verbindingen om softwaregedefinieerd verkeersbeheer te bieden.
Een Tier 4-datacenter — de hoogste beschikbaarheidsclassificatie — biedt 2N stroomredundantie (elk gedupliceerd stroompad), N+1-koeling, meerdere onafhankelijke netwerkpaden en een gegarandeerde uptime van 99,9951 TP3T. Atal Networks exploiteert Tier 4-faciliteiten met DDoS-beperking, 24/7 fysieke beveiliging en SLA's voor incidentrespons van minder dan 15 minuten - de basis waarop zakelijke privé- en hybride cloudomgevingen worden gebouwd.
Cloud computingkosten - wat elk model eigenlijk kost
Kostentransparantie is een van de belangrijkste hiaten in de inhoud van cloudcomputing. Hier zijn realistische kostenkaders voor elk implementatiemodel op basis van infrastructuurprijzen voor 2025-2026.
| wolkmodel | Instelkosten | Maandelijkse bedrijfskosten | Beste kostenscenario |
| staatswolk | $0 | $50–$5.000+ (schalen met gebruik) | Variabele workloads, projecten voor korte levenscyclus |
| Privécloud (bouwen) | $10.000–$250.000+ | $1.000–$15.000 (management + colocatie) | Gestage, hoge benutting workloads op schaal |
| Privécloud (beheerd) | $5.000–$50.000 | $2.000–$20.000 (full-service) | Gereglementeerde industrieën die expertise en compliance nodig hebben |
| hybride wolk | $5.000–$50.000 (integratie) | $500–$10.000+ (blended) | Gemengde werklastprofielen met seizoenspieken |
| multi-cloud | $0 (extra provideraccounts) | 15–25% overhead voor gereedschap | Wereldwijde ondernemingen die aanbiedersdiversiteit nodig hebben |
| Gemeenschapscloud | Gedeeld (proportionele toewijzing) | lager dan privé per lid | Consortia met uitgelijnde wettelijke vereisten |
Kosten voor cloudmigratie Vertegenwoordigen een extra eenmalige investering: de overgang van on-premises naar cloud (of tussen cloudmodellen) kost doorgaans $5.000-$100.000, afhankelijk van het gegevensvolume, de complexiteit van de applicatie en de mate van refactoring die vereist is. Organisaties die meer dan 500 TB aan gegevens migreren of nieuwe monolithische applicaties herarchitecten, zouden naar de bovenkant van dit bereik moeten budgetteren.
Een kritieke en vaak over het hoofd geziene kostenfactor: vergoedingen voor uitgaandheden in de cloud. Gegevens die worden overgedragen vanuit een openbare cloudregio, zijn kosten ($0.08–$0.12/GB voor grote providers). Op de schaal van petabyte kunnen de kosten van uittredingen de kosten van de onderliggende rekenkracht en opslag overschrijden, met name voor hybride architecturen waar gegevens vaak tussen particuliere en openbare omgevingen worden verplaatst.
Beveiliging en naleving in cloudimplementatiemodellen
Het gedeelde verantwoordelijkheidsmodel
In de openbare cloud is de beveiligingsverantwoordelijkheid verdeeld tussen provider en klant. Aanbieders beveiligen de infrastructuur: fysieke datacenters, hardware, hypervisors en fundamentele diensten. Klanten zijn verantwoordelijk voor alles boven die laag: configuratie van het besturingssysteem, identiteits- en toegangsbeheer, netwerkbeveiligingsgroepen, applicatiecode en gegevensversleuteling. Verkeerd geconfigureerde opslagemmers en overdreven toegeeflijk IAM-beleid behoren tot de belangrijkste oorzaken van openbare cloudbeveiligingsincidenten.
In private cloud neemt de klant de volledige verantwoordelijkheid voor elke laag van de stapel - van fysieke beveiliging tot besturingselementen op applicatieniveau. Dit zorgt voor maximale controle, maar vereist proportionele investeringen in beveiligingsoperaties.
In hybride cloud wordt beveiligingsverantwoordelijkheid over beide modellen tegelijkertijd verdeeld, waardoor consistente beleidshandhaving in verschillende omgevingen vereist is. Zero Trust Network Access (ZTNA) - die elke gebruiker, apparaat en applicatie, ongeacht de netwerklocatie, valideert - wordt snel het standaard framework voor hybride beveiliging.
Compliance frameworks per cloudmodel
| Kader | staatswolk | Privé cloud | hybride wolk | Gemeenschapscloud |
| HIPAA (gezondheidszorg) | mogelijk met BAA | Inheems- | Nitvoerbaar | speciaal vervaardigd |
| PCI DSS (betalingen) | Mogelijk (niveau 1 aanbieders) | Inheems- | Nitvoerbaar | Mogelijk |
| AVG (EU-gegevens) | mogelijk (EU-regio's) | Inheems- | Nitvoerbaar | Mogelijk |
| SOC 2 Type II | Aanbieder-gecertificeerd | klantgericht | Beide lagen | Gedeelde certificering |
| FedRAMP (Amerikaanse regering) | Beschikbaar (GovCloud) | Mogelijk | Nitvoerbaar | Speciaal gebouwd (GovCloud) |
| ISO 27001 | Aanbieder-gecertificeerd | klantgericht | Beide lagen | gedeeld |
Opkomende beveiligingsstandaard: Zero Trust-architectuur (NIST SP 800-207) - die inbreuk opneemt, expliciet verifieert en de minste toegang tot bevoorrechte toegang afdwingt - wordt de vereiste beveiligingshouding voor hybride en multi-cloudomgevingen. Organisaties met volwassen cloudprogramma's vervangen op VPN gebaseerde perimeterbeveiliging door identiteitsbewuste proxy's en microsegmentatie.
Veelgestelde vragen over soorten cloud computing
V: Wat zijn de 4 belangrijkste soorten cloudcomputing?
A: De vier belangrijkste cloudimplementatiemodellen zijn: (1) Public Cloud — Multi-tenant infrastructuur geleverd via internet door providers zoals AWS, Azure en Google Cloud; (2) Private Cloud — infrastructuur voor één huurder gewijd aan één organisatie; (3) Hybride cloud — een geïntegreerde combinatie van private en openbare cloudomgevingen; en (4) Multi-Cloud — een strategie die gebruik maakt van services van twee of meer verschillende cloudproviders. Community Cloud is een vijfde model dat wordt gebruikt door gereguleerde industrieën.
V: Wat is het verschil tussen Public Cloud en Private Cloud?
A: Openbare cloudinfrastructuur wordt gedeeld met duizenden huurders, eigendom van een externe provider, en gefactureerd op een pay-as-you-go-model - dat maximale schaalbaarheid biedt tegen lage initiële kosten. Private Cloud is toegewijd aan één organisatie, biedt volledige infrastructuurcontrole en levert voorspelbare prestaties en naleving van de regelgeving - ten koste van een hogere CAPEX en een grotere operationele verantwoordelijkheid.
Vraag: Waarin verschilt Multi-Cloud van Hybrid Cloud?
A: Hybrid cloud combineert private cloud-infrastructuur met openbare cloudservices in een geïntegreerde architectuur waar workloads tussen omgevingen bewegen. Multi-Cloud gebruikt tegelijkertijd twee of meer openbare cloudproviders - meestal met workloads die zijn gesilkt door provider - als een strategie om vendor lock-in en toegang tot de best-of-breed services te voorkomen. Een organisatie kan tegelijkertijd zowel een hybride architectuur als een multi-cloud-strategie uitvoeren.
Vraag: Welk cloudtype is het beste voor kleine bedrijven?
A: Public Cloud is de juiste keuze voor de meeste kleine bedrijven. Zero Capex, Instant Provisioning en Managed Services verminderen de operationele last voor kleine teams. AWS-, Azure- of Google Cloud Starter-configuraties kosten doorgaans $50-$500/maand. Kleine bedrijven die gevoelige gereguleerde gegevens (gezondheidszorg, financiële diensten) verwerken, moeten private cloud- of beheerde private cloudopties evalueren, zelfs op kleinere schaal.
Vraag: Wat zijn IaaS, Paas en SaaS?
A: Infrastructure as a Service (IaaS) biedt onbewerkte reken-, opslag- en netwerkmogelijkheden - u beheert het besturingssysteem en hoger. Platform as a Service (PaaS) voegt een beheerd runtime- en ontwikkelingsplatform toe - u beheert alleen uw applicatiecode. Software as a Service (SaaS) levert volledige applicaties via internet - u configureert en gebruikt alleen de software. Deze servicemodellen zijn van toepassing op alle implementatietypen (Public, Private, Hybrid).
V: Hoeveel kost cloud computing per maand?
A: De kosten variëren aanzienlijk per model. Public Cloud: $50–$5.000+/maand voor typische workloads, schalen met resourceverbruik. Private Cloud: $1.000–$15.000+/maand voor beheerde infrastructuur (exclusief installatiekosten van $10.000–$100.000). Hybride: gemengde kosten doorgaans $500-$10.000/maand. Multi-cloud voegt 15-25%-overhead toe voor managementtooling. Cloudmigratie voegt eenmalig $5.000–$100.000 projectkosten toe.
Vraag: Wat is een communitycloud en wie gebruikt deze?
A: Een communitycloud is een gedeelde infrastructuur die is ingericht voor een specifieke groep organisaties met gemeenschappelijke nalevings-, beveiligings- of missievereisten. Toegang is alleen beperkt tot leden van de gemeenschap. Veelvoorkomende gebruikers zijn onder meer zorgconsortia die klinische dataplatforms delen, overheidsinstanties die werken onder gedeelde beveiligingsclassificaties, financiële dienstverlening (betalingsnetwerken, gedeelde KYC-databases) en onderzoeksinstellingen die samenwerken aan grootschalige wetenschappelijke computers.
V: Kan ik migreren van openbare cloud naar hybride cloud?
A: Ja. Het typische pad wordt gefaseerd: identificeer workloads met stabiel, voorspelbaar gebruik dat zou profiteren van speciale infrastructuur; Evalueer colocatie of beheerde private cloudopties; netwerkconnectiviteit tot stand brengen (VPN of speciaal circuit); Implementeer workload-orkestratietooling (Kubernetes, Terraform, Azure Arc); en workloads stapsgewijs migreren. AWS Migration Hub, Azure Migrate en Google Migrate for Compute Engine bieden ondersteuning voor tooling voor het migratieproces.
Vraag: Wat is een soevereine wolk?
A: Sovereign Cloud is een cloudimplementatiemodel waarin alle infrastructuur, gegevens en operaties binnen een specifiek nationaal of regionaal rechtsgebied blijven, onder de lokale wetgeving. Het behandelt gegevens ingezetenschap onder kaders zoals de EU Data Act, de DPDPA van India en verschillende nationale veiligheidswetten. Grote providers bieden soevereine cloudvarianten - geëxploiteerd door entiteiten in het land - voor organisaties die gegevens niet kunnen laten overschrijden.
V: Hoe bouw ik een private cloud met dedicated servers?
A: Het bouwen van een private cloud op dedicated servers vereist vier lagen: (1) Bare Metal Server-hardware - Intel Xeon- of AMD EPYC-processors met voldoende RAM- en NVMe-opslag; (2) een hypervisor- of virtualisatieplatform — VMware vSphere, Proxmox VE of Microsoft Hyper-V; (3) een cloudbeheerlaag — OpenStack, Nutanix AHV of VMware vCloud Director; en (4) netwerken — softwaregedefinieerde netwerken (NSX of OVS) en opslagnetwerken (CEPH of NFS). Atal Networks’ bare metal Configuraties bieden de Hardware Foundation volledige root-toegang en Tier 4 datacenterinfrastructuur.
Conclusie — De architectuur kiezen die bij uw realiteit past
Er is geen universeel correct cloudmodel. De juiste architectuur hangt af van het snijpunt van uw werkdrukkenmerken, wettelijke vereisten, kostenbeperkingen, teamcapaciteiten en groeitraject. Wat deze gids duidelijk maakt, is dat de keuze zelden binair is - de dominante architectuur onder volwassen ondernemingen is hybride, waarbij de besturing van particuliere infrastructuur wordt gecombineerd met de omvang van de openbare cloud.
De belangrijkste verschuiving in het denken is van vragen "Welke wolk?" om te vragen "welke werkdruk hoort waar thuis?" Gereguleerde, stabiele dataprocessen horen thuis op een speciale infrastructuur waar naleving en prestaties voorspelbaar zijn. Variabele, klantgerichte en experimentele workloads gedijen goed in de openbare cloud, waar elasticiteit en beheerde services de time-to-market verminderen. De hybride of multi-cloud laag verbindt deze omgevingen tot een samenhangend operationeel geheel.
Aangezien AI-workloads in 2026 steeds meer cloudbeslissingen stimuleren - 22% van totale cloudkosten consumeren (CloudZero) - zullen organisaties een nieuwe dimensie van deze vraag krijgen: lopen AI-training en gevolgtrekking het beste in openbare cloud-GPU-clusters (voor flexibiliteit en Gespecialiseerde hardware) of private cloud (voor gegevensprivacy en kosten op duurzame schaal)? Het antwoord zal opnieuw hybride zijn.
De Stichting Infrastructuur is van belang. Welke architectuur u ook kiest, de servers, netwerken en datacenters eronder bepalen de betrouwbaarheid, latentie en beveiliging van elke workload. Atal Networks biedt de IaaS-laag voor private en hybride cloudimplementaties — Bare Metal Servers, VPS, en colocatie in wereldwijde Tier 4-datacenters - waardoor organisaties de fysieke infrastructuur Foundation krijgen om elk cloudmodel met vertrouwen te bouwen.
| Over de auteur: Deze gids is opgesteld door het Infrastructure Solutions-team van Atal Networks, gebruikmakend van directe operationele ervaring met het beheren van bare metal-serverimplementaties, private cloudomgevingen en hybride cloudmigraties voor zakelijke klanten in gereguleerde industrieën. Atal Networks bedient meer dan 36.000 klanten wereldwijd in Tier 4-datacenters, met een uptime SLA van 99.991 TP3T en 24/7 expertondersteuning. Laatst beoordeeld en bijgewerkt: april 2026. Statistieken afkomstig van Flexera State of the Cloud 2026, Statista, CloudZero, Gartner en IDC. Alle kostenbereiken weerspiegelen de marktprijzen voor 2025-2026. |
