 Ir al contenido



Última actualización: Abril 2026 | Lectura de 10 minutos
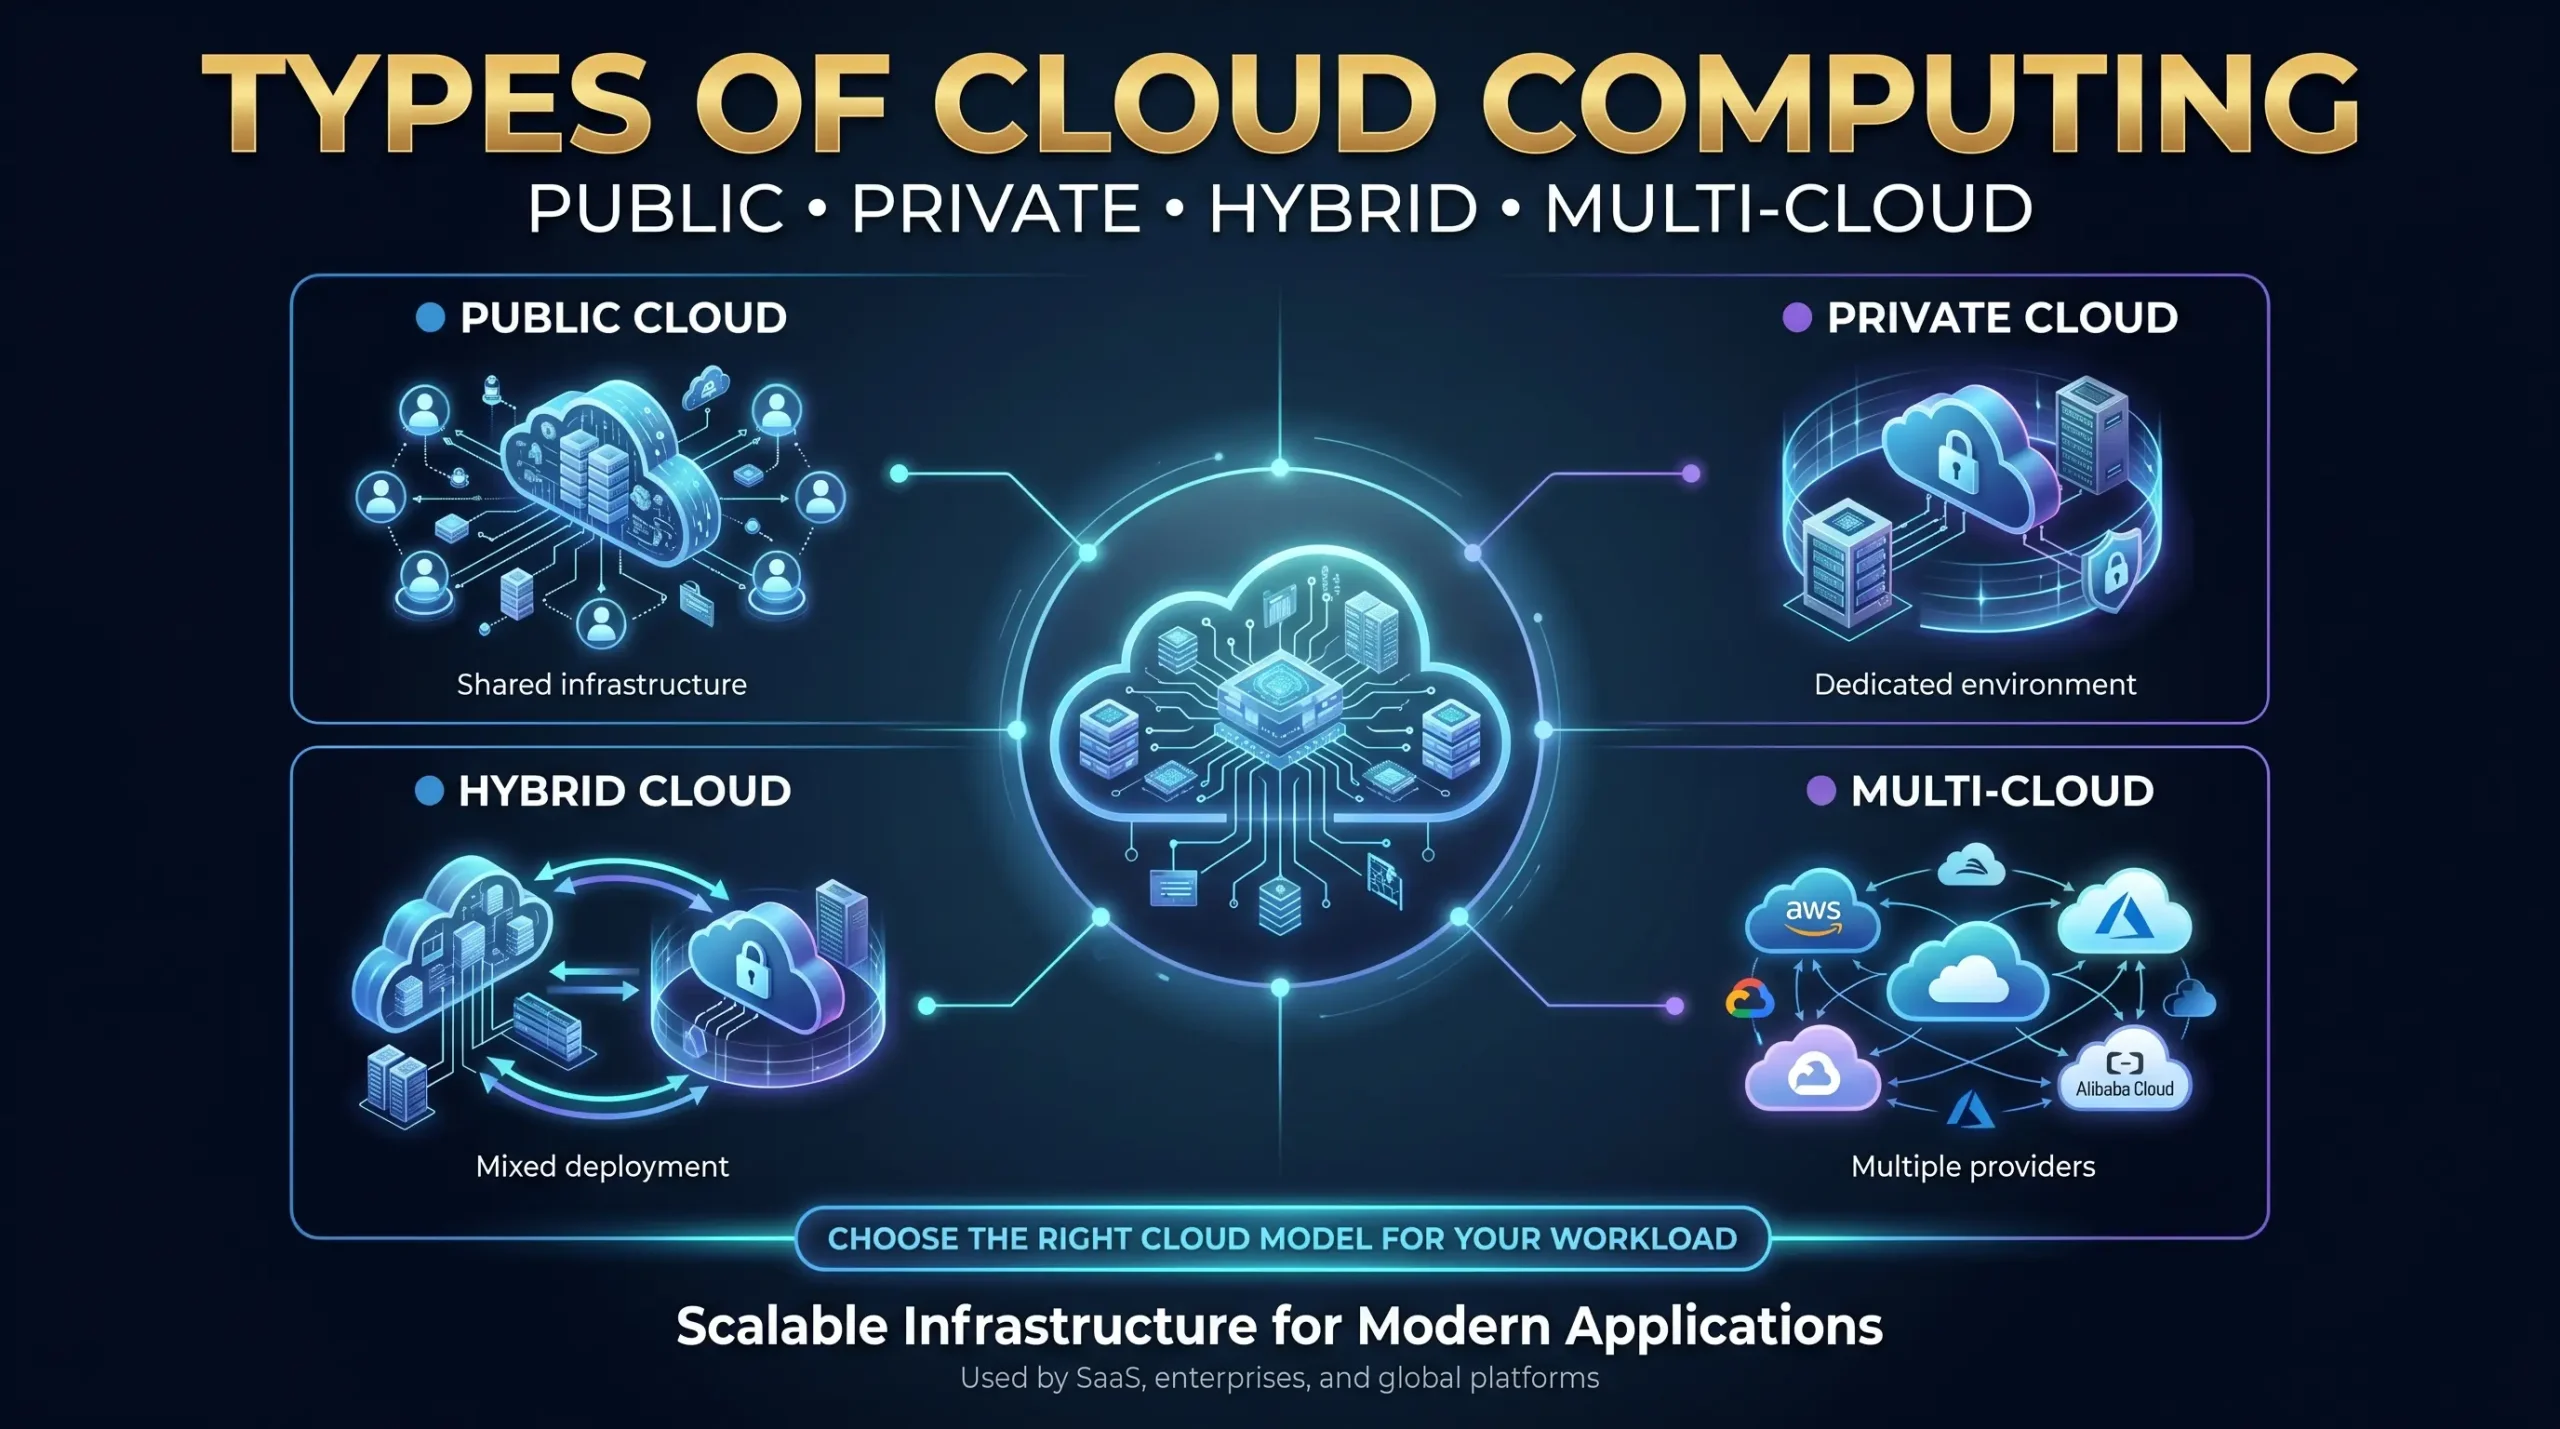
| ⚡ Comida clave• La nube pública (AWS, Azure, GCP) ofrece infraestructura a pedido a través de Internet, ideal para cargas de trabajo variables y escalado rápido. • Private Cloud proporciona infraestructura dedicada a un solo inquilino para las industrias reguladas que requieren un control total. • La nube híbrida une ambos entornos, permitiendo a las organizaciones irrumpir en la nube pública mientras mantienen los datos confidenciales en las instalaciones. • Multi-Cloud utiliza dos o más proveedores de nube pública simultáneamente para evitar el bloqueo de proveedores y acceder a los mejores servicios. • Community Cloud comparte infraestructura entre organizaciones con requisitos comunes de cumplimiento o regulación, como consorcios gubernamentales o sanitarios. • El mercado global de la nube alcanzó $781 mil millones en 2025 y está en camino de superar los $947 mil millones en 2026 (Gartner/Statista). |
índice
- ¿Qué es la computación en la nube y por qué importan los modelos de implementación?
- Nube pública: escalable, de pago por uso y construido para la velocidad
- Nube privada: control máximo para cargas de trabajo de seguridad crítica
- Nube híbrida: el puente flexible entre el control y la escala
- Multi-Cloud: reduce el bloqueo de proveedores entre los proveedores
- Community Cloud: infraestructura compartida para las necesidades de cumplimiento compartido
- Modelos de nubes emergentes: nube de borde y nube soberana
- Modelos de servicios en la nube: IaaS, PaaS, SaaS y más allá
- Cómo elegir el modelo de nube adecuado para su empresa
- Seguridad y cumplimiento en los modelos de implementación en la nube
¿Qué es la computación en la nube y por qué importan los modelos de implementación?
La computación en la nube es la entrega a pedido de los recursos informáticos (servidores, almacenamiento, bases de datos, redes, software y análisis) a través de Internet, facturados sobre una base de consumo o suscripción. En lugar de poseer y operar centros de datos físicos, las organizaciones arrendan la capacidad de los proveedores y pagan solo por lo que usan.
Los modelos de implementación determinan dónde vive esa infraestructura, quién la posee, quién la administra y quién puede acceder a ella. Esta distinción es crítica: dos empresas pueden ejecutar cargas de trabajo en la nube mientras operan en arquitecturas fundamentalmente diferentes con perfiles de costos, posturas de seguridad y capacidades de cumplimiento radicalmente diferentes. Comprender los modelos de implementación es, por lo tanto, la base de cualquier estrategia de nube.
Es igualmente importante distinguir los modelos de implementación de Modelos de servicio (IaaS, PaaS, SaaS). Los modelos de implementación definen dónde Corrientes de infraestructura en la nube; Los modelos de servicio definen qué se entrega y cuánto administra el cliente. Ambas dimensiones se cubrirán en esta guía.
Los números detrás de la adopción de la nube son asombrosos. El gasto global en la nube alcanzó $781 mil millones en 2025 y se prevé que alcance $947 mil millones en 2026, creciendo a una tasa de crecimiento anual compuesta de 15.7% (Statista, 2026). AWS, Microsoft Azure y Google Cloud controlan conjuntamente 65% del gasto de infraestructura en la nube global, pero las decisiones de implementación que determinan cómo las empresas usan esas plataformas las toman los líderes de TI, no los hiperescaladores.
Nube pública: escalable, de pago por uso y construido para la velocidad
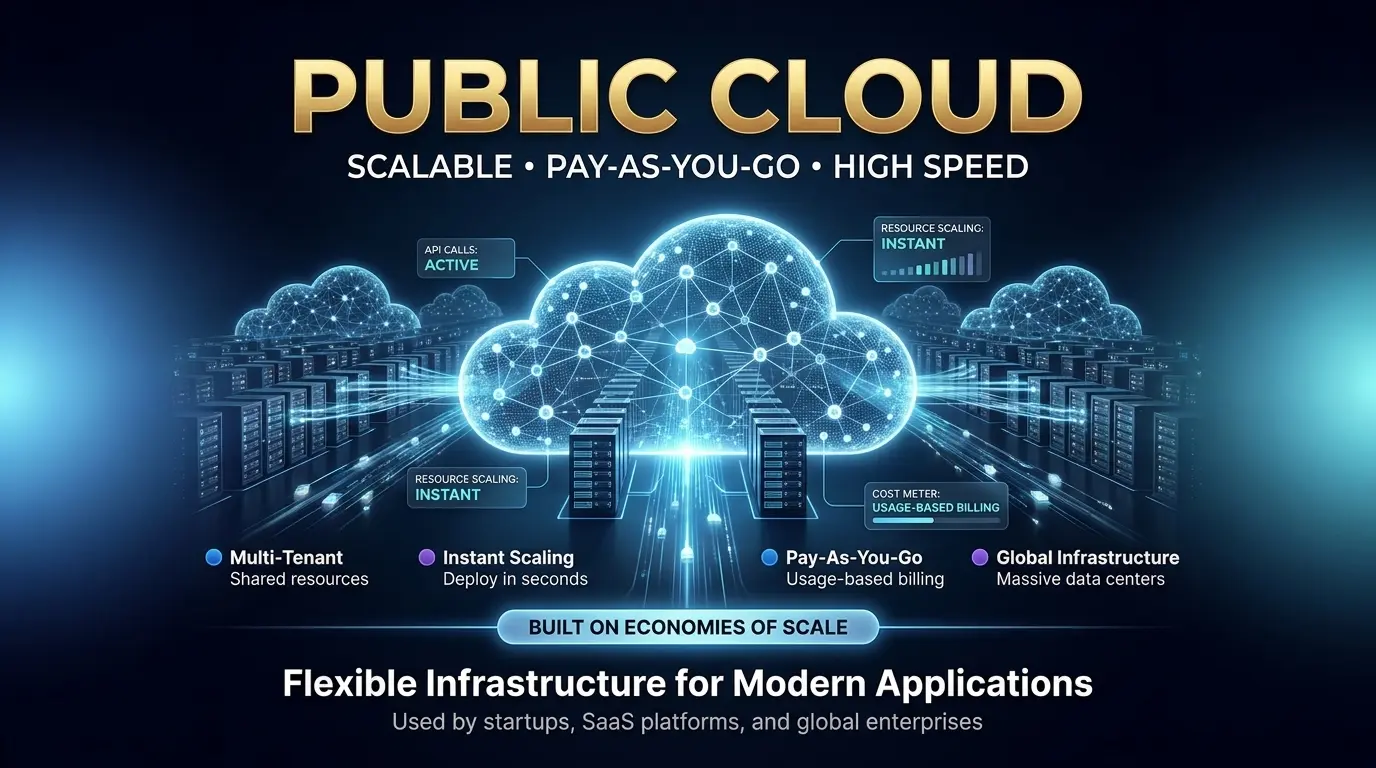
Una nube pública es un entorno de nube de múltiples inquilinos propiedad y operado por un proveedor externo y entregado a los clientes a través de Internet público. La infraestructura (servidores, almacenamiento, redes) se comparte en miles de clientes, y el aislamiento lógico garantiza que los datos y las cargas de trabajo de cada inquilino permanezcan separados.
Cómo funciona la nube pública
Hiperescaladores como Amazon Web Services (EC2, S3), Microsoft Azure (máquinas virtuales, almacenamiento de blobs) y Google Compute Engine operan centros de datos a escala de almacenes que contienen cientos de miles de servidores de productos básicos. Las capas de virtualización crean instancias informáticas aisladas a pedido. Los clientes proporcionan recursos a través de API o consolas web en segundos, pagando por hora, por GB o por solicitud.
El modelo de infraestructura compartida es lo que hace que la nube pública sea económicamente transformadora: los proveedores logran economías de escala que no están disponibles para las organizaciones individuales, pasando los ahorros en forma de precios bajos por unidad.
Ventajas de la nube pública
- Escalabilidad elástica — Provisionar miles de máquinas virtuales en minutos; Reduzca con la misma rapidez cuando la demanda cae.
- bajo costo inicial: sin gastos de capital en hardware; La facturación solo de OPEX alinea el gasto con el uso real.
- Disponibilidad global: los hiperescaladores operan más de 30 regiones en todo el mundo, lo que permite una entrega de baja latencia a cualquier geografía.
- Servicios administrados: los proveedores manejan parches, reemplazo de hardware y actualizaciones de infraestructura, lo que reduce la sobrecarga operativa.
- Aceleración de IA y ML: las instancias GPU/TPU especializadas (clusters NVIDIA H100, A100) están disponibles bajo demanda sin inversión en hardware.
Desventajas de la nube pública
- Control limitado: los clientes no pueden personalizar el hardware, el hipervisor o la estructura de red subyacente.
- “Noisy neighbor” risk — shared infrastructure can cause performance variability when other tenants spike resource usage.
- Preocupaciones de soberanía de datos: los datos almacenados en una jurisdicción extranjera pueden estar sujetos a las leyes locales y a las solicitudes de acceso del gobierno.
- La fluencia de costos a largo plazo: las tarifas de egreso, los niveles de soporte premium y la complejidad de las instancias reservadas pueden erosionar la ventaja de costos inicial a escala.
Mejores casos de uso para la nube pública
- Aplicaciones SaaS y productos digitales B2C con tráfico de usuarios variable
- Entornos de desarrollo y pruebas donde el aprovisionamiento rápido importa más que la optimización de costos
- Capacitación de modelos de IA, análisis de lotes y cargas de trabajo de Data Lake que se benefician de clústeres de GPU bajo demanda
- Startups y pequeñas empresas que no pueden justificar la inversión de capital en infraestructura privada
- Recuperación de desastres Sitios secundarios que requieren separación geográfica de los sistemas primarios locales
Ejemplo del mundo real: Netflix ejecuta su plataforma de streaming global completamente en AWS, basándose en la elasticidad de la nube pública para escalar de 100 a 250 millones de flujos simultáneos durante las noches máximas sin precomprar el exceso de capacidad.
Nube privada: control máximo para cargas de trabajo de seguridad crítica
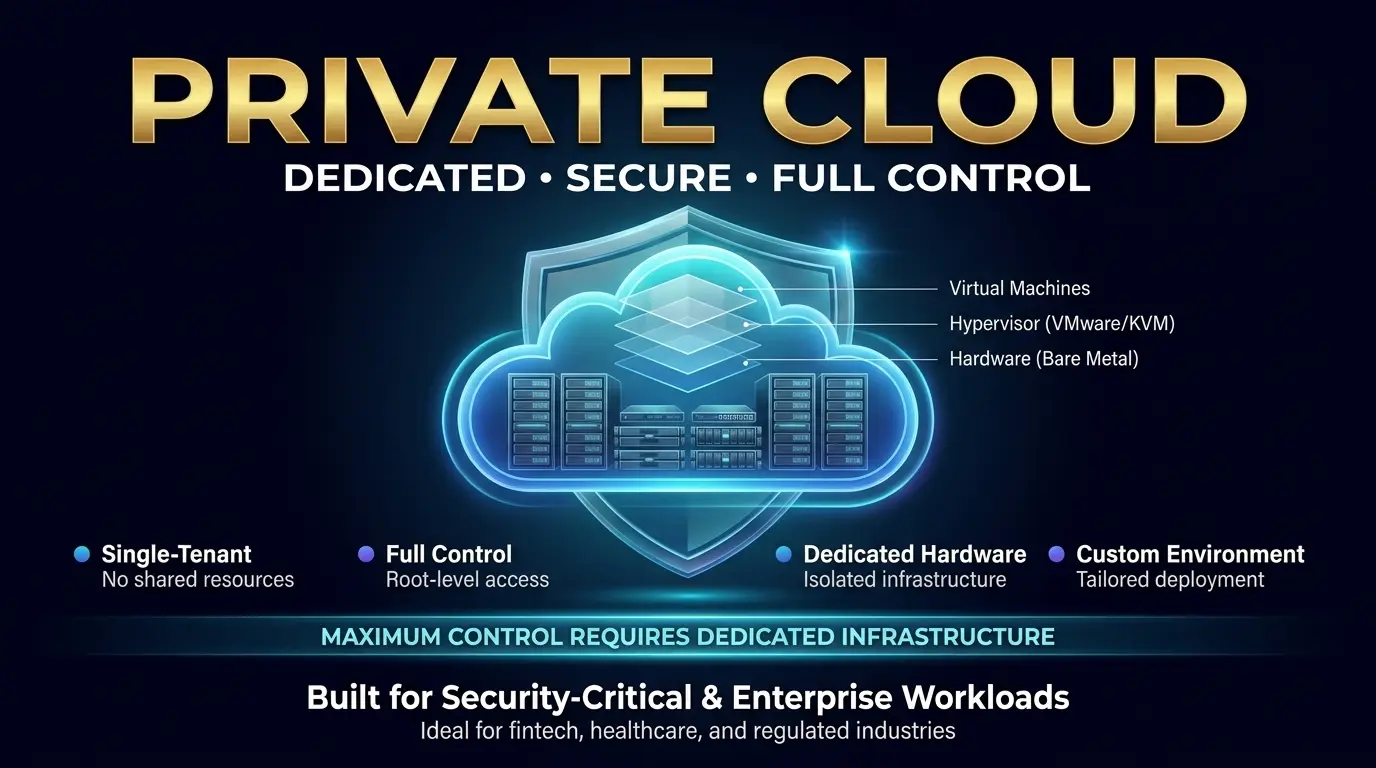
Una nube privada es un entorno de nube de un solo inquilino dedicado exclusivamente a una organización. La infraestructura, ya sea que los servidores físicos, el almacenamiento y las redes, no se comparten con otros clientes. Las nubes privadas pueden estar alojadas localmente en el propio centro de datos de una organización, ubicarse en una instalación de terceros o gestionadas por un proveedor externo en hardware dedicado.
Cómo funciona la nube privada
Una nube privada requiere una capa de virtualización (VMware vSphere, Microsoft Hyper-V o alternativas de código abierto como Proxmox o OpenStack) implementada en servidores de metal desnudo con redes dedicadas. Las organizaciones conservan el acceso a nivel de raíz a cada capa de la pila, desde el firmware hasta el hipervisor a través del sistema operativo. A diferencia de la nube pública, los recursos no se agrupan de forma elástica entre los inquilinos: la planificación de la capacidad y la adquisición de hardware siguen siendo responsabilidad del cliente.
Cuatro tipos de nube privada
- Nube privada local: infraestructura propiedad y operada en su totalidad dentro de las propias instalaciones de la organización. control máximo; Máximo gasto de capital.
- Nube privada alojada: hardware dedicado ubicado en un centro de datos de terceros (como las instalaciones de nivel 4 de Atal Networks), operado por el cliente. Modelo de colocación.
- Nube privada administrada: hardware dedicado administrado de extremo a extremo por un proveedor de infraestructura. El cliente es dueño del entorno lógico; El proveedor maneja las operaciones.
- Nube virtual privada (VPC) — Segmento lógico aislado dentro de la infraestructura de un proveedor de nube pública. se sienta en el límite entre lo público y lo privado; Comparte infraestructura física pero proporciona aislamiento a nivel de red.
Ventajas de la nube privada
- Control de infraestructura total: personalice el hardware, el hipervisor, el sistema operativo y las redes según los requisitos exactos.
- Cumplimiento normativo: satisface HIPAA, PCI DSS, GDPR, Fedramp y otros marcos que requieren aislamiento y auditabilidad de datos.
- Rendimiento predecible: no hay efectos de vecino ruidoso; Los recursos dedicados ofrecen una latencia y un rendimiento constantes.
- Soberanía de datos: los datos nunca dejan un límite geográfico definido, que cumple con los requisitos de la Ley de Datos de la UE y de Seguridad Nacional.
- Baja TCO a largo plazo Para cargas de trabajo estables: a escala suficiente y utilización constante, la infraestructura privada ofrece un costo total de propiedad entre 15 y 30% más bajo en un horizonte de 5 años en comparación con la capacidad de nube pública equivalente.
Desventajas de la nube privada
- Alto capital: el hardware de servidor, almacenamiento y red representa una inversión inicial significativa ($10K–$100K+ para la construcción inicial).
- Limitaciones de escala: la expansión de la capacidad requiere ciclos de adquisición de hardware medidos en semanas o meses, no en minutos.
- Sobrecarga de mantenimiento: la organización asume la responsabilidad de fallas en el hardware, parches de firmware y planificación de la capacidad.
- Se requiere experiencia especializada: administrar VMware, Kubernetes o OpenStack a escala exige talento de ingeniería certificado.
Los mejores casos de uso para la nube privada
- Empresas de servicios financieros sujetas a supervisión regulatoria (Basilea III, SOX, PCI DSS)
- Organizaciones sanitarias que manejan información de salud protegida (PHI) bajo HIPAA
- Agencias gubernamentales con datos clasificados o cargas de trabajo de seguridad nacional
- Las grandes empresas que ejecutan cargas de trabajo estables y predecibles donde la capacidad dedicada supera a la nube pública de costo variable
| 🖥️ Perspectiva de infraestructura — ¿Qué potencia una nube privada?En la capa de hardware, se construye una nube privada en servidores de metal desnudo de nivel empresarial, generalmente procesadores AMD EPYC de Intel Xeon (Gold/Platinum) o AMD con procesadores DDR5 ECC RAM, NVMe SSD Storage. Redes de 25 a 100 GbE. Un nodo de nube privada de calidad de producción mínimo para una empresa del mercado medio suele especificar 32 a 64 núcleos, 256 a 512 GB de RAM y almacenamiento NVMe de 10 a 50 TB. Las configuraciones de metal desnudo de Atal Networks brindan esta base con acceso completo a la raíz, administración de IPMI y redundancia de centro de datos de nivel 4, proporcionando los componentes básicos para la nube privada empresarial sin el gasto de capital de ser propietario de la instalación. |
Nube híbrida: el puente flexible entre el control y la escala
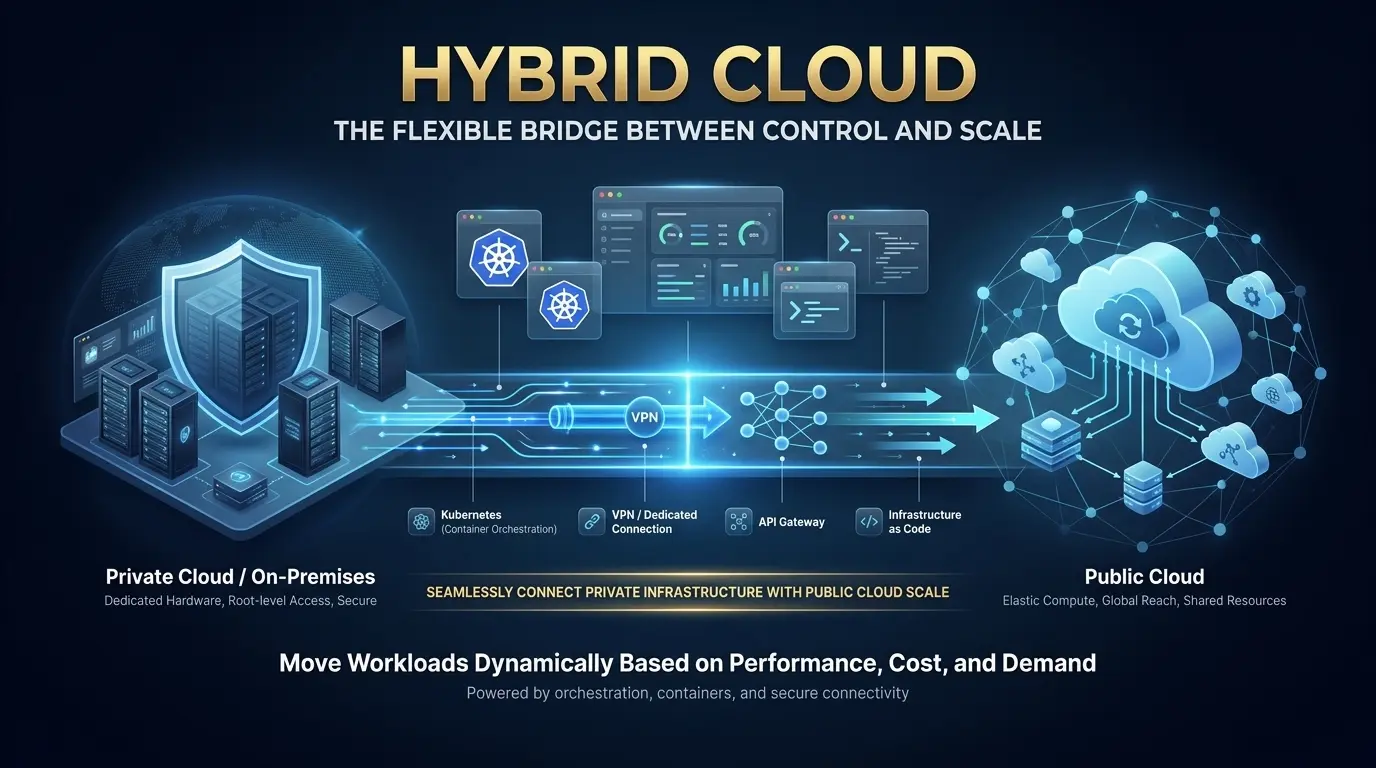
Una nube híbrida integra infraestructura de nube privada (en las instalaciones o alojada) con uno o más entornos de nube pública, conectadas a través de enlaces de red encriptados, normalmente una conexión dedicada (AWS Direct Connect, Azure ExpressRoute), una VPN de sitio a sitio o una capa de puerta de enlace API. Las cargas de trabajo pueden moverse entre entornos basados en políticas, umbrales de costos o requisitos de rendimiento.
Cómo funciona la nube híbrida
La orquestación es la capacidad definitoria de la nube híbrida. Las plataformas como VMware vSphere con NSX, Microsoft Azure ARC, AWS Outposts, Red Hat OpenShift o HashiCorp Terraform permiten la administración unificada de cargas de trabajo en las instalaciones y recursos de la nube pública. Kubernetes se ha convertido en el estándar de facto para la portabilidad de la carga de trabajo: las aplicaciones en contenedores implementadas en las instalaciones se pueden programar en los nodos de la nube pública durante los picos de demanda con un cambio de configuración mínimo.
Ventajas de la nube híbrida
- Flexibilidad de la carga de trabajo: coloque cada carga de trabajo donde la economía y el cumplimiento se adapten mejor; Los datos confidenciales permanecen en las instalaciones, los ráfagas de cálculo se mueven hacia la nube pública.
- Explosión de nubes: desbordan automáticamente el exceso de demanda a la nube pública durante los períodos pico (por ejemplo, picos de comercio electrónico del Black Friday, procesamiento financiero trimestral), volviendo a la capacidad local después del evento.
- Optimización de costos: ejecutar cargas de trabajo de referencia en infraestructura privada predecible; Evite pagar por la capacidad reservada de la nube pública que permanece inactiva.
- El cumplimiento de la innovación: los datos regulados permanecen en el entorno privado, mientras que el desarrollo, el análisis y la capacitación en IA aprovechan las capacidades de la nube pública.
- Ruta de migración gradual: las organizaciones pueden desplazar las cargas de trabajo de forma incremental, eliminando el riesgo de la transición de los sistemas locales heredados a las arquitecturas nativas de la nube.
Desventajas de la nube híbrida
- Complejidad de integración: la conexión de dos entornos distintos requiere experiencia en redes (BGP, VPN, enlaces dedicados), federación de identidades y sincronización de datos.
- Ampliación de la superficie de seguridad: la seguridad de las cargas de trabajo en dos entornos requiere una aplicación de políticas constante, a menudo a través de marcos de acceso a la red de confianza cero (ZTNA).
- Requisitos de habilidades: las operaciones híbridas demandan equipos con fluidez en la infraestructura local y las herramientas nativas de la nube, una combinación escasa en el mercado.
- Riesgo de latencia — Las transferencias de datos entre entornos privados y públicos añaden latencia de la red; Las aplicaciones que requieren tiempos de respuesta de submilisegundos pueden no tolerar arquitecturas híbridas.
Los mejores casos de uso para la nube híbrida
- Plataformas minoristas y de comercio electrónico que experimentan picos de tráfico estacionales y necesitan estallidos en la nube sin gastos en la nube pública durante todo el año
- Recuperación de desastres y continuidad comercial: cargas de trabajo principales en las instalaciones con conmutación por error automatizada a la nube pública en caso de interrupción del centro de datos
- Analytics de atención médica: los registros de pacientes permanecen en las instalaciones en la infraestructura privada que cumple con HIPAA mientras que los procesos de datos de investigación desidentificados en la nube pública
- Modernización de aplicaciones heredadas: refactorizando los sistemas monolíticos de forma incremental mientras se mantiene la continuidad de la producción
Validación de mercado: según el informe Estado de la nube de Flexera 2026, 73% de organizaciones ahora operan propiedades en nube híbrida — Un aumento de 3 puntos porcentuales año tras año. Entre las grandes empresas (más de 5000 empleados), la adopción alcanza 78%, lo que confirma la nube híbrida como la arquitectura dominante para los programas de nubes maduras.

Multi-Cloud: reduce el bloqueo de proveedores entre los proveedores
Multi-Cloud es una estrategia, no una arquitectura, en la que una organización utiliza servicios de dos o más proveedores de nube distintos simultáneamente. A diferencia de la nube híbrida, que combina entornos públicos y privados, la nube múltiple suele involucrar a múltiples proveedores de nube pública (por ejemplo, AWS para cargas de trabajo intensivas en computación, servicios de Google Cloud for AI/ML y Azure para la integración de Microsoft 365).
Cómo difiere la nube múltiple de la nube híbrida
| Dimensión | nube híbrida | multinube |
| Definición | Combina la nube privada + pública en una arquitectura integrada | Utiliza dos o más proveedores de nube públicos (o privados) |
| conductor principal | Cumplimiento, optimización de costos, ráfaga en la nube | Diversificación de proveedores, mejores servicios de raza |
| Tipo de arquitectura | Integrado (las cargas de trabajo se mueven entre entornos) | A menudo aislado por el proveedor por tipo de carga de trabajo |
| Complejidad | Complejidad de integración/red | Complejidad de gestión y visibilidad |
| Herramientas típicas | Azure ARC, VMware vSphere, AWS Outposts | Terraform, Kubernetes, Anthos, Crossplane |
| mejor para | Empresas con cargas de trabajo reguladas | Empresas globales que necesitan diversidad de proveedores |
Ventajas de la multinube
- Eliminación de bloqueo de proveedores: evite la dependencia de los precios de un solo proveedor, la disponibilidad del servicio o la continuidad del negocio.
- Acceso al servicio de mejor calidad: aproveche AWS Lambda para servidores sin servidor, Google Vertex AI para aprendizaje automático y servicios cognitivos de Azure para la IA de lenguaje simultáneamente.
- Optimización geográfica: dirija a los usuarios al proveedor con la región de mejor rendimiento para su ubicación.
- Resiliencia: una interrupción a nivel de proveedor (que ocurre, incluso para hiperescaladores) afecta solo a las cargas de trabajo en esa plataforma, no a toda la operación.
Desventajas de la nube múltiple
- Complejidad de administración: operar en múltiples consolas de proveedores, sistemas de facturación y convenciones de API multiplica la sobrecarga operativa por 15–25%.
- Fragmentación de habilidades: los equipos deben mantener la competencia en las cadenas de herramientas de AWS, Azure y GCP simultáneamente.
- Visibilidad de costos: el seguimiento de gastos consolidado entre los proveedores requiere herramientas de FinOps dedicadas (AppTio, CloudHealth o Open-Source OpenCost).
- Fricción de portabilidad de datos: el movimiento de datos entre proveedores incurre en tarifas de salida e introduce la latencia; Algunos servicios propietarios crean un bloqueo de facto incluso en un modelo de nube múltiple.
Los mejores casos de uso para multinube
- Empresas globales con oficinas regionales en jurisdicciones donde diferentes proveedores de nube poseen certificaciones de soberanía de datos
- Organizaciones que requieren capacidades de IA/ML especializadas que no están disponibles en una sola plataforma (por ejemplo, TPUs de Google para TensorFlow, AWS Trainium para PyTorch)
- Industrias Reguladas (Servicios Financieros, Seguros) donde distribuir cargas de trabajo entre proveedores mejora la resiliencia y cumple con los requisitos de riesgo operativo
Según el informe Estado de la nube de Flexera 2026, 80% de organizaciones utilizan múltiples proveedores de nube pública, aunque solo 14% funcionan exclusivamente en varias nubes sin ningún componente de nube privada. La nube múltiple sin capa privada sigue siendo la arquitectura minoritaria: la mayoría de las organizaciones de "multi-nube" ejecutan simultáneamente un modelo híbrido.
Community Cloud: infraestructura compartida para las necesidades de cumplimiento compartido
Una nube comunitaria es un entorno de nube compartida aprovisionado para el uso exclusivo de una comunidad específica de organizaciones con requisitos comunes: regulatorio, de seguridad, basado en misiones o específico de la industria. Los costos de infraestructura y las responsabilidades de gobernanza se distribuyen entre los miembros participantes.
Cómo funciona la nube comunitaria
Una nube comunitaria puede ser alojada por una de las organizaciones participantes, por un proveedor externo o por una combinación. El acceso está restringido a los miembros de la comunidad; El público no puede acceder al entorno. Los ejemplos incluyen: los entornos GovCloud certificados por FEDRAM del gobierno de EE. UU., la red NHS-N3 para organizaciones de atención médica del Reino Unido y nubes de la industria de servicios financieros operadas bajo marcos regulatorios compartidos.
Ventajas y desventajas
- Costo más bajo que la nube privada: la infraestructura compartida distribuye el capital y los gastos operativos entre varias organizaciones miembros.
- Cumplimiento a medida: el entorno se construye y se rige para satisfacer los requisitos regulatorios compartidos de toda la comunidad (HIPAA para atención médica, PCI DSS para pagos).
- Colaboración de confianza: las organizaciones miembros pueden compartir cargas de trabajo, conjuntos de datos y servicios dentro de un perímetro seguro y gobernado.
- Escalabilidad limitada: el modelo comunitario restringe la elasticidad; La infraestructura se dimensiona para las necesidades de los miembros en lugar de la demanda global.
- Complejidad de gobernanza: la toma de decisiones requiere consenso entre múltiples organizaciones con prioridades potencialmente contrapuestas.
Los mejores casos de uso para la nube comunitaria
- Consorcios de atención médica Compartir bases de datos de imágenes, conjuntos de datos de investigación clínica o sistemas de registros de salud electrónicos
- Agencias gubernamentales que colaboran en plataformas de inteligencia, defensa o servicios públicos con clasificaciones de seguridad compartida
- Servicios financieros de la industria de servicios públicos (redes de compensación de pagos, bases de datos KYC) operadas bajo supervisión regulatoria compartida
- Instituciones de investigación y universidades que colaboran en computación científica a gran escala (genómica, modelado climático, física de partículas)
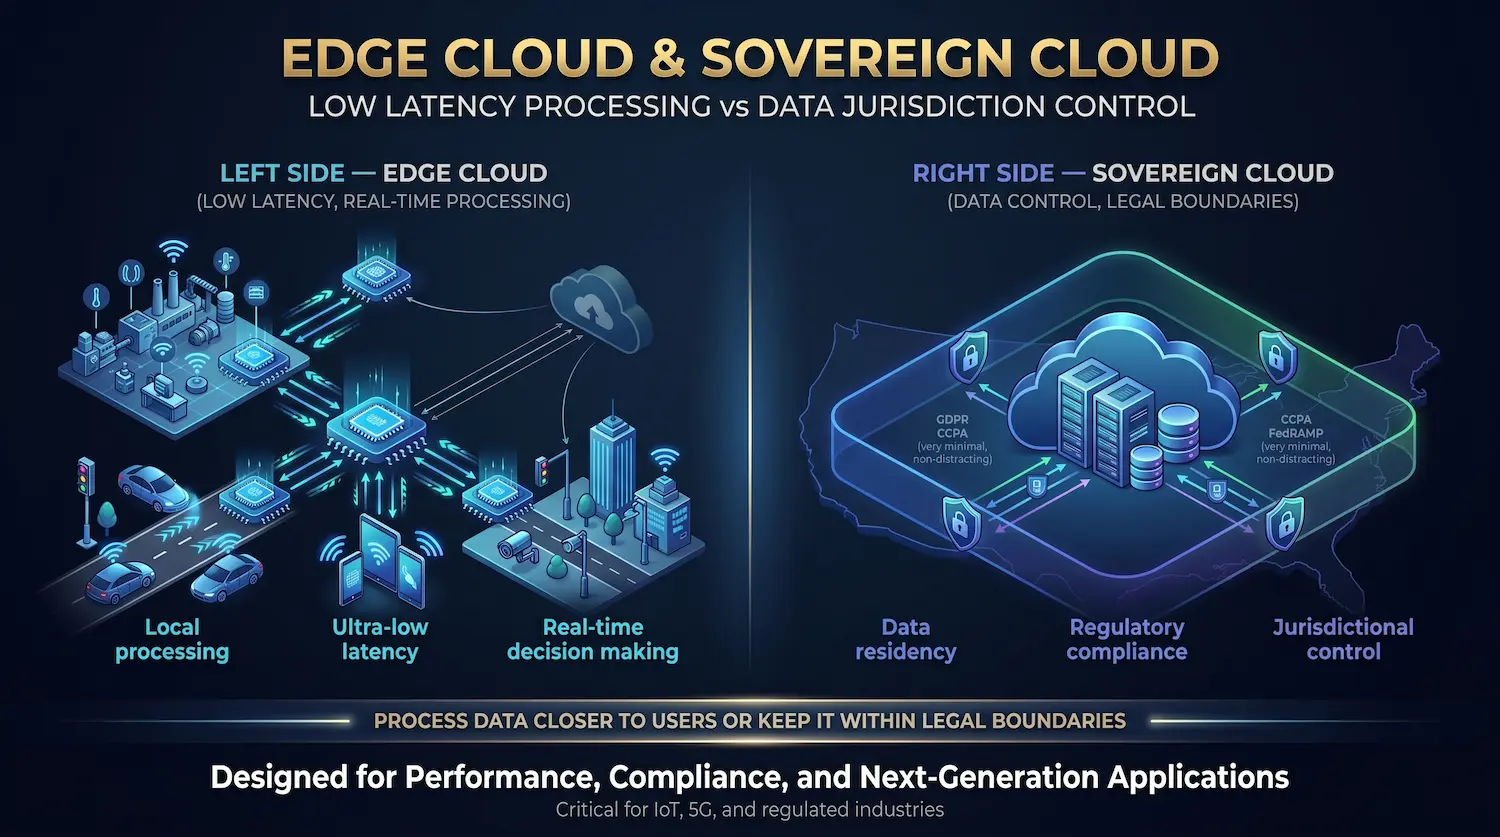
Modelos de nubes emergentes: nube de borde y nube soberana
Nube de borde
Edge Cloud extiende la infraestructura de computación en la nube a ubicaciones físicamente cercanas a los usuarios finales, dispositivos de IoT o sistemas industriales, en el borde de la red en lugar de centros de datos centralizados. El procesamiento ocurre en o cerca de la fuente de la generación de datos, reduciendo drásticamente la latencia para aplicaciones sensibles al tiempo.
Edge Cloud es fundamental para los vehículos autónomos (latencia de decisión de 10 ms), automatización industrial en tiempo real (mantenimiento predictivo sin viajes de ida y vuelta a una nube central) y aplicaciones nativas de 5G que requieren tiempos de respuesta de milisegundos. AWS Wavelength, Azure Edge Zones y Google Distributed Cloud ofrecen servicios en la nube perimetral a partir de 2026.
nube soberana
Sovereign Cloud es un modelo de implementación en la nube en el que toda la infraestructura, los datos y las operaciones permanecen dentro de una jurisdicción nacional o regional específica, bajo la gobernanza de los marcos legales locales. Aborda la intersección de la computación en la nube y la soberanía de datos: una preocupación empresarial de los tres primeros en 2025-2026 como la Ley de Datos de la UE, la Ley de Protección de Datos Personales Digitales de la India y la Ley de Seguridad de Datos de China crean requisitos de localización de datos vinculantes.
Microsoft Azure, Google Cloud y AWS ahora ofrecen variantes de nube soberana, infraestructura dedicada operada por entidades dentro del país, sin datos que cruzan fronteras nacionales. Para las organizaciones sujetas a estrictos requisitos de residencia de datos, Sovereign Cloud se está convirtiendo en una consideración arquitectónica obligatoria en lugar de una preferencia opcional.
Modelos de servicios en la nube: IaaS, PaaS, SaaS y más allá
Los modelos de servicios definen qué capa de la pila de tecnología administra un proveedor de nube y qué sigue siendo responsabilidad del cliente. Los modelos de implementación y los modelos de servicio son dimensiones independientes: una nube privada puede ofrecer IaaS, PaaS o SaaS, al igual que una nube pública.
Infraestructura como servicio (IaaS)
IaaS ofrece cómputo, almacenamiento y redes en bruto a pedido. El proveedor administra hardware físico, hipervisores e instalaciones; El cliente administra todo lo que está por encima del hipervisor: sistema operativo, middleware, tiempo de ejecución, aplicaciones y datos. IaaS es el modelo de servicio en la nube más flexible y el más exigente técnicamente.
Ejemplos: AWS EC2, Azure Virtual Machines, Google Compute Engine, Atal Networks VPS y servidores Bare Metal. Lo mejor para: equipos de DevOps, administradores de sistemas y organizaciones que requieren un control total del sistema operativo.
Plataforma como servicio (PaaS)
PaaS ofrece una plataforma de desarrollo e implementación gestionada. El proveedor administra la infraestructura, el sistema operativo, el middleware y el tiempo de ejecución; El cliente se enfoca en el código de la aplicación y los datos. PaaS elimina los gastos generales de gestión de infraestructura y acelera los ciclos de desarrollo.
Ejemplos: AWS Elastic Beanstalk, Azure App Service, Google App Engine, Heroku. Lo mejor para: equipos de desarrollo que crean aplicaciones web, API y microservicios que desean centrarse en el código, no en la infraestructura.
Software como servicio (SaaS)
SaaS ofrece aplicaciones completas y listas para usar a través de Internet. El proveedor administra toda la pila desde la infraestructura hasta la aplicación; El cliente configura y utiliza el software. SaaS no requiere gestión de infraestructura y, por lo general, conlleva la barrera técnica más baja para la adopción.
Ejemplos: Salesforce, Microsoft 365, Google Workspace, Zoom, Slack. Lo mejor para: Usuarios comerciales y organizaciones que desean consumir software sin responsabilidad operativa. El segmento SaaS se proyecta en $377 mil millones en 2025 (Statista), lo que lo convierte en la categoría de servicio en la nube más grande.
Sin servidor y funcionan como un servicio (FAAS)
La computación sin servidor es la próxima evolución de la prestación de servicios en la nube. Los desarrolladores implementan funciones individuales (fragmentos de código) que se ejecutan en respuesta a eventos; El aprovisionamiento de infraestructuras, el escalado y la facturación en tiempo inactivo desaparecen por completo. El proveedor administra dinámicamente toda la infraestructura subyacente, escalando a cero cuando no llegan solicitudes.
Ejemplos: AWS Lambda, Azure Functions, Google Cloud Functions. Lo mejor para: aplicaciones basadas en eventos, backends de API con tráfico variable, canalizaciones de procesamiento de datos en tiempo real y microservicios que requieren una granularidad extrema.
| Dimensión | iaas | pas | SaaS | sin servidor |
| tu manejas | SO, Aplicaciones, Datos | aplicaciones, datos | Configuración | Solo código |
| Proveedor gestiona | hardware, hipervisor | Hardware + SO + tiempo de ejecución | Todo | Todo + escalado |
| Modelo de costo | por hora/gr. | por hora/solicitud | por usuario/mes | por invocación/ms |
| Nivel de control | Alto | Medio | Bajo | Mínimo |
| ejemplos | AWS EC2, máquinas virtuales de Azure | Heroku, motor de aplicaciones | Salesforce, holgura | AWS Lambda, funciones de Azure |
| mejor para | Control completo del sistema operativo | Desarrollo de aplicaciones | Usuarios comerciales | Cargas de trabajo basadas en eventos |
Público vs. privado vs híbrido vs multinube vs comunidad: comparación completa
| Factor | Público | Privado | Híbrido | multinube | Comunidad |
| Propiedad | Proveedor | Cliente/MSP | Mezclado | Múltiples proveedores | Consorcio compartido |
| Acceso | abrir internet | restringido/privado | Mezclado | Internet + emparejamiento | Solo miembros |
| Modelo de costo | OPEX (pago por uso) | CAPEX + OPEX | Mezclado | OPEX multivendedor | CAPEX compartido/OPEX |
| Escalabilidad | Virtualmente ilimitado | limitado | Explosión elástica | por los proveedores | de comunidad |
| Nivel de seguridad | responsabilidad compartida | Control completo del cliente | Modelo dividido | multi-Política | gobernado por la comunidad |
| Ajuste de cumplimiento | Bueno (con configuraciones) | Excelente | Excelente | Bueno | construido con propósitos específicos |
| Rendimiento | Variable (compartido) | Previsible | Depende de la carga de trabajo | Variable | Previsible |
| Administración | Sobrecarga baja | Sobrecarga alta | Sobrecarga más alta | Sobrecarga alta | Sobrecarga media |
| Riesgo de bloqueo de proveedores | Alto (proveedor único) | Bajo | Medio | Bajo | Medio |
| mejor para | Startups, SaaS, AI/ML | Finanzas, Salud, Gobierno | empresa, comercio electrónico | Empresas globales | Sectores regulados |
Cómo elegir el modelo de nube adecuado para su empresa
Marco de decisión por tamaño de empresa
Startups y pequeñas empresas (1 a 50 empleados): La nube pública es casi siempre el punto de partida correcto. El compromiso mínimo de CAPEX, el aprovisionamiento instantáneo y los servicios administrados reducen la carga operativa de los equipos pequeños. Los niveles de inicio de AWS, Azure o Google Cloud suelen costar $50–$500/mes para la infraestructura de línea base.
Organizaciones del mercado medio (50 a 1000 empleados): un enfoque híbrido se vuelve viable a medida que las cargas de trabajo maduran y surgen los requisitos de cumplimiento. Comience con la nube pública para aplicaciones de desarrollo y orientadas al cliente; Introducir infraestructura privada para bases de datos, sistemas internos o datos regulados. Espere $1,000–$10,000/mes en el gasto en la nube combinado.
Empresas (más de 1000 empleados): híbridos y multinube son las arquitecturas dominantes. Las grandes empresas (más de 10.000 empleados) tienen 78% más propensas a operar propiedades híbridas (Flexera 2026). A esta escala, la economía de la infraestructura privada para cargas de trabajo estables mejora significativamente y los requisitos reglamentarios a menudo exigen entornos dedicados para ciertas clases de datos.
Marco de decisión por tipo de carga de trabajo
- Tráfico variable (comercio electrónico, medios, SaaS): nube pública o híbrida con cloud blacking.
- Informática de estado estable (ERP, bases de datos, herramientas internas): la nube privada o servidores dedicados ofrecen un mejor TCO durante 3 a 5 años.
- Datos de cumplimiento pesado (PHI, PCI, Clasificados): Nube privada o Cloud Community con certificaciones regulatorias específicas.
- Capacitación e inferencia de IA/ML: clústeres de GPU de nube pública (a pedido) para capacitación; Privado o borde para inferencia de baja latencia.
- Base de usuarios globales: Nubes múltiples o nube pública con implementación multirregión.
Diagrama de flujo de decisión simple
| 🔍Guía de decisión del modelo en la nubeComience aquí → ¿Maneja los datos regulados (PHI, PCI, clasificados)? Sí → ¿Necesita colaborar con otras organizaciones reguladas? Sí → Nube de la Comunidad No → Cloud privada (o híbrida si también tiene cargas de trabajo orientadas al público) No → ¿Es su tráfico predecible y estable? Sí → Nube privada (mejor TCO a escala a escala) No → ¿Necesita servicios de varios proveedores? Sí → Multinube No → Nube pública (proveedor único, gastos generales de administración más bajos) |
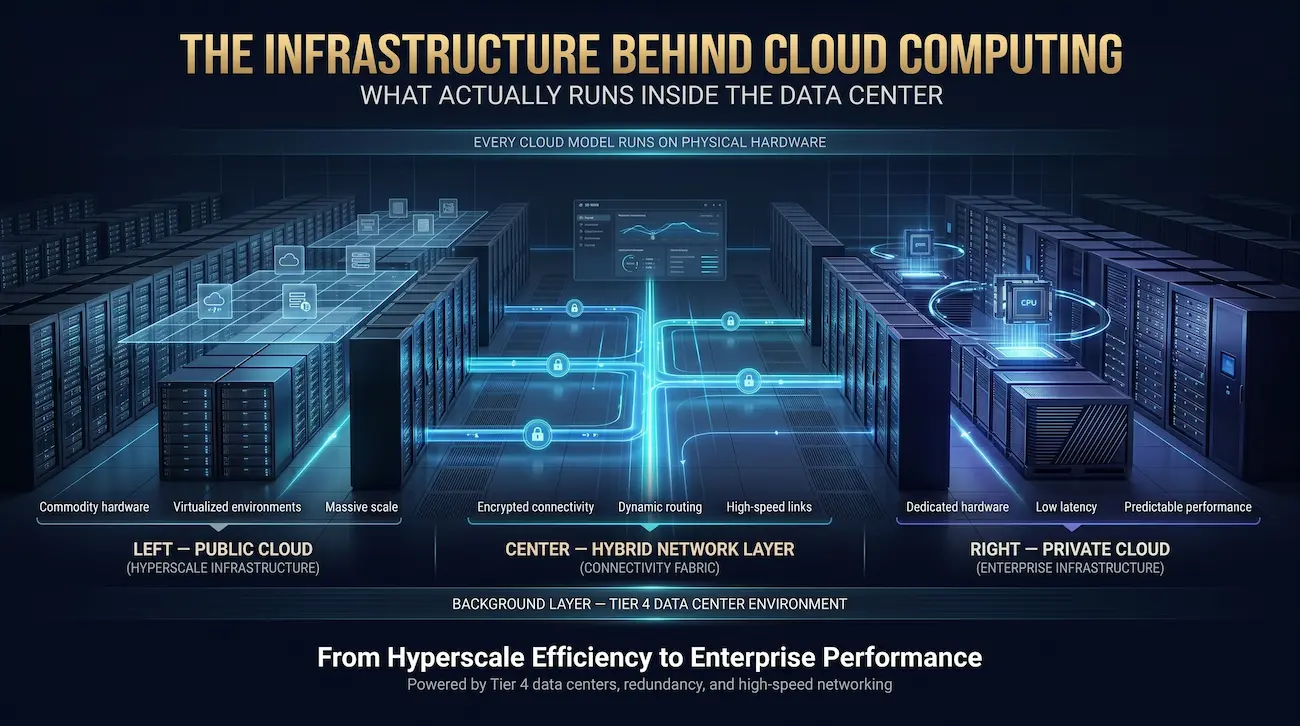
La infraestructura detrás de la computación en la nube: lo que realmente se ejecuta en el centro de datos
Cada modelo de nube (público, privado, híbrido, comunitario o de borde) finalmente se ejecuta en hardware físico. Comprender cómo se ve ese hardware es esencial para las organizaciones que toman decisiones de infraestructura, pero es una perspectiva casi completamente ausente de las guías de computación en la nube escritas por proveedores de software.
Los hiperescaladores públicos de nube (AWS, Azure, GCP) operan servidores diseñados a medida mediante componentes de productos básicos: procesadores de bajo costo, DRAM estándar DDR5 y arreglos de almacenamiento JBOD (solo un montón de discos) de almacenamiento: optimizados para la densidad y la eficiencia energética a escala. Ningún inquilino toca una máquina física; La virtualización abstrae todo el hardware.
La infraestructura de la nube privada, por el contrario, se ejecuta en servidores de metal desnudo de nivel empresarial: procesadores escalables Intel Xeon (SKU de oro y platino con 32 a 64 núcleos) o procesadores AMD EPYC Genoa que ofrecen un rendimiento excepcional de múltiples subprocesos, DDR5 ECC RAM (256–512 GB por nodo) y matrices SSD NVMe capaces de 1 a 5 millones de IOPS. Este hardware proporciona el rendimiento predecible y de baja latencia que la nube pública compartida no puede garantizar.
La nube híbrida requiere una capa de red que conecta los dos entornos: enrutamiento BGP para la selección de ruta dinámica, VPN de sitio a sitio IPSec para túneles cifrados y circuitos dedicados (1 a 100 Gbps) para aplicaciones sensibles a la latencia. Los tejidos SD-WAN superponen cada vez más estas conexiones para proporcionar una gestión de tráfico definida por software.
Un centro de datos de nivel 4, la clasificación de disponibilidad más alta, proporciona una redundancia de potencia 2N (cada ruta de alimentación duplicada), refrigeración N+1, múltiples rutas de red independientes y un tiempo de actividad de instalación garantizado de 99.995%. Atal Networks opera instalaciones de nivel 4 con mitigación de DDoS, seguridad física 24/7 y SLA de respuesta a incidentes de menos de 15 minutos, la base en la que se construyen entornos de nube privada e híbrida empresarial.
Costos de computación en la nube: lo que realmente cuesta cada modelo
La transparencia de costos es una de las brechas más significativas en el contenido de computación en la nube. Aquí hay marcos de costos realistas para cada modelo de implementación basado en los precios de infraestructura de 2025-2026.
| Modelo de nube | Costo de configuración | Costo operativo mensual | El mejor escenario de costo |
| nube pública | $0 | $50–$5000+ (escalas con uso) | Cargas de trabajo variables, proyectos de ciclo de vida corto |
| Nube privada (construcción) | $10,000–$250,000+ | $1,000–$15,000 (gestión + colocación) | Cargas de trabajo estables y de alta utilización a escala |
| Nube privada (gestionada) | $5.000–$50.000 | $2,000–$20,000 (servicio completo) | Industrias reguladas que necesitan experiencia + cumplimiento |
| nube híbrida | $5.000–$50.000 (integración) | $500–$10,000+ (mezclado) | Perfiles de carga de trabajo mixtos con picos estacionales |
| multinube | $0 (cuentas de proveedores adicionales) | 15-25% Sobrecarga para herramientas | Empresas globales que necesitan diversidad de proveedores |
| nube comunitaria | Compartido (asignación proporcional) | menor que privado por miembro | Consorcios con requisitos regulatorios alineados |
Costos de migración de nube Representa una inversión única adicional: pasar de las instalaciones a la nube (o entre modelos de nube) normalmente cuesta $5,000-$100,000 dependiendo del volumen de datos, la complejidad de la aplicación y el grado de refactorización requerido. Las organizaciones que migran más de 500 TB de datos o reorganizan las aplicaciones monolíticas heredadas deben presupuestar hacia el extremo superior de este rango.
Un factor de costo crítico ya menudo pasado por alto: las tarifas de salida de nubes. Los datos transferidos desde una región de nube pública incurren en cargos ($0.08–$0.12/GB para los principales proveedores). A escala de petabyte, los costos de egreso pueden superar el costo del cálculo y almacenamiento subyacente, particularmente para arquitecturas híbridas donde los datos se mueven con frecuencia entre entornos públicos y privados.
Seguridad y cumplimiento en los modelos de implementación en la nube
El modelo de responsabilidad compartida
En la nube pública, la responsabilidad de seguridad se divide entre proveedor y cliente. Los proveedores aseguran la infraestructura: centros de datos físicos, hardware, hipervisores y servicios fundamentales. Los clientes son responsables de todo lo que está por encima de esa capa: configuración del sistema operativo, gestión de identidad y acceso, grupos de seguridad de red, código de aplicación y cifrado de datos. Los depósitos de almacenamiento mal configurados y las políticas de IAM demasiado permisivas se encuentran constantemente entre las principales causas de los incidentes de seguridad en la nube pública.
En la nube privada, el cliente asume toda la responsabilidad de cada capa de la pila, desde la seguridad física hasta los controles a nivel de aplicación. Esto proporciona el máximo control pero exige una inversión proporcional en operaciones de seguridad.
En la nube híbrida, la responsabilidad de seguridad se divide en ambos modelos simultáneamente, lo que requiere una aplicación constante de políticas en todos los entornos. Zero Trust Network Access (ZTNA), que valida a todos los usuarios, dispositivos y aplicaciones, independientemente de la ubicación de la red, se está convirtiendo rápidamente en el marco estándar para la seguridad híbrida.
Marcos de cumplimiento por modelo de nube
| Marco de referencia | nube pública | nube privada | nube híbrida | nube comunitaria |
| HIPAA (atención médica) | posible con baa | Nativo | Realizable | construido con propósitos específicos |
| PCI DSS (Pagos) | Posible (proveedores de nivel 1) | Nativo | Realizable | Posible |
| GDPR (datos de la UE) | Posible (regiones de la UE) | Nativo | Realizable | Posible |
| SOC 2 Tipo II | Certificado por el proveedor | logrado por el cliente | Ambas capas | Certificación compartida |
| Fedramp (Gob de EE. UU.) | Disponible (GovCloud) | Posible | Realizable | Construido por un propósito (GovCloud) |
| ISO 27001 | Certificado por el proveedor | logrado por el cliente | Ambas capas | Compartido |
Estándar de seguridad emergente: Zero Trust Architecture (NIST SP 800-207), que asume incumplimiento, verifica explícitamente y aplica el acceso de menor privilegio, se está convirtiendo en la postura de seguridad requerida para entornos híbridos y multinube. Las organizaciones con programas de nube madura están reemplazando la seguridad perimetral basada en VPN con proxies y microsegmentación conscientes de la identidad.
Preguntas frecuentes sobre tipos de computación en la nube
P: ¿Cuáles son los 4 tipos principales de computación en la nube?
R: Los cuatro principales modelos de implementación en la nube son: (1) Nube pública: infraestructura de múltiples inquilinos entregada a través de Internet por proveedores como AWS, Azure y Google Cloud; (2) nube privada: infraestructura de un solo inquilino dedicada a una organización; (3) nube híbrida: una combinación integrada de entornos de nube pública y privada; y (4) Multi-Cloud: una estrategia que utiliza servicios de dos o más proveedores de nube distintos. Community Cloud es un quinto modelo utilizado por las industrias reguladas.
P: ¿Cuál es la diferencia entre la nube pública y la nube privada?
R: La infraestructura de la nube pública se comparte en miles de inquilinos, propiedad de un proveedor externo, y se factura en un modelo de pago por uso, que ofrece una escalabilidad máxima a un costo inicial bajo. Private Cloud se dedica a una organización, proporciona un control total de la infraestructura y ofrece un rendimiento predecible y un cumplimiento normativo, a costa de un mayor gasto de capital y una mayor responsabilidad operativa.
P: ¿En qué se diferencia la nube múltiple de la nube híbrida?
R: La nube híbrida combina infraestructura de nube privada con servicios de nube pública en una arquitectura integrada donde las cargas de trabajo se mueven entre entornos. Multi-Cloud utiliza dos o más proveedores de nube pública simultáneamente, generalmente con cargas de trabajo dispares por el proveedor, como una estrategia para evitar el bloqueo de proveedores y acceder a los mejores servicios. Una organización puede operar tanto una arquitectura híbrida como una estrategia multinube al mismo tiempo.
P: ¿Qué tipo de nube es mejor para las pequeñas empresas?
R: La nube pública es la opción correcta para la mayoría de las pequeñas empresas. Cero capital, el aprovisionamiento instantáneo y los servicios administrados reducen la carga operativa de los equipos pequeños. Las configuraciones de AWS, Azure o Google Cloud Starter normalmente cuestan $50–$500/mes. Las pequeñas empresas que manejan datos confidenciales regulados (atención médica, servicios financieros) deben evaluar la nube privada o las opciones de nube privada administradas, incluso a menor escala.
P: ¿Qué son IaaS, PaaS y SaaS?
R: Infraestructura como servicio (IaaS) proporciona informática, almacenamiento y redes sin procesar: administra el sistema operativo y superior. Plataforma como servicio (PaaS) agrega una plataforma de desarrollo y tiempo de ejecución administrada: administra solo el código de su aplicación. El software como servicio (SaaS) ofrece aplicaciones completas a través de Internet: solo configura y utiliza el software. Estos modelos de servicios se aplican a todos los tipos de implementación (público, privado, híbrido).
P: ¿Cuánto cuesta la computación en la nube al mes?
R: Los costos varían significativamente según el modelo. Nube pública: $50–$5,000+/mes para cargas de trabajo típicas, escalando con consumo de recursos. Nube privada: $1,000–$15,000+/mes para la infraestructura administrada (excluyendo los costos de instalación de $10,000–$100,000). Híbrido: Costos combinados Típicamente $500–$10.000/mes. Multi-Cloud agrega una sobrecarga de 15 a 25% para las herramientas de administración. La migración a la nube agrega un costo único del proyecto $5000–$100000.
P: ¿Qué es una nube comunitaria y quién la usa?
R: Una nube comunitaria es una infraestructura compartida aprovisionada para un grupo específico de organizaciones con requisitos comunes de cumplimiento, seguridad o misión. El acceso está restringido solo a los miembros de la comunidad. Los usuarios comunes incluyen consorcios de atención médica que comparten plataformas de datos clínicos, agencias gubernamentales que operan bajo clasificaciones de seguridad compartida, servicios financieros (redes de pago, bases de datos KYC compartidas) e instituciones de investigación que colaboran en computación científica a gran escala.
P: ¿Puedo migrar de la nube pública a la nube híbrida?
R: Sí. La ruta típica es gradual: identificar cargas de trabajo con una utilización estable y predecible que se beneficiaría de una infraestructura dedicada; evaluar la colocación o las opciones de nube privada administrada; Establecer conectividad de red (VPN o circuito dedicado); Implementar herramientas de orquestación de cargas de trabajo (Kubernetes, Terraform, Azure ARC); y migrar cargas de trabajo incrementalmente. AWS Migration Hub, Azure Migrate y Google Migrate para Compute Engine proporcionan soporte de herramientas para el proceso de migración.
P: ¿Qué es la nube soberana?
R: Sovereign Cloud es un modelo de implementación en la nube en el que toda la infraestructura, los datos y las operaciones permanecen dentro de una jurisdicción nacional o regional específica, regida por la ley local. Aborda los requisitos de residencia de datos en marcos como la Ley de Datos de la UE, el DPDPA de la India y varias leyes de seguridad nacional. Los principales proveedores ofrecen variantes de nube soberana, operadas por entidades dentro del país, para organizaciones que no pueden permitir que los datos crucen las fronteras nacionales.
P: ¿Cómo construyo una nube privada usando servidores dedicados?
R: La creación de una nube privada en servidores dedicados requiere cuatro capas: (1) hardware de servidor de metal desnudo: procesadores Intel Xeon o AMD EPYC con suficiente almacenamiento RAM y NVMe; (2) un hipervisor o una plataforma de virtualización: VMware vSphere, Proxmox VE o Microsoft Hyper-V; (3) una capa de administración de la nube: OpenStack, Nutanix AHV o VMware vCloud Director; y (4) redes: redes definidas por software (NSX u OVS) y redes de almacenamiento (CEPH o NFS). Atal Networks’ bare metal Las configuraciones proporcionan a la base de hardware con acceso completo a la raíz y infraestructura de centro de datos de nivel 4.
Conclusión: elegir la arquitectura que se ajuste a su realidad
No existe un modelo de nube universalmente correcto. La arquitectura correcta depende de la intersección de las características de su carga de trabajo, los requisitos regulatorios, las limitaciones de costos, las capacidades del equipo y la trayectoria de crecimiento. Lo que deja en claro esta guía es que la elección rara vez es binaria: la arquitectura dominante entre las empresas maduras es híbrida, combinando el control de la infraestructura privada con la escala de la nube pública.
El cambio más importante en el pensamiento es de preguntar "¿Qué nube?" a preguntar “¿A qué carga de trabajo pertenece dónde?” Los procesos de datos regulados y de estado estable pertenecen a una infraestructura dedicada donde el cumplimiento y el rendimiento son predecibles. Las cargas de trabajo variables, orientadas al cliente y experimentales prosperan en la nube pública, donde la elasticidad y los servicios administrados reducen el tiempo de comercialización. La capa híbrida o multinube conecta estos entornos en un todo coherente operativo.
A medida que las cargas de trabajo de IA impulsan cada vez más las decisiones en la nube en 2026, consumiendo 22% de costos totales de nube en promedio (CloudZero) — Las organizaciones enfrentarán una nueva dimensión de esta pregunta: ¿La capacitación y la inferencia de IA funcionan mejor en los clústeres de GPU de nube pública (para flexibilidad y hardware especializado) o nube privada (para privacidad de datos y costo a escala sostenida)? La respuesta, nuevamente, será híbrida.
La Fundación de Infraestructura importa. Independientemente de la arquitectura que elija, los servidores, redes y centros de datos debajo de ella determinan la fiabilidad, la latencia y la seguridad de cada carga de trabajo. Atal Networks proporciona la capa IaaS para implementaciones de nube privada e híbrida: servidores de metal desnudo, VPSy la colocación en los centros de datos globales de nivel 4: brinda a las organizaciones la base de infraestructura física para crear cualquier modelo de nube con confianza.
| Sobre el autor: Esta guía fue elaborada por el equipo de Soluciones de Infraestructura en Atal Networks, aprovechando la experiencia operativa directa administrando implementaciones de servidores desnudos, entornos de nube privada y migraciones de nube híbrida para clientes empresariales en industrias reguladas. Atal Networks atiende a más de 36.000 clientes en todo el mundo en todos los centros de datos de nivel 4, con un SLA de tiempo de actividad de 99.99% y soporte experto 24/7. Última revisión y actualización: abril de 2026. Estadísticas procedentes de Flexera State of the Cloud 2026, Statista, CloudZero, Gartner e IDC. Todos los rangos de costos reflejan los precios de mercado 2025-2026. |
