


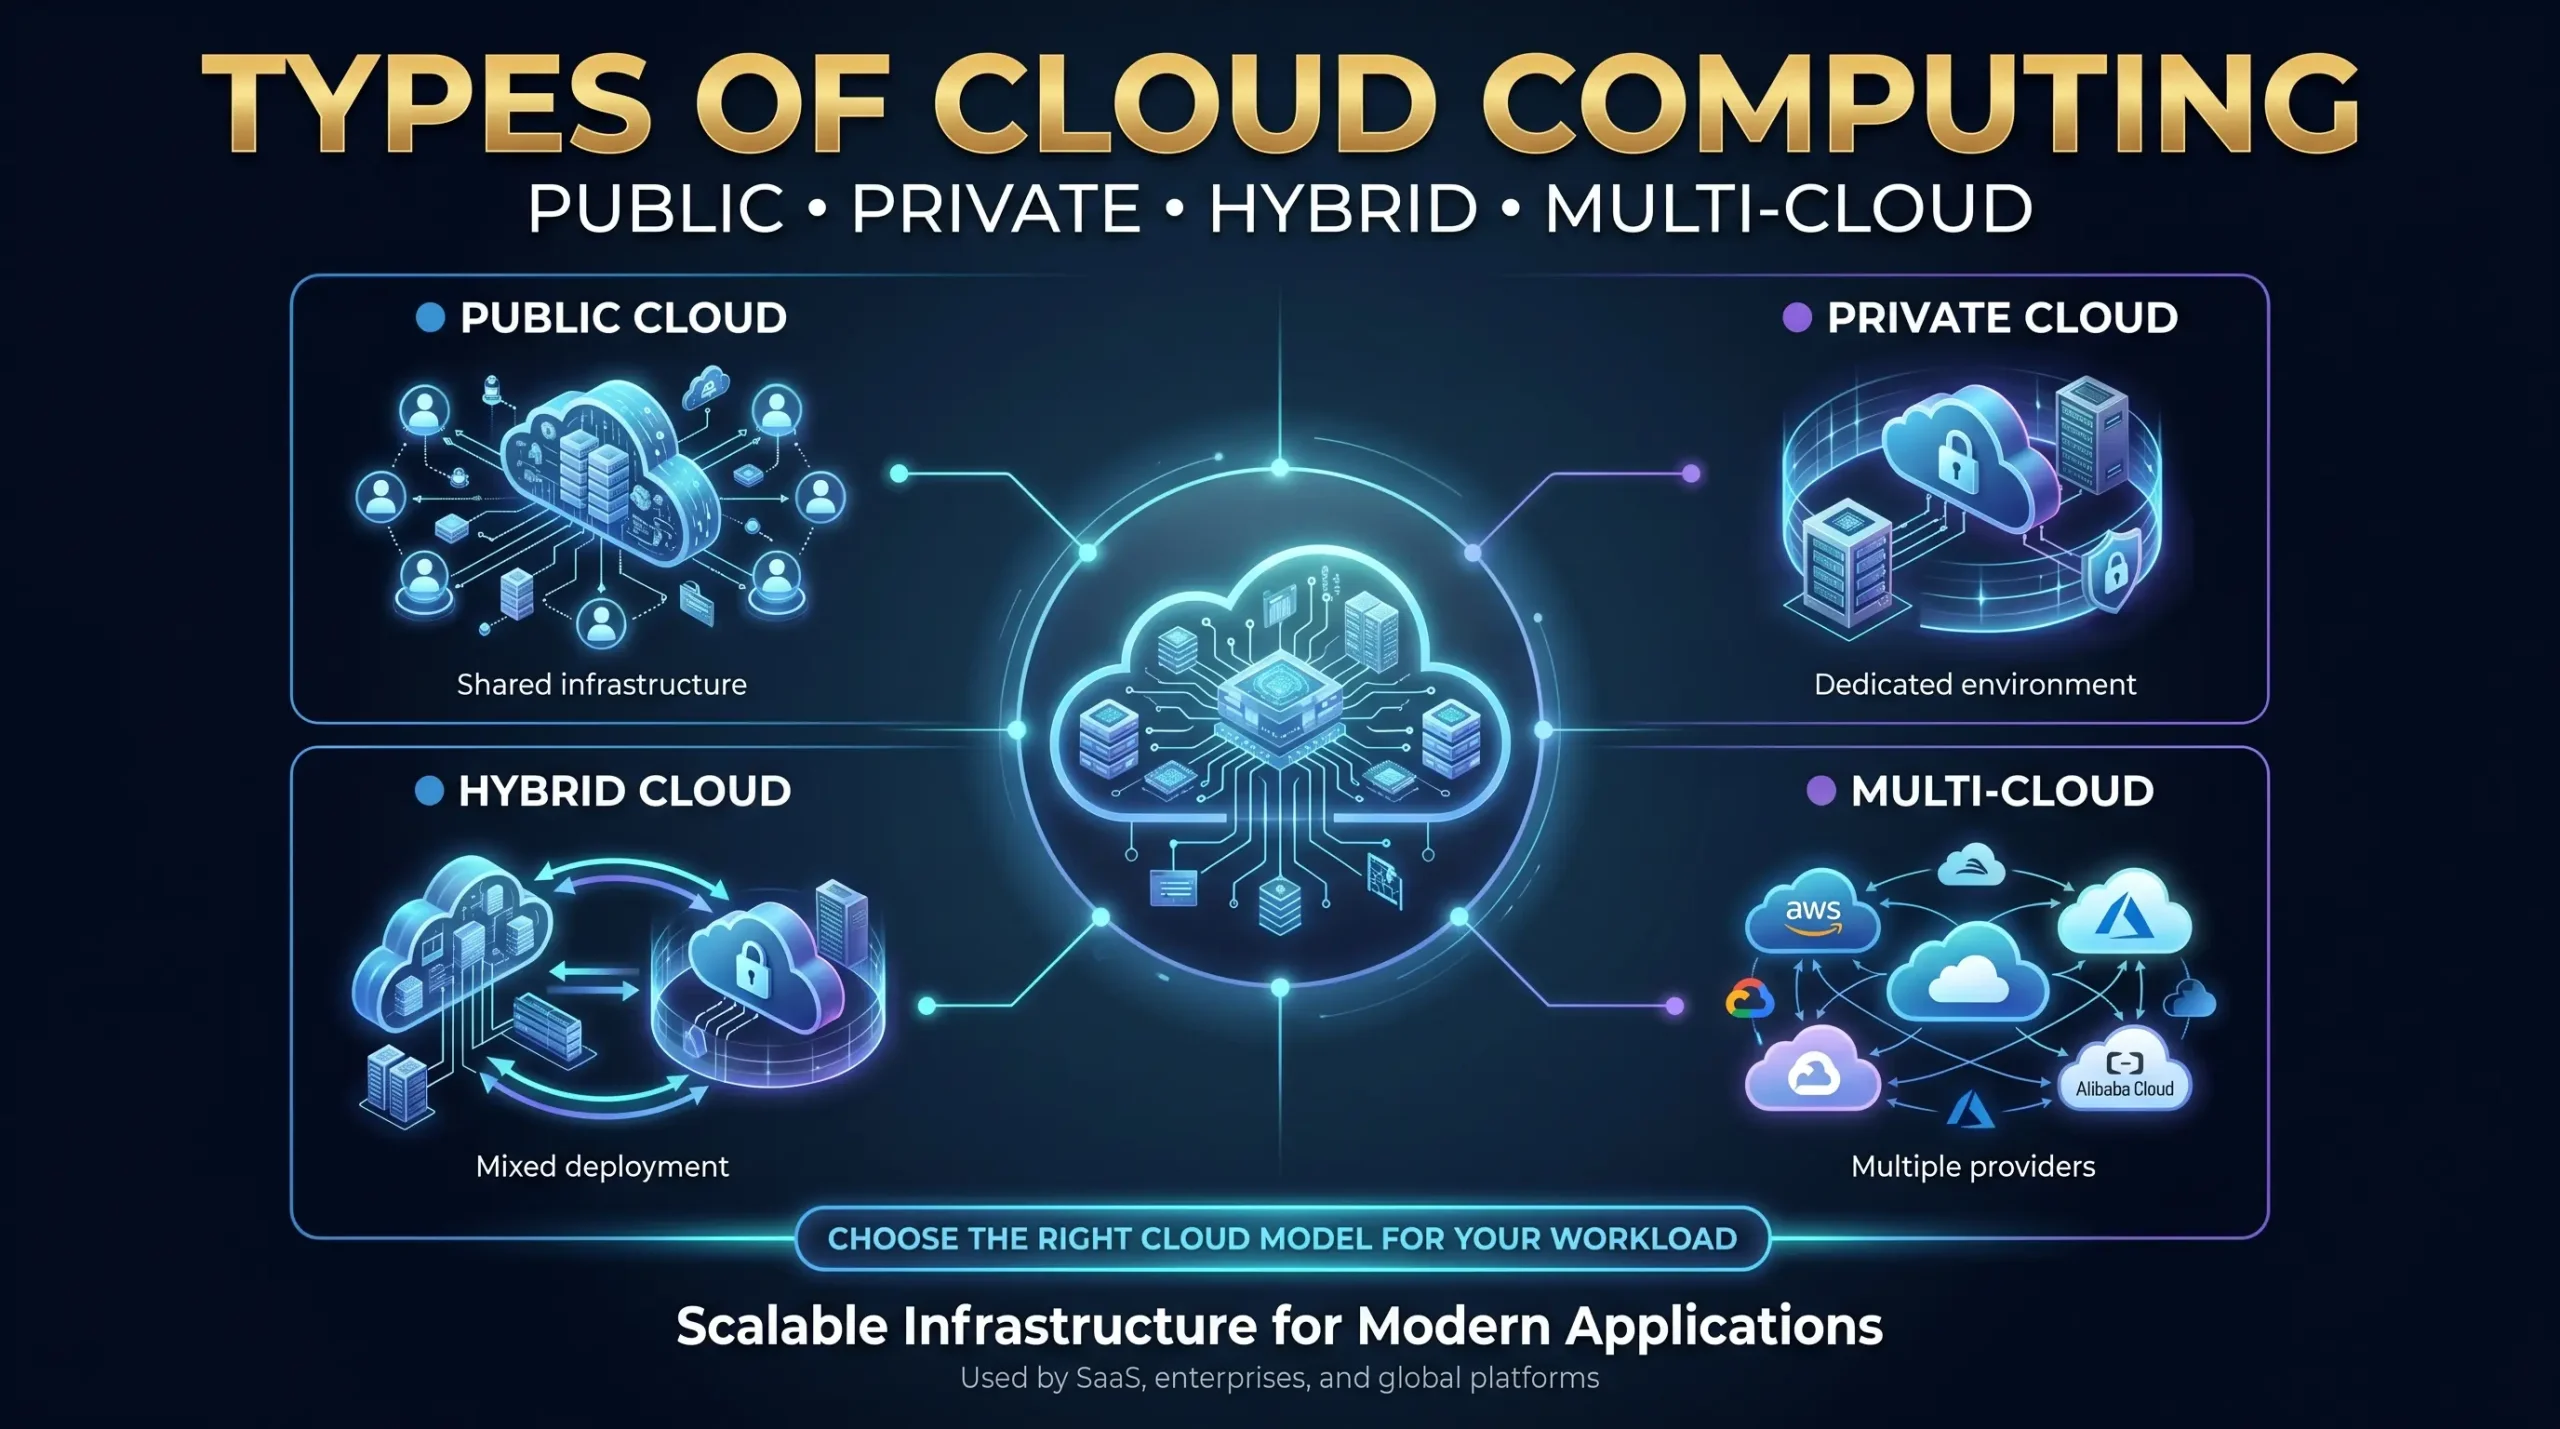
Dernière mise à jour : avril 2026 | 10 minutes de lecture
| ⚡ Points clés à emporter• Le cloud public (AWS, Azure, GCP) offre une infrastructure à la demande sur Internet, idéale pour les charges de travail variables et la mise à l'échelle rapide. • Le cloud privé fournit une infrastructure dédiée unique aux industries réglementées nécessitant un contrôle total. • Le cloud hybride relie les deux environnements, permettant aux organisations de faire irruption dans le cloud public tout en conservant des données sensibles sur site. • Multi-cloud utilise simultanément deux ou plusieurs fournisseurs de cloud public pour éviter le verrouillage des fournisseurs et accéder aux services de premier ordre. • Community Cloud partage l'infrastructure entre les organisations avec des exigences de conformité ou de réglementation communes, telles que les consortiums gouvernementaux ou de santé. • Le marché mondial du cloud a atteint 1 tp4 t 781 milliards en 2025 et est sur la bonne voie pour dépasser 1 tp4 t 947 milliards en 2026 (Gartner/Statista). |
Table des matières
- Qu'est-ce que le cloud computing et pourquoi les modèles de déploiement sont-ils importants ?
- Cloud public : évolutif, payant et conçu pour la vitesse
- Cloud privé — Contrôle maximal des charges de travail critiques pour la sécurité
- Cloud hybride — Le pont flexible entre le contrôle et l'échelle
- Multi-cloud : réduction du verrouillage des fournisseurs entre les fournisseurs
- Community Cloud : une infrastructure partagée pour les besoins de conformité partagés
- Emerging Cloud Models — Edge Cloud and Sovereign Cloud
- Modèles de services cloud — IaaS, PaaS, SaaS et au-delà
- Comment choisir le bon modèle de cloud pour votre entreprise
- Sécurité et conformité sur les modèles de déploiement cloud
Qu'est-ce que le cloud computing et pourquoi les modèles de déploiement sont-ils importants ?
Le cloud computing est la livraison à la demande de ressources informatiques - serveurs, stockage, bases de données, réseaux, logiciels et analyses - sur Internet, facturées sur la base de la consommation ou de l'abonnement. Plutôt que de posséder et d'exploiter des centres de données physiques, les organisations louent la capacité des fournisseurs et ne paient que pour ce qu'elles utilisent.
Les modèles de déploiement déterminent l'endroit où vit cette infrastructure, qui la possède, qui la gère et qui peut y accéder. Cette distinction est essentielle : deux entreprises peuvent toutes deux exécuter des charges de travail cloud tout en opérant sur des architectures fondamentalement différentes avec des profils de coûts, des postures de sécurité et des capacités de conformité radicalement différents. La compréhension des modèles de déploiement est donc le fondement de toute stratégie cloud.
Il est tout aussi important de distinguer les modèles de déploiement Modèles de service (IaaS, PaaS, SaaS). Les modèles de déploiement définissent où L'infrastructure cloud fonctionne ; Les modèles de service définissent quoi est livré et combien le client gère. Les deux dimensions seront couvertes dans ce guide.
Les chiffres derrière l'adoption du cloud sont stupéfiants. Les dépenses mondiales dans le cloud atteignent 1 tp4 t 781 milliards en 2025 et devraient atteindre 1 tp4 t 947 milliards en 2026, en croissance à un taux de croissance annuel composé de 15,71 TP3T (Statista, 2026). AWS, Microsoft Azure et Google Cloud contrôlent ensemble 65% des dépenses d'infrastructure cloud mondiales, mais les décisions de déploiement qui déterminent la manière dont les entreprises utilisent ces plates-formes sont prises par les responsables informatiques, et non par les hyperscalers.
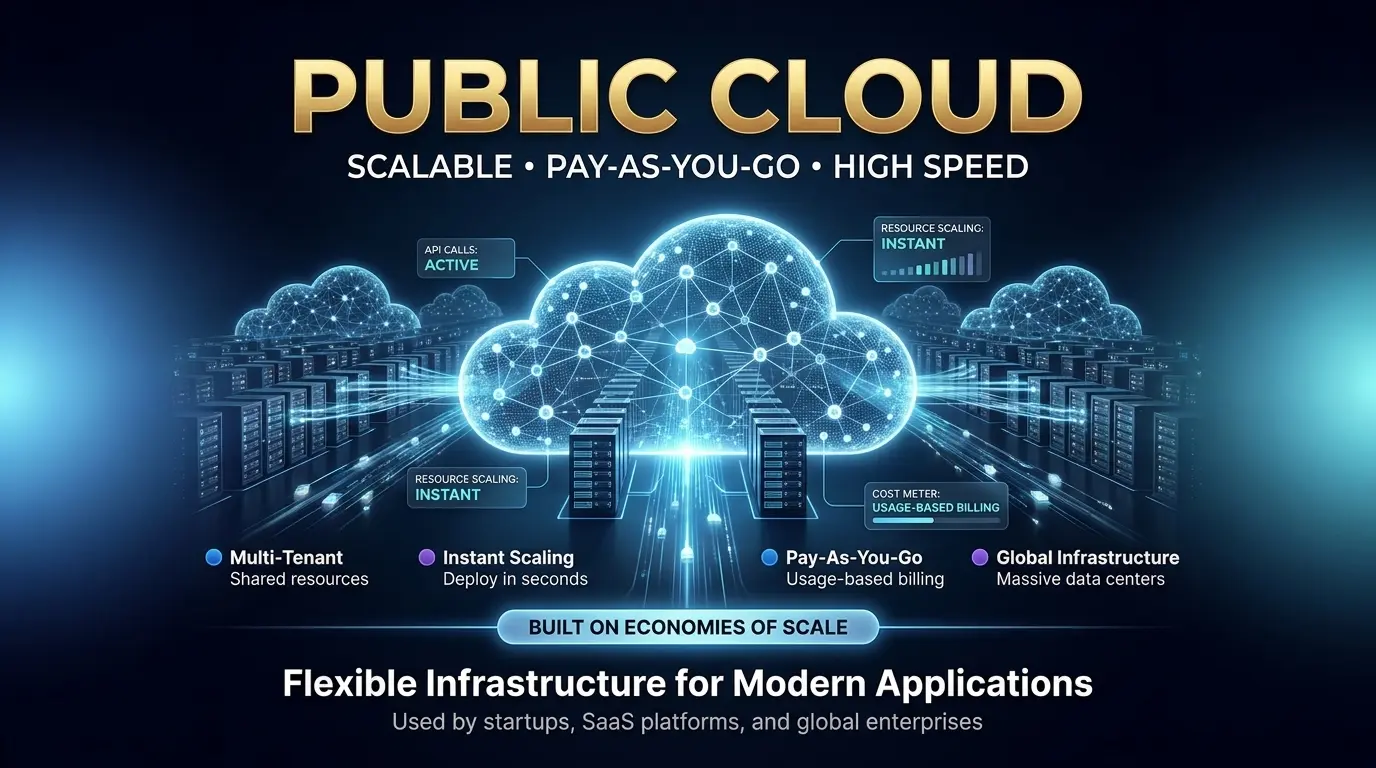
Cloud public : évolutif, payant et conçu pour la vitesse
Un cloud public est un environnement cloud multi-locataires détenu et exploité par un fournisseur tiers et livré à des clients sur Internet. L'infrastructure (serveurs, stockage, mise en réseau) est partagée par des milliers de clients, avec une isolation logique garantissant que les données et les charges de travail de chaque locataire restent distinctes.
Comment fonctionne le cloud public
Les hyperscalers comme Amazon Web Services (EC2, S3), Microsoft Azure (machines virtuelles, Blob Storage) et Google Compute Engine exploitent des centres de données à l'échelle de l'entrepôt contenant des centaines de milliers de serveurs de base. Les couches de virtualisation créent des instances de calcul isolées à la demande. Les clients fournissent des ressources via des API ou des consoles Web en quelques secondes, payant à l'heure, par Go ou par demande.
Le modèle d'infrastructure partagée est ce qui rend le cloud public économiquement transformateur : les fournisseurs réalisent des économies d'échelle indisponibles pour chaque organisation, en réduisant les économies sous la forme d'un prix par unité faible.
Avantages du cloud public
- Évolutivité élastique — Provisionnez des milliers de machines virtuelles en quelques minutes ; Réduisez aussi rapidement lorsque la demande baisse.
- Faible coût initial - aucune dépense en capital pour le matériel ; La facturation OPEX aligne les dépenses sur l'utilisation réelle.
- Disponibilité globale — Les Hyperscalers exploitent plus de 30 régions dans le monde, ce qui permet une livraison à faible latence à toute géographie.
- Services gérés : les fournisseurs gèrent les correctifs, le remplacement du matériel et les mises à niveau de l'infrastructure, ce qui réduit les frais généraux opérationnels.
- Accélération AI et ML — Les instances spécialisées de GPU/TPU (clusters NVIDIA H100, A100) sont disponibles à la demande sans investissement matériel.
Inconvénients du cloud public
- Contrôle limité : les clients ne peuvent pas personnaliser le matériel sous-jacent, l'hyperviseur ou la structure réseau.
- “Noisy neighbor” risk — shared infrastructure can cause performance variability when other tenants spike resource usage.
- Préoccupations de souveraineté des données — Les données stockées dans une juridiction étrangère peuvent être soumises aux lois locales et aux demandes d'accès au gouvernement.
- Fluage de coûts à long terme : les frais de sortie, les niveaux de prise en charge des primes et la complexité réservée des instances peuvent éroder l'avantage de coût initial à grande échelle.
Meilleurs cas d'utilisation pour le cloud public
- Applications SaaS et produits numériques B2C avec trafic utilisateur variable
- Environnements de développement et de test où le provisionnement rapide est plus important que l'optimisation des coûts
- Formation de modèles d'IA, analyse par lots et charges de travail Data Lake bénéficiant des clusters GPU à la demande
- Les startups et les petites entreprises qui ne peuvent justifier l'investissement en capital dans les infrastructures privées
- Récupération de sinistre Sites secondaires nécessitant une séparation géographique des systèmes primaires sur site
Exemple réel : Netflix gère sa plate-forme de streaming mondiale entièrement sur AWS, en s'appuyant sur l'élasticité du cloud public pour passer de 100 millions à 250 millions de flux simultanés pendant les soirées de pointe sans pré-achat de la capacité excédentaire.
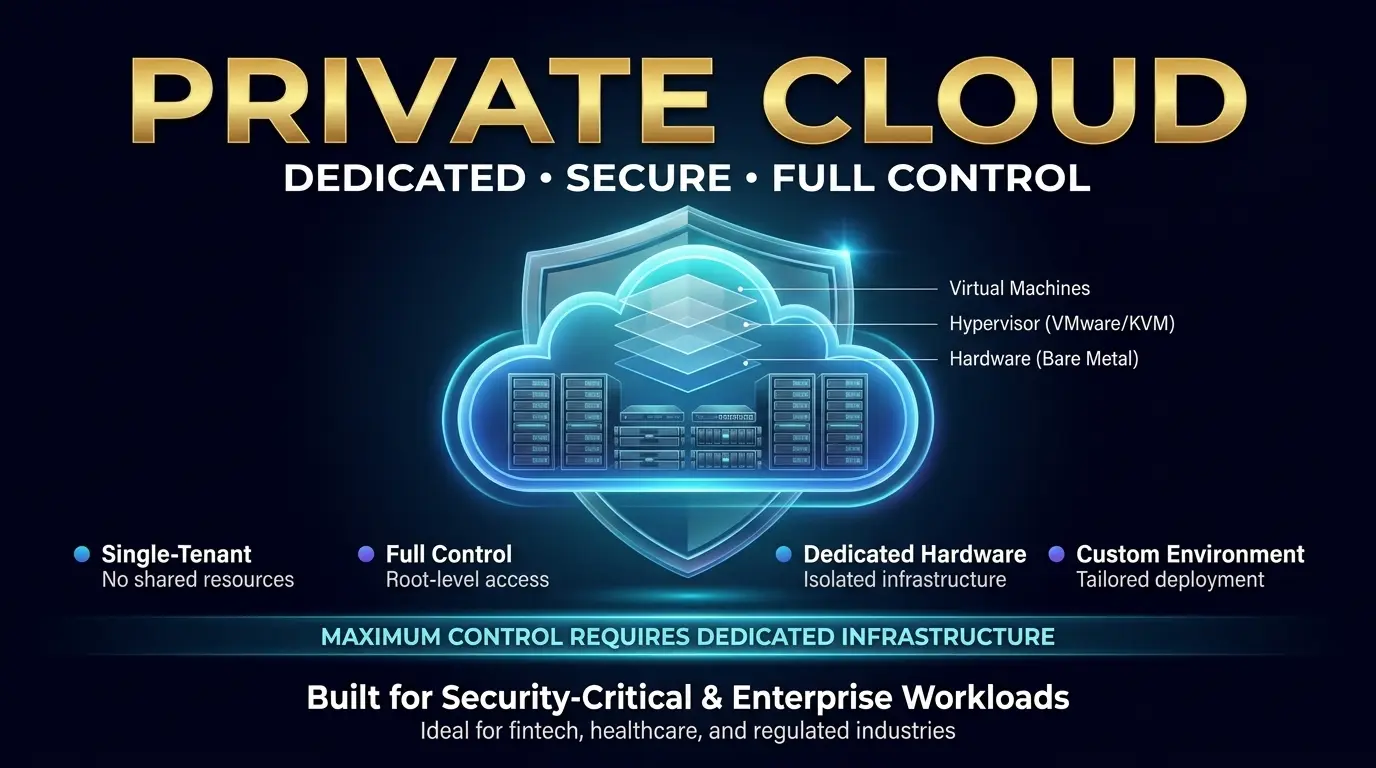
Cloud privé — Contrôle maximal des charges de travail critiques pour la sécurité
Un cloud privé est un environnement cloud à locataire unique dédié exclusivement à une seule organisation. L'infrastructure, qu'il s'agisse de serveurs physiques, de stockage et de mise en réseau, n'est pas partagée avec d'autres clients. Les clouds privés peuvent être hébergés sur site dans le propre centre de données d'une organisation, colocalisés dans une installation tierce ou gérés par un fournisseur externe sur du matériel dédié.
Comment fonctionne le cloud privé
Un cloud privé nécessite une couche de virtualisation (VMware vSphere, Microsoft Hyper-V ou des alternatives open-source comme Proxmox ou OpenStack) déployées sur des serveurs nus avec une mise en réseau dédiée. Les organisations conservent l'accès au niveau racine à chaque couche de la pile, du micrologiciel à l'hyperviseur jusqu'au système d'exploitation. Contrairement au cloud public, les ressources ne sont pas regroupées de manière élastique entre les locataires, la planification de la capacité et l'approvisionnement en matériel restent la responsabilité du client.
Quatre types de cloud privé
- Cloud privé sur site - Infrastructure détenue et exploitée entièrement au sein des propres installations de l'organisation. contrôle maximum ; Dépenses en capital maximales.
- Cloud privé hébergé - Matériel dédié situé dans un centre de données tiers (tel que Atal Networks’ Tier 4 des installations), exploité par le client. Modèle de colocation.
- Managed Private Cloud : matériel dédié géré de bout en bout par un fournisseur d'infrastructure. Le client possède l'environnement logique ; Le fournisseur gère les opérations.
- Virtual Private Cloud (VPC) — Segment logiquement isolé au sein de l'infrastructure d'un fournisseur de cloud public. se trouve à la limite entre le public et le privé ; Partage l'infrastructure physique mais fournit une isolation au niveau du réseau.
Avantages du cloud privé
- Contrôle complet de l'infrastructure : personnalisez le matériel, l'hyperviseur, le système d'exploitation et la mise en réseau selon les exigences exactes.
- Conformité réglementaire — Satisfait les cadres HIPAA, PCI DSS, GDPR, FEDRAMP et autres nécessitant l'isolement des données et leur auditabilité.
- Performances prévisibles — pas d'effets bruyants sur les voisins ; Les ressources dédiées offrent une latence et un débit cohérents.
- Souveraineté des données — Les données ne laissent jamais de frontière géographique définie, répondent aux exigences de la loi européenne sur les données et aux exigences de sécurité nationale.
- Réduction du coût total de possession à long terme pour des charges de travail stables. À une échelle suffisante et à une utilisation régulière, l'infrastructure privée offre 15 à 301 TP3T inférieurs au coût total de possession sur une période de 5 ans par rapport à la capacité de cloud public équivalente.
Inconvénients du cloud privé
- CAPEX élevé - Le matériel de serveur, de stockage et de mise en réseau représente un investissement initial important ($10K–$100K+ pour la construction initiale).
- Limites de mise à l'échelle — L'expansion de la capacité nécessite des cycles d'approvisionnement en matériel mesurés en semaines ou en mois, et non en minutes.
- Frais généraux de maintenance — L'organisation assume la responsabilité de la panne matérielle, des correctifs du micrologiciel et de la planification de la capacité.
- Expertise spécialisée requise — Gérer VMware, Kubernetes ou OpenStack à grande échelle exige des talents d'ingénieur certifiés.
Meilleurs cas d'utilisation pour le cloud privé
- Entreprises de services financiers soumises à une surveillance réglementaire (Bâle III, SOX, PCI DSS)
- Les organisations de soins de santé qui traitent les informations de santé protégées (PHI) dans le cadre de la HIPA
- Agences gouvernementales avec des données classifiées ou des charges de travail de sécurité nationale
- Les grandes entreprises exécutant des charges de travail stables et prévisibles où la capacité dédiée surpasse le cloud public à coût variable
| 🖥️ Perspective de l'infrastructure — Qu'est-ce qui alimente un cloud privé ?Au niveau de la couche matérielle, un cloud privé est construit sur des serveurs de métal nu de niveau entreprise, généralement des processeurs Intel Xeon évolutifs (Gold/Platinum) ou AMD EPYC avec DDR5 ECC, des baies de stockage SSD NVMe, et Réseautage 25–100GbE. Un nœud de cloud privé de niveau de production minimum pour une entreprise de niveau intermédiaire spécifie généralement 32 à 64 cœurs, 256 à 512 Go de RAM et un stockage NVMe de 10 à 50 To. Les configurations nues en métal de Atal Networks offrent cette base avec un accès complet à la racine, une gestion IPMI et une redondance des centres de données de niveau 4, fournissant les éléments constitutifs du cloud privé d'entreprise sans les dépenses en capital de la possession de l'installation. |
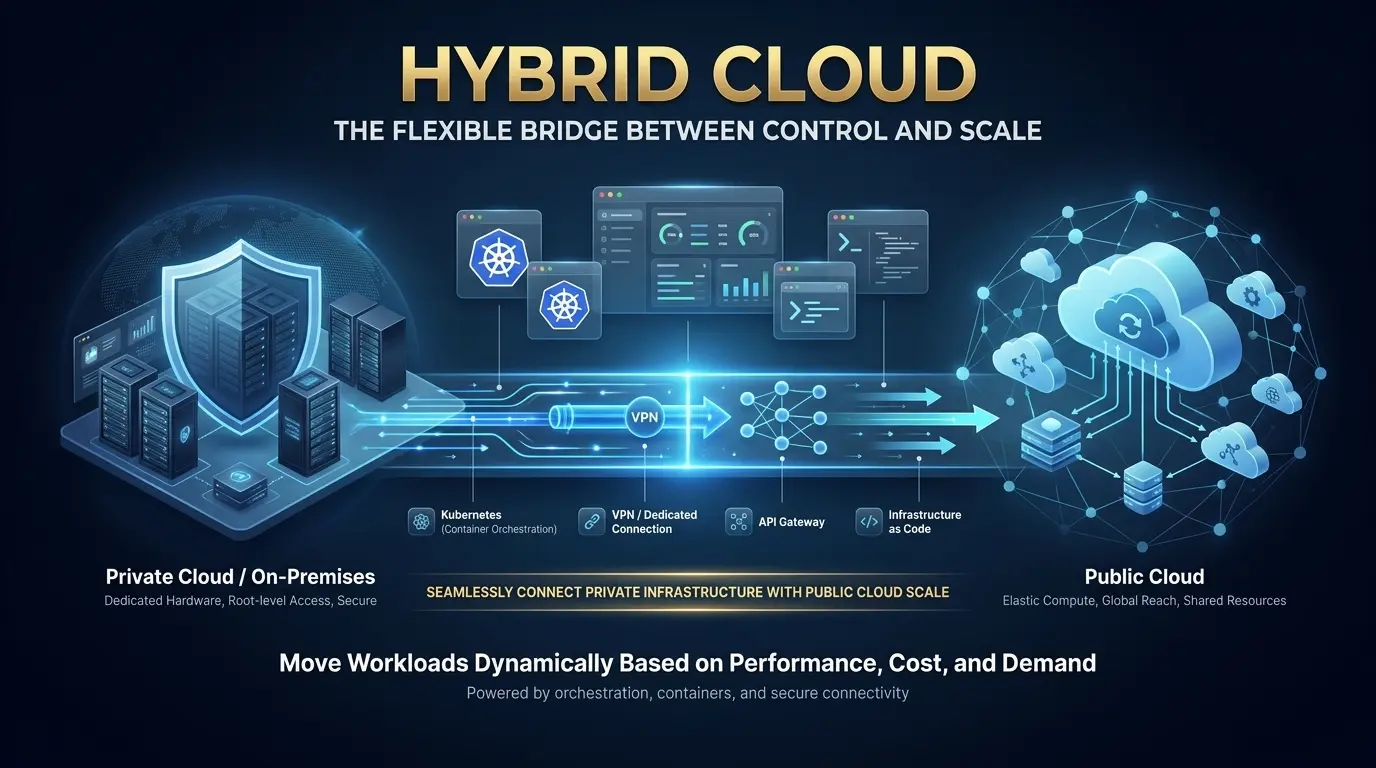
Cloud hybride — Le pont flexible entre le contrôle et l'échelle
Un cloud hybride intègre une infrastructure de cloud privé (sur site ou hébergée) avec un ou plusieurs environnements de cloud public, connectés via des liens de réseau chiffrés, généralement une connexion dédiée (AWS Direct Connect, Azure ExpressRoute), un VPN site à site ou une couche de passerelle API. Les charges de travail peuvent passer d'un environnement à l'autre en fonction de la politique, des seuils de coûts ou des exigences de performances.
Comment fonctionne le cloud hybride
L'orchestration est la capacité de définition du cloud hybride. Des plates-formes telles que VMware vSphere avec NSX, Microsoft Azure Arc, AWS Outposts, Red Hat OpenShift ou HashiCorp Terraform permettent une gestion unifiée des charges de travail sur des ressources de cloud sur site et publiques. Kubernetes est devenu la norme de facto en matière de portabilité de la charge de travail - les applications conteneurisées déployées sur site peuvent être planifiées sur les nœuds de cloud public lors des pics de demande avec un changement de configuration minimal.
Avantages du cloud hybride
- Flexibilité de la charge de travail : placez chaque charge de travail là où l'économie et la conformité s'alignent le mieux ; Les données sensibles restent sur site, le calcul de rafale est transféré vers le cloud public.
- Cloud éclatant – Déborde automatiquement la demande excédentaire vers le cloud public pendant les périodes de pointe (p. ex., pics de commerce électronique du Black Friday, traitement financier trimestriel)
- Optimisation des coûts : exécutez des charges de travail de base sur une infrastructure privée prévisible ; Évitez de payer la capacité réservée au cloud public qui reste inactive.
- Conformité à l'innovation - Les données réglementées restent dans l'environnement privé, tandis que le développement, l'analyse et la formation en IA exploitent les capacités du cloud public.
- Chemin de migration progressif : les organisations peuvent déplacer les charges de travail de manière incrémentielle, ce qui élimine la transition des systèmes locaux hérités vers les architectures natives du cloud.
Inconvénients du cloud hybride
- Complexité d'intégration : la connexion de deux environnements distincts nécessite une expertise en réseau (BGP, VPN, liens dédiés), en fédération d'identité et en synchronisation de données.
- Extension de la surface de sécurité : la sécurisation des charges de travail dans deux environnements nécessite une application cohérente des politiques, souvent via des cadres d'accès au réseau sans confiance (ZTNA).
- Exigences en matière de compétences - Les opérations hybrides exigent des équipes qui maîtrisent à la fois l'infrastructure locale et l'outillage natif du cloud - une combinaison rare sur le marché.
- Risque de latence — Les transferts de données entre les environnements privés et publics ajoutent une latence du réseau ; Les applications nécessitant des temps de réponse inférieurs à la milliseconde peuvent ne pas tolérer les architectures hybrides.
Meilleurs cas d'utilisation pour le cloud hybride
- Plateformes de vente au détail et de commerce électronique qui connaissent des pics de trafic saisonniers marqués et qui nécessitent une explosion de cloud sans dépenser toute l'année dans le cloud public
- Récupération après sinistre et continuité des activités — Charges de travail principales sur site avec basculement automatisé vers le cloud public en cas de panne de centre de données
- Analyse des soins de santé — Les dossiers des patients restent sur site dans une infrastructure privée conforme à la HIPAA tandis que les processus de données de recherche anonymisées dans le cloud public
- Modernisation des applications héritées : refactorisation progressive des systèmes monolithiques tout en maintenant la continuité de la production
Validation du marché : selon le rapport sur l'état du cloud de Flexera 2026, 73% d'organisations exploitent désormais des domaines hybrides de cloud — une augmentation de 3 points de pourcentage d'une année sur l'autre. Parmi les grandes entreprises (plus de 5 000 employés), l'adoption atteint 78%, confirmant le cloud hybride comme l'architecture dominante des programmes de cloud matures.
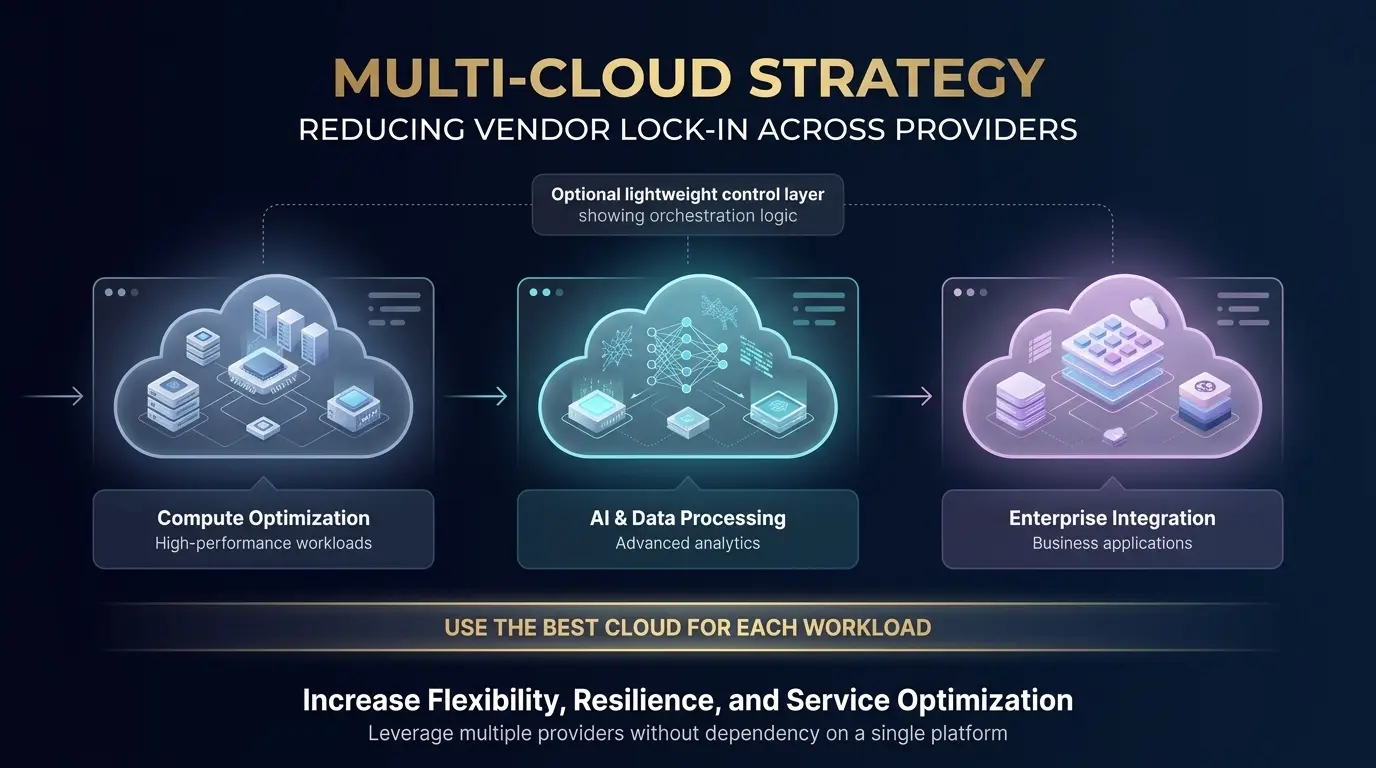
Multi-cloud : réduction du verrouillage des fournisseurs entre les fournisseurs
Le multi-cloud est une stratégie - et non une architecture - dans laquelle une organisation utilise simultanément des services de deux ou plusieurs fournisseurs de cloud distincts. Contrairement au cloud hybride, qui combine des environnements privés et publics, le multi-cloud implique généralement plusieurs fournisseurs de cloud public (par exemple, AWS pour les charges de travail gourmandes en calcul, Google Cloud pour les services AI/ML et Azure pour Microsoft 365).
Comment le multicloud diffère du cloud hybride
| Dimension | nuage hybride | nuageux |
| Définition | Combine le cloud privé + public dans une seule architecture intégrée | Utilise deux ou plusieurs fournisseurs de cloud publics (ou privés) |
| Pilote principal | Conformité, optimisation des coûts, rafales de nuages | Diversification des fournisseurs, services de pointe |
| Type d'architecture | Intégré (les charges de travail se déplacent entre les environnements) | Souvent cloué par fournisseur par type de charge de travail |
| Complexité | Intégration/complexité des réseaux | Gestion et complexité de la visibilité |
| Outils typiques | Azure Arc, VMware vSphere, AWS Outposts | Terraform, Kubernetes, Anthos, Crossplane |
| le mieux pour | Entreprises dotées de charges de travail réglementées sur site | Les entreprises mondiales qui ont besoin de la diversité des fournisseurs |
Avantages du multi-cloud
- Élimination du blocage du fournisseur : évitez la dépendance à la tarification, à la disponibilité des services ou à la continuité des activités d'un seul fournisseur.
- Accès au service de pointe : tirez parti de AWS Lambda pour les services sans serveur, Google Vertex AI pour l'apprentissage automatique et Azure Cognitive Services pour le langage AI simultanément.
- Optimisation géographique : acheminez les utilisateurs vers le fournisseur avec la région la plus performante pour leur emplacement.
- Résilience - Une panne au niveau du fournisseur (qui se produit, même pour les hyperscalers) n'affecte que les charges de travail sur cette plate-forme, et non l'ensemble de l'opération.
Inconvénients du multi-cloud
- Complexité de gestion : opérant sur plusieurs consoles de fournisseurs, systèmes de facturation et conventions d'API multiplient les frais généraux opérationnels de 15 à 251 TP3T.
- Fragmentation des compétences : les équipes doivent conserver leurs compétences dans les chaînes d'outils AWS, Azure et GCP simultanément.
- Visibilité des coûts : le suivi des dépenses consolidées entre les fournisseurs nécessite un outillage FINOPS dédié (AppTio, CloudHealth ou Open-Source OpenCost).
- Friction de portabilité des données : le déplacement des données entre les fournisseurs entraîne des frais de sortie et introduit une latence ; Certains services propriétaires créent de facto le verrouillage même dans un modèle multi-cloud.
Meilleurs cas d'utilisation pour le multicloud
- Entreprises mondiales avec des bureaux régionaux dans des juridictions où différents fournisseurs de cloud détiennent des certifications de souveraineté de données
- Organisations nécessitant des capacités AI/ML spécialisées indisponibles sur une seule plate-forme (par exemple, Google TPU pour TensorFlow, AWS Trainium pour PyTorch)
- Industries réglementées (services financiers, assurances) où la distribution des charges de travail entre les fournisseurs améliore la résilience et répond aux exigences de risque opérationnel
Selon le rapport 2026 sur l'état du cloud de Flexera, 80% d'organisations utilisent plusieurs fournisseurs de cloud public, bien que seuls 14% fonctionnent exclusivement en multi-cloud sans aucun composant de cloud privé. Le multi-cloud sans couche privée est toujours l'architecture minoritaire - la plupart des organisations "multicloud" exécutent simultanément un modèle hybride.
Community Cloud : une infrastructure partagée pour les besoins de conformité partagés
Un cloud communautaire est un environnement de cloud partagé provisionné pour l'utilisation exclusive d'une communauté spécifique d'organisations avec des exigences communes — réglementaires, de sécurité, axées sur la mission ou spécifiques à l'industrie. Les coûts d'infrastructure et les responsabilités de gouvernance sont répartis entre les membres participants.
Comment fonctionne la communauté Cloud Cloud
Un cloud communautaire peut être hébergé par l'une des organisations participantes, par un fournisseur tiers ou par une combinaison. L'accès est réservé aux membres de la communauté ; Le public ne peut pas accéder à l'environnement. Les exemples incluent : les environnements GovCloud certifiés par le gouvernement américain, le réseau NHS-N3 pour les organisations de soins de santé au Royaume-Uni et les clouds du secteur des services financiers fonctionnant dans des cadres réglementaires partagés.
Avantages et inconvénients
- Coût inférieur à celui du cloud privé : une infrastructure partagée répartit les dépenses d'investissement et d'exploitation entre plusieurs organisations membres.
- Conformité sur mesure - L'environnement est construit et régi pour répondre aux exigences réglementaires partagées de l'ensemble de la communauté (HIPAA pour les soins de santé, PCI DSS pour les paiements).
- Collaboration approuvée : les organisations membres peuvent partager des charges de travail, des ensembles de données et des services dans un périmètre sécurisé régi.
- Évolutivité limitée - le modèle communautaire limite l'élasticité ; L'infrastructure est dimensionnée pour les besoins des membres plutôt que la demande mondiale.
- Complexité de la gouvernance — La prise de décision nécessite un consensus entre plusieurs organisations avec des priorités potentiellement concurrentes.
Meilleurs cas d'utilisation pour Community Cloud
- Bases de données d'imagerie de partage de consortiums de soins de santé, ensembles de données de recherche clinique ou systèmes de dossiers de santé électroniques
- Les agences gouvernementales collaborent sur des plateformes de renseignement, de défense ou de service public avec des classifications de sécurité partagées
- Services publics de services financiers (réseaux de compensation des paiements, bases de données KYC) exploités sous surveillance réglementaire partagée
- Institutions de recherche et universités collaborant sur le calcul scientifique à grande échelle (génomique, modélisation climatique, physique des particules)
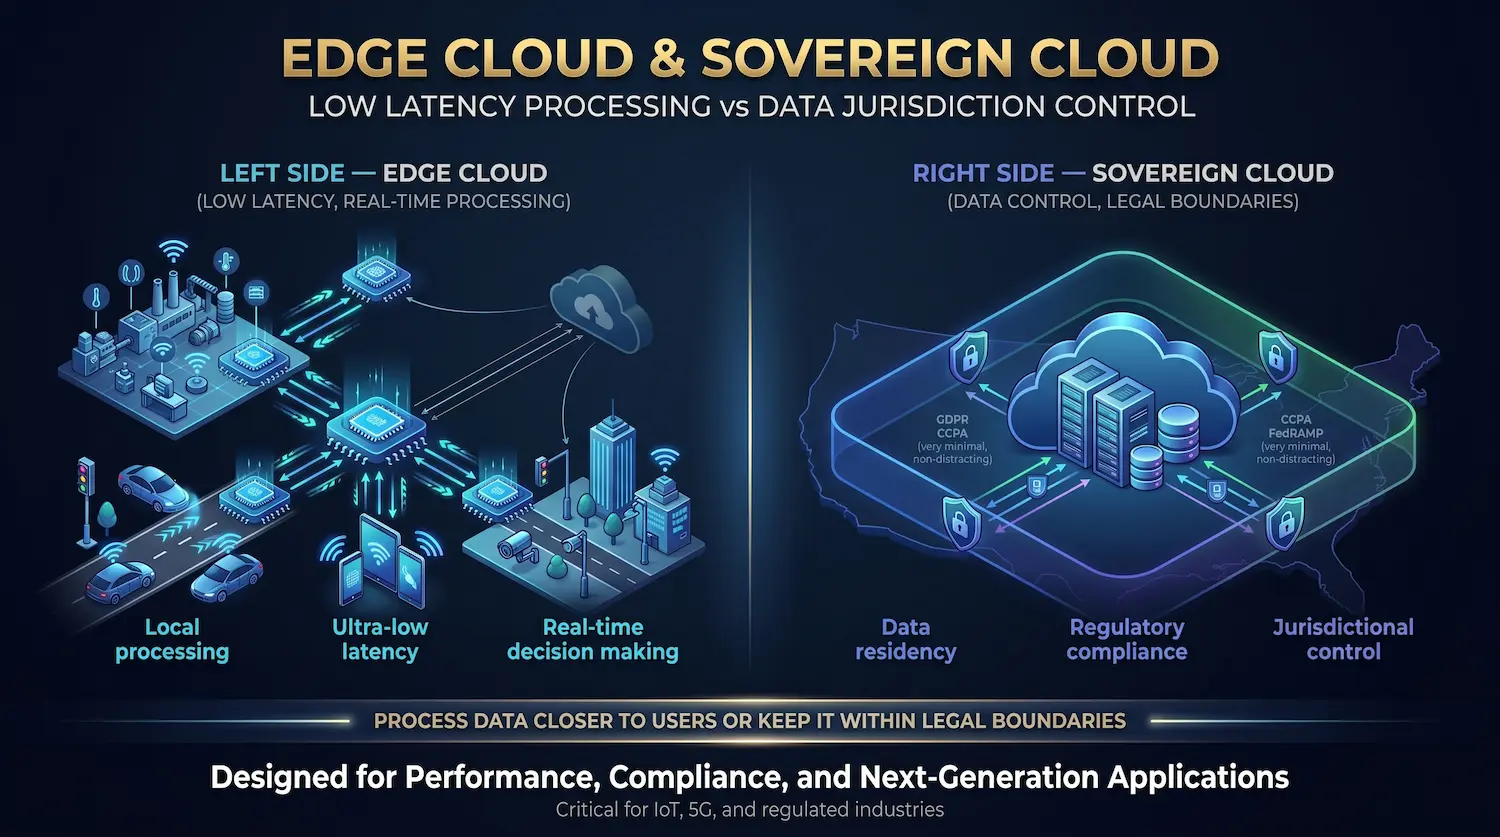
Emerging Cloud Models — Edge Cloud and Sovereign Cloud
Nuage de bord
Edge Cloud étend l'infrastructure de cloud computing à des emplacements physiquement proches des utilisateurs finaux, des périphériques IoT ou des systèmes industriels, à la périphérie du réseau plutôt qu'aux centres de données centralisés. Le traitement a lieu à ou près de la source de génération de données, ce qui réduit considérablement la latence pour les applications sensibles au temps.
Le cloud de bord est essentiel pour les véhicules autonomes (latence de décision de sous-10 ms), l'automatisation industrielle en temps réel (maintenance prédictive sans aller-retour de données vers un cloud central) et les applications 5G-natives nécessitant des temps de réponse en milliseconde. AWS WaveLength, Azure Edge Zones et Google Distributed Cloud offrent tous des services de cloud Edge à partir de 2026.
nuage souverain
Sovereign Cloud est un modèle de déploiement de cloud dans lequel toutes les infrastructures, données et opérations restent dans une juridiction nationale ou régionale spécifique, sous la gouvernance des cadres juridiques locaux. Il aborde l'intersection du cloud computing et de la souveraineté des données, l'un des trois principaux problèmes d'entreprise en 2025-2026 alors que l'UE Data Act, la loi indienne sur la protection des données personnelles et la loi chinoise sur la sécurité des données créent des exigences contraignantes pour la localisation des données.
Microsoft Azure, Google Cloud et AWS proposent désormais des variantes de cloud souverains, une infrastructure dédiée exploitée par des entités nationales, sans qu'aucune donnée ne traverse les frontières nationales. Pour les organisations soumises à des exigences strictes en matière de résidence de données, Sovereign Cloud devient une considération architecturale obligatoire plutôt qu'une préférence facultative.
Modèles de services cloud — IaaS, PaaS, SaaS et au-delà
Les modèles de service définissent la couche de la pile technologique qu'un fournisseur de cloud gère et ce qui reste la responsabilité du client. Les modèles de déploiement et les modèles de service sont des dimensions indépendantes. Un cloud privé peut fournir IaaS, PaaS ou SaaS, tout comme un cloud public.
Infrastructure en tant que service (IaaS)
IaaS fournit le calcul brut, le stockage et la mise en réseau à la demande. Le fournisseur gère du matériel physique, des hyperviseurs et des installations ; Le client gère tout ce qui est au-dessus de l'hyperviseur : système d'exploitation, middleware, exécution, applications et données. IaaS est le modèle de service cloud le plus flexible et le plus exigeant sur le plan technique.
Exemples : AWS EC2, Azure Virtual Machines, Google Compute Engine, Atal Networks VPS et serveurs nus. Idéal pour : les équipes DevOps, les administrateurs système et les organisations nécessitant un contrôle complet au niveau du système d'exploitation.
Plateforme en tant que service (PaaS)
PaaS propose une plate-forme de développement et de déploiement gérée. Le fournisseur gère l'infrastructure, le système d'exploitation, le middleware et l'exécution ; Le client se concentre sur le code d'application et les données. Le PaaS élimine les frais généraux de gestion des infrastructures et accélère les cycles de développement.
Exemples : AWS Elastic Beanstalk, Azure App Service, Google App Engine, Heroku. Idéal pour : les équipes de développement créent des applications Web, des API et des microservices qui souhaitent se concentrer sur le code, et non sur l'infrastructure.
Logiciel en tant que service (SaaS)
SaaS propose des applications complètes et prêtes à l'emploi sur Internet. Le fournisseur gère la pile entière de l'infrastructure à l'application ; Le client configure et utilise le logiciel. Le SaaS ne nécessite aucune gestion des infrastructures et comporte généralement la barrière technique la plus faible à l'adoption.
Exemples : Salesforce, Microsoft 365, Google Workspace, Zoom, Slack. Idéal pour : les utilisateurs et les organisations professionnels souhaitant consommer des logiciels sans responsabilité opérationnelle. Le segment SaaS est projeté à 1 tp4 t 377 milliards en 2025 (Statista), ce qui en fait la plus grande catégorie de services cloud.
Sans serveur et fonction en tant que service (FAAS)
L'informatique sans serveur est la prochaine évolution de la prestation de services cloud. Les développeurs déploient des fonctions individuelles (extraits de code) qui s'exécutent en réponse à des événements ; Le provisionnement d'infrastructure, la mise à l'échelle et la facturation inactive disparaissent complètement. Le fournisseur gère dynamiquement toutes les infrastructures sous-jacentes, passant à zéro lorsqu'aucune demande n'arrive.
Exemples : AWS Lambda, fonctions Azure, fonctions Google Cloud. Idéal pour : les applications événementielles, les backends d'API avec un trafic variable, des pipelines de traitement de données en temps réel et des microservices nécessitant une granularité extrême.
| Dimension | IaaS | Paas | SaaS | sans serveur |
| vous gérez | Système d'exploitation, applications, données | Applications, données | Configuration | Code uniquement |
| Le fournisseur gère | Matériel, hyperviseur | Matériel + système d'exploitation + temps d'exécution | Tous | Tout + mise à l'échelle |
| Modèle de coût | par heure/Go | par heure/demande | Par utilisateur/mois | par invitation/ms |
| niveau de contrôle | Élevé | MOYEN | Faible | Minimal |
| Exemples | AWS EC2, VM Azure | Heroku, moteur d'application | Salesforce, Slack | Fonctions AWS Lambda, Azure |
| le mieux pour | Contrôle complet du système d'exploitation | Développement d'applications | Utilisateurs professionnels | Charges de travail axées sur les événements |
Public vs privé vs hybride vs multi-cloud vs communauté — Comparaison complète
| Facteur | Public | Privé | Hybride | nuageux | Communauté |
| Propriété | Fournisseur | Client/MSP | Mixte | Plusieurs fournisseurs | Consortium partagé |
| Accès | Ouvrir Internet | Restreint/privé | Mixte | Internet + Peering | Membres uniquement |
| Modèle de coût | OPEX (paiement comme vous-go) | CAPEX + OPEX | Mélangé | OPEX multi-fournisseur | CAPEX/OPEX partagés |
| Évolutivité | pratiquement illimité | limité au matériel | Éclat élastique | lié au fournisseur | communautaire |
| niveau de sécurité | responsabilité partagée | Contrôle client complet | Modèle divisé | politique multiple | gouverné par la communauté |
| Conformité | Bon (avec les configurations) | Excellent | Excellent | Bon | spécialement conçu |
| Performance | Variable (partagée) | Prévisible | dépendant de la charge de travail | Variable | Prévisible |
| Gestion | Faible surcharge | Frais généraux | Les frais généraux les plus élevés | Frais généraux | Frais généraux moyens |
| Risque de blocage du fournisseur | Élevé (fournisseur unique) | Faible | MOYEN | Faible | MOYEN |
| le mieux pour | Startups, SaaS, AI/ML | Finance, Santé, Gouvernement | Entreprise, e-commerce | Entreprises mondiales | Secteurs réglementés |
Comment choisir le bon modèle de cloud pour votre entreprise
Cadre de décision par taille d'entreprise
Les startups et les petites entreprises (1 à 50 employés) : le cloud public est presque toujours le bon point de départ. Un engagement minimal des CAPEX, un provisionnement instantané et des services gérés réduisent le fardeau opérationnel des petites équipes. Les niveaux de démarrage AWS, Azure ou Google Cloud coûtent généralement $50–$500/mois pour l'infrastructure de base.
Organisations intermédiaires (50 à 1 000 employés) : une approche hybride devient viable à mesure que les charges de travail mûrissent et que les exigences de conformité émergent. Commencez par le cloud public pour les applications de développement et d'orientation client ; Introduire une infrastructure privée pour les bases de données, les systèmes internes ou les données réglementées. Attendez-vous à 1 tp4 t 1 000 à 1 tp4 t 10 000 /mois dans les dépenses de cloud mixtes.
Entreprises (1 000 + employés) : l'hybride et le multi-cloud sont les architectures dominantes. Les grandes entreprises (plus de 10 000 employés) sont 78% plus susceptibles d'exploiter des domaines hybrides (Flexera 2026). À cette échelle, l'économie de l'infrastructure privée pour des charges de travail stables s'améliore considérablement et les exigences réglementaires exigent souvent des environnements dédiés à certaines classes de données.
Cadre de décision par type de charge de travail
- Trafic variable (e-commerce, médias, SaaS) : Cloud public ou hybride avec cloud éclat.
- Calcul en régime permanent (ERP, bases de données, outils internes) : les serveurs privés ou dédiés au cloud ou dédiés offrent un meilleur TCO sur 3 à 5 ans.
- Données lourdes de conformité (phi, données PCI, classées) : Cloud privé ou cloud communautaire avec des certifications réglementaires spécifiques.
- Formation et inférence AI/ML : clusters GPU publics de cloud (à la demande) pour la formation ; Privé ou Edge pour une inférence à faible latence.
- Base d'utilisateurs globales : cloud multicloud ou public avec déploiement multi-région.
Organigramme de décision simple
| 🔍 Guide de décision de modèle de nuageCommencez ici → Gérez-vous les données réglementées (PHI, PCI, classées) ? Oui → Avez-vous besoin de collaborer avec d'autres organisations réglementées ? Oui → Cloud communautaire Non → Cloud privé (ou hybride si vous avez également des charges de travail publiques) Non → Votre trafic est-il prévisible et régulier ? Oui → Cloud privé (meilleur TCO à long terme à grande échelle) Non → Avez-vous besoin de services de plusieurs fournisseurs ? Oui → Multi-cloud Non → Cloud public (fournisseur unique, frais généraux de gestion les plus bas) |
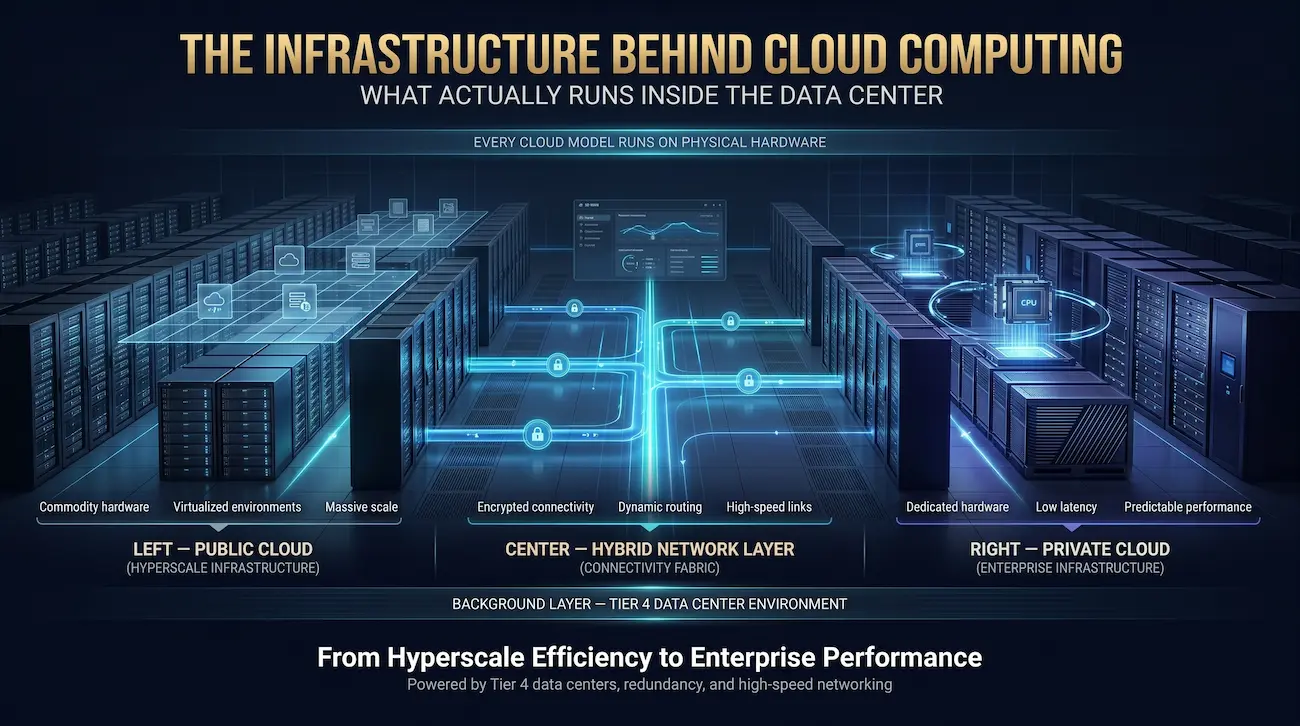
L'infrastructure derrière le cloud computing - ce qui fonctionne réellement dans le centre de données
Chaque modèle de cloud (public, privé, hybride, communautaire ou EDGE) s'exécute finalement sur du matériel physique. Comprendre à quoi ressemble ce matériel est essentiel pour les organisations qui prennent des décisions d'infrastructure, mais il s'agit d'une perspective presque entièrement absente des guides de cloud computing écrits par des éditeurs de logiciels.
Les hyperscalers de cloud public (AWS, Azure, GCP) exploitent des serveurs conçus sur mesure à l'aide de composants de base (processeurs à faible coût, DRAM standard DDR5 et VAST JBOD (seulement un tas de disques) de stockage, optimisés pour la densité et l'efficacité énergétique à grande échelle. Aucun locataire unique ne touche une machine physique ; Virtualization Abstrait tout le matériel.
En revanche, l'infrastructure de cloud privé s'exécute sur des serveurs bare metal de niveau entreprise : processeurs Intel Xeon Scalable (SKU doré et platine avec 32 à 64 cœurs) ou des processeurs AMD EPYC offrant des performances multi-thread exceptionnelles, DDR5 RAM ECC (256–512 Go par nœud) et des baies SSD NVMe capables de 1 à 5 millions d'IOPS. Ce matériel fournit les performances prévisibles et à faible latence que le cloud public partagé ne peut garantir.
Le cloud hybride nécessite une couche réseau reliant les deux environnements : le routage BGP pour la sélection de chemin dynamique, le VPN IPSec de site à site pour le tunnel crypté et les circuits dédiés (1 à 100 Gbit/s) pour les applications sensibles à la latence. Les structures SD-WAN superposent de plus en plus ces connexions pour fournir une gestion du trafic définie par logiciel.
Un centre de données de niveau 4, la classification de disponibilité la plus élevée, permet une redondance d'alimentation 2 n (chaque chemin d'alimentation dupliqué), un refroidissement N+1, plusieurs chemins de réseau indépendants et une durée de disponibilité garantie de 99,995%. Atal Networks exploite des installations de niveau 4 avec une atténuation DDoS, une sécurité physique 24h/24 et 7j/7 et des SLA de réponse aux incidents inférieurs à 15 minutes.
Coûts du cloud computing - ce que coûte réellement chaque modèle
La transparence des coûts est l'une des lacunes les plus importantes dans le contenu du cloud computing. Voici des cadres de coûts réalistes pour chaque modèle de déploiement basé sur la tarification de l'infrastructure 2025-2026.
| Modèle de nuage | Coût d'installation | Coût d'exploitation mensuel | Meilleur scénario de coût |
| public itinérant | $0 | $50–$5 000+ (échelles avec utilisation) | Charges de travail variables, projets de cycle de vie courts |
| Nuage privé (création) | $10 000–$250 000+ | $1 000–$15 000 (gestion + colocation) | Charges de travail stables et à haute utilisation à grande échelle |
| Cloud privé (géré) | $5 000–$50 000 | $2 000–$20 000 (service complet) | Les industries réglementées ont besoin d'expertise + de conformité |
| nuage hybride | $5 000–$50 000 (intégration) | $500–$10 000+ (mélangé) | Profils de charge de travail mixtes avec des pics saisonniers |
| nuageux | $0 (comptes fournisseurs supplémentaires) | 15–251Téléchargement TP3T pour l'outillage | Les entreprises mondiales qui ont besoin de la diversité des fournisseurs |
| Nuage de communauté | Partagé (allocation proportionnelle) | Inférieur à un membre privé par membre | Consortium avec des exigences réglementaires alignées |
Cloud migration costs Représenter un investissement ponctuel supplémentaire : le passage d'un site à l'autre vers le cloud (ou entre les modèles de cloud) coûte généralement 1 TP4 000 à 1 000 1000 000 tp4 000 en fonction du volume de données, de la complexité de l'application et du degré de refactorisation requis. Les organisations qui migrent plus de 500 To de données ou réarchitecturent les applications monolithiques héritées doivent budgéter vers la partie supérieure de cette fourchette.
Un facteur de coût critique et souvent négligé : les frais de sortie des nuages. Les données transférées hors d'une région de cloud public entraîne des frais ($0.08–$0.12/GB pour les principaux fournisseurs). À l'échelle de Petabyte, les coûts de sortie peuvent dépasser le coût du calcul et du stockage sous-jacents, en particulier pour les architectures hybrides où les données se déplacent fréquemment entre les environnements privés et publics.
Sécurité et conformité sur les modèles de déploiement cloud
Le modèle de responsabilité partagée
Dans le cloud public, la responsabilité de la sécurité est divisée entre le fournisseur et le client. Les fournisseurs sécurisent l'infrastructure : centres de données physiques, matériel, hyperviseurs et services de base. Les clients sont responsables de tout ce qui est au-dessus de cette couche : configuration du système d'exploitation, gestion des identités et des accès, des groupes de sécurité du réseau, du code d'application et du cryptage des données. Les buckets de stockage mal configurés et les politiques IAM trop permissives sont systématiquement parmi les principales causes des incidents de sécurité du cloud public.
Dans le cloud privé, le client assume l'entière responsabilité de chaque couche de la pile, de la sécurité physique aux contrôles au niveau de l'application. Cela permet un contrôle maximal mais exige un investissement proportionnel dans les opérations de sécurité.
Dans le cloud hybride, la responsabilité en matière de sécurité est répartie sur les deux modèles simultanément, ce qui nécessite une application cohérente des politiques dans tous les environnements. Zero Trust Network Access (ZTNA) - qui valide chaque utilisateur, appareil et application, quel que soit l'emplacement du réseau, devient rapidement le cadre standard de la sécurité hybride.
Cadres de conformité par modèle cloud
| Cadre | public itinérant | cloud privé | nuage hybride | Nuage de communauté |
| HIPAA (soins de santé) | possible avec BAA | Originaire de | Réalisable | spécialement conçu |
| PCI DSS (paiements) | Possible (fournisseurs de niveau 1) | Originaire de | Réalisable | Possible |
| RGPD (données européennes) | possible (régions de l'UE) | Originaire de | Réalisable | Possible |
| SOC 2 Type II | Certifié fournisseur | Réalisé par le client | Les deux couches | Certification partagée |
| Fedramp (gouvernement américain) | Disponible (GovCloud) | Possible | Réalisable | Construit à cet effet (GovCloud) |
| ISO 27001 | Certifié fournisseur | Réalisé par le client | Les deux couches | Commun |
Norme de sécurité émergente : Zero Trust Architecture (NIST SP 800-207) – qui suppose une violation, vérifie explicitement et applique un accès aux moindres privilèges – devient la posture de sécurité requise pour les environnements hybrides et multicloud. Les organisations dotées de programmes cloud matures remplacent la sécurité du périmètre basée sur VPN par des proxys sensibles à l'identité et une micro-segmentation.
Foire aux questions sur les types de cloud computing
Q : Quels sont les 4 principaux types de cloud computing ?
R : Les quatre principaux modèles de déploiement de cloud sont les suivants : (1) le cloud public — une infrastructure multi-locataires livrée sur Internet par des fournisseurs tels que AWS, Azure et Google Cloud ; (2) Cloud privé — infrastructure à locataire unique dédiée à une seule organisation ; (3) cloud hybride — une combinaison intégrée d'environnements de cloud privé et public ; et (4) multi-cloud - une stratégie utilisant des services de deux ou plusieurs fournisseurs de cloud distincts. Community Cloud est un cinquième modèle utilisé par les industries réglementées.
Q : Quelle est la différence entre le cloud public et le cloud privé ?
R : L'infrastructure du cloud public est partagée par des milliers de locataires, détenues par un fournisseur tiers, et facturées sur un modèle de paiement à l'emploi, offrant une évolutivité maximale à un faible coût initial. Private Cloud est dédié à une seule organisation, fournit un contrôle complet de l'infrastructure et fournit des performances prévisibles et une conformité réglementaire, au prix d'un CAPEX plus élevé et d'une plus grande responsabilité opérationnelle.
Q : En quoi le multi-cloud est-il différent du cloud hybride ?
R : Le cloud hybride combine une infrastructure de cloud privé avec des services de cloud public dans une architecture intégrée où les charges de travail se déplacent entre les environnements. Multi-cloud utilise simultanément deux ou plusieurs fournisseurs de cloud publics, généralement avec des charges de travail closes par le fournisseur, comme stratégie pour éviter le verrouillage des fournisseurs et accéder aux services de premier ordre. Une organisation peut exploiter à la fois une architecture hybride et une stratégie multicloud.
Q : Quel type de cloud est le meilleur pour les petites entreprises ?
R : Le cloud public est le bon choix pour la plupart des petites entreprises. Le zéro CAPEX, le provisionnement instantané et les services gérés réduisent le fardeau opérationnel des petites équipes. Les configurations AWS, Azure ou Google Cloud Starter coûtent généralement 1 TP4T50–$500/mois. Les petites entreprises qui traitent des données réglementées sensibles (soins de santé, services financiers) doivent évaluer les options de cloud privé ou de cloud privé gérés, même à plus petite échelle.
Q : Que sont IaaS, PaaS et SaaS ?
R : Infrastructure as a Service (IaaS) fournit des calculs, du stockage et du réseautage bruts, vous gérez le système d'exploitation et les versions ultérieures. Platform as a Service (PaaS) ajoute une plateforme d'exécution et de développement gérée, vous ne gérez que votre code d'application. Le logiciel en tant que service (SaaS) fournit des applications complètes sur Internet. Vous ne configurez et utilisez que le logiciel. Ces modèles de service s'appliquent à tous les types de déploiement (public, privé, hybride).
Q : Combien coûte le cloud computing par mois ?
R : Les coûts varient considérablement selon le modèle. Cloud public : $50–$5 000+/mois pour les charges de travail typiques, mise à l'échelle avec la consommation des ressources. Cloud privé : 1 TP4T1 000–1 tp4 t 15 000 +/mois pour l'infrastructure gérée (à l'exception des coûts de configuration de 1 tp4 t 10 000 – 1 TP4T100). Hybride : 1 TP4T500–$10 000/mois. Multi-cloud ajoute 15 à 251 TP3T pour les outils de gestion. La migration dans le cloud ajoute un coût unique du projet $5,000–$100,000.
Q : Qu'est-ce qu'un cloud communautaire et qui l'utilise ?
R : Un cloud communautaire est une infrastructure partagée provisionnée pour un groupe spécifique d'organisations avec des exigences de conformité, de sécurité ou de mission communes. L'accès est réservé aux membres de la communauté uniquement. Les utilisateurs courants comprennent des plates-formes de données cliniques qui partagent des plates-formes de données cliniques, des agences gouvernementales fonctionnant sous des classifications de sécurité partagées, des services financiers (réseaux de paiement, bases de données partagées KYC) et des institutions de recherche collaborant sur un calcul scientifique à grande échelle.
Q : Puis-je migrer du cloud public vers le cloud hybride ?
R : Oui. La trajectoire typique est progressive : identifier les charges de travail avec une utilisation stable et prévisible qui bénéficierait d'une infrastructure dédiée ; Évaluer la colocation ou les options de cloud privé gérés ; Établir la connectivité réseau (VPN ou circuit dédié) ; Déployez l'outil d'orchestration de charges de travail (Kubernetes, Terraform, Azure Arc); et migrer les charges de travail de manière incrémentielle. AWS Migration Hub, Azure Migrate et Google Migrate for Compute Engine prennent en charge les outils pour le processus de migration.
Q : Qu'est-ce que le cloud souverain ?
R : Sovereign Cloud est un modèle de déploiement de cloud dans lequel toutes les infrastructures, données et opérations restent dans une juridiction nationale ou régionale spécifique, régie par la loi locale. Il répond aux exigences de résidence des données dans le cadre de cadres tels que l'UE Data Act, le DPDPA indien et diverses lois sur la sécurité nationale. Les principaux fournisseurs proposent des variantes de cloud souverains – exploitées par des entités nationales – pour les organisations qui ne peuvent pas permettre aux données de traverser les frontières nationales.
Q : Comment créer un cloud privé à l'aide de serveurs dédiés ?
R : Créer un cloud privé sur des serveurs dédiés nécessite quatre couches : (1) du matériel de serveur en métal nu - des processeurs Intel Xeon ou AMD EPYC avec un stockage RAM et NVMe suffisants ; (2) Une plate-forme d'hyperviseur ou de virtualisation — VMware vSphere, Proxmox VE ou Microsoft Hyper-V ; (3) Une couche de gestion du cloud — OpenStack, Nutanix AHV ou VMware vCloud Director ; et (4) Réseau — Réseau défini par logiciel (NSX ou OVS) et réseau de stockage (CEPH ou NFS). Atal Networks’ bare metal Les configurations fournissent la base du matériel avec un accès root complet et une infrastructure de centre de données de niveau 4.
Conclusion — Choisir l'architecture qui correspond à votre réalité
Il n'y a pas de modèle de cloud universellement correct. La bonne architecture dépend de l'intersection des caractéristiques de votre charge de travail, des exigences réglementaires, des contraintes de coûts, des capacités d'équipe et de la trajectoire de croissance. Ce que ce guide précise, c'est que le choix est rarement binaire - l'architecture dominante parmi les entreprises matures est l'hybride, combinant le contrôle de l'infrastructure privée avec l'échelle du cloud public.
Le changement de pensée le plus important consiste à demander "Quel cloud ?" demander "à quelle charge de travail appartient où ?" Les processus de données réglementés et stables appartiennent à une infrastructure dédiée où la conformité et les performances sont prévisibles. Les charges de travail variables, orientées vers le client et expérimentales prospèrent dans le cloud public où l'élasticité et les services gérés réduisent le temps de mise sur le marché. La couche hybride ou multi-cloud relie ces environnements à un ensemble opérationnel cohérent.
Alors que les charges de travail de l'IA stimulent de plus en plus les décisions en matière de cloud en 2026, consommant 22% de coûts totaux de cloud (CloudZero) - les organisations seront confrontées à une nouvelle dimension de cette question : la formation et l'inférence de l'IA fonctionnent-elles mieux dans les clusters GPU de cloud public (pour la flexibilité et la spécialité Matériel) ou Cloud privé (pour la confidentialité des données et le coût à une échelle soutenue) ? La réponse, encore une fois, sera hybride.
La fondation de l'infrastructure est importante. Quelle que soit l'architecture que vous choisissez, les serveurs, les réseaux et les centres de données en dessous déterminent la fiabilité, la latence et la sécurité de chaque charge de travail. Atal Networks fournit la couche IaaS pour les déploiements de cloud privés et hybrides - serveurs nus, VPS, et la colocation dans les centres de données de niveau 4 mondiaux, ce qui donne aux organisations la base d'infrastructures physiques pour créer n'importe quel modèle de cloud en toute confiance.
| A propos de l'auteur : Ce guide a été produit par l'équipe Infrastructure Solutions à Atal Networks, s'appuyant sur une expérience opérationnelle directe de la gestion des déploiements de serveurs nus, des environnements de cloud privé et des migrations de cloud hybrides pour les entreprises clientes dans les secteurs réglementés. Atal Networks dessert plus de 36 000 clients dans le monde dans des centres de données de niveau 4, avec un SLA de disponibilité de 99 991 TP3T et une assistance d'experts 24/7. Dernière révision et mise à jour : avril 2026. Statistiques provenant de Flexera State of the Cloud 2026, Statista, CloudZero, Gartner et IDC. Toutes les gammes de coûts reflètent les prix du marché 2025-2026. |