 Перейти к содержимому



Последнее обновление: апрель 2026 | 10-минутное чтение
| ⚡ Ключевые выводы• Общедоступное облако (AWS, Azure, GCP) предоставляет инфраструктуру по запросу через Интернет — идеально подходит для переменных рабочих нагрузок и быстрого масштабирования. • Частное облако предоставляет единую инфраструктуру для регулируемых отраслей, требующих полного контроля. • Гибридное облако соединяет обе среды, позволяя организациям выходить в общедоступное облако, сохраняя при этом конфиденциальные данные в локальных сетях. • Multi-Cloud использует двух или более поставщиков общедоступных облаков одновременно, чтобы избежать блокировки поставщиков и доступа к лучшим в своем классе услуг. • Облако сообщества делится инфраструктурой между организациями с общими требованиями соответствия или нормативными требованиями, такими как государственные или медицинские консорциумы. • В 2025 году мировой рынок облачных технологий достиг $781 млрд в 2025 году и превысит $947 млрд в 2026 году (Gartner/Statista). |
Содержание
- Что такое облачные вычисления и почему имеют значение модели развертывания?
- Общедоступное облако — масштабируемое, оплата по мере использования и создано для скорости
- Частное облако — максимальное управление для критически важных рабочих нагрузок
- Гибридное облако — гибкий мост между управлением и масштабом
- Multi-Cloud — сокращение блокировки поставщиков среди поставщиков
- Облако сообщества — общая инфраструктура для общих потребностей в соответствии
- Новые модели облака — Edge Cloud и Soverement
- Модели облачного сервиса — IaaS, PaaS, SaaS и не только
- Как правильно подобрать облачную модель для своего бизнеса
- Безопасность и соответствие между моделями облачного развертывания
Что такое облачные вычисления и почему имеют значение модели развертывания?
Облачные вычисления — это доставка по требованию вычислительных ресурсов — серверов, хранилищ, баз данных, сетей, программного обеспечения и аналитики — через Интернет, выплачиваемые по потреблению или подписке. Вместо того, чтобы владеть и эксплуатировать физические центры обработки данных, организации сдают в аренду возможности поставщиков и платят только за то, что они используют.
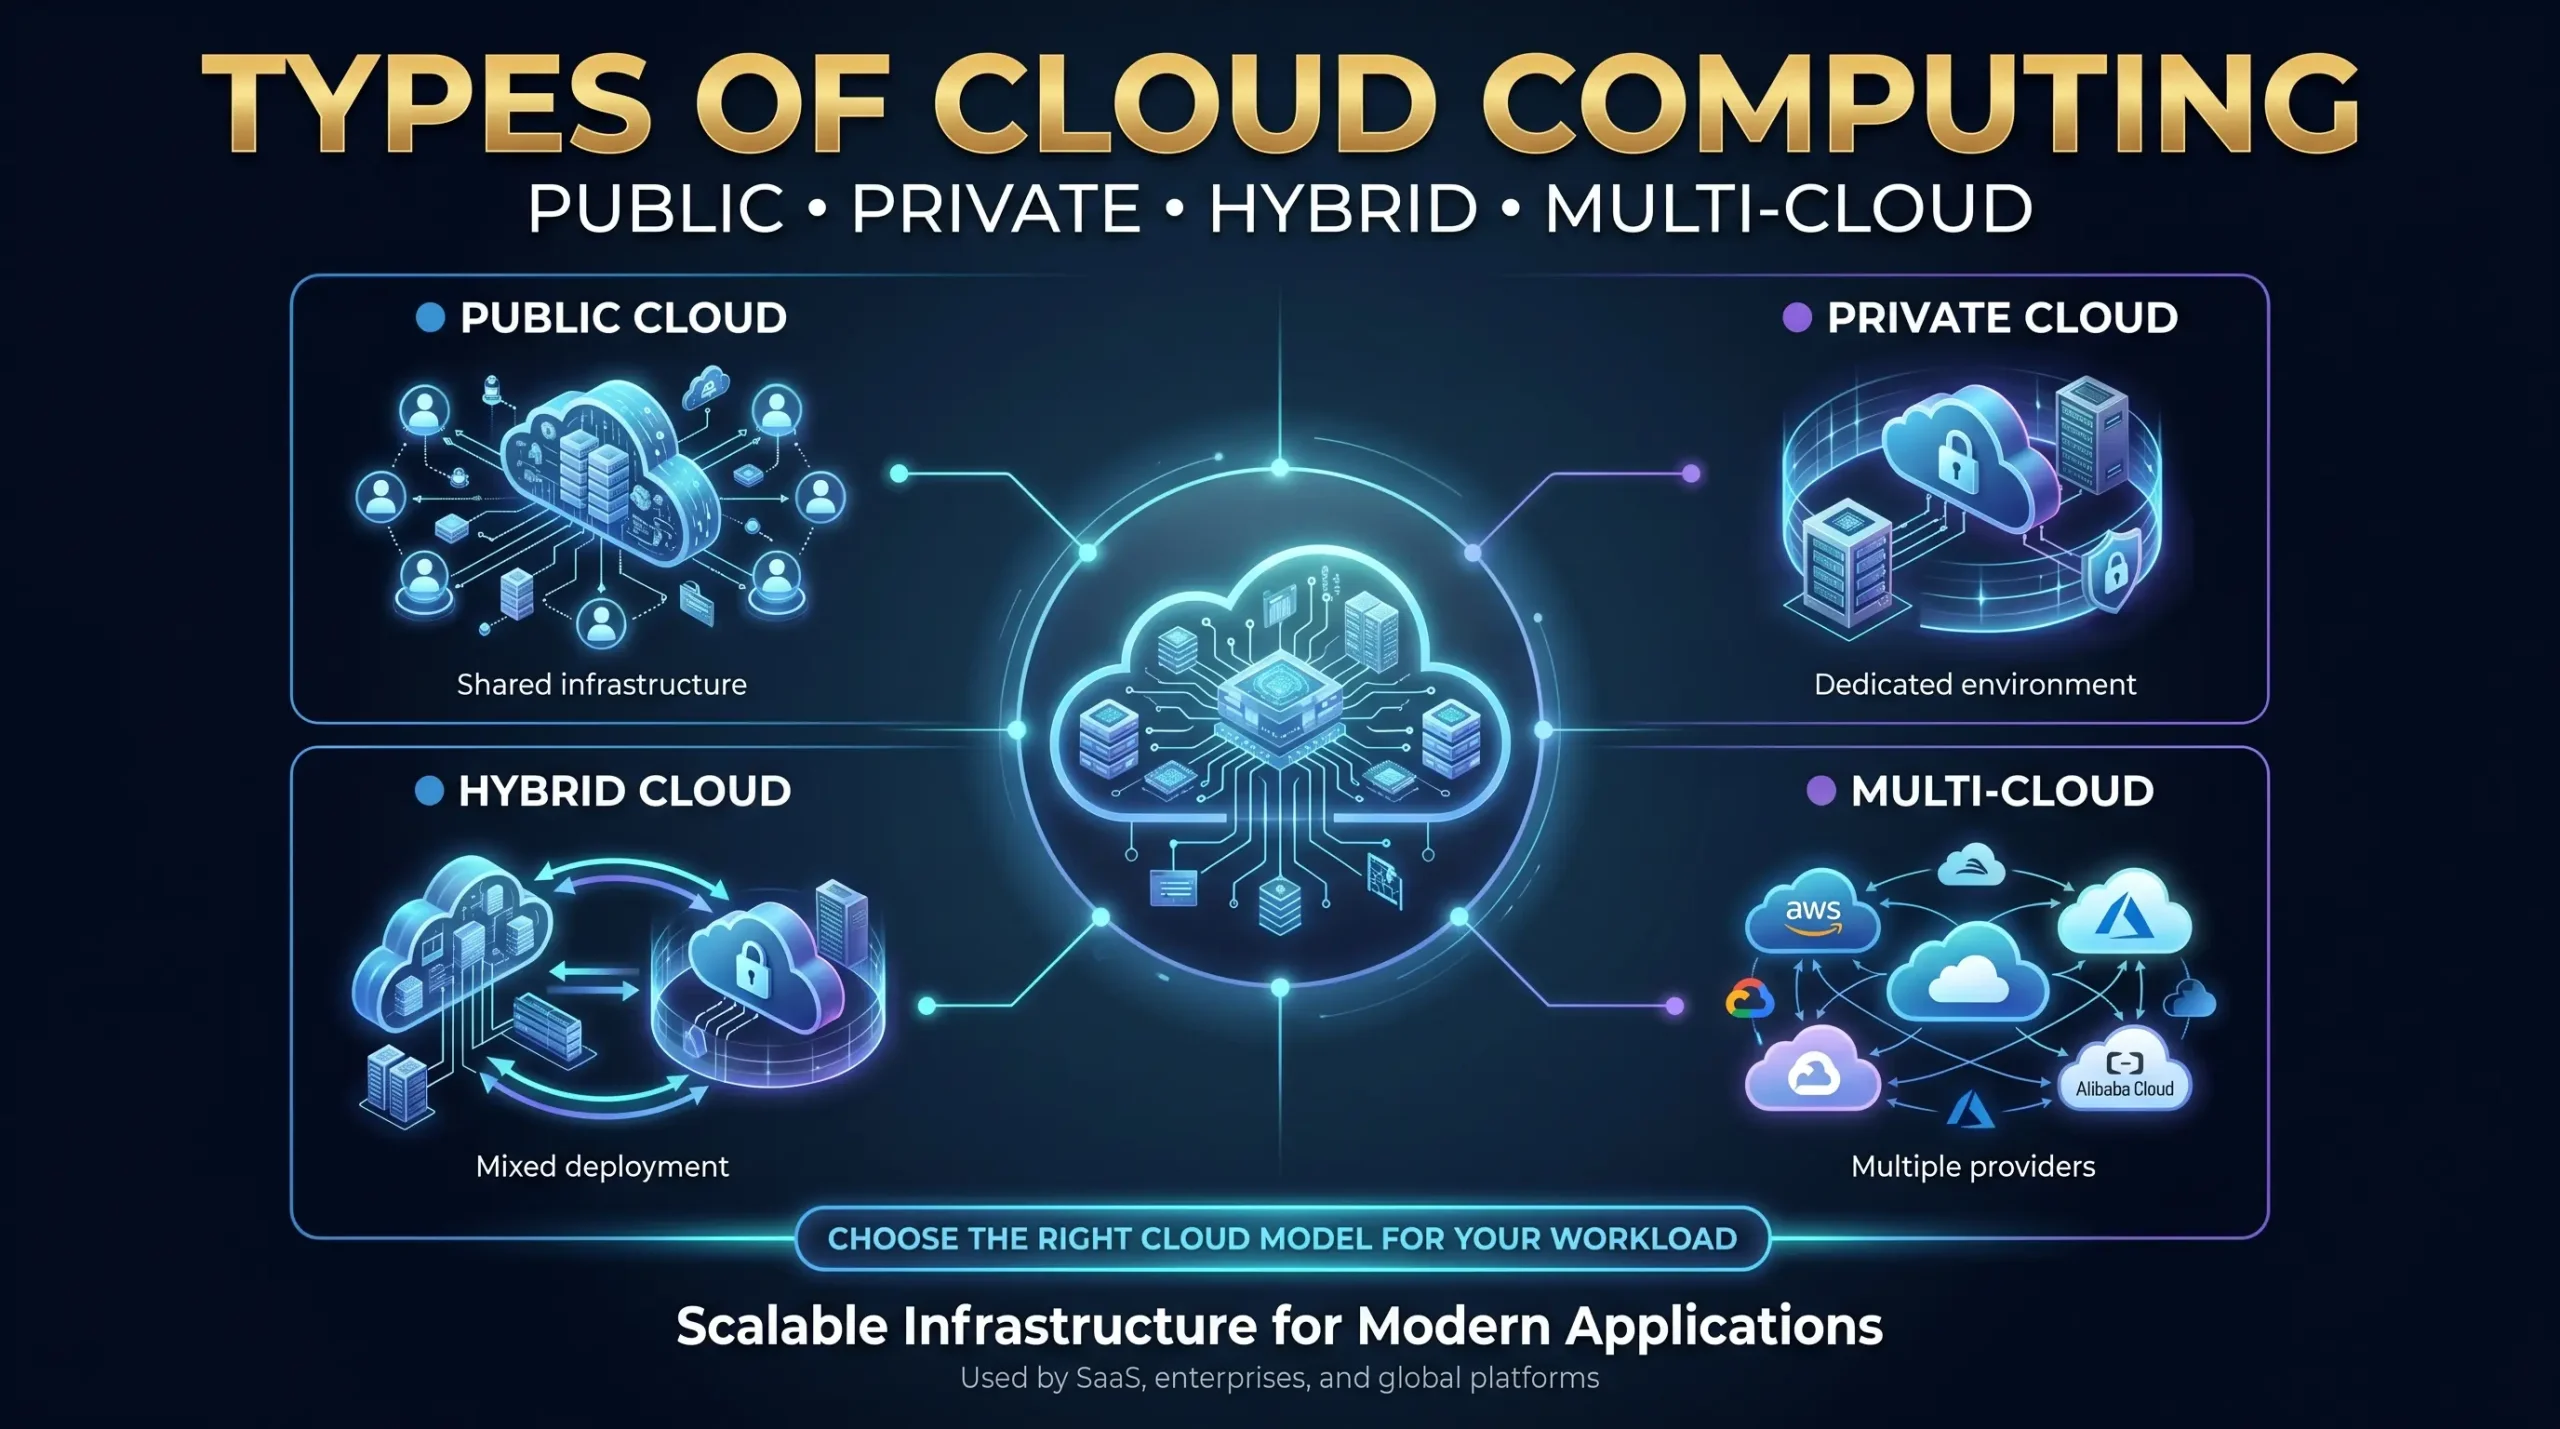
Модели развертывания определяют, где живет эта инфраструктура, кому она принадлежит, кто управляет ею и кто может получить к ней доступ. Это различие имеет решающее значение: две компании могут запускать облачные рабочие нагрузки, работая над принципиально разными архитектурами с радикально различными профилями затрат, позицией безопасности и возможностями соответствия. Таким образом, понимание моделей развертывания является основой любой облачной стратегии.
Не менее важно отличать модели развертывания от Сервисные модели (IaaS, PaaS, SaaS). Модели развертывания определяют где Облачная инфраструктура работает; Модели обслуживания определяют что доставляется и сколько клиент управляет. В этом руководстве будут рассмотрены оба измерения.
Цифры, стоящие за принятием облаков, ошеломляют. Глобальные облачные расходы достигли $781 миллиарда в 2025 году и, по прогнозам, достигнет $947 млрд в 2026 году, увеличившись с составом 15,71 тонну в год (Statista, 2026). AWS, Microsoft Azure и Google Cloud вместе контролируют 65% глобальной облачной инфраструктуры.
Общедоступное облако — масштабируемое, оплата по мере использования и создано для скорости
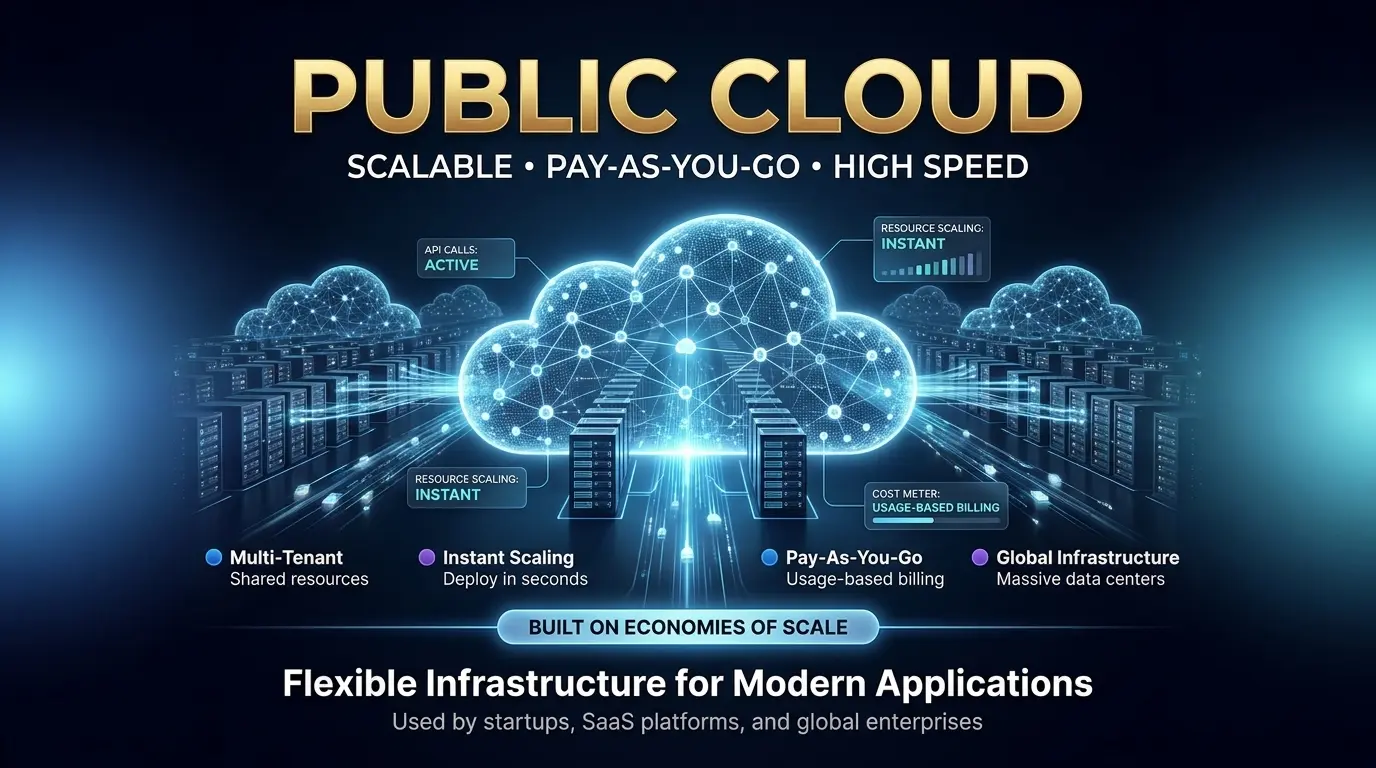
Общественное облако — это многопользовательская облачная среда, принадлежащая и управляемая сторонним поставщиком и доставляемая клиентам через общедоступный Интернет. Инфраструктура — серверы, хранилище, сеть — распределяются между тысячами клиентов, при этом логическая изоляция гарантирует, что данные и рабочие нагрузки каждого арендатора остаются раздельными.
Как работает общедоступное облако
Гипермасшалеры, такие как Amazon Web Services (EC2, S3), Microsoft Azure (виртуальные машины, хранилище BLOB-объектов) и Google Compute Engine, работают в складских центрах обработки данных, содержащих сотни тысяч серверов товара. Слои виртуализации создают изолированные вычислительные экземпляры по запросу. Клиенты предоставляют ресурсы через API или веб-консоли в течение нескольких секунд, платя за час, за GB или по запросу.
Модель общей инфраструктуры — это то, что делает общедоступное облако экономически преображаемым: поставщики достигают экономии за счет масштаба, недоступного для отдельных организаций, передавая сбережения в виде низких цен на единицу продукции.
Преимущества публичного облака
- Elastic Scalability — предоставление тысяч виртуальных машин за считанные минуты; Сокращаться так же быстро, как и спрос.
- Низкая первоначальная стоимость — отсутствие капитальных затрат на оборудование; Выставление счетов Opex-только согласовывает расходы с фактическим использованием.
- Глобальная доступность. Гиперсейлеры работают с более чем 30 регионами по всему миру, что обеспечивает доставку с низкой задержкой в любой географии.
- Управляемые службы — провайдеры обрабатывают исправления, замену оборудования и обновление инфраструктуры, снижая операционные накладные расходы.
- Ускорение AI и ML — специализированные инстансы GPU/TPU (кластеры NVIDIA H100, A100) доступны по запросу без вложений в оборудование.
Недостатки общедоступного облака
- Ограниченный контроль — клиенты не могут настраивать базовое оборудование, гипервизор или сетевую ткань.
- “Noisy neighbor” risk — shared infrastructure can cause performance variability when other tenants spike resource usage.
- Опасения суверенитета данных. Данные, хранящиеся в иностранной юрисдикции, могут подпадать под действие местных законов и запросов о доступе правительства.
- Долгосрочная стоимость ползучести — сборы за выходы, премиальные уровни поддержки и сложность зарезервированного экземпляра могут подорвать первоначальное преимущество в стоимости в масштабе.
Лучшие варианты использования общедоступного облака
- Приложения SaaS и цифровые продукты B2C с переменным трафиком пользователей
- Среды разработки и тестирования, где быстрая подготовка имеет большее значение, чем оптимизация затрат
- Обучение модели искусственного интеллекта, пакетная аналитика и рабочие нагрузки Lake Data Lake пользуются преимуществами кластеров графических процессоров по запросу
- Стартапы и малые предприятия, которые не могут оправдать капиталовложения в частную инфраструктуру
- Второстепенные узлы, требующие географического разделения от локальных первичных систем
Реальный пример: Netflix работает на своей глобальной потоковой платформе полностью на AWS, полагаясь на эластичность общедоступного облака, чтобы масштабироваться от 100 миллионов до 250 миллионов параллельных потоков в пиковые вечера без предварительной покупки избыточной мощности.
Частное облако — максимальное управление для критически важных рабочих нагрузок
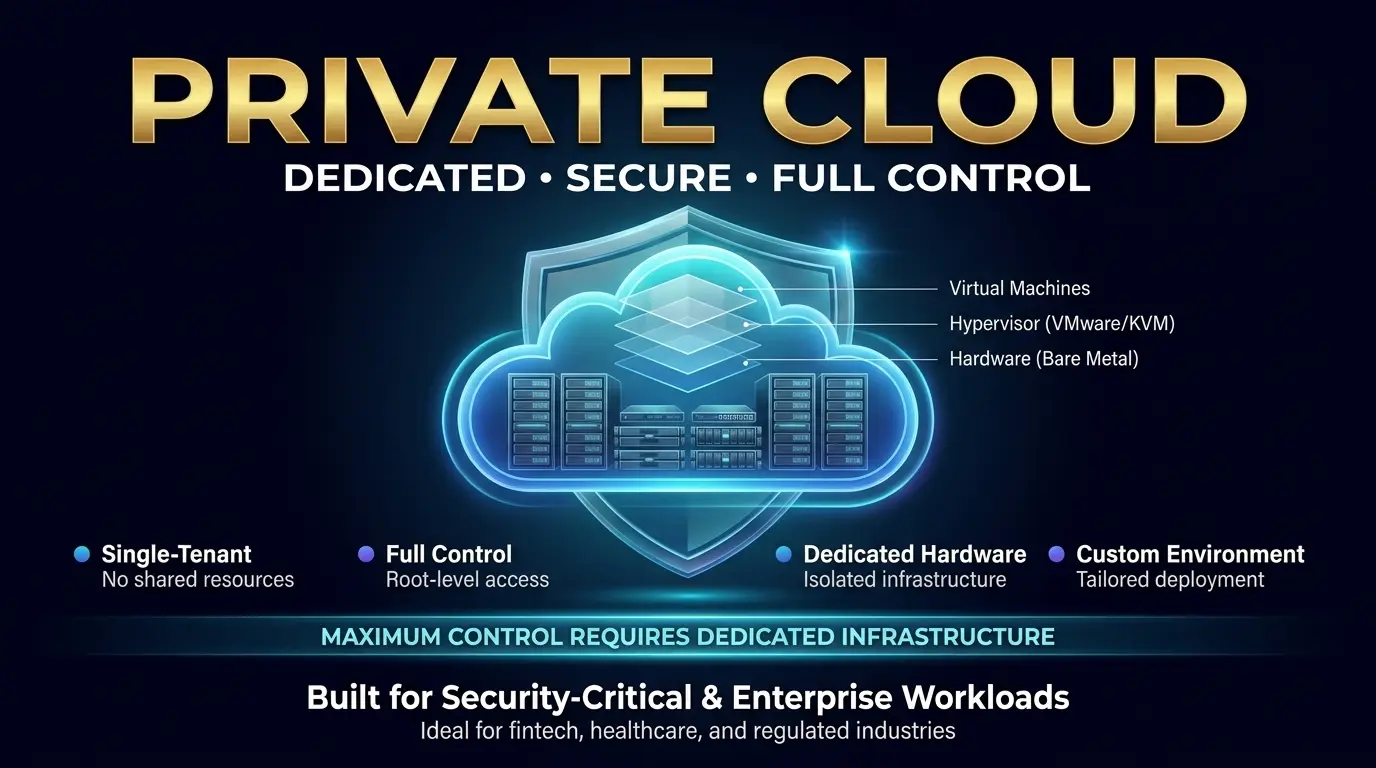
Частное облако — это облачная среда с одним клиентом, предназначенная исключительно для одной организации. Инфраструктура — будь то физические серверы, хранилище и сеть — не являются общими для других клиентов. Частные облака могут размещаться на месте в собственном центре обработки данных организации, расположены в стороннем объекте или управляться внешним поставщиком на специальном оборудовании.
Как работает частное облако
Для частного облака требуется уровень виртуализации (VMware vSphere, Microsoft Hyper-V или альтернативы с открытым исходным кодом, такие как Proxmox или OpenStack), развернутые на серверах Bare Metal с выделенной сетью. Организации сохраняют доступ к каждому стеку на корневом уровне, от прошивки до гипервизора до операционной системы. В отличие от общедоступного облака, ресурсы не объединяются между арендаторами — планирование емкости и закупки оборудования остаются обязанностью клиента.
Четыре типа частного облака
- Локальное облако — инфраструктура, принадлежащая и работающая полностью на собственных объектах организации. максимальный контроль; максимальные капитальные затраты.
- Hosted Private Cloud — выделенное оборудование, расположенное в стороннем центре обработки данных (например, Atal Networks’ Tier 4 Tier), обслуживаемом клиентом. Модель колокации.
- Управляемое частное облако — специализированное оборудование, управляемое сквозным управлением поставщиком инфраструктуры. Заказчик владеет логической средой; Провайдер обрабатывает операции.
- Виртуальное частное облако (VPC) — логически изолированный сегмент в инфраструктуре поставщика общедоступных облаков. сидит на границе между государственным и частным; Совместит физическую инфраструктуру, но обеспечивает изоляцию на уровне сети.
Плюсы частного облака
- Полный контроль инфраструктуры — настраивайте аппаратное обеспечение, гипервизор, ОС и сеть в соответствии с точными требованиями.
- Соответствие нормативным требованиям — удовлетворяют требованиям HIPAA, PCI DSS, GDPR, Fedramp и другим системам, требующим изоляции данных и возможности аудита.
- Предсказуемая производительность — отсутствие шумно-соседских эффектов; Выделенные ресурсы обеспечивают стабильную задержку и пропускную способность.
- Суверенитет данных — данные никогда не покидают определенную географическую границу, отвечающую Закону ЕС и требованиям национальной безопасности.
- Снижение долгосрочной совокупной совокупности для стабильных рабочих нагрузок — при достаточном масштабном и стабильном использовании частная инфраструктура обеспечивает 15–30% более низкую стоимость владения в течение 5-летнего горизонта по сравнению с эквивалентной мощностью общедоступных облаков.
Недостатки частного облака
- Высокий капиталовложения — серверное, хранилище и сетевое оборудование представляют собой значительные первоначальные инвестиции ($10K–$100K+ для первоначальной сборки).
- Ограничения масштабирования — Увеличение емкости требует циклов закупок оборудования, измеренных в течение недель или месяцев, а не минут.
- Накладные расходы на техническое обслуживание. Организация несет ответственность за сбои оборудования, исправление прошивки и планирование емкости.
- Требуется специализированный опыт — управление VMware, Kubernetes или OpenStack в масштабе требует сертифицированных инженерных талантов.
Лучшие варианты использования частного облака
- Фирмы, предоставляющие финансовые услуги, подлежащие надзору за регулированием (Базель III, SOX, PCI DSS)
- Организации здравоохранения, обрабатывающие защищенную медицинскую информацию (PHI) в рамках HIPAA
- Государственные учреждения с секретными данными или рабочими нагрузками национальной безопасности
- Крупные предприятия с стабильными и предсказуемыми рабочими нагрузками, где выделенная емкость превосходит общедоступное облако с переменной стоимостью
| 🖥️ Перспектива инфраструктуры — какая сила в частном облаке?На аппаратном уровне частное облако построено на серверах с открытыми металлами корпоративного уровня — обычно масштабируемых процессорах Intel Xeon (GOLD/PLATINUM) или AMD EPYC с ОЗУ DDR5 ECC, массивами хранения SSD NVMe. 25–100GBE нетворкинг. Частный облачный узел с минимальным уровнем для предприятия среднего рынка обычно указывает 32–64 ядра, ОЗУ 256–512 ГБ и 10–50 ТБ хранилище NVMe. Конфигурации Bare Metal Atal Networks обеспечивают этот фундамент с полным корневым доступом, управлением IPMI и резервированием центра обработки данных уровня 4, что обеспечивает строительные блоки для корпоративного частного облака без капитальных затрат на владение объектом. |
Гибридное облако — гибкий мост между управлением и масштабом
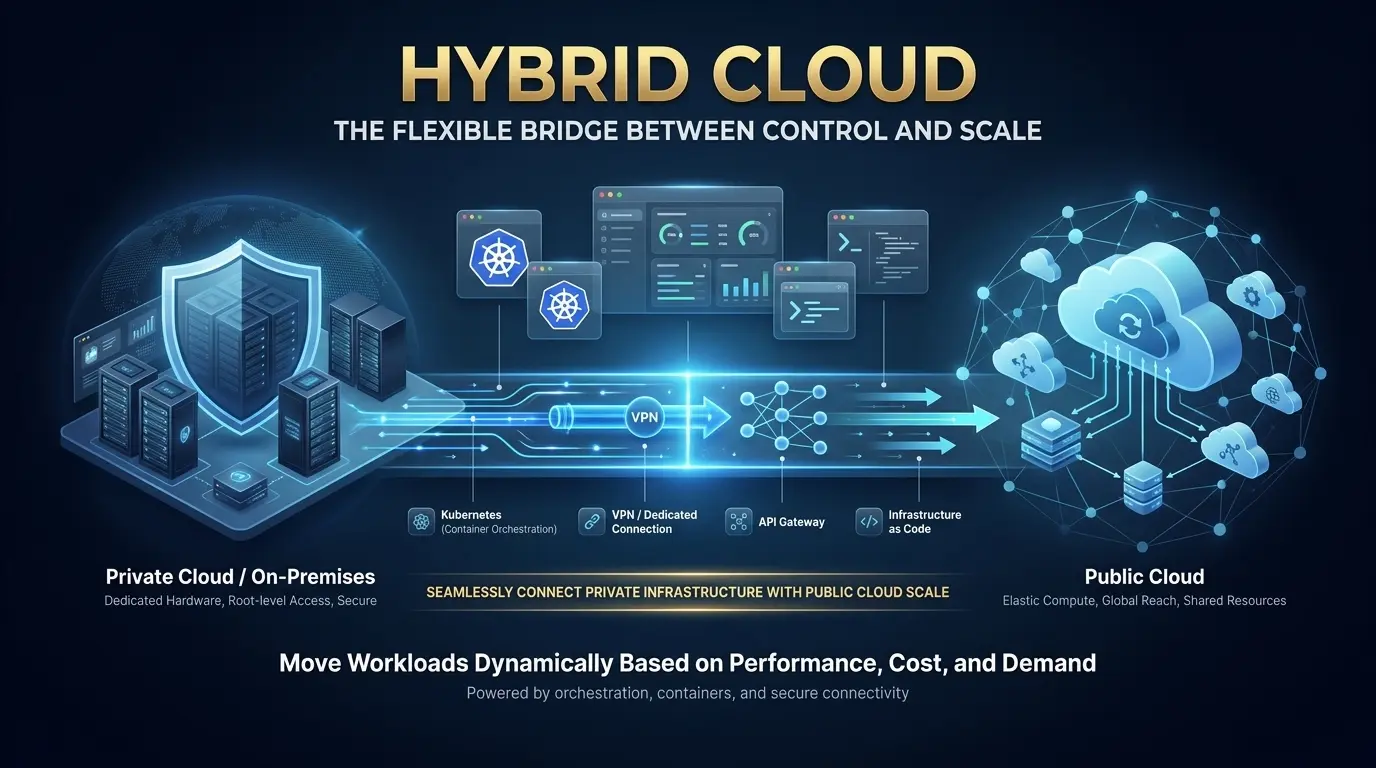
Гибридное облако объединяет частную инфраструктуру (локальную или размещенную) с одной или несколькими общедоступными облачными средами, подключенными через зашифрованные сетевые ссылки — обычно это специальное соединение (AWS Direct Connect, Azure ExpressRoute), VPN-сайт-сайт или API-шлюз. Рабочие нагрузки могут перемещаться между средами в зависимости от политики, пороговых значений стоимости или требований производительности.
Как работает гибридное облако
Оркестровка — это определяющая возможность гибридного облака. Такие платформы, как VMware vSphere с NSX, Microsoft Azure ARC, AWS Outposts, Red Hat OpenShift или HashiCorp Terraform позволяют унифицированное управление рабочими нагрузками в локальных и общедоступных облачных ресурсах. Kubernetes стал стандартом де-факто переносимости рабочей нагрузки — контейнеризированные приложения, развернутые локально, могут быть запланированы в общедоступные облачные узлы во время скачков спроса с минимальным изменением конфигурации.
Преимущества гибридного облака
- Гибкость рабочей нагрузки — размещайте каждую рабочую нагрузку там, где экономика и соответствие лучше всего сочетаются; Конфиденциальные данные остаются локальными, а Bursty Compute перемещается в общедоступное облако.
- Cloud Bursting — автоматическое переполнение избыточного спроса в общедоступное облако в периоды пиковых (например, всплески электронной коммерции в Черную пятницу, ежеквартальная финансовая обработка), возвращаясь к локальной мощности после события.
- Оптимизация затрат — запуск базовых рабочих нагрузок в предсказуемой частной инфраструктуре; Не платите за резервную емкость общедоступного облака, которая простоя.
- Соответствие инновациям — регулируемые данные остаются в частной среде, в то время как разработка, аналитика и обучение искусственного интеллекта используют возможности общедоступных облаков.
- Постепенный путь миграции. Организации могут постепенно переключать рабочие нагрузки, снижая риск перехода от устаревших локальных систем к облачным архитектурам.
Недостатки гибридного облака
- Сложность интеграции. Для подключения двух разных сред требуется опыт работы в сети (BGP, VPN, выделенные ссылки), федерации удостоверений и синхронизации данных.
- Расширение поверхности безопасности. Для обеспечения безопасности рабочих нагрузок в двух средах требуется последовательное применение политики, часто с помощью фреймворков Zero Trust Network Access (ZTNA).
- Требования к навыкам. Гибридные операции требуют, чтобы команды свободно работали как в локальной инфраструктуре, так и в облачных инструментах — скудная комбинация на рынке.
- Риск задержки — передача данных между частными и общедоступными средами увеличивает задержку в сети; Приложения, требующие времени отклика менее миллисекунд, могут не терпеть гибридные архитектуры.
Лучшие варианты использования гибридного облака
- Розничные и торговые платформы, которые испытывают резкие сезонные всплески дорожного движения и нуждаются в облаке без круглых трат
- Аварийное восстановление и непрерывность бизнеса — основные рабочие нагрузки локальные с автоматизированным переходом в общедоступное облако в случае сбоя в центре обработки данных
- Healthcare Analytics — записи о пациентах остаются локальными в частной инфраструктуре, совместимой с HIPAA, в то время как обезличенные процессы исследовательских данных в общедоступном облаке
- Модернизация устаревшего приложения — поэтапная рефакторинг монолитных систем при сохранении непрерывности производства
Проверка рынка: согласно отчету Flexera за 2026 год, 73% в настоящее время управляют гибридными облачными поместьями — 3 процентных пункта прибавка в годовом исчислении. Среди крупных предприятий (5000+ сотрудников) внедрение достигает 78%, что подтверждает гибридное облако в качестве доминирующей архитектуры для зрелых облачных программ.

Multi-Cloud — сокращение блокировки поставщиков среди поставщиков
Multi-Cloud — это стратегия, а не архитектура, в которой организация использует сервисы двух или более отдельных поставщиков облачных услуг одновременно. В отличие от гибридного облака, который сочетает в себе частные и общедоступные среды, Multi-Cloud обычно включает в себя несколько поставщиков общедоступных облаков (например, AWS для рабочих нагрузок с интенсивным вычислением, Google Cloud для служб AI/ML и Azure для интеграции с Microsoft 365).
Чем Multi-Cloud отличается от гибридного облака
| Измерение | Гибридное облако | Мульти-облачные |
| Определение | Объединяет частное и общедоступное облако в одной интегрированной архитектуре | Использует два или более публичных (или частных) облачных провайдеров |
| Основной драйвер | Соответствие, оптимизация затрат, облако разрыва | Диверсификация поставщиков, лучшие в своем классе услуги |
| Тип архитектуры | Интегрированный (рабочие нагрузки перемещаются между средами) | Часто провайдеры отключаются от провайдера по типу рабочей нагрузки |
| Сложность | Сложность интеграции/сетей | Сложность управления и видимости |
| Типичные инструменты | Azure ARC, VMware vSphere, аванпосты AWS | Terraform, Kubernetes, Anthos, Crossplane |
| лучше всего для | Предприятия с регулируемыми рабочими нагрузками | Глобальные предприятия, нуждающиеся в разнообразии поставщиков |
Преимущества мультиоблачного облака
- Устранение блокировки поставщика — избегайте зависимости от цены, доступности услуг или непрерывности бизнеса одного провайдера.
- Лучший доступ к услугам — используйте AWS Lambda для бессерверных, Google Vertex AI для машинного обучения и Azure Cognitive Services для Language AI одновременно.
- Географическая оптимизация — направляйте пользователей к провайдеру с наиболее эффективным регионом для своего местоположения.
- Отказоустойчивость — сбой на уровне провайдера (который действительно случается даже для гипермаскеров) влияет только на рабочие нагрузки на этой платформе, а не на всю операцию.
Недостатки мультиоблачного
- Сложность управления. Работа с несколькими консолями поставщиков, системами выставления счетов и соглашениями API увеличивает операционные накладные расходы на 15–25%.
- Фрагментация навыков. Команды должны одновременно поддерживать знание AWS, Azure и GCP.
- Видимость затрат. Консолидированное отслеживание расходов между поставщиками требует выделенных средств FinOPS (Apptio, CloudHealth или OpenCost с открытым исходным кодом).
- Трения о переносимости данных. Перемещение данных между провайдерами несет комиссию за выход и вносит задержку; Некоторые проприетарные сервисы создают де-факто блокировку даже в модели с несколькими облаками.
Лучшие варианты использования для мультиоблачных
- Глобальные предприятия с региональными офисами в юрисдикциях, где различные поставщики облачных услуг имеют сертификаты суверенитета данных
- Организации, которым требуются специализированные возможности AI/ML, недоступные на одной платформе (например, Google TPU для TensorFlow, AWS Trainium для PyTorch)
- Регулируемые отрасли (финансовые услуги, страхование), где распределение рабочих нагрузок между поставщиками повышает устойчивость и отвечает требованиям операционного риска
Согласно отчету Flexera за 2026 год, 80% организаций используют несколько поставщиков общедоступных облаков, хотя только 14% работают исключительно в Multi-Cloud без какого-либо компонента частного облака. Мульти-облачно без частного уровня по-прежнему является архитектурой меньшинства — большинство «мультиоблачных» организаций одновременно запускают гибридную модель.
Облако сообщества — общая инфраструктура для общих потребностей в соответствии
Облако сообщества — это общая облачная среда, предназначенная для исключительного использования конкретного сообщества организаций с общими требованиями — нормативными, безопасностью, ориентированными на миссии или отраслевым. Затраты на инфраструктуру и ответственность за управление распределяются между участниками-участниками.
Как работает облако сообщества
Облако сообщества может быть размещено одной из участвующих организаций, сторонним поставщиком или комбинацией. Доступ ограничен членами сообщества; Общественность не может получить доступ к окружающей среде. Примеры включают: сертифицированную FedRAMP среды GovCloud, сертифицированную правительством США, сеть NHS-N3 для организаций здравоохранения Великобритании и отраслевые облака финансовых услуг, работающие в рамках общих нормативно-правовых облаков.
Преимущества и недостатки
- Более низкая стоимость, чем частное облако — общая инфраструктура распределяет капитальные и операционные расходы по нескольким организациям-членам.
- Индивидуальное соответствие — среда построена и регулируется для удовлетворения общих нормативных требований всего сообщества (HIPAA для здравоохранения, PCI DSS для платежей).
- Доверенное сотрудничество — организации-члены могут обмениваться рабочими нагрузками, наборами данных и службами в пределах управляемого безопасного периметра.
- Ограниченная масштабируемость — модель сообщества сдерживает эластичность; Инфраструктура рассчитана на нужды участников, а не на глобальный спрос.
- Сложность управления. Принятие решений требует консенсуса в нескольких организациях с потенциально конкурирующими приоритетами.
Лучшие варианты использования облака сообщества
- Медицинские консорциумы, совместно используемые базы данных изображений, наборы данных клинических исследований или системы электронных медицинских карт
- Правительственные учреждения, сотрудничающие в разведывательной, оборонной или государственной платформе с общими классификациями безопасности
- Финансовые услуги Отраслевые коммунальные услуги (Сети клиринга платежей, базы данных KYC) работают под общим регулирующим надзором
- Научные учреждения и университеты, сотрудничающие в крупномасштабных научных вычислениях (геномика, моделирование климата, физика частиц)
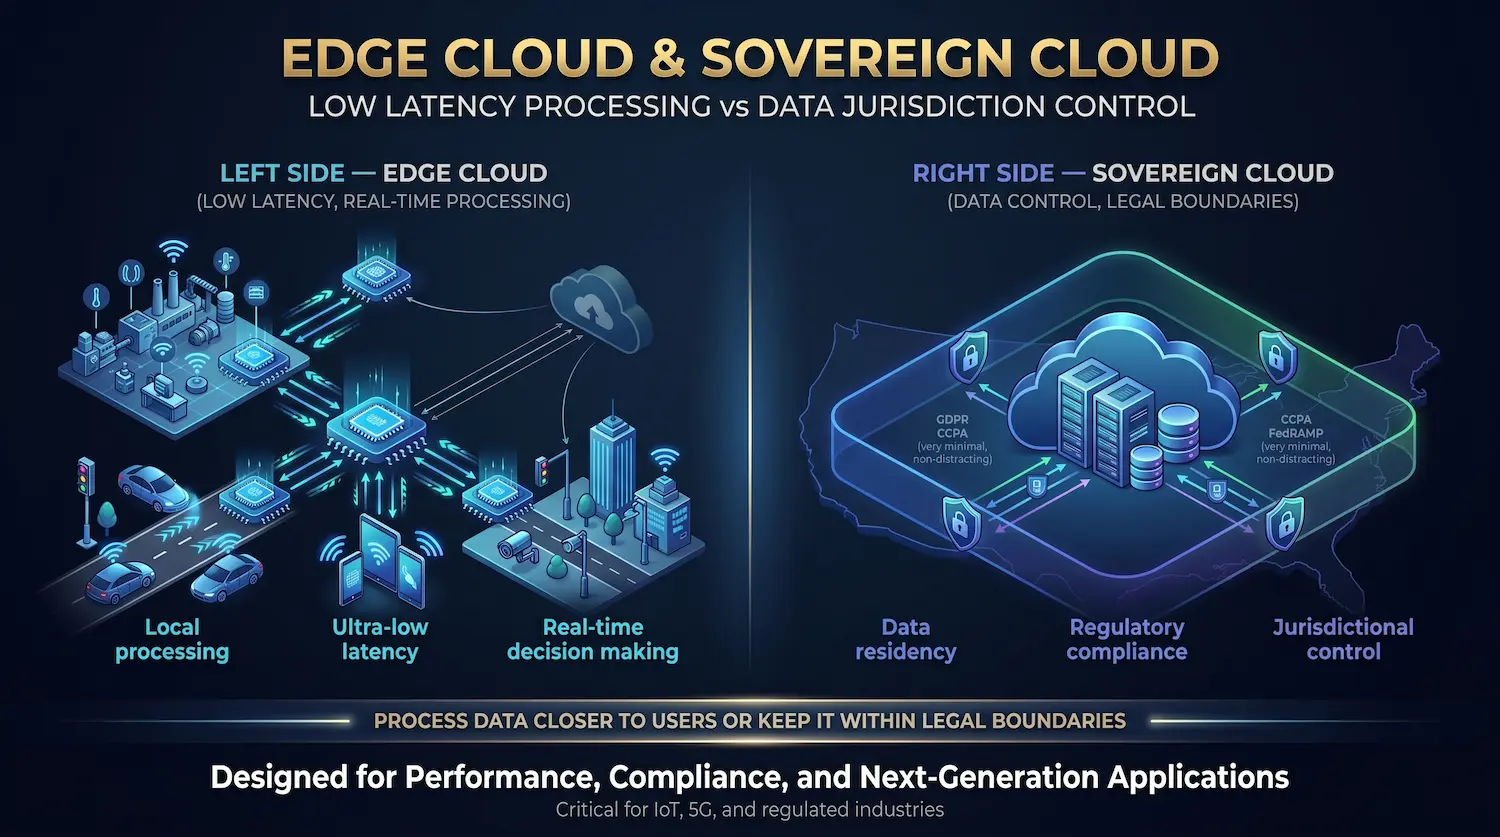
Новые модели облака — Edge Cloud и Soverement
Край облака
Edge Cloud расширяет инфраструктуру облачных вычислений в физических, близких конечным пользователям, устройствам IoT или промышленным системам — на краю сети, а не на централизованные центры обработки данных. Обработка происходит на источнике генерации данных или вблизи него, что значительно снижает задержку для приложений, чувствительных к времени.
Edge Cloud имеет решающее значение для автономных транспортных средств (задержка принятия решений менее 10 мс), промышленной автоматизации в реальном времени (предсказуемое обслуживание без круглых поездок в центральное облако) и приложений 5G, требующих времени отклика в миллисекунду. AWS WaveLength, Azure Edge Zones и Google Distributed Cloud предлагают услуги Edge Cloud по состоянию на 2026 год.
Суверенное облако
Sovereign Cloud — это модель облака развертывания, в которой вся инфраструктура, данные и операции остаются в рамках конкретной национальной или региональной юрисдикции под управлением местной правовой базы. В нем рассматривается пересечение облачных вычислений и суверенитета данных — в 2025–2026 годах — входит в тройку крупнейших предприятий в 2025–2026 гг., когда Закон о данных ЕС, Закон о защите цифровых персональных данных в Индии и закон Китая о безопасности данных создают обязательные требования к локализации данных.
Microsoft Azure, Google Cloud и AWS теперь предлагают суверенные облачные варианты — выделенную инфраструктуру, управляемую внутри страны, без данных, пересекающих национальные границы. Для организаций, соблюдающих строгие требования к месту жительства, Sovereign Cloud становится обязательным архитектурным соображением, а не дополнительным предпочтением.
Модели облачного сервиса — IaaS, PaaS, SaaS и не только
Модели обслуживания определяют, какой уровень технологического стека управляет облачным провайдером, а что остается за клиентом. Модели развертывания и модели услуг являются независимыми измерениями — частное облако может предоставлять IaaS, PaaS или SaaS, а также общедоступное облако.
Инфраструктура как услуга (IAAS)
IaaS предоставляет необработанные вычисления, хранилище и сети по запросу. Поставщик управляет физическим оборудованием, гипервизорами и объектами; Заказчик управляет всем, что выше гипервизора — операционная система, промежуточное программное обеспечение, среда выполнения, приложения и данные. IaaS — самая гибкая модель облачных сервисов и наиболее технически сложна.
Примеры: AWS EC2, виртуальные машины Azure, Google Compute Engine, Atal Networks VPS и серверы Bare Metal. Лучше всего для: группы DevOps, системных администраторов и организаций, требующих полного контроля на уровне ОС.
Платформа как услуга (PaaS)
PaaS предоставляет управляемую платформу разработки и развертывания. Поставщик управляет инфраструктурой, ОС, промежуточным программным обеспечением и временем выполнения; Заказчик фокусируется на коде приложения и данных. PaaS устраняет накладные расходы на управление инфраструктурой и ускоряет циклы разработки.
Примеры: AWS Elastic Beanstalk, служба приложений Azure, Google App Engine, Heroku. Лучше всего для: Команды разработчиков, создающие веб-приложения, API и микросервисы, которые хотят сосредоточиться на коде, а не на инфраструктуре.
Программное обеспечение как услуга (SaaS)
SaaS предоставляет полные, готовые к использованию приложения через Интернет. Провайдер управляет всем стеком из инфраструктуры через приложение; Заказчик настраивает и использует программное обеспечение. SaaS не требует управления инфраструктурой и, как правило, несет самый низкий технический барьер для внедрения.
Примеры: Salesforce, Microsoft 365, Google Workspace, Zoom, Slack. Лучше всего для: бизнес-пользователей и организаций, желающих потреблять программное обеспечение без операционной ответственности. Сегмент SaaS прогнозируется в $377 млрд в 2025 году (STATISTA), что делает его крупнейшей категорией облачных услуг.
Бессерверный и функционирующий как сервис (FAAS)
Бессерверные вычисления — это следующая эволюция предоставления облачных сервисов. Разработчики развертывают отдельные функции (снимки кода), которые выполняются в ответ на события; Предоставление инфраструктуры, масштабирование и биллинг в режиме простоя полностью исчезают. Провайдер динамически управляет всей базовой инфраструктурой, масштабируя до нуля, когда запросы не приходят.
Примеры: AWS Lambda, функции Azure, функции Google Cloud. Лучше всего подходит для: приложений, управляемых событиями, API-бэкендов с переменным трафиком, конвейерами обработки данных в реальном времени и микросервисами, требующими чрезвычайной детализации.
| Измерение | Иаас | Паас | SaaS | Бессерверный |
| вы управляете | ОС, приложения, данные | приложения, данные | Конфигурация | Только код |
| провайдер управляет | Аппаратное обеспечение, гипервизор | Аппаратное обеспечение + ОС + среда выполнения | Все | Все + масштабирование |
| Модель затрат | в час/ГБ | в час/запрос | на пользователя в месяц | Per-invocation/MS |
| уровень контроля | Высокий | Средний | Низкий | Минимальный |
| Примеры | AWS EC2, Azure VMS | Heroku, движок приложения | Salesforce, Slack | AWS Lambda, функции Azure |
| лучше всего для | Полное управление ОС | Разработка приложения | бизнес-пользователи | Рабочие нагрузки, управляемые событиями |
Общественный и частный и гибридный против мульти-облачного и сообщества — полное сравнение
| Фактор | Общественность | Частный | Гибридный | Мульти-облачные | Сообщество |
| Право собственности | Поставщик | Клиент/МСП | Смешанный | несколько провайдеров | Общий консорциум |
| Доступ | открыть интернет | Ограниченный/частный | Смешанный | Интернет + пиринг | Только для членов |
| Модель затрат | OPEX (оплата по мере использования) | CAPEX + OPEX | Смешанный | Мультивендор OPEX | Общие капитальные затраты/OPEX |
| Масштабируемость | Практически неограниченно | Аппаратно-ограниченный | эластичный всплеск | Ограниченный провайдером | ограниченный сообществом |
| уровень безопасности | Совместная ответственность | Полный контроль клиентов | Разделенная модель | Мультиполитика | Сообщество, управляемое |
| Соответствие соответствия | Хорошо (с конфигурациями) | Отличный | Отличный | Хорошо | Специально построенный |
| Производительность | Переменная (общая) | Предсказуемый | Зависит от рабочей нагрузки | Переменная | Предсказуемый |
| Управление | Низкие накладные расходы | Высокие накладные расходы | Самые высокие накладные расходы | Высокие накладные расходы | Средние накладные расходы |
| Риск блокировки поставщика | Высокий (один провайдер) | Низкий | Средний | Низкий | Средний |
| лучше всего для | Стартапы, SaaS, AI/ML | Финансы, здравоохранение, правительство | Предприятие, электронная коммерция | Глобальные предприятия | Регулируемые сектора |
Как правильно подобрать облачную модель для своего бизнеса
Структура принятия решений по размеру бизнеса
Стартапы и малый бизнес (1–50 сотрудников): Общественное облако почти всегда является подходящей отправной точкой. Минимальная приверженность капиталовложения, мгновенная подготовка и управляемые службы снижают операционную нагрузку на небольшие команды. Стартовые уровни AWS, Azure или Google Cloud обычно стоят $50–$500 в месяц для базовой инфраструктуры.
Организации среднего рынка (50–1000 сотрудников): гибридный подход становится жизнеспособным по мере появления рабочих нагрузок и соблюдения требований. Начните с общедоступного облака для приложений для разработки и ориентирования на клиентов; Внедрите частную инфраструктуру для баз данных, внутренних систем или регулируемых данных. Ожидайте $1,000–$10,000 в месяц в смешанных облачных расходах.
Предприятия (1000+ сотрудников): гибридные и мультиоблачные являются доминирующими архитектурами. Крупные предприятия (10 000+ сотрудников) имеют 78% более склонны к эксплуатации гибридных поместий (Flexera 2026). В этом масштабе экономика частной инфраструктуры для стабильных рабочих нагрузок значительно улучшается, и нормативные требования часто предписывают выделенную среду для определенных классов данных.
Фреймворк принятия решений по типу рабочей нагрузки
- Переменный трафик (электронная коммерция, СМИ, SaaS): общедоступное облако или гибрид с облаком.
- Стационарные вычисления (ERP, базы данных, внутренние инструменты): частное облако или выделенные серверы обеспечивают лучшую совокупную совокупную стоимость акций в течение 3–5 лет.
- Данные с высоким уровнем соответствия (PHI, данные PCI, классифицированные): частное облако или облако сообщества с конкретными нормативными сертификатами.
- Обучение и вывод об обучении и выводу об обучении и выводу: кластеры общедоступных графических процессоров (по запросу) для обучения; Частный или EDGE для вывода с низкой задержкой.
- Глобальная пользовательская база: мультиоблачное или общедоступное облако с развертыванием с несколькими регионами.
Простой блок-схема принятия решений
| 🔍 Руководство по принятию решений по облачной моделиНачните здесь → Обрабатываете ли вы регулируемые данные (PHI, PCI, классифицированные)? Да → Вам нужно сотрудничать с другими регулируемыми организациями? Да → Облако сообщества Нет → Частное облако (или гибридное, если у вас также есть общедоступные рабочие нагрузки) Нет → Ваш трафик предсказуем и стабилен? Да → Частное облако (лучше долгосрочного ТШО в масштабе) Нет → Вам нужны услуги от нескольких провайдеров? Да → Мульти-облачно Нет → общедоступное облако (один провайдер, самые низкие накладные расходы на управление) |
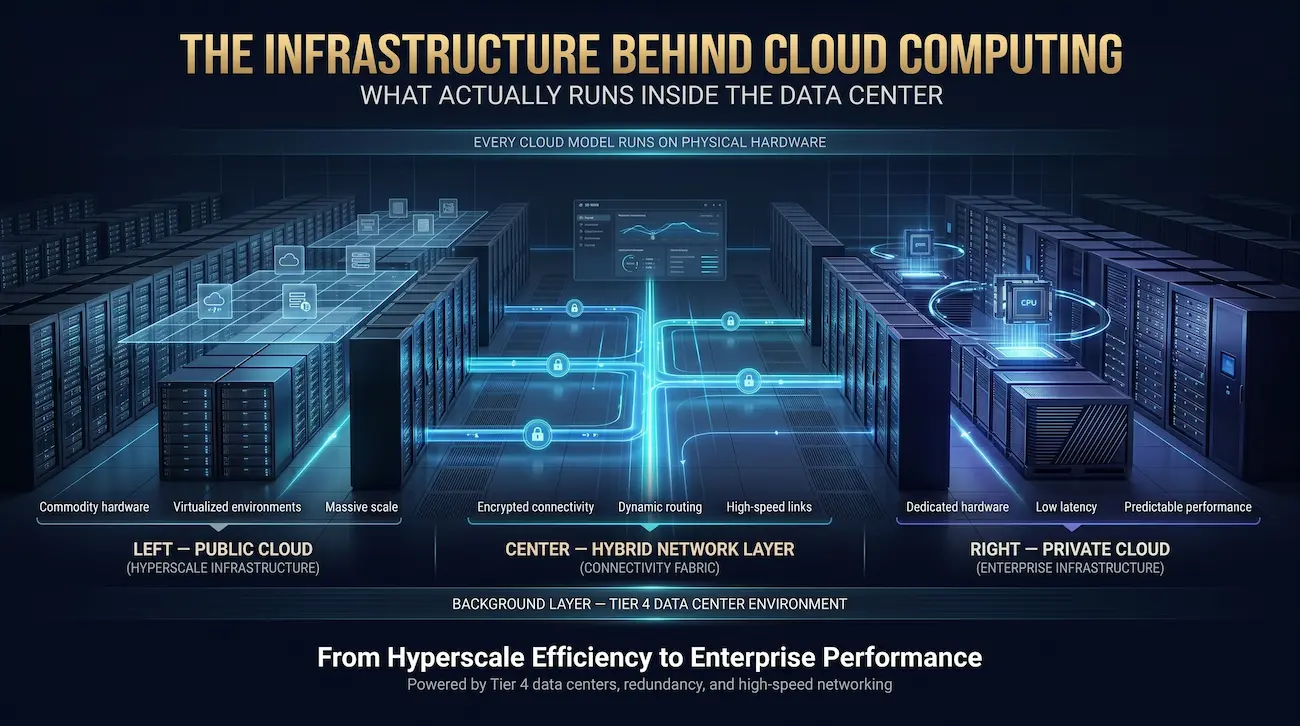
Инфраструктура облачных вычислений — что на самом деле работает в дата-центре
Каждая облачная модель — общедоступная, частная, гибридная, сообщество или EDGE — в конечном счете работает на физическом оборудовании. Понимание того, как выглядит это оборудование, важно для организаций, принимающих инфраструктурные решения, но это точка зрения, почти полностью отсутствует в руководстве по облачным вычислениям, написанным поставщиками программного обеспечения.
Общедоступные облачные гипермасшалеры (AWS, Azure, GCP) используют индивидуальные серверы, использующие товарные компоненты — недорогие процессоры, стандартные матрицы DDR5 и обширные массивы хранения JBOD (всего лишь кучу дисков) — оптимизированы для плотности и энергоэффективности в масштабе. Ни один арендатор не касается физической машины; Виртуализация абстрагирует все оборудование.
Частная облачная инфраструктура, напротив, работает на серверах с голым металлом корпоративного уровня: процессоры Intel Xeon Scalable (золотые и платиновые SKU с 32–64 ядрами) или процессоры AMD EPYC обеспечивают исключительную многопоточную производительность, DDR5 ОЗУ ECC (256–512 ГБ на узл) и массивы твердотельных накопителей NVMe с 1–5 миллионами IOPS. Это оборудование обеспечивает предсказуемую производительность с низкой задержкой, которую не может гарантировать общедоступное общедоступное облако.
Гибридному облаку требуется сетевой уровень, соединяющий две среды: маршрутизацию BGP для выбора динамического пути, IPSec VPN для шифрования для шифрования и выделенные схемы (1–100 Гбит/с) для приложений с учетом задержки. Фабрики SD-WAN все чаще перекрывают эти соединения, чтобы обеспечить программно-определяемое управление трафиком.
Центр обработки данных уровня 4 — самая высокая классификация доступности — обеспечивает 2N избыточность мощности (каждый путь питания дублируется), охлаждение N + 1, несколько независимых сетевых путей и гарантированное время работы объекта 99,995%. Atal Networks управляет объектами уровня 4 со смягчением DDoS, 24/7 физической безопасности и SLA менее 15-минутных реагирования на инциденты — фундамент, на котором строятся корпоративные частные и гибридные облачные среды.
Затраты на облачные вычисления — сколько на самом деле стоит каждая модель
Прозрачность затрат — один из самых значительных пробелов в контенте облачных вычислений. Вот реалистичные структуры затрат для каждой модели развертывания, основанные на ценообразовании на инфраструктуру 2025–2026 гг.
| Облачная модель | Стоимость установки | Ежемесячная эксплуатация | Лучший сценарий стоимости |
| общедоступное облако | $0 | $50–$5000+ (масштабирование с использованием) | Переменные рабочие нагрузки, проекты с коротким жизненным циклом |
| Частное облако (сборка) | $10,000–$250,000+ | $1,000–$15,000 (Управление + Колокация) | Постоянные рабочие нагрузки с высоким уровнем использования в масштабе |
| Частное облако (управляемое) | $5,000–$50,000 | $2,000–$20,000 (полный сервис) | Регулируемые отрасли, нуждающиеся в экспертной экспертизе |
| Гибридное облако | $5,000–$50,000 (интеграция) | $500–$10,000+ (смешанный) | Смешанные профили рабочей нагрузки с сезонными пиками |
| Мульти-облачные | $0 (дополнительные счета провайдера) | 15–25% накладные расходы для инструментов | Глобальные предприятия, нуждающиеся в разнообразии поставщиков |
| Облако сообщества | Общий (пропорциональное распределение) | ниже, чем частный на члена | Консорциумы с согласованными нормативными требованиями |
Затраты на облако миграции Представлять собой дополнительную разовую инвестицию: переход от локального к облаку (или между облачными моделями) обычно стоит $5,000–$100000 в зависимости от объема данных, сложности приложения и степени требуемого рефакторинга. Организации, мигрирующие более 500 ТБ данных или переархивирующие устаревшие монолитные приложения, должны бюджетировать верхнюю часть этого диапазона.
Один из критических и часто упускаемых из стоимости фактора: плата за облачные выходы. Данные, передаваемые из публичного региона облака, взимают плату ($0.08–$0.12/GB для основных провайдеров). В шкале Petabyte затраты на выход могут превышать стоимость базовых вычислений и хранения, особенно для гибридных архитектур, где данные часто перемещаются между частными и общедоступными средами.
Безопасность и соответствие между моделями облачного развертывания
Модель общей ответственности
В общедоступном облаке ответственность за безопасность делится между поставщиком и клиентом. Провайдеры защищают инфраструктуру — физические центры обработки данных, аппаратное обеспечение, гипервизоры и фундаментальные услуги. Клиенты несут ответственность за все, что выше этого уровня: конфигурация операционной системы, управление идентификацией и доступом, группы безопасности сети, код приложения и шифрование данных. Неверно настроенные корзины хранения и чрезмерно разрешительные политики IAM неизменно являются одними из основных причин инцидентов в области безопасности общедоступных облаков.
В частном облаке клиент берет на себя полную ответственность за каждый уровень стека — от физической безопасности до элементов управления на уровне приложений. Это обеспечивает максимальный контроль, но требует пропорциональных инвестиций в операции по обеспечению безопасности.
В гибридном облаке ответственность за безопасность делится одновременно по обеим моделям, что требует последовательного обеспечения соблюдения политики в разных средах. Zero Trust Network Access (ZTNA) — который проверяет каждого пользователя, устройства и приложения независимо от местоположения сети — быстро становится стандартной основой для гибридной безопасности.
Фреймворки соответствия по облачной модели
| Рамки | общедоступное облако | Частное облако | Гибридное облако | Облако сообщества |
| HIPAA (здравоохранение) | Возможна с БАА | Родные | Достижимый | Специально построенный |
| PCI DSS (платеж) | Возможны (поставщики 1-го уровня) | Родные | Достижимый | Возможное |
| GDPR (данные ЕС) | Возможны (регионы ЕС) | Родные | Достижимый | Возможное |
| SOC 2 Type II | Сертифицирован поставщиком | Достигнутый клиентом | Оба слоя | Общая сертификация |
| Федрамп (руководство США) | Доступно (Govcloud) | Возможное | Достижимый | Специально построенный (Govcloud) |
| ISO 27001 | Сертифицирован поставщиком | Достигнутый клиентом | Оба слоя | Коллективный |
Новые стандарты безопасности: архитектура Zero Trust (NIST SP 800-207), которая предполагает нарушение, явно проверяет и обеспечивает доступ с наименьшими привилегиями, становится обязательной защитой для гибридных и мультиоблачных сред. Организации со зрелыми облачными программами заменяют безопасность периметра на основе VPN прокси-серверами с поддержкой Identity и микросегментацией.
Часто задаваемые вопросы о типах облачных вычислений
В: Каковы 4 основных типа облачных вычислений?
О: Четыре основные модели развертывания в облаке: (1) общедоступное облако — многопользовательская инфраструктура, предоставляемая через Интернет поставщиками, такими как AWS, Azure и Google Cloud; (2) частное облако — инфраструктура с одним арендатором, предназначенная для одной организации; (3) Гибридное облако — интегрированная комбинация частных и общедоступных облачных сред; и (4) Multi-Cloud — стратегия с использованием сервисов двух или более отдельных облачных провайдеров. Community Cloud — пятая модель, используемая регулируемыми отраслями.
В: В чем разница между общедоступным облаком и частным облаком?
О: Инфраструктура общедоступных облаков распределяется между тысячами арендаторов, принадлежащих сторонним поставщикам, и выставлена счета по модели с оплатой по мере использования, предлагая максимальную масштабируемость при низких первоначальных затратах. Частное облако предназначено для одной организации, обеспечивает полный контроль над инфраструктурой и обеспечивает предсказуемую производительность и соответствие нормативным требованиям — за счет более высоких капитальных затрат и большей операционной ответственности.
В: Чем Multi-Cloud отличается от гибридного облака?
О: Гибридное облако сочетает в себе инфраструктуру частного облака с общедоступными облачными службами в интегрированной архитектуре, в которой рабочие нагрузки перемещаются между средами. Multi-Cloud использует двух или более поставщиков общедоступных облаков одновременно, как правило, с рабочими нагрузками, разрозненными провайдером, в качестве стратегии, позволяющей избежать блокировки поставщиков и доступа к лучшим в своем классе услуг. Организация может одновременно управлять как гибридной архитектурой, так и мультиоблачной стратегией.
В: Какой тип облака лучше всего подходит для малого бизнеса?
О: Общедоступное облако — правильный выбор для большинства малых предприятий. Zero CAPEX, мгновенная подготовка и управляемые службы снижают операционную нагрузку на небольшие команды. Конфигурации AWS, Azure или Google Cloud Starter обычно стоят $50–$500 в месяц. Малые предприятия, обрабатывающие конфиденциальные регулируемые данные (здравоохранение, финансовые услуги), должны оценивать частные или управляемые частные облака даже в меньшем масштабе.
В: Что такое IaaS, PaaS и SaaS?
О: Инфраструктура как служба (IaaS) обеспечивает необработанные вычисления, хранилище и сеть — вы управляете ОС и выше. Платформа как служба (PaaS) добавляет управляемую среду выполнения и платформу разработки — вы управляете только своим кодом приложения. Программное обеспечение как услуга (SaaS) предоставляет полные приложения через Интернет — вы настраиваете и используете только программное обеспечение. Эти модели сервисов применимы ко всем типам развертывания (публичного, частного, гибридного).
Вопрос: Сколько стоят облачные вычисления в месяц?
О: Затраты существенно различаются по модели. Общедоступное облако: $50–$5000+/месяц для типичных рабочих нагрузок, масштабирование с потреблением ресурсов. Частное облако: $1,000–$15,000+/месяц для управляемой инфраструктуры (за исключением затрат на установку $10,000–$100000000). Гибрид: стоимость смешанных обычно составляет $500–$10,000 в месяц. Multi-Cloud добавляет накладные расходы 15–25% для управления инструментами. Облачная миграция добавляет одноразовую стоимость проекта $5,000–$100,000.
В: Что такое облако сообщества и кто его использует?
О: Облако сообщества — это общая инфраструктура, предназначенная для конкретной группы организаций с общими требованиями соответствия, безопасности или миссии. Доступ ограничен только членам сообщества. Обычные пользователи включают консорциумы здравоохранения, совместно использующие платформы клинических данных, государственные учреждения, работающие в рамках общих классификаций безопасности, коммунальные службы финансовых услуг (платежные сети, общие базы данных KYC) и исследовательские учреждения, сотрудничающие в области крупномасштабных научных вычислений.
В: Могу ли я перейти из общедоступного облака в гибридное облако?
А: Да. Типичный путь поэтапно: определите рабочие нагрузки со стабильной, предсказуемой утилизацией, которая выиграет от выделенной инфраструктуры; Оценка вариантов размещения или управляемого частного облака; установить сетевое подключение (VPN или специальную схему); Развертывание инструментов оркестровки рабочей нагрузки (Kubernetes, TerraForm, Azure ARC); и мигрировать рабочие нагрузки постепенно. AWS Migration Hub, Azure Migrate и Google Migrate для Compute Engine обеспечивают поддержку процесса миграции.
В: Что такое суверенное облако?
О: Sovereign Cloud — это модель облака развертывания, в которой вся инфраструктура, данные и операции остаются в рамках конкретной национальной или региональной юрисдикции, регулируемой местным законодательством. В нем рассматриваются требования к проживанию в рамках таких рамок, как Закон об данных ЕС, индийский DPDPA и различные законы о национальной безопасности. Основные поставщики предлагают суверенные облачные варианты, управляемые внутри страны, для организаций, которые не могут разрешать данные пересекать национальные границы.
В: Как создать частное облако с помощью выделенных серверов?
О: Создание частного облака на выделенных серверах требует четырех уровней: (1) аппаратное обеспечение сервера Bare Metal — процессоры Intel Xeon или AMD EPYC с достаточным объемом оперативной памяти и хранилища NVMe; (2) гипервизор или платформа виртуализации — VMware vSphere, Proxmox VE или Microsoft Hyper-V; (3) уровень управления облаком — OpenStack, Nutanix AHV или VMware vCloud Director; и (4) сеть — программно-определяемая сеть (NSX или OVS) и сеть хранения данных (CEPH или NFS). Atal Networks’ bare metal Конфигурации обеспечивают аппаратную базу с полным root-доступом и инфраструктурой центра обработки данных уровня 4.
Вывод — выбор архитектуры, которая соответствует вашей реальности
Не существует универсально правильной облачной модели. Правильная архитектура зависит от пересечения характеристик вашей рабочей нагрузки, нормативных требований, ограничений в стоимости, командных возможностей и траектории роста. Это руководство ясно показывает, что выбор редко носит бинарный характер — доминирующая архитектура среди зрелых предприятий — гибридная, сочетающая в себе управление частной инфраструктурой с масштабами общедоступного облака.
Самый важный сдвиг в мышлении — это вопрос «Какое облако?» к вопросу «Какая рабочая нагрузка принадлежит где?» Регулируемые стационарные процессы данных принадлежат выделенной инфраструктуре, где соответствие и производительность предсказуемы. Переменные, ориентированные на клиента и экспериментальные рабочие нагрузки процветают в общедоступном облаке, где эластичность и управляемые услуги сокращают время выхода на рынок. Гибридный или многооблачный слой соединяет эти среды в единое операционное целое.
Поскольку рабочие нагрузки ИИ все чаще определяют облачные решения в 2026 году — потребляя 22% общих облачных затрат в среднем (CloudZero) — организации будут сталкиваться с новым измерением этого вопроса: лучше ли работает обучение и вывод в кластерах GPU общедоступных облачных графических процессоров (для гибкости и специализированное оборудование) или частное облако (для конфиденциальности данных и стоимости в устойчивом масштабе)? Ответ, опять же, будет гибридным.
Основание инфраструктуры имеет значение. Какую бы архитектуру вы ни выбрали, серверы, сети и центры обработки данных под ним определяют надежность, задержку и безопасность каждой рабочей нагрузки. Atal Networks предоставляет уровень IaaS для частного и гибридного облачного развертывания — серверы Bare Metal, VPS, а также совместное размещение в центрах обработки данных Global Tier 4, что дает организациям основание физической инфраструктуры для уверенности в создании любой облачной модели.
| Об авторе: Это руководство было подготовлено командой инфраструктурных решений в Atal Networks, опираясь на непосредственный опыт работы с управлением развертыванием серверов Bare Metal, частными облачными средами и миграцией гибридных облаков для корпоративных клиентов в регулируемых отраслях. Atal Networks обслуживает более 36 000 клиентов по всему миру в центрах обработки данных уровня 4, с 99.99% SLA и круглосуточную экспертную поддержку. Последнее рассмотрено и обновлено: апрель 2026 г. Статистические данные из Flexera State of the Cloud 2026, Statista, CloudZero, Gartner и IDC. Все диапазоны затрат отражают рыночную цену в 2025–2026 гг. |
