 Ga naar de inhoud



Houdt uw hostingprovider u in de gaten? Hier is hoe Atal Networks u beschermt
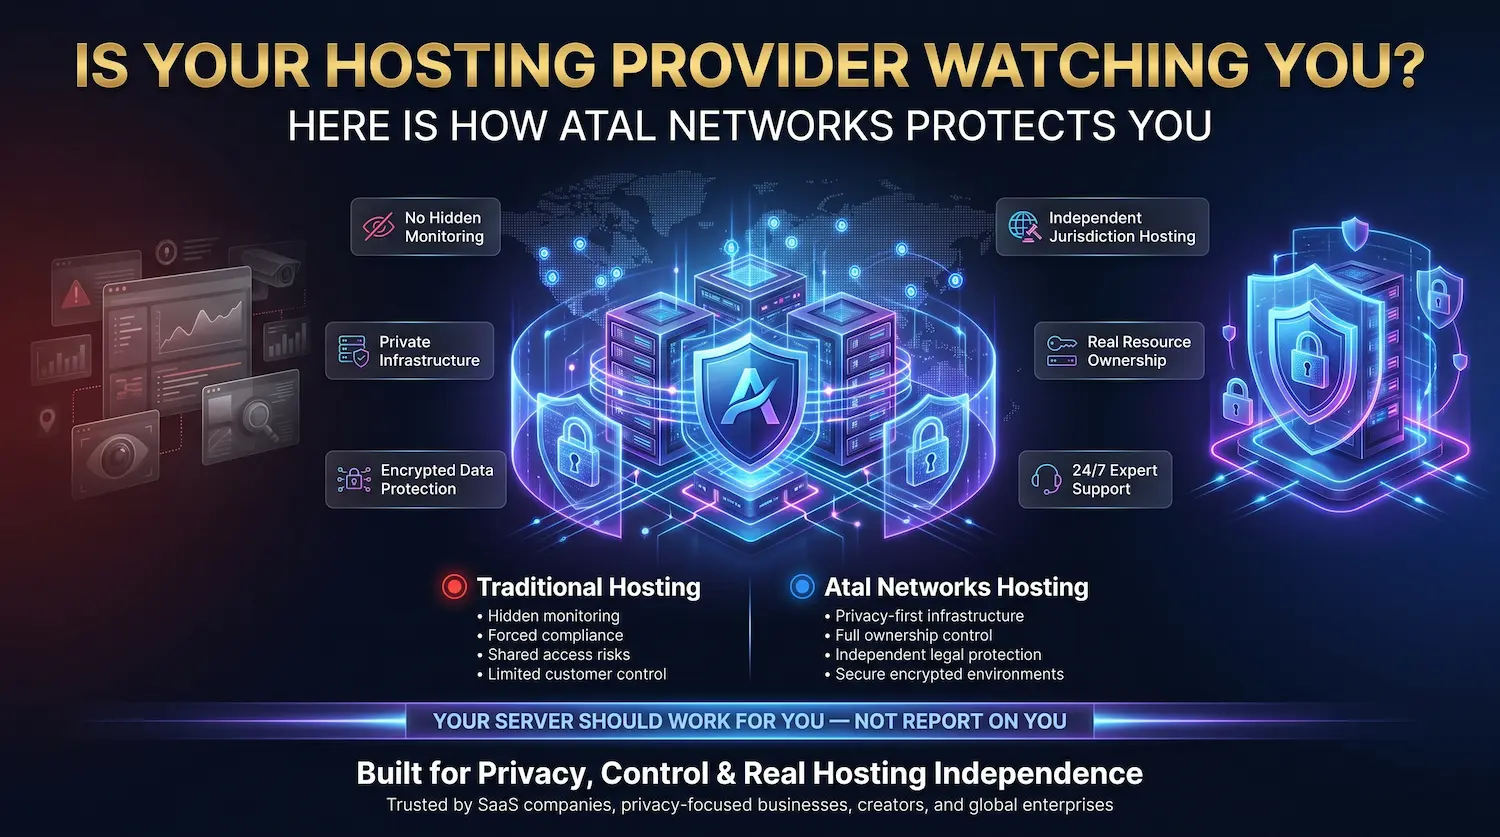
De meeste hostingproviders kunnen uw verkeer lezen. Velen doen. Sommigen verkopen het.
Dat is geen complottheorie. Het is een gedocumenteerde praktijk die begraven is binnen de serviceovereenkomsten die bijna niemand leest voordat hij op 'Akkoord' klikt. Hostingbedrijven zitten tussen uw server en internet. Die positie geeft hen volledig technisch inzicht in uw netwerkverkeer als ze ervoor kiezen om ernaar te handelen - en maar heel weinig van hen publiceren een duidelijke verklaring over wat ze eigenlijk met die toegang doen.
We hebben Atal Networks rond een ander model gebouwd. Wij inspecteren uw pakketten niet. Wij verkopen uw gegevens niet. We delen het niet met derden. We loggen niet wat u op uw server uitvoert.
Dit bericht legt precies uit wat we wel en niet doen met uw gegevens wanneer u bij ons host. Het behandelt hoe we omgaan met uw verkeer, wat onze infrastructuur op server- en netwerkniveau doet om u te beschermen, en hoe uw anonimiteitsopties eruit zien wanneer u implementeert met Atal Networks.
Hier is wat dit bericht dekt:
- Wat hostingproviders technisch kunnen zien en wat de meesten ermee doen
- Ons gegevensprivacybeleid in gewone taal
- Hoe KVM-virtualisatie Beschermt uw server op infrastructuurniveau
- Actieve beveiligingsmaatregelen die u beschermen tegen externe bedreigingen
- Anonimiteitsopties, waaronder anonieme betaling
- Hoe de jurisdictie van de server uw juridische blootstelling beïnvloedt
Inhoudsopgave
- Wat uw hostingprovider daadwerkelijk kan zien - en wat de meesten ermee doen
- Ons privacybeleid in duidelijke taal — Geen jargon
- KVM Isolation — de technische basis van uw privacy
- Serverbeveiliging — Wat beschermt u op de netwerklaag
- Anonimiteitsopties - Hosting zonder een spoor te verlaten
- Jurisdictie en gegevenssoevereiniteit - waar uw gegevens leven
- Atal Networks versus standaard providers — Privacy in één oogopslag
- Veelgestelde vragen
- Host met een provider die uw privacy respecteert
Wat uw hostingprovider daadwerkelijk kan zien - en wat de meesten ermee doen
Voordat we uitleggen wat we doen, helpt het om te begrijpen wat de hostingindustrie in het algemeen doet. Dit is geen comfortabel onderwerp voor de meeste providers, en dat is precies waarom ze er geen duidelijke antwoorden op publiceren.
Een hostingbedrijf exploiteert het netwerk waar al uw serververkeer doorheen gaat. Die positie geeft hen zichtbaarheid. De vraag is niet of ze uw verkeer kunnen zien. De vraag is hoe diep ze ernaar kijken en wat ze doen met wat ze zien.

Ondiepe pakketinspectie versus diepe pakketinspectie - het verschil is belangrijk
Elke netwerkprovider voert een bepaald niveau van pakketinspectie uit. Op het basisniveau betekent dit het lezen van de header van uw datapakketten - de informatie die het netwerk vertelt waar een pakket vandaan komt en waar het naartoe moet. Dit wordt ondiepe pakketinspectie genoemd en het is een onvermijdelijk onderdeel van hoe het internet het verkeer routeert.
Diepe pakketinspectie, of dpi, gaat veel verder. In plaats van alleen de kop te lezen, leest DPI de payload - de werkelijke inhoud van uw gegevens. Het kan de inhoud zien van niet-versleutelde e-mail, webverzoeken, databasequery's, API-aanroepen en applicatieverkeer dat door het netwerk gaat. ISP's en sommige hostingproviders gebruiken DPI om gedragsprofielen op te bouwen, verkeersinformatie aan gegevensmakelaars te verkopen of te voldoen aan bewakingsmandaten die ver onder de drempel van een formeel gerechtelijk bevel werken.
Het praktische verschil ziet er als volgt uit:
- Ondiepe inspectie: ziet dat verkeer van IP-adres A naar IP-adres B via poort 443 is verplaatst
- Diepe inspectie: ziet wat dat verkeer bevatte - de pagina die u bezocht, de zoekopdracht die u hebt uitgevoerd, het bericht dat u hebt verzonden
Hoe datalekken gebeuren op de hostinglaag
De meeste gegevensblootstelling op hostingniveau komt niet van een inbreuk. Het komt van de normale werking van een provider die zich niet heeft gecommitteerd aan privacy als ontwerpprincipe. Gedeelde hostingomgevingen plaatsen meerdere klanten op dezelfde OS-instantie zonder dat er tussen hen geen resourceisolatie is. Een verkeerd geconfigureerd account op dezelfde server kan bestandssysteemgegevens blootstellen aan naburige gebruikers.
Naast architectuur creëert het bedrijfsmodel zelf risico. Aanbieders die worden gefinancierd door advertentie-inkomsten, hebben een directe financiële prikkel om gedragsgegevens uit het klantenverkeer te halen. Anderen voldoen aan verzoeken van de overheid die veel verder gaan dan het wettelijke minimum, omdat het gemakkelijker is dan ze te betwisten. Zeer weinig aanbieders publiceren een duidelijke, juridisch bindende verklaring over hun standpunt over AVG, gegevensretentie of DPI.
Die kloof is precies wat we aanpakken.

Ons privacybeleid in duidelijke taal — Geen jargon
We gaan hier direct zijn. In deze paragraaf staat ons standpunt over elke belangrijke kwestie van de privacy van gegevens. Geen afdekking. Geen "we kunnen, in bepaalde omstandigheden" taal.
Wij verkopen uw gegevens niet.
Onze inkomsten komen uit hostingkosten. Dat is de enige bron. We verkopen geen klantgegevens aan adverteerders, datamakelaars, marketingplatforms of analysebedrijven. Klantgegevens zijn geen troef die we verhandelen. We hebben geen advertentiepartnerschappen die toegang vereisen tot klantverkeersgegevens, en we hebben geen overeenkomst met een derde partij om gedragsinformatie van klanten te delen voor commerciële doeleinden.
We delen uw gegevens niet
We delen uw gebruiksgegevens, verkeerspatronen, serveractiviteit of opgeslagen inhoud niet met derden. Gegevens laten onze controle alleen over wanneer we een geldige rechtsorde ontvangen van een rechtbank in het rechtsgebied waar uw server werkt - en wanneer dat gebeurt, produceren we de minimale informatie die het bevel wettelijk vereist.
We nemen niet deel aan vrijwillige programma's voor het delen van gegevens met overheidsbewakingsnetwerken. We delen geen gegevens preventief met wetshandhavingsinstanties bij afwezigheid van een formeel, rechtsgeldig bevel. Als u bericht ontvangt dat uw gegevens aan een juridisch verzoek waren onderworpen, verstrekken wij die kennisgeving voor zover de wet ons toestaat.
We voeren geen diepe pakketinspectie uit
Wij inspecteren de inhoud van uw datapakketten niet. Volledige stop.
De bewaking op netwerkniveau die we uitvoeren, is beperkt tot wat nodig is om uw verkeer te routeren, actieve DDoS-aanvallen te detecteren en netwerkmisbruikpatronen te identificeren. Die monitoring werkt op het kopniveau - bron- en bestemmingsadressen, poortnummers en verkeersvolume. Het leest niet wat uw verkeer bevat.
Uw applicatieverkeer blijft binnen uw server. Uw databasequery's blijven binnen uw server. Uw e-mailinhoud, API-payloads, bestandsoverdrachten en browse-activiteit van uw server zijn voor ons niet zichtbaar en worden niet geregistreerd door onze infrastructuur.
We houden geen activiteitenlogboeken bij.
We houden geen logboeken bij van welke software u gebruikt, tot welke websites uw server toegang heeft, welke gegevens u opslaat of welk verkeer via uw VPS of dedicated server wordt doorgevoerd. Standaard infrastructuurlogboeken die we voor operationele doeleinden bewaren - server-uptime-records, hardwaregezondheidsgegevens, netwerkfoutlogboeken - bestaan alleen om de servicebetrouwbaarheid te behouden. Ze bevatten geen activiteit op applicatieniveau en zijn niet toegankelijk voor derden.
"Wat u op uw server draait, is uw bedrijf. Wij bieden de hardware, het netwerk en de ondersteuning. De gegevens zijn van u."

KVM Isolation — de technische basis van uw privacy
Privacybeloften zijn slechts zo sterk als de architectuur die hen ondersteunt. In deze sectie wordt de infrastructuurlaag uitgelegd die onze privacyverplichtingen technisch afdwingbaar maakt - niet alleen contractueel vermeld.
Onze VPS-hosting Draait op KVM-virtualisatie. KVM staat voor op kernel gebaseerde virtuele machine. Het creëert een volledig onafhankelijke virtuele machine voor elke klant op hypervisorniveau - de diepste laag van de virtualisatie-stack.
Gedeelde hosting versus KVM VPS - een echt verschil
Op shared hosting delen meerdere klanten één besturingssysteeminstantie. Het webserverproces, het bestandssysteem en de netwerkstack worden allemaal binnen hetzelfde besturingssysteem uitgevoerd. Een verkeerd geconfigureerd of gecompromitteerd buuraccount creëert een reëel blootstellingsrisico voor iedereen op dezelfde server. Het personeel van de hostingprovider heeft ook toegang op OS-niveau tot alles dat op die gedeelde instantie wordt uitgevoerd.
KVM is structureel anders. Elke VPS heeft zijn eigen onafhankelijke OS-kernel. Uw geheugen wordt niet gedeeld met naburige VM's. Uw bestandssysteem is geïsoleerd op hypervisorniveau. Uw netwerkverkeer gaat door zijn eigen virtuele netwerkinterface. Andere klanten op dezelfde fysieke hardware kunnen uw gegevens niet zien, toegang krijgen tot uw bestanden of uw geheugen lezen.
Wat KVM-isolatie eigenlijk beschermt
De isolatie KVM biedt dekt elke laag van uw serveromgeving:
Bestandssysteem: Uw gegevens worden opgeslagen in uw VM-image. Andere VM's op dezelfde fysieke host hebben geen toegang tot uw bestandssysteem, ongeacht hoe ze zijn geconfigureerd.
Geheugen: RAM toegewezen aan uw VPS is exclusief gereserveerd voor uw VM. Andere VM's die op dezelfde hardware draaien, kunnen uw geheugenruimte niet lezen.
Netwerk: Uw verkeer beweegt zich door een speciale virtuele netwerkinterface. Het gaat niet door een gedeelde netwerkstack die andere klanten kunnen controleren.
Toegang tot root: Volledige rootcontrole van uw VM is van u. We hebben geen staande toegangsgegevens voor uw omgeving op besturingssysteemniveau. Ons ondersteuningsteam heeft alleen toegang tot uw server met uw actieve, expliciete toestemming tijdens een ondersteuningssessie.
Dedicated servers — de maximale privacylaag
Voor bedrijven die geen gedeelde fysieke hardware nodig hebben, dedicated server Geeft u de enige huurovereenkomst op de machine. Geen enkele andere klant deelt de CPU, RAM, opslag of netwerkinterface met u. De fysieke server voert alleen uw workloads uit. Dit verwijdert zelfs de theoretische blootstelling die bestaat wanneer meerdere VM's een fysieke host delen.
We bieden dedicated servers vanaf $59/MO in ons wereldwijde netwerk.

Serverbeveiliging — Wat beschermt u op de netwerklaag
Privacy op infrastructuurniveau vereist meer dan isolatie tussen klanten. Het vereist ook actieve bescherming tegen externe bedreigingen die proberen uw server in gevaar te brengen, uw verkeer te onderscheppen of uw middelen offline te halen. Dit is wat op de netwerklaag draait om elke server die we bedienen te beschermen.
DDoS-beveiliging aan de rand van het netwerk
DDoS-aanvallen bereiken uw server niet op ons netwerk. We filteren aanvalsverkeer aan de rand van het netwerk, stroomopwaarts van uw VPS of speciale machine. Het schrobben vindt plaats voordat het aanvalsverkeer de bronnen van uw server bereikt.
Dit is van belang voor privacy en voor beschikbaarheid. DDoS-aanvallen worden vaak gebruikt als dekking voor meer gerichte inbraakpogingen. Door de aanval aan de rand te absorberen, wordt voorkomen dat uw server overweldigd wordt, waardoor uw logboeken schoon blijven en uw toepassing tijdens een aanval wordt uitgevoerd. Je configureert niets. Bescherming is actief vanaf het moment dat uw server is ingericht.
Beveiligde fysieke toegang tot datacenters
Onze infrastructuur loopt binnen Tier-4-datacenters met gecontroleerde fysieke toegang. Tier-4 is de hoogste datacenterclassificatie die wordt gedefinieerd door het Uptime Institute. Het vereist volledig redundante stroom en koeling, meerdere onafhankelijke distributiepaden en fouttolerantie op elke infrastructuurlaag.
Fysieke toegang tot de hardware waarop uw server draait, vereist biometrische authenticatie en toegangscontroles op badgeniveau bij meerdere beveiligingscontroles. Geen onbevoegde persoon bereikt de servervloer. Continue on-site monitoring dekt alle toegangsgebeurtenissen de klok rond.
Versleutelde toegang tot uw server
We ondersteunen beveiligde toegangsmethoden voor beide besturingssystemen:
- Linux VPS: SSH-sleutelgebaseerde authenticatie. Geen inloggen voor wachtwoorden in platte tekst vereist. Uw openbare sleutel verifieert toegang; Uw privésleutel laat nooit uw controle over.
- Windows VPS: Remote desktop protocol met authenticatie op netwerkniveau. Referenties worden gevalideerd voordat de sessie op afstand volledig is vastgesteld.
We bewaren, houden of hebben geen toegang tot uw SSH-privésleutels of uw RDP-wachtwoorden. Toegangscontrole is uw verantwoordelijkheid - en dat is precies hoe het zou moeten werken in een echt privé-hostingomgeving.
ISO-gecertificeerde infrastructuur met multihome BGP-netwerken
Onze infrastructuur werkt onder ISO-gecertificeerde processen. Ons netwerk is 100% Multihomed - uw verkeersroutes over meerdere Tier-1-providers tegelijk. Geen enkele provider heeft zicht in al uw verkeer en geen enkele netwerkstoring brengt uw verbinding naar beneden.
BGP-redundantie van meerdere upstream-providers betekent dat zelfs als één provider een netwerkgebeurtenis heeft, uw server bereikbaar blijft en uw verkeer door een alternatief pad blijft bewegen.

Anonimiteitsopties - Hosting zonder een spoor te verlaten
Sommige klanten hebben meer nodig dan technische beveiliging. Ze hebben operationele anonimiteit nodig - de mogelijkheid om infrastructuur te implementeren zonder een gedocumenteerd identiteitspad te creëren dat hun server koppelt aan hun persoonlijke of zakelijke informatie. Wij steunen dat.
Anonieme betaling met cryptocurrency
We accepteren Bitcoin en andere cryptocurrencies op al onze plannen - VPS-hosting, dedicated servers, en IPv4-leasing. Cryptobetaling verwijdert het financiële papierpad dat creditcardfacturering maakt. Er verschijnt geen naam op een kaarttransactie. Geen bankrecord koppelt de betaling aan een identiteit.
Voor klanten die het hoogste niveau van operationele scheiding tussen hun server en hun persoonlijke identiteit nodig hebben, is cryptobetaling het startpunt.
Private hosting voor jurisdictie privacy
Het wettelijke kader dat uw servergegevens regelt, wordt bepaald door waar uw server fysiek zit - niet waar u woont of waar uw bedrijf is opgenomen. Hosting in een rechtsgebied buiten de VS of de EU plaatst uw gegevens buiten het directe bereik van de Amerikaanse dagvaardingswet en de handhaving van de EU-gegevensrichtlijn.
Onze privé- host Werkt in rechtsgebieden met sterke gegevensbeschermingshoudingen. Remote hosting maakt illegale activiteiten niet legaal. Het betekent wel dat verzoeken om uw servergegevens het juridische proces moeten doorlopen van het rechtsgebied waar uw server werkt, wat een materieel hogere balk is dan een binnenlands administratief verzoek.
Voor Externe VPS-hosting Klanten combineren met name een externe serverlocatie met cryptobetaling en een op privacy gerichte e-mail voor registratie. Deze combinatie levert het hoogste niveau van operationele anonimiteit dat beschikbaar is in managed hosting-infrastructuur.
Geen overheids-ID vereist voor standaardimplementaties
Standaard VPS-abonnementen vereisen geen verificatie van de overheids-ID. U kunt een server implementeren met een e-mailadres en een cryptobetaling. Geen paspoortscan. Geen identiteitsdocument uploaden. Geen KYC-verificatiestap.
Flexibele IP-opties voor extra privacy
Elke server wordt geleverd met speciale IPv4-adressen. Voor klanten die IP-rotatie, een reeks adressen of schone IP-blokken zonder eerdere reputatiegeschiedenis nodig hebben, zijn onze IPv4-leaseservice Biedt flexibele opties vanaf $150.01/maand voor een volledig /24-blok.
Jurisdictie en gegevenssoevereiniteit - waar uw gegevens leven
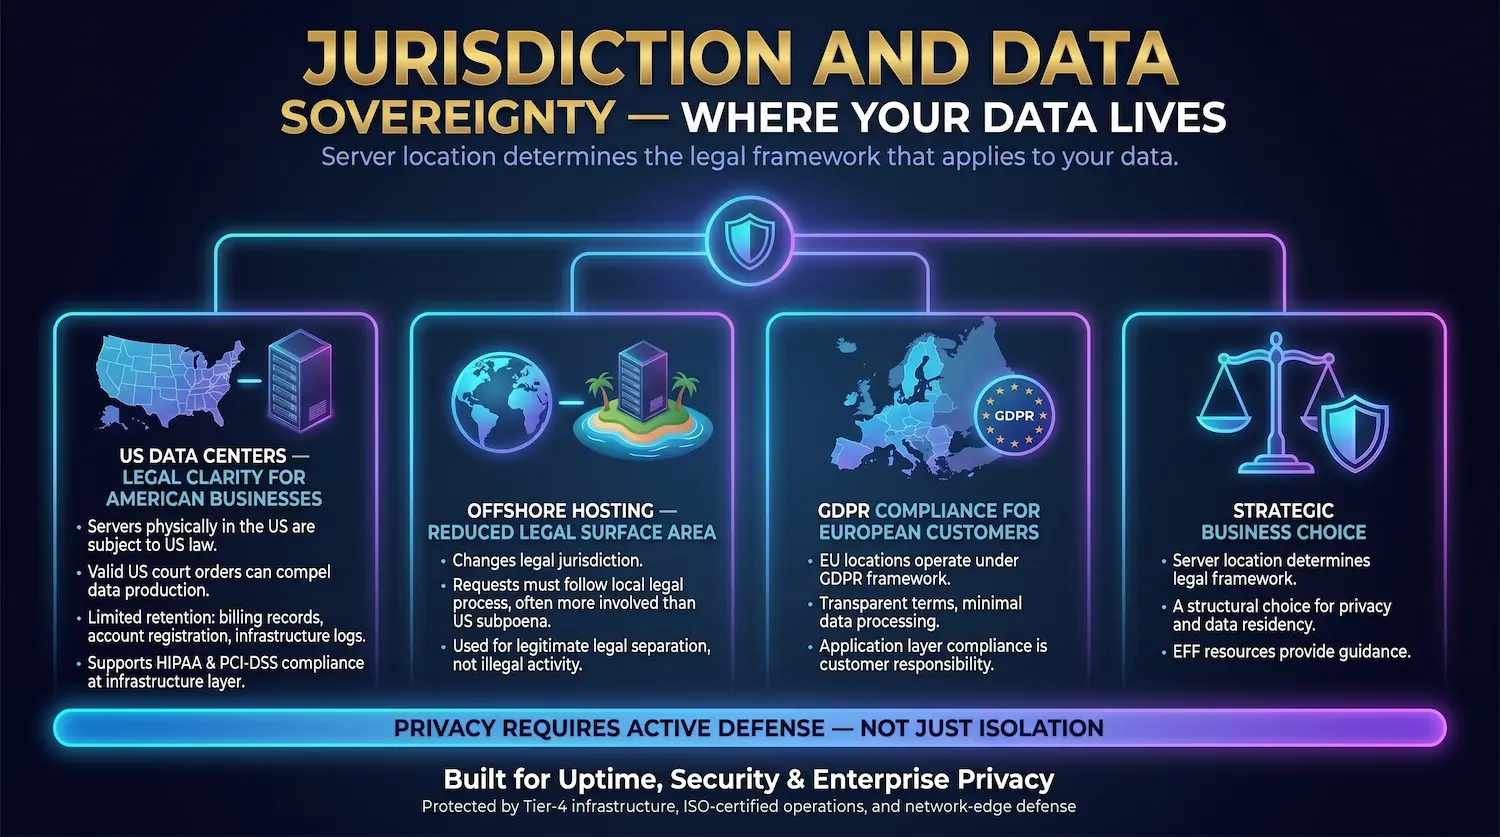
Serverlocatie bepaalt het wettelijke kader dat van toepassing is op uw gegevens. Dit is een van de belangrijkste en minst besproken aspecten van privé-webhosting. De meeste aanbieders leggen het niet duidelijk uit. wij zullen.
Amerikaanse datacenters — Juridische duidelijkheid voor Amerikaanse bedrijven
Servers die zich fysiek in de Verenigde Staten bevinden, zijn onderworpen aan de Amerikaanse wetgeving. Een geldig gerechtelijk bevel in de VS kan ons dwingen om gegevens te produceren die we over uw account hebben. Omdat we geen activiteitenlogboeken bijhouden, zijn de gegevens die we onder een dergelijke bestelling kunnen produceren beperkt tot factureringsgegevens, accountregistratie-informatie en hardwarelogboeken op infrastructuurniveau.
Voor Amerikaanse bedrijven met gegevens ingezetenschap, onze Beste VPS-servers in de VS Ondersteuning van HIPAA- en PCI-DSS-compliance op de infrastructuurlaag. Naleving van de applicatielaag blijft uw verantwoordelijkheid.
Hosting verwijderen — Verminderd wettelijk oppervlak
Hosting buiten de VS en de EU verandert de juridische jurisdictie die van toepassing is op uw server. Verzoeken om uw gegevens moeten het juridische proces doorlopen van het land waar uw server zich bevindt. In veel particuliere jurisdicties is dat proces aanzienlijk meer betrokken dan een Amerikaanse administratieve dagvaarding.
Deze scheiding van tafel en bed is een legitieme zakelijke beslissing die wordt gebruikt door SaaS-bedrijven, onderzoeksorganisaties, journalisten, VPN-providers, privacyadvocaten en ontwikkelaars die aan politiek gevoelige projecten werken. Het is geen hulpmiddel voor illegale activiteiten. Het is een structurele keuze over waar uw gegevens wonen en wie er toegang toe heeft onder welk wettelijk kader.
De Elektronische grensstichting Onderhoudt gedetailleerde bronnen over hoe gegevens ingezet en jurisdictie interageren met digitale privacyrechten voor bedrijven en individuen.
GDPR-compliance voor Europese klanten
Klanten die EU-gebaseerde datacenterlocaties selecteren, zijn actief in het kader van het EU-kader voor algemene gegevensbescherming. We werken met transparante contractuele voorwaarden en verwerken geen klantgegevens die verder gaan dan nodig is om de hostingservice te leveren. AVG-compliance op de applicatielaag - gebruikersgegevensverzameling, verwerkingsrecords, verzoeken van betrokkenen - blijft de verantwoordelijkheid van de klant.
Atal Networks versus standaard providers — Privacy in één oogopslag
| Privacyfunctie | Atal Networks | Typische gedeelde host | Typische cloudprovider |
| Diepe pakketinspectie | Geen | niet bekendgemaakt | Verschilt per plan |
| Gegevens verkocht aan derden | Nooit | niet bekendgemaakt | Door AD gefinancierde modellen kunnen |
| Activiteitenregistratie | Alleen operationeel | Vaak Ja | Vaak Ja |
| Crypto-betaling geaccepteerd | Ja | Zelden | Nee |
| KVM-isolatie | Ja (VPS en hoger) | Nee | Ja |
| Anonieme implementatie | Ja | Nee | Nee |
| Privé hosting beschikbaar | Ja | Zelden | Nee |
| Fysieke toegangsbeveiliging | Tier-4 | variëren | Tier-3 of 4 |
| Verzoeken van overheidsgegevens | Alleen minimaal wettelijk | variëren | kan proactief voldoen |
Veelgestelde vragen
Kan mijn hostingprovider mijn bestanden en gegevens lezen?
Op shared hosting heeft uw provider standaard toegang tot uw bestanden op OS-niveau. Op KVM-geïsoleerde VPS-hosting met Atal Networks draait uw bestandssysteem binnen een geïsoleerde virtuele machine die onze infrastructuurstack niet kan lezen tijdens normaal gebruik. Ons ondersteuningsteam heeft alleen toegang tot uw server met uw directe, actieve toestemming tijdens een live ondersteuningssessie.
Verkoopt Atal Networks klantgegevens?
Nee. We verkopen, delen of geld niet in welke vorm dan ook. Onze enige inkomstenbron zijn hostingkosten. We hebben geen advertentiepartnerschappen, geen regelingen voor gegevensmakelaars en geen analysetools van derden die toegang hebben tot uw servergegevens of verkeerspatronen.
Wat is Deep Packet Inspection en gebruikt Atal Networks het?
Diepe pakketinspectie is een netwerktechniek die de inhoud van uw datapakketten leest in plaats van alleen de routing-headers. ISP's en sommige hostingproviders gebruiken het om gebruikersprofielen op te bouwen, inhoudsbeleid af te dwingen of gedragsgegevens aan adverteerders te verkopen. Atal Networks voert geen diepe pakketinspectie uit op het klantenverkeer. Onze netwerkbewaking leest alleen pakketheaders - bron-, bestemmings- en volumegegevens die nodig zijn voor routering en DDoS-detectie.
Is VPS hosting meer privé dan shared hosting?
aanzienlijk meer privé. Shared Hosting plaatst meerdere klanten binnen dezelfde besturingssysteeminstantie zonder dat er een geheugen- of bestandssysteemscheiding tussen hen is. KVM VPS geeft elke klant een volledig onafhankelijke virtuele machine met zijn eigen kernel, geheugentoewijzing en netwerkinterface. Geen enkele andere klant op dezelfde fysieke host heeft toegang tot uw gegevens of uw verkeer.
Wat gebeurt er als een overheid mijn gegevens opvraagt bij Atal Networks?
We voldoen alleen aan geldige rechtsorders die aan ons zijn gericht volgens de wet van het rechtsgebied waar uw server actief is. We delen niet proactief gegevens met overheidsinstanties. Omdat we geen activiteitenlogboeken bewaren, zijn de gegevens die beschikbaar zijn onder een wettelijk verzoek beperkt tot factureringsgegevens, accountregistratiegegevens en infrastructuurlogboeken op hardwareniveau. We stellen u op de hoogte van elk verzoek dat we ontvangen voor zover de wet ons toestaat dit te doen.
Is offshore hosting legaal?
Ja. Het lokaliseren van uw server in een ander land dan het uwe is volledig legaal. Offshore-hosting verandert de juridische jurisdictie die de gegevens van uw server regelt - het beschermt uw activiteiten niet tegen de wetten van uw eigen land. Het is een standaard infrastructuurbeslissing die wordt gebruikt door bedrijven, onderzoekers, voorstanders van privacy, journalisten en VPN-serviceoperators over de hele wereld.
Voldoet Atal Networks aan de AVG?
Klanten die EU-gebaseerde datacenterlocaties selecteren, kunnen werken onder de AVG-compatibele infrastructuur. We verwerken geen klantgegevens die verder gaan dan wat nodig is om de hostingservice te leveren en de facturering te behouden. AVG-compliance op applicatieniveau - hoe u de gegevens van uw gebruikers verzamelt, opslaat en verwerkt - is de verantwoordelijkheid van de klant.
Host met een provider die uw privacy respecteert
We runnen infrastructuur. We voeren geen surveillance uit.
Elk abonnement dat we aanbieden, geeft u door KVM geïsoleerde bronnen, netwerklaag-DDoS-bescherming, versleutelde servertoegang en volledige rootcontrole. Onze VPS-abonnementen Begin bij $6.99/mnd en bestrijk acht Amerikaanse steden plus locaties in Europa, Azië en Latijns-Amerika. Onze dedicated servers Begin bij $59/MO voor bedrijven die exclusieve hardware nodig hebben zonder gedeelde huurovereenkomst.
Als uw werkdruk extra wettelijke scheiding vereist, dan zijn onze hosting op afstand Werkt in rechtsgebieden met een sterke houding voor gegevensbescherming en ondersteunt cryptobetalingen op alle plannen.
Uw gegevens zijn niet van ons. Het is van jou.
Krijg privé hosting vanaf $6.99/mo
Gepubliceerd door het Atal Networks-beveiligingsteam. Atal Networks beheert al meer dan 16 jaar hostinginfrastructuur en bedient meer dan 36.000 klanten in 196 landen uit 213+ datacenterlocaties wereldwijd.
