 Перейти к содержимому



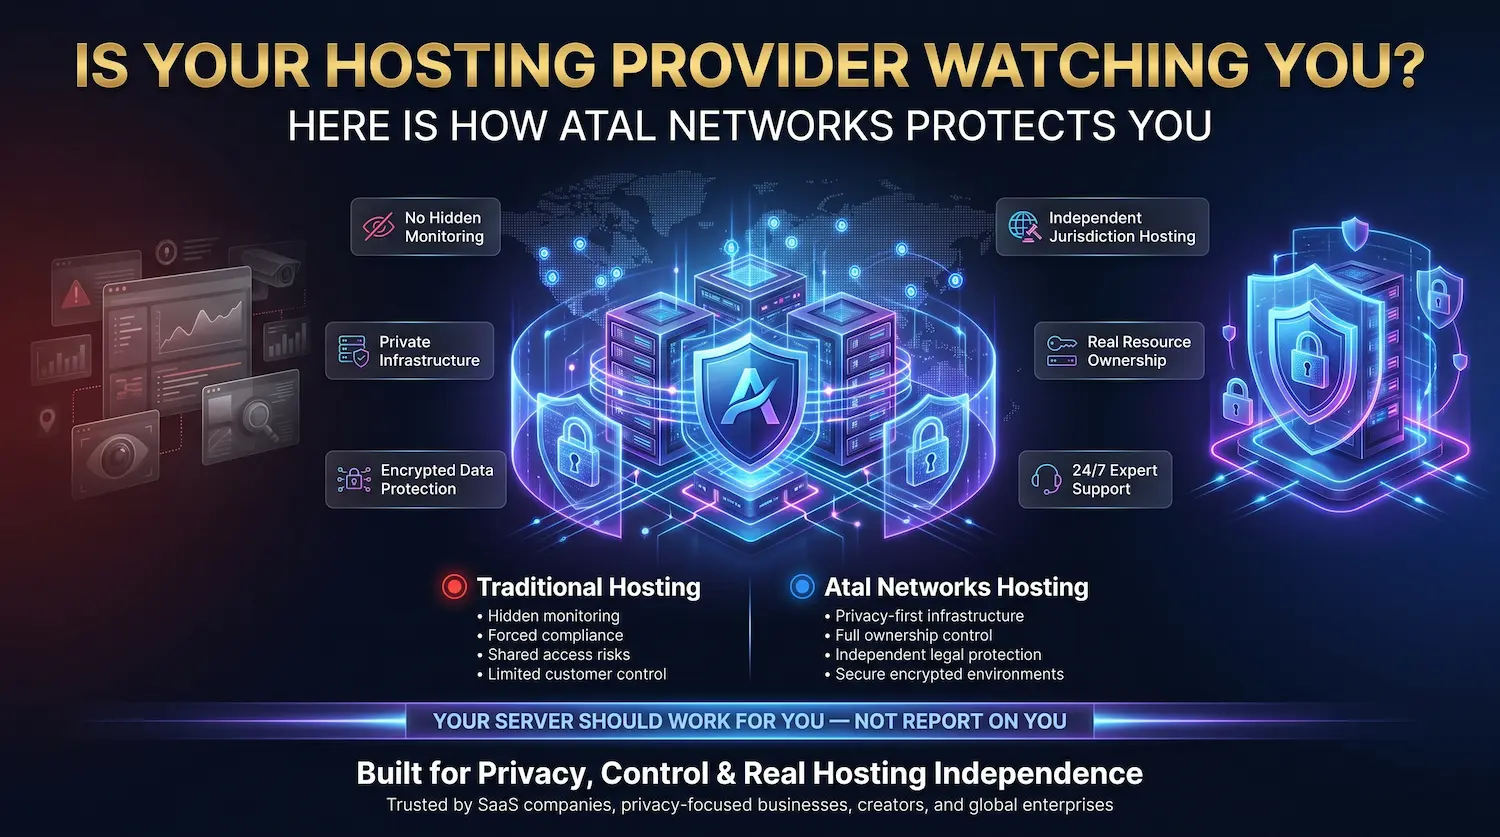
Ваш хостинг-провайдер наблюдает за вами? Вот как Atal Networks защищает вас
Большинство провайдеров хостинга могут читать ваш трафик. Многие делают. Некоторые продают его.
Это не теория заговора. Это документированная практика, скрытая в соглашениях об условиях обслуживания, которые почти никто не читает, прежде чем нажать «Согласиться». Хостинг-компании расположены между вашим сервером и Интернетом. Эта позиция дает им полную техническую видимость вашего сетевого трафика, если они решат действовать в соответствии с ним, и очень немногие из них публикуют четкое заявление о том, что они на самом деле делают с этим доступом.
Мы построили Atal Networks на другую модель. Мы не проверяем ваши пакеты. Мы не продаем ваши данные. Мы не передаем его третьим лицам. Мы не регистрируем то, что вы запускаете на своем сервере.
Этот пост объясняет, что именно мы делаем и что не делаем с вашими данными, когда вы принимаете у нас. Он охватывает то, как мы обрабатываем ваш трафик, что наша инфраструктура делает на уровне сервера и сети, чтобы защитить вас, и как выглядят ваши варианты анонимности при развертывании с Atal Networks.
Вот что посвящено этому посту:
- Что провайдеры хостинга могут технически видеть и что большинство с этим делают
- Наша политика конфиденциальности данных на простом языке
- Как Виртуализация KVM Защищает ваш сервер на уровне инфраструктуры
- Активные меры безопасности, которые защищают вас от внешних угроз
- Варианты анонимности, включая анонимную оплату
- Как юрисдикция сервера влияет на ваше юридическое воздействие
Содержание
- Что на самом деле может увидеть ваш хостинг-провайдер — и что с ним больше всего делать
- Наша политика конфиденциальности на простом языке — без жаргона
- Изоляция KVM — техническая основа вашей конфиденциальности
- Безопасность сервера — что защищает вас на сетевом уровне
- Варианты анонимности — хостинг, не оставляя следов
- Юрисдикция и суверенитет данных — где живут ваши данные
- Atal Networks против стандартных провайдеров — конфиденциальность
- Часто задаваемые вопросы
- Хостинг с провайдером, который уважает вашу конфиденциальность
Что на самом деле может увидеть ваш хостинг-провайдер — и что с ним больше всего делать
Прежде чем мы объясним, что мы делаем, полезно понять, что обычно делает хостинг-индустрия. Это не удобная тема для большинства провайдеров, именно поэтому они не публикуют на нее четких ответов.
Хост-компания управляет сетью, через которую проходит весь ваш серверный трафик. Эта позиция дает им видимость. Вопрос не в том, видят ли они ваш трафик. Вопрос в том, насколько глубоко они смотрят на это и что они делают с тем, что видят.

Неглубокая проверка пакетов и глубокая проверка пакетов — разница имеет значение
Каждый сетевой провайдер выполняет определенный уровень проверки пакетов. На базовом уровне это означает чтение заголовка ваших пакетов данных — информацию, которая сообщает сети, откуда идет пакет и куда ему нужно идти. Это называется неглубокой проверкой пакетов, и это неизбежная часть того, как Интернет направляет трафик.
Глубокая проверка пакетов, или DPI, идет гораздо дальше. Вместо того, чтобы читать только заголовок, DPI считывает полезную нагрузку — фактическое содержимое ваших данных. Он может видеть содержимое незашифрованной электронной почты, веб-запросов, запросов к базе данных, вызовов API и трафика приложений, проходящих через сеть. Интернет-провайдеры и некоторые хостинг-провайдеры используют DPI для создания поведенческих профилей, продажи информации о трафике брокерам данных или соблюдения мандатов наблюдения, которые действуют значительно ниже порога официального судебного постановления.
Практическая разница выглядит так:
- Неглубокая проверка: видит, что трафик перемещен с IP-адреса A на IP-адрес B через порт 443
- Глубокий осмотр: видит, что содержит этот трафик — страницу, которую вы посетили, запрос, который вы запустили, сообщение, которое вы отправили
Как происходят утечки данных на уровне хостинга
Большинство данных на уровне хостинга не вызваны нарушением. Это происходит от нормальной работы провайдера, который не придерживается конфиденциальности в качестве принципа проектирования. Среды общего хостинга помещают нескольких клиентов в один и тот же экземпляр ОС без изоляции ресурсов между ними. Неверно настроенная учетная запись на том же сервере может предоставлять данные файловой системы соседям.
Помимо архитектуры, сама бизнес-модель создает риск. Поставщики, финансируемые за счет доходов от рекламы, имеют прямой финансовый стимул для извлечения поведенческих данных из трафика клиентов. Другие соблюдают запросы правительства на надзор, выходящие далеко за рамки юридического минимума, потому что это проще, чем оспаривать их. Очень немногие поставщики публикуют четкое, юридически обязывающее заявление о своей позиции в отношении GDPR, сохранение данных или DPI.
Этот разрыв — именно то, что мы решаем.

Наша политика конфиденциальности на простом языке — без жаргона
Мы будем здесь прямыми. В этом разделе излагаются наши позиции по каждому основному вопросу о конфиденциальности данных. Без хеджирования. Никакой язык «мы можем при определенных обстоятельствах».
Мы не продаем ваши данные.
Наш доход поступает от платы за хостинг. Это единственный источник. Мы не продаем данные о клиентах рекламодателям, брокерам данных, маркетинговым платформам или аналитикам. Данные о клиентах не являются активом, которым мы торгуем. У нас нет рекламных партнерских отношений, требующих доступа к данным о трафике клиентов, и у нас нет договоренности с какой-либо третьей стороной для обмена информацией о поведении клиентов в коммерческих целях.
Мы не передаем ваши данные
Мы не передаем ваши данные об использовании, шаблоны трафика, активность сервера или сохраненный контент с третьими лицами. Данные покидают наш контроль только тогда, когда мы получаем действующий судебный приказ от суда в юрисдикции, где работает ваш сервер, и когда это происходит, мы производим минимальную информацию, требуемую законом.
Мы не участвуем в добровольных программах обмена данными с государственными сетями наблюдения. Мы не передаем данные с правоохранительными органами упреждающе при отсутствии официального, законно действующего приказа. Если вы получаете уведомление о том, что ваши данные подлежат юридической просьбе, мы предоставляем это уведомление в той мере, в какой закон нам это позволяет.
Мы не проводим глубокую проверку пакетов
Мы не проверяем содержимое ваших пакетов данных. Полная остановка.
Мониторинг на уровне сети, который мы выполняем, ограничен тем, что требуется для маршрутизации вашего трафика, обнаружения активных DDoS-атак и выявления моделей злоупотребления в сети. Этот мониторинг работает на уровне заголовка — адреса источника и назначения, номера портов и объем трафика. Он не читает то, что содержит ваш трафик.
Трафик вашего приложения остается внутри вашего сервера. Ваши запросы базы данных остаются внутри вашего сервера. Содержимое электронной почты, полезные нагрузки API, передача файлов и активность просмотра с вашего сервера не видны нам и не регистрируются нашей инфраструктурой.
Мы не ведем журналы активности.
Мы не ведем журналы того, на какое программное обеспечение вы запускаете, какие веб-сайты, к которым обращается ваш сервер, какие данные вы храните или какой трафик проходит через ваш VPS или выделенный сервер. Стандартные журналы инфраструктуры, которые мы сохраняем в эксплуатационных целях — записи времени безотказной работы сервера, данные о работоспособности оборудования, журналы сетевых ошибок — существуют только для поддержания надежности службы. Они не содержат активности на уровне приложений и недоступны для третьих лиц.
«Вы работаете на своем сервере. Мы предоставляем оборудование, сеть и поддержку. Данные — ваши».

Изоляция KVM — техническая основа вашей конфиденциальности
Обещания конфиденциальности столь же сильны, как и архитектура, которая их поддерживает. В этом разделе описывается уровень инфраструктуры, который делает наши обязательства по конфиденциальности технически подаными, а не только по контракту.
Наш VPS-хостинг Работает на виртуализации KVM. KVM означает виртуальную машину на основе ядра. Он создает полностью независимую виртуальную машину для каждого клиента на уровне гипервизора — самый глубокий уровень стека виртуализации.
Совместный хостинг против KVM VPS — реальная разница
На общем хостинге несколько клиентов используют один экземпляр операционной системы. Процесс веб-сервера, файловая система и сетевой стек работают внутри одной ОС. Неверно настроенная или скомпрометированная учетная запись соседа создает реальный риск воздействия для всех на одном сервере. Персонал хостинг-провайдера также имеет доступ на уровне ОС ко всему, что работает в этом общем экземпляре.
КВМ конструктивно отличается. Каждый VPS работает со своим независимым ядром ОС. Ваша память не используется совместно с соседними виртуальными машинами. Ваша файловая система изолирована на уровне гипервизора. Ваш сетевой трафик перемещается через собственный виртуальный сетевой интерфейс. Другие клиенты, находящиеся на том же физическом оборудовании, не могут видеть ваши данные, получать доступ к вашим файлам или читать вашу память.
Что на самом деле защищает изоляция KVM
Изоляция KVM предоставляет каждый уровень серверной среды:
Файловая система: Ваши данные хранятся внутри образа виртуальной машины. Другие виртуальные машины на том же физическом хосте не имеют доступа к вашей файловой системе, независимо от того, как они настроены.
Память: Оперативная память, выделенная вашему VPS, зарезервирована исключительно для вашей виртуальной машины. Другие виртуальные машины, работающие на том же оборудовании, не могут считывать место в памяти.
Сеть: Ваш трафик перемещается через выделенный интерфейс виртуальной сети. Он не проходит через общий сетевой стек, который могут отслеживать другие клиенты.
Корневой доступ: Полный корневой контроль вашей виртуальной машины принадлежит вам. Мы не храним учетные данные постоянного доступа к вашей среде на уровне ОС. Наша служба поддержки обращается к вашему серверу только с вашим активным явным разрешением во время сеанса поддержки.
Выделенные серверы — максимальный уровень конфиденциальности
Для предприятий, которым не требуется совместное физическое оборудование, выделенный сервер дает вам единственную аренду на станке. Ни один другой клиент не делит с вами CPU, ОЗУ, хранилище или сетевой интерфейс. Физический сервер запускает только ваши рабочие нагрузки. Это удаляет даже теоретическую экспозицию, которая существует, когда несколько виртуальных машин имеют общий физический хост.
Мы предлагаем выделенные серверы, начиная с $59/MO в нашей глобальной сети.

Безопасность сервера — что защищает вас на сетевом уровне
Конфиденциальность на уровне инфраструктуры требует большего, чем изоляция между клиентами. Он также требует активной защиты от внешних угроз, которые пытаются скомпрометировать ваш сервер, перехватить ваш трафик или вывести ваши ресурсы в автономный режим. Вот что работает на сетевом уровне для защиты каждого сервера, на котором мы работаем.
Защита DDoS на краю сети
DDoS-атак не доходит до вашего сервера в нашей сети. Мы фильтруем атакующий трафик на краю сети, выше по течению от вашего VPS или выделенного компьютера. Очистка происходит до того, как атакующий трафик попадет на ресурсы вашего сервера.
Это имеет значение для конфиденциальности и доступности. DDoS-атаки часто используются в качестве прикрытия для более целенаправленных попыток вторжения. Поглощение атаки на краю предотвращает перегруженность вашего сервера, что сохраняет ваши журналы в чистоте, а ваше приложение работает во время атаки. Вы ничего не настраиваете. Защита активна с момента подготовки вашего сервера.
Безопасный физический доступ к центру обработки данных
Наша инфраструктура работает внутри дата-центрах Tier-4 с контролируемым физическим доступом. Tier-4 — самая высокая классификация центров обработки данных, определенная Институтом безвыходных актов. Для этого требуется полностью избыточная мощность и охлаждение, несколько независимых путей распределения и отказоустойчивость на каждом уровне инфраструктуры.
Физический доступ к оборудованию, на котором работает ваш сервер, требует биометрической аутентификации и контроля доступа на уровне значков в нескольких контрольных точках безопасности. Ни один неавторизованный человек не попадает на этаж сервера. Непрерывный мониторинг на месте покрывает все события доступа круглосуточно.
Зашифрованный доступ к вашему серверу
Мы поддерживаем методы безопасного доступа в обоих вариантах ОС:
- Linux VPS: Аутентификация на основе ключей SSH. Вход в систему с паролем не требуется. Ваш открытый ключ аутентифицирует доступ; Ваш закрытый ключ никогда не покидает вашего контроля.
- Windows VPS: Remote Desktop Protocol with Network Level Authentication. Учетные данные проверяются до полного установления удаленного сеанса.
Мы не храним, не задерживаем или не имеем доступа к вашим личным ключам SSH или паролям RDP. Контроль доступа — ваша ответственность — именно так она должна работать в действительно частной среде хостинга.
Сертифицированная ISO инфраструктура с многодомной сетью BGP Networking
Наша инфраструктура работает в рамках сертифицированных ISO процессов. Наша сеть 100% MultiHomed — ваши маршруты трафика между несколькими операторами уровня 1 одновременно. Ни один оператор не может видеть весь ваш трафик, и ни один сбой в сети не сводит вас с ума.
Резервирование BGP от нескольких вышестоящих провайдеров означает, что даже если у одного оператора есть сетевое событие, ваш сервер остается доступным, и ваш трафик продолжает двигаться по альтернативному пути.

Варианты анонимности — хостинг, не оставляя следов
Некоторым клиентам нужно больше, чем техническая безопасность. Им нужна операционная анонимность — возможность развертывания инфраструктуры без создания документированного идентификационного следа, который связывает их сервер с их личной или деловой информацией. Мы поддерживаем это.
Анонимный платеж с криптовалютой
Мы принимаем биткойны и другие криптовалюты по всем нашим планам — VPS-хостинг, выделенные серверы, и Аренда IPv4. Crypto Payment удаляет бумажный след, который создает выставление счетов по кредитной карте. На карточке транзакции не отображается имя. Ни одна банковская запись не связывает платеж с идентификацией.
Для клиентов, которым нужен самый высокий уровень оперативного разделения между своим сервером и личной идентификацией, отправной точкой является криптоплатеж.
Частный хостинг для конфиденциальности
Законодательная база, управляющая данными вашего сервера, определяется тем, где физически находится ваш сервер, а не там, где вы живете или где находится ваш бизнес. Хостинг в юрисдикции за пределами США или ЕС ставит ваши данные вне прямого охвата законодательства США повестки в суд и директивы ЕС.
Наш частный Хостинг Работает в юрисдикциях с сильными позами защиты данных. Удаленный хостинг не делает незаконную деятельность законной. Это означает, что запросы на данные вашего сервера должны проходить через юридический процесс юрисдикции, в которой работает ваш сервер, что является существенно более высокой планкой, чем внутренний административный запрос.
За Удаленный VPS хостинг В частности, клиенты обычно объединяют удаленное местоположение сервера с крипто-платежом и электронное письмо, ориентированное на конфиденциальность, для регистрации. Эта комбинация обеспечивает высочайший уровень операционной анонимности, доступный в управляемой инфраструктуре хостинга.
Для стандартных развертываний не требуется правительственное удостоверение
Стандартные планы VPS не требуют проверки государственного удостоверения личности. Вы можете развернуть сервер с адресом электронной почты и криптовалютой. Нет сканирования паспорта. No identity document upload. Нет шага проверки KYC.
Гибкие варианты IP для дополнительной конфиденциальности
Каждый сервер поставляется с выделенными IPv4-адресами. Для клиентов, которым нужна ротация IP, диапазон адресов или чистые IP-блоки без предыдущей истории репутации, наши Служба лизинга IPv4 Предоставляет гибкие опции, начиная с $150.01/месяц для полного блока /24.
Юрисдикция и суверенитет данных — где живут ваши данные
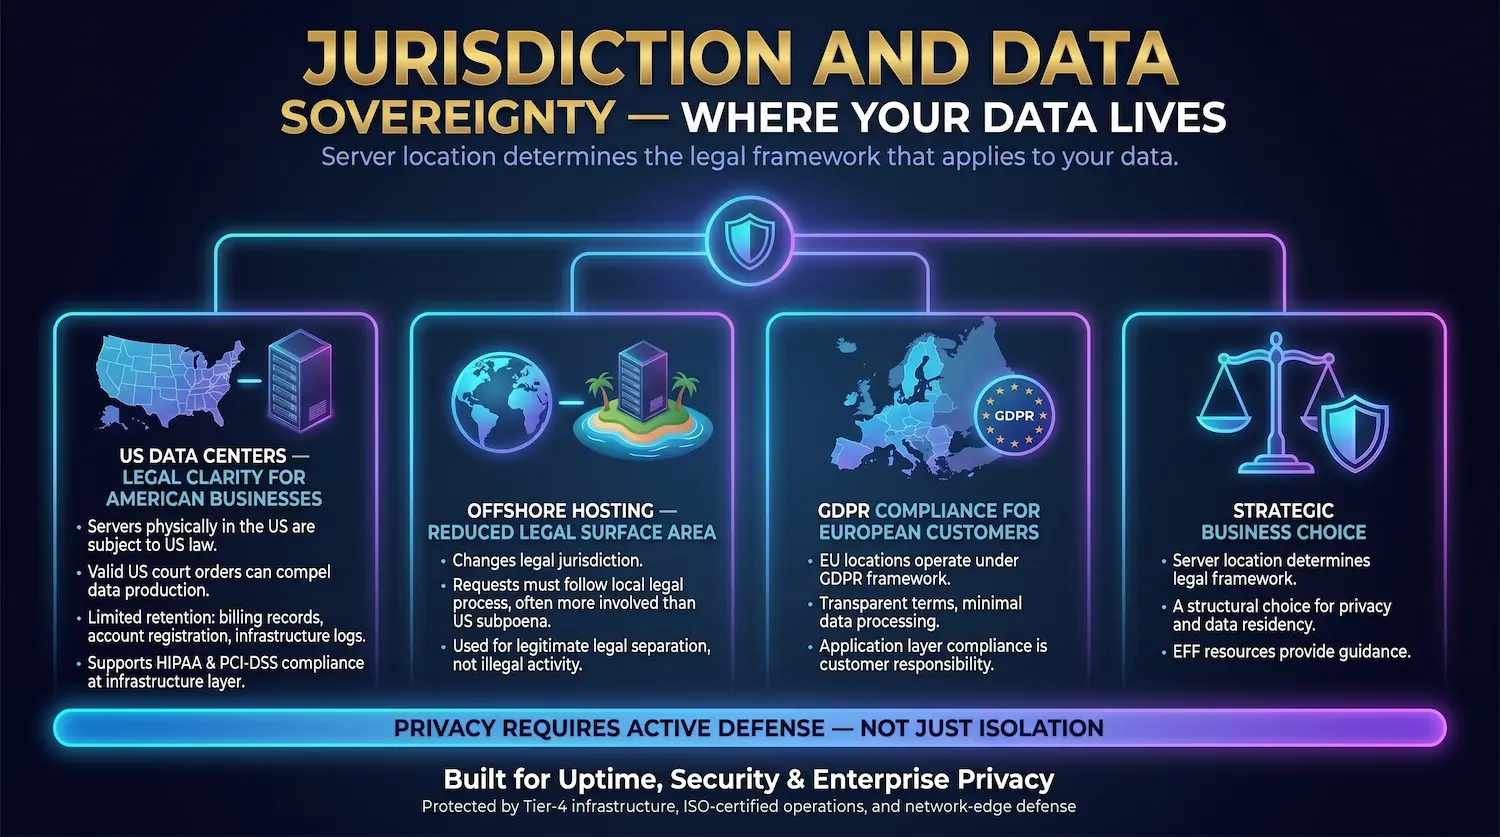
Расположение сервера определяет правовую основу, применимую к вашим данным. Это один из самых важных и наименее обсуждаемых аспектов частного веб-хостинга. Большинство провайдеров не объясняют это ясно. МЫ БУДЕМ.
Американские дата-центры — юридическая ясность для американского бизнеса
Серверы, физически расположенные в США, подпадают под действие закона США. Действительный судебный приказ США может заставить нас представлять данные, которые мы храним о вашем счете. Поскольку мы не сохраняем журналы активности, данные, которые мы можем производить по такому заказу, ограничены счетами выставления счетов, информацией о регистрации учетных записей и журналами оборудования на уровне инфраструктуры.
Для американских предприятий с требованиями к проживанию данных, наши Лучшие VPS-серверы в США Поддержка соответствия HIPAA и PCI-DSS на уровне инфраструктуры. Соответствие на уровне приложений остается на вашей ответственности.
Удалить хостинг — уменьшена допустимая площадь поверхности
Хостинг за пределами США и ЕС меняет правовую юрисдикцию, которая управляет вашим сервером. Запросы на ваши данные должны проходить через юридический процесс страны, где находится ваш сервер. Во многих частных юрисдикциях этот процесс значительно более вовлечен, чем американская административная повестка.
Это юридическое разделение является законным бизнес-решением, используемым компаниями SaaS, исследовательскими организациями, журналистами, поставщиками VPN, защитниками конфиденциальности и разработчиками, работающими над политически чувствительными проектами. Это не инструмент для незаконной деятельности. Это структурный выбор того, где живут ваши данные и кто может получить к ним доступ в рамках какой правовой базы.
The Электронный пограничный фонд Сохраняет подробные ресурсы о том, как местоположение данных и юрисдикция взаимодействуют с цифровыми правами на конфиденциальность для предприятий и частных лиц.
Соответствие GDPR для европейских клиентов
Клиенты, выбирающие расположение центров обработки данных на основе ЕС, работают в рамках Общего нормативно-правового регулирования ЕС. Мы работаем с прозрачными договорными условиями и не обрабатываем данные о клиентах сверх того, что требуется для предоставления услуги хостинга. Соответствие GDPR на уровне приложений — сбор данных пользователя, обработка записей, запросы субъекта данных — остается на клиента.
Atal Networks против стандартных провайдеров — конфиденциальность
| Функция конфиденциальности | Atal Networks | Типичный общий хост | Типичный облачный провайдер |
| Глубокая проверка пакетов | Никто | Не раскрывается | варьируется по плану |
| Данные проданы третьим лицам | Никогда | Не раскрывается | Модели, финансируемые с рекламой, могут |
| Регистрация активности | Только оперативный | Часто да | Часто да |
| Принимается криптовалюта | Да | Редко | Нет |
| КВМ изоляция | Да (VPS и выше) | Нет | Да |
| Анонимное развертывание | Да | Нет | Нет |
| Доступен частный хостинг | Да | Редко | Нет |
| Безопасность физического доступа | Уровень 4 | варьируется | Уровень 3 или 4 |
| Запросы правительственных данных | Минимальный только законный | варьируется | Может активно соблюдать |
Часто задаваемые вопросы
Может ли мой хостинг-провайдер читать мои файлы и данные?
На общем хостинге ваш провайдер имеет доступ к вашим файлам на уровне ОС по умолчанию. На изолированном VPS хостинге KVM с Atal Networks ваша файловая система работает внутри изолированной виртуальной машины, которую наш стек инфраструктуры не может считывать во время нормальной работы. Наша служба поддержки обращается к вашему серверу только с вашим прямым, активным разрешением во время сеанса поддержки в реальном времени.
Продает ли Atal Networks данные клиентов?
Нет. Мы не продаем, не делимся и не монетизируем данные клиентов в любой форме. Наш единственный источник дохода - плата за хостинг. У нас нет рекламных партнерских отношений, нет механизмов брокера данных и нет сторонних инструментов аналитики, которые обращаются к данным вашего сервера или шаблонам трафика.
Что такое глубокая проверка пакетов, и использует ли ее Atal Networks?
Глубокая проверка пакетов Это сетевой метод, который считывает содержимое ваших пакетов данных, а не только заголовки маршрутизации. Интернет-провайдеры и некоторые хостинг-провайдеры используют его для создания профилей пользователей, применения политик контента или продажи поведенческих данных рекламодателям. Atal Networks не выполняет глубокую проверку пакетов клиентов. Наш сетевой мониторинг считывает только заголовки пакетов — данные источника, назначения и тома, необходимые для маршрутизации и обнаружения DDoS.
Является ли VPS хостинг более частным, чем общий хостинг?
Значительно более частный. Совместный хостинг размещает несколько клиентов внутри одного и того же экземпляра операционной системы без разделения памяти или файловой системы между ними. KVM VPS предоставляет каждому клиенту полностью независимую виртуальную машину с собственным ядром, выделением памяти и сетевым интерфейсом. Ни один другой клиент на том же физическом хосте не может получить доступ к вашим данным или увидеть ваш трафик.
Что произойдет, если правительство запросит мои данные у Atal Networks?
Мы соблюдаем только действительные судебные приказы, направленные нам в соответствии с законодательством юрисдикции, в которой работает ваш сервер. Мы не делимся проактивно данными с государственными учреждениями. Поскольку мы не сохраняем журналы активности, данные, доступные по любому юридическому запросу, ограничиваются протоколами выставления счетов, сведениями о регистрации учетной записи и журналами инфраструктуры на аппаратном уровне. Мы уведомляем вас о любом запросе, который мы получаем, в той мере, в какой закон позволяет нам это делать.
Оффшорный хостинг законен?
да. Нахождение вашего сервера в стране, отличной от вашего, совершенно законно. Оффшорный хостинг меняет правовую юрисдикцию, которая управляет данными вашего сервера, — он не защищает вашу деятельность от законов вашей страны. Это стандартное решение инфраструктуры, используемое предприятиями, исследователями, защитниками конфиденциальности, журналистами и операторами VPN-услуг по всему миру.
Соответствует ли Atal Networks GDPR?
Клиенты, которые выбирают расположенные в ЕС центры обработки данных, могут работать в инфраструктуре, совместимой с GDPR. Мы не обрабатываем данные о клиентах сверх того, что требуется для предоставления услуги хостинга и ведения выставления счетов. Соответствие GDPR уровня приложения — то, как вы собираете, храните и обрабатываете данные своих пользователей, — это ответственность клиента.
Хостинг с провайдером, который уважает вашу конфиденциальность
Мы запускаем инфраструктуру. Мы не проводим наблюдение.
Каждый предлагаемый нами план предоставляет вам ресурсы, изолированные от KVM, защиту от DDoS-уровня сетевого уровня, шифрованный доступ к серверу и полный корневой контроль. Наши Планы VPS Начните с $6.99/мес. и охватите восемь городов США, а также в Европе, Азии и Латинской Америке. Наши выделенные серверы Начните с $59/MO для предприятий, которым требуется эксклюзивное оборудование с нулевой общей арендой.
Если ваша рабочая нагрузка требует дополнительного юридического разделения, наша Удаленный хостинг Работает в юрисдикциях с сильной защитой данных и поддерживает криптовалюту по всем планам.
Ваши данные не принадлежат нам. Он принадлежит вам.
Получите частный хостинг от $6.99/мес.
Опубликовано группой безопасности Atal Networks. Atal Networks управляет хостинговой инфраструктурой уже более 16 лет, обслуживая более 36 000 клиентов в 196 странах из более чем 213 центров обработки данных по всему миру.
