 Zum Inhalt springen



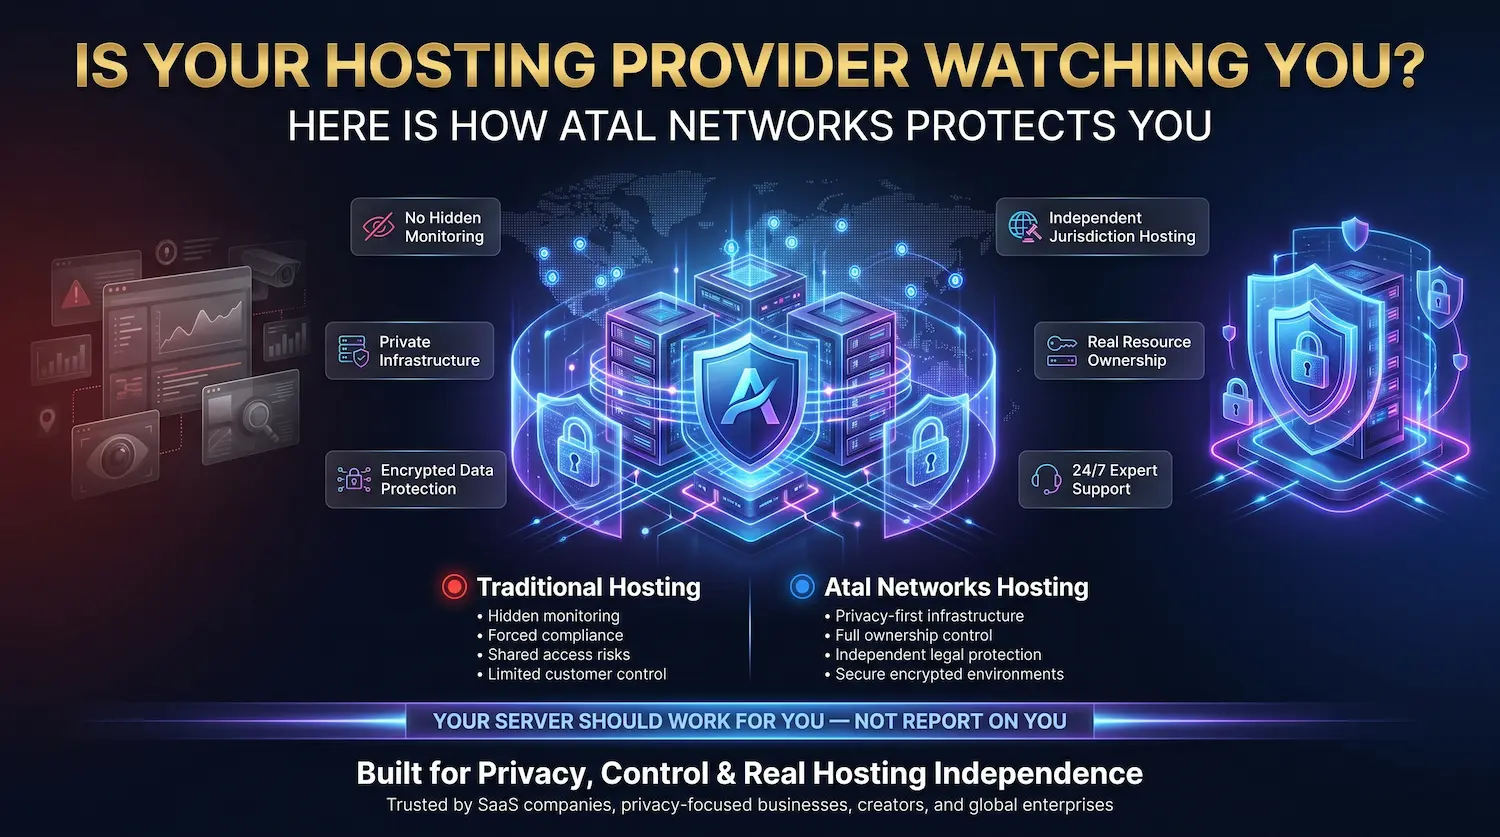
Beobachtet Sie Ihr Hosting-Anbieter? Hier ist, wie Atal Networks Sie schützt
Die meisten Hosting-Anbieter können Ihren Traffic lesen. Viele tun es. Einige verkaufen es.
Das ist keine Verschwörungstheorie. Es handelt sich um eine dokumentierte Praxis, die in den Nutzungsbedingungen verankert ist, die fast niemand liest, bevor sie auf "Zustimmen" klickt. Hosting-Unternehmen sitzen zwischen Ihrem Server und dem Internet. Diese Position gibt ihnen einen vollständigen technischen Einblick in Ihren Netzwerkverkehr, wenn sie sich dafür entscheiden, darauf zu reagieren - und nur wenige von ihnen veröffentlichen eine klare Aussage darüber, was sie tatsächlich mit diesem Zugriff tun.
Wir haben Atal Networks um ein anderes Modell herum gebaut. Wir inspizieren Ihre Pakete nicht. Wir verkaufen Ihre Daten nicht. Wir teilen es nicht mit Dritten. Wir protokollieren nicht, was Sie auf Ihrem Server ausführen.
Dieser Beitrag erklärt genau, was wir tun und was wir nicht mit Ihren Daten tun, wenn Sie bei uns hosten. Es behandelt, wie wir mit Ihrem Datenverkehr umgehen, wie unsere Infrastruktur auf Server- und Netzwerkebene funktioniert und wie Ihre Anonymitätsoptionen aussehen, wenn Sie mit Atal Networks bereitstellen.
Hier ist, was dieser Beitrag behandelt:
- Was Hosting-Anbieter technisch sehen können und was die meisten damit machen
- Unsere Datenschutzerklärung in Klartext
- Wie KVM-Virtualisierung Schützt Ihren Server auf Infrastrukturebene
- Aktive Sicherheitsmaßnahmen, die Sie vor externen Bedrohungen schützen
- Anonymitätsoptionen, einschließlich anonymer Zahlung
- Wie sich die Serverzuständigkeit auf Ihre rechtliche Exposition auswirkt
Inhaltsverzeichnis
- Was Ihr Hosting-Anbieter tatsächlich sehen kann - und was die meisten damit machen
- Unsere Datenschutzrichtlinie in einfacher Sprache – kein Jargon
- KVM-Isolierung — die technische Grundlage Ihrer Privatsphäre
- Serversicherheit - Was schützt Sie auf der Netzwerkebene
- Anonymitätsoptionen — Hosting ohne Spuren hinterlassen
- Gerichtsstand und Datensouveränität — Wo Ihre Daten leben
- Atal Networks vs. Standardanbieter — Datenschutz auf einen Blick
- Häufig gestellte Fragen
- Host bei einem Anbieter, der Ihre Privatsphäre respektiert
Was Ihr Hosting-Anbieter tatsächlich sehen kann - und was die meisten damit machen
Bevor wir erklären, was wir tun, hilft es zu verstehen, was die Hosting-Branche im Allgemeinen tut. Dies ist für die meisten Anbieter kein komfortables Thema, weshalb sie keine klaren Antworten darauf veröffentlichen.
Ein Hosting-Unternehmen betreibt das Netzwerk, über das der gesamte Serververkehr übergeht. Diese Position gibt ihnen Sichtbarkeit. Die Frage ist nicht, ob sie Ihren Verkehr sehen können. Die Frage ist, wie tief sie es betrachten und was sie mit dem machen, was sie sehen.

Flache Paketinspektion vs. tiefe Paketinspektion - die Differenz ist wichtig
Jeder Netzwerkanbieter führt eine gewisse Paketprüfung durch. Auf der Basisebene bedeutet dies, den Kopf Ihrer Datenpakete zu lesen - die Informationen, die dem Netzwerk mitteilen, woher ein Paket kommt und wohin es gehen muss. Dies wird als flache Paketinspektion bezeichnet und ist ein unvermeidlicher Teil der Art und Weise, wie das Internet den Verkehr weiterleitet.
Tiefe Paketinspektion, oder dpi, geht viel weiter. Anstatt nur den Header zu lesen, liest DPI die Nutzlast - den tatsächlichen Inhalt Ihrer Daten. Es kann den Inhalt von unverschlüsselten E-Mails, Webanforderungen, Datenbankabfragen, API-Aufrufen und Anwendungsverkehr durch das Netzwerk angezeigt werden. ISPs und einige Hosting-Anbieter verwenden DPI, um Verhaltensprofile zu erstellen, Verkehrsinformationen an Datenmakler zu verkaufen oder Überwachungsmandate einzuhalten, die weit unter der Schwelle einer formellen Gerichtsbestellung operieren.
Der praktische Unterschied sieht so aus:
- Flache Inspektion: sieht, dass der Datenverkehr von der IP-Adresse A auf die IP-Adresse B über Port 443 verschoben wurde
- Tiefeninspektion: Sehen Sie, was dieser Datenverkehr enthielt - die Seite, die Sie besucht haben, die Abfrage, die Sie ausgeführt haben, die Nachricht, die Sie gesendet haben
Wie Datenlecks auf der Hosting-Ebene auftreten
Die meisten Datenexpositionen auf Hosting-Ebene entstehen nicht durch einen Verstoß. Es kommt aus dem normalen Betrieb eines Anbieters, der sich nicht als Gestaltungsprinzip der Privatsphäre verpflichtet hat. Shared Hosting-Umgebungen setzen mehrere Kunden auf derselben Betriebssysteminstanz, ohne dass eine Ressourcenisolierung zwischen ihnen besteht. Ein falsch konfiguriertes Konto auf demselben Server kann Dateisystemdaten benachbarten Benutzern bereitstellen.
Über Architektur hinaus schafft das Geschäftsmodell selbst ein Risiko. Durch Werbeeinnahmen finanzierte Anbieter haben einen direkten finanziellen Anreiz, Verhaltensdaten aus dem Kundenverkehr zu extrahieren. Andere erfüllen die staatlichen Überwachungsanfragen weit über das gesetzliche Minimum hinaus, da dies einfacher ist als sie anzufechten. Nur wenige Anbieter veröffentlichen eine klare, rechtsverbindliche Aussage über ihre Position auf DSGVO, Datenspeicherung oder DPI.
Diese Lücke ist genau das, was wir ansprechen.

Unsere Datenschutzrichtlinie in einfacher Sprache – kein Jargon
Wir werden direkt hier sein. Dieser Abschnitt gibt unsere Position zu jeder wichtigen Datenschutzfrage an. Keine Absicherung. Keine Sprache „Wir können unter bestimmten Umständen“.
Wir verkaufen Ihre Daten nicht.
Unser Umsatz kommt aus Hosting-Gebühren. Das ist die einzige Quelle. Wir verkaufen keine Kundendaten an Werbetreibende, Datenbroker, Marketingplattformen oder Analyseunternehmen. Kundendaten sind kein Vermögen, das wir handeln. Wir haben keine Werbepartnerschaften, die Zugriff auf Kundenverkehrsdaten erfordern, und wir haben keine Vereinbarung mit Dritten, um Kundenverhaltensinformationen für kommerzielle Zwecke zu teilen.
Wir teilen Ihre Daten nicht
Wir teilen Ihre Nutzungsdaten, Verkehrsmuster, Serveraktivitäten oder gespeicherten Inhalte nicht mit Dritten. Daten verlassen unsere Kontrolle nur, wenn wir eine gültige Rechtsordnung von einem Gericht in der Gerichtsbarkeit erhalten, in dem Ihr Server tätig ist - und wenn dies geschieht, erstellen wir die Mindestinformationen, die die Bestellung gesetzlich vorschreibt.
Wir nehmen nicht an freiwilligen Datenaustauschprogrammen mit staatlichen Überwachungsnetzwerken teil. Wir geben Daten nicht präventiv an Strafverfolgungsbehörden weiter, wenn keine formelle, rechtsgültige Anordnung vorliegt. Wenn Sie darüber informiert werden, dass Ihre Daten einem rechtlichen Antrag unterliegen, stellen wir diese Benachrichtigung in dem Maße zu, wie es uns das Gesetz gestattet.
Wir führen keine tiefe Paketinspektion durch
Wir prüfen den Inhalt Ihrer Datenpakete nicht. Punkt.
Die von uns durchgeführte Überwachung auf Netzwerkebene beschränkt sich auf das, was erforderlich ist, um Ihren Datenverkehr zu leiten, aktive DDoS-Angriffe zu erkennen und Netzwerkmissbrauchsmuster zu identifizieren. Diese Überwachung wird auf Kopfebene ausgeführt - Quell- und Zieladressen, Portnummern und Verkehrsaufkommen. Es wird nicht gelesen, was Ihr Verkehr enthält.
Ihr Anwendungsverkehr bleibt auf Ihrem Server. Ihre Datenbankabfragen bleiben auf Ihrem Server. Ihre E-Mail-Inhalte, API-Nutzlasten, Dateiübertragungen und Surfaktivitäten von Ihrem Server sind für uns nicht sichtbar und werden nicht von unserer Infrastruktur protokolliert.
Wir führen keine Aktivitätsprotokolle.
Wir führen keine Protokolle darüber, welche Software Sie ausführen, auf welche Websites Ihr Server zugreift, welche Daten Sie speichern oder welchen Datenverkehr durch Ihren VPS oder dedizierten Server übertragen wird. Standardinfrastrukturprotokolle, die wir für betriebliche Zwecke aufbewahren - Server-Uptime-Datensätze, Hardware-Gesundheitsdaten, Netzwerkfehlerprotokolle - sind nur zur Aufrechterhaltung der Zuverlässigkeit des Dienstes vorhanden. Sie enthalten keine Aktivitäten auf Anwendungsebene und sind Dritten nicht zugänglich.
"Was Sie auf Ihrem Server ausführen, ist Ihr Geschäft. Wir bieten die Hardware, das Netzwerk und den Support. Die Daten gehören Ihnen. "

KVM-Isolierung — die technische Grundlage Ihrer Privatsphäre
Datenschutzversprechen sind nur so stark wie die Architektur, die sie unterstützt. In diesem Abschnitt wird die Infrastrukturebene erläutert, die unsere Datenschutzverpflichtungen technisch durchsetzbar macht - nicht nur vertraglich angegeben.
Unsere VPS-Hosting Läuft auf KVM-Virtualisierung. KVM steht für Kernel-basierte virtuelle Maschine. Es erstellt eine vollständig unabhängige virtuelle Maschine für jeden Kunden auf Hypervisor-Ebene - die tiefste Ebene des Virtualisierungs-Stacks.
Shared Hosting vs. KVM VPS – ein echter Unterschied
Beim Shared Hosting teilen sich mehrere Kunden eine einzelne Betriebssysteminstanz. Der Webserver-Prozess, das Dateisystem und der Netzwerk-Stack laufen alle auf demselben Betriebssystem. Ein falsch konfiguriertes oder kompromittiertes Nachbarkonto schafft ein echtes Risiko für alle auf demselben Server. Die Mitarbeiter des Hosting-Anbieters haben außerdem Zugriff auf Betriebssystemebene auf alles, was auf dieser gemeinsam genutzten Instanz ausgeführt wird.
KVM ist strukturell anders. Jeder VPS führt seinen eigenen unabhängigen OS-Kernel aus. Ihr Speicher wird nicht mit benachbarten VMs geteilt. Ihr Dateisystem ist auf Hypervisor-Ebene isoliert. Ihr Netzwerkverkehr wird über seine eigene virtuelle Netzwerkschnittstelle übertragen. Andere Kunden auf derselben physischen Hardware können Ihre Daten nicht sehen, auf Ihre Dateien zugreifen oder Ihren Speicher lesen.
Was KVM-Isolierung tatsächlich schützt
Die Isolation KVM deckt jede Ebene Ihrer Serverumgebung ab:
Dateisystem: Ihre Daten werden in Ihrem VM-Bild gespeichert. Andere VMs auf demselben physischen Host haben keinen Zugriff auf Ihr Dateisystem, unabhängig davon, wie sie konfiguriert sind.
Speicher: Der Ihrem VPS zugewiesene RAM ist ausschließlich für Ihre VM reserviert. Andere VMs, die auf derselben Hardware ausgeführt werden, können Ihren Speicherplatz nicht lesen.
Netzwerk: Ihr Datenverkehr wird über eine dedizierte virtuelle Netzwerkschnittstelle übertragen. Es wird nicht durch einen gemeinsam genutzten Netzwerk-Stack geführt, den andere Kunden überwachen können.
Root-Zugriff: Die vollständige Root-Steuerung Ihrer VM gehört Ihnen. Wir haben keine stehenden Zugangsdaten für Ihre Umgebung auf Betriebssystemebene. Unser Support-Team greift nur mit Ihrer aktiven, expliziten Berechtigung während einer Support-Sitzung auf Ihren Server zu.
Dedicated Servers — Die maximale Datenschutzstufe
Für Unternehmen, die keine gemeinsame physische Hardware benötigen, a dedizierter Server Gibt Ihnen das einzige Mietverhältnis auf der Maschine. Kein anderer Kunde teilt die CPU, den RAM, den Speicher oder die Netzwerkschnittstelle mit Ihnen. Der physische Server führt nur Ihre Workloads aus. Dadurch wird sogar die theoretische Belichtung entfernt, die vorhanden ist, wenn mehrere VMs einen physischen Host gemeinsam nutzen.
Wir bieten dedizierte Server ab $59/MO in unserem globalen Netzwerk.

Serversicherheit - Was schützt Sie auf der Netzwerkebene
Datenschutz auf Infrastrukturebene erfordert mehr als die Isolation zwischen den Kunden. Es erfordert auch einen aktiven Schutz vor externen Bedrohungen, die versuchen, Ihren Server zu kompromittieren, Ihren Datenverkehr abzufangen oder Ihre Ressourcen offline zu schalten. Hier ist, was auf der Netzwerkebene ausgeführt wird, um jeden Server, den wir betreiben, zu schützen.
DDoS-Schutz am Netzwerkrand
DDoS-Angriffe erreichen Ihren Server in unserem Netzwerk nicht. Wir filtern den Angriffsverkehr am Netzwerkrand, stromaufwärts von Ihrem VPS oder Ihrem dedizierten Computer. Das Scrubbing erfolgt, bevor der Angriffsverkehr die Ressourcen Ihres Servers erreicht.
Dies ist wichtig für die Privatsphäre und die Verfügbarkeit. DDoS-Angriffe werden häufig als Deckung für gezieltere Eindringversuche verwendet. Das Absorbieren des Angriffs am Rand verhindert, dass Ihr Server überfordert wird, wodurch Ihre Protokolle sauber bleiben und Ihre Anwendung während eines Angriffs läuft. Sie konfigurieren nichts. Der Schutz ist ab dem Zeitpunkt der Bereitstellung Ihres Servers aktiv.
Sicherer Zugriff auf das physische Rechenzentrum
Unsere Infrastruktur läuft im Inneren Tier-4-Rechenzentren mit kontrolliertem physischen Zugang. Tier-4 ist die höchste vom Uptime Institute definierte Rechenzentrumsklassifizierung. Es erfordert vollständig redundante Leistung und Kühlung, mehrere unabhängige Verteilungspfade und Fehlertoleranz auf jeder Infrastrukturschicht.
Der physische Zugriff auf die Hardware Ihres Servers erfordert an mehreren Sicherheitsprüfpunkten biometrische Authentifizierung und Zugriffskontrollen auf Ausweisebene. Keine unbefugte Person erreicht den Serverboden. Die kontinuierliche Überwachung vor Ort deckt alle Zugriffsereignisse rund um die Uhr ab.
Verschlüsselter Zugriff auf Ihren Server
Wir unterstützen sichere Zugriffsmethoden für beide Betriebssystemoptionen:
- Linux-VPS: SSH-Schlüsselbasierte Authentifizierung. Kein Klartext-Passwort Login erforderlich. Ihr öffentlicher Schlüssel authentifiziert den Zugriff. Ihr privater Schlüssel verlässt niemals Ihre Kontrolle.
- Windows VPS: Remotedesktop-Protokoll mit Authentifizierung auf Netzwerkebene. Die Anmeldeinformationen werden validiert, bevor die Remote-Sitzung vollständig eingerichtet ist.
Wir speichern, halten oder haben keinen Zugriff auf Ihre privaten SSH-Schlüssel oder Ihre RDP-Passwörter. Die Zugriffskontrolle liegt in Ihrer Verantwortung - genau so sollte es in einer wirklich privaten Hosting-Umgebung funktionieren.
ISO-zertifizierte Infrastruktur mit Multihomed BGP-Netzwerk
Unsere Infrastruktur arbeitet nach ISO-zertifizierten Prozessen. Unser Netzwerk ist 100% Multihomed — Ihre Verkehrswege über mehrere Tier-1-Carrier gleichzeitig. Kein einzelner Anbieter hat einen Überblick über Ihren gesamten Datenverkehr, und kein einzelner Netzwerkfehler bringt Ihre Verbindung herab.
Die BGP-Redundanz von mehreren Upstream-Anbietern bedeutet, dass selbst wenn ein Netzbetreiber ein Netzwerkereignis hat, Ihr Server erreichbar bleibt und Ihr Datenverkehr über einen alternativen Pfad weitergeht.

Anonymitätsoptionen — Hosting ohne Spuren hinterlassen
Einige Kunden brauchen mehr als technische Sicherheit. Sie benötigen operative Anonymität - die Möglichkeit, Infrastruktur bereitzustellen, ohne einen dokumentierten Identitätsspur zu erstellen, der ihren Server mit ihren persönlichen oder geschäftlichen Informationen verbindet. Wir unterstützen das.
Anonyme Zahlung mit Kryptowährung
Wir akzeptieren Bitcoin und andere Kryptowährungen für alle unsere Pläne — VPS-Hosting, dedizierte Serverund IPv4-Leasingein Durch die Krypto-Zahlung wird die von der Kreditkartenabrechnung erstellte finanzielle Papierspur entfernt. Bei einer Kartentransaktion wird kein Name angezeigt. Kein Bankdatensatz verknüpft die Zahlung mit einer Identität.
Für Kunden, die die höchste operative Trennung zwischen ihrem Server und ihrer persönlichen Identität benötigen, ist die Krypto-Zahlung der Ausgangspunkt.
Privates Hosting für die Privatsphäre
Der rechtliche Rahmen, der Ihre Serverdaten regelt, hängt davon ab, wo sich Ihr Server physisch befindet - nicht wo Sie wohnen oder wo Ihr Unternehmen eingebunden ist. Das Hosting in einer Gerichtsbarkeit außerhalb der USA oder der EU liegt außerhalb der direkten Reichweite des US-amerikanischen Vorladungsrechts und der Durchsetzung der EU-Datenrichtlinie.
Unsere Privat- Hosting operiert in Gerichtsbarkeiten mit starken Datenschutzstellungen. Remote-Hosting macht illegale Aktivitäten nicht legal. Dies bedeutet, dass Anfragen für Ihre Serverdaten den rechtlichen Prozess der Gerichtsbarkeit durchlaufen müssen, in der Ihr Server tätig ist. Dies ist eine wesentlich höhere Bar als eine inländische Verwaltungsanfrage.
Für Remote-VPS-Hosting Insbesondere kombinieren Kunden normalerweise einen Remote-Serverstandort mit Krypto-Zahlung und einer datenschutzorientierten E-Mail zur Registrierung. Diese Kombination bietet die höchste operative Anonymität, die in der Managed Hosting-Infrastruktur verfügbar ist.
Für Standardbereitstellungen ist keine Regierungs-ID erforderlich
Standard-VPS-Pläne erfordern keine Überprüfung der Regierungs-ID. Sie können einen Server mit einer E-Mail-Adresse und einer Krypto-Zahlung bereitstellen. Kein Pass-Scan. Kein Upload des Identitätsdokuments. Kein KYC-Verifizierungsschritt.
Flexible IP-Optionen für zusätzliche Privatsphäre
Jeder Server verfügt über dedizierte IPv4-Adressen. Für Kunden, die eine IP-Rotation, eine Reihe von Adressen oder saubere IP-Blöcke ohne vorherige Reputationshistorie benötigen, sind unsere IPv4-Leasing-Service Bietet flexible Optionen ab $150.01/Monat für einen vollständigen /24-Block.
Gerichtsstand und Datensouveränität — Wo Ihre Daten leben
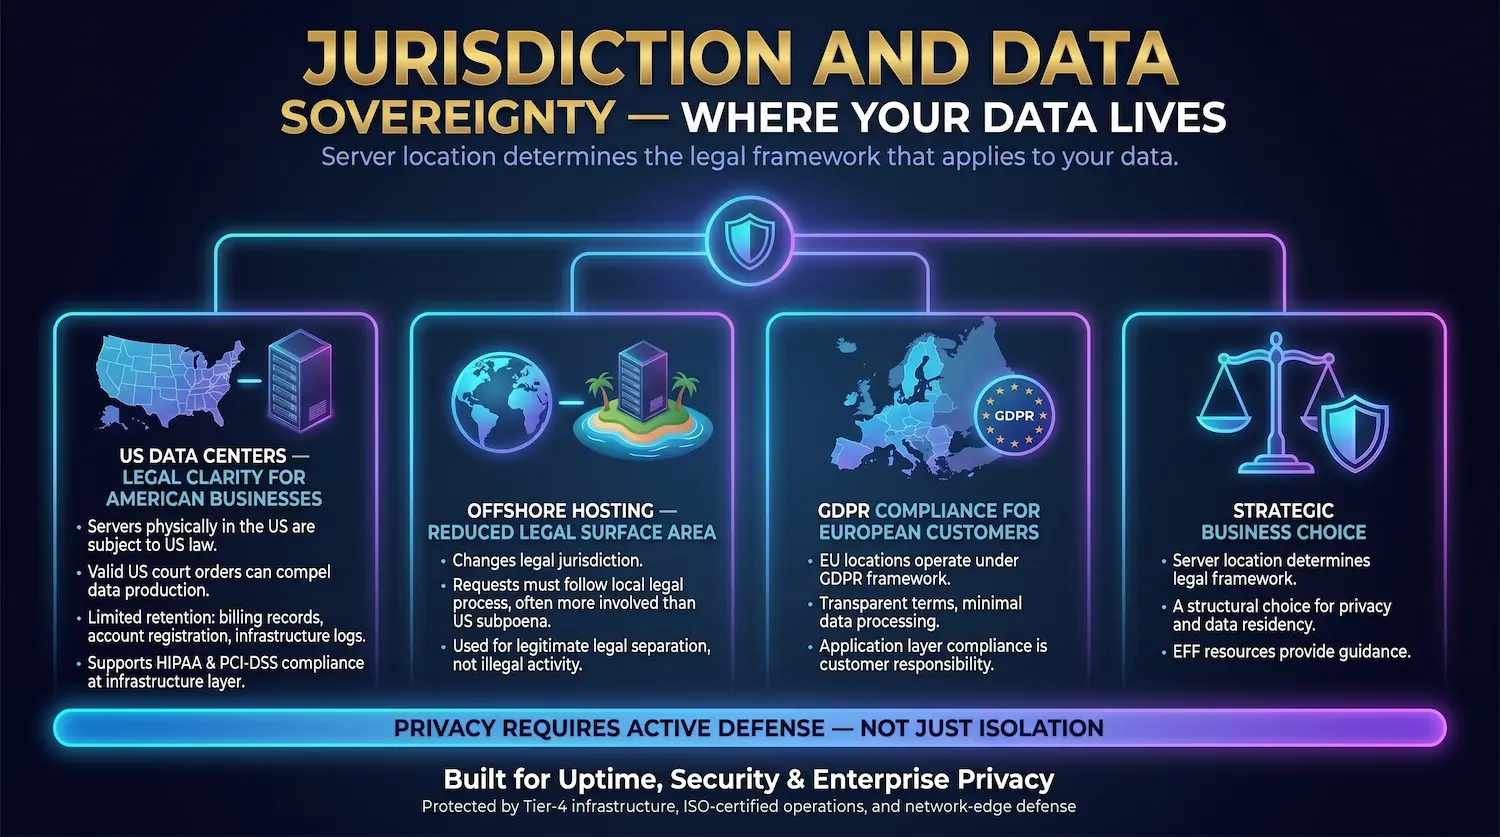
Der Serverstandort bestimmt den rechtlichen Rahmen, der für Ihre Daten gilt. Dies ist einer der wichtigsten und am wenigsten diskutierten Aspekte des privaten Webhostings. Die meisten Anbieter erklären es nicht klar. Wir werden.
US-Rechenzentren — Rechtliche Klarheit für amerikanische Unternehmen
Server, die sich in den USA befinden, unterliegen dem US-Recht. Ein gültiger US-Gerichtsbeschluss kann uns dazu zwingen, Daten über Ihr Konto zu erstellen. Da wir keine Aktivitätsprotokolle aufbewahren, sind die Daten, die wir im Rahmen eines solchen Auftrags erstellen können, auf Rechnungsaufzeichnungen, Kontoregistrierungsinformationen und Hardware-Protokolle auf Infrastrukturebene beschränkt.
Für US-Unternehmen mit Datenaufenthaltsanforderungen Beste VPS-Server in den USA Unterstützen Sie die HIPAA- und PCI-DSS-Konformität auf der Infrastrukturebene. Die Einhaltung auf der Anwendungsebene bleibt in Ihrer Verantwortung.
Hosting entfernen — Reduzierte rechtliche Oberfläche
Das Hosting außerhalb der USA und der EU ändert die rechtliche Gerichtsbarkeit, die Ihren Server regelt. Anfragen für Ihre Daten müssen den rechtlichen Prozess des Landes durchlaufen, in dem sich Ihr Server befindet. In vielen privaten Gerichtsbarkeiten ist dieser Prozess wesentlich stärker involviert als eine Vorladung in den USA.
Diese rechtliche Trennung ist eine legitime Geschäftsentscheidung, die von SaaS-Unternehmen, Forschungsorganisationen, Journalisten, VPN-Anbietern, Datenschutzanwälten und Entwicklern verwendet wird, die an politisch sensiblen Projekten arbeiten. Es ist kein Werkzeug für illegale Aktivitäten. Es ist eine strukturelle Entscheidung darüber, wo Ihre Daten leben und wer unter welchen rechtlichen Rahmenbedingungen darauf zugreifen kann.
Die Electronic Frontier Foundation Verwaltet detaillierte Ressourcen darüber, wie Datenaufenthalt und Gerichtsbarkeit mit digitalen Datenschutzrechten für Unternehmen und Einzelpersonen interagieren.
DSGVO-Compliance für europäische Kunden
Kunden, die auf EU-basierten Rechenzentrumsstandorten wählen, arbeiten im Rahmen des EU-Datenschutzgrundverordnungsrahmens. Wir arbeiten mit transparenten Vertragsbedingungen und verarbeiten Kundendaten nicht über das hinaus, was für die Bereitstellung des Hosting-Service erforderlich ist. Die DSGVO-Konformität auf der Anwendungsebene - Benutzerdatenerfassung, Verarbeitung von Aufzeichnungen, Anfragen der betroffenen Person - bleibt in der Verantwortung des Kunden.
Atal Networks vs. Standardanbieter — Datenschutz auf einen Blick
| Datenschutzfunktion | Atal Networks | Typischer gemeinsamer Host | Typischer Cloud-Anbieter |
| Tiefe Paketinspektion | Keiner | Nicht offengelegt | variiert je nach Plan |
| Daten an Dritte verkauft | Nie | Nicht offengelegt | Ad-finanzierte Modelle können |
| Aktivitätsprotokollierung | Nur betriebsbereit | Oft ja | Oft ja |
| Krypto-Zahlung akzeptiert | Ja | Selten | Nein |
| KVM-Isolierung | Ja (vps und höher) | Nein | Ja |
| Anonyme Bereitstellung | Ja | Nein | Nein |
| Privates Hosting verfügbar | Ja | Selten | Nein |
| physische Zugriffssicherheit | Tier-4 | Variiert | Tier-3 oder 4 |
| Regierungsdatenanfragen | Nur legal | Variiert | kann proaktiv einhalten |
Häufig gestellte Fragen
Kann mein Hosting-Anbieter meine Dateien und Daten lesen?
Beim Shared Hosting hat Ihr Provider standardmäßig Zugriff auf Ihre Dateien. Beim KVM-isolierten VPS-Hosting mit Atal Networks läuft Ihr Dateisystem in einer isolierten virtuellen Maschine, die unser Infrastruktur-Stack während des normalen Betriebs nicht lesen kann. Unser Support-Team greift nur mit Ihrer direkten, aktiven Berechtigung während einer Live-Support-Sitzung auf Ihren Server zu.
Verkauft Atal Networks Kundendaten?
Nein. Wir verkaufen, teilen oder monetarisieren Kundendaten in keiner Form. Unsere einzige Einnahmequelle sind Hosting-Gebühren. Wir haben keine Werbepartnerschaften, keine Datenbroker-Vereinbarungen und keine Analysetools von Drittanbietern, die auf Ihre Serverdaten oder Verkehrsmuster zugreifen.
Was ist eine tiefe Paketinspektion und verwendet Atal Networks sie?
Tiefe Paketinspektion ist eine Netzwerktechnik, die den Inhalt Ihrer Datenpakete und nicht nur die Routing-Header liest. ISPs und einige Hosting-Anbieter verwenden es, um Benutzerprofile zu erstellen, Inhaltsrichtlinien zu erzwingen oder Verhaltensdaten an Werbetreibende zu verkaufen. Atal Networks führt keine tiefe Paketinspektion auf Kundenverkehr durch. Unsere Netzwerküberwachung liest nur Paket-Header - Quell-, Ziel- und Volumendaten, die für das Routing und die DDoS-Erkennung benötigt werden.
Ist VPS Hosting privater als Shared Hosting?
deutlich privater. Beim Shared Hosting werden mehrere Kunden innerhalb derselben Betriebssysteminstanz ohne Speicher- oder Dateisystemtrennung zwischen ihnen platziert. KVM VPS bietet jedem Kunden eine vollständig unabhängige virtuelle Maschine mit eigenem Kernel, Speicherzuordnung und Netzwerkschnittstelle. Kein anderer Kunde auf demselben physischen Host kann auf Ihre Daten zugreifen oder Ihren Datenverkehr anzeigen.
Was passiert, wenn eine Regierung meine Daten von Atal Networks anfordert?
Wir erfüllen nur gültige Rechtsordnungen, die uns nach dem Recht der Gerichtsbarkeit, in der Ihr Server tätig ist, an uns gerichtet sind. Wir teilen Daten nicht proaktiv mit Regierungsbehörden. Da wir keine Aktivitätsprotokolle aufbewahren, sind die im Rahmen einer rechtlichen Anfrage verfügbaren Daten auf Rechnungsdatensätze, Kontoregistrierungsdetails und Infrastrukturprotokolle auf Hardwareebene beschränkt. Wir informieren Sie über alle Anfragen, die uns das Gesetz gestattet.
Ist Offshore-Hosting legal?
Ja. Das Auffinden Ihres Servers in einem anderen Land als Ihrem eigenen ist völlig legal. Offshore-Hosting ändert die rechtliche Gerichtsbarkeit, die die Daten Ihres Servers regelt - es schützt Ihre Aktivitäten nicht vor den Gesetzen Ihres eigenen Landes. Es handelt sich um eine Standard-Infrastrukturentscheidung, die von Unternehmen, Forschern, Befürwortern der Privatsphäre, Journalisten und VPN-Dienstbetreibern weltweit verwendet wird.
Entspricht Atal Networks der DSGVO?
Kunden, die in der EU-basierten Rechenzentrumsstandorte auswählen, können unter GDPR-kompatibler Infrastruktur arbeiten. Wir verarbeiten keine Kundendaten über das hinaus, was zur Bereitstellung des Hosting-Service und zur Wartung der Abrechnung erforderlich ist. Die Einhaltung der DSGVO auf Anwendungsebene - wie Sie die Daten Ihrer Benutzer sammeln, speichern und verarbeiten - liegt in der Verantwortung des Kunden.
Host bei einem Anbieter, der Ihre Privatsphäre respektiert
Wir betreiben Infrastruktur. Wir führen keine Überwachung durch.
Jeder von uns angebotene Plan bietet Ihnen KVM-isolierte Ressourcen, DDoS-Schutz im Netzwerk, verschlüsselten Serverzugriff und vollständige Root-Steuerung. Unsere VPS-Pläne Beginnen Sie bei $6.99/Mo und decken Sie acht US-Städte sowie Standorte in Europa, Asien und Lateinamerika ab. Unsere dedizierte Server Starten Sie bei $59 / Mo für Unternehmen, die exklusive Hardware mit null Shared Tenancy benötigen.
Wenn Ihre Arbeitsbelastung eine zusätzliche rechtliche Trennung erfordert, Remote-Hosting Funktioniert in Gerichtsbarkeiten mit starker Datenschutzhaltung und unterstützt die Krypto-Zahlung auf allen Plänen.
Ihre Daten gehören uns nicht. Es gehört dir.
Holen Sie sich privates Hosting von $6.99 / MO
Veröffentlicht vom Atal Networks-Sicherheitsteam. Atal Networks arbeitet seit über 16 Jahren mit Hosting-Infrastruktur und betreut mehr als 36.000 Kunden in 196 Ländern aus über 213 Rechenzentrumsstandorten weltweit.
