 Zum Inhalt springen



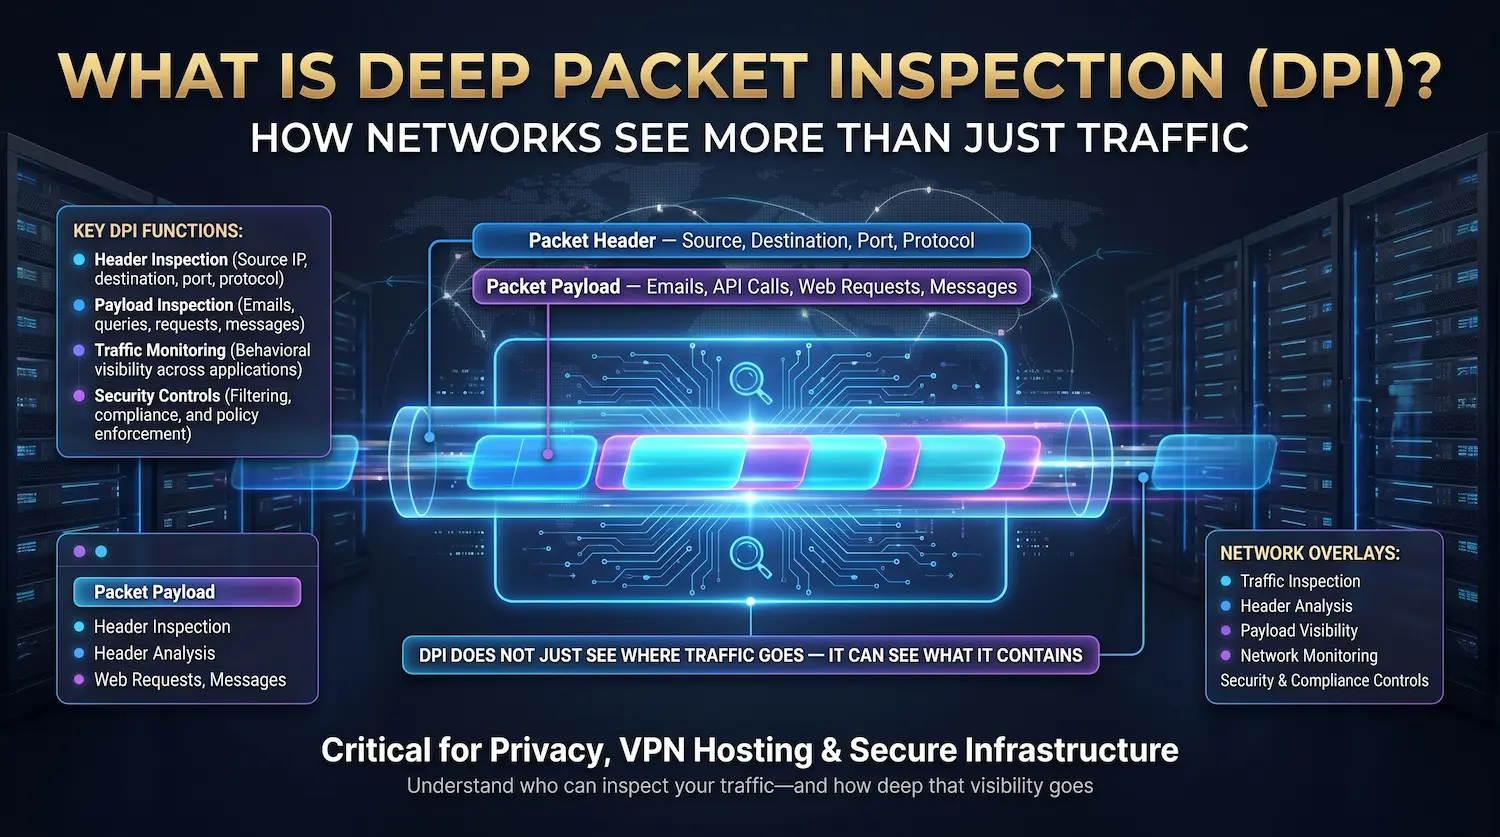
Schnelle Definition: Deep Packet Inspection (DPI) ist eine Methode zur Analyse des Netzwerkverkehrs, die sowohl den Header als auch die volle Datennutzlast jedes Pakets liest, das durch einen Netzwerk-Checkpoint passiert. Es arbeitet auf Layer 7 des OSI-Modells - der Anwendungsschicht - und gibt den Netzwerkbetreibern einen vollständigen Überblick darüber, was sich in Echtzeit über ihre Infrastruktur bewegt.
Die meisten Netzwerksicherheitstools lesen nur das Etikett eines Pakets. DPI öffnet das Paket und liest, was sich darin befindet.
Alle Daten, die sich über ein Netzwerk bewegen, werden als Paket verschoben - ein kleines Informationsbündel mit einem Routing-Etikett (Header) und einem Dateninhaltsabschnitt (Nutzlast). Herkömmliche Firewalls betrachten nur das Routing-Label. Sie überprüfen, wohin das Paket geht und woher es kommt. Das ist alles.
DPI geht weiter. Es liest den tatsächlichen Inhalt im Paket. Mit dieser Funktion erkennt die moderne Infrastruktur versteckte Malware, stoppt DDoS-Angriffe, erzwingt Datenrichtlinien und verwaltet die Netzwerkleistung in großem Maßstab.
Atal Networks betreibt DPI in über 213 Rechenzentren in über 196 Ländern. Unser DDoS-Schutz auf Netzwerkebene, der mehr als 36.000 dedizierte Server- und VPS-Clients schützt, wird auf DPI als primäre Erkennungsmaschine ausgeführt. Dieser Artikel erklärt genau, wie es funktioniert, warum es wichtig ist und was es für Ihre Infrastruktur bedeutet.
Inhaltsverzeichnis
- Pakete, Header und Payloads: The Foundation
- Wie Deep Packet Inspection funktioniert
- DPI vs. Stateful Packet Inspection: Ein direkter Vergleich
- DPI und das OSI-Modell
- Die drei DPI-Analysetechniken
- Sechs reale DPI-Anwendungsfälle
- DPI auf dedizierten Servern vs. VPS: ein kritischer Unterschied
- DPI und verschlüsselter Datenverkehr: Die TLS-Herausforderung
- DPI und BGP: Funktionsweise der Angriffsminderung auf Netzwerkebene
- DPI und VPNs: beide Seiten der Beziehung
- Privatsphäre, Rechtslage und Netzneutralität
- DPI-Vor- und Nachteile
- DPI-Tools: Der Technologie-Stack
- Was DPI für Ihre Serversicherheit bedeutet
- Häufig gestellte Fragen zur tiefen Paketinspektion
Pakete, Header und Payloads: The Foundation
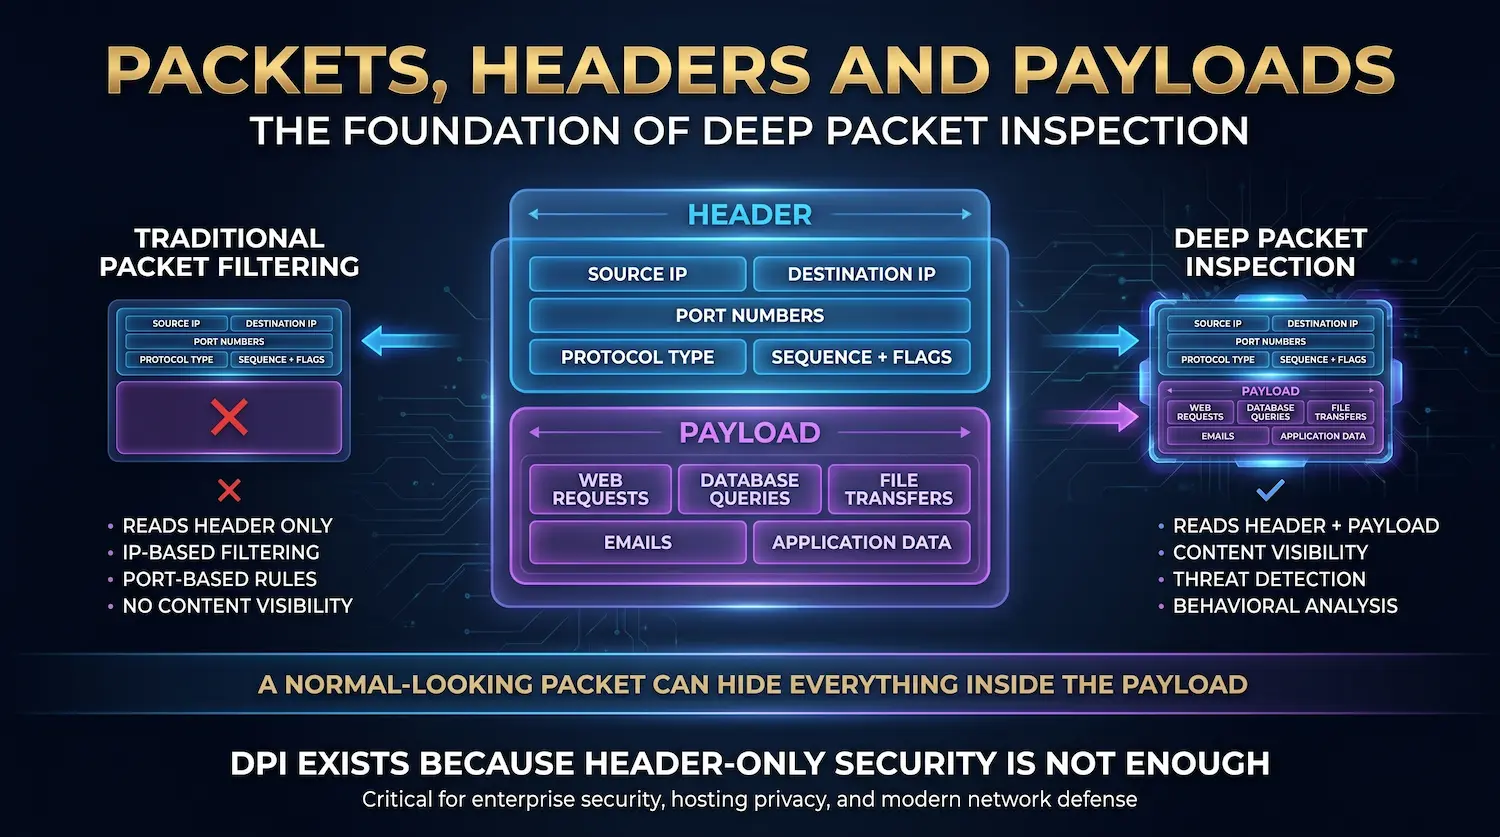
Ein Datenpaket ist die grundlegende Kommunikationseinheit über alle IP-Netzwerke. Jedes Paket besteht aus zwei Teilen: einem Header, der Adressinformationen enthält, und eine Nutzlast, die die tatsächlich übertragenen Daten überträgt.
Das Verständnis dieser Struktur ist wichtig, bevor erklärt wird, was DPI anders macht als ältere Methoden.
Die Kopfzeile Enthält:
- Quell-IP-Adresse (woher das Paket stammt)
- Ziel-IP-Adresse (wohin es geht)
- Quell- und Zielportnummern
- Protokolltyp (TCP, UDP, ICMP, etc.)
- Paketsequenznummer und Flags
Dies ist der Umschlag. Es teilt dem Netzwerk mit, wohin das Paket geliefert werden soll. Traditionelle Paketfilterung und frühzeitig Stateful Firewalls Lesen Sie nur diesen Umschlag. Sie treffen nur aufgrund von IP-Adressen und Portnummern zulässige oder blockierende Entscheidungen.
Die Nutzlast ist der Inhalt im Umschlag. Es enthält die tatsächlichen Daten - eine Webseitenanforderung, eine Datenbankabfrage, eine zu übertragende Datei, einen Videostream, eine Befehls- und Steueranweisung von Malware oder Daten, die aus Ihrem Netzwerk herausgefiltert werden.
Wenn ein Sicherheitssystem nur den Header liest, arbeitet es blind für die Nutzlast. Ein Paket mit einem ganz normal aussehenden Header kann Ransomware tragen. Es kann gestohlene Kreditkartennummern auf dem Server eines Angreifers übertragen. Es kann einen Botnet-Befehl übertragen, der als Browser-Verkehr getarnt ist.
DPI löst diesen blinden Fleck. Es liest die Nutzlast.
Wie Deep Packet Inspection funktioniert
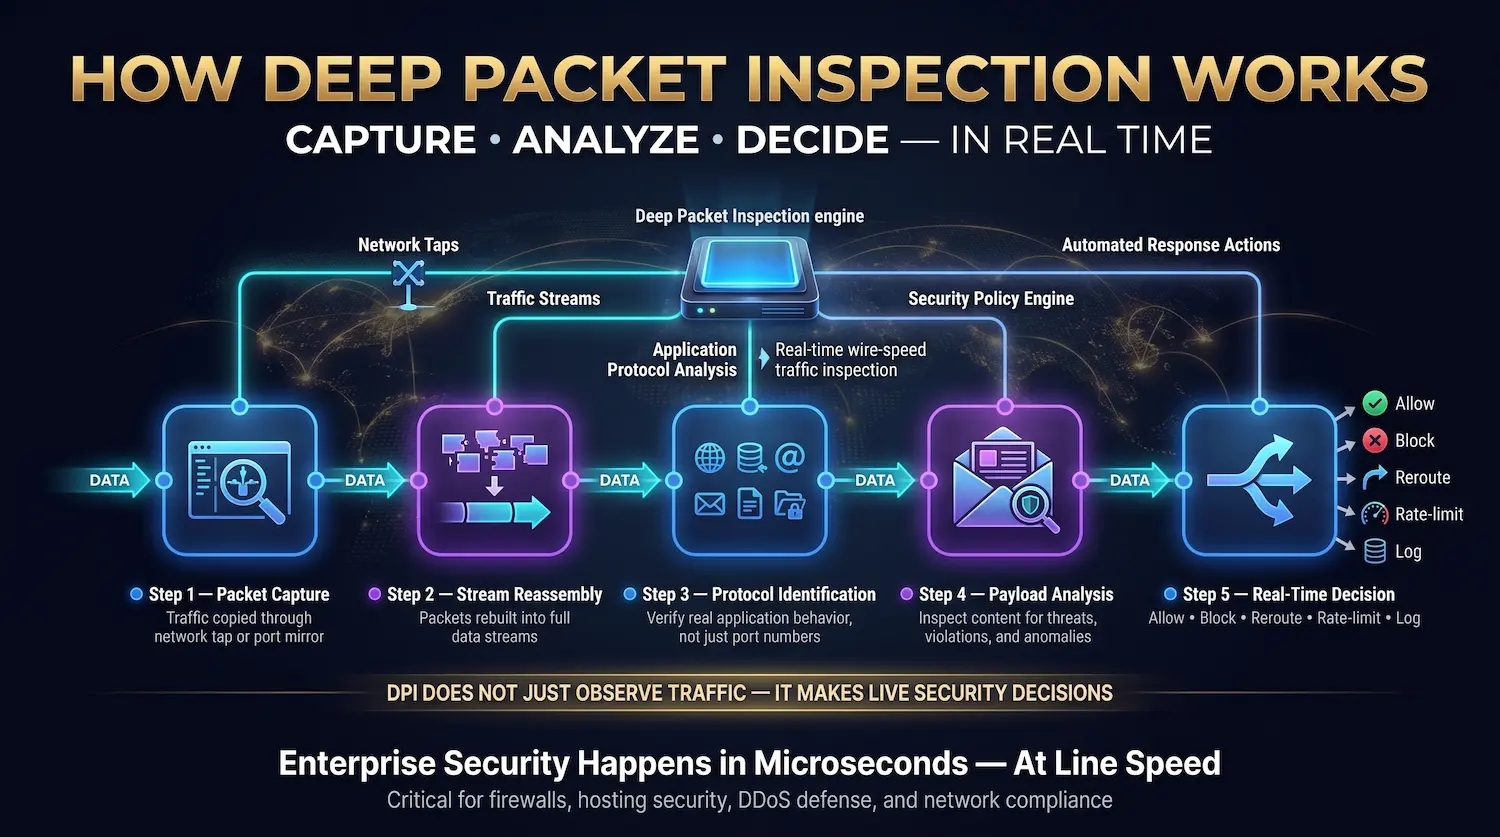
Deep Packet Inspection funktioniert, indem sie Pakete an einem Netzwerk-Checkpoint abfängt, sie in Datenströme zusammensetzt, das verwendete Anwendungsprotokoll identifiziert und die Nutzdaten anhand einer Reihe von Erkennungsregeln analysiert - alles in Echtzeit, mit Drahtgeschwindigkeit.
Hier ist der vollständige Prozess, Schritt für Schritt:
Schritt 1 - Paketerfassung
Pakete Betreten Sie das DPI-Gerät über einen Netzwerk-Tap oder Port-Spiegel. Ein Netzwerk-Tap kopiert passiv Datenverkehr von einem Link. Ein Port-Spiegel (manchmal auch als SPAN-Port bezeichnet) dupliziert den Datenverkehr von einem Switch zu einem Überwachungsport. Jede Methode gibt der DPI-Engine Zugriff auf jedes Paket, ohne den Fluss zu stören.
Moderne, speziell entwickelte DPI-Hardware verarbeitet den Datenverkehr mit 10 Gbit/s bis 100 Gbit/s, ohne messbare Latenz zu erhöhen. Softwarebasierte DPI, die auf allgemeinen Servern ausgeführt wird, kann mit geringeren Volumes umgehen, kann jedoch bei starker Belastung zu Latenz führen.
Schritt 2 - Stream-Remontage
Viele Angriffe teilen ihre Nutzlast auf mehrere Pakete auf, um der Erkennung zu entgehen. Eine Malware-Signatur, die auf 10 separate Pakete verteilt ist, sieht sauber aus, wenn sie Paket für Paket untersucht. DPI setzt vor der Analyse verwandte Pakete in ihren vollständigen Datenstrom zusammen. Dieser Schritt ist entscheidend für das Auffangen von Fragmentierungs-basierten Ausweichtechniken.
Schritt 3 - Protokollidentifikation
Die DPI-Engine identifiziert das verwendete Anwendungsprotokoll. Dies geht weit über die Überprüfung der Portnummer hinaus. Port 443 soll HTTPS-Verkehr übertragen, aber DPI überprüft, ob sich der Datenverkehr tatsächlich wie HTTPS verhält. Es kann erkennen, wann sich eine Peer-to-Peer-Anwendung als Webverkehr auf Port 80 tarnt oder wenn Malware DNS (Port 53) verwendet, um Daten ausgehend zu tunneln.
Nach NIST-Sonderpublikation 800-41Die genaue Protokollidentifikation auf der Anwendungsschicht ist eine zentrale Anforderung für die Effektivität der nächsten Generation der Firewall. DPI liefert diese Identifikation zuverlässig, auch wenn Angreifer versuchen, den Verkehr zu verschleiern.
Schritt 4 — Nutzlastanalyse
Die Engine analysiert den Nutzlastinhalt anhand von drei Arten von Regeln (im nächsten Abschnitt detailliert). Diese Analyse prüft auf bekannte Bedrohungssignaturen, Verstöße gegen Protokollregeln und Verhaltensanomalien - gleichzeitig.
Schritt 5 — Echtzeit-Entscheidung
Basierend auf dem Analyseergebnis führt die DPI-Engine eine von fünf Aktionen aus:
| Aktion | Beschreibung |
| Zulassen | Das Paket geht normal durch |
| Block | Paket wird verworfen; Verbindung beendet |
| Umleiten | Paket umgeleitet in Quarantäne- oder Scheuerzentrum |
| Rate-Limit | Pakete sind zulässig, aber die Bandbreite zu diesem Fluss wird gedrosselt |
| protokollieren und benachrichtigen | das Paket geht vorbei; Der Administrator wird zur Überprüfung benachrichtigt |
Der gesamte Prozess - Erfassung, Zusammenbau, Identifizierung, Analyse, Entscheidung - dauert Mikrosekunden. In unseren Rechenzentren geschieht dies mit einer Geschwindigkeit, ohne die Netzwerkleistung Ihres Servers zu unterbrechen.
DPI vs. Stateful Packet Inspection: Ein direkter Vergleich
Stateful Packet Inspection (SPI) verfolgt den Status aktiver Netzwerkverbindungen und filtert den Datenverkehr auf der Grundlage von Header-Daten auf den Schichten 3 und 4. Deep Packet Inspection erreicht die Schicht 7 und liest den tatsächlichen Nutzlastinhalt, wodurch es auf Anwendungsebene sichtbar ist, die SPI nicht bieten kann.
Dies ist die häufigste Verwirrung bei der Netzwerksicherheit. Beide Methoden überprüfen Pakete, arbeiten jedoch in sehr unterschiedlichen Tiefen.
| Merkmal | Stateful Packet Inspection (SPI) | Deep Packet Inspection (DPI) |
| OSI-Schichten | 3–4 (Netzwerk + Transport) | 3–7 (bis zur Anwendung) |
| liest | Nur Header (IP, Port, Protokollstatus) | Header + voller Payload-Inhalte |
| Anwendungsbewusstsein | Nein | Ja |
| Kann bestimmte Apps identifizieren | Nein | Ja |
| Erkennt Malware in der Nutzlast | Nein | Ja |
| Fängt Protokollverkleidungs-Angriffe ab | Nein | Ja |
| SSL / TLS-Inspektion | Nein | Ja (mit Entschlüsselung) |
| Leistungskosten | Niedrig | Höher (Offset durch dedizierte Hardware) |
| am besten für | Grundlegende Firewallregeln, NAT und Verbindungsverfolgung | Erweiterte Bedrohungserkennung, QoS, DDoS-Mitigation, DLP |
SPI war in den 1990er und 2000er Jahren der Industriestandard. Es funktioniert für die grundlegende Perimetersteuerung. Das Problem ist, dass sich moderne Bedrohungen nicht in Paket-Headern offenbaren. Ransomware, Datendiebstahltools und fortgeschrittene Bedrohungen (APTs) nutzen alle den blinden Fleck der Nutzlast, den SPI offen lässt.
DPI schließt diesen blinden Fleck vollständig.
DPI und das OSI-Modell
Deep Packet Inspection funktioniert hauptsächlich auf Schicht 7 der OSI-Modell — die Anwendungsschicht — während der Analyse auch die Daten auf den Schichten 3 bis 6 verarbeitet werden. Diese Reichweite von Layer 7 ist das, was DPI von jeder früheren Paketinspektionsmethode unterscheidet.
Die OSI-Modell Definiert sieben Ebenen der Netzwerkkommunikation:
| OSI-Schicht | Name | was es handhabt |
| Schicht 7 | Anwendung | Benutzerorientierte Protokolle: HTTP, HTTPS, DNS, SMTP, FTP, VoIP |
| Schicht 6 | Präsentation | Verschlüsselung, Komprimierung, Datenformatierung (TLS/SSL lebt hier) |
| Schicht 5 | Session | Sitzungsverwaltung, Authentifizierungs-Handshakes |
| Schicht 4 | Transport | TCP/UDP, Portnummern, Segmentierung |
| Schicht 3 | Netzwerk | IP-Adressen, Routing |
| Schicht 2 | Datenlink | MAC-Adressen, Weiterleitung auf Switch-Ebene |
| Schicht 1 | Physikalisch | Kabel, Signale, Hardware |
Die herkömmliche Paketfilterung funktioniert auf den Schichten 3 und 4. Es liest IP-Adressen und Portnummern. Stateful Inspection fügt die Verbindungsverfolgung auf Schicht 4 hinzu, geht aber nicht weiter.
DPI erreicht Schicht 7. Auf dieser Ebene kann das System sehen:
- Die spezifische Anwendung, die den Verkehr generiert (Chrome, Firefox, Slack, BitTorrent)
- Der genaue Inhalt der HTTP-Anforderung oder der DNS-Abfrage
- Der Befehl wird über eine SSH-Sitzung ausgeführt
- Die Datei wird per FTP übertragen
- Der von einer VoIP-Anwendung verwendete Codec
Aus diesem Grund können DPI-fähige Systeme eine BitTorrent-Übertragung identifizieren, die als HTTP-Verkehr auf Port 80 oder einem DNS-Tunnelangriff getarnt wird und Daten nacheinander kleiner Abfrage filtert. Keiner dieser Angriffe ist unter Layer 7 sichtbar.
Die drei DPI-Analysetechniken
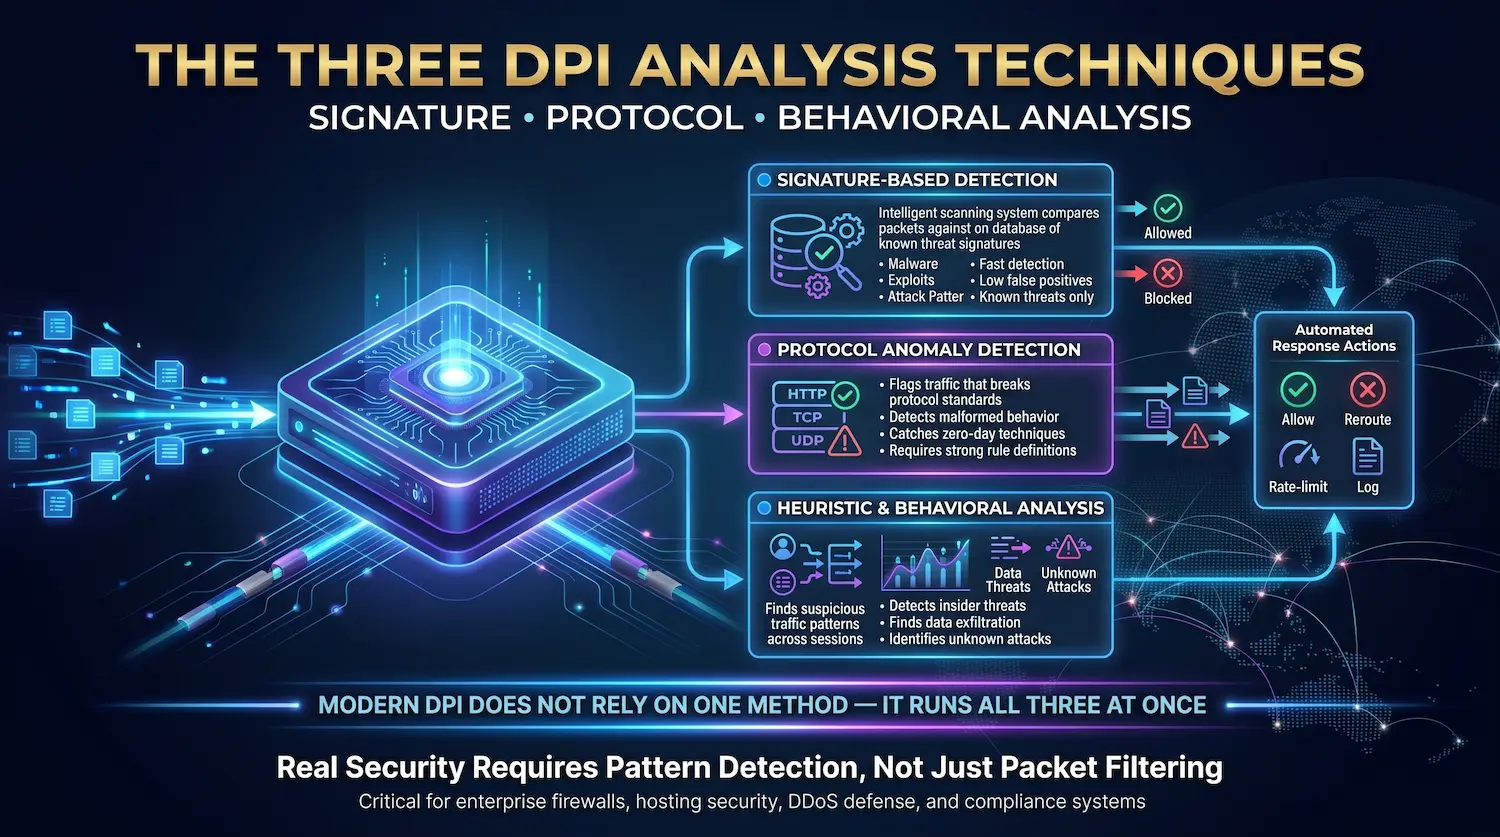
DPI verwendet drei Kernanalysemethoden: Signaturbasierte Erkennung für bekannte Bedrohungen, Erkennung von Protokollanomalien für Regelverletzungen und heuristische oder Verhaltensanalyse für unbekannte Muster. Moderne Enterprise-DPI-Systeme laufen alle drei gleichzeitig.
Signaturbasierte Erkennung
Das System unterhält eine ständig aktualisierte Datenbank bekannter Bedrohungssignaturen. Jede Signatur ist ein präzises Muster - eine Bytesequenz, eine Zeichenfolge oder ein Verhaltensmarker -, die an eine bestimmte Malware-Familie, ein Exploit-Kit oder ein Angriffswerkzeug gebunden sind.
Jede Paketnutzlast wird in Echtzeit mit dieser Datenbank verglichen. Wenn eine Übereinstimmung gefunden wird, wirkt die DPI-Engine sofort. Signaturdatenbanken von Anbietern wie Snort und Suricata enthalten Zehntausende von Signaturen, die Malware, Exploits, Protokollmissbrauch und Datenlecksmuster abdecken.
Stärke: Sehr schnell und genau für bekannte Bedrohungen. Falsch-Positiv-Raten sind niedrig, da die Signaturen spezifisch sind.
Einschränkung: Erkennt nur Bedrohungen bereits in der Datenbank. Ein brandneuer Angriff ohne vorherige Signatur geht unentdeckt durch, bis die Datenbank aktualisiert wird.
Protokollanomalie-Erkennung
Diese Technik sucht nicht namentlich nach schlechten Dingen. Es definiert, wie „korrigieren“ für jedes Protokoll aussieht – basierend auf offiziellen Standards wie RFC 791 für IP und RFC 1122 für Internetstandards - und kennzeichnet alles, was abweicht.
Ein HTTP-Paket, das gegen die HTTP/1.1-Spezifikation verstößt, wird markiert. Eine DNS-Antwort, die größer ist als die vom ursprünglichen DNS-Standard festgelegte 512-Byte-Limit wird markiert. Ein TCP-Handshake, der nicht der Standard-Syn-Syn / Ack-Ack-Sequenz folgt, wird markiert.
The approach follows what security teams call “default deny” — only traffic that conforms completely to its stated protocol is allowed to pass without scrutiny.
Stärke: Fängt Zero-Day-Angriffe und neue Exploit-Techniken ab, da keine Vorkenntnisse über die Bedrohung erforderlich sind. Jedes fehlerhafte oder nicht Spezifikationsverhalten löst ein Flag aus.
Einschränkung: Höhere Konfigurationskomplexität. Erfordert gut gepflegte Protokolldefinitionsregeln, um übermäßige Fehlalarme zu vermeiden.
Heuristische und Verhaltensanalyse
Moderne DPI-Systeme fügen eine dritte Ebene hinzu: Machine Learning-Modelle, die Verkehrsmuster über gesamte Sitzungen und Flows analysieren - nicht einzelne Pakete.
Eine einzelne ausgehende DNS-Abfrage an eine unbekannte Domäne ist normal. Zweihundert DNS-Abfragen pro Minute zu Dutzenden rotierender Domains sind ein Lehrbuchzeichen für DNS-basiertes Botnet-Befehls- und Steuerverkehr. Ein einzelner Datei-Upload ist erwartetes Verhalten. Eine Maschine, die um 3:00 Uhr 40 GB auf eine externe IP-Adresse hochlädt, ist ein Datenexfiltrationsereignis.
Die heuristische Analyse identifiziert diese Muster auch dann, wenn jedes einzelne Paket gut ausgebildet ist und die Signatur- und Protokollprüfungen allein durchläuft.
Stärke: Fängt neuartige Angriffe, Insider-Bedrohungen und niedrigen und langsamen Datendiebstahl, die sowohl der Signatur als auch der Protokollanalyse ausweichen.
Einschränkung: höhere Rechenanforderungen. Erfordert Schulungsdaten und Tuning, um falsche positive Ergebnisse in Produktionsumgebungen zu minimieren.
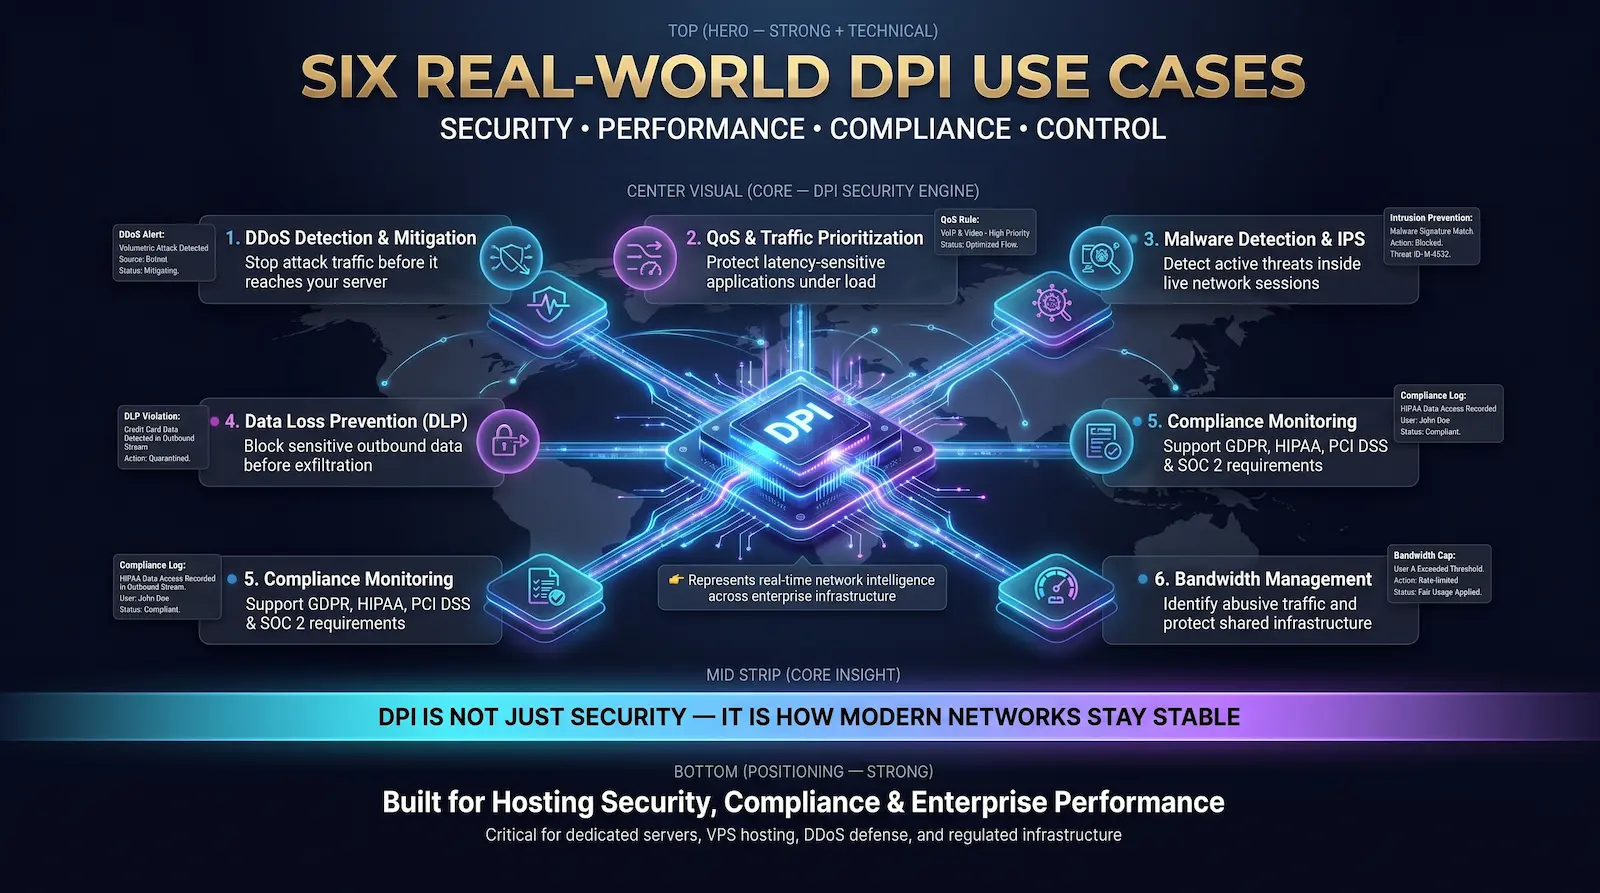
Sechs reale DPI-Anwendungsfälle
1. DDoS-Angriffserkennung und -minderung
DDoS-Angriffe erzeugen bösartigen Datenverkehr mit hohem Volumen, um einen Server zu überfordern. DPI erkennt Angriffsmuster auf Paketebene und blockiert sie, bevor sie Ihre Infrastruktur erreichen. Dabei werden Angriffsdatenverkehr herausgefiltert und gleichzeitig legitime Benutzer durchgelassen.
Dies ist die direkteste Anwendung von DPI für unsere Kunden bei Atal Networks. DDoS-Angriffe sind dramatisch gewachsen: nach dem CISA 2024-BedrohungsberichtVolumetrische DDoS-Angriffe überschreiten jetzt routinemäßig 1 Tbps. Kein Server kann dieses Volumen ohne vorgeschalteten Schutz aufnehmen.
DPI identifiziert DDoS-Muster am Netzwerkrand:
- Volumenangriffe: Plötzliche Spitzen von Tausenden von Quell-IPs, häufig unter Verwendung von UDP-Flutungs- oder ICMP-Fluttechniken
- Protokollangriffe: SYN-Floods, die den TCP-Handshake ausnutzen und den Verbindungsstatus auf dem Zielserver verbrauchen
- Angriffe auf Anwendungsebene: HTTP-Fluten, die gültig aussehende Anfragen an die Auspuffserverressourcen senden
- Amplifikationsangriffe: DNS- oder NTP-Reflexionsangriffe, die legitime Protokolle verwenden, um ein massives Verkehrsvolumen zu generieren
Unsere DPI-Systeme an jedem unserer über 213 Präsenzpunkte identifizieren diese Muster in Echtzeit und lassen den Angriffsverkehr am Netzwerkrand ab, bevor sie Ihre erreichen dedizierter Server oder VPSein So pflegen wir auch während aktiver Angriffskampagnen einen 99.99% Uptime SLA.
2. Priorisierung des Netzwerkverkehrs und QoS
DPI ermöglicht das Management der Quality of Service (QoS) durch genaue Identifizierung der einzelnen Datenverkehrsströme und Anwenden von Prioritätsregeln, die sicherstellen, dass latenzempfindliche Anwendungen immer die benötigte Bandbreite erhalten.
Ohne DPI behandelt ein Netzwerk alle Pakete gleich. Eine Dateisicherungsübertragung konkurriert mit einem Live-Videoanruf um Bandbreite. Ein Peer-to-Peer-Download verbraucht Ressourcen, die für eine geschäftskritische Datenbanktransaktion verwendet werden sollten.
Mit DPI kennt das Netzwerk den Unterschied. Es kann:
- Priorisieren Sie VoIP- und Videokonferenzpakete, um Probleme mit der Anrufqualität zu minimieren
- Gewährleistung einer konsistenten Bandbreitenzuordnung für Echtzeitanwendungen
- Rate-Limit Peer-to-Peer- und Massentransferverkehr während der Stoßzeiten
- Stellen Sie sicher, dass der SaaS-Anwendungsverkehr eine Lieferung mit geringer Latenzzeit erhält
Für Kunden, die Handelsplattformen, Live-Streaming-Dienste oder Echtzeit-Analysen auf unserem Bare-Metal-Server, QoS-Verwaltung durch DPI macht diese Anwendungen unter Last zuverlässig.
3. Malware-Erkennung und Intrusion-Prävention
DPI ist die Erkennungsmaschine in jedem modernen Intrusion Detection System (IDS) und Intrusion Prevention System (IPS). Es fängt Malware auf, die bereits durch das Lesen des Inhalts aktiver Netzwerksitzungen gegen den Perimeter gebrochen wurde.
Eine Perimeter-Firewall stoppt Bedrohungen an der Tür. Aber Bedrohungen, die durch die Tür kommen - Phishing-Nutzlasten, Drive-by-Downloads, kompromittierte Anmeldeinformationen - benötigen eine andere Erkennungsschicht. DPI liefert dies durch Analyse des gesamten internen und ausgehenden Datenverkehrs, nicht nur des eingehenden Datenverkehrs.
Es erkennt:
- Malware-Beaconing auf Kommando- und Steuerserver auf externen IPs
- Ransomware verschlüsselt Dateien und generieren abnormales internes Datenvolumen
- Credential-Stealing-Tools Senden von Authentifizierungsdaten an externe Ziele
- Würmer bewegen sich seitlich über interne Netzwerksegmente
Open-Source-Tools wie suricata und Snort Power DPI-basierte Intrusion Detection für Organisationen aller Größen. Enterprise-Umgebungen überlagern diese auf proprietärer DPI-Hardware für Hochdurchsatz-Umgebungen. Suricata unterstützt beispielsweise Multi-Thread-Inspektion bei 100 Gbit/s mit der richtigen Hardware-Konfiguration.
4. Datenverlustprävention (DLP)
DPI-basierte Datenverlustverhütung erkennt sensible Datenmuster im ausgehenden Datenverkehr und blockiert Übertragungen, bevor sie abgeschlossen werden. Es fängt Datendiebstahl in Echtzeit auf, nicht nachdem ein Verstoß aufgetreten ist.
Organisationen, die mit Kreditkartendaten (PCI DSS-Bereich), Patientenakten (HIPAA-Bereich) oder Geschäftsgeheimnissen umgehen, DPI-Regeln konfigurieren, um bestimmte Datenmuster im ausgehenden Datenverkehr zu erkennen:
- Zahlungskartennummern (16-stellige Sequenzen passende PAN-Formate)
- Sozialversicherungsnummern und nationale Identifikationsformate
- Identifikatoren für Patientengesundheitsakten
- Datenbank-Datensatz-Dumps mit strukturierten Datenmustern
Wenn ein DPI-System diese Muster in einer ausgehenden Verbindung sieht - insbesondere nicht mit unbekannten externen IP-Adressen -, blockiert es die Übertragung und alarmiert das Sicherheitsteam. Auf diese Weise erfassen Unternehmen Insider-Datendiebstahl und Malware-gesteuerte Exfiltration, bevor ein kleiner Vorfall zu einem meldepflichtigen Verstoß wird.
5. Überwachung der Einhaltung von Vorschriften
DPI bietet die kontinuierliche Überwachung und Protokollierung des Datenverkehrs, die HIPAA-, PCI-DSS-, DSGVO- und SOC 2-Compliance-Frameworks für Organisationen erfordern, die während der Übertragung sensible Daten erfordern.
DSGVO (Artikel 32) erfordert angemessene technische Maßnahmen, um die Sicherheit personenbezogener Daten bei der Verarbeitung, auch während der Übermittlung, zu gewährleisten. Die HIPAA verlangt von den versicherten Unternehmen, technische Sicherheitsmaßnahmen zu implementieren, die vor unbefugtem Zugriff auf elektronische geschützte Gesundheitsinformationen über Netzwerke schützen. PCI DSS-Anforderung 10 Mandats Protokollierung und Überwachung des gesamten Zugriffs auf Netzwerkressourcen und Karteninhaberdaten.
DPI generiert die Protokolle auf Paketebene und alarmiert diese Frameworks. Es liefert den Nachweis, dass der Datenverkehr mit sensiblen Daten überwacht wurde, dass nicht autorisierte Übertragungen blockiert wurden und dass die Organisation in Echtzeit Verstöße gegen die Datenverarbeitungsrichtlinien erkennen und darauf reagieren kann.
Bei Atal Networks unterstützt unsere Infrastruktur DSGVO und HIPAA-konforme dedizierte Serverbereitstellungen. Unsere Netzwerksicherheit Stack - einschließlich DPI-basierter Verkehrsüberwachung - ist Teil der Compliance-Position, die wir Kunden in regulierten Branchen bieten.
6. Bandbreitenverwaltung für Hosting-Provider
Hosting-Provider und ISPs verwenden DPI, um zu identifizieren, welche Clients und Anwendungen unverhältnismäßige Bandbreite verbrauchen, Richtlinien für faire Nutzung anzuwenden und die gemeinsame Infrastruktur vor Überforderung durch eine einzige Quelle zu schützen.
Dies ist für uns eine direkte operative Realität. Wenn die Anwendung eines Clients einen Traffic-Anstieg generiert, können wir mit DPI die Quelle genau identifizieren und gezielte Maßnahmen ergreifen, ohne andere Clients in derselben Netzwerkinfrastruktur zu beeinflussen.
Ohne DPI sieht ein Netzwerkadministrator nur aggregierte Datenverkehrsvolumen. Sie können nicht erkennen, ob ein 40-Gbit/s-Spitze ein legitimer Verkehrssprung, ein DDoS-Angriff oder eine falsch konfigurierte Anwendung ist. DPI löst diese Mehrdeutigkeit in Sekundenschnelle auf.
DPI auf dedizierten Servern vs. VPS: ein kritischer Unterschied
Auf der VPS-Infrastruktur wird DPI auf der Hypervisor-Ebene mit gemeinsam genutzten Inspektionsressourcen auf allen virtuellen Maschinen auf demselben Host ausgeführt. Auf dedizierten (Bare Metal) Servern läuft DPI auf einem dedizierten Netzwerkport mit speziellen Konfigurationen für Ihre Workload. Das dedizierte Modell bietet stärkere Sicherheits- und benutzerdefinierte Richtlinienoptionen.
Diese Unterscheidung wird an anderer Stelle nicht behandelt und ist für Kunden direkt von Bedeutung, die zwischen unseren wählen VPS-Hosting und dedizierter Server Pläne
VPS-Umgebung:
Die DPI-Inspektion erfolgt auf Host-Ebene und wird gleichzeitig auf alle virtuellen Maschinen auf dem physischen Server angewendet. Die Inspektionsrichtlinien sind über die Mieter hinweg standardisiert. Sie teilen die Inspektionsbandbreite mit anderen VMs. Benutzerdefinierte DPI-Regeln, die für Ihre Anwendung spezifisch sind, sind im Allgemeinen nicht verfügbar. Der Schutz ist breit, aber nicht maßgeschneidert.
Dedizierte Serverumgebung:
Ihr Server verfügt über einen dedizierten physischen Netzwerkanschluss. DPI arbeitet allein an diesem Port. Die Inspektionsbandbreite wird nicht mit anderen Mietern geteilt. Unser Netzwerk-Engineering-Team kann DPI-Regeln für Ihren Anwendungstyp konfigurieren - beispielsweise eine strengere Outbound-Filterung für eine Finanzanwendung oder anwendungsbezogene QoS für einen Gaming-Server. Der Schutz ist tief und auf Ihre Arbeitsbelastung zugeschnitten.
Für Hochsicherheitsanwendungen — Finanzdienstleistungen, Gesundheitsplattformen, E-Commerce-Stores, die Kartendaten verarbeiten, staatliche Workloads — dedizierte Server mit dedizierten DPI-Konfigurationen bieten den stärksten verfügbaren Schutz. Die Investition in dedizierte Hardware lohnt sich in der Verhütungs- und Compliance-Sicherung.
DPI und verschlüsselter Datenverkehr: Die TLS-Herausforderung
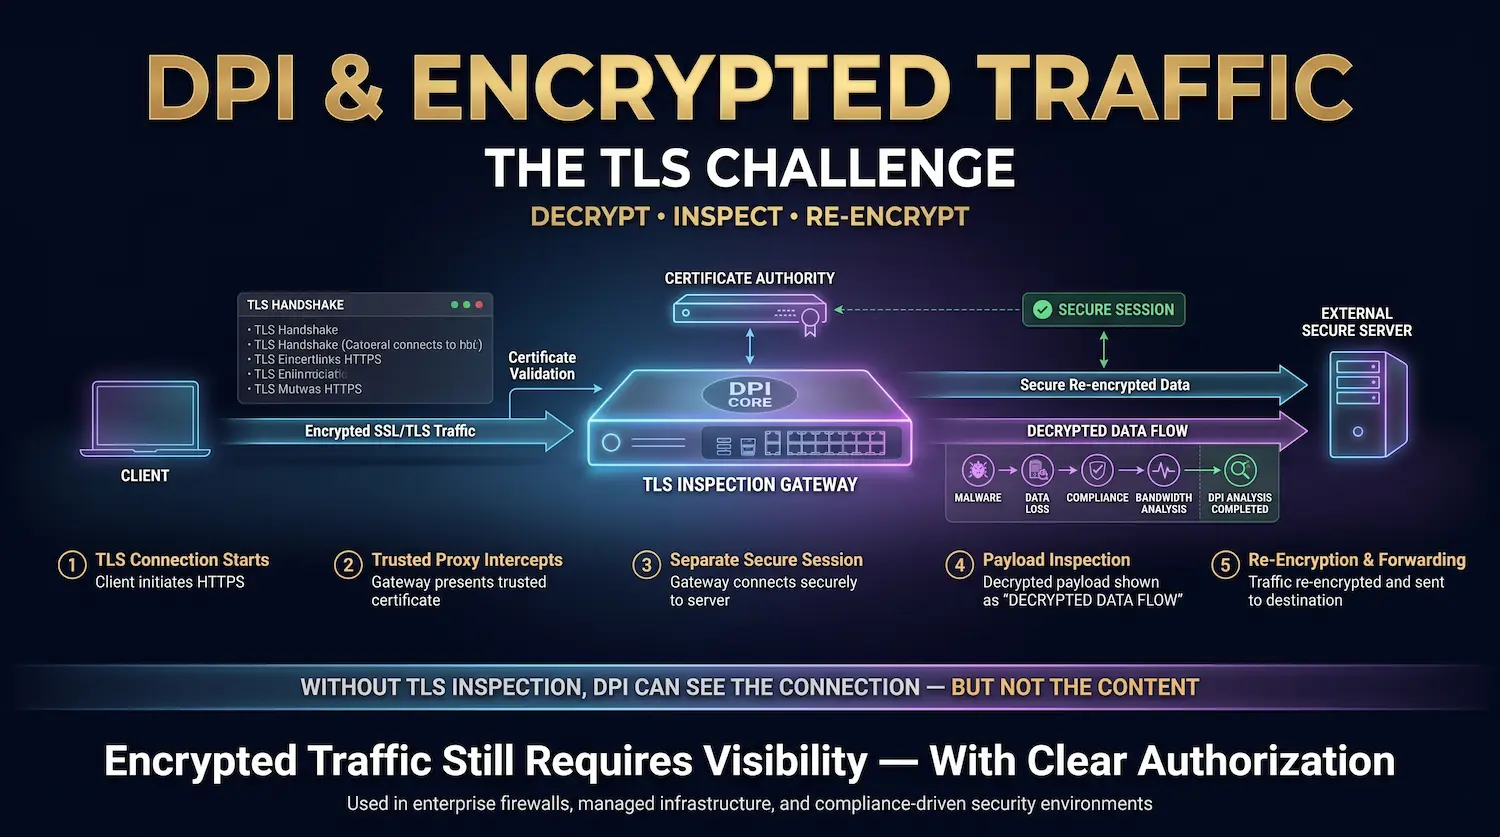
Standard-DPI kann den Inhalt von TLS-verschlüsselten Datenverkehr nicht ohne Entschlüsselung überprüfen. SSL/TLS-Inspektion (auch SSL-Entschlüsselung oder TLS-Abfangen genannt) behebt dies, indem der Datenverkehr am Prüfpunkt entschlüsselt, die Nutzlast analysiert und vor der Weiterleitung erneut verschlüsselt wird. Dadurch wird die volle Effektivität von DPI in HTTPS-dominanten Umgebungen wiederhergestellt.
Ab 2026 werden über 951 tp3t Web-Traffic mit TLS verschlüsselt, laut Transparenzbericht von Googleein Dies stellt eine große Herausforderung für DPI dar: Die zu lesende Nutzlast wird hinter der Verschlüsselung verborgen.
Ein DPI-System ohne SSL-Inspektion sieht nur die TLS-Handshake-Parameter - mit welchem Server der Client eine Verbindung herstellt und welche Cipher-Suite ausgehandelt wurde. Es kann nicht die HTTP-Anfrage, der Antworttext oder eine Malware-Nutzlast angezeigt werden, die sich innerhalb des verschlüsselten Kanals bewegt.
SSL/TLS-Inspektionsprozess:
- Der Client initiiert eine TLS-Verbindung zu einem externen Server.
- Das DPI-Gerät (das als vertrauenswürdiger Proxy fungiert) fängt die Verbindung ab und präsentiert dem Client ein eigenes Zertifikat.
- Das Gerät stellt im Auftrag des Clients eine separate TLS-Verbindung zum eigentlichen externen Server her.
- Der Datenverkehr zwischen dem Client und dem Gerät wird entschlüsselt. Die DPI-Engine überprüft die Klartext-Nutzlast.
- Der Datenverkehr wird vor dem Weiterleiten an den externen Server erneut verschlüsselt.
Dadurch wird die vollständige DPI-Abdeckung in verschlüsselten Umgebungen wiederhergestellt. Die SSL-Inspektion ist Standard in Unternehmens-Sicherheitsstapeln, Firewalls der nächsten Generation von Anbietern wie Palo Alto Networks und Cisco Firepower sowie in Rechenzentrums-Sicherheits-Appliances.
Die Datenschutzüberlegung ist real. Bei der SSL-Inspektion muss das Inspektionsgerät eine vertrauenswürdige Zertifizierungsstelle besitzen. Benutzer, deren Traffic inspiziert wird, sollten informiert werden. Für Unternehmensnetzwerke ist dies eine Standardrichtlinie. Für ISPs der Verbraucher ist die Durchführung einer SSL-Inspektion auf Benutzerverkehr ohne Offenlegung eine erhebliche Datenschutzverletzung und kann gegen geltende Gesetze verstoßen.
Unsere Rechenzentren führen eine SSL-Inspektion nur für Datenverkehr durch, die aus der verwalteten Infrastruktur stammen, in der sich die Kunden explizit für die Überwachung der tiefen Datenverkehr entschieden haben. Wir prüfen den verschlüsselten Datenverkehr nicht ohne klare Autorisierung zu oder von Client-Computern.
DPI und BGP: Funktionsweise der Angriffsminderung auf Netzwerkebene
DPI integriert sich in das Routing von BGP (Border Gateway Protocol), um ferngesteuertes Blackhole-Routing (RTBH) zu ermöglichen - eine Technik, die den Angriffsverkehr zu einem Scrubbing-Center umleitet, in dem DPI schädliche Pakete filtert und sauberen Datenverkehr an den Zielserver zurückgibt.
Unser Netzwerk bei Atal Networks ist 100% Multihomed. Jede Route ist über BGP über mehrere Upstream-Anbieter gleichzeitig verfügbar. Bei dieser Architektur geht es nicht nur um Redundanz – es ist wichtig, wie unser DPI-basierter DDoS-Schutz während eines aktiven Angriffs tatsächlich funktioniert.
Hier ist die Sequenz während eines großen DDoS-Ereignisses:
- Unsere DPI-Systeme am Netzwerkrand erkennen Angriffseigenschaften - Quell-IP-Verteilung, Paketraten, Protokollsignaturen, die mit einem volumetrischen oder Anwendungsschichtangriff übereinstimmen.
- Das DPI-System signalisiert unserer Routing-Infrastruktur die Aktualisierung der BGP-Ansagen über RTBH oder Flowspec (RFC 5575), Leiten des Angriffsverkehrs auf eine Scheueranlage um.
- Die Scrubbing-Funktion wendet zusätzliche DPI-Regeln an, um bösartigen Verkehr von legitem Verkehr im selben Flow zu trennen.
- Clean Traffic wird über einen separaten Weiterleitungspfad an den dedizierten Server des Clients zurückgegeben.
- Der gesamte Vorgang findet für die meisten Angriffstypen in weniger als 30 Sekunden statt.
BGP allein kann das nicht. Es verwaltet Routing-Pfade - es hat kein Konzept von „böswilligem“ Verkehr. DPI liefert die Intelligenz, die dem BGP-System genau sagt, welchen Datenverkehr wann umgeleitet werden soll. Diese beiden Technologien zusammen machen DDoS-Minderung auf Netzwerkebene in großem Maßstab möglich.
DPI und VPNs: beide Seiten der Beziehung
Ein VPN verschlüsselt Ihren Datenverkehr, bevor er Ihr Gerät verlässt, wodurch verhindert wird, dass DPI den Payload-Inhalt liest. Advanced DPI-Systeme können jedoch VPN-Protokolle durch Verkehrsmusteranalyse, Protokoll-Fingerabdruck und Fluss-Timing-Analyse identifizieren - auch ohne den verschlüsselten Inhalt zu lesen.
VPNs und DPI haben eine komplexe Beziehung. Das Verständnis beider Seiten ist für Netzwerkadministratoren und Sicherheitsteams von Bedeutung.
Aus Sicht des Datenschutzes: Ein VPN erstellt einen verschlüsselten Tunnel von Ihrem Gerät zu einem VPN-Server. Ein DPI-System bei Ihrem ISP oder ein Regierungs-Gateway sieht den verschlüsselten Tunnel - nicht Ihre Surfaktivität darin. Der Payload-Inhalt wird durch die Verschlüsselungsschicht des VPN (TLS für OpenVPN, das Noise Protocol Framework für WireGuard oder IPSec für herkömmliche VPN-Implementierungen) geschützt.
Aus diesem Grund schützen VPNs Benutzer vor DPI-Drosseln auf ISP-Ebene und vor staatlichen Inhaltsfilterungssystemen, die auf DPI angewiesen sind, um bestimmte Websites oder Dienste zu blockieren.
Aus Erkennungsperspektive: Fortgeschrittene DPI-Systeme können VPN-Verkehr auch ohne den Inhalt lesen:
- Protokoll-Fingerabdruck: OpenVPN, WireGuard und IPsec verfügen jeweils über unterschiedliche Handshake-Muster und Paketstruktureigenschaften, die DPI erkennt.
- Verkehrsflussanalyse: Der VPN-Verkehr weist charakteristische Flussmuster auf - anhaltende Verbindungen zu einer einzelnen IP, bestimmte Paketgrößenverteilungen -, die sich vom normalen Browserverhalten unterscheiden.
- Port-Nutzungsmuster: Die meisten VPN-Protokolle verwenden bestimmte Portbereiche oder ungewöhnliche Portkombinationen, die DPI kennzeichnen kann.
Einige Regierungen und Unternehmensnetzwerke nutzen diese Funktion, um die VPN-Nutzung vollständig zu blockieren. Als Reaktion darauf setzen VPN-Anbieter wie Mullvad und ProtonVPN ein Verschleierung Schichten Das verschleiert den VPN-Verkehr als regulären HTTPS-Verkehr, was das Protokoll-Fingerabdruck erheblich erschwert.
Für laufende Kunden VPN- oder Proxy-Server Auf unserer Infrastruktur schützt unser DPI auf Netzwerkebene den Server selbst, unabhängig von den Verschlüsselungsprotokollen, die Ihre Clients verwenden, um sich mit ihm zu verbinden.
Privatsphäre, Rechtslage und Netzneutralität
DPI ist in den meisten Gerichtsbarkeiten legal, wenn es für Netzwerksicherheit, DDoS-Minderung und Verkehrsverwaltung verwendet wird. Es wird zu einem rechtlichen und ethischen Problem, wenn es ohne Zustimmung des Benutzers zur Massenüberwachung, Inhaltszensur oder Verhaltensprofilierung verwendet wird.
Der rechtliche Status von DPI hängt ganz von seinem Zweck und der Gerichtsbarkeit ab, in der er angewendet wird.
eindeutig zulässige Nutzungen (in den meisten Ländern, einschließlich der EU und den USA):
- Überwachung der Netzwerksicherheit auf einer Infrastruktur, die Sie besitzen oder verwalten
- DDoS-Erkennung und -Minderung
- QoS Verkehrsmanagement
- Compliance-erforderliche Datenverkehrsprotokollierung (HIPAA, PCI DSS)
- Überwachung der Unternehmenssicherheit in Unternehmensnetzwerken (mit angemessener Offenlegung der Mitarbeiter)
Rechtlich umstrittene oder eingeschränkte Nutzungen:
- ISP-Nutzung von DPI zur Drosselung konkurrierender Streaming-Dienste (Verstöße gegen die Netzneutralität in der EU, in mehreren US-Staaten eingeschränkt)
- Regierungsnutzung von DPI zur Massenüberwachung ohne rechtliche Befugnisse
- Erhebung und Verkauf von Verkehrsverhaltensdaten ohne Zustimmung des Benutzers (DSGVO Artikel 6 erfordert eine rechtmäßige Grundlage)
- DPI für zielgerichtete Werbung ohne Offenlegung (von mehreren ISPs in FTC-Durchsetzungsmaßnahmen verletzt)
DSGVO ist diesbezüglich besonders deutlich. Persönliche Daten, die über die Netzwerküberwachung gesammelt werden - einschließlich Verkehrsmetadaten - unterliegen Datenminimierungsanforderungen, Zweckbeschränkung und Zugriffsrechten. Organisationen, die DPI für alles, was über Sicherheitsvorgänge hinausgeht, verwenden, benötigen eine dokumentierte rechtmäßige Grundlage und eine Richtlinie zur Datenspeicherung, die ihrem angegebenen Zweck entspricht.
Bei Atal Networks ist unsere DPI-Nutzung streng an die Netzwerksicherheit und die Verkehrsverwaltung begrenzt. Wir analysieren Kundenverkehr nicht zu Zwecken der Werbung oder Verhaltensprofilierung. Wir geben keine von DPI abgeleiteten Daten an Dritte weiter.
DPI-Vor- und Nachteile
DPI bietet vollständige Sichtbarkeit der Layer 7-Traffic, die keine frühere Inspektionsmethode übereinstimmt. Die Hauptkompromisse sind höhere Hardwareanforderungen und Datenschutzüberlegungen, die bei jeder Bereitstellung sorgfältig verwaltet werden müssen.
| Vorteil | Detail |
| Vollständige Verkehrssichtbarkeit | Liest Header und Payload auf Layer 7 für die volle Anwendungswahrnehmung |
| Erkennt ausgeblendete Bedrohungen | Fängt Malware, Datendiebstahl und Exploits, die für die reine Header-Inspektion unsichtbar sind |
| Ermöglicht anwendungsbezogenes QoS | Priorisiert Datenverkehr nach Anwendungstyp, nicht nur Portnummer |
| Macht DDoS-Minderung in Echtzeit | Identifiziert Angriffsmuster und löst in weniger als 30 Sekunden eine Antwort auf BGP-Level aus |
| Unterstützt die Einhaltung von Vorschriften | Bietet die von HIPAA, PCI DSS, DSGVO und SOC 2 erforderliche Verkehrsprotokollierung |
| Erkennt Datenexfiltration | Fängt sensible Daten ab, die das Netzwerk verlassen, bevor ein Verstoß abgeschlossen ist |
| Zero-Day-Abdeckung | Protokollanomalie-Erkennung fängt neue Angriffe ohne vorherige Signatur |
| Nachteil | Detail |
| Höhere Hardwareanforderungen | Die Verarbeitung von Nutzlasten bei Drahtgeschwindigkeit erfordert dedizierte Hardware für Umgebungen mit hohem Durchsatz |
| Bedenken hinsichtlich des Datenschutzes der SSL-Inspektion | Entschlüsseln des TLS-Verkehrs zur Inspektion erfordert eine sorgfältige Governance und Offenlegung der Benutzer |
| Verschlüsselte Verkehrsbegrenzung | Ohne SSL-Inspektion wird die Nutzlastanalyse durch TLS-Verschlüsselung blockiert |
| Ausweichtechniken existieren | Paketfragmentierung, Timing-Angriffe und Protokollverschleierung verringern die DPI-Genauigkeit |
| Komplexität der Konfiguration | Protokoll-Anomalie-Regeln erfordern Experten-Tuning, um Fehlalarme zu minimieren |
| Rechtliche und ethische Grenzen | Missbrauch zur Überwachung oder Profilerstellung führt zu rechtlicher Haftung und Vertrauensschaden |
DPI-Tools: Der Technologie-Stack
Die DPI-Fähigkeit ist durch Open-Source-Netzwerkanalyse-Tools, kommerzielle Firewalls der nächsten Generation und speziell angefertigte Rechenzentrums-Hardware verfügbar. Die richtige Wahl hängt vom Verkehrsaufkommen, den Anforderungen an die Prüftiefe und dem operativen Kontext ab.
Open-Source-Tools:
- Wireshark: Industrie-Standard-Netzwerkprotokollanalysator mit tiefer Paketpräparation für Hunderte von Protokollen. Wird zur Fehlerbehebung, forensischen Analyse und Sicherheitsforschung verwendet. Nicht für die Echtzeit-Produktionsblockierung konzipiert, aber für die Analyse und Überprüfung unerlässlich.
- suricata: Hochleistungs-Open-Source-IDs, IPs und die Engine für die Überwachung der Netzwerksicherheit. Unterstützt Multi-Thread-DPI-Inspektion, Lua-Skripting für benutzerdefinierte Regeln und Integration mit Threat Intelligence Feeds. Weit verbreitet in Produktions-ISP- und Hosting-Umgebungen.
- Schnauben: Die ursprünglichen Open-Source-IDs. Umfangreiches Regel-Ökosystem, lange Produktionsbilanz. Suricata hat es für leistungskritische Bereitstellungen weitgehend ersetzt, aber Snort bleibt in Unternehmensumgebungen weit verbreitet.
- Zeek (ehemals Bro): Das Netzwerkanalyse-Framework konzentrierte sich auf Verhaltens- und Protokollebenenanalyse. Generiert strukturierte Protokolle aller Netzwerkaktivitäten, anstatt den Datenverkehr zu blockieren. Hervorragend für die Jagd auf Bedrohungen und forensische Ermittlungen.
Handelsunternehmenslösungen:
- Palo Alto Networks NGFW: Die Firewall der nächsten Generation, die um App-ID herum aufgebaut ist - eine DPI-Engine, die über 3.000 Anwendungen anhand des Verhaltens identifiziert, nicht nach Portnummer. Branchen-Benchmark für Layer 7 Firewall-Leistung.
- Cisco Feuerkraft: Integrierte Bedrohungsabwehrplattform, die DPI, IPS, Malware-Schutz und URL-Filterung in einem einzigen System kombiniert.
- Fortinet FortiGate: Hochleistungs-NGFW mit kundenspezifischer ASIC-Hardware für DPI bei Multi-Gigabit-Geschwindigkeiten.
Rechenzentrums-Hardware:
Für die Inspektion von 40 Gbit / s bis 100 Gbit / s ohne softwarebedingte Latenz führt die speziell entwickelte SmartNIC- und FPGA-basierte DPI-Hardware von Herstellern wie Napatech und Stamus Networks eine Inspektion näher an der physischen Netzwerkschicht durch.
Was DPI für Ihre Serversicherheit bedeutet
DPI ist nicht optional für Organisationen mit einer Infrastruktur, die echte Benutzerdaten verarbeitet, Zahlungen verarbeitet oder latenzempfindliche Anwendungen bedient.
Bei Atal Networks befindet sich jeder von uns bereitgestellte Server hinter unserem DPI-gestützten Netzwerk-Sicherheitsstapel. Unser DDoS-Schutz filtert den Datenverkehr am Netzwerkrand, bevor er Ihre Maschine erreicht. Unser QoS-System stellt sicher, dass der Traffic Ihrer Anwendung auf unseren 10-Gbit/s-Ports Priorität erhält. Unsere Verkehrsüberwachung bietet die Protokollierungsbasis, die für die Bereitstellung von HIPAA- und PCI-DSS-Konformität erforderlich ist.
Sie konfigurieren nichts davon selbst - es läuft automatisch 24 Stunden am Tag über unsere gesamte globale Infrastruktur.
Clients mit erweiterten Anforderungen - benutzerdefinierte DPI-Richtlinien, Filterregeln auf Anwendungsebene oder SSL-Inspektion für die Einhaltung - arbeiten direkt mit unserem Netzwerk-Engineering-Team zusammen, um diese auf Portebene auf ihrem dedizierten Serverplan zu konfigurieren.
Unser Team hat DPI-Infrastrukturen seit über 16 Jahren in über 213 Rechenzentren implementiert und verwaltet. Wir betreiben diese Technologie jeden Tag in Produktion für mehr als 36.000 Unternehmen weltweit.
Bereit, einen Server mit DPI-Schutz auf Netzwerkebene bereitzustellen?
Entdecken Sie unsere dedizierten Serverpläne mit integriertem DDoS-Schutz und QoS-Management - Derzeit 70% für neue Bereitstellungen.
Häufig gestellte Fragen zur tiefen Paketinspektion
Ist eine tiefe Paketinspektion legal?
Deep Packet Inspection ist in den meisten Ländern legal, wenn sie für Netzwerksicherheit, DDoS-Minderung, Verkehrsverwaltung oder Compliance-Überwachung verwendet werden. Rechtliche Einschränkungen gelten, wenn DPI für die Massenüberwachung, Inhaltszensur oder Verhaltensprofilierung ohne Zustimmung des Benutzers verwendet wird. In der EU, DSGVO Artikel 6 Erfordert eine rechtmäßige Grundlage für die Verarbeitung personenbezogener Daten, die aus der Inspektion des Netzwerkverkehrs stammen. In den USA variieren die gesetzlichen Anforderungen je nach Branche - Gesundheitsorganisationen müssen die HIPAA, Finanzorganisationen mit GLBA und Zahlungsabwickler mit PCI DSS einhalten.
Verlangsamt eine tiefe Paketinspektion die Netzwerkleistung?
Moderne, zweckgebundene DPI-Hardware verarbeitet den Datenverkehr mit 10 Gbit/s bis 100 Gbit/s ohne messbare Latenzzeit auf die korrekt konfigurierte Infrastruktur. Die Leistungsminderung von DPI kommt normalerweise von unterversorgten softwarebasierten Implementierungen, die auf Universal-CPUs ausgeführt werden, oder aus schlecht abgestimmten Regelsätzen, die übermäßigen Verarbeitungsaufwand erzeugen. Auf unserer dedizierten Serverinfrastruktur wird DPI auf zweckgebundener Netzwerkhardware ausgeführt, ohne dass sich die Leistung auf den Durchsatz oder die Latenz Ihres Servers auswirkt.
Kann ein VPN eine tiefe Paketinspektion blockieren?
Ein VPN verschlüsselt Ihre Traffic-Nutzlast, wodurch DPI daran hindert, den Inhalt Ihrer Netzwerksitzungen zu lesen. Hochentwickelte DPI-Systeme können jedoch VPN-Protokolle durch Protokoll-Fingerabdruck, Flussanalyse und Timing-Muster-Analyse identifizieren - ohne den verschlüsselten Inhalt zu lesen. Einige VPN-Dienste verwenden Verschleierung, um ihren Datenverkehr als Standard-HTTPS zu verschleiern, was die Protokollidentifikation für anspruchsvolle DPI-Systeme schwieriger, aber nicht unmöglich macht.
Wie unterscheidet sich DPI von einer Firewall?
Eine traditionelle Firewall filtert den Datenverkehr mithilfe von Headerinformationen - IP-Adressen, Portnummern und Verbindungsstatus. DPI liest die volle Paketnutzlast und identifiziert den Datenverkehr durch Anwendungsverhalten, nicht nur Header-Daten. Moderne Firewalls der nächsten Generation (NGFWs) von Anbietern wie Palo Alto Networks und Cisco integrieren DPI als primäre Inspektions-Engine. Eine Firewall ist also ein Gerät, DPI ist die Inspektionstechnik und NGFWs kombinieren beides zu einer einzigen Plattform.
Kann DPI HTTPS und verschlüsselten Datenverkehr überprüfen?
Standard-DPI kann die Nutzlast des TLS-verschlüsselten HTTPS-Datenverkehrs ohne Entschlüsselung nicht überprüfen. Die SSL / TLS-Inspektion (auch als Deep-SSL-Inspektion oder TLS-Interception bezeichnet) behebt dies, indem der Verkehr am Inspektionspunkt entschlüsselt, die Nutzlast analysiert und vor der Weiterleitung erneut verschlüsselt wird. Dieser Ansatz wird in Unternehmenssicherheitsumgebungen und Rechenzentren verwendet, in denen Compliance- und Sicherheitsanforderungen dies rechtfertigen. In den meisten Gerichtsbarkeiten erfordert es eine ordnungsgemäße Zertifikatsverwaltung und eine klare Offenlegung der Benutzer.
Kann DPI Zero-Day-Angriffe erkennen?
Signaturbasierte DPI kann Zero-Day-Angriffe nicht erkennen, da für sie noch keine Signatur vorhanden ist. Die Erkennung von Protokollanomalien fängt jedoch viele Null-Tages-Bedrohungen ab, indem Verhaltensweisen kennzeichnen, die von etablierten Protokollstandards abweichen - auch wenn keine vorherige Signatur vorhanden ist. Die Heuristik- und Verhaltensanalyse fügt eine weitere Erkennungsschicht hinzu, indem ungewöhnliche Verkehrsmuster identifiziert werden, die das Angriffsverhalten anzeigen, unabhängig davon, ob der spezifische Angriff bekannt ist. Überlagerte DPI-Systeme, die alle drei Techniken kombinieren, bieten die stärkste Abdeckung sowohl gegen bekannte als auch für unbekannte Bedrohungen.
Verwendet Atal Networks DPI, um dedizierte Server zu schützen?
Ja. Unser DDoS-Schutz auf Netzwerkebene verwendet DPI, um den Angriffsverkehr in allen unseren Rechenzentren weltweit automatisch für jeden Kunden zu identifizieren und zu filtern. Unser QoS-System verwendet DPI, um den Datenverkehr für latenzempfindliche Anwendungen zu priorisieren, die auf Ihrem Server ausgeführt werden. Wir konfigurieren auch benutzerdefinierte DPI-Richtlinien für Clients mit erweiterten Sicherheits- oder Compliance-Anforderungen. Kontaktieren Sie unser Team unter atalnetworks.com/contact um die richtige Konfiguration für Ihren Anwendungsfall zu diskutieren.
Wird DPI von Internetdienstanbietern verwendet?
ISPs verwenden DPI häufig für Verkehrsmanagement, DDoS-Minderung und Einhaltung gesetzlicher Anforderungen. Zu den umstrittenen ISP-Anwendungen von DPI gehören der Drosselungsverkehr zu konkurrierenden Video-Streaming-Diensten (ein Problem mit der Netzneutralität) und verhaltensbezogene Werbung (mit Datenverkehrsanalysedaten ohne Zustimmung des Benutzers). Die Federal Communications Commission und die EU-Aufsichtsbehörden haben Durchsetzungsmaßnahmen gegen beide Praktiken ergriffen. Legitime Verwendung von ISP - Sicherheitsüberwachung, Angriffsminderung und QoS-Management - werden weitgehend akzeptiert.
