 Ga naar de inhoud



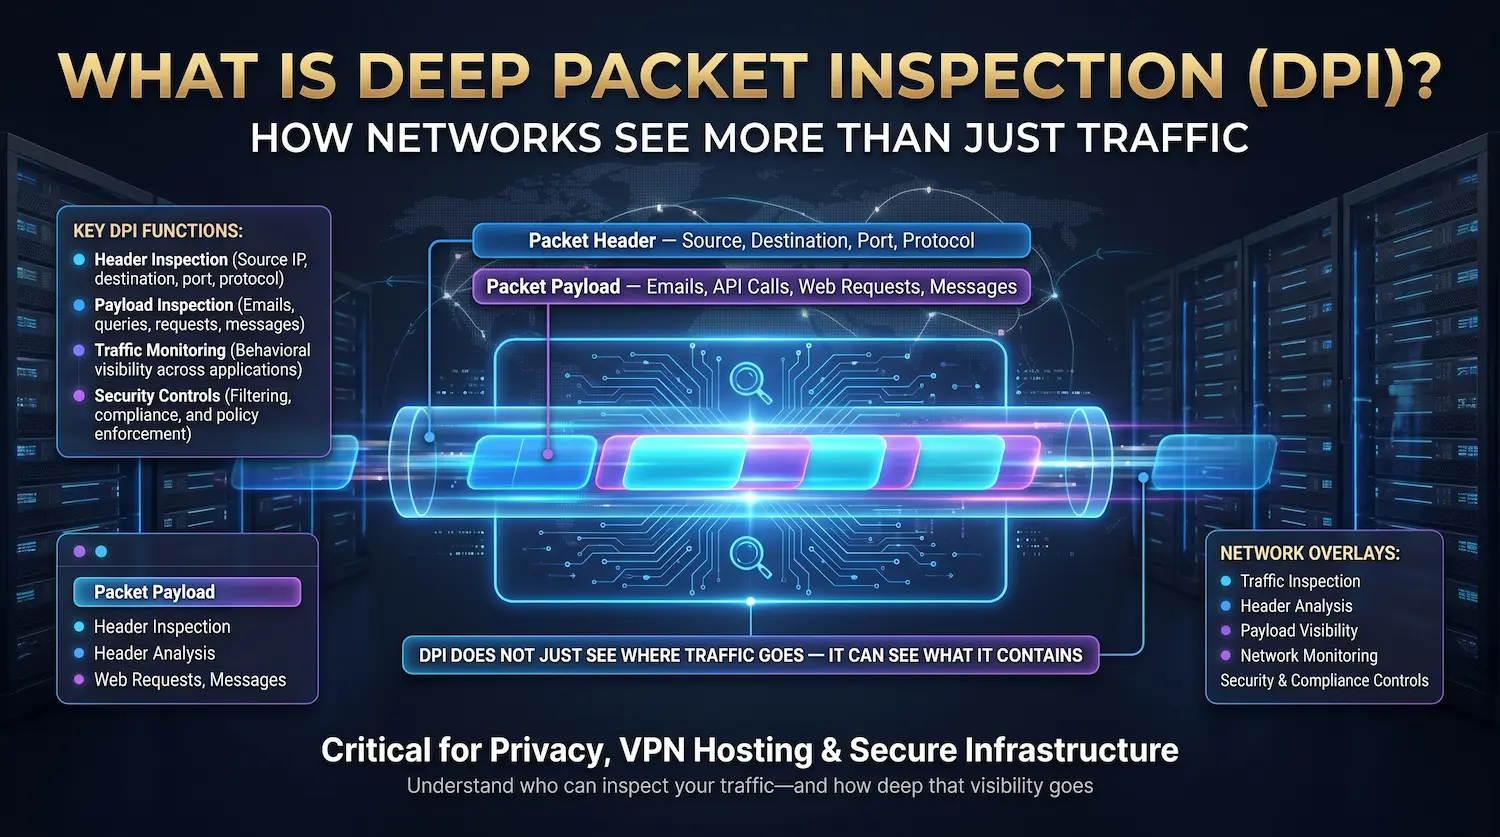
Snelle definitie: Deep Packet Inspection (DPI) is een methode voor netwerkverkeersanalyse die zowel de koptekst als de volledige datapayload leest van elk pakket dat door een netwerkcontrolepunt gaat. Het werkt op laag 7 van het OSI-model - de applicatielaag - en geeft netwerkoperators volledig inzicht in wat er in realtime over hun infrastructuur beweegt.
De meeste netwerkbeveiligingstools lezen alleen het label op een pakket. DPI opent het pakket en leest wat erin zit.
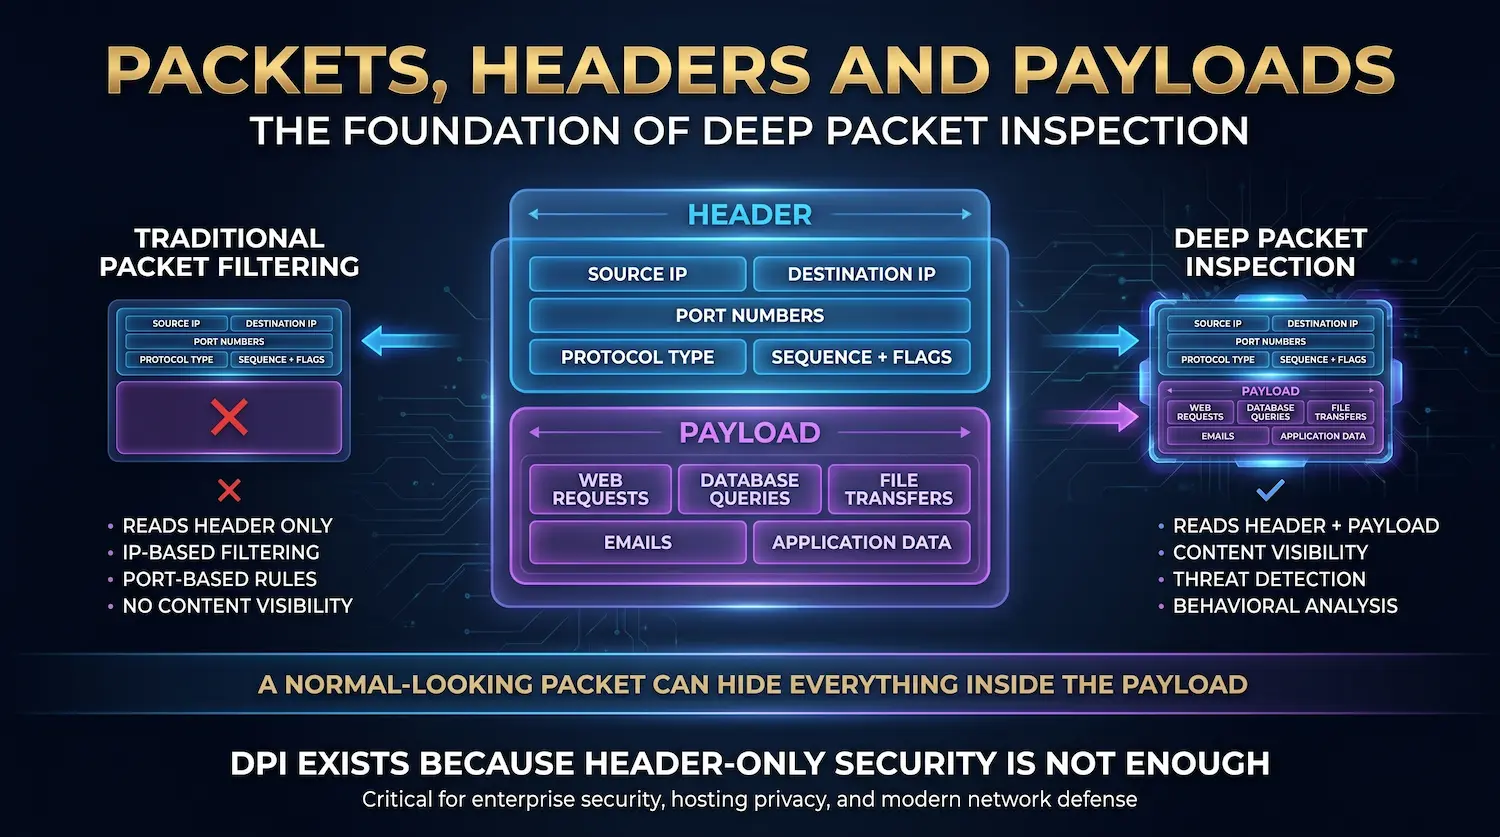
Elk stukje gegevens dat door een netwerk reist, beweegt als een pakket - een kleine bundel informatie met een routeringslabel (header) en een sectie met gegevensinhoud (payload). Traditionele firewalls kijken alleen naar het routeringslabel. Ze controleren waar het pakket heen gaat en waar het vandaan komt. dat is alles.
DPI gaat verder. Het leest de werkelijke inhoud in het pakket. Deze mogelijkheid is hoe moderne infrastructuur verborgen malware detecteert, stopt DDoS-aanvallen, handhaaft gegevensbeleid en beheert netwerkprestaties op schaal.
Atal Networks exploiteert DPI in meer dan 213 datacenters in meer dan 196 landen. Onze DDoS-beveiliging op netwerkniveau - die meer dan 36.000 dedicated server- en VPS-clients afschermt - draait op DPI als primaire detectie-engine. Dit artikel legt precies uit hoe het werkt, waarom het ertoe doet en wat het betekent voor uw infrastructuur.
Inhoudsopgave
- Pakketten, headers en payloads: de Foundation
- Hoe Deep Packet Inspection werkt
- DPI versus stateful pakketinspectie: een directe vergelijking
- DPI en het OSI-model
- De drie DPI-analysetechnieken
- Zes real-world DPI use-cases
- DPI op dedicated servers vs. VPS: een kritisch verschil
- DPI en versleuteld verkeer: de TLS-uitdaging
- DPI en BGP: hoe werkt aanvalsbeperking op netwerkniveau
- DPI en VPN's: beide kanten van de relatie
- Privacy, juridische status en netneutraliteit
- DPI-voor- en nadelen
- DPI-tools: de technologiestapel
- Wat DPI betekent voor uw serverbeveiliging
- Veelgestelde vragen over Deep Packet Inspection
Pakketten, headers en payloads: de Foundation
Een datapakket is de basiseenheid van communicatie over elk IP-netwerk. Elk pakket bestaat uit twee delen: een header die adresseninformatie bevat en een payload die de werkelijke gegevens die worden verzonden, vervoert.
Het begrijpen van deze structuur is essentieel voordat u uitlegt wat DPI anders doet dan oudere methoden.
De hoofd Bevat:
- Bron IP-adres (waar het pakket vandaan kwam)
- bestemmings-IP-adres (waar het naartoe gaat)
- Bron- en bestemmingspoortnummers
- Protocoltype (TCP, UDP, ICMP, enz.)
- Pakketvolgnummer en vlaggen
Dit is de envelop. Het vertelt het netwerk waar het pakket moet worden afgeleverd. Traditionele pakketfiltering en vroeg Stateful firewalls Lees alleen deze envelop. Ze nemen beslissingen of blokkeerbeslissingen alleen op basis van IP-adressen en poortnummers.
De laadvermogen is de inhoud in de envelop. Het bevat de werkelijke gegevens: een webpaginaverzoek, een databasequery, een bestand dat wordt overgedragen, een videostream, een opdracht-en-besturingsinstructie van malware of gegevens die uit uw netwerk worden geëxfiltreerd.
Wanneer een beveiligingssysteem alleen de header leest, werkt het blind voor het laadvermogen. Een pakket met een perfect normaal ogende koptekst kan ransomware vervoeren. Het kan gestolen creditcardnummers vervoeren die naar de server van een aanvaller gaan. Het kan een botnet-opdracht vermomd als browserverkeer dragen.
DPI lost deze blinde vlek op. Hij leest de lading.
Hoe Deep Packet Inspection werkt
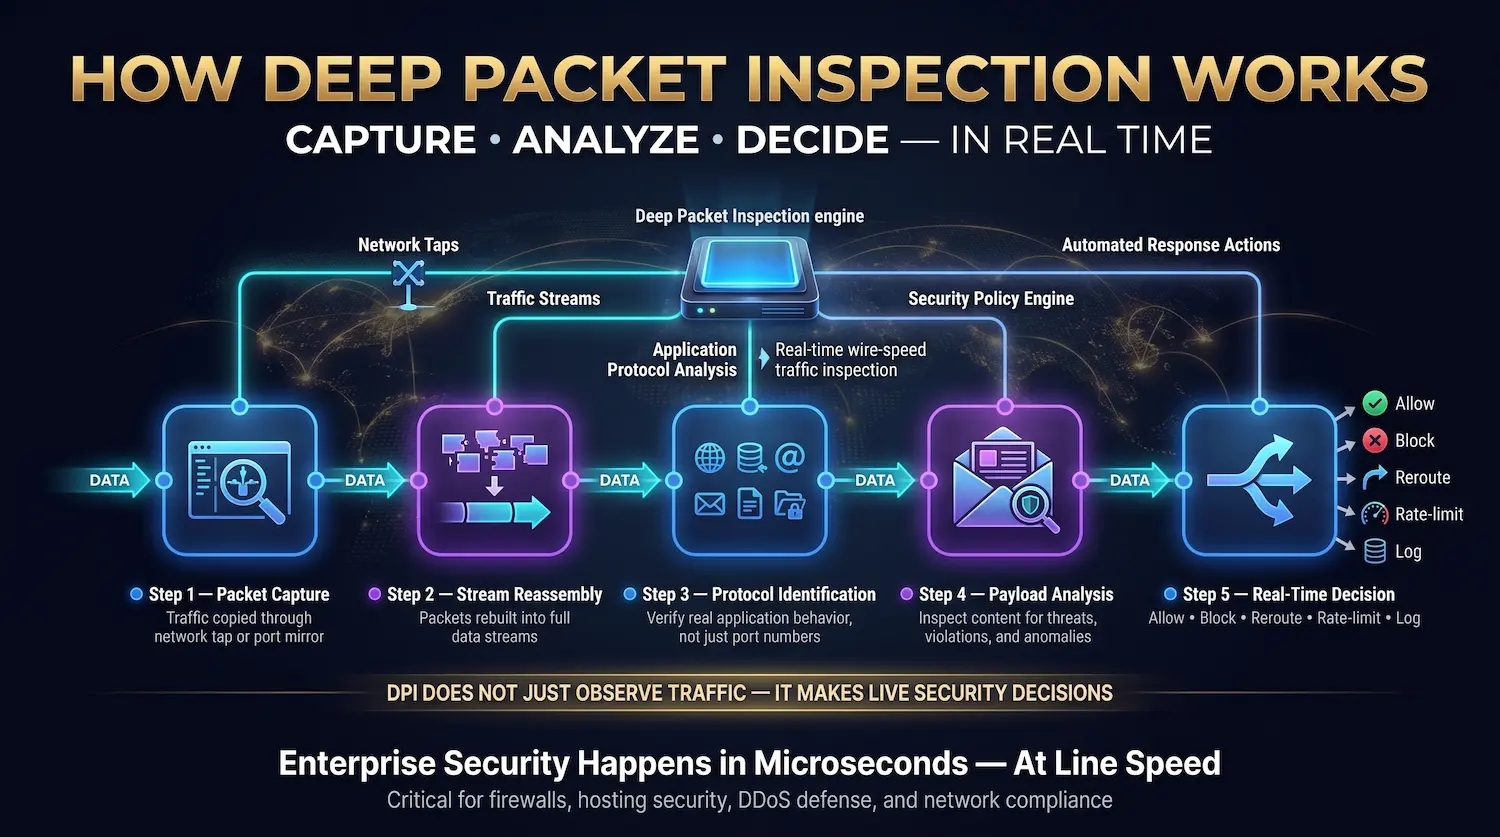
Diepe pakketinspectie werkt door pakketten te onderscheppen bij een netwerkcontrolepunt, ze opnieuw samen te voegen tot gegevensstromen, het gebruikte applicatieprotocol te identificeren en de payload-inhoud te analyseren met een reeks detectieregels - allemaal in realtime, met draadsnelheid.
Hier is het volledige proces, stap voor stap:
Stap 1 — Pakketopname
Pakketten Voer het DPI-apparaat in via een netwerktap- of poortspiegel. Een netwerk tikt passief verkeer van een link. Een poortspiegel (soms een SPAN-poort genoemd) dupliceert het verkeer van een switch naar een bewakingspoort. Elke methode geeft de DPI-engine toegang tot elk pakket zonder de stroom te verstoren.
Modern speciaal gebouwde DPI-hardware verwerkt verkeer met 10 Gbps tot 100 Gbps zonder meetbare latentie toe te voegen. Op software gebaseerde DPI die op servers voor algemene doeleinden draait, kan lagere volumes aan, maar kan latentie introduceren onder zware belasting.
Stap 2 - Stream opnieuw monteren
Veel aanvallen splitsen hun payload over meerdere pakketten om detectie te ontwijken. Een malwarehandtekening verspreid over 10 afzonderlijke pakketten ziet er schoon uit wanneer het pakket per pakket wordt onderzocht. DPI monteert gerelateerde pakketten opnieuw in hun volledige gegevensstroom vóór analyse. Deze stap is van cruciaal belang voor het vangen van op fragmentatie gebaseerde ontwijkingstechnieken.
Stap 3 — Protocolidentificatie
De DPI-engine identificeert het gebruikte applicatieprotocol. Dit gaat veel verder dan het controleren van het poortnummer. Poort 443 zou HTTPS-verkeer moeten vervoeren, maar DPI verifieert dat het verkeer zich daadwerkelijk gedraagt als HTTPS. Het kan detecteren wanneer een peer-to-peer-applicatie zichzelf vermomt als webverkeer op poort 80 of wanneer malware DNS (poort 53) gebruikt om uitgaande tunnelgegevens te tunnelen.
Volgens NIST speciale publicatie 800-41, nauwkeurige protocolidentificatie op de applicatielaag is een kernvereiste voor de effectiviteit van de volgende generatie firewall. DPI levert deze identificatie betrouwbaar, zelfs wanneer aanvallers het verkeer proberen te verhullen.
Stap 4 — Payloadanalyse
De engine analyseert de inhoud van het laadvermogen aan de hand van drie soorten regels (gedetailleerd in de volgende sectie). Deze analyse controleert op bekende dreigingshandtekeningen, schendingen van de protocolregel en gedragsafwijkingen - tegelijkertijd.
Stap 5 - Realtime beslissing
Op basis van het analyseresultaat onderneemt de DPI-engine een van de vijf acties:
| Actie | Beschrijving |
| Toestaan | het pakket gaat normaal door |
| Blok | pakket wordt gedropt; Verbinding verbroken |
| routeren | Pakket omgeleid naar quarantaine of schrobcentrum |
| Tarieflimiet | Pakketten zijn toegestaan, maar de bandbreedte voor die stroom wordt gesmoord |
| log en alert | het pakket gaat voorbij; De beheerder wordt ter beoordeling op de hoogte gebracht |
Het hele proces - vastleggen, hermonteren, identificeren, analyseren, beslissingen - duurt microseconden. In onze datacenters gebeurt dit op lijnsnelheid zonder de netwerkprestaties van uw server te onderbreken.
DPI versus stateful pakketinspectie: een directe vergelijking
Stateful Packet Inspection (SPI) volgt de status van actieve netwerkverbindingen en filtert verkeer op basis van headergegevens op lagen 3 en 4. Deep Packet Inspection bereikt Layer 7 en leest de werkelijke payload-inhoud, waardoor het zichtbaarheid op applicatieniveau krijgt die SPI niet kan bieden.
Dit is de meest voorkomende verwarring in netwerkbeveiliging. Beide methoden inspecteren pakketten, maar ze werken op zeer verschillende diepten.
| Kenmerk | Stateful pakketinspectie (SPI) | Deep Packet Inspection (DPI) |
| OSI-lagen | 3–4 (netwerk + transport) | 3-7 (tot toepassing) |
| leest | Alleen header (IP, poort, protocolstatus) | Header + volledige payload-inhoud |
| Toepassingsbewustzijn | Nee | Ja |
| kan specifieke apps identificeren | Nee | Ja |
| Detecteert malware in de payload | Nee | Ja |
| Vangt protocol vermommingsaanvallen | Nee | Ja |
| SSL/TLS-inspectie | Nee | Ja (met decodering) |
| Prestatiekosten | Laag | Hoger (verschil door speciale hardware) |
| het beste voor | Basis firewallregels, NAT en het volgen van verbindingen | Geavanceerde dreigingsdetectie, QoS, DDOS-beperking, DLP |
SPI was de industriestandaard in de jaren negentig en 2000. Het werkt voor de basis perimetercontrole. Het probleem is dat moderne bedreigingen zich niet onthullen in pakketheaders. Ransomware, tools voor gegevensdiefstal en geavanceerde persistente bedreigingen (APT's) maken allemaal gebruik van de payload blinde vlek die SPI open laat.
DPI sluit die blinde vlek volledig.
DPI en het OSI-model
Deep Packet Inspection werkt voornamelijk op laag 7 van de OSI-model — De applicatielaag — hoewel het tijdens zijn analyse ook gegevens op lagen 3 tot en met 6 verwerkt. Dit laag 7-bereik is wat DPI scheidt van elke eerdere pakketinspectiemethode.
De OSI-model Definieert zeven lagen netwerkcommunicatie:
| OSI-laag | Naam | Wat het aanhoudt |
| Laag 7 | Toepassing | Gebruikersgerichte protocollen: HTTP, HTTPS, DNS, SMTP, FTP, VoIP |
| Laag 6 | Presentatie | Encryptie, compressie, gegevensformattering (TLS/SSL leeft hier) |
| Laag 5 | Sessie | Sessiebeheer, authenticatiehanddrukken |
| laag 4 | Vervoer- | TCP/UDP, poortnummers, segmentatie |
| Laag 3 | Netwerk | IP-adressen, routering |
| laag 2 | datalink | MAC-adressen, doorsturen op switch-level |
| laag 1 | Fysiek | Kabels, signalen, hardware |
Traditionele pakketfiltering werkt op lagen 3 en 4. Het leest IP-adressen en poortnummers. Stateful Inspection voegt verbindingsregistratie toe bij laag 4, maar gaat niet verder.
DPI bereikt laag 7. Op deze laag kan het systeem zien:
- De specifieke applicatie die het verkeer genereert (Chrome, Firefox, Slack, BitTorrent)
- De exacte inhoud van de HTTP-verzoek of DNS-query
- De opdracht wordt uitgevoerd tijdens een SSH-sessie
- Het bestand wordt overgedragen via FTP
- De codec die wordt gebruikt door een VoIP-applicatie
Dit is de reden waarom DPI-compatibele systemen een BitTorrent-overdracht vermomd kunnen identificeren als HTTP-verkeer op poort 80 of een DNS-tunnelaanval die gegevens per keer uitsluit. Geen van deze aanvallen is zichtbaar onder laag 7.
De drie DPI-analysetechnieken
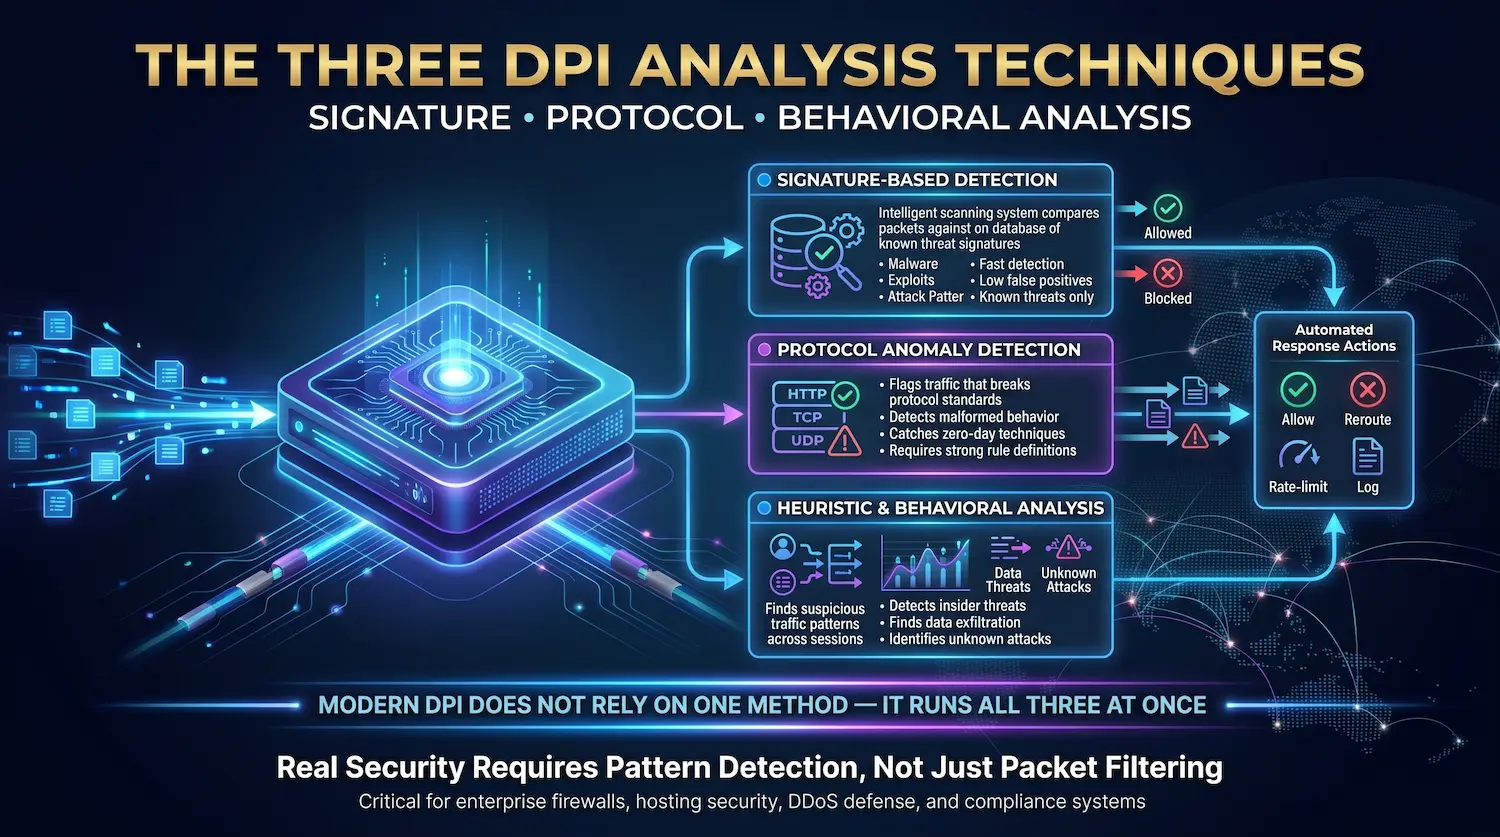
DPI maakt gebruik van drie kernanalysemethoden: op handtekeningen gebaseerde detectie voor bekende bedreigingen, protocolafwijkingsdetectie voor regelschendingen en heuristische of gedragsanalyse voor onbekende patronen. Moderne enterprise DPI-systemen draaien alle drie tegelijkertijd.
Op handtekeningen gebaseerde detectie
Het systeem onderhoudt een continu bijgewerkte database met bekende dreigingshandtekeningen. Elke handtekening is een nauwkeurig patroon - een bytereeks, tekenreeks of gedragsmarkering - gekoppeld aan een specifieke malwarefamilie, exploitkit of aanvalstool.
Elk pakket payload wordt in realtime vergeleken met deze database. Wanneer een match wordt gevonden, werkt de DPI-engine onmiddellijk. Handtekeningdatabases van leveranciers zoals Snort en Suricata bevatten tienduizenden handtekeningen over malware, exploits, protocolmisbruik en datalekkende patronen.
kracht: Zeer snel en nauwkeurig voor bekende bedreigingen. Vals-positieve tarieven zijn laag omdat handtekeningen specifiek zijn.
Beperking: Detecteert alleen bedreigingen die al in de database staan. Een gloednieuwe aanval zonder voorafgaande handtekening gaat onopgemerkt door totdat de database is bijgewerkt.
Protocolafwijking detectie
Deze techniek zoekt niet naar slechte dingen bij naam. Het definieert hoe "juist" eruitziet voor elk protocol - op basis van officiële normen zoals RFC 791 voor IP en RFC 1122 voor internetstandaarden — en markeert alles wat afwijkt.
Een HTTP-pakket dat in strijd is met de HTTP/1.1-specificatie, wordt gemarkeerd. Een DNS-respons die groter is dan de limiet van 512 bytes die door de originele DNS-standaard is ingesteld, wordt gemarkeerd. Een TCP-handdruk die niet de standaard SYN-SYN/ACK-ACK-reeks volgt, wordt gemarkeerd.
The approach follows what security teams call “default deny” — only traffic that conforms completely to its stated protocol is allowed to pass without scrutiny.
kracht: Vangt zero-day-aanvallen en nieuwe exploittechnieken omdat er geen voorkennis van de dreiging vereist is. Elk misvormd of out-of-spec-gedrag veroorzaakt een vlag.
Beperking: Hogere configuratiecomplexiteit. Vereist goed onderhouden protocoldefinitieregels om buitensporige valse positieven te voorkomen.
Heuristische en gedragsanalyse
Moderne DPI-systemen voegen een derde laag toe: machine learning-modellen die verkeerspatronen analyseren over hele sessies en stromen - niet individuele pakketten.
Een enkele uitgaande DNS-query naar een onbekend domein is normaal. Tweehonderd DNS-query's per minuut naar tientallen roterende domeinen is een leerboekteken van op DNS gebaseerd Botnet-commando-en-controleverkeer. Een enkel bestandsupload is verwacht gedrag. Een machine die 40 GB uploadt naar een extern IP-adres om 3:00 uur is een data-exfiltratiegebeurtenis.
Heuristische analyse identificeert deze patronen, zelfs wanneer elk individueel pakket goed gevormd is en alleen handtekening- en protocolcontroles zou doorstaan.
kracht: Vangt nieuwe aanvallen, insiderbedreigingen en lage- en trage gegevensdiefstal die zowel handtekening- als protocolanalyse ontwijken.
Beperking: hogere rekenvereisten. Vereist trainingsgegevens en afstemming om valse positieven in productieomgevingen te minimaliseren.
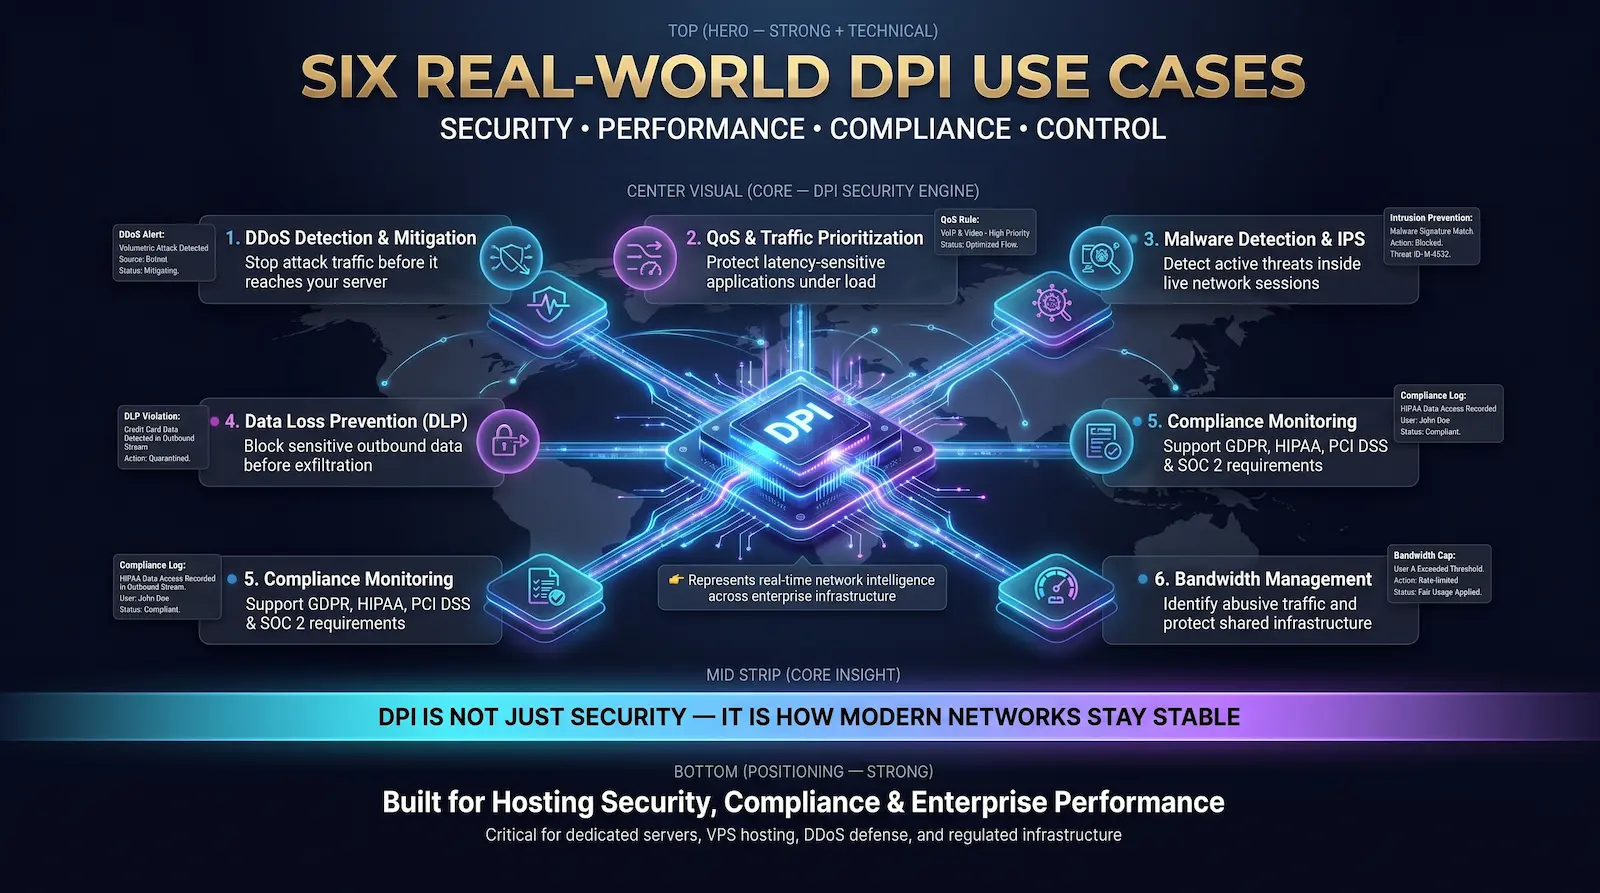
Zes real-world DPI use-cases
1. DDoS-aanvaldetectie en -beperking
DDoS-aanvallen genereren kwaadaardig verkeer op hoog volume om een server te overweldigen. DPI detecteert aanvalspatronen op pakketniveau en blokkeert ze voordat ze uw infrastructuur bereiken - waardoor aanvalsverkeer wordt gefilterd terwijl legitieme gebruikers doorlopen.
Dit is de meest directe toepassing van DPI voor onze klanten bij Atal Networks. DDoS-aanvallen zijn dramatisch gegroeid in schaal: volgens de CISA 2024 Bedreigingsrapport, volumetrische DDoS-aanvallen nu routinematig groter zijn dan 1 TBP's. Geen enkele server kan dat volume absorberen zonder upstream-bescherming.
DPI identificeert DDoS-patronen aan de netwerkrand:
- Volumetrische aanvallen: Plotselinge pieken van duizenden bron-IP's, vaak met behulp van UDP-overstromings- of ICMP-overstromingstechnieken
- Protocolaanvallen: SYN-overstromingen die de TCP-handshake exploiteren, waardoor de verbindingsstatus op de doelserver wordt gebruikt
- Applicatie-layer-aanvallen: HTTP-overstromingen die geldig uitziende verzoeken verzenden naar bronnen voor servers
- Versterkingsaanvallen: DNS- of NTP-reflectieaanvallen die legitieme protocollen gebruiken om enorm verkeersvolume te genereren
Onze DPI-systemen op elk van onze 213+ aanwezigheidspunten identificeren deze patronen in realtime en laten het aanvalsverkeer aan de rand van het netwerk vallen, voordat het uw dedicated server of VPS. Dit is hoe we een uptime SLA van 99.99% behouden, zelfs tijdens actieve aanvalscampagnes.
2. Prioritering van netwerkverkeer en QoS
DPI maakt het beheer van de Quality of Service (QoS) mogelijk door precies te identificeren welke applicatie elke verkeersstroom genereert en prioriteitsregels toe te passen die ervoor zorgen dat latentiegevoelige applicaties altijd de bandbreedte krijgen die ze nodig hebben.
Zonder DPI behandelt een netwerk alle pakketten gelijk. Een overdracht van bestandsback-ups concurreert om bandbreedte met een live videogesprek. Een peer-to-peer-download verbruikt bronnen die naar een bedrijfskritische databasetransactie moeten gaan.
Met DPI weet het netwerk het verschil. Het kan:
- Geef prioriteit aan VoIP- en videoconferentiepakketten om problemen met de gesprekskwaliteit te minimaliseren
- Garandeer een consistente bandbreedtetoewijzing voor realtime toepassingen
- Rate-limit peer-to-peer- en bulktransferverkeer tijdens piekuren
- Zorg ervoor dat SaaS-toepassingsverkeer levering met lage latentie krijgt
Voor klanten met handelsplatforms, live streamingdiensten of realtime analyses op onze bare metal servers, QoS-beheer via DPI is wat ervoor zorgt dat die applicaties betrouwbaar onder belasting presteren.
3. Malwaredetectie en inbraakpreventie
DPI is de detectie-engine in elk modern inbraakdetectiesysteem (IDS) en inbraakpreventiesysteem (IPS). Het vangt malware op die de perimeter al heeft geschonden door de inhoud van actieve netwerksessies te lezen.
Een perimeter firewall stopt bedreigingen aan de deur. Maar bedreigingen die door de deur komen - phishing-payloads, drive-by-downloads, gecompromitteerde referenties - hebben een andere detectielaag nodig. DPI biedt het door al het interne en uitgaande verkeer te analyseren, niet alleen inkomend verkeer.
het detecteert:
- Malware bakens naar command-and-control servers op externe IP's
- Ransomware versleutelt bestanden en genereert abnormale interne verkeersvolumes
- Hulpmiddelen voor het stelen van referenties die authenticatiegegevens naar externe bestemmingen verzenden
- Wormen die zijdelings over interne netwerksegmenten bewegen
open source tools zoals zonnespiegel en Snort Power DPI-gebaseerde inbraakdetectie voor organisaties van elke omvang. Enterprise Environments Layer deze bovenop gepatenteerde DPI-hardware voor high-throughput-omgevingen. Suricata ondersteunt bijvoorbeeld multi-threaded inspectie met 100 Gbps met de juiste hardwareconfiguratie.
4. Preventie van gegevensverlies (DLP)
Op DPI gebaseerde gegevensverliespreventie detecteert gevoelige gegevenspatronen in uitgaand verkeer en blokkeert overdrachten voordat ze zijn voltooid. Het vat in realtime gegevensdiefstal op, niet nadat er een inbreuk heeft plaatsgevonden.
Organisaties die creditcardgegevens (PCI DSS-scope), patiëntendossiers (HIPAA-scope) of handelsgeheimen verwerken, configureren DPI-regels om specifieke gegevenspatronen in uitgaand verkeer te detecteren:
- Betaalkaartnummers (16-cijferige reeksen die overeenkomen met PAN-formaten)
- Burgerservicenummers en nationale identificatieformaten
- Identifiers voor patiëntengezondheidsdossiers
- Databaserecorddumps met gestructureerde gegevenspatronen
Wanneer een DPI-systeem deze patronen in een uitgaande verbinding ziet - vooral voor onbekende externe IP-adressen - blokkeert het de overdracht en waarschuwt het beveiligingsteam. Dit is hoe organisaties insider-gegevensdiefstal en malware-gedreven exfiltratie opvangen voordat een klein incident een rapporteerbare inbreuk wordt.
5. Controle van de naleving van de regelgeving
DPI biedt de continue verkeerscontrole en -logging die HIPAA-, PCI DSS-, GDPR- en SOC 2-compliancekaders vereisen voor organisaties die gevoelige gegevens tijdens het transport verwerken.
AVG (Artikel 32) vereist passende technische maatregelen om de beveiliging van persoonsgegevens tijdens de verwerking te waarborgen, ook tijdens de verzending. HIPAA vereist dat gedekte entiteiten technische beveiligingsmaatregelen treffen die waken tegen ongeoorloofde toegang tot elektronische beschermde gezondheidsinformatie via netwerken. PCI DSS-vereiste 10 verplicht logging en bewaking van alle toegang tot netwerkbronnen en kaarthoudergegevens.
DPI genereert de logboeken op pakketniveau en waarschuwt deze frameworks. Het levert bewijs dat verkeer met gevoelige gegevens werd gecontroleerd, dat ongeoorloofde overdrachten werden geblokkeerd en dat de organisatie in realtime beleidsschendingen van gegevensafhandeling kan detecteren en erop kan reageren.
Bij Atal Networks ondersteunt onze infrastructuur AVG en HIPAA-compliant dedicated serverimplementaties. Onze Netwerkbeveiliging Stack - inclusief op DPI gebaseerde verkeersmonitoring - maakt deel uit van de nalevingshouding die we leveren aan klanten in gereguleerde industrieën.
6. Bandbreedtebeheer voor hostingproviders
Hostingproviders en ISP's gebruiken DPI om vast te stellen welke clients en applicaties onevenredige bandbreedte gebruiken, Fair Use-beleid toepassen en gedeelde infrastructuur beschermen tegen overweldigd worden door één enkele bron.
Dit is een directe operationele realiteit voor ons. Wanneer de applicatie van een klant een verkeerspiek genereert, laat DPI ons de bron precies identificeren en gerichte actie ondernemen zonder andere klanten op dezelfde netwerkinfrastructuur te beïnvloeden.
Zonder DPI ziet een netwerkbeheerder alleen geaggregeerde verkeersvolumes. Ze kunnen niet zeggen of een spike van 40 Gbps een legitieme verkeersopwaartse golf, een DDoS-aanval of een verkeerd geconfigureerde applicatie is. DPI lost deze dubbelzinnigheid in seconden op.
DPI op dedicated servers vs. VPS: een kritisch verschil
Op VPS-infrastructuur draait DPI op de hypervisorlaag met gedeelde inspectiebronnen op alle virtuele machines op dezelfde host. Op dedicated (bare metaal) servers draait DPI op een speciale netwerkpoort met configuraties die specifiek zijn voor uw werklast. Het speciale model biedt sterkere beveiligings- en aangepaste beleidsopties.
Dit onderscheid wordt niet elders behandeld en het is direct van belang voor klanten die kiezen tussen onze VPS-hosting en dedicated server Plannen.
VPS-omgeving:
DPI-inspectie vindt plaats op hostniveau, gelijktijdig toegepast op alle virtuele machines op de fysieke server. Het inspectiebeleid is gestandaardiseerd tussen huurders. U deelt inspectiebandbreedte met andere VM's. Aangepaste DPI-regels die specifiek zijn voor uw toepassing zijn over het algemeen niet beschikbaar. Bescherming is breed, maar niet op maat.
Toegewijde serveromgeving:
Uw server heeft een speciale fysieke netwerkpoort. DPI werkt alleen op die poort. Inspectiebandbreedte wordt niet gedeeld met andere huurders. Ons Network Engineering-team kan DPI-regels configureren die specifiek zijn voor uw toepassingstype, bijvoorbeeld strengere uitgaande filtering voor een financiële toepassing of applicatiebewuste QoS voor een gamingserver. Bescherming is diep en afgestemd op uw werkdruk.
Voor toepassingen met een hoge beveiliging — Financiële diensten, gezondheidszorgplatforms, e-commercewinkels die kaartgegevens verwerken, overheidswerklasten — Dedicated servers met speciale DPI-configuraties bieden de sterkste beschikbare bescherming. De investering in toegewijde hardware betaalt zichzelf terug in de preventie van inbreukpreventie en naleving.
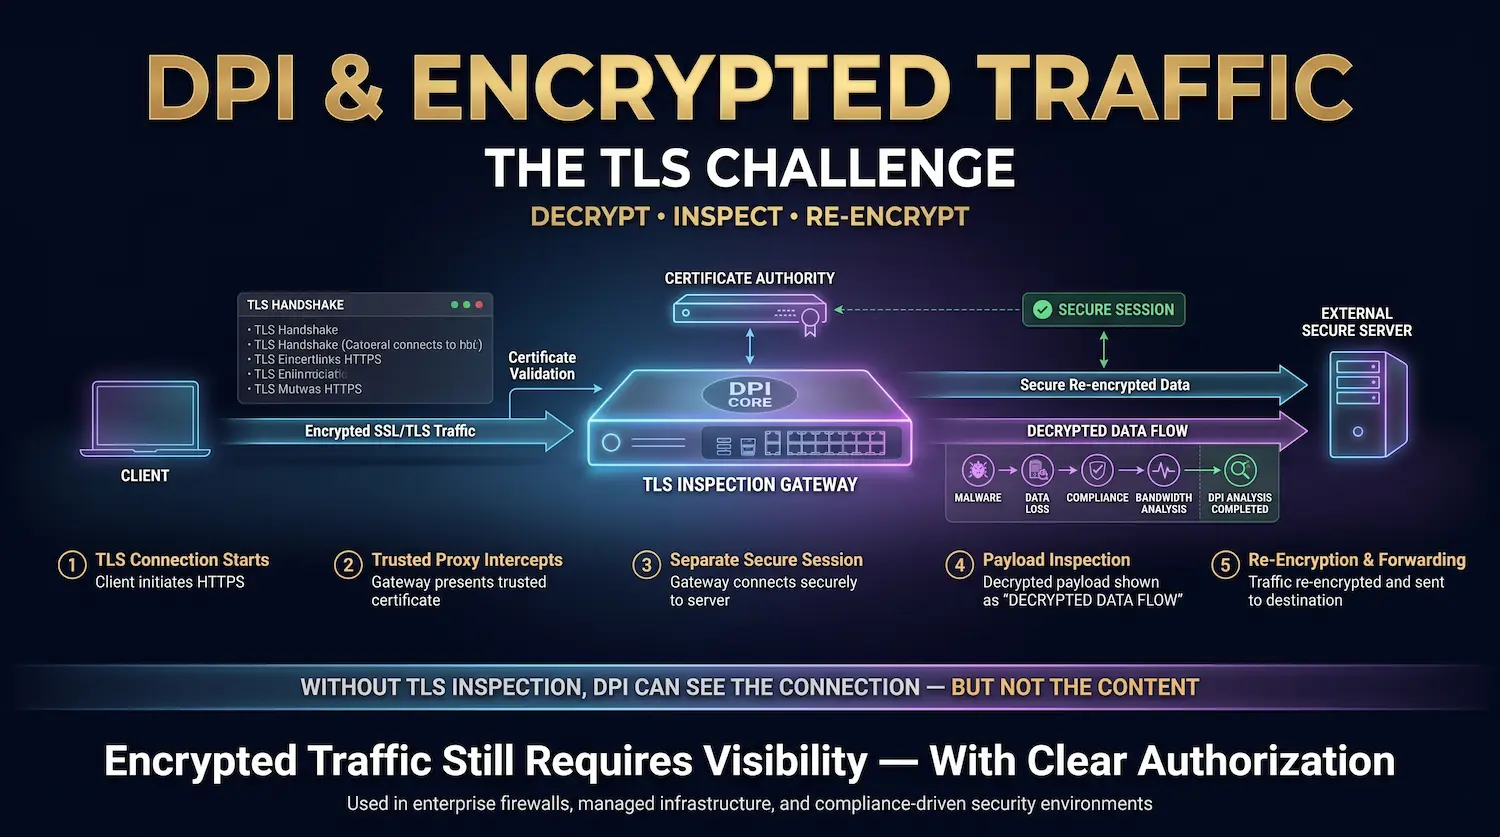
DPI en versleuteld verkeer: de TLS-uitdaging
Standaard DPI kan de inhoud van TLS-gecodeerd verkeer niet inspecteren zonder decodering. SSL/TLS-inspectie (ook wel SSL-decodering of TLS-onderschepping genoemd) lost dit op door het verkeer op het inspectiepunt te ontsleutelen, de payload te analyseren en opnieuw te versleutelen voordat u deze doorstuurt. Dit herstelt de volledige effectiviteit van DPI in HTTPS-dominante omgevingen.
Vanaf 2026 is meer dan 95% aan webverkeer versleuteld met behulp van TLS, volgens Het transparantierapport van Google. Dit creëert een grote uitdaging voor DPI: de payload die DPI moet lezen, is verborgen achter encryptie.
Een DPI-systeem zonder SSL-inspectie ziet alleen de TLS-handshake-parameters - met welke server de client verbinding maakt en met welke coderingssuite is onderhandeld. Het kan het HTTP-verzoek, het antwoordgedeelte of de malware-payload die binnen het versleutelde kanaal reizen, niet zien.
SSL/TLS-inspectieproces:
- De client initieert een TLS-verbinding met een externe server.
- Het DPI-apparaat (werkt als een vertrouwde proxy) onderschept de verbinding en presenteert zijn eigen certificaat aan de klant.
- Het apparaat brengt namens de klant een afzonderlijke TLS-verbinding tot stand met de eigenlijke externe server.
- Verkeer tussen de client en het apparaat wordt gedecodeerd. De DPI-engine inspecteert het laadvermogen van de platte tekst.
- Het verkeer wordt opnieuw gecodeerd voordat het doorstuurt naar de externe server.
Dit herstelt de volledige DPI-dekking in gecodeerde omgevingen. SSL-inspectie is standaard in Enterprise Security Stacks, firewalls van de volgende generatie van leveranciers zoals Palo Alto Networks en Cisco Firepower, en in datacenterbeveiligingsapparatuur.
De privacy-overweging is reëel. SSL-inspectie vereist dat het inspectieapparaat een vertrouwde certificaatautoriteit heeft. Gebruikers van wie het verkeer wordt geïnspecteerd, moeten hiervan op de hoogte worden gesteld. Voor bedrijfsnetwerken is dit standaardbeleid. Voor consumentenproviders is het uitvoeren van SSL-inspectie op gebruikersverkeer zonder openbaarmaking een aanzienlijke overtreding van de privacy en kan het de toepasselijke wetten schenden.
Onze datacenters voeren alleen SSL-inspectie uit voor verkeer dat afkomstig is van binnen beheerde infrastructuur, waar klanten expliciet hebben gekozen voor diepgaande verkeersmonitoring. We inspecteren geen versleuteld verkeer van of naar clientmachines zonder duidelijke toestemming.
DPI en BGP: hoe werkt aanvalsbeperking op netwerkniveau
DPI integreert met BGP (Border Gateway Protocol)-routering om op afstand getriggerde Blackhole (RTBH)-routering mogelijk te maken - een techniek die aanvalsverkeer omleidt naar een schrobcentrum waar DPI kwaadaardige pakketten uitfiltert en schoon verkeer naar de doelserver retourneert.
Ons netwerk bij Atal Networks is 100% Multihomed. Elke route is tegelijk beschikbaar via meerdere upstream-providers via BGP. Deze architectuur gaat niet alleen over redundantie - het is essentieel voor hoe onze op DPI gebaseerde DDoS-bescherming eigenlijk werkt tijdens een actieve aanval.
Hier is de reeks tijdens een grootschalig DDoS-evenement:
- Onze DPI-systemen aan de netwerkrand detecteren aanvalskenmerken - bron-IP-distributie, pakketsnelheden, protocolhandtekeningen die consistent zijn met een volumetrische of applicatielaagaanval.
- Het DPI-systeem signaleert onze routeringsinfrastructuur om BGP-aankondigingen te updaten via RTBH of FlowSpec (RFC 5575), het omleiden van aanvalsverkeer naar een schrobfaciliteit.
- De schrobvoorziening past aanvullende DPI-regels toe om kwaadaardig verkeer te scheiden van legitiem verkeer in dezelfde stroom.
- Schoon verkeer wordt teruggestuurd naar de dedicated server van de client via een apart doorstuurpad.
- Het hele proces vindt plaats in minder dan 30 seconden voor de meeste aanvalstypen.
BGP alleen kan dit niet. Het beheert routeringspaden - het heeft geen concept van "kwaadaardig" verkeer. DPI biedt de intelligentie die het BGP-systeem precies vertelt welk verkeer en wanneer moet worden omgeleid. Deze twee technologieën samen maken DDoS-beperking op netwerkniveau mogelijk op grote schaal.
DPI en VPN's: beide kanten van de relatie
Een VPN versleutelt uw verkeer voordat het uw apparaat verlaat, waardoor DPI de payload-inhoud niet kan lezen. Geavanceerde DPI-systemen kunnen echter nog steeds VPN-protocollen identificeren door middel van verkeerspatronenanalyse, protocolvingerafdrukken en analyse van stroomtiming, zelfs zonder de versleutelde inhoud te lezen.
VPN's en DPI hebben een complexe relatie. Beide kanten begrijpen voor netwerkbeheerders en beveiligingsteams.
Vanuit een privacybeschermingsperspectief: Een VPN maakt een versleutelde tunnel van uw apparaat naar een VPN-server. Een DPI-systeem bij uw ISP of een Government Gateway ziet de versleutelde tunnel - niet uw browse-activiteit erin. De inhoud van de payload wordt beschermd door de versleutelingslaag van de VPN (TLS voor OpenVPN, het Noise Protocol Framework voor WireGuard of IPsec voor traditionele VPN-implementaties).
Dit is de reden waarom VPN's gebruikers beschermen tegen DPI-beperking op ISP-niveau en tegen filtersystemen van overheidsinhoud die afhankelijk zijn van DPI om specifieke websites of services te blokkeren.
Vanuit een detectieperspectief: Geavanceerde DPI-systemen kunnen VPN-verkeer identificeren, zelfs zonder de inhoud ervan te lezen:
- Protocol vingerafdrukken: OpenVPN, WireGuard en IPSec hebben elk verschillende handshakepatronen en pakketstructuurkenmerken die DPI herkent.
- Verkeersstroomanalyse: VPN-verkeer heeft karakteristieke stroompatronen - aanhoudende verbindingen met een enkele IP, specifieke pakketgrootteverdelingen - die verschillen van normaal browsegedrag.
- Poortgebruikspatronen: De meeste VPN-protocollen gebruiken specifieke poortbereiken of ongebruikelijke poortcombinaties die DPI kan markeren.
Sommige overheden en bedrijfsnetwerken gebruiken deze mogelijkheid om het VPN-gebruik volledig te blokkeren. Als reactie daarop implementeren VPN-providers zoals Mullvad en ProtonVPN Verduistering lagen Dat vermomt VPN-verkeer als regulier HTTPS-verkeer, waardoor protocolvingerafdrukken aanzienlijk moeilijker worden.
Voor lopende klanten VPN- of proxyservers Op onze infrastructuur beschermt onze DPI op netwerkniveau de server zelf, ongeacht de coderingsprotocollen die uw klanten gebruiken om ermee te verbinden.
Privacy, juridische status en netneutraliteit
DPI is legaal in de meeste rechtsgebieden wanneer het wordt gebruikt voor netwerkbeveiliging, DDOS-beperking en verkeersbeheer. Het wordt een juridisch en ethisch probleem wanneer het wordt gebruikt voor massale surveillance, inhoudcensuur of gedragsprofilering zonder toestemming van de gebruiker.
De juridische status van DPI hangt volledig af van het doel en de jurisdictie waar het wordt toegepast.
duidelijk toegestane toepassingen (in de meeste rechtsgebieden, waaronder EU en US):
- Netwerkbeveiligingsbewaking op infrastructuur die u bezit of beheert
- DDoS-detectie en -beperking
- QoS-verkeersbeheer
- Nalevingsvereiste verkeersregistratie (HIPAA, PCI DSS)
- Corporate Security Monitoring op bedrijfsnetwerken (met de juiste openbaarmaking van werknemers)
Wettelijk omstreden of beperkt gebruik:
- ISP-gebruik van DPI om concurrerende streamingdiensten te verstuiven (nederheidsschendingen in de EU, beperkt in verschillende Amerikaanse staten)
- Overheidsgebruik van DPI voor massale surveillance van de bevolking zonder wettelijke autoriteit
- Verzameling en verkoop van verkeersgedragsgegevens zonder toestemming van de gebruiker (AVG-artikel 6 een wettige basis vereist)
- DPI voor gerichte advertenties zonder openbaarmaking (overtreden door meerdere ISP's in FTC-handhavingsacties)
AVG is hier bijzonder duidelijk over. Persoonsgegevens die worden verzameld via netwerkmonitoring - inclusief verkeersmetadata - zijn onderworpen aan vereisten voor gegevensminimalisatie, doelbeperking en rechten op het onderwerp toegang. Organisaties die DPI gebruiken voor alles wat verder gaat dan beveiligingsoperaties, hebben een gedocumenteerde wettige basis en een beleid voor gegevensbehoud nodig dat overeenkomt met hun aangegeven doel.
Bij Atal Networks is ons DPI-gebruik strikt gebonden aan netwerkbeveiliging en verkeersbeheer. We analyseren geen klantenverkeer voor reclame- of gedragsprofileringsdoeleinden. We delen geen van DPI afgeleide gegevens met derden.
DPI-voor- en nadelen
DPI biedt volledige zichtbaarheid van Layer 7-verkeer die niet overeenkomt met eerdere inspectiemethoden. De belangrijkste afwegingen zijn hogere hardwarevereisten en privacyoverwegingen die bij elke implementatie zorgvuldig moeten worden beheerd.
| Voordeel | Detail- |
| Volledige zichtbaarheid van het verkeer | Leest header en payload op laag 7 voor volledig applicatiebewustzijn |
| Detecteert payload-verborgen bedreigingen | Vangt malware, gegevensdiefstal en exploits die onzichtbaar zijn voor inspectie van alleen headers |
| Maakt toepassingsbewuste QoS mogelijk | Geeft prioriteit aan verkeer per toepassingstype, niet alleen poortnummer |
| Activeert realtime DDoS-beperking | Identificeert aanvalspatronen en activeert reactie op BGP-niveau in minder dan 30 seconden |
| Ondersteunt naleving van de regelgeving | Biedt de verkeersregistratie die vereist is door HIPAA, PCI DSS, GDPR en SOC 2 |
| Detecteert data-exfiltratie | vangt gevoelige gegevens die het netwerk verlaten voordat een inbreuk is voltooid |
| Nul-dagdekking | Protocolafwijkingsdetectie vangt nieuwe aanvallen zonder voorafgaande handtekeningen |
| Nadeel | Detail- |
| Hogere hardwarevereisten | Het verwerken van payloads met draadsnelheid vereist speciale hardware voor high-throughput-omgevingen |
| SSL Inspectie Privacy Bezorgdheid | Het decoderen van TLS-verkeer voor inspectie vereist een zorgvuldige governance en openbaarmaking van gebruikers |
| Versleutelde verkeersbeperking | Zonder SSL-inspectie wordt de payload-analyse geblokkeerd door TLS-codering |
| ontwijkingstechnieken bestaan | Pakketfragmentatie, timingaanvallen en protocolverduistering verminderen de DPI-nauwkeurigheid |
| Configuratie complexiteit | Protocolafwijkingsregels vereisen tuning van experts om valse positieven te minimaliseren |
| Juridische en ethische grenzen | Misbruik voor surveillance of profilering creëert wettelijke aansprakelijkheid en vertrouwensschade |
DPI-tools: de technologiestapel
DPI-mogelijkheden zijn beschikbaar via open-source netwerkanalysetools, commerciële firewalls van de volgende generatie en speciaal gebouwde datacenterhardware. De juiste keuze hangt af van het verkeersvolume, de vereisten voor inspectiediepte en de operationele context.
Open source tools:
- kroeoost: Industriestandaard Netwerkprotocolanalysator met diepe pakketdissectie voor honderden protocollen. Gebruikt voor probleemoplossing, forensische analyse en beveiligingsonderzoek. Niet gebouwd voor realtime productieblokkering, maar essentieel voor analyse en verificatie.
- zonnespiegel: Hoogwaardige open-source-ID's, IP's en netwerkbeveiligingsbewakingsengine. Ondersteunt multi-threaded DPI-inspectie, LUA-scripting voor aangepaste regels en integratie met Feeds voor Threat Intelligence. Op grote schaal ingezet in productie-ISP- en hostingomgevingen.
- Snuiven: de originele open-source-ID's. Uitgebreid regelecosysteem, lange staat van dienst. Suricata heeft het grotendeels vervangen voor prestatiekritieke implementaties, maar Snort blijft veel gebruikt in bedrijfsomgevingen.
- Zeek (voorheen bro): Netwerkanalysekader gericht op analyse op gedrags- en protocolniveau. Genereert gestructureerde logboeken van alle netwerkactiviteit in plaats van het blokkeren van verkeer. Uitstekend voor het jagen op bedreigingen en forensisch onderzoek.
Commerciële bedrijfsoplossingen:
- Palo Alto-netwerken NGFW: Firewall van de volgende generatie gebouwd rond App-ID - een DPI-engine die meer dan 3.000 applicaties identificeert op gedrag, niet op poortnummer. Industriebenchmark voor Layer 7 Firewall-prestaties.
- Cisco vuurkracht: Geïntegreerd dreigingsverdedigingsplatform dat DPI, IPS, malwarebescherming en URL-filtering in één systeem combineert.
- Fortinet Fortitig: Hoogwaardige NGFW met aangepaste ASIC-hardware voor DPI met multi-gigabit-snelheden.
Datacenterhardware:
Voor inspectie met 40 Gbps tot 100 Gbps zonder software-geïnduceerde latentie, speciaal gebouwde SmartNic en FPGA-gebaseerde DPI-hardware van leveranciers zoals Napatech en Stamus Networks voert de inspectie dichter bij de fysieke netwerklaag.
Wat DPI betekent voor uw serverbeveiliging
DPI is niet optioneel voor een organisatie die infrastructuur uitvoert die echte gebruikersgegevens verwerkt, betalingen verwerkt of latentiegevoelige applicaties bedient.
Bij Atal Networks zit elke server die we inrichten achter onze DPI-aangedreven netwerkbeveiligingsstack. Onze DDoS-beveiligingsfilters vallen het verkeer aan de rand van het netwerk aan voordat het uw machine bereikt. Ons QoS-systeem zorgt ervoor dat het verkeer van uw toepassing prioriteit krijgt op onze 10 Gbps-poorten. Onze verkeersmonitoring biedt de logging-basislijn die nodig is voor HIPAA- en PCI DSS-compliance-implementaties.
U configureert dit zelf niet - het wordt automatisch, 24 uur per dag, over onze hele wereldwijde infrastructuur uitgevoerd.
Klanten met geavanceerde vereisten - aangepast DPI-beleid, filterregels voor applicatielaag of SSL-inspectie voor naleving - werken rechtstreeks samen met ons Network Engineering-team om deze op poortniveau te configureren op hun dedicated serverplan.
Ons team heeft DPI-infrastructuur al meer dan 16 jaar ingezet en beheerd in meer dan 213 datacenters. We draaien deze technologie elke dag in productie voor meer dan 36.000 bedrijven wereldwijd.
Klaar om een server te implementeren met DPI-beveiliging op netwerkniveau?
Ontdek onze dedicated serverplannen met ingebouwde DDoS-beveiliging en QoS-beheer — Momenteel 70% UIT voor nieuwe implementaties.
Veelgestelde vragen over Deep Packet Inspection
Is Deep Packet Inspection legaal?
Deep packet-inspectie is in de meeste landen legaal wanneer het wordt gebruikt voor netwerkbeveiliging, DDoS-beperking, verkeersbeheer of nalevingscontroledoeleinden. Wettelijke beperkingen zijn van toepassing wanneer DPI wordt gebruikt voor massale surveillance, inhoudcensuur of gedragsprofilering zonder toestemming van de gebruiker. In de EU, AVG-artikel 6 Vereist een wettige basis voor de verwerking van persoonsgegevens die zijn afgeleid van netwerkverkeersinspectie. In de VS verschillen de wettelijke vereisten per sector: zorgorganisaties moeten HIPAA, financiële organisaties met GLBA en betalingsverwerkers met PCI DSS naleven.
Vertraagt diepe pakketinspectie de netwerkprestaties?
Moderne, speciaal gebouwde DPI-hardware verwerkt verkeer met 10 Gbps tot 100 Gbps zonder meetbare latentie-impact op correct geconfigureerde infrastructuur. Degradatie van de prestaties van DPI komt meestal van ondermaatse softwaregebaseerde implementaties die worden uitgevoerd op CPU's voor algemene doeleinden, of van slecht afgestemde regelsets die overmatige verwerkingsoverhead genereren. Op onze dedicated serverinfrastructuur draait DPI op speciaal gebouwde netwerkhardware zonder dat de prestaties van uw server door de doorvoer of latentie van uw server zijn.
Kan een VPN Deep Packet Inspection blokkeren?
Een VPN versleutelt uw verkeerslading, waardoor voorkomt dat DPI de inhoud van uw netwerksessies leest. Geavanceerde DPI-systemen kunnen echter nog steeds VPN-protocollen identificeren door middel van protocolvingerafdrukken, stroomanalyse en timingpatroonanalyse - zonder de versleutelde inhoud te lezen. Sommige VPN-services gebruiken verduistering om hun verkeer als standaard HTTPS te verhullen, wat protocolidentificatie moeilijker maar niet onmogelijk maakt voor geavanceerde DPI-systemen.
Hoe verschilt DPI van een firewall?
Een traditionele firewall filtert verkeer met behulp van header-informatie - IP-adressen, poortnummers en verbindingsstatus. DPI leest de volledige payload van het pakket en identificeert verkeer op basis van toepassingsgedrag, niet alleen op headergegevens. Moderne firewalls van de volgende generatie (NGFW's) van leveranciers zoals Palo Alto Networks en Cisco integreren DPI als hun primaire inspectie-engine. Dus een firewall is een apparaat, DPI is de inspectietechniek en NGFW's combineren beide in een enkel platform.
Kan DPI HTTPS en versleuteld verkeer inspecteren?
Standaard DPI kan de payload van TLS-gecodeerd HTTPS-verkeer niet inspecteren zonder decodering. SSL/TLS-inspectie (ook wel diepe SSL-inspectie of TLS-onderschepping genoemd) lost dit op door het verkeer op het inspectiepunt te ontsleutelen, de payload te analyseren en opnieuw te versleutelen voordat deze wordt doorgestuurd. Deze benadering wordt gebruikt in bedrijfsbeveiligingsomgevingen en datacenters waar nalevings- en beveiligingsvereisten dit rechtvaardigen. Het vereist goed certificaatbeheer en duidelijke openbaarmaking van gebruikers in de meeste rechtsgebieden.
Kunnen DPI-aanvallen op nuldag detecteren?
Op handtekeningen gebaseerde DPI kan geen zero-day-aanvallen detecteren omdat er nog geen handtekening voor hen bestaat. Protocolafwijkingen opsporen echter van veel zero-day bedreigingen door gedrag te markeren dat afwijkt van gevestigde protocolstandaarden - zelfs als er geen eerdere handtekening bestaat. Heuristische en gedragsanalyse voegt nog een detectielaag toe door ongebruikelijke verkeerspatronen te identificeren die wijzen op aanvalsgedrag, ongeacht of de specifieke aanval bekend is. Gelaagde DPI-systemen die alle drie de technieken combineren, bieden de sterkste dekking tegen zowel bekende als onbekende bedreigingen.
Gebruikt Atal Networks DPI om dedicated servers te beschermen?
Ja. Onze DDoS-beveiliging op netwerkniveau gebruikt DPI om aanvalsverkeer in al onze datacenters wereldwijd, automatisch, voor elke klant te identificeren en te filteren. Ons QoS-systeem gebruikt DPI om prioriteit te geven aan verkeer voor latentiegevoelige applicaties die op uw server worden uitgevoerd. We configureren ook aangepast DPI-beleid voor klanten met geavanceerde beveiligings- of nalevingsvereisten. Neem contact op met ons team via atalnetworks.com/contact om de juiste configuratie voor uw use-case te bespreken.
Wordt DPI gebruikt door internetproviders?
ISP's gebruiken DPI op grote schaal voor verkeersbeheer, DDoS-beperking en naleving van wettelijke onderscheppingsvereisten. Controversiële ISP-toepassingen van DPI zijn onder meer het beperken van verkeer naar concurrerende videostreamingdiensten (een netneutraliteitsprobleem) en gedragsreclame (met behulp van verkeersanalysegegevens zonder toestemming van de gebruiker). De Federale Communicatiecommissie en EU-toezichthouders hebben handhavingsmaatregelen genomen tegen beide praktijken. Legitieme ISP-gebruiken - beveiligingsbewaking, aanvalsbeperking en QoS-beheer - blijven breed geaccepteerd.
