 Перейти к содержимому



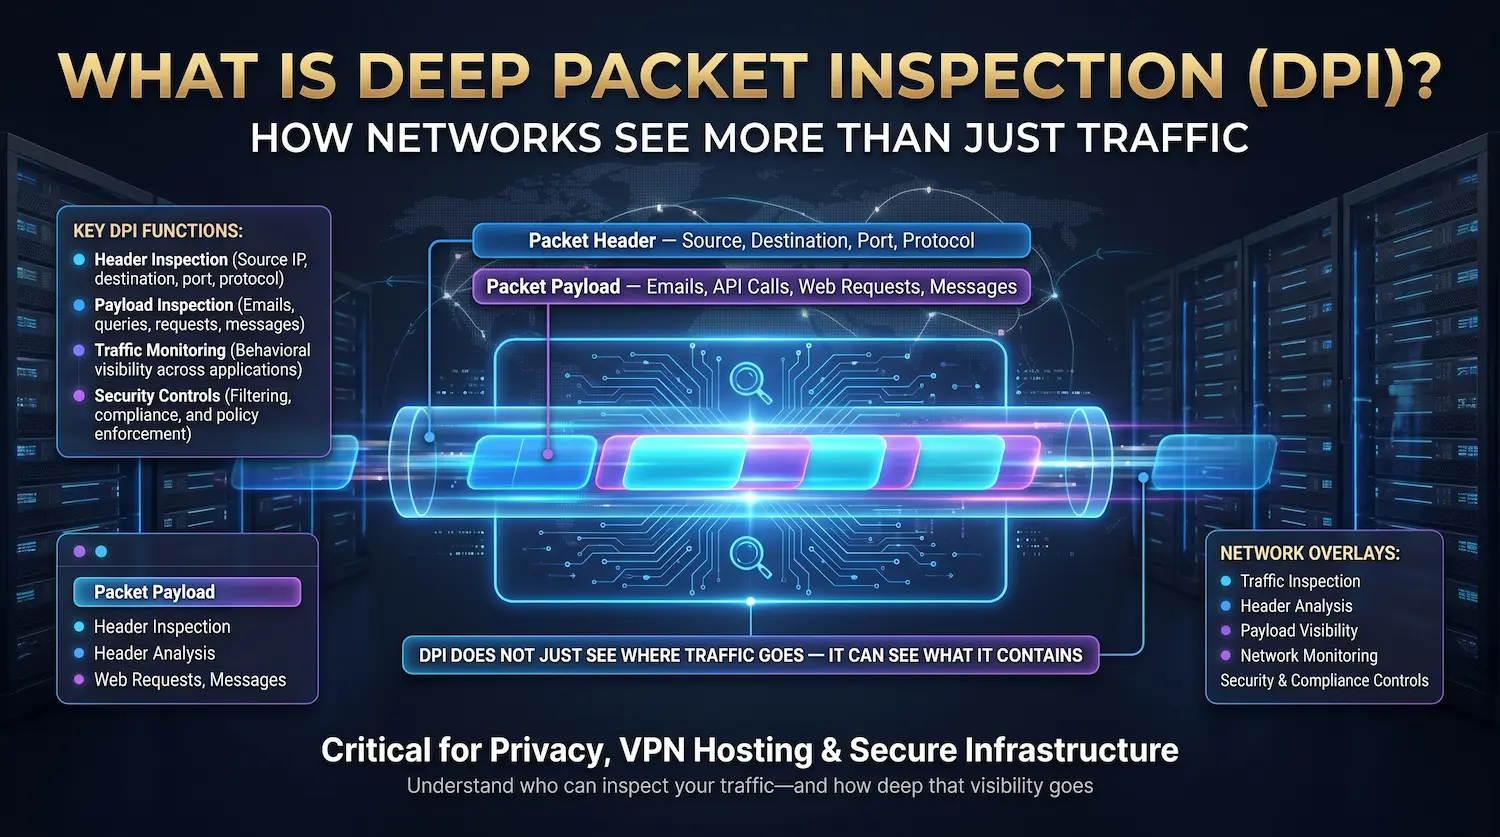
Быстрое определение: Глубокая проверка пакетов (DPI) — это метод анализа сетевого трафика, который считывает как заголовок, так и полную полезную нагрузку данных каждого пакета, проходящего через сетевую контрольную точку. Он работает на уровне 7 модели OSI — прикладного уровня — и дает сетевым операторам полную информацию о том, что движется по их инфраструктуре в режиме реального времени.
Большинство инструментов сетевой безопасности читают только метку на пакете. DPI открывает пакет и читает то, что находится внутри.
Каждая часть данных, проходящая через сеть, перемещается в виде пакета — небольшой пакет информации с меткой маршрутизации (заголовком) и разделом содержимого данных (полезная нагрузка). Традиционные брандмауэры смотрят только на метку маршрутизации. Они проверяют, куда идет пакет и откуда он взялся. Вот и все.
ДПИ идет дальше. Он читает фактическое содержимое внутри пакета. Эта возможность позволяет , как современная инфраструктура обнаруживает скрытые вредоносные программы, останавливается DDoS-атаки, обеспечивает соблюдение политик данных и управляет производительностью сети в масштабе.
Atal Networks управляет DPI в более чем 213 центрах обработки данных в 196+ странах. Наша сетевая защита DDoS, которая защищает более 36 000 выделенных серверов и клиентов VPS, работает на DPI в качестве основного механизма обнаружения. В этой статье объясняется, как именно это работает, почему это важно и что это значит для вашей инфраструктуры.
Содержание
- Пакеты, заголовки и полезные нагрузки: фундамент
- Как работает глубокая проверка пакетов
- DPI и пакетная инспекция с учётом состояния: прямое сравнение
- DPI и модель OSI
- Три метода анализа DPI
- Шесть вариантов использования DPI в реальном мире
- DPI на выделенных серверах и VPS: критическая разница
- DPI и зашифрованный трафик: TLS Challenge
- DPI и BGP: как работает смягчение атак на уровне сети
- DPI и VPN: обе стороны отношений
- Конфиденциальность, юридическое положение и сетевой нейтралитет
- Преимущества и недостатки DPI
- Инструменты DPI: стек технологий
- Что означает DPI для безопасности вашего сервера
- Часто задаваемые вопросы о глубокой проверке пакетов
Пакеты, заголовки и полезные нагрузки: фундамент
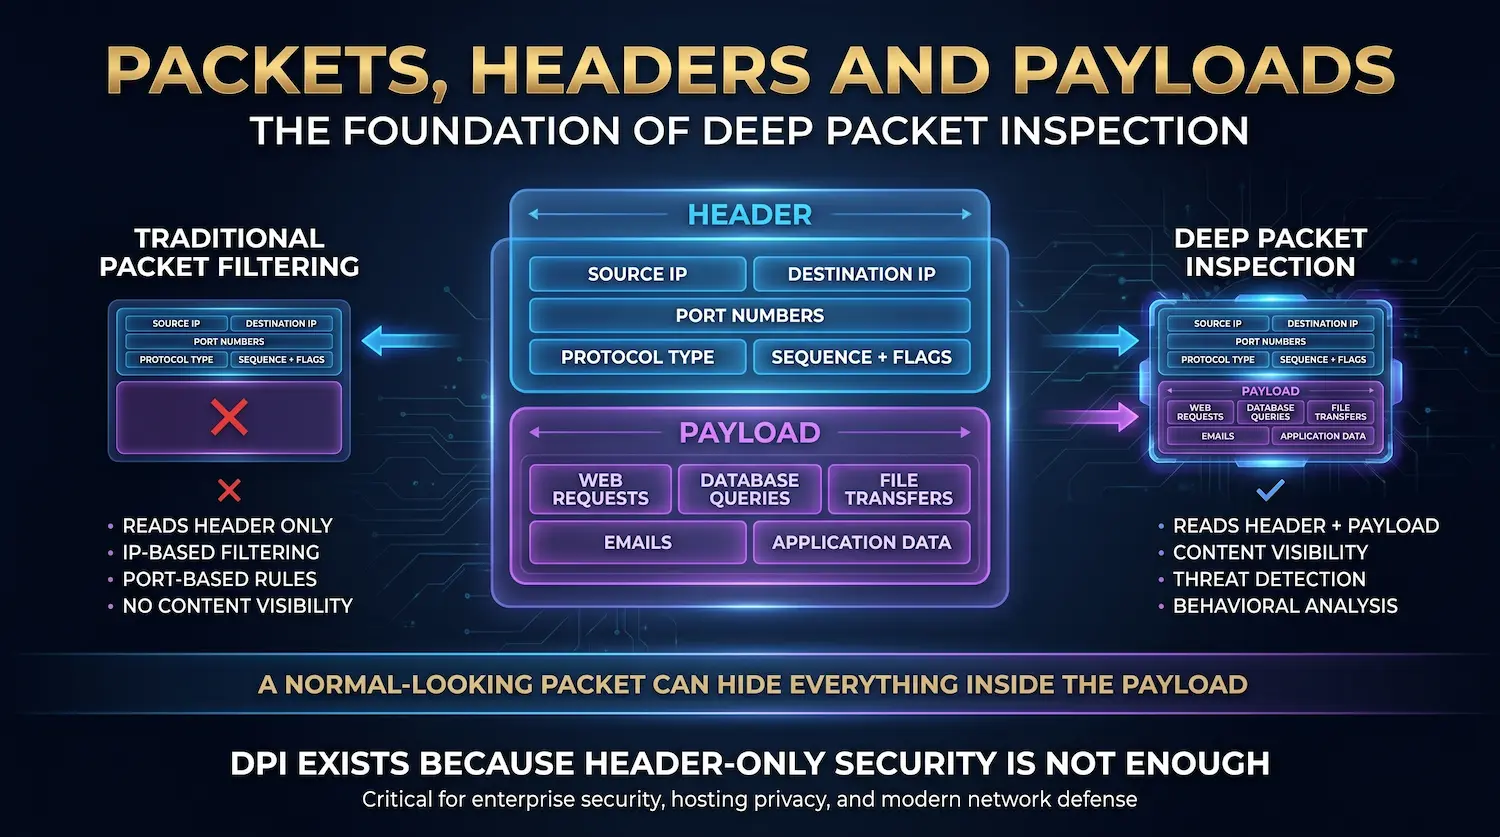
Пакет данных — это базовая единица связи в любой IP-сети. Каждый пакет имеет две части: заголовок, который несет адресную информацию и полезную нагрузку, передающую фактические данные.
Понимание этой структуры важно, прежде чем объяснять, что DPI делает иначе, чем старые методы.
The колонтитул Содержит:
- Исходный IP-адрес (откуда взялся пакет)
- IP-адрес назначения (куда он идет)
- Номера порта источника и назначения
- Тип протокола (TCP, UDP, ICMP и т.д.)
- Порядковый номер пакета и флаги
Это конверт. Он сообщает сети, куда поставить пакет. Традиционная фильтрация пакетов и ранняя Брандмауэры с состоянием Читайте только этот конверт. Они принимают решения разрешать или блокировать, основываясь только на IP-адресах и номерах портов.
The полезная нагрузка Содержимое внутри конверта. Он содержит фактические данные — запрос веб-страницы, запрос к базе данных, передаваемый файл, видеопоток, командно-управляемая инструкция от вредоносного ПО или данные, эксфильтрованные из вашей сети.
Когда система безопасности читает только заголовок, она работает вслепую к полезной нагрузке. Пакет с совершенно нормальным заголовком может нести вымогатель. Он может содержать украденные номера кредитных карт, направляющиеся на сервер злоумышленника. Он может содержать команду ботнета, замаскированную под трафик браузера.
DPI решает эту слепую зону. Он читает полезную нагрузку.
Как работает глубокая проверка пакетов
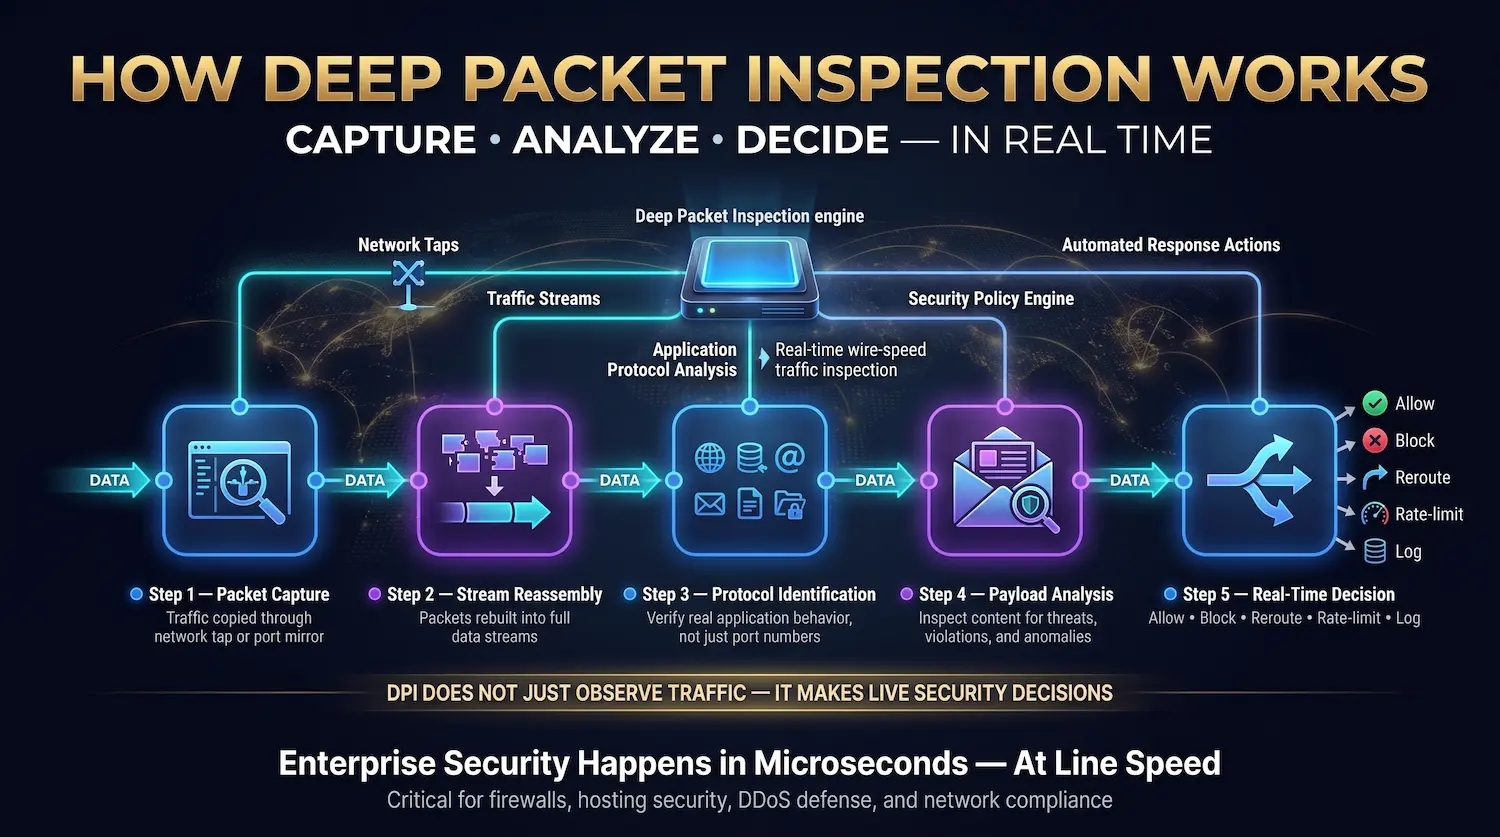
Глубокая проверка пакетов работает путем перехвата пакетов на сетевой контрольной точке, повторной сборки их в потоки данных, определения используемого протокола приложения и анализа содержимого полезной нагрузки по набору правил обнаружения — все в режиме реального времени, на скорости провода.
Вот полный процесс, шаг за шагом:
Шаг 1 — захват пакетов
Пакеты Вход в устройство DPI через сетевое кран или зеркало порта. Сетевой кран пассивно копирует трафик по ссылке. Зеркало порта (иногда называемое портом SPAN) дублирует трафик от коммутатора до порта мониторинга. Любой метод дает движку DPI доступ к каждому пакету без нарушения потока.
Современное специально созданное аппаратное обеспечение DPI обрабатывает трафик со скоростью 10 Гбит/с до 100 Гбит/с без добавления измеримой задержки. Программное обеспечение DPI, работающее на серверах общего назначения, может обрабатывать меньшие тома, но может привести к задержке при большой нагрузке.
Шаг 2 — Сборка потока
Многие атаки делят свою полезную нагрузку на несколько пакетов, чтобы избежать обнаружения. Подпись вредоносного ПО, распределенная по 10 отдельным пакетам, выглядит чистой при исследовании пакета за пакетом. DPI повторно собирает связанные пакеты в их полный поток данных перед анализом. Этот шаг имеет решающее значение для выявления методов уклонения на основе фрагментации.
Шаг 3 — Идентификация протокола
Движок DPI идентифицирует используемый протокол приложения. Это выходит далеко за рамки проверки номера порта. Порт 443 должен передавать трафик HTTPS, но DPI проверяет, что трафик на самом деле ведет себя как HTTPS. Он может обнаружить, когда одноранговое приложение маскируется под веб-трафик на порту 80 или когда вредоносное ПО использует DNS (порт 53) для туннелирования исходящих данных.
Согласно с Специальная публикация NIST 800-41, точная идентификация протокола на уровне приложений является основным требованием эффективности брандмауэра следующего поколения. DPI надежно доставляет эту идентификацию, даже когда злоумышленники пытаются замаскировать трафик.
Шаг 4 — Анализ полезной нагрузки
Двигатель анализирует содержимое полезной нагрузки по трем типам правил (подробно в следующем разделе). Этот анализ проверяет наличие известных сигнатур угроз, нарушений правил протокола и поведенческих аномалий — одновременно.
Шаг 5 — Решение в реальном времени
На основе результата анализа движок DPI выполняет одно из пяти действий:
| Действие | Описание |
| Разрешать | Пакет проходит нормально |
| Блок | пакет падает; Соединение прекращено |
| Изменять маршрут | Пакет перенаправляется в карантин или центр скруббинга |
| предел ставки | Пакеты разрешены, но пропускная способность этого потока регулируется |
| журнал и оповещение | Пакет проходит; Администратор уведомляется о пересмотре |
Весь процесс — захват, повторная сборка, идентификация, анализ, решение — занимает микросекунды. В наших дата-центрах это происходит на скорости линии, не прерывая производительность сети вашего сервера.
DPI и пакетная инспекция с учётом состояния: прямое сравнение
Проверка пакетов с состоянием (SPI) отслеживает состояние активных сетевых подключений и фильтрует трафик на основе данных заголовка на уровнях 3 и 4. Глубокая проверка пакетов достигает уровня 7 и считывает фактическое содержимое полезной нагрузки, предоставляя ему видимость на уровне приложения, которую SPI не может предоставить.
Это самая распространенная путаница в сетевой безопасности. Оба метода проверяют пакеты, но работают на очень разной глубине.
| Характеристика | Пакетная проверка с отслеживанием состояния (SPI) | Глубокая проверка пакетов (DPI) |
| Слои OSI | 3–4 (сеть + транспорт) | 3–7 (вплоть до применения) |
| читает | Только заголовок (IP, порт, состояние протокола) | Заголовок + полное содержимое полезной нагрузки |
| Осведомленность о приложении | Нет | Да |
| Может идентифицировать конкретные приложения | Нет | Да |
| Обнаруживает вредоносное ПО в полезной нагрузке | Нет | Да |
| ловит атаки по протоколу | Нет | Да |
| Проверка SSL/TLS | Нет | Да (с расшифровкой) |
| Стоимость производительности | Низкий | выше (смещение по специальному оборудованию) |
| лучше всего для | Основные правила брандмауэра, NAT и отслеживание соединений | Расширенное обнаружение угроз, QoS, DDoS смягчение последствий, DLP |
SPI был отраслевым стандартом в 1990-х и 2000-х годах. Работает для базового управления по периметру. Проблема в том, что современные угрозы не раскрываются в заголовках пакетов. Программы-вымогатели, инструменты кражи данных и расширенные постоянные угрозы (APT) используют слепую зону полезной нагрузки, которую SPI оставляет открытым.
DPI полностью закрывает это слепое пятно.
DPI и модель OSI
Deep Packet Inspection работает в основном на уровне 7 Модель ОСИ — Прикладной уровень — хотя он также обрабатывает данные на уровнях с 3 по 6 во время анализа. Этот уровень охвата 7 — это то, что отделяет DPI от каждого предыдущего метода проверки пакетов.
The Модель ОСИ Определяет семь уровней сетевой связи:
| Слой OSI | Имя | Что он обрабатывает |
| Слой 7 | Приложение | Пользовательские протоколы: HTTP, HTTPS, DNS, SMTP, FTP, VOIP |
| Слой 6 | Презентация | Шифрование, сжатие, форматирование данных (здесь живет TLS/SSL) |
| Слой 5 | Сессия | Управление сеансами, рукопожатия аутентификации |
| Слой 4 | Транспорт | TCP/UDP, номера портов, сегментация |
| Слой 3 | Сеть | IP-адреса, маршрутизация |
| Слой 2 | Канал передачи данных | MAC-адреса, переадресация уровня коммутаторов |
| Слой 1 | Физический | Кабели, сигналы, аппаратные средства |
Традиционная фильтрация пакетов работает на уровнях 3 и 4. Она считывает IP-адреса и номера портов. Проверка состояния добавляет отслеживание соединений на уровне 4, но не идет дальше.
DPI достигает уровня 7. На этом уровне система может видеть:
- Конкретное приложение, генерирующее трафик (Chrome, Firefox, Slack, BitTorrent)
- Точное содержимое HTTP-запроса или DNS-запроса
- Команда выполняется над сеансом SSH
- Файл передается через FTP
- кодек, используемый приложением VoIP
Вот почему системы с поддержкой DPI могут идентифицировать передачу BitTorrent, замаскированную под трафик HTTP на порту 80, или туннелирующую атаку DNS, эксфильтрацию данных по одному небольшому запросу за раз. Ни одна из этих атак не видна ниже уровня 7.
Три метода анализа DPI
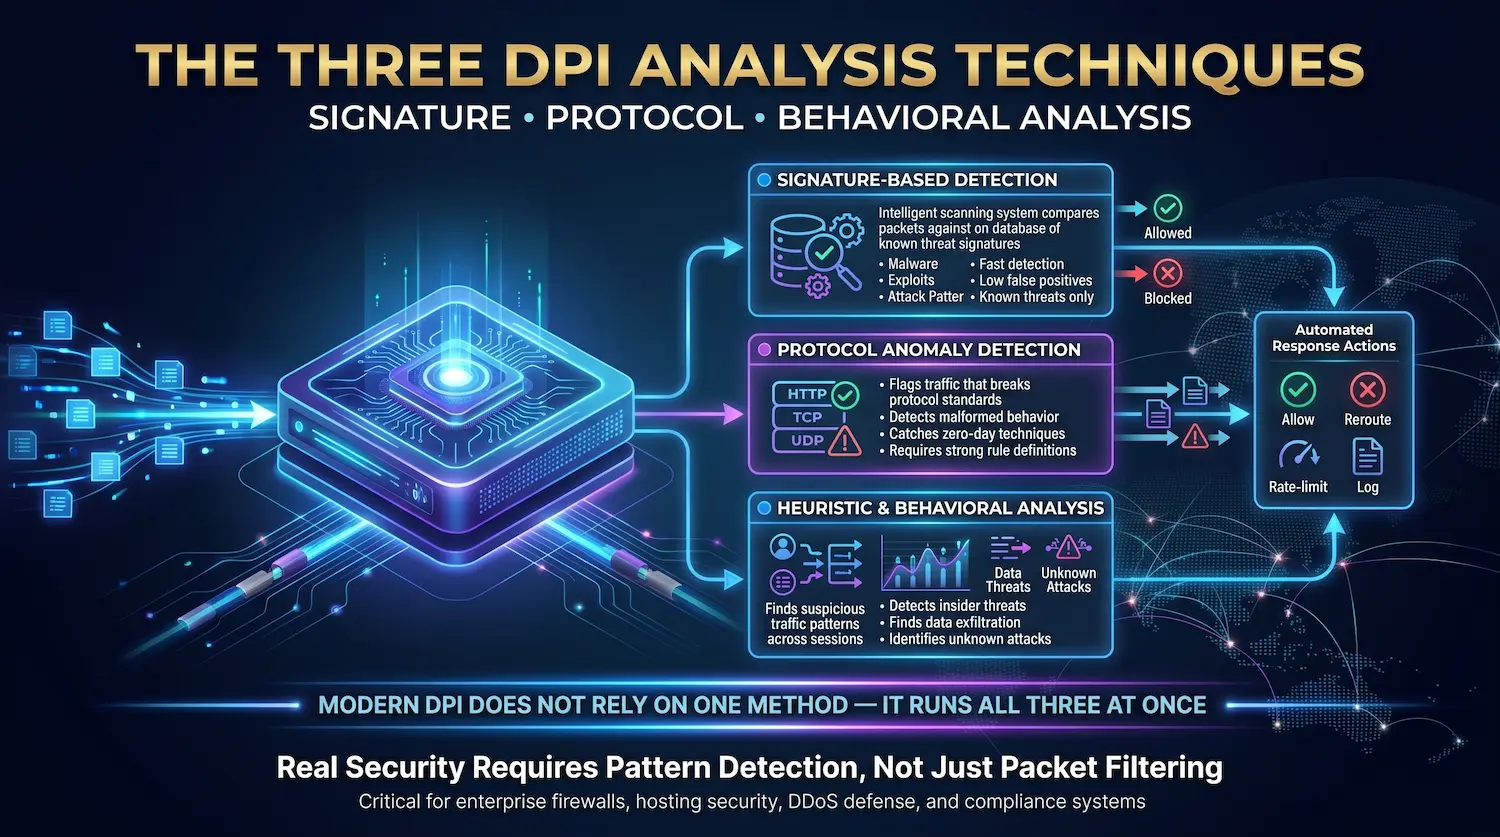
DPI использует три основных метода анализа: обнаружение на основе сигнатур для известных угроз, обнаружение аномалий протокола для нарушений правил и эвристический или поведенческий анализ для неизвестных закономерностей. Современные корпоративные системы DPI запускают все три одновременно.
Обнаружение на основе сигнатур
Система поддерживает постоянно обновляемую базу данных известных сигнатур угроз. Каждая подпись представляет собой точный шаблон — байтовую последовательность, строку или поведенческий маркер — привязанный к определенному семейству вредоносных программ, набору эксплойтов или инструменту атаки.
Каждая полезная нагрузка пакетов сравнивается с этой базой данных в режиме реального времени. При обнаружении совпадения движок DPI действует немедленно. Базы данных подписей от таких поставщиков, как Snort и Suricata, содержат десятки тысяч подписей, охватывающих вредоносные программы, эксплойты, злоупотребления протоколом и шаблоны утечки данных.
Сила: Очень быстро и точно для известных угроз. Частота ложноположительных результатов низкая, так как подписи специфичны.
Ограничение: Обнаруживает только угрозы в базе данных. Совершенно новая атака без предварительной подписи проходит через необнаруженную, пока база данных не будет обновлена.
Обнаружение аномалий протокола
Эта техника не ищет плохих вещей по названию. Он определяет, как выглядит «правильный» для каждого протокола — на основе официальных стандартов, таких как RFC 791 для IP и RFC 1122 для интернет-стандартов — и пометит все, что отклоняется.
Пакет HTTP, нарушающий спецификацию HTTP/1.1, помечается. Отмечен ответ DNS, который превышает 512-байтовый предел, установленный исходным стандартом DNS. Помечено рукопожатие TCP, которое не соответствует стандартной последовательности SYN-SYN/ACK-ACK.
The approach follows what security teams call “default deny” — only traffic that conforms completely to its stated protocol is allowed to pass without scrutiny.
Сила: Улавливает атаки нулевого дня и новые методы эксплойта, потому что предварительное знание угрозы не требуется. Любое неправильно сформированное или нестандартное поведение вызывает флаг.
Ограничение: Более высокая сложность конфигурации. Требуются правильные правила определения протокола, чтобы избежать чрезмерных ложных срабатываний.
Эвристический и поведенческий анализ
Современные системы DPI добавляют третий уровень: модели машинного обучения, которые анализируют шаблоны трафика по всем сеансам и потокам, а не отдельные пакеты.
Единственный исходящий DNS-запрос к неизвестному домену является нормальным. Две сотни запросов DNS в минуту к десяткам вращающихся доменов — это хрестоматийный знак команд-контроля ботнета на основе DNS. Ожидаемое поведение при загрузке одного файла. Машина, загружающая 40 ГБ на внешний IP-адрес в 3:00 утра, — это событие эксфильтрации данных.
Эвристический анализ идентифицирует эти шаблоны, даже когда каждый отдельный пакет хорошо сформирован и проверяет только проверки сигнатур и протоколов.
Сила: Улавливает новые атаки, инсайдерские угрозы и низкие и медленные кражи данных, которые уклоняются от анализа сигнатур и протоколов.
Ограничение: более высокие вычислительные требования. Требует обучающих данных и настройки, чтобы свести к минимуму ложные срабатывания в производственных средах.
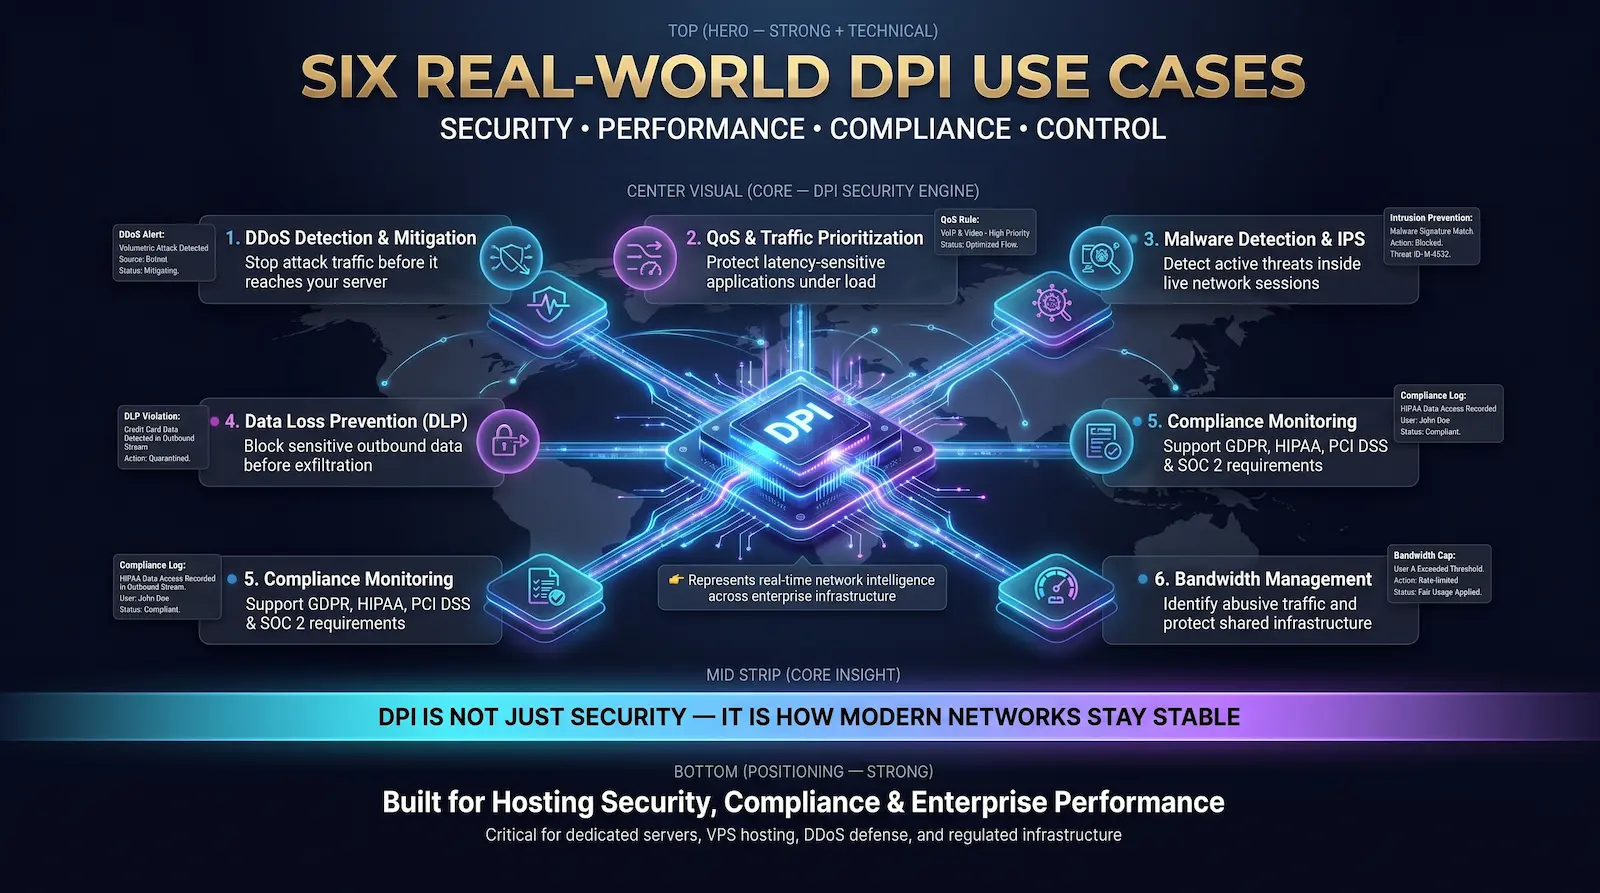
Шесть вариантов использования DPI в реальном мире
1. Обнаружение и смягчение последствий DDoS-атак
DDoS-атаки генерируют вредоносный трафик на большом объеме, чтобы перегрузить сервер. DPI обнаруживает шаблоны атак на уровне пакетов и блокирует их, прежде чем они достигают вашей инфраструктуры, отфильтровывая трафик атаки, позволяя законным пользователям пройти через них.
Это самое прямое применение DPI для наших клиентов в Atal Networks. DDoS-атаки резко выросли в масштабе: CISA 2024 Отчет об угрозе, объемные DDoS-атаки теперь обычно превышают 1 TBP. Ни один сервер не может поглотить этот объем без защиты восходящего потока.
DPI идентифицирует шаблоны DDoS на краю сети:
- Объемные атаки: Внезапные всплески от тысяч исходных IP-адресов, часто с использованием методов наводнения UDP или ICMP
- Протокол атак: SYN-флуды, использующие рукопожатие TCP, потребляя состояние соединения на целевом сервере
- Атаки уровня приложений: HTTP-флуды, которые отправляют действительно выглядящие запросы на ресурсы сервера
- Атаки усиления: DNS или NTP-атаки, которые используют легитимные протоколы для создания огромного объема трафика
Наши системы DPI в каждой из наших 213+ точек присутствия идентифицируют эти шаблоны в режиме реального времени и отбрасывают трафик атак на краю сети, прежде чем он достигнет вашего выделенный сервер или VPS. Вот так мы поддерживаем SLA 99.99% даже во время активных кампаний атаки.
2. Приоритизация сетевого трафика и QoS
DPI позволяет управлять качеством обслуживания (QoS), точно определяя, что приложение генерирует каждый поток трафика, и применяя правила приоритета, которые гарантируют, что приложения, чувствительные к задержке, всегда получают необходимую им пропускную способность.
Без DPI сеть одинаково обрабатывает все пакеты. Передача резервного копирования файлов конкурирует за пропускную способность с живым видеозвонком. Одноранговая загрузка потребляет ресурсы, которые должны перейти к критически важной для бизнеса транзакции базы данных.
С DPI сеть знает разницу. Это может:
- Приоритезируйте пакеты VoIP и видеоконференций, чтобы свести к минимуму проблемы с качеством звонков
- Гарантия последовательного распределения полосы пропускания для приложений реального времени
- Ограничение скорости однорангового и массового трафика в часы пик
- Убедитесь, что трафик приложений SaaS получает доставку с низкой задержкой
Для клиентов, управляющих торговыми платформами, прямыми трансляционными сервисами или аналитикой в реальном времени на наших bare metal серверы, управление QoS через DPI заставляет эти приложения надежно работать под нагрузкой.
3. Обнаружение вредоносного ПО и предотвращение вторжения
DPI — это механизм обнаружения внутри каждой современной системы обнаружения вторжений (IDS) и системы предотвращения вторжения (IPS). Он ловит вредоносное ПО, которое уже нарушило периметр, читая содержимое активных сетевых сеансов.
Брандмауэр по периметру останавливает угрозы у двери. Но угрозы, которые проникают через дверь — фишинговые полезные нагрузки, загрузка, скомпрометированные учетные данные, — нуждаются в другом уровне обнаружения. DPI предоставляет его, анализируя весь внутренний и исходящий трафик, а не только входящий трафик.
Он обнаруживает:
- Вредоносное маяк на серверы управления и управления на внешних IP-адресах
- Вымогатели шифруют файлы и генерируют аномальные внутренние объемы трафика
- Инструменты кражи учетных данных, отправка данных аутентификации во внешние адресаты
- Черви движутся вбок по сегментам внутренней сети
Инструменты с открытым исходным кодом, такие как суриката и обнаружение вторжений на основе Snort Power для организаций всех размеров. Корпоративные среды накладывают их поверх проприетарного оборудования DPI для высокопроизводительных сред. Suricata, например, поддерживает многопоточный контроль со скоростью 100 Гбит/с при правильной конфигурации оборудования.
4. Предотвращение потери данных (DLP)
Предотвращение потери данных на основе DPI обнаруживает закономерности данных в исходящем трафике и блокирует передачу до их завершения. Он улавливает кражу данных в режиме реального времени, а не после того, как произошло нарушение.
Организации, обрабатывающие данные кредитных карт (область PCI DSS), записи пациентов (область HIPAA) или коммерческая тайна Конфигурирование правил DPI для обнаружения конкретных шаблонов данных в исходящем трафике:
- Номера платежных карт (16-значные последовательности, соответствующие форматам панорамирования)
- Номера социального страхования и национальные форматы идентификации
- Идентификаторы медицинской карты пациента
- Дампы записей базы данных со структурированными шаблонами данных
Когда система DPI видит эти шаблоны в исходящем соединении, особенно для незнакомых внешних IP-адресов, она блокирует передачу и предупреждает службу безопасности. Вот как организации улавливают инсайдерскую кражу данных и эксфильтрацию, управляемую вредоносными программами, прежде чем небольшой инцидент станет отчетным нарушением.
5. Мониторинг соответствия нормативным
DPI обеспечивает непрерывный мониторинг трафика и ведение журнала, которые требуются для организаций, обрабатывающих конфиденциальные данные, которые требуются организациям, обрабатывающим конфиденциальные данные.
GDPR (Статья 32) требуются соответствующие технические меры для обеспечения безопасности персональных данных при обработке, в том числе при передаче. HIPAA требует, чтобы застрахованные организации применяли меры технической безопасности, которые защищают от несанкционированного доступа к электронной защищенной медицинской информации по сетям. PCI DSS Требование 10 требует регистрации и мониторинга всех ресурсов сети и данных держателей карт.
DPI генерирует журналы на уровне пакетов и предупреждения, необходимые этим фреймворкам. Он предоставляет доказательства того, что трафик, содержащий конфиденциальные данные, отслеживался, что несанкционированные передачи были заблокированы, и что организация может обнаруживать нарушения правил обработки данных и реагировать на них в режиме реального времени.
В Atal Networks наша инфраструктура поддерживает развертывание выделенных серверов, совместимых с GDPR и HIPAA. Наши Сетевая безопасность Стек, включая мониторинг трафика на основе DPI, является частью позиции соответствия, которую мы предоставляем клиентам в регулируемых отраслях.
6. Управление пропускной способностью для хостинг-провайдеров
Хостинг-провайдеры и интернет-провайдеры используют DPI для определения того, какие клиенты и приложения потребляют непропорциональную пропускную способность, применяют политики добросовестного использования и защищают общую инфраструктуру от перегруженности одним источником.
Для нас это прямая оперативная реальность. Когда приложение одного клиента генерирует всплеск трафика, DPI позволяет нам точно определить источник и предпринять целевые действия, не затрагивая других клиентов в той же сетевой инфраструктуре.
Без DPI сетевой администратор видит только совокупные объемы трафика. Они не могут сказать, является ли всплеск 40 Гбит/с законным скачком трафика, DDoS-атакой или неправильно настроенным приложением. DPI устраняет эту неоднозначность в секундах.
DPI на выделенных серверах и VPS: критическая разница
В инфраструктуре VPS DPI работает на уровне гипервизора с общими ресурсами проверки на всех виртуальных машинах на одном хосте. На выделенных (голых) серверах DPI работает на выделенном сетевом порте с конфигурациями, специфичными для вашей рабочей нагрузки. Специальная модель обеспечивает более строгие параметры безопасности и пользовательских политик.
Это различие не рассматривается в другом месте, и оно важно для клиентов, выбирающих между нашими VPS-хостинг и выделенный сервер планы.
Среда VPS:
Проверка DPI проводится на уровне хоста, применимая ко всем виртуальным машинам на физическом сервере одновременно. Политика проверки стандартизируется между арендаторами. Вы разделяете полосу пропускания проверки с другими виртуальными машинами. Пользовательские правила DPI, относящиеся к вашему приложению, обычно недоступны. Защита широкая, но не индивидуальная.
Выделенная среда сервера:
Ваш сервер имеет выделенный физический сетевой порт. DPI работает только с этим портом. Пропускная полоса пропускания не предоставляется другим арендаторам. Наша команда инженеров сети может настроить правила DPI, соответствующие типу вашего приложения, например, более строгую исходящую фильтрацию для финансового приложения или зависящее от приложения QoS для игрового сервера. Защита глубока и адаптирована к вашей рабочей нагрузке.
Для приложений с высоким уровнем безопасности — Финансовые услуги, медицинские платформы, e-commerce Stores, обрабатывающие данные карт, государственные рабочие нагрузки — Выделенные серверы с выделенными конфигурациями DPI обеспечивают наибольшую доступную защиту. Инвестиции в специальное оборудование окупаются в предотвращении нарушений и соблюдении требований.
DPI и зашифрованный трафик: TLS Challenge
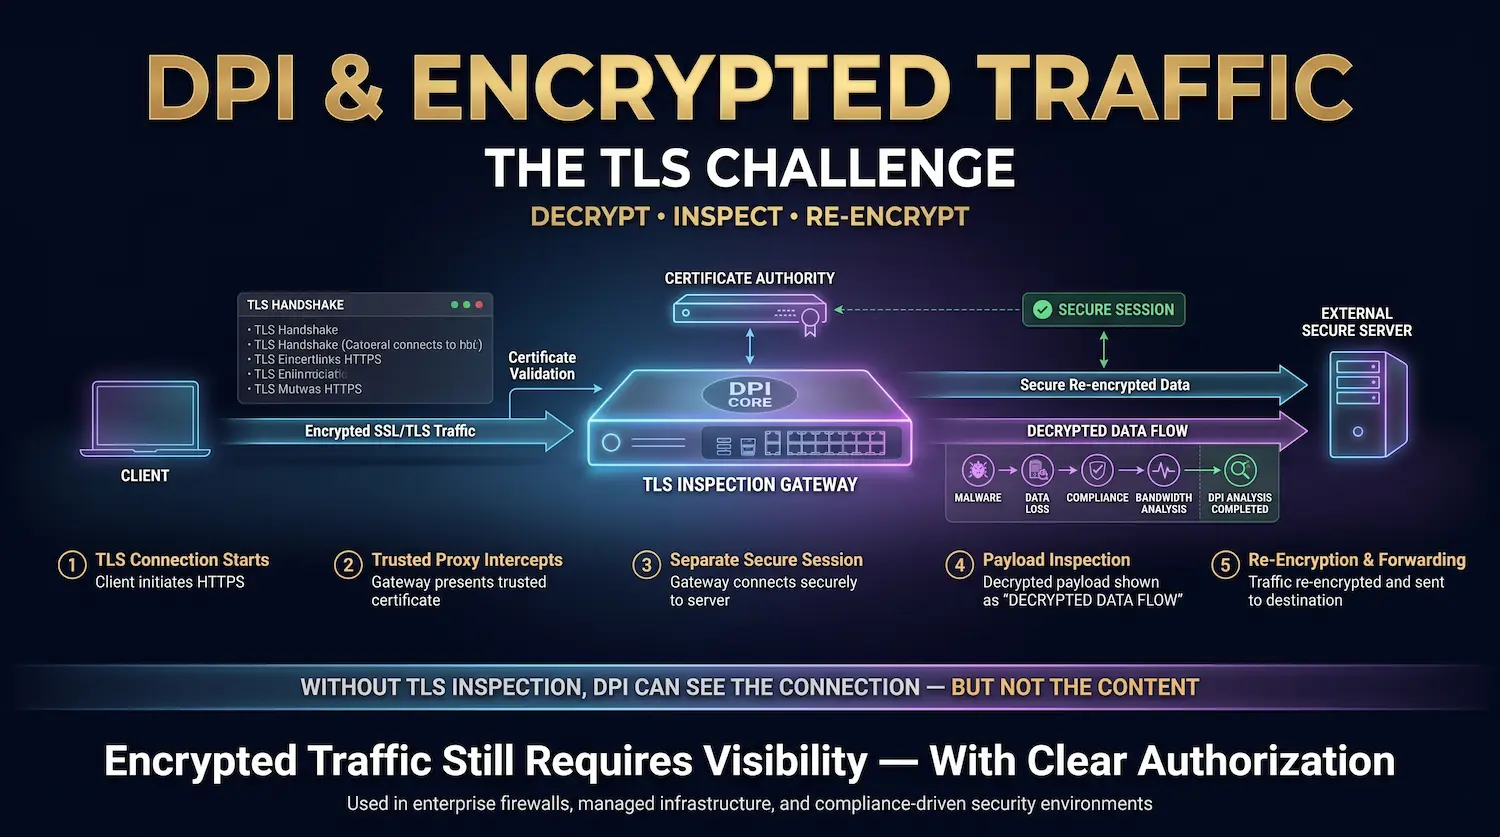
Стандартный DPI не может проверять содержимое шифрованного TLS трафика без расшифровки. Проверка SSL/TLS (также называемая SSL-дешифрованием или перехватом TLS) решает эту проблему путем расшифровки трафика в пункте проверки, анализа полезной нагрузки и повторного шифрования перед пересылкой. Это восстанавливает полную эффективность DPI в средах, где доминируют HTTPS.
По состоянию на 2026 год более 95% веб-трафика шифруется с помощью TLS, Отчет о прозрачности Google. Это создает серьезную проблему для DPI: полезная нагрузка, которую необходимо прочитать DPI, скрыта за шифрованием.
Система DPI без проверки SSL видит только параметры рукопожатия TLS — к какому серверу подключается клиент и какой комплект шифров был согласован. Он не видит HTTP-запрос, тело ответа или любую полезную нагрузку вредоносного ПО, проходящую внутри зашифрованного канала.
Процесс проверки SSL/TLS:
- Клиент инициирует TLS-соединение с внешним сервером.
- Устройство DPI (действующее в качестве доверенного прокси) перехватывает соединение и представляет клиенту свой собственный сертификат.
- Устройство устанавливает отдельное TLS-соединение с фактическим внешним сервером от имени клиента.
- Трафик между клиентом и устройством расшифровывается. Двигатель DPI проверяет полезную нагрузку открытого текста.
- Трафик повторно зашифрован перед пересылкой на внешний сервер.
Это восстанавливает полное покрытие DPI в зашифрованных средах. Проверка SSL является стандартной для корпоративной безопасности, брандмауэры следующего поколения от таких поставщиков, как Palo Alto Networks и Cisco Firepower, а также в устройствах безопасности центра обработки данных.
Рассмотрение конфиденциальности реальна. Проверка SSL требует, чтобы инспекционное устройство располагало доверенным центром сертификации. Пользователи, чей трафик проверяется, должны быть информированы. Для корпоративных сетей это стандартная политика. Для потребителей интернет-провайдеров проведение SSL-инспекции на трафике пользователей без раскрытия информации является значительным нарушением конфиденциальности и может нарушать действующие законы.
Наши центры обработки данных выполняют проверку SSL только для трафика, поступающего из управляемой инфраструктуры, где клиенты явно выбрали глубокий мониторинг трафика. Мы не проверяем зашифрованный трафик на клиентские машины или с них без четкой авторизации.
DPI и BGP: как работает смягчение атак на уровне сети
DPI интегрируется с маршрутизацией BGP (протокол шлюза) для обеспечения возможности удаленно запускаемой маршрутизации черной дыры (RTBH) — метод, который перенаправляет трафик в центр скруббинга, где DPI фильтрует вредоносные пакеты и возвращает чистый трафик на целевой сервер.
Наша сеть в Atal Networks 100% MultiHomed. Каждый маршрут доступен через несколько вышестоящих провайдеров одновременно через BGP. Эта архитектура не только о избыточности — она важна для того, как наша защита DDoS на основе DPI на самом деле работает во время активной атаки.
Вот последовательность во время крупномасштабного события DDoS:
- Наши системы DPI в сети Edge обнаруживают характеристики атаки — распределение исходного IP-адреса, скорости пакетов, сигнатуры протоколов, согласующиеся с объемной атакой или прикладным уровнем атаки.
- Система DPI дает сигнал нашей маршрутной инфраструктуре обновлять объявления BGP через RTBH или Flowspec (RFC 5575), перенаправляя атакующий трафик на скрабинг.
- Средство очистки применяет дополнительные правила DPI для отделения вредоносного трафика от законного трафика в том же потоке.
- Чистый трафик возвращается на выделенный сервер клиента через отдельный путь пересылки.
- Весь процесс происходит менее чем за 30 секунд для большинства типов атак.
Только BGP не может этого сделать. Он управляет путями маршрутизации — у него нет понятия «вредоносного» трафика. DPI предоставляет интеллект, который сообщает системе BGP, какой именно трафик перенаправлять и когда. Эти две технологии вместе делают возможным снижение DDoS на сетевом уровне.
DPI и VPN: обе стороны отношений
VPN шифрует ваш трафик до того, как покинет ваше устройство, что предотвращает считывание DPI содержимого полезной нагрузки. Тем не менее, передовые системы DPI могут идентифицировать протоколы VPN с помощью анализа шаблонов трафика, отпечатков протокола и анализа синхронизации потока — даже без прочтения зашифрованного содержимого.
VPN и DPI имеют сложные отношения. Понимание обеих сторон имеет значение для сетевых администраторов и групп безопасности.
С точки зрения защиты конфиденциальности: VPN создает зашифрованный туннель с вашего устройства на VPN-сервер. Система DPI на вашем интернет-провайдере или государственный шлюз видит зашифрованный туннель, а не вашу активность в просмотре. Содержимое полезной нагрузки защищено уровнем шифрования VPN (TLS для OpenVPN, структура протокола шума для WireGuard или IPsec для традиционных реализаций VPN).
Вот почему VPN защищают пользователей от регулирования DPI на уровне провайдеров и от государственных систем фильтрации контента, которые полагаются на DPI для блокировки определенных веб-сайтов или служб.
С точки зрения обнаружения: Усовершенствованные системы DPI могут идентифицировать VPN-трафик даже без прочтения его содержимого:
- Протокол отпечатки пальцев: OpenVPN, WireGuard и IPSec имеют различные шаблоны рукопожатия и характеристики структуры пакетов, которые распознает DPI.
- Анализ трафика: VPN-трафик имеет характерные шаблоны потока — устойчивые соединения с одним IP-адресом, конкретные распределения размеров пакетов — отличаются от обычного поведения при просмотре.
- Шаблоны использования портов: Большинство протоколов VPN используют определенные диапазоны портов или необычные комбинации портов, которые могут пометить DPI.
Некоторые правительства и корпоративные сети используют эту возможность, чтобы полностью блокировать использование VPN. В ответ провайдеры VPN, такие как Mullvad и ProtonVPN, развертываются Слои запутывания Это маскирует VPN-трафик под обычный HTTPS-трафик, что значительно усложняет отпечатки протокола.
Для клиентов, работающих VPN или прокси-серверы В нашей инфраструктуре наш DPI на уровне сети защищает сам сервер независимо от протоколов шифрования, которые ваши клиенты используют для подключения к нему.
Конфиденциальность, юридическое положение и сетевой нейтралитет
DPI является законным в большинстве юрисдикций, когда используется для безопасности сети, смягчения DDoS и управления трафиком. Это становится юридической и этической проблемой, когда используется для массового наблюдения, цензуры контента или поведенческого профилирования без согласия пользователя.
Юридический статус DPI полностью зависит от его цели и юрисдикции, в которой он применяется.
Явно разрешенные виды использования (В большинстве юрисдикций, включая ЕС и США):
- Мониторинг безопасности сети в инфраструктуре, которой вы владеете или управляете
- Обнаружение и смягчение последствий DDoS
- Управление трафиком QoS
- Ведение журнала трафика, необходимого для соответствия требованиям (HIPAA, PCI DSS)
- Мониторинг корпоративной безопасности в корпоративных сетях (при надлежащем раскрытии информации о сотрудниках)
Юридически оспариваемые или ограниченные виды использования:
- Интернет-провайдер DPI для регулирования потоковых сервисов (нарушения чистого нейтралитета в ЕС, ограничены в ряде штатов США)
- Правительство использует DPI для массового наблюдения за населением без законных полномочий
- Сбор и продажа данных о поведении трафика без согласия пользователя (GDPR Статья 6 требует законной основы)
- DPI для таргетированной рекламы без раскрытия информации (нарушена несколькими интернет-провайдерами в принудительных действиях FTC)
GDPR особенно ясно по этому поводу. Персональные данные, собранные посредством сетевого мониторинга, включая метаданные трафика, зависят от требований к минимизации данных, ограничению цели и прав доступа субъекта. Организации, использующие DPI для чего-либо, кроме операций безопасности, нуждаются в документированной законной основе и политике хранения данных, которая соответствует заявленной цели.
В Atal Networks наше использование DPI строго ограничено сетевой безопасностью и управлением трафиком. Мы не анализируем клиентский трафик для рекламных или поведенческих целей. Мы не передаем данные, полученные с помощью DPI, с третьими лицами.
Преимущества и недостатки DPI
DPI обеспечивает полную видимость трафика уровня 7, что не совпадает с ранее методом проверки. Его основные компромиссы — это более высокие требования к оборудованию и соображения конфиденциальности, которые необходимо тщательно управлять при любом развертывании.
| Преимущество | Деталь |
| Полная видимость трафика | Считывает заголовок и полезную нагрузку на уровне 7 для полной осведомленности о приложении |
| Обнаруживает скрытые угрозы для полезной нагрузки | Улавливает вредоносное ПО, кражу данных и эксплойты, невидимые для проверки только заголовка |
| Включает приложение-зависимое QoS | Приоритизирует трафик по типу приложения, а не только по номеру порта |
| Смягчение DDoS в режиме реального времени | Определяет шаблоны атак и запускает реакцию на уровне BGP менее чем за 30 секунд |
| Поддерживает соблюдение нормативных требований | Обеспечивает регистрацию трафика, требуемую HIPAA, PCI DSS, GDPR и SOC 2 |
| Обнаруживает эксфильтрацию данных | Улавливает конфиденциальные данные, покидающие сеть до завершения взлома |
| Покрытие нулевого дня | Обнаружение аномалий протокола ловит новые атаки без предварительной подписи |
| Невыгодное положение | Деталь |
| Высокие требования к оборудованию | Обработка полезных нагрузок со скоростью провода требует специального оборудования для высокопроизводительных сред |
| Просмотр SSL Проблемы конфиденциальности | Расшифровка трафика TLS для проверки требует тщательного управления и раскрытия информации о пользователях |
| Зашифрованное ограничение трафика | Без проверки SSL анализ полезной нагрузки блокируется шифрованием TLS |
| Существуют методы уклонения | Фрагментация пакетов, временные атаки и обфускация протокола снижают точность DPI |
| Сложность конфигурации | Правила аномалии протокола требуют экспертной настройки, чтобы свести к минимуму ложные срабатывания |
| Юридические и этические границы | Неправомерное использование для наблюдения или профилирования создает юридическую ответственность и ущерб траста |
Инструменты DPI: стек технологий
Возможность DPI доступна через инструменты анализа сети с открытым исходным кодом, коммерческие брандмауэры следующего поколения и специально созданное оборудование для центра обработки данных. Правильный выбор зависит от объема трафика, требований к глубине проверки и эксплуатационного контекста.
Инструменты с открытым исходным кодом:
- Wireshark: Анализатор стандартных сетевых протоколов с глубоким разделением пакетов для сотен протоколов. Используется для устранения неполадок, криминалистического анализа и исследований безопасности. Не предназначен для блокировки производства в реальном времени, но необходим для анализа и проверки.
- суриката: Высокопроизводительные идентификаторы с открытым исходным кодом, IPS и механизм мониторинга сетевой безопасности. Поддерживает многопоточную проверку DPI, скрипты Lua для пользовательских правил и интеграцию с лентами данных угроз. Широко развертывается в производственных интернет-провайдерах и средах хостинга.
- фырканье: Оригинальные идентификаторы с открытым исходным кодом. Обширная экосистема правил, длительный послужной список. Suricata в значительной степени заменила его для критически важных для производительности развертываний, но SNORT остается широко используемым в корпоративных средах.
- Зик (бывший брат): Сетевая структура анализа ориентирована на поведенческий анализ и анализ на уровне протокола. Генерирует структурированные журналы всей сетевой активности, а не блокирует трафик. Отлично подходит для охоты на угроз и судебно-медицинской экспертизы.
Коммерческие корпоративные решения:
- Palo Alto Networks NGFW: Брандмауэр следующего поколения, построенный вокруг app-id — движка DPI, который идентифицирует более 3000 приложений по поведению, а не по номеру порта. Отраслевые показатели производительности брандмауэра уровня 7.
- Cisco Firepower: Встроенная платформа защиты от угроз, объединяющая DPI, IPS, защиту от вредоносных программ и фильтрацию URL-адресов в одной системе.
- Fortinet FortiGate: Высокопроизводительный NGFW с пользовательским оборудованием ASIC для DPI на многогигабитных скоростях.
Оборудование центра обработки данных:
Для проверки со скоростью 40 Гбит/с до 100 Гбит/с без задержки, вызванной программным обеспечением, специально созданное оборудование DPI на основе FPGA от таких поставщиков, как Napatech и Stamus Networks, проводит проверку ближе к физическому сетевому уровню.
Что означает DPI для безопасности вашего сервера
DPI не является необязательным для любой организации, работающей с инфраструктурой, которая обрабатывает реальные пользовательские данные, обрабатывает платежи или обслуживает приложения, чувствительные к задержке.
В Atal Networks каждый сервер, который мы предоставляем, находится за нашим стеком безопасности на базе DPI. Наши DDoS-защиты фильтруют трафик на краю сети, прежде чем он доберется до вашего компьютера. Наша система QoS гарантирует, что трафик вашего приложения получит приоритет в наших портах 10 Гбит/с. Наш мониторинг трафика обеспечивает базовую линию регистрации, необходимую для развертывания соответствия требованиям HIPAA и PCI DSS.
Вы сами ничего не настраиваете — она работает автоматически, 24 часа в сутки, по всей нашей глобальной инфраструктуре.
Клиенты с расширенными требованиями — пользовательские политики DPI, правила фильтрации уровня приложений или проверка SSL на предмет соответствия — работают напрямую с нашей группой инженеров, чтобы настроить их на уровне порта в своем специальном плане сервера.
Наша команда уже более 16 лет развертывает и управляет инфраструктурой DPI в более чем 213 центрах обработки данных. Мы используем эту технологию в производстве каждый день для более чем 36 000 предприятий по всему миру.
Готовы развернуть сервер с защитой DPI на сетевом уровне?
Ознакомьтесь с нашими планами выделенных серверов со встроенной защитой DDoS и управлением QoS — В настоящее время 70% выключен для новых развертываний.
Часто задаваемые вопросы о глубокой проверке пакетов
Законна ли глубокая проверка пакетов?
Глубокая проверка пакетов является законной в большинстве стран, когда используется для безопасности сети, по снижению DDoS, управлению трафиком или мониторингу соответствия. Правовые ограничения применяются, когда DPI используется для массового наблюдения, цензуры контента или поведенческого профилирования без согласия пользователя. В ЕС, GDPR Статья 6 Требуется законная основа для обработки персональных данных, полученных в результате проверки сетевого трафика. В США юридические требования варьируются в зависимости от сектора — организации здравоохранения должны соблюдать HIPAA, финансовые организации с GLBA и платежные системы с PCI DSS.
Глубокая проверка пакетов замедляет работу сети?
Современное специально созданное оборудование DPI обрабатывает трафик со скоростью 10 Гбит/с до 100 Гбит/с без измеримого влияния задержки на правильно настроенную инфраструктуру. Ухудшение производительности от DPI обычно происходит за счет недостаточных программных реализаций, работающих на процессорах общего назначения, или из-за плохо настроенных наборов правил, которые генерируют избыточные накладные расходы на обработку. В нашей выделенной серверной инфраструктуре DPI работает на специально созданном сетевом оборудовании, не влияя на производительность или задержку вашего сервера.
Может ли VPN блокировать глубокую проверку пакетов?
VPN шифрует вашу полезную нагрузку трафика, что не позволяет DPI считывать содержимое ваших сетевых сеансов. Тем не менее, передовые системы DPI могут идентифицировать протоколы VPN с помощью протокола отпечатков, анализа потока и анализа шаблонов синхронизации, не читая зашифрованное содержимое. Некоторые службы VPN используют обфускацию, чтобы замаскировать свой трафик в виде стандартного HTTPS, что усложняет идентификацию протокола для сложных систем DPI.
Чем DPI отличается от брандмауэра?
Традиционный брандмауэр фильтрует трафик, используя информацию заголовка — IP-адреса, номера портов и состояние соединения. DPI считывает полную полезную нагрузку пакета и идентифицирует трафик по поведению приложения, а не только данные заголовка. Современные брандмауэры нового поколения (NGFWS) от таких поставщиков, как Palo Alto Networks и Cisco, интегрируют DPI в качестве основного механизма проверки. Таким образом, брандмауэр — это устройство, DPI — это техника проверки, и NGFWS объединяют оба в единую платформу.
Может ли DPI проверять HTTPS и зашифрованный трафик?
Стандартный DPI не может проверять полезную нагрузку трафика HTTPS, шифрованного TLS, без расшифровки. Проверка SSL/TLS (также называемая глубокой инспекции SSL или перехватом TLS) решает эту проблему путем расшифровки трафика в пункте проверки, анализа полезной нагрузки и повторного шифрования перед пересылкой. Этот подход используется в корпоративных средах безопасности и центрах обработки данных, где это оправдывают требования соответствия и безопасности. Это требует надлежащего управления сертификатами и четкого раскрытия информации в большинстве юрисдикций.
Может ли DPI обнаружить атаки нулевого дня?
DPI на основе сигнатур не может обнаружить атаки нулевого дня, потому что для них пока нет сигнатуры. Тем не менее, обнаружение аномалий протокола улавливает множество угроз нулевого дня путем пометки поведения, которое отклоняется от установленных стандартов протокола, даже когда предшествующей подписи не существует. Эвристический и поведенческий анализ добавляет еще один уровень обнаружения путем выявления необычных шаблонов трафика, которые указывают на поведение атаки, независимо от того, известна ли конкретная атака. Многоуровневые системы DPI, объединяющие все три метода, обеспечивают наибольшее покрытие как от известных, так и от неизвестных угроз.
Использует ли Atal Networks DPI для защиты выделенных серверов?
да. Наша защита DDoS на уровне сети использует DPI для идентификации и фильтрации атаки по всем нашим центрам данных глобально, автоматически для каждого клиента. Наша система QoS использует DPI для определения приоритета трафика для приложений, чувствительных к задержке, работающих на вашем сервере. Мы также настраиваем собственные политики DPI для клиентов с расширенными требованиями безопасности или соответствия требованиям. связаться с нашей командой по адресу atalnetworks.com/Контакт чтобы обсудить правильную конфигурацию для вашего варианта использования.
Используется ли DPI поставщиками интернет-услуг?
Интернет-провайдеры широко используют DPI для управления трафиком, смягчения DDoS и соблюдения требований законного перехвата. Спорные приложения интернет-провайдеров DPI включают регулирование трафика на конкурирующие сервисы потоковой передачи видео (проблема сетевого нейтралитета) и поведенческую рекламу (используя данные анализа трафика без согласия пользователя). Федеральная комиссия по связи и регулирующие органы ЕС приняли меры принудительного исполнения против обеих практик. Законное использование интернет-провайдеров — мониторинг безопасности, смягчение последствий атак и управление QoS — остаются широко распространенными.
