


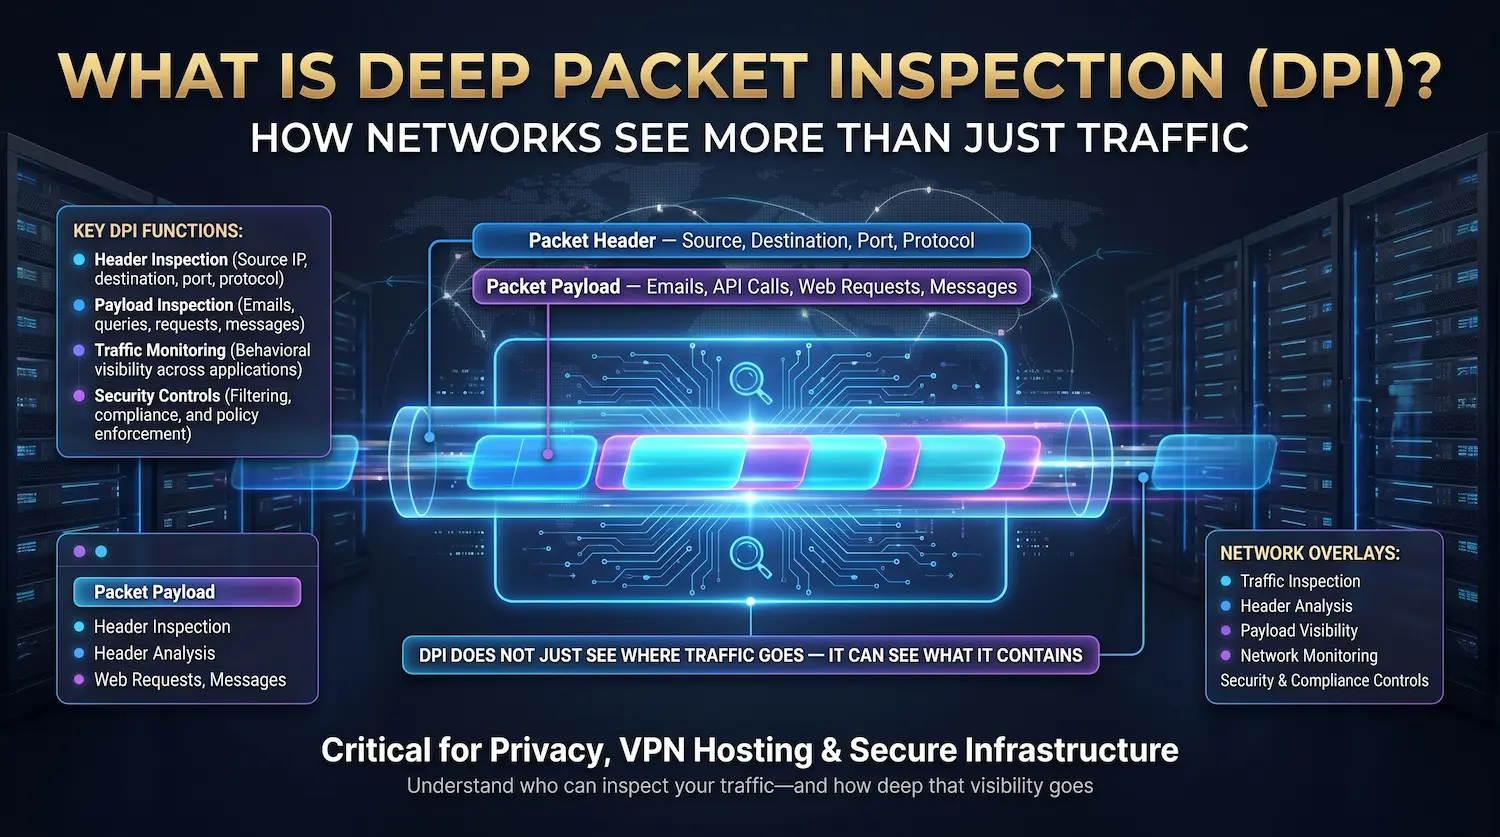
Γρήγορος ορισμός: Το Deep Packet Inspection (DPI) είναι μια μέθοδος ανάλυσης κυκλοφορίας δικτύου που διαβάζει τόσο την κεφαλίδα όσο και το πλήρες ωφέλιμο φορτίο δεδομένων κάθε πακέτου που διέρχεται από ένα σημείο ελέγχου δικτύου. Λειτουργεί στο επίπεδο 7 του μοντέλου OSI - το επίπεδο εφαρμογής - και δίνει στους χειριστές δικτύου πλήρη ορατότητα σε ό,τι κινείται στην υποδομή τους σε πραγματικό χρόνο.
Τα περισσότερα εργαλεία ασφάλειας δικτύου διαβάζουν μόνο την ετικέτα σε ένα πακέτο. Το DPI ανοίγει το πακέτο και διαβάζει τι υπάρχει μέσα.
Κάθε κομμάτι δεδομένων που ταξιδεύει σε ένα δίκτυο μετακινείται ως πακέτο — μια μικρή δέσμη πληροφοριών με μια ετικέτα δρομολόγησης (κεφαλίδα) και μια ενότητα περιεχομένου δεδομένων (ωφέλιμο φορτίο). Τα παραδοσιακά τείχη προστασίας κοιτάζουν μόνο την ετικέτα δρομολόγησης. Ελέγχουν πού πηγαίνει το πακέτο και από πού προήλθε. αυτό είναι όλο.
Το DPI προχωρά παραπέρα. Διαβάζει το πραγματικό περιεχόμενο μέσα στο πακέτο. Αυτή η δυνατότητα είναι ο τρόπος με τον οποίο η σύγχρονη υποδομή εντοπίζει κρυφό κακόβουλο λογισμικό, σταματά Επιθέσεις DDoS, επιβάλλει τις πολιτικές δεδομένων και διαχειρίζεται την απόδοση του δικτύου σε κλίμακα.
Το Atal Networks λειτουργεί το DPI σε 213+ κέντρα δεδομένων σε 196+ χώρες. Η προστασία DDoS σε επίπεδο δικτύου—η οποία προστατεύει περισσότερους από 36.000 αποκλειστικούς πελάτες διακομιστή και VPS— λειτουργεί με DPI ως την κύρια μηχανή ανίχνευσης. Αυτό το άρθρο εξηγεί ακριβώς πώς λειτουργεί, γιατί έχει σημασία και τι σημαίνει για την υποδομή σας.
Πίνακας περιεχομένων
- Πακέτα, κεφαλίδες και ωφέλιμα φορτία: The Foundation
- Πώς λειτουργεί η βαθιά επιθεώρηση πακέτων
- Επιθεώρηση πακέτων DPI έναντι Stateful: Μια άμεση σύγκριση
- DPI και το μοντέλο OSI
- τις τρεις τεχνικές ανάλυσης DPI
- έξι πραγματικές περιπτώσεις χρήσης DPI
- DPI σε αποκλειστικούς διακομιστές έναντι VPS: Μια κρίσιμη διαφορά
- DPI και κρυπτογραφημένη κίνηση: Η πρόκληση TLS
- DPI και BGP: Πώς λειτουργεί ο μετριασμός της επίθεσης σε επίπεδο δικτύου
- DPI και VPN: Και οι δύο πλευρές της σχέσης
- Απόρρητο, νομική υπόσταση και ουδετερότητα δικτύου
- Πλεονεκτήματα και μειονεκτήματα DPI
- Εργαλεία DPI: Η στοίβα τεχνολογίας
- Τι σημαίνει DPI για την ασφάλεια του διακομιστή σας
- Frequently Asked Questions About Deep Packet Inspection
Πακέτα, κεφαλίδες και ωφέλιμα φορτία: The Foundation
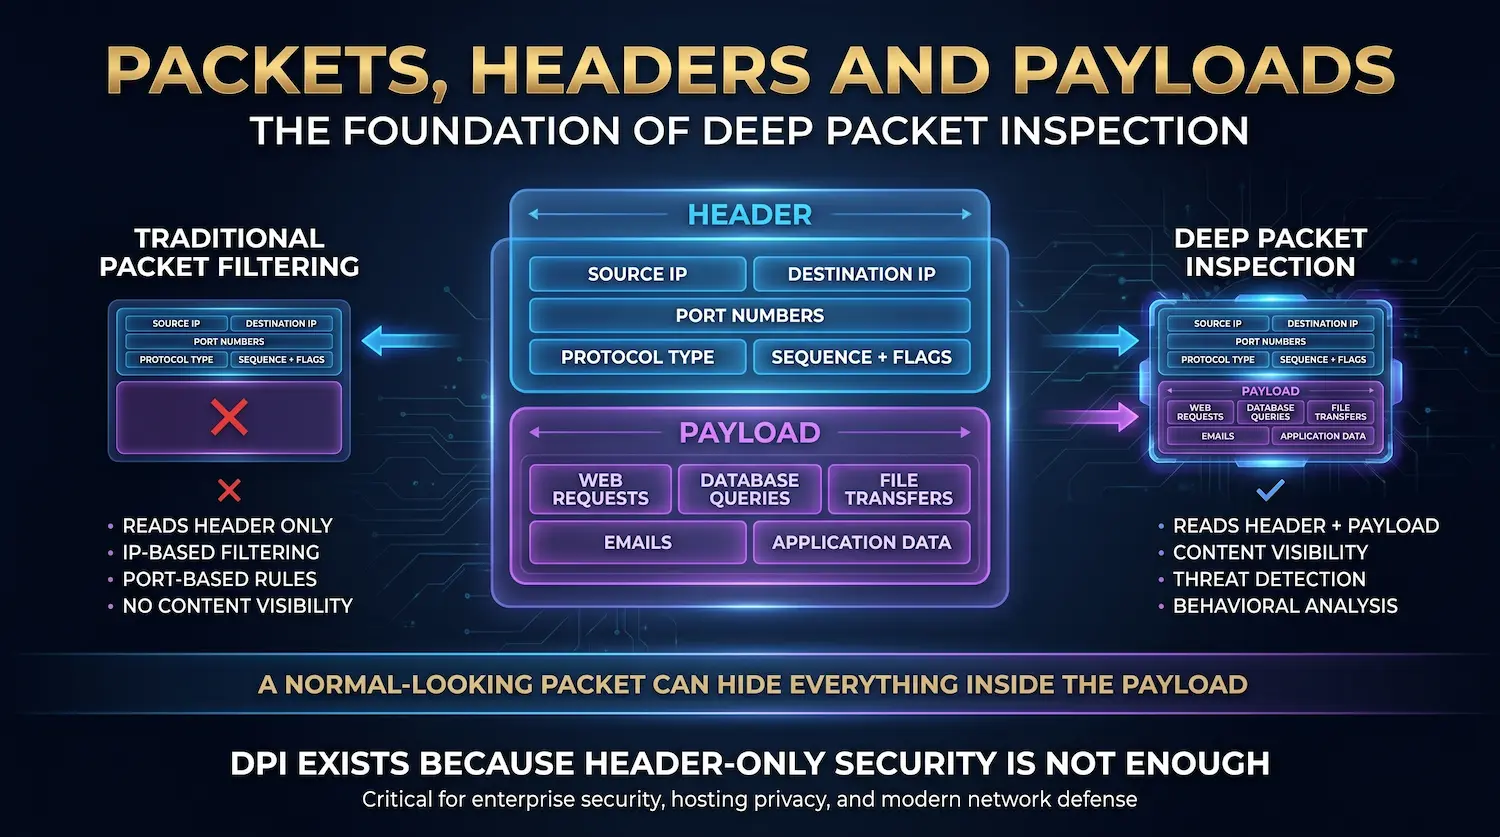
Ένα πακέτο δεδομένων είναι η βασική μονάδα επικοινωνίας σε οποιοδήποτε δίκτυο IP. Κάθε πακέτο έχει δύο μέρη: μια κεφαλίδα που φέρει πληροφορίες διευθυνσιοδότησης και ένα ωφέλιμο φορτίο που μεταφέρει τα πραγματικά δεδομένα που μεταδίδονται.
Η κατανόηση αυτής της δομής είναι απαραίτητη πριν εξηγήσει τι κάνει το DPI διαφορετικά από τις παλαιότερες μεθόδους.
Ο επί κεφαλής περιέχει:
- Διεύθυνση IP πηγής (από όπου προήλθε το πακέτο)
- Διεύθυνση IP προορισμού (όπου πηγαίνει)
- Source and destination port numbers
- Τύπος πρωτοκόλλου (TCP, UDP, ICMP, κ.λπ.)
- Packet sequence number and flags
Αυτός είναι ο φάκελος. Λέει στο δίκτυο πού να παραδώσει το πακέτο. Παραδοσιακό φιλτράρισμα πακέτων και πρώιμο τείχη προστασίας κατάστασης Διαβάστε μόνο αυτόν τον φάκελο. Λαμβάνουν αποφάσεις επιτρεπόμενου ή αποκλεισμού με βάση μόνο τις διευθύνσεις IP και τους αριθμούς θύρας.
Ο φορτίο επί πληρωμή είναι το περιεχόμενο μέσα στο φάκελο. Περιέχει τα πραγματικά δεδομένα — ένα αίτημα ιστοσελίδας, ένα ερώτημα βάσης δεδομένων, ένα αρχείο που μεταφέρεται, μια ροή βίντεο, μια εντολή εντολών και ελέγχου από κακόβουλο λογισμικό ή δεδομένα που διεισδύονται από το δίκτυό σας.
Όταν ένα σύστημα ασφαλείας διαβάζει μόνο την κεφαλίδα, λειτουργεί τυφλά ως προς το ωφέλιμο φορτίο. Ένα πακέτο με μια τέλεια κανονική κεφαλίδα μπορεί να μεταφέρει ransomware. Μπορεί να μεταφέρει κλεμμένους αριθμούς πιστωτικών καρτών που κατευθύνονται στον διακομιστή ενός εισβολέα. Μπορεί να φέρει μια εντολή botnet μεταμφιεσμένη σε κίνηση του προγράμματος περιήγησης.
Το DPI λύνει αυτό το τυφλό σημείο. διαβάζει το ωφέλιμο φορτίο.
Πώς λειτουργεί η βαθιά επιθεώρηση πακέτων
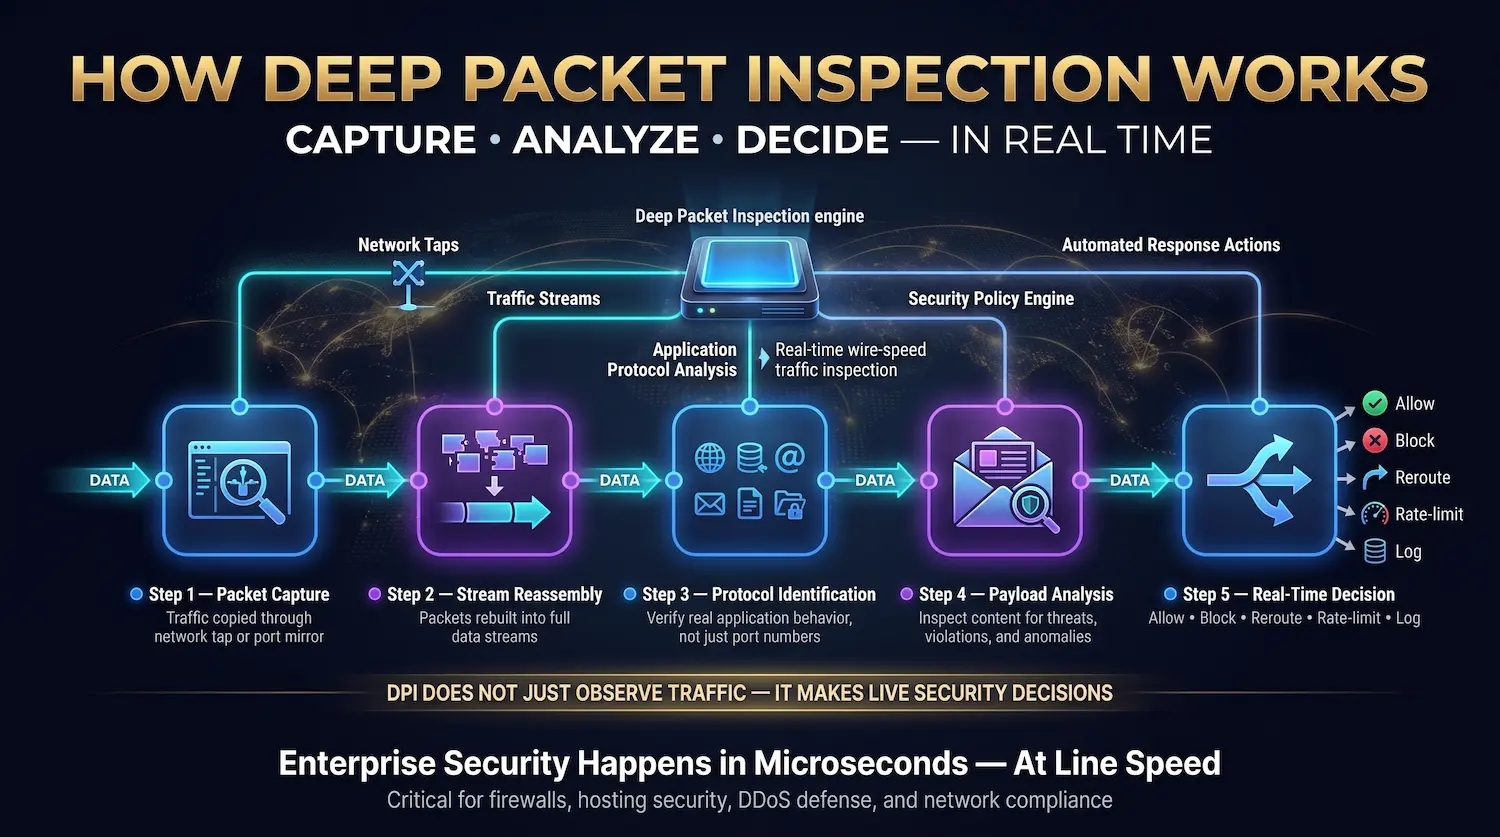
Η επιθεώρηση πακέτων σε βάθος λειτουργεί με την αναχαίτιση πακέτων σε ένα σημείο ελέγχου δικτύου, τη συναρμολόγηση τους σε ροές δεδομένων, τον εντοπισμό του πρωτοκόλλου εφαρμογής που χρησιμοποιείται και την ανάλυση του περιεχομένου του ωφέλιμου φορτίου σε σχέση με ένα σύνολο κανόνων ανίχνευσης — όλα σε πραγματικό χρόνο, με ταχύτητα καλωδίου.
Εδώ είναι η πλήρης διαδικασία, βήμα προς βήμα:
Βήμα 1 — Λήψη πακέτων
Τα πακέτα εισέρχονται στη συσκευή DPI μέσω μιας βρύσης δικτύου ή ενός καθρέφτη θύρας. Ένα πάτημα δικτύου αντιγράφει παθητικά την κυκλοφορία από έναν σύνδεσμο. Ένας καθρέφτης θύρας (μερικές φορές ονομάζεται θύρα SPAN) αντιγράφει την κυκλοφορία από έναν διακόπτη σε μια θύρα παρακολούθησης. Οποιαδήποτε μέθοδος δίνει στον κινητήρα DPI πρόσβαση σε κάθε πακέτο χωρίς να διακόπτει τη ροή.
Το σύγχρονο ειδικά κατασκευασμένο υλικό DPI επεξεργάζεται την κυκλοφορία από 10 Gbps έως 100 Gbps χωρίς να προσθέτει μετρήσιμο λανθάνοντα χρόνο. Το DPI που βασίζεται σε λογισμικό που εκτελείται σε διακομιστές γενικής χρήσης μπορεί να χειριστεί χαμηλότερους όγκους, αλλά μπορεί να προκαλέσει καθυστέρηση υπό βαρύ φορτίο.
Βήμα 2 — Επανασυναρμολόγηση ροής
Πολλές επιθέσεις χωρίζουν το ωφέλιμο φορτίο τους σε πολλαπλά πακέτα για να αποφύγουν τον εντοπισμό. Μια υπογραφή κακόβουλου λογισμικού που απλώνεται σε 10 ξεχωριστά πακέτα φαίνεται καθαρή όταν εξετάζεται πακέτο προς πακέτο. Το DPI επανασυναρμολογεί τα σχετικά πακέτα στην πλήρη ροή δεδομένων του πριν από την ανάλυση. Αυτό το βήμα είναι κρίσιμο για την σύλληψη τεχνικών αποφυγής που βασίζονται σε κατακερματισμό.
Βήμα 3 — Αναγνώριση πρωτοκόλλου
Η μηχανή DPI προσδιορίζει το πρωτόκολλο εφαρμογής που χρησιμοποιείται. Αυτό υπερβαίνει κατά πολύ τον έλεγχο του αριθμού θύρας. Η θύρα 443 υποτίθεται ότι μεταφέρει κίνηση HTTPS, αλλά το DPI επαληθεύει ότι η κίνηση συμπεριφέρεται πραγματικά όπως το HTTPS. Μπορεί να ανιχνεύσει πότε μια εφαρμογή peer-to-peer μεταμφιέζεται σε κίνηση ιστού στη θύρα 80 ή όταν κακόβουλο λογισμικό χρησιμοποιεί DNS (θύρα 53) για να διοχετεύσει δεδομένα εξερχόμενα.
Σύμφωνα με NIST Special Publication 800-41, η ακριβής αναγνώριση πρωτοκόλλου στο επίπεδο εφαρμογής είναι μια βασική απαίτηση για την αποτελεσματικότητα του τείχους προστασίας επόμενης γενιάς. Το DPI παρέχει αυτήν την αναγνώριση αξιόπιστα, ακόμη και όταν οι εισβολείς προσπαθούν να συγκαλύψουν την κυκλοφορία.
Βήμα 4 — ανάλυση ωφέλιμου φορτίου
Ο κινητήρας αναλύει το περιεχόμενο ωφέλιμου φορτίου σε σχέση με τρεις τύπους κανόνων (αναλυτικά στην επόμενη ενότητα). Αυτή η ανάλυση ελέγχει για γνωστές υπογραφές απειλών, παραβιάσεις κανόνων πρωτοκόλλου και ανωμαλίες συμπεριφοράς—ταυτόχρονα.
Βήμα 5 — Απόφαση σε πραγματικό χρόνο
Με βάση το αποτέλεσμα της ανάλυσης, ο κινητήρας DPI κάνει μία από τις πέντε ενέργειες:
| Ενέργεια | Περιγραφή |
| Επιτρέπω | Το πακέτο περνάει κανονικά |
| Φραγμός | Το πακέτο πέφτει. Η σύνδεση τερματίστηκε |
| αλλάζω κατεύθυνσης | πακέτο που ανακατευθύνεται σε καραντίνα ή κέντρο καθαρισμού |
| όριο τιμής | Τα πακέτα επιτρέπονται, αλλά το εύρος ζώνης σε αυτήν τη ροή περιορίζεται |
| Ημερολόγιο και ειδοποίηση | Το πακέτο περνάει. Ο διαχειριστής ειδοποιείται για έλεγχο |
Η όλη διαδικασία — σύλληψη, επανασυναρμολόγηση, αναγνώριση, ανάλυση, απόφαση — απαιτεί μικροδευτερόλεπτα. Στα κέντρα δεδομένων μας, αυτό συμβαίνει με ταχύτητα γραμμής χωρίς να διακόπτεται η απόδοση του δικτύου του διακομιστή σας.
Επιθεώρηση πακέτων DPI έναντι Stateful: Μια άμεση σύγκριση
Το Stateful Packet Inspect (SPI) παρακολουθεί την κατάσταση των ενεργών συνδέσεων δικτύου και φιλτράρει την κυκλοφορία με βάση τα δεδομένα κεφαλίδας στα επίπεδα 3 και 4. Η επιθεώρηση πακέτων σε βάθος φτάνει στο επίπεδο 7 και διαβάζει το πραγματικό περιεχόμενο ωφέλιμου φορτίου, δίνοντάς του ορατότητα σε επίπεδο εφαρμογής που δεν μπορεί να παρέχει το SPI.
Αυτή είναι η πιο κοινή σύγχυση στην ασφάλεια του δικτύου. Και οι δύο μέθοδοι επιθεωρούν τα πακέτα, αλλά λειτουργούν σε πολύ διαφορετικά βάθη.
| Χαρακτηριστικό | Stateful Packet Inspection (SPI) | Βαθιά επιθεώρηση πακέτων (DPI) |
| στρώματα osi | 3–4 (δίκτυο + μεταφορά) | 3–7 (μέχρι την εφαρμογή) |
| αναγνώσεις | Μόνο κεφαλίδα (IP, θύρα, κατάσταση πρωτοκόλλου) | Κεφαλίδα + περιεχόμενο πλήρους ωφέλιμου φορτίου |
| ευαισθητοποίηση εφαρμογής | Όχι | Ναι |
| Μπορεί να αναγνωρίσει συγκεκριμένες εφαρμογές | Όχι | Ναι |
| Εντοπίζει κακόβουλο λογισμικό στο ωφέλιμο φορτίο | Όχι | Ναι |
| πιάνει επιθέσεις μεταμφίεσης πρωτοκόλλου | Όχι | Ναι |
| Επιθεώρηση SSL/TLS | Όχι | Ναι (με αποκρυπτογράφηση) |
| κόστος απόδοσης | Χαμηλό | Υψηλότερο (μετατόπιση από αποκλειστικό υλικό) |
| καλύτερο για | Βασικοί κανόνες τείχους προστασίας, NAT και παρακολούθηση σύνδεσης | Προηγμένη ανίχνευση απειλών, QoS, μετριασμός DDoS, DLP |
Το SPI ήταν το βιομηχανικό πρότυπο κατά τις δεκαετίες του 1990 και του 2000. Λειτουργεί για βασικό περιμετρικό έλεγχο. Το πρόβλημα είναι ότι οι σύγχρονες απειλές δεν αποκαλύπτονται σε κεφαλίδες πακέτων. Το Ransomware, το Data Theft Tools και το Advanced Persistent Threats (APTs) εκμεταλλεύονται το ωφέλιμο τυφλό σημείο που αφήνει ανοιχτό το SPI.
Το DPI κλείνει εντελώς αυτό το τυφλό σημείο.
DPI και το μοντέλο OSI
Η βαθιά επιθεώρηση πακέτων λειτουργεί κυρίως στο επίπεδο 7 του Μοντέλο OSI — Το επίπεδο εφαρμογής — αν και επεξεργάζεται επίσης δεδομένα στα επίπεδα 3 έως 6 κατά την ανάλυσή του. Αυτή η προσέγγιση επιπέδου 7 είναι αυτό που διαχωρίζει το DPI από κάθε προηγούμενη μέθοδο επιθεώρησης πακέτων.
Ο Μοντέλο OSI Ορίζει επτά επίπεδα επικοινωνίας δικτύου:
| στρώμα osi | Όνομα | Τι χειρίζεται |
| Επίπεδο 7 | Εφαρμογή | Πρωτόκολλα που αντιμετωπίζουν οι χρήστες: HTTP, HTTPS, DNS, SMTP, FTP, VoIP |
| Επίπεδο 6 | Παρουσίαση | Κρυπτογράφηση, συμπίεση, μορφοποίηση δεδομένων (το TLS/SSL ζει εδώ) |
| Επίπεδο 5 | Συνεδρίαση | Διαχείριση συνεδρίας, χειραψίες ελέγχου ταυτότητας |
| Επίπεδο 4 | Μεταφορά | TCP/UDP, αριθμοί θυρών, τμηματοποίηση |
| Επίπεδο 3 | Δίκτυο | διευθύνσεις IP, δρομολόγηση |
| Επίπεδο 2 | σύνδεσμος δεδομένων | Διευθύνσεις MAC, προώθηση σε επίπεδο διακόπτη |
| Επίπεδο 1 | Φυσικός | καλώδια, σήματα, υλικό |
Το παραδοσιακό φιλτράρισμα πακέτων λειτουργεί στα επίπεδα 3 και 4. Διαβάζει διευθύνσεις IP και αριθμούς θυρών. Η επιθεώρηση κατάστασης προσθέτει παρακολούθηση σύνδεσης στο επίπεδο 4, αλλά δεν προχωρά περαιτέρω.
Το DPI φτάνει στο επίπεδο 7. Σε αυτό το επίπεδο, το σύστημα μπορεί να δει:
- Η συγκεκριμένη εφαρμογή που δημιουργεί την επισκεψιμότητα (Chrome, Firefox, Slack, BitTorrent)
- Το ακριβές περιεχόμενο του αιτήματος HTTP ή του ερωτήματος DNS
- Η εντολή εκτελείται μέσω μιας συνεδρίας SSH
- Το αρχείο μεταφέρεται μέσω FTP
- Ο κωδικοποιητής που χρησιμοποιείται από μια εφαρμογή VoIP
Αυτός είναι ο λόγος για τον οποίο τα συστήματα με δυνατότητα DPI μπορούν να αναγνωρίσουν μια μεταφορά BitTorrent μεταμφιεσμένη ως κίνηση HTTP στη θύρα 80 ή μια επίθεση σήραγγας DNS που εκτρέφει δεδομένα ένα μικρό ερώτημα κάθε φορά. Καμία από αυτές τις επιθέσεις δεν είναι ορατή κάτω από το επίπεδο 7.
τις τρεις τεχνικές ανάλυσης DPI
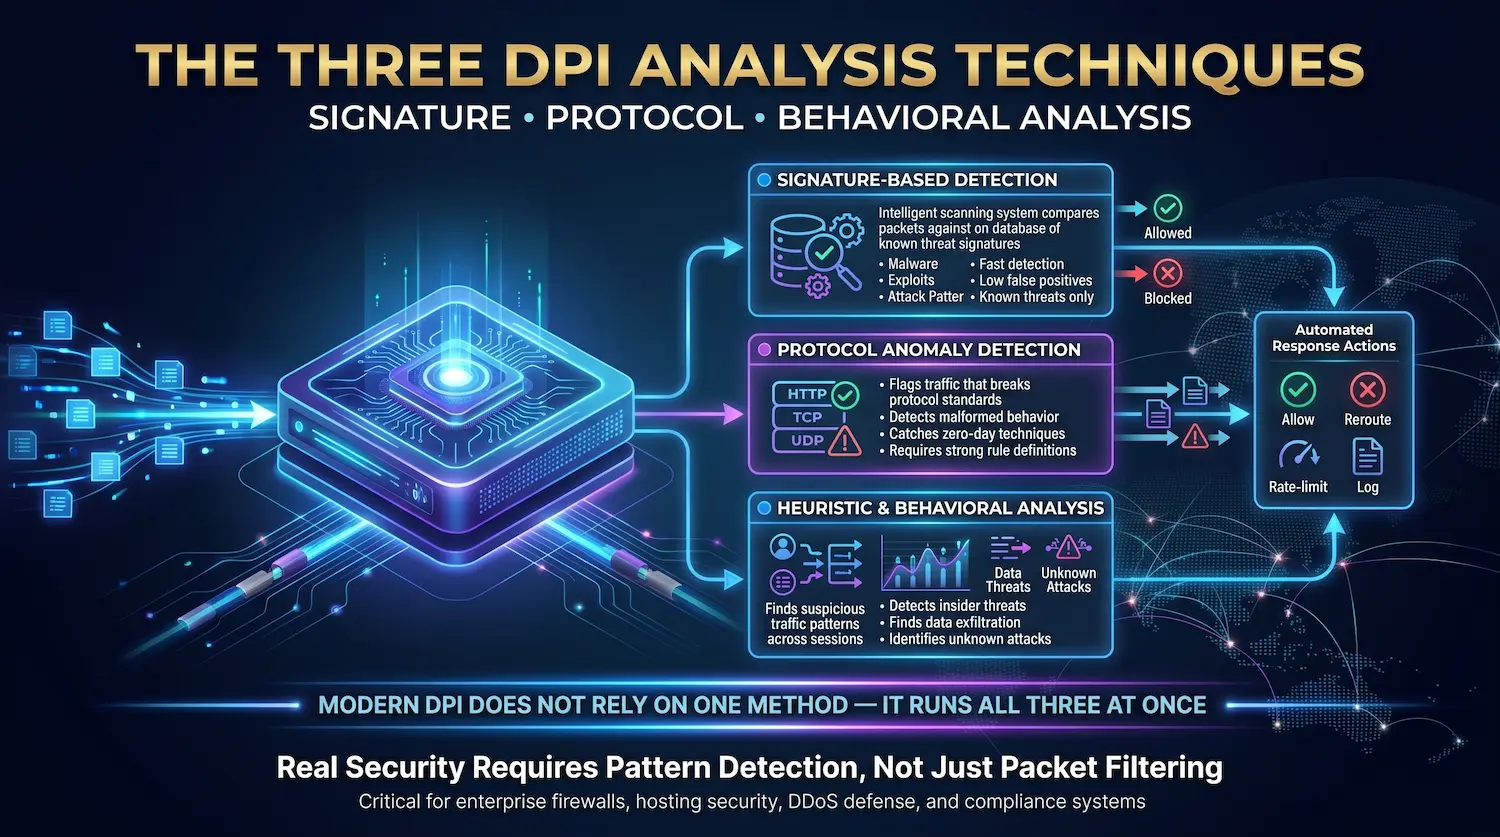
Το DPI χρησιμοποιεί τρεις βασικές μεθόδους ανάλυσης: ανίχνευση βάσει υπογραφής για γνωστές απειλές, ανίχνευση ανωμαλιών πρωτοκόλλου για παραβιάσεις κανόνων και ευρετική ή ανάλυση συμπεριφοράς για άγνωστα μοτίβα. Τα σύγχρονα εταιρικά συστήματα DPI εκτελούνται και τα τρία ταυτόχρονα.
Ανίχνευση βάσει υπογραφής
Το σύστημα διατηρεί μια συνεχώς ενημερωμένη βάση δεδομένων με γνωστές υπογραφές απειλών. Κάθε υπογραφή είναι ένα ακριβές μοτίβο - μια ακολουθία byte, μια συμβολοσειρά ή ένας δείκτης συμπεριφοράς - που συνδέεται με μια συγκεκριμένη οικογένεια κακόβουλου λογισμικού, κιτ εκμετάλλευσης ή εργαλείο επίθεσης.
Κάθε ωφέλιμο φορτίο πακέτων συγκρίνεται με αυτήν τη βάση δεδομένων σε πραγματικό χρόνο. Όταν βρεθεί ένα ταίριασμα, ο κινητήρας DPI ενεργεί αμέσως. Οι βάσεις δεδομένων υπογραφών από προμηθευτές όπως το Snort και το Suricata περιέχουν δεκάδες χιλιάδες υπογραφές που καλύπτουν κακόβουλο λογισμικό, εκμεταλλεύσεις, καταχρήσεις πρωτοκόλλων και μοτίβα διαρροής δεδομένων.
Δύναμη: Πολύ γρήγορο και ακριβές για γνωστές απειλές. Τα ποσοστά ψευδώς θετικών είναι χαμηλά επειδή οι υπογραφές είναι συγκεκριμένες.
Περιορισμός: Εντοπίζει μόνο απειλές που υπάρχουν ήδη στη βάση δεδομένων. Μια ολοκαίνουργια επίθεση χωρίς προηγούμενη υπογραφή διέρχεται από μη ανιχνευμένη μέχρι να ενημερωθεί η βάση δεδομένων.
Protocol Anomaly Detection
Αυτή η τεχνική δεν αναζητά κακά πράγματα ονομαστικά. Καθορίζει πώς φαίνεται το «σωστό» για κάθε πρωτόκολλο — με βάση τα επίσημα πρότυπα όπως RFC 791 για IP και RFC 1122 για πρότυπα Διαδικτύου — και επισημαίνει οτιδήποτε παρεκκλίνει.
Ένα πακέτο HTTP που παραβιάζει την προδιαγραφή HTTP/1.1 επισημαίνεται. Μια απόκριση DNS που είναι μεγαλύτερη από το όριο των 512 byte που έχει οριστεί από το αρχικό πρότυπο DNS επισημαίνεται. Μια χειραψία TCP που δεν ακολουθεί την τυπική ακολουθία SYN-SYN/ACK-ACK επισημαίνεται.
The approach follows what security teams call “default deny” — only traffic that conforms completely to its stated protocol is allowed to pass without scrutiny.
Δύναμη: πιάνει επιθέσεις μηδενικής ημέρας και νέες τεχνικές εκμετάλλευσης επειδή δεν απαιτείται προηγούμενη γνώση της απειλής. Οποιαδήποτε κακή συμπεριφορά ή συμπεριφορά εκτός προδιαγραφών ενεργοποιεί μια σημαία.
Περιορισμός: υψηλότερη πολυπλοκότητα διαμόρφωσης. Απαιτεί καλά διατηρημένους κανόνες ορισμού πρωτοκόλλου για την αποφυγή υπερβολικών ψευδώς θετικών.
ευρετική και συμπεριφορική ανάλυση
Τα σύγχρονα συστήματα DPI προσθέτουν ένα τρίτο επίπεδο: μοντέλα μηχανικής εκμάθησης που αναλύουν μοτίβα κυκλοφορίας σε ολόκληρες συνεδρίες και ροές — όχι μεμονωμένα πακέτα.
Ένα μεμονωμένο εξερχόμενο ερώτημα DNS σε έναν άγνωστο τομέα είναι φυσιολογικό. Διακόσια ερωτήματα DNS ανά λεπτό σε δεκάδες περιστρεφόμενους τομείς είναι μια πινακίδα σχολικού βιβλίου της κίνησης εντολών και ελέγχου botnet που βασίζεται σε DNS. Μια μόνο μεταφόρτωση αρχείου είναι αναμενόμενη συμπεριφορά. Ένα μηχάνημα που ανεβάζει 40 GB σε μια εξωτερική IP στις 3:00 π.μ. είναι ένα συμβάν διήθησης δεδομένων.
Η ευρετική ανάλυση προσδιορίζει αυτά τα μοτίβα ακόμη και όταν κάθε μεμονωμένο πακέτο είναι καλά διαμορφωμένο και θα περνούσε μόνο ελέγχους υπογραφής και πρωτοκόλλου.
Δύναμη: πιάνει νέες επιθέσεις, απειλές από εμπιστευτικές πληροφορίες και κλοπή δεδομένων χαμηλού και αργού που αποφεύγουν τόσο την υπογραφή όσο και την ανάλυση πρωτοκόλλου.
Περιορισμός: Υψηλότερες υπολογιστικές απαιτήσεις. Απαιτεί δεδομένα εκπαίδευσης και συντονισμός για την ελαχιστοποίηση των ψευδώς θετικών σε περιβάλλοντα παραγωγής.
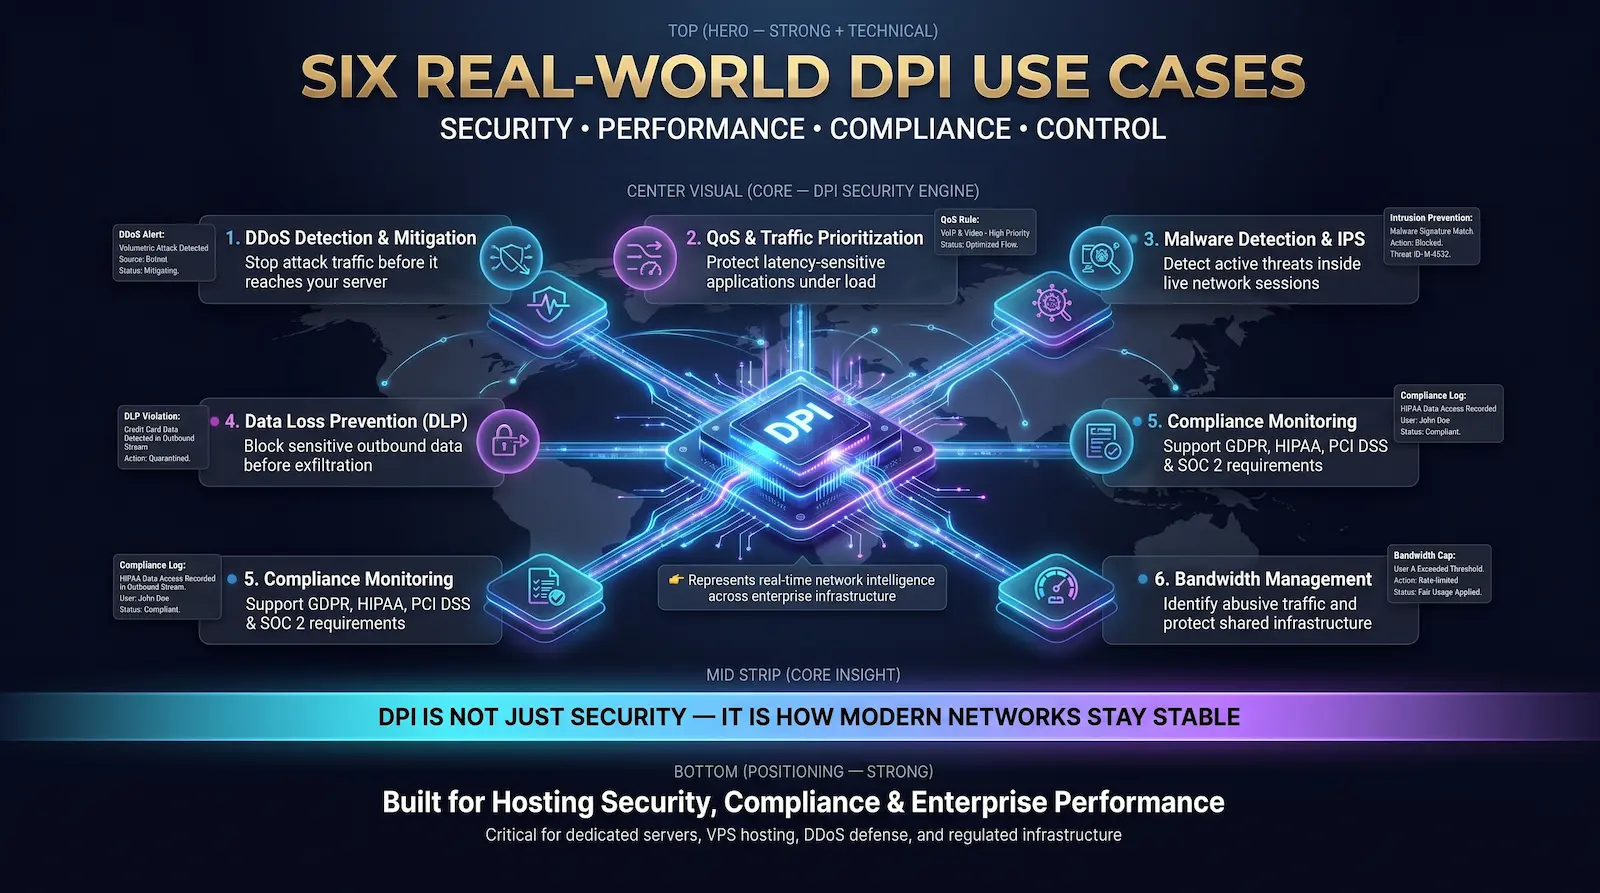
έξι πραγματικές περιπτώσεις χρήσης DPI
1. Ανίχνευση και μετριασμός επίθεσης DDoS
Οι επιθέσεις DDoS δημιουργούν κακόβουλη επισκεψιμότητα σε μεγάλο όγκο για να κατακλύσουν έναν διακομιστή. Το DPI εντοπίζει μοτίβα επίθεσης σε επίπεδο πακέτων και τα μπλοκάρει πριν φτάσουν στην υποδομή σας — φιλτράροντας την κυκλοφορία επιθέσεων ενώ επιτρέπει στους νόμιμους χρήστες να περάσουν.
Αυτή είναι η πιο άμεση εφαρμογή του DPI για τους πελάτες μας στο Atal Networks. Επιθέσεις DDoS έχουν αυξηθεί δραματικά σε κλίμακα: σύμφωνα με το Έκθεση απειλής CISA 2024, οι ογκομετρικές επιθέσεις DDoS πλέον υπερβαίνουν συνήθως το 1 Tbps. Κανένας διακομιστής δεν μπορεί να απορροφήσει αυτόν τον όγκο χωρίς προστασία ανάντη.
Το DPI προσδιορίζει τα μοτίβα DDoS στην άκρη του δικτύου:
- ογκομετρικές επιθέσεις: Ξαφνικές αιχμές από χιλιάδες IP πηγής, που συχνά χρησιμοποιούν τεχνικές UDP Flood ή ICMP Flood
- Επιθέσεις πρωτοκόλλου: SYN Floods που εκμεταλλεύονται τη χειραψία TCP, καταναλώνοντας κατάσταση σύνδεσης στον διακομιστή προορισμού
- Επιθέσεις επιπέδου εφαρμογής: HTTP πλημμύρες που στέλνουν αιτήματα με έγκυρη εμφάνιση για την εξάντληση των πόρων διακομιστή
- Επιθέσεις ενίσχυσης: Επιθέσεις ανάκλασης DNS ή NTP που χρησιμοποιούν νόμιμα πρωτόκολλα για τη δημιουργία τεράστιου όγκου επισκεψιμότητας
Τα συστήματα DPI μας σε καθένα από τα 213+ σημεία παρουσίας μας προσδιορίζουν αυτά τα μοτίβα σε πραγματικό χρόνο και ρίχνουν την κυκλοφορία επίθεσης στην άκρη του δικτύου, προτού φτάσει σε εσάς αποκλειστικός διακομιστής ή VPSΑυτός είναι ο τρόπος με τον οποίο διατηρούμε ένα SLA 99.99% Uptime ακόμη και κατά τη διάρκεια εκστρατειών ενεργών επιθέσεων.
2. Προτεραιότητα κυκλοφορίας δικτύου και QoS
Το DPI επιτρέπει τη διαχείριση της ποιότητας της υπηρεσίας (QoS) προσδιορίζοντας ακριβώς ποια εφαρμογή δημιουργεί κάθε ροή κυκλοφορίας και εφαρμόζοντας κανόνες προτεραιότητας που διασφαλίζουν ότι οι εφαρμογές που είναι ευαίσθητες στον λανθάνοντα χρόνο λαμβάνουν πάντα το εύρος ζώνης που χρειάζονται.
Χωρίς DPI, ένα δίκτυο αντιμετωπίζει όλα τα πακέτα εξίσου. Μια μεταφορά αντιγράφων ασφαλείας αρχείου ανταγωνίζεται για το εύρος ζώνης με μια ζωντανή βιντεοκλήση. Μια λήψη peer-to-peer καταναλώνει πόρους που θα πρέπει να πηγαίνουν σε μια συναλλαγή βάσης δεδομένων κρίσιμης σημασίας για τις επιχειρήσεις.
Με το DPI, το δίκτυο γνωρίζει τη διαφορά. μπορεί:
- Δώστε προτεραιότητα στα πακέτα VoIP και τηλεδιάσκεψης για να ελαχιστοποιήσετε τα ζητήματα ποιότητας των κλήσεων
- εγγυάται συνεπή κατανομή εύρους ζώνης για εφαρμογές σε πραγματικό χρόνο
- Rate-limit peer-to-peer και μαζική επισκεψιμότητα μεταφοράς κατά τις ώρες αιχμής
- Βεβαιωθείτε ότι η επισκεψιμότητα της εφαρμογής SaaS λαμβάνει παράδοση χαμηλής καθυστέρησης
Για πελάτες που εκτελούν πλατφόρμες συναλλαγών, υπηρεσίες ζωντανής ροής ή αναλυτικά στοιχεία σε πραγματικό χρόνο στο δικό μας διακομιστές bare metal, η διαχείριση QoS μέσω DPI είναι αυτό που κάνει αυτές τις εφαρμογές να λειτουργούν αξιόπιστα υπό φόρτωση.
3. Ανίχνευση κακόβουλου λογισμικού και πρόληψη εισβολής
Το DPI είναι η μηχανή ανίχνευσης μέσα σε κάθε σύγχρονο σύστημα ανίχνευσης εισβολής (IDS) και σύστημα πρόληψης εισβολής (IPS). Πιάνει κακόβουλο λογισμικό που έχει ήδη παραβιάσει την περίμετρο διαβάζοντας το περιεχόμενο των ενεργών περιόδων σύνδεσης δικτύου.
Ένα περιμετρικό τείχος προστασίας σταματά τις απειλές στην πόρτα. Ωστόσο, οι απειλές που περνούν από την πόρτα - ωφέλιμα φορτία phishing, λήψεις από το αυτοκίνητο, παραβιασμένα διαπιστευτήρια - χρειάζονται ένα διαφορετικό επίπεδο ανίχνευσης. Το DPI το παρέχει αναλύοντας όλη την εσωτερική και την εξερχόμενη κίνηση, όχι μόνο την εισερχόμενη κίνηση.
ανιχνεύει:
- Κακόβουλο λογισμικό σε διακομιστές εντολών και ελέγχου σε εξωτερικές IP
- Ransomware Κρυπτογράφηση αρχείων και δημιουργία μη φυσιολογικών όγκων εσωτερικής επισκεψιμότητας
- Εργαλεία κλοπής διαπιστευτηρίων αποστολής δεδομένων ελέγχου ταυτότητας σε εξωτερικούς προορισμούς
- σκουλήκια που κινούνται πλευρικά στα εσωτερικά τμήματα του δικτύου
Εργαλεία ανοιχτού κώδικα όπως σουμιώ και ανίχνευση εισβολής βάσει DPI που βασίζεται σε SNORT για οργανισμούς όλων των μεγεθών. Τα εταιρικά περιβάλλοντα τα τοποθετούν πάνω από το ιδιόκτητο υλικό DPI για περιβάλλοντα υψηλής απόδοσης. Το Suricata, για παράδειγμα, υποστηρίζει επιθεώρηση πολλαπλών νημάτων στα 100 Gbps με τη σωστή διαμόρφωση υλικού.
4. Πρόληψη απώλειας δεδομένων (DLP)
Η πρόληψη απώλειας δεδομένων που βασίζεται σε DPI εντοπίζει ευαίσθητα μοτίβα δεδομένων στην εξερχόμενη κίνηση και αποκλείει τις μεταφορές πριν ολοκληρωθούν. Πιάνει κλοπή δεδομένων σε πραγματικό χρόνο, όχι μετά από παραβίαση.
Οργανισμοί που χειρίζονται δεδομένα πιστωτικών καρτών (πεδίο PCI DSS), αρχεία ασθενών (πεδίο HIPAA) ή εμπορικά μυστικά διαμορφώνουν κανόνες DPI για τον εντοπισμό συγκεκριμένων μοτίβων δεδομένων στην εξερχόμενη κυκλοφορία:
- Αριθμοί κάρτας πληρωμής (16ψήφιες ακολουθίες που ταιριάζουν με τις μορφές PAN)
- Αριθμοί κοινωνικής ασφάλισης και εθνικές μορφές αναγνώρισης
- Αναγνωριστικά αρχείων υγείας ασθενών
- Η βάση δεδομένων απορρίπτει με δομημένα μοτίβα δεδομένων
Όταν ένα σύστημα DPI βλέπει αυτά τα μοτίβα σε μια εξερχόμενη σύνδεση - ειδικά σε άγνωστες εξωτερικές διευθύνσεις IP - αποκλείει τη μεταφορά και ειδοποιεί την ομάδα ασφαλείας. Αυτός είναι ο τρόπος με τον οποίο οι οργανισμοί συλλαμβάνουν την κλοπή δεδομένων από εμπιστευτικές πληροφορίες και τη διήθηση που βασίζεται σε κακόβουλο λογισμικό πριν από ένα μικρό περιστατικό που μπορεί να αναφερθεί παραβίαση.
5. Παρακολούθηση κανονιστικής συμμόρφωσης
Το DPI παρέχει τη συνεχή παρακολούθηση και καταγραφή της κυκλοφορίας που απαιτούν τα πλαίσια συμμόρφωσης HIPAA, PCI DSS, GDPR και SOC 2 για οργανισμούς που χειρίζονται ευαίσθητα δεδομένα κατά τη μεταφορά.
GDPR (Άρθρο 32) Απαιτεί κατάλληλα τεχνικά μέτρα για τη διασφάλιση της ασφάλειας των προσωπικών δεδομένων κατά την επεξεργασία, συμπεριλαμβανομένης της μετάδοσης. Η HIPAA απαιτεί από τις καλυπτόμενες οντότητες να εφαρμόζουν τεχνικά μέτρα ασφαλείας που προστατεύουν από μη εξουσιοδοτημένη πρόσβαση σε ηλεκτρονικές προστατευμένες πληροφορίες υγείας μέσω δικτύων. Η απαίτηση PCI DSS 10 επιβάλλει την καταγραφή και την παρακολούθηση όλης της πρόσβασης σε πόρους δικτύου και δεδομένα κατόχου κάρτας.
Το DPI δημιουργεί τα αρχεία καταγραφής σε επίπεδο πακέτου και ειδοποιεί αυτά τα πλαίσια που χρειάζονται. Παρέχει στοιχεία ότι η κυκλοφορία που περιέχει ευαίσθητα δεδομένα παρακολουθήθηκε, ότι οι μη εξουσιοδοτημένες μεταφορές μπλοκαρίστηκαν και ότι ο οργανισμός μπορεί να εντοπίσει και να ανταποκριθεί σε παραβιάσεις της πολιτικής διαχείρισης δεδομένων σε πραγματικό χρόνο.
Στο Atal Networks, η υποδομή μας υποστηρίζει αποκλειστικές αναπτύξεις διακομιστή συμβατές με GDPR και HIPAA. Μας ασφάλεια δικτύου Το STACK — συμπεριλαμβανομένης της παρακολούθησης της κυκλοφορίας που βασίζεται σε DPI — είναι μέρος της στάσης συμμόρφωσης που παρέχουμε στους πελάτες σε ρυθμιζόμενες βιομηχανίες.
6. Διαχείριση εύρους ζώνης για παρόχους φιλοξενίας
Οι πάροχοι φιλοξενίας και οι ISP χρησιμοποιούν το DPI για να προσδιορίσουν ποιοι πελάτες και εφαρμογές καταναλώνουν δυσανάλογο εύρος ζώνης, να εφαρμόζουν πολιτικές ορθής χρήσης και να προστατεύουν την κοινόχρηστη υποδομή από το να κατακλύζεται από μία μόνο πηγή.
Αυτή είναι μια άμεση επιχειρησιακή πραγματικότητα για εμάς. Όταν η εφαρμογή ενός πελάτη δημιουργεί μια αιχμή επισκεψιμότητας, το DPI μας επιτρέπει να αναγνωρίσουμε με ακρίβεια την πηγή και να αναλάβουμε στοχευμένες ενέργειες χωρίς να επηρεάσουμε άλλους πελάτες στην ίδια υποδομή δικτύου.
Χωρίς DPI, ένας διαχειριστής δικτύου βλέπει μόνο συγκεντρωτικούς όγκους επισκεψιμότητας. Δεν μπορούν να πουν εάν μια αιχμή 40 Gbps είναι μια νόμιμη αύξηση της κυκλοφορίας, μια επίθεση DDoS ή μια εσφαλμένη διαμορφωμένη εφαρμογή. Το DPI επιλύει αυτήν την ασάφεια σε δευτερόλεπτα.
DPI σε αποκλειστικούς διακομιστές έναντι VPS: Μια κρίσιμη διαφορά
Στην υποδομή VPS, το DPI εκτελείται στο επίπεδο hypervisor με κοινόχρηστους πόρους επιθεώρησης σε όλες τις εικονικές μηχανές στον ίδιο κεντρικό υπολογιστή. Σε αποκλειστικούς (γυμνό μέταλλο) διακομιστές, το DPI εκτελείται σε μια αποκλειστική θύρα δικτύου με διαμορφώσεις ειδικά για τον φόρτο εργασίας σας. Το αποκλειστικό μοντέλο παρέχει ισχυρότερες επιλογές ασφάλειας και προσαρμοσμένης πολιτικής.
Αυτή η διάκριση δεν καλύπτεται αλλού και έχει άμεση σημασία για τους πελάτες που επιλέγουν μεταξύ μας φιλοξενία VPS και αποκλειστικός διακομιστής σχέδια.
Περιβάλλον VPS:
Η επιθεώρηση DPI πραγματοποιείται σε επίπεδο κεντρικού υπολογιστή, η οποία εφαρμόζεται σε όλες τις εικονικές μηχανές στον φυσικό διακομιστή ταυτόχρονα. Οι πολιτικές επιθεώρησης είναι τυποποιημένες μεταξύ των ενοικιαστών. Μοιράζεστε το εύρος ζώνης επιθεώρησης με άλλα VM. Οι προσαρμοσμένοι κανόνες DPI ειδικά για την εφαρμογή σας δεν είναι γενικά διαθέσιμοι. Η προστασία είναι ευρεία αλλά όχι προσαρμοσμένη.
Περιβάλλον αποκλειστικού διακομιστή:
Ο διακομιστής σας διαθέτει μια αποκλειστική φυσική θύρα δικτύου. Το DPI λειτουργεί μόνο σε αυτό το λιμάνι. Το εύρος ζώνης επιθεώρησης δεν μοιράζεται με άλλους ενοικιαστές. Η ομάδα μηχανικής του δικτύου μας μπορεί να διαμορφώσει κανόνες DPI ειδικά για τον τύπο της εφαρμογής σας — για παράδειγμα, αυστηρότερο εξερχόμενο φιλτράρισμα για μια οικονομική εφαρμογή ή QoS με επίγνωση εφαρμογής για διακομιστή παιχνιδιών. Η προστασία είναι βαθιά και προσαρμοσμένη στον φόρτο εργασίας σας.
Για εφαρμογές υψηλής ασφάλειας — Χρηματοοικονομικές υπηρεσίες, πλατφόρμες υγειονομικής περίθαλψης, καταστήματα ηλεκτρονικού εμπορίου που επεξεργάζονται δεδομένα καρτών, κυβερνητικοί φόρτοι εργασίας — Οι αποκλειστικοί διακομιστές με αποκλειστικές διαμορφώσεις DPI παρέχουν την ισχυρότερη διαθέσιμη προστασία. Η επένδυση σε αποκλειστικό υλικό αποδίδει από μόνη της για την πρόληψη παραβίασης και τη διασφάλιση συμμόρφωσης.
DPI και κρυπτογραφημένη κίνηση: Η πρόκληση TLS
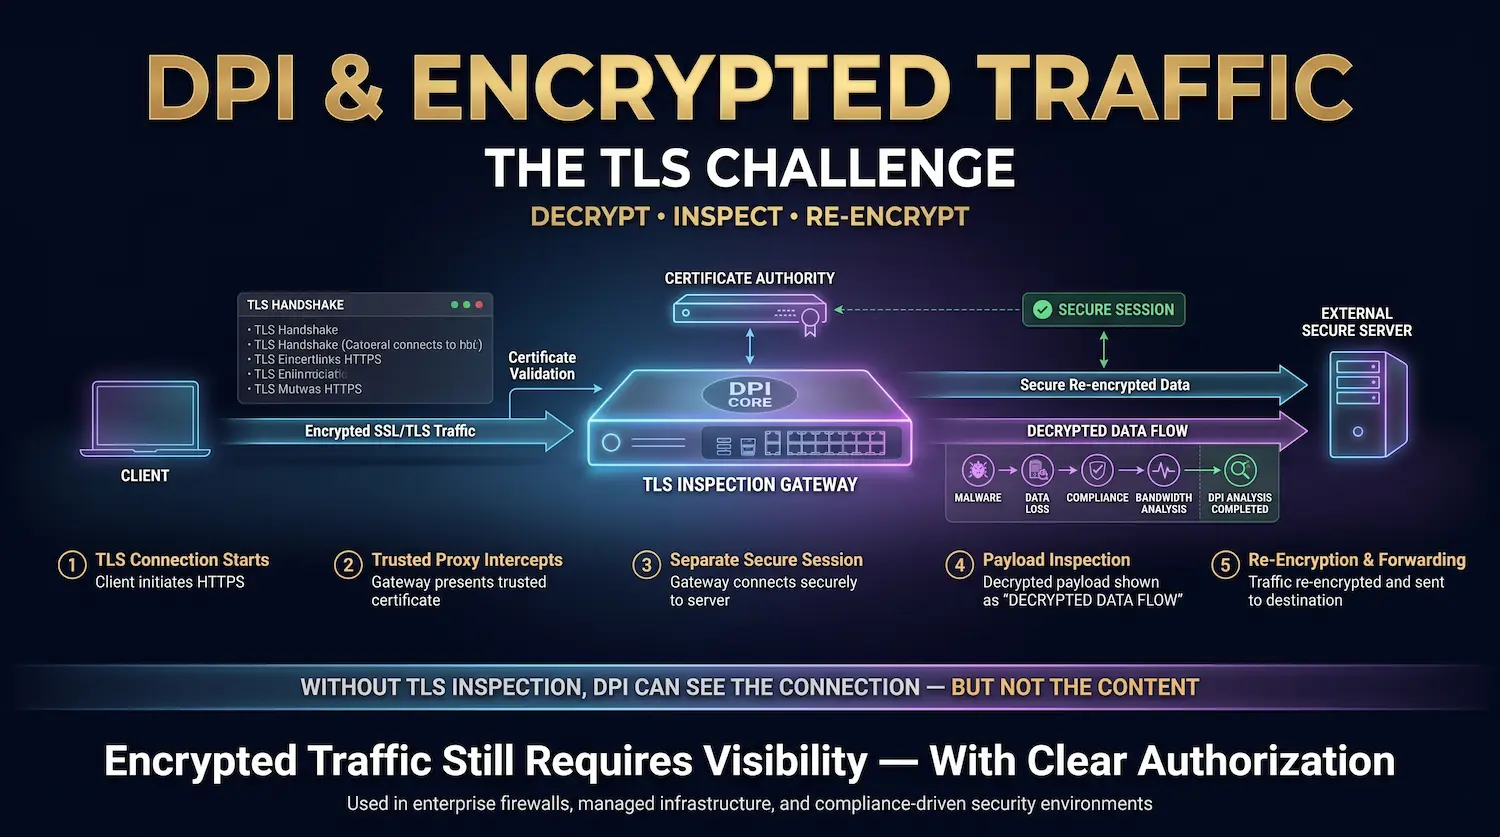
Το τυπικό DPI δεν μπορεί να επιθεωρήσει το περιεχόμενο της κρυπτογραφημένης κίνησης TLS χωρίς αποκρυπτογράφηση. Η επιθεώρηση SSL/TLS (ονομάζεται επίσης αποκρυπτογράφηση SSL ή υποκλοπή TLS) το αντιμετωπίζει αποκρυπτογραφώντας την κυκλοφορία στο σημείο επιθεώρησης, αναλύοντας το ωφέλιμο φορτίο και κρυπτογραφώντας εκ νέου πριν από την προώθηση. Αυτό αποκαθιστά την πλήρη αποτελεσματικότητα του DPI σε περιβάλλοντα που κυριαρχούν στο HTTPS.
Από το 2026, πάνω από 95% της κυκλοφορίας Ιστού κρυπτογραφούνται με χρήση TLS, σύμφωνα με Αναφορά διαφάνειας της GoogleΑυτό δημιουργεί μια σημαντική πρόκληση για το DPI: το ωφέλιμο φορτίο που χρειάζεται να διαβάσει το DPI κρύβεται πίσω από την κρυπτογράφηση.
Ένα σύστημα DPI χωρίς επιθεώρηση SSL βλέπει μόνο τις παραμέτρους χειραψίας TLS — με ποιον διακομιστή συνδέεται ο πελάτης και με ποιον σουίτα κρυπτογράφησης έγινε διαπραγμάτευση. Δεν μπορεί να δει το αίτημα HTTP, το σώμα απόκρισης ή οποιοδήποτε ωφέλιμο φορτίο κακόβουλου λογισμικού που ταξιδεύει μέσα στο κρυπτογραφημένο κανάλι.
Διαδικασία επιθεώρησης SSL/TLS:
- Ο πελάτης εκκινεί μια σύνδεση TLS σε έναν εξωτερικό διακομιστή.
- Η συσκευή DPI (που λειτουργεί ως αξιόπιστος διακομιστής μεσολάβησης) αναχαιτίζει τη σύνδεση και παρουσιάζει το δικό της πιστοποιητικό στον πελάτη.
- Η συσκευή δημιουργεί μια ξεχωριστή σύνδεση TLS με τον πραγματικό εξωτερικό διακομιστή για λογαριασμό του πελάτη.
- Η κίνηση μεταξύ του πελάτη και της συσκευής αποκρυπτογραφείται. Η μηχανή DPI επιθεωρεί το ωφέλιμο φορτίο απλού κειμένου.
- Η κίνηση κρυπτογραφείται εκ νέου πριν από την προώθηση στον εξωτερικό διακομιστή.
Αυτό επαναφέρει την πλήρη κάλυψη DPI σε κρυπτογραφημένα περιβάλλοντα. Η επιθεώρηση SSL είναι στάνταρ σε στοίβες ασφαλείας επιχειρήσεων, σε τείχη προστασίας επόμενης γενιάς από προμηθευτές όπως η Palo Alto Networks και η Cisco Firepower και σε συσκευές ασφαλείας Data Center.
Το ζήτημα της ιδιωτικής ζωής είναι πραγματικό. Η επιθεώρηση SSL απαιτεί από τη συσκευή επιθεώρησης να διαθέτει αξιόπιστη αρχή έκδοσης πιστοποιητικών. Οι χρήστες των οποίων η επισκεψιμότητα ελέγχεται θα πρέπει να ενημερώνονται. Για τα εταιρικά δίκτυα, αυτή είναι η τυπική πολιτική. Για τους ISP των καταναλωτών, η εκτέλεση επιθεώρησης SSL στην κυκλοφορία των χρηστών χωρίς αποκάλυψη αποτελεί σημαντική παραβίαση του απορρήτου και μπορεί να παραβιάσει την ισχύουσα νομοθεσία.
Τα κέντρα δεδομένων μας πραγματοποιούν επιθεώρηση SSL μόνο για κίνηση που προέρχεται από διαχειριζόμενη υποδομή, όπου οι πελάτες έχουν επιλέξει ρητά την παρακολούθηση βαθιάς κυκλοφορίας. Δεν επιθεωρούμε την κρυπτογραφημένη κίνηση προς ή από μηχανήματα-πελάτες χωρίς σαφή εξουσιοδότηση.
DPI και BGP: Πώς λειτουργεί ο μετριασμός της επίθεσης σε επίπεδο δικτύου
Το DPI ενσωματώνεται με τη δρομολόγηση BGP (Border Gateway Protocol) για να ενεργοποιήσει τη δρομολόγηση μαύρης τρύπας απομακρυσμένης ενεργοποίησης (RTBH) — μια τεχνική που ανακατευθύνει την κυκλοφορία επίθεσης σε ένα κέντρο καθαρισμού όπου το DPI φιλτράρει τα κακόβουλα πακέτα και επιστρέφει καθαρή κίνηση στον διακομιστή προορισμού.
Το δίκτυό μας στο Atal Networks είναι 100% MultiHomed. Κάθε διαδρομή είναι διαθέσιμη μέσω πολλών παρόχων ανοδικής ροής ταυτόχρονα μέσω BGP. Αυτή η αρχιτεκτονική δεν αφορά μόνο τον πλεονασμό - είναι απαραίτητη για το πώς λειτουργεί πραγματικά η προστασία DDoS που βασίζεται σε DPI κατά τη διάρκεια μιας ενεργού επίθεσης.
Εδώ είναι η ακολουθία κατά τη διάρκεια μιας μεγάλης κλίμακας εκδήλωσης DDoS:
- Τα συστήματά μας DPI στην άκρη του δικτύου ανιχνεύουν χαρακτηριστικά επίθεσης — διανομή IP πηγής, ρυθμοί πακέτων, υπογραφές πρωτοκόλλου που συνάδουν με μια ογκομετρική επίθεση ή επίθεση επιπέδου εφαρμογής.
- Το σύστημα DPI σηματοδοτεί την υποδομή δρομολόγησης μας για ενημέρωση των ανακοινώσεων BGP μέσω RTBH ή FlowSpec (RFC 5575), ανακατεύοντας την κυκλοφορία επίθεσης προς μια εγκατάσταση καθαρισμού.
- Η εγκατάσταση καθαρισμού εφαρμόζει πρόσθετους κανόνες DPI για τον διαχωρισμό της κακόβουλης κυκλοφορίας από τη νόμιμη κυκλοφορία στην ίδια ροή.
- Η καθαρή κίνηση επιστρέφεται στον αποκλειστικό διακομιστή του πελάτη μέσω μιας ξεχωριστής διαδρομής προώθησης.
- Η όλη διαδικασία συμβαίνει σε λιγότερο από 30 δευτερόλεπτα για τους περισσότερους τύπους επιθέσεων.
Το BGP από μόνο του δεν μπορεί να το κάνει αυτό. Διαχειρίζεται τις διαδρομές δρομολόγησης — δεν έχει έννοια «κακόβουλης» κυκλοφορίας. Το DPI παρέχει τη νοημοσύνη που λέει στο σύστημα BGP ποια ακριβώς κίνηση να ανακατευθύνει και πότε. Αυτές οι δύο τεχνολογίες μαζί είναι που καθιστούν δυνατό τον μετριασμό των DDO σε επίπεδο δικτύου σε κλίμακα.
DPI και VPN: Και οι δύο πλευρές της σχέσης
Ένα VPN κρυπτογραφεί την επισκεψιμότητά σας πριν φύγει από τη συσκευή σας, γεγονός που εμποδίζει το DPI να διαβάσει το περιεχόμενο του ωφέλιμου φορτίου. Ωστόσο, τα προηγμένα συστήματα DPI μπορούν ακόμα να αναγνωρίσουν πρωτόκολλα VPN μέσω ανάλυσης μοτίβων κυκλοφορίας, δακτυλικών αποτυπωμάτων πρωτοκόλλου και ανάλυσης χρονισμού ροής — ακόμη και χωρίς ανάγνωση του κρυπτογραφημένου περιεχομένου.
Τα VPN και τα DPI έχουν πολύπλοκη σχέση. Η κατανόηση και των δύο πλευρών έχει σημασία για τους διαχειριστές δικτύου και τις ομάδες ασφαλείας.
Από την άποψη της προστασίας της ιδιωτικής ζωής: Ένα VPN δημιουργεί μια κρυπτογραφημένη σήραγγα από τη συσκευή σας σε έναν διακομιστή VPN. Ένα σύστημα DPI στον ISP σας ή μια κυβερνητική πύλη βλέπει την κρυπτογραφημένη σήραγγα — όχι τη δραστηριότητα περιήγησής σας μέσα σε αυτήν. Το περιεχόμενο ωφέλιμου φορτίου προστατεύεται από το επίπεδο κρυπτογράφησης του VPN (TLS για OpenVPN, το πλαίσιο πρωτοκόλλου θορύβου για το WireGuard ή το IPsec για παραδοσιακές υλοποιήσεις VPN).
Αυτός είναι ο λόγος για τον οποίο τα VPN προστατεύουν τους χρήστες από τον περιορισμό DPI σε επίπεδο ISP και από κυβερνητικά συστήματα φιλτραρίσματος περιεχομένου που βασίζονται στο DPI για να αποκλείσουν συγκεκριμένους ιστότοπους ή υπηρεσίες.
Από την άποψη της ανίχνευσης: Advanced DPI systems can identify VPN traffic even without reading its content:
- Πρωτόκολλο δακτυλικών αποτυπωμάτων: Το OpenVPN, το WireGuard και το IPsec έχουν ξεχωριστά μοτίβα χειραψίας και χαρακτηριστικά δομής πακέτων που αναγνωρίζει το DPI.
- Ανάλυση ροής κυκλοφορίας: Η κίνηση VPN έχει χαρακτηριστικά μοτίβα ροής - συνεχείς συνδέσεις σε μία μόνο IP, συγκεκριμένες κατανομές μεγέθους πακέτων - που διαφέρουν από την κανονική συμπεριφορά περιήγησης.
- Μοτίβα χρήσης θυρών: Τα περισσότερα πρωτόκολλα VPN χρησιμοποιούν συγκεκριμένες περιοχές θυρών ή ασυνήθιστους συνδυασμούς θυρών που μπορεί να επισημάνει το DPI.
Ορισμένες κυβερνήσεις και εταιρικά δίκτυα χρησιμοποιούν αυτή τη δυνατότητα για να αποκλείσουν πλήρως τη χρήση VPN. Σε απάντηση, οι πάροχοι VPN όπως το Mullvad και το ProtonVPN αναπτύσσουν στρώματα συσκότισης Αυτό συγκαλύπτει την επισκεψιμότητα VPN σε κανονική κυκλοφορία HTTPS, καθιστώντας το πρωτόκολλο δακτυλικά αποτυπώματα σημαντικά πιο δύσκολο.
Για πελάτες που τρέχουν Διακομιστές VPN ή διακομιστή μεσολάβησης Στην υποδομή μας, το DPI σε επίπεδο δικτύου προστατεύει τον ίδιο τον διακομιστή ανεξάρτητα από τα πρωτόκολλα κρυπτογράφησης που χρησιμοποιούν οι πελάτες σας για να συνδεθούν σε αυτόν.
Απόρρητο, νομική υπόσταση και ουδετερότητα δικτύου
Το DPI είναι νόμιμο στις περισσότερες δικαιοδοσίες όταν χρησιμοποιείται για ασφάλεια δικτύου, μετριασμό DDoS και διαχείριση κυκλοφορίας. Γίνεται νομικό και ηθικό πρόβλημα όταν χρησιμοποιείται για μαζική παρακολούθηση, λογοκρισία περιεχομένου ή προφίλ συμπεριφοράς χωρίς τη συγκατάθεση του χρήστη.
Το νομικό καθεστώς του DPI εξαρτάται εξ ολοκλήρου από τον σκοπό του και τη δικαιοδοσία όπου εφαρμόζεται.
Clearly permitted uses (στις περισσότερες δικαιοδοσίες, συμπεριλαμβανομένων της ΕΕ και των ΗΠΑ):
- Παρακολούθηση ασφάλειας δικτύου σε υποδομές που κατέχετε ή διαχειρίζεστε
- Ανίχνευση και μετριασμός DDoS
- QoS Traffic Management
- Καταγραφή κυκλοφορίας που απαιτείται για συμμόρφωση (HIPAA, PCI DSS)
- Παρακολούθηση εταιρικής ασφάλειας σε εταιρικά δίκτυα (με σωστή αποκάλυψη εργαζομένων)
Νομικά αμφισβητούμενες ή περιορισμένες χρήσεις:
- Χρήση του ISP του DPI για τον περιορισμό των ανταγωνιστικών υπηρεσιών ροής (παραβιάσεις της ουδετερότητας του δικτύου στην ΕΕ, περιορισμένη σε πολλές πολιτείες των ΗΠΑ)
- Κυβερνητική χρήση DPI για μαζική επιτήρηση πληθυσμού χωρίς νόμιμη εξουσία
- Συλλογή και πώληση δεδομένων συμπεριφοράς κυκλοφορίας χωρίς τη συγκατάθεση του χρήστη (GDPR Άρθρο 6 απαιτεί νόμιμη βάση)
- DPI για στοχευμένη διαφήμιση χωρίς αποκάλυψη (παραβιάζεται από πολλαπλούς ISP σε ενέργειες επιβολής της FTC)
GDPR είναι ιδιαίτερα σαφές σε αυτό. Τα προσωπικά δεδομένα που συλλέγονται μέσω παρακολούθησης δικτύου — συμπεριλαμβανομένων των μεταδεδομένων κυκλοφορίας — υπόκεινται σε απαιτήσεις ελαχιστοποίησης δεδομένων, περιορισμό σκοπού και δικαιώματα πρόσβασης στο θέμα. Οι οργανισμοί που χρησιμοποιούν DPI για οτιδήποτε πέρα από τις λειτουργίες ασφαλείας χρειάζονται μια τεκμηριωμένη νόμιμη βάση και μια πολιτική διατήρησης δεδομένων που ταιριάζει με τον δηλωμένο σκοπό τους.
Στο Atal Networks, η χρήση DPI μας περιορίζεται αυστηρά στην ασφάλεια δικτύου και στη διαχείριση της κυκλοφορίας. Δεν αναλύουμε την επισκεψιμότητα πελατών για σκοπούς διαφήμισης ή συμπεριφορικού προφίλ. Δεν κοινοποιούμε δεδομένα που προέρχονται από το DPI με τρίτους.
Πλεονεκτήματα και μειονεκτήματα DPI
Το DPI παρέχει πλήρη ορατότητα κυκλοφορίας επιπέδου 7 που δεν ταιριάζει με τη μέθοδο προηγούμενης επιθεώρησης. Οι κύριες αντισταθμίσεις του είναι οι υψηλότερες απαιτήσεις υλικού και τα ζητήματα απορρήτου που πρέπει να αντιμετωπίζονται προσεκτικά σε οποιαδήποτε ανάπτυξη.
| Πλεονέκτημα | Λεπτομέρεια |
| Πλήρης ορατότητα της κυκλοφορίας | Διαβάζει την κεφαλίδα και το ωφέλιμο φορτίο στο επίπεδο 7 για πλήρη ευαισθητοποίηση της εφαρμογής |
| Ανιχνεύει απειλές ωφέλιμου φορτίου | συλλαμβάνει κακόβουλο λογισμικό, κλοπή δεδομένων και εκμεταλλεύεται αόρατα για επιθεώρηση μόνο με κεφαλίδες |
| Ενεργοποιεί το QoS με επίγνωση της εφαρμογής | Δίνει προτεραιότητα στην κυκλοφορία ανά τύπο εφαρμογής, όχι μόνο με αριθμό θύρας |
| Ενεργοποιεί τον μετριασμό DDoS σε πραγματικό χρόνο | Προσδιορίζει μοτίβα επίθεσης και ενεργοποιεί την απόκριση σε επίπεδο BGP σε λιγότερο από 30 δευτερόλεπτα |
| υποστηρίζει τη συμμόρφωση με τους κανονισμούς | Παρέχει την καταγραφή κυκλοφορίας που απαιτείται από τα HIPAA, PCI DSS, GDPR και SOC 2 |
| Ανιχνεύει διήθηση δεδομένων | συλλαμβάνει ευαίσθητα δεδομένα που φεύγουν από το δίκτυο πριν ολοκληρωθεί μια παραβίαση |
| κάλυψη μηδενικής ημέρας | Η ανίχνευση ανωμαλιών πρωτοκόλλου συλλαμβάνει νέες επιθέσεις χωρίς προηγούμενες υπογραφές |
| Μειονέκτημα | Λεπτομέρεια |
| Υψηλότερες απαιτήσεις υλικού | Η επεξεργασία ωφέλιμων φορτίων σε ταχύτητα καλωδίου απαιτεί αποκλειστικό υλικό για περιβάλλοντα υψηλής απόδοσης |
| Θέματα απορρήτου επιθεώρησης SSL | Η αποκρυπτογράφηση της κυκλοφορίας TLS για επιθεώρηση απαιτεί προσεκτική διακυβέρνηση και αποκάλυψη χρήστη |
| κρυπτογραφημένος περιορισμός κυκλοφορίας | Χωρίς επιθεώρηση SSL, η ανάλυση ωφέλιμου φορτίου μπλοκάρεται από την κρυπτογράφηση TLS |
| Υπάρχουν τεχνικές φοροδιαφυγής | Ο κατακερματισμός πακέτων, οι επιθέσεις χρονισμού και η συσκότιση πρωτοκόλλου μειώνουν την ακρίβεια DPI |
| πολυπλοκότητα διαμόρφωσης | Protocol anomaly rules require expert tuning to minimize false positives |
| νομικά και ηθικά όρια | Η κακή χρήση για επιτήρηση ή δημιουργία προφίλ δημιουργεί νομική ευθύνη και ζημιά εμπιστοσύνης |
Εργαλεία DPI: Η στοίβα τεχνολογίας
Η δυνατότητα DPI είναι διαθέσιμη μέσω εργαλείων ανάλυσης δικτύου ανοιχτού κώδικα, εμπορικών τείχη προστασίας επόμενης γενιάς και ειδικά κατασκευασμένου υλικού κέντρου δεδομένων. Η σωστή επιλογή εξαρτάται από τον όγκο κυκλοφορίας, τις απαιτήσεις βάθους επιθεώρησης και το λειτουργικό πλαίσιο.
Εργαλεία ανοιχτού κώδικα:
- συρματόριος: Βιομηχανίας-τυπικών αναλυτών πρωτοκόλλου δικτύου με ανατομή πακέτων σε βάθος για εκατοντάδες πρωτόκολλα. Χρησιμοποιείται για την αντιμετώπιση προβλημάτων, την εγκληματολογική ανάλυση και την έρευνα ασφάλειας. Δεν έχει κατασκευαστεί για αποκλεισμό παραγωγής σε πραγματικό χρόνο, αλλά είναι απαραίτητο για ανάλυση και επαλήθευση.
- σουμιώ: Υψηλής απόδοσης αναγνωριστικά ανοιχτού κώδικα, IP και μηχανή παρακολούθησης ασφάλειας δικτύου. Υποστηρίζει επιθεώρηση DPI πολλαπλών νημάτων, δέσμη ενεργειών LUA για προσαρμοσμένους κανόνες και ενσωμάτωση με ροές πληροφοριών απειλών. αναπτύσσεται ευρέως σε περιβάλλοντα ISP παραγωγής και φιλοξενίας.
- ροχαλητό: Τα αρχικά αναγνωριστικά ανοιχτού κώδικα. Εκτεταμένο οικοσύστημα κανόνων, μακρύ ιστορικό παραγωγής. Το Suricata το έχει αντικαταστήσει σε μεγάλο βαθμό για κρίσιμες για την απόδοση αναπτύξεις, αλλά το Snort εξακολουθεί να χρησιμοποιείται ευρέως σε εταιρικά περιβάλλοντα.
- Zeek (πρώην Bro): Το πλαίσιο ανάλυσης δικτύου επικεντρώθηκε στην ανάλυση συμπεριφοράς και σε επίπεδο πρωτοκόλλου. Δημιουργεί δομημένα αρχεία καταγραφής όλης της δραστηριότητας του δικτύου αντί να μπλοκάρει την κυκλοφορία. Εξαιρετικό για κυνήγι απειλών και ιατροδικαστική έρευνα.
Εμπορικές επιχειρηματικές λύσεις:
- Palo Alto Networks NGFW: Τείχος προστασίας επόμενης γενιάς Δημιουργημένο γύρω από το App-Id — μια μηχανή DPI που προσδιορίζει περισσότερες από 3.000 εφαρμογές με βάση τη συμπεριφορά και όχι με βάση τον αριθμό θύρας. Βιομηχανικό σημείο αναφοράς για απόδοση τείχους προστασίας επιπέδου 7.
- Cisco Firepower: Ενσωματωμένη πλατφόρμα άμυνας απειλών που συνδυάζει DPI, IPS, προστασία κακόβουλου λογισμικού και φιλτράρισμα URL σε ένα ενιαίο σύστημα.
- Fortinet FortiGate: NGFW υψηλής απόδοσης με προσαρμοσμένο υλικό ASIC για DPI σε ταχύτητες πολλαπλών gigabit.
Υλικό κέντρου δεδομένων:
Για επιθεώρηση στα 40 Gbps έως 100 Gbps χωρίς καθυστέρηση που προκαλείται από λογισμικό, το ειδικά κατασκευασμένο υλικό SmartNIC και FPGA που βασίζεται σε FPGA από προμηθευτές όπως η Napatech και η Stamus Networks εκτελεί επιθεώρηση πιο κοντά στο φυσικό επίπεδο δικτύου.
Τι σημαίνει DPI για την ασφάλεια του διακομιστή σας
Το DPI δεν είναι προαιρετικό για οποιονδήποτε οργανισμό που εκτελεί υποδομή που χειρίζεται πραγματικά δεδομένα χρήστη, επεξεργάζεται πληρωμές ή εξυπηρετεί εφαρμογές ευαίσθητες στον λανθάνοντα χρόνο.
Στο Atal Networks, κάθε διακομιστής που παρέχουμε βρίσκεται πίσω από τη στοίβα ασφαλείας δικτύου που τροφοδοτείται από DPI. Τα φίλτρα προστασίας DDoS μας επιτίθενται στην κυκλοφορία στην άκρη του δικτύου πριν φτάσει στο μηχάνημά σας. Το σύστημα QoS μας διασφαλίζει ότι η επισκεψιμότητα της εφαρμογής σας έχει προτεραιότητα στις θύρες των 10 Gbps. Η παρακολούθηση της κυκλοφορίας μας παρέχει τη βασική γραμμή καταγραφής που απαιτείται για την ανάπτυξη συμμόρφωσης HIPAA και PCI DSS.
Δεν διαμορφώνετε τίποτα από αυτά μόνοι σας — εκτελείται αυτόματα, 24 ώρες την ημέρα, σε ολόκληρη την παγκόσμια υποδομή μας.
Πελάτες με προηγμένες απαιτήσεις — προσαρμοσμένες πολιτικές DPI, κανόνες φιλτραρίσματος επιπέδου εφαρμογής ή επιθεώρηση SSL για συμμόρφωση — συνεργάζονται απευθείας με την ομάδα μηχανικής δικτύου μας για να τα διαμορφώσουν σε επίπεδο θύρας στο πρόγραμμα αποκλειστικού διακομιστή τους.
Η ομάδα μας έχει αναπτύξει και διαχειριστεί την υποδομή DPI σε 213+ κέντρα δεδομένων για 16+ χρόνια. Εκτελούμε αυτήν την τεχνολογία στην παραγωγή καθημερινά για 36.000+ επιχειρήσεις σε όλο τον κόσμο.
Είστε έτοιμοι να αναπτύξετε έναν διακομιστή με προστασία DPI σε επίπεδο δικτύου;
Εξερευνήστε τα αποκλειστικά μας σχέδια διακομιστή με ενσωματωμένη προστασία DDoS και διαχείριση QoS — Επί του παρόντος 70% απενεργοποιημένο για νέες αναπτύξεις.
Frequently Asked Questions About Deep Packet Inspection
Is deep packet inspection legal?
Η επιθεώρηση πακέτων σε βάθος είναι νόμιμη στις περισσότερες χώρες όταν χρησιμοποιείται για σκοπούς ασφάλειας δικτύου, μετριασμού DDoS, διαχείρισης κυκλοφορίας ή παρακολούθησης συμμόρφωσης. Οι νομικοί περιορισμοί ισχύουν όταν το DPI χρησιμοποιείται για μαζική παρακολούθηση, λογοκρισία περιεχομένου ή προφίλ συμπεριφοράς χωρίς τη συγκατάθεση του χρήστη. στην ΕΕ, GDPR Άρθρο 6 Απαιτεί μια νόμιμη βάση για την επεξεργασία προσωπικών δεδομένων που προέρχονται από επιθεώρηση κυκλοφορίας δικτύου. Στις ΗΠΑ, οι νομικές απαιτήσεις διαφέρουν ανάλογα με τον τομέα — οι οργανισμοί υγειονομικής περίθαλψης πρέπει να συμμορφώνονται με το HIPAA, τους χρηματοοικονομικούς οργανισμούς με GLBA και τους επεξεργαστές πληρωμών με PCI DSS.
Επιβραδύνει την απόδοση του δικτύου η βαθιά επιθεώρηση πακέτων;
Το σύγχρονο ειδικά κατασκευασμένο υλικό DPI επεξεργάζεται την κυκλοφορία από 10 Gbps έως 100 Gbps χωρίς μετρήσιμο αντίκτυπο καθυστέρησης στη σωστά διαμορφωμένη υποδομή. Η υποβάθμιση της απόδοσης από το DPI συνήθως προέρχεται από υλοποιήσεις που βασίζονται σε χαμηλή ισχύ που εκτελούνται σε CPU γενικής χρήσης ή από κακώς συντονισμένα σύνολα κανόνων που δημιουργούν υπερβολική επιβάρυνση επεξεργασίας. Στην ειδική υποδομή διακομιστή μας, το DPI εκτελείται σε ειδικά κατασκευασμένο υλικό δικτύου χωρίς αντίκτυπο στην απόδοση στην απόδοση ή τον λανθάνοντα χρόνο του διακομιστή σας.
Μπορεί ένα VPN να μπλοκάρει την επιθεώρηση πακέτων σε βάθος;
Ένα VPN κρυπτογραφεί το ωφέλιμο φορτίο της κυκλοφορίας σας, το οποίο εμποδίζει το DPI να διαβάσει το περιεχόμενο των περιόδων σύνδεσης δικτύου σας. Ωστόσο, τα προηγμένα συστήματα DPI μπορούν ακόμα να αναγνωρίσουν πρωτόκολλα VPN μέσω δακτυλικών αποτυπωμάτων πρωτοκόλλου, ανάλυσης ροής και ανάλυσης προτύπων χρονισμού — χωρίς την ανάγνωση του κρυπτογραφημένου περιεχομένου. Ορισμένες υπηρεσίες VPN χρησιμοποιούν συσκότιση για να συγκαλύψουν την επισκεψιμότητά τους ως τυπικό HTTPS, γεγονός που καθιστά την αναγνώριση πρωτοκόλλου πιο δύσκολη αλλά όχι αδύνατη για εξελιγμένα συστήματα DPI.
Σε τι διαφέρει το DPI από ένα τείχος προστασίας;
Ένα παραδοσιακό τείχος προστασίας φιλτράρει την κυκλοφορία χρησιμοποιώντας πληροφορίες κεφαλίδας — διευθύνσεις IP, αριθμούς θύρας και κατάσταση σύνδεσης. Το DPI διαβάζει το πλήρες ωφέλιμο φορτίο πακέτων και προσδιορίζει την κυκλοφορία με βάση τη συμπεριφορά της εφαρμογής, όχι μόνο τα δεδομένα κεφαλίδας. Σύγχρονα τείχη προστασίας επόμενης γενιάς (NGFW) από προμηθευτές όπως η Palo Alto Networks και η Cisco ενσωματώνουν το DPI ως την κύρια μηχανή επιθεώρησής τους. Έτσι, ένα τείχος προστασίας είναι μια συσκευή, το DPI είναι η τεχνική επιθεώρησης και τα NGFW συνδυάζουν και τα δύο σε μια ενιαία πλατφόρμα.
Μπορεί το DPI να επιθεωρήσει το HTTPS και την κρυπτογραφημένη κίνηση;
Το τυπικό DPI δεν μπορεί να επιθεωρήσει το ωφέλιμο φορτίο της κρυπτογραφημένης κυκλοφορίας HTTPS χωρίς αποκρυπτογράφηση. Το SSL/TLS Inspection (ονομάζεται επίσης Deep SSL Inspection ή TLS Interception) το αντιμετωπίζει αποκρυπτογραφώντας την κυκλοφορία στο σημείο επιθεώρησης, αναλύοντας το ωφέλιμο φορτίο και επανακρυπτογραφώντας πριν από την προώθηση. Αυτή η προσέγγιση χρησιμοποιείται σε περιβάλλοντα ασφάλειας επιχειρήσεων και κέντρα δεδομένων όπου τη δικαιολογούν η συμμόρφωση και οι απαιτήσεις ασφάλειας. Απαιτεί σωστή διαχείριση πιστοποιητικών και σαφή αποκάλυψη χρηστών στις περισσότερες δικαιοδοσίες.
Μπορεί το DPI να ανιχνεύσει επιθέσεις μηδενικής ημέρας;
Το DPI που βασίζεται σε υπογραφές δεν μπορεί να ανιχνεύσει επιθέσεις μηδενικής ημέρας, επειδή δεν υπάρχει ακόμη υπογραφή για αυτές. Ωστόσο, η ανίχνευση ανωμαλιών πρωτοκόλλου συλλαμβάνει πολλές απειλές μηδενικής ημέρας επισημαίνοντας τη συμπεριφορά που αποκλίνει από τα καθιερωμένα πρότυπα πρωτοκόλλου — ακόμη και όταν δεν υπάρχει προηγούμενη υπογραφή. Η ευρετική και συμπεριφορική ανάλυση προσθέτει ένα άλλο επίπεδο ανίχνευσης εντοπίζοντας ασυνήθιστα μοτίβα κυκλοφορίας που υποδεικνύουν συμπεριφορά επίθεσης, ανεξάρτητα από το αν είναι γνωστή η συγκεκριμένη επίθεση. Τα πολυεπίπεδα συστήματα DPI που συνδυάζουν και τις τρεις τεχνικές παρέχουν την ισχυρότερη κάλυψη έναντι γνωστών και άγνωστων απειλών.
Χρησιμοποιεί το Atal Networks το DPI για την προστασία αποκλειστικών διακομιστών;
ναι. Η προστασία DDoS σε επίπεδο δικτύου χρησιμοποιεί DPI για τον εντοπισμό και το φιλτράρισμα της κυκλοφορίας επιθέσεων σε όλα τα κέντρα δεδομένων μας παγκοσμίως, αυτόματα, για κάθε πελάτη. Το σύστημά μας QoS χρησιμοποιεί DPI για να δώσει προτεραιότητα στην κυκλοφορία για εφαρμογές ευαίσθητες σε λανθάνουσα κατάσταση που εκτελούνται στον διακομιστή σας. Διαμορφώνουμε επίσης προσαρμοσμένες πολιτικές DPI για πελάτες με προηγμένες απαιτήσεις ασφάλειας ή συμμόρφωσης. επικοινωνήστε με την ομάδα μας στο atalnetworks.com/contact Για να συζητήσετε τη σωστή διαμόρφωση για την περίπτωση χρήσης σας.
Χρησιμοποιείται το DPI από παρόχους υπηρεσιών Διαδικτύου;
Οι ISP χρησιμοποιούν το DPI ευρέως για τη διαχείριση της κυκλοφορίας, τον μετριασμό των DDoS και τη συμμόρφωση με τις νόμιμες απαιτήσεις υποκλοπής. Οι αμφιλεγόμενες εφαρμογές ISP του DPI περιλαμβάνουν τη μείωση της επισκεψιμότητας σε ανταγωνιστικές υπηρεσίες ροής βίντεο (θέμα ουδετερότητας δικτύου) και τη συμπεριφορική διαφήμιση (χρησιμοποιώντας δεδομένα ανάλυσης επισκεψιμότητας χωρίς τη συγκατάθεση του χρήστη). Ο Ομοσπονδιακή Επιτροπή Επικοινωνιών Και οι ρυθμιστικές αρχές της ΕΕ έχουν λάβει μέτρα επιβολής κατά και των δύο πρακτικών. Οι νόμιμες χρήσεις ISP — παρακολούθηση ασφάλειας, μετριασμός επιθέσεων και διαχείριση QoS — παραμένουν ευρέως αποδεκτές.