 Μετάβαση στο περιεχόμενο



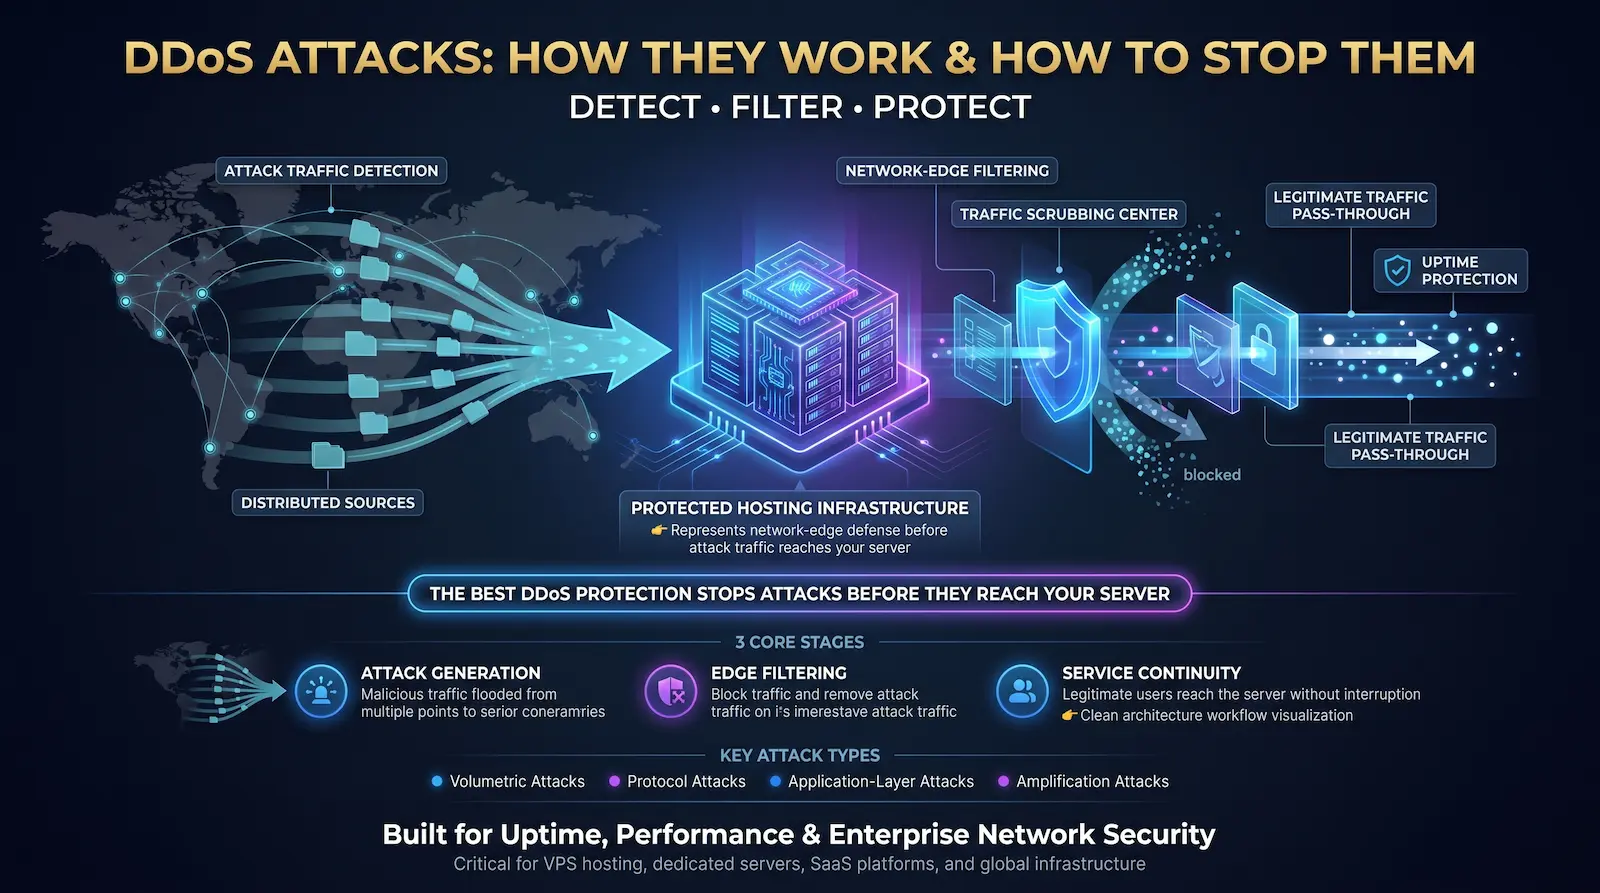
Μια επίθεση κατανεμημένης άρνησης υπηρεσίας (DDoS) πλημμυρίζει έναν διακομιστή, ένα δίκτυο ή μια διαδικτυακή υπηρεσία με κίνηση από χιλιάδες σε εκατομμύρια παραβιασμένες συσκευές έως ότου δεν μπορεί πλέον να ανταποκριθεί σε νόμιμους χρήστες. Το DDoS επιτίθεται στο εύρος ζώνης, τη χωρητικότητα σύνδεσης ή την επεξεργαστική ισχύ εφαρμογής — ταυτόχρονα, από πηγές που διανέμονται σε δεκάδες χώρες, καθιστώντας σχεδόν αδύνατο να αποκλειστεί μόνο με διεύθυνση IP.
Οι αριθμοί πίσω από αυτήν την απειλή δεν είναι αφηρημένοι. Το πρώτο τρίμηνο του 2025, το CloudFlare απέκλεισε 20,5 εκατομμύρια επιθέσεις DDoS — αντιστοιχώντας 96% από όλα όσα μπλόκαρε όλο το 2024. Η μεγαλύτερη μεμονωμένη επίθεση σε ρεκόρ κορυφώθηκε στα 22,2 terabit ανά δευτερόλεπτο Σεπτέμβριος 2025. Οι επιθέσεις σε κλίμακα terabit συμβαίνουν πλέον καθημερινά.
Ένας απροστάτευτος οργανισμός χάνει περίπου $6.000 ανά λεπτό κατά τη διάρκεια μιας επίθεσης DDoS, σύμφωνα με Ανάλυση DDoS 2026 της KentikΣε 45 λεπτά μέση διάρκεια επίθεσης, δηλαδή $270.000 ανά περιστατικό — προτού συνυπολογίσετε τη ζημιά στη φήμη, τις ποινές SLA και την απόκλιση πελατών.
Στο Atal Networks, η ομάδα μηχανικών δικτύων μας υπερασπίζεται τις επιθέσεις DDoS συνεχώς σε 213+ κέντρα δεδομένων σε 196+ χώρες. Ο καθαρισμός μας με DPI και ο μετριασμός που βασίζεται σε προδιαγραφές ροής BGP προστατεύει περισσότερους από 36.000 αποκλειστικός διακομιστής και φιλοξενία VPS πελάτες κάθε μέρα. Αυτό το άρθρο καλύπτει πώς δημιουργούνται αυτές οι επιθέσεις, πώς εκτελούνται και τι ακριβώς τις σταματά.
Πίνακας περιεχομένων
- DDOS έναντι DOS: Τι τους κάνει διαφορετικούς
- Πώς τα botnets power DDoS επιτίθενται
- Οι 7 τύποι επιθέσεων DDoS
- Multi-Vector DDOS: Το μοντέλο επίθεσης 2025-2026
- Το πραγματικό οικονομικό κόστος μιας επίθεσης DDoS
- 9 μέθοδοι που στην πραγματικότητα σταματούν τις επιθέσεις DDoS
- Προστασία DDoS: Αποκλειστικός διακομιστής έναντι VPS
- Απόκριση επίθεσης DDoS: Βήμα-βήμα
- Νομικές συνέπειες των επιθέσεων DDoS
- Πώς το Atal Networks προστατεύει τον διακομιστή σας
- Συχνές ερωτήσεις σχετικά με τις επιθέσεις DDoS
- Σχετικά Άρθρα
DDOS έναντι DOS: Τι τους κάνει διαφορετικούς
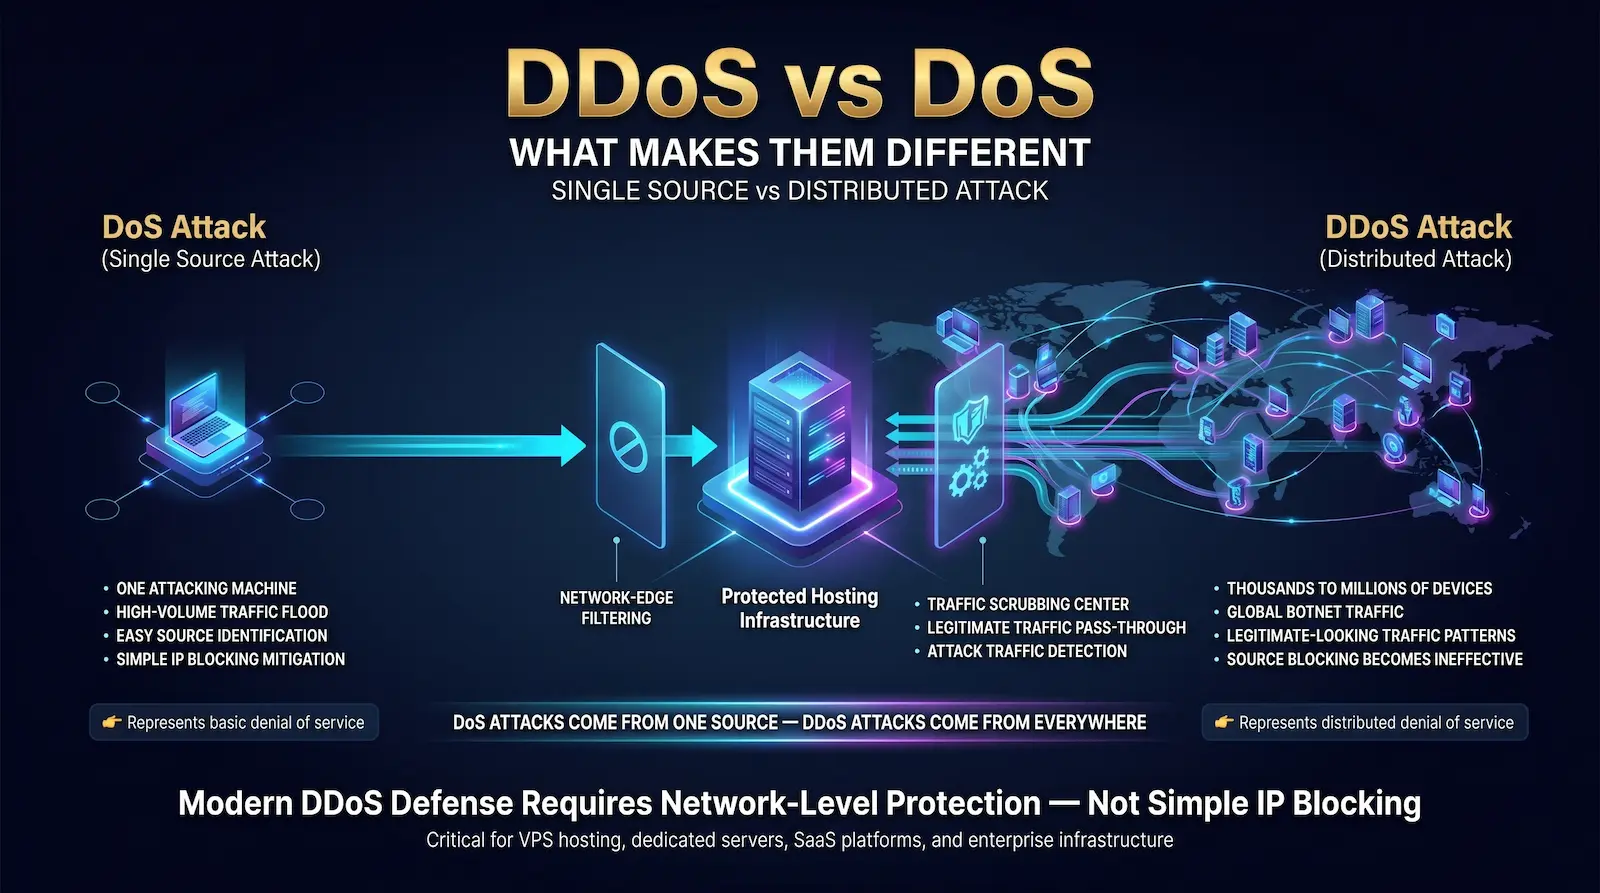
Μια επίθεση άρνησης υπηρεσίας (DoS) στέλνει μεγάλο όγκο κυκλοφορίας από ένα μόνο μηχάνημα για να κατακλύσει έναν στόχο. Μια επίθεση κατανεμημένης άρνησης υπηρεσίας (DDoS) κάνει το ίδιο χρησιμοποιώντας χιλιάδες έως εκατομμύρια παραβιασμένες συσκευές σε πολλές χώρες και εύρη IP ταυτόχρονα — καθιστώντας τον αποκλεισμό που βασίζεται σε πηγή σχεδόν αδύνατο.
Μια επίθεση DOS είναι εύκολο να σταματήσει. Προσδιορίστε τη διεύθυνση IP μεμονωμένης επίθεσης, αποκλείστε την και η επίθεση τελειώνει. Οι επιτιθέμενοι έλυσαν αυτήν την άμυνα πριν από δεκαετίες μεταβαίνοντας σε ένα κατανεμημένο μοντέλο.
Μια επίθεση DDoS τραβάει σε α μπουλόνι — Ένα δίκτυο συσκευών που παραβιάζονται εν αγνοία των κατόχων τους. Όταν 500.000 μοναδικές διευθύνσεις IP η καθεμία στέλνει μια μικρή ροή επισκεψιμότητας στον διακομιστή σας, δεν μπορείτε να αποκλείσετε την επίθεση απαγορεύοντας μεμονωμένες πηγές. Το προφίλ επισκεψιμότητας ταιριάζει με τους νόμιμους χρήστες επειδή οι παραβιασμένες συσκευές που το δημιουργούν είναι νόμιμες—απλώς ελέγχονται εξ αποστάσεως.
Σύμφωνα με Η καταχώριση της Wikipedia σχετικά με τις επιθέσεις άρνησης υπηρεσίας, αυτή η κατανεμημένη αρχιτεκτονική διαχωρίζει την προέλευση της επίθεσης (τον εισβολέα) από την πηγή επίθεσης (το botnet), καθιστώντας την απόδοση και τον μετριασμό εκθετικά πιο δύσκολα από τις επιθέσεις μιας πηγής.
Ο πόρος στόχος ποικίλλει ανάλογα με τον τύπο επίθεσης:
| κατηγορία επιθέσεων | Στοχευμένο σε πόρους | στρώμα osi |
| ογκομετρική επίθεση | εύρος ζώνης δικτύου | Επίπεδα 3-4 |
| επίθεση πρωτοκόλλου | Κατάσταση σύνδεσης (τείχος προστασίας, δρομολογητής) | Επίπεδα 3-4 |
| Επίθεση σε επίπεδο εφαρμογής | CPU διακομιστή, μνήμη, νήματα | Επίπεδο 7 |
Μια μεμονωμένη καμπάνια στοχεύει συχνά και τις τρεις ταυτόχρονα—μια τεχνική που ονομάζεται DDOS πολλαπλών διανυσμάτων που καλύπτουμε λεπτομερώς παρακάτω.
Πώς τα botnets power DDoS επιτίθενται
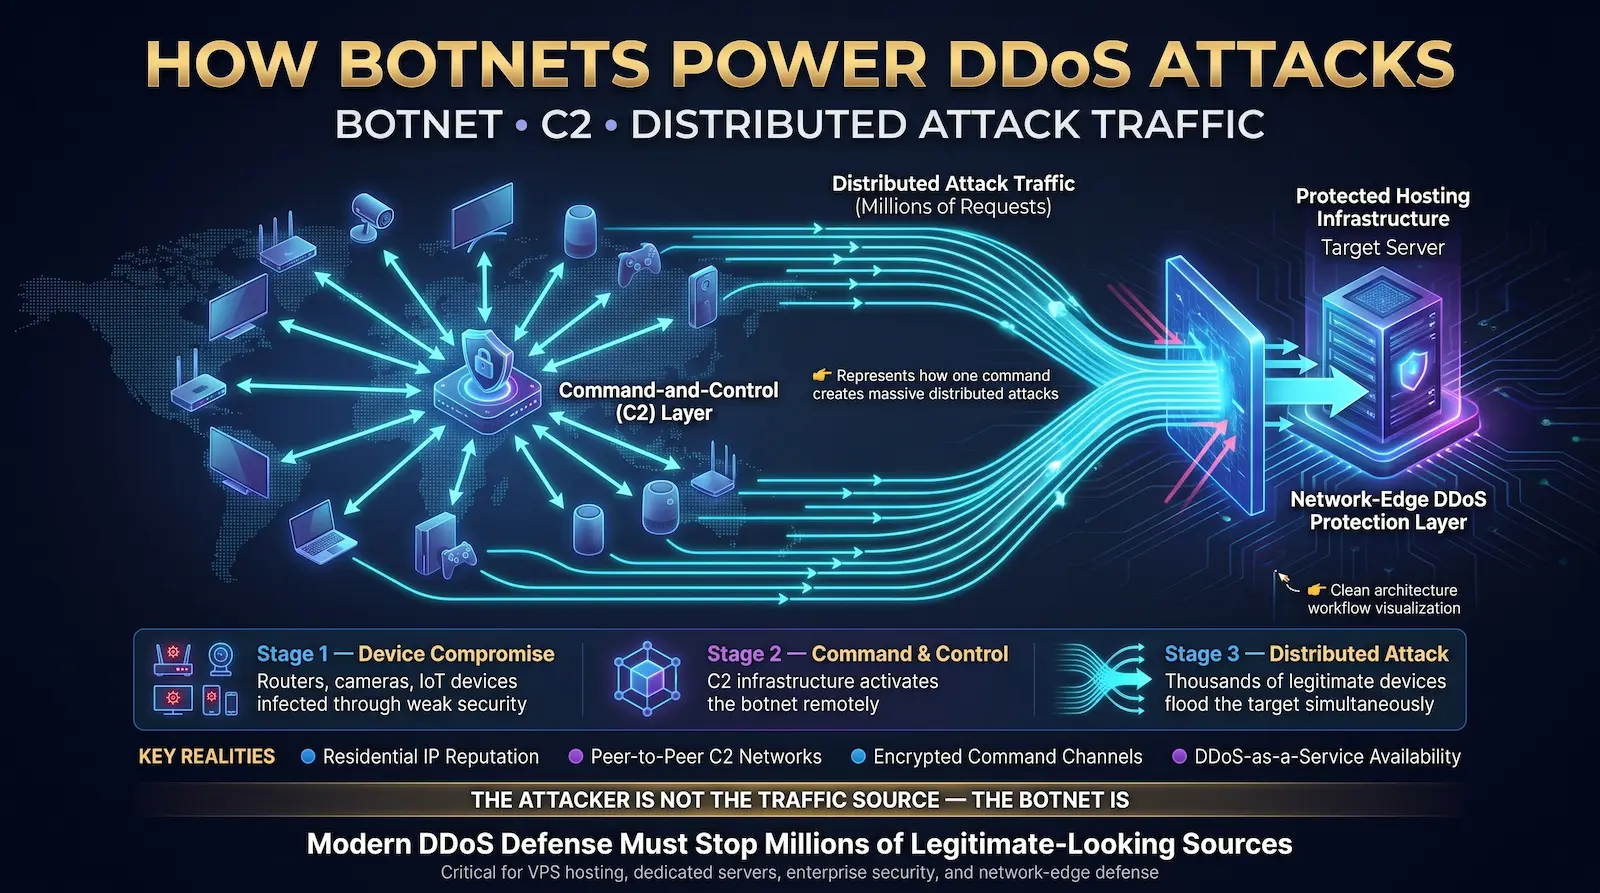
Το botnet είναι ένα δίκτυο παραβιασμένων συσκευών—οικιακούς δρομολογητές, κάμερες ασφαλείας, έξυπνες τηλεοράσεις, αισθητήρες IoT και μολυσμένοι υπολογιστές— που ελέγχονται μέσω ενός διακομιστή εντολών και ελέγχου (C2). Ο εισβολέας ενεργοποιεί το botnet στέλνοντας μία μόνο εντολή μέσω του καναλιού C2, με αποτέλεσμα κάθε συσκευή που έχει παραβιαστεί να στέλνει κίνηση στον στόχο την ίδια στιγμή.
Πώς οι συσκευές γίνονται μέρος ενός botnet
Οι εισβολείς σαρώνουν το Διαδίκτυο για συσκευές με γνωστά τρωτά σημεία λογισμικού ή εργοστασιακά προεπιλεγμένα διαπιστευτήρια. Οι οικιακές δρομολογητές που αποστέλλονται με κωδικούς πρόσβασης "admin/admin" είναι το πιο εύκολο σημείο εισόδου. Ακολουθούν οι κάμερες IP που εκτελούν ξεπερασμένο υλικολογισμικό. Μόλις παραβιαστεί μια συσκευή, το κακόβουλο λογισμικό εξαπλώνεται πλευρικά σε άλλες συσκευές στο ίδιο τοπικό δίκτυο.
Το botnet Mirai, το οποίο παρήγαγε την επίθεση 1,2 TBPS DYN DNS τον Οκτώβριο του 2016, χρησιμοποίησε αυτήν ακριβώς τη μέθοδο. Μόλυνε πάνω από 600.000 συσκευές IoT με σάρωση για πρόσβαση telnet με 61 κοινά εργοστασιακά ζεύγη διαπιστευτηρίων. Οι σύγχρονες παραλλαγές Mirai —συμπεριλαμβανομένων των Eleven11bot και Aisuru, που παρακολουθούνται και οι δύο από την ομάδα έκτακτης ανάγκης Deepfield της Nokia στις αρχές του 2025— συνεχίζουν να χρησιμοποιούν την ίδια τεχνική έναντι του νεότερου υλικού IoT.
Nokia’s 2025 DDoS research found that 100 to 200 million IPv4 endpoints now covertly participate in attack traffic via residential proxy networks. These are not data centers. servers—they are household devices: laptops, phones, gaming consoles, DVRs, and baby monitors. The traffic they generate carries a clean residential IP reputation, which breaks IP-reputation-based blocking entirely.
Υποδομή εντολής και ελέγχου
Ο εισβολέας δεν επικοινωνεί απευθείας με κάθε μολυσμένη συσκευή. Οδηγίες αναμετάδοσης διακομιστών C2. Τα σύγχρονα botnet χρησιμοποιούν αρχιτεκτονικές C2 peer-to-peer χωρίς κεντρικό σημείο αποτυχίας—η κατάργηση ενός διακομιστή C2 δεν σταματά το δίκτυο. Προηγμένη κίνηση botnets Route C2 σε κρυπτογραφημένα κανάλια στη θύρα 443, συγκαλύπτοντας τις οδηγίες ως κανονική κίνηση HTTPS για αποφυγή ανίχνευσης.
ddos-as-a-service: Το $5 αγοράζει μια επίθεση
Οι υπηρεσίες Booter και Stresser πωλούν τη χωρητικότητα DDoS σε συνδρομητική βάση — δεν απαιτούνται τεχνικές γνώσεις. Η τιμολόγηση στις αγορές σκοτεινού ιστού ξεκινά από περίπου $5 ανά ώρα για μια μικρή επίθεση και κλιμακώνεται σε χιλιάδες δολάρια για συνεχείς καμπάνιες μεγάλου όγκου που στοχεύουν σε μεγάλες υποδομές.
Το 2025, Ευρώπη Διέλυσε πολλαπλές υπηρεσίες DDoS-for-Hire σε συντονισμένες διεθνείς επιχειρήσεις, συλλαμβάνοντας διαχειριστές πλατφόρμας και διώκοντας τους πελάτες που πληρώνουν. Η ενέργεια επιβολής επιβεβαιώνει ότι η χρήση μιας υπηρεσίας εκκίνησης —όχι απλώς η λειτουργία μιας— συνιστά ποινικό αδίκημα στα κράτη μέλη της ΕΕ και στις Ηνωμένες Πολιτείες.
Οι 7 τύποι επιθέσεων DDoS
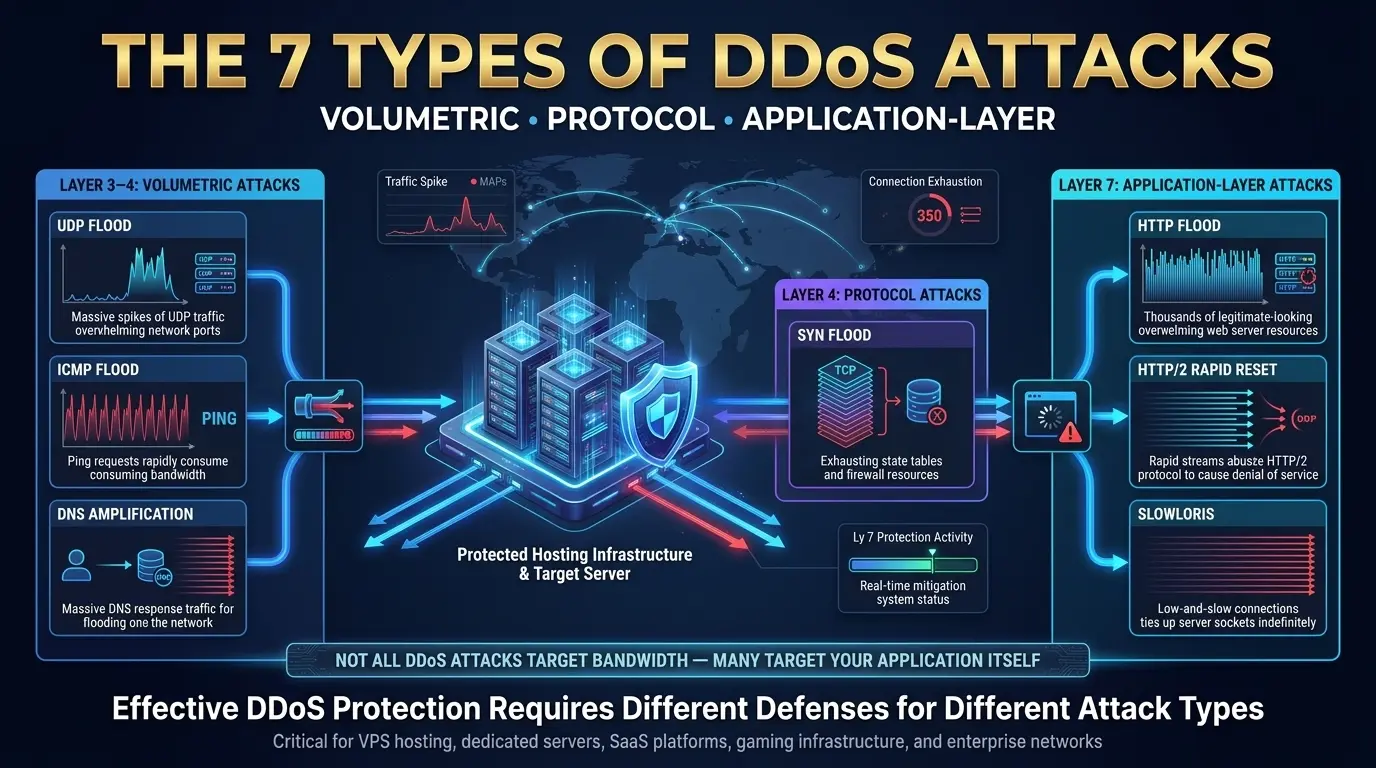
Οι επιθέσεις DDoS χωρίζονται σε τρεις κατηγορίες: ογκομετρικές επιθέσεις που διαποτίζουν το εύρος ζώνης στα επίπεδα 3 και 4, επιθέσεις πρωτοκόλλου που εξαντλούν τους πίνακες κατάστασης σύνδεσης σε δρομολογητές και τείχη προστασίας και επιθέσεις επιπέδου εφαρμογής που υπερβαίνουν την ικανότητα επεξεργασίας διακομιστή στο επίπεδο 7. Κάθε τύπος απαιτεί διαφορετική ανίχνευση μέθοδος και διαφορετική απόκριση μετριασμού.
1. Πλημμύρα UDP
Μια πλημμύρα UDP στέλνει τεράστιους όγκους πακέτων πρωτοκόλλου δεδομένων χρήστη σε τυχαίες θύρες στον διακομιστή προορισμού. Ο διακομιστής ελέγχει κάθε θύρα για μια υπηρεσία ακρόασης, δεν βρίσκει καμία και απαντά με πακέτα ICMP "Προορισμός μη προσβάσιμο". Αυτή η αμφίδρομη ανταλλαγή εξαντλεί το διαθέσιμο εύρος ζώνης δικτύου του διακομιστή.
Τα πακέτα UDP δεν απαιτούν χειραψία πριν από τη μετάδοση. Ένας εισβολέας που χρησιμοποιεί ένα μεγάλο botnet μπορεί να δημιουργήσει και να συντηρήσει πλημμύρες UDP πολλαπλών terabit με σχετικά μέτρια υποδομή. Οι πλημμύρες UDP τροφοδότησαν την πλειονότητα των μεγαλύτερων ογκομετρικών επιθέσεων που καταγράφηκαν το 2025, συμπεριλαμβανομένων επιθέσεων που υπερβαίνουν το 1 TBPS με στόχο τυχερά παιχνίδια, χρηματοοικονομικές υπηρεσίες και τηλεπικοινωνιακές υποδομές.
Σήμα ανίχνευσης: Ξαφνική αύξηση του όγκου επισκεψιμότητας UDP, υψηλός μη προσβάσιμος ρυθμός προορισμού ICMP, IP πηγής συγκεντρωμένες σε συγκεκριμένα εύρη AS.
Μετριασμός: Rate-limit εισερχόμενο UDP στην άκρη του δικτύου ανάντη. Εφαρμόστε κανόνες BGP FlowSpec που στοχεύουν την επίθεση ως εύρη. Για διακομιστές που δεν χρησιμοποιούν UDP, αποκλείστε όλα τα εισερχόμενα UDP στην περίμετρο τείχος προστασίας δικτύου.
2. Πλημμύρα ICMP (Ping)
Μια πλημμύρα ICMP στέλνει μια ροή υψηλού όγκου πακέτων αιτήματος ηχούς Πρωτοκόλλου Ελέγχου Διαδικτύου (ICMP) —γνωστά και ως ping— στον στόχο. Ο διακομιστής πρέπει να απαντήσει σε καθένα με μια απάντηση ηχούς, καταναλώνοντας τόσο εισερχόμενο όσο και εξερχόμενο εύρος ζώνης. Ένας επαρκής όγκος πακέτων ICMP κορεστεί τη σύνδεση δικτύου του διακομιστή προτού φτάσει οποιαδήποτε νόμιμη κίνηση.
Η παραλλαγή επίθεσης Στρουμφ το ενισχύει περαιτέρω: ο εισβολέας στέλνει αιτήματα ICMP με τη διεύθυνση IP του στόχου να έχει σφυρηλατηθεί ως πηγή σε μια διεύθυνση εκπομπής δικτύου. Κάθε συσκευή σε αυτό το δίκτυο ανταποκρίνεται στην IP του στόχου, πολλαπλασιάζοντας τον όγκο επίθεσης χωρίς να πολλαπλασιάζει τους πόρους του εισβολέα. Οι διορθώσεις συμμόρφωσης με RFC στον σύγχρονο εξοπλισμό δικτύωσης έχουν κάνει τις καθαρές επιθέσεις Στρουμφ λιγότερο αποτελεσματικές, αλλά οι πλημμύρες ICMP παραμένουν ένα τυπικό στοιχείο των καμπανιών πολλαπλών διανυσμάτων.
Σήμα ανίχνευσης: Ο όγκος κυκλοφορίας ICMP υπερβαίνει τη γραμμή βάσης κατά 10x ή περισσότερο. Πακέτα ICMP που φτάνουν από γεωγραφικά διάσπαρτες πηγές σε ομοιόμορφα διαστήματα.
Μετριασμός: Rate-limit ICMP στην άκρη. Για διακομιστές χωρίς νόμιμες ανάγκες κυκλοφορίας ICMP, αποκλείστε όλα τα εισερχόμενα ICMP.
3. Syn Flood
Μια πλημμύρα SYN εκμεταλλεύεται την τριπλή χειραψία TCP στέλνοντας χιλιάδες πακέτα SYN ανά δευτερόλεπτο στον στόχο. Ο στόχος εκχωρεί την κατάσταση σύνδεσης για κάθε ένα και απαντά με το Syn-Ack, αλλά ο εισβολέας δεν στέλνει ποτέ το τελικό ACK. Οι μισά ανοιχτές συνδέσεις γεμίζουν τον πίνακα κατάστασης σύνδεσης του διακομιστή, αποκλείοντας όλες τις νέες νόμιμες συνδέσεις TCP.
Η χειραψία τριών κατευθύνσεων (SYN → SYN-ACK → ACK) απαιτείται για τη δημιουργία κάθε σύνδεσης TCP. Ο διακομιστής πρέπει να διατηρεί την κατάσταση για κάθε SYN που λαμβάνει ενώ περιμένει το ACK για να ολοκληρώσει τη χειραψία. Μια πλημμύρα επαρκούς όγκου γεμίζει αυτόν τον πίνακα κατάστασης. Όταν ο πίνακας είναι γεμάτος, ο διακομιστής δεν μπορεί να δεχτεί νέες συνδέσεις από κανέναν—η υπηρεσία εμφανίζεται εκτός σύνδεσης.
Αυτός ο τύπος επίθεσης είναι πλήρως τεκμηριωμένος σε RFC 4987, το οποίο περιγράφει το TCP SYN Flooding και τα αντίμετρά του. Η σύγχρονη υποδομή χρησιμοποιεί συνήθως τα cookies SYN ως άμυνα — μια τεχνική που επιτρέπει στον διακομιστή να επικυρώνει τη χειραψία TCP χωρίς να αποθηκεύει την κατάσταση σύνδεσης για ημιτελείς χειραψίες.
Σήμα ανίχνευσης: υψηλή αναλογία μισού ανοιχτού προς καθιερωμένες συνδέσεις TCP. Χρήση πίνακα κατάστασης σύνδεσης κοντά στο 100%. Ο εισερχόμενος ρυθμός SYN υπερβαίνει το ποσοστό αποστολής Syn-Ack του διακομιστή.
Μετριασμός: Ενεργοποιήστε τα cookie SYN σε επίπεδο λειτουργικού συστήματος ή δικτύου. Εφαρμόστε όρια ρυθμού σε εισερχόμενα πακέτα SYN ανά IP πηγής. διαμορφώστε το τείχος προστασίας δικτύου Για να ρίξετε πακέτα SYN από γνωστές-κακές περιοχές IP.
4. Ενίσχυση DNS
Μια επίθεση ενίσχυσης DNS εκμεταλλεύεται τους ανοιχτούς αναλυτές DNS για να πολλαπλασιάσουν τον όγκο κυκλοφορίας επιθέσεων. Ο εισβολέας πλαστογραφεί τη διεύθυνση IP του στόχου και στέλνει μικρά ερωτήματα DNS (40–60 byte) σε χιλιάδες ανοιχτούς αναλυτές. Κάθε αναλυτής στέλνει μια μεγάλη απόκριση DNS (έως 4.000 byte) στην IP του στόχου—δημιουργώντας έναν συντελεστή ενίσχυσης έως και 70x χωρίς να απαιτείται αναλογική χωρητικότητα botnet.
Οι επιθέσεις ενίσχυσης είναι από τις πιο αποτελεσματικές τεχνικές DDoS που είναι διαθέσιμες, επειδή ο εισβολέας μπορεί να δημιουργήσει πλημμύρες σε κλίμακα terabit χρησιμοποιώντας μέτριους πόρους. Η κίνηση επίθεσης έρχεται από νόμιμες διευθύνσεις IP διακομιστή DNS παγκοσμίως, με αποτέλεσμα ο αποκλεισμός που βασίζεται σε πηγή να καταστρέφει την έγκυρη λειτουργικότητα DNS.
Η ενίσχυση NTP λειτουργεί με τον ίδιο τρόπο χρησιμοποιώντας την εντολή Network Time Protocol Monlist, η οποία μπορεί να παράγει απαντήσεις 4.096 φορές μεγαλύτερες από το αίτημα ενεργοποίησης. Τα SSDP, CLDAP και MEMCACHED έχουν επίσης αξιοποιηθεί ως φορείς ενίσχυσης.
Σήμα ανίχνευσης: Αύξηση της εισερχόμενης κίνησης UDP από τη θύρα 53 (DNS) ή τη θύρα 123 (NTP). Αντιστοίχιση IPS πηγής σε νόμιμη υποδομή DNS ή NTP. Ο όγκος επισκεψιμότητας είναι δυσανάλογος με τη δραστηριότητα DNS του διακομιστή σας.
Μετριασμός: Ανοδικό φιλτράρισμα διανυσμάτων ενίσχυσης σε επίπεδο ISP ή διέλευσης. Εφαρμογή φιλτραρίσματος εισόδου (BCP 38) μπλοκάρει τα πλαστά πακέτα προέλευσης πριν φύγουν από το δίκτυο του εισβολέα.
5. HTTP Flood
Μια πλημμύρα HTTP στέλνει έναν παρατεταμένο μεγάλο όγκο έγκυρων αιτημάτων HTTP GET ή POST σε διακομιστή web ή τελικό σημείο API. Σε αντίθεση με τις επιθέσεις εύρους ζώνης, μια πλημμύρα HTTP εξαντλεί τη CPU διακομιστή, τη μνήμη και τις ομάδες νημάτων εφαρμογών—καθιστώντας την εφαρμογή να μην αποκρίνεται ακόμη και όταν το εύρος ζώνης δικτύου παραμένει διαθέσιμο.
Οι πλημμύρες HTTP είναι η κυρίαρχη μορφή DDOS του επιπέδου 7. Επειδή κάθε αίτημα είναι συντακτικά έγκυρο - σωστές κεφαλίδες, σωστή δομή HTTP, IP διαφορετικών πηγών - είναι πολύ πιο δύσκολο να διακρίνει κανείς την επισκεψιμότητα από πραγματικούς χρήστες χωρίς ανάλυση συμπεριφοράς.
Οι προηγμένες πλημμύρες HTTP περιστρέφουν συμβολοσειρές παράγοντα χρήστη, κεφαλίδες αποδοχής γλώσσας και cookies για την προσομοίωση της συμπεριφοράς του προγράμματος περιήγησης. Μερικές πλήρεις χειραψίες TLS πριν στείλετε αιτήματα, παρακάμπτοντας τις άμυνες που βασίζονται σε δακτυλικά αποτυπώματα TLS. Αυτό κάνει την ανίχνευση του επιπέδου 7 να εξαρτάται από την ανάλυση συμπεριφοράς και τα μοτίβα ρυθμού και όχι τη δομή πακέτων.
Σήμα ανίχνευσης: Ποσοστό αιτήματος ανά πηγή IP ασυνήθιστα υψηλό. Τα αιτήματα στοχεύουν επανειλημμένα το ίδιο τελικό σημείο. Τα μοτίβα αιτημάτων δεν διαθέτουν την ποικιλία της κανονικής περιήγησης (χωρίς στατικά αιτήματα πόρων, χωρίς φόρτωση εικόνας). Το ποσοστό σφάλματος στον διακομιστή αυξάνεται απότομα.
Μετριασμός: Web Application Firewall (WAF) με περιορισμό ρυθμού συμπεριφοράς. Προκλήσεις CAPTCHA για ύποπτη κυκλοφορία. προσωρινή αποθήκευση άκρων για την απορρόφηση αιτημάτων στατικού περιεχομένου. Διακρίνοντας τα ρομπότ από τα προγράμματα περιήγησης μέσω JavaScript Challenge στο επίπεδο CDN.
6. HTTP/2 Γρήγορη επαναφορά
Η επίθεση ταχείας επαναφοράς HTTP/2 κάνει κατάχρηση της πολυπλεξίας ροής στο HTTP/2 για να δημιουργήσει έναν ακραίο ρυθμό επεξεργασίας διακομιστή χωρίς την ολοκλήρωση αιτημάτων. Ο εισβολέας ανοίγει χιλιάδες ροές HTTP/2 και επαναφέρει αμέσως κάθε μία με το RST_STREAM—αναγκάζοντας τον διακομιστή να επεξεργαστεί την επιβάρυνση κάθε ροής ενώ ο εισβολέας αποφεύγει να περιμένει απαντήσεις.
Αυτή η ευπάθεια — χαρακτηρίζεται CVE-2023-44487 — αποκαλύφθηκε τον Οκτώβριο του 2023 αφού οι επιτιθέμενοι το χρησιμοποίησαν για να δημιουργήσουν 201 εκατομμύρια αιτήματα ανά δευτερόλεπτο κατά της υποδομής του CloudFlare, της μεγαλύτερης επίθεσης Layer 7 που καταγράφηκε εκείνη την εποχή. Σε αντίθεση με τις ογκομετρικές επιθέσεις, το HTTP/2 Rapid Reset μπορεί να δημιουργήσει απόδοση επίθεσης που υπερβαίνει οποιαδήποτε προηγούμενη εγγραφή επιπέδου εφαρμογής χρησιμοποιώντας σχετικά μικρό εύρος ζώνης.
Κάθε διακομιστής που εκτελεί HTTP/2 πρέπει να έχει ενημερώσει αυτό το CVE. Οι NGINX, Apache, IIS και Major CDN κυκλοφόρησαν ενημερώσεις κώδικα τον Οκτώβριο του 2023. Οι μη επιδιορθωμένοι διακομιστές που εκτελούν HTTP/2 παραμένουν ευάλωτοι σε αυτήν τη συγκεκριμένη τεχνική ανεξάρτητα από άλλα προστατευτικά μέτρα.
Σήμα ανίχνευσης: Εξαιρετικά υψηλός ρυθμός ροής RST_Stream σε συνδέσεις HTTP/2. αιχμές της CPU διακομιστή παρά το χαμηλό εισερχόμενο εύρος ζώνης. Συνδέσεις HTTP/2 Ανοίγουν και κλείνουν γρήγορα χωρίς να ολοκληρωθούν κανένα αίτημα.
Μετριασμός: Εφαρμόστε τις ενημερώσεις κώδικα CVE-2023-44487 σε όλους τους διακομιστές με δυνατότητα HTTP/2. Διαμορφώστε τα όρια ταυτόχρονης ροής HTTP/2. Τερματίστε το HTTP/2 σε έναν διορθωμένο αντίστροφο διακομιστή μεσολάβησης ή CDN που χειρίζεται τη διαχείριση ροής πριν από την προώθηση στην αρχή.
7. Slowloris
Το Slowloris διατηρεί όσο το δυνατόν περισσότερες συνδέσεις HTTP σε έναν διακομιστή ιστού για όσο το δυνατόν περισσότερο, στέλνοντας μερικές κεφαλίδες HTTP σε αργά διαστήματα—αρκετά γρήγορα ώστε να αποτρέπεται το χρονικό όριο του διακομιστή, χωρίς να ολοκληρώνεται ποτέ το αίτημα. Η ομάδα συνδέσεων του διακομιστή γεμίζει εξ ολοκλήρου με αυτά τα ημιτελή αιτήματα, αποκλείοντας όλες τις νέες συνδέσεις από νόμιμους χρήστες.
Το Slowloris απαιτεί ελάχιστο εύρος ζώνης για να εκτελεστεί. Ένα μόνο μηχάνημα μπορεί να καταργήσει έναν διακομιστή ιστού που δεν προστατεύεται από αργές επιθέσεις HTTP κρατώντας εκατοντάδες συνδέσεις ανοιχτές επ' αόριστον. Η επίθεση είναι ειδικά αποτελεσματική έναντι διακομιστών ιστού πολλαπλών νημάτων που εκχωρούν ένα νήμα εργασίας ανά σύνδεση—συμπεριλαμβανομένων παλαιότερων διαμορφώσεων διακομιστή HTTP Apache.
Σήμα ανίχνευσης: το Η πισίνα σύνδεσης είναι κοντά στη χωρητικότητα. Υπάρχει μεγάλος αριθμός συνδέσεων στην κατάσταση ανάγνωσης κεφαλίδας HTTP. Οι συνδέσεις διαρκούν πολύ περισσότερο από τον τυπικό χρόνο ολοκλήρωσης του αιτήματος. Το εισερχόμενο εύρος ζώνης είναι φυσιολογικό ενώ ο διακομιστής δεν ανταποκρίνεται.
Μετριασμός: Διαμορφώστε τα χρονικά όρια επιθετικής σύνδεσης. Περιορίστε τις μέγιστες συνδέσεις ανά IP. Χρησιμοποιήστε έναν διακομιστή Web που βασίζεται σε συμβάντα (NGINX) ή έναν αντίστροφο διακομιστή μεσολάβησης που χειρίζεται τη διαχείριση σύνδεσης ξεχωριστά από την επεξεργασία εφαρμογών. Μερικές συνδέσεις κεφαλίδας ορίου ρυθμού στο τείχος προστασίας δικτύου.
Multi-Vector DDOS: Το μοντέλο επίθεσης 2025-2026
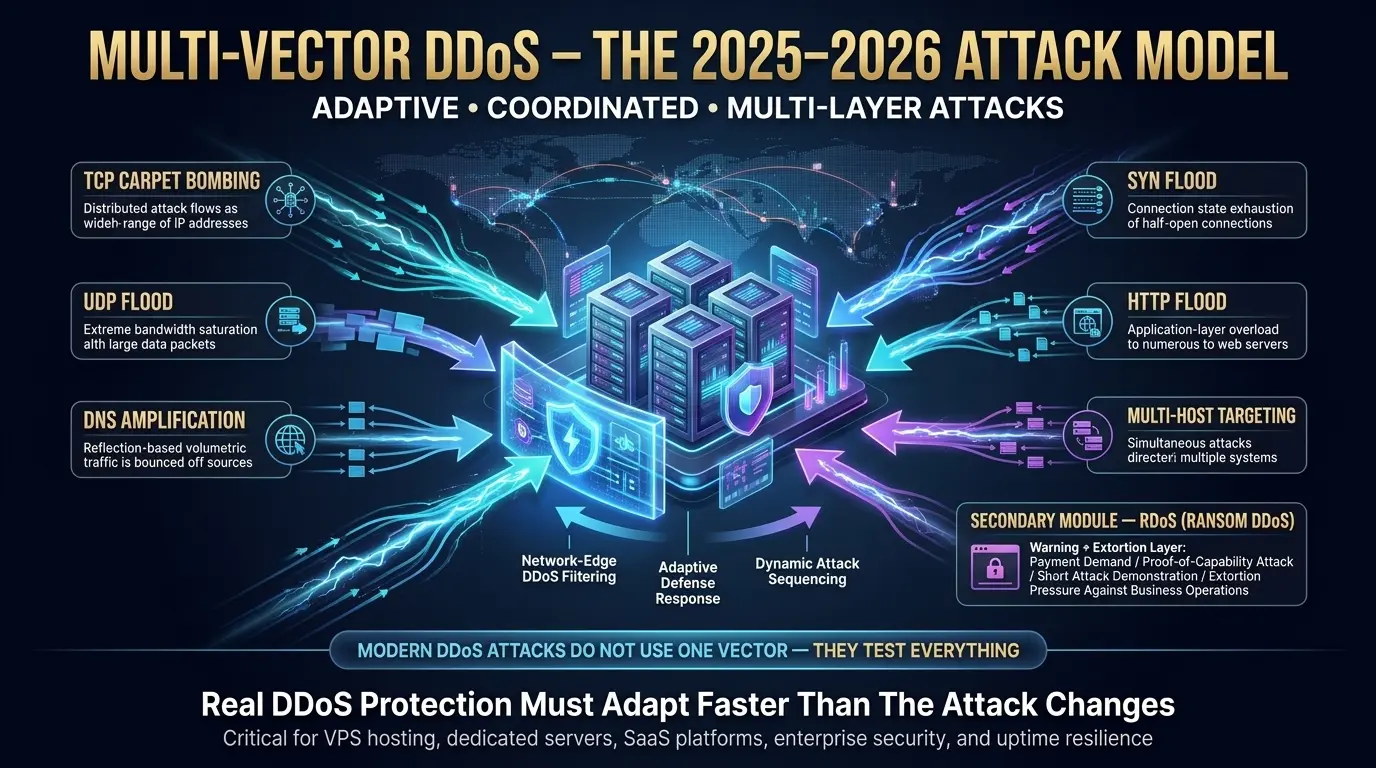
Οι επιθέσεις DDoS πολλαπλών διανυσμάτων συνδυάζουν δύο ή περισσότερους τύπους επιθέσεων σε μια ενιαία συντονισμένη καμπάνια. Τα δεδομένα απειλών της Nokia για το 2025 δείχνουν ότι 58% επιθέσεων DDoS συνδυάζουν πλέον πολλαπλά διανύσματα και 52% στοχεύουν πολλούς κεντρικούς υπολογιστές ταυτόχρονα. Οι εισβολείς διαδέχονται τους τύπους επίθεσης ως απάντηση σε ενέργειες αμυντικού, καθιστώντας τις καμπάνιες πολλαπλών διανυσμάτων προσαρμοστικές και όχι στατικές.
Το μοντέλο "single large flood" του DDoS είναι ξεπερασμένο. Σε μια τεκμηριωμένη καμπάνια του 2025 που παρακολουθήθηκε από την ομάδα έκτακτης ανάγκης Deepfield της Nokia, οι επιτιθέμενοι εκτέλεσαν τέσσερις διαφορετικούς τύπους επίθεσης μέσα σε τρία λεπτά: βομβαρδισμός χαλιών TCP, πλημμύρα UDP, ενίσχυση DNS και πλημμύρα SYN υψηλής ταχύτητας. Κάθε στάδιο προσαρμόζεται με βάση την απάντηση του υπερασπιστή. Όταν ένα διάνυσμα αποκλείστηκε, η καμπάνια μετατοπίστηκε στο επόμενο ενώ αύξησε το εύρος ζώνης στα υπόλοιπα διανύσματα.
Αυτό είναι αναγνώριση ενσωματωμένη στην επίθεση. Ο εισβολέας μαθαίνει ποιες άμυνες είναι ενεργές και ποιοι φορείς τις παρακάμπτουν πριν ξεκινήσει μια διαρκή εκστρατεία.
78% επιθέσεων το 2025 έληξαν μέσα σε πέντε λεπτά. Αυτό δεν είναι σημάδι αποτυχημένων επιθέσεων. Οι αυτοματοποιημένες καμπάνιες μικρής διάρκειας που διερευνούν την υποδομή και προχωρούν είναι η κύρια τεχνική αναγνώρισης για τον εντοπισμό στόχων που αξίζει να επιτεθούν με συνεχιζόμενη πίεση.
Ransom DDoS (RDoS): Το στρώμα εκβιασμού
Το Ransom DDoS συνδυάζει μια επίδειξη ικανότητας DDoS με μια ζήτηση πληρωμής. Ο εισβολέας στέλνει ένα προειδοποιητικό email που απειλεί μια παρατεταμένη επίθεση, εκτός εάν ένα λύτρο - συνήθως 5–20 bitcoin - πληρωθεί εντός 24 ωρών προθεσμίας. Ορισμένες απειλές RDOS συνοδεύονται από μια σύντομη επίθεση απόδειξης ικανότητας. Άλλοι μπλοφάρουν εντελώς και δεν επιτίθενται ποτέ αν αγνοηθούν.
Ο Κέντρο Παραπόνων Εγκλήματος στο Διαδίκτυο του FBI (IC3) Τεκμηριώθηκε $16,6 δισεκατομμύρια σε απώλειες εγκλήματος στον κυβερνοχώρο το 2024, με το DDOS και το ransomware μεταξύ των πιο επιζήμιων οικονομικά κατηγοριών απειλών. Οι καμπάνιες RDOS εκτελούνται συχνά παράλληλα με ευρύτερες λειτουργίες ransomware, χρησιμοποιώντας το DDoS ως πρόσθετη πίεση κατά τη διάρκεια των διαπραγματεύσεων για λύτρα.
Η σύστασή μας: Μην πληρώσετε. Η πληρωμή δεν εγγυάται ότι η επίθεση σταματά, επιβεβαιώνει την προθυμία σας να πληρώσετε και καθιστά τον οργανισμό σας επαναλαμβανόμενο στόχο. επικοινωνήστε με το NOC του παρόχου φιλοξενίας σας και κύβος αμέσως.
Το πραγματικό οικονομικό κόστος μιας επίθεσης DDoS
Μια επίθεση DDoS κοστίζει σε έναν απροστάτευτο οργανισμό περίπου $6.000 ανά λεπτό σε απώλειες χρόνου διακοπής λειτουργίας. Στη μέση διάρκεια επίθεσης του 2025 των 45 λεπτών, μια μεμονωμένη επίθεση παράγει περίπου $270.000 σε άμεσο κόστος—πριν από ποινές SLA, τέλη μετριασμού έκτακτης ανάγκης, εργασία ανάκτησης και μακροπρόθεσμη ζημιά στη φήμη.
Αναλύοντας αυτό το $6.000 ανά λεπτό:
| κατηγορία κόστους | Πώς συσσωρεύεται |
| απώλεια εσόδων | κάθε συναλλαγή που δεν μπορεί να ολοκληρωθεί κατά τη διάρκεια της διακοπής |
| Ποινές παραβίασης SLA | Συμβατικές πληρωμές σε εταιρικούς πελάτες ανά λεπτό χρόνου διακοπής λειτουργίας |
| μετριασμός έκτακτης ανάγκης | Ενεργοποίηση υπηρεσίας καθαρισμού μέσης επίθεσης σε τιμές premium |
| μηχανική εργασία | Προσωπικό εφημερίας που ανταποκρίθηκε στο περιστατικό με υπερωρίες |
| ζημιά στη φήμη | Ανατροπή πελατών, σήματα κατάταξης αναζήτησης και διάβρωση εμπιστοσύνης της επωνυμίας |
Οι 47,1 εκατομμύρια επιθέσεις DDoS που καταγράφηκαν το 2025—μια αύξηση 236% σε σχέση με το 2024 ανά έκθεση του 4ου τριμήνου του Cloudflare—καθιστούν αυτό όχι θεωρητικό κίνδυνο αλλά λειτουργική βεβαιότητα για οποιαδήποτε δημόσια προσβάσιμη υποδομή.
Για ένα συγκεκριμένο παράδειγμα: ένα κατάστημα ηλεκτρονικού εμπορίου που επεξεργάζεται $15.000 ανά ώρα σε παραγγελίες χάνει $11.250 σε πωλήσεις κατά τη διάρκεια μιας επίθεσης 45 λεπτών. Προσθέστε $5.000 σε έκτακτο μετριασμό, $3.000 σε χρόνο μηχανικής και τυχόν υποχρεώσεις SLA, και μια μεμονωμένη επίθεση κοστίζει περισσότερο από ένα ολόκληρο έτος σωστά παρεχόμενης προστασίας DDoS.
9 μέθοδοι που στην πραγματικότητα σταματούν τις επιθέσεις DDoS
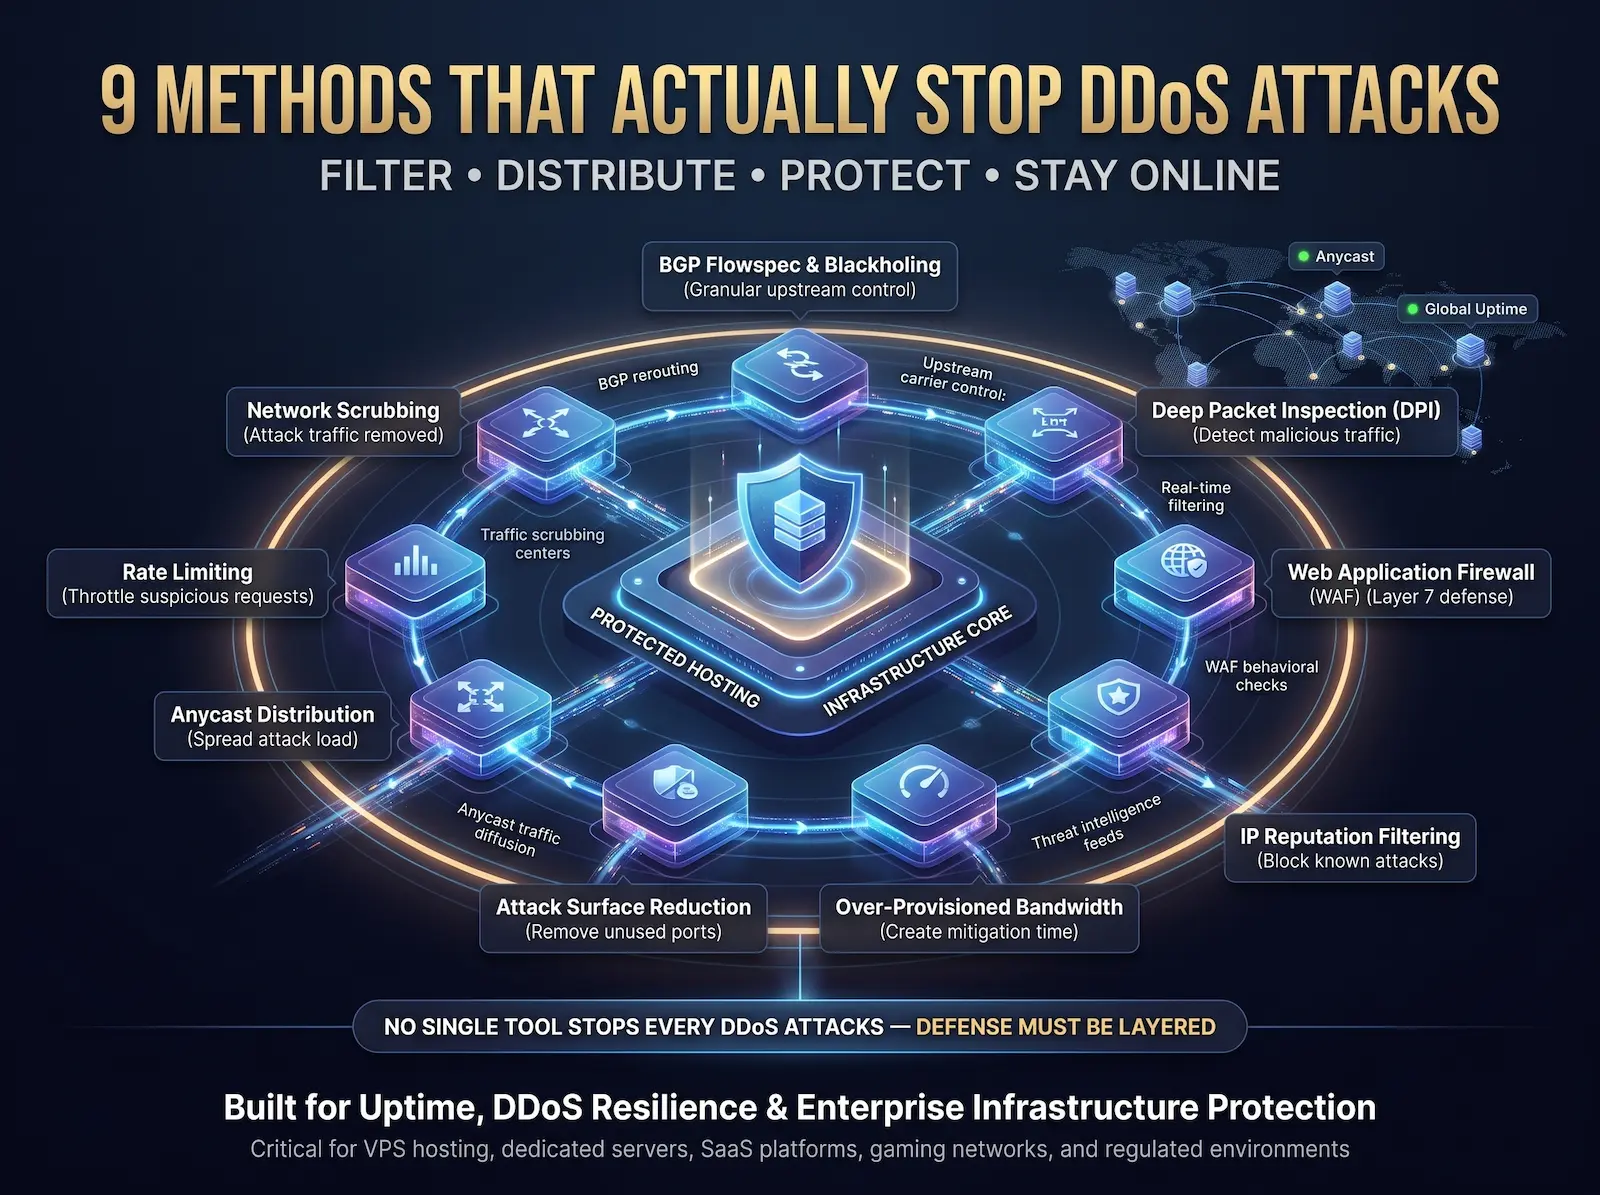
Η διακοπή μιας επίθεσης DDoS απαιτεί μια πολυεπίπεδη άμυνα σε πολλαπλά επίπεδα δικτύου. Ο καθαρισμός ανάντη στην άκρη του δικτύου απορροφά τις ογκομετρικές πλημμύρες πριν φτάσουν στον διακομιστή σας. Η βαθιά επιθεώρηση πακέτων προσδιορίζει την κυκλοφορία επίθεσης με βάση το μοτίβο περιεχομένου. Ο περιορισμός του ποσοστού περιορίζει την επισκεψιμότητα από ύποπτες πηγές. Η διανομή Anycast εξαπλώνει το φορτίο επίθεσης σε γεωγραφικά διασκορπισμένες υποδομές. Καμία μέθοδος δεν σταματά κάθε τύπο επίθεσης.
Μέθοδος 1: Καθαρισμός DDOS σε επίπεδο δικτύου
Ο καθαρισμός δικτύου παρεμποδίζει όλη την κίνηση σε μια IP προορισμού μέσω επαναδρομολόγησης BGP, φιλτράρει κακόβουλα πακέτα χρησιμοποιώντας σύνολα κανόνων που βασίζονται σε DPI και προωθεί μόνο καθαρή κίνηση στον διακομιστή προορισμού — όλα αυτά χωρίς τη σύνδεση του στόχου να βλέπει τον τόμο επίθεσης.
Ο καθαρισμός λειτουργεί σε μια κλίμακα που οι άμυνες σε επίπεδο διακομιστή δεν μπορούν να ταιριάξουν. Μια επίθεση 1 TBPS που χτυπά τη θύρα των 10 Gbps του διακομιστή σας τον κορεστεί σε χιλιοστά του δευτερολέπτου. Η ίδια επίθεση που δρομολογείται σε ένα κέντρο καθαρισμού με 10+ Tbps διαθέσιμης χωρητικότητας φιλτραρίσματος απορροφάται χωρίς να επηρεάζεται ο σύνδεσμος του διακομιστή σας.
Στο Atal Networks, το Scrubbing είναι ενσωματωμένο στην υποδομή δικτύου μας. Μας Βαθιά επιθεώρηση πακέτων (DPI) Τα συστήματα σε κάθε σημείο παρουσίας ανιχνεύουν μοτίβα επίθεσης και ενεργοποιούν την εκτροπή της κυκλοφορίας που βασίζεται σε BGP σε λιγότερο από 30 δευτερόλεπτα. Κάθε πελάτης στο δικό μας αποκλειστικός διακομιστής Τα σχέδια λαμβάνει αυτόματα αυτήν την προστασία, χωρίς να απαιτείται διαμόρφωση.
Μέθοδος 2: BGP FlowSpec και Blackholing
BGP FlowSpec (ορίζεται σε RFC 5575) Προωθεί τους λεπτομερείς κανόνες φιλτραρίσματος κυκλοφορίας σε δρομολογητές ανάντη σε ένα ολόκληρο δίκτυο παρόχου — αποκλεισμός συγκεκριμένων θυρών πηγής UDP, απόρριψη πακέτων πάνω από ένα όριο μεγέθους ή περιορισμού του ρυθμού κίνησης από συγκεκριμένα αυτόνομα συστήματα — χωρίς να μπλοκάρει όλη την κίνηση στη στοχευμένη IP.
Το BGP blackholing είναι η πιο ωμή εναλλακτική: Όλη η κίνηση σε ένα συγκεκριμένο πρόθεμα IP απορρίπτεται στον δρομολογητή ανάντη, σταματώντας αμέσως την επίθεση αλλά και εμποδίζοντας τους νόμιμους χρήστες να φτάσουν σε αυτήν την IP. Το Blackholing είναι η τελευταία λύση για επιθέσεις που υπερβαίνουν την ικανότητα καθαρισμού.
Το Flowspec είναι η χειρουργική επιλογή. Αντί για μηδενική δρομολόγηση IP, το FlowSpec προωθεί συγκεκριμένους κανόνες αντιστοίχισης και δράσης (αποκλεισμός UDP/53 από AS12345, απόθεση πακέτων ICMP πάνω από 1.500 byte) σε κάθε δρομολογητή στο δίκτυο παρόχου. Η υποδομή BGP μας αναπτύσσει κανόνες FlowSpec παγκοσμίως εντός 60 δευτερολέπτων από τον χαρακτηρισμό της επίθεσης, στοχεύοντας τη συγκεκριμένη υπογραφή κυκλοφορίας χωρίς υπερβολικό αποκλεισμό.
Μέθοδος 3: Επιθεώρηση πακέτων Deep (DPI)
Deep packet inspection Διαβάζει τόσο την κεφαλίδα όσο και το ωφέλιμο φορτίο κάθε πακέτου στο επίπεδο 7, επιτρέποντας την ανίχνευση της κυκλοφορίας επίθεσης που φαίνεται νόμιμη σε επίπεδο κεφαλίδας. Το DPI προσδιορίζει πλημμύρες επιπέδου εφαρμογής, εκμεταλλεύσεις πρωτοκόλλου και μοτίβα εντολών botnet που δεν μπορεί να δει το φιλτράρισμα σε επίπεδο IP.
Χωρίς DPI, ένα κέντρο καθαρισμού μπορεί να φιλτράρει κατά IP, θύρα και πρωτόκολλο—αλλά δεν μπορεί να πει μια πλημμύρα HTTP από ένα νόμιμο κύμα κυκλοφορίας ή μια επίθεση ενίσχυσης DNS από την κανονική κίνηση DNS. Το DPI προσδιορίζει την επισκεψιμότητα από το μοτίβο περιεχομένου των πακέτων και όχι μόνο την προέλευσή τους.
Τα συστήματα DPI μας λειτουργούν σε ειδικά κατασκευασμένο υλικό δικτύου σε κάθε σημείο παρουσίας, επεξεργάζοντας την κίνηση με ταχύτητα γραμμής — 10 Gbps έως 100 Gbps — χωρίς να εισάγουμε καθυστέρηση στη σύνδεση του διακομιστή σας.
Μέθοδος 4: Περιορισμός ποσοστού
Ο περιορισμός ρυθμού περιορίζει τον όγκο των αιτημάτων ή των πακέτων που γίνονται αποδεκτά από οποιαδήποτε διεύθυνση IP μεμονωμένης πηγής μέσα σε ένα καθορισμένο χρονικό παράθυρο. Μια IP πηγής που στέλνει περισσότερο από το διαμορφωμένο όριο περιορίζεται — η υπερβολική επισκεψιμότητά της μειώνεται ενώ η επισκεψιμότητα από άλλες πηγές συνεχίζεται κανονικά.
Ο περιορισμός του ρυθμού είναι πιο αποτελεσματικός έναντι των botnet με χαμηλή ποικιλομορφία πηγής-IP και έναντι επιθέσεων slowloris που κρατούν ανοιχτές τις συνδέσεις. Διαμόρφωση ορίων ρυθμού σε επίπεδα:
- Επίπεδο δικτύου: Πακέτα ανά δευτερόλεπτο ανά πηγή IP στο περιμετρικό τείχος προστασίας
- Επίπεδο μεταφοράς: Συνδέσεις TCP ανά δευτερόλεπτο ανά IP πηγής
- Επίπεδο εφαρμογής: Αιτήματα HTTP ανά λεπτό ανά πηγή IP ανά τελικό σημείο
Ο περιορισμός του ποσοστού από μόνο του είναι ανεπαρκής έναντι επιθέσεων υψηλής κατανομής όπου εκατομμύρια μοναδικές IP στέλνουν το καθένα μικρό όγκο επισκεψιμότητας που μεμονωμένα πέφτει κάτω από κάθε εύλογο όριο. Συνδυάστε το με ανάλυση συμπεριφοράς και φιλτράρισμα φήμης IP.
Μέθοδος 5: Τείχος προστασίας εφαρμογών Ιστού (WAF)
Ένα τείχος προστασίας εφαρμογής Ιστού φιλτράρει την κίνηση HTTP και HTTPS μεταξύ του Διαδικτύου και της εφαρμογής Ιστού σας, αποκλείοντας αιτήματα που ταιριάζουν με τις υπογραφές επίθεσης, υπερβαίνουν τα όρια ποσοστού, προέρχονται από μπλοκαρισμένα εύρη IP ή αποτυγχάνουν δοκιμές πρόκλησης συμπεριφοράς. Το WAF είναι το κύριο αμυντικό επίπεδο έναντι των DDO του επιπέδου 7, συμπεριλαμβανομένων των πλημμυρών HTTP και της ταχείας επαναφοράς HTTP/2.
Κατηγορίες κανόνων WAF για μετριασμό DDoS:
| τύπος κανόνα | Λειτουργία |
| περιοριστικός ρυθμός | Αιτήματα ανώτατου ορίου ανά IP ανά τελικό σημείο ανά χρονικό παράθυρο |
| φήμη ip | Αποκλεισμός της κυκλοφορίας από γνωστές-κακές περιοχές IP και αριθμούς AS |
| γεωγραφικό μπλοκ | Περιορίστε την επισκεψιμότητα από χώρες ή περιοχές χωρίς νόμιμους χρήστες |
| ανίχνευση ποτών | Πρόκληση CAPTCHA και JavaScript για ύποπτη επισκεψιμότητα |
| υπογραφές ωφέλιμου φορτίου | Αποκλεισμός αιτημάτων που ταιριάζουν με γνωστά μοτίβα επίθεσης |
| όρια σύνδεσης | Κλείστε τις ταυτόχρονες συνδέσεις από μία μόνο IP |
Για διακομιστές bare metal Εκτελώντας εφαρμογές κρίσιμες για τις επιχειρήσεις, η ομάδα μηχανικής δικτύου μας διαμορφώνει προσαρμοσμένα σύνολα κανόνων WAF που ταιριάζουν με το συγκεκριμένο προφίλ επισκεψιμότητας της εφαρμογής σας—αποφεύγοντας τα ψευδώς θετικά που παράγουν τα γενικά σύνολα κανόνων σε εξειδικευμένους φόρτους εργασίας.
Μέθοδος 6: Anycast Network Diffusion
Η δρομολόγηση Anycast εκχωρεί μια ενιαία διεύθυνση IP σε πολλούς γεωγραφικά κατανεμημένους διακομιστές. Τα πρωτόκολλα δρομολόγησης κατευθύνουν την εισερχόμενη κίνηση στον πλησιέστερο κόμβο AnyCast με βάση την τοπολογία δικτύου. Μια μεγάλη επίθεση DDoS που στοχεύει μια IP AnyCast κατανέμεται αυτόματα σε όλους τους κόμβους, μειώνοντας το φορτίο σε οποιαδήποτε μεμονωμένη τοποθεσία σε ένα διαχειρίσιμο κλάσμα του συνολικού όγκου επίθεσης.
Ένας διακομιστής πίσω από ένα μόνο σημείο εισόδου anycast απορροφά ένα κλάσμα της κίνησης επίθεσης ανάλογο με τον αριθμό των κόμβων στο δίκτυο anycast. Τα 213+ κέντρα δεδομένων μας σε 196+ χώρες αποτελούν ένα παγκόσμιο δίκτυο με δυνατότητα Anycast. Μια επίθεση 1 TBPS που χτυπά ένα δίκτυο Anycast 20 κόμβων φτάνει σε κάθε κόμβο με περίπου 50 Gbps — πολύ εντός της ικανότητας καθαρισμού σε κάθε σημείο παρουσίας.
Το Anycast παρέχει επίσης γεωγραφική ανθεκτικότητα. Εάν μια περιοχή κατακλύζεται, τα πρωτόκολλα δρομολόγησης μετατοπίζουν αυτόματα την κυκλοφορία προς κόμβους με διαθέσιμη χωρητικότητα.
Μέθοδος 7: Μείωση επιφάνειας επίθεσης
Reducing your server’s attack surface means closing every port, protocol, and service that your application does not actively need — eliminating potential amplification vectors and reducing the number of endpoints an attacker can target.
Βήματα μείωσης επιφάνειας επίθεσης:
- Κλείστε όλες τις θύρες που δεν απαιτούνται από την αίτησή σας. Εάν ο διακομιστής σας εκτελεί μόνο HTTPS, αποκλείστε όλη την εισερχόμενη κίνηση εκτός από τις θύρες 443 και 22 (SSH για διαχείριση, περιορισμένη σε γνωστές IP).
- Απενεργοποιήστε το UDP εάν η εφαρμογή σας δεν το χρησιμοποιεί. Αυτό σας εξαλείφει ως στόχο για ογκομετρικές επιθέσεις και επιθέσεις ενίσχυσης που βασίζονται σε UDP.
- Μετακινήστε την εσωτερική επικοινωνία διακομιστή σε διακομιστή σε ιδιωτικά VLAN, εξ ολοκλήρου από το δημόσιο Διαδίκτυο.
- Περιορίστε την πρόσβαση στη διεπαφή διαχείρισης (SSH, RDP) σε συγκεκριμένα εύρη IP χρησιμοποιώντας κανόνες τείχους προστασίας.
- Απενεργοποιήστε τα αχρησιμοποίητα πρωτόκολλα και τις υπηρεσίες σε επίπεδο λειτουργικού συστήματος.
Μας υπηρεσίες συντοπισμού και τα αποκλειστικά σχέδια διακομιστή υποστηρίζουν ιδιωτικές διαμορφώσεις VLAN που μετακινούν την εσωτερική κίνηση σε απομονωμένα τμήματα δικτύου, αφαιρώντας την εξ ολοκλήρου από την επιφάνεια επίθεσης με δυνατότητα δημόσιας δρομολόγησης.
Μέθοδος 8: Υπερ-προβλεπόμενο εύρος ζώνης
Η υπερβολική παροχή εύρους ζώνης πάνω από την κανονική μέγιστη κατανάλωση δίνει στον DPI και στα συστήματα καθαρισμού χρόνο για να ενεργοποιηθούν πριν η επίθεση κορεστεί τη σύνδεσή σας. Ένας διακομιστής που λειτουργεί με 30% του διαθέσιμου εύρους ζώνης μπορεί να απορροφήσει ένα σημαντικό κύμα επίθεσης πριν ενεργοποιηθεί ο μετριασμός. Ένας διακομιστής που λειτουργεί με χωρητικότητα 90% τίθεται εκτός σύνδεσης τη στιγμή που φτάνει μια μικρή επίθεση.
Στο Atal Networks, τα προγράμματα αποκλειστικού διακομιστή μας περιλαμβάνουν θύρες 10 Gbps με χωρητικότητα ριπής. Η παροχή φυσικής θύρας έχει σχεδιαστεί για να διατηρεί τον χώρο κεφαλής πάνω από το κανονικό μέγιστο φορτίο κυκλοφορίας, δίνοντας στα αυτοματοποιημένα συστήματα ανίχνευσης το παράθυρο που χρειάζονται για να χαρακτηρίσουν και να ανταποκριθούν σε μια επίθεση πριν υποβαθμιστεί η υπηρεσία σας.
Μέθοδος 9: Φιλτράρισμα πληροφοριών IP και νοημοσύνης απειλών
Το φιλτράρισμα φήμης IP χρησιμοποιεί λίστες μπλοκ διευθύνσεων IP και αυτόνομων συστημάτων που είναι γνωστό ότι φιλοξενούν υποδομή botnet, υπηρεσίες DDoS-for-Hire και εργαλεία επίθεσης. Η εφαρμογή αυτών των λιστών στο Upstream Network Edge διακόπτει την επιθετική κίνηση πριν φτάσει στη σύνδεση δικτύου του διακομιστή σας.
Οι τροφοδοτήσεις πληροφοριών εμπορικών απειλών από παρόχους, συμπεριλαμβανομένων των Spamhaus, Emerging Threats και Team Cymru διατηρούν λίστες αποκλεισμού που ενημερώνονται αρκετά συχνά ώστε να είναι αποτελεσματικές έναντι botnet που βασίζονται σε καμπάνιες. Τα botnet μεσολάβησης κατοικιών - τα οποία δρομολογούν την κυκλοφορία επιθέσεων μέσω οικιακών συσκευών με καθαρή φήμη IP - δεν μπλοκάρονται αποτελεσματικά μόνο από τις λίστες φήμης.
Ζεύγος φιλτραρίσματος φήμης IP με ανάλυση συμπεριφοράς για κάλυψη τόσο σε σχέση με την παραδοσιακή υποδομή botnet όσο και την κίνηση μεσολάβησης κατοικιών.
Προστασία DDoS: Αποκλειστικός διακομιστής έναντι VPS
Στην υποδομή VPS, η προστασία DDoS εκτελείται στο επίπεδο Hypervisor με κοινόχρηστους πόρους καθαρισμού που εφαρμόζονται ομοιόμορφα σε όλους τους ενοικιαστές στον ίδιο φυσικό κεντρικό υπολογιστή. Σε αποκλειστική υποδομή διακομιστή, το DPI και το Scrubbing λειτουργούν σε μια αποκλειστική φυσική θύρα με διαμορφώσεις προσαρμοσμένες στο συγκεκριμένο προφίλ επισκεψιμότητας της εφαρμογής σας. Το αποκλειστικό μοντέλο παρέχει ισχυρότερη προστασία και εξαλείφει το πρόβλημα του θορυβώδους γείτονα.
Αυτή η διάκριση έχει λειτουργική σημασία:
| Παράγοντας | Φιλοξενία VPS | Αποκλειστικός διακομιστής |
| πεδίο προστασίας | επίπεδο κεντρικού υπολογιστή, κοινόχρηστο με όλα τα VM στον φυσικό διακομιστή | επίπεδο θύρας, αφιερωμένο στον διακομιστή σας |
| προσαρμογή πολιτικής | Τυποποιημένοι κανόνες για όλους τους ενοικιαστές | Προσαρμοσμένοι κανόνες DPI για την εφαρμογή σας |
| Noisy neighbor risk | Ένα DDoS που στοχεύει ένα άλλο VM στον κεντρικό υπολογιστή σας επηρεάζει εσάς | Η θύρα σας είναι απομονωμένη από την κίνηση άλλων πελατών |
| εύρος ζώνης καθαρισμού | Κοινή χρήση σε όλα τα VM στον φυσικό κεντρικό υπολογιστή | Αφιερωμένο στη θύρα του διακομιστή σας |
| Προσαρμοσμένο BGP FlowSpec | Δεν μπορεί να διαμορφωθεί ανά ενοικιαστή | διαθέσιμο κατόπιν αιτήματος |
| καλύτερο για | Τυπικές εφαρμογές υπό μέτριο κίνδυνο επίθεσης | Εφαρμογές υψηλής αξίας, χρηματοοικονομικές υπηρεσίες, τυχερά παιχνίδια, υγειονομική περίθαλψη, ηλεκτρονικό εμπόριο |
Για οργανισμούς όπου ο χρόνος λειτουργίας ισούται άμεσα με έσοδα—πλατφόρμες ηλεκτρονικού εμπορίου, εφαρμογές SaaS με υποχρεώσεις SLA, χρηματοοικονομικές εμπορικές υποδομές και διακομιστές τυχερών παιχνιδιών—αποκλειστικοί διακομιστές Με αποκλειστική προστασία DDoS ταιριάζει με το προφίλ κινδύνου του φόρτου εργασίας.
Απόκριση επίθεσης DDoS: Βήμα-βήμα
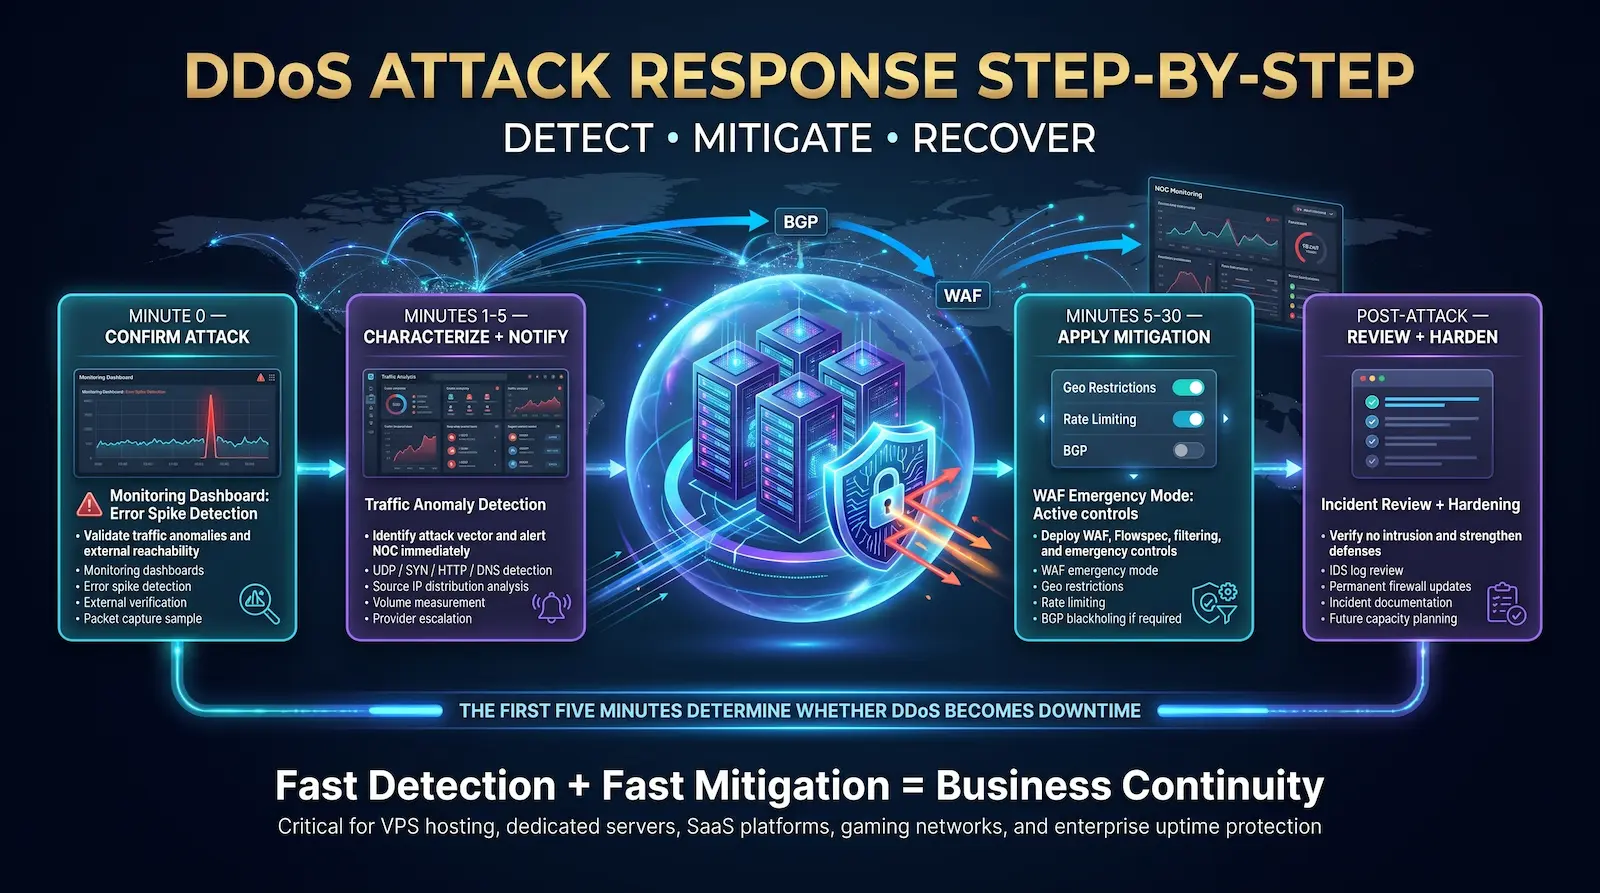
Όταν ξεκινά μια επίθεση DDoS, τα πρώτα πέντε λεπτά καθορίζουν εάν το περιστατικό περιορίζεται γρήγορα ή προκαλεί παρατεταμένη διακοπή λειτουργίας. Επιβεβαιώστε την επίθεση, χαρακτηρίστε το διάνυσμα κυκλοφορίας, ειδοποιήστε το NOC του παρόχου φιλοξενίας σας και ενεργοποιήστε τον προρυθμισμένο μετριασμό — σε αυτήν τη σειρά, όσο το δυνατόν γρηγορότερα.
Λεπτό 0 — Επιβεβαιώστε ότι πρόκειται για επίθεση
- Ελέγξτε τον πίνακα ελέγχου παρακολούθησης για ανωμαλίες όγκου κυκλοφορίας, αιχμές ποσοστού σφαλμάτων και αλλαγές αριθμού συνδέσεων.
- Επιβεβαιώστε ότι ο διακομιστής δεν είναι προσβάσιμος από εξωτερικές τοποθεσίες, όχι μόνο από το τρέχον δίκτυό σας.
- Ελέγξτε τη σελίδα κατάστασης του παρόχου φιλοξενίας για εκδηλώσεις περιφερειακού δικτύου.
- Τραβήξτε ένα δείγμα λήψης πακέτων από την άκρη του δικτύου σας για να προσδιορίσετε τα χαρακτηριστικά κυκλοφορίας.
Πρακτικά 1-5 — Χαρακτηρισμός και ειδοποίηση
- Προσδιορίστε το διάνυσμα επίθεσης από συλλήψεις πακέτων: UDP Flood, SYN Flood, HTTP Flood και DNS.
- Σημείωση Διανομή IP πηγής — Είναι οι πηγές συγκεντρωμένες σε συγκεκριμένα εύρη AS ή παγκοσμίως διασκορπισμένες;
- Μετρήστε τον όγκο επίθεσης σε GBPS (για επιθέσεις εύρους ζώνης) ή RPS/PPS (για επιθέσεις εφαρμογής και πρωτοκόλλου).
- Επικοινωνήστε αμέσως με τον πάροχο φιλοξενίας. Εάν είστε πελάτης Atal Networks, επικοινωνήστε με το 24/7 NOC. Δώστε τον χαρακτηρισμό του διανύσματος επίθεσης και την εκτίμηση του όγκου. Η ομάδα μας αναπτύσσει κανόνες FlowSpec εντός 60 δευτερολέπτων από τη λήψη του προφίλ επίθεσης.
λεπτά 5-30 — Εφαρμογή και παρακολούθηση του μετριασμού
- Ενεργοποίηση λειτουργίας έκτακτης ανάγκης WAF: Μέγιστος περιορισμός ρυθμού και ενεργοποιήστε τους γεωγραφικούς περιορισμούς εάν η βάση χρηστών σας είναι γεωγραφικά δεσμευμένη.
- Εφαρμόστε λίστες μπλοκ IP για γνωστά εύρη πηγών επίθεσης.
- Μειώστε την επιφάνεια επίθεσης: Απενεργοποιήστε προσωρινά τις αχρησιμοποίητες θύρες, τα πρωτόκολλα και τις υπηρεσίες.
- Για επιθέσεις ακραίου όγκου, ζητήστε BGP blackholing της επίθεσης IP, εάν άλλες υπηρεσίες στο ίδιο υποδίκτυο μπορούν να απομονωθούν.
- Παρακολουθήστε για διανυσματικές αλλαγές. Τεχνικές εναλλαγής επιθέσεων πολλαπλών διανυσμάτων αφού μπλοκαριστεί ένα διάνυσμα.
Post-Attack — Review and Harden
- Ελέγξτε τα αρχεία καταγραφής ανίχνευσης εισβολής. Το DDoS χρησιμοποιείται συχνά ως απόσπαση της προσοχής για μια ταυτόχρονη προσπάθεια εισβολής. Βεβαιωθείτε ότι δεν πραγματοποιήθηκε μη εξουσιοδοτημένη πρόσβαση κατά το παράθυρο του συμβάντος.
- Ενημερώστε τους κανόνες τείχους προστασίας και WAF για να αποκλείσετε οριστικά τα μοτίβα επίθεσης που έχουν εντοπιστεί.
- Τεκμηριώστε το χρονοδιάγραμμα του περιστατικού, τα χαρακτηριστικά επίθεσης και την αποτελεσματικότητα μετριασμού.
- αναφέρουν συνεχείς ή εξελιγμένες επιθέσεις σε κύβος και, αν RDOs, στο Διεύθυνση Cyber FBI.
- ελέγξτε σας στρατηγική ασφάλειας δικτύου Για δομικές βελτιώσεις: Πρόσθετη κάλυψη Anycast, αυξημένη ικανότητα καθαρισμού και υπερβολικό χώρο κεφαλής εύρους ζώνης.
Νομικές συνέπειες των επιθέσεων DDoS
Η έναρξη μιας επίθεσης DDoS είναι ομοσπονδιακό έγκλημα στις Ηνωμένες Πολιτείες κάτω των 18 U.S.C. § 1030 (ο νόμος περί απάτης και κατάχρησης υπολογιστών), με κυρώσεις έως και 10 ετών σε ομοσπονδιακή φυλάκιση ανά αδίκημα. Στην Ευρωπαϊκή Ένωση, η οδηγία 2013/40/ΕΕ ποινικοποιεί τις επιθέσεις σε συστήματα πληροφοριών με ποινές φυλάκισης έως και 5 ετών.
Η νόμιμη έκθεση ισχύει για τον εισβολέα και για τους πελάτες των υπηρεσιών DDoS-for-Hire. Το 2025, Ευρώπη Διώκησαν τόσο τους χειριστές υπηρεσιών εκκίνησης όσο και τους χρήστες που είχαν νοικιάσει την ικανότητα επίθεσης, αποδεικνύοντας ότι «μόλις πλήρωσα για μια υπηρεσία» δεν αποτελεί νομική υπεράσπιση.
Ποινές ΗΠΑ βάσει της CFAA:
- έως 10 χρόνια ομοσπονδιακή φυλάκιση για πρώτο αδίκημα
- έως 20 χρόνια για επαναλαμβανόμενα αδικήματα ή επιθέσεις σε προστατευμένα συστήματα υπολογιστών
- Αστική ευθύνη έναντι των επιτιθέμενων οργανώσεων για τεκμηριωμένες ζημίες
Για τα θύματα των επιθέσεων DDoS, η ύπαρξη ανεπαρκών ελέγχων ασφαλείας μπορεί επίσης να δημιουργήσει ευθύνη:
- Πρόστιμα GDPR Εάν μια επίθεση προκαλεί αστοχίες διαθεσιμότητας που επηρεάζουν την επεξεργασία προσωπικών δεδομένων της ΕΕ (το άρθρο 32 απαιτεί «κατάλληλα τεχνικά μέτρα»)
- Αποτυχίες PCI DSS Εάν διακοπεί η διαθεσιμότητα του συστήματος δεδομένων κατόχου κάρτας
- συμβατικές αξιώσεις παραβίασης Από εταιρικούς πελάτες που κατέχουν SLA με χρόνο λειτουργίας
Τα τεκμηριωμένα μέτρα προστασίας DDoS — όπως ο καθαρισμός σε επίπεδο δικτύου, τα αρχεία διαμόρφωσης WAF και τα αρχεία καταγραφής απόκρισης περιστατικών — αποτελούν μέρος της επίδειξης των «κατάλληλων τεχνικών μέτρων» που απαιτούνται τόσο από τον GDPR όσο και από τα περισσότερα πλαίσια ασφάλειας επιχειρήσεων.
Πώς το Atal Networks προστατεύει τον διακομιστή σας
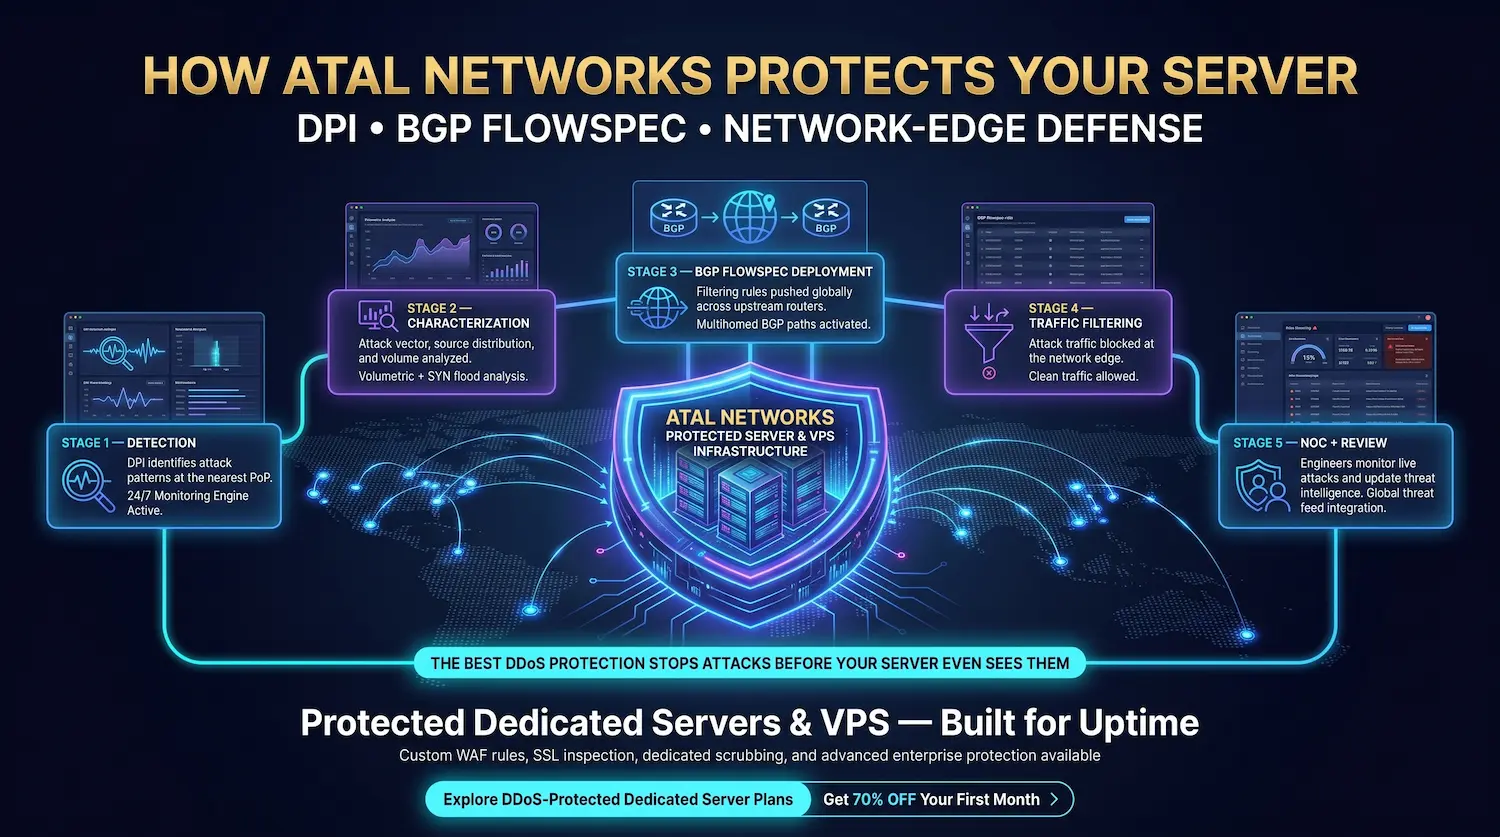
Κάθε αποκλειστικός διακομιστής Atal Networks και VPS βρίσκεται πίσω από την υποδομή προστασίας DDoS σε επίπεδο δικτύου, η οποία χρησιμοποιεί βαθιά επιθεώρηση πακέτων για τον εντοπισμό μοτίβων επίθεσης και BGP FlowSpec για να τα φιλτράρει στην άκρη του δικτύου—αυτόματα, πριν η κίνηση επίθεσης φτάσει στη θύρα του διακομιστή σας.
Ακολουθεί η ακριβής ακολουθία όταν μια επίθεση στοχεύει έναν πελάτη Atal Networks:
- ανίχνευση. Τα συστήματα DPI στην άκρη του δικτύου, στο πλησιέστερο σημείο παρουσίας, προσδιορίζουν το μοτίβο επίθεσης—ογκομετρικά χαρακτηριστικά, αναλογία πλημμύρας SYN, ανωμαλίες αιτήματος HTTP και υπογραφή ενίσχυσης DNS.
- χαρακτηρισμός. Το διάνυσμα επίθεσης, η κατανομή της πηγής και ο όγκος καταγράφονται και μεταβιβάζονται στον ελεγκτή μετριασμού.
- Ανάπτυξη προδιαγραφής ροής BGP. Οι κανόνες μετριασμού που ταιριάζουν με την υπογραφή επίθεσης προωθούνται μέσω του πολυκατοικημένου δικτύου BGP σε όλους τους δρομολογητές ανάντη εντός 60 δευτερολέπτων.
- αλλαγή δρομολόγησης της κυκλοφορίας. Επιθετική κίνηση που ταιριάζει με τους κανόνες FlowSpec φιλτράρεται στην άκρη του δικτύου. Η καθαρή κίνηση συνεχίζεται στην αρχική διαδρομή προς τον διακομιστή σας.
- Παρακολούθηση NOC. Οι μηχανικοί του δικτύου μας λαμβάνουν μια ειδοποίηση και παρακολουθούν την επίθεση σε πραγματικό χρόνο, έτοιμοι να προσαρμόσουν τους κανόνες εάν η επίθεση μετατοπίσει διανύσματα.
- Ανασκόπηση μετά την επίθεση. Τα χαρακτηριστικά επίθεσης καταγράφονται και χρησιμοποιούνται για την ενημέρωση της παγκόσμιας ευφυΐας απειλών για όλους τους πελάτες.
Για πελάτες που εκτελούν εφαρμογές με συγκεκριμένες απαιτήσεις προστασίας — προσαρμοσμένα όρια ρυθμού, κανόνες φιλτραρίσματος επιπέδου εφαρμογής, επιθεώρηση SSL για συμμόρφωση ή αποκλειστικές κρατήσεις χωρητικότητας καθαρισμού — η ομάδα μηχανικής δικτύου μας τα διαμορφώνει σε επίπεδο θύρας.
Συχνές ερωτήσεις σχετικά με τις επιθέσεις DDoS
Τι είναι η επίθεση DDoS;
Μια επίθεση κατανεμημένης άρνησης υπηρεσίας (DDoS) πλημμυρίζει έναν διακομιστή, ένα δίκτυο ή μια διαδικτυακή υπηρεσία με κίνηση από χιλιάδες σε εκατομμύρια παραβιασμένες συσκευές έως ότου ο στόχος δεν μπορεί να ανταποκριθεί σε νόμιμους χρήστες. Το DDoS επιτίθεται στο εύρος ζώνης, τη χωρητικότητα κατάστασης σύνδεσης ή τους πόρους επεξεργασίας εφαρμογών — συχνά και τα τρία σε μια ενιαία συντονισμένη καμπάνια. Το καθοριστικό χαρακτηριστικό είναι η κατανεμημένη πηγή: Η κυκλοφορία προέρχεται από πολλές συσκευές σε πολλές χώρες ταυτόχρονα.
Σε τι διαφέρει μια επίθεση DDoS από μια επίθεση DOS;
Μια επίθεση DOS (άρνηση υπηρεσίας) στέλνει υψηλό όγκο κυκλοφορίας από ένα μηχάνημα μιας πηγής. Ο αποκλεισμός της μεμονωμένης επιθετικής διεύθυνσης IP σταματά την επίθεση αμέσως. Μια επίθεση DDoS χρησιμοποιεί ένα botnet χιλιάδων έως εκατομμυρίων παραβιασμένων συσκευών σε κατανεμημένες διευθύνσεις IP, καθιστώντας τον αποκλεισμό που βασίζεται σε πηγή σχεδόν αδύνατο. Οι επιθέσεις DDoS είναι πολύ πιο δύσκολο να σταματήσουν επειδή η κίνηση φαίνεται να προέρχεται από διαφορετικές, νόμιμες πηγές.
Πόσο διαρκεί συνήθως μια επίθεση DDoS;
Τα ερευνητικά δεδομένα 2025 DDoS της Nokia δείχνουν ότι 78% επιθέσεων τελειώνουν μέσα σε πέντε λεπτά και 37% τελειώνουν μέσα σε δύο λεπτά. Ωστόσο, η μέση διάρκεια επίθεσης το 2025 ήταν 45 λεπτά σύμφωνα με την ανάλυση του Kentik. Οι καμπάνιες Ransom DDoS μπορούν να εκτελούνται για ώρες ή ημέρες. Οι συνεχείς εκστρατείες από κρατικές ή οργανωμένες εγκληματικές ομάδες διήρκεσαν εβδομάδες. Ο αυτοματοποιημένος μετριασμός που ενεργοποιείται εντός 60 δευτερολέπτων είναι η κρίσιμη απαίτηση για τον περιορισμό της ζημιάς από επιθέσεις μικρής έκρηξης.
Μπορεί μια επίθεση DDoS να χρησιμοποιηθεί για κλοπή δεδομένων;
Μια επίθεση DDoS δεν κλέβει απευθείας δεδομένα. Το DDoS είναι μια επίθεση διαθεσιμότητας — σκοπός του είναι να κάνει μια υπηρεσία απρόσιτη. Ωστόσο, οι παράγοντες απειλών χρησιμοποιούν όλο και περισσότερο το DDOS ως απόσπαση της προσοχής ή προπέτασμα καπνού για μια ταυτόχρονη απόπειρα εισβολής. Ενώ οι ομάδες ασφαλείας εστιάζουν στην αποκατάσταση της διαθεσιμότητας υπηρεσιών, οι εισβολείς ερευνούν για αδυναμίες στα συστήματα ελέγχου ταυτότητας, μη επιδιορθωμένα τρωτά σημεία ή εσφαλμένα διαμορφωμένα στοιχεία ελέγχου πρόσβασης. Πάντα να ελέγχετε τα αρχεία καταγραφής ανίχνευσης εισβολής και τα αρχεία καταγραφής πρόσβασης μετά από οποιοδήποτε περιστατικό DDoS.
Προστατεύει ένα VPN από επιθέσεις DDoS;
Ένα VPN κρύβει την πραγματική σας διεύθυνση IP, εμποδίζοντας τους εισβολείς να κατευθύνουν την κυκλοφορία στην πραγματική διεύθυνση δικτύου του διακομιστή σας. Εάν ένας εισβολέας δεν γνωρίζει την πραγματική IP του διακομιστή σας, δεν μπορεί να το στοχεύσει. Ωστόσο, μόλις εντοπιστεί η πραγματική σας IP - μέσω προηγούμενης σύνδεσης, διαρροής DNS ή άλλης ανακάλυψης - ένα VPN δεν προστατεύει από την ίδια την πλημμύρα της κυκλοφορίας. Η πραγματική προστασία DDoS απαιτεί καθαρισμό ανάντη σε επίπεδο δικτύου και όχι κρυπτογράφηση βάσει τελικού σημείου.
Περιλαμβάνεται η προστασία DDoS με τη φιλοξενία Atal Networks;
ναι. Όλα τα προγράμματα αποκλειστικού διακομιστή Atal Networks και VPS περιλαμβάνουν προστασία DDOS σε επίπεδο δικτύου ως τυπική δυνατότητα. Η ανίχνευση με τροφοδοσία DPI και ο μετριασμός που βασίζεται σε προδιαγραφές ροής BGP ενεργοποιούνται αυτόματα σε όλα τα 213+ κέντρα δεδομένων παγκοσμίως εντός 60 δευτερολέπτων από την ανίχνευση επίθεσης. Πελάτες με προηγμένες απαιτήσεις — προσαρμοσμένος περιορισμός ρυθμού, φιλτράρισμα επιπέδου εφαρμογής, επιθεώρηση SSL για συμμόρφωση ή αποκλειστική χωρητικότητα καθαρισμού — μπορούν να ζητήσουν προσαρμοσμένες διαμορφώσεις προστασίας DDoS από την ομάδα μηχανικής δικτύου μας μέσω επαφή.
Μπορεί μια επίθεση DDoS να εντοπιστεί στον εισβολέα;
Οι επιθέσεις DDoS είναι δύσκολο να εντοπιστούν σε πραγματικό χρόνο, επειδή η κυκλοφορία επιθέσεων προέρχεται από συσκευές τρίτων που έχουν παραβιαστεί και όχι από μηχανήματα του ίδιου του εισβολέα. Οι εισβολείς επίσης πλαστογραφούν διευθύνσεις IP πηγής σε ορισμένους τύπους επιθέσεων. Οι αρχές επιβολής του νόμου εντοπίζουν τους δράστες DDoS μέσω της ανάλυσης υποδομής διακομιστή C2, των αρχείων φιλοξενίας για υπηρεσίες εκκίνησης, των αρχείων οικονομικών πληρωμών και της διεθνούς συνεργασίας πρακτορείων. Οι καταργήσεις DDoS-for-Hire της Europol το 2025 οδήγησαν σε συλλήψεις χειριστών και χρηστών, επιβεβαιώνοντας ότι η έρευνα οδηγεί σε δίωξη.
Ποια είναι η διαφορά μεταξύ του μετριασμού DDoS και της πρόληψης DDoS;
Η πρόληψη DDoS μειώνει την πιθανότητα επιτυχία μιας επίθεσης μέσω της μείωσης της επιφάνειας επίθεσης, του υπερβολικού εύρους ζώνης, της αρχιτεκτονικής Anycast και των προδιαμορφωμένων κανόνων τείχους προστασίας. Ο μετριασμός DDoS είναι η ενεργή διαδικασία ανίχνευσης μιας επίθεσης σε εξέλιξη, φιλτραρίσματος κακόβουλης κυκλοφορίας και προώθησης μόνο καθαρής κυκλοφορίας στον προορισμό. Η πρόληψη περιορίζει τον κίνδυνο πριν από μια επίθεση. Ο μετριασμός περιορίζει τη ζημιά όταν συμβεί. Μια πλήρης αμυντική στρατηγική απαιτεί και τα δύο, με τον μετριασμό να λειτουργεί αυτόματα στην άκρη του δικτύου, επομένως ενεργοποιείται ταχύτερα από οποιαδήποτε ανθρώπινη απόκριση.
Σχετικά Άρθρα
- Τι είναι το Deep Packet Inspection (DPI); — Η τεχνολογία ανίχνευσης πίσω από τον μετριασμό DDoS
- τείχη προστασίας δικτύου: Τύποι, λειτουργίες και διαμόρφωση — Άμυνα πρώτης γραμμής για την περίμετρο του διακομιστή σας
- Οδηγός ασφάλειας δικτύου για αποκλειστικούς πελάτες διακομιστή — Πλήρης στρατηγική ασφάλειας για την υποδομή διακομιστή
- Αποκλειστικοί διακομιστές με ενσωματωμένη προστασία DDoS — Προστασία σε επίπεδο υλικού για φόρτους εργασίας υψηλής αξίας
- Σχέδια φιλοξενίας VPS — Φιλοξενία κοινής υποδομής με προστασία DDoS σε επίπεδο δικτύου
- Διακομιστές bare metal — Μη κοινόχρηστο υλικό για απομόνωση μέγιστης ασφάλειας
- Υποδομή διακομιστή μεσολάβησης και VPN — διαμορφώσεις διακομιστή με πρώτο απόρρητο
