


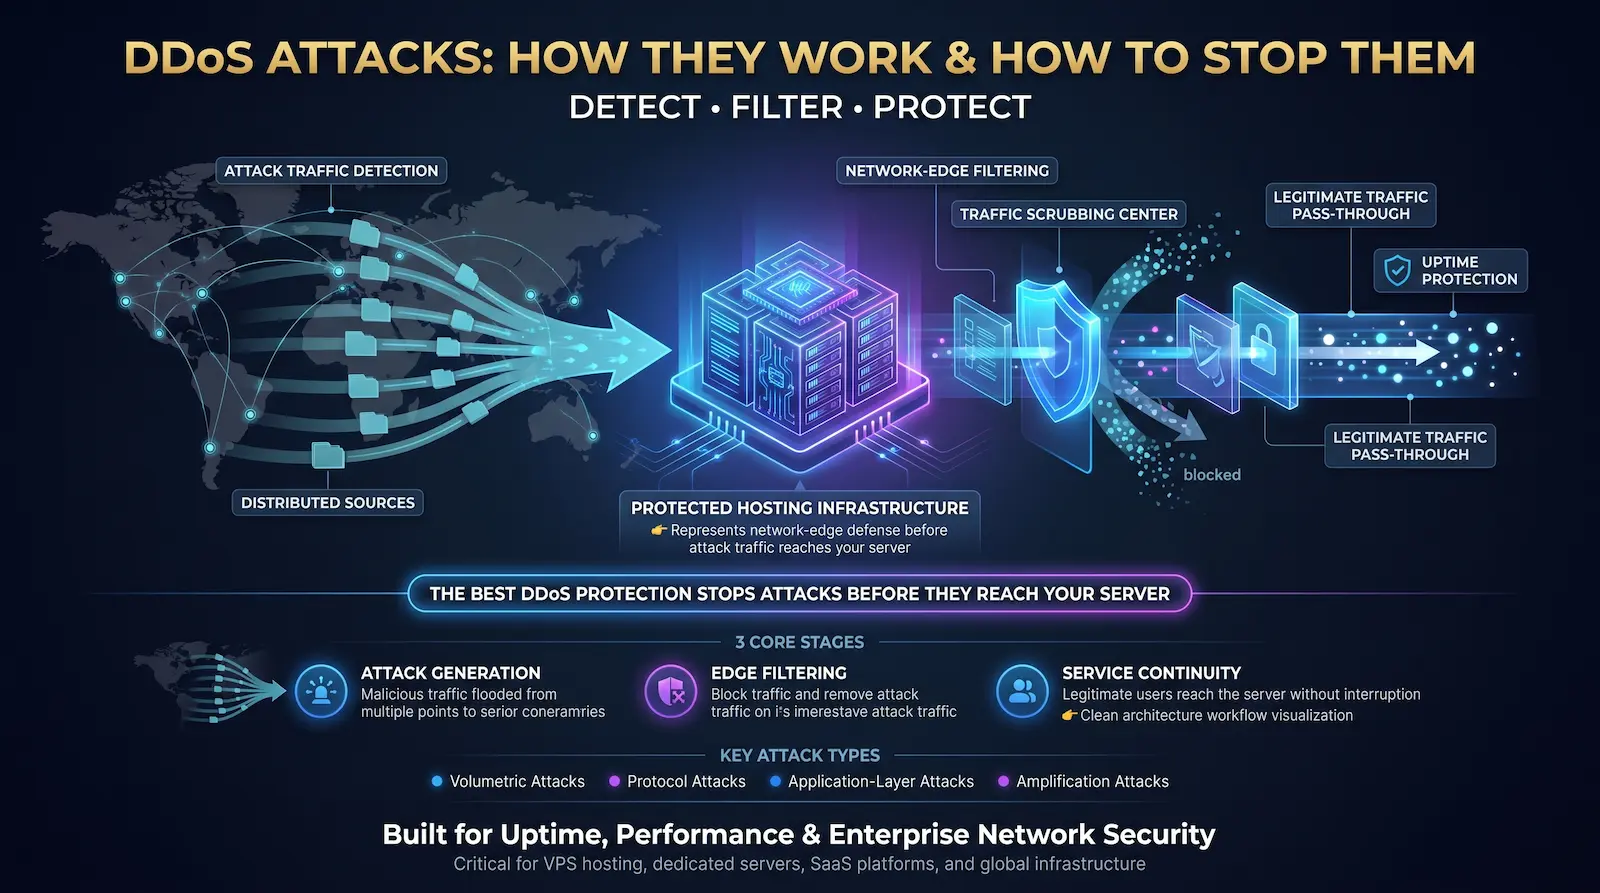
Une attaque par déni de service distribué (DDoS) inonde un serveur, un réseau ou un service en ligne avec du trafic de milliers à des millions de périphériques compromis jusqu'à ce qu'il ne puisse plus répondre aux utilisateurs légitimes. Les attaques DDoS ciblent la bande passante, la capacité de connexion ou la puissance de traitement des applications, à la fois, provenant de sources réparties dans des dizaines de pays, ce qui les rend presque impossibles à bloquer par une seule adresse IP.
Les chiffres derrière cette menace ne sont pas abstraits. Au premier trimestre 2025, Cloudflare a bloqué 20,5 millions d'attaques DDoS, ce qui correspond à 96% de tout ce qu'il a bloqué sur l'ensemble de l'année 2024. Septembre 2025. Les attaques à l'échelle des térabits se produisent désormais quotidiennement.
Une organisation non protégée perd environ 1 000 000 tp4 000 par minute lors d'une attaque DDoS, selon Analyse DDoS 2026 de Kentik. À 45 minutes, la durée moyenne de l'attaque est de 1 tp4 t 270 000 par incident, avant de prendre en compte les dommages causés par la réputation, les pénalités de SLA et le taux de désabonnement des clients.
Chez Atal Networks, notre équipe d'ingénierie réseau se défend contre les attaques DDoS en continu dans plus de 213 centres de données dans plus de 196 pays. Notre atténuation basée sur le brossage et le flux BGP basées sur le DPI protège plus de 36 000 serveur dédié et Hébergement VPS clients chaque jour. Cet article explique comment ces attaques sont construites, comment elles s'exécutent et exactement ce qui les arrête.
Table des matières
- DDoS vs. Dos : ce qui les rend différents
- Comment les botnets alimentent les attaques DDoS
- Les 7 types d'attaques DDoS
- DDOS multi-vecteurs : le modèle d'attaque 2025-2026
- Le coût financier réel d'une attaque DDoS
- 9 méthodes qui arrêtent réellement les attaques DDoS
- Protection DDoS : serveur dédié ou VPS
- Réponse d'attaque DDoS : étape par étape
- Conséquences juridiques des attaques DDoS
- Comment Atal Networks protège votre serveur
- Questions fréquentes sur les attaques DDoS
- Articles connexes
DDoS vs. Dos : ce qui les rend différents
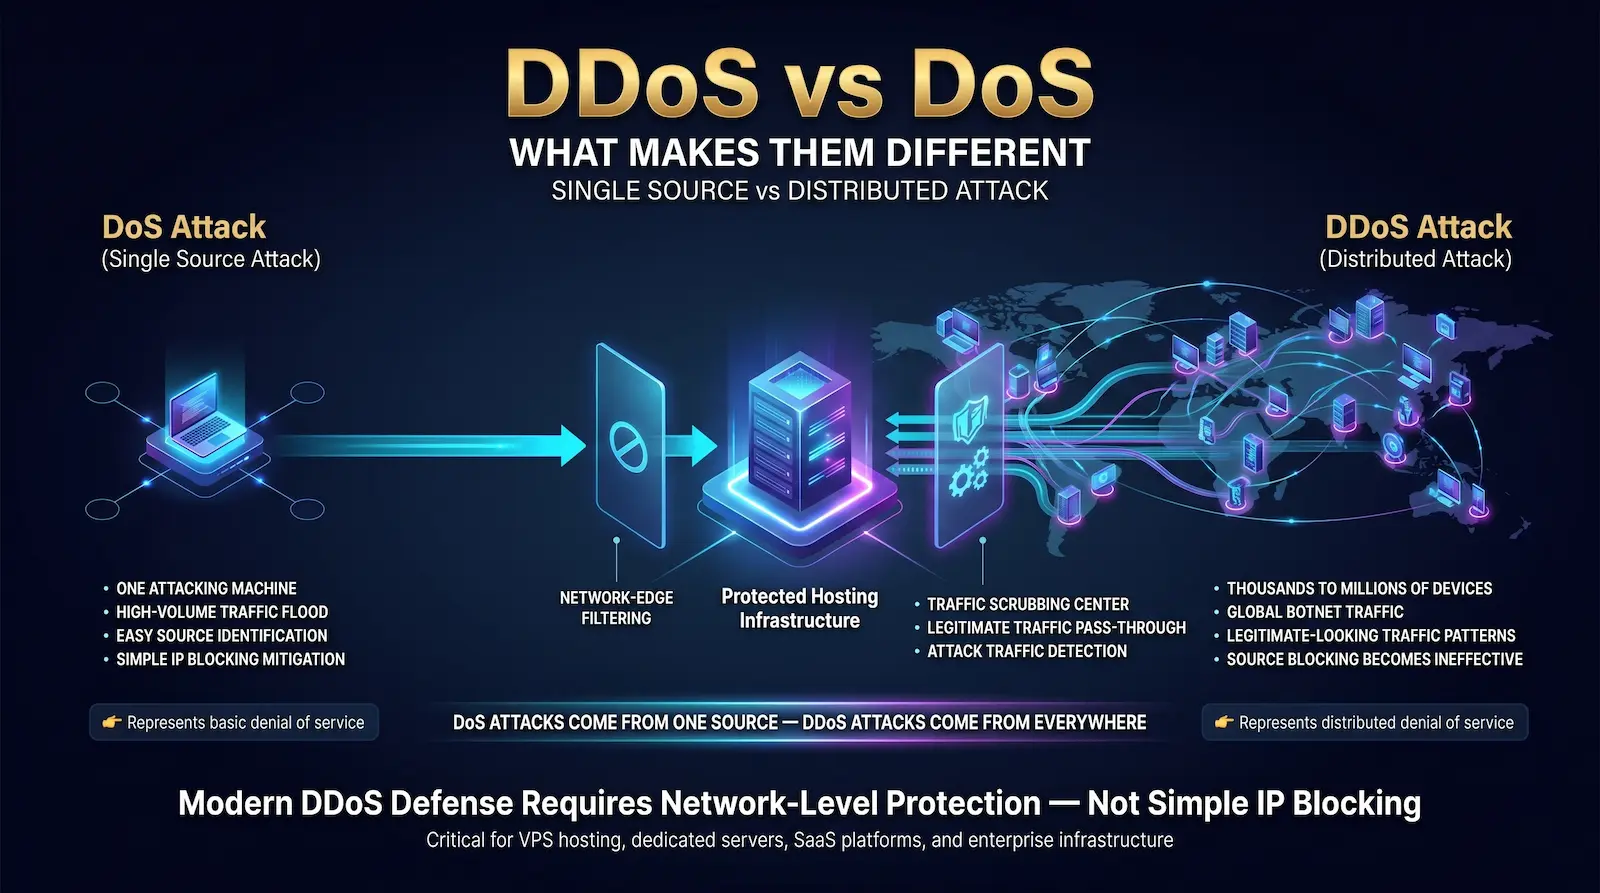
Une attaque par déni de service (DOS) envoie un volume de trafic élevé à partir d'une seule machine pour submerger une cible. Une attaque par déni de service distribué (DDoS) fait de même en utilisant des milliers à des millions de périphériques compromis dans plusieurs pays et plages IP simultanément, ce qui rend le blocage basé sur la source presque impossible.
Une attaque DOS est simple à arrêter. Identifiez l'adresse IP d'attaque unique, bloquez-la et l'attaque se termine. Les attaquants ont résolu cette défense il y a des décennies en passant à un modèle distribué.
Une attaque DDoS s'appuie sur un botnet — Un réseau d'appareils compromis à l'insu de leurs propriétaires. Lorsque 500 000 adresses IP uniques envoient chacune un petit flux de trafic à votre serveur, vous ne pouvez pas bloquer l'attaque en interdisant les sources individuelles. Le profil de trafic correspond aux utilisateurs légitimes parce que les appareils compromis qui le génèrent sont légitimes, ils sont simplement contrôlés à distance.
Selon L'entrée de Wikipédia sur les attaques par déni de service, cette architecture distribuée sépare l'origine de l'attaque (l'attaquant) de la source d'attaque (le botnet), ce qui rend l'attribution et l'atténuation exponentiellement plus difficiles que les attaques à source unique.
La ressource cible varie selon le type d'attaque :
| Catégorie d'attaque | Ressource ciblée | Couche OSI |
| attaque volumétrique | Bande passante du réseau | Couches 3 à 4 |
| Attaque de protocole | État de connexion (pare-feu, routeur) | Couches 3 à 4 |
| Attaque de couche d'application | CPU du serveur, mémoire, threads | Couche 7 |
Une seule campagne cible souvent les trois simultanément, une technique appelée DDo multi-vecteurs que nous couvrons en détail ci-dessous.
Comment les botnets alimentent les attaques DDoS
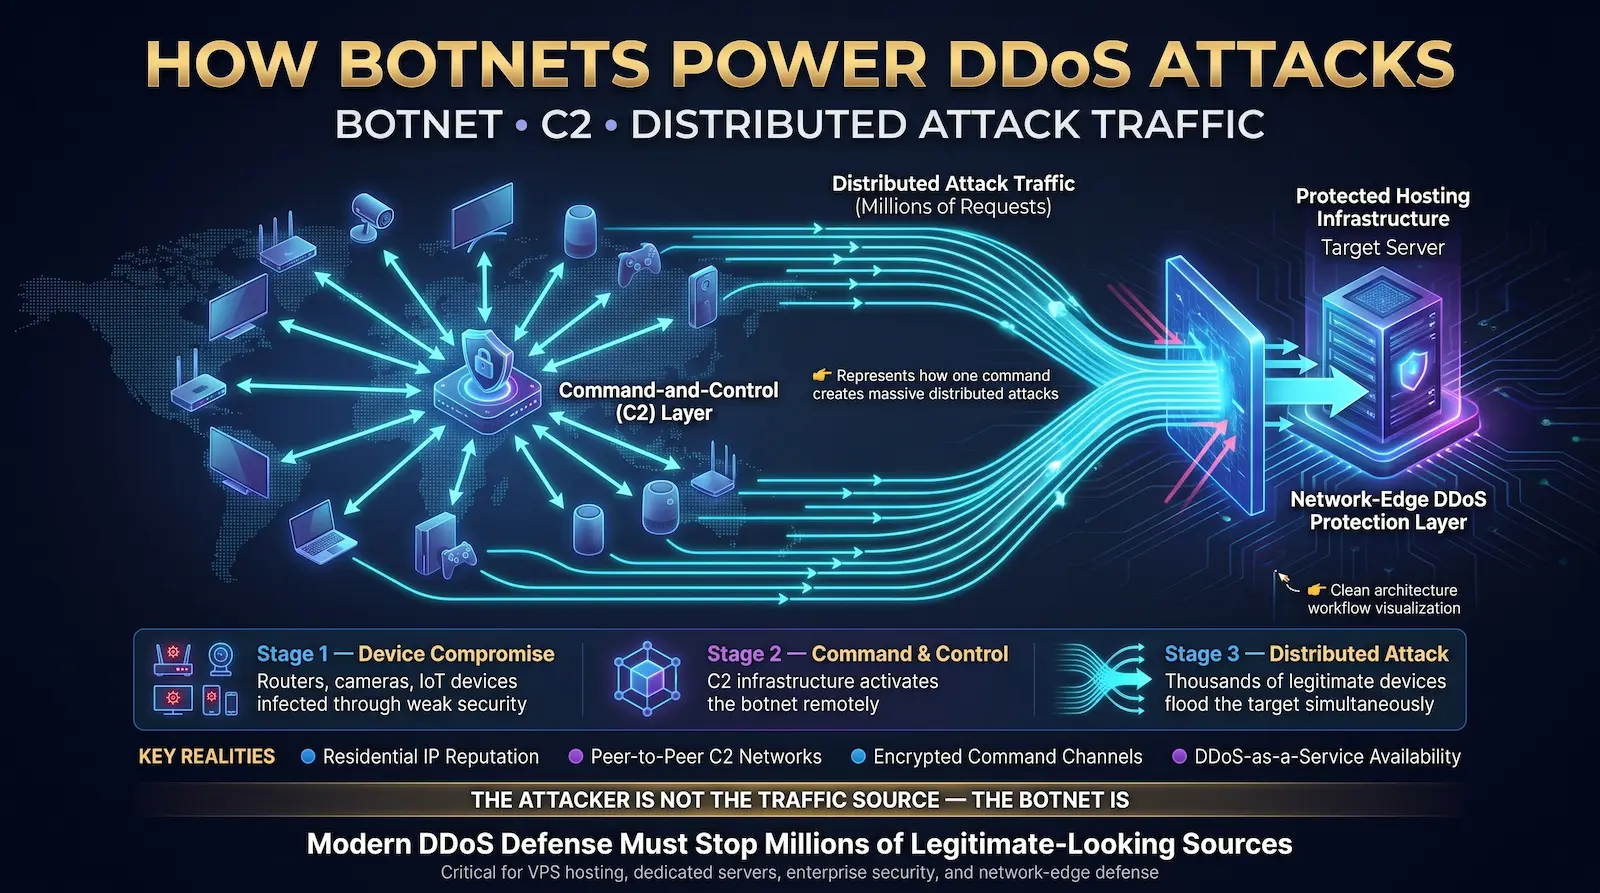
Un botnet est un réseau de périphériques compromis (routeurs domestiques, caméras de sécurité, téléviseurs intelligents, capteurs IoT et ordinateurs infectés) contrôlés via un serveur de commandement et de contrôle (C2). L'attaquant active le botnet en envoyant une seule instruction via le canal C2, provoquant l'envoi du trafic vers la cible à chaque appareil compromis.
Comment les appareils deviennent une partie d'un botnet
Les attaquants parcourent Internet à la recherche d'appareils avec des vulnérabilités logicielles ou des informations d'identification par défaut. Les routeurs domestiques livrés avec les mots de passe "admin/admin" sont le point d'entrée le plus simple. Les caméras IP qui exécutent des micrologiciels obsolètes sont les suivantes. Une fois qu'un appareil est compromis, les logiciels malveillants se propagent latéralement sur d'autres appareils sur le même réseau local.
Le botnet Mirai, qui a produit l'attaque record de 1,2 TBPS Dyn DNS en octobre 2016, a utilisé cette méthode exacte. Il a infecté plus de 600 000 appareils IoT en recherchant l'accès Telnet avec 61 paires d'identification d'usine courantes. Les variantes modernes de Mirai, dont Eleven11Bot et Aisuru, suivies par l'équipe d'intervention d'urgence Deepfield de Nokia au début de 2025, continuent d'utiliser la même technique contre du matériel IoT plus récent.
Nokia’s 2025 DDoS research found that 100 to 200 million IPv4 endpoints now covertly participate in attack traffic via residential proxy networks. These are not data centers. servers—they are household devices: laptops, phones, gaming consoles, DVRs, and baby monitors. The traffic they generate carries a clean residential IP reputation, which breaks IP-reputation-based blocking entirely.
Infrastructure de commandement et de contrôle
L'attaquant ne communique pas directement avec chaque appareil infecté. Les serveurs C2 relayent les instructions. Les botnets modernes utilisent des architectures C2 peer-to-peer sans point central de défaillance. La suppression d'un serveur C2 n'arrête pas le réseau. Les botnets avancés acheminent le trafic C2 sur des canaux chiffrés sur le port 443, déguisant les instructions en tant que trafic HTTPS normal pour échapper à la détection.
DDOS-as-a-service : $5 achète une attaque
Les services de démarrage et de stress vendent la capacité DDOS sur la base d'un abonnement - aucune connaissance technique requise. La tarification sur les marchés du dark web commence à environ 1 tp4t5 par heure pour une petite attaque et s'étend à des milliers de dollars pour des campagnes soutenues et à volume élevé ciblant les grandes infrastructures.
En 2025, Europol Démantèlement de plusieurs services DDoS-for-Hire dans le cadre d'opérations internationales coordonnées, arrêtant les administrateurs de plates-formes et poursuivant les clients payants. L'action d'application confirme que l'utilisation d'un service de démarrage - et non seulement en exploitant un - constitue une infraction pénale dans les États membres de l'UE et aux États-Unis.
Les 7 types d'attaques DDoS
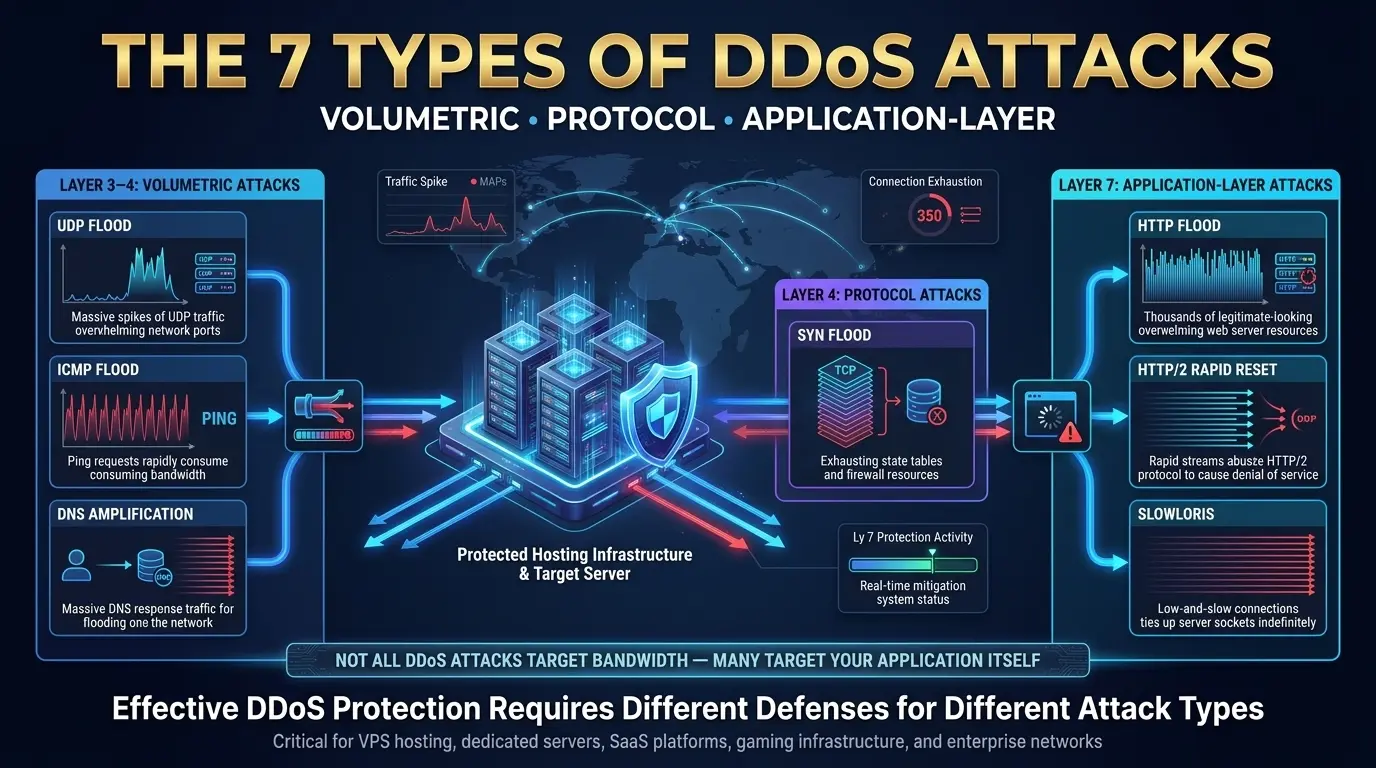
Les attaques DDoS se divisent en trois catégories : les attaques volumétriques qui saturent la bande passante aux couches 3 et 4, les attaques de protocoles qui épuisent les tables d'état des connexions dans les routeurs et les pare-feu, et les attaques de couches d'application qui submergent la capacité de traitement du serveur sur la couche 7. Chaque type nécessite un Différentes méthodes de détection et une réponse d'atténuation différente.
1. Inondation UDP
Une inondation UDP envoie des volumes massifs de paquets de protocole de datagramme utilisateur à des ports aléatoires sur le serveur cible. Le serveur vérifie chaque port pour un service d'écoute, n'en trouve aucun et répond avec les paquets ICMP "Destination inaccessible". Cet échange bidirectionnel épuise la bande passante réseau disponible du serveur.
Les paquets UDP ne nécessitent aucune poignée de main avant la transmission. Un attaquant utilisant un botnet volumineux peut générer et soutenir des inondations UDP multi-térabits avec une infrastructure relativement modeste. Les inondations UDP ont alimenté la majorité des attaques volumétriques les plus importantes enregistrées en 2025, notamment des attaques dépassant 1 TBP ciblant les jeux, les services financiers et les infrastructures de télécommunications.
Signal de détection : Spike soudain du volume de trafic UDP, taux élevé de destination ICMP inaccessible, IPS source concentrée dans des plages spécifiques.
Atténuation : UDP entrant à la limite du débit à l'extrémité du réseau en amont. Appliquez les règles de flux BGP ciblant les attaques en tant que plages. Pour les serveurs qui n'utilisent pas UDP, bloquez tous les UDP entrants au périmètre Pare-feu de réseau.
2. Déluge ICMP (ping)
Une inondation ICMP envoie un flux de demande d'écho à un flux de volume élevé de paquets de requêtes d'écho de Protocole de message de contrôle Internet (également appelés pings) à la cible. Le serveur doit répondre à chacun avec une réponse d'écho, consommant à la fois la bande passante entrante et sortante. Un volume suffisant de paquets ICMP sature la liaison réseau du serveur avant que tout trafic légitime ne puisse l'atteindre.
La variante Smurf Attack l'amplifie davantage : l'attaquant envoie des requêtes ICMP avec l'adresse IP de la cible forgée comme source vers une adresse de diffusion réseau. Chaque périphérique de ce réseau répond à l'IP de la cible, multipliant le volume d'attaque sans multiplier les ressources de l'attaquant. Les correctifs de conformité RFC dans les équipements de mise en réseau modernes ont rendu les attaques de Schtroumpf moins efficaces, mais les inondations ICMP restent un élément standard des campagnes multi-vecteurs.
Signal de détection : Le volume de trafic ICMP dépasse la ligne de base de 10 x ou plus ; Paquets ICMP provenant de sources géographiquement dispersées à des intervalles uniformes.
Atténuation : Limitation de taux ICMP sur le bord. Pour les serveurs sans trafic ICMP légitime, bloquez tous les ICMP entrants.
3. Déluge de Syn
Une inondation SYN exploite la poignée de main à trois voies TCP en envoyant des milliers de paquets SYN par seconde à la cible. La cible alloue l'état de connexion pour chacun et répond avec SYN-ACK, mais l'attaquant n'envoie jamais l'ACK final. Les connexions semi-ouvertes remplissent la table d'état des connexions du serveur, bloquant toutes les nouvelles connexions TCP légitimes.
La poignée de main à trois voies (Syn → SYN-ACK → ACK) est nécessaire pour établir chaque connexion TCP. Le serveur doit conserver l'état pour chaque SYN qu'il reçoit en attendant que l'ACK termine la poignée de main. Une inondation de Syn d'un volume suffisant remplit cette table d'état. Lorsque la table est pleine, le serveur ne peut accepter de nouvelles connexions de qui que ce soit. Le service apparaît hors ligne.
Ce type d'attaque est entièrement documenté dans RFC 4987, qui décrit l'inondation de TCP SYN et ses contre-mesures. L'infrastructure moderne utilise généralement des cookies SYN comme défense - une technique qui permet au serveur de valider la poignée de main TCP sans stocker l'état de connexion pour les poignées de main incomplètes.
Signal de détection : Ratio élevé des connexions TCP à moitié ouvertes et établies ; Utilisation de la table d'états de connexion près de 100% ; Le taux de SYN entrant dépasse le taux d'envoi SYN-ACK du serveur.
Atténuation : Activez les cookies SYN au niveau du système d'exploitation ou du réseau. Appliquez des limites de débit sur les paquets SYN entrants par IP source. Configurez le Pare-feu de réseau Pour supprimer les paquets SYN des plages IP connues.
4. Amplification DNS
Une attaque d'amplification DNS exploite les résolveurs DNS ouverts pour multiplier le volume de trafic d'attaque. L'attaquant usurpe l'adresse IP de la cible et envoie de petites requêtes DNS (40 à 60 octets) à des milliers de résolveurs ouverts. Chaque résolveur envoie une grande réponse DNS (jusqu'à 4 000 octets) à l'adresse IP de la cible, produisant un facteur d'amplification allant jusqu'à 70 x sans nécessiter de capacité de botnet proportionnelle.
Les attaques d'amplification sont parmi les techniques DDoS les plus efficaces disponibles, car l'attaquant peut générer des inondations à l'échelle du térabit en utilisant des ressources modestes. Le trafic d'attaque provient d'adresses IP de serveur DNS légitimes dans le monde entier, ce qui rend le blocage basé sur la source des fonctionnalités DNS valides.
L'amplification NTP fonctionne de la même manière à l'aide de la commande Network Time Protocol Monlist, qui peut produire des réponses 4 096 fois plus grandes que la demande de déclenchement. SSDP, CLDAP et Memcached ont également été exploités comme vecteurs d'amplification.
Signal de détection : Spike du trafic UDP entrant à partir du port 53 (DNS) ou du port 123 (NTP) ; mappage IPS source vers une infrastructure DNS ou NTP légitime ; Le volume de trafic est disproportionné par rapport à l'activité DNS de votre serveur.
Atténuation : Filtrage en amont des vecteurs d'amplification au niveau du FAI ou du transit. Application du filtrage d'entrée (BCP 38) bloque les paquets de source usurpée avant de quitter le réseau de l'attaquant.
5. Inondation HTTP
Une inondation HTTP envoie un volume élevé et soutenu de requêtes HTTP GET ou POST valides à un serveur Web ou à un point de terminaison d'API. À la différence des attaques de bande passante, une inondation HTTP épuise le processeur, la mémoire et les pools de threads du serveur, ce qui rend l'application insensible même lorsque la bande passante du réseau reste disponible.
Les inondations HTTP sont la forme dominante de la couche 7 DDoS. Étant donné que chaque requête est syntaxiquement valide - en-têtes corrects, structure HTTP appropriée, IP diverses sources - il est beaucoup plus difficile de distinguer le trafic d'attaque des utilisateurs réels sans analyse comportementale.
Les inondations HTTP avancées font pivoter les chaînes d'agents utilisateur, les en-têtes d'acceptation et les cookies pour simuler le comportement du navigateur. Quelques poignées de main TLS complètes avant d'envoyer des demandes, en contournant les défenses basées sur les empreintes digitales TLS. Cela rend la détection de la couche 7 dépendante de l'analyse comportementale et des modèles de taux plutôt que sur la structure des paquets.
Signal de détection : Taux de demande par source IP anormalement élevé ; Les demandes ciblent le même point de terminaison à plusieurs reprises ; Les modèles de requêtes ne disposent pas de la variété de la navigation normale (pas de requêtes de ressources statiques, pas de charges d'images) ; Le taux d'erreur sur le serveur augmente fortement.
Atténuation : Pare-feu d'application Web (WAF) avec limitation du taux de comportement. Défis CAPTCHA pour un trafic suspect. Cache Edge pour absorber les demandes de contenu statique. Distinguer les robots des navigateurs via JavaScript Challenge au niveau de la couche CDN.
6. Réinitialisation rapide HTTP/2
L'attaque de réinitialisation rapide de HTTP/2 abuse du multiplexage de flux en HTTP/2 pour générer un taux extrême de traitement du serveur sans avoir à effectuer de demandes. L'attaquant ouvre des milliers de flux HTTP/2 et réinitialise immédiatement chacun avec RST_Stream, obligeant le serveur à traiter les frais généraux de chaque flux pendant que l'attaquant évite d'attendre les réponses.
Cette vulnérabilité — désignée CVE-2023-44487 — a été divulguée en octobre 2023 après que des attaquants l’ont utilisé pour générer 201 millions de demandes par seconde contre l’infrastructure de Cloudflare, la plus grande attaque de couche 7 enregistrée à ce moment-là. Contrairement aux attaques volumétriques, la réinitialisation rapide HTTP/2 peut générer un débit d'attaque dépassant tout enregistrement de couche d'application précédente en utilisant une bande passante relativement faible.
Chaque serveur exécutant HTTP/2 doit avoir ce CVE corrigé. Nginx, Apache, IIS et les principaux CDN ont publié des correctifs en octobre 2023. Les serveurs non corrigés exécutant HTTP/2 restent vulnérables à cette technique spécifique, quelles que soient les autres mesures de protection.
Signal de détection : taux RST_Stream extrêmement élevé sur les connexions HTTP/2 ; pics de CPU du serveur malgré une faible bande passante entrante ; Les connexions HTTP/2 s'ouvrent et se ferment rapidement sans répondre à aucune demande.
Atténuation : Appliquez les correctifs CVE-2023-44487 à tous les serveurs HTTP/2. Configurez les limites de concurrence des flux HTTP/2. Terminez HTTP/2 à un proxy inversé ou à un CDN corrigé qui gère la gestion des flux avant de transmettre à l'origine.
7. Slowloris
SlowLoris maintient le plus de connexions HTTP à un serveur Web ouvert le plus longtemps possible en envoyant des en-têtes HTTP partiels à intervalles lents, suffisamment rapides pour empêcher le délai d'expiration du serveur, sans jamais terminer la demande. Le pool de connexions du serveur se remplit entièrement de ces requêtes incomplètes, bloquant toutes les nouvelles connexions des utilisateurs légitimes.
SlowLoris nécessite une bande passante minimale pour s'exécuter. Une seule machine peut supprimer un serveur Web qui n'est pas protégé contre les attaques HTTP lentes en maintenant des centaines de connexions ouvertes indéfiniment. L'attaque est particulièrement efficace contre les serveurs Web multithreads qui allouent un thread de travail par connexion, y compris les anciennes configurations de serveurs Apache HTTP.
Signal de détection : le Le pool de connexions est proche de la capacité ; Il existe un grand nombre de connexions dans l'état de lecture d'en-tête HTTP ; Les connexions durent bien plus longtemps que le délai d'exécution typique de la demande ; La bande passante entrante est normale alors que le serveur ne répond pas.
Atténuation : Configurez les délais de connexion agressifs. Limitez les connexions maximales par IP. Utilisez un serveur Web basé sur les événements (NGINX) ou un proxy inverse qui gère la gestion des connexions séparément du traitement des applications. Connexions d'en-tête partielle à la limite du débit au niveau du pare-feu du réseau.
DDOS multi-vecteurs : le modèle d'attaque 2025-2026
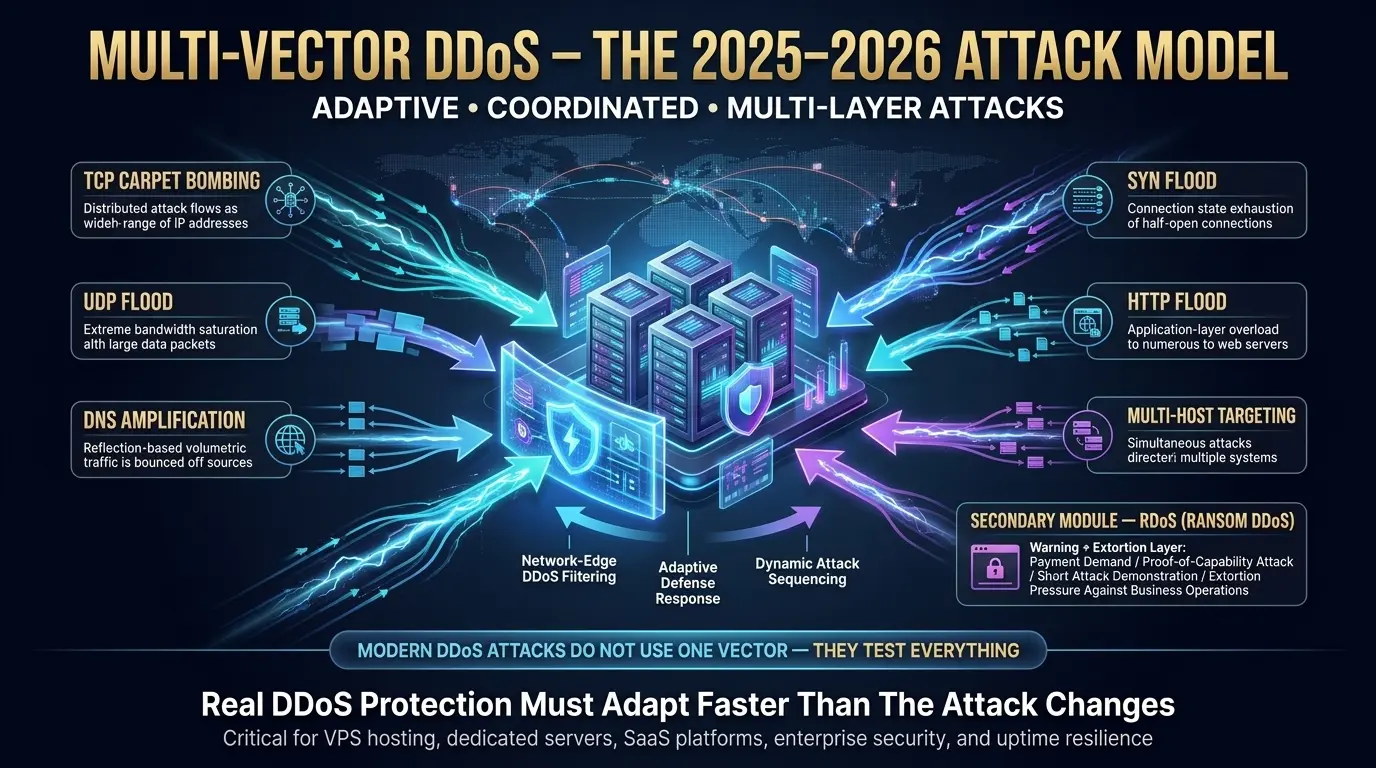
Les attaques multi-vecteurs DDoS combinent deux ou plusieurs types d'attaque dans une seule campagne coordonnée. Les données sur les menaces de Nokia en 2025 montrent que 58% d'attaques DDoS combinent désormais plusieurs vecteurs et 52% ciblent plusieurs hôtes en même temps. Les attaquants séquencent des types d'attaques en réponse à des actions du défenseur, rendant les campagnes multi-vecteurs adaptatives plutôt que statiques.
Le modèle de "grande inondation unique" de DDoS est obsolète. Dans une campagne documentée de 2025, suivie par l'équipe d'intervention d'urgence de Deepfield de Nokia, des attaquants ont exécuté quatre types d'attaques distincts en trois minutes : bombardement de tapis TCP, inondation UDP, amplification DNS et une inondation SYN à haut débit. Chaque étape est adaptée en fonction de la réponse du défenseur. Lorsqu'un vecteur a été bloqué, la campagne est passée au suivant tout en augmentant la bande passante vers les vecteurs restants.
C'est une reconnaissance intégrée à l'attaque. L'attaquant apprend quelles défenses sont actives et quels vecteurs les contournent avant de lancer une campagne soutenue.
78% d'attaques en 2025 se sont terminées en cinq minutes. Ce n'est pas le signe d'attaques ratées. Les campagnes automatisées de courte durée qui sondent l'infrastructure et passent à autre chose sont la principale technique de reconnaissance pour identifier les cibles qui valent la peine d'être attaquées avec une pression soutenue.
Ransom DDoS (RDOS) : la couche d'extorsion
Ransom DDoS combine une démonstration de capacité DDoS avec une demande de paiement. L'attaquant envoie un e-mail d'avertissement menaçant une attaque soutenue à moins qu'une rançon - généralement 5 à 20 bitcoins - ne soit payée dans un délai de 24 heures. Certaines menaces RDOS s'accompagnent d'une courte attaque de preuve de capacité. D'autres bluffent complètement et n'attaquent jamais s'ils sont ignorés.
Les Centre de plaintes contre la délinquance sur Internet (IC3) du FBI 1 TP4 160,6 milliards de pertes de cybercriminalité documentées en 2024, avec des DDo et des rançongiciels parmi les catégories de menaces les plus financièrement dommageables. Les campagnes RDOS sont souvent parallèles à des opérations de ransomware plus larges, utilisant les DDoS comme une pression supplémentaire lors des négociations de rançon.
Notre recommandation : Ne payez pas. Le paiement ne garantit pas les arrêts d'attaque, confirme votre volonté de payer et fait de votre organisation une cible récurrente. Contactez le CNO de votre hébergeur et cisa immédiatement.
Le coût financier réel d'une attaque DDoS
Une attaque DDoS coûte à une organisation non protégée environ 1 tp4 000 000 par minute de pertes de temps d'arrêt. À la durée moyenne de l'attaque de 2025, de 45 minutes, une seule attaque produit environ 1 tp4 t 270 000 en coûts directs, avant les sanctions de la SLA, les frais d'atténuation d'urgence, le travail de récupération et les dommages à long terme.
Décomposer ce $6 000 par minute :
| Catégorie de coûts | Comment ça s'accumule |
| perte de revenu | Toute transaction qui ne peut être effectuée pendant la panne |
| Pénalités de violation de la SLA | Paiements contractuels aux entreprises clientes par minute de temps d'arrêt |
| Atténuation d'urgence | Activation du service de nettoyage à mi-attaque à des tarifs premium |
| ouvriers | Le personnel de garde réagit à l'incident à un coût supplémentaire |
| Dommages à la réputation | Débit de clients, signaux de classement de recherche et érosion de confiance de la marque |
Les 47,1 millions de DDoS d'attaques enregistrées en 2025, soit une augmentation de 2 361 TP3, par rapport à 2024 par rapport au quatrième trimestre de Cloudflare, en font un risque théorique mais une certitude opérationnelle pour toute infrastructure accessible au public.
Pour un exemple concret : une boutique de commerce électronique traitant 1 tp4 t 15 000 par heure dans les commandes perd 1 tp4 11 250 de ventes lors d'une attaque de 45 minutes. Ajoutez 1 tp4 t 5 000 dans l'atténuation d'urgence, 1 TP4T3 000 en temps d'ingénierie, et toutes les obligations SLA, et une seule attaque coûte plus d'une année entière de protection DDoS correctement provisionnée.
9 méthodes qui arrêtent réellement les attaques DDoS
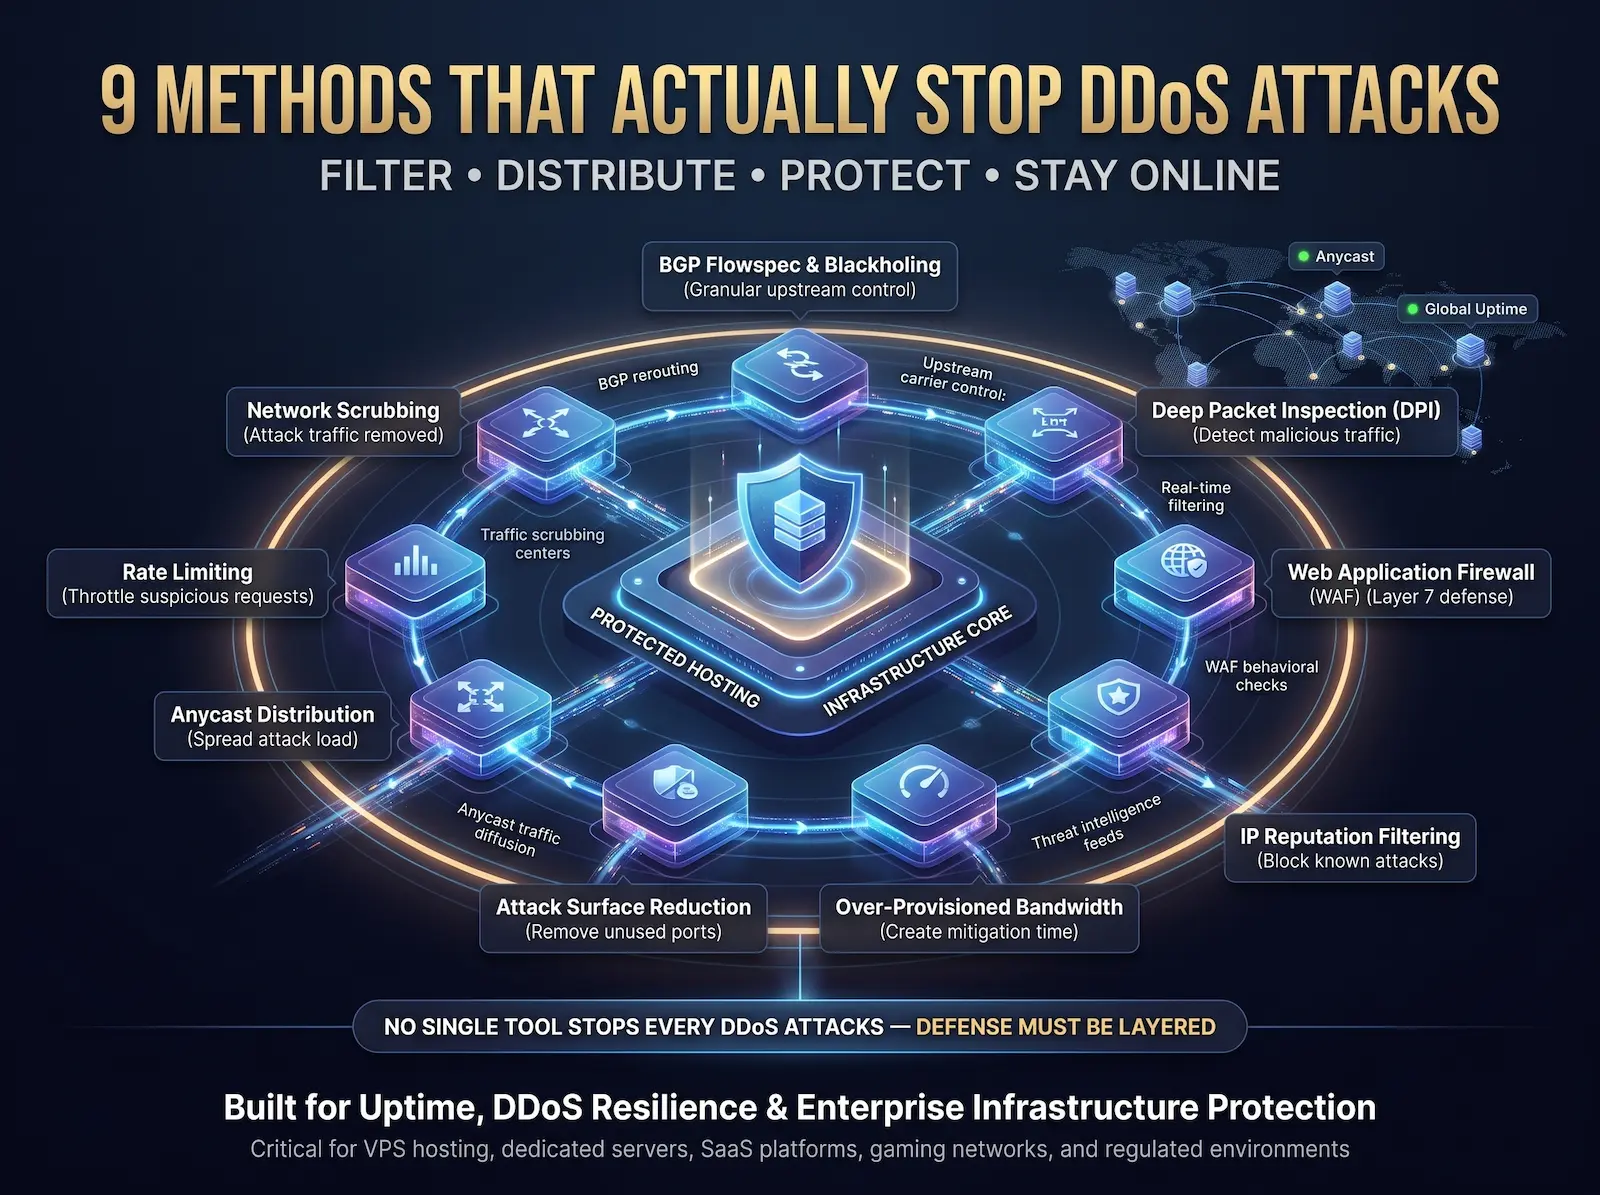
L'arrêt d'une attaque DDoS nécessite une défense superposée à plusieurs niveaux de réseau. Le nettoyage en amont au bord du réseau absorbe les inondations volumétriques avant qu'ils n'atteignent votre serveur. L'inspection approfondie des paquets identifie le trafic d'attaque par modèle de contenu. Taux limitant le trafic de plafonds provenant de sources suspectes. Anycast Distribution diffuse la charge d'attaque sur l'infrastructure géographiquement dispersée. Aucune méthode unique n'arrête chaque type d'attaque.
Méthode 1 : nettoyage DDoS au niveau du réseau
La suppression du réseau intercepte tout le trafic vers une adresse IP cible via le réacheminement BGP, filtre les paquets malveillants à l'aide de jeux de règles basés sur DPI et ne transmet le trafic que le trafic vers le serveur de destination, le tout sans que la connexion de la cible ne voie le volume d'attaque.
Le nettoyage fonctionne à une échelle que les défenses au niveau du serveur ne peuvent égaler. Une attaque de 1 TBP qui frappe le port de 10 Gbit/s de votre serveur le sature en quelques millisecondes. La même attaque routée vers un centre de nettoyage avec plus de 10 TBP de capacité de filtrage disponible est absorbée sans affecter le lien de votre serveur.
Chez Atal Networks, le lavage est intégré à notre infrastructure réseau. Notre Inspection profonde des paquets (DPI) Les systèmes à chaque point de présence détectent les modèles d'attaque et activent le détournement de trafic basé sur BGP en moins de 30 secondes. Chaque client de notre serveur dédié Plans reçoit cette protection automatiquement, sans aucune configuration requise.
Méthode 2 : BGP FlowSpec et Blackholing
BGP FlowSpec (défini dans RFC 5575) Pousse les règles de filtrage granulaire du trafic vers les routeurs en amont sur tout un réseau de fournisseurs – bloquant des ports sources UDP spécifiques, dépassant les paquets au-dessus d'un seuil de taille, ou le trafic de limitation de débit à partir de systèmes autonomes spécifiques – sans bloquer tout le trafic vers l'IP ciblée.
BGP Blackholing est l'alternative plus brutale : tout le trafic vers un préfixe IP spécifique est abandonné sur le routeur en amont, arrêtant immédiatement l'attaque, mais empêchant également les utilisateurs légitimes d'atteindre cette IP. Blackholing est un dernier recours pour les attaques dépassant la capacité de nettoyage.
FlowSpec est l'option chirurgicale Au lieu de nullrouting une adresse IP, FlowSpec pousse des règles d'appariement et d'action spécifiques (blocage UDP/53 d'AS12345, dépose des paquets ICMP sur 1 500 octets) sur chaque routeur du réseau de fournisseurs. Notre infrastructure BGP déploie des règles de FlowSpec globalement dans les 60 secondes suivant la caractérisation de l'attaque, ciblant la signature de trafic spécifique sans surblocage.
Méthode 3 : Inspection approfondie des paquets (DPI)
Inspection profonde des paquets Lit à la fois l'en-tête et la charge utile de chaque paquet à la couche 7, permettant la détection du trafic d'attaque qui semble légitime au niveau de l'en-tête. DPI identifie les inondations de la couche d'application, les exploits de protocole et les modèles de commandes de botnet que le filtrage au niveau IP ne peut pas voir.
Sans DPI, un centre de nettoyage peut filtrer par IP, port et protocole, mais il ne peut pas signaler une inondation HTTP à partir d'une surtension de trafic légitime ou d'une attaque DNS d'amplification DNS provenant du trafic DNS normal. DPI identifie le trafic d'attaque par le modèle de contenu des paquets, pas seulement par leur origine.
Nos systèmes DPI fonctionnent sur du matériel réseau spécialement conçu à chaque point de présence, traitant le trafic à la vitesse de ligne – 10 Gbit/s à 100 Gbit/s – sans introduire de latence sur la connexion de votre serveur.
Méthode 4 : limitation du débit
La limitation de la fréquence limite le volume de requêtes ou de paquets acceptés à partir d'une seule adresse IP source dans une fenêtre de temps définie. Une IP source qui envoie plus que le seuil configuré est accélérée - son trafic excessif est abandonné alors que le trafic provenant d'autres sources se poursuit normalement.
La limitation des taux est plus efficace contre les botnets avec une faible diversité source-IP et contre les attaques SlowLoris qui maintiennent les connexions ouvertes. Configurez les limites de débit dans les couches :
- Couche réseau : Paquets par seconde par IP source sur le pare-feu périmétrique
- Couche de transport : Connexions TCP par seconde par IP source
- Couche d'application : Requêtes HTTP par minute par IP source par point de terminaison
La limitation des taux à elle seule est insuffisante contre les attaques hautement distribuées où des millions d'adresses IP uniques envoient chacune un petit volume de trafic qui tombe individuellement en dessous de tout seuil raisonnable. Combinez-le avec une analyse comportementale et un filtrage de réputation IP.
Méthode 5 : Pare-feu d'application Web (WAF)
Un pare-feu d'application Web filtre le trafic HTTP et HTTPS entre Internet et votre application Web, bloquant les requêtes qui correspondent aux signatures d'attaque, dépassent les seuils de taux, proviennent des plages IP bloquées ou des tests de défi comportementaux. Un WAF est la couche de défense principale contre la couche 7 DDoS, y compris les inondations HTTP et la réinitialisation rapide HTTP/2.
Catégories de règles WAF pour l'atténuation DDoS :
| Type de règle | Une fonction |
| limitation des tarifs | Demandes de plafond par adresse IP par point de terminaison par fenêtre de temps |
| Réputation IP | Bloquer le trafic à partir de plages IP connues et de nombres AS |
| blocage géographique | Restreindre le trafic provenant de pays ou de régions sans utilisateurs légitimes |
| Détection de bot | Défi CAPTCHA et JavaScript pour un trafic suspect |
| Signatures de la charge utile | Bloquer les demandes correspondant aux modèles d'attaque connus |
| Limites de connexion | CAP Connexions simultanées à partir d'une seule adresse IP |
Pour serveurs bare metal Exécutant des applications critiques pour l'entreprise, notre équipe d'ingénierie réseau configure des ensembles de règles WAF personnalisés qui correspondent au profil de trafic spécifique de votre application, en évitant les faux positifs que les ensembles de règles génériques produisent sur des charges de travail spécialisées.
Méthode 6 : diffusion du réseau Anycast
Anycast Routing attribue une seule adresse IP à plusieurs serveurs répartis géographiquement. Les protocoles de routage dirigent le trafic entrant vers le nœud Anycast le plus proche en fonction de la topologie du réseau. Une grande attaque DDoS ciblant une adresse IP Anycast est automatiquement distribuée sur tous les nœuds, réduisant la charge sur n'importe quel emplacement unique à une fraction gérable du volume total d'attaque.
Un serveur derrière un seul point d'entrée Anycast absorbe une fraction du trafic d'attaque proportionnel au nombre de nœuds du réseau Anycast. Nos plus de 213 centres de données dans plus de 196 pays forment un réseau mondial compatible avec Anycast. Une attaque de 1 TBPS frappant un réseau Anycast à 20 nœuds atteint chaque nœud à environ 50 Gbit/s, ce qui est bien dans la capacité de lavage à chaque point de présence.
Anycast fournit également une résilience géographique. Si une région est débordée, les protocoles de routage déplacent automatiquement le trafic vers des nœuds avec une capacité disponible.
Méthode 7 : Réduction de la surface d'attaque
Reducing your server’s attack surface means closing every port, protocol, and service that your application does not actively need — eliminating potential amplification vectors and reducing the number of endpoints an attacker can target.
Étapes de réduction de surface d'attaque :
- Fermez tous les ports non requis par votre application. Si votre serveur exécute uniquement HTTPS, bloquez tout le trafic entrant, à l'exception des ports 443 et 22 (ssh pour la gestion, limité aux adresses IP connues).
- Désactivez UDP si votre application ne l'utilise pas. Cela vous élimine en tant que cible pour les attaques volumétriques et d'amplification basées sur UDP.
- Déplacez la communication interne serveur à serveur vers des VLAN privés, entièrement sur Internet.
- Limitez l'accès à l'interface de gestion (SSH, RDP) à des plages IP spécifiques à l'aide de règles de pare-feu.
- Désactivez les protocoles et services inutilisés au niveau du système d'exploitation.
Notre Services de colocation Et les plans de serveurs dédiés prennent en charge les configurations VLAN privées qui déplacent le trafic interne vers des segments de réseau isolés, le supprimant entièrement de la surface d'attaque routable publiquement.
Méthode 8 : Bande passante sur-provisionnée
Une bande passante excessive au-dessus de votre consommation de crête normale donne le temps de s'activer au DPI et à la purge avant que l'attaque ne sature votre lien. Un serveur fonctionnant à 30% de bande passante disponible peut absorber une augmentation importante des attaques avant l'activation de l'atténuation. Un serveur fonctionnant à 90% de capacité se déconnecte dès qu'une petite attaque arrive.
Chez Atal Networks, nos plans de serveurs dédiés comprennent des ports de 10 Gbit/s avec une capacité de rafale. Le provisionnement de ports physiques est conçu pour maintenir une marge de circulation supérieure à la normale, ce qui donne à nos systèmes de détection automatisés la fenêtre dont ils ont besoin pour caractériser et répondre à une attaque avant que votre service ne se dégrade.
Méthode 9 : Filtrage de la réputation sur IP et des menaces
Le filtrage de réputation IP utilise des listes de blocage continuellement mises à jour des adresses IP et des systèmes autonomes connus pour héberger une infrastructure de botnets, des services DDOS pour la location et des outils d'attaque. L'application de ces listes au niveau du réseau en amont supprime le trafic d'attaque avant qu'il n'atteigne la liaison réseau de votre serveur.
Les renseignements commerciaux sur les menaces sont des flux de fournisseurs tels que Spamhaus, Emerging Threats et Team Cymru maintiennent des listes de blocage qui se mettent à jour assez fréquemment pour être efficaces contre les botnets basés sur une campagne. Les botnets de proxy résidentiels, qui acheminent le trafic d'attaque par le biais d'appareils domestiques avec une réputation IP propre, ne sont pas effectivement bloqués par les seules listes de réputation.
Associez le filtrage de la réputation IP à l'analyse comportementale pour la couverture à la fois par rapport à l'infrastructure botnet traditionnelle et au trafic proxy résidentiel.
Protection DDoS : serveur dédié ou VPS
Sur l'infrastructure VPS, la protection DDoS s'exécute sur la couche hyperviseur avec des ressources de nettoyage partagées appliquées de manière uniforme à tous les locataires du même hôte physique. Sur l'infrastructure des serveurs dédiés, le DPI et le lavage fonctionnent sur un port physique dédié avec des configurations adaptées à votre profil de trafic d'application. Le modèle dédié offre une protection plus solide et élimine le problème bruyant du voisinage.
Cette distinction est importante sur le plan opérationnel :
| Facteur | Hébergement VPS | Serveur dédié |
| Portée de protection | Au niveau de l'hôte, partagé avec toutes les VM sur le serveur physique | Au niveau du port, dédié à votre serveur |
| Personnalisation des stratégies | Règles standardisées pour tous les locataires | Règles DPI personnalisées pour votre application |
| Risque de voisin bruyant | Un DDOS ciblant une autre VM sur votre hôte vous affecte | Votre port est isolé du trafic des autres clients |
| Bande passante de nettoyage | Partagé sur toutes les VM sur l'hôte physique | Dédié au port de votre serveur |
| FlowSpec BGP personnalisé | Non configurable par locataire | Disponible sur demande |
| le mieux pour | Applications standard sous risque d'attaque modéré | Applications de grande valeur, Services financiers, Jeux, Santé, E-commerce |
Pour les organisations où la disponibilité est directement égale à vos revenus, plateformes de commerce électronique, applications SaaS avec obligations SLA, infrastructure de trading financier et serveurs de jeux.serveurs dédiés Avec une protection DDoS dédiée, correspondez au profil de risque de la charge de travail.
Réponse d'attaque DDoS : étape par étape
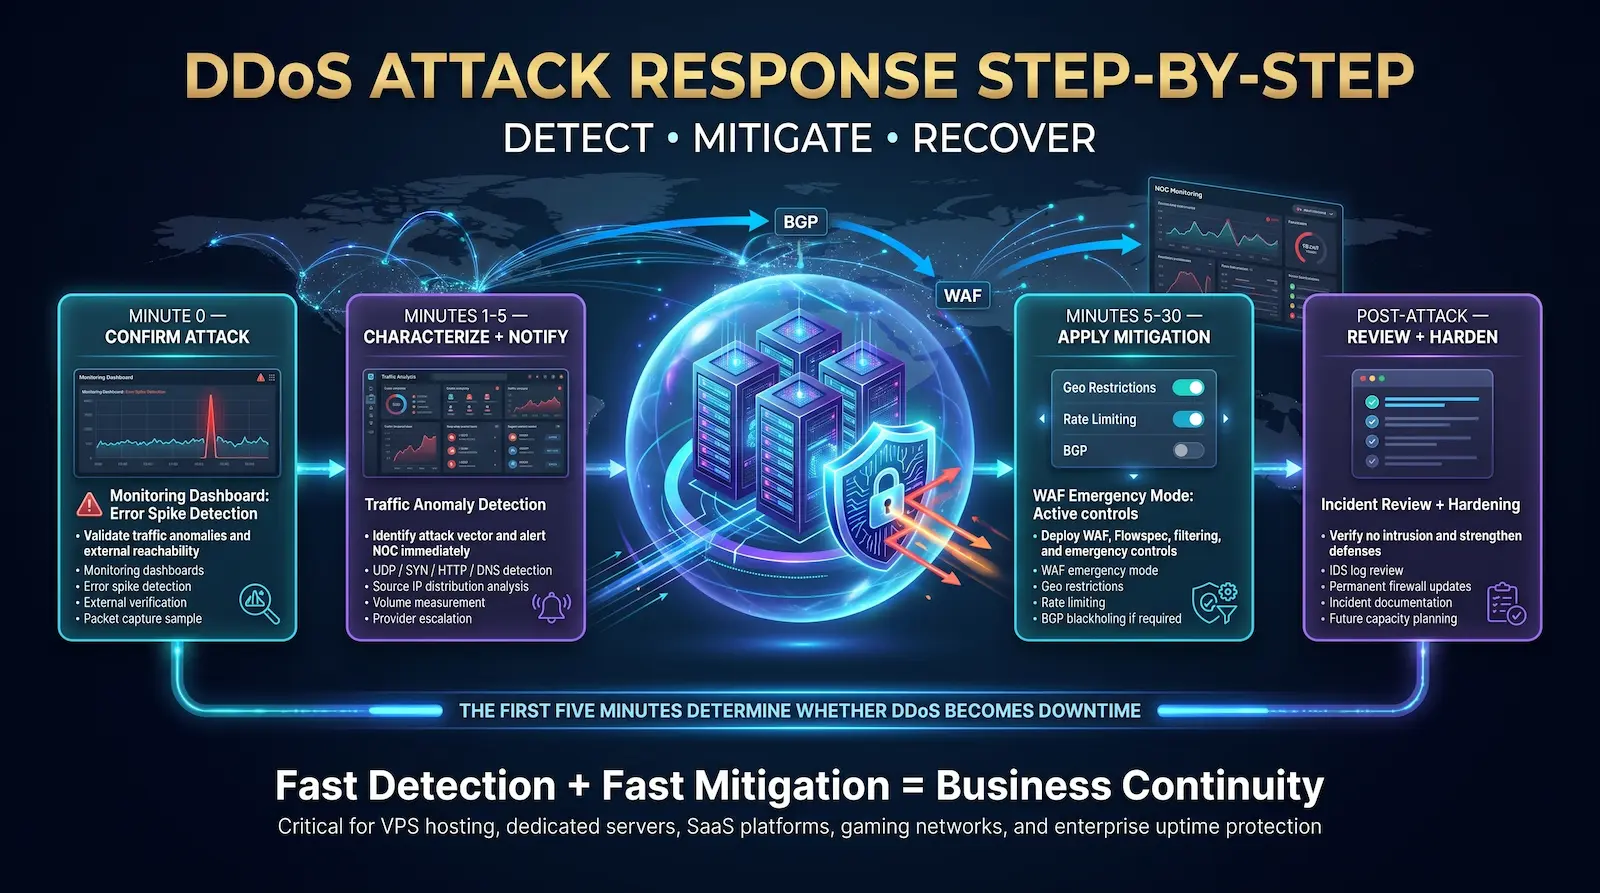
Lorsqu'une attaque DDoS commence, les cinq premières minutes déterminent si l'incident est contenu rapidement ou provoque une panne prolongée. Confirmez l'attaque, caractérisez le vecteur de trafic, informez le NOC de votre fournisseur d'hébergement et activez l'atténuation préconfigurée - dans cette séquence, aussi rapidement que possible.
Minute 0 — Confirmez qu'il s'agit d'une attaque
- Vérifiez votre tableau de bord de surveillance pour les anomalies de volume de trafic, les pics de taux d'erreur et les modifications du nombre de connexions.
- Confirmez que le serveur est inaccessible à partir d'emplacements externes, pas seulement votre réseau actuel.
- Consultez la page d'état de votre fournisseur d'hébergement pour les événements du réseau régional.
- Tirez un échantillon de capture de paquets de votre bord de réseau pour identifier les caractéristiques du trafic.
Minutes 1 à 5 — Caractériser et notifier
- Identifiez le vecteur d'attaque des captures de paquets : UDP Flood, SYN Flood, HTTP Flood et DNS Amplification.
- Remarque Distribution IP de la source — Les sources sont-elles concentrées dans des plages spécifiques ou dispersées globalement ?
- Mesurez le volume d'attaque en Gbit/s (pour les attaques de bande passante) ou RPS/PPS (pour les attaques d'application et de protocole).
- Contactez immédiatement votre hébergeur. Si vous êtes un client Atal Networks, contactez notre CNO 24h/24 et 7j/7. Fournissez la caractérisation du vecteur d'attaque et l'estimation du volume. Notre équipe déploie des règles FlowSpec dans les 60 secondes suivant la réception de votre profil d'attaque.
Minutes 5-30 — Appliquer et surveiller l'atténuation
- Activer le mode d'urgence WAF : limiter le débit maximum et activer les restrictions géographiques si votre base d'utilisateurs est géographiquement liée.
- Appliquez des listes de blocage IP pour les plages de sources d'attaque connues.
- Réduire la surface d'attaque : désactivez temporairement les ports, les protocoles et les services inutilisés.
- Pour les attaques de volume extrême, demandez BGP Blackholing de l'IP attaqué si d'autres services sur le même sous-réseau peuvent être isolés.
- Surveillez les changements de vecteur. Les attaques multi-vecteurs commutent les techniques après le blocage d'un vecteur.
Post-attaque — Revue et durcir
- Vérifiez les journaux de détection d'intrusion. Le DDoS est fréquemment utilisé comme distraction pour une tentative d'intrusion simultanée. Vérifiez qu'aucun accès non autorisé n'a eu lieu pendant la fenêtre de l'incident.
- Mettez à jour les règles du pare-feu et du WAF pour bloquer définitivement les modèles d'attaque identifiés.
- Documentez la chronologie de l'incident, les caractéristiques des attaques et l'efficacité de l'atténuation.
- Signaler des attaques soutenues ou sophistiquées à cisa Et, si RDOS, à la Cyber-division du FBI.
- Passez en revue votre Stratégie de sécurité réseau Pour les améliorations structurelles : couverture Anycast supplémentaire, capacité de nettoyage accrue et marge de largeur de bande surprovisionnée.
Conséquences juridiques des attaques DDoS
Le lancement d'une attaque DDoS est un crime fédéral aux États-Unis sous 18 U.S.C. § 1030 (Loi sur la fraude et les abus informatiques), avec des sanctions pouvant aller jusqu'à 10 ans de prison fédérale par infraction. Dans l'Union européenne, la directive 2013/40/UE criminalise les attaques contre les systèmes d'information avec des peines d'emprisonnement pouvant aller jusqu'à 5 ans.
L'exposition légale s'applique à l'attaquant et aux clients des services DDOS-pour-l'embauche. En 2025, Europol Poursuivre les opérateurs de services de démarrage et les utilisateurs payants qui avaient loué la capacité d'attaque, démontrant que "je viens de payer pour un service" n'est pas une défense légale.
Pénalités américaines dans le cadre de la CFAA :
- Jusqu'à 10 années d'emprisonnement fédéral pour une première infraction
- Jusqu'à 20 ans Pour les infractions répétées ou les attaques contre les systèmes informatiques protégés
- Responsabilité civile envers les organisations attaquées pour des dommages documentés
Pour les victimes d'attaques DDoS, un contrôle de sécurité inadéquat peut également créer une responsabilité :
- Amendes RGPD Si une attaque entraîne des défaillances de disponibilité affectant le traitement des données personnelles de l'UE (l'article 32 exige des « mesures techniques appropriées »)
- Échecs PCI DSS Si la disponibilité du système de données du titulaire de la carte est interrompue
- Contractual breach claims Des entreprises clientes détenant des SLA de disponibilité
Les mesures de protection DDoS documentées, telles que le nettoyage au niveau du réseau, les enregistrements de configuration WAF et les journaux de réponses aux incidents, font partie de la démonstration des « mesures techniques appropriées » requises par le RGPD et la plupart des cadres de sécurité des entreprises.
Comment Atal Networks protège votre serveur
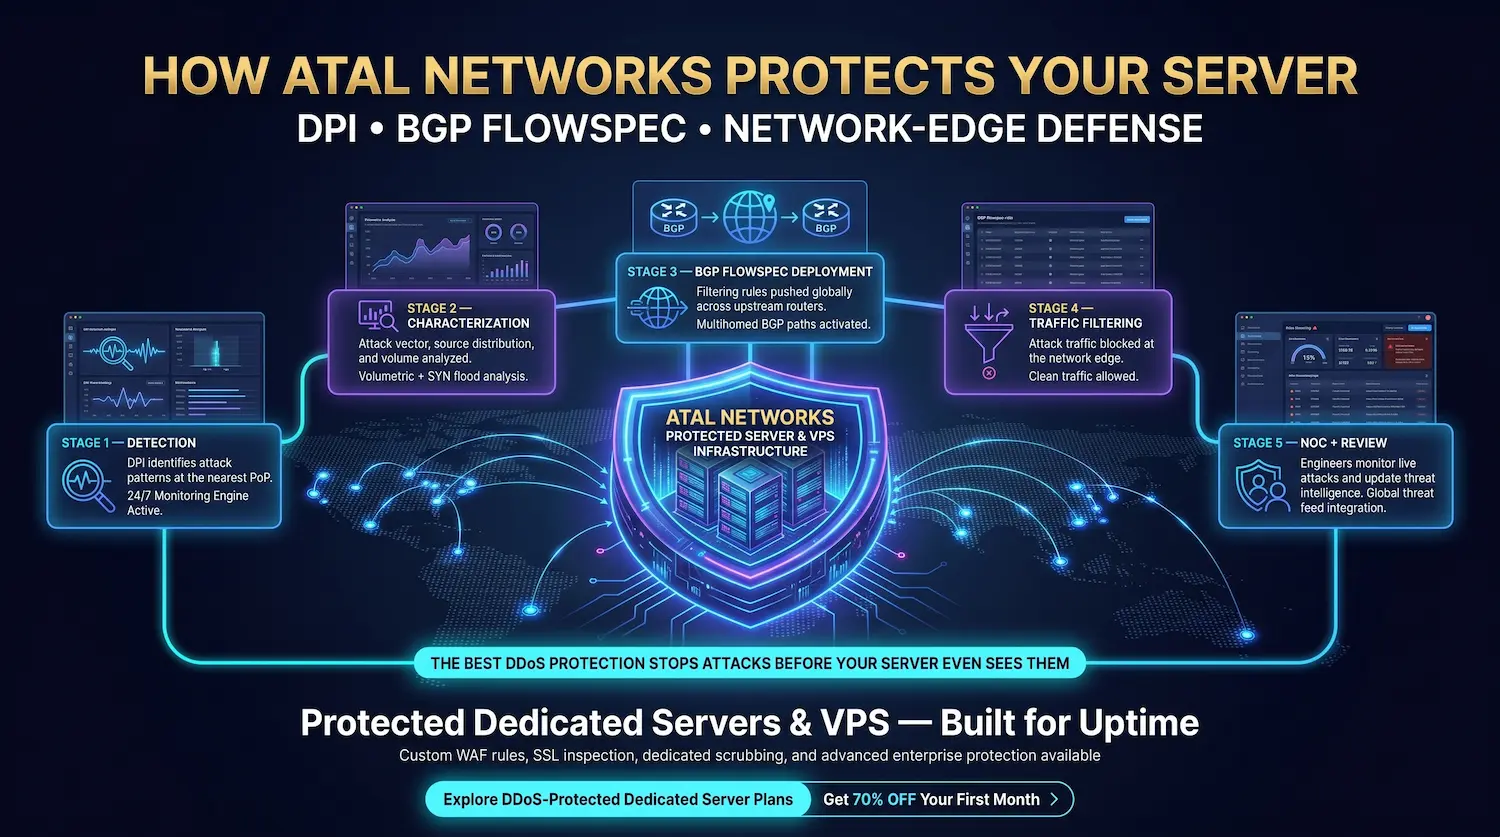
Chaque serveur dédié et VPS Atal Networks se trouve derrière notre infrastructure de protection DDoS au niveau du réseau, qui utilise une inspection approfondie des paquets pour détecter les modèles d'attaque et BGP FlowSpec pour les filtrer au niveau du réseau, automatiquement, avant que le trafic d'attaque n'atteigne le port de votre serveur.
Voici la séquence exacte lorsqu'une attaque cible un client Atal Networks :
- détection. Les systèmes DPI à la périphérie du réseau, au point de présence le plus proche, identifient le modèle d'attaque : caractéristiques volumétriques, rapport d'inondation SY, anomalies de requête HTTP et signature d'amplification DNS.
- Caractérisation. Le vecteur d'attaque, la distribution de la source et le volume sont enregistrés et transmis au contrôleur d'atténuation.
- Déploiement de BGP FlowSpec. Les règles d'atténuation correspondant à la signature d'attaque sont transmises sur notre réseau BGP multi-abrité vers tous les routeurs en amont en 60 secondes.
- Réacheminement du trafic. Le trafic d'attaque correspondant aux règles de FlowSpec est filtré au niveau du réseau Edge. Le trafic propre continue sur le chemin d'origine vers votre serveur.
- Surveillance des CNO. Nos ingénieurs réseau reçoivent une alerte et surveillent l'attaque en temps réel, prêts à ajuster les règles si l'attaque change de vecteur.
- Examen post-attaque. Les caractéristiques d'attaque sont consignées et utilisées pour mettre à jour Global Threat Intelligence pour tous les clients.
Pour les clients exécutant des applications avec des exigences de protection spécifiques - limites de débit personnalisées, règles de filtrage des couches d'application, inspection SSL pour la conformité ou réservations de capacité de nettoyage dédiées, notre équipe d'ingénierie réseau les configure au niveau du port.
Explorez les plans de serveurs dédiés protégés par DDOS — Obtenez 70% sur votre premier mois
Questions fréquentes sur les attaques DDoS
Qu'est-ce qu'une attaque DDoS ?
Une attaque par déni de service distribué (DDoS) inonde un serveur, un réseau ou un service en ligne avec du trafic de milliers à des millions de périphériques compromis tant que la cible ne peut pas répondre aux utilisateurs légitimes. Les attaques DDoS ciblent la bande passante, la capacité d'état de la connexion ou les ressources de traitement des applications, souvent toutes les trois dans une seule campagne coordonnée. La caractéristique déterminante est la source distribuée : le trafic provient simultanément de nombreux appareils dans de nombreux pays.
En quoi une attaque DDoS est-elle différente d'une attaque DOS ?
Une attaque DOS (Denial of Service) envoie un volume de trafic élevé à partir d'une seule machine source. Le blocage de l'adresse IP d'attaque unique arrête immédiatement l'attaque. Une attaque DDoS utilise un botnet de milliers à des millions de périphériques compromis sur des adresses IP distribuées, ce qui rend le blocage basé sur la source presque impossible. Les attaques DDoS sont beaucoup plus difficiles à arrêter car le trafic semble provenir de sources diverses et légitimes.
Combien de temps dure généralement une attaque DDoS ?
Les données de recherche DDoS 2025 de Nokia montrent que 78% d'attaques se terminent dans les cinq minutes et que 37% se termine en deux minutes. Cependant, la durée moyenne de l'attaque en 2025 était de 45 minutes selon l'analyse de Kentik. Les campagnes Ransom DDoS peuvent durer des heures ou des jours. Les campagnes soutenues par des groupes criminels parrainés ou organisés par l'État ont duré des semaines. Une atténuation automatisée qui s'active en 60 secondes est la condition essentielle pour limiter les dégâts causés par les attaques à court terme.
Une attaque DDoS peut-elle être utilisée pour voler des données ?
Une attaque DDoS ne vole pas directement les données. DDoS est une attaque de disponibilité. Son objectif est de rendre un service inaccessible. Cependant, les acteurs de la menace utilisent de plus en plus les DDo comme une distraction ou un écran de fumée pour une tentative d'intrusion simultanée. Alors que les équipes de sécurité se concentrent sur la restauration de la disponibilité des services, les attaquants recherchent les faiblesses des systèmes d'authentification, des vulnérabilités non corrigées ou des contrôles d'accès mal configurés. Vérifiez toujours les journaux de détection d'intrusion et les journaux d'accès après tout incident DDoS.
Un VPN protège-t-il contre les attaques DDoS ?
Un VPN masque votre adresse IP réelle, empêchant les attaquants de diriger le trafic vers l'adresse réseau réelle de votre serveur. Si un attaquant ne connaît pas la véritable adresse IP de votre serveur, il ne peut pas le cibler. Cependant, une fois que votre IP réelle est identifiée - via une connexion précédente, une fuite DNS ou une autre découverte - un VPN ne protège pas contre l'inondation de trafic lui-même. La protection DDoS réelle nécessite un récurage en amont au niveau du réseau, et non un cryptage basé sur les terminaux.
La protection DDoS est-elle incluse dans l'hébergement Atal Networks ?
Oui. Tous les plans de serveurs dédiés et VPS Atal Networks incluent la protection DDoS au niveau du réseau en tant que fonctionnalité standard. Notre détection alimentée par DPI et notre atténuation basée sur les flux BGP s'activent automatiquement dans les 213+ centres de données dans le monde dans les 60 secondes suivant la détection d'attaque. Les clients ayant des exigences avancées – limitation de débit personnalisée, filtrage de couches d'application, inspection SSL pour la conformité ou capacité de nettoyage dédiée – peuvent demander des configurations de protection DDoS personnalisées à notre équipe d'ingénierie réseau via contact.
Une attaque DDoS peut-elle être retracée jusqu'à l'attaquant ?
Les attaques DDoS sont difficiles à tracer en temps réel, car le trafic d'attaque provient de périphériques tiers compromis, et non des propres machines de l'attaquant. Les attaquants ont également des adresses IP source dans certains types d'attaques. Les forces de l'ordre retracent l'analyse des infrastructures de serveurs DDoS, l'hébergement des dossiers pour les services de démarrage, les dossiers de paiement financier et la coopération des agences internationales. Les retraits DDoS-f--Ters d'Europol en 2025 ont entraîné des arrestations d'opérateurs et d'utilisateurs, confirmant que l'enquête a conduit à des poursuites.
Quelle est la différence entre l'atténuation DDoS et la prévention des DDoS ?
La prévention DDOS réduit la probabilité qu'une attaque réussisse grâce à la réduction de la surface d'attaque, à la bande passante surprovisionnée, à l'architecture Anycast et aux règles de pare-feu préconfigurées. L'atténuation DDoS est le processus actif de détection d'une attaque en cours, de filtrage du trafic malveillant et de transmission du trafic propre vers la destination. La prévention limite le risque avant une attaque. L'atténuation limite les dommages lorsqu'il y en a un. Une stratégie de défense complète nécessite les deux, avec une atténuation opérant automatiquement au bord du réseau, afin qu'elle s'active plus rapidement que n'importe quelle réponse humaine.
Articles connexes
- Qu'est-ce qu'une inspection approfondie des paquets (DPI) ? — La technologie de détection à l'origine de l'atténuation du DDoS
- Pare-feu de réseau: Types, fonctions et configuration — Défense de première ligne pour votre périmètre de serveur
- Guide de sécurité réseau pour les clients serveurs dédiés — Stratégie de sécurité complète pour l'infrastructure des serveurs
- Serveurs dédiés avec protection DDoS intégrée — Protection au niveau du matériel pour les charges de travail de grande valeur
- Plans d'hébergement VPS — Hébergement d'infrastructures partagées avec protection DDoS au niveau du réseau
- Serveurs bare metal — Matériel non partagé pour une isolation de sécurité maximale
- Infrastructure proxy et VPN — Configurations de serveurs axées sur la confidentialité