


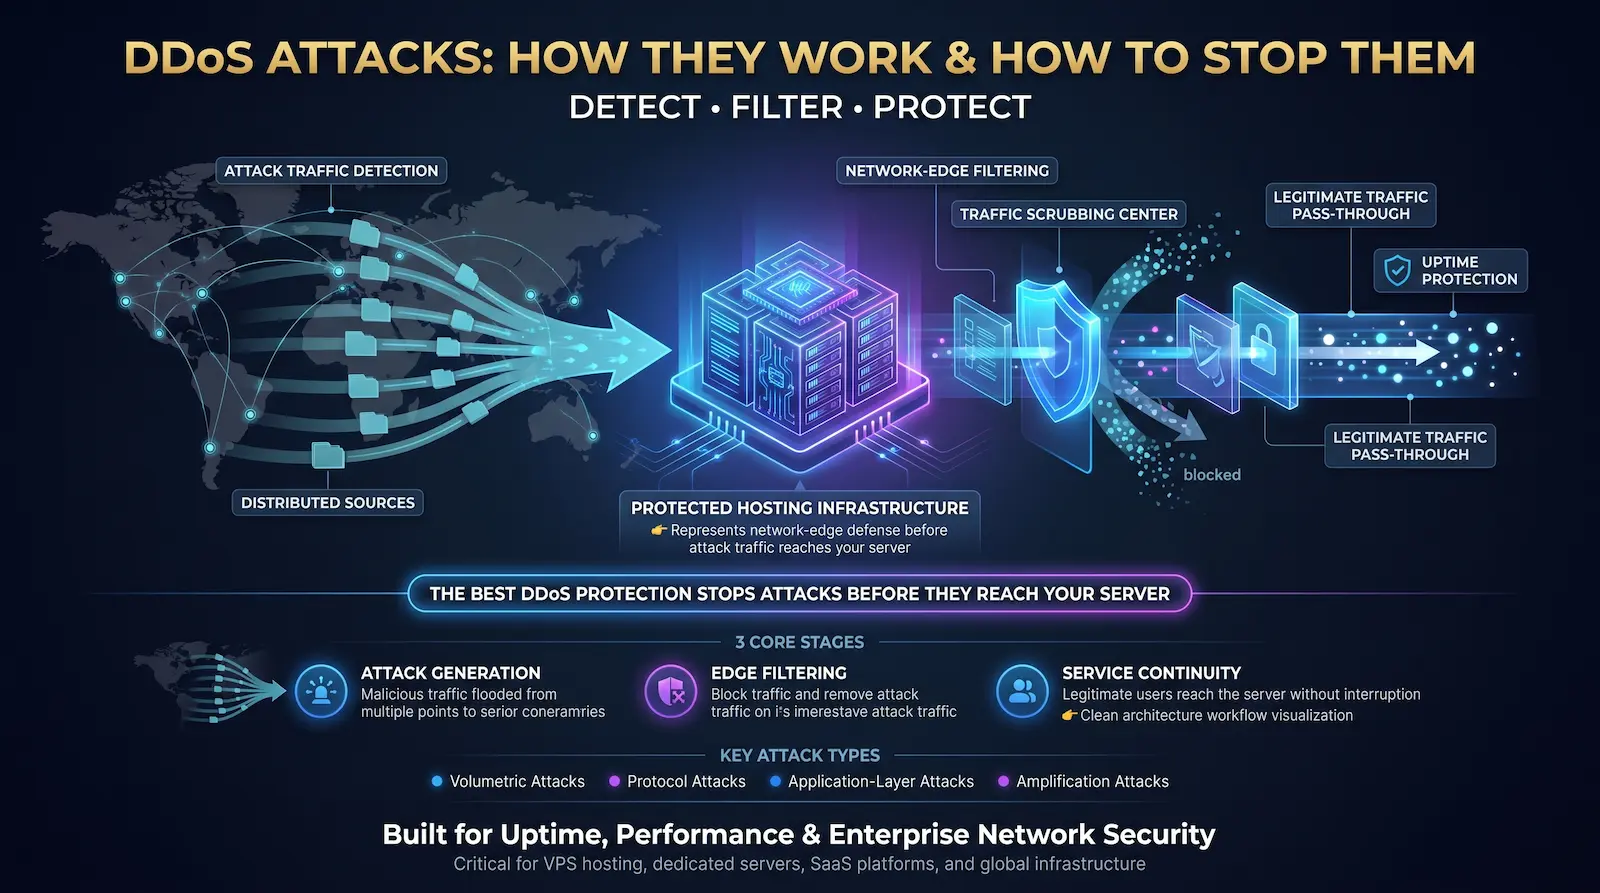
يغمر هجوم رفض الخدمة الموزع (DDoS) خادمًا أو شبكة أو خدمة عبر الإنترنت بحركة مرور من آلاف إلى ملايين الأجهزة المخترقة حتى لا تتمكن من الاستجابة للمستخدمين الشرعيين. تستهدف هجمات DDoS عرض النطاق الترددي أو سعة الاتصال أو قوة معالجة التطبيقات - كل ذلك مرة واحدة ، من مصادر موزعة عبر عشرات البلدان ، مما يجعل من المستحيل تقريبًا حظرها بواسطة عنوان IP وحده.
الأرقام وراء هذا التهديد ليست مجردة. في الربع الأول من عام 2025 ، حجبت Cloudflare 20.5 مليون هجوم DDoS - مطابقة 96% من كل شيء حجبته في جميع أنحاء عام 2024. بلغ أكبر هجوم منفرد على الرقم القياسي ذروته عند 22.2 تيرابايت في الثانية في سبتمبر 2025. تحدث الآن هجمات على نطاق تيرابيت يوميًا.
تفقد منظمة غير محمية ما يقرب من $6000 في الدقيقة أثناء هجوم DDoS ، وفقًا لـ تحليل Kentik 2026 DDoS. في 45 دقيقة متوسط مدة الهجوم ، أي $270،000 لكل حادث - قبل أخذ الضرر بالسمعة ، وعقوبات اتفاقية مستوى الخدمة ، واضطراب العملاء.
في Atal Networks ، يدافع فريق هندسة الشبكات لدينا ضد هجمات DDoS باستمرار عبر أكثر من 213 مركز بيانات في أكثر من 196 دولة. يحمي التنظيف المستند إلى DPI و BGP FlowSpec المستندة إلى 36000 خادم مخصص و استضافة VPS العملاء كل يوم. تتناول هذه المقالة كيفية بناء هذه الهجمات ، وكيفية تشغيلها ، وما الذي يمنعها بالضبط.
جدول المحتويات
- DDoS مقابل DOS: ما الذي يجعلهم مختلفين
- كيف تشغل الروبوتات هجمات DDoS
- 7 أنواع من هجمات DDoS
- DDoS متعددة المتجهات: نموذج الهجوم 2025-2026
- التكلفة المالية الحقيقية لهجوم DDoS
- 9 طرق توقف فعلا هجمات DDoS
- حماية DDoS: خادم مخصص مقابل VPS
- استجابة هجوم DDoS: خطوة بخطوة
- العواقب القانونية لهجمات DDoS
- كيف يحمي Atal Networks الخادم الخاص بك
- أسئلة متكررة حول هجمات DDoS
- مقالات ذات صلة
DDoS مقابل DOS: ما الذي يجعلهم مختلفين
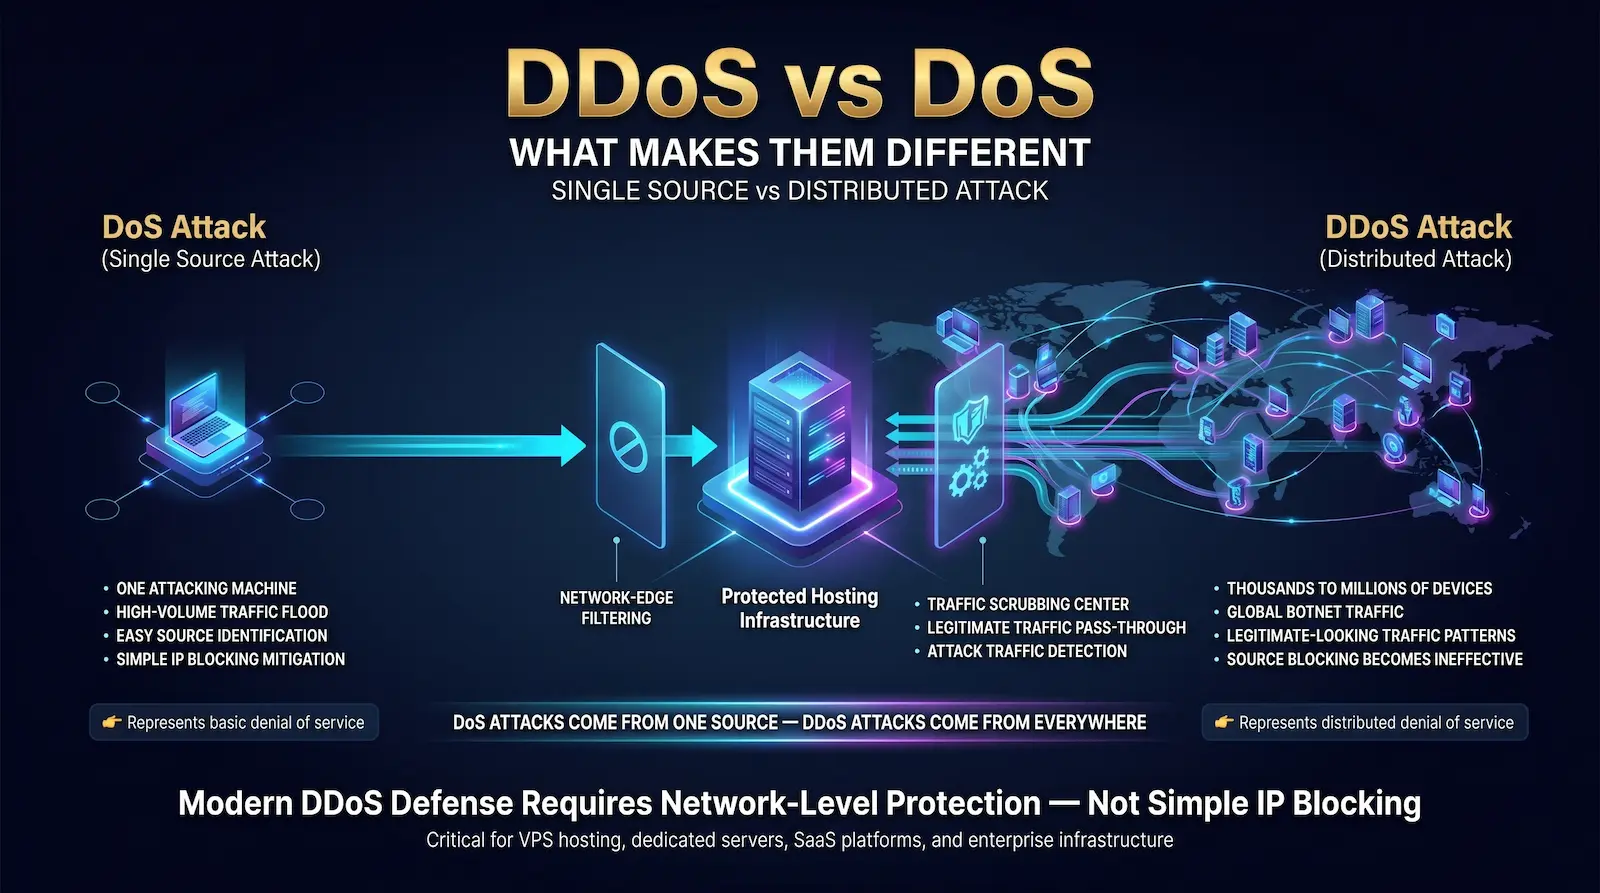
يؤدي هجوم رفض الخدمة (DOS) إلى إرسال حجم حركة مرور مرتفع من جهاز واحد لإرباك الهدف. يقوم هجوم رفض الخدمة الموزع (DDoS) بنفس الشيء باستخدام الآلاف إلى ملايين الأجهزة المخترقة عبر بلدان متعددة ونطاقات IP في وقت واحد - مما يجعل الحظر المستند إلى المصدر شبه مستحيل.
هجوم DOS سهل للتوقف. حدد عنوان IP المهاجم الفردي ، وقم بحظره ، وينتهي الهجوم. حل المهاجمون هذا الدفاع منذ عقود بالتحول إلى نموذج موزع.
هجوم DDoS يعتمد على أ بوت نت - شبكة من الأجهزة تم اختراقها دون علم أصحابها. عندما يرسل كل 500000 عنوان IP فريد تدفقًا صغيرًا من حركة المرور إلى الخادم الخاص بك ، لا يمكنك حظر الهجوم عن طريق حظر المصادر الفردية. يتطابق ملف تعريف حركة المرور مع المستخدمين الشرعيين لأن الأجهزة المخترقة التي تولدها شرعية - يتم التحكم فيها عن بُعد.
وفقا ل دخول ويكيبيديا في هجمات رفض الخدمة، تفصل هذه البنية الموزعة أصل الهجوم (المهاجم) عن مصدر الهجوم (شبكة الروبوت) ، مما يجعل الإسناد والتخفيف أصعب بشكل كبير من الهجمات ذات المصدر الواحد.
يختلف المورد المستهدف حسب نوع الهجوم:
| فئة الهجوم | المورد المستهدف | طبقة OSI |
| هجوم حجمي | عرض النطاق الترددي للشبكة | الطبقات 3-4 |
| هجوم البروتوكول | حالة الاتصال (جدار الحماية، جهاز التوجيه) | الطبقات 3-4 |
| هجوم طبقة التطبيق | وحدة المعالجة المركزية الخادم ، الذاكرة ، المواضيع | الطبقة 7 |
غالبًا ما تستهدف حملة واحدة الثلاثة في وقت واحد - وهي تقنية تسمى DDoS متعددة النواقل والتي نغطيها بالتفصيل أدناه.
كيف تشغل الروبوتات هجمات DDoS
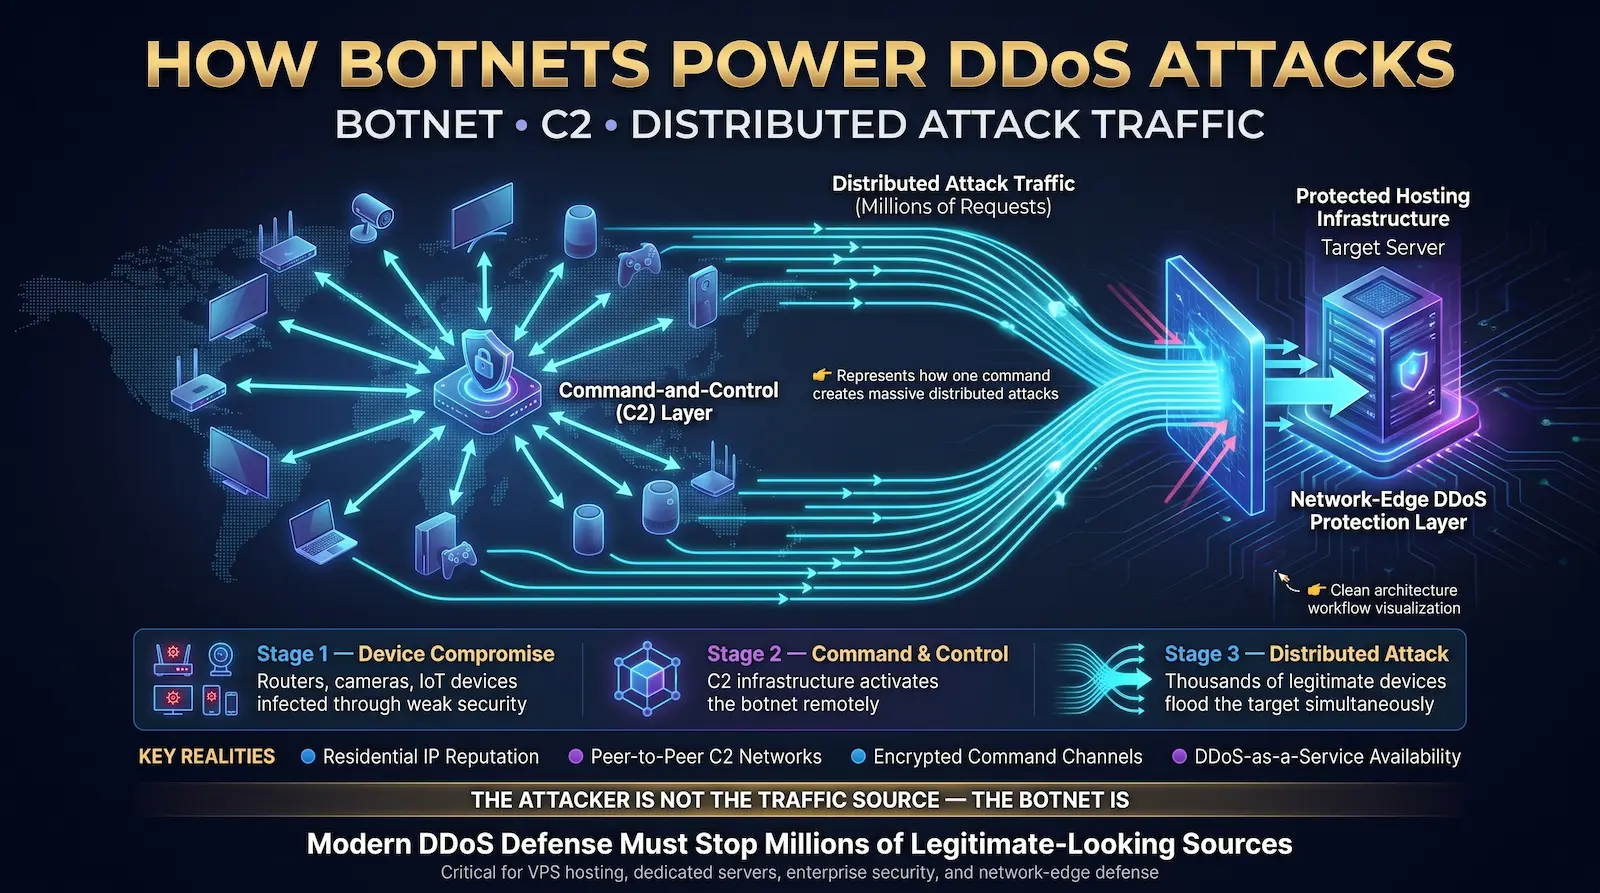
BotNet عبارة عن شبكة من الأجهزة المخترقة - أجهزة التوجيه المنزلية وكاميرات الأمن وأجهزة التلفزيون الذكية وأجهزة استشعار إنترنت الأشياء وأجهزة الكمبيوتر المصابة - يتم التحكم فيها من خلال خادم القيادة والتحكم (C2). يقوم المهاجم بتنشيط الروبوتات عن طريق إرسال تعليمات واحدة عبر قناة C2 ، مما يتسبب في إرسال كل جهاز مخترقة إلى الهدف في نفس اللحظة.
كيف تصبح الأجهزة جزءًا من الروبوتات
يقوم المهاجمون بفحص الإنترنت بحثًا عن الأجهزة ذات الثغرات الأمنية المعروفة أو بيانات اعتماد المصنع الافتراضية. تعد أجهزة التوجيه الرئيسية التي يتم شحنها بكلمات مرور "المسؤول / المسؤول" هي أسهل نقطة دخول. كاميرات IP التي تعمل على البرامج الثابتة القديمة هي التالية. بمجرد اختراق الجهاز ، تنتشر البرامج الضارة بشكل جانبي إلى أجهزة أخرى على نفس الشبكة المحلية.
استخدمت شبكة Mirai Botnet ، التي أنتجت هجوم Dyn DNS الذي حطم الرقم القياسي 1.2 Tbps في أكتوبر 2016 ، هذه الطريقة بالضبط. لقد أصاب أكثر من 600000 جهاز إنترنت الأشياء عن طريق المسح للوصول إلى Telnet مع 61 زوجًا مشتركًا لبيانات اعتماد المصنع. تستمر متغيرات Mirai الحديثة - بما في ذلك Eleven11bot و Aisuru ، وكلاهما تم تتبعهما من قبل فريق الاستجابة للطوارئ في Deepfield في Nokia في أوائل عام 2025 - في استخدام نفس الأسلوب ضد أجهزة إنترنت الأشياء الأحدث.
Nokia’s 2025 DDoS research found that 100 to 200 million IPv4 endpoints now covertly participate in attack traffic via residential proxy networks. These are not data centers. servers—they are household devices: laptops, phones, gaming consoles, DVRs, and baby monitors. The traffic they generate carries a clean residential IP reputation, which breaks IP-reputation-based blocking entirely.
البنية التحتية للقيادة والسيطرة
لا يتواصل المهاجم مباشرة مع كل جهاز مصاب. تعليمات ترحيل خوادم C2. تستخدم شبكات الروبوت الحديثة بنى C2 من نظير إلى نظير بدون نقطة فشل مركزية - إن إسقاط خادم C2 واحد لا يوقف الشبكة. تقوم الروبوتات المتقدمة بتوجيه حركة المرور C2 عبر القنوات المشفرة على المنفذ 443 ، والتعليمات المخفية كحركة مرور HTTPS عادية للتهرب من الاكتشاف.
DDoS-as-a-Service: $5 يشتري هجومًا
تبيع خدمات Booter و Stresser سعة DDoS على أساس الاشتراك - لا تتطلب معرفة تقنية. يبدأ التسعير في أسواق الويب المظلمة بحوالي $5 في الساعة لهجوم صغير ويصل إلى آلاف الدولارات لحملات مستدامة وذات حجم كبير تستهدف البنية التحتية الكبيرة.
في 2025، يوروبول تفكيك العديد من خدمات DDoS للتأجير في العمليات الدولية المنسقة ، واعتقال مسؤولي المنصات ومقاضاة العملاء الذين يدفعون الثمن. يؤكد إجراء التنفيذ أن استخدام خدمة Booter - وليس تشغيل واحدة فقط - يشكل جريمة جنائية في الدول الأعضاء في الاتحاد الأوروبي والولايات المتحدة.
7 أنواع من هجمات DDoS
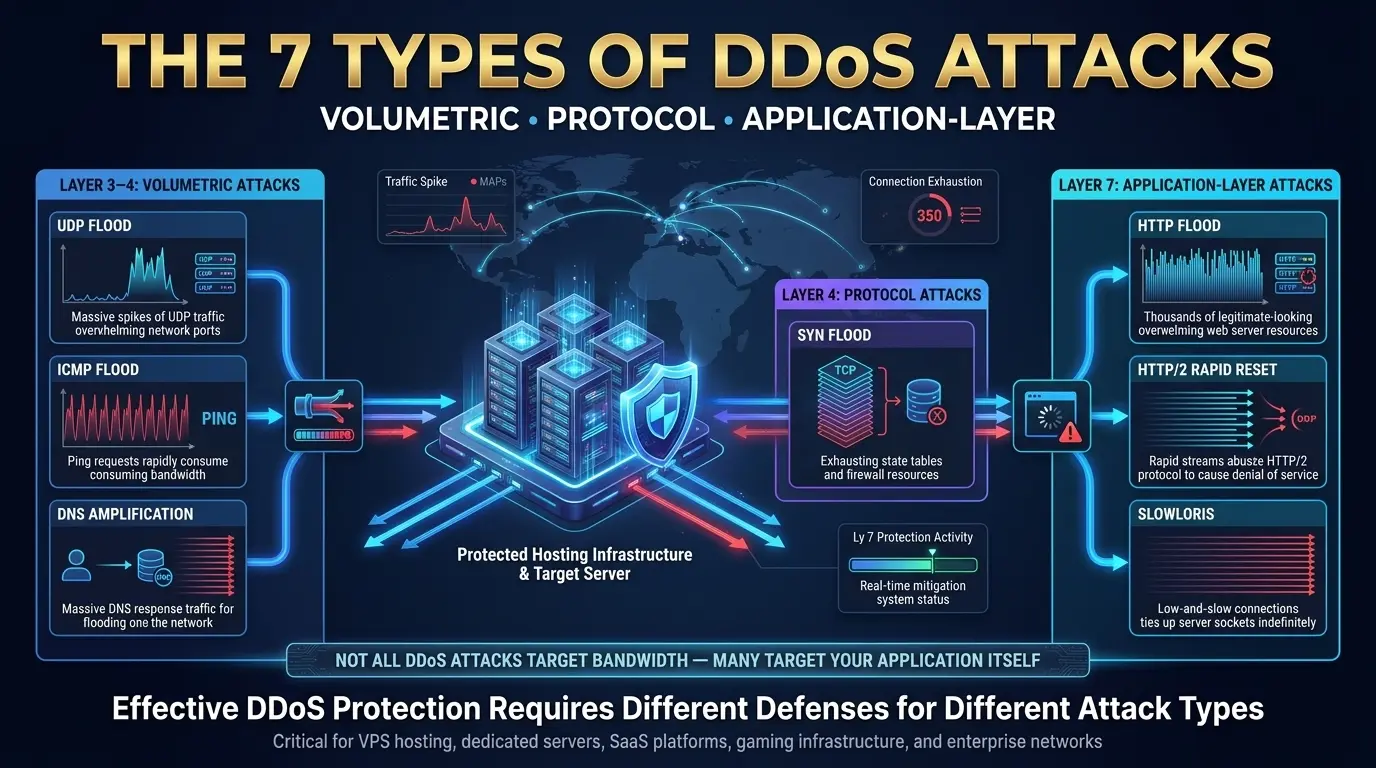
تنقسم هجمات DDoS إلى ثلاث فئات: الهجمات الحجمية التي تشبع عرض النطاق الترددي في الطبقتين 3 و 4 ، وهجمات البروتوكول التي تستنفد جداول حالة الاتصال في أجهزة التوجيه والجدران النارية ، وهجمات طبقة التطبيق التي تطغى على سعة معالجة الخادم في الطبقة 7. يتطلب كل نوع طريقة كشف مختلفة واستجابة تخفيف مختلفة.
1. فيضان UDP
يرسل فيضان UDP كميات هائلة من حزم بروتوكول مخطط بيانات المستخدم إلى منافذ عشوائية على الخادم الهدف. يتحقق الخادم من كل منفذ بحثًا عن خدمة استماع ، ولا يجد شيئًا ، ويرد بحزم ICMP "غير قابلة للوصول". يستنفد هذا التبادل ثنائي الاتجاه النطاق الترددي للشبكة المتاحة للخادم.
لا تتطلب حزم UDP أي مصافحة قبل الإرسال. يمكن للمهاجم الذي يستخدم شبكة روبوتات كبيرة أن يولد ويحافظ على فيضانات UDP متعددة التي تيرابيت مع بنية تحتية متواضعة نسبيًا. عززت فيضانات UDP غالبية أكبر الهجمات الحجمية المسجلة في عام 2025 ، بما في ذلك الهجمات التي تجاوزت 1 تيرا بايت تستهدف الألعاب والخدمات المالية والبنية التحتية للاتصالات.
إشارة الكشف: الارتفاع المفاجئ في حجم حركة مرور UDP ، ومعدل الوصول إلى ICMP المرتفع ، ومصدر IPs المركّز في نطاقات AS محددة.
التخفيف: حد المعدل الداخلي UDP الوارد عند حافة الشبكة المنبع. تطبيق قواعد BGP FlowSpec التي تستهدف الهجوم كنطاقات. بالنسبة للخوادم التي لا تستخدم UDP ، قم بحظر جميع UDP الوارد في المحيط جدار حماية الشبكة.
2. ICMP (Ping) فيضان
يرسل فيضان ICMP دفقًا كبيرًا من حزم طلب صدى بروتوكول رسائل التحكم في الإنترنت (ICMP) - المعروف أيضًا باسم PINGS - إلى الهدف. يجب أن يستجيب الخادم لكل واحد برد صدى ، ويستهلك كلاً من النطاق الترددي الوارد والصادر. يشبع حجم كافٍ من حزم ICMP ارتباط شبكة الخادم قبل أن تتمكن أي حركة مرور شرعية من الوصول إليها.
يعمل متغير Smurf Attack على تضخيم هذا الأمر بشكل أكبر: يرسل المهاجم طلبات ICMP مع عنوان IP الخاص بالهدف كمصدر إلى عنوان بث الشبكة. يستجيب كل جهاز على تلك الشبكة لعنوان IP الخاص بالهدف ، ويضرب حجم الهجوم دون مضاعفة موارد المهاجم. أدت إصلاحات الامتثال لـ RFC في معدات الشبكات الحديثة إلى جعل هجمات السنافر الخالصة أقل فعالية ، لكن الفيضانات ICMP تظل مكونًا قياسيًا للحملات متعددة المتجهات.
إشارة الكشف: يتجاوز حجم حركة مرور ICMP خط الأساس بمقدار 10 أضعاف أو أكثر ؛ حزم ICMP تصل من مصادر متناثرة جغرافيًا على فترات موحدة.
التخفيف: حد معدل ICMP عند الحافة. بالنسبة للخوادم التي لا تحتاج إلى حركة مرور شرعية لـ ICMP ، قم بحظر جميع ICMP الواردة.
3. Syn Flood
يستغل فيضان SYN المصافحة ثلاثية الاتجاهات TCP عن طريق إرسال آلاف الحزم المتزامنة في الثانية إلى الهدف. يخصص الهدف حالة الاتصال لكل واحد ويرد مع Syn-ack ، لكن المهاجم لا يرسل أبدًا ACK النهائي. تملأ الاتصالات نصف المفتوحة جدول حالة اتصال الخادم ، مما يمنع جميع اتصالات TCP الشرعية الجديدة.
المصافحة ثلاثية الاتجاهات (SYN → SYN-ACK → ACK) مطلوبة لإنشاء كل اتصال TCP. يجب أن يحتفظ الخادم بحالة لكل مزامنة يتلقاها أثناء انتظار ACK لإكمال المصافحة. فيضان متزامن من الحجم الكافي يملأ جدول الحالة هذا. عندما يكون الجدول ممتلئًا ، لا يمكن للخادم قبول اتصالات جديدة من أي شخص - تظهر الخدمة في وضع عدم الاتصال.
هذا النوع من الهجوم موثق بالكامل في RFC 4987، الذي يصف فيضان TCP SYN وتدابيره المضادة. تستخدم البنية التحتية الحديثة عادةً ملفات تعريف الارتباط SYN كدفاع - وهي تقنية تسمح للخادم بالتحقق من صحة مصافحة TCP دون تخزين حالة الاتصال للمصافحة غير المكتملة.
إشارة الكشف: نسبة عالية من نصف مفتوحة لاتصالات TCP الراسخة ؛ استخدام جدول حالة الاتصال بالقرب من 100% ؛ يتجاوز معدل المزامنة الواردة معدل إرسال SYN-ACK للخادم.
التخفيف: تمكين ملفات تعريف الارتباط SYN على مستوى نظام التشغيل أو الشبكة. تطبيق حدود المعدل على حزم SYN الداخلية لكل عنوان IP المصدر. تكوين جدار حماية الشبكة لإسقاط حزم SYN من نطاقات IP سيئة معروفة.
4. تضخيم DNS
يستغل هجوم تضخيم DNS محللات DNS المفتوحة لمضاعفة حجم حركة المرور. يسخر المهاجم من عنوان IP الخاص بالهدف ويرسل استعلامات DNS صغيرة (40-60 بايت) إلى الآلاف من أدوات الحل المفتوحة. يرسل كل محلل استجابة DNS كبيرة (تصل إلى 4000 بايت) إلى IP الخاص بالهدف - مما ينتج عنه عامل تضخيم يصل إلى 70x دون الحاجة إلى سعة شبكة روبوتية متناسبة.
تعد هجمات التضخيم من أكثر تقنيات DDoS المتاحة فعالية لأن المهاجم يمكن أن يولد فيضانات على نطاق تيرابت باستخدام موارد متواضعة. تصل حركة مرور الهجوم من عناوين IP لخادم DNS الشرعية في جميع أنحاء العالم ، مما يجعل الحظر المستند إلى المصدر يدمر وظائف DNS الصالحة.
يعمل تضخيم NTP بنفس الطريقة باستخدام الأمر بروتوكول وقت الشبكة ، والذي يمكن أن ينتج استجابات أكبر بـ 4096 مرة من طلب التشغيل. تم أيضًا استغلال SSDP و ClDAP و MemCached كنواقل تضخيم.
إشارة الكشف: ارتفاع في حركة مرور UDP الواردة من المنفذ 53 (DNS) أو المنفذ 123 (NTP) ؛ تعيين مصدر IPS إلى DNS شرعي أو NTP البنية التحتية ؛ حجم حركة المرور غير متناسب مع نشاط DNS الخاص بالخادم.
التخفيف: ترشيح المنبع لنواقل التضخيم على مستوى ISP أو مستوى النقل. تطبيق تصفية الدخول (BCP 38) كتل الحزم ذات المصدر المخادع قبل أن تغادر شبكة المهاجم.
5. HTTP Flood
يرسل فيضان HTTP حجمًا كبيرًا مستدامًا من طلبات HTTP GET أو POST الصالحة إلى خادم ويب أو نقطة نهاية API. على عكس هجمات النطاق الترددي ، تقوم وحدة المعالجة المركزية لوحدة المعالجة المركزية لخادم HTTP ، والذاكرة ، ومجموعات مؤشرات ترابط التطبيق - مما يجعل التطبيق غير مستجيب حتى عندما يظل عرض النطاق الترددي للشبكة متاحًا.
فيضانات HTTP هي الشكل السائد للطبقة 7 DDoS. نظرًا لأن كل طلب صالح نحويًا - رؤوس صحيحة ، وبنية HTTP مناسبة ، وعناوين IP متنوعة المصدر - فمن الصعب بشكل كبير التمييز بين حركة مرور الهجوم والمستخدمين الحقيقيين دون تحليل سلوكي.
تعمل فيضانات HTTP المتقدمة على تدوير سلاسل وكيل المستخدم ورؤوس القبول واللغة وملفات تعريف الارتباط لمحاكاة سلوك المتصفح. بعض المصافحة الكاملة لـ TLS كاملة قبل إرسال الطلبات ، متجاوزة الدفاعات القائمة على بصمات الأصابع. هذا يجعل اكتشاف الطبقة 7 يعتمد على التحليل السلوكي وأنماط المعدل بدلاً من بنية الحزمة.
إشارة الكشف: معدل الطلب لكل مصدر IP مرتفع بشكل غير طبيعي ؛ تستهدف الطلبات نفس نقطة النهاية بشكل متكرر ؛ تفتقر أنماط الطلب إلى مجموعة متنوعة من التصفح العادي (لا توجد طلبات موارد ثابتة ، ولا توجد أحمال للصور) ؛ يرتفع معدل الخطأ على الخادم بشكل حاد.
التخفيف: جدار حماية تطبيق الويب (WAF) مع الحد من المعدل السلوكي. تحديات CAPTCHA لحركة المرور المشبوهة. التخزين المؤقت للحافة لامتصاص طلبات المحتوى الثابتة. تمييز الروبوتات عن المتصفحات عبر تحدي جافا سكريبت في طبقة CDN.
6. HTTP / 2 إعادة الضبط السريع
إساءة استخدام HTTP / 2 Rapid Reset تعدد الإرسال في HTTP / 2 لإنشاء معدل كبير لمعالجة الخادم دون استكمال الطلبات. يفتح المهاجم الآلاف من تدفقات HTTP / 2 ويعيد تعيين كل واحد على الفور باستخدام RST_STREAM - مما يجبر الخادم على معالجة النفقات العامة لكل دفق بينما يتجنب المهاجم انتظار الردود.
هذه الثغرة - المعينة CVE-2023-44487 - تم الكشف عنها في أكتوبر 2023 بعد أن استخدمها المهاجمون لتوليد 201 مليون طلب في الثانية ضد البنية التحتية لـ Cloudflare ، وهو أكبر هجوم من الطبقة السابعة تم تسجيله في ذلك الوقت. على عكس الهجمات الحجمية ، يمكن لـ HTTP / 2 Rapid Reset إنشاء إنتاجية هجومية تتجاوز أي سجل سابق لطبقة التطبيق باستخدام نطاق ترددي صغير نسبيًا.
يجب أن يكون كل خادم يعمل بنظام HTTP / 2 مصححًا لهذا CVE. أصدرت Nginx و Apache و IIS و CDNs الرئيسية تصحيحات في أكتوبر 2023. تظل الخوادم غير المصححة التي تعمل HTTP / 2 عرضة لهذه التقنية المحددة بغض النظر عن تدابير الحماية الأخرى.
إشارة الكشف: معدل RST_STREAM مرتفع للغاية على اتصالات HTTP / 2 ؛ ارتفاعات وحدة المعالجة المركزية للخادم على الرغم من عرض النطاق الترددي المنخفض ؛ اتصالات HTTP / 2 تفتح وتغلق بسرعة دون استكمال أي طلبات.
التخفيف: قم بتطبيق تصحيحات CVE-2023-44487 على جميع خوادم HTTP / 2 التي تدعم. تكوين حدود التزامن HTTP / 2. قم بإنهاء HTTP / 2 في وكيل عكسي مصحح أو CDN يتعامل مع إدارة التدفق قبل إعادة التوجيه إلى الأصل.
7. Slowloris
يحتفظ Slowloris بأكبر عدد من اتصالات HTTP بخادم ويب مفتوحًا لأطول فترة ممكنة عن طريق إرسال رؤوس HTTP الجزئية على فترات بطيئة - بالسرعة الكافية لمنع مهلة الخادم ، وعدم إكمال الطلب أبدًا. يملأ تجمع اتصال الخادم هذه الطلبات غير المكتملة بالكامل ، مما يمنع جميع الاتصالات الجديدة من المستخدمين الشرعيين.
يتطلب Slowloris الحد الأدنى من النطاق الترددي للتنفيذ. يمكن لجهاز واحد إزالة خادم ويب غير محمي ضد هجمات HTTP البطيئة عن طريق الاحتفاظ بمئات الاتصالات مفتوحة إلى أجل غير مسمى. الهجوم فعال بشكل خاص ضد خوادم الويب متعددة الخيوط التي تخصص مؤشر ترابط عامل لكل اتصال - بما في ذلك تكوينات خادم Apache HTTP الأقدم.
إشارة الكشف: تجمع التوصيل قريب من السعة ؛ يوجد عدد كبير من الاتصالات في حالة قراءة رأس HTTP ؛ تدوم الاتصالات لفترة أطول بكثير من وقت اكتمال الطلب النموذجي ؛ عرض النطاق الترددي الوارد أمر طبيعي بينما الخادم غير مستجيب.
التخفيف: تكوين مهلات الاتصال العدوانية. الحد الأقصى للاتصالات لكل IP. استخدم خادم ويب يحركه الحدث (NGINX) أو وكيل عكسي يتعامل مع إدارة الاتصال بشكل منفصل عن معالجة التطبيق. اتصالات الرأس الجزئية لحد المعدل في جدار حماية الشبكة.
DDoS متعددة المتجهات: نموذج الهجوم 2025-2026
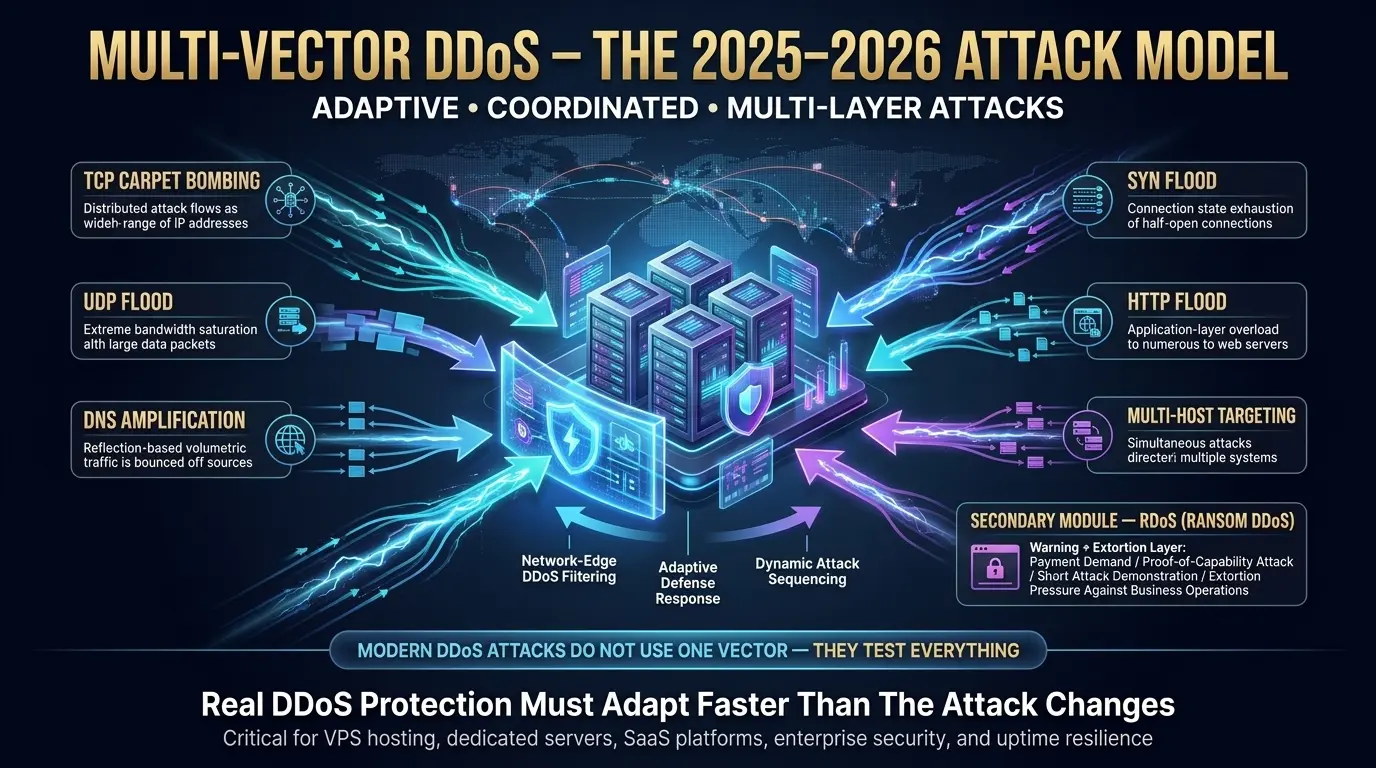
تجمع هجمات DDoS متعددة المتجهات بين نوعين أو أكثر من أنواع الهجمات في حملة منسقة واحدة. تُظهر بيانات التهديد لعام 2025 من Nokia أن 58% من هجمات DDoS تجمع الآن بين متجهات متعددة ، ويستهدف 52% مضيفين متعددين في نفس الوقت. تسلسل المهاجمين يهاجمون أنواع الهجمات ردًا على تصرفات المدافعين ، مما يجعل الحملات متعددة المتجهات قابلة للتكيف وليس ثابتًا.
نموذج "الفيضان الكبير الفردي" لـ DDoS عفا عليه الزمن. في إحدى الحملات الموثقة لعام 2025 التي تتبعها فريق الاستجابة للطوارئ في Deepfield في Nokia ، نفذ المهاجمون أربعة أنواع هجمات متميزة في ثلاث دقائق: تفجير سجاد TCP ، و UDP فيضان ، وتضخيم DNS ، وفيضان SYN عالي السعر. يتم تكييف كل مرحلة بناءً على استجابة المدافع. عندما تم حظر أحد المتجهات ، تحولت الحملة إلى النطاق التالي مع زيادة عرض النطاق الترددي إلى المتجهات المتبقية.
هذا هو الاستطلاع الذي تم بناؤه في الهجوم. يتعلم المهاجم الدفاعات النشطة والمتجهات التي تتجاوزها قبل إطلاق حملة مستمرة.
78% من الهجمات في عام 2025 انتهت في غضون خمس دقائق. هذه ليست علامة على الهجمات الفاشلة. تعتبر الحملات الآلية قصيرة المدى التي تبحث في البنية التحتية والمضي قدمًا هي تقنية الاستطلاع الأساسية لتحديد الأهداف التي تستحق الهجوم بضغط مستمر.
فدية DDoS (RDOS): طبقة الابتزاز
تجمع Ransom DDoS بين عرض قدرة DDoS وطلب الدفع. يرسل المهاجم بريدًا إلكترونيًا تحذيريًا يهدد بهجوم مستمر ما لم يتم دفع فدية - عادةً 5-20 بيتكوين - في غضون 24 ساعة. تأتي بعض تهديدات RDOS بهجوم قصير لإثبات القدرة. يخدع الآخرون تمامًا ولا يهاجمون أبدًا إذا تم تجاهلهم.
ال مركز شكاوى جرائم الإنترنت التابع لمكتب التحقيقات الفدرالي (IC3) تم توثيق $16.6 مليار في خسائر الجرائم الإلكترونية في عام 2024 ، مع DDoS وبرامج الفدية من بين أكثر فئات التهديدات ضررًا ماليًا. غالبًا ما تعمل حملات RDOS بالتوازي مع عمليات برامج الفدية الأوسع ، باستخدام DDoS كضغط إضافي أثناء مفاوضات الفدية.
توصيتنا: لا تدفع. لا يضمن الدفع توقف الهجوم ، ويؤكد رغبتك في الدفع ، ويجعل مؤسستك هدفًا متكررًا. اتصل بشركة NOC الخاصة بمزود الاستضافة و سيسا على الفور.
التكلفة المالية الحقيقية لهجوم DDoS
يكلف هجوم DDoS منظمة غير محمية حوالي $6000 في الدقيقة في خسائر وقت التوقف. في 2025 متوسط مدة الهجوم البالغ 45 دقيقة ، ينتج عن هجوم واحد ما يقرب من $270،000 من التكاليف المباشرة - قبل عقوبات SLA ، ورسوم التخفيف في حالات الطوارئ ، وعمالة الاسترداد ، والأضرار طويلة الأجل بالسمعة.
تقسيم $6000 في الدقيقة:
| فئة التكلفة | كيف تتراكم |
| الإيرادات المفقودة | كل معاملة لا يمكن إتمامها أثناء الانقطاع |
| عقوبات خرق جيش تحرير السودان | المدفوعات التعاقدية لعملاء المؤسسة لكل دقيقة من التوقف |
| التخفيف الطارئ | تفعيل خدمة التنظيف في منتصف الهجوم بأسعار مميزة |
| العمل الهندسي | الموظفون عند الطلب يستجيبون للحادث بتكلفة العمل الإضافي |
| تلف السمعة | توتر العملاء ، وإشارات الترتيب ، وتآكل الثقة بالعلامة التجارية |
47.1 مليون هجمات DDoS تم تسجيلها في عام 2025 - زيادة 236% مقارنة بعام 2024 وفقًا لتقرير Cloudflare - لا تجعل هذا خطرًا نظريًا ولكنه يقين تشغيلي لأي بنية تحتية يمكن الوصول إليها بشكل عام.
للحصول على مثال ملموس: يفقد متجر التجارة الإلكترونية $15000 في الساعة في الطلبات $11،250 في المبيعات خلال هجوم مدته 45 دقيقة. أضف $5،000 في التخفيف الطارئ ، و $3،000 في الوقت الهندسي ، وأي التزامات SLA ، وتكلف الهجوم الفردي أكثر من عام كامل من حماية DDoS المقدمة بشكل صحيح.
9 طرق توقف فعلا هجمات DDoS
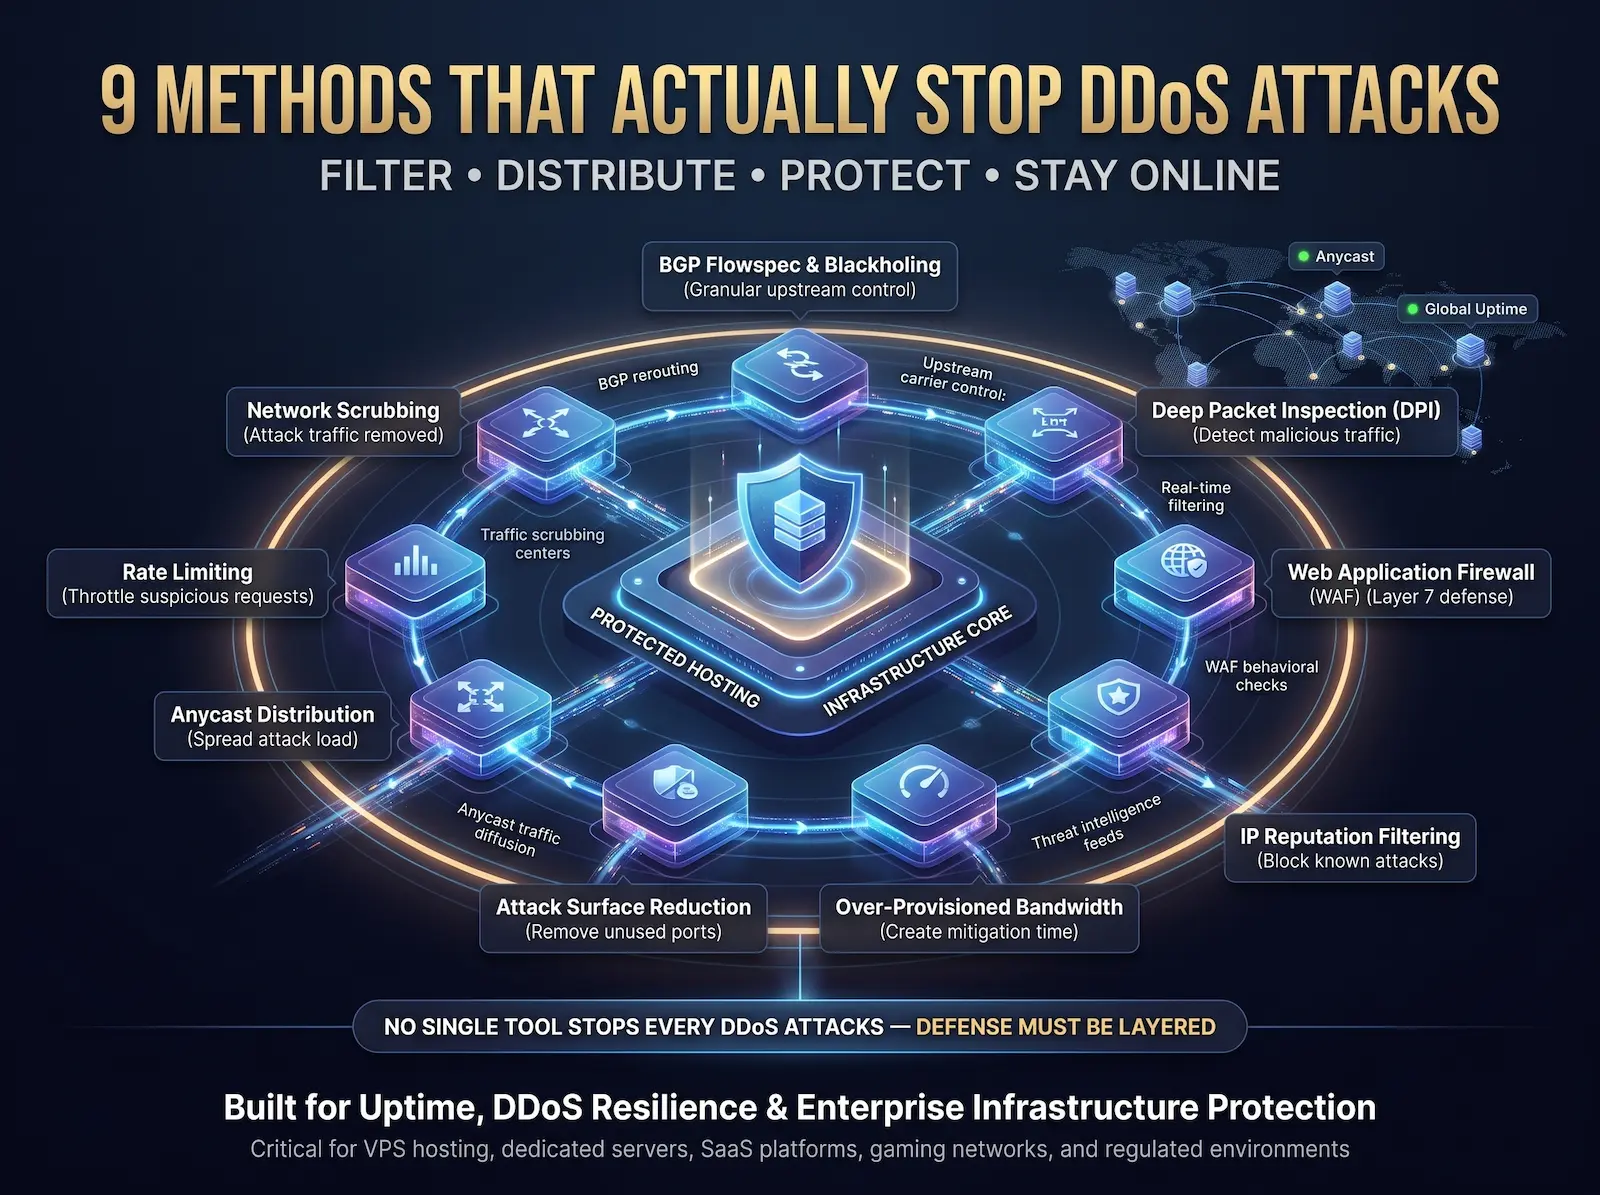
يتطلب إيقاف هجوم DDoS دفاعًا متعدد الطبقات على مستويات شبكة متعددة. يمتص التنظيف في الجزء العلوي من حافة الشبكة الفيضانات الحجمية قبل أن تصل إلى الخادم الخاص بك. يحدد فحص الحزم العميقة حركة مرور الهجوم حسب نمط المحتوى. الحد من المعدل يحد من حركة المرور من مصادر مشبوهة. ينشر توزيع Anycast حمل الهجوم عبر البنية التحتية المشتتة جغرافيًا. لا توجد طريقة واحدة توقف كل نوع هجوم.
الطريقة 1: تنقية DDoS على مستوى الشبكة
يعترض تنقية الشبكة كل حركة المرور إلى عنوان IP مستهدف عبر إعادة توجيه BGP ، ويقوم بتصفية الحزم الضارة باستخدام مجموعات القواعد المستندة إلى DPI ، وإعادة توجيه حركة المرور النظيفة فقط إلى الخادم الوجهة - كل ذلك بدون اتصال الهدف برؤية حجم الهجوم.
يعمل التنظيف على نطاق لا يمكن للدفاعات على مستوى الخادم أن تتطابق معه. هجوم 1 Tbps يضرب منفذ خادمك بسرعة 10 جيجابت في الثانية يشبعه في أجزاء من الثانية. يتم امتصاص نفس الهجوم الذي تم توجيهه إلى مركز فرك بسعة 10+ TBPs من سعة التصفية المتاحة دون التأثير على رابط الخادم الخاص بك.
في Atal Networks ، تم دمج التنظيف في البنية التحتية لشبكتنا. لنا فحص الحزم العميق (DPI) تكتشف الأنظمة في كل نقطة من أنماط الهجوم وتنشط تحويل حركة المرور المستند إلى BGP في أقل من 30 ثانية. كل عميل على موقعنا خادم مخصص تتلقى الخطط هذه الحماية تلقائيًا ، دون الحاجة إلى تكوين.
الطريقة الثانية: BGP Flowspec و Blackholing
BGP FlowSpec (محدد في RFC 5575) يدفع قواعد تصفية حركة المرور الدقيقة إلى أجهزة التوجيه الأولية عبر شبكة موفر كاملة - حظر منافذ مصدر UDP محددة ، أو إسقاط الحزم فوق عتبة الحجم ، أو تحديد معدل حركة المرور من أنظمة مستقلة محددة - دون حظر كل حركة المرور إلى IP المستهدف.
BGP Blackholing هو البديل الأكثر وضوحًا: يتم إسقاط كل حركة المرور إلى بادئة IP محددة في جهاز التوجيه الأولي ، مما يؤدي إلى إيقاف الهجوم على الفور ولكن أيضًا منع المستخدمين الشرعيين من الوصول إلى عنوان IP هذا. يعد Blackholing الملاذ الأخير للهجمات التي تتجاوز قدرة التنظيف.
FlowSpec هو الخيار الجراحي. بدلاً من إلغاء توجيه IP ، تدفع FlowSpec قواعد المطابقة والإجراء المحددة (Block UDP / 53 من AS12345 ، قم بإسقاط حزم ICMP أكثر من 1500 بايت) لكل جهاز توجيه في شبكة الموفر. تنشر بنية BGP الخاصة بنا قواعد FlowSpec على مستوى العالم في غضون 60 ثانية من توصيف الهجوم ، وتستهدف توقيع حركة المرور المحدد دون الإفراط في الحظر.
الطريقة الثالثة: فحص الحزم العميق (DPI)
فحص الحزم العميق يقرأ كل من الرأس والحمولة لكل حزمة في الطبقة 7 ، مما يتيح اكتشاف حركة مرور الهجوم التي تبدو شرعية على مستوى الرأس. يحدد DPI فيضانات طبقة التطبيق ، واستغلال البروتوكول ، وأنماط أوامر BotNet التي لا يمكن لتصفية مستوى IP رؤيتها.
بدون DPI ، يمكن لمركز التنظيف تصفية حسب IP والمنفذ والبروتوكول - ولكن لا يمكنه معرفة فيضان HTTP من زيادة حركة المرور المشروعة أو هجوم تضخيم DNS من حركة مرور DNS العادية. يحدد DPI حركة مرور الهجوم من خلال نمط محتوى الحزم ، وليس أصلها فقط.
تعمل أنظمة DPI الخاصة بنا على أجهزة شبكة مصممة لهذا الغرض في كل نقطة من نقاط التواجد ، حيث تقوم بمعالجة حركة المرور بسرعة الخط - 10 جيجابت في الثانية إلى 100 جيجابت في الثانية - دون إدخال زمن انتقال على اتصال الخادم الخاص بك.
الطريقة 4: تحديد المعدل
الحد من المعدل يحدد حجم الطلبات أو الحزم المقبولة من أي عنوان IP لمصدر واحد ضمن نافذة زمنية محددة. يتم خنق عنوان IP المصدر الذي يرسل أكثر من الحد الذي تم تكوينه - يتم إسقاط حركة المرور الزائدة بينما تستمر حركة المرور من مصادر أخرى بشكل طبيعي.
يعد تحديد السعر أكثر فاعلية ضد شبكات الروبوت ذات التنوع المنخفض في IP وضد هجمات Slowloris التي تجعل الاتصالات مفتوحة. تكوين حدود المعدل في الطبقات:
- طبقة الشبكة: حزم في الثانية لكل عنوان IP مصدر على جدار الحماية المحيط
- طبقة النقل: اتصالات TCP في الثانية لكل عنوان IP المصدر
- طبقة التطبيق: طلبات HTTP لكل دقيقة لكل عنوان IP مصدر لكل نقطة نهاية
إن تحديد السعر وحده غير كافٍ ضد الهجمات الموزعة للغاية حيث يرسل كل من عناوين IP الفريدة حجم حركة مرور صغيرًا ينخفض بشكل فردي إلى ما دون أي عتبة معقولة. اجمعها مع التحليل السلوكي وتصفية سمعة IP.
الطريقة 5: جدار حماية تطبيق الويب (WAF)
يقوم تطبيق ويب جدار حماية مرشحات HTTP و HTTPS بين الإنترنت وتطبيق الويب الخاص بك ، أو حظر الطلبات التي تطابق توقيعات الهجوم ، أو تتجاوز عتبات المعدل ، أو تنشأ من نطاقات IP المحظورة ، أو تفشل في اختبارات التحدي السلوكي. WAF هي طبقة الدفاع الأساسية ضد الطبقة 7 DDoS ، بما في ذلك فيضانات HTTP وإعادة الضبط السريع HTTP / 2.
فئات قواعد WAF للتخفيف من DDoS:
| نوع القاعدة | وظيفة |
| تحديد المعدل | طلبات CAP لكل IP لكل نقطة نهاية لكل نافذة زمنية |
| سمعة IP | منع حركة المرور من نطاقات IP المعروفة سيئة وأرقام AS |
| الحظر الجغرافي | تقييد حركة المرور من البلدان أو المناطق التي ليس لديها مستخدمين شرعيين |
| كشف البوت | تحدي Captcha و JavaScript لحركة المرور المشبوهة |
| توقيعات الحمولة | طلبات الحظر مطابقة أنماط الهجوم المعروفة |
| حدود الاتصال | CAP اتصالات متزامنة من IP واحد |
لأجل خوادم Bare Metal من خلال تشغيل التطبيقات التجارية المهمة ، يقوم فريق هندسة الشبكات لدينا بتكوين مجموعات قواعد WAF المخصصة التي تتوافق مع ملف تعريف حركة المرور المحدد لتطبيقك - مع تجنب الإيجابيات الخاطئة التي تنتجها مجموعات القواعد العامة على أعباء العمل المتخصصة.
الطريقة 6: نشر شبكة Anycast
يقوم Anycast Routing بتعيين عنوان IP واحد للعديد من الخوادم الموزعة جغرافيًا. بروتوكولات التوجيه توجه حركة المرور الواردة إلى أقرب عقدة Anycast استنادًا إلى طوبولوجيا الشبكة. يتم توزيع هجوم DDoS كبير يستهدف عنوان IP Anycast تلقائيًا عبر جميع العقد ، مما يقلل الحمل على أي موقع واحد إلى جزء يمكن التحكم فيه من إجمالي حجم الهجوم.
يمتص الخادم الموجود خلف نقطة دخول واحدة Anycast جزءًا من حركة مرور الهجوم بما يتناسب مع عدد العقد في شبكة Anycast. تشكل أكثر من 213 مركز بيانات لدينا عبر أكثر من 196 دولة شبكة عالمية قادرة على Anycast. يصل هجوم 1 Tbps الذي يضرب شبكة AnyCast المكونة من 20 عقدة إلى كل عقدة بسرعة 50 جيجابت في الثانية - ضمن سعة التنظيف عند كل نقطة من نقاط التواجد.
يوفر Anycast أيضًا المرونة الجغرافية. إذا كانت إحدى المناطق مرهقة ، فإن بروتوكولات التوجيه تقوم تلقائيًا بتحويل حركة المرور نحو العقد ذات السعة المتاحة.
الطريقة 7: خفض سطح الهجوم
Reducing your server’s attack surface means closing every port, protocol, and service that your application does not actively need — eliminating potential amplification vectors and reducing the number of endpoints an attacker can target.
خطوات الحد من سطح الهجوم:
- أغلق جميع المنافذ التي لا يطلبها التطبيق الخاص بك. إذا كان الخادم الخاص بك يعمل بـ HTTPS فقط ، فقم بحظر كل حركة المرور الواردة باستثناء المنفذين 443 و 22 (ssh للإدارة ، مقصورة على عناوين IP المعروفة).
- قم بتعطيل UDP إذا كان التطبيق الخاص بك لا يستخدمه. هذا يقضي عليك كهدف للهجمات الحجمية والتضخيم المستندة إلى UDP.
- انقل الاتصال الداخلي من خادم إلى خادم إلى شبكات VLAN خاصة ، بعيدًا عن الإنترنت العام تمامًا.
- تقييد الوصول إلى واجهة الإدارة (SSH ، RDP) لنطاقات IP محددة باستخدام قواعد جدار الحماية.
- تعطيل البروتوكولات والخدمات غير المستخدمة على مستوى نظام التشغيل.
لدينا خدمات الموقع المشترك وتدعم خطط الخادم المخصصة تكوينات VLAN الخاصة التي تنقل حركة المرور الداخلية إلى قطاعات الشبكة المعزولة ، وتزيلها من سطح الهجوم القابل للتوجيه العام تمامًا.
الطريقة 8: عرض النطاق الترددي المفرط
يوفر عرض النطاق الترددي الزائد فوق استهلاك الذروة العادي DPI وأنظمة التنظيف وقتًا للتنشيط قبل أن يشبع الهجوم الارتباط الخاص بك. يمكن للخادم الذي يعمل عند 30% من النطاق الترددي المتاح أن يمتص زيادة كبيرة في الهجوم قبل تنشيط التخفيف. خادم يعمل بسعة 90% يصبح في وضع عدم الاتصال في اللحظة التي يصل فيها هجوم صغير.
في Atal Networks ، تشتمل خطط الخوادم المخصصة لدينا على منافذ 10 جيجابت في الثانية بسعة رشقات. تم تصميم توفير المنفذ المادي للحفاظ على مساحة الرأس أعلى من عبء حركة المرور العادي ، مما يمنح أنظمة الاكتشاف الآلية لدينا النافذة التي تحتاجها لتوصيف الهجوم والاستجابة له قبل تدهور خدمتك.
الطريقة 9: سمعة الملكية الفكرية وتصفية معلومات التهديد
تستخدم تصفية سمعة IP قوائم حظر محدثة باستمرار لعناوين IP والأنظمة المستقلة المعروفة باستضافة البنية التحتية لـ BotNet وخدمات DDoS-for-Hire وأدوات الهجوم. يؤدي تطبيق هذه القوائم في شبكة Upstream Network Edge إلى إسقاط حركة مرور الهجوم قبل أن تصل إلى رابط شبكة الخادم الخاص بك.
تغذي معلومات التهديدات التجارية من مقدمي الخدمات بما في ذلك Spamhaus والتهديدات الناشئة وفريق Cymru قوائم الحظر التي يتم تحديثها بشكل متكرر بما يكفي لتكون فعالة ضد الروبوتات القائمة على الحملة. لا يتم حظر شبكات الروبوت الوكيلية السكنية - التي توجه حركة المرور من خلال الأجهزة المنزلية ذات سمعة IP النظيفة - بشكل فعال من خلال قوائم السمعة وحدها.
قم بإقران تصفية سمعة IP مع التحليل السلوكي للتغطية مقابل كل من البنية التحتية التقليدية وحركة مرور الوكيل السكني.
حماية DDoS: خادم مخصص مقابل VPS
في البنية التحتية لـ VPS ، تعمل حماية DDoS في طبقة Hypervisor مع موارد التنظيف المشتركة المطبقة بشكل موحد عبر جميع المستأجرين على نفس المضيف المادي. على البنية التحتية المخصصة للخادم ، تعمل DPI والتنظيف على منفذ مادي مخصص مع تكوينات مصممة لملف تعريف حركة مرور التطبيق الخاص بك. يوفر النموذج المخصص حماية أقوى ويزيل مشكلة الجار الصاخب.
هذا التمييز مهم عمليا:
| العامل | استضافة VPS | خادم مخصص |
| نطاق الحماية | مستوى المضيف، مشترك مع جميع الأجهزة الافتراضية على الخادم الفعلي | على مستوى المنفذ ، مخصص لخادمك |
| تخصيص السياسة | قواعد موحدة لجميع المستأجرين | قواعد DPI مخصصة لتطبيقك |
| مخاطر الجار الصاخب | يؤثر عليك DDoS الذي يستهدف جهازًا افتراضيًا آخر على مضيفك | منفذك معزول عن حركة مرور العملاء الآخرين |
| فرك عرض النطاق الترددي | مشترك عبر جميع أجهزة VM على المضيف الفعلي | مخصص لمنفذ الخادم الخاص بك |
| BGP FlowSpec مخصص | غير قابل للتكوين لكل مستأجر | متاح عند الطلب |
| الأفضل ل | التطبيقات القياسية تحت مخاطر هجوم معتدلة | تطبيقات عالية القيمة، خدمات مالية، ألعاب، رعاية صحية، تجارة إلكترونية |
بالنسبة للمؤسسات التي يساوي فيها وقت التشغيل بشكل مباشر الإيرادات - منصات التجارة الإلكترونية وتطبيقات SaaS مع التزامات SLA والبنية التحتية للتداول المالي وخوادم الألعاب -خوادم مخصصة مع حماية DDoS المخصصة تتطابق مع ملف تعريف المخاطر لأعباء العمل.
استجابة هجوم DDoS: خطوة بخطوة
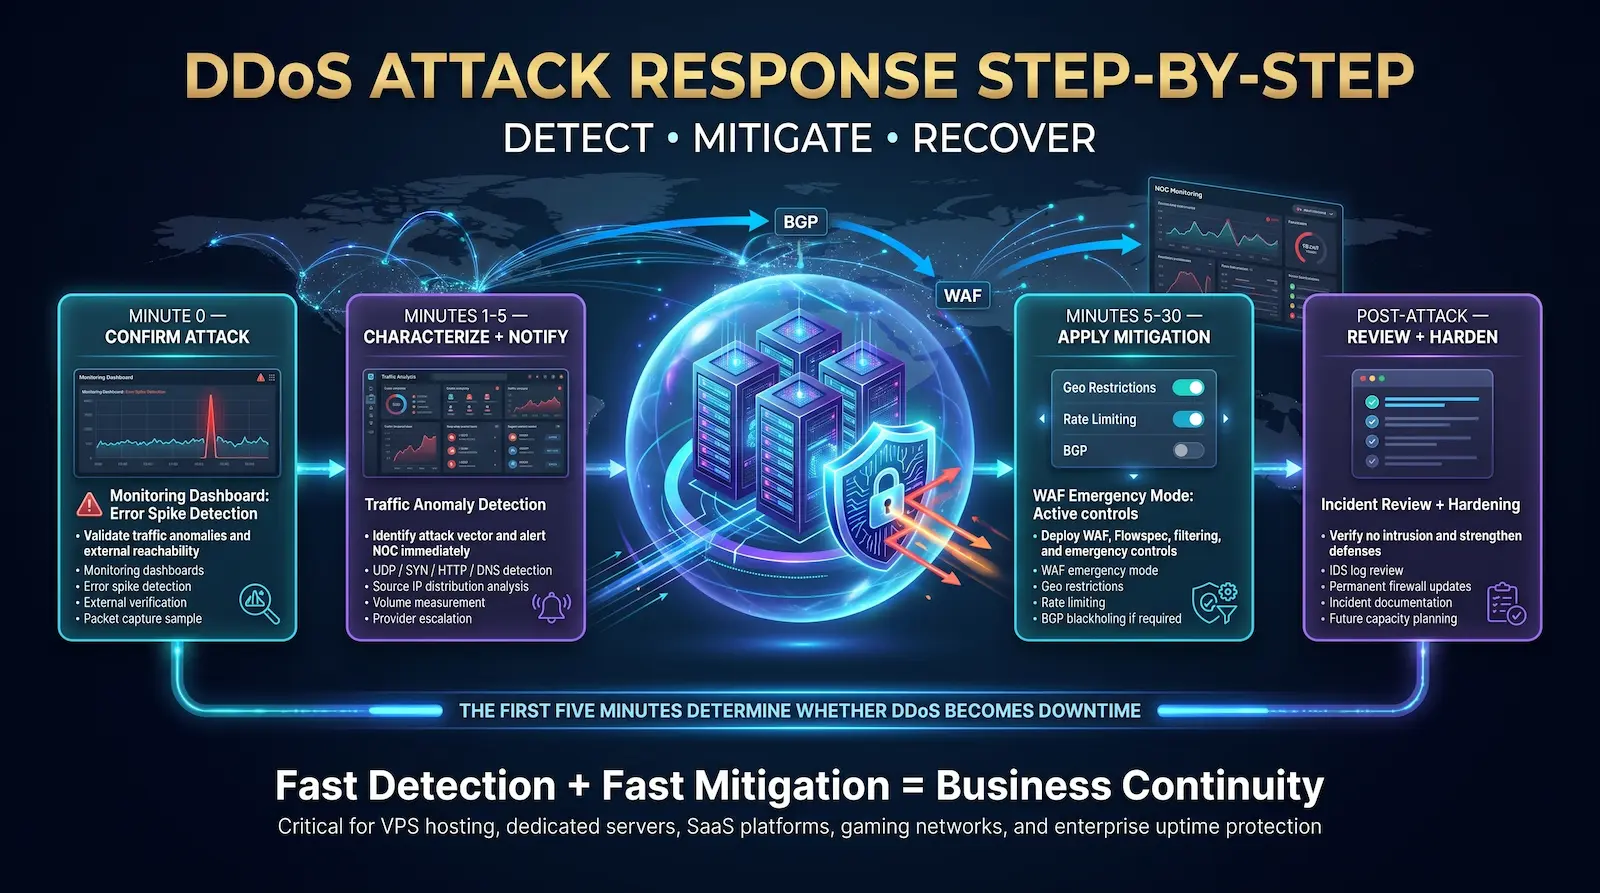
عندما يبدأ هجوم DDoS ، تحدد الدقائق الخمس الأولى ما إذا كان الحادث محتواًا بسرعة أو يتسبب في انقطاع ممتد. قم بتأكيد الهجوم ، وتوصيف متجه حركة المرور ، وإخطار NOC لمزود الاستضافة ، وقم بتنشيط التخفيف الذي تم تكوينه مسبقًا - في هذا التسلسل ، بأسرع ما يمكن.
الدقيقة 0 - تأكد من أنه هجوم
- تحقق من لوحة تحكم المراقبة الخاصة بك بحثًا عن حالات شاذة في حجم حركة المرور ، وارتفاعات معدل الخطأ ، وتغييرات عدد الاتصال.
- تأكد من أنه لا يمكن الوصول إلى الخادم من مواقع خارجية ، وليس فقط شبكتك الحالية.
- تحقق من صفحة حالة مزود الاستضافة الخاصة بك لأحداث الشبكة الإقليمية.
- اسحب عينة التقاط الحزمة من حافة الشبكة لتحديد خصائص حركة المرور.
الدقائق 1-5 - تميز وإخطار
- حدد متجه الهجوم من التقاطات الحزمة: UDP Flood و Syn Flood و HTTP Flood و DNS تضخيم.
- ملاحظة توزيع IP المصدر - هل تتركز المصادر في نطاقات محددة أو مبعثرة عالميًا؟
- قم بقياس حجم الهجوم بالجيجابت في الثانية (لهجمات النطاق الترددي) أو RPS / PPS (لهجمات التطبيق والبروتوكول).
- اتصل بمزود الاستضافة الخاص بك على الفور. إذا كنت أحد عملاء Atal Networks ، فقم بالوصول إلى NOC على مدار الساعة طوال أيام الأسبوع. توفير توصيف متجه الهجوم وتقدير الحجم. ينشر فريقنا قواعد FlowSpec في غضون 60 ثانية من تلقي ملف تعريف الهجوم الخاص بك.
الدقائق 5-30 - تطبيق ومراقبة التخفيف
- تنشيط وضع الطوارئ WAF: الحد الأقصى للمعدل وتمكين القيود الجغرافية إذا كانت قاعدة المستخدمين ملزمة جغرافيًا.
- قم بتطبيق قوائم حظر IP لنطاقات مصدر الهجوم المعروفة.
- تقليل سطح الهجوم: قم بتعطيل المنافذ والبروتوكولات والخدمات غير المستخدمة مؤقتًا.
- بالنسبة للهجمات ذات الحجم الشديد ، اطلب BGP Blackholing لعنوان IP المهاجم إذا كان من الممكن عزل الخدمات الأخرى على نفس الشبكة الفرعية.
- راقب التحولات المتجهة. هجمات المتجهات المتعددة تبديل التقنيات بعد حظر أحد المتجهات.
ما بعد الهجوم - مراجعة وتصلب
- تحقق من سجلات كشف التطفل. كثيرا ما تستخدم DDoS كإلهاء لمحاولة اقتحام متزامنة. تحقق من عدم حدوث وصول غير مصرح به أثناء نافذة الحادث.
- تحديث قواعد جدار الحماية و WAF لحظر أنماط الهجوم المحددة بشكل دائم.
- توثيق الجدول الزمني للحادث وخصائص الهجوم وفعالية التخفيف.
- الإبلاغ عن هجمات مستمرة أو معقدة سيسا وإذا كان RDOS ، إلى قسم الإنترنت في مكتب التحقيقات الفدرالي.
- مراجعة الخاص بك استراتيجية أمن الشبكة للتحسينات الهيكلية: تغطية إضافية لـ Anycast ، وزيادة سعة التنظيف ، وإفراط في عرض النطاق الترددي.
العواقب القانونية لهجمات DDoS
يعد شن هجوم DDoS جريمة فيدرالية في الولايات المتحدة بموجب 18 U.S.C. § 1030 (قانون الاحتيال وإساءة استخدام الكمبيوتر) ، التي تحمل عقوبات تصل إلى 10 سنوات في السجن الفيدرالي لكل جريمة. في الاتحاد الأوروبي ، يجرم التوجيه 2013/40 / الاتحاد الأوروبي الهجمات على نظم المعلومات بعقوبات سجن تصل إلى 5 سنوات.
ينطبق التعرض القانوني على المهاجم وعلى عملاء خدمات DDoS-for-Hire. في 2025، يوروبول مقاضاة كل من مشغلي خدمة Booter والمستخدمين الذين يدفعون لهم القدرة على الهجوم ، مما يدل على أن "لقد دفعت للتو مقابل خدمة ما" ليس دفاعًا قانونيًا.
عقوبات الولايات المتحدة بموجب CFAA:
- حتى ١٠ سنوات السجن الاتحادي لارتكاب جريمة أولى
- حتى 20 سنه لتكرار الجرائم أو الهجمات على أنظمة الكمبيوتر المحمية
- المسؤولية المدنية تجاه المنظمات المعتدية عن الأضرار الموثقة
بالنسبة لضحايا هجمات DDoS ، فإن وجود ضوابط أمنية غير كافية يمكن أن يخلق مسؤولية:
- غرامات اللائحة العامة لحماية البيانات إذا تسبب الهجوم في حدوث فشل في التوافر يؤثر على معالجة البيانات الشخصية في الاتحاد الأوروبي (تتطلب المادة 32 "إجراءات فنية مناسبة")
- فشل PCI DSS إذا تعطل توفر نظام بيانات حامل البطاقة
- مطالبات الخرق التعاقدي من عملاء المؤسسات الذين يحملون اتفاقيات مستوى الخدمة الجهوية
تعد تدابير حماية DDoS الموثقة - مثل التنظيف على مستوى الشبكة وسجلات تكوين WAF وسجلات الاستجابة للحوادث - جزءًا من إظهار "التدابير الفنية المناسبة" التي تتطلبها كل من اللائحة العامة لحماية البيانات ومعظم أطر عمل أمان المؤسسات.
كيف يحمي Atal Networks الخادم الخاص بك
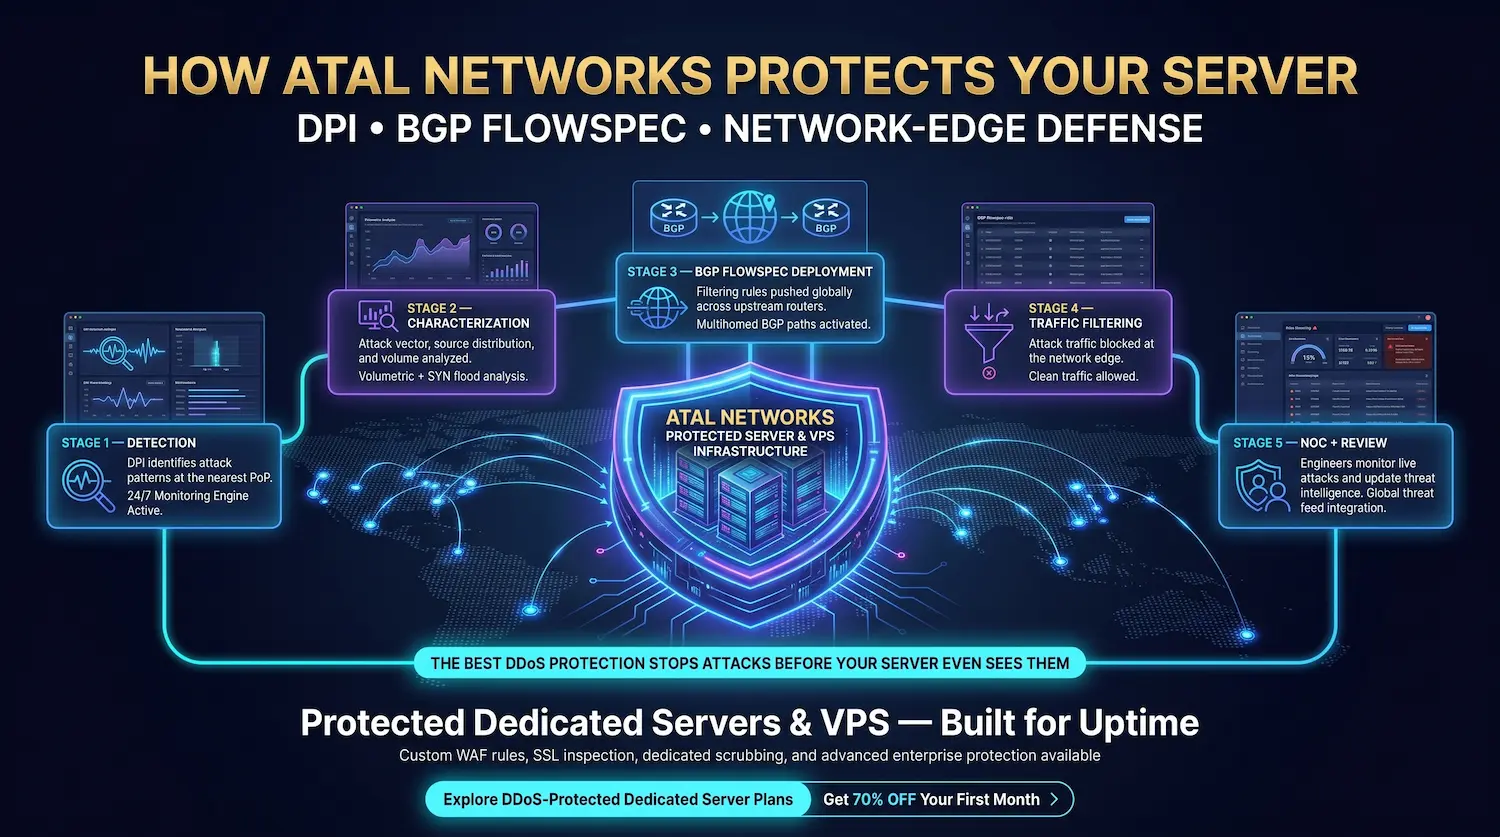
يجلس كل خادم Atal Networks مخصص و VPS خلف البنية التحتية لحماية DDoS على مستوى الشبكة ، والتي تستخدم فحص الحزم العميق لاكتشاف أنماط الهجوم و BGP FlowSpec لتصفيةها عند حافة الشبكة - تلقائيًا ، قبل أن تصل حركة مرور الهجوم إلى منفذ الخادم الخاص بك.
فيما يلي التسلسل الدقيق عندما يستهدف الهجوم عميل Atal Networks:
- الكشف. تحدد أنظمة DPI عند حافة الشبكة ، عند أقرب نقطة وجود ، نمط الهجوم - الخصائص الحجمية ، ونسبة الفيضانات المتزامنة ، وشذوذ طلب HTTP ، وتوقيع تضخيم DNS.
- توصيف. يتم تسجيل متجه الهجوم وتوزيع المصدر والحجم وتمريرها إلى وحدة التحكم في التخفيف.
- نشر BGP FlowSpec. يتم دفع قواعد التخفيف المطابقة لتوقيع الهجوم عبر شبكة BGP متعددة الأجهزة الخاصة بنا إلى جميع أجهزة التوجيه الأولية في غضون 60 ثانية.
- إعادة توجيه حركة المرور. يتم تصفية حركة المرور المطابقة لقواعد FlowSpec عند حافة الشبكة. تستمر حركة المرور النظيفة على المسار الأصلي إلى الخادم الخاص بك.
- مراقبة NOC. يتلقى مهندسو الشبكات لدينا تنبيهًا ويراقبون الهجوم في الوقت الفعلي ، وعلى استعداد لتعديل القواعد إذا قام الهجوم بتغيير المتجهات.
- مراجعة ما بعد الهجوم. يتم تسجيل خصائص الهجوم واستخدامها لتحديث معلومات التهديد العالمية لجميع العملاء.
بالنسبة للعملاء الذين يقومون بتشغيل تطبيقات ذات متطلبات حماية محددة - حدود الأسعار المخصصة ، وقواعد تصفية طبقة التطبيق ، وفحص SSL للامتثال ، أو حجوزات سعة التنظيف المخصصة - يقوم فريق هندسة الشبكات لدينا بتكوينها على مستوى المنفذ.
استكشف خطط الخوادم المخصصة المحمية من DDoS - احصل على 70% من الشهر الأول
أسئلة متكررة حول هجمات DDoS
ما هو هجوم DDoS؟
يغمر هجوم رفض الخدمة الموزع (DDoS) خادمًا أو شبكة أو خدمة عبر الإنترنت مع حركة مرور من آلاف إلى ملايين الأجهزة المخترقة حتى لا يتمكن الهدف من الاستجابة للمستخدمين الشرعيين. تستهدف هجمات DDoS النطاق الترددي أو سعة حالة الاتصال أو موارد معالجة التطبيقات - غالبًا ما تكون الثلاثة في حملة منسقة واحدة. السمة المميزة هي المصدر الموزع: تنشأ حركة المرور من العديد من الأجهزة في العديد من البلدان في وقت واحد.
كيف يختلف هجوم DDoS عن هجوم DOS؟
يرسل هجوم DOS (رفض الخدمة) حجمًا كبيرًا من حركة المرور من جهاز مصدر واحد. يؤدي حظر عنوان IP المهاجم الفردي إلى إيقاف الهجوم على الفور. يستخدم هجوم DDoS شبكة من الآلاف إلى ملايين الأجهزة المخترقة عبر عناوين IP الموزعة ، مما يجعل الحظر المستند إلى المصدر شبه مستحيل. من الصعب إيقاف هجمات DDoS بشكل ملحوظ لأن حركة المرور تأتي من مصادر متنوعة ومشروعة.
ما هي المدة التي يستمر فيها هجوم DDoS عادةً؟
تُظهر بيانات أبحاث DDoS لعام 2025 من Nokia أن 781TP3 من الهجمات تنتهي في غضون خمس دقائق وتنتهي 37% في غضون دقيقتين. ومع ذلك ، كان متوسط مدة الهجوم في عام 2025 45 دقيقة وفقًا لتحليل كينتيك. يمكن تشغيل حملات Ransom DDoS لساعات أو أيام. استمرت الحملات المستمرة من قبل الجماعات الإجرامية المنظمة أو التي ترعاها الدولة أسابيع. يعد التخفيف الآلي الذي يتم تنشيطه في غضون 60 ثانية من المتطلبات الحاسمة للحد من الضرر الناجم عن هجمات الانفجار القصير.
هل يمكن استخدام هجوم DDoS لسرقة البيانات؟
هجوم DDoS لا يسرق البيانات بشكل مباشر. DDoS هو هجوم متوفر - والغرض منه هو جعل الخدمة غير قابلة للوصول. ومع ذلك ، يستخدم الجهات الفاعلة في التهديد DDoS بشكل متزايد كإلهاء أو ستار دخان لمحاولة اقتحام متزامنة. بينما تركز فرق الأمن على استعادة توفر الخدمة ، يبحث المهاجمون عن نقاط الضعف في أنظمة المصادقة ، أو الثغرات الأمنية غير المصححة ، أو عناصر التحكم في الوصول التي تم تكوينها بشكل خاطئ. قم دائمًا بمراجعة سجلات اكتشاف التطفل وسجلات الوصول بعد أي حادث DDoS.
هل يحمي VPN من هجمات DDoS؟
يخفي VPN عنوان IP الحقيقي الخاص بك ، مما يمنع المهاجمين من توجيه حركة المرور إلى عنوان الشبكة الفعلي لخادمك. إذا كان المهاجم لا يعرف عنوان IP الحقيقي لخادمك ، فلا يمكنه استهدافه. ومع ذلك ، بمجرد تحديد IP الحقيقي الخاص بك - من خلال اتصال سابق أو تسرب DNS أو اكتشاف آخر - لا تحمي VPN من فيضان حركة المرور نفسها. تتطلب حماية DDoS الحقيقية تنظيفًا أوليًا على مستوى الشبكة ، وليس التشفير المستند إلى نقطة النهاية.
هل حماية DDoS مضمنة مع استضافة Atal Networks؟
نعم. تشتمل جميع خطط Atal Networks المخصصة وخطط VPS على حماية DDoS على مستوى الشبكة كميزة قياسية. يتم تنشيط الكشف الذي يعمل بنظام DPI والتخفيف المستند إلى BGP FlowSpec تلقائيًا عبر جميع مراكز البيانات التي يزيد عددها عن 213 على مستوى العالم في غضون 60 ثانية من اكتشاف الهجوم. يمكن للعملاء الذين لديهم متطلبات متقدمة - الحد من الأسعار المخصصة ، وتصفية طبقة التطبيق ، وفحص SSL للامتثال ، أو سعة التنظيف المخصصة - طلب تكوينات حماية DDoS مخصصة من فريق هندسة الشبكات لدينا عبر اتصل.
هل يمكن إرجاع هجوم DDoS إلى المهاجم؟
يصعب تتبع هجمات DDoS في الوقت الفعلي لأن حركة مرور الهجوم تأتي من أجهزة الطرف الثالث المخترقة ، وليس أجهزة المهاجم الخاصة. المهاجمون أيضًا محاكاة عناوين IP المصدر في بعض أنواع الهجمات. يتتبع تطبيق القانون مرتكبي DDoS من خلال تحليل البنية التحتية لخادم C2 ، واستضافة سجلات لخدمات Booter ، وسجلات الدفع المالية ، وتعاون الوكالة الدولية. أدت عمليات الإزالة التي أجرتها Europol لعام 2025 DDoS-for-Hire إلى اعتقال المشغلين والمستخدمين ، مما يؤكد أن التحقيق يؤدي إلى الملاحقة القضائية.
ما هو الفرق بين تخفيف DDoS والوقاية من DDoS؟
تقلل منع DDoS من احتمالية نجاح الهجوم من خلال تقليل سطح الهجوم ، وعرض النطاق الترددي المفرط ، وبنية Anycast ، وقواعد جدار الحماية التي تم تكوينها مسبقًا. التخفيف من DDoS هو عملية نشطة لاكتشاف هجوم قيد التقدم ، وتصفية حركة المرور الضارة ، وإعادة توجيه حركة المرور النظيفة فقط إلى الوجهة. الوقاية تحد من المخاطر قبل الهجوم. التخفيف يحد من الضرر عند حدوثه. تتطلب استراتيجية الدفاع الكاملة كليهما ، مع عمل التخفيف تلقائيًا عند حافة الشبكة ، لذلك يتم تنشيطه بشكل أسرع من أي استجابة بشرية.
مقالات ذات صلة
- ما هو فحص الحزم العميقة (DPI)؟ - تقنية الكشف وراء تخفيف DDoS
- جدران حماية الشبكة: الأنواع والوظائف والتكوين - دفاع الخط الأول لمحيط الخادم الخاص بك
- دليل أمان الشبكة لعملاء الخادم المخصصين - استراتيجية أمنية كاملة للبنية التحتية للخادم
- خوادم مخصصة مع حماية DDoS مدمجة - حماية على مستوى الأجهزة لأعباء العمل عالية القيمة
- خطط استضافة VPS - استضافة البنية التحتية المشتركة مع حماية DDoS على مستوى الشبكة
- خوادم Bare Metal - أجهزة غير مشتركة لأقصى قدر من الأمان
- البنية التحتية للوكيل والشبكة الافتراضية الخاصة - الخصوصية - تكوينات الخادم أولاً