 Ir al contenido



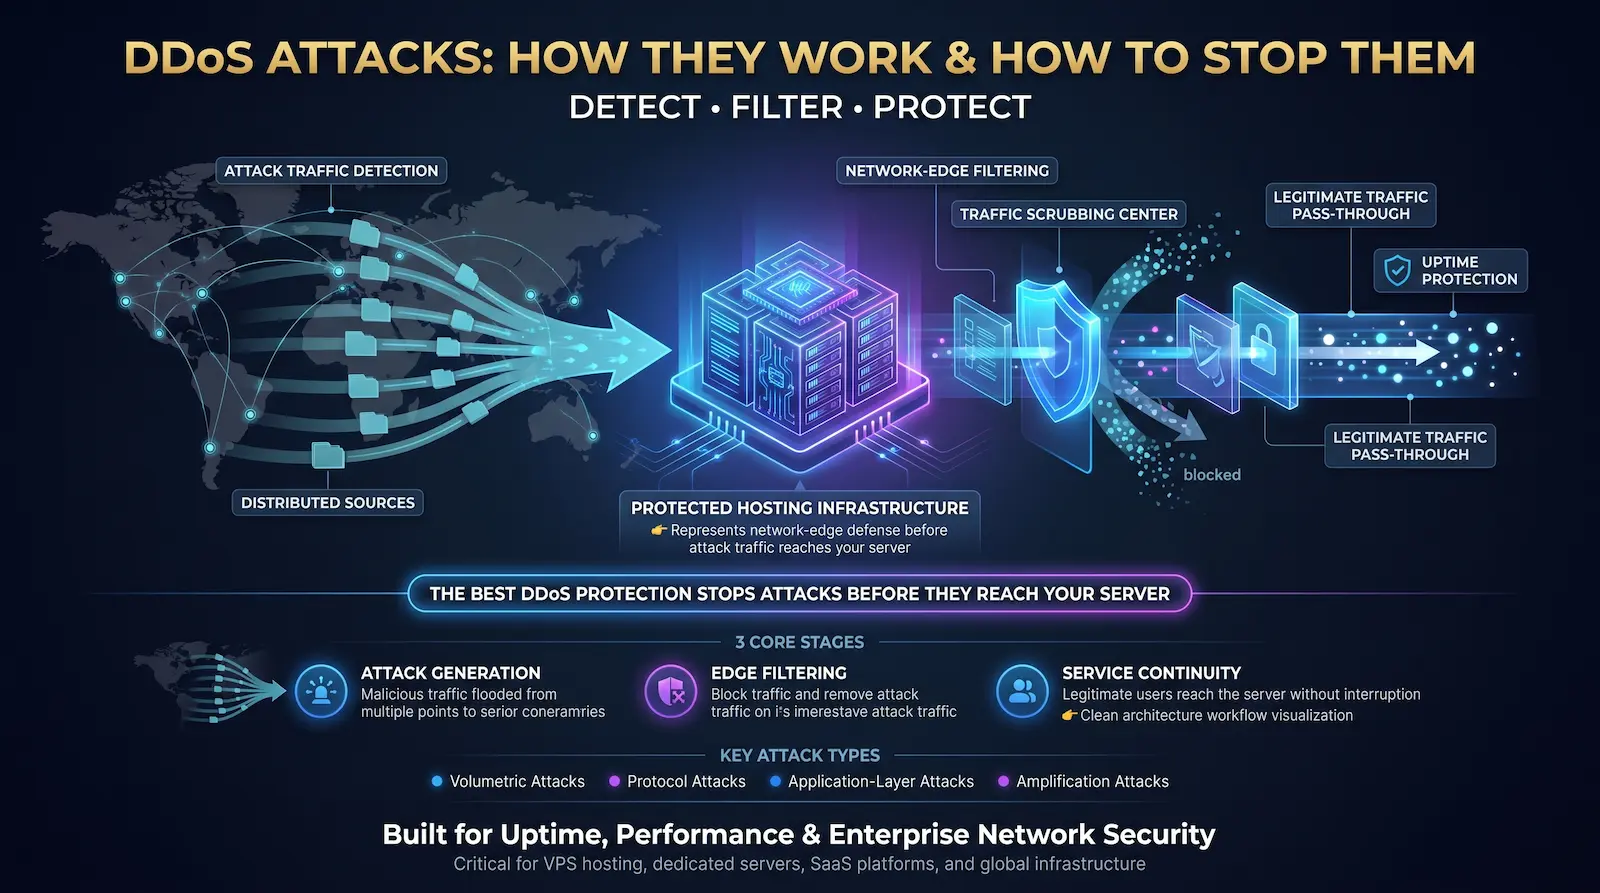
Un ataque de denegación de servicio distribuido (DDoS) inunda un servidor, una red o un servicio en línea con tráfico de miles a millones de dispositivos comprometidos hasta que ya no puede responder a los usuarios legítimos. DDoS ataca el ancho de banda, la capacidad de conexión o el poder de procesamiento de aplicaciones, todo a la vez, desde fuentes distribuidas en docenas de países, lo que hace que sean casi imposibles de bloquear solo por la dirección IP.
Los números detrás de esta amenaza no son abstractos. En el primer trimestre de 2025, Cloudflare bloqueó 20,5 millones de ataques DDoS, igualando 96% de todo lo que bloqueó en todo 2024. El ataque individual más grande registrado alcanzó su punto máximo en 22,2 terabits por segundo en septiembre. 2025. Los ataques a escala terabit ahora ocurren a diario.
Una organización desprotegida pierde aproximadamente $6,000 por minuto durante un ataque DDoS, según Análisis de DDoS 2026 de Kentik. A los 45 minutos de duración promedio del ataque, es decir, $270,000 por incidente, antes de tener en cuenta los daños a la reputación, las sanciones de SLA y la rotación de clientes.
En Atal Networks, nuestro equipo de ingeniería de redes se defiende de los ataques DDoS de forma continua en más de 213 centros de datos en más de 196 países. Nuestra mitigación basada en Scrubbing y BGP FlowSpec de DPI protege a más de 36.000 servidor dedicado y Alojamiento VPS clientes todos los días. Este artículo cubre cómo se construyen estos ataques, cómo se ejecutan y qué los detiene exactamente.
índice
- DDoS vs. DOS: ¿Qué los hace diferentes?
- Cómo las botnets potencian los ataques DDoS
- Los 7 tipos de ataques DDoS
- DDoS multivector: el modelo de ataque 2025-2026
- El costo financiero real de un ataque DDoS
- 9 métodos que realmente detienen los ataques DDoS
- Protección DDoS: Servidor dedicado frente a VPS
- Respuesta de ataque DDoS: paso a paso
- Consecuencias legales de los ataques DDoS
- Cómo Atal Networks protege su servidor
- Preguntas frecuentes sobre los ataques DDoS
- Artículos relacionados
DDoS vs. DOS: ¿Qué los hace diferentes?
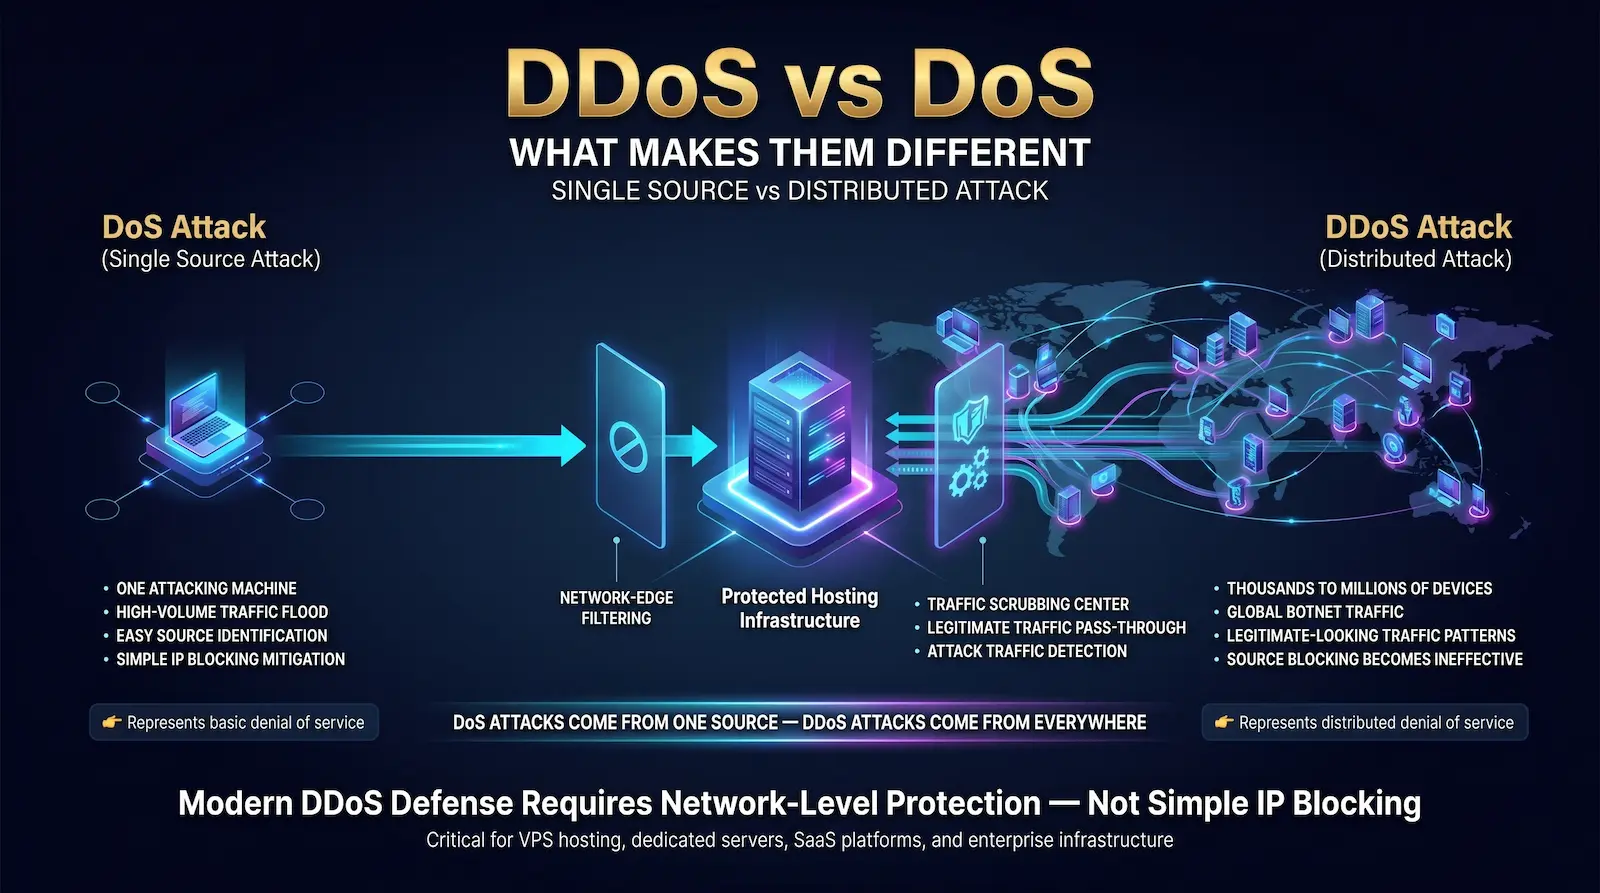
Un ataque de denegación de servicio (DOS) envía un alto volumen de tráfico desde una sola máquina para abrumar a un objetivo. Un ataque de denegación de servicio distribuido (DDoS) hace lo mismo usando miles a millones de dispositivos comprometidos en varios países y rangos de IP simultáneamente, lo que hace que el bloqueo basado en fuentes sea casi imposible.
Un ataque DOS es fácil de detener. Identifique la dirección IP de ataque única, bloquéela y el ataque finaliza. Los atacantes resolvieron esta defensa hace décadas cambiando a un modelo distribuido.
Un ataque DDoS se basa en un red de bots — una red de dispositivos comprometidos sin el conocimiento de sus propietarios. Cuando 500.000 direcciones IP únicas envían cada una un pequeño flujo de tráfico a su servidor, no puede bloquear el ataque al prohibir las fuentes individuales. El perfil de tráfico coincide con usuarios legítimos porque los dispositivos comprometidos que lo generan son legítimos, solo se están controlando de forma remota.
de acuerdo con La entrada de Wikipedia sobre ataques de denegación de servicio, esta arquitectura distribuida separa el origen de ataque (el atacante) de la fuente de ataque (la botnet), haciendo que la atribución y la mitigación sean exponencialmente más difíciles que los ataques de fuente única.
El recurso objetivo varía según el tipo de ataque:
| Categoría de ataque | Recurso dirigido | Capa OSI |
| ataque volumétrico | Ancho de banda de red | Capas 3-4 |
| Ataque de protocolo | Estado de conexión (Firewall, Router) | Capas 3-4 |
| Ataque de capa de aplicación | Servidor CPU, memoria, hilos | Capa 7 |
Una sola campaña a menudo se dirige a los tres simultáneamente, una técnica llamada DDo multivector que cubrimos en detalle a continuación.
Cómo las botnets potencian los ataques DDoS
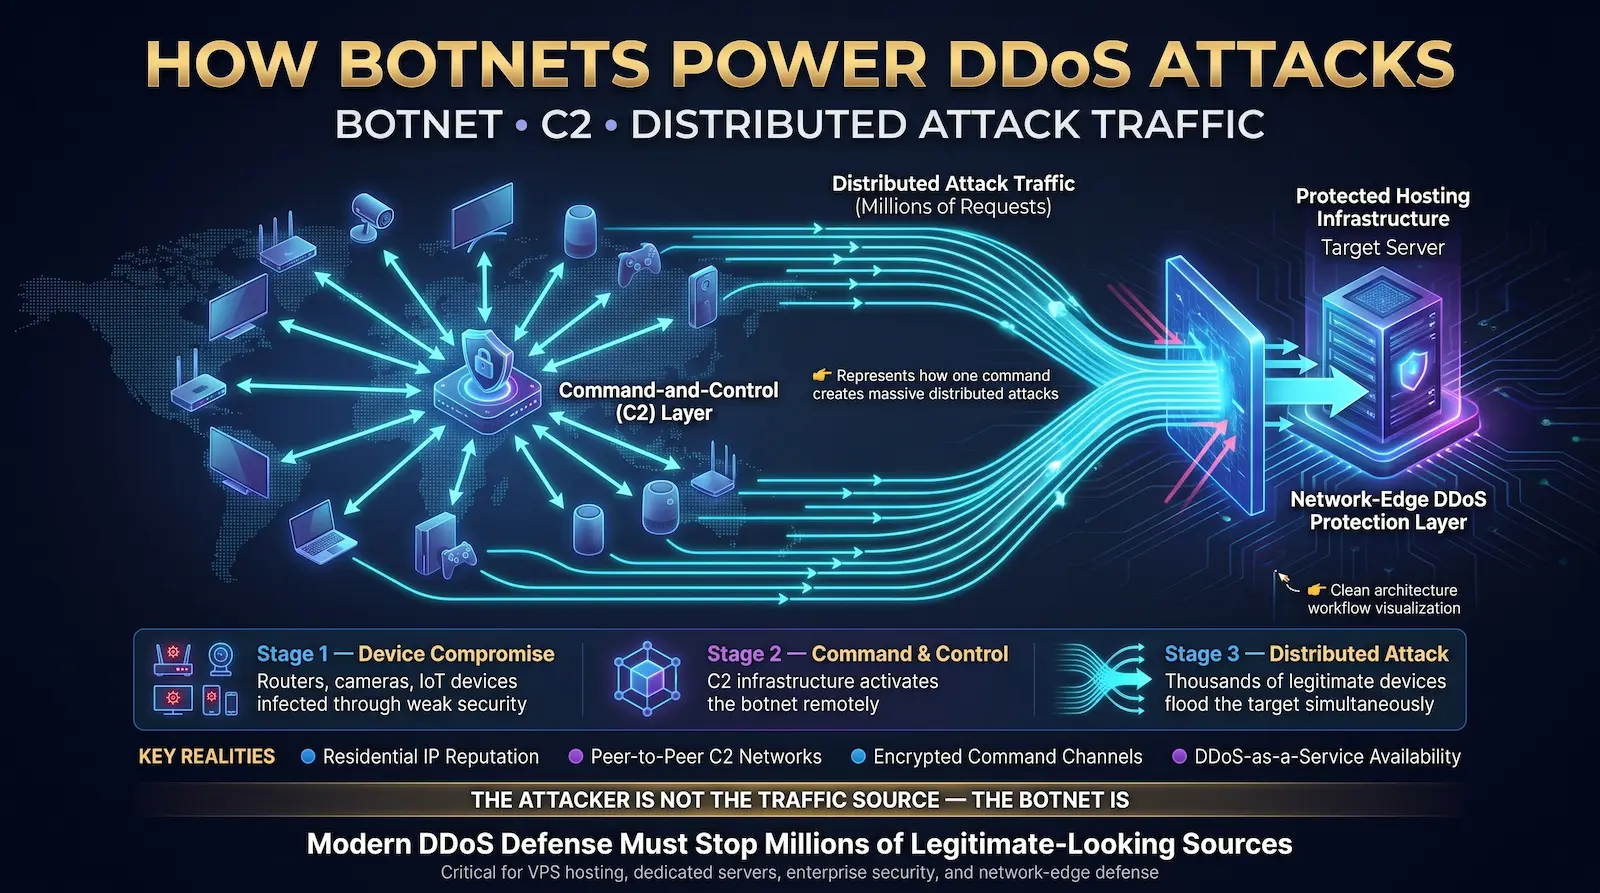
Una botnet es una red de dispositivos comprometidos (routers domésticos, cámaras de seguridad, televisores inteligentes, sensores de IoT y computadoras infectadas) controladas a través de un servidor de comando y control (C2). El atacante activa la red de bots enviando una sola instrucción a través del canal C2, lo que hace que cada dispositivo comprometido envíe tráfico al objetivo en el mismo momento.
Cómo los dispositivos se convierten en parte de una botnet
Los atacantes exploran Internet en busca de dispositivos con vulnerabilidades de software conocidas o credenciales predeterminadas de fábrica. Los enrutadores domésticos enviados con contraseñas de "administrador/administrador" son el punto de entrada más fácil. Las cámaras IP que ejecutan firmware anticuado son los siguientes. Una vez que un dispositivo se ve comprometido, el malware se propaga lateralmente a otros dispositivos de la misma red local.
La red de bots Mirai, que produjo el ataque Dyn DNS de 1,2 Tbps en octubre de 2016, utilizó este método exacto. Infectó más de 600.000 dispositivos de IoT al buscar acceso a Telnet con 61 pares de credenciales de fábrica comunes. Las variantes Mirai modernas, incluidas Eleven11Bot y Aisuru, ambas rastreadas por el equipo de respuesta de emergencia de Deepfield de Nokia a principios de 2025, continúan usando la misma técnica contra el nuevo hardware de IoT.
Nokia’s 2025 DDoS research found that 100 to 200 million IPv4 endpoints now covertly participate in attack traffic via residential proxy networks. These are not data centers. servers—they are household devices: laptops, phones, gaming consoles, DVRs, and baby monitors. The traffic they generate carries a clean residential IP reputation, which breaks IP-reputation-based blocking entirely.
Infraestructura de mando y control
El atacante no se comunica directamente con cada dispositivo infectado. Instrucciones de retransmisión de servidores C2. Las botnets modernas utilizan arquitecturas C2 peer-to-peer sin un punto central de falla: eliminar un servidor C2 no detiene la red. Las botnets avanzadas enrutan el tráfico C2 a través de canales cifrados en el puerto 443, disfrazando las instrucciones como tráfico HTTPS normal para evadir la detección.
DDoS-as-a-Service: $5 compra un ataque
Los servicios de arranque y estrés venden la capacidad de DDoS en forma de suscripción: no se requiere conocimiento técnico. Los precios en los mercados de la web oscura comienzan en aproximadamente $5 por hora para un pequeño ataque y se extiende a miles de dólares para campañas sostenidas y de alto volumen dirigidas a una gran infraestructura.
En 2025, europool desmanteló múltiples servicios de DDoS-por-contratación en operaciones internacionales coordinadas, arrestando a los administradores de plataformas y procesando a los clientes que pagan. La acción de ejecución confirma que el uso de un servicio de booter, no solo en funcionamiento, constituye un delito penal en los Estados miembros de la UE y en los Estados Unidos.
Los 7 tipos de ataques DDoS
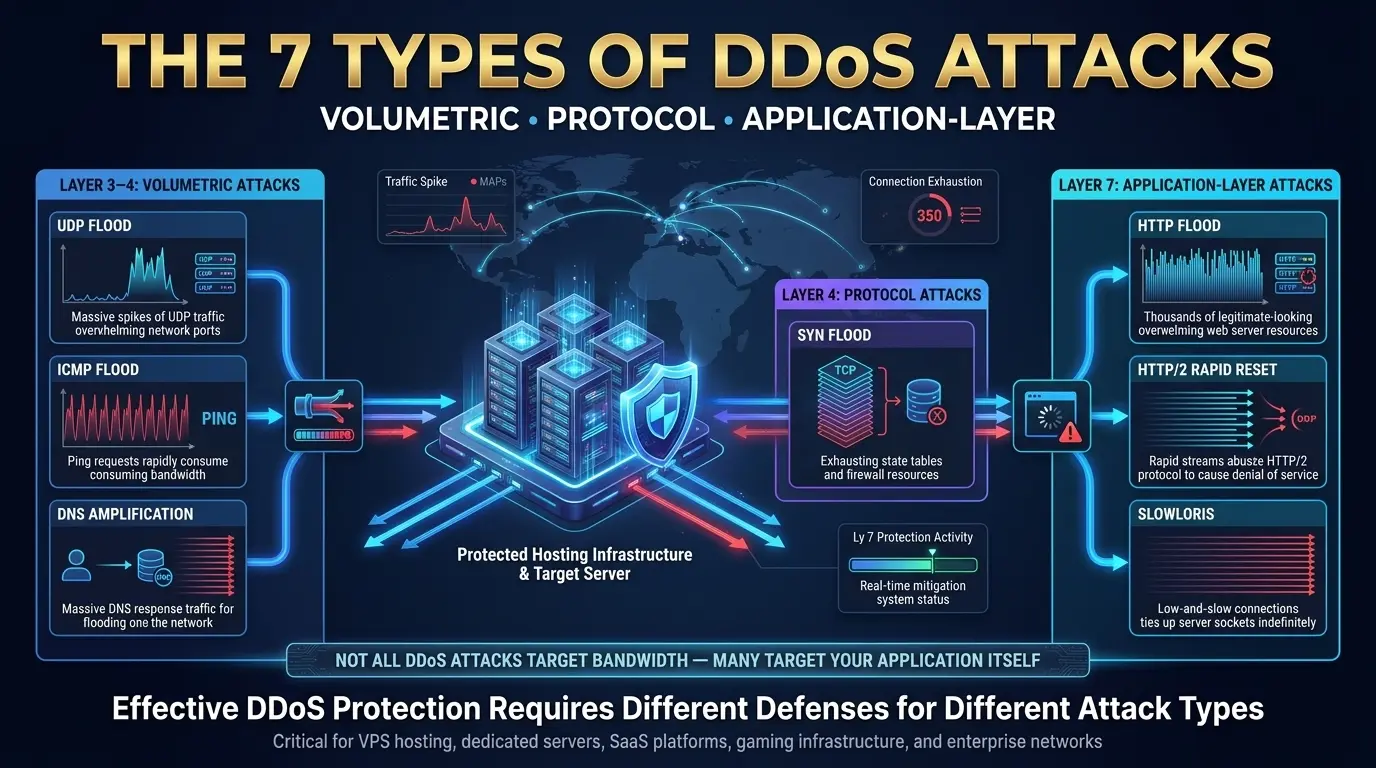
Los ataques DDoS se dividen en tres categorías: ataques volumétricos que saturan el ancho de banda en las capas 3 y 4, los ataques de protocolo que agotan las tablas de estados de conexión en enrutadores y firewalls, y ataques de capa de aplicación que abruman la capacidad de procesamiento del servidor en la capa 7. Cada tipo requiere un método de detección diferente y un diferente respuesta de mitigación.
1. Inundación UDP
Una inundación de UDP envía volúmenes masivos de paquetes de protocolo de datagrama de usuario a puertos aleatorios en el servidor de destino. El servidor verifica cada puerto un servicio de escucha, no encuentra ninguno y responde con paquetes de "destino no accesibles" de ICMP. Este intercambio bidireccional agota el ancho de banda de red disponible del servidor.
Los paquetes UDP no requieren ningún apretón de manos antes de la transmisión. Un atacante que utiliza una red de bots grande puede generar y mantener inundaciones UDP multi-terabit con una infraestructura relativamente modesta. Las inundaciones de UDP impulsaron la mayoría de los ataques volumétricos más grandes registrados en 2025, incluidos ataques que superan los 1 TBP dirigidos a juegos, servicios financieros e infraestructura de telecomunicaciones.
Señal de detección: pico repentino en el volumen de tráfico UDP, tasa de destino inalcanzable de ICMP alto, IP de fuente concentrada en rangos específicos de AS.
Mitigación: UDP entrante de límite de velocidad en el borde de la red ascendente. Aplique reglas de BGP FlowSpec dirigidas a los rangos de ataque AS. Para servidores que no usan UDP, bloquee todos los UDP entrantes en el perímetro Cortafuegos de red.
2. Inundación ICMP (ping)
Una inundación de ICMP envía un flujo de alto volumen de paquetes de solicitud de eco de mensaje de control de Internet Protocol (ICMP), también conocidos como pings, al objetivo. El servidor debe responder a cada uno con una respuesta de eco, consumiendo tanto ancho de banda entrante como saliente. Un volumen suficiente de paquetes ICMP satura el enlace de red del servidor antes de que cualquier tráfico legítimo pueda alcanzarlo.
La variante de ataque de Smurf amplifica esto aún más: el atacante envía solicitudes ICMP con la dirección IP del objetivo forjada como fuente a una dirección de difusión de red. Todos los dispositivos de esa red responden a la IP del objetivo, multiplicando el volumen de ataque sin multiplicar los recursos del atacante. Las correcciones de cumplimiento de RFC en equipos de red modernos han hecho que los ataques de pitufos puros sean menos efectivos, pero las inundaciones de ICMP siguen siendo un componente estándar de las campañas multivectoriales.
Señal de detección: El volumen de tráfico ICMP supera la línea de base en 10x o más; Paquetes ICMP que llegan de fuentes dispersas geográficamente a intervalos uniformes.
Mitigación: Límite de velocidad ICMP en el borde. Para servidores sin necesidades de tráfico ICMP legítimos, bloquee todos los ICMP entrantes.
3. Inundación SYN
Una inundación SYN explota el protocolo de enlace de tres vías TCP enviando miles de paquetes SYN por segundo al objetivo. El objetivo asigna el estado de conexión para cada uno y responde con SYN-ACK, pero el atacante nunca envía el ACK final. Las conexiones semi-abiertas llenan la tabla de estados de conexión del servidor, bloqueando todas las nuevas conexiones TCP legítimas.
Se requiere el protocolo de enlace de tres vías (SYN → SYN-ACK → ACK) para establecer cada conexión TCP. El servidor debe mantener el estado de cada SYN que recibe mientras espera que el ACK complete el protocolo de enlace. Una inundación SYN de volumen suficiente llena esta tabla de estados. Cuando la tabla está llena, el servidor no puede aceptar nuevas conexiones de nadie; el servicio aparece sin conexión.
Este tipo de ataque está completamente documentado en RFC 4987, que describe la inundación SYN TCP y sus contramedidas. La infraestructura moderna comúnmente utiliza cookies de SYN como defensa, una técnica que permite al servidor validar el protocolo de enlace de TCP sin almacenar el estado de conexión para un apretón de manos incompleto.
Señal de detección: alta relación de medio abierto a conexiones TCP establecidas; Utilización de la tabla de estados de conexión cerca de 100%; La tasa de SYN entrante supera la tasa de envío SYN-ACK del servidor.
Mitigación: Habilite las cookies SYN a nivel de SO o de red. Aplique límites de tasa en paquetes SYN entrantes por IP de origen. Configure el Cortafuegos de red Para eliminar paquetes SYN de rangos IP mal conocidos.
4. Amplificación de DNS
Un ataque de amplificación de DNS explota los resolvedores de DNS abiertos para multiplicar el volumen de tráfico de ataque. El atacante falsifica la dirección IP del objetivo y envía pequeñas consultas de DNS (40 a 60 bytes) a miles de resoludores abiertos. Cada resolución envía una gran respuesta DNS (hasta 4000 bytes) a la IP del objetivo, produciendo un factor de amplificación de hasta 70x sin necesidad de capacidad proporcional de botnet.
Los ataques de amplificación se encuentran entre las técnicas DDoS más eficientes disponibles porque el atacante puede generar inundaciones a escala terabit utilizando recursos modestos. El tráfico de ataque llega desde direcciones IP de servidor DNS legítimas en todo el mundo, lo que hace que el bloqueo basado en la fuente destruya la funcionalidad DNS válida.
La amplificación NTP funciona de la misma manera utilizando el comando monlist del protocolo de tiempo de red, que puede generar respuestas 4.096 veces mayores que la solicitud de activación. SSDP, CLDAP y Memcached también se han explotado como vectores de amplificación.
Señal de detección: Spike en el tráfico UDP entrante desde el puerto 53 (DNS) o el puerto 123 (NTP); Mapeo de IP de origen a DNS o infraestructura NTP legítima; Volumen de tráfico desproporcionado a la actividad DNS de su servidor.
Mitigación: Filtrado ascendente de vectores de amplificación en el ISP o nivel de tránsito. Aplicación de filtrado de entrada (BCP 38) bloquea los paquetes de fuentes falsificadas antes de que abandonen la red del atacante.
5. Inundación HTTP
Una inundación HTTP envía un alto volumen sostenido de solicitudes HTTP GET o POST válidas a un servidor web o punto final de API. A diferencia de los ataques de ancho de banda, una inundación HTTP agota los grupos de subprocesos de CPU, memoria e aplicaciones de servidor, lo que hace que la aplicación no responda incluso cuando el ancho de banda de la red permanece disponible.
Las inundaciones HTTP son la forma dominante de DDo de capa 7. Debido a que cada solicitud es sintácticamente válida (encabezados correctos, estructura HTTP adecuada, direcciones IP de origen diversa), es significativamente más difícil distinguir el tráfico de ataque de los usuarios reales sin análisis de comportamiento.
Las inundaciones HTTP avanzadas rotan las cadenas del agente de usuario, los encabezados de aceptación del lenguaje y las cookies para simular el comportamiento del navegador. Algunos apretones de manos completos de TLS antes de enviar solicitudes, eludiendo las defensas basadas en huellas digitales TLS. Esto hace que la detección de capa 7 depende del análisis de comportamiento y los patrones de tasa en lugar de la estructura de paquetes.
Señal de detección: tasa de solicitud por IP de fuente anormalmente alta; Las solicitudes apuntan repetidamente al mismo punto final; Los patrones de solicitud carecen de la variedad de navegación normal (sin solicitudes de recursos estáticos, sin cargas de imagen); La tasa de error en el servidor aumenta considerablemente.
Mitigación: Firewall de aplicaciones web (WAF) con limitación de la tasa de comportamiento. Desafíos del CAPTCHA para el tráfico sospechoso. Caché de borde para absorber solicitudes de contenido estático. Distinguir bots de navegadores a través de JavaScript Challenge en la capa CDN.
6. HTTP/2 Restablecimiento rápido
El ataque de reinicio rápido HTTP/2 abusa de la multiplexación en HTTP/2 para generar una tasa extrema de procesamiento del servidor sin completar las solicitudes. El atacante abre miles de flujos HTTP/2 e inmediatamente se restablece cada uno con RST_Stream, obligando al servidor a procesar la sobrecarga de cada flujo mientras el atacante evita esperar respuestas.
Esta vulnerabilidad — designada CVE-2023-44487 — se reveló en octubre de 2023 después de que los atacantes lo usaran para generar 201 millones de solicitudes por segundo contra la infraestructura de Cloudflare, el mayor ataque de capa 7 registrado en ese momento. A diferencia de los ataques volumétricos, HTTP/2 Rápido Reset puede generar un rendimiento de ataque que exceda cualquier registro anterior de la capa de aplicación utilizando un ancho de banda comparativamente pequeño.
Cada servidor que ejecuta HTTP/2 debe tener parcheado de este CVE. Nginx, Apache, IIS y las principales CDN lanzaron parches en octubre de 2023. Los servidores sin parches que ejecutan HTTP/2 siguen siendo vulnerables a esta técnica específica, independientemente de otras medidas de protección.
Señal de detección: tasa RST_Stream extremadamente alta en conexiones HTTP/2; picos de CPU de servidor a pesar del bajo ancho de banda entrante; Las conexiones HTTP/2 se abren y cierran rápidamente sin completar ninguna solicitud.
Mitigación: Aplique CVE-2023-44487 parches a todos los servidores habilitados para HTTP/2. Configure los límites de concurrencia de la secuencia HTTP/2. Termine HTTP/2 en un proxy inverso o CDN parcheado que maneja la gestión de flujo antes de reenviar al origen.
7. Slowloris
SlowLoris mantiene abiertas tantas conexiones HTTP a un servidor web durante el mayor tiempo posible enviando encabezados HTTP parciales a intervalos lentos, lo suficientemente rápido como para evitar el tiempo de espera del servidor, sin completar la solicitud. El grupo de conexiones del servidor se llena completamente de estas solicitudes incompletas, bloqueando todas las nuevas conexiones de los usuarios legítimos.
SlowLoris requiere un ancho de banda mínimo para ejecutarse. Una sola máquina puede derribar un servidor web que no está protegido contra ataques HTTP lentos al mantener abiertas cientos de conexiones indefinidamente. El ataque es específicamente efectivo contra servidores web de subprocesos múltiples que asignan un subproceso de trabajo por conexión, incluidas las configuraciones de servidores HTTP de Apache más antiguos.
Señal de detección: la El grupo de conexión está cerca de la capacidad; Hay una gran cantidad de conexiones en el estado de lectura de encabezado HTTP; Las conexiones duran mucho más que el tiempo típico de finalización de la solicitud; El ancho de banda entrante es normal mientras que el servidor no responde.
Mitigación: Configure los tiempos de espera de conexión agresivos. Limite las conexiones máximas por IP. Utilice un servidor web controlado por eventos (NGINX) o un proxy inverso que maneje la administración de la conexión por separado del procesamiento de aplicaciones. Conexiones de encabezado parciales con límite de velocidad en el cortafuegos de red.
DDoS multivector: el modelo de ataque 2025-2026
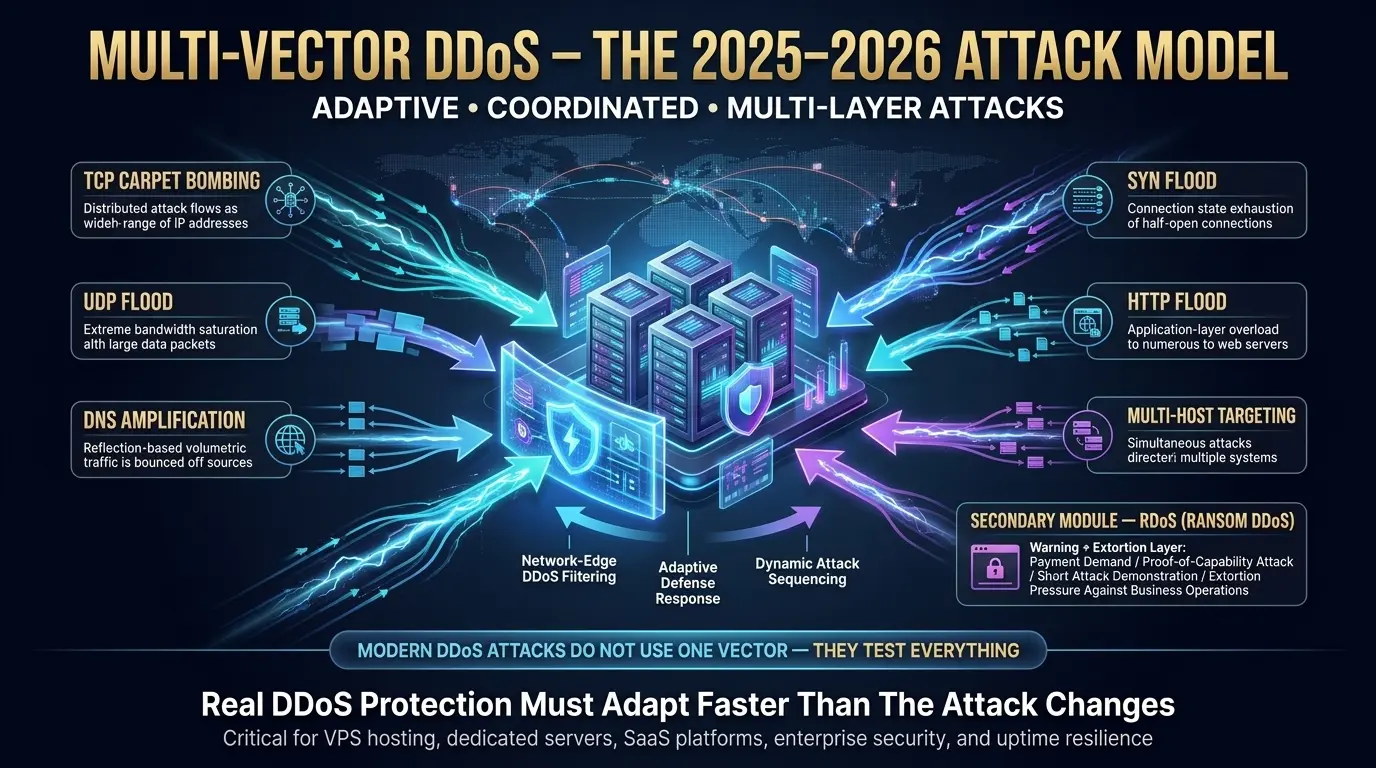
Los ataques DDoS de varios vectores combinan dos o más tipos de ataque en una sola campaña coordinada. Los datos de amenazas de 2025 de Nokia muestran que 58% de ataques DDoS ahora combinan múltiples vectores y 52% apuntan a múltiples hosts al mismo tiempo. Los atacantes secuencian tipos de ataques en respuesta a las acciones del defensor, lo que hace que las campañas multivectoriales se adapten en lugar de estáticas.
El modelo de "inundación grande" de DDoS está obsoleto. En una campaña documentada de 2025 rastreada por el equipo de respuesta de emergencia de Deepfield de Nokia, los atacantes ejecutaron cuatro tipos de ataque distintos en tres minutos: bombardeo de alfombra TCP, inundación UDP, amplificación de DNS y una inundación de SYN de alta tasa. Cada etapa se adapta en función de la respuesta del defensor. Cuando se bloqueó un vector, la campaña cambió al siguiente mientras aumentaba el ancho de banda a los vectores restantes.
Este es el reconocimiento integrado en el ataque. El atacante aprende qué defensas están activas y qué vectores las desvían antes de lanzar una campaña sostenida.
78% de ataques en 2025 terminó en cinco minutos. Eso no es una señal de ataques fallidos. Las campañas automatizadas de corta duración que investigan la infraestructura y avanzan son la técnica principal de reconocimiento para identificar objetivos que valen la pena atacar con una presión sostenida.
Ransom DDoS (RDO): La capa de extorsión
Ransom DDoS combina una demostración de capacidad DDoS con una demanda de pago. El atacante envía un correo electrónico de advertencia que amenaza un ataque sostenido a menos que se pague un rescate, generalmente de 5 a 20 Bitcoin, dentro de un plazo de 24 horas. Algunas amenazas de RDo vienen con un ataque corto de prueba de capacidad. Otros fanfarronear por completo y nunca atacar si se ignoran.
Los Centro de Quejas de Delitos en Internet del FBI (IC3) Documentado $16 mil millones en pérdidas de delincuencia cibernética en 2024, con DDoS y ransomware entre las categorías de amenazas más dañinas financieramente. Las campañas de RDoS a menudo se ejecutan paralelamente a las operaciones de ransomware más amplias, utilizando los DDo como presión adicional durante las negociaciones de rescate.
Nuestra recomendación: No pagues. El pago no garantiza que el ataque se detenga, confirma su disposición a pagar y convierte a su organización en un objetivo recurrente. Póngase en contacto con el NOC de su proveedor de alojamiento y CISA inmediatamente.
El costo financiero real de un ataque DDoS
Un ataque DDoS le cuesta a una organización desprotegida aproximadamente $6,000 por minuto en pérdidas de tiempo de inactividad. Con una duración promedio de ataque de 45 minutos en 2025, un solo ataque produce aproximadamente $270,000 en costos directos, antes de las sanciones de SLA, tarifas de mitigación de emergencia, mano de obra de recuperación y daño a la reputación a largo plazo.
Desglosando ese $6,000 por minuto:
| Categoría de costo | como se acumula |
| Ingresos perdidos | Cada transacción que no se puede completar durante la interrupción |
| Sanciones por incumplimiento de SLA | Pagos contractuales a clientes empresariales por minuto de tiempo de inactividad |
| Mitigación de emergencia | Activación del servicio de fregado a mitad de ataque a tarifas premium |
| trabajo de ingeniería | El personal de guardia responde al incidente al costo de las horas extra |
| Daños por la reputación | La rotación de clientes, las señales de clasificación de búsqueda y la erosión de la confianza de marca |
Los 47,1 millones de ataques DDoS registrados en 2025, un aumento de 236% con respecto a 2024 por informe del cuarto trimestre de Cloudflare, hacen que este no sea un riesgo teórico sino una certeza operativa para cualquier infraestructura accesible al público.
Para un ejemplo concreto: una tienda de comercio electrónico que procesa $15,000 por hora en pedidos pierde $11,250 en ventas durante un ataque de 45 minutos. Agregue $5,000 en mitigación de emergencia, $3,000 en tiempo de ingeniería y cualquier obligación de SLA, y un solo ataque cuesta más de un año entero de protección DDoS debidamente aprovisionada.
9 métodos que realmente detienen los ataques DDoS
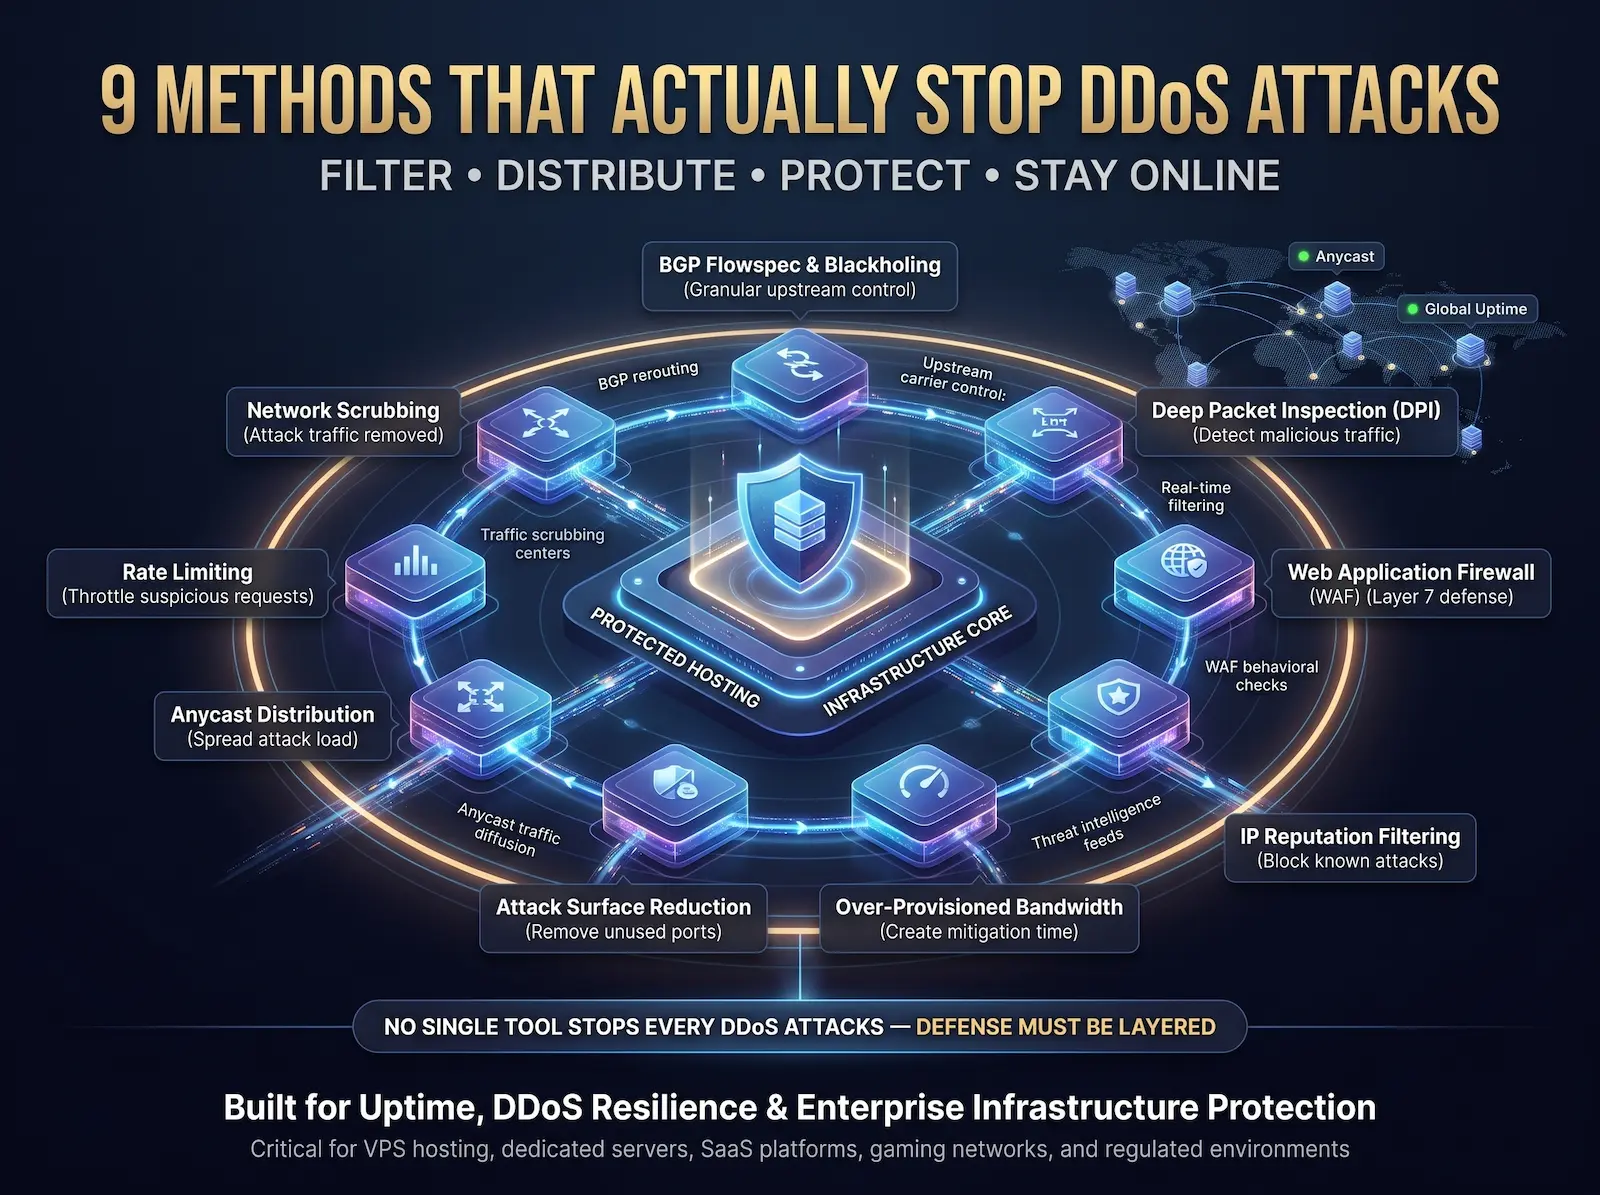
Detener un ataque DDoS requiere una defensa en capas en múltiples niveles de red. El fregado ascendente en el borde de la red absorbe las inundaciones volumétricas antes de que lleguen a su servidor. La inspección profunda de paquetes identifica el tráfico de ataque por patrón de contenido. La limitación de velocidad limita el tráfico de fuentes sospechosas. La distribución de Anycast distribuye la carga de ataque a través de infraestructura dispersa geográficamente. Ningún método detiene todos los tipos de ataque.
Método 1: Depuración DDoS a nivel de red
El depuración de redes intercepta todo el tráfico a una IP de destino a través del reenrutamiento de BGP, filtra paquetes maliciosos mediante conjuntos de reglas basados en DPI y solo remite el tráfico limpio al servidor de destino, todo sin que la conexión del objetivo vea el volumen de ataque.
La limpieza opera a una escala que las defensas a nivel de servidor no pueden igualar. Un ataque de 1 Tbps golpeando el puerto de 10 Gbps de su servidor lo satura en milisegundos. El mismo ataque enrutado a un centro de fregado con más de 10 TBP de capacidad de filtrado disponible se absorbe sin afectar el enlace de su servidor.
En Atal Networks, el lavado está integrado en nuestra infraestructura de red. Nuestro Inspección profunda de paquetes (DPI) Los sistemas en cada punto de presencia detectan patrones de ataque y activan el desvío de tráfico basado en BGP en menos de 30 segundos. Cada cliente en nuestro servidor dedicado Los planes reciben esta protección automáticamente, sin necesidad de configuración.
Método 2: BGP FlowSpec y Blackholing
Especificación de flujo BGP (definida en RFC 5575) empuja las reglas de filtrado de tráfico granular a los enrutadores ascendentes a través de toda una red de proveedores, bloqueando los puertos de origen específicos de UDP, dejando caer paquetes por encima de un umbral de tamaño o el tráfico que limita la velocidad de sistemas autónomos específicos, sin bloquear todo el tráfico a la IP de destino.
BGP Blackholing es la alternativa más tonta: todo el tráfico a un prefijo IP específico se deja caer en el enrutador ascendente, deteniendo el ataque de inmediato, pero también impidiendo que los usuarios legítimos lleguen a esa IP. Blackholing es un último recurso para ataques que superan la capacidad de fregado.
FlowSpec es la opción quirúrgica. En lugar de nullrouting una IP, Flowspec envía reglas de coincidencia y de acción específicas (bloque UDP/53 de AS12345, elimina paquetes ICMP de más de 1500 bytes) a cada enrutador de la red de proveedor. Nuestra infraestructura BGP implementa reglas de especificaciones de flujo globalmente dentro de los 60 segundos posteriores a la caracterización del ataque, orientada a la firma de tráfico específica sin sobrebloquear.
Método 3: Inspección profunda de paquetes (DPI)
Inspección profunda de paquetes Lee tanto el encabezado como la carga útil de cada paquete en la capa 7, lo que permite la detección del tráfico de ataque que parece legítimo a nivel de encabezado. DPI identifica inundaciones de capa de aplicación, exploits de protocolo y patrones de comandos de botnet que el filtrado a nivel de IP no puede ver.
Sin DPI, un centro de limpieza puede filtrar por IP, puerto y protocolo, pero no puede distinguir una inundación HTTP de un aumento de tráfico legítimo o un ataque de amplificación de DNS del tráfico DNS normal. DPI identifica el tráfico de ataque por el patrón de contenido de los paquetes, no solo por su origen.
Nuestros sistemas de DPI funcionan con hardware de red especialmente diseñado en cada punto de presencia, procesando el tráfico a la velocidad de la línea (10 Gbps a 100 Gbps) sin introducir latencia en la conexión de su servidor.
Método 4: Limitación de la tasa
Límites de velocidad Límites El volumen de solicitudes o paquetes aceptados desde una única dirección IP de origen dentro de una ventana de tiempo definida. Una IP de origen que envía más que el umbral configurado se acelera: su tráfico excesivo se reduce mientras el tráfico de otras fuentes continúa con normalidad.
La limitación de velocidad es más efectiva contra botnets con baja diversidad de IP y contra ataques de Slowloris que mantienen abiertas las conexiones. Configurar límites de velocidad en capas:
- Capa de red: Paquetes por segundo por IP de fuente en el cortafuegos perimetral
- Capa de transporte: Conexiones TCP por segundo por IP de fuente
- Capa de aplicación: Solicitudes HTTP por minuto por IP de origen por punto final
La limitación de tasas por sí sola es insuficiente contra ataques altamente distribuidos, donde millones de IP únicas envían cada uno un pequeño volumen de tráfico que cae individualmente por debajo de cualquier umbral razonable. Combínalo con el análisis de comportamiento y el filtrado de reputación de IP.
Método 5: Firewall de aplicaciones web (WAF)
Un firewall de aplicación web filtra el tráfico HTTP y HTTPS entre Internet y su aplicación web, bloqueando solicitudes que coincidan con las firmas de ataque, superen los umbrales de tasa, se originen en rangos de IP bloqueados o fallas en las pruebas de comportamiento. Un WAF es la capa de defensa principal contra los DDo de capa 7, que incluye inundaciones HTTP y restablecimiento rápido de HTTP/2.
Categorías de reglas de WAF para mitigación de DDoS:
| Tipo de regla | Función |
| limitación de tasas | Solicitudes de CAP por IP por punto de enlace por ventana de tiempo |
| Reputación IP | Bloquee el tráfico de los rangos de IP mal conocidos y los números AS |
| obstrucción geográfica | Restringir el tráfico de países o regiones sin usuarios legítimos |
| Detección de bots | Desafío de CAPTCHA y JavaScript para tráfico sospechoso |
| Firmas de carga útil | Bloquear solicitudes que coincidan con patrones de ataque conocidos |
| Connection limits | CAP Conexiones simultáneas desde una sola IP |
Para servidores bare metal Al ejecutar aplicaciones críticas para el negocio, nuestro equipo de ingeniería de red configura conjuntos de reglas WAF personalizados que coinciden con el perfil de tráfico específico de su aplicación, evitando los falsos positivos que producen los conjuntos de reglas genéricos en las cargas de trabajo especializadas.
Método 6: Difusión de red Anycast
Anycast Routing asigna una única dirección IP a varios servidores geográficamente distribuidos. Los protocolos de enrutamiento dirigen el tráfico entrante al nodo Anycast más cercano en función de la topología de red. Un gran ataque DDoS dirigido a una IP de Anycast se distribuye automáticamente en todos los nodos, reduciendo la carga en cualquier ubicación única a una fracción manejable del volumen de ataque total.
Un servidor detrás de un único punto de entrada de Anycast absorbe una fracción de tráfico de ataque proporcional al número de nodos en la red Anycast. Nuestros más de 213 centros de datos en más de 196 países forman una red global con capacidad análisis. Un ataque de 1 Tbps que golpea una red Anycast de 20 nodos llega a cada nodo a aproximadamente 50 Gbps, dentro de la capacidad de fregado en cada punto de presencia.
Anycast también proporciona resiliencia geográfica. Si una región se ve abrumada, los protocolos de enrutamiento cambian automáticamente el tráfico hacia los nodos con capacidad disponible.
Método 7: Reducción de la superficie de ataque
Reducing your server’s attack surface means closing every port, protocol, and service that your application does not actively need — eliminating potential amplification vectors and reducing the number of endpoints an attacker can target.
Pasos de reducción de superficie de ataque:
- Cierre todos los puertos no requeridos por su aplicación. Si su servidor solo ejecuta HTTPS, bloquee todo el tráfico entrante excepto los puertos 443 y 22 (SSH para la administración, restringido a las direcciones IP conocidas).
- Deshabilite UDP si su aplicación no lo usa. Esto lo elimina como objetivo de los ataques volumétricos y de amplificación basados en UDP.
- Mueva la comunicación interna de servidor a servidor a VLAN privadas, fuera de la Internet pública por completo.
- Restrinja el acceso a la interfaz de administración (SSH, RDP) a rangos de IP específicos mediante reglas de firewall.
- Deshabilite los protocolos y servicios no utilizados a nivel del sistema operativo.
Nuestra Servicios de colocación Y los planes de servidores dedicados admiten configuraciones de VLAN privadas que mueven el tráfico interno a segmentos de red aislados, eliminándolo por completo de la superficie de ataque enrutable públicamente.
Método 8: Ancho de banda sobreaprovisionado
El sobreaprovisionamiento del ancho de banda por encima de su consumo máximo normal da DPI y los sistemas de limpieza para activar antes de que el ataque sature su enlace. Un servidor que se ejecuta a 30% de ancho de banda disponible puede absorber un ataque de ataque significativo antes de que se active la mitigación. Un servidor que se ejecuta a 90% de capacidad se desconecta en el momento en que llega un pequeño ataque.
En Atal Networks, nuestros planes de servidor dedicado incluyen puertos de 10 Gbps con capacidad de ráfaga. El aprovisionamiento de puertos físicos está diseñado para mantener la carga de tráfico por encima de la carga de tráfico pico normal, brindando a nuestros sistemas de detección automatizados la ventana que necesitan para caracterizar y responder a un ataque antes de que su servicio se degrade.
Método 9: Reputación de IP y filtrado de inteligencia de amenazas
El filtrado de reputación de IP utiliza listas de bloques de direcciones IP y sistemas autónomos que se conocen para albergar infraestructura de botnet, servicios de DDoS-por-alquiler y herramientas de ataque. La aplicación de estas listas en el borde de la red ascendente elimina el tráfico de ataque antes de que llegue al enlace de red de su servidor.
Las fuentes de inteligencia de amenazas comerciales de proveedores que incluyen Spamhaus, amenazas emergentes y Team CYMRU mantienen listas de bloqueo que se actualizan con la suficiente frecuencia para ser eficaces contra botnets basados en campañas. Las botnets de proxy residenciales, que enrutan el tráfico de ataque a través de dispositivos domésticos con reputación de IP limpia, no están bloqueadas de manera efectiva solo por las listas de reputación.
Emparejar el filtrado de reputación de IP con análisis de comportamiento para la cobertura tanto contra la infraestructura de botnet tradicional como para el tráfico de proxy residencial.
Protección DDoS: Servidor dedicado frente a VPS
En la infraestructura VPS, la protección DDoS se ejecuta en la capa de hipervisor con recursos de limpieza compartidos aplicados de manera uniforme en todos los inquilinos del mismo host físico. En la infraestructura de servidores dedicados, DPI y Scrubbing funcionan en un puerto físico dedicado con configuraciones adaptadas a su perfil de tráfico de aplicación específico. El modelo dedicado proporciona una protección más fuerte y elimina el problema de los ruidosos vecinos.
Esta distinción importa operativamente:
| Factor | Alojamiento VPS | Servidor dedicado |
| Alcance de protección | Nivel de host, compartido con todas las VM en el servidor físico | Nivel de puerto, dedicado a su servidor |
| Personalización de políticas | Reglas estandarizadas para todos los inquilinos | Reglas de DPI personalizadas para su aplicación |
| Riesgo ruidoso del vecino | Un DDoS dirigido a otra VM en su host le afecta | Su puerto está aislado del tráfico de otros clientes |
| Ancho de banda de fregado | Compartido en todas las máquinas virtuales del host físico | Dedicado al puerto de su servidor |
| Especificaciones de flujo BGP personalizadas | No configurable por inquilino | Disponible a pedido |
| mejor para | Aplicaciones estándar bajo riesgo de ataque moderado | Aplicaciones de alto valor, servicios financieros, juegos, atención médica, comercio electrónico |
Para las organizaciones donde el tiempo de actividad equivale directamente a los ingresos: plataformas de comercio electrónico, aplicaciones SaaS con obligaciones de SLA, infraestructura de comercio financiero y servidores de juegos:servidores dedicados Con la protección DDoS dedicada coincide con el perfil de riesgo de la carga de trabajo.
Respuesta de ataque DDoS: paso a paso
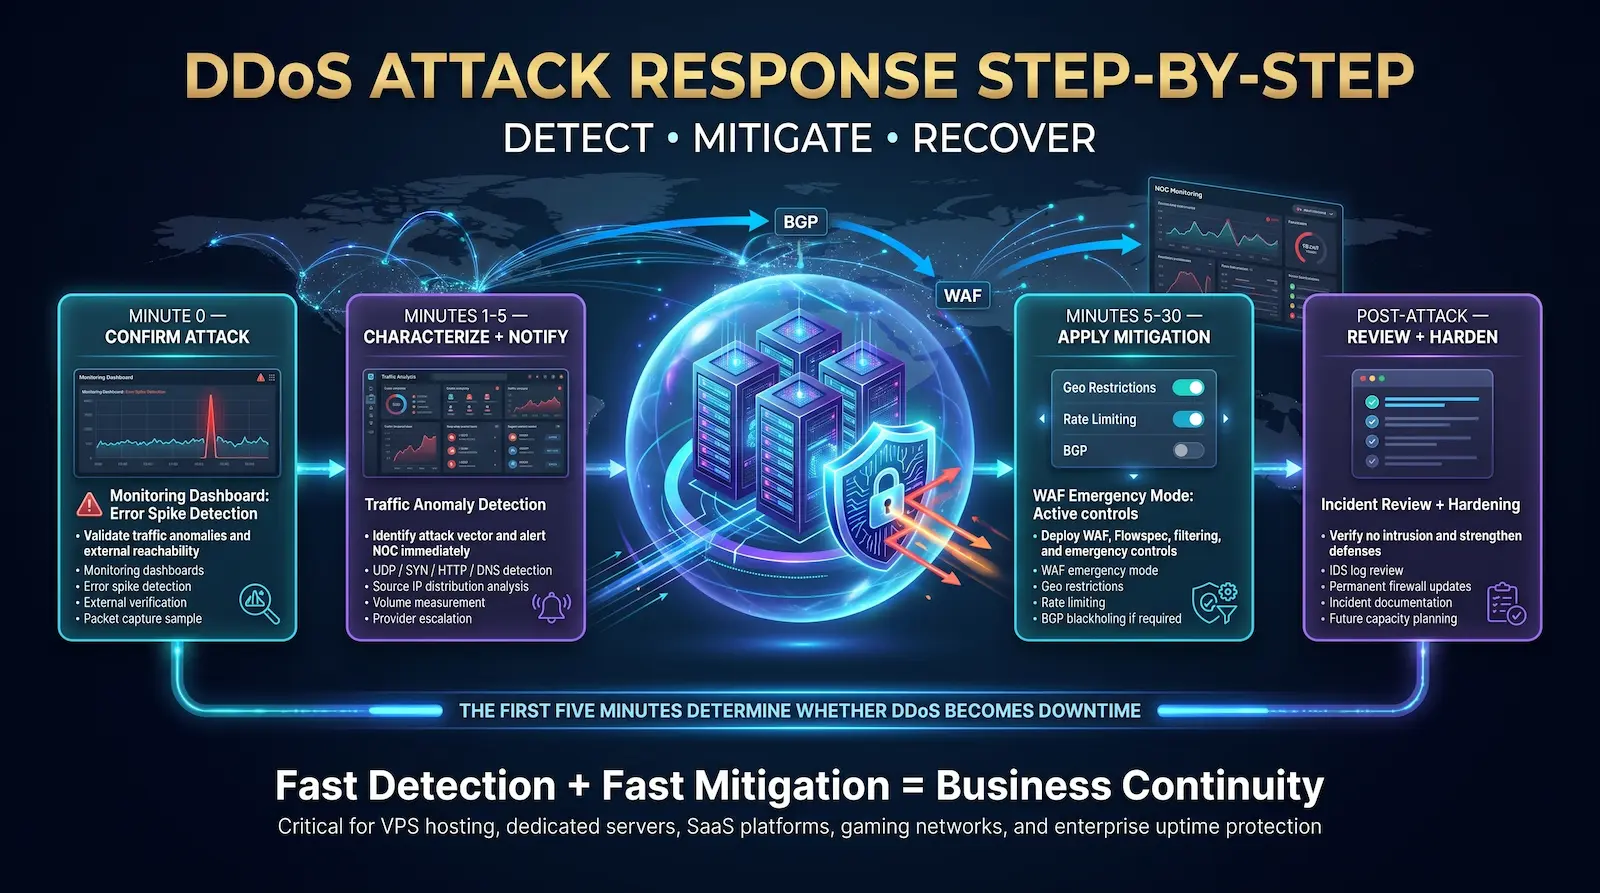
Cuando comienza un ataque DDoS, los primeros cinco minutos determinan si el incidente se contiene rápidamente o causa una interrupción prolongada. Confirme el ataque, caracterice el vector de tráfico, notifique el NOC de su proveedor de alojamiento y active la mitigación preconfigurada, en esa secuencia, lo más rápido posible.
Minuto 0 — Confirme que es un ataque
- Verifique su panel de monitoreo para ver las anomalías del volumen de tráfico, los picos de tasa de error y los cambios en el recuento de conexiones.
- Confirme que el servidor no se puede acceder desde ubicaciones externas, no solo a su red actual.
- Consulte la página de estado de su proveedor de alojamiento para los eventos de la red regional.
- Extraiga una muestra de captura de paquetes de su borde de red para identificar las características del tráfico.
Minutos 1-5 — Caracterizar y Notificar
- Identifique el vector de ataque a partir de capturas de paquetes: inundación UDP, inundación SYN, inundación HTTP y amplificación de DNS.
- Nota Distribución IP de la fuente: ¿las fuentes se concentran en rangos específicos de AS o globalmente dispersos?
- Mida el volumen de ataque en Gbps (para ataques de ancho de banda) o RPS/PP (para ataques de aplicación y protocolo).
- Póngase en contacto con su proveedor de alojamiento de inmediato. Si es un cliente Atal Networks, comuníquese con nuestro NOC 24/7. Proporcione la caracterización del vector de ataque y la estimación del volumen. Nuestro equipo despliega reglas de especificaciones de flujo dentro de los 60 segundos de haber recibido su perfil de ataque.
Minutos 5-30 — Aplicar y monitorear la mitigación
- Activar el modo de emergencia WAF: limitación máxima de la tasa y habilitar restricciones geográficas si su base de usuarios está ligada geográficamente.
- Aplicar listas de bloqueo de IP para rangos de origen de ataque conocidos.
- Reducir la superficie de ataque: deshabilite temporalmente los puertos, protocolos y servicios no utilizados.
- Para los ataques de volumen extremo, solicite el blackholing de BGP de la IP atacada si se pueden aislar otros servicios en la misma subred.
- Esté atento a los cambios vectoriales. Los ataques de varios vectores cambian las técnicas después de bloquear un vector.
Post-ataque — Revisar y endurecer
- Revise los registros de detección de intrusiones. DDoS se usa con frecuencia como una distracción para un intento de intrusión concurrente. Verifique que no haya ocurrido acceso no autorizado durante la ventana de incidentes.
- Actualice las reglas de firewall y WAF para bloquear permanentemente los patrones de ataque identificados.
- Documente el cronograma del incidente, las características de ataque y la eficacia de la mitigación.
- informar ataques sostenidos o sofisticados a CISA y, si rdos, a la División cibernética del FBI.
- Revisa tu estrategia de seguridad de red Para mejoras estructurales: cobertura adicional de Anycast, mayor capacidad de fregado y espacio libre de ancho de banda proporcionado.
Consecuencias legales de los ataques DDoS
Lanzar un ataque DDoS es un delito federal en los Estados Unidos bajo 18 U.S.C. § 1030 (La Ley de Fraude y Abuso Informático), con penalizaciones de hasta 10 años en prisión federal por delito. En la Unión Europea, la Directiva 2013/40/UE tipifica como delito los ataques a los sistemas de información con penas de prisión de hasta 5 años.
La exposición legal se aplica al atacante y a los clientes de los servicios de DDoS-por-contratar. En 2025, europool Procesó tanto a los operadores de servicios de booter como a los usuarios que habían alquilado la capacidad de ataque, demostrando que "acabo de pagar por un servicio" no es una defensa legal.
Sanciones de EE.UU. bajo el CFAA:
- Hasta 10 años de prisión federal por una primera infracción
- Hasta 20 años Por reincidencias o ataques a sistemas informáticos protegidos
- Responsabilidad civil ante las organizaciones atacadas por daños documentados
Para las víctimas de los ataques DDoS, tener controles de seguridad inadecuados también puede crear responsabilidad:
- Multas del RGPD Si un ataque causa fallas en la disponibilidad que afectan el procesamiento de datos personales de la UE (el artículo 32 requiere "medidas técnicas apropiadas")
- Fallas de PCI DSS Si se interrumpe la disponibilidad del sistema de datos del titular de la tarjeta
- Reclamaciones contractuales De clientes empresariales que tienen SLAs de tiempo de actividad
Las medidas de protección DDoS documentadas, como la limpieza a nivel de red, los registros de configuración de WAF y los registros de respuesta a incidentes, son parte de la demostración de las "medidas técnicas apropiadas" requeridas por GDPR y la mayoría de los marcos de seguridad empresariales.
Cómo Atal Networks protege su servidor
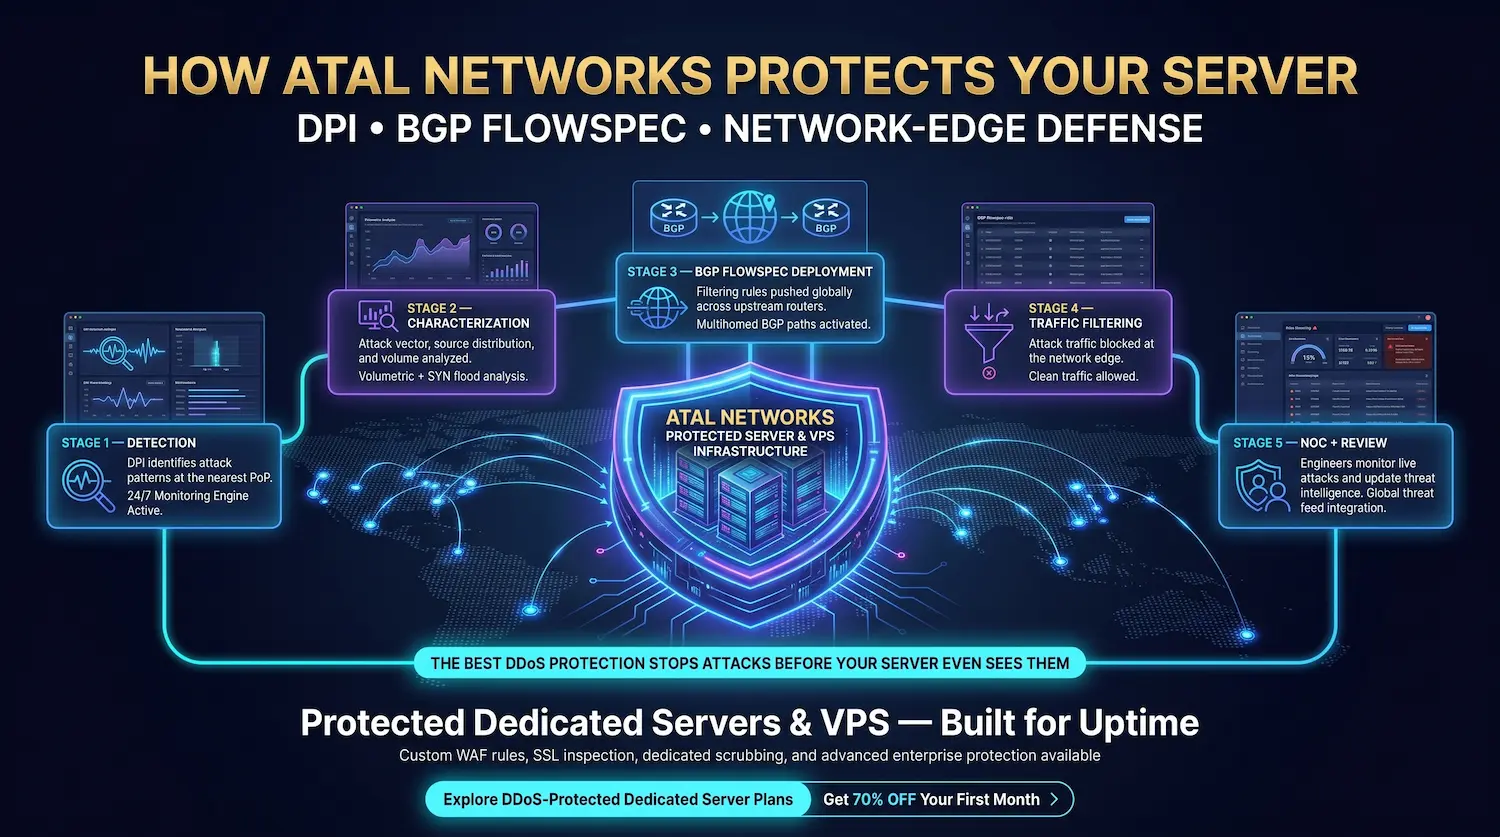
Cada servidor dedicado y VPS de Atal Networks se encuentra detrás de nuestra infraestructura de protección DDoS a nivel de red, que utiliza una inspección profunda de paquetes para detectar patrones de ataque y BGP FlowSpec para filtrarlos en el borde de la red, automáticamente, antes de que el tráfico de ataque llegue al puerto de su servidor.
Aquí está la secuencia exacta cuando un ataque apunta a un cliente Atal Networks:
- detección. Los sistemas DPI en el borde de la red, en el punto de presencia más cercano, identifican el patrón de ataque: características volumétricas, relación de inundación SYN, anomalías de solicitud HTTP y firma de amplificación de DNS.
- caracterización. El vector de ataque, la distribución de la fuente y el volumen se registran y se pasan al controlador de mitigación.
- Implementación de especificaciones de flujo de BGP. Las reglas de mitigación que coincidan con la firma de ataque se empujan a través de nuestra red BGP multihogar a todos los enrutadores ascendentes en 60 segundos.
- Desvío de tráfico. El tráfico de ataque que coincide con las reglas de espec. de flujo se filtra en el borde de la red. El tráfico limpio continúa en la ruta original a su servidor.
- Monitoreo NOC. Nuestros ingenieros de redes reciben una alerta y monitorean el ataque en tiempo real, listos para ajustar las reglas si el ataque cambia los vectores.
- Revisión posterior al ataque. Las características de ataque se registran y se utilizan para actualizar Global Threat Intelligence para todos los clientes.
Para clientes que ejecutan aplicaciones con requisitos de protección específicos: límites de tarifas personalizados, reglas de filtrado de capas de aplicación, inspección SSL para cumplimiento o reservas de capacidad de limpieza dedicadas: nuestro equipo de ingeniería de red los configura a nivel de puerto.
Explore planes de servidores dedicados protegidos por DDoS: obtenga 70% desde su primer mes
Preguntas frecuentes sobre los ataques DDoS
¿Qué es un ataque DDoS?
Un ataque de denegación de servicio distribuido (DDoS) inunda un servidor, una red o un servicio en línea con tráfico de miles a millones de dispositivos comprometidos hasta que el objetivo no puede responder a los usuarios legítimos. Los DDoS atacan el ancho de banda, la capacidad de estado de conexión o los recursos de procesamiento de aplicaciones, a menudo los tres en una sola campaña coordinada. La característica definitoria es la fuente distribuida: el tráfico se origina en muchos dispositivos en muchos países simultáneamente.
¿En qué se diferencia un ataque DDoS de un ataque DOS?
Un ataque de DOS (Denegación de Servicio) envía un alto volumen de tráfico desde una sola máquina de origen. Bloquear la dirección IP de ataque único detiene el ataque de inmediato. Un ataque DDoS utiliza una botnet de miles a millones de dispositivos comprometidos a través de direcciones IP distribuidas, lo que hace que el bloqueo basado en fuentes sea casi imposible. Los ataques DDoS son significativamente más difíciles de detener porque el tráfico parece provenir de fuentes diversas y legítimas.
¿Cuánto tiempo suele durar un ataque DDoS?
Los datos de investigación DDoS de 2025 de Nokia muestran que 78% de ataques terminan en cinco minutos y 37% terminan en dos minutos. Sin embargo, la duración promedio del ataque en 2025 fue de 45 minutos según el análisis de Kentik. Las campañas de DDoS de Ransom pueden ejecutarse durante horas o días. Las campañas sostenidas de grupos criminales organizados o patrocinados por el estado han durado semanas. La mitigación automatizada que se activa en 60 segundos es el requisito crítico para limitar el daño de ataques de ráfagas cortas.
¿Se puede usar un ataque DDoS para robar datos?
Un ataque DDoS no roba datos directamente. DDoS es un ataque de disponibilidad; su propósito es hacer que un servicio sea inalcanzable. Sin embargo, los actores de amenazas usan cada vez más DDoS como distracción o cortina de humo para un intento de intrusión concurrente. Mientras que los equipos de seguridad se enfocan en restaurar la disponibilidad del servicio, los atacantes buscan debilidades en los sistemas de autenticación, vulnerabilidades sin parches o controles de acceso mal configurados. Siempre revise los registros de detección de intrusiones y los registros de acceso después de cualquier incidente de DDoS.
¿Una VPN protege contra los ataques DDoS?
Una VPN oculta su dirección IP real, evitando que los atacantes dirijan el tráfico a la dirección de red real de su servidor. Si un atacante no conoce la IP real de su servidor, no puede apuntar a ella. Sin embargo, una vez que se identifica su IP real, a través de una conexión anterior, una fuga de DNS u otro descubrimiento, una VPN no protege contra la inundación del tráfico. La protección real de DDoS requiere el lavado a nivel de red, no el cifrado basado en puntos finales.
¿Está incluida la protección DDoS con el alojamiento Atal Networks?
Sí. Todos los planes de servidor dedicado y VPS de Atal Networks incluyen protección DDoS a nivel de red como característica estándar. Nuestra detección impulsada por DPI y mitigación basada en BGP FlowSpec se activan automáticamente en todos los 213+ centros de datos a nivel mundial dentro de los 60 segundos posteriores a la detección de ataques. Los clientes con requisitos avanzados (limitación de tarifas personalizadas, filtrado de capas de aplicaciones, inspección SSL para el cumplimiento o capacidad de limpieza dedicada) pueden solicitar configuraciones de protección DDoS personalizadas a través de nuestro equipo de ingeniería de red a través de contacto.
¿Se puede rastrear un ataque DDoS hasta el atacante?
Los ataques DDoS son difíciles de rastrear en tiempo real porque el tráfico de ataque proviene de dispositivos de terceros comprometidos, no de las propias máquinas del atacante. Los atacantes también suplantan las direcciones IP de origen en algunos tipos de ataques. La aplicación de la ley rastrea a los perpetradores DDoS a través del análisis de infraestructura de servidores C2, registros de alojamiento de servicios de booter, registros de pagos financieros y cooperación de agencias internacionales. Los derribos de DDoS a contratación de Europol en 2025 resultaron en arrestos de operadores y usuarios, lo que confirma que la investigación conduce a un enjuiciamiento.
¿Cuál es la diferencia entre la mitigación DDoS y la prevención de DDoS?
La prevención de DDoS reduce la probabilidad de que un ataque tenga éxito a través de la reducción de la superficie de ataque, el ancho de banda sobreaprovisionado, la arquitectura de anycast y las reglas de firewall preconfiguradas. La mitigación de DDoS es el proceso activo de detectar un ataque en curso, filtrar el tráfico malicioso y reenviar solo tráfico limpio al destino. La prevención limita el riesgo antes de un ataque. La mitigación limita el daño cuando se produce uno. Una estrategia de defensa completa requiere ambos, con la mitigación operando automáticamente en el borde de la red, por lo que se activa más rápido que cualquier respuesta humana.
Artículos relacionados
- ¿Qué es la inspección profunda de paquetes (dpi)? — La tecnología de detección detrás de la mitigación de DDoS
- Cortafuegos de red: Tipos, funciones y configuración: defensa de primera línea para el perímetro de su servidor
- Guía de seguridad de red para clientes de servidores dedicados — Estrategia de seguridad completa para infraestructura de servidores
- Servidores dedicados con protección DDoS integrada — Protección a nivel de hardware para cargas de trabajo de alto valor
- Planes de alojamiento de VPS — Alojamiento de infraestructura compartida con protección DDoS a nivel de red
- Servidores bare metal — Hardware no compartido para un aislamiento de máxima seguridad
- Infraestructura de proxy y VPN — Configuraciones de servidor de Privacy-First
