


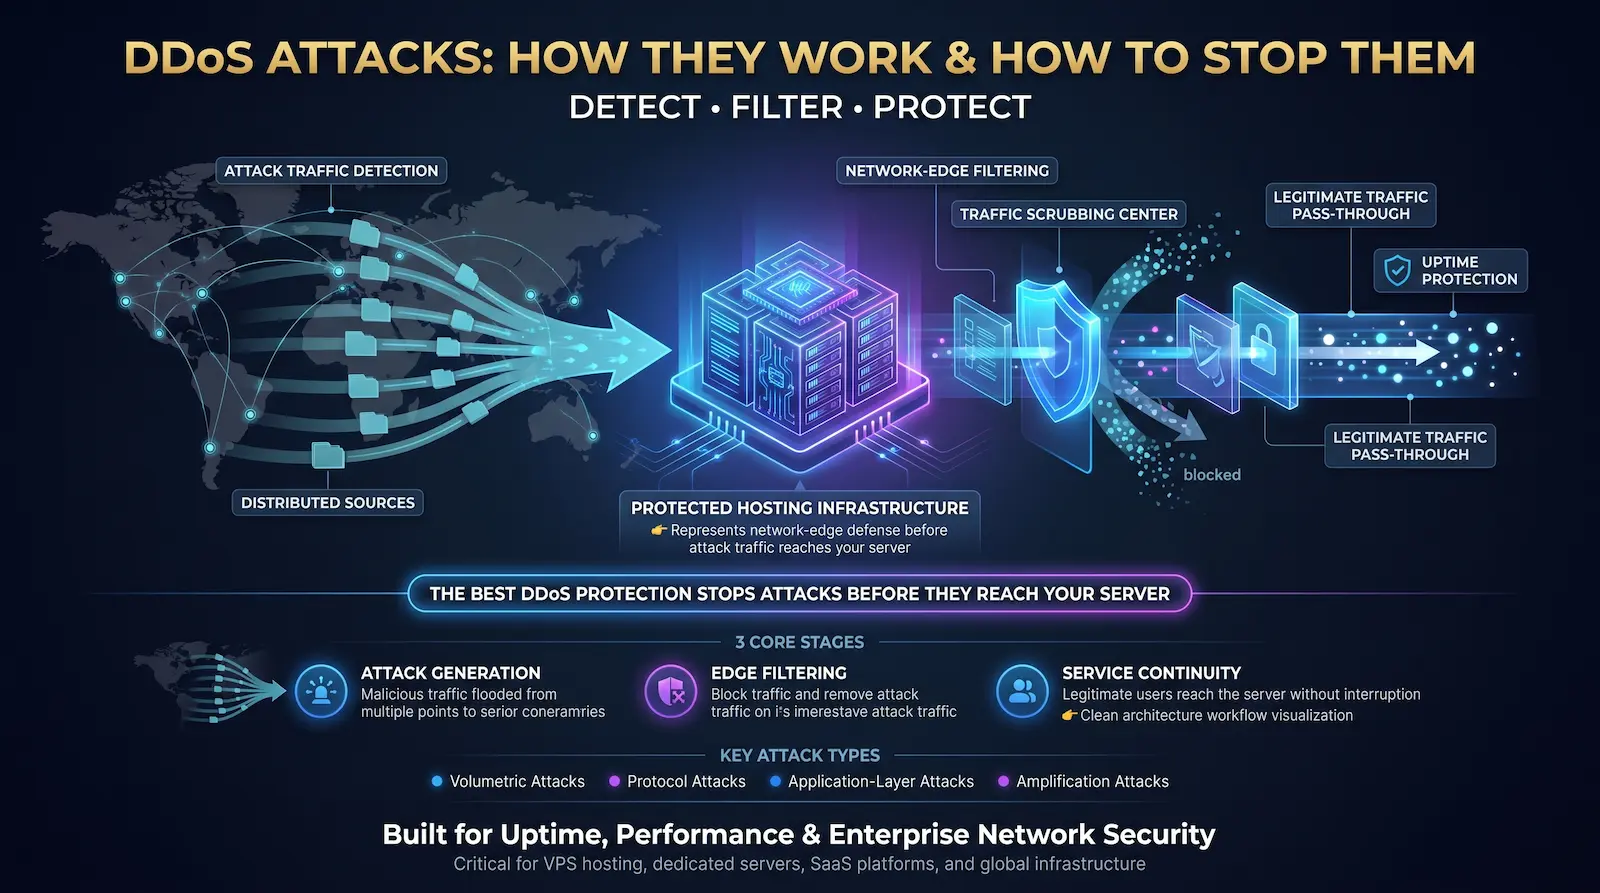
Ein verteilter Denial-of-Service-Angriff (DDoS) überflutet einen Server, ein Netzwerk oder einen Online-Dienst mit Datenverkehr von Tausenden bis Millionen kompromittierter Geräte, bis er nicht mehr auf legitime Benutzer reagieren kann. DDoS greift die Zielbandbreite, die Verbindungskapazität oder die Anwendungsverarbeitungsleistung an - auf einmal, aus Quellen, die über Dutzende von Ländern verteilt sind, was es fast unmöglich macht, sie allein durch IP-Adressen zu blockieren.
Die Zahlen hinter dieser Bedrohung sind nicht abstrakt. Im 1. Quartal 2025 blockierte Cloudflare 20,5 Millionen DDoS-Angriffe - 961 tp3t von allem, was es über das ganze Jahr 2024 blockierte. Der größte Einzelangriff auf Rekordwert erreichte im September einen Höchststand von 22,2 Terabit pro Sekunde 2025. Terabit-Skala-Angriffe treten jetzt täglich auf.
Eine ungeschützte Organisation verliert laut DDoS-Angriff etwa 1 TP4T6.000 pro Minute. Kentiks DDoS-Analyse 2026ein Bei einer durchschnittlichen Angriffsdauer von 45 Minuten, dh 1 TP4T270.000 pro Vorfall, bevor Reputationsschäden, SLA-Strafen und Kundenabwanderer berücksichtigt werden.
Bei Atal Networks verteidigt sich unser Netzwerk-Engineering-Team kontinuierlich in über 213 Rechenzentren in über 196 Ländern gegen DDoS-Angriffe. Unsere DPI-gestützte Scrubbing- und BGP-Flowspec-basierte Minderung schützt mehr als 36.000 dedizierter Server und VPS-Hosting Kunden jeden Tag. Dieser Artikel beschreibt, wie diese Angriffe aufgebaut werden, wie sie ausgeführt werden und was genau sie aufhält.
Inhaltsverzeichnis
- DDoS vs. Dos: Was sie anders macht
- Wie Botnets Power DDoS angreift
- Die 7 Arten von DDoS-Angriffen
- Multi-Vektor-DDoS: Das Angriffsmodell 2025-2026
- Die tatsächlichen finanziellen Kosten eines DDoS-Angriffs
- 9 Methoden, die DDoS-Angriffe tatsächlich stoppen
- DDoS-Schutz: Dedizierter Server vs. VPS
- DDoS-Angriffsreaktion: Schritt für Schritt
- Rechtsfolgen von DDoS-Angriffen
- Wie Atal Networks Ihren Server schützt
- Häufig gestellte Fragen zu DDoS-Angriffen
- Verwandte Artikel
DDoS vs. Dos: Was sie anders macht
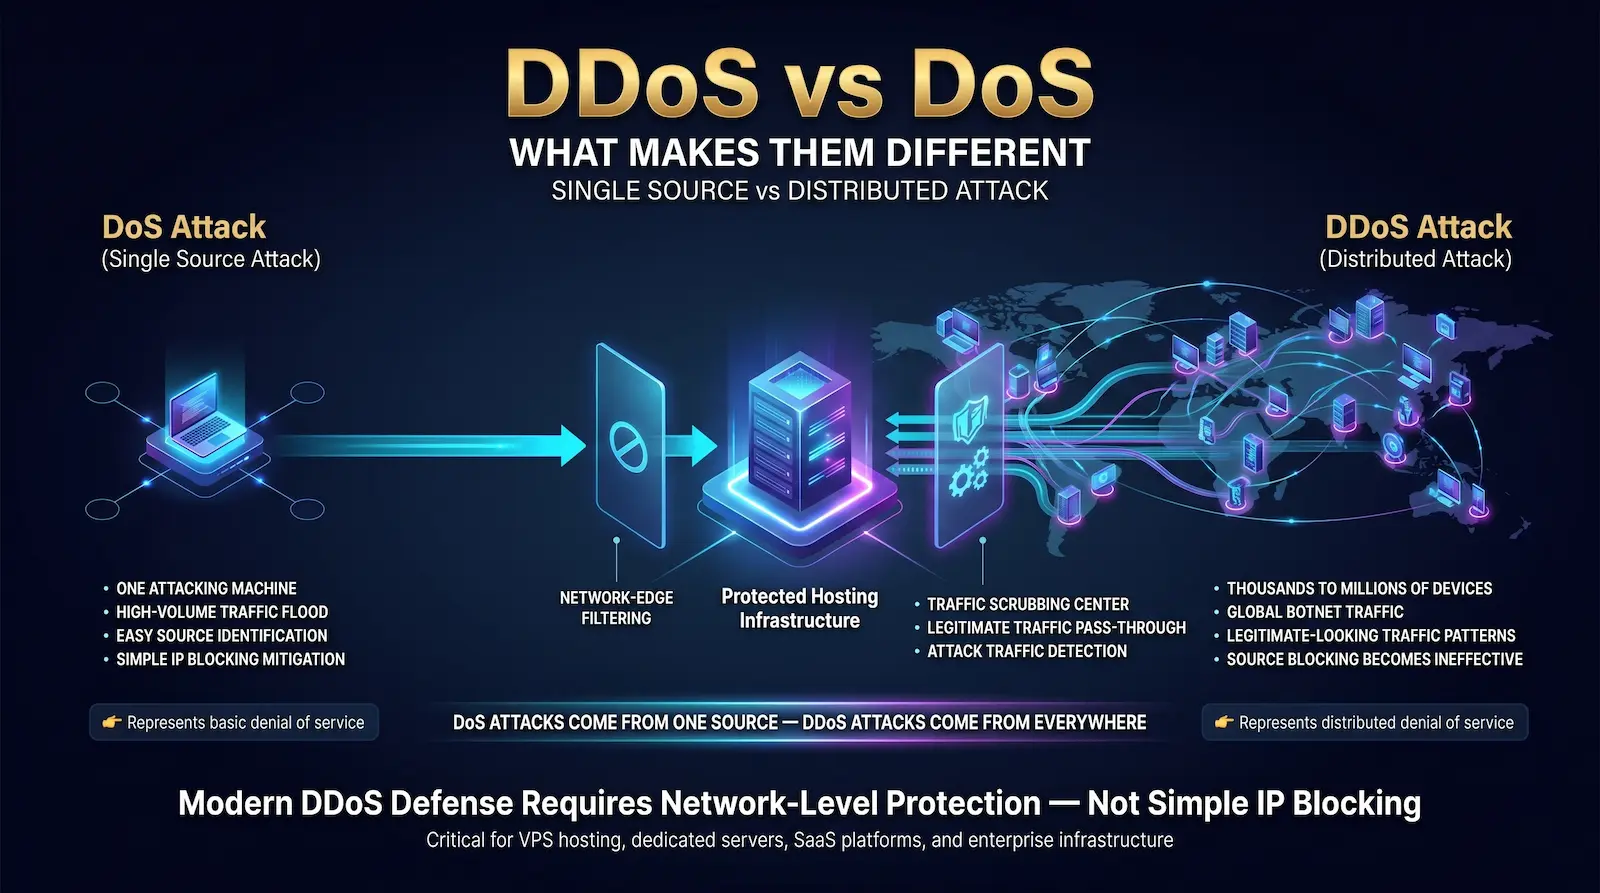
Ein Denial-of-Service-Angriff (DoS) sendet ein hohes Verkehrsvolumen von einer einzelnen Maschine, um ein Ziel zu überfordern. Ein Distributed Denial of Service (DDoS)-Angriff (DDoS) bewirkt dasselbe, indem gleichzeitig Tausende bis Millionen kompromittierter Geräte über mehrere Länder und IP-Bereiche hinweg gleichzeitig verwendet werden.
Ein DOS-Angriff ist einfach zu stoppen. Identifizieren Sie die einzelne angreifende IP-Adresse, blockieren Sie sie und der Angriff endet. Angreifer haben diese Verteidigung vor Jahrzehnten gelöst, indem sie auf ein verteiltes Modell umgestellt wurden.
Ein DDoS-Angriff zieht sich auf a Botnetz - Ein Netzwerk von Geräten, die ohne das Wissen ihrer Besitzer gefährdet sind. Wenn 500.000 eindeutige IP-Adressen jeweils einen kleinen Datenverkehr an Ihren Server senden, können Sie den Angriff nicht blockieren, indem Sie einzelne Quellen sperren. Das Verkehrsprofil entspricht legitimen Benutzern, da die kompromittierten Geräte, die es generieren, legitim sind - sie werden nur aus der Ferne gesteuert.
Nach Wikipedia-Eintrag zu Denial-of-Service-Angriffen, Diese verteilte Architektur trennt den Angriffsursprung (den Angreifer) von der Angriffsquelle (das Botnet) und macht die Attribution und Minderung exponentiell schwieriger als Angriffe mit einer einzelnen Quelle.
Die Zielressource variiert je nach Angriffstyp:
| Angriffskategorie | Ressource zielgerichtet | OSI-Schicht |
| Volumenangriff | Netzwerkbandbreite | Schichten 3–4 |
| Protokollangriff | Verbindungsstatus (Firewall, Router) | Schichten 3–4 |
| Anwendungsschichtangriff | Server-CPU, Speicher, Threads | Schicht 7 |
Eine einzelne Kampagne zielt häufig auf alle drei gleichzeitig ab - eine Technik, die als Multi-Vektor-DDoS bezeichnet wird und die wir im Folgenden ausführlich behandeln.
Wie Botnets Power DDoS angreift
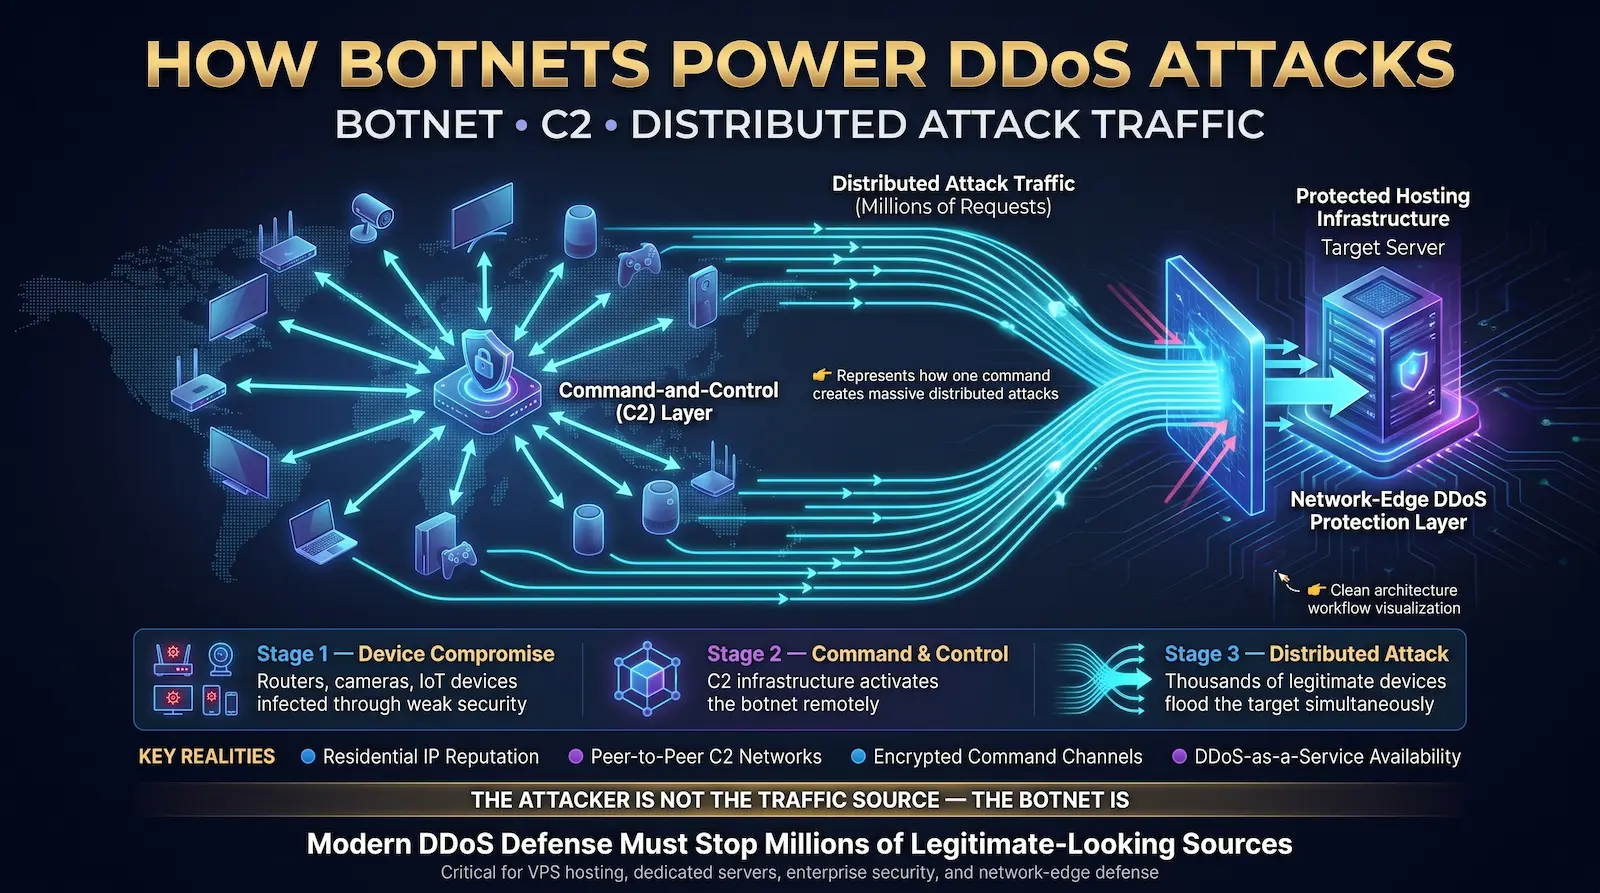
Ein Botnet ist ein Netzwerk von kompromittierten Geräten - Heimroutern, Überwachungskameras, Smart-TVs, IoT-Sensoren und infizierten Computern -, die über einen Befehls-und-Steuerungs-Server (C2) gesteuert werden. Der Angreifer aktiviert das Botnet, indem er eine einzelne Anweisung über den C2-Kanal sendet, wodurch jedes kompromittierte Gerät im selben Moment Datenverkehr an das Ziel sendet.
Wie Geräte Teil eines Botnets werden
Angreifer scannen das Internet nach Geräten mit bekannten Software-Schwachstellen oder werkseitig standardmäßigen Anmeldeinformationen. Home-Router, die mit "admin / admin" -Passwörtern ausgeliefert werden, sind der einfachste Einstiegspunkt. Als nächstes kommen IP-Kameras mit veralteter Firmware. Sobald ein Gerät kompromittiert wird, breitet sich Malware seitlich auf andere Geräte im selben lokalen Netzwerk aus.
Das Mirai Botnet, das im Oktober 2016 den Rekord von 1,2 Tbps Dyn DNS-Angriff hervorbrachte, verwendete genau diese Methode. Es infizierte über 600.000 IoT-Geräte, indem es mit 61 gängigen Werksnachweispaaren nach Telnet-Zugriff suchte. Moderne Mirai-Varianten - darunter Eleven11Bot und Aisuru, die beide Anfang 2025 vom Deepfield-Notfallteam von Nokia verfolgt werden - verwenden weiterhin dieselbe Technik gegen neuere IoT-Hardware.
Nokia’s 2025 DDoS research found that 100 to 200 million IPv4 endpoints now covertly participate in attack traffic via residential proxy networks. These are not data centers. servers—they are household devices: laptops, phones, gaming consoles, DVRs, and baby monitors. The traffic they generate carries a clean residential IP reputation, which breaks IP-reputation-based blocking entirely.
Befehls-und-Steuerungsinfrastruktur
Der Angreifer kommuniziert nicht direkt mit jedem infizierten Gerät. C2-Server weiterleiten Anweisungen. Moderne Botnetze verwenden Peer-to-Peer-C2-Architekturen ohne zentralen Fehler. Das Herunterladen eines C2-Servers stoppt das Netzwerk nicht. Advanced Botnets leiten den C2-Verkehr über verschlüsselte Kanäle auf Port 443 und blenden Anweisungen als normalen HTTPS-Verkehr aus, um die Erkennung zu umgehen.
DDoS-as-a-Service: $5 kauft einen Angriff
Booter- und Stressner-Dienste verkaufen DDoS-Kapazität auf Abonnementbasis - kein technisches Wissen erforderlich. Die Preisgestaltung auf dunklen Webmärkten beginnt bei ungefähr 1 tp4t5 pro Stunde für einen kleinen Angriff und skaliert auf Tausende von Dollar für nachhaltige Kampagnen mit hohem Volumen, die auf große Infrastruktur abzielen.
2025, Europol Zerlegte mehrere DDoS-for-Hire-Dienste in koordinierten internationalen Operationen, Festnahme von Plattformadministratoren und Verfolgung zahlender Kunden. Die Durchsetzungsmaßnahme bestätigt, dass die Verwendung eines Booter-Dienstes - nicht nur einen - eine Straftat in den EU-Mitgliedstaaten und in den Vereinigten Staaten darstellt.
Die 7 Arten von DDoS-Angriffen
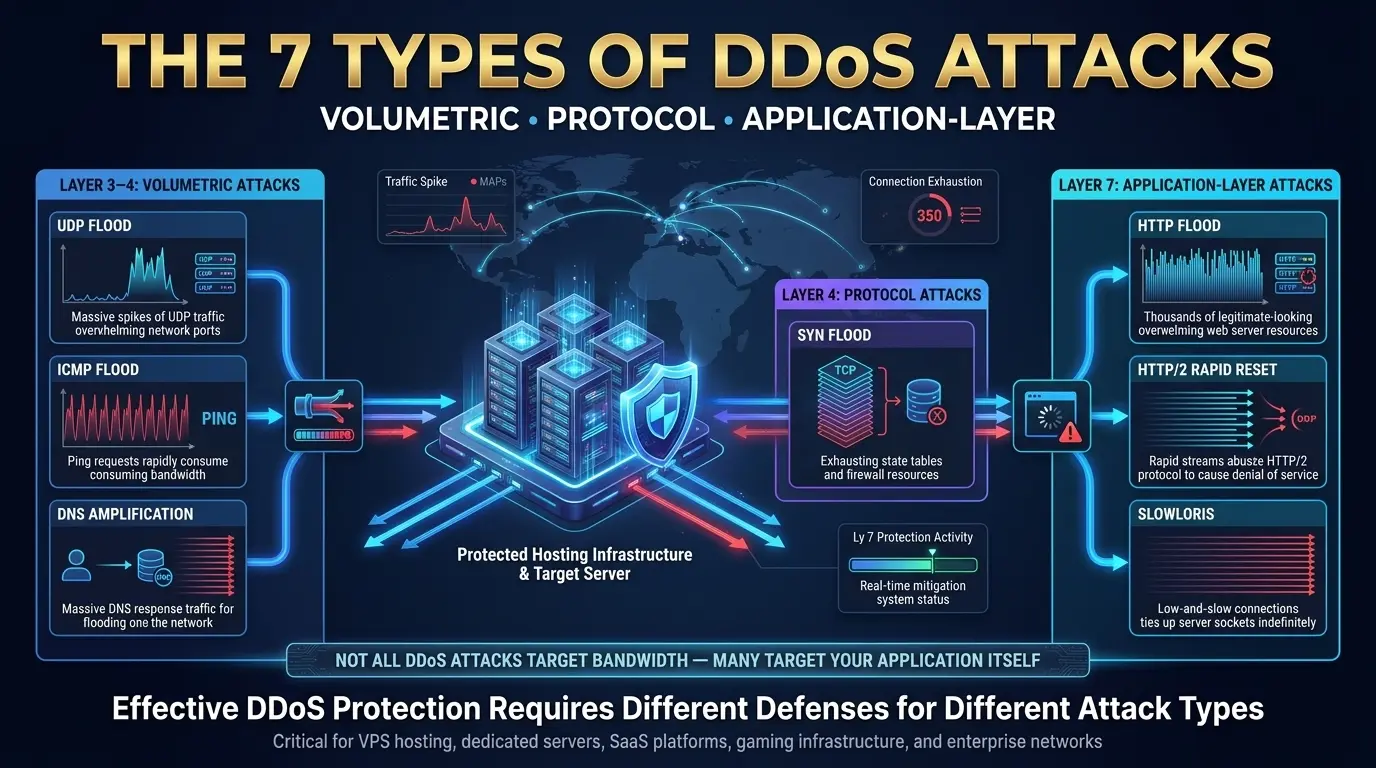
DDoS-Angriffe teilen sich in drei Kategorien auf: Volumenangriffe, die die Bandbreite auf den Ebenen 3 und 4 sättigen, Protokollangriffe, die Tabellen der Verbindungsstatus in Routern und Firewalls erschöpfen, und Angriffsschichtangriffe, die die Serververarbeitungskapazität auf Ebene 7 überwältigen. Jeder Typ erfordert eine andere Erkennung Methode und eine andere Minderungsreaktion.
1. UDP-Flut
Eine UDP-Flut sendet riesige Mengen von User-Datagramm-Protokollpaketen an zufällige Ports auf dem Zielserver. Der Server prüft jeden Port auf einen Listendienst, findet keinen und antwortet mit ICMP-Paketen „Ziel nicht erreichbar“. Dieser bidirektionale Austausch erschöpft die verfügbare Netzwerkbandbreite des Servers.
UDP-Pakete erfordern keinen Handshake vor der Übertragung. Ein Angreifer, der ein großes Botnetz verwendet, kann mit relativ bescheidener Infrastruktur Multi-Terabit-UDP-Flutungen erzeugen und aufrechterhalten. UDP-Überschwemmungen trieben die Mehrheit der größten 2025 verzeichneten Volumenangriffe an, einschließlich Angriffen über 1 Tbit / s für Spiele, Finanzdienstleistungen und Telekommunikationsinfrastruktur.
Erkennungssignal: Plötzlicher Anstieg des UDP-Verkehrsvolumens, unerreichbare ICMP-Zielrate, Quell-IPs konzentriert sich auf spezifische AS-Bereiche.
Schadensbegrenzung: Rate-Limit eingehender UDP am Upstream-Netzwerkrand. Wenden Sie BGP-Flowspec-Regeln an, die als Bereiche auf den Angriff abzielen. Für Server, die nicht UDP verwenden, blockieren Sie alle eingehenden UDP am Perimeter Netzwerk-Firewall.
2. ICMP (Ping) Flut
Eine ICMP-Flut sendet einen hochvolumigen Strom von ICMP-Echo-Anforderungspaketen (Internet Control Message Protocol) an das Ziel. Der Server muss auf jeden mit einer Echo-Antwort antworten, die sowohl eingehende als auch ausgehende Bandbreite verbraucht. Ein ausreichendes Volumen von ICMP-Paketen sättigt die Netzwerkverbindung des Servers, bevor legitimer Datenverkehr ihn erreichen kann.
Die Smurf-Angriffsvariante verstärkt dies weiter: Der Angreifer sendet ICMP-Anfragen, wobei die IP-Adresse des Ziels als Quelle an eine Netzwerk-Broadcast-Adresse gefälscht wird. Jedes Gerät in diesem Netzwerk reagiert auf die IP des Ziels und multipliziert das Angriffsvolumen, ohne die Ressourcen des Angreifers zu multiplizieren. RFC-Compliance-Fixes in modernen Netzwerkgeräten haben reine Schlumpf-Angriffe weniger effektiv gemacht, aber ICMP-Fluten bleiben ein Standardbauteil von Multi-Vektor-Kampagnen.
Erkennungssignal: Das ICMP-Verkehrsvolumen übersteigt die Basislinie um das 10-fache oder mehr. ICMP-Pakete, die aus geografisch gestreuten Quellen in einheitlichen Intervallen ankommen.
Schadensbegrenzung: Rate-Limit-ICMP am Rand. Blockieren Sie für Server ohne legitime ICMP-Verkehrsbedürfnisse alle eingehenden ICMP.
3. SYN-Flut
Eine SYN-Flut nutzt den TCP-Dreiwege-Handshake, indem es Tausende von SYN-Paketen pro Sekunde an das Ziel sendet. Das Ziel weist jedem einen Verbindungsstatus zu und antwortet mit syn-ack, aber der Angreifer sendet niemals die endgültige ACK. Halb geöffnete Verbindungen füllen die Verbindungsstatustabelle des Servers und blockieren alle neuen legitimen TCP-Verbindungen.
Der Drei-Wege-Handshake (SYN → SYN-ACK → ACK) ist erforderlich, um jede TCP-Verbindung herzustellen. Der Server muss den Status für jede Synchronisation halten, die er erhält, während er darauf wartet, dass der ACK den Handshake abschließt. Eine SYN-Flut mit ausreichendem Volumen füllt diese Statustabelle. Wenn die Tabelle voll ist, kann der Server keine neuen Verbindungen von niemandem akzeptieren – der Dienst wird offline angezeigt.
Dieser Angriffstyp ist vollständig dokumentiert in RFC 4987, die TCP SYN Flooding und ihre Gegenmaßnahmen beschreibt. Moderne Infrastruktur verwendet häufig Syn-Cookies als Verteidigung - eine Technik, die es dem Server ermöglicht, den TCP-Handshake zu validieren, ohne den Verbindungsstatus für unvollständige Handshakes zu speichern.
Erkennungssignal: Hoher Anteil halboffener zu etablierten TCP-Verbindungen; Verbindungsstatustabellenauslastung nahe 100%; Die eingehende SYN-Rate überschreitet die SYN-ACK-Senderate des Servers.
Schadensbegrenzung: Aktivieren Sie SYN-Cookies auf Betriebssystem- oder Netzwerkebene. Wenden Sie Ratenlimits für eingehende SYN-Pakete pro Quell-IP an. Konfigurieren Sie die Netzwerk-Firewall SYN-Pakete aus bekannten schlechten IP-Bereichen zu löschen.
4. DNS-Verstärkung
Ein DNS-Verstärkungsangriff nutzt offene DNS-Resolver, um das Volumen des Angriffs zu vervielfachen. Der Angreifer fälscht die IP-Adresse des Ziels und sendet kleine DNS-Abfragen (40–60 Bytes) an Tausende von offenen Resolvern. Jeder Resolver sendet eine große DNS-Antwort (bis zu 4.000 Byte) an die IP des Ziels und erzeugt einen Verstärkungsfaktor von bis zu 70x, ohne dass eine proportionale Botnet-Kapazität erforderlich ist.
Amplifikationsangriffe gehören zu den effizientesten verfügbaren DDoS-Techniken, da der Angreifer über Fluten im Terabit-Maßstab mit bescheidenen Ressourcen generieren kann. Der Angriffsverkehr kommt von legitimen DNS-Server-IP-Adressen weltweit, wodurch die quellenbasierte Blockierung gültige DNS-Funktionalität zerstört.
Die NTP-Amplifikation funktioniert auf die gleiche Weise mit dem Befehl Network Time Protocol MonList, der 4.096-mal größer als die Triggeranforderung Antworten erzeugen kann. SSDP, CLDAP und Memcached wurden ebenfalls als Amplifikationsvektoren genutzt.
Erkennungssignal: Inbound-UDP-Datenverkehr von Port 53 (DNS) oder Port 123 (NTP) auslösen; Quell-IPs-Mapping zu legitimer DNS- oder NTP-Infrastruktur; Das Verkehrsvolumen überproportional zur DNS-Aktivität Ihres Servers.
Schadensbegrenzung: Upstream-Filterung von Amplifikationsvektoren auf ISP- oder Transitebene. Anwenden von Ingress-Filterung (BCP 38) blockiert Pakete mit gefälschter Quelle, bevor sie das Netzwerk des Angreifers verlassen.
5. HTTP-Flut
Eine HTTP-Flut sendet ein anhaltendes hohes Volumen gültiger HTTP-Get- oder POST-Anforderungen an einen Webserver oder API-Endpunkt. Im Gegensatz zu Bandbreitenangriffen erschöpft eine HTTP-Flut die Server-CPU, den Speicher und die Anwendungs-Thread-Pools, wodurch die Anwendung auch dann nicht mehr reagiert, wenn die Netzwerkbandbreite verfügbar ist.
HTTP-Fluten sind die dominierende Form von Layer 7 DDOs. Da jede Anfrage syntaktisch gültig ist - korrekte Header, die richtige HTTP-Struktur, verschiedene Quell-IPs - ist es wesentlich schwieriger, den Angriffsverkehr von realen Benutzern ohne Verhaltensanalyse zu unterscheiden.
Erweiterte HTTP-Fluten drehen Benutzer-Agent-Strings, Akzeptanz-Sprach-Header und Cookies, um das Verhalten des Browsers zu simulieren. Einige vollständige TLS-Handshakes vor dem Senden von Anfragen unter Umgehung der TLS-Fingerabdruck-basierten Verteidigung. Dies macht die Erkennung der Schicht 7 eher auf Verhaltensanalysen und Ratenmuster als auf eine Paketstruktur abhängig.
Erkennungssignal: Anfragerate pro Quelle IP ungewöhnlich hoch; Anfragen zielen wiederholt auf denselben Endpunkt ab; Anforderungsmuster fehlen die Vielfalt des normalen Surfens (keine statischen Ressourcenanforderungen, keine Bildlasten); Die Fehlerrate auf dem Server steigt stark an.
Schadensbegrenzung: Web Application Firewall (WAF) mit Begrenzung der Verhaltensrate. Captcha-Herausforderungen für verdächtigen Verkehr. Kanten-Caching zum Absorbieren statischer Inhaltsanfragen. Unterscheiden von Bots von Browsern über Javascript Challenge auf der CDN-Ebene.
6. HTTP / 2 Rapid Reset
Der HTTP / 2-Rapid-Reset-Angriff missbraucht das Stream-Multiplexen in HTTP / 2, um eine extreme Geschwindigkeit der Serververarbeitung zu generieren, ohne Anforderungen zu erfüllen. Der Angreifer öffnet Tausende von HTTP / 2-Streams und setzt jeden sofort mit rst_stream zurück. Er zwingt den Server, den Overhead jedes Streams zu verarbeiten, während der Angreifer das Warten auf Antworten vermeidet.
Diese Sicherheitsanfälligkeit - bezeichnet CVE-2023-44487 - Wurde im Oktober 2023 bekannt gegeben, nachdem Angreifer damit 201 Millionen Anfragen pro Sekunde gegen die Infrastruktur von Cloudflare generiert hatten, den größten zu dieser Zeit verzeichneten Layer-7-Angriff. Im Gegensatz zu volumetrischen Angriffen kann HTTP / 2 Rapid Reset mit vergleichsweise geringer Bandbreite einen Angriffsdurchsatz erzeugen, der alle bisherigen Anwendungsschichtdatensätze überschreitet.
Auf jedem Server, auf dem HTTP / 2 ausgeführt wird, muss diese CVE gepatcht sein. Nginx, Apache, IIS und Major CDNs veröffentlichten im Oktober 2023 Patches. Ungepatchte Server, auf denen HTTP/2 ausgeführt wird, bleiben unabhängig von anderen Schutzmaßnahmen für diese spezielle Technik anfällig.
Erkennungssignal: Extrem hohe RST_Stream-Rate bei HTTP/2-Verbindungen; Server-CPU-Spitzen trotz geringer eingehender Bandbreite; HTTP / 2-Verbindungen werden schnell geöffnet und geschlossen, ohne dass Anfragen ausgeführt werden.
Schadensbegrenzung: Wenden Sie CVE-2023-44487-Patches auf alle HTTP/2-fähigen Server an. Configure HTTP/2 stream concurrency limits. Beenden Sie HTTP / 2 an einem gepatchteten Reverse-Proxy oder CDN, der die Stream-Verwaltung übernimmt, bevor Sie an den Ursprung weitergeleitet werden.
7. Slowloris
Slowloris hält so viele HTTP-Verbindungen zu einem Webserver so lange wie möglich offen, indem es in langsamen Intervallen partielle HTTP-Header sendet – schnell genug, um Server-Timeout zu verhindern und die Anforderung nie abzuschließen. Der Verbindungspool des Servers wird vollständig mit diesen unvollständigen Anforderungen gefüllt und blockiert alle neuen Verbindungen von legitimen Benutzern.
Slowloris erfordert minimale Bandbreite für die Ausführung. Ein einzelner Computer kann einen Webserver, der nicht gegen langsame HTTP-Angriffe geschützt ist, durch unbegrenzte Öffnung von Hunderten von Verbindungen abbauen. Der Angriff ist speziell gegen Multithread-Webserver wirksam, die einen Worker-Thread pro Verbindung zuweisen, einschließlich älterer Apache-HTTP-Serverkonfigurationen.
Erkennungssignal: Die Verbindungspool ist in der Nähe der Kapazität; Es gibt eine große Anzahl von Verbindungen im HTTP-Header-Lesezustand; Verbindungen sind weitaus länger als die typische Anforderungsabschlusszeit; Die eingehende Bandbreite ist normal, während der Server nicht mehr reagiert.
Schadensbegrenzung: Konfigurieren Sie aggressive Verbindungszeitüberschreitungen. Maximale Verbindungen pro IP begrenzen. Verwenden Sie einen ereignisgesteuerten Webserver (NGinx) oder einen Reverse-Proxy, der die Verbindungsverwaltung getrennt von der Anwendungsverarbeitung übernimmt. Rate-Limit Teil-Header-Verbindungen an der Netzwerk-Firewall.
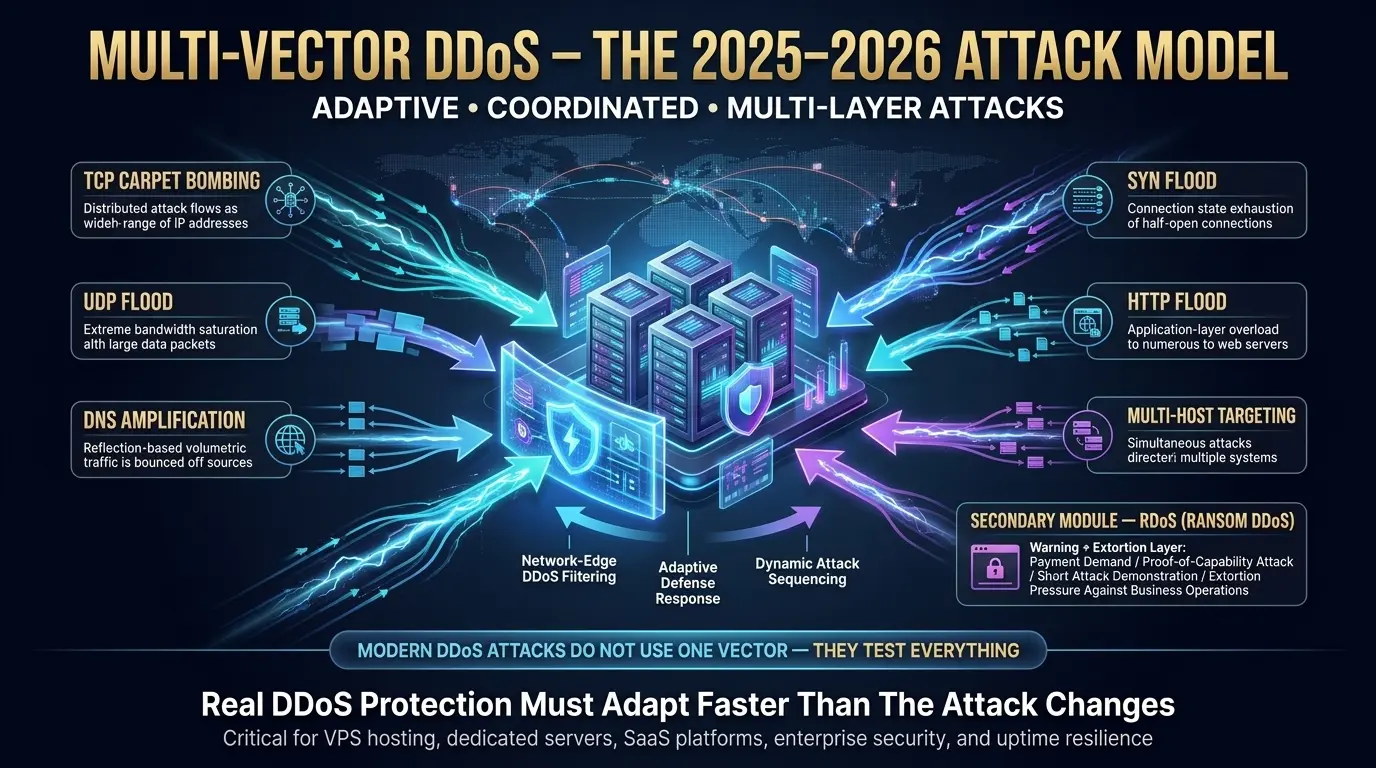
Multi-Vektor-DDoS: Das Angriffsmodell 2025-2026
Multi-Vektor-DDoS-Angriffe kombinieren zwei oder mehr Angriffstypen in einer einzigen koordinierten Kampagne. Die Bedrohungsdaten von Nokia für 2025 zeigen, dass 58% von DDoS-Angriffen jetzt mehrere Vektoren kombinieren und 52% mehrere Hosts gleichzeitig anvisieren. Angreifer sequenzieren Angriffstypen als Reaktion auf Verteidiger-Aktionen und machen Multi-Vektor-Kampagnen eher adaptiv als statisch.
Das DDoS-Modell „Single Large Flood“ ist veraltet. In einer dokumentierten Kampagne für 2025, die vom Deepfield-Notfallteam von Nokia verfolgt wurde, führten Angreifer in drei Minuten vier verschiedene Angriffstypen durch: TCP-Teppichbomben, UDP-Flut, DNS-Verstärkung und eine hohe SYN-Flut. Jede Phase wird basierend auf der Antwort des Verteidigers angepasst. Wenn ein Vektor blockiert wurde, verschob sich die Kampagne zum nächsten und erhöhte die Bandbreite zu den verbleibenden Vektoren.
Dies ist eine Aufklärung, die in den Angriff eingebaut ist. Der Angreifer erfährt, welche Abwehrkräfte aktiv sind und welche Vektoren sie umgehen, bevor eine nachhaltige Kampagne gestartet wird.
781 tp3t von Angriffen im Jahr 2025 endeten innerhalb von fünf Minuten. Das ist kein Zeichen für gescheiterte Angriffe. Automatisierte Kampagnen mit kurzer Dauer, die die Infrastruktur untersuchen und weitermachen, sind die primäre Aufklärungstechnik zur Identifizierung von Zielen, die es wert sind, mit anhaltendem Druck angegriffen zu werden.
Lösegeld-DDoS (RDOs): Die Erpressungsschicht
Ransom DDoS kombiniert eine DDoS-Fähigkeitsdemonstration mit einer Zahlungsanforderung. Der Angreifer sendet eine Warn-E-Mail, die einen anhaltenden Angriff droht, es sei denn, ein Lösegeld - normalerweise 5–20 Bitcoin - wird innerhalb einer Frist von 24 Stunden bezahlt. Einige RDO-Bedrohungen sind mit einem kurzen Angriffsnachweis verbunden. Andere bluffen ganz und greifen nie an, wenn sie ignoriert werden.
Die Internet-Kriminalbeschwerdezentrum des FBI (IC3) Dokumentiert im Jahr 2024 1 TP4T16,6 Milliarden an Cyberkriminalitätsverlusten, wobei DDoS und Ransomware zu den finanziell schädlichsten Bedrohungskategorien gehören. RDOs-Kampagnen werden häufig parallel zu breiteren Ransomware-Operationen durchgeführt, wobei die DDoS als zusätzlichen Druck während der Lösegeldverhandlungen verwendet werden.
Unsere Empfehlung: Nicht bezahlen. Die Zahlung garantiert nicht, dass der Angriff stoppt, bestätigt Ihre Zahlungsbereitschaft und macht Ihre Organisation zu einem wiederkehrenden Ziel. Wenden Sie sich an das NOC Ihres Hosting-Anbieters und CISA Sofort.
Die tatsächlichen finanziellen Kosten eines DDoS-Angriffs
Ein DDoS-Angriff kostet eine ungeschützte Organisation etwa 1 TP4T6.000 pro Minute bei Ausfallverlusten. Bei der durchschnittlichen Angriffsdauer von 2025 von 45 Minuten bringt ein einzelner Angriff ungefähr 1 TP4T270.000 an direkten Kosten hervor - vor SLA-Strafen, Notfallbegrenzungsgebühren, Wiederherstellungsarbeit und langfristigen Reputationsschäden.
Aufschlüsselung dieser $6.000 pro Minute:
| Kostenkategorie | wie es sich ansammelt |
| verlorene Einnahmen | Jede Transaktion, die während des Ausfalls nicht abgeschlossen werden kann |
| SLA verstößt gegen die Strafen | Vertragszahlungen an Unternehmenskunden pro Minute Ausfallzeit |
| Notfallbegrenzung | Aktivierung des Mid----attack-Schrubbing-Dienstes zu Premium-Tarifen |
| Ingenieurarbeit | Bereitschaftsmitarbeiter reagieren auf den Vorfall zu Überstunden |
| Reputationsschaden | Kundenabwanderung, Suchrankingsignale und Markenvertrauenserosion |
Die 47,1 Millionen DDoS-Angriffe im Jahr 2025 - ein Anstieg von 2361 TP3T gegenüber 2024 pro Cloudflare-Bericht von Cloudflare - machen dies kein theoretisches Risiko, sondern eine betriebliche Sicherheit für jede öffentlich zugängliche Infrastruktur.
Für ein konkretes Beispiel: Ein E-Commerce-Geschäft, das 1 TP4T15.000 pro Stunde in Bestellungen verarbeitet, verliert während eines 45-minütigen Angriffs 1 tp4t11.250 Umsatz. Fügen Sie 1 tp4t5.000 in der Notfallbegrenzung, 1 tp4t3.000 in der Engineering-Zeit und alle SLA-Verpflichtungen hinzu, und ein einzelner Angriff kostet mehr als ein ganzes Jahr lang ordnungsgemäß bereitgestellten DDoS-Schutz.
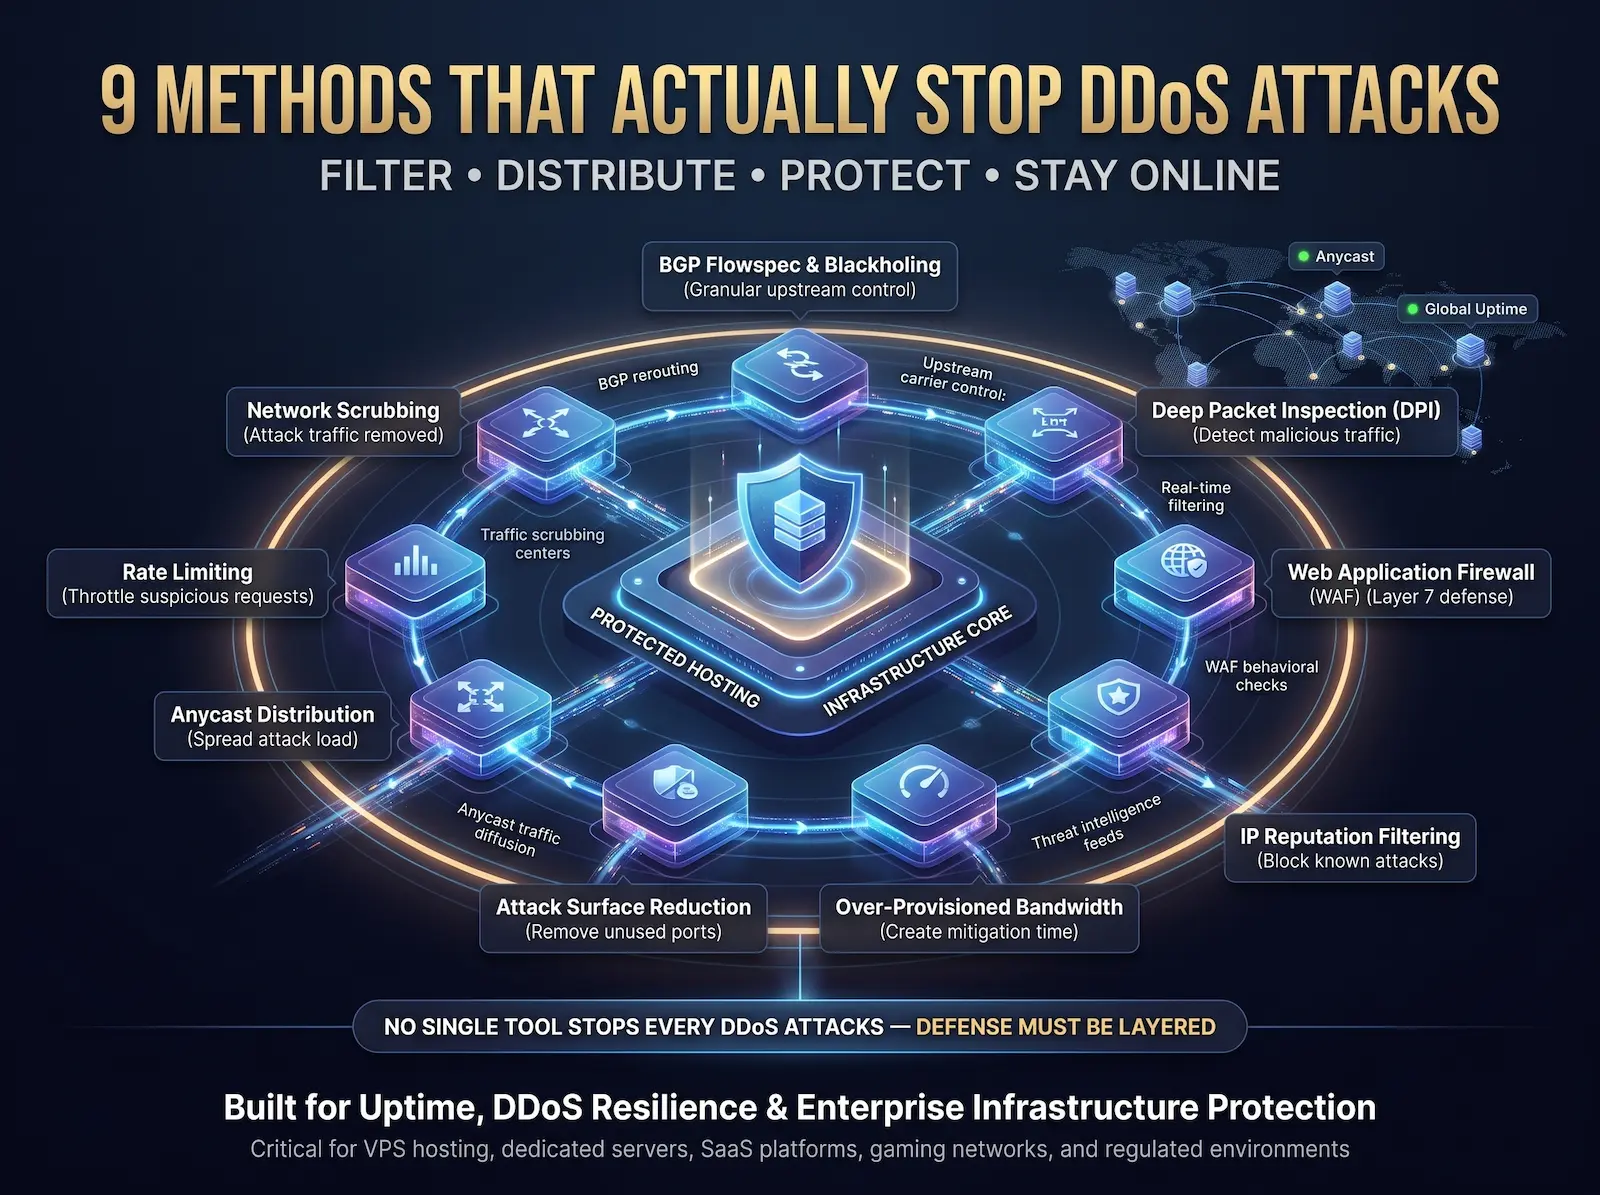
9 Methoden, die DDoS-Angriffe tatsächlich stoppen
Das Stoppen eines DDoS-Angriffs erfordert eine geschichtete Verteidigung auf mehreren Netzwerkebenen. Upstream-Scrubbing am Netzwerkrand absorbiert volumetrische Überschwemmungen, bevor sie Ihren Server erreichen. Deep Packet Inspection identifiziert den Angriffsverkehr anhand des Inhaltsmusters. Begrenzung der Begrenzung des Datenverkehrs aus verdächtigen Quellen. Die Anycast-Distribution verteilt die Angriffslast über die geografisch verteilte Infrastruktur. Keine einzelne Methode stoppt jeden Angriffstyp.
Methode 1: DDoS-Scrubbing auf Netzwerkebene
Das Netzwerk-Scrubbing fängt den gesamten Datenverkehr über BGP-Umleitungen auf eine Ziel-IP ab, filtert schädliche Pakete mithilfe von DPI-basierten Regelsätzen und leitet nur den Datenverkehr an den Zielserver weiter - alles ohne die Verbindung des Ziels, die das Angriffsvolumen sieht.
Das Scrubbing funktioniert in einer Größenordnung, die die Verteidigung auf Serverebene nicht erreichen kann. Ein 1-Tbits-Angriff, der auf den 10-Gbit/s-Port Ihres Servers trifft, sättigt ihn in Millisekunden. Derselbe Angriff, der an ein Scrubbing-Center mit mehr als 10 Tbit / s verfügbarer Filterkapazität weitergeleitet wird, wird absorbiert, ohne die Verbindung Ihres Servers zu beeinträchtigen.
Bei Atal Networks ist das Scrubbing in unsere Netzwerkinfrastruktur integriert. Unsere Deep Packet Inspection (DPI) Systeme an jedem Anwesenheitspunkt erkennen Angriffsmuster und aktivieren BGP-basierte Verkehrsumleitung in weniger als 30 Sekunden. Jeder Kunde auf unserem dedizierter Server Pläne erhalten diesen Schutz automatisch, ohne Konfiguration erforderlich.
Methode 2: BGP Flowspec und Blackholing
BGP Flowspec (definiert in RFC 5575) Pusht granulare Datenverkehrsfilterregeln an Upstream-Router über ein gesamtes Anbieternetzwerk – Blockieren bestimmter UDP-Quellports, Ablegen von Paketen über einen Größenschwellenwert oder ratenbegrenzender Datenverkehr von bestimmten autonomen Systemen – ohne den gesamten Datenverkehr auf die Ziel-IP zu blockieren.
BGP Blackholing ist die stumpfere Alternative: Der gesamte Datenverkehr zu einem bestimmten IP-Präfix wird am Upstream-Router abgelegt, wodurch der Angriff sofort gestoppt wird, aber auch legitime Benutzer daran hindern, diese IP zu erreichen. Blackholing ist ein letzter Ausweg für Angriffe, die die Scheuerkapazität überschreiten.
Flowspec ist die chirurgische Option. Anstatt eine IP zu nullrouten, schiebt FlowSpec spezifische Übereinstimmungs- und Aktionsregeln (Block UDP / 53 von AS12345, Drop ICMP-Pakete über 1.500 Byte) an jeden Router im Anbieternetzwerk. Unsere BGP-Infrastruktur stellt die Flowspec-Regeln innerhalb von 60 Sekunden nach der Angriffscharakterisierung bereit und zielt ohne Überblockierung auf die spezifische Verkehrssignatur ab.
Methode 3: Deep Packet Inspection (DPI)
Tiefe Paketinspektion Liest sowohl den Header als auch die Nutzlast jedes Pakets auf Layer 7 und ermöglicht die Erkennung von Angriffsverkehr, der auf Header-Ebene legitim erscheint. DPI identifiziert Floods auf Anwendungsebene, Protokoll-Exploits und Botnet-Befehlsmuster, die das Filtern auf IP-Ebene nicht sehen kann.
Ohne DPI kann ein Scrubbing-Center nach IP, Port und Protokoll filtern. Es kann jedoch nicht eine HTTP-Flut von einem legitimen Verkehrsschub oder einem DNS-Verstärkungsangriff aus normalem DNS-Verkehr ausmachen. DPI identifiziert den Angriffsverkehr anhand des Inhaltsmusters der Pakete, nicht nur durch ihren Ursprung.
Unsere DPI-Systeme laufen auf zweckgebundener Netzwerkhardware an jedem Anwesenheitspunkt und verarbeiten den Datenverkehr mit der Leitungsgeschwindigkeit - 10 Gbit / s bis 100 Gbit / s - ohne die Latenz der Verbindung Ihres Servers einzuführen.
Methode 4: Ratenbegrenzung
Die Ratenbegrenzung begrenzt das Volumen der von jeder einzelnen Quell-IP-Adresse akzeptierten Anfragen oder Pakete innerhalb eines definierten Zeitfensters. Eine Quell-IP, die mehr als den konfigurierten Schwellenwert sendet, wird gedrosselt - der übermäßige Datenverkehr wird gelöscht, während der Datenverkehr von anderen Quellen normal fortgesetzt wird.
Die Ratenbegrenzung ist am effektivsten gegen Botnets mit geringer Source-IP-Diversität und gegen Slowloris-Angriffe, die Verbindungen offen halten. Konfigurieren Sie die Ratengrenzen in Ebenen:
- Netzwerkschicht: Pakete pro Sekunde pro Quell-IP an der Perimeter-Firewall
- Transportschicht: TCP-Verbindungen pro Sekunde pro Quell-IP
- Anwendungsschicht: HTTP-Anforderungen pro Minute pro Quell-IP pro Endpunkt
Die Ratenbegrenzung allein reicht gegen stark verteilte Angriffe aus, bei denen Millionen von eindeutigen IPs jeweils ein kleines Verkehrsvolumen senden, das einzeln unter einen angemessenen Schwellenwert fällt. Kombinieren Sie es mit Verhaltensanalyse und IP-Reputationsfilterung.
Methode 5: Webanwendungsfirewall (WAF)
Eine Webanwendungs-Firewall filtert den HTTP- und HTTPS-Verkehr zwischen dem Internet und Ihrer Webanwendung, blockiert Anfragen, die Angriffssignaturen entsprechen, Rateschwellen überschreiten, aus blockierten IP-Bereichen stammen oder Tests zur Behavioral Challenge fehlschlagen. Eine WAF ist die primäre Verteidigungsschicht gegen Layer 7-DDoS, einschließlich HTTP-Fluten und HTTP / 2-Rapid-Reset.
WAF-Regelkategorien für DDoS-Minderung:
| Regeltyp | Funktion |
| Tarifbegrenzung | Cap-Anforderungen pro IP pro Endpunkt pro Zeitfenster |
| IP-Reputation | Blockieren Sie den Verkehr von bekannten schlechten IP-Bereichen und als Zahlen |
| Geoblockierung | Beschränken Sie den Verkehr von Ländern oder Regionen ohne legitime Benutzer |
| Bot-Erkennung | Captcha und Javascript Challenge für verdächtigen Traffic |
| Nutzlastsignaturen | Blockanfragen, die bekannten Angriffsmustern entsprechen |
| Verbindungsgrenzen | Verschließen Sie gleichzeitige Verbindungen von einer einzelnen IP |
Für Bare-Metal-Server Unser Network Engineering-Team führt geschäftskritische Anwendungen aus und konfiguriert benutzerdefinierte WAF-Regelsätze, die dem spezifischen Verkehrsprofil Ihrer Anwendung entsprechen.
Methode 6: Anycast-Netzwerkdiffusion
Anycast-Routing weist mehreren geografisch verteilten Servern eine einzelne IP-Adresse zu. Routing-Protokolle leiten den eingehenden Datenverkehr basierend auf der Netzwerktopologie zum nächsten Anycast-Knoten. Ein großer DDoS-Angriff auf eine Anycast-IP wird automatisch auf alle Knoten verteilt, wodurch die Last auf einem einzelnen Ort auf einen überschaubaren Bruchteil des gesamten Angriffsvolumens reduziert wird.
Ein Server hinter einem einzelnen Anycast-Einstiegspunkt absorbiert einen Bruchteil des Angriffsverkehrs proportional zur Anzahl der Knoten im Anycast-Netzwerk. Unsere über 213 Rechenzentren in über 196 Ländern bilden ein anycast-fähiges globales Netzwerk. Ein 1-Tbits-Angriff, der ein Anycast-Netzwerk mit 20 Knoten erreicht, erreicht jeden Knoten mit ungefähr 50 Gbit / s - gut innerhalb der Scrubbing-Kapazität an jedem Anwesenheitspunkt.
Anycast bietet auch geografische Widerstandsfähigkeit. Wenn eine Region überfordert ist, verlagern Routing-Protokolle den Datenverkehr automatisch zu Knoten mit verfügbarer Kapazität.
Methode 7: Reduktion der Angriffsfläche
Reducing your server’s attack surface means closing every port, protocol, and service that your application does not actively need — eliminating potential amplification vectors and reducing the number of endpoints an attacker can target.
Schritte zur Reduzierung der Angriffsfläche:
- Schließen Sie alle Ports, die von Ihrer Anwendung nicht benötigt werden. Wenn Ihr Server nur HTTPS ausführt, blockieren Sie den gesamten eingehenden Datenverkehr mit Ausnahme der Ports 443 und 22 (SSH für die Verwaltung, beschränkt auf bekannte IPs).
- Deaktivieren Sie UDP, wenn Ihre Anwendung es nicht verwendet. Dadurch werden Sie als Ziel für UDP-basierte volumetrische und Verstärkungsattacken ausgeschlossen.
- Verschieben Sie die interne Server-zu-Server-Kommunikation in private VLANs, ganz aus dem öffentlichen Internet.
- Beschränken Sie den Zugriff auf die Verwaltungsschnittstelle (SSH, RDP) mithilfe von Firewall-Regeln auf bestimmte IP-Bereiche.
- Deaktivieren Sie ungenutzte Protokolle und Dienste auf Betriebssystemebene.
Unsere Colocation Services Dedicated Server-Pläne unterstützen private VLAN-Konfigurationen, die den internen Datenverkehr in isolierte Netzwerksegmente verschieben und diese vollständig von der öffentlich routingfähigen Angriffsfläche entfernen.
Methode 8: Überprovisionierte Bandbreite
Eine übermäßige Bereitstellung der Bandbreite über Ihrem normalen Spitzenverbrauch gibt DPI- und Scrubbing-Systemen Zeit zum Aktivieren, bevor der Angriff Ihre Verbindung sättigt. Ein Server, der mit 301 tp3t verfügbar ist, kann einen erheblichen Angriffsschub absorbieren, bevor die Minderung aktiviert wird. Ein Server mit einer Kapazität von 901 TP3T geht offline, sobald ein kleiner Angriff eintrifft.
Bei Atal Networks umfassen unsere dedizierten Server-Pläne 10-Gbit/s-Ports mit Burst-Kapazität. Die physische Portbereitstellung ist so konzipiert, dass die Kopffreiheit über der normalen Spitzenlast aufrechterhalten wird, und gibt unseren automatisierten Erkennungssystemen das Fenster, das sie benötigen, um einen Angriff zu charakterisieren und darauf zu reagieren, bevor sich Ihr Service verschlechtert.
Methode 9: IP-Reputation und Threat Intelligence Filterung
Die IP-Reputationsfilterung verwendet kontinuierlich aktualisierte Blocklisten von IP-Adressen und autonomen Systemen, die für die Host-Botnet-Infrastruktur, DDoS-for-Hire-Dienste und Angriffswerkzeuge bekannt sind. Das Anwenden dieser Listen auf dem Upstream-Netzwerk-Edge lässt den Angriffsverkehr ab, bevor er die Netzwerkverbindung Ihres Servers erreicht.
Kommerzielle Threat Intelligence-Feeds von Anbietern wie Spamhaus, aufkommende Bedrohungen und Team Cymru pflegen Blocklisten, die häufig genug aktualisiert werden, um gegen Kampagnenbasierte Botnetze wirksam zu sein. Private Proxy-Botnetze, die den Angriffsverkehr durch Haushaltsgeräte mit sauberer IP-Reputation leiten, werden nicht nur durch Reputationslisten effektiv blockiert.
Kombinieren Sie die IP-Reputationsfilterung mit der Verhaltensanalyse für die Abdeckung sowohl der traditionellen Botnet-Infrastruktur als auch des Proxy-Traffics für Privathaushalte.
DDoS-Schutz: Dedizierter Server vs. VPS
Auf der VPS-Infrastruktur wird der DDoS-Schutz auf der Hypervisor-Ebene ausgeführt, wobei gemeinsam genutzte Scrubbing-Ressourcen gleichmäßig über alle Mandanten auf demselben physischen Host angewendet werden. Auf dedizierter Serverinfrastruktur arbeiten DPI und Scrubbing an einem dedizierten physischen Port mit Konfigurationen, die auf Ihr spezielles Anwendungsverkehrsprofil zugeschnitten sind. Das dedizierte Modell bietet stärkeren Schutz und beseitigt das laute Nachbarproblem.
Diese Unterscheidung ist operativ wichtig:
| Faktor | VPS-Hosting | Dedizierter Server |
| Schutzumfang | Host-Ebene, gemeinsam mit allen VMs auf dem physischen Server | Port-Ebene, für Ihren Server gewidmet |
| Richtlinienanpassung | Standardisierte Regeln für alle Mieter | Benutzerdefinierte DPI-Regeln für Ihre Anwendung |
| Lautes Nachbarrisiko | Ein DDoS, das auf eine andere VM auf Ihrem Host abzielt, wirkt sich auf Sie aus | Ihr Port ist vom Traffic anderer Kunden isoliert |
| Schrubben der Bandbreite | Auf allen VMs auf dem physischen Host gemeinsam genutzt | Dediziert für den Port Ihres Servers |
| Benutzerdefinierte BGP Flowspec | Pro Mandanten nicht konfigurierbar | Auf Anfrage verfügbar |
| am besten für | Standardanwendungen unter moderatem Angriffsrisiko | Hochwertige Anwendungen, Finanzdienstleistungen, Gaming, Healthcare, E-Commerce |
Für Unternehmen, bei denen die Verfügbarkeit direkt dem Umsatz entspricht - E-Commerce-Plattformen, SaaS-Anwendungen mit SLA-Verpflichtungen, Finanzhandelsinfrastruktur und Gaming-Server -dedizierte Server Mit dediziertem DDoS-Schutz übereinstimmen das Risikoprofil der Workload.
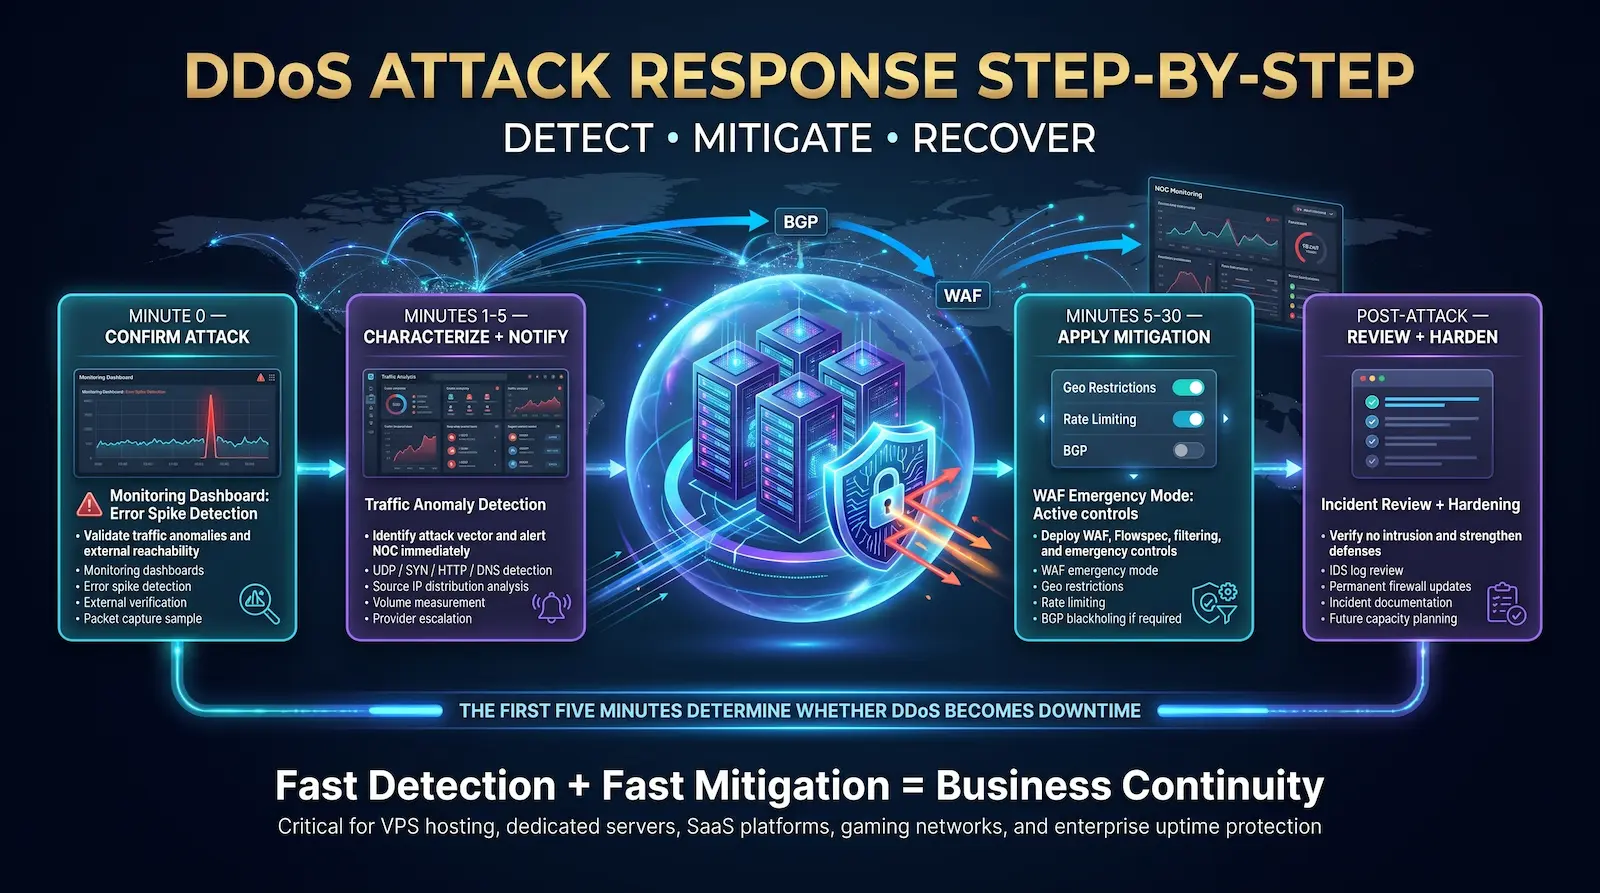
DDoS-Angriffsreaktion: Schritt für Schritt
Wenn ein DDoS-Angriff beginnt, bestimmen die ersten fünf Minuten, ob der Vorfall schnell eingedämmt ist oder einen längeren Ausfall verursacht. Bestätigen Sie den Angriff, charakterisieren Sie den Verkehrsvektor, benachrichtigen Sie das NOC Ihres Hosting-Anbieters und aktivieren Sie die vorkonfigurierte Minderung - in dieser Reihenfolge so schnell wie möglich.
Minute 0 - Bestätigen Sie, dass es sich um einen Angriff handelt
- Überprüfen Sie Ihr Überwachungs-Dashboard auf Verkehrsvolumenanomalien, Fehlerratenspitzen und Änderungen der Verbindungszahl.
- Bestätigen Sie, dass der Server von externen Standorten aus nicht erreichbar ist, nicht nur von Ihrem aktuellen Netzwerk.
- Überprüfen Sie die Statusseite Ihres Hosting-Providers für regionale Netzwerkereignisse.
- Ziehen Sie eine Paketerfassungsprobe von Ihrem Netzwerkrand, um die Verkehrsmerkmale zu identifizieren.
Minuten 1-5 — Charakterisieren und benachrichtigen
- Identifizieren Sie den Angriffsvektor aus Paketerfassungen: UDP-Flood, SYN-Flood, HTTP-Flood und DNS-Verstärkung.
- Hinweis Quellen-IP-Verteilung – Sind Quellen spezifisch als Bereiche oder global gestreut konzentriert?
- Messen Sie das Angriffsvolumen in GBPs (für Bandbreitenattacken) oder RPS/PPs (für Anwendungs- und Protokollangriffe).
- Wenden Sie sich sofort an Ihren Hosting-Anbieter. Wenn Sie ein Atal Networks-Client sind, erreichen Sie unseren 24/7 NOC. Geben Sie die Angriffsvektorcharakterisierung und die Volumenschätzung an. Unser Team setzt die Flowspec-Regeln innerhalb von 60 Sekunden nach Erhalt Ihres Angriffsprofils ein.
Protokoll 5-30 – Anwenden und Überwachen der Schadensbegrenzung
- Aktivieren Sie den WAF-Notfallmodus: Maximale Ratenbegrenzung und aktivieren Sie Geo-Beschränkungen, wenn Ihre Benutzerbasis geografisch gebunden ist.
- Wenden Sie IP-Blocklisten für bekannte Angriffsquellenbereiche an.
- Angriffsfläche reduzieren: Deaktivieren Sie ungenutzte Ports, Protokolle und Dienste vorübergehend.
- Fordern Sie bei Angriffen mit extremer Bandbreite die BGP-Schwarzhohlung der angegriffenen IP an, wenn andere Dienste im selben Subnetz isoliert werden können.
- Achten Sie auf Vektorverschiebungen. Multi-Vektor-Angriffe wechseln die Techniken, nachdem ein Vektor blockiert wurde.
Post-Attack — Bewertung und Härte
- Überprüfen Sie die Einbruchserkennungsprotokolle. DDoS wird häufig als Ablenkung für einen gleichzeitigen Eindringversuch verwendet. Überprüfen Sie, ob während des Vorfallsfensters kein nicht autorisierter Zugriff aufgetreten ist.
- Aktualisieren Sie die Firewall- und WAF-Regeln, um die identifizierten Angriffsmuster dauerhaft zu blockieren.
- Dokumentieren Sie die Zeitleiste des Vorfalls, die Angriffseigenschaften und die Wirksamkeit der Schadensbegrenzung.
- Berichten Sie nachhaltige oder raffinierte Angriffe an CISA und, wenn RDOs an die FBI-Cyber-Abteilung.
- Überprüfen Sie Ihre Strategie zur Netzwerksicherheit Für strukturelle Verbesserungen: Zusätzliche Anycast-Abdeckung, erhöhte Scheuerkapazität und übermäßige Bandbreiten-Headroom.
Rechtsfolgen von DDoS-Angriffen
Der Start eines DDoS-Angriffs ist ein Bundesverbrechen in den USA unter 18 US-Bundesstaaten. § 1030 (Computer- und Missbrauchsgesetz) mit Strafen von bis zu 10 Jahren im Bundesgefängnis pro Straftat. In der Europäischen Union kriminalisiert die Richtlinie 2013/40/EU Angriffe auf Informationssysteme mit Freiheitsstrafen von bis zu 5 Jahren.
Die rechtliche Exposition gilt für den Angreifer und für Kunden von DDoS-for-Hire-Diensten. 2025, Europol Es wurden sowohl Booter-Service-Betreiber als auch zahlende Benutzer verfolgt, die Angriffskapazität gemietet hatten, und zeigten, dass „Ich habe gerade für einen Service bezahlt“ keine Rechtsverteidigung ist.
US-Strafen im Rahmen der CFAA:
- Bis zu 10 Jahre der Bundesstrafe für eine erste Straftat
- Bis zu 20 Jahre Für wiederholte Straftaten oder Angriffe auf geschützte Computersysteme
- Zivilpflicht gegenüber den angegriffenen Organisationen für dokumentierten Schadensersatz
Für die Opfer von DDoS-Angriffen kann auch eine unzureichende Sicherheitskontrolle eine Haftung schaffen:
- DSGVO Bußgelder Wenn ein Angriff die Verfügbarkeit von Daten zur Verfügbarkeit von personenbezogenen Daten beeinträchtigt (Artikel 32 erfordert „angemessene technische Maßnahmen“)
- PCI DSS-Fehler Wenn die Verfügbarkeit des Karteninhaberdatensystems unterbrochen wird
- Vertragsverletzungsansprüche von Unternehmenskunden mit Uptime-SLAs
Dokumentierte DDoS-Schutzmaßnahmen - wie Scrubbing auf Netzwerkebene, WAF-Konfigurationsprotokolle und Vorfallantwortprotokolle - sind Teil der Demonstration der „angemessenen technischen Maßnahmen“, die sowohl für die DSGVO als auch für die meisten Unternehmenssicherheitsrahmen erforderlich sind.
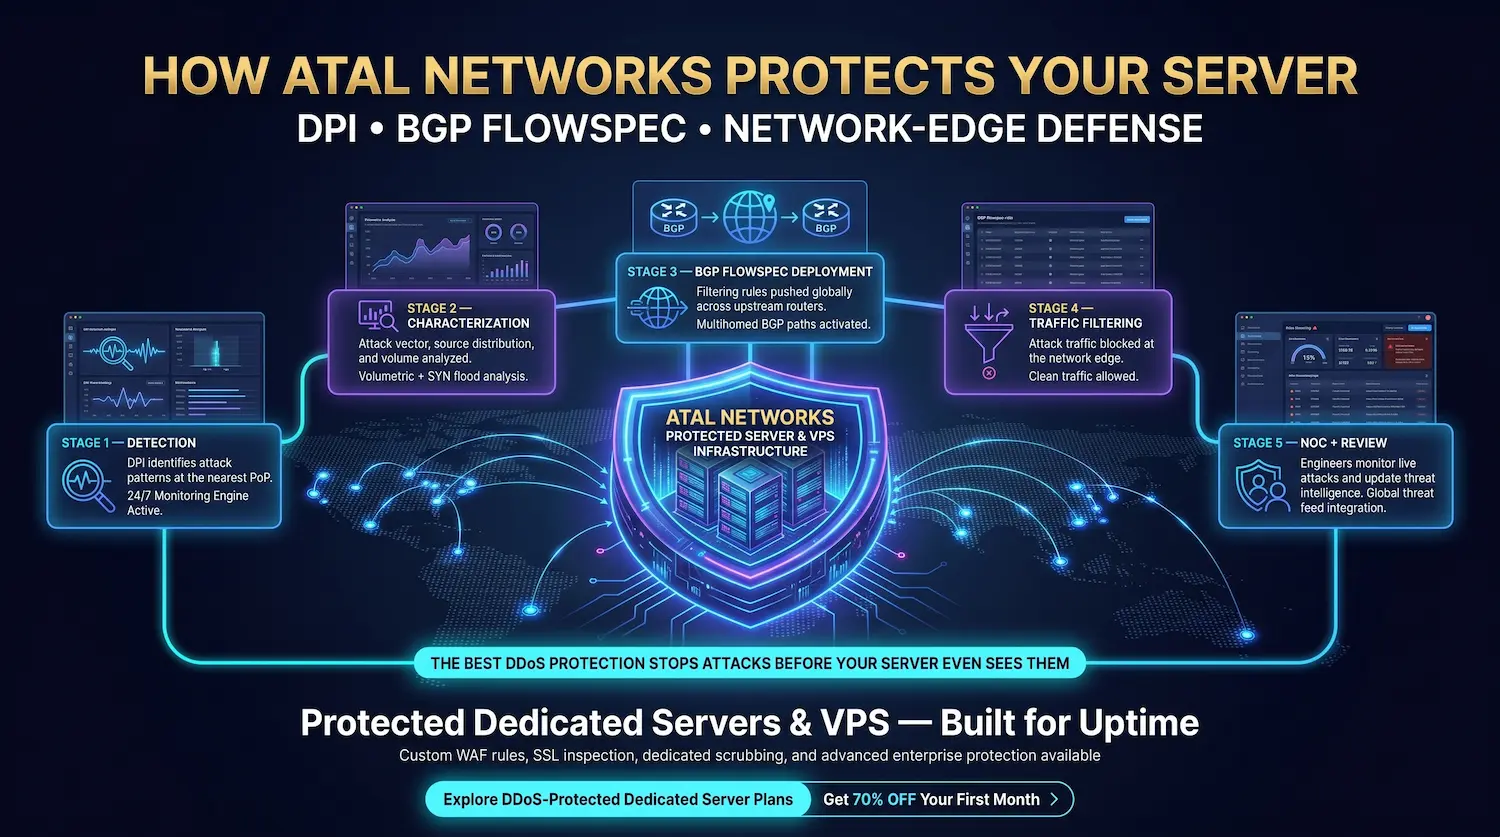
Wie Atal Networks Ihren Server schützt
Jeder dedizierte Atal Networks-Server und VPS befindet sich hinter unserer DDoS-Schutzinfrastruktur auf Netzwerkebene, die mithilfe von Deep Packet Inspection die Angriffsmuster und den BGP-Flowspec erkennt, um sie am Netzwerkrand zu filtern - automatisch, bevor der Angriffsverkehr den Port Ihres Servers erreicht.
Hier ist die genaue Reihenfolge, wenn ein Angriff auf einen Atal Networks-Client abzielt:
- Erkennung. DPI-Systeme am Netzwerkrand identifizieren das Angriffsmuster - volumetrische Merkmale, Syn-Flood-Verhältnis, HTTP-Anforderungsanomalien und DNS-Amplifikationssignatur.
- Charakterisierung. Der Angriffsvektor, die Quellenverteilung und das Volume werden protokolliert und an den Abschwächungscontroller übergeben.
- BGP FlowSpec-Bereitstellung. Die der Angriffssignatur passenden Schadensbegrenzungsregeln werden innerhalb von 60 Sekunden über unser Multihomed BGP-Netzwerk an alle Upstream-Router übertragen.
- Verkehrsumleitung. Der Angriffsverkehr, der den FlowSpec-Regeln entspricht, wird am Netzwerkrand gefiltert. Der saubere Datenverkehr wird auf dem ursprünglichen Pfad zu Ihrem Server fortgesetzt.
- NOC-Überwachung. Unsere Netzwerkingenieure erhalten eine Warnung und überwachen den Angriff in Echtzeit, um die Regeln anzupassen, wenn der Angriff die Vektoren verschiebt.
- Überprüfung nach dem Angriff. Angriffsmerkmale werden protokolliert und zur Aktualisierung der globalen Threat Intelligence für alle Clients verwendet.
Für Clients, die Anwendungen mit spezifischen Schutzanforderungen ausführen - benutzerdefinierte Preisbeschränkungen, Filterregeln auf Anwendungsebene, SSL-Inspektion auf Compliance oder dedizierte Scheuerkapazitätsreservierungen -, konfiguriert unser Network Engineering-Team diese auf Portebene.
Entdecken Sie DDoS-geschützte dedizierte Serverpläne - Holen Sie sich 70% aus Ihrem ersten Monat
Häufig gestellte Fragen zu DDoS-Angriffen
Was ist ein DDoS-Angriff?
Ein verteilter Denial-of-Service-Angriff (DDoS) überflutet einen Server, ein Netzwerk oder einen Online-Dienst mit Datenverkehr von Tausenden auf Millionen kompromittierter Geräte, bis das Ziel nicht auf legitime Benutzer reagieren kann. DDoS greift die Zielbandbreite, Verbindungsstatuskapazität oder die Anwendungsverarbeitungsressourcen an - häufig alle drei in einer einzigen koordinierten Kampagne. Das bestimmende Merkmal ist die verteilte Quelle: Verkehr stammt von vielen Geräten in vielen Ländern gleichzeitig.
Wie unterscheidet sich ein DDoS-Angriff von einem DOS-Angriff?
Ein DOS-Angriff (Denial-of-Service-Angriff) sendet ein hohes Verkehrsvolumen von einem Computer mit einer einzigen Quelle. Das Blockieren der einzelnen angreifenden IP-Adresse stoppt den Angriff sofort. Ein DDoS-Angriff verwendet ein Botnetz von Tausenden bis Millionen kompromittierter Geräte über verteilte IP-Adressen, was die quellenbasierte Blockierung nahezu unmöglich macht. DDoS-Angriffe sind wesentlich schwieriger zu stoppen, da der Verkehr aus verschiedenen, legitimen Quellen zu stammen scheint.
Wie lange dauert ein DDoS-Angriff normalerweise?
Die 2025 DDoS-Forschungsdaten von Nokia zeigen, dass 781 TP3T Angriffe innerhalb von fünf Minuten und 371 TP3T innerhalb von zwei Minuten enden. Die durchschnittliche Angriffsdauer im Jahr 2025 betrug laut Kentiks Analyse jedoch 45 Minuten. Lösegeld-DDoS-Kampagnen können Stunden oder Tage laufen. Nachhaltige Kampagnen von staatlich geförderten oder organisierten kriminellen Gruppen haben Wochen gedauert. Eine automatische Minderung, die innerhalb von 60 Sekunden aktiviert wird, ist die entscheidende Voraussetzung für die Begrenzung des Schadens durch Angriffe mit kurzen Bursts.
Kann ein DDoS-Angriff verwendet werden, um Daten zu stehlen?
Ein DDoS-Angriff stiehlt nicht direkt Daten. DDoS ist ein Verfügbarkeitsangriff - sein Zweck ist es, einen Dienst unerreichbar zu machen. Bedrohungsakteure verwenden jedoch zunehmend DDoS als Ablenkung oder Nebelwand für einen gleichzeitigen Eindringversuch. Während sich Sicherheitsteams auf die Wiederherstellung der Verfügbarkeit von Diensten konzentrieren, suchen Angreifer nach Schwachstellen in Authentifizierungssystemen, ungepatchte Schwachstellen oder falsch konfigurierte Zugriffssteuerungen. Überprüfen Sie die Einbruchserkennungsprotokolle und Zugriffsprotokolle immer nach einem DDoS-Vorfall.
Schützt ein VPN vor DDoS-Angriffen?
Ein VPN verbirgt Ihre echte IP-Adresse und verhindert so, dass Angreifer den Datenverkehr an die tatsächliche Netzwerkadresse Ihres Servers weiterleiten. Wenn ein Angreifer die echte IP Ihres Servers nicht kennt, kann er diese nicht ansprechen. Sobald Ihre reale IP jedoch durch eine frühere Verbindung, ein DNS-Leck oder eine andere Erkennung identifiziert wurde, schützt ein VPN nicht vor der Verkehrsflut selbst. Der echte DDoS-Schutz erfordert das Upstream-Scrubbing auf Netzwerkebene, nicht auf Endpunkt-basierte Verschlüsselung.
Ist der DDoS-Schutz im Atal Networks-Hosting enthalten?
Ja. Alle dedizierten Atal Networks-Server- und VPS-Pläne enthalten standardmäßig DDoS-Schutz auf Netzwerkebene. Unsere DPI-gestützte Erkennung und BGP-Flowspec-basierte Minderung wird innerhalb von 60 Sekunden nach der Angriffserkennung automatisch über alle 213+ Rechenzentren weltweit aktiviert. Kunden mit erweiterten Anforderungen – benutzerdefinierte Ratenbegrenzung, Anwendungsschichtfilterung, SSL-Inspektion auf Compliance oder dedizierte Scheuerkapazität – Kann benutzerdefinierte DDoS-Schutzkonfigurationen von unserem Netzwerk-Engineering-Team anfordern Kontakt.
Kann ein DDoS-Angriff auf den Angreifer zurückverfolgt werden?
DDoS-Angriffe sind in Echtzeit schwer zu verfolgen, da der Angriffsverkehr von kompromittierten Geräten von Drittanbietern stammt, nicht von den eigenen Computern des Angreifers. Angreifer fälschen auch Quell-IP-Adressen in einigen Angriffstypen. Die Strafverfolgung verfolgt DDoS-Täter durch die Analyse der C2-Serverinfrastruktur, das Hosten von Aufzeichnungen für Booter-Dienste, die finanziellen Zahlungsaufzeichnungen und die Zusammenarbeit zwischen internationalen Agenturen. Die DDoS-to-Hire-Takedowns von Europol im Jahr 2025 führten zu Verhaftungen von Betreibern und Benutzern und bestätigten, dass die Untersuchung zu einer Strafverfolgung führt.
Was ist der Unterschied zwischen DDoS-Minderung und DDoS-Prävention?
Die DDoS-Prävention reduziert die Wahrscheinlichkeit, dass ein Angriff durch die Reduzierung der Angriffsoberfläche, die übergeordnete Bandbreite, die Anycast-Architektur und die vorkonfigurierten Firewall-Regeln erfolgreich ist. DDoS-Minderung ist der aktive Prozess, um einen laufenden Angriff zu erkennen, bösartigen Verkehr zu filtern und nur den Verkehr an das Ziel weiterzuleiten. Prävention begrenzt das Risiko vor einem Angriff. Durch die Schadensbegrenzung wird der Schaden begrenzt, wenn man auftritt. Eine vollständige Verteidigungsstrategie erfordert beides, wobei die Minderung automatisch am Netzwerkrand funktioniert, sodass sie schneller als jede menschliche Reaktion aktiviert wird.
Verwandte Artikel
- Was ist Deep Packet Inspection (DPI)? — Die Erkennungstechnologie hinter DDoS-Minderung
- Netzwerk-Firewalls: Typen, Funktionen und Konfiguration — First-Line-Verteidigung für Ihren Server-Perimeter
- Netzwerksicherheitshandbuch für dedizierte Server-Clients — Volle Sicherheitsstrategie für Serverinfrastruktur
- Dedicated Server mit integriertem DDoS-Schutz — Schutz auf Hardware-Ebene für hochwertige Workloads
- VPS-Hosting-Pläne — Shared-Infrastruktur-Hosting mit DDoS-Schutz auf Netzwerkebene
- Bare-Metal-Server — Ungeteilte Hardware für maximale Sicherheitsisolierung
- Proxy- und VPN-Infrastruktur — Privacy-First-Serverkonfigurationen