 콘텐츠로 건너뛰기



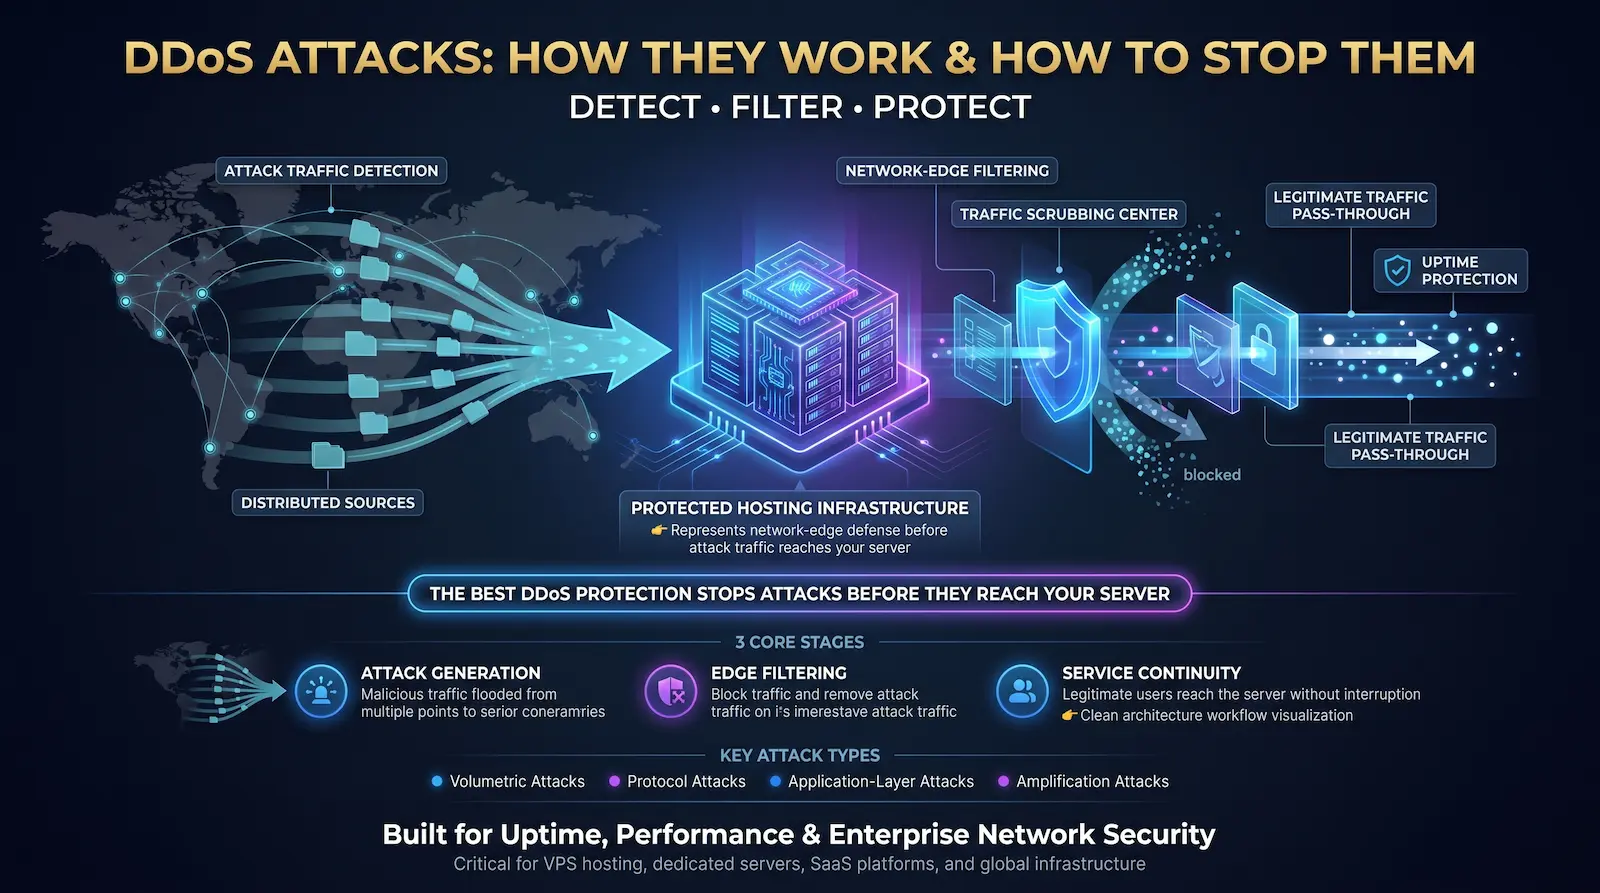
DDoS(Distributed Denial of Service) 공격은 더 이상 합법적인 사용자에게 더 이상 응답할 수 없을 때까지 수천에서 수백만 개의 손상된 장치에 이르는 트래픽이 있는 서버, 네트워크 또는 온라인 서비스를 플러드합니다. DDoS 공격은 수십 개국에 배포된 소스에서 한 번에 대역폭, 연결 용량 또는 애플리케이션 처리 능력을 공격하므로 IP 주소만으로는 차단하는 것이 거의 불가능합니다.
이 위협의 이면에 있는 숫자는 추상적이지 않습니다. 2025년 1분기에 Cloudflare는 2,050만 개의 DDoS 공격을 차단했습니다. 이는 2024년 내내 차단된 모든 것 중 96%에 해당합니다. 2025년 9월. 이제 테라빗 규모의 공격이 매일 발생합니다.
보호되지 않은 조직은 DDoS 공격 중에 분당 약 $6,000의 손실을 입었습니다. Kentik의 2026 DDoS 분석. 평균 공격 지속 시간은 45분으로 사건당 $270,000입니다.
Atal Networks에서 당사의 네트워크 엔지니어링 팀은 196개 이상의 국가에서 213개 이상의 데이터 센터에서 지속적으로 DDoS 공격을 방어합니다. 당사의 DPI 구동 스크러빙 및 BGP FlowSpec 기반 완화는 36,000개 이상의 보호 기능을 제공합니다. 전용 서버 및 VPS 호스팅 매일 클라이언트. 이 문서에서는 이러한 공격이 어떻게 구축되고 실행되는지, 정확히 무엇이 공격을 중지하는지에 대해 설명합니다.
목차
DDoS 대 DoS: 무엇이 그들을 다르게 만드는가
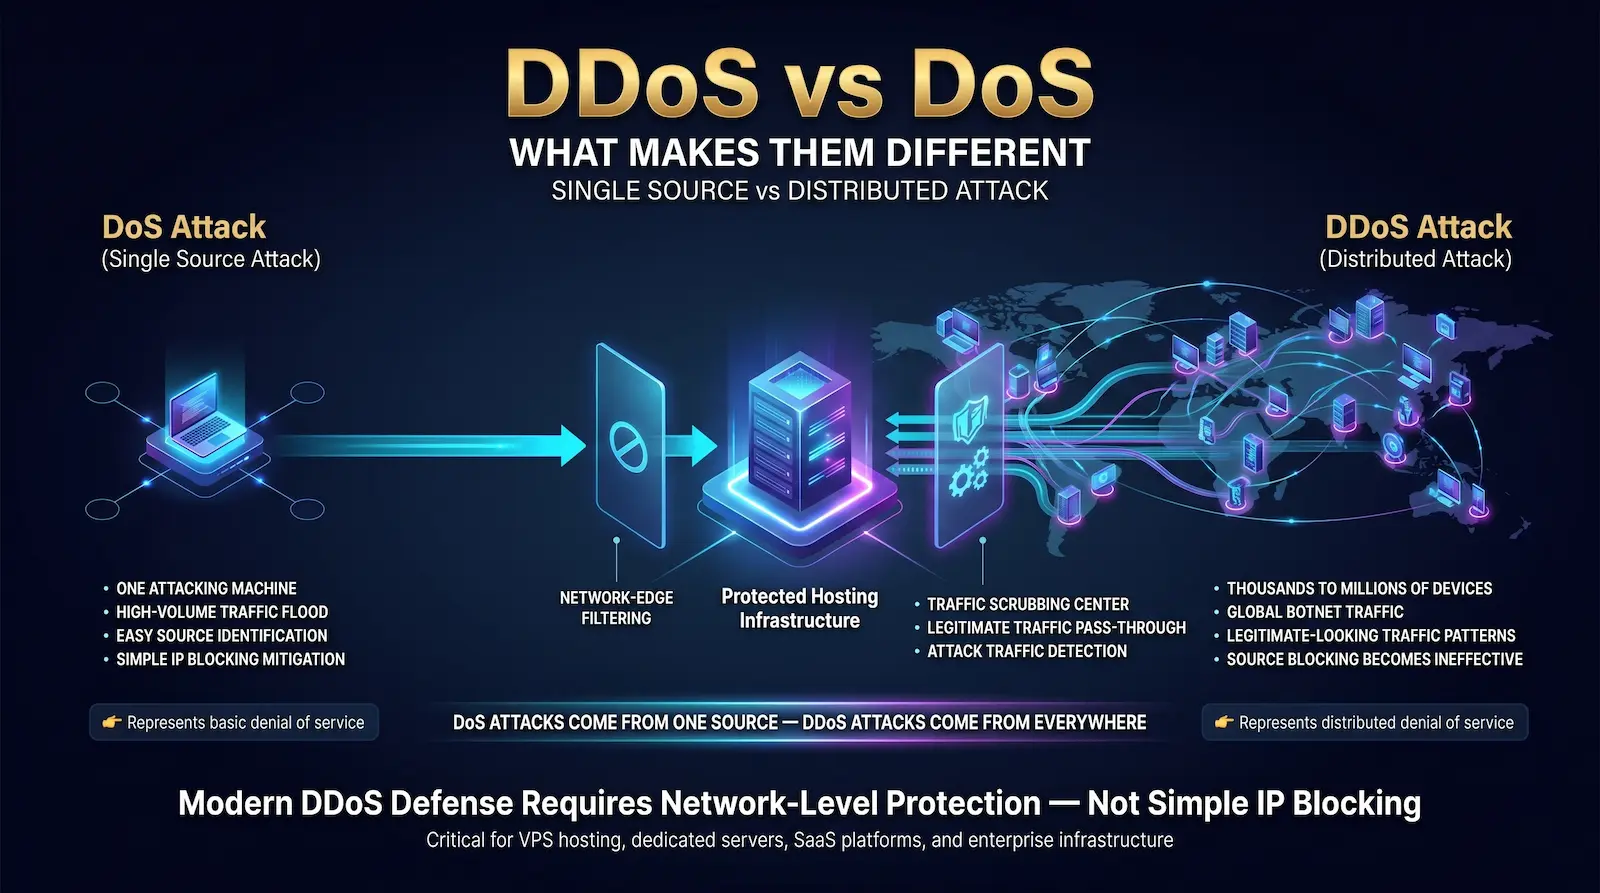
서비스 거부(DoS) 공격은 단일 시스템에서 높은 트래픽 볼륨을 보내 대상을 압도합니다. DDoS(Distributed Denial of Service) 공격은 여러 국가와 IP 범위에서 수천에서 수백만 개의 손상된 장치를 동시에 사용하여 동일한 작업을 수행하므로 소스 기반 차단이 거의 불가능합니다.
DOS 공격은 간단합니다. 단일 공격 IP 주소를 식별하고 차단하면 공격이 종료됩니다. 공격자는 수십 년 전에 분산 모델로 전환하여 이 방어를 해결했습니다.
DDoS 공격은 봇넷 — 소유자의 지식 없이 손상된 장치 네트워크. 500,000개의 고유 IP 주소가 각각 작은 트래픽 스트림을 서버로 전송하는 경우 개별 소스를 금지하여 공격을 차단할 수 없습니다. 트래픽 프로필은 합법적인 사용자와 일치합니다. 이를 생성하는 손상된 장치는 합법적이며 원격으로 제어되고 있습니다.
에 따르면 서비스 거부 공격에 대한 Wikipedia의 항목, 이 분산 아키텍처는 공격 출처(공격자)를 공격 소스(봇넷)와 분리하여 단일 소스 공격보다 기여 및 완화를 기하급수적으로 어렵게 만듭니다.
대상 리소스는 공격 유형에 따라 다릅니다.
| 공격 범주 | 리소스 대상 | OSI 레이어 |
| 체적 공격 | 네트워크 대역폭 | 레이어 3–4 |
| 프로토콜 공격 | 연결 상태(방화벽, 라우터) | 레이어 3–4 |
| 애플리케이션 계층 공격 | 서버 CPU, 메모리, 스레드 | 레이어 7 |
단일 캠페인은 종종 세 가지를 동시에 대상으로 합니다. 이 기술은 아래에서 자세히 다루고 있는 다중 벡터 DDoS라는 기술입니다.
봇넷이 DDoS를 공격하는 방법
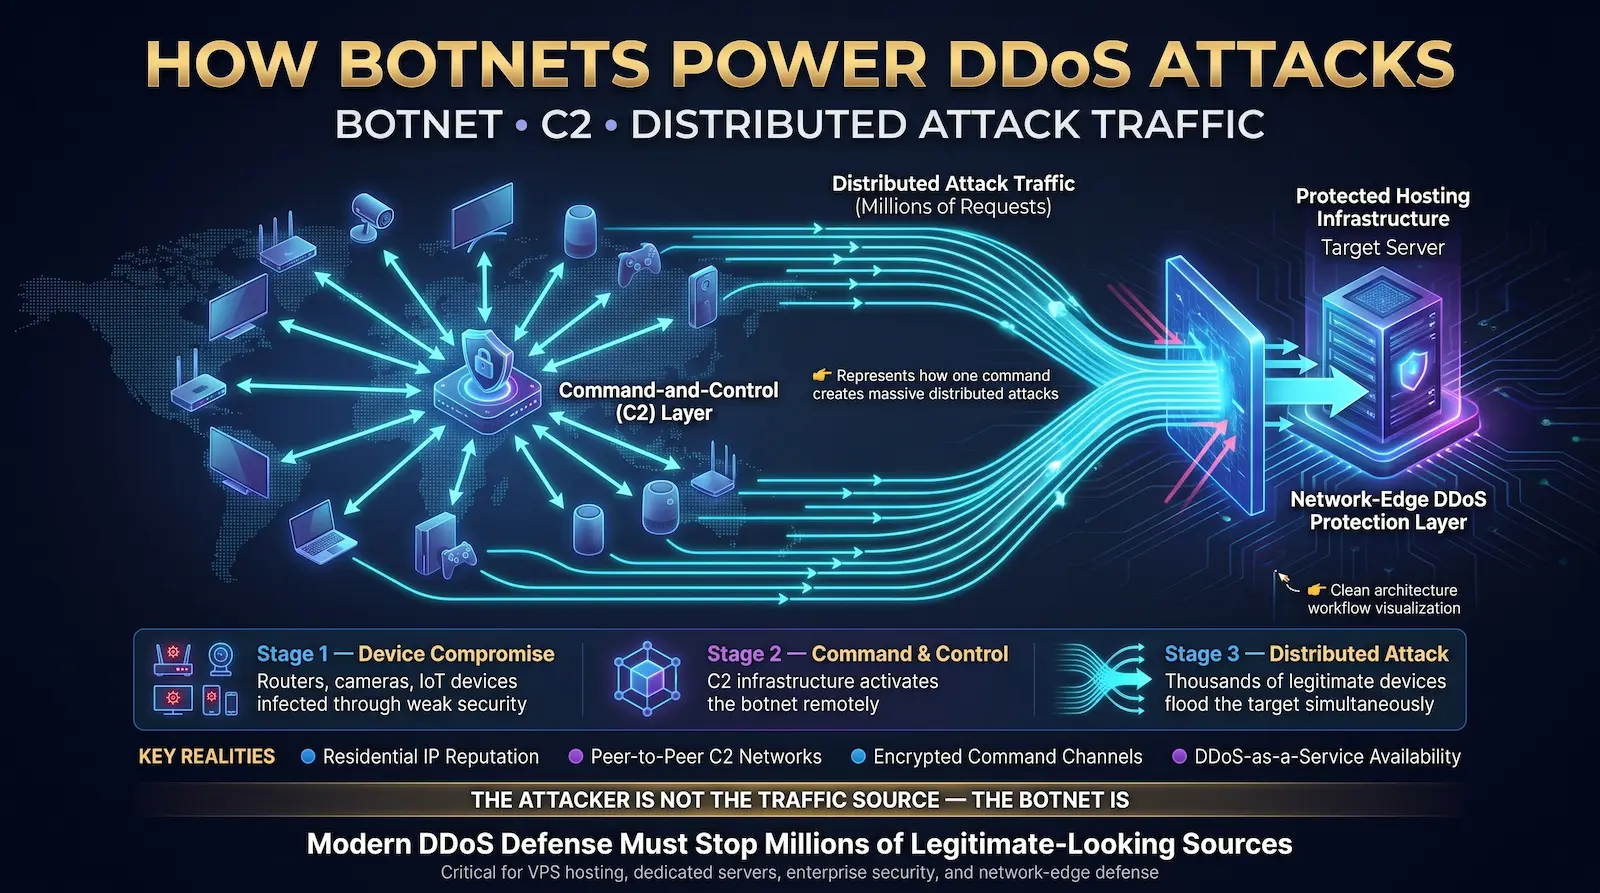
봇넷은 C2(명령 및 제어) 서버를 통해 제어되는 가정용 라우터, 보안 카메라, 스마트 TV, IoT 센서 및 감염된 컴퓨터와 같은 손상된 장치의 네트워크입니다. 공격자는 C2 채널을 통해 단일 명령을 전송하여 봇넷을 활성화하여 손상된 모든 장치가 동시에 트래픽을 대상으로 보내도록 합니다.
장치가 봇넷의 일부가 되는 방법
공격자는 알려진 소프트웨어 취약점 또는 출하 시 기본 인증 정보가 있는 장치를 인터넷에서 검색합니다. "admin/admin" 암호와 함께 제공되는 홈 라우터는 가장 쉬운 진입점입니다. 다음은 오래된 펌웨어를 실행하는 IP 카메라입니다. 장치가 손상되면 멀웨어는 동일한 로컬 네트워크의 다른 장치로 측면으로 퍼집니다.
2016년 10월 기록적인 1.2 Tbps Dyn DNS 공격을 생성한 Mirai Botnet은 이 정확한 방법을 사용했습니다. 61개의 공통 공장 자격 증명 쌍으로 텔넷 액세스를 검색하여 600,000개 이상의 IoT 장치를 감염시켰습니다. 2025년 초 Nokia의 Deepfield 비상 대응 팀에서 추적한 Eleven11Bot 및 Aisuru를 포함한 최신 Mirai 변형은 최신 IoT 하드웨어에 대해 동일한 기술을 계속 사용하고 있습니다.
Nokia’s 2025 DDoS research found that 100 to 200 million IPv4 endpoints now covertly participate in attack traffic via residential proxy networks. These are not data centers. servers—they are household devices: laptops, phones, gaming consoles, DVRs, and baby monitors. The traffic they generate carries a clean residential IP reputation, which breaks IP-reputation-based blocking entirely.
명령 및 제어 인프라
공격자는 각 감염된 장치와 직접 통신하지 않습니다. C2 서버 릴레이 지침. 최신 봇넷은 중앙 장애 지점이 없는 P2P C2 아키텍처를 사용합니다. 하나의 C2 서버를 중단해도 네트워크가 중지되지 않습니다. 고급 봇넷은 포트 443의 암호화된 채널을 통해 C2 트래픽을 라우팅하여 탐지를 회피하기 위해 일반적인 HTTPS 트래픽으로 지시를 위장합니다.
DDoS-as-a-Service: $5가 공격을 구매합니다
Booter 및 Stresser Services는 DDoS 용량을 구독 기반으로 판매하며 기술 지식이 필요하지 않습니다. 다크 웹 시장의 가격은 소규모 공격의 경우 시간당 약 $5에서 시작되며 대규모 인프라를 대상으로 하는 지속적이고 대규모 캠페인의 경우 수천 달러로 확장됩니다.
2025년, 유로폴 조정된 국제 운영에서 여러 DDoS-for-Hire 서비스를 해체하여 플랫폼 관리자를 체포하고 유료 고객을 기소했습니다. 집행 조치는 단순히 운영하는 것이 아니라 부트 서비스를 사용하는 것이 EU 회원국과 미국에서 형사 범죄를 구성함을 확인합니다.
7가지 유형의 DDoS 공격
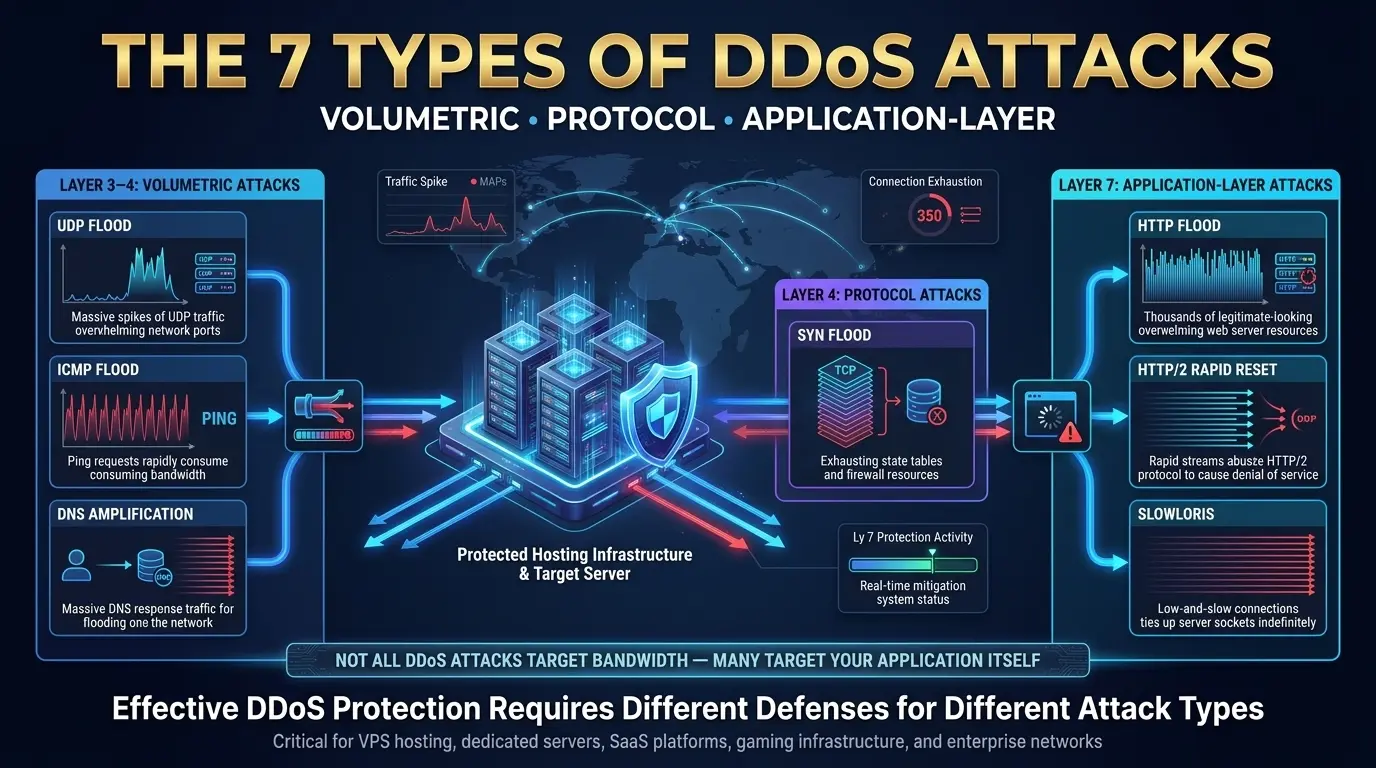
DDoS 공격은 3층과 4층에서 대역폭을 포화시키는 볼륨 공격, 라우터 및 방화벽의 연결 상태 테이블을 소진하는 프로토콜 공격, 7층에서 서버 처리 용량을 압도하는 애플리케이션 계층 공격으로 나뉩니다. 각 유형에는 다른 감지 방법이 필요합니다. 다른 완화 반응.
1. UDP 홍수
UDP 플러드는 대량의 사용자 데이터그램 프로토콜 패킷을 대상 서버의 임의 포트로 보냅니다. 서버는 수신 서비스에 대해 각 포트를 확인하고 아무것도 찾지 못하고 ICMP "Destination Unreachable" 패킷으로 응답합니다. 이 양방향 교환은 서버의 사용 가능한 네트워크 대역폭을 소모합니다.
UDP 패킷은 전송 전에 핸드셰이크가 필요하지 않습니다. 대규모 봇넷을 사용하는 공격자는 상대적으로 겸손한 인프라로 다중 테라비트 UDP 플러드를 생성하고 유지할 수 있습니다. UDP 홍수는 게임, 금융 서비스, 통신 인프라를 대상으로 1TBP를 초과하는 공격을 포함하여 2025년에 기록된 최대 규모의 공격에 힘을 실어주었습니다.
감지 신호: UDP 트래픽 볼륨의 급격한 급증, 높은 ICMP 대상 도달 속도, 특정 AS 범위에 집중된 소스 IP.
완화: 업스트림 네트워크 에지에서 속도 제한 인바운드 UDP. 공격 범위를 대상으로 하는 BGP FlowSpec 규칙을 적용합니다. UDP를 사용하지 않는 서버의 경우 경계에서 모든 인바운드 UDP를 차단합니다. 네트워크 방화벽.
2. ICMP(핑) 홍수
ICMP 플러드는 대용량 ICMP(인터넷 제어 메시지 프로토콜) 에코 요청 패킷(PING이라고도 함)을 대상으로 전송합니다. 서버는 인바운드 및 아웃바운드 대역폭을 모두 소비하는 에코 응답으로 각 서버에 응답해야 합니다. 충분한 양의 ICMP 패킷은 합법적인 트래픽이 도달하기 전에 서버의 네트워크 링크를 포화시킵니다.
Smurf 공격 변형은 이를 더욱 증폭시킵니다. 공격자는 네트워크 브로드캐스트 주소로 소스로 위조된 대상의 IP 주소와 함께 ICMP 요청을 보냅니다. 해당 네트워크의 모든 장치는 대상의 IP에 응답하여 공격자의 리소스를 곱하지 않고 공격 볼륨을 곱합니다. 최신 네트워킹 장비의 RFC 준수 수정으로 인해 순수한 Smurf 공격이 덜 효과적이지만 ICMP 홍수는 여전히 다중 벡터 캠페인의 표준 구성 요소입니다.
감지 신호: ICMP 트래픽 볼륨이 기준선을 10배 이상 초과합니다. 균일한 간격으로 지리적으로 흩어져 있는 소스에서 도착하는 ICMP 패킷.
완화: 가장자리의 속도 제한 ICMP. 합법적인 ICMP 트래픽이 필요하지 않은 서버의 경우 모든 인바운드 ICMP를 차단합니다.
3. 신 플러드
SYN 플러드는 대상에게 초당 수천 개의 SYN 패킷을 전송하여 TCP 3방향 핸드셰이크를 악용합니다. 대상은 각각에 대한 연결 상태를 할당하고 SYN-ACK로 응답하지만 공격자는 최종 ACK를 보내지 않습니다. 반개방 연결 서버의 연결 상태 테이블을 채우고 모든 새 합법적인 TCP 연결을 차단합니다.
모든 TCP 연결을 설정하려면 3방향 핸드셰이크(SYN → SYN-ACK → ACK)가 필요합니다. ACK가 핸드셰이크를 완료하기를 기다리는 동안 서버는 수신하는 각 SYN에 대해 상태를 유지해야 합니다. 충분한 볼륨의 SYN 플러드가 이 상태 테이블을 채웁니다. 테이블이 가득 차면 서버는 누구의 새 연결도 허용할 수 없습니다. 서비스가 오프라인으로 나타납니다.
이 공격 유형은 에 완전히 설명되어 있습니다 RFC 4987, TCP SYN 플러딩과 그 대응책을 설명합니다. 최신 인프라는 일반적으로 SYN 쿠키를 방어용으로 사용합니다. 즉, 서버가 불완전한 핸드셰이크에 대한 연결 상태를 저장하지 않고 TCP 핸드셰이크를 검증할 수 있는 기술입니다.
감지 신호: 확립된 TCP 연결에 대한 절반 개방 비율의 높은 비율; 100% 근처의 연결 상태 테이블 사용; 수신 SYN 레이트가 서버의 SYN-ACK 전송 속도를 초과합니다.
완화: OS 또는 네트워크 수준에서 SYN 쿠키를 활성화합니다. 소스 IP당 인바운드 SYN 패킷에 대한 속도 제한을 적용합니다. 를 구성합니다 네트워크 방화벽 알려진 나쁜 IP 범위에서 SYN 패킷을 삭제합니다.
4. DNS 증폭
DNS 증폭 공격은 개방형 DNS 리졸버를 활용하여 공격 트래픽 볼륨을 곱합니다. 공격자는 대상의 IP 주소를 스푸핑하고 수천 개의 개방형 해석기에 작은 DNS 쿼리(40–60바이트)를 보냅니다. 각 리졸버는 대상의 IP에 대용량 DNS 응답(최대 4,000바이트)을 전송하여 비례 봇넷 용량 없이 최대 70배의 증폭 계수를 생성합니다.
증폭 공격은 공격자가 적당한 리소스를 사용하여 테라비트 규모의 플러드를 생성할 수 있기 때문에 사용 가능한 가장 효율적인 DDoS 기술 중 하나입니다. 공격 트래픽은 전 세계적으로 합법적인 DNS 서버 IP 주소에서 도착하므로 소스 기반 차단이 유효한 DNS 기능을 제거합니다.
NTP 증폭은 Network Time Protocol MonList 명령을 사용하여 동일한 방식으로 작동하며, 트리거링 요청보다 4,096배 더 큰 응답을 생성할 수 있습니다. SSDP, CLDAP 및 Memcached도 증폭 벡터로 활용되었습니다.
감지 신호: 포트 53(DNS) 또는 포트 123(NTP)에서 인바운드 UDP 트래픽 급증; 합법적인 DNS 또는 NTP 인프라에 대한 소스 IP 매핑 서버의 DNS 활동에 비해 트래픽 볼륨이 불균형합니다.
완화: ISP 또는 통과 수준에서 증폭 벡터의 업스트림 필터링. 수신 필터링 적용(BCP 38) 스푸핑된 소스 패킷이 공격자의 네트워크를 떠나기 전에 차단합니다.
5. HTTP 플러드
HTTP 플러드는 대량의 유효한 HTTP GET 또는 POST 요청을 웹 서버 또는 API 엔드포인트로 보냅니다. 대역폭 공격과 달리 HTTP 플러드는 서버 CPU, 메모리 및 애플리케이션 스레드 풀을 소모하므로 네트워크 대역폭을 사용할 수 있는 상태에서도 애플리케이션이 응답하지 않습니다.
HTTP 플러드는 레이어 7 DDoS의 지배적인 형태입니다. 모든 요청은 올바른 헤더, 적절한 HTTP 구조, 다양한 소스 IP와 같은 구문적으로 유효하기 때문에 행동 분석 없이는 실제 사용자와 공격 트래픽을 구별하기가 훨씬 더 어렵습니다.
고급 HTTP 플러드는 사용자 에이전트 문자열, 수락 언어 헤더 및 쿠키를 회전하여 브라우저 동작을 시뮬레이션합니다. 요청을 보내기 전에 전체 TLS 핸드셰이크를 완료하여 TLS 지문 인쇄 기반 방어를 우회합니다. 따라서 레이어 7 탐지는 패킷 구조보다는 행동 분석 및 속도 패턴에 의존하게 됩니다.
감지 신호: 소스당 요청 속도 비정상적으로 높음; 요청은 동일한 끝점을 반복적으로 대상으로 합니다. 요청 패턴에는 다양한 일반 브라우징이 부족합니다(정적 리소스 요청 없음, 이미지 로드 없음). 서버의 오류율이 급격히 증가합니다.
완화: 행동 속도 제한이 있는 웹 애플리케이션 방화벽(WAF). 의심스러운 트래픽에 대한 보안 문자 문제. 정적 콘텐츠 요청을 흡수하기 위한 에지 캐싱. CDN 계층에서 JavaScript Challenge를 통해 봇을 브라우저와 구별합니다.
6. HTTP/2 급속 재설정
HTTP/2 Rapid Reset Attack은 HTTP/2에서 스트리밍 멀티플렉싱을 남용하여 요청을 완료하지 않고도 서버 처리의 극한 비율을 생성합니다. 공격자는 수천 개의 HTTP/2 스트림을 열고 RST_STREAM으로 각 스트림을 즉시 재설정하여 공격자가 응답을 기다리는 것을 피하는 동안 서버가 각 스트림의 오버헤드를 처리하도록 합니다.
이 취약점 — 지정된 CVE-2023-44487 — 2023년 10월 공격자가 클라우드플레어의 인프라에 대해 초당 2억 100만 개의 요청을 생성한 후 2023년 10월에 공개되었습니다. 볼륨 공격과 달리 HTTP/2 Rapid Reset은 비교적 작은 대역폭을 사용하여 이전의 애플리케이션 계층 기록을 초과하는 공격 처리량을 생성할 수 있습니다.
HTTP/2를 실행하는 모든 서버에는 이 CVE가 패치되어 있어야 합니다. 2023년 10월에 Nginx, Apache, IIS 및 주요 CDNS 패치가 출시되었습니다. HTTP/2를 실행하는 패치되지 않은 서버는 다른 보호 조치에 관계없이 이 특정 기술에 취약합니다.
감지 신호: HTTP/2 연결에서 매우 높은 RST_STREAM 속도; 낮은 인바운드 대역폭에도 불구하고 서버 CPU가 급증합니다. HTTP/2 연결 요청을 완료하지 않고 빠르게 열고 닫습니다.
완화: 모든 HTTP/2 사용 서버에 CVE-2023-44487 패치를 적용합니다. HTTP/2 스트림 동시성 제한을 구성합니다. Origin으로 전달하기 전에 스트림 관리를 처리하는 패치된 역방향 프록시 또는 CDN에서 HTTP/2를 종료합니다.
7. 슬로우로리스
SlowLoris는 부분 HTTP 헤더를 느린 간격으로 전송하여 가능한 한 오랫동안 웹 서버에 대한 많은 HTTP 연결을 열어 둡니다. 서버의 연결 풀은 이러한 불완전한 요청으로 완전히 채워져 합법적인 사용자의 모든 새 연결을 차단합니다.
SlowLoris는 실행하기 위해 최소한의 대역폭이 필요합니다. 단일 시스템은 수백 개의 연결을 무기한 열려서 느린 HTTP 공격으로부터 보호되지 않는 웹 서버를 중단할 수 있습니다. 이 공격은 이전 Apache HTTP Server 구성을 포함하여 연결당 작업자 스레드를 할당하는 다중 스레드 웹 서버에 대해 특히 효과적입니다.
감지 신호: 연결 풀이 용량에 가깝습니다. HTTP 헤더 읽기 상태에는 많은 수의 연결이 있습니다. 연결이 일반적인 요청 완료 시간보다 훨씬 오래 지속됩니다. 서버가 응답하지 않는 동안 들어오는 대역폭은 정상입니다.
완화: 공격적인 연결 시간 초과를 구성합니다. IP당 최대 연결을 제한합니다. 이벤트 기반 웹 서버(NGINX) 또는 애플리케이션 처리와 별도로 연결 관리를 처리하는 역방향 프록시를 사용합니다. 속도 제한 네트워크 방화벽에서 부분 헤더 연결.
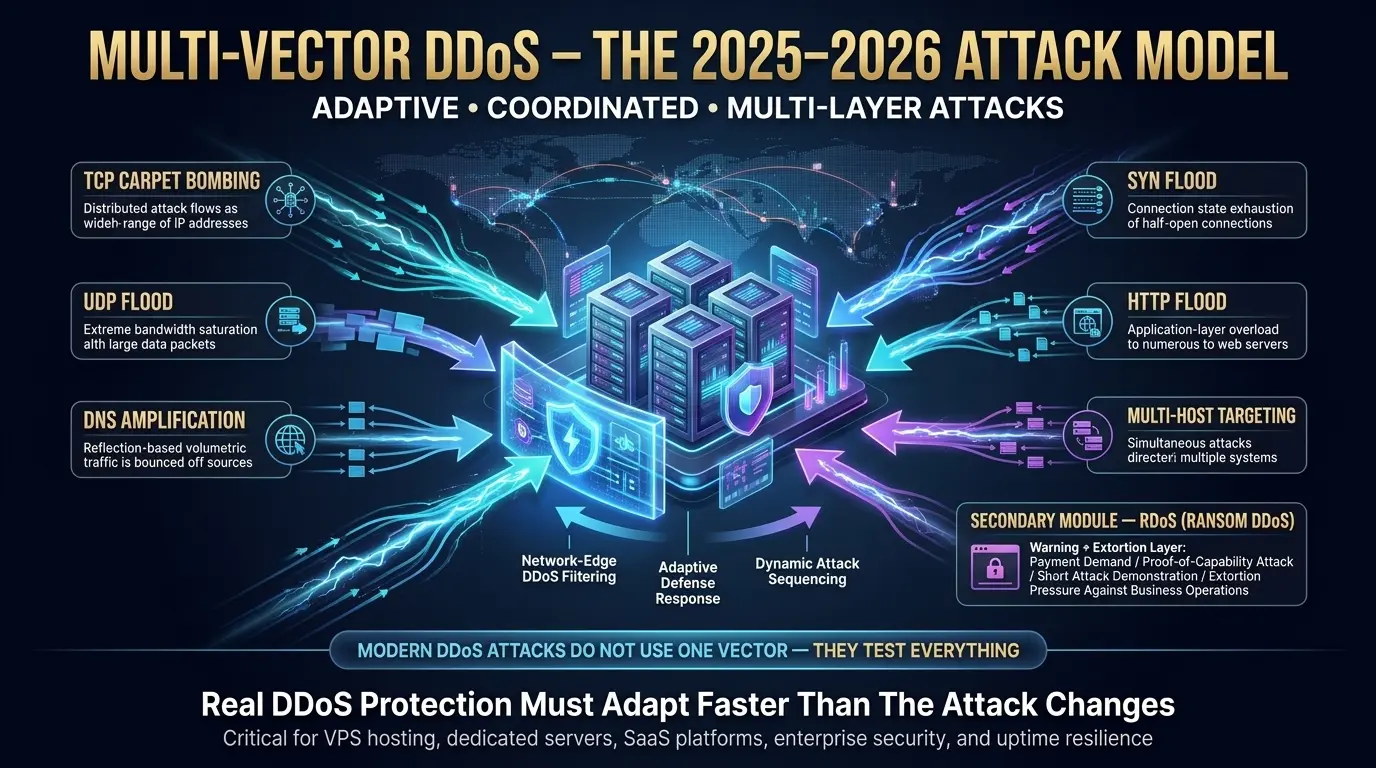
다중 벡터 DDoS: 2025-2026 공격 모델
다중 벡터 DDoS 공격은 단일 조정 캠페인에서 두 개 이상의 공격 유형을 결합합니다. Nokia의 2025년 위협 데이터에 따르면 58%의 DDoS 공격이 이제 여러 벡터를 결합하고 52%는 동시에 여러 호스트를 대상으로 합니다. 공격자는 방어자의 행동에 대응하여 공격 유형을 시퀀스하므로 다중 벡터 캠페인을 정적이 아닌 적응형으로 만듭니다.
DDoS의 "단일 큰 홍수" 모델은 구식입니다. Nokia의 Deepfield 비상 대응 팀이 추적한 문서화된 2025년 캠페인에서 공격자는 TCP 카펫 폭격, UDP 홍수, DNS 증폭 및 고속 SYN 플러드의 4가지 고유한 공격 유형인 3분 만에 4가지 공격 유형을 실행했습니다. 각 단계는 방어자의 반응에 따라 조정됩니다. 한 벡터가 차단되면 캠페인이 다음 벡터로 이동하면서 대역폭이 나머지 벡터로 이동했습니다.
이것은 공격에 내장된 정찰입니다. 공격자는 지속적인 캠페인을 시작하기 전에 어떤 방어가 활성화되고 어떤 벡터가 이를 우회하는지 알게 됩니다.
2025년 78%의 공격은 5분 만에 끝났다. 그것은 실패한 공격의 징후가 아닙니다. 인프라를 조사하고 진행하는 단기 자동화 캠페인은 지속적인 압력으로 공격할 가치가 있는 목표를 식별하기 위한 주요 정찰 기술입니다.
랜섬 DDoS(RDOS): 갈취 계층
Ransom DDoS는 DDoS 기능 데모와 지불 요구를 결합합니다. 공격자는 24시간 기한 내에 몸값(일반적으로 5~20개 비트코인)을 지불하지 않는 한 지속적인 공격을 위협하는 경고 이메일을 보냅니다. 일부 RDO 위협에는 짧은 기능 증명 공격이 있습니다. 다른 사람들은 완전히 허세를 부리고 무시하면 공격하지 않습니다.
...하면할수록 FBI의 인터넷 범죄 고발 센터(IC3) 2024년 사이버 범죄 손실에 대해 $166억을 기록했으며 DDoS와 랜섬웨어는 재정적으로 가장 피해를 주는 위협 범주에 속합니다. RDOS 캠페인은 랜섬 협상 중에 DDoS를 추가적인 압력으로 사용하여 광범위한 랜섬웨어 운영과 병렬로 실행되는 경우가 많습니다.
우리의 추천: 지불하지 마십시오. 지불은 공격 중단을 보장하지 않고, 지불할 의사가 있음을 확인하며, 조직이 반복되는 대상이 됩니다. 호스팅 제공업체의 NOC 및 시사 즉시.
DDoS 공격의 실제 재정적 비용
DDoS 공격은 가동 중지 시간 손실에서 보호되지 않은 조직의 분당 약 $6,000의 비용이 듭니다. 2025년 평균 공격 시간 45분에서 단일 공격은 SLA의 처벌, 긴급 완화 비용, 복구 노동 및 장기 평판 손상 전에 직접 비용으로 약 $270,000을 생성합니다.
분당 $6,000을 분석하십시오.
| 비용 범주 | 그것이 축적되는 방법 |
| 손실된 수익 | 정전 중에 완료할 수 없는 모든 거래 |
| SLA 위반 처벌 | 가동 중지 시간당 기업 고객에 대한 계약적 지불 |
| 비상 완화 | 프리미엄 요금으로 중간 공격 스크러빙 서비스 활성화 |
| 엔지니어링 노동 | 초과 근무 비용으로 사건에 응답하는 대기 직원 |
| 평판 손상 | 고객 이탈, 검색 순위 신호 및 브랜드 신뢰 침식 |
2025년에 기록된 4,710만 개의 DDoS 공격(Cloudflare의 4분기 보고서에 따라 2024년에 비해 236% 증가)은 이를 이론적 위험이 아니라 공개적으로 액세스할 수 있는 모든 인프라에 대한 운영 확실성으로 만듭니다.
구체적인 예: 주문 시 시간당 $15,000을 처리하는 전자 상거래 상점은 45분 공격 동안 $11,250의 매출을 잃습니다. 비상 완화에 $5,000, 엔지니어링 시간에 $3,000, 모든 SLA 의무를 추가하고 단일 공격은 적절하게 프로비저닝된 DDoS 보호 기간 동안 1년 이상 비용이 듭니다.
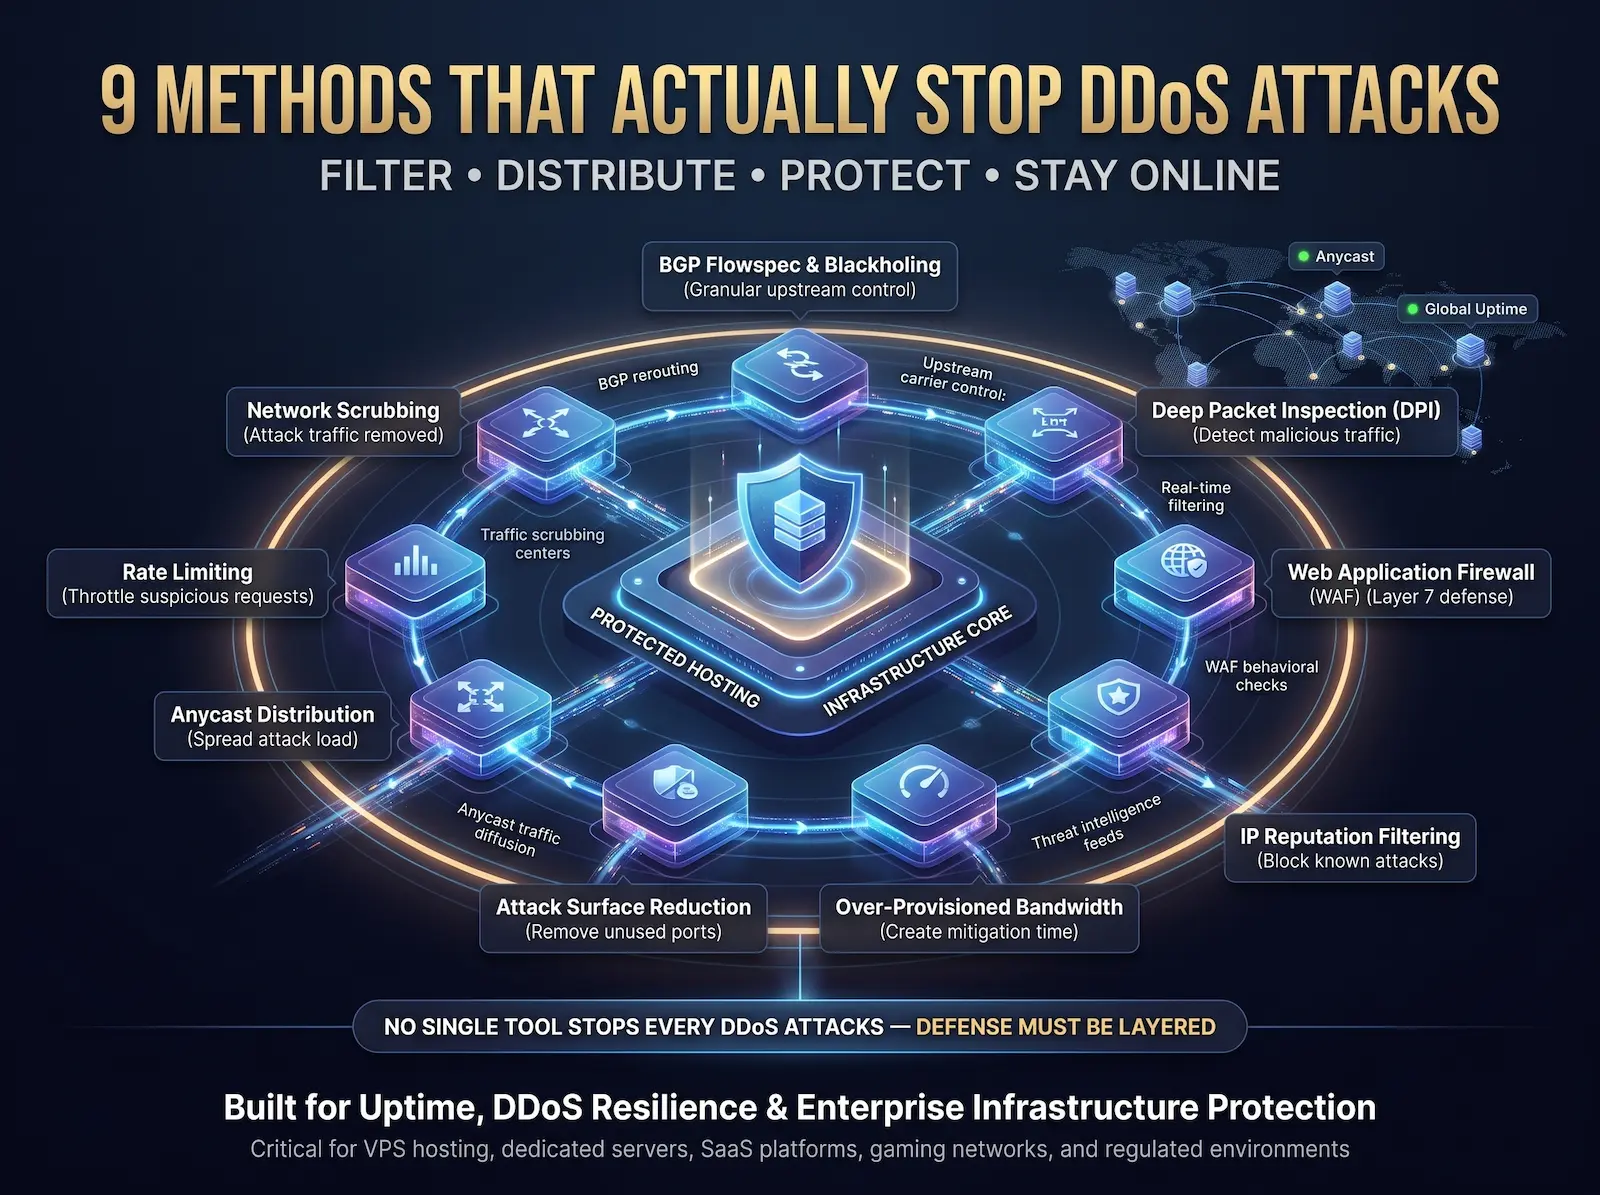
실제로 DDoS 공격을 중지하는 9가지 방법
DDoS 공격을 중지하려면 여러 네트워크 수준에서 계층화된 방어가 필요합니다. Network Edge에서 업스트림 스크러빙은 체적 플러드가 서버에 도달하기 전에 흡수합니다. 심층 패킷 검사는 콘텐츠 패턴별로 공격 트래픽을 식별합니다. 속도 제한 의심되는 출처에서 트래픽을 제한합니다. Anycast 배포는 지리적으로 분산된 인프라에 공격 부하를 분산시킵니다. 모든 공격 유형을 막는 방법은 없습니다.
방법 1: 네트워크 수준 DDoS 스크러빙
네트워크 스크러빙은 BGP 리라우팅을 통해 대상 IP로의 모든 트래픽을 가로채고, DPI 기반 규칙 세트를 사용하여 악의적인 패킷을 필터링하고, 대상의 연결이 공격 볼륨을 보지 않고 대상 서버로 트래픽만 전달합니다.
스크러빙은 서버 수준 방어가 일치하지 않는 규모로 작동합니다. 서버의 10Gbps 포트에 도달하는 1Tbps 공격은 밀리초 단위로 포화됩니다. 사용 가능한 필터링 용량이 10Tbps 이상인 스크러빙 센터로 라우팅된 동일한 공격이 서버 링크에 영향을 미치지 않으면서 흡수됩니다.
Atal Networks에서 스크러빙은 네트워크 인프라에 내장되어 있습니다. 우리의 딥 패킷 검사(DPI) 존재하는 모든 지점에서 시스템은 공격 패턴을 감지하고 30초 이내에 BGP 기반 트래픽 전환을 활성화합니다. 우리의 모든 클라이언트 전용 서버 계획은 구성이 필요하지 않고 자동으로 이 보호를 받습니다.
방법 2: BGP FlowSpec 및 Blackholing
BGP FlowSpec(에 정의된 RFC 5575) 특정 UDP 소스 포트를 차단하거나, 크기 임계값 이상으로 패킷을 삭제하거나, 특정 자율주행 시스템에서 트래픽을 제한하는 등 전체 공급자 네트워크에서 업스트림 라우터에 세분화된 트래픽 필터링 규칙을 전달합니다.
BGP 블랙홀링은 블런터 대안입니다. 특정 IP 접두사에 대한 모든 트래픽이 업스트림 라우터에서 삭제되어 즉시 공격을 중지하지만 합법적인 사용자가 해당 IP에 도달하는 것을 차단합니다. 블랙홀링은 스크러빙 용량을 초과하는 공격에 대한 최후의 수단입니다.
FlowSpec은 수술 옵션입니다. IP를 nullRouting하는 대신 FlowSpec은 특정 일치 규칙(AS12345에서 UDP/53 차단, 1,500바이트 이상의 ICMP 패킷을 1,500바이트 이상)을 공급자 네트워크의 모든 라우터에 푸시합니다. 당사의 BGP 인프라는 공격 특성화 후 60초 이내에 FlowSpec 규칙을 전 세계적으로 배포하여 과도한 차단 없이 특정 트래픽 서명을 대상으로 합니다.
방법 3: DPI(Deep Packet Inspection)
심층 패킷 검사 계층 7에서 모든 패킷의 헤더와 페이로드를 모두 읽으면 헤더 수준에서 합법적으로 보이는 공격 트래픽을 감지할 수 있습니다. DPI는 IP 수준 필터링에서 볼 수 없는 애플리케이션 계층 플러드, 프로토콜 익스플로잇 및 봇넷 명령 패턴을 식별합니다.
DPI가 없으면 스크러빙 센터는 IP, 포트 및 프로토콜별로 필터링할 수 있지만 합법적인 트래픽 서지 또는 일반 DNS 트래픽의 DNS 증폭 공격으로부터 HTTP 플러드를 구분할 수 없습니다. DPI는 패킷의 출처뿐만 아니라 패킷의 콘텐츠 패턴으로 공격 트래픽을 식별합니다.
당사의 DPI 시스템은 모든 존재 지점에서 목적으로 구축된 네트워크 하드웨어에서 실행되며, 서버 연결에 대한 지연 시간을 도입하지 않고 10Gbps에서 100Gbps의 라인 속도로 트래픽을 처리합니다.
방법 4: 속도 제한
속도 제한은 정의된 시간 내에 단일 소스 IP 주소에서 허용되는 요청 또는 패킷의 볼륨을 제한합니다. 구성된 임계값보다 더 많이 전송하는 소스 IP가 제한됩니다. 다른 소스의 트래픽이 정상적으로 계속되는 동안 초과 트래픽이 감소합니다.
속도 제한은 소스 IP 다양성이 낮은 봇넷과 연결을 열어주는 SlowLoris 공격에 대해 가장 효과적입니다. 레이어에서 속도 제한 구성:
- 네트워크 계층: 경계 방화벽에서 소스 IP당 초당 패킷 수
- 전송 계층: 소스 IP당 초당 TCP 연결
- 애플리케이션 계층: 엔드포인트당 소스 IP당 분당 HTTP 요청
수백만 개의 고유 IP가 각각 합리적인 임계값 미만으로 개별적으로 작은 트래픽 볼륨을 보내는 고도로 분산된 공격에 대해 속도 제한만으로는 충분하지 않습니다. 이를 행동 분석 및 IP 평판 필터링과 결합합니다.
방법 5: 웹 애플리케이션 방화벽(WAF)
웹 응용 프로그램 방화벽은 인터넷과 웹 응용 프로그램 간에 HTTP 및 HTTPS 트래픽을 필터링하여 공격 서명과 일치하거나, 속도 임계값을 초과하거나, 차단된 IP 범위에서 시작하거나, 동작 챌린지 테스트에 실패하는 요청을 차단합니다. WAF는 HTTP 플러드 및 HTTP/2 Rapid Reset을 포함하여 Layer 7 DDoS에 대한 기본 방어 계층입니다.
DDoS 완화를 위한 WAF 규칙 범주:
| 규칙 유형 | 기능 |
| 속도 제한 | 시간 창당 엔드포인트당 IP당 CAP 요청 |
| IP 평판 | 알려진 불량 IP 범위 및 AS 번호에서 트래픽을 차단합니다 |
| 지리 차단 | 합법적인 사용자가 없는 국가 또는 지역의 트래픽 제한 |
| 봇 감지 | 의심스러운 트래픽에 대한 보안 문자 및 JavaScript 챌린지 |
| 페이로드 서명 | 알려진 공격 패턴과 일치하는 요청을 차단합니다 |
| 연결 제한 | 단일 IP에서 동시 연결을 캡핑합니다 |
...에 대한 베어메탈 서버 비즈니스 크리티컬 애플리케이션을 실행하는 당사의 네트워크 엔지니어링 팀은 애플리케이션의 특정 트래픽 프로필과 일치하는 맞춤형 WAF 규칙 세트를 구성하여 일반 규칙 세트가 특수 워크로드에서 생성하는 잘못된 긍정을 방지합니다.
방법 6: Anycast 네트워크 확산
애니캐스트 라우팅은 지리적으로 분산된 여러 서버에 단일 IP 주소를 할당합니다. 라우팅 프로토콜은 들어오는 트래픽을 네트워크 토폴로지를 기반으로 가장 가까운 Anycast 노드로 안내합니다. Anycast IP를 대상으로 하는 대규모 DDoS 공격은 모든 노드에 자동으로 분산되어 단일 위치의 부하를 총 공격 볼륨의 관리 가능한 부분으로 줄입니다.
하나의 Anycast 진입점 뒤에 있는 서버는 Anycast 네트워크의 노드 수에 비례하는 공격 트래픽의 일부를 흡수합니다. 196개 이상의 국가에 걸쳐 213개 이상의 데이터 센터가 애니캐스트가 가능한 글로벌 네트워크를 형성합니다. 20노드 애니캐스트 네트워크를 강타하는 1Tbps 공격은 각 노드에 약 50Gbps로 도달합니다. 이는 각 존재 지점의 스크러빙 용량 내에 있습니다.
Anycast는 또한 지리적 회복력을 제공합니다. 한 지역이 압도되면 라우팅 프로토콜은 자동으로 트래픽을 사용 가능한 용량의 노드로 이동합니다.
방법 7: 공격 표면 감소
Reducing your server’s attack surface means closing every port, protocol, and service that your application does not actively need — eliminating potential amplification vectors and reducing the number of endpoints an attacker can target.
공격 표면 축소 단계:
- 응용 프로그램에서 필요하지 않은 모든 포트를 닫습니다. 서버가 HTTPS만 실행하는 경우 포트 443 및 22(관리를 위한 SSH, 알려진 IP로 제한됨)를 제외한 모든 인바운드 트래픽을 차단합니다.
- 응용 프로그램에서 사용하지 않는 경우 UDP를 비활성화하십시오. 이를 통해 UDP 기반 체적 및 증폭 공격의 대상이 됩니다.
- 내부 서버 간 통신을 공용 인터넷에서 완전히 비공개 VLAN으로 이동합니다.
- 방화벽 규칙을 사용하여 관리 인터페이스 액세스(SSH, RDP)를 특정 IP 범위로 제한합니다.
- OS 수준에서 사용하지 않는 프로토콜 및 서비스를 비활성화합니다.
당사의 코로케이션 서비스 전용 서버 계획은 내부 트래픽을 격리된 네트워크 세그먼트로 이동하여 공개적으로 라우팅 가능한 공격 표면에서 완전히 제거하는 개인 VLAN 구성을 지원합니다.
방법 8: 과도하게 제공된 대역폭
일반적인 피크 소비보다 대역폭을 과도하게 프로비저닝하면 공격이 링크를 포화시키기 전에 DPI 및 스크러빙 시스템을 활성화할 시간이 주어집니다. 사용 가능한 대역폭의 30%에서 실행되는 서버는 완화가 활성화되기 전에 상당한 공격 급증을 흡수할 수 있습니다. 90%의 용량으로 실행되는 서버는 작은 공격이 도착하는 즉시 오프라인 상태가 됩니다.
Atal Networks에서 당사의 전용 서버 요금제에는 버스트 용량의 10Gbps 포트가 포함됩니다. 물리적 포트 프로비저닝은 정상 트래픽 부하보다 헤드룸을 정상적으로 유지하도록 설계되어 서비스가 저하되기 전에 공격에 대해 특성화하고 대응하는 데 필요한 자동 탐지 시스템을 제공합니다.
방법 9: IP 평판 및 위협 인텔리전스 필터링
IP 평판 필터링은 봇넷 인프라, DDoS-for-hire 서비스 및 공격 도구를 호스팅하는 것으로 알려진 IP 주소 및 자율 시스템의 차단 목록을 지속적으로 업데이트합니다. 업스트림 네트워크 에지에 이러한 목록을 적용하면 서버의 네트워크 링크에 도달하기 전에 공격 트래픽을 삭제합니다.
상용 위협 인텔리전스는 Spamhaus, Emerging Threats 및 Team Cymru를 포함한 공급자의 피드를 통해 캠페인 기반 봇넷에 대해 효과적일 수 있을 만큼 충분히 자주 업데이트되는 차단 목록을 유지합니다. IP 평판이 깨끗한 가정용 장치를 통해 공격 트래픽을 라우팅하는 주거용 프록시 봇넷은 평판 목록만으로는 효과적으로 차단되지 않습니다.
기존 봇넷 인프라와 주거용 프록시 트래픽 모두에 대해 적용 범위를 위해 IP 평판 필터링과 행동 분석을 페어링합니다.
DDoS 보호: 전용 서버 대 VPS
VPS 인프라에서 DDoS 보호는 동일한 물리적 호스트의 모든 테넌트에 걸쳐 균일하게 적용된 공유 스크러빙 리소스를 사용하여 하이퍼바이저 계층에서 실행됩니다. 전용 서버 인프라에서 DPI 및 스크러빙은 특정 애플리케이션 트래픽 프로필에 맞게 구성되는 전용 물리적 포트에서 작동합니다. 전용 모델은 더 강력한 보호 기능을 제공하고 소음이 나는 이웃 문제를 제거합니다.
이 구분은 운영상 중요합니다.
| 항목 | VPS 호스팅 | 전용 서버 |
| 보호 범위 | 물리적 서버의 모든 VM과 공유되는 호스트 수준 | 서버 전용 포트 수준 |
| 정책 사용자 정의 | 모든 임차인을 위한 표준화된 규칙 | 애플리케이션에 대한 사용자 정의 DPI 규칙 |
| 시끄러운 이웃 위험 | 호스트의 다른 VM을 타겟팅하는 DDoS가 영향을 미칩니다. | 귀하의 포트는 다른 클라이언트의 트래픽과 격리됩니다 |
| 스크러빙 대역폭 | 물리적 호스트의 모든 VM에서 공유됩니다 | 서버의 포트 전용 |
| 사용자 지정 BGP FlowSpec | 테넌트별로 구성할 수 없습니다 | 요청 시 사용 가능합니다 |
| 최고의 | 중간 정도의 공격 위험이 있는 표준 애플리케이션 | 고가의 응용 프로그램, 금융 서비스, 게임, 의료, 전자 상거래 |
업타임이 직접 수익과 동일한 조직(전자상거래 플랫폼, SLA 의무가 있는 SaaS 애플리케이션, 금융 거래 인프라 및 게임 서버)의 경우전용 서버 전용 DDoS 보호 기능을 사용하면 워크로드의 위험 프로파일과 일치합니다.
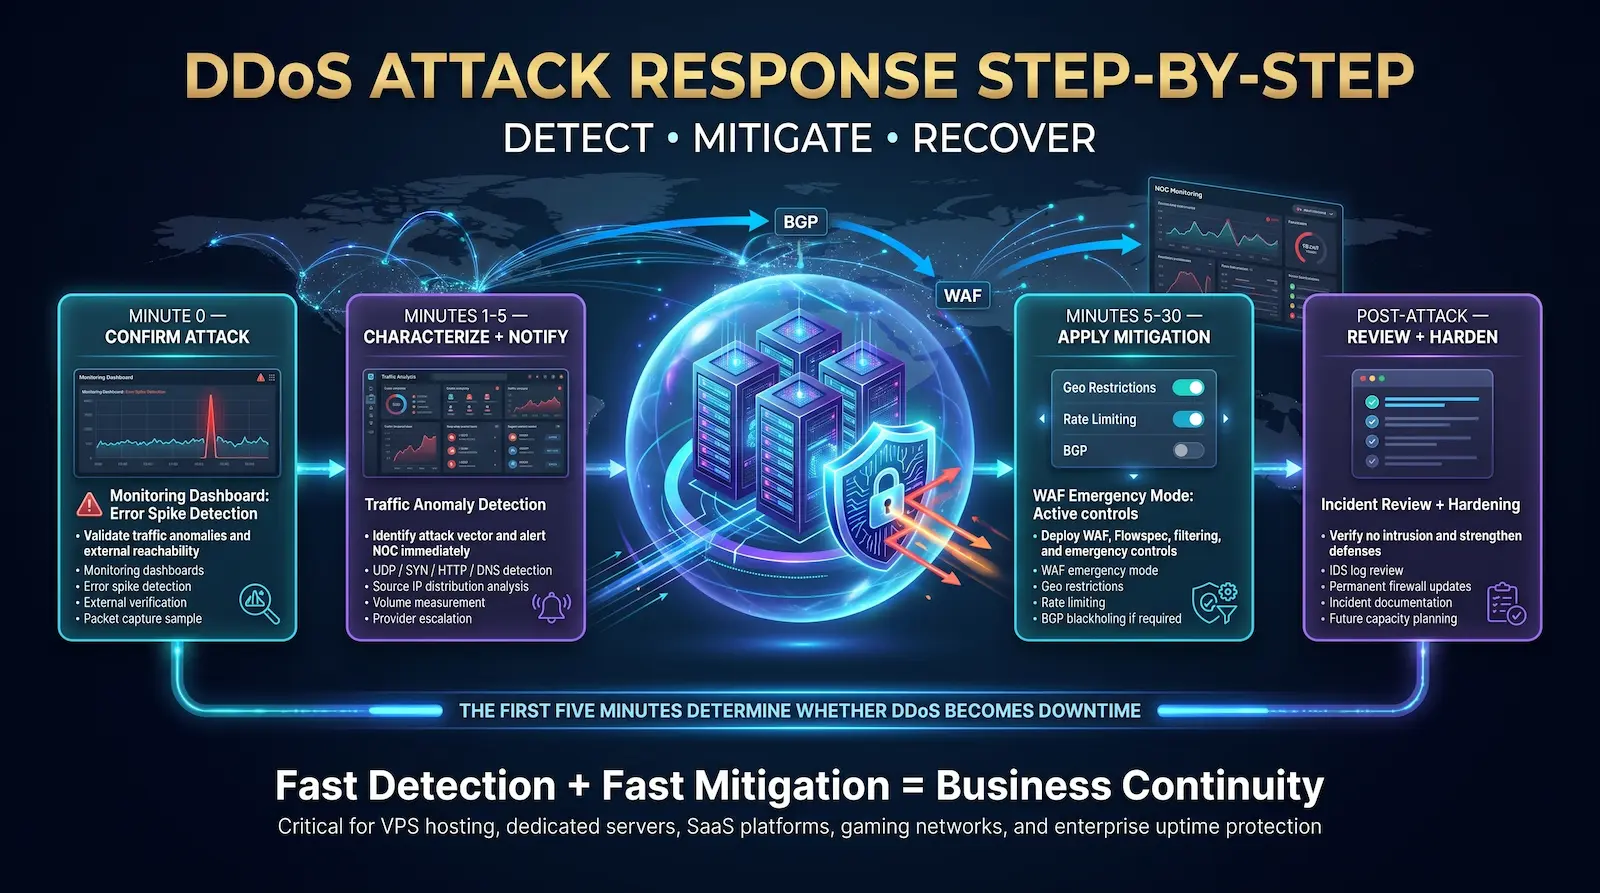
DDoS 공격 응답: 단계별
DDoS 공격이 시작되면 처음 5분은 사건이 신속하게 억제되는지 또는 확장된 중단을 유발하는지 여부를 결정합니다. 공격을 확인하고, 트래픽 벡터를 특성화하고, 호스팅 공급자의 NOC에 알리고, 사전 구성된 완화를 가능한 한 빨리 그 순서로 활성화하십시오.
분 0 — 공격인지 확인합니다
- 트래픽 볼륨 이상, 오류율 급증 및 연결 수 변경 사항에 대해 모니터링 대시보드를 확인하십시오.
- 현재 네트워크뿐만 아니라 외부 위치에서 서버에 연결할 수 없는지 확인합니다.
- 지역 네트워크 이벤트에 대한 호스팅 공급자의 상태 페이지를 확인하십시오.
- 네트워크 에지에서 패킷 캡처 샘플을 가져와 트래픽 특성을 식별합니다.
분 1-5 — 특성화 및 통지
- 패킷 캡처에서 공격 벡터를 식별합니다: UDP 플러드, SYN 플러드, HTTP 플러드 및 DNS 증폭.
- 참고 소스 IP 분포 — 소스가 특정 AS 범위에 집중되어 있습니까 아니면 전 세계적으로 흩어져 있습니까?
- GBPS(대역폭 공격의 경우) 또는 RPS/PP(응용 프로그램 및 프로토콜 공격의 경우)로 공격 볼륨을 측정합니다.
- 즉시 호스팅 제공업체에 문의하십시오. Atal Networks 클라이언트인 경우 24/7 NOC에 문의하십시오. 공격 벡터 특성화 및 볼륨 추정치를 제공합니다. 우리 팀은 공격 프로필을 받은 후 60초 이내에 FlowSpec 규칙을 배포합니다.
5-30 분 — 완화를 적용하고 모니터링합니다
- WAF 비상 모드 활성화: 최대 속도 제한 및 사용자 기반이 지리적으로 묶인 경우 지역 제한을 활성화합니다.
- 알려진 공격 소스 범위에 대해 IP 차단 목록을 적용합니다.
- 공격 표면 감소: 사용하지 않는 포트, 프로토콜 및 서비스를 일시적으로 비활성화합니다.
- 극한의 공격에 대해 동일한 서브넷의 다른 서비스를 분리할 수 있는 경우 공격된 IP의 BGP 블랙홀링을 요청하십시오.
- 벡터 교대를 조심하십시오. 다중 벡터 공격은 하나의 벡터가 차단된 후 기술을 전환합니다.
사후 공격 — 검토 및 강화
- 침입 감지 로그를 확인합니다. DDoS는 동시 침입 시도의 주의를 산만하게 하는 데 자주 사용됩니다. 인시던트 창에서 무단 액세스가 발생하지 않았는지 확인합니다.
- 식별된 공격 패턴을 영구적으로 차단하도록 방화벽 및 WAF 규칙을 업데이트합니다.
- 사고 일정, 공격 특성 및 완화 효과를 문서화합니다.
- 지속적이거나 정교한 공격을 에 보고합니다 시사 그리고 rdos의 경우 FBI 사이버 사업부.
- 귀하의 네트워크 보안 전략 구조적 개선: 추가적인 애니캐스트 커버리지, 스크러빙 용량 증가, 과도하게 프로비저닝된 대역폭 헤드룸.
DDoS 공격의 법적 결과
DDoS 공격을 시작하는 것은 18 U.S.C. § 1030(컴퓨터 사기 및 남용법), 범죄당 연방 교도소에서 최대 10년의 벌금을 부과합니다. 유럽연합(EU)에서 Directive 2013/40/EU/EU는 최대 5년의 징역형을 받은 정보 시스템에 대한 공격을 범죄화합니다.
법적 노출은 공격자와 DDoS-for-Hire 서비스의 고객에게 적용됩니다. 2025년, 유로폴 부트 서비스 운영자와 공격 능력을 임대한 유료 사용자를 모두 기소하여 "방금 서비스 비용을 지불했습니다"가 법적 방어가 아님을 보여줍니다.
CFAA에 따른 미국의 처벌:
- 까지 10년 첫 번째 범죄에 대한 연방 투옥
- 까지 20년 보호된 컴퓨터 시스템에 대한 반복적인 범죄 또는 공격의 경우
- 문서화된 손해에 대해 공격을 받은 조직에 대한 민사 책임
DDoS 공격의 피해자에게 부적절한 보안 통제가 있으면 다음과 같은 책임을 지게 됩니다.
- GDPR 벌금 공격으로 인해 EU 개인 데이터 처리에 영향을 미치는 가용성 오류가 발생하는 경우(32조에 "적절한 기술 조치"가 필요함)
- PCI DSS 오류 카드 소지자 데이터 시스템 가용성이 중단된 경우
- 계약 위반 청구 업타임 SLA를 보유하고 있는 엔터프라이즈 고객으로부터
네트워크 수준의 스크러빙, WAF 구성 기록 및 사고 대응 로그와 같은 문서화된 DDoS 보호 조치는 GDPR과 대부분의 엔터프라이즈 보안 프레임워크 모두에서 요구하는 "적절한 기술 조치"를 입증하는 일부입니다.
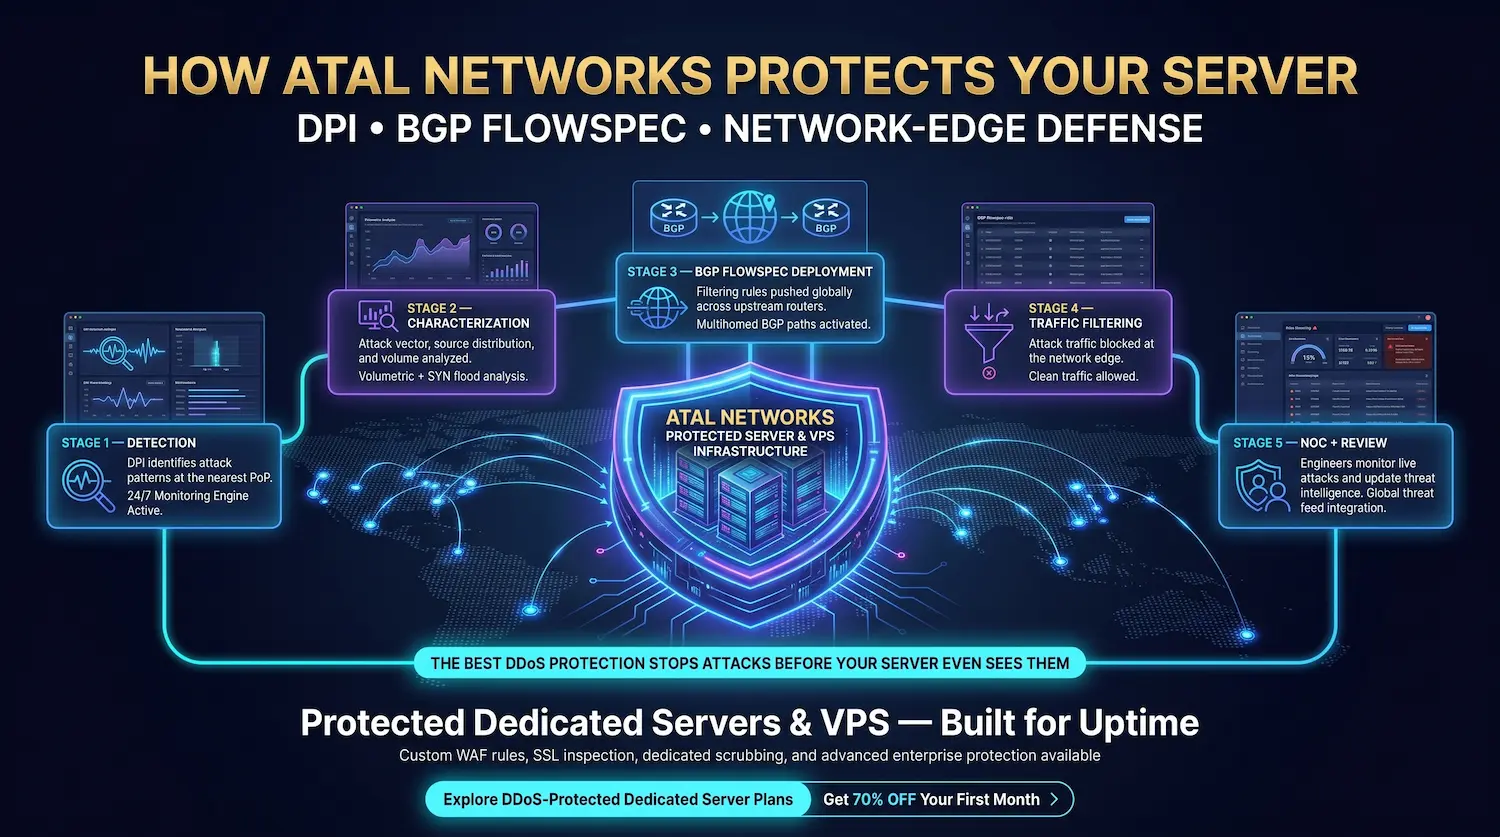
Atal Networks가 서버를 보호하는 방법
모든 Atal Networks 전용 서버 및 VPS는 공격 패턴을 감지하기 위해 심층 패킷 검사를 사용하고 BGP FlowSpec을 사용하여 네트워크 에지에서 자동으로 이를 필터링하여 서버의 포트에 도달하기 전에 네트워크 수준의 DDoS 보호 인프라 뒤에 있습니다.
다음은 공격이 Atal Networks 클라이언트를 대상으로 하는 정확한 순서입니다.
- 탐지. 가장 가까운 지점에 있는 네트워크 에지의 DPI 시스템은 체적 특성, SYN 플러드 비율, HTTP 요청 이상 및 DNS 증폭 서명과 같은 공격 패턴을 식별합니다.
- 특성화. 공격 벡터, 소스 분포 및 볼륨이 기록되고 완화 컨트롤러로 전달됩니다.
- BGP FlowSpec 배포. 공격 서명과 일치하는 완화 규칙은 60초 이내에 모든 업스트림 라우터로 멀티홈 BGP 네트워크를 통해 푸시됩니다.
- 트래픽 리라우팅. FlowSpec 규칙과 일치하는 공격 트래픽은 네트워크 에지에서 필터링됩니다. 서버의 원래 경로에서 깨끗한 트래픽이 계속됩니다.
- NOC 모니터링. 당사의 네트워크 엔지니어는 경고를 수신하고 실시간으로 공격을 모니터링하며 공격이 벡터를 이동할 경우 규칙을 조정할 준비가 되어 있습니다.
- 공격 후 검토. 공격 특성은 기록되고 모든 클라이언트에 대한 글로벌 위협 인텔리전스를 업데이트하는 데 사용됩니다.
사용자 지정 속도 제한, 애플리케이션 계층 필터링 규칙, 규정 준수를 위한 SSL 검사 또는 전용 스크러빙 용량 예약과 같은 특정 보호 요구 사항이 있는 응용 프로그램을 실행하는 클라이언트의 경우 네트워크 엔지니어링 팀이 포트 수준에서 이를 구성합니다.
DDoS로 보호되는 전용 서버 요금제 살펴보기 — 첫 달에 70%를 할인하세요.
DDoS 공격에 대해 자주 묻는 질문
DDoS 공격이란 무엇입니까?
DDoS(Distributed Denial of Service) 공격은 대상이 합법적인 사용자에게 응답할 수 없을 때까지 수천에서 수백만 개의 손상된 장치에 이르는 트래픽이 있는 서버, 네트워크 또는 온라인 서비스를 플러드합니다. DDoS는 대상 대역폭, 연결 상태 용량 또는 애플리케이션 처리 리소스를 공격합니다. 정의 특성은 분산 소스입니다. 트래픽은 많은 국가에서 동시에 많은 장치에서 발생합니다.
DDoS 공격은 DOS 공격과 어떻게 다릅니까?
DOS(서비스 거부) 공격은 단일 소스 시스템에서 높은 트래픽 볼륨을 보냅니다. 단일 공격 IP 주소를 차단하면 공격이 즉시 중지됩니다. DDoS 공격은 분산 IP 주소에서 수천에서 수백만 개의 손상된 장치의 봇넷을 사용하므로 소스 기반 차단이 거의 불가능합니다. DDoS 공격은 트래픽이 다양하고 합법적인 출처에서 오는 것처럼 보이기 때문에 중지하기가 훨씬 더 어렵습니다.
DDoS 공격은 일반적으로 얼마나 오래 지속됩니까?
Nokia의 2025 DDoS 연구 데이터에 따르면 78%의 공격은 5분 이내에 종료되고 37%는 2분 이내에 종료됩니다. 그러나 Kentik의 분석에 따르면 2025년 평균 공격 지속 시간은 45분이었습니다. Ransom DDoS 캠페인은 몇 시간 또는 며칠 동안 실행할 수 있습니다. 국가가 후원하거나 조직적인 범죄 단체의 지속적인 캠페인은 몇 주 동안 지속되었습니다. 60초 이내에 활성화되는 자동 완화는 단기 폭발 공격으로 인한 피해를 제한하기 위한 중요한 요구 사항입니다.
DDoS 공격을 사용하여 데이터를 훔칠 수 있습니까?
DDoS 공격은 데이터를 직접 훔치지 않습니다. DDoS는 가용성 공격입니다. 그 목적은 서비스에 연결할 수 없도록 하는 것입니다. 그러나 위협 행위자는 동시 침입 시도를 위해 DDoS를 산만 또는 연막으로 점점 더 많이 사용합니다. 보안 팀은 서비스 가용성을 복원하는 데 중점을 두고, 공격자는 인증 시스템의 약점, 패치되지 않은 취약점 또는 잘못 구성된 액세스 제어를 조사합니다. DDoS 사고 이후에는 항상 침입 탐지 로그 및 액세스 로그를 검토하십시오.
VPN이 DDoS 공격으로부터 보호합니까?
VPN은 실제 IP 주소를 숨기므로 공격자가 서버의 실제 네트워크 주소로 트래픽을 보내는 것을 방지합니다. 공격자가 서버의 실제 IP를 모르면 대상을 지정할 수 없습니다. 그러나 이전 연결, DNS 유출 또는 기타 발견을 통해 실제 IP가 식별되면 VPN은 트래픽 홍수 자체로부터 보호하지 않습니다. Real DDoS 보호를 위해서는 엔드포인트 기반 암호화가 아닌 네트워크 수준에서 업스트림 스크러빙이 필요합니다.
Atal Networks 호스팅에 DDoS 보호가 포함되어 있습니까?
네. 모든 Atal Networks 전용 서버 및 VPS 플랜에는 네트워크 수준의 DDoS 보호 기능이 표준 기능으로 포함되어 있습니다. 당사의 DPI 기반 탐지 및 BGP FlowSpec 기반 완화는 공격 감지 후 60초 이내에 전 세계적으로 213개 이상의 모든 데이터 센터에서 자동으로 활성화됩니다. 사용자 지정 속도 제한, 애플리케이션 계층 필터링, 규정 준수를 위한 SSL 검사 또는 전용 스크러빙 용량 등 고급 요구 사항을 갖춘 클라이언트는 다음을 통해 네트워크 엔지니어링 팀에 맞춤형 DDoS 보호 구성을 요청할 수 있습니다. 접촉.
DDoS 공격을 공격자에게 추적할 수 있습니까?
DDoS 공격은 공격자 자신의 컴퓨터가 아닌 손상된 타사 장치에서 공격 트래픽이 발생하기 때문에 실시간으로 추적하기 어렵습니다. 공격자는 또한 일부 공격 유형에서 소스 IP 주소를 스푸핑합니다. 법 집행 기관은 C2 서버 인프라 분석, 부트 서비스에 대한 기록 호스팅, 금융 지불 기록 및 국제 기관 협력을 통해 DDoS 가해자를 추적합니다. Europol의 2025년 DDoS-for-Hire 테이크다운은 운영자와 사용자를 체포하여 조사가 기소로 이어진다는 것을 확인했습니다.
DDoS 완화와 DDoS 예방의 차이점은 무엇입니까?
DDoS 예방은 공격 표면 감소, 과잉 프로비전 대역폭, 애니캐스트 아키텍처 및 사전 구성된 방화벽 규칙을 통해 공격이 성공할 확률을 줄입니다. DDoS 완화는 진행 중인 공격을 감지하고, 악의적인 트래픽을 필터링하고, 깨끗한 트래픽만 대상으로 전달하는 활성 프로세스입니다. 예방은 공격 전에 위험을 제한합니다. 완화는 발생 시 피해를 제한합니다. 완전한 방어 전략에는 두 가지가 모두 필요하며 완화는 네트워크 에지에서 자동으로 작동하므로 사람의 반응보다 빠르게 활성화됩니다.
관련 기사
- DPI(Dep Packet Inspection)란 무엇입니까? — DDoS 완화 이면의 탐지 기술
- 네트워크 방화벽: 유형, 기능 및 구성 — 서버 경계에 대한 1차 방어
- 전용 서버 클라이언트를 위한 네트워크 보안 가이드 — 서버 인프라에 대한 전체 보안 전략
- 내장 DDoS 보호 기능이 있는 전용 서버 — 고가의 워크로드에 대한 하드웨어 수준 보호
- VPS 호스팅 계획 — 네트워크 수준의 DDoS 보호를 사용한 공유 인프라 호스팅
- 베어메탈 서버 — 최대 보안 격리를 위한 공유되지 않은 하드웨어
- 프록시 및 VPN 인프라 — 개인 정보 보호 우선 서버 구성
