 콘텐츠로 건너뛰기



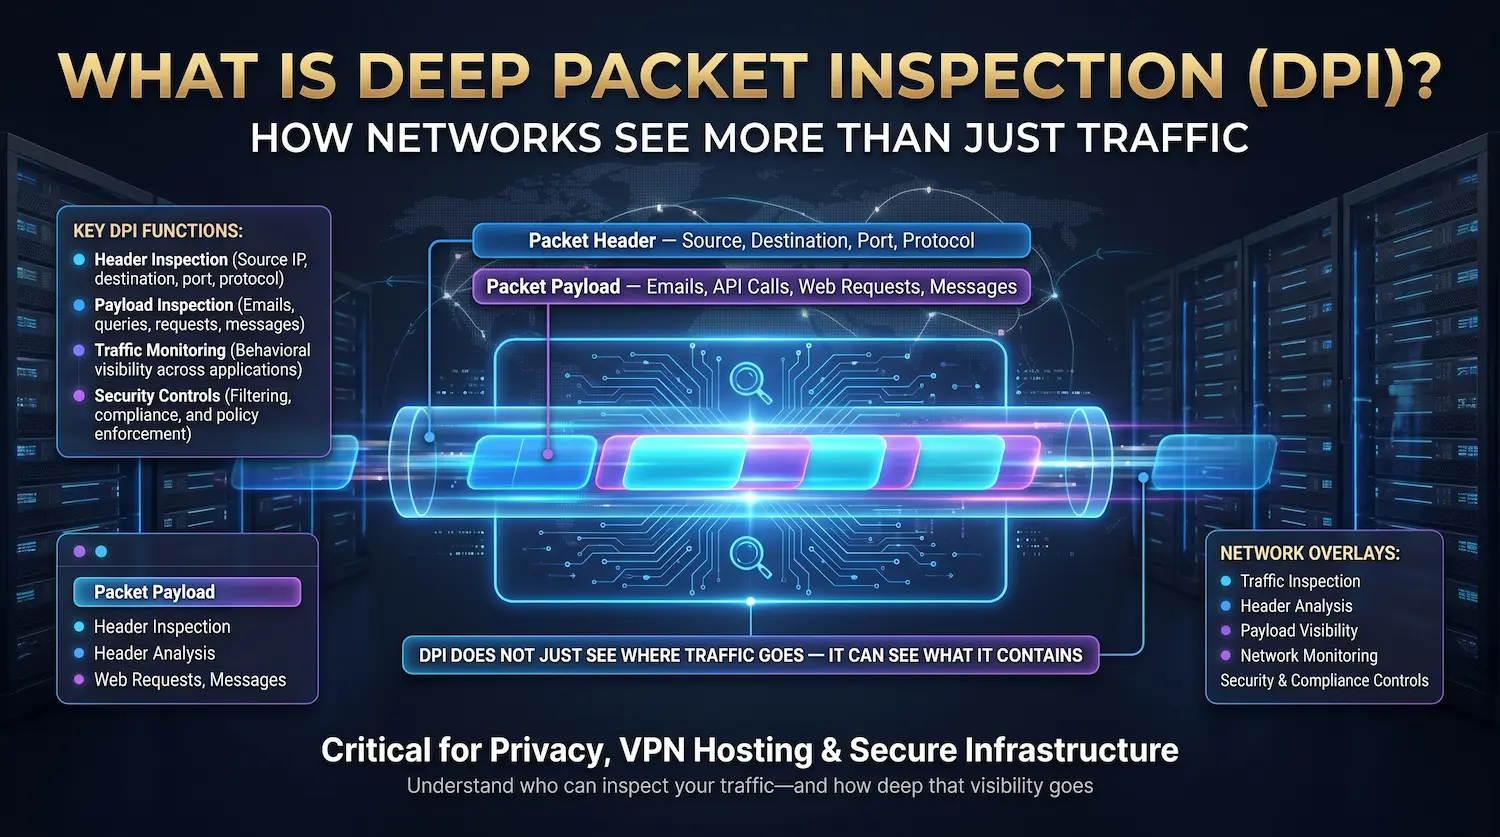
빠른 정의: DPI(Deep Packet Inspection)는 네트워크 체크포인트를 통과하는 모든 패킷의 헤더와 전체 데이터 페이로드를 모두 읽는 네트워크 트래픽 분석 방법입니다. OSI 모델(Application Layer)의 레이어 7에서 작동하며 네트워크 운영자는 인프라를 통해 실시간으로 무엇이 이동하고 있는지에 대한 완전한 가시성을 제공합니다.
대부분의 네트워크 보안 도구는 패키지의 레이블만 읽습니다. DPI는 패키지를 열고 내부에 있는 내용을 읽습니다.
네트워크를 통해 이동하는 모든 데이터는 패킷으로 이동합니다. 라우팅 레이블(헤더)과 데이터 콘텐츠 섹션(페이로드)이 있는 작은 정보 묶음입니다. 기존 방화벽은 라우팅 레이블만 봅니다. 그들은 패킷이 어디로 가고 어디에서 왔는지 확인합니다. 그게 다야.
DPI는 더 나아갑니다. 패킷 내부의 실제 내용을 읽습니다. 이 기능은 최신 인프라가 숨겨진 맬웨어를 감지하고 중지하는 방법입니다. DDoS 공격, 데이터 정책을 시행하고 대규모로 네트워크 성능을 관리합니다.
Atal Networks는 196개 이상의 국가에서 213개 이상의 데이터 센터에서 DPI를 운영하고 있습니다. 36,000개 이상의 전용 서버 및 VPS 클라이언트를 보호하는 네트워크 수준의 DDoS 보호는 기본 탐지 엔진으로 DPI에서 실행됩니다. 이 기사에서는 작동 방식, 중요한 이유, 인프라에 대한 의미를 정확히 설명합니다.
목차
패킷, 헤더 및 페이로드: 재단
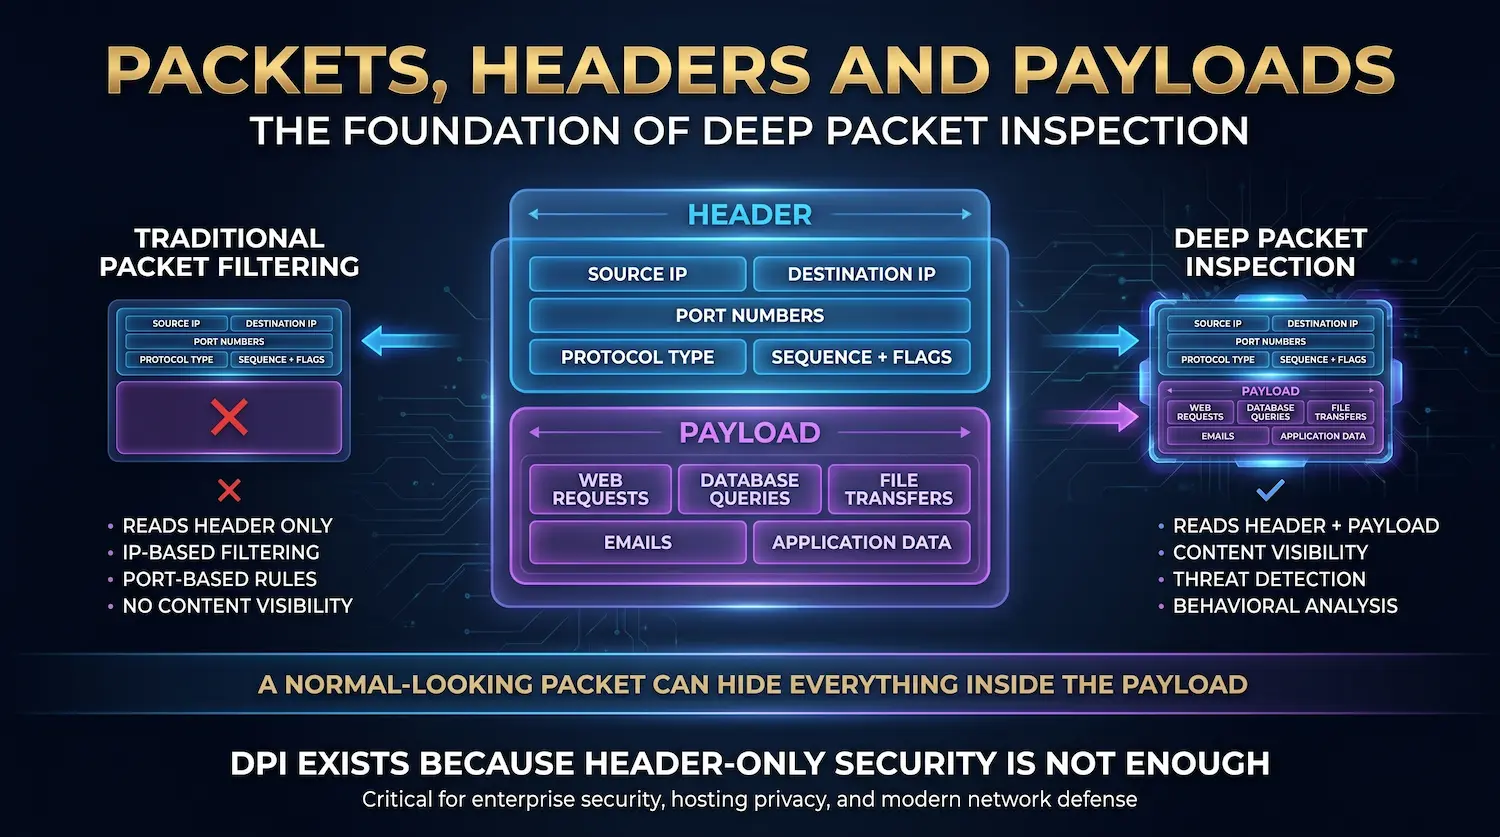
데이터 패킷은 모든 IP 네트워크를 통한 통신의 기본 단위입니다. 모든 패킷에는 주소 지정 정보를 전달하는 헤더와 전송되는 실제 데이터를 전달하는 페이로드의 두 부분이 있습니다.
DPI가 이전 방법과 다르게 수행하는 작업을 설명하기 전에 이 구조를 이해하는 것이 필수적입니다.
...하면할수록 헤더 포함:
- 소스 IP 주소(패킷의 출처)
- 대상 IP 주소(가는 곳)
- 소스 및 대상 포트 번호
- 프로토콜 유형(TCP, UDP, ICMP 등)
- 패킷 시퀀스 번호 및 플래그
이것은 봉투입니다. 패킷을 전달할 위치를 네트워크에 알려줍니다. 전통적인 패킷 필터링 및 초기 상태 저장 방화벽 이 봉투만 읽으십시오. 그들은 IP 주소와 포트 번호만을 기반으로 허용 또는 차단 결정을 내립니다.
...하면할수록 회사 따위의 급료 지불용 경상 부담 봉투 안에 있는 내용입니다. 여기에는 웹 페이지 요청, 데이터베이스 쿼리, 전송되는 파일, 비디오 스트림, 맬웨어의 명령 및 제어 명령 또는 네트워크에서 추출되는 데이터와 같은 실제 데이터가 포함되어 있습니다.
보안 시스템이 헤더만 읽을 때 페이로드에 대해 블라인드로 작동합니다. 완벽하게 정상적으로 보이는 헤더가 있는 패킷에는 랜섬웨어가 포함될 수 있습니다. 공격자의 서버로 향하는 도난당한 신용 카드 번호를 휴대할 수 있습니다. 브라우저 트래픽으로 위장한 봇넷 명령을 수행할 수 있습니다.
DPI는 이 사각지대를 해결합니다. 그것은 페이로드를 읽습니다.
심층 패킷 검사 작동 방식
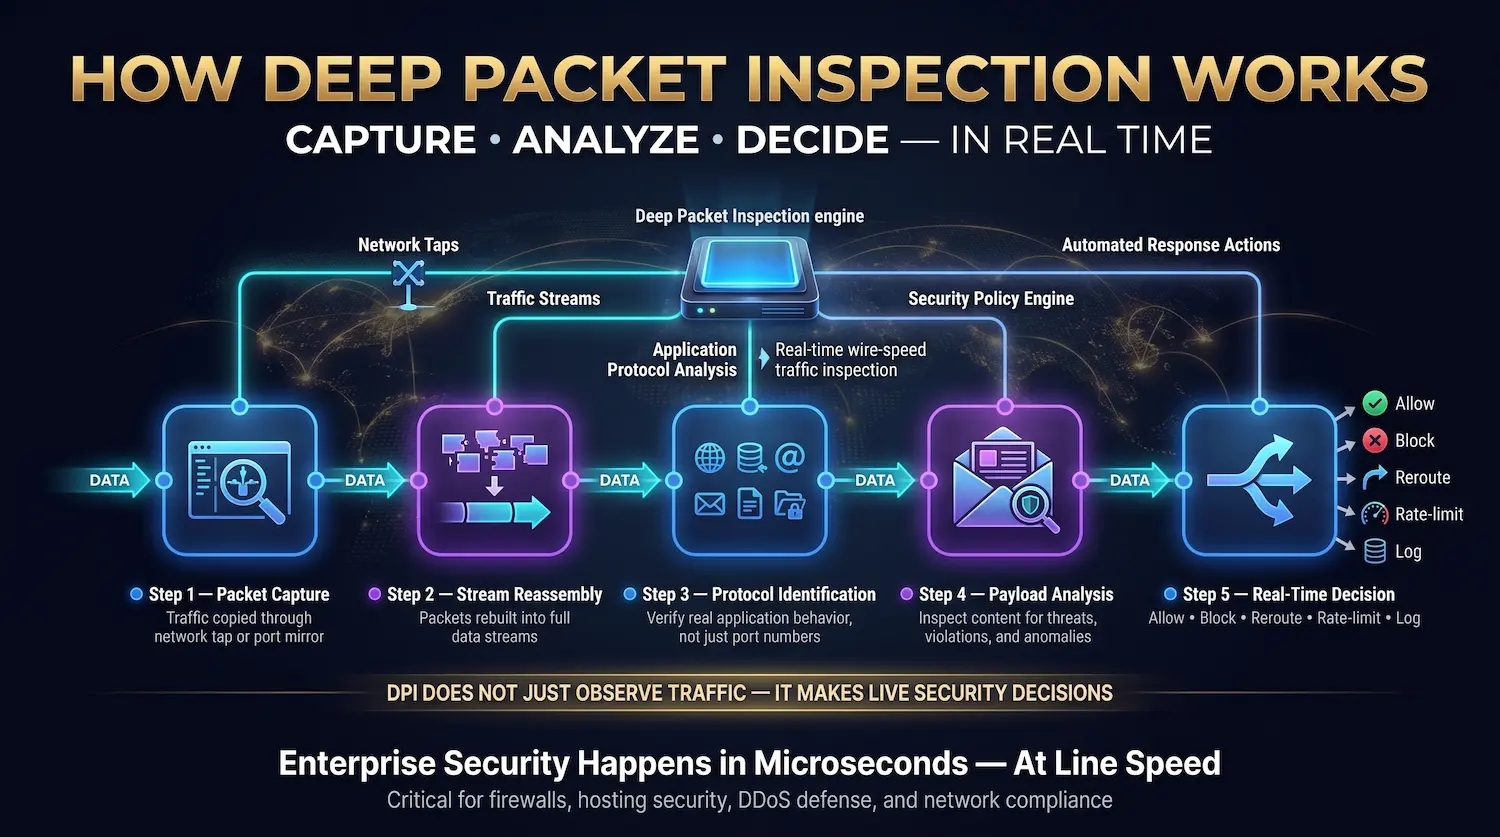
심층 패킷 검사는 네트워크 체크포인트에서 패킷을 가로채고, 데이터 스트림으로 재조립하고, 사용 중인 애플리케이션 프로토콜을 식별하고, 일련의 탐지 규칙에 대해 페이로드 콘텐츠를 실시간으로 유선 속도로 분석하여 작동합니다.
다음은 전체 프로세스를 단계별로입니다.
1단계 — 패킷 캡처
패킷 네트워크 탭 또는 포트 미러를 통해 DPI 장치에 들어갑니다. 네트워크 탭은 링크에서 트래픽을 수동적으로 복사합니다. 포트 미러(스팬 포트라고도 함)는 스위치에서 모니터링 포트로 트래픽을 복제합니다. 두 가지 방법 모두 흐름을 방해하지 않고 모든 패킷에 DPI 엔진 액세스를 제공합니다.
현대적인 목적으로 제작된 DPI 하드웨어는 측정 가능한 대기 시간을 추가하지 않고 10Gbps에서 100Gbps의 트래픽을 처리합니다. 범용 서버에서 실행되는 소프트웨어 기반 DPI는 낮은 볼륨을 처리할 수 있지만 과부하 상태에서 지연 시간을 유발할 수 있습니다.
2단계 — 스트리밍 재조립
많은 공격은 탐지를 피하기 위해 여러 패킷으로 페이로드를 분할합니다. 10개의 개별 패킷에 퍼져 있는 맬웨어 서명은 패킷별로 패킷을 검사할 때 깨끗해 보입니다. DPI는 분석 전에 관련 패킷을 전체 데이터 스트림으로 재조립합니다. 이 단계는 단편화 기반 회피 기술을 잡는 데 중요합니다.
3단계 - 프로토콜 식별
DPI 엔진은 사용 중인 애플리케이션 프로토콜을 식별합니다. 이것은 포트 번호를 확인하는 것 이상입니다. 포트 443은 HTTPS 트래픽을 전달해야 하지만 DPI는 트래픽이 실제로 HTTPS처럼 작동하는지 확인합니다. 피어 투 피어 애플리케이션이 포트 80에서 웹 트래픽으로 위장하거나 맬웨어가 DNS(포트 53)를 사용하여 데이터 아웃바운드를 터널링하는 경우를 감지할 수 있습니다.
에 따르면 NIST 특별 간행물 800-41, 애플리케이션 계층에서의 정확한 프로토콜 식별은 차세대 방화벽 효율성을 위한 핵심 요구 사항입니다. DPI는 공격자가 트래픽을 위장하려고 할 때에도 이 식별을 안정적으로 제공합니다.
4단계 — 페이로드 분석
엔진은 세 가지 유형의 규칙에 대해 페이로드 콘텐츠를 분석합니다(다음 섹션에서 자세히 설명). 이 분석은 알려진 위협 서명, 프로토콜 규칙 위반 및 행동 이상을 동시에 확인합니다.
5단계 — 실시간 결정
분석 결과에 따라 DPI 엔진은 다음 5가지 작업 중 하나를 수행합니다.
| 작업 | 기술 |
| 허용하다 | 패킷은 정상적으로 통과합니다 |
| 블록 | 패킷이 삭제됩니다. 연결이 종료되었습니다 |
| 경로 변경 | 검역소 또는 스크러빙 센터로 리디렉션된 패킷 |
| 비율 제한 | 패킷은 허용되지만 해당 흐름에 대한 대역폭은 제한됩니다. |
| 로그 및 경고 | 패킷이 통과합니다. 검토를 위해 관리자에게 통지됩니다 |
캡처, 재조립, 식별, 분석, 결정과 같은 전체 프로세스에는 마이크로초가 소요됩니다. 당사의 데이터 센터에서 이는 서버의 네트워크 성능을 방해하지 않고 회선 속도로 발생합니다.
DPI 대 상태 저장 패킷 검사: 직접 비교
SPI(Stateful Packet Inspection)는 활성 네트워크 연결 상태를 추적하고 레이어 3 및 4의 헤더 데이터를 기반으로 트래픽을 필터링합니다. 심층 패킷 검사는 레이어 7에 도달하고 실제 페이로드 콘텐츠를 읽습니다.
이것은 네트워크 보안에서 가장 일반적인 혼란입니다. 두 방법 모두 패킷을 검사하지만 매우 다른 깊이에서 작동합니다.
| 기능 | SPI(Stateful Packet Inspection) | 딥 패킷 검사(DPI) |
| OSI 레이어 | 3–4(네트워크 + 운송) | 3~7(신청까지) |
| 읽기 | 헤더 전용(IP, 포트, 프로토콜 상태) | 헤더 + 전체 페이로드 콘텐츠 |
| 애플리케이션 인식 | 없음 | 예 |
| 특정 앱을 식별할 수 있습니다 | 없음 | 예 |
| 페이로드에서 맬웨어를 감지합니다 | 없음 | 예 |
| 프로토콜 위장 공격을 포착합니다 | 없음 | 예 |
| SSL/TLS 검사 | 없음 | 예(복호화 포함) |
| 성능 비용 | 낮음 | 더 높음(전용 하드웨어에 의한 오프셋) |
| 최고의 | 기본 방화벽 규칙, NAT 및 연결 추적 | 고급 위협 탐지, QoS, DDoS 완화, DLP |
SPI는 1990년대와 2000년대까지 산업 표준이었습니다. 기본 주변 제어를 위해 작동합니다. 문제는 현대적인 위협이 패킷 헤더에서 자신을 드러내지 않는다는 것입니다. 랜섬웨어, 데이터 절도 도구 및 APT(Advanced Persistent Threats)는 모두 SPI가 열려 있는 페이로드 사각지대를 활용합니다.
DPI는 해당 사각 지대를 완전히 닫습니다.
DPI 및 OSI 모델
심층 패킷 검사는 주로 레이어 7에서 작동합니다. OSI 모델 — 애플리케이션 계층 — 분석 중에 3~6계층의 데이터도 처리합니다. 이 계층 7 도달 범위는 모든 이전 패킷 검사 방법과 DPI를 구분하는 것입니다.
...하면할수록 OSI 모델 네트워크 통신의 7개 계층을 정의합니다.
| OSI 레이어 | 이름 | 그것이 처리하는 것 |
| 레이어 7 | 신청 | 사용자 대면 프로토콜: HTTP, HTTPS, DNS, SMTP, FTP, VoIP |
| 레이어 6 | 프레젠테이션 | 암호화, 압축, 데이터 포맷(TLS/SSL은 여기에 있음) |
| 레이어 5 | 세션 | 세션 관리, 인증 핸드셰이크 |
| 레이어 4 | 수송 | TCP/UDP, 포트 번호, 세분화 |
| 레이어 3 | 망세공 | IP 주소, 라우팅 |
| 레이어 2 | 데이터 링크 | MAC 주소, 스위치 수준 전달 |
| 레이어 1 | 신체적인 | 케이블, 신호, 하드웨어 |
전통적인 패킷 필터링은 3층과 4계층에서 작동합니다. IP 주소와 포트 번호를 읽습니다. 상태 저장 검사는 레이어 4에서 연결 추적을 추가하지만 더 이상 진행하지 않습니다.
DPI는 레이어 7에 도달합니다. 이 레이어에서 시스템은 다음을 볼 수 있습니다.
- 트래픽을 생성하는 특정 애플리케이션(Chrome, Firefox, Slack, BitTorrent)
- HTTP 요청 또는 DNS 쿼리의 정확한 내용
- 명령이 SSH 세션을 통해 실행되고 있습니다
- 파일이 FTP를 통해 전송되고 있습니다
- VoIP 응용 프로그램에서 사용하는 코덱
이것이 DPI 지원 시스템이 포트 80에서 HTTP 트래픽으로 위장한 BitTorrent 전송 또는 DNS 터널링 공격 유출 데이터를 한 번에 하나의 작은 쿼리를 식별할 수 있는 이유입니다. 이러한 공격은 레이어 7 아래에서 볼 수 없습니다.
세 가지 DPI 분석 기술
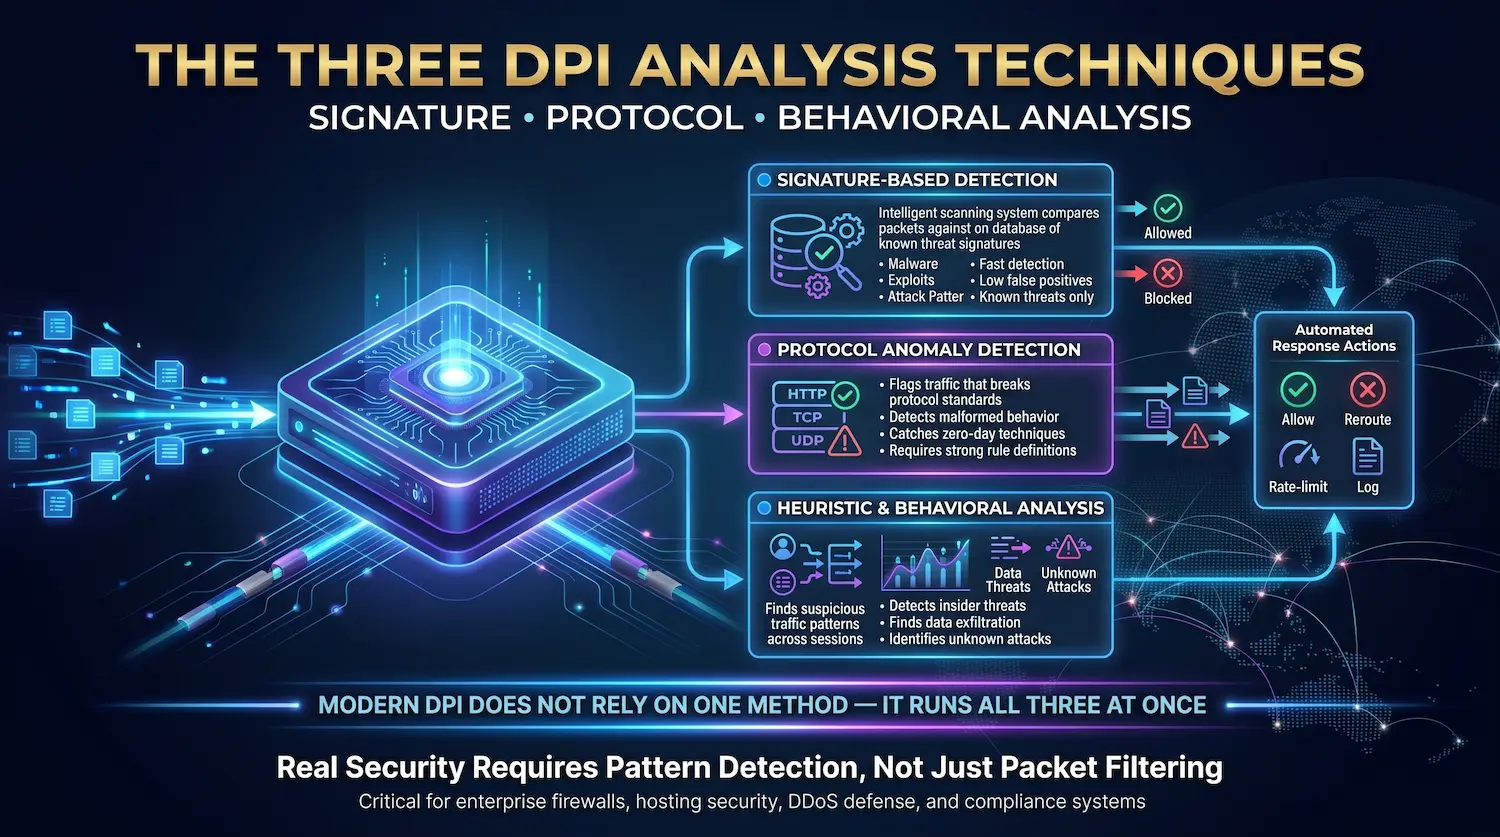
DPI는 알려진 위협에 대한 서명 기반 탐지, 규칙 위반에 대한 프로토콜 이상 탐지, 알려지지 않은 패턴에 대한 발견적 또는 행동 분석이라는 세 가지 핵심 분석 방법을 사용합니다. 최신 엔터프라이즈 DPI 시스템은 세 가지를 동시에 실행합니다.
서명 기반 감지
시스템은 알려진 위협 서명의 지속적으로 업데이트된 데이터베이스를 유지 관리합니다. 각 서명은 바이트 시퀀스, 문자열 또는 동작 마커와 같은 특정 맬웨어 제품군, 익스플로잇 키트 또는 공격 도구에 연결된 정확한 패턴입니다.
모든 패킷 페이로드는 이 데이터베이스와 실시간으로 비교됩니다. 일치하는 항목이 발견되면 DPI 엔진이 즉시 작동합니다. Snort 및 Suricata와 같은 공급업체의 서명 데이터베이스에는 맬웨어, 익스플로잇, 프로토콜 남용 및 데이터 유출 패턴을 포함하는 수만 개의 서명이 포함되어 있습니다.
힘: 알려진 위협에 대해 매우 빠르고 정확합니다. 서명이 특정하기 때문에 위양성 비율이 낮습니다.
제한: 데이터베이스에 있는 위협만 감지합니다. 이전 서명이 없는 완전히 새로운 공격은 데이터베이스가 업데이트될 때까지 감지되지 않은 상태를 통과합니다.
프로토콜 이상 감지
이 기술은 이름으로 나쁜 것을 찾지 않습니다. 다음과 같은 공식 표준을 기반으로 각 프로토콜에 대해 "올바른"이 무엇인지 정의합니다. IP용 RFC 791 및 인터넷 표준용 RFC 1122 — 그리고 일탈하는 모든 것에 플래그를 지정합니다.
HTTP/1.1 사양을 위반하는 HTTP 패킷은 플래그가 지정됩니다. 원래 DNS 표준에서 설정한 512바이트 제한보다 큰 DNS 응답이 플래그가 지정됩니다. 표준 SYN-SYN/ACK-ACK 시퀀스를 따르지 않는 TCP 핸드셰이크가 플래그가 지정됩니다.
The approach follows what security teams call “default deny” — only traffic that conforms completely to its stated protocol is allowed to pass without scrutiny.
힘: 위협에 대한 사전 지식이 필요하지 않기 때문에 제로데이 공격과 새로운 익스플로잇 기술을 포착합니다. 기형이거나 사양을 벗어난 동작은 플래그를 트리거합니다.
제한: 더 높은 구성 복잡성. 과도한 오탐을 피하기 위해 잘 관리된 프로토콜 정의 규칙이 필요합니다.
휴리스틱 및 행동 분석
최신 DPI 시스템은 개별 패킷이 아닌 전체 세션 및 흐름에서 트래픽 패턴을 분석하는 기계 학습 모델인 세 번째 계층을 추가합니다.
알 수 없는 도메인에 대한 단일 아웃바운드 DNS 쿼리는 정상입니다. 수십 개의 회전 도메인에 대한 분당 200개의 DNS 쿼리는 DNS 기반 봇넷 명령 및 제어 트래픽의 교과서 기호입니다. 단일 파일 업로드가 예상됩니다. 오전 3시에 외부 IP에 40GB를 업로드하는 시스템은 데이터 추출 이벤트입니다.
휴리스틱 분석은 모든 개별 패킷이 잘 형성되고 서명 및 프로토콜 검사만 통과하더라도 이러한 패턴을 식별합니다.
힘: 서명 및 프로토콜 분석을 모두 피하는 새로운 공격, 내부자 위협, 저속 데이터 도난을 포착합니다.
제한: 더 높은 계산 요구 사항. 프로덕션 환경에서 오탐을 최소화하려면 트레이닝 데이터와 튜닝이 필요합니다.
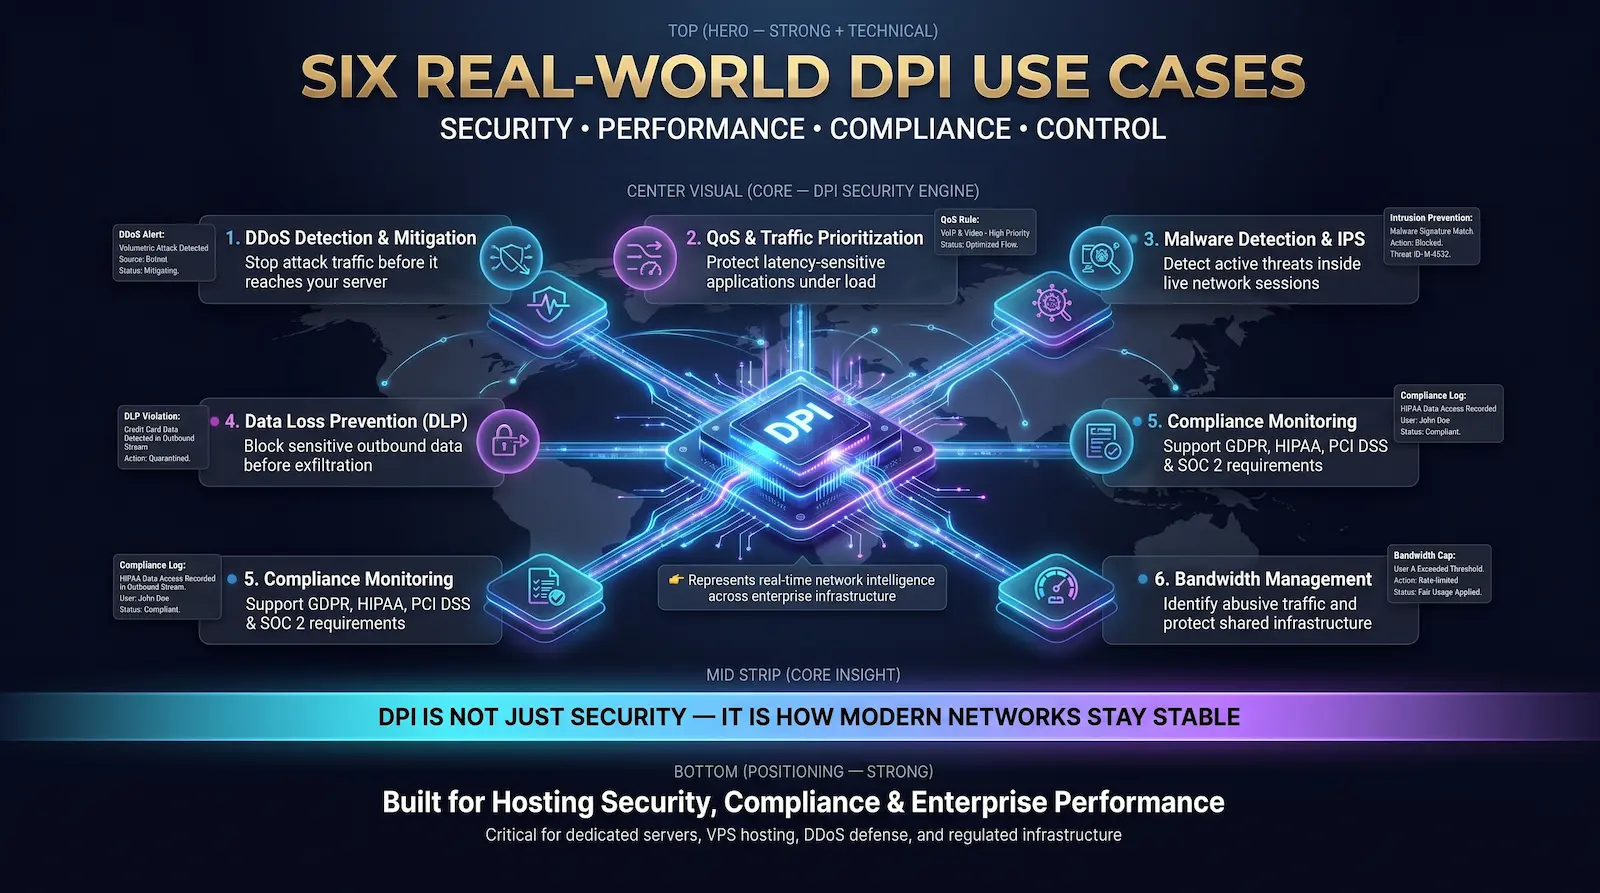
6가지 실제 DPI 사용 사례
1. DDoS 공격 탐지 및 완화
DDoS 공격은 서버를 압도하기 위해 대용량으로 악의적인 트래픽을 생성합니다. DPI는 패킷 수준에서 공격 패턴을 감지하고 인프라에 도달하기 전에 차단하여 합법적인 사용자를 허용하면서 공격 트래픽을 필터링합니다.
이것은 Atal Networks에서 고객을 위한 DPI의 가장 직접적인 응용 프로그램입니다. DDoS 공격 에 따르면 CISA 2024 위협 보고서, 체적 DDoS 공격은 이제 일상적으로 1 Tbps를 초과합니다. 어떤 서버도 업스트림 보호 없이 해당 볼륨을 흡수할 수 없습니다.
DPI는 네트워크 에지에서 DDoS 패턴을 식별합니다.
- 체적 공격: 종종 UDP 홍수 또는 ICMP 홍수 기술을 사용하여 수천 개의 소스 IP에서 급증
- 프로토콜 공격: TCP 핸드셰이크를 악용하여 대상 서버의 연결 상태를 사용하는 SYN 플러드
- 애플리케이션 계층 공격: 서버 리소스를 배출하기 위해 유효한 요청을 보내는 HTTP 플러드
- 증폭 공격: 합법적인 프로토콜을 사용하여 대규모 트래픽 볼륨을 생성하는 DNS 또는 NTP 리플렉션 공격
213개 이상의 존재 지점에 있는 당사의 DPI 시스템은 이러한 패턴을 실시간으로 식별하고 네트워크 에지에서 공격 트래픽을 줄입니다. 전용 서버 또는 VPS. 이것이 활성 공격 캠페인 중에도 99.99% 가동 시간 SLA를 유지하는 방법입니다.
2. 네트워크 트래픽 우선 순위 및 QoS
DPI는 각 트래픽 흐름을 생성하는 애플리케이션이 정확히 무엇인지 식별하고 지연 시간에 민감한 애플리케이션이 항상 필요한 대역폭을 확보할 수 있도록 하는 우선 순위 규칙을 적용하여 QoS(Quality of Service) 관리를 가능하게 합니다.
DPI가 없으면 네트워크는 모든 패킷을 동일하게 처리합니다. 파일 백업 전송은 라이브 화상 통화와 대역폭을 놓고 경쟁합니다. 피어 투 피어 다운로드는 비즈니스 크리티컬 데이터베이스 트랜잭션으로 이동해야 하는 리소스를 소비합니다.
DPI를 사용하면 네트워크가 그 차이를 알고 있습니다. 그것은 할 수 있습니다:
- 통화 품질 문제를 최소화하기 위해 VoIP 및 화상 회의 패킷의 우선 순위 지정
- 실시간 애플리케이션에 대한 일관된 대역폭 할당을 보장합니다
- 피크 시간 동안 피어 투 피어 및 대량 전송 트래픽 속도 제한
- SaaS 애플리케이션 트래픽이 지연 시간이 짧은 전달이 되도록 합니다
거래 플랫폼, 라이브 스트리밍 서비스 또는 실시간 분석을 실행하는 고객을 위해 베어메탈 서버, DPI를 통한 QoS 관리는 이러한 응용 프로그램이 부하 상태에서 안정적으로 수행할 수 있도록 합니다.
3. 멀웨어 탐지 및 침입 방지
DPI는 모든 최신 IDS(Intrusion Detection System) 및 IPS(Intrusion Prevention System) 내부의 탐지 엔진입니다. 활성 네트워크 세션의 콘텐츠를 읽음으로써 이미 경계를 위반한 맬웨어를 포착합니다.
경계 방화벽은 문에서 위협을 중지합니다. 그러나 피싱 페이로드, 드라이브 바이 다운로드, 손상된 자격 증명과 같은 위협에는 다른 감지 계층이 필요합니다. DPI는 인바운드 트래픽뿐만 아니라 모든 내부 및 아웃바운드 트래픽을 분석하여 이를 제공합니다.
감지합니다:
- 외부 IP의 명령 및 제어 서버에 대한 맬웨어 비콘
- 랜섬웨어 파일 암호화 및 비정상적인 내부 트래픽 볼륨 생성
- 인증 데이터를 외부 대상으로 보내는 자격 증명 도용 도구
- 내부 네트워크 세그먼트에서 측면으로 이동하는 웜
와 같은 오픈 소스 도구 수리카타 모든 규모의 조직을 위한 Snort Power DPI 기반 침입 감지. 엔터프라이즈 환경은 높은 처리량 환경을 위한 독점적인 DPI 하드웨어 위에 이들을 계층화합니다. 예를 들어 Suricata는 올바른 하드웨어 구성으로 100Gbps에서 다중 스레드 검사를 지원합니다.
4. 데이터 손실 방지(DLP)
DPI 기반 데이터 손실 방지는 아웃바운드 트래픽에서 민감한 데이터 패턴을 감지하고 완료되기 전에 전송을 차단합니다. 침해가 발생한 후가 아니라 실시간으로 데이터 도난을 포착합니다.
신용 카드 데이터(PCI DSS 범위), 환자 기록(HIPAA 범위) 또는 영업 비밀을 처리하는 조직은 아웃바운드 트래픽에서 특정 데이터 패턴을 감지하도록 DPI 규칙을 구성합니다.
- 결제 카드 번호(PAN 형식과 일치하는 16자리 시퀀스)
- 사회 보장 번호 및 국가 식별 형식
- 환자 건강 기록 식별자
- 구조화된 데이터 패턴이 있는 데이터베이스 레코드 덤프
DPI 시스템이 아웃바운드 연결, 특히 익숙하지 않은 외부 IP 주소에 대한 이러한 패턴을 볼 때 전송을 차단하고 보안 팀에 경고합니다. 이것이 조직이 작은 사고가 보고 가능한 위반이 되기 전에 내부 데이터 도난 및 멀웨어 기반 유출을 포착하는 방법입니다.
5. 규정 준수 모니터링
DPI는 HIPAA, PCI DSS, GDPR 및 SOC 2 규정 준수 프레임워크가 전송 중에 중요한 데이터를 처리하는 조직에 필요한 지속적인 트래픽 모니터링 및 로깅을 제공합니다.
GDPR (제32조)는 전송 중을 포함하여 처리에서 개인 데이터의 보안을 보장하기 위한 적절한 기술적 조치를 요구합니다. HIPAA는 해당 기업이 네트워크를 통해 전자적으로 보호되는 건강 정보에 대한 무단 액세스를 방지하는 기술 보안 조치를 구현하도록 요구합니다. PCI DSS 요구 사항 10은 네트워크 리소스 및 카드 소지자 데이터에 대한 모든 액세스의 로깅 및 모니터링을 의무화합니다.
DPI는 이러한 프레임워크에 필요한 패킷 수준 로그 및 경고를 생성합니다. 민감한 데이터가 포함된 트래픽이 모니터링되고, 승인되지 않은 전송이 차단되었으며, 조직이 데이터 처리 정책 위반을 실시간으로 감지하고 대응할 수 있다는 증거를 제공합니다.
Atal Networks에서 당사의 인프라는 GDPR 및 HIPAA 호환 전용 서버 배포를 지원합니다. 우리의 네트워크 보안 DPI 기반 트래픽 모니터링을 포함한 스택은 규제 대상 산업의 고객에게 제공하는 규정 준수 상태의 일부입니다.
6. 호스팅 공급자를 위한 대역폭 관리
호스팅 제공업체와 ISP는 DPI를 사용하여 불균형적인 대역폭을 사용하는 클라이언트와 애플리케이션을 식별하고, 공정 사용 정책을 적용하고, 단일 소스에 압도되지 않도록 공유 인프라를 보호합니다.
이것은 우리에게 직접적인 운영 현실입니다. 한 클라이언트의 애플리케이션이 트래픽 급증을 생성할 때 DPI를 통해 동일한 네트워크 인프라의 다른 클라이언트에 영향을 미치지 않으면서 소스를 정확하게 식별하고 대상 조치를 취할 수 있습니다.
DPI가 없으면 네트워크 관리자는 총 트래픽 볼륨만 볼 수 있습니다. 그들은 40Gbps 스파이크가 합법적인 트래픽 급증인지, DDoS 공격인지, 아니면 잘못 구성된 애플리케이션인지 알 수 없습니다. DPI는 이 모호성을 몇 초 만에 해결합니다.
전용 서버와 VPS의 DPI: 중요한 차이점
VPS 인프라에서 DPI는 동일한 호스트의 모든 가상 시스템에서 공유 검사 리소스를 사용하여 하이퍼바이저 계층에서 실행됩니다. 전용(베어메탈) 서버에서 DPI는 워크로드에 특정한 구성의 전용 네트워크 포트에서 실행됩니다. 전용 모델은 더 강력한 보안 및 사용자 지정 정책 옵션을 제공합니다.
이 구분은 다른 곳에서 다루지 않으며 고객에게 직접 선택하는 것이 중요합니다. VPS 호스팅 및 전용 서버 계획.
VPS 환경:
DPI 검사는 물리적 서버의 모든 가상 시스템에 동시에 적용되는 호스트 수준에서 수행됩니다. 검사 정책은 세입자 간에 표준화됩니다. 다른 VM과 검사 대역폭을 공유합니다. 귀하의 애플리케이션에 특정한 사용자 정의 DPI 규칙은 일반적으로 사용할 수 없습니다. 보호는 광범위하지만 맞춤화되지 않았습니다.
전용 서버 환경:
서버에 전용 물리적 네트워크 포트가 있습니다. DPI는 해당 포트에서만 작동합니다. 검사 대역폭은 다른 테넌트와 공유되지 않습니다. 당사의 네트워크 엔지니어링 팀은 애플리케이션 유형에 맞는 DPI 규칙을 구성할 수 있습니다. 보호 기능은 깊고 작업량에 맞게 조정됩니다.
높은 보안 애플리케이션용 — 금융 서비스, 의료 플랫폼, 전자 상거래 상점 처리 카드 데이터, 정부 워크로드 — 전용 DPI 구성의 전용 서버가 가장 강력한 보호 기능을 제공합니다. 전용 하드웨어에 대한 투자는 위반 예방 및 규정 준수 보증에서 그 자체로 비용을 지불합니다.
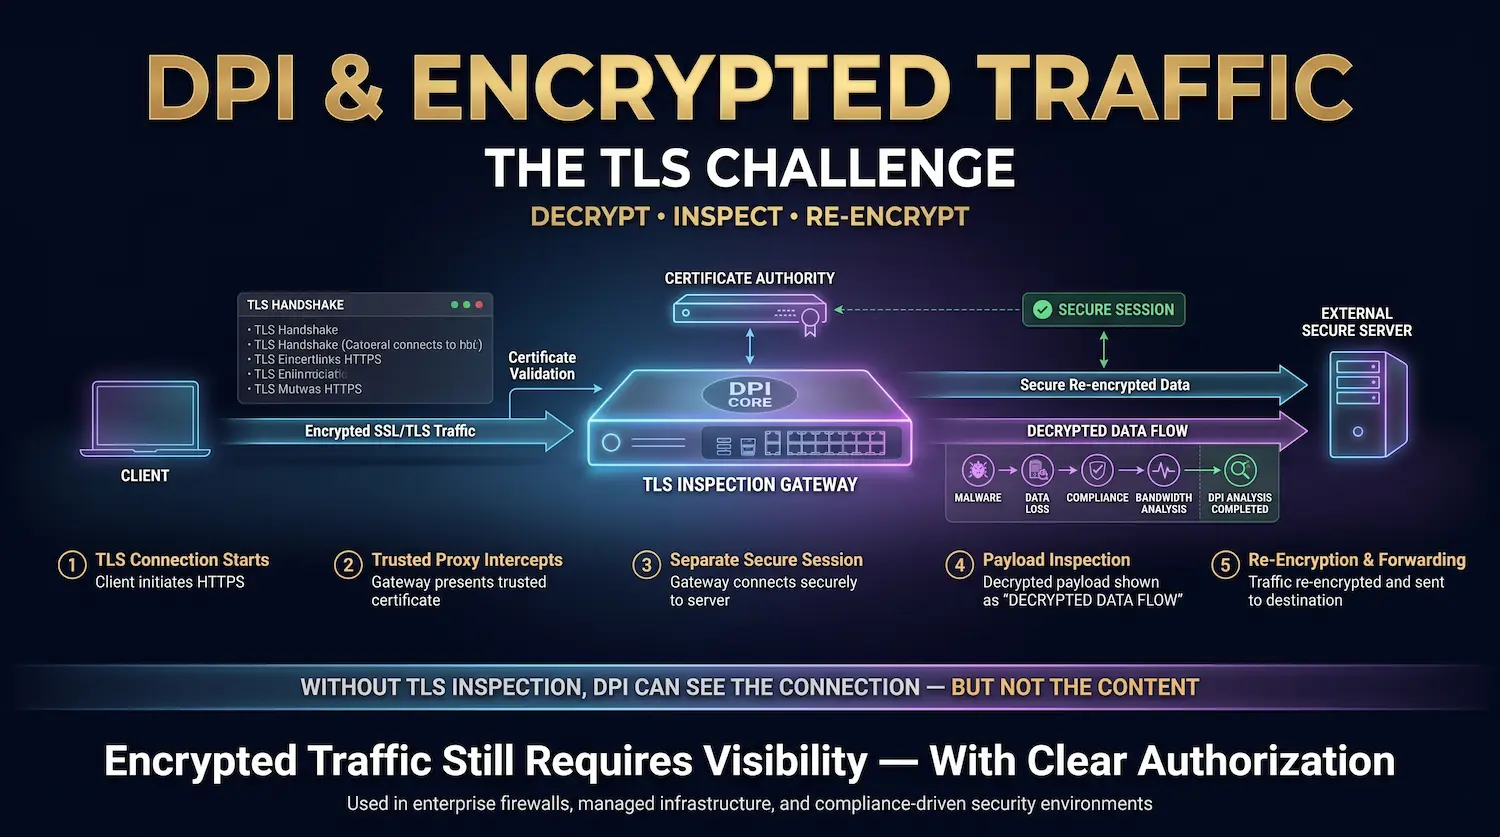
DPI 및 암호화된 트래픽: TLS 챌린지
표준 DPI는 암호 해독 없이 TLS 암호화된 트래픽의 콘텐츠를 검사할 수 없습니다. SSL/TLS 검사(SSL 암호 해독 또는 TLS 차단이라고도 함)는 검사 지점에서 트래픽을 해독하고, 페이로드를 분석하고, 전달하기 전에 다시 암호화함으로써 이 문제를 해결합니다. 이렇게 하면 HTTPS가 지배적인 환경에서 DPI의 완전한 효율성을 복원할 수 있습니다.
2026년 기준으로 95% 이상의 웹 트래픽이 TLS를 사용하여 암호화됩니다. Google의 투명성 보고서. 이것은 DPI에 대한 주요 과제를 만듭니다. DPI가 읽어야 하는 페이로드는 암호화 뒤에 숨겨져 있습니다.
SSL 검사가 없는 DPI 시스템은 TLS 핸드셰이크 매개변수(클라이언트가 연결하고 있는 서버와 협상된 Cipher Suite)만 표시합니다. 암호화된 채널 내에서 이동하는 HTTP 요청, 응답 본문 또는 맬웨어 페이로드를 볼 수 없습니다.
SSL/TLS 검사 프로세스:
- 클라이언트가 외부 서버에 대한 TLS 연결을 시작합니다.
- DPI 장치(신뢰할 수 있는 프록시 역할)는 연결을 가로채고 클라이언트에 자체 인증서를 제공합니다.
- 장치는 클라이언트를 대신하여 실제 외부 서버에 별도의 TLS 연결을 설정합니다.
- 클라이언트와 장치 간의 트래픽이 해독됩니다. DPI 엔진은 일반 텍스트 페이로드를 검사합니다.
- 트래픽은 외부 서버로 전달하기 전에 다시 암호화됩니다.
이렇게 하면 암호화된 환경에서 완전한 DPI 적용 범위가 복원됩니다. SSL 검사는 엔터프라이즈 보안 스택, Palo Alto Networks 및 Cisco Firepower와 같은 공급업체의 차세대 방화벽, 데이터 센터 보안 어플라이언스의 표준입니다.
개인 정보 보호 고려 사항은 실제입니다. SSL 검사는 검사 장치가 신뢰할 수 있는 인증 기관을 보유해야 합니다. 트래픽이 검사된 사용자에게 알려야 합니다. 엔터프라이즈 네트워크의 경우 이것이 표준 정책입니다. 소비자 ISP의 경우 공개 없이 사용자 트래픽에 대한 SSL 검사를 수행하는 것은 중대한 개인 정보 보호 위반이며 관련 법률을 위반할 수 있습니다.
당사의 데이터 센터는 클라이언트가 심층 트래픽 모니터링을 명시적으로 선택한 관리 인프라 내에서 오는 트래픽에 대해서만 SSL 검사를 수행합니다. 우리는 명확한 승인 없이 클라이언트 시스템으로 또는 클라이언트 시스템에서 암호화된 트래픽을 검사하지 않습니다.
DPI 및 BGP: 네트워크 수준의 공격 완화 작동 방식
DPI는 BGP(Border Gateway Protocol) 라우팅과 통합되어 원격으로 트리거된 블랙홀(RTBH) 라우팅을 활성화합니다. 이 기술은 DPI가 악의적인 패킷을 걸러내고 깨끗한 트래픽을 대상 서버로 반환하는 스크러빙 센터로 공격 트래픽을 리디렉션하는 기술입니다.
Atal Networks의 네트워크는 100% MultiHomed입니다. 모든 경로는 BGP를 통해 여러 업스트림 공급자를 통해 동시에 사용할 수 있습니다. 이 아키텍처는 중복성에 관한 것이 아니라 DPI 기반 DDoS 보호가 활성 공격 중에 실제로 작동하는 방식에 필수적입니다.
대규모 DDoS 이벤트의 순서는 다음과 같습니다.
- Network Edge의 DPI 시스템은 소스 IP 배포, 패킷 속도, 프로토콜 서명과 같은 공격 특성(볼륨 또는 애플리케이션 계층 공격과 일치)을 감지합니다.
- DPI 시스템은 RTBH 또는 FlowSpec(RFC 5575), 공격 트래픽을 스크러빙 시설로 리디렉션합니다.
- 스크러빙 기능은 동일한 흐름의 합법적인 트래픽에서 악의적인 트래픽을 분리하기 위해 추가 DPI 규칙을 적용합니다.
- 깨끗한 트래픽은 별도의 전달 경로를 통해 클라이언트의 전용 서버로 반환됩니다.
- 대부분의 공격 유형에 대해 전체 프로세스가 30초 이내에 이루어집니다.
BGP만으로는 이것을 할 수 없습니다. 라우팅 경로를 관리합니다. "악의적인" 트래픽에 대한 개념이 없습니다. DPI는 BGP 시스템에 정확히 어떤 트래픽을 리디렉션할지, 언제 리디렉션할지 알려주는 인텔리전스를 제공합니다. 이 두 가지 기술을 함께 사용하면 네트워크 수준의 DDoS 완화를 대규모로 완화할 수 있습니다.
DPI 및 VPN: 관계의 양면
VPN은 장치를 떠나기 전에 트래픽을 암호화하므로 DPI가 페이로드 콘텐츠를 읽을 수 없습니다. 그러나 고급 DPI 시스템은 암호화된 콘텐츠를 읽지 않고도 트래픽 패턴 분석, 프로토콜 지문 및 흐름 타이밍 분석을 통해 VPN 프로토콜을 식별할 수 있습니다.
VPN과 DPI는 복잡한 관계를 가지고 있습니다. 네트워크 관리자와 보안 팀의 양측 문제를 이해해야 합니다.
개인 정보 보호 관점에서: VPN은 장치에서 VPN 서버로 암호화된 터널을 만듭니다. ISP 또는 Government Gateway의 DPI 시스템은 암호화된 터널을 확인합니다. 페이로드 콘텐츠는 VPN의 암호화 계층(OpenVPN의 경우 TLS, WireGuard용 노이즈 프로토콜 프레임워크, 기존 VPN 구현의 경우 IPsec)에 의해 보호됩니다.
이것이 VPN이 특정 웹사이트 또는 서비스를 차단하기 위해 DPI에 의존하는 정부 콘텐츠 필터링 시스템과 ISP 수준의 DPI 조절 및 정부 콘텐츠 필터링으로부터 사용자를 보호하는 이유입니다.
탐지 관점에서: 고급 DPI 시스템은 콘텐츠를 읽지 않아도 VPN 트래픽을 식별할 수 있습니다.
- 프로토콜 지문: OpenVPN, WireGuard 및 IPsec은 각각 DPI가 인식하는 고유한 핸드셰이크 패턴과 패킷 구조 특성을 가지고 있습니다.
- 교통 흐름 분석: VPN 트래픽은 일반적인 브라우징 동작과 다른 특징적인 흐름 패턴(단일 IP, 특정 패킷 크기 분포에 대한 지속적인 연결)을 가지고 있습니다.
- 포트 사용 패턴: 대부분의 VPN 프로토콜은 DPI가 플래그를 지정할 수 있는 특정 포트 범위 또는 비정상적인 포트 조합을 사용합니다.
일부 정부 및 기업 네트워크는 이 기능을 사용하여 VPN 사용을 완전히 차단합니다. 이에 대한 응답으로 Mullvad 및 ProtonVPN과 같은 VPN 제공업체가 배포합니다 난독화 레이어 VPN 트래픽을 일반 HTTPS 트래픽으로 위장하여 프로토콜 지문을 훨씬 더 어렵게 만듭니다.
실행 중인 클라이언트용 VPN 또는 프록시 서버 당사 인프라에서 당사의 네트워크 수준 DPI는 클라이언트가 서버에 연결하는 데 사용하는 암호화 프로토콜에 관계없이 서버 자체를 보호합니다.
개인 정보 보호, 법적 지위 및 망 중립성
DPI는 네트워크 보안, DDoS 완화 및 트래픽 관리에 사용할 때 대부분의 관할 구역에서 합법입니다. 사용자 동의 없이 대량 감시, 콘텐츠 검열 또는 행동 프로파일링에 사용하면 법적, 윤리적 문제가 됩니다.
DPI의 법적 지위는 전적으로 목적과 적용되는 관할권에 달려 있습니다.
명확하게 허용된 사용 (EU 및 미국을 포함한 대부분의 관할 구역에서):
- 소유하거나 관리하는 인프라에 대한 네트워크 보안 모니터링
- DDoS 감지 및 완화
- QoS 트래픽 관리
- 규정 준수 필수 트래픽 로깅(HIPAA, PCI DSS)
- 기업 네트워크에 대한 기업 보안 모니터링(적절한 직원 공개 포함)
법적으로 이의를 제기하거나 제한된 사용:
- DPI를 사용하여 경쟁 스트리밍 서비스를 제한하기 위해(EU의 망 중립성 위반, 미국 여러 주에서 제한됨)
- 법적 권한이 없는 대량 인구 감시를 위한 정부 DPI 사용
- 사용자 동의 없이 트래픽 행동 데이터 수집 및 판매(GDPR 6조 합법적인 근거가 필요함)
- 공개가 없는 타겟 광고에 대한 DPI(FTC 시행 조치에서 여러 ISP에 의해 위반됨)
GDPR 이에 대해 특히 분명합니다. 트래픽 메타데이터를 포함한 네트워크 모니터링을 통해 수집된 개인 데이터는 데이터 최소화 요구 사항, 목적 제한 및 주제 액세스 권한의 적용을 받습니다. 보안 운영 이외의 모든 것을 위해 DPI를 사용하는 조직은 문서화된 합법적인 기반과 명시된 목적에 맞는 데이터 보존 정책이 필요합니다.
Atal Networks에서 DPI 사용은 네트워크 보안 및 트래픽 관리에 엄격하게 제한됩니다. 우리는 광고 또는 행동 프로파일링을 위해 클라이언트 트래픽을 분석하지 않습니다. 당사는 DPI에서 파생된 데이터를 제3자와 공유하지 않습니다.
DPI 장단점
DPI는 이전 검사 방법이 일치하지 않는 완전한 레이어 7 트래픽 가시성을 제공합니다. 주요 절충안은 모든 배포에서 신중하게 관리해야 하는 더 높은 하드웨어 요구 사항 및 개인 정보 보호 고려 사항입니다.
| 이점 | 세부 |
| 완전한 교통 가시성 | 전체 애플리케이션 인식을 위해 레이어 7에서 헤더 및 페이로드를 읽습니다. |
| 페이로드 숨겨진 위협을 감지합니다 | 헤더 전용 검사에서 보이지 않는 맬웨어, 데이터 절도 및 악용을 포착합니다. |
| 응용 프로그램 인식 QoS 를 활성화합니다 | 포트 번호뿐만 아니라 애플리케이션 유형별로 트래픽의 우선 순위를 지정합니다 |
| 실시간 DDoS 완화 기능을 제공합니다 | 30초 이내에 공격 패턴을 식별하고 BGP 수준의 응답을 유발합니다. |
| 규정 준수를 지원합니다 | HIPAA, PCI DSS, GDPR 및 SOC 2에 필요한 트래픽 로깅을 제공합니다. |
| 데이터 유출을 감지합니다 | 침해가 완료되기 전에 네트워크를 떠나는 민감한 데이터를 포착합니다. |
| 제로데이 커버리지 | 프로토콜 이상 감지는 사전 서명 없이 새로운 공격을 포착합니다 |
| 불리 | 세부 |
| 더 높은 하드웨어 요구 사항 | 유선 속도로 페이로드를 처리하려면 처리량이 많은 환경을 위한 전용 하드웨어가 필요합니다. |
| SSL 검사 개인 정보 보호 문제 | 검사를 위해 TLS 트래픽을 해독하려면 신중한 거버넌스와 사용자 공개가 필요합니다. |
| 암호화된 트래픽 제한 | SSL 검사 없이 페이로드 분석이 TLS 암호화에 의해 차단됨 |
| 회피 기술이 존재합니다 | 패킷 조각화, 타이밍 공격 및 프로토콜 난독화로 DPI 정확도 감소 |
| 구성 복잡성 | 프로토콜 이상 규칙은 오탐을 최소화하기 위해 전문가 튜닝이 필요합니다. |
| 법적 및 윤리적 경계 | 감시 또는 프로파일링을 위한 오용은 법적 책임과 신뢰 손해를 초래합니다. |
DPI 도구: 기술 스택
DPI 기능은 오픈 소스 네트워크 분석 도구, 상용 차세대 방화벽 및 특수 제작 데이터 센터 하드웨어를 통해 사용할 수 있습니다. 올바른 선택은 교통량, 검사 깊이 요구 사항 및 운영 상황에 따라 다릅니다.
오픈 소스 도구:
- 와이어샤크: 수백 개의 프로토콜에 대한 심층 패킷 해부가 있는 산업 표준 네트워크 프로토콜 분석기. 문제 해결, 법의학 분석 및 보안 연구에 사용됩니다. 실시간 생산 차단을 위해 구축되지 않았지만 분석 및 검증에 필수적입니다.
- 수리카타: 고성능 오픈 소스 ID, IP 및 네트워크 보안 모니터링 엔진. 다중 스레드 DPI 검사, 사용자 지정 규칙에 대한 Lua 스크립팅 및 위협 인텔리전스 피드와의 통합을 지원합니다. 프로덕션 ISP 및 호스팅 환경에 널리 배포됩니다.
- 콧방귀: 원래 오픈 소스 ID입니다. 광범위한 규칙 생태계, 긴 생산 실적. Suricata는 성능이 중요한 배포를 위해 IT를 대체했지만 Snort는 여전히 엔터프라이즈 환경에서 널리 사용됩니다.
- 지크(이전 형): 행동 및 프로토콜 수준 분석에 중점을 둔 네트워크 분석 프레임워크. 트래픽을 차단하는 대신 모든 네트워크 활동의 구조화된 로그를 생성합니다. 위협 사냥 및 법의학 조사에 탁월합니다.
상업용 엔터프라이즈 솔루션:
- 팔로 알토 네트워크 NGFW: App-ID를 기반으로 구축된 차세대 방화벽 — 포트 번호가 아닌 동작별로 3,000개 이상의 애플리케이션을 식별하는 DPI 엔진입니다. 레이어 7 방화벽 성능에 대한 업계 벤치마크.
- 시스코 화력: 단일 시스템에서 DPI, IPS, 맬웨어 보호 및 URL 필터링을 결합한 통합 위협 방어 플랫폼입니다.
- 포티넷 포티게이트: 다중 기가비트 속도의 DPI용 맞춤형 ASIC 하드웨어가 있는 고성능 NGFW.
데이터 센터 하드웨어:
소프트웨어로 인한 지연 시간이 없는 40Gbps ~ 100Gbps의 검사를 위해 Napatech 및 Stamus Networks와 같은 공급업체의 특수 제작된 SmartNIC 및 FPGA 기반 DPI 하드웨어는 물리적 네트워크 계층에 더 가까운 검사를 실행합니다.
DPI가 서버 보안을 의미하는 것
DPI는 실제 사용자 데이터를 처리하거나, 결제를 처리하거나, 지연 시간에 민감한 애플리케이션을 제공하는 인프라를 실행하는 조직에서 선택 사항이 아닙니다.
Atal Networks에서 우리가 제공하는 모든 서버는 DPI 기반 네트워크 보안 스택 뒤에 있습니다. 당사의 DDoS 보호 필터는 사용자의 컴퓨터에 도달하기 전에 네트워크 에지의 공격 트래픽을 필터링합니다. 당사의 QoS 시스템은 10Gbps 포트에서 애플리케이션의 트래픽이 우선시되도록 합니다. 당사의 트래픽 모니터링은 HIPAA 및 PCI DSS 규정 준수 배포에 필요한 로깅 기준을 제공합니다.
이 중 어느 것도 직접 구성하지 않습니다. 전체 글로벌 인프라에서 하루 24시간 자동으로 실행됩니다.
사용자 지정 DPI 정책, 애플리케이션 계층 필터링 규칙 또는 규정 준수를 위한 SSL 검사와 같은 고급 요구 사항을 가진 클라이언트는 당사의 네트워크 엔지니어링 팀과 직접 협력하여 전용 서버 계획에서 포트 수준에서 이러한 요구 사항을 구성합니다.
우리 팀은 16년 이상 동안 213개 이상의 데이터 센터에 DPI 인프라를 배포하고 관리했습니다. 우리는 전 세계 36,000개 이상의 기업을 위해 이 기술을 매일 생산하고 있습니다.
네트워크 수준의 DPI 보호 기능을 갖춘 서버를 배포할 준비가 되셨습니까?
내장된 DDoS 보호 및 QoS 관리를 통해 전용 서버 계획 살펴보기 — 현재 70% 새 배포를 위해 꺼져 있습니다.
심층 패킷 검사에 대해 자주 묻는 질문
딥 패킷 검사가 합법적입니까?
심층 패킷 검사는 네트워크 보안, DDoS 완화, 트래픽 관리 또는 규정 준수 모니터링 목적으로 사용되는 경우 대부분의 국가에서 합법입니다. DPI가 사용자 동의 없이 대량 감시, 콘텐츠 검열 또는 행동 프로파일링에 사용되는 경우 법적 제한이 적용됩니다. 유럽연합에서는 GDPR 6조 네트워크 트래픽 검사에서 파생된 개인 데이터를 처리하기 위한 합법적인 근거가 필요합니다. 미국에서는 법적 요구 사항이 부문마다 다릅니다. 의료 기관은 HIPAA, GLBA를 보유한 금융 기관, PCI DSS가 있는 결제 프로세서를 준수해야 합니다.
심층 패킷 검사가 네트워크 성능을 저하시키는가?
최신의 특수 제작된 DPI 하드웨어는 올바르게 구성된 인프라에 대한 측정 가능한 지연 시간 영향 없이 10Gbps에서 100Gbps의 트래픽을 처리합니다. DPI의 성능 저하는 일반적으로 범용 CPU에서 실행되는 저전력 소프트웨어 기반 구현 또는 과도한 처리 오버헤드를 생성하는 제대로 조정되지 않은 규칙 세트에서 발생합니다. 전용 서버 인프라에서 DPI는 서버의 처리량이나 지연 시간에 성능에 영향을 주지 않고 특수 목적으로 구축된 네트워크 하드웨어에서 실행됩니다.
VPN이 심층 패킷 검사를 차단할 수 있습니까?
VPN은 트래픽 페이로드를 암호화하여 DPI가 네트워크 세션의 콘텐츠를 읽을 수 없도록 합니다. 그러나 고급 DPI 시스템은 암호화된 콘텐츠를 읽지 않고도 프로토콜 지문, 흐름 분석 및 타이밍 패턴 분석을 통해 VPN 프로토콜을 식별할 수 있습니다. 일부 VPN 서비스는 난독화를 사용하여 트래픽을 표준 HTTPS로 위장하므로 프로토콜 식별이 어려워지지만 정교한 DPI 시스템에서는 불가능하지 않습니다.
DPI는 방화벽과 어떻게 다릅니까?
기존 방화벽은 IP 주소, 포트 번호 및 연결 상태와 같은 헤더 정보를 사용하여 트래픽을 필터링합니다. DPI는 전체 패킷 페이로드를 읽고 헤더 데이터뿐만 아니라 애플리케이션 동작별로 트래픽을 식별합니다. Palo Alto Networks 및 Cisco와 같은 공급업체의 최신 차세대 방화벽(NGFW)은 DPI를 기본 검사 엔진으로 통합합니다. 따라서 방화벽은 장치이고 DPI는 검사 기술이며 NGFW는 둘을 단일 플랫폼으로 결합합니다.
DPI가 HTTPS 및 암호화된 트래픽을 검사할 수 있습니까?
표준 DPI는 암호 해독 없이 TLS 암호화 HTTPS 트래픽의 페이로드를 검사할 수 없습니다. SSL/TLS 검사(Deep SSL Inspection 또는 TLS Interception이라고도 함)는 검사 지점에서 트래픽을 해독하고, 페이로드를 분석하고, 전달하기 전에 다시 암호화함으로써 이 문제를 해결합니다. 이 접근 방식은 규정 준수 및 보안 요구 사항이 이를 정당화하는 엔터프라이즈 보안 환경 및 데이터 센터에서 사용됩니다. 대부분의 관할 구역에서 적절한 인증서 관리와 명확한 사용자 공개가 필요합니다.
DPI가 제로데이 공격을 감지할 수 있습니까?
서명 기반 DPI는 아직 서명이 없기 때문에 제로 데이 공격을 감지할 수 없습니다. 그러나 프로토콜 이상 탐지는 사전 서명이 없는 경우에도 확립된 프로토콜 표준에서 벗어나는 동작을 플래그 지정하여 많은 제로데이 위협을 포착합니다. 휴리스틱 및 행동 분석은 특정 공격이 알려진지 여부에 관계없이 공격 행동을 나타내는 비정상적인 트래픽 패턴을 식별하여 또 다른 탐지 계층을 추가합니다. 세 가지 기술을 모두 결합한 계층화된 DPI 시스템은 알려진 위협과 알려지지 않은 위협 모두에 대해 가장 강력한 범위를 제공합니다.
Atal Networks는 DPI를 사용하여 전용 서버를 보호합니까?
네. 당사의 네트워크 수준 DDoS 보호는 DPI를 사용하여 모든 클라이언트에 대해 전 세계적으로 모든 데이터 센터의 공격 트래픽을 식별하고 필터링합니다. 당사의 QoS 시스템은 DPI를 사용하여 서버에서 실행되는 지연 시간에 민감한 애플리케이션에 대한 트래픽의 우선 순위를 지정합니다. 또한 고급 보안 또는 규정 준수 요구 사항이 있는 클라이언트에 대한 사용자 지정 DPI 정책을 구성합니다. 에서 저희 팀에 문의하십시오 atalnetworks.com/contact 사용 사례에 적합한 구성에 대해 설명합니다.
DPI는 인터넷 서비스 제공업체에서 사용됩니까?
ISP는 트래픽 관리, DDoS 완화 및 합법적인 차단 요구 사항 준수를 위해 DPI를 널리 사용합니다. DPI의 논란의 여지가 있는 ISP 응용 프로그램에는 경쟁 비디오 스트리밍 서비스(망중립성 문제) 및 행동 광고(사용자 동의 없이 트래픽 분석 데이터 사용)에 대한 트래픽 제한 트래픽이 포함됩니다. ...하면할수록 연방 통신 위원회 그리고 EU 규제 기관은 두 가지 관행에 대해 집행 조치를 취했습니다. 합법적인 ISP 사용(보안 모니터링, 공격 완화 및 QoS 관리)은 여전히 광범위하게 수용됩니다.
