


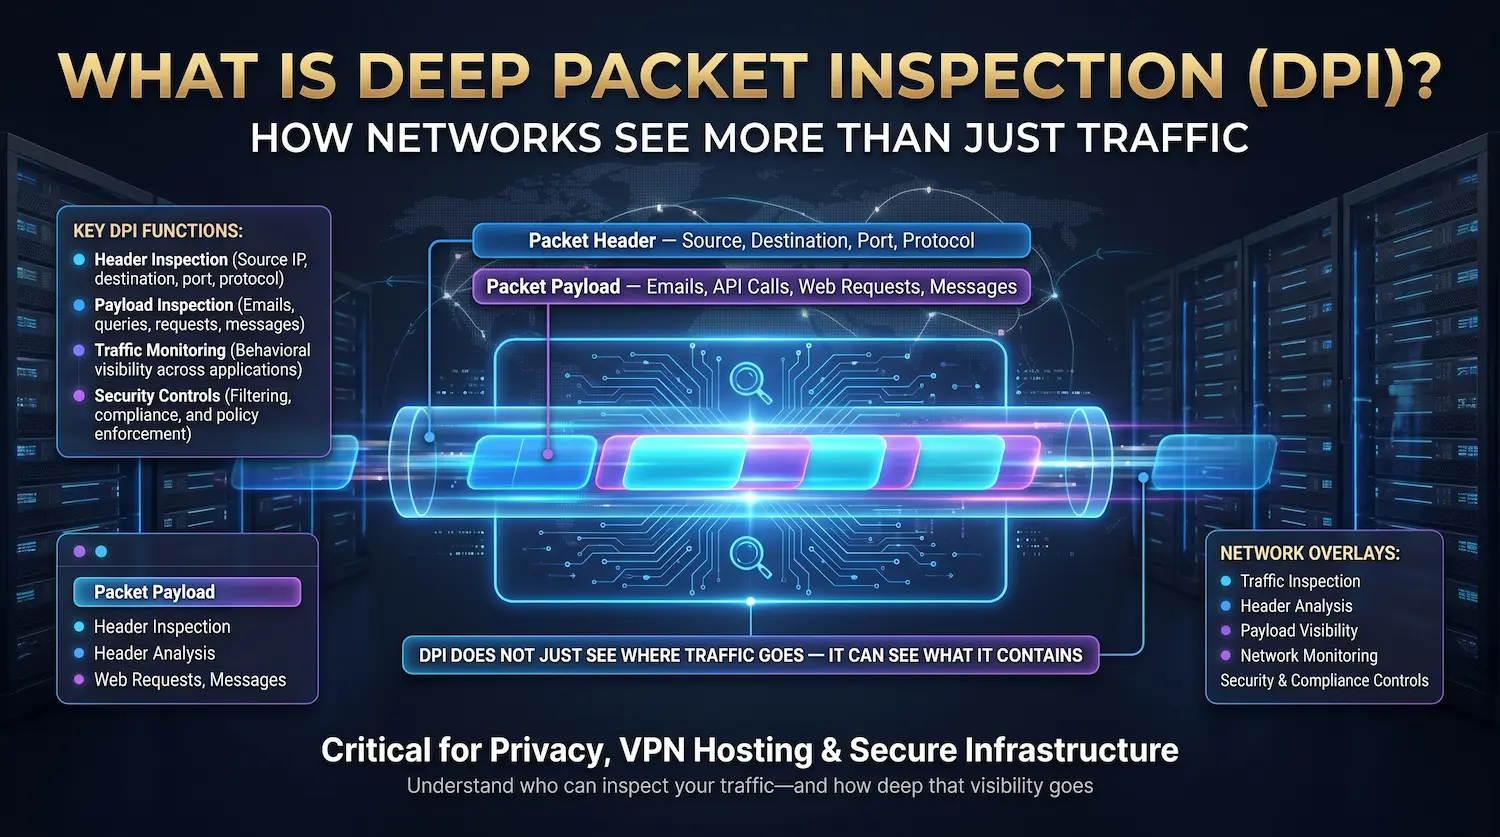
Définition rapide : L'inspection approfondie des paquets (DPI) est une méthode d'analyse du trafic réseau qui lit à la fois l'en-tête et la charge utile de données de chaque paquet passant par un point de contrôle réseau. Il fonctionne à la couche 7 du modèle OSI - la couche application - et donne aux opérateurs de réseau une visibilité complète sur ce qui se déplace dans leur infrastructure en temps réel.
La plupart des outils de sécurité du réseau ne lisent que l'étiquette d'un package. DPI ouvre le package et lit ce qui se trouve à l'intérieur.
Chaque élément de données se déplaçant sur un réseau se déplace sous forme de paquet - un petit ensemble d'informations avec une étiquette de routage (en-tête) et une section de contenu de données (charge utile). Les pare-feu traditionnels ne regardent que l'étiquette de routage. Ils vérifient où va le paquet et d'où il vient. C'est tout.
DPI va plus loin. Il lit le contenu réel à l'intérieur du paquet. Cette capacité est la façon dont l'infrastructure moderne détecte les logiciels malveillants cachés, s'arrête Attaques DDoS, applique les politiques de données et gère les performances du réseau à grande échelle.
Atal Networks exploite le DPI dans plus de 213 centres de données dans plus de 196 pays. Notre protection DDoS au niveau du réseau, qui protège plus de 36 000 serveurs dédiés et clients VPS, s'exécute sur DPI en tant que moteur de détection principal. Cet article explique exactement comment cela fonctionne, pourquoi cela est important et ce que cela signifie pour votre infrastructure.
Table des matières
- Paquets, en-têtes et charges utiles : la fondation
- à quel point l'inspection des paquets est profonde
- Inspection de paquets DPI vs état : une comparaison directe
- DPI et le modèle OSI
- Les trois techniques d'analyse DPI
- Six cas d'utilisation de DPI dans le monde réel
- DPI sur des serveurs dédiés ou VPS : une différence critique
- DPI et trafic crypté : le défi TLS
- DPI et BGP : comment fonctionne l'atténuation des attaques au niveau du réseau
- DPI et VPN : les deux côtés de la relation
- Confidentialité, statut juridique et neutralité du net
- Avantages et inconvénients du DPI
- Outils DPI : la pile technologique
- Ce que DPI signifie pour la sécurité de votre serveur
- Foire aux questions sur l'inspection approfondie des paquets
Paquets, en-têtes et charges utiles : la fondation
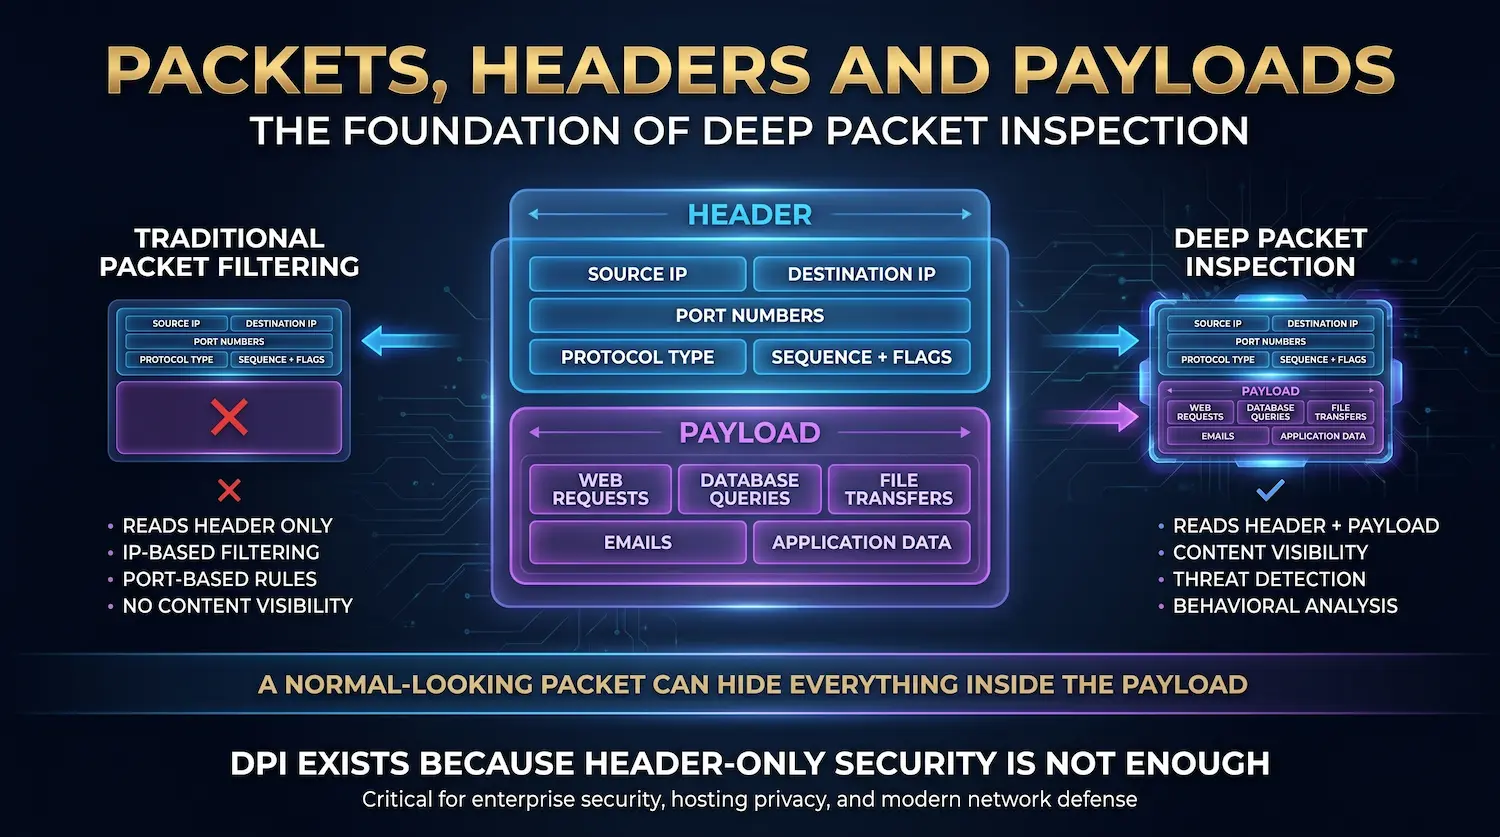
Un paquet de données est l'unité de base de communication sur n'importe quel réseau IP. Chaque paquet comporte deux parties : un en-tête qui contient des informations d'adressage et une charge utile qui transporte les données réelles transmises.
Comprendre cette structure est essentiel avant d'expliquer ce que DPI fait différemment des méthodes plus anciennes.
Les coup de tête Contient :
- Adresse IP source (d'où vient le paquet)
- Adresse IP de destination (où elle va)
- Numéros de port source et de destination
- Type de protocole (TCP, UDP, ICMP, etc.)
- Numéro de séquence de paquets et drapeaux
C'est l'enveloppe. Il indique au réseau où livrer le paquet. Filtrage traditionnel des paquets et précoce Pare-feu avec état Lisez uniquement cette enveloppe. Ils prennent des décisions d'autorisation ou de blocage en fonction des adresses IP et des numéros de port.
Les charge utile est le contenu à l'intérieur de l'enveloppe. Il contient les données réelles - une demande de page Web, une requête de base de données, un fichier en cours de transfert, un flux vidéo, une instruction de commande et de contrôle à partir d'un logiciel malveillant ou des données en cours d'exfiltration de votre réseau.
Lorsqu'un système de sécurité lit uniquement l'en-tête, il fonctionne à l'aveugle sur la charge utile. Un paquet avec un en-tête d'apparence parfaitement normale peut transporter des ransomwares. Il peut contenir des numéros de carte de crédit volés vers le serveur d'un attaquant. Il peut transporter une commande botnet déguisée en trafic de navigateur.
DPI résout cet angle mort. Il lit la charge utile.
à quel point l'inspection des paquets est profonde
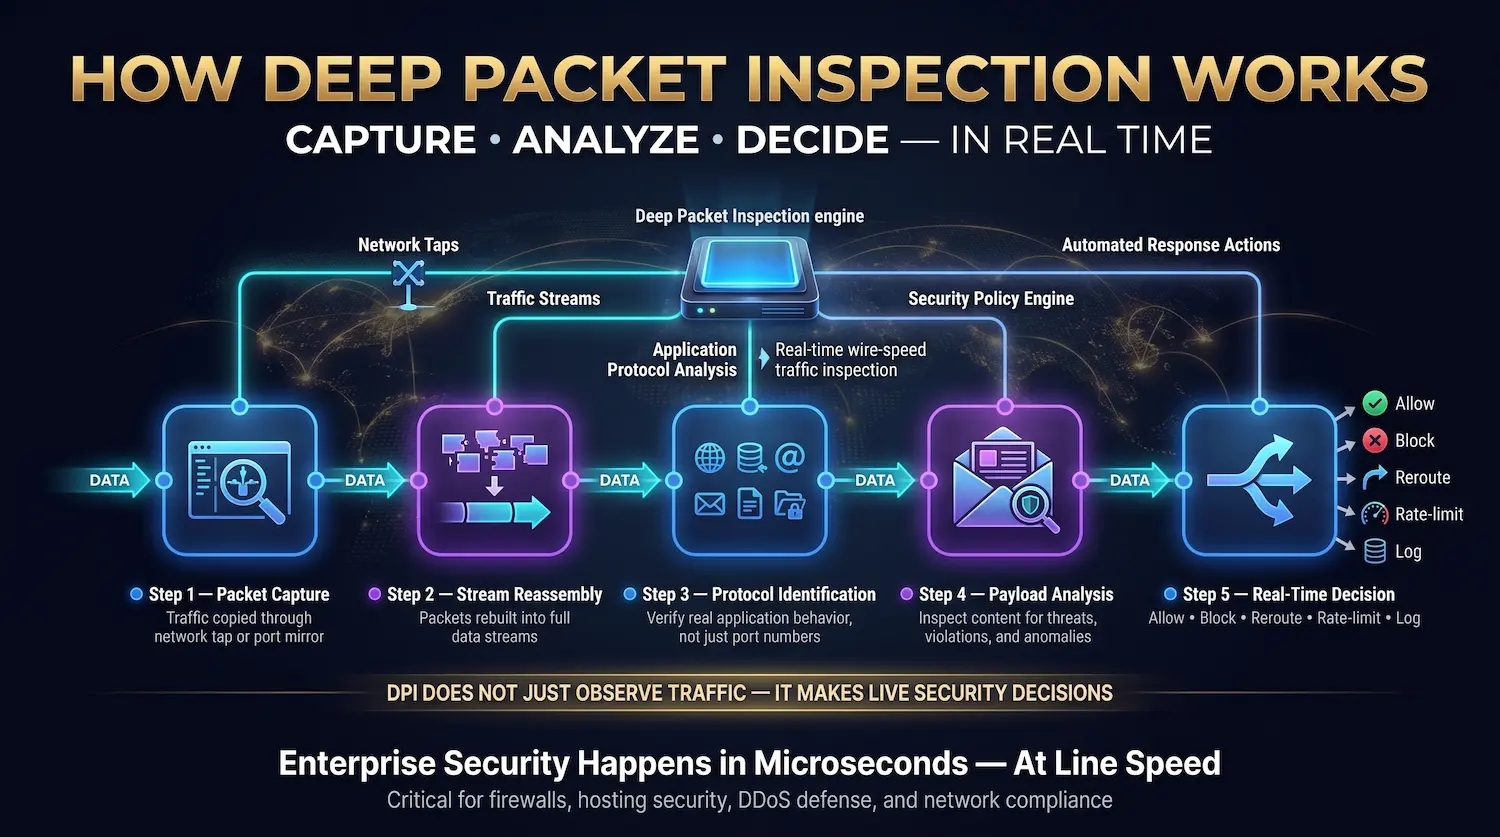
L'inspection approfondie des paquets fonctionne en interceptant les paquets à un point de contrôle réseau, en les réassemblant dans des flux de données, en identifiant le protocole d'application utilisé et en analysant le contenu de la charge utile par rapport à un ensemble de règles de détection, le tout en temps réel, à la vitesse du fil.
Voici le processus complet, étape par étape :
Étape 1 – Capture de paquets
Les paquets entrent dans le périphérique DPI via un robinet réseau ou un miroir de port. Un clic sur le réseau copie passivement le trafic à partir d'un lien. Un miroir de port (parfois appelé un port SPAN) duplique le trafic d'un commutateur vers un port de surveillance. L'une ou l'autre méthode donne au moteur DPI un accès à chaque paquet sans perturber le flux.
Le trafic matériel DPI construit à cet effet est un processus moderne de 10 Gbit/s à 100 Gbit/s sans ajouter de latence mesurable. Le DPI basé sur des logiciels s'exécutant sur des serveurs à usage général peut gérer des volumes plus faibles, mais peut introduire une latence sous une charge lourde.
Étape 2 – Remontage du flux
De nombreuses attaques divisent leur charge utile entre plusieurs paquets pour éviter la détection. Une signature malveillante répartie sur 10 paquets distincts semble propre lorsqu'elle est examinée paquet par paquet. DPI réassemble les paquets associés dans leur flux de données complet avant l'analyse. Cette étape est essentielle pour capturer les techniques d'évasion basées sur la fragmentation.
Étape 3 – Identification du protocole
Le moteur DPI identifie le protocole d'application utilisé. Cela va bien au-delà de la vérification du numéro de port. Le port 443 est censé transporter du trafic HTTPS, mais DPI vérifie que le trafic se comporte réellement comme HTTPS. Il peut détecter lorsqu'une application peer-to-peer se déguise en trafic Web sur le port 80 ou lorsque des logiciels malveillants utilisent DNS (port 53) pour tunneliser les données sortantes.
Selon Publication spéciale du NIST 800-41, L'identification précise du protocole au niveau de la couche d'application est une exigence essentielle pour l'efficacité du pare-feu de nouvelle génération. DPI fournit cette identification de manière fiable, même lorsque les attaquants tentent de déguiser le trafic.
Étape 4 – Analyse de la charge utile
Le moteur analyse le contenu de la charge utile par rapport à trois types de règles (détaillées dans la section suivante). Cette analyse vérifie les signatures de menaces connues, les violations de règles de protocole et les anomalies comportementales, simultanément.
Étape 5 – Décision en temps réel
Sur la base du résultat de l'analyse, le moteur DPI effectue l'une des cinq actions :
| Action | Description |
| Permettre | Le paquet passe normalement |
| Bloc | le paquet est abandonné ; Connexion terminée |
| Dérouter | Paquet redirigé vers le centre de quarantaine ou de nettoyage |
| limite de vitesse | Les paquets sont autorisés, mais la bande passante à ce flux est limitée |
| enregistrer et alerter | le paquet passe ; L'administrateur est averti pour examen |
L'ensemble du processus - capture, remontage, identification, analyse, décision - prend des microsecondes. Dans nos centres de données, cela se produit à la vitesse de ligne sans interrompre les performances du réseau de votre serveur.
Inspection de paquets DPI vs état : une comparaison directe
L'inspection des paquets avec état (SPI) suit l'état des connexions réseau actives et filtre le trafic en fonction des données d'en-tête aux couches 3 et 4. L'inspection approfondie des paquets atteint la couche 7 et lit le contenu de la charge utile réelle, lui donnant une visibilité au niveau de l'application que SPI ne peut pas fournir.
Il s'agit de la confusion la plus courante dans la sécurité du réseau. Les deux méthodes inspectent les paquets, mais elles fonctionnent à des profondeurs très différentes.
| Fonctionnalité | Inspection de paquets avec état (SPI) | Inspection profonde des paquets (DPI) |
| Couches OSI | 3–4 (réseau + transport) | 3–7 (à la demande) |
| lit | En-tête uniquement (IP, port, état du protocole) | En-tête + Contenu de la charge utile complète |
| Application awareness | Non | Oui |
| Peut identifier des applications spécifiques | Non | Oui |
| Détecte les logiciels malveillants dans la charge utile | Non | Oui |
| Attaque les attaques de déguisement du protocole | Non | Oui |
| Inspection SSL/TLS | Non | Oui (avec déchiffrement) |
| Coût de performance | Faible | Plus élevé (décalage par matériel dédié) |
| le mieux pour | Règles de pare-feu, NAT et suivi des connexions de base | Détection avancée des menaces, QoS, Atténuation DDoS, DLP |
SPI était la norme de l'industrie dans les années 1990 et 2000. Cela fonctionne pour le contrôle de base du périmètre. Le problème est que les menaces modernes ne se révèlent pas dans les en-têtes de paquets. Les ransomwares, les outils de vol de données et les menaces persistantes avancées (APT) exploitent tous l'angle mort de la charge utile laissée par SPI.
DPI ferme complètement cet angle mort.
DPI et le modèle OSI
L'inspection approfondie des paquets fonctionne principalement à la couche 7 de la Modèle OSI — La couche d'application — Bien qu'elle traite également les données aux couches 3 à 6 lors de son analyse. Cette portée de couche 7 est ce qui sépare le DPI de chaque méthode d'inspection de paquets antérieure.
Les Modèle OSI Définit sept couches de communication réseau :
| Couche OSI | Nom | Ce qu'il gère |
| Couche 7 | Application | Protocoles orientés vers l'utilisateur : HTTP, HTTPS, DNS, SMTP, FTP, VoIP |
| Couche 6 | Présentation | Chiffrement, compression, mise en forme des données (TLS/SSL vit ici) |
| Couche 5 | Session | Gestion des sessions, poignées de main d'authentification |
| Couche 4 | Transport | TCP/UDP, numéros de port, segmentation |
| Couche 3 | Réseau | Adresses IP, routage |
| Couche 2 | Lien de données | Adresses MAC, transfert de niveau de commutation |
| couche 1 | Physique | Câbles, signaux, matériel |
Le filtrage traditionnel des paquets fonctionne aux couches 3 et 4. Il lit les adresses IP et les numéros de port. L'inspection avec état ajoute le suivi des connexions à la couche 4, mais n'est pas plus loin.
Le DPI atteint la couche 7. Sur cette couche, le système peut voir :
- L'application spécifique générant le trafic (Chrome, Firefox, Slack, BitTorrent)
- Le contenu exact de la requête HTTP ou de la requête DNS
- La commande est en cours d'exécution sur une session SSH
- Le fichier est transféré via FTP
- Le codec utilisé par une application VoIP
C'est pourquoi les systèmes compatibles DPI peuvent identifier un transfert BitTorrent déguisé en trafic HTTP sur le port 80 ou une attaque par tunnel DNS exfiltrant des données une petite requête à la fois. Aucune de ces attaques n'est visible en dessous de la couche 7.
Les trois techniques d'analyse DPI
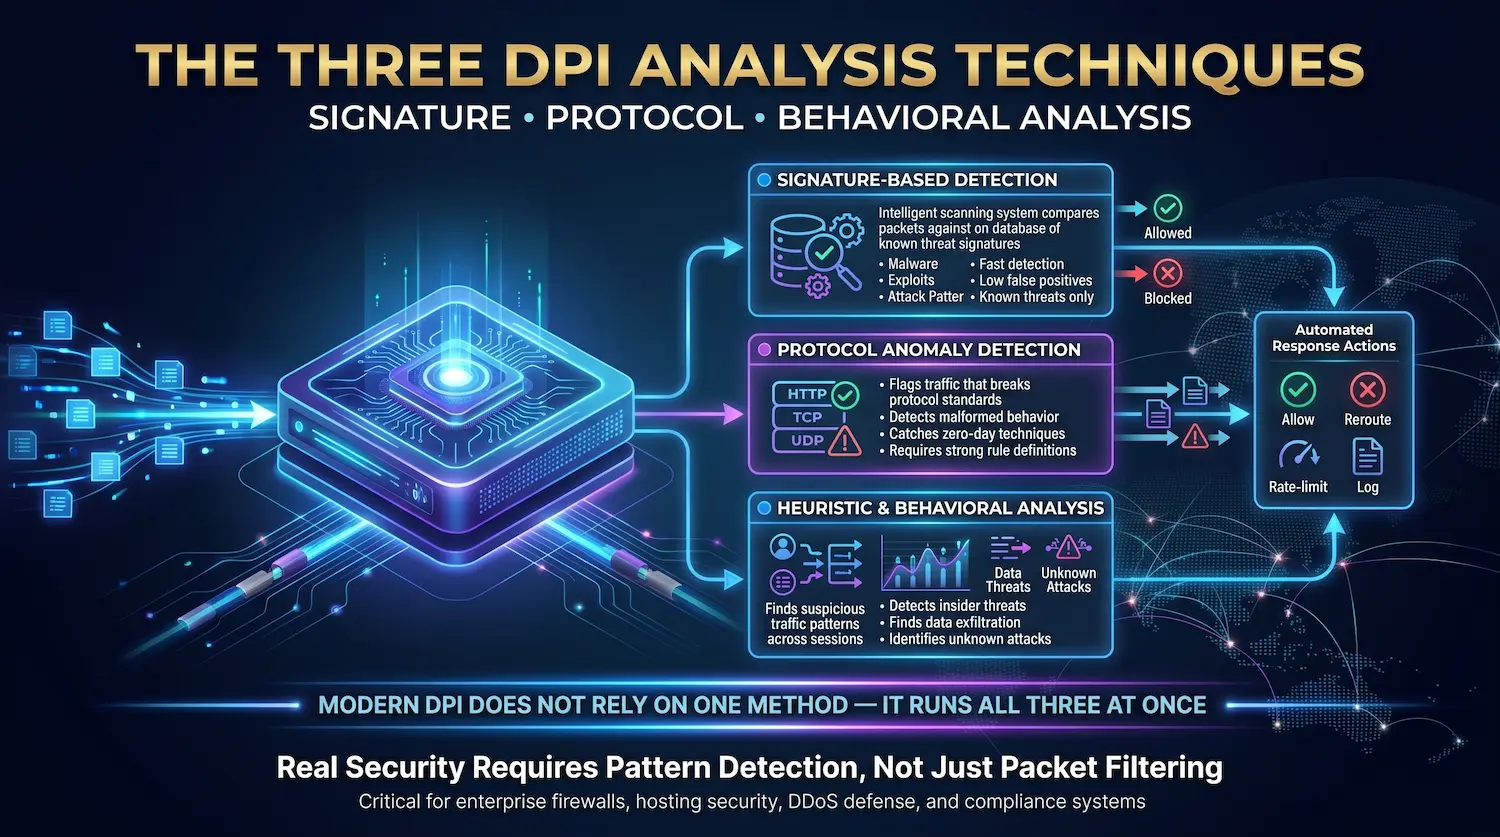
DPI utilise trois méthodes d'analyse de base : la détection basée sur la signature pour les menaces connues, la détection d'anomalies de protocole pour les violations de règles et l'analyse heuristique ou comportementale pour les modèles inconnus. Les systèmes DPI d'entreprise modernes s'exécutent les trois simultanément.
Détection basée sur la signature
Le système conserve une base de données constamment mise à jour des signatures de menaces connues. Chaque signature est un modèle précis - une séquence d'octets, une chaîne ou un marqueur comportemental - lié à une famille de logiciels malveillants spécifique, un kit d'exploit ou un outil d'attaque.
Chaque charge utile de paquets est comparée à cette base de données en temps réel. Lorsqu'une correspondance est trouvée, le moteur DPI agit immédiatement. Les bases de données de signatures de fournisseurs comme Snort et Suricata contiennent des dizaines de milliers de signatures couvrant les logiciels malveillants, les exploits, les abus de protocole et les modèles de fuite de données.
Force : Très rapide et précis pour les menaces connues. Les taux de faux positifs sont faibles car les signatures sont spécifiques.
Limitation : Détecte uniquement les menaces déjà dans la base de données. Une toute nouvelle attaque sans signature antérieure ne transite pas jusqu'à ce que la base de données soit mise à jour.
Détection d'anomalies de protocole
Cette technique ne recherche pas de mauvaises choses par leur nom. Il définit à quoi ressemble le "correct" pour chaque protocole, basé sur des normes officielles telles que RFC 791 pour IP et RFC 1122 pour les normes Internet — et signale tout ce qui s'écarte.
Un paquet HTTP qui enfreint la spécification HTTP/1.1 est signalé. Une réponse DNS supérieure à la limite de 512 octets définie par la norme DNS d'origine est signalée. Une poignée de main TCP qui ne suit pas la séquence standard SYN-SYN/ACK-ACK est signalée.
The approach follows what security teams call “default deny” — only traffic that conforms completely to its stated protocol is allowed to pass without scrutiny.
Force : Attrape les attaques zero-day et les nouvelles techniques d'exploitation car aucune connaissance préalable de la menace n'est requise. Tout comportement malformé ou hors spécification déclenche un indicateur.
Limitation : complexité de configuration plus élevée. Nécessite des règles de définition de protocole bien entretenues pour éviter les faux positifs excessifs.
Analyse heuristique et comportementale
Les systèmes DPI modernes ajoutent une troisième couche : des modèles d'apprentissage automatique qui analysent les modèles de trafic sur des sessions et des flux entiers, et non sur des paquets individuels.
Une seule requête DNS sortante vers un domaine inconnu est normale. Deux cents requêtes DNS par minute à des dizaines de domaines en rotation sont un signe de manuel de trafic de commande et de contrôle de botnet basé sur DNS. Un seul téléchargement de fichier est un comportement attendu. Une machine téléchargeant 40 Go sur une adresse IP externe à 3 h 00 est un événement d'exfiltration de données.
L'analyse heuristique identifie ces modèles même lorsque chaque paquet individuel est bien formé et passerait seul les vérifications de signature et de protocole.
Force : Attrape de nouvelles attaques, des menaces d'initiés et un vol de données faible et lent qui échappe à la fois à la signature et à l'analyse des protocoles.
Limitation : exigences de calcul plus élevées. Nécessite des données de formation et un réglage pour minimiser les faux positifs dans les environnements de production.
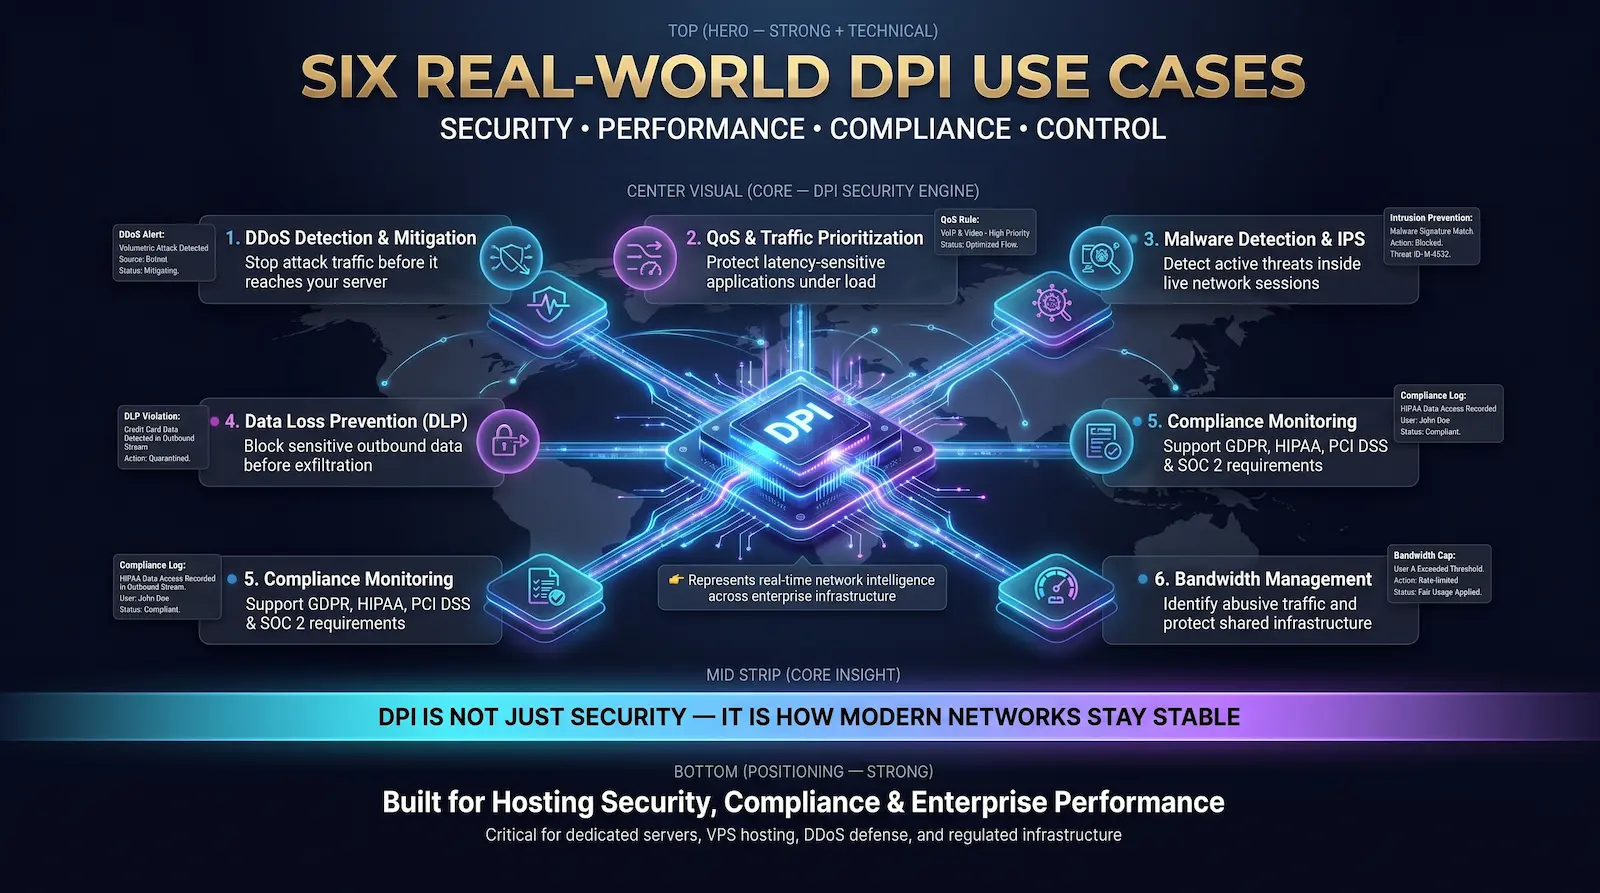
Six cas d'utilisation de DPI dans le monde réel
1. Détection et atténuation des attaques DDoS
Les attaques DDoS génèrent du trafic malveillant à un volume élevé pour submerger un serveur. DPI détecte les modèles d'attaque au niveau des paquets et les bloque avant qu'ils n'atteignent votre infrastructure, en filtrant le trafic d'attaque tout en permettant aux utilisateurs légitimes de passer.
Il s'agit de l'application la plus directe de DPI pour nos clients chez Atal Networks. Attaques DDoS ont considérablement augmenté leur échelle : selon le Rapport sur les menaces de la CISA 2024, les attaques DDoS volumétriques dépassent désormais régulièrement 1 TBP. Aucun serveur ne peut absorber ce volume sans protection en amont.
DPI identifie les modèles DDoS à la périphérie du réseau :
- Attaques volumétriques : Des pics soudains provenant de milliers d'adresses IP source, utilisant souvent des techniques d'inondation UDP ou de crue ICMP
- Attaques de protocole : SYN Floods qui exploite la poignée de main TCP, consommant l'état de la connexion sur le serveur cible
- Attaques de couche d'application : Inondations HTTP qui envoient des requêtes valides aux ressources du serveur d'échappement
- Attaques d'amplification : Attaques de réflexion DNS ou NTP qui utilisent des protocoles légitimes pour générer un volume de trafic massif
Nos systèmes DPI à chacun de nos plus de 213 points de présence identifient ces modèles en temps réel et abandonnent le trafic d'attaque au bord du réseau, avant qu'il n'atteigne votre serveur dédié ou VPS. C'est ainsi que nous maintenons un SLA de disponibilité de 99,99%, même pendant les campagnes d'attaque active.
2. Priorisation du trafic réseau et QoS
DPI permet la gestion de la qualité de service (QoS) en identifiant exactement quelle application génère chaque flux de trafic et en appliquant des règles de priorité qui garantissent que les applications sensibles à la latence obtiennent toujours la bande passante dont elles ont besoin.
Sans DPI, un réseau traite tous les paquets de manière égale. Un transfert de sauvegarde de fichiers est en concurrence pour la bande passante avec un appel vidéo en direct. Un téléchargement peer-to-peer consomme des ressources qui devraient être utilisées dans une transaction de base de données critique.
Avec DPI, le réseau connaît la différence. Il peut :
- Donner la priorité aux paquets VoIP et visioconférence pour minimiser les problèmes de qualité des appels
- Garantir une allocation de bande passante cohérente pour les applications en temps réel
- Trafic de transferts pair-à-pair et de transfert en masse pendant les heures de pointe
- Veiller à ce que le trafic des applications SaaS bénéficie d'une livraison à faible latence
Pour les clients exécutant des plateformes de trading, des services de streaming en direct ou des analyses en temps réel sur notre serveurs bare metal, La gestion de la qualité de service via le DPI est ce qui rend ces applications fiables sous charge.
3. Détection des logiciels malveillants et prévention des intrusions
DPI est le moteur de détection à l'intérieur de tous les systèmes de détection d'intrusion (ID) et de système de prévention des intrusions (IPS). Il attrape des logiciels malveillants qui ont déjà franchi le périmètre en lisant le contenu des sessions de réseau actifs.
Un pare-feu de périmètre arrête les menaces à la porte. Mais les menaces qui franchissent la porte - charges utiles de phishing, téléchargements au volant, informations d'identification compromises - nécessitent une couche de détection différente. DPI le fournit en analysant tout le trafic interne et sortant, pas seulement le trafic entrant.
Il détecte :
- Balise de logiciels malveillants vers des serveurs de commande et de contrôle sur des adresses IP externes
- Cryptage de fichiers de ransomware et génération de volumes de trafic internes anormaux
- Outils de vol d'informations d'identification Envoi des données d'authentification à des destinations externes
- Les vers se déplaçant latéralement sur les segments du réseau interne
Des outils open source comme suricate et la détection d'intrusion basée sur DPI Snort Power pour les organisations de toutes tailles. Les environnements d'entreprise les superposent à un matériel DPI propriétaire pour les environnements à haut débit. Suricata, par exemple, prend en charge l'inspection multithread à 100 Gbit/s avec la bonne configuration matérielle.
4. Prévention de la perte de données (DLP)
La prévention des pertes de données basée sur le DPI détecte les modèles de données sensibles dans le trafic sortant et bloque les transferts avant leur fin. Il capture le vol de données en temps réel, et non après une violation.
Les organisations qui gèrent les données de carte de crédit (scope PCI DSS), les dossiers de patients (Scope HIPAA) ou les secrets commerciaux configurent les règles DPI pour détecter des modèles de données spécifiques dans le trafic sortant :
- Numéros de carte de paiement (séquences à 16 chiffres correspondant aux formats PAN)
- Numéros de sécurité sociale et formats nationaux d'identification
- Identificateurs du dossier de santé des patients
- Vids d'enregistrement de base de données avec des modèles de données structurés
Lorsqu'un système DPI voit ces modèles dans une connexion sortante - en particulier avec des adresses IP externes inconnues - il bloque le transfert et alerte l'équipe de sécurité. C'est ainsi que les organisations capturent le vol de données d'initiés et l'exfiltration des logiciels malveillants avant qu'un petit incident ne devienne une violation à signaler.
5. Surveillance de la conformité réglementaire
DPI fournit la surveillance et la journalisation continues du trafic que les cadres de conformité HIPAA, PCI DSS, GDPR et SOC 2 nécessitent pour les organisations gérant des données sensibles en transit.
normes du RGPD (Article 32) exige des mesures techniques appropriées pour assurer la sécurité des données personnelles lors du traitement, y compris pendant la transmission. HIPAA exige des entités couvertes qu'elles mettent en œuvre des mesures de sécurité techniques qui protègent contre l'accès non autorisé aux informations de santé électroniques protégées sur les réseaux. PCI DSS Exigence 10 impose la journalisation et la surveillance de tous les accès aux ressources du réseau et aux données des titulaires de carte.
DPI génère les journaux au niveau des paquets et les alertes dont ces cadres ont besoin. Il fournit des preuves que le trafic contenant des données sensibles a été surveillé, que les transferts non autorisés ont été bloqués et que l'organisation peut détecter et répondre aux violations de la politique de gestion des données en temps réel.
Chez Atal Networks, notre infrastructure prend en charge les déploiements de serveurs dédiés conformes au RGPD et HIPAA. Notre Sécurité du réseau Stack, y compris la surveillance du trafic basé sur le DPI, fait partie de la posture de conformité que nous livrons à des clients dans les industries réglementées.
6. Gestion de la bande passante pour les fournisseurs d'hébergement
Les fournisseurs d'hébergement et les FAI utilisent le DPI pour identifier les clients et les applications qui consomment une bande passante disproportionnée, appliquer des politiques d'utilisation équitable et protéger l'infrastructure partagée contre une source unique.
C'est une réalité opérationnelle directe pour nous. Lorsque l'application d'un client génère un pic de trafic, DPI nous permet d'identifier la source avec précision et de prendre des mesures ciblées sans affecter les autres clients sur la même infrastructure réseau.
Sans DPI, un administrateur réseau ne voit que des volumes de trafic agrégés. Ils ne peuvent pas dire si un pic de 40 Gbit/s est une surtension de trafic légitime, une attaque DDoS ou une application mal configurée. DPI résout cette ambiguïté en quelques secondes.
DPI sur des serveurs dédiés ou VPS : une différence critique
Sur l'infrastructure VPS, le DPI s'exécute sur la couche hyperviseur avec des ressources d'inspection partagées sur toutes les machines virtuelles sur le même hôte. Sur les serveurs dédiés (métaux nus), DPI s'exécute sur un port réseau dédié avec des configurations spécifiques à votre charge de travail. Le modèle dédié offre des options de sécurité et de politique personnalisées.
Cette distinction n'est pas couverte ailleurs, et elle importe directement pour les clients qui choisissent entre nos Hébergement VPS et serveur dédié plans.
Environnement VPS :
L'inspection DPI se produit au niveau de l'hôte, appliquée à toutes les machines virtuelles sur le serveur physique simultanément. Les politiques d'inspection sont normalisées entre les locataires. Vous partagez la bande passante d'inspection avec d'autres machines virtuelles. Les règles DPI personnalisées spécifiques à votre application ne sont généralement pas disponibles. La protection est large mais pas adaptée.
Environnement de serveur dédié :
Votre serveur dispose d'un port réseau physique dédié. DPI fonctionne uniquement sur ce port. La bande passante d'inspection n'est pas partagée avec les autres locataires. Notre équipe d'ingénierie de réseau peut configurer des règles DPI spécifiques à votre type d'application, par exemple, un filtrage sortant plus strict pour une application financière ou une QoS sensible aux applications pour un serveur de jeux. La protection est profonde et adaptée à votre charge de travail.
Pour les applications de haute sécurité — Les services financiers, les plateformes de soins de santé, les magasins de commerce électronique traitent les données des cartes, les charges de travail du gouvernement — les serveurs dédiés avec des configurations DPI dédiées offrent la plus forte protection disponible. L'investissement dans le matériel dédié se rentabilise dans la prévention des violations et l'assurance de la conformité.
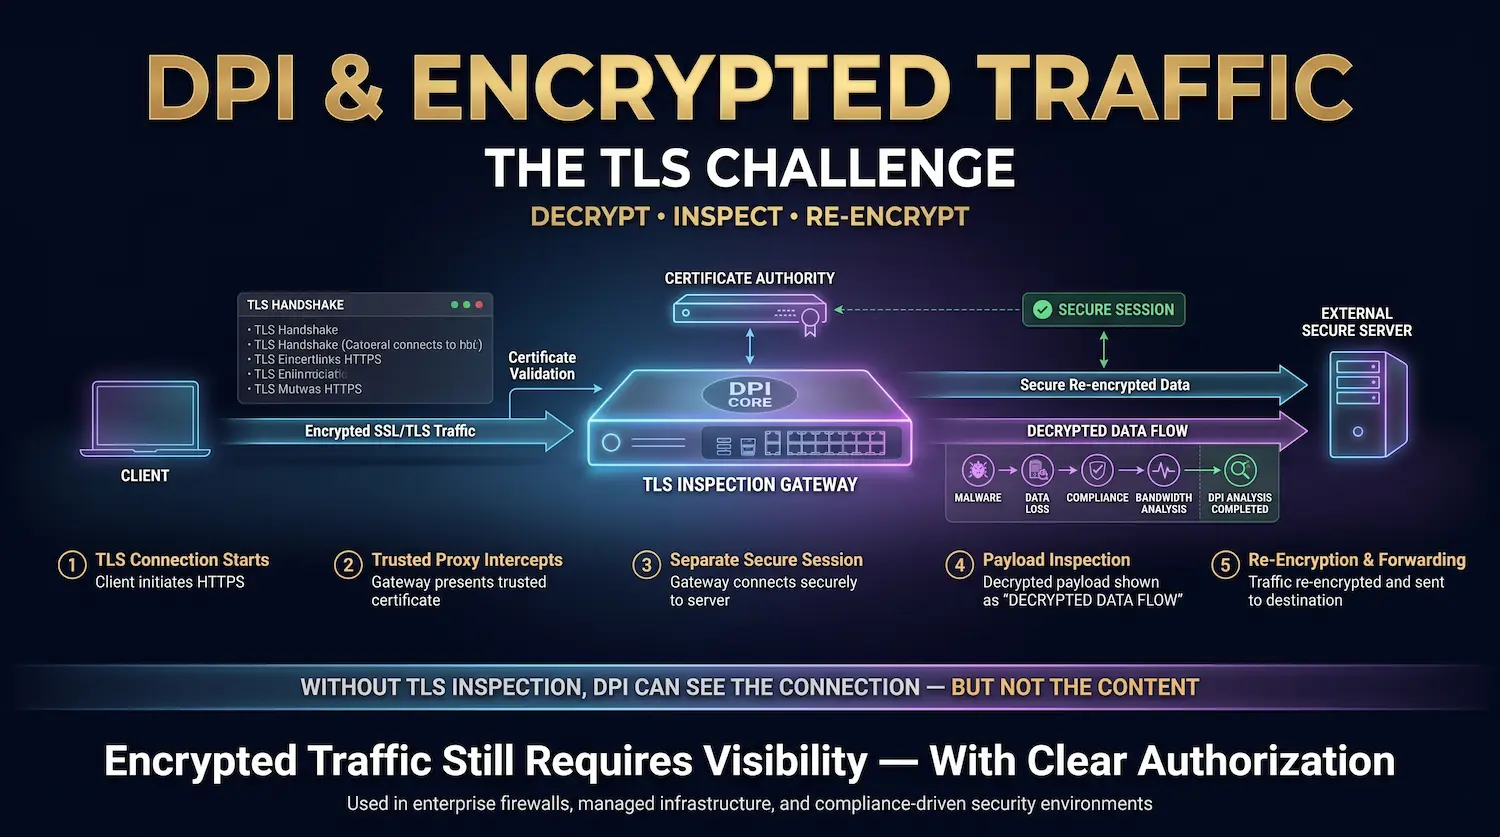
DPI et trafic crypté : le défi TLS
Le DPI standard ne peut pas inspecter le contenu du trafic crypté TLS sans déchiffrement. L'inspection SSL/TLS (également appelée décryptage SSL ou interception TLS) aborde ce problème en décryptant le trafic au point d'inspection, en analysant la charge utile et en recryptant avant le transfert. Cela restaure la pleine efficacité de DPI dans les environnements dominants https.
En 2026, plus de 95% de trafic Web sont cryptés à l'aide de TLS, selon Rapport de transparence de Google. Cela crée un défi majeur pour DPI : la charge utile que DPI doit lire est cachée derrière le cryptage.
Un système DPI sans inspection SSL ne voit que les paramètres de la poignée de main TLS - à quel serveur le client se connecte et à quelle suite de chiffrement a été négocié. Il ne peut pas voir la requête HTTP, le corps de la réponse ou toute charge utile malveillante se déplaçant à l'intérieur du canal crypté.
Processus d'inspection SSL/TLS :
- Le client lance une connexion TLS à un serveur externe.
- Le périphérique DPI (agissant comme un proxy de confiance) intercepte la connexion et présente son propre certificat au client.
- L'appareil établit une connexion TLS distincte au serveur externe réel au nom du client.
- Le trafic entre le client et l'appareil est déchiffré. Le moteur DPI inspecte la charge utile en clair.
- Le trafic est rechiffré avant de transférer vers le serveur externe.
Cela restaure une couverture complète du DPI dans les environnements cryptés. L'inspection SSL est standard dans les piles de sécurité d'entreprise, les pare-feu de nouvelle génération de fournisseurs tels que Palo Alto Networks et Cisco Firepower, ainsi que dans les appliances de sécurité des centres de données.
La considération de confidentialité est réelle. L'inspection SSL oblige le dispositif d'inspection à détenir une autorité de certification de confiance. Les utilisateurs dont le trafic est inspecté doivent être informés. Pour les réseaux d'entreprise, il s'agit d'une politique standard. Pour les FAI consommateurs, effectuer une inspection SSL sur le trafic des utilisateurs sans divulgation est une violation importante de la vie privée et peut enfreindre les lois applicables.
Nos centres de données effectuent une inspection SSL uniquement pour le trafic provenant de l'infrastructure gérée où les clients ont explicitement opté pour une surveillance approfondie du trafic. Nous n'inspectons pas le trafic crypté vers ou depuis des machines clientes sans autorisation claire.
DPI et BGP : comment fonctionne l'atténuation des attaques au niveau du réseau
DPI s'intègre au routage BGP (Border Gateway Protocol) pour activer le routage Blackhole (RTBH) déclenché à distance, une technique qui redirige le trafic d'attaque vers un centre de nettoyage où DPI filtre les paquets malveillants et renvoie le trafic propre vers le serveur cible.
Notre réseau à Atal Networks est 100% multihome. Chaque itinéraire est disponible via plusieurs fournisseurs en amont simultanément via BGP. Cette architecture n'est pas seulement une question de redondance, elle est essentielle pour la façon dont notre protection DDoS basée sur DPI fonctionne réellement lors d'une attaque active.
Voici la séquence lors d'un événement DDoS à grande échelle :
- Nos systèmes DPI au niveau du réseau Edge détectent les caractéristiques d'attaque : distribution IP source, débits de paquets, signatures de protocole compatibles avec une attaque volumétrique ou de couche d'application.
- Le système DPI signale à notre infrastructure de routage de mettre à jour les annonces BGP via RTBH ou FlowSpec (RFC 5575), redirigant le trafic d'attaque vers une installation de nettoyage.
- La fonction de nettoyage applique des règles DPI supplémentaires pour séparer le trafic malveillant du trafic légitime dans le même flux.
- Le trafic propre est renvoyé vers le serveur dédié du client via un chemin de transfert distinct.
- L'ensemble du processus se déroule en moins de 30 secondes pour la plupart des types d'attaque.
Le BGP seul ne peut pas faire cela. Il gère les chemins de routage - il n'a aucun concept de trafic "malveillant". DPI fournit l'intelligence qui indique au système BGP quel trafic rediriger et quand. Ces deux technologies sont ce qui rend possible l'atténuation du DDoS au niveau du réseau à grande échelle.
DPI et VPN : les deux côtés de la relation
Un VPN crypte votre trafic avant de quitter votre appareil, ce qui empêche DPI de lire le contenu de la charge utile. Cependant, les systèmes DPI avancés peuvent toujours identifier les protocoles VPN grâce à l'analyse des modèles de trafic, à l'empreinte digitale du protocole et à l'analyse de la synchronisation des flux, même sans lire le contenu crypté.
Les VPN et DPI ont une relation complexe. Comprendre les deux côtés est important pour les administrateurs réseau et les équipes de sécurité.
Du point de vue de la protection de la vie privée : Un VPN crée un tunnel crypté de votre appareil vers un serveur VPN. Un système DPI sur votre FAI ou une passerelle gouvernementale voit le tunnel crypté, et non votre activité de navigation à l'intérieur. Le contenu de la charge utile est protégé par la couche de chiffrement du VPN (TLS pour OpenVPN, le cadre de protocole de bruit pour WireGuard ou IPSec pour les implémentations VPN traditionnelles).
C'est pourquoi les VPN protègent les utilisateurs de la limitation du DPI au niveau des FAI et des systèmes de filtrage de contenu gouvernemental qui dépendent du DPI pour bloquer des sites Web ou des services spécifiques.
Du point de vue de la détection : Les systèmes avancés de DPI peuvent identifier le trafic VPN même sans lire son contenu :
- Empreinte digitale du protocole : OpenVPN, WireGuard et IPSec ont chacun des modèles de poignées de main et des caractéristiques de structure de paquets distincts reconnus par DPI.
- Analyse du flux de trafic : Le trafic VPN a des modèles de flux caractéristiques - connexions soutenues à une seule adresse IP, des distributions de taille de paquets spécifiques - qui diffèrent du comportement de navigation normal.
- Modèles d'utilisation des ports : La plupart des protocoles VPN utilisent des plages de ports spécifiques ou des combinaisons de ports inhabituelles que DPI peut signaler.
Certains gouvernements et réseaux d'entreprise utilisent cette capacité pour bloquer entièrement l'utilisation des VPN. En réponse, les fournisseurs VPN tels que Mullvad et ProtonVPN Deploy Couches d'obscurcissement Cela déguise le trafic VPN en trafic HTTPS régulier, ce qui rend l'empreinte digitale du protocole beaucoup plus difficile.
Pour les clients qui exécutent Serveurs VPN ou proxy Sur notre infrastructure, notre DPI au niveau du réseau protège le serveur lui-même, quels que soient les protocoles de cryptage que vos clients utilisent pour s'y connecter.
Confidentialité, statut juridique et neutralité du net
Le DPI est légal dans la plupart des juridictions lorsqu'il est utilisé pour la sécurité du réseau, l'atténuation DDoS et la gestion du trafic. Cela devient un problème juridique et éthique lorsqu'il est utilisé pour la surveillance de masse, la censure de contenu ou le profilage comportemental sans le consentement de l'utilisateur.
Le statut juridique de DPI dépend entièrement de son objectif et de la juridiction où il est appliqué.
Utilisations clairement autorisées (dans la plupart des juridictions, y compris l'UE et les États-Unis):
- Network security monitoring on infrastructure you own or manage
- Détection et atténuation DDoS
- Gestion du trafic QoS
- Journalisation du trafic requis par la conformité (HIPAA, PCI DSS)
- Corporate security monitoring on corporate networks (with proper employee disclosure)
Utilisations légalement contestées ou restreintes :
- Utilisation de FAI de DPI pour accélérer les services de streaming concurrents (violations de neutralité du net dans l'UE, restreintes dans plusieurs États américains)
- Utilisation par le gouvernement du DPI pour la surveillance de masse de la population sans autorité légale
- Collecte et vente de données comportementales sur le trafic sans le consentement de l'utilisateur (RGPD Article 6 nécessite une base légale)
- DPI pour la publicité ciblée sans divulgation (violation par plusieurs FAI dans les actions d'application de la FTC)
normes du RGPD est particulièrement clair à ce sujet. Les données personnelles collectées par le biais de la surveillance du réseau, y compris les métadonnées du trafic, sont soumises à des exigences de minimisation des données, de limitation des objectifs et de droits d'accès au sujet. Les organisations qui utilisent le DPI pour tout autre chose que les opérations de sécurité ont besoin d'une base légale documentée et d'une politique de conservation des données qui correspond à leur objectif déclaré.
Chez Atal Networks, notre utilisation de DPI est strictement liée à la sécurité du réseau et à la gestion du trafic. Nous n'analysons pas le trafic client à des fins publicitaires ou de profilage comportemental. Nous ne partageons pas de données dérivées du DPI avec des tiers.
Avantages et inconvénients du DPI
DPI offre une visibilité complète du trafic de couche 7 qu'aucune méthode d'inspection antérieure ne correspond. Ses principaux compromis sont les exigences matérielles plus élevées et les considérations de confidentialité qui doivent être gérées avec soin dans tout déploiement.
| Avantage | Détail |
| Visibilité complète du trafic | Lit l'en-tête et la charge utile au niveau de la couche 7 pour une meilleure connaissance de l'application |
| Détecte les menaces cachées de la charge utile | Attrape les logiciels malveillants, le vol de données et les exploits invisibles pour une inspection en tête uniquement |
| Active la qualité de service compatible avec les applications | Priorise le trafic par type d'application, pas seulement par numéro de port |
| L'atténuation des DDoS en temps réel | Identifie les modèles d'attaque et déclenche la réponse de niveau BGP en moins de 30 secondes |
| Prend en charge la conformité réglementaire | Fournit la journalisation du trafic requise par HIPAA, PCI DSS, GDPR et SOC 2 |
| Détecte l'exfiltration de données | Attrape les données sensibles quittant le réseau avant la fin d'une violation |
| Couverture zéro-jour | La détection des anomalies du protocole attrape de nouvelles attaques sans signature antérieure |
| Inconvénient | Détail |
| Besoin matériel plus élevé | Le traitement des charges utiles à la vitesse du fil nécessite un matériel dédié pour les environnements à haut débit |
| Inspection SSL Inspection Confidentialité | Le déchiffrement du trafic TLS pour inspection nécessite une gouvernance et une divulgation prudentes des utilisateurs |
| Limitation du trafic crypté | Sans inspection SSL, l'analyse de la charge utile est bloquée par le cryptage TLS |
| Les techniques d'évasion existent | La fragmentation des paquets, les attaques de synchronisation et l'obscurcissement des protocoles réduisent la précision du DPI |
| Complexité de configuration | Les règles d'anomalie du protocole nécessitent un réglage d'expert pour minimiser les faux positifs |
| Des frontières juridiques et éthiques | Une utilisation abusive pour la surveillance ou le profilage crée une responsabilité légale et des dommages |
Outils DPI : la pile technologique
La capacité DPI est disponible via des outils d'analyse de réseau open source, des pare-feu commerciaux de nouvelle génération et du matériel de centre de données spécialement conçu. Le bon choix dépend du volume de trafic, des exigences de profondeur d'inspection et du contexte opérationnel.
Outils open source :
- fil de fer: Analyseur de protocoles réseau standard avec une dissection de paquets profondes pour des centaines de protocoles. Utilisé pour le dépannage, l'analyse médico-légale et la recherche en matière de sécurité. Pas construit pour le blocage de la production en temps réel, mais essentiel pour l'analyse et la vérification.
- suricate: Moteur de surveillance de sécurité open source, IPS et réseau de surveillance de la sécurité du réseau. Prend en charge l'inspection multithread DPI, les scripts LUA pour les règles personnalisées et l'intégration avec les flux de renseignements sur les menaces. Largement déployé dans les FAI de production et les environnements d'hébergement.
- renifle : Les ID d'origine open source. Écosystème de règles étendu, longue période de production. Suricata l'a largement remplacé pour les déploiements critiques de performances, mais Snort reste largement utilisé dans les environnements d'entreprise.
- Zeek (anciennement frère) : Cadre d'analyse de réseau axé sur l'analyse comportementale et au niveau du protocole. Génère des journaux structurés de toutes les activités du réseau plutôt que de bloquer le trafic. Excellent pour la chasse aux menaces et l'enquête médico-légale.
Solutions d'entreprise commerciale :
- Palo Alto Networks NGFW : Pare-feu de nouvelle génération construit autour d'App-ID - un moteur DPI qui identifie plus de 3 000 applications par comportement, et non par numéro de port. Référence de l'industrie pour les performances du pare-feu de la couche 7.
- Puissance de feu Cisco : Plateforme de défense intégrée contre les menaces alliant DPI, IPS, protection contre les logiciels malveillants et filtrage d'URL dans un seul système.
- Fortinet FortiGate : NGFW haute performance avec matériel ASIC personnalisé pour DPI à des vitesses multi-gigabits.
Matériel de centre de données :
Pour une inspection de 40 Gbit/s à 100 Gbit/s sans latence induite par logiciel, le matériel DPI SmartNic et basé sur FPGA de fournisseurs tels que Napatech et Stamus Networks exécute une inspection plus près de la couche de réseau physique.
Ce que DPI signifie pour la sécurité de votre serveur
DPI n'est pas optionnel pour une organisation qui gère une infrastructure qui gère les données utilisateur réelles, traite les paiements ou dessert des applications sensibles à la latence.
Chez Atal Networks, chaque serveur que nous provisions se trouve derrière notre pile de sécurité réseau alimentée par DPI. Nos filtres de protection DDoS attaquent le trafic à la périphérie du réseau avant qu'il n'atteigne votre machine. Notre système QoS garantit que le trafic de votre application est prioritaire sur nos ports de 10 Gbit/s. Notre surveillance du trafic fournit la référence de journalisation nécessaire pour les déploiements de conformité HIPAA et PCI DSS.
Vous ne configurez rien de tout cela vous-même - il fonctionne automatiquement, 24 heures sur 24, sur l'ensemble de notre infrastructure mondiale.
Les clients ayant des exigences avancées (politiques DPI personnalisées, règles de filtrage des couches d'application ou inspection SSL pour la conformité) collaborent directement avec notre équipe d'ingénierie réseau pour les configurer au niveau du port sur leur plan de serveur dédié.
Notre équipe a déployé et géré une infrastructure DPI dans plus de 213 centres de données pendant plus de 16 ans. Nous exploitons cette technologie en production chaque jour pour plus de 36 000 entreprises dans le monde.
Prêt à déployer un serveur avec une protection DPI au niveau du réseau ?
Explorez nos plans de serveurs dédiés avec la protection DDoS intégrée et la gestion QoS — Actuellement 70% désactivé pour les nouveaux déploiements.
Foire aux questions sur l'inspection approfondie des paquets
Is deep packet inspection legal?
L'inspection approfondie des paquets est légale dans la plupart des pays lorsqu'elle est utilisée à des fins de sécurité du réseau, d'atténuation DDoS, de gestion du trafic ou de surveillance de la conformité. Des restrictions légales s'appliquent lorsque le DPI est utilisé pour la surveillance de masse, la censure de contenu ou le profilage comportemental sans le consentement de l'utilisateur. Dans l'UE, RGPD Article 6 Nécessite une base légale pour le traitement des données personnelles dérivées de l'inspection du trafic réseau. Aux États-Unis, les exigences légales varient selon le secteur. Les organisations de soins de santé doivent se conformer à HIPAA, aux organisations financières avec GLBA et aux processeurs de paiement avec PCI DSS.
L'inspection approfondie des paquets ralentit-elle les performances du réseau ?
Le trafic matériel DPI construit à cet effet est un processus moderne de 10 Gbit/s à 100 Gbit/s sans impact mesurable sur une infrastructure correctement configurée. La dégradation des performances du DPI provient généralement d'implémentations logicielles sous-alimentées s'exécutant sur des CPU à usage général ou d'ensembles de règles mal réglés qui génèrent des frais de traitement excessifs. Sur notre infrastructure de serveurs dédiés, DPI s'exécute sur du matériel réseau spécialement conçu sans impact sur les performances sur le débit ou la latence de votre serveur.
Un VPN peut-il bloquer l'inspection approfondie des paquets ?
Un VPN crypte votre charge utile de trafic, ce qui empêche DPI de lire le contenu de vos sessions réseau. Cependant, les systèmes DPI avancés peuvent toujours identifier les protocoles VPN grâce à l'empreinte des protocoles, à l'analyse de flux et à l'analyse des schémas de synchronisation, sans lire le contenu crypté. Certains services VPN utilisent l'obscurcissement pour masquer leur trafic en standard HTTPS, ce qui rend l'identification des protocoles plus difficile mais pas impossible pour les systèmes DPI sophistiqués.
En quoi le DPI est-il différent d'un pare-feu ?
Un pare-feu traditionnel filtre le trafic à l'aide des informations d'en-tête : adresses IP, numéros de port et état de connexion. DPI lit la charge utile du paquet complet et identifie le trafic par comportement d'application, et pas seulement par les données d'en-tête. Les pare-feu modernes de nouvelle génération (NGFW) de fournisseurs tels que Palo Alto Networks et Cisco intègrent le DPI comme principal moteur d'inspection. Ainsi, un pare-feu est un appareil, le DPI est la technique d'inspection et les NGFW se combinent dans une seule plate-forme.
DPI peut-il inspecter HTTPS et le trafic crypté ?
Le DPI standard ne peut pas inspecter la charge utile du trafic HTTPS chiffré par TLS sans décryptage. L'inspection SSL/TLS (également appelée inspection SSL approfondie ou interception TLS) aborde ce problème en déchiffrant le trafic au point d'inspection, en analysant la charge utile et en recryptant avant le transfert. Cette approche est utilisée dans les environnements de sécurité d'entreprise et les centres de données où les exigences de conformité et de sécurité le justifient. Cela nécessite une bonne gestion des certificats et une divulgation claire des utilisateurs dans la plupart des juridictions.
Le DPI peut-il détecter les attaques du jour zero ?
Le DPI basé sur la signature ne peut pas détecter les attaques du jour zéro, car aucune signature n'existe pour le moment pour eux. Cependant, la détection des anomalies de protocoles attrape de nombreuses menaces de jour zéro en signalant un comportement qui s'écarte des normes de protocole établies, même lorsqu'il n'existe aucune signature antérieure. L'analyse heuristique et comportementale ajoute une autre couche de détection en identifiant des schémas de trafic inhabituels qui indiquent un comportement d'attaque, que l'attaque spécifique soit ou non connue. Les systèmes DPI en couches combinant les trois techniques offrent la plus forte couverture contre les menaces connues et inconnues.
Atal Networks utilise-t-il le DPI pour protéger les serveurs dédiés ?
Oui. Notre protection DDoS au niveau du réseau utilise le DPI pour identifier et filtrer le trafic d'attaques dans tous nos centres de données globalement, automatiquement, pour chaque client. Notre système QoS utilise le DPI pour hiérarchiser le trafic pour les applications sensibles à la latence exécutées sur votre serveur. Nous configurons également des politiques DPI personnalisées pour les clients avec des exigences avancées en matière de sécurité ou de conformité. Contactez notre équipe au atalnetworks.com/contact Pour discuter de la bonne configuration pour votre cas d'utilisation.
Le DPI est-il utilisé par les fournisseurs de services Internet ?
Les FAI utilisent largement le DPI pour la gestion du trafic, l'atténuation DDoS et le respect des exigences légales d'interception. Les applications ISP controversées de DPI incluent la limitation du trafic vers les services concurrents de streaming vidéo (un problème de neutralité de net) et la publicité comportementale (à l'aide des données d'analyse du trafic sans le consentement de l'utilisateur). Les Commission fédérale des communications Et les régulateurs de l'UE ont pris des mesures d'application contre les deux pratiques. Les utilisations légitimes des FAI (surveillance de sécurité, atténuation des attaques et gestion de la qualité de service) restent largement acceptées.