 Aller au contenu



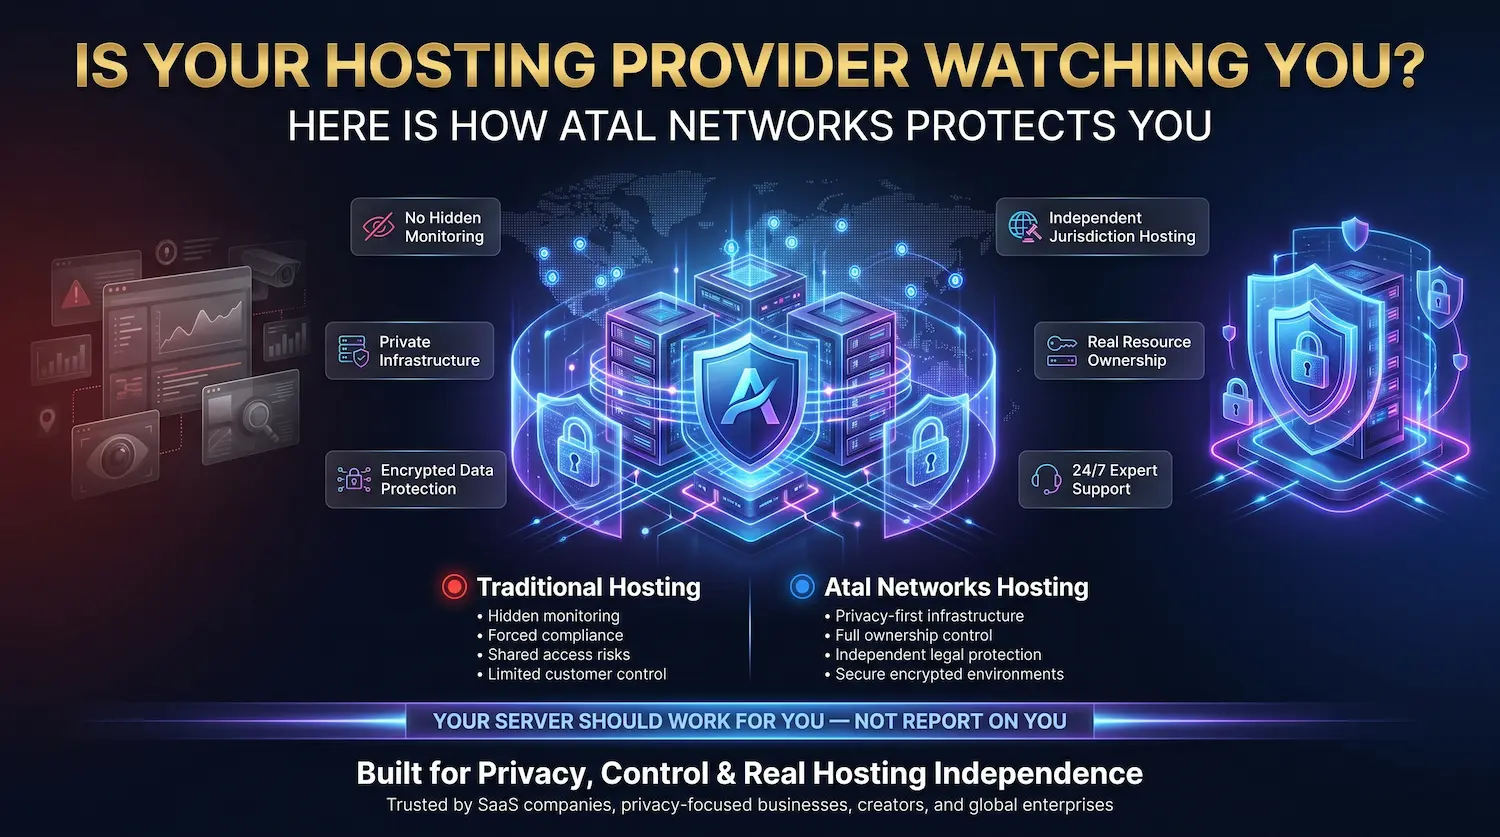
Votre fournisseur d'hébergement vous regarde-t-il ? Voici comment Atal Networks vous protège
La plupart des fournisseurs d'hébergement peuvent lire votre trafic. Beaucoup le font. Certains le vendent.
Ce n'est pas une théorie du complot. Il s'agit d'une pratique documentée enfouie dans les termes des contrats de service que presque personne ne lit avant de cliquer sur "D'accord". Les sociétés d'hébergement se situent entre votre serveur et Internet. Cette position leur donne une visibilité technique complète sur le trafic de votre réseau s'ils choisissent d'agir en conséquence - et très peu d'entre eux publient une déclaration claire sur ce qu'ils font réellement avec cet accès.
Nous avons construit Atal Networks autour d'un modèle différent. Nous n'inspectons pas vos paquets. Nous ne vendons pas vos données. Nous ne le partageons pas avec des tiers. Nous n'enregistrons pas ce que vous exécutez sur votre serveur.
Cet article explique exactement ce que nous faisons et ne faisons pas avec vos données lorsque vous hébergez avec nous. Il couvre la façon dont nous gérons votre trafic, ce que notre infrastructure fait au niveau du serveur et du réseau pour vous protéger, et à quoi ressemblent vos options d'anonymat lorsque vous déployez avec Atal Networks.
Voici ce que couvre cet article :
- Ce que les fournisseurs d'hébergement peuvent techniquement voir et ce que la plupart en font
- Notre politique de confidentialité des données en langage clair
- Comment Virtualisation KVM Protège votre serveur au niveau de l'infrastructure
- Mesures de sécurité actives qui vous protègent des menaces externes
- Options d'anonymat, y compris le paiement anonyme
- Comment la juridiction de serveur affecte votre exposition légale
Table des matières
- Ce que votre fournisseur d'hébergement peut réellement voir — et ce que la plupart en font
- Notre politique de confidentialité en langage simple — Pas de jargon
- Isolation KVM — le fondement technique de votre vie privée
- Sécurité des serveurs : ce qui vous protège au niveau de la couche réseau
- Options d'anonymat — Hébergement sans laisser de trace
- Juridiction et souveraineté des données — Là où vivent vos données
- Atal Networks vs Fournisseurs standards - Confidentialité en un coup d'œil
- Questions fréquemment posées
- Hébergeur avec un fournisseur qui respecte votre vie privée
Ce que votre fournisseur d'hébergement peut réellement voir — et ce que la plupart en font
Avant d'expliquer ce que nous faisons, il est utile de comprendre ce que fait généralement l'industrie de l'hébergement. Ce n'est pas un sujet confortable pour la plupart des fournisseurs, c'est pourquoi ils n'y publient pas de réponses claires.
Une société d'hébergement exploite le réseau à travers lequel tout le trafic de votre serveur passe. Cette position leur donne de la visibilité. La question n'est pas de savoir s'ils peuvent voir votre trafic. La question est de savoir à quel point ils le regardent et ce qu'ils font avec ce qu'ils voient.

Inspection peu profonde des paquets vs inspection profonde des paquets - La différence compte
Chaque fournisseur de réseau effectue un certain niveau d'inspection des paquets. Au niveau de base, cela signifie lire l'en-tête de vos paquets de données - les informations qui indiquent au réseau d'où vient un paquet et où il doit aller. C'est ce qu'on appelle l'inspection peu profonde des paquets, et c'est une partie inévitable de la façon dont Internet achemine le trafic.
Inspection profonde des paquets, ou dpi, va beaucoup plus loin. Au lieu de lire uniquement l'en-tête, DPI lit la charge utile - le contenu réel de vos données. Il peut voir le contenu des e-mails non cryptés, des requêtes Web, des requêtes de base de données, des appels d'API et du trafic d'applications transitant par le réseau. Les FAI et certains fournisseurs d'hébergement utilisent le DPI pour créer des profils comportementaux, vendre des informations de trafic à des courtiers de données ou se conformer à des mandats de surveillance qui fonctionnent bien en dessous du seuil d'une ordonnance de justice formelle.
La différence pratique ressemble à ceci :
- Inspection peu profonde : constate que le trafic est déplacé de l'adresse IP A à l'adresse IP B via le port 443
- Inspection approfondie : voit ce que contenait ce trafic - la page que vous avez visitée, la requête que vous avez exécutée, le message que vous avez envoyé
Comment les fuites de données se produisent au niveau de la couche d'hébergement
La plupart des expositions de données au niveau de l'hébergement ne proviennent pas d'une violation. Cela provient du fonctionnement normal d'un fournisseur qui ne s'est pas engagé dans la confidentialité en tant que principe de conception. Les environnements d'hébergement partagé placent plusieurs clients sur la même instance de système d'exploitation sans isolation de ressources entre eux. Un compte mal configuré sur le même serveur peut exposer les données du système de fichiers aux utilisateurs voisins.
Au-delà de l'architecture, le modèle économique lui-même crée des risques. Les fournisseurs financés par les revenus publicitaires ont une incitation financière directe à extraire des données comportementales du trafic des clients. D'autres se conforment aux demandes de surveillance gouvernementales bien au-delà du minimum légal parce que c'est plus facile que de les contester. Très peu de prestataires publient une déclaration claire et juridiquement contraignante sur leur position sur normes du RGPD, la conservation des données ou le DPI.
Cet écart est exactement ce que nous relevons.

Notre politique de confidentialité en langage simple — Pas de jargon
Nous allons être directs ici. Cette section énonce notre position sur toutes les principales questions sur la confidentialité des données. Pas de couverture. Pas de langage « nous pouvons, dans certaines circonstances ».
Nous ne vendons pas vos données.
Nos revenus proviennent des frais d'hébergement. C'est la seule source. Nous ne vendons pas de données clients à des annonceurs, des courtiers de données, des plateformes de marketing ou des sociétés d'analyse. Les données clients ne sont pas un atout que nous échangeons. Nous n'avons aucun partenariat publicitaire qui nécessite un accès aux données de trafic des clients, et nous n'avons aucun arrangement avec un tiers pour partager des informations sur le comportement des clients à des fins commerciales.
Nous ne partageons pas vos données
Nous ne partageons pas vos données d'utilisation, vos modèles de trafic, votre activité de serveur ou votre contenu stocké avec un tiers. Les données ne nous occupent que lorsque nous recevons une ordonnance légale valide d'un tribunal de la juridiction où votre serveur fonctionne.
Nous ne participons pas à des programmes volontaires de partage de données avec les réseaux de surveillance du gouvernement. Nous ne partageons pas de manière préventive les données avec les forces de l'ordre en l'absence d'une ordonnance formelle et légalement valide. Si vous recevez un avis que vos données ont fait l'objet d'une demande légale, nous fournissons cet avis dans la mesure où la loi nous le permet.
Nous n'effectuons pas d'inspection approfondie des paquets
Nous n'inspectons pas le contenu de vos paquets de données. arrêt complet.
La surveillance au niveau du réseau que nous effectuons est limitée à ce qui est nécessaire pour acheminer votre trafic, détecter les attaques DDoS actives et identifier les modèles d'abus du réseau. Cette surveillance fonctionne au niveau de l'en-tête : adresses sources et de destination, numéros de port et volume de trafic. Il ne lit pas ce que contient votre trafic.
Le trafic de votre application reste à l'intérieur de votre serveur. Vos requêtes de base de données restent dans votre serveur. Votre contenu de messagerie, vos charges utiles, vos transferts de fichiers et votre activité de navigation à partir de votre serveur ne nous sont pas visibles et ne sont pas enregistrés par notre infrastructure.
Nous ne conservons pas les journaux d'activité.
Nous ne conservons pas les journaux des logiciels que vous exécutez, des sites Web auxquels votre serveur accède, des données que vous stockez ou du trafic transmis par votre VPS ou votre serveur dédié. Les journaux d'infrastructure standard que nous conservons à des fins opérationnelles - enregistrements de disponibilité du serveur, données de santé matérielles, journaux d'erreurs réseau - n'existent que dans le but de maintenir la fiabilité du service. Ils ne contiennent pas d'activité au niveau de l'application et ne sont pas accessibles à des tiers.
"Ce que vous exécutez sur votre serveur, c'est votre entreprise. Nous fournissons le matériel, le réseau et le support. Les données sont à vous."

Isolation KVM — le fondement technique de votre vie privée
Les promesses de confidentialité sont aussi fortes que l'architecture qui les soutient. Cette section explique la couche d'infrastructure qui rend nos engagements de confidentialité techniquement exécutoires, et non seulement contractuellement.
Notre Hébergement VPS S'exécute sur la virtualisation KVM. KVM signifie machine virtuelle basée sur le noyau. Il crée une machine virtuelle entièrement indépendante pour chaque client au niveau de l'hyperviseur, la couche la plus profonde de la pile de virtualisation.
Hébergement partagé VS KVM - une vraie différence
Sur l'hébergement partagé, plusieurs clients partagent une seule instance de système d'exploitation. Le processus de serveur Web, le système de fichiers et la pile réseau s'exécutent tous dans le même système d'exploitation. Un compte voisin mal configuré ou compromis crée un risque réel d'exposition pour tout le monde sur le même serveur. Le personnel du fournisseur d'hébergement dispose également d'un accès au niveau du système d'exploitation à tout ce qui s'exécute sur cette instance partagée.
KVM est structurellement différent. Chaque VPS exécute son propre noyau de système d'exploitation indépendant. Votre mémoire n'est pas partagée avec les machines virtuelles voisines. Votre système de fichiers est isolé au niveau de l'hyperviseur. Votre trafic réseau se déplace via sa propre interface de réseau virtuel. Les autres clients sur le même matériel physique ne peuvent pas voir vos données, accéder à vos fichiers ou lire votre mémoire.
Ce que KVM Isolation protège réellement
L'isolement KVM fournit couvre toutes les couches de votre environnement de serveur :
Système de fichiers : Vos données sont stockées dans votre image VM. Les autres VM sur le même hôte physique n'ont pas accès à votre système de fichiers, quelle que soit leur configuration.
Mémoire : La RAM allouée à votre VPS est réservée exclusivement à votre machine virtuelle. Les autres VM s'exécutant sur le même matériel ne peuvent pas lire votre espace mémoire.
Réseau : Votre trafic se déplace via une interface de réseau virtuel dédiée. Il ne passe pas par une pile réseau partagée que d'autres clients peuvent surveiller.
Accès root : Le contrôle racine complet de votre VM vous appartient. Nous ne détenons pas les informations d'identification d'accès permanent à votre environnement au niveau du système d'exploitation. Notre équipe d'assistance accède à votre serveur uniquement avec votre autorisation active et explicite lors d'une session de support.
Serveurs dédiés : le niveau de confidentialité maximal
Pour les entreprises qui n'ont besoin d'aucun matériel physique partagé, un serveur dédié Vous donne la seule location sur la machine. Aucun autre client ne partage avec vous la CPU, la RAM, le stockage ou l'interface réseau. Le serveur physique exécute uniquement vos charges de travail. Cela supprime même l'exposition théorique qui existe lorsque plusieurs VM partagent un hôte physique.
Nous proposons des serveurs dédiés à partir de $59/MO sur notre réseau mondial.

Sécurité des serveurs : ce qui vous protège au niveau de la couche réseau
La confidentialité au niveau de l'infrastructure nécessite plus qu'un isolement entre les clients. Cela nécessite également une protection active contre les menaces externes qui tentent de compromettre votre serveur, d'intercepter votre trafic ou de mettre vos ressources hors ligne. Voici ce qui fonctionne à la couche réseau pour protéger chaque serveur que nous exploitons.
Protection DDoS à la périphérie du réseau
Les attaques DDoS n'atteignent pas votre serveur sur notre réseau. Nous filtrons le trafic d'attaque au bord du réseau, en amont de votre VPS ou de votre machine dédiée. Le nettoyage se produit avant que le trafic d'attaque n'atteigne les ressources de votre serveur.
Cela compte pour la confidentialité et la disponibilité. Les attaques DDoS sont fréquemment utilisées comme couverture pour des tentatives d'intrusion plus ciblées. L'absorption de l'attaque au bord empêche votre serveur d'être débordé, ce qui maintient vos journaux propres et votre application en cours d'exécution lors d'une attaque. Vous ne configurez rien. La protection est active à partir du moment où votre serveur est provisionné.
Accès sécurisé au centre de données physique
Notre infrastructure fonctionne à l'intérieur centres de données Tier-4 avec un accès physique contrôlé. Le niveau 4 est la classification de centre de données la plus élevée définie par le Uptime Institute. Il nécessite une alimentation et un refroidissement entièrement redondants, plusieurs chemins de distribution indépendants et une tolérance aux pannes à chaque couche d'infrastructure.
L'accès physique au matériel qui exécute votre serveur nécessite une authentification biométrique et des contrôles d'accès au niveau des badges à plusieurs points de contrôle de sécurité. Aucune personne non autorisée n'atteint le sol du serveur. La surveillance continue sur site couvre tous les événements d'accès 24 heures sur 24.
Accès crypté à votre serveur
We support secure access methods on both OS options:
- VPS Linux: Authentification par clé SSH. Aucun identifiant de mot de passe en texte brut requis. Votre clé publique authentifie l'accès ; Votre clé privée ne laisse jamais votre contrôle.
- VPS Windows: Protocole de bureau à distance avec authentification au niveau du réseau Les informations d'identification sont validées avant que la session distante ne soit entièrement établie.
Nous ne stockons, ne tenons pas ou n'avons pas accès à vos clés privées SSH ou à vos mots de passe RDP. Le contrôle d'accès est de votre responsabilité, c'est exactement comment il doit fonctionner dans un environnement d'hébergement véritablement privé.
Infrastructure certifiée ISO avec mise en réseau BGP à plusieurs foyers
Notre infrastructure fonctionne dans le cadre de processus certifiés ISO. Notre réseau est 100% multihomed — vos itinéraires de trafic sur plusieurs opérateurs de niveau 1 simultanément. Aucun opérateur unique n'a de visibilité sur tout votre trafic, et aucune défaillance du réseau unique n'affecte votre connexion.
La redondance BGP de plusieurs fournisseurs en amont signifie que même si un opérateur a un événement réseau, votre serveur reste accessible et que votre trafic continue de se déplacer par un autre chemin.

Options d'anonymat — Hébergement sans laisser de trace
Certains clients ont besoin de plus que de la sécurité technique. Ils ont besoin d'un anonymat opérationnel - la possibilité de déployer une infrastructure sans créer une piste d'identité documentée qui relie leur serveur à leurs informations personnelles ou professionnelles. Nous appuyons cela.
Paiement anonyme avec crypto-monnaie
Nous acceptons Bitcoin et autres crypto-monnaies sur tous nos plans — Hébergement VPS, serveurs dédiés, et Location IPv4. Le paiement par crypto-monnaie supprime la trace papier financier que crée la facturation par carte de crédit. Aucun nom n'apparaît sur une transaction par carte. Aucun enregistrement bancaire ne relie le paiement à une identité.
Pour les clients qui ont besoin du plus haut niveau de séparation opérationnelle entre leur serveur et leur identité personnelle, Crypto Payment est le point de départ.
Hébergement privé pour la confidentialité des juridictions
Le cadre juridique qui régit les données de votre serveur est déterminé par l'endroit où se trouve physiquement votre serveur, pas là où vous vivez ou où votre entreprise est intégrée. L'hébergement dans une juridiction en dehors des États-Unis ou de l'UE met vos données en dehors de la portée directe de la législation américaine sur les citations à comparaître et de l'application de la directive européenne sur les données.
Notre privé hébergement Fonctionne dans des juridictions avec de fortes postures de protection des données. L'hébergement à distance ne rend pas légal l'activité illégale. Cela signifie que les demandes pour les données de votre serveur doivent passer par le processus légal de la juridiction où votre serveur fonctionne, ce qui est une barre considérablement plus élevée qu'une demande administrative nationale.
Pour Hébergement VPS distant Plus précisément, les clients combinent généralement un emplacement de serveur distant avec un paiement crypté et un e-mail axé sur la confidentialité pour l'inscription. Cette combinaison offre le plus haut niveau d'anonymat opérationnel disponible dans l'infrastructure d'hébergement géré.
Aucune carte d'identité gouvernementale requise pour les déploiements standard
Les plans VPS standard ne nécessitent pas de vérification d'identité du gouvernement. Vous pouvez déployer un serveur avec une adresse e-mail et un paiement crypto. Pas de scan de passeport. Aucun téléchargement de document d'identité. Aucune étape de vérification KYC.
Options IP flexibles pour une confidentialité supplémentaire
Chaque serveur est livré avec des adresses IPv4 dédiées. Pour les clients qui ont besoin d'une rotation IP, une gamme d'adresses ou des blocs IP propres sans antécédent de réputation, notre Service de location IPv4 Fournit des options flexibles à partir de $150.01/mois pour un bloc complet /24.
Juridiction et souveraineté des données — Là où vivent vos données
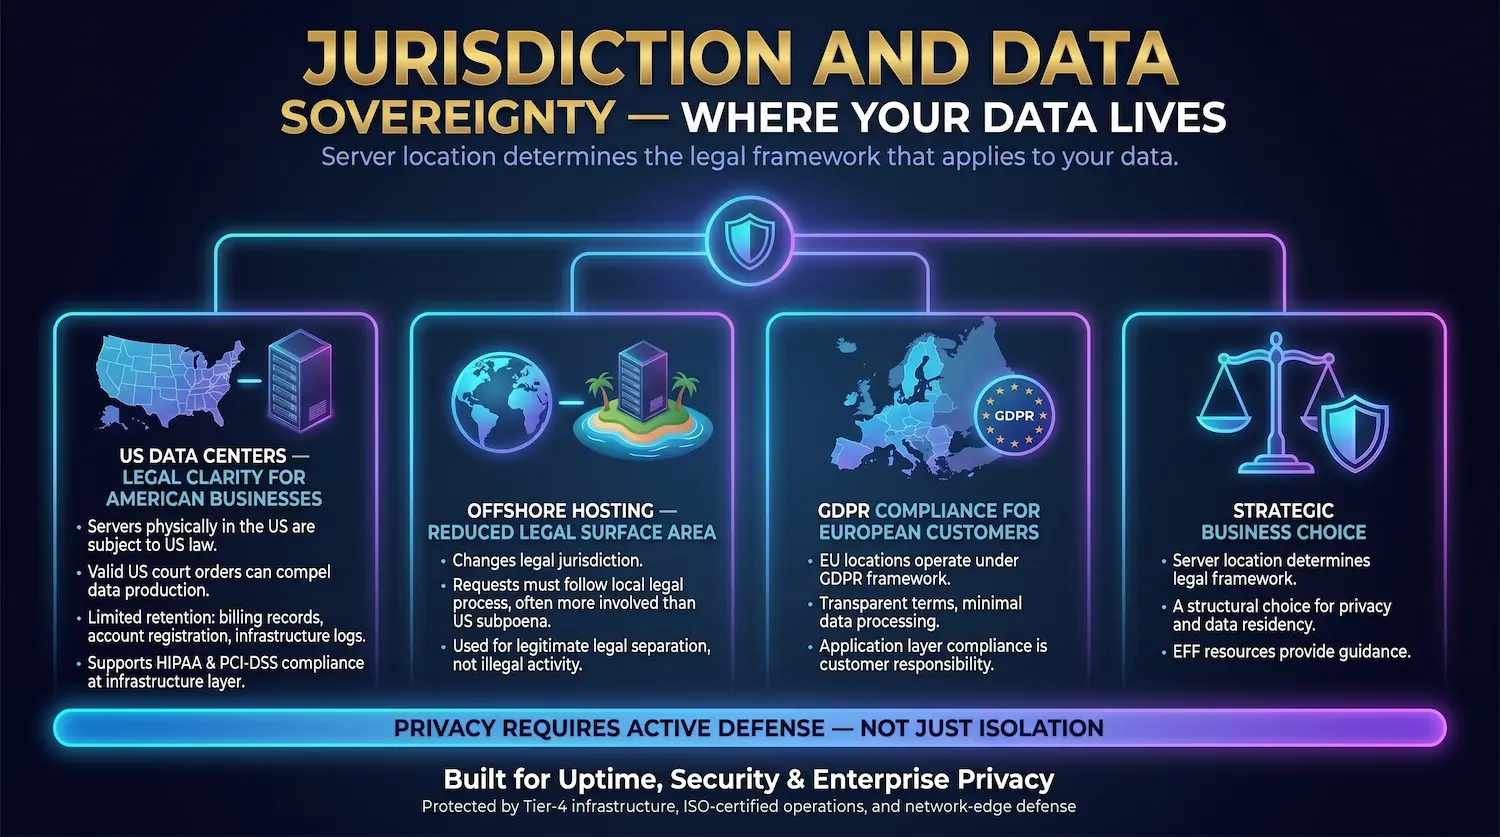
L'emplacement du serveur détermine le cadre juridique qui s'applique à vos données. Il s'agit de l'un des aspects les plus importants et les moins discutés de l'hébergement Web privé. La plupart des prestataires ne l'expliquent pas clairement. Nous le ferons.
Centres de données américains — Clarté juridique pour les entreprises américaines
Les serveurs physiquement situés aux États-Unis sont soumis à la loi américaine. Une ordonnance du tribunal américain valide peut nous obliger à produire des données que nous détenons sur votre compte. Étant donné que nous ne conservons pas les journaux d'activité, les données que nous pouvons produire dans le cadre d'une telle commande sont limitées aux enregistrements de facturation, aux informations d'enregistrement de compte et aux journaux de matériel au niveau de l'infrastructure.
Pour les entreprises américaines ayant des exigences en matière de résidence en données, notre Les meilleurs serveurs VPS aux États-Unis Soutenez la conformité HIPAA et PCI-DSS à la couche d'infrastructure. La conformité au niveau de l'application reste votre responsabilité.
Supprimer l'hébergement — Surface légale réduite
L'hébergement en dehors des États-Unis et de l'UE modifie la juridiction légale qui régit votre serveur. Les demandes de vos données doivent passer par le processus légal du pays où se trouve votre serveur. Dans de nombreuses juridictions privées, ce processus est considérablement plus impliqué qu'une assignation administrative américaine.
Cette séparation juridique est une décision commerciale légitime utilisée par les entreprises SaaS, les organisations de recherche, les journalistes, les fournisseurs de VPN, les défenseurs de la confidentialité et les développeurs qui travaillent sur des projets politiquement sensibles. Ce n'est pas un outil pour une activité illégale. Il s'agit d'un choix structurel quant à l'endroit où vivent vos données et qui peut y accéder dans quel cadre juridique.
Les Fondation électronique frontalière Conserve des ressources détaillées sur la façon dont la résidence et la juridiction interagissent avec les droits de confidentialité numériques pour les entreprises et les particuliers.
Conformité au RGPD pour les clients européens
Les clients qui choisissent des centres de données basés dans l'UE fonctionnent dans le cadre du cadre de réglementation générale de la protection des données de l'UE. Nous opérons avec des conditions contractuelles transparentes et ne traitons pas les données des clients au-delà de ce qui est nécessaire pour fournir le service d'hébergement. La conformité au RGPD au niveau de la couche d'application - collecte de données des utilisateurs, traitement des enregistrements, demandes de personnes concernées - reste la responsabilité du client.
Atal Networks vs Fournisseurs standards - Confidentialité en un coup d'œil
| Fonction de confidentialité | Atal Networks | Hôte partagé typique | Fournisseur de nuages typique |
| Inspection profonde des paquets | Aucun | Non divulgué | Varie selon le plan |
| Données vendues à des tiers | Jamais | Non divulgué | Les modèles financés par AD peuvent |
| Journalisation des activités | Opérationnel uniquement | Souvent oui | Souvent oui |
| Paiement crypto accepté | Oui | Rarement | Non |
| Isolation KVM | Oui (VPS et supérieur) | Non | Oui |
| déploiement anonyme | Oui | Non | Non |
| Hébergement privé disponible | Oui | Rarement | Non |
| Sécurité de l'accès physique | Niveau-4 | varie | Niveau 3 ou 4 |
| Demandes de données gouvernementales | Minimum légal uniquement | varie | peut se conformer de manière proactive |
Questions fréquemment posées
Mon fournisseur d'hébergement peut-il lire mes fichiers et mes données ?
Sur l'hébergement partagé, votre fournisseur dispose par défaut d'un accès au niveau du système d'exploitation à vos fichiers. Sur l'hébergement VPS isolé de KVM avec Atal Networks, votre système de fichiers s'exécute à l'intérieur d'une machine virtuelle isolée que notre pile d'infrastructure ne peut pas lire pendant le fonctionnement normal. Notre équipe d'assistance accède à votre serveur uniquement avec votre autorisation directe et active lors d'une session d'assistance en direct.
Atal Networks vend-il les données des clients ?
Non. Nous ne vendons, ne partageons ou ne monétisons aucune donnée de clients sous quelque forme que ce soit. Notre seule source de revenus est l'hébergement des frais. Nous n'avons aucun partenariat publicitaire, aucun accord de courtier de données et aucun outil d'analyse tiers qui accède à vos données de serveur ou à vos modèles de trafic.
Qu'est-ce que l'inspection approfondie des paquets et Atal Networks l'utilise-t-il ?
Inspection profonde des paquets est une technique de réseau qui lit le contenu de vos paquets de données plutôt que les en-têtes de routage. Les FAI et certains fournisseurs d'hébergement l'utilisent pour créer des profils d'utilisateurs, appliquer des politiques de contenu ou vendre des données comportementales à des annonceurs. Atal Networks n'effectue pas d'inspection approfondie des paquets sur le trafic client. Notre surveillance réseau lit uniquement les en-têtes de paquets : données de source, de destination et de volume nécessaires au routage et à la détection DDoS.
L'hébergement VPS est-il plus privé que l'hébergement partagé ?
beaucoup plus privé. L'hébergement partagé place plusieurs clients dans la même instance de système d'exploitation sans aucune séparation de mémoire ou de système de fichiers entre eux. KVM VPS offre à chaque client une machine virtuelle entièrement indépendante avec son propre noyau, allocation de mémoire et interface réseau. Aucun autre client sur le même hôte physique ne peut accéder à vos données ou voir votre trafic.
Que se passe-t-il si un gouvernement demande mes données à Atal Networks ?
Nous nous conformons uniquement aux ordres juridiques valides qui nous sont adressés en vertu de la loi de la juridiction où votre serveur opère. Nous ne partageons pas de manière proactive les données avec les agences gouvernementales. Étant donné que nous ne conservons aucun journal d'activité, les données disponibles sous toute demande légale sont limitées aux enregistrements de facturation, aux détails d'enregistrement du compte et aux journaux d'infrastructure au niveau du matériel. Nous vous informons de toute demande que nous recevons dans la mesure où la loi nous le permet.
L'hébergement offshore est-il légal ?
Oui. L'implantation de votre serveur dans un pays autre que le vôtre est entièrement légal. L'hébergement offshore modifie la juridiction légale qui régit les données de votre serveur. Cela ne protège pas vos activités des lois de votre propre pays. Il s'agit d'une décision d'infrastructure standard utilisée par les entreprises, les chercheurs, les défenseurs de la vie privée, les journalistes et les opérateurs de services VPN dans le monde entier.
Atal Networks est-il conforme au RGPD ?
Les clients qui choisissent des centres de données basés dans l'UE peuvent opérer sous une infrastructure compatible GDPR. Nous ne traitons pas les données des clients au-delà de ce qui est requis pour fournir le service d'hébergement et maintenir la facturation. La conformité au RGPD au niveau de l'application - comment vous collectez, stockez et traitez les données de vos utilisateurs - est la responsabilité du client.
Hébergeur avec un fournisseur qui respecte votre vie privée
Nous gérons des infrastructures. Nous n'exécutons pas de surveillance.
Chaque plan que nous proposons vous donne des ressources isolées KVM, une protection DDoS en couche réseau, un accès au serveur crypté et un contrôle root complet. Notre Plans VPS Commencez à $6.99/Mo et couvrez huit villes américaines plus des sites en Europe, en Asie et en Amérique latine. Notre serveurs dédiés Commencez à $59/Mo pour les entreprises qui ont besoin d'un matériel exclusif sans location partagée.
Si votre charge de travail nécessite une séparation juridique supplémentaire, notre Hébergement à distance Fonctionne dans des juridictions avec une forte posture de protection des données et prend en charge le paiement par crypto sur tous les plans.
Vos données ne nous appartiennent pas. Il vous appartient.
Obtenez un hébergement privé à partir de $6.99/MO
Publié par l'équipe de sécurité Atal Networks. Atal Networks exploite une infrastructure d'hébergement depuis plus de 16 ans, desservant plus de 36 000 clients dans 196 pays à partir de plus de 213 sites de centres de données dans le monde.
