


¿Su proveedor de alojamiento lo está observando? Así es como Atal Networks te protege
La mayoría de los proveedores de alojamiento pueden leer su tráfico. Muchos lo hacen. Algunos lo venden.
Esa no es una teoría de la conspiración. Es una práctica documentada enterrada dentro de los acuerdos de términos de servicio que casi nadie lee antes de hacer clic en "de acuerdo". Las empresas de alojamiento se sientan entre su servidor e Internet. Esa posición les brinda una visibilidad técnica completa del tráfico de su red si deciden actuar en consecuencia, y muy pocos de ellos publican una declaración clara sobre lo que realmente hacen con ese acceso.
Construimos Atal Networks alrededor de un modelo diferente. No inspeccionamos sus paquetes. No vendemos sus datos. No lo compartimos con terceros. No registramos lo que ejecuta en su servidor.
Esta publicación explica exactamente lo que hacemos y lo que no hacemos con sus datos cuando hospeda con nosotros. Cubre cómo manejamos su tráfico, qué hace nuestra infraestructura a nivel de servidor y red para protegerlo, y cómo se ven sus opciones de anonimato cuando se implementa con Atal Networks.
Esto es lo que cubre esta publicación:
- Lo que los proveedores de alojamiento pueden ver técnicamente y qué hacen la mayoría con él
- Nuestra política de privacidad de datos en lenguaje sencillo
- Cómo Virtualización KVM Protege su servidor a nivel de infraestructura
- Medidas de seguridad activas que lo protegen de amenazas externas
- Opciones de anonimato, incluido el pago anónimo
- Cómo la jurisdicción del servidor afecta su exposición legal
índice
- lo que su proveedor de alojamiento puede ver realmente y qué hace la mayoría con él
- Nuestra política de privacidad en lenguaje sencillo: sin jerga
- Aislamiento de KVM: la base técnica de su privacidad
- Seguridad del servidor: lo que lo protege en la capa de red
- Opciones de anonimato: hospedaje sin dejar rastro
- Jurisdicción y soberanía de datos: donde vive su información
- Atal Networks vs Proveedores estándar — Privacidad de un vistazo
- Preguntas frecuentes
- Hospede con un proveedor que respete su privacidad
lo que su proveedor de alojamiento puede ver realmente y qué hace la mayoría con él
Antes de explicar lo que hacemos, ayuda a entender lo que generalmente hace la industria de alojamiento. Este no es un tema cómodo para la mayoría de los proveedores, por lo que no publican respuestas claras.
Una empresa de alojamiento opera la red a través de la cual pasa todo el tráfico de su servidor. Esa posición les da visibilidad. La pregunta no es si pueden ver su tráfico. La pregunta es qué tan profundamente lo miran y qué hacen con lo que ven.
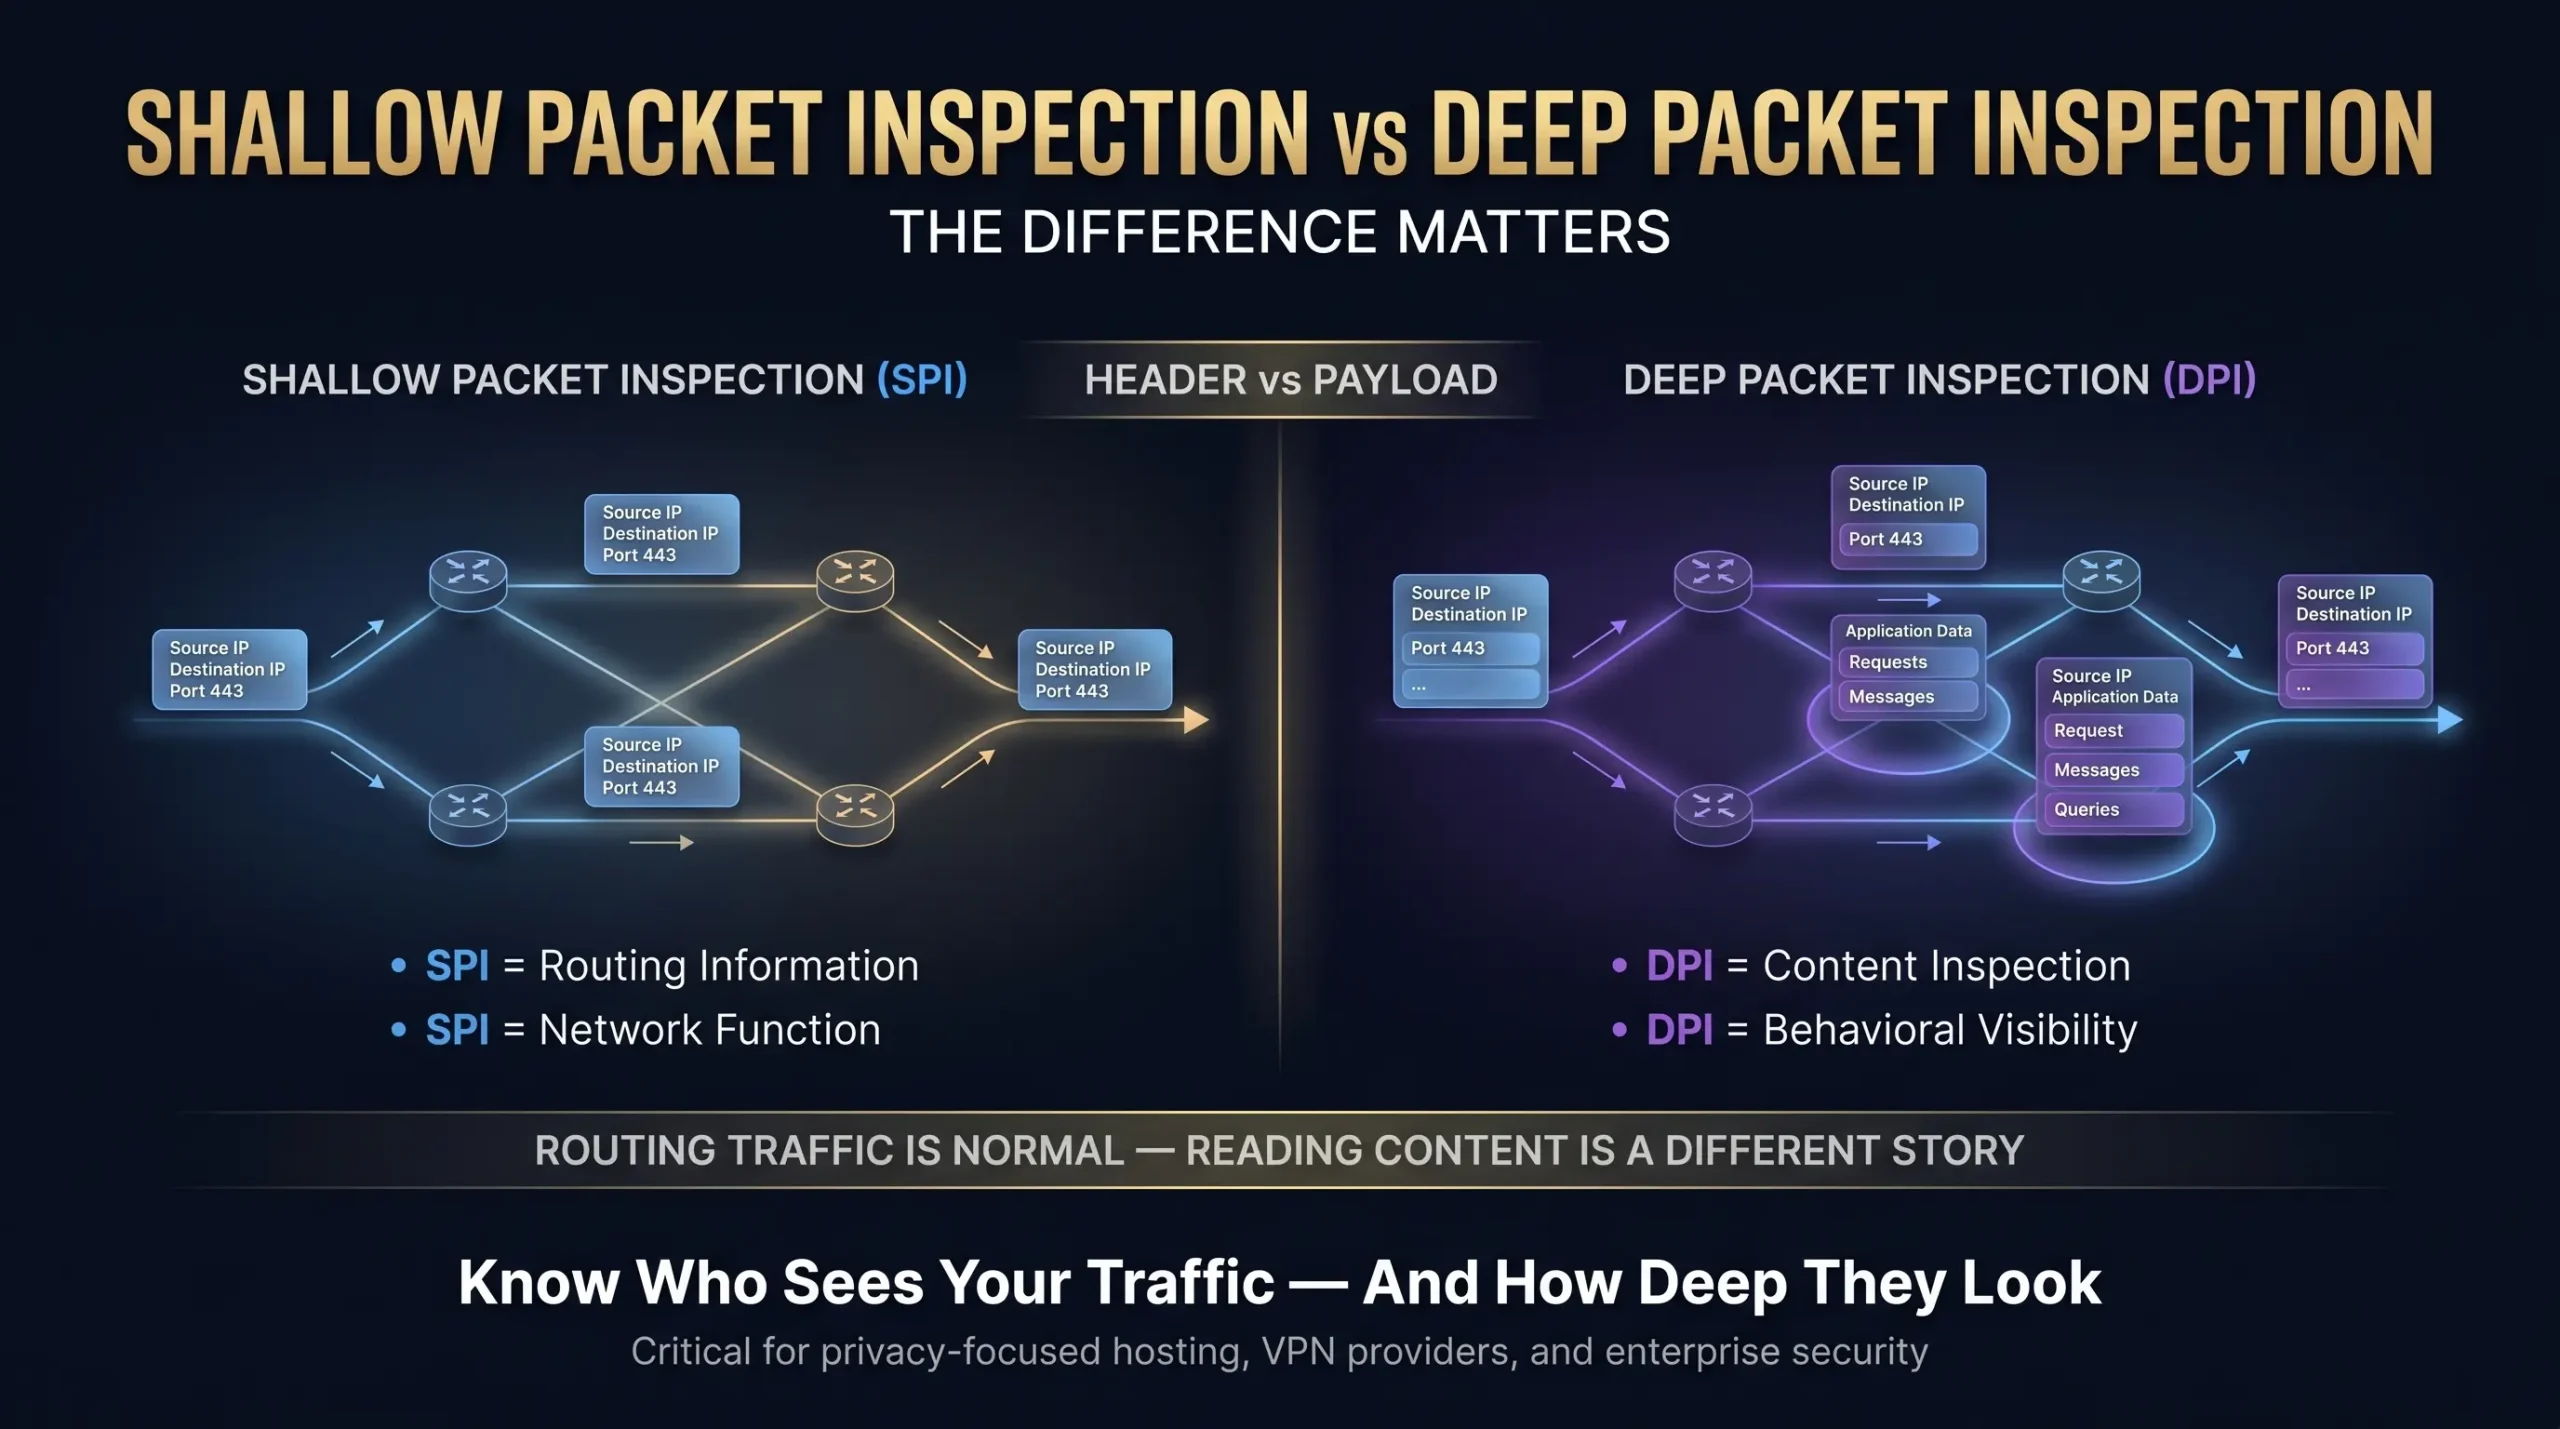
Inspección de paquetes poco profundos frente a inspección profunda de paquetes: la diferencia importa
Cada proveedor de red realiza algún nivel de inspección de paquetes. En el nivel básico, esto significa leer el encabezado de sus paquetes de datos: la información que le dice a la red de dónde viene un paquete y hacia dónde debe ir. Esto se llama inspección de paquetes poco profundos, y es una parte inevitable de cómo la Internet enruta el tráfico.
Inspección profunda de paquetes, o DPI, va mucho más allá. En lugar de leer solo el encabezado, DPI lee la carga útil: el contenido real de sus datos. Puede ver el contenido del correo electrónico no cifrado, las solicitudes web, las consultas de base de datos, las llamadas a la API y el tráfico de aplicaciones que pasan por la red. Los ISP y algunos proveedores de alojamiento usan DPI para crear perfiles de comportamiento, vender inteligencia de tráfico a los corredores de datos o cumplir con mandatos de vigilancia que funcionan muy por debajo del umbral de una orden judicial formal.
La diferencia práctica se ve así:
- Inspección superficial: Ve que el tráfico se movió de la dirección IP A a la dirección IP B al puerto 443
- Inspección profunda: Ve lo que contenía ese tráfico: la página que visitó, la consulta que realizó, el mensaje que envió
Cómo ocurren las filtraciones de datos en la capa de alojamiento
La mayor parte de la exposición de datos en el nivel de alojamiento no proviene de una infracción. Proviene del funcionamiento normal de un proveedor que no se ha comprometido con la privacidad como principio de diseño. Los entornos de alojamiento compartido colocan a varios clientes en la misma instancia del sistema operativo sin aislamiento de recursos entre ellos. Una cuenta mal configurada en el mismo servidor puede exponer los datos del sistema de archivos a los usuarios vecinos.
Más allá de la arquitectura, el modelo de negocio en sí mismo crea riesgos. Los proveedores financiados por ingresos por publicidad tienen un incentivo financiero directo para extraer datos de comportamiento del tráfico de clientes. Otros cumplen con las solicitudes de vigilancia gubernamentales mucho más allá del mínimo legal porque es más fácil que impugnarlas. Muy pocos proveedores publican una declaración clara y legalmente vinculante sobre su posición en RGPD, retención de datos o DPI.
Esa brecha es exactamente lo que abordamos.
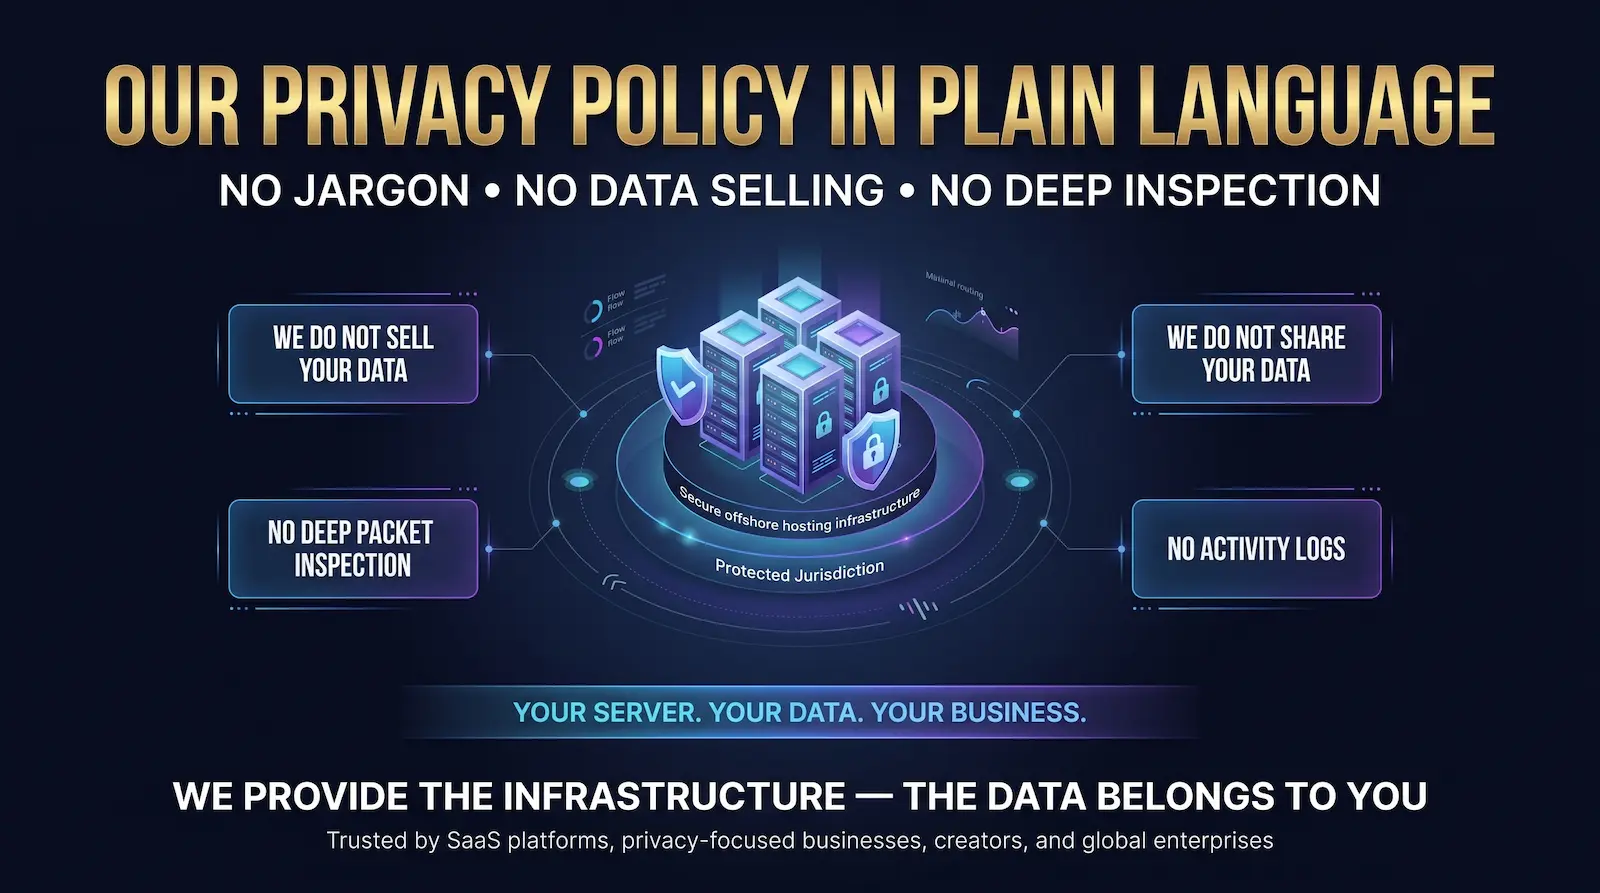
Nuestra política de privacidad en lenguaje sencillo: sin jerga
Vamos a ser directos aquí. Esta sección establece nuestra posición sobre cada pregunta importante de privacidad de datos. Sin cobertura. Ningún lenguaje “podemos, en ciertas circunstancias”.
No vendemos sus datos.
Nuestros ingresos provienen de las tarifas de alojamiento. Esa es la única fuente. No vendemos datos de clientes a anunciantes, corredores de datos, plataformas de marketing o empresas de análisis. Los datos de los clientes no son un activo que negociamos. No tenemos asociaciones publicitarias que requieran acceso a los datos de tráfico de clientes, y no tenemos ningún acuerdo con ningún tercero para compartir información de comportamiento del cliente con fines comerciales.
No compartimos sus datos
No compartimos sus datos de uso, patrones de tráfico, actividad del servidor o contenido almacenado con terceros. Los datos dejan nuestro control solo cuando recibimos una orden legal válida de un tribunal en la jurisdicción donde opera su servidor, y cuando eso sucede, producimos la información mínima que requiere legalmente el pedido.
No participamos en programas voluntarios de intercambio de datos con redes de vigilancia gubernamentales. No compartimos datos de forma preventiva con las agencias de aplicación de la ley en ausencia de una orden formal y legalmente válida. Si recibe un aviso de que sus datos estaban sujetos a una solicitud legal, le damos ese aviso en la medida en que la ley nos lo permita.
No realizamos una inspección profunda de paquetes
No inspeccionamos el contenido de sus paquetes de datos. parada completa.
El monitoreo a nivel de red que realizamos está limitado a lo que se requiere para enrutar su tráfico, detectar ataques DDoS activos e identificar patrones de abuso de red. Ese monitoreo opera en el nivel de encabezado: direcciones de origen y destino, números de puerto y volumen de tráfico. No lee lo que contiene su tráfico.
El tráfico de su aplicación permanece dentro de su servidor. Sus consultas de base de datos permanecen dentro de su servidor. Su contenido de correo electrónico, cargas útiles de API, transferencias de archivos y actividad de navegación desde su servidor no son visibles para nosotros y nuestra infraestructura no lo registra.
No guardamos registros de actividades.
No mantenemos registros de qué software ejecuta, a qué sitios web accede su servidor, qué datos almacena o qué tráfico pasa a través de su VPS o servidor dedicado. Los registros de infraestructura estándar que retenemos con fines operativos (registros de tiempo de actividad del servidor, datos de estado de hardware, registros de errores de red) solo existen con el propósito de mantener la confiabilidad del servicio. No contienen actividad a nivel de aplicación y no son accesibles a terceros.
"Lo que ejecuta en su servidor es su negocio. Proporcionamos el hardware, la red y el soporte. Los datos son suyos".
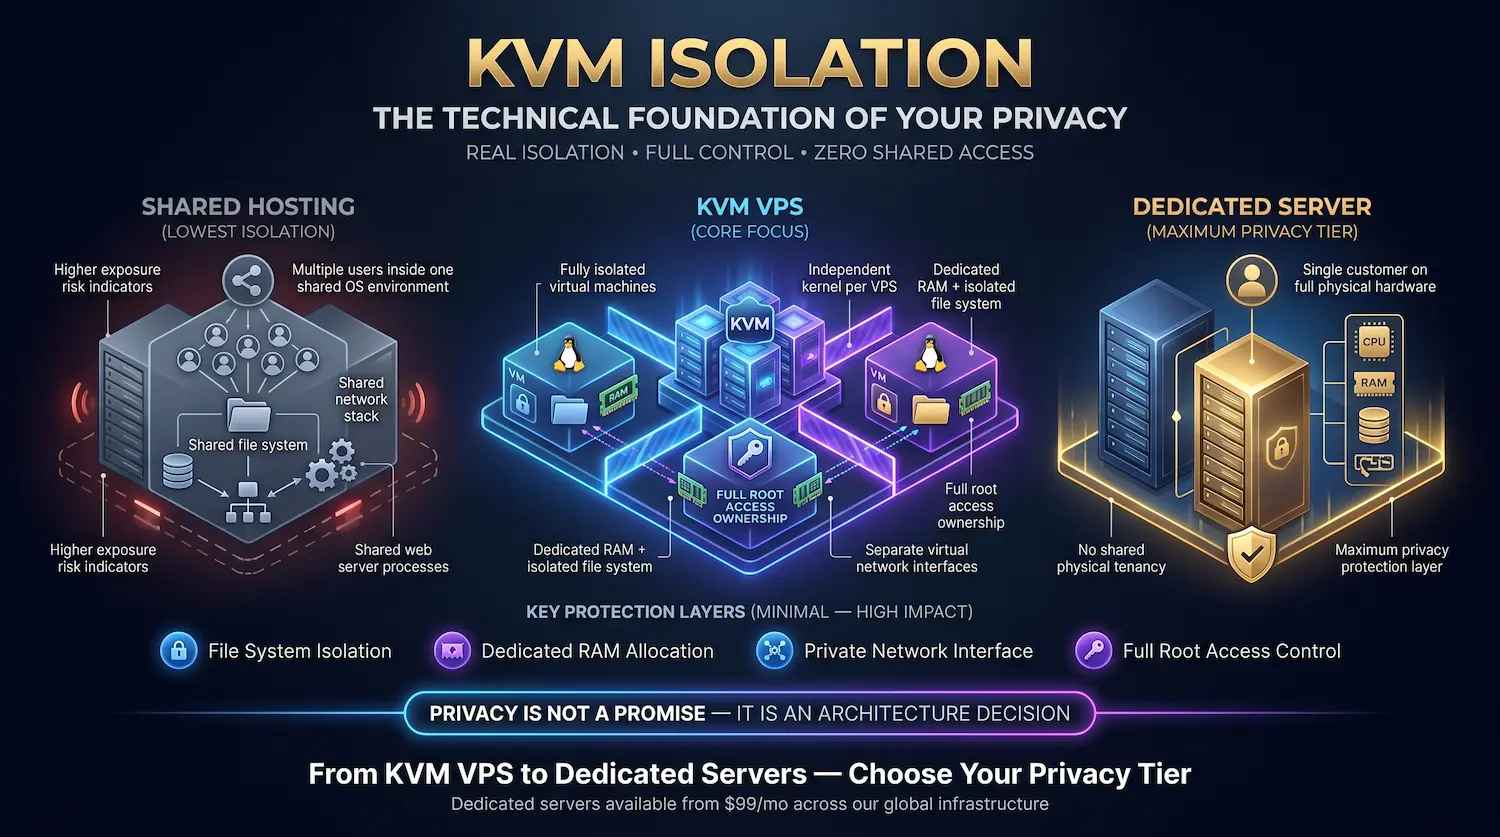
Aislamiento de KVM: la base técnica de su privacidad
Las promesas de privacidad son tan fuertes como la arquitectura que las respalda. Esta sección explica la capa de infraestructura que hace que nuestros compromisos de privacidad sean técnicamente exigibles, no solo contractualmente establecidos.
Nuestra Alojamiento VPS Se ejecuta en virtualización KVM. KVM significa máquina virtual basada en kernel. Crea una máquina virtual totalmente independiente para cada cliente a nivel de hipervisor, la capa más profunda de la pila de virtualización.
Alojamiento compartido vs VPS de KVM: una diferencia real
En el alojamiento compartido, varios clientes comparten una única instancia del sistema operativo. El proceso del servidor web, el sistema de archivos y la pila de red se ejecutan dentro del mismo sistema operativo. Una cuenta vecina mal configurada o comprometida crea un riesgo de exposición real para todos en el mismo servidor. El personal del proveedor de alojamiento también tiene acceso a nivel de sistema operativo a todo lo que se ejecuta en esa instancia compartida.
KVM es estructuralmente diferente. Cada VPS ejecuta su propio kernel OS independiente. Su memoria no se comparte con máquinas virtuales vecinas. Su sistema de archivos está aislado en el nivel del hipervisor. Su tráfico de red se mueve a través de su propia interfaz de red virtual. Otros clientes en el mismo hardware físico no pueden ver sus datos, acceder a sus archivos o leer su memoria.
Lo que el aislamiento de KVM realmente protege
El aislamiento que proporciona KVM cubre todas las capas de su entorno de servidor:
Sistema de archivos: Sus datos se almacenan dentro de su imagen de VM. Otras máquinas virtuales en el mismo host físico no tienen acceso a su sistema de archivos, independientemente de cómo estén configuradas.
Memoria: La RAM asignada a su VPS está reservada exclusivamente para su VM. Otras máquinas virtuales que se ejecutan en el mismo hardware no pueden leer su espacio de memoria.
Red: Su tráfico se mueve a través de una interfaz de red virtual dedicada. No pasa a través de una pila de red compartida que otros clientes pueden monitorear.
Acceso a la raíz: El control raíz total de su VM le pertenece. No tenemos credenciales de acceso permanentes a su entorno de nivel OS. Nuestro equipo de soporte accede a su servidor solo con su permiso activo y explícito durante una sesión de soporte.
Servidores dedicados: el nivel máximo de privacidad
Para las empresas que necesitan hardware físico compartido cero, un servidor dedicado le da el único arrendamiento en la máquina. Ningún otro cliente comparte la CPU, la RAM, el almacenamiento o la interfaz de red con usted. El servidor físico solo ejecuta sus cargas de trabajo. Esto elimina incluso la exposición teórica que existe cuando varias máquinas virtuales comparten un host físico.
Ofrecemos servidores dedicados a partir de $59/mes en toda nuestra red global.
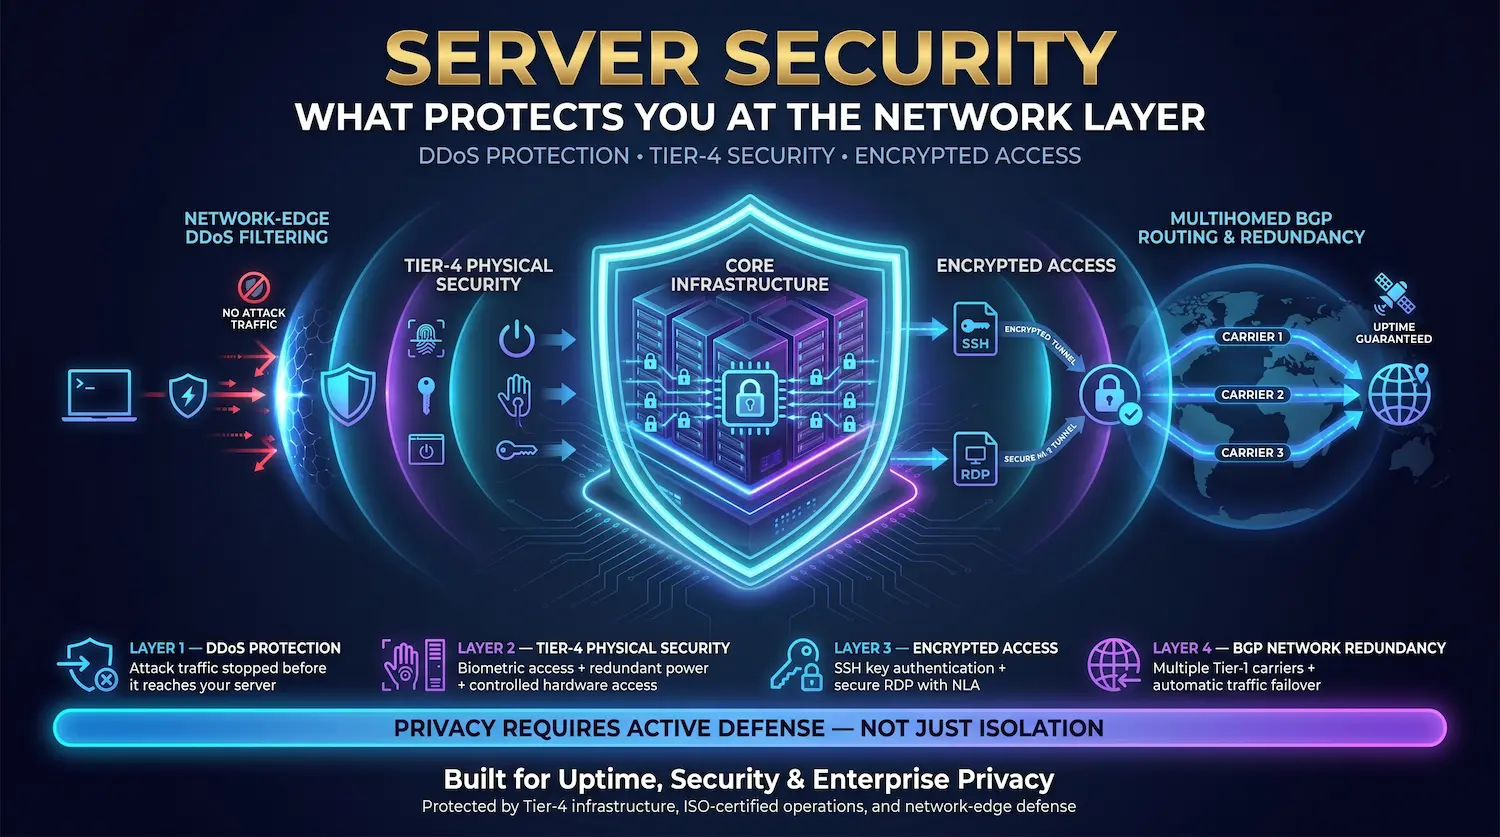
Seguridad del servidor: lo que lo protege en la capa de red
La privacidad a nivel de infraestructura requiere más que el aislamiento entre los clientes. También requiere protección activa contra amenazas externas que intentan comprometer su servidor, interceptar su tráfico o desconectar sus recursos. Esto es lo que se ejecuta en la capa de red para proteger cada servidor que operamos.
Protección DDoS en el borde de la red
Los ataques DDoS no llegan a su servidor en nuestra red. Filtramos el tráfico de ataque en el borde de la red, aguas arriba de su VPS o máquina dedicada. El lavado ocurre antes de que el tráfico de ataque llegue a los recursos de su servidor.
Esto es importante para la privacidad y la disponibilidad. Los ataques DDoS se utilizan con frecuencia como cobertura para intentos de intrusión más específicos. Absorber el ataque en el borde evita que su servidor se vea abrumado, lo que mantiene sus registros limpios y su aplicación funcionando durante un ataque. No configuras nada. La protección está activa desde el momento en que se aprovisiona su servidor.
Acceso seguro al centro de datos físicos
Nuestra infraestructura funciona dentro centros de datos Tier-4 con acceso físico controlado. Tier-4 es la clasificación más alta de centros de datos definida por el Uptime Institute. Requiere energía y refrigeración totalmente redundantes, múltiples rutas de distribución independientes y tolerancia a fallas en cada capa de infraestructura.
El acceso físico al hardware que ejecuta su servidor requiere autenticación biométrica y controles de acceso a nivel de insignia en múltiples puntos de control de seguridad. Ninguna persona no autorizada llega al piso del servidor. El monitoreo continuo en el sitio cubre todos los eventos de acceso durante todo el día.
Acceso encriptado a su servidor
Admitimos métodos de acceso seguro en ambas opciones del sistema operativo:
- VPS Linux: Autenticación basada en claves SSH. No se requiere inicio de sesión con contraseña de texto sin formato. Su clave pública autentica el acceso; Su clave privada nunca deja su control.
- VPS Windows: Protocolo de escritorio remoto con autenticación de nivel de red Las credenciales se validan antes de que la sesión remota esté completamente establecida.
No almacenamos, mantenemos ni tenemos acceso a sus claves privadas SSH ni a sus contraseñas de RDP. El control de acceso es su responsabilidad, que es exactamente cómo debería funcionar en un entorno de alojamiento genuinamente privado.
Infraestructura certificada por ISO con redes BGP multihogar
Nuestra infraestructura opera bajo procesos certificados ISO. Nuestra red es 100% Multihomed: sus rutas de tráfico a través de múltiples operadores de nivel 1 simultáneamente. Ningún operador tiene visibilidad de todo su tráfico, y ninguna falla de red reduce su conexión.
La redundancia de BGP de múltiples proveedores ascendentes significa que incluso si un operador tiene un evento de red, su servidor permanece accesible y su tráfico continúa avanzando por una ruta alternativa.
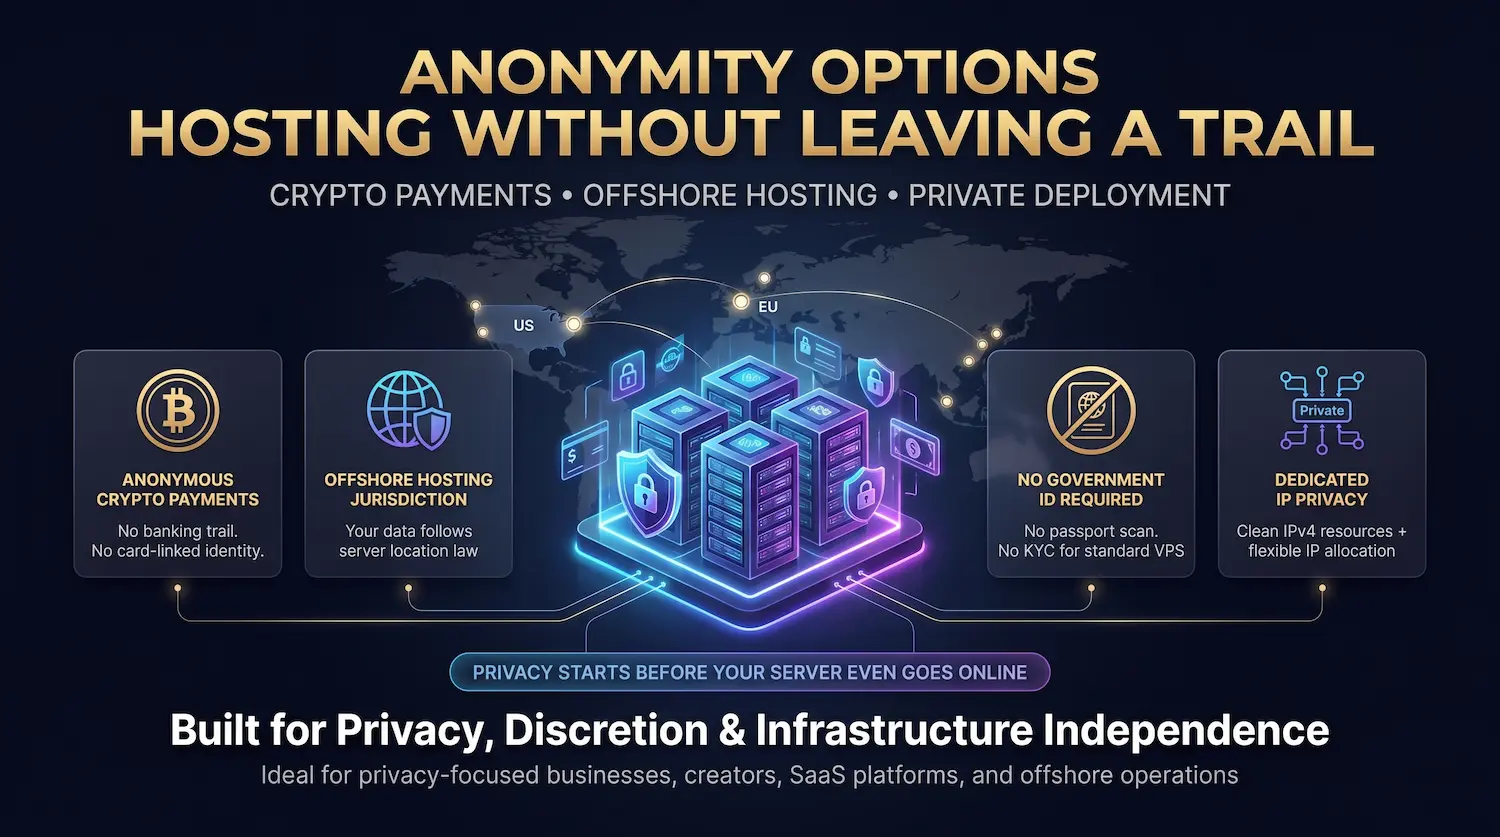
Opciones de anonimato: hospedaje sin dejar rastro
Algunos clientes necesitan más que seguridad técnica. Necesitan el anonimato operativo: la capacidad de implementar infraestructura sin crear un rastro de identidad documentado que vincule su servidor con su información personal o comercial. Apoyamos eso.
Pago anónimo con criptomoneda
Aceptamos Bitcoin y otras criptomonedas en todos nuestros planes: Alojamiento VPS, servidores dedicadosy Arrendamiento de IPv4. El pago criptográfico elimina el rastro del papel financiero que crea la facturación de tarjetas de crédito. No aparece ningún nombre en una transacción con tarjeta. Ningún registro bancario vincula el pago a una identidad.
Para los clientes que necesitan el más alto nivel de separación operativa entre su servidor y su identidad personal, el criptopago es el punto de partida.
Hosting privado para la privacidad de la jurisdicción
El marco legal que rige los datos de su servidor está determinado por dónde se encuentra su servidor físicamente, no dónde vive o dónde está incorporado su negocio. El alojamiento en una jurisdicción fuera de los EE. UU. o la UE coloca sus datos fuera del alcance directo de la ley de citación de EE. UU. y la aplicación de la Directiva de datos de la UE.
Nuestra privado alojamiento Opera en jurisdicciones con fuertes posturas de protección de datos. El alojamiento remoto no hace que la actividad ilegal sea legal. Significa que las solicitudes de los datos de su servidor deben pasar por el proceso legal de la jurisdicción donde opera su servidor, que es una barra materialmente más alta que una solicitud administrativa nacional.
Para Alojamiento VPS remoto Específicamente, los clientes suelen combinar una ubicación de servidor remoto con un pago criptográfico y un correo electrónico centrado en la privacidad para el registro. Esta combinación ofrece el más alto nivel de anonimato operativo disponible en la infraestructura de alojamiento administrado.
No se requiere ID del gobierno para implementaciones estándar
Los planes VPS estándar no requieren verificación de identificación del gobierno. Puede implementar un servidor con una dirección de correo electrónico y un pago criptográfico. Sin escaneo de pasaporte. Sin carga de documento de identidad. No hay paso de verificación de KYC.
Opciones IP flexibles para mayor privacidad
Cada servidor viene con direcciones IPv4 dedicadas. Para los clientes que necesitan rotación de IP, una gama de direcciones o bloques de IP limpios sin historial de reputación previo, nuestro Servicio de arrendamiento IPv4 Proporciona opciones flexibles a partir de $150.01/mes para un bloque completo /24.
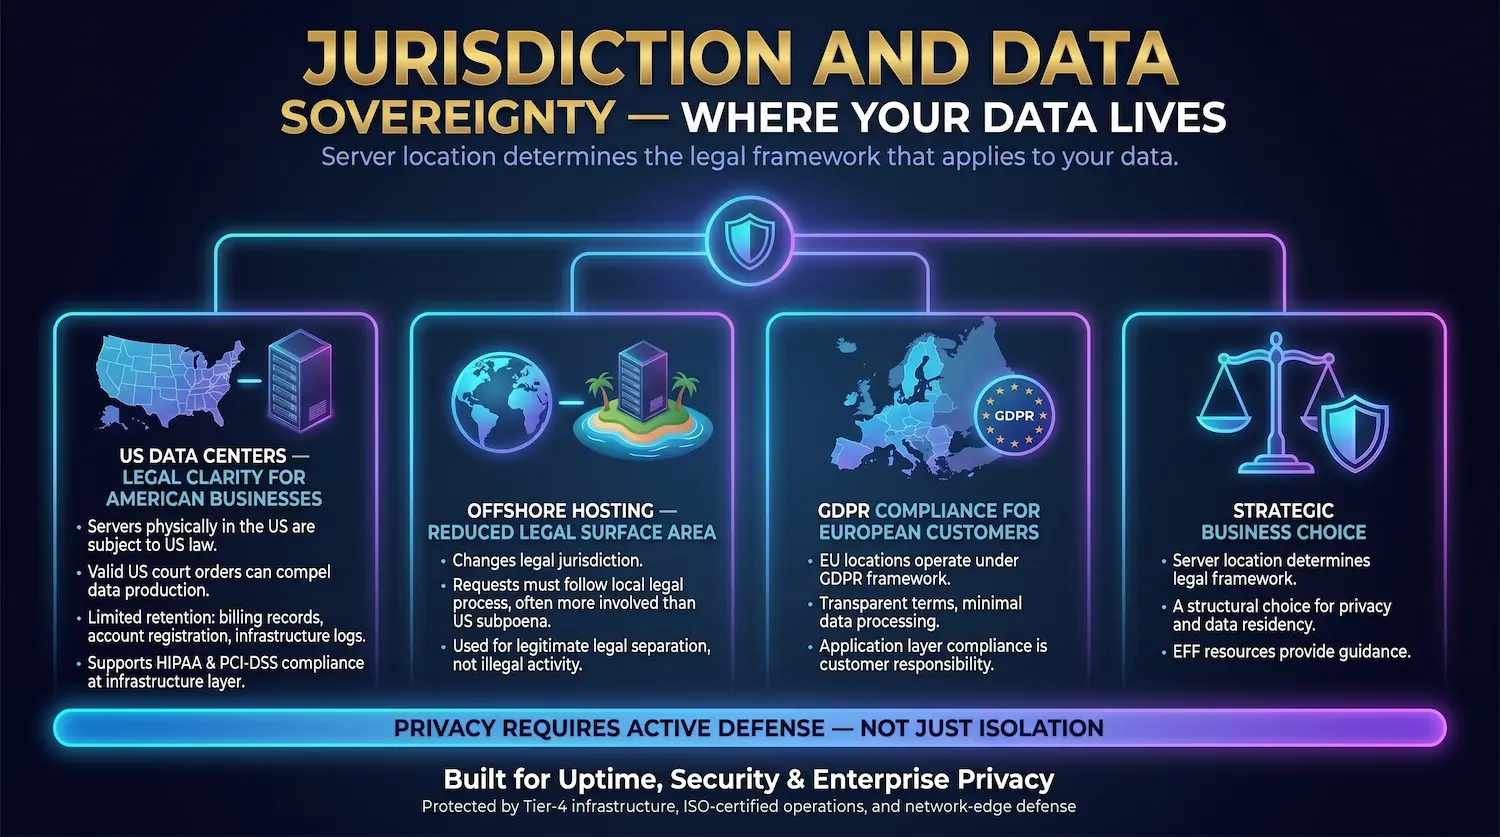
Jurisdicción y soberanía de datos: donde vive su información
La ubicación del servidor determina el marco legal que se aplica a sus datos. Este es uno de los aspectos más importantes y menos discutidos de alojamiento web privado. La mayoría de los proveedores no lo explican claramente. lo haremos
Centros de datos de EE. UU.: claridad legal para las empresas estadounidenses
Los servidores ubicados físicamente en los Estados Unidos están sujetos a la ley estadounidense. Una orden judicial válida de EE. UU. puede obligarnos a producir datos que tenemos sobre su cuenta. Debido a que no conservamos los registros de actividad, los datos que podemos producir bajo dicho pedido se limitan a registros de facturación, información de registro de cuenta y registros de hardware a nivel de infraestructura.
Para las empresas estadounidenses con requisitos de residencia de datos, nuestro Los mejores servidores VPS en los Estados Unidos Admite el cumplimiento de HIPAA y PCI-DSS en la capa de infraestructura. El cumplimiento en la capa de aplicación sigue siendo su responsabilidad.
Eliminar hosting — Área de superficie legal reducida
El alojamiento fuera de los EE. UU. y la UE cambia la jurisdicción legal que rige a su servidor. Las solicitudes de sus datos deben pasar por el proceso legal del país donde se encuentra su servidor. En muchas jurisdicciones privadas, ese proceso es considerablemente más complicado que una citación administrativa estadounidense.
Esta separación legal es una decisión comercial legítima utilizada por empresas SaaS, organizaciones de investigación, periodistas, proveedores de VPN, defensores de la privacidad y desarrolladores que trabajan en proyectos políticamente sensibles. No es una herramienta para la actividad ilegal. Es una elección estructural sobre dónde viven sus datos y quién puede acceder a ellos bajo qué marco legal.
Los Fundación Frontera Electrónica Mantiene recursos detallados sobre cómo la residencia de datos y la jurisdicción interactúan con los derechos de privacidad digital para empresas e individuos.
Cumplimiento de GDPR para clientes europeos
Los clientes que seleccionen ubicaciones de centros de datos basadas en la UE operan bajo el marco de la Regulación General de Protección de Datos de la UE. Operamos con términos contractuales transparentes y no procesamos los datos de los clientes más allá de lo que se requiere para brindar el servicio de alojamiento. El cumplimiento de GDPR en la capa de aplicación (recopilación de datos de usuarios, registros de procesamiento, solicitudes de datos) sigue siendo responsabilidad del cliente.
Atal Networks vs Proveedores estándar — Privacidad de un vistazo
| característica de privacidad | Atal Networks | Anfitrión compartido típico | Proveedor de nube típico |
| Inspección profunda de paquetes | Ninguno | no revelado | varía según el plan |
| Datos vendidos a terceros | Nunca | no revelado | Los modelos financiados con publicidad pueden |
| Registro de actividad | Solo operativo | a menudo si | a menudo si |
| Se acepta el pago criptográfico | Sí | Raramente | No |
| Aislamiento KVM | Sí (VPS y superior) | No | Sí |
| Anonymous deployment | Sí | No | No |
| Alojamiento privado disponible | Sí | Raramente | No |
| Seguridad de acceso físico | Nivel 4 | varía | Nivel 3 o 4 |
| Solicitudes de datos gubernamentales | Solo legal mínimo | varía | puede cumplir proactivamente |
Preguntas frecuentes
¿Puede mi proveedor de alojamiento leer mis archivos y datos?
En el alojamiento compartido, su proveedor tiene acceso a sus archivos a nivel de sistema operativo de forma predeterminada. En el alojamiento VPS aislado con KVM con Atal Networks, su sistema de archivos se ejecuta dentro de una máquina virtual aislada que nuestra pila de infraestructura no puede leer durante el funcionamiento normal. Nuestro equipo de soporte solo accede a su servidor con su permiso activo directo durante una sesión de soporte en vivo.
¿Atal Networks vende datos de clientes?
No. No vendemos, compartimos ni monetizamos los datos de los clientes de ninguna forma. Nuestra única fuente de ingresos son las tarifas de alojamiento. No tenemos asociaciones publicitarias, ni arreglos de corredor de datos, ni herramientas de análisis de terceros que accedan a los datos de su servidor o patrones de tráfico.
¿Qué es la inspección profunda de paquetes y lo usa Atal Networks?
Inspección profunda de paquetes es una técnica de red que lee el contenido de sus paquetes de datos en lugar de solo los encabezados de enrutamiento. Los ISP y algunos proveedores de alojamiento lo usan para crear perfiles de usuario, aplicar políticas de contenido o vender datos de comportamiento a los anunciantes. Atal Networks no realiza una inspección profunda de paquetes en el tráfico de clientes. Nuestro monitoreo de red solo lee encabezados de paquetes: datos de origen, destino y volumen necesarios para el enrutamiento y la detección de DDoS.
¿Es más privado el alojamiento VPS que el alojamiento compartido?
significativamente más privado. El alojamiento compartido coloca a varios clientes dentro de la misma instancia del sistema operativo sin separación de memoria o del sistema de archivos entre ellos. KVM VPS ofrece a cada cliente una máquina virtual totalmente independiente con su propio kernel, asignación de memoria e interfaz de red. Ningún otro cliente en el mismo host físico puede acceder a sus datos o ver su tráfico.
¿Qué sucede si un gobierno solicita mis datos de Atal Networks?
Cumplimos únicamente con las órdenes legales válidas dirigidas a nosotros bajo la ley de la jurisdicción donde opera su servidor. No compartimos datos proactivamente con las agencias gubernamentales. Debido a que no retenemos registros de actividad, los datos disponibles bajo cualquier solicitud legal se limitan a registros de facturación, detalles de registro de cuenta y registros de infraestructura a nivel de hardware. Le notificamos de cualquier solicitud que recibamos en la medida en que la ley nos permita hacerlo.
¿Es legal hospedaje en offshore?
Sí. Localizar su servidor en un país que no sea el suyo es completamente legal. Hosting Offshore cambia la jurisdicción legal que rige los datos de su servidor; no protege sus actividades de las leyes de su propio país. Es una decisión de infraestructura estándar utilizada por empresas, investigadores, defensores de la privacidad, periodistas y operadores de servicios VPN en todo el mundo.
¿Atal Networks cumple con el RGPD?
Los clientes que seleccionan ubicaciones de centros de datos basadas en la UE pueden operar bajo una infraestructura compatible con GDPR. No procesamos los datos de los clientes más allá de lo que se requiere para brindar el servicio de alojamiento y mantener la facturación. El cumplimiento de GDPR a nivel de aplicación, cómo recopila, almacena y procesa los datos de sus usuarios, es responsabilidad del cliente.
Hospede con un proveedor que respete su privacidad
Ejecutamos infraestructura. No realizamos vigilancia.
Cada plan que ofrecemos le brinda recursos aislados de KVM, protección de DDoS de capa de red, acceso al servidor cifrado y control total de la raíz. Nuestro Planes VPS Comience en $6.99/mes y cubra ocho ciudades de EE. UU. más ubicaciones en Europa, Asia y América Latina. Nuestro servidores dedicados Comience en $59/MO para empresas que necesitan hardware exclusivo con cero arrendamiento compartido.
Si su carga de trabajo requiere una separación legal adicional, nuestro Alojamiento remoto Opera en jurisdicciones con una sólida postura de protección de datos y apoya el pago de criptomonedas en todos los planes.
Sus datos no nos pertenecen. Te pertenece.
Obtenga alojamiento privado desde $6.99/mes
Publicado por el equipo de seguridad de Atal Networks. Atal Networks ha operado la infraestructura de alojamiento durante más de 16 años, atendiendo a más de 36.000 clientes en 196 países de más de 213 ubicaciones de centros de datos en todo el mundo.