 Ir al contenido



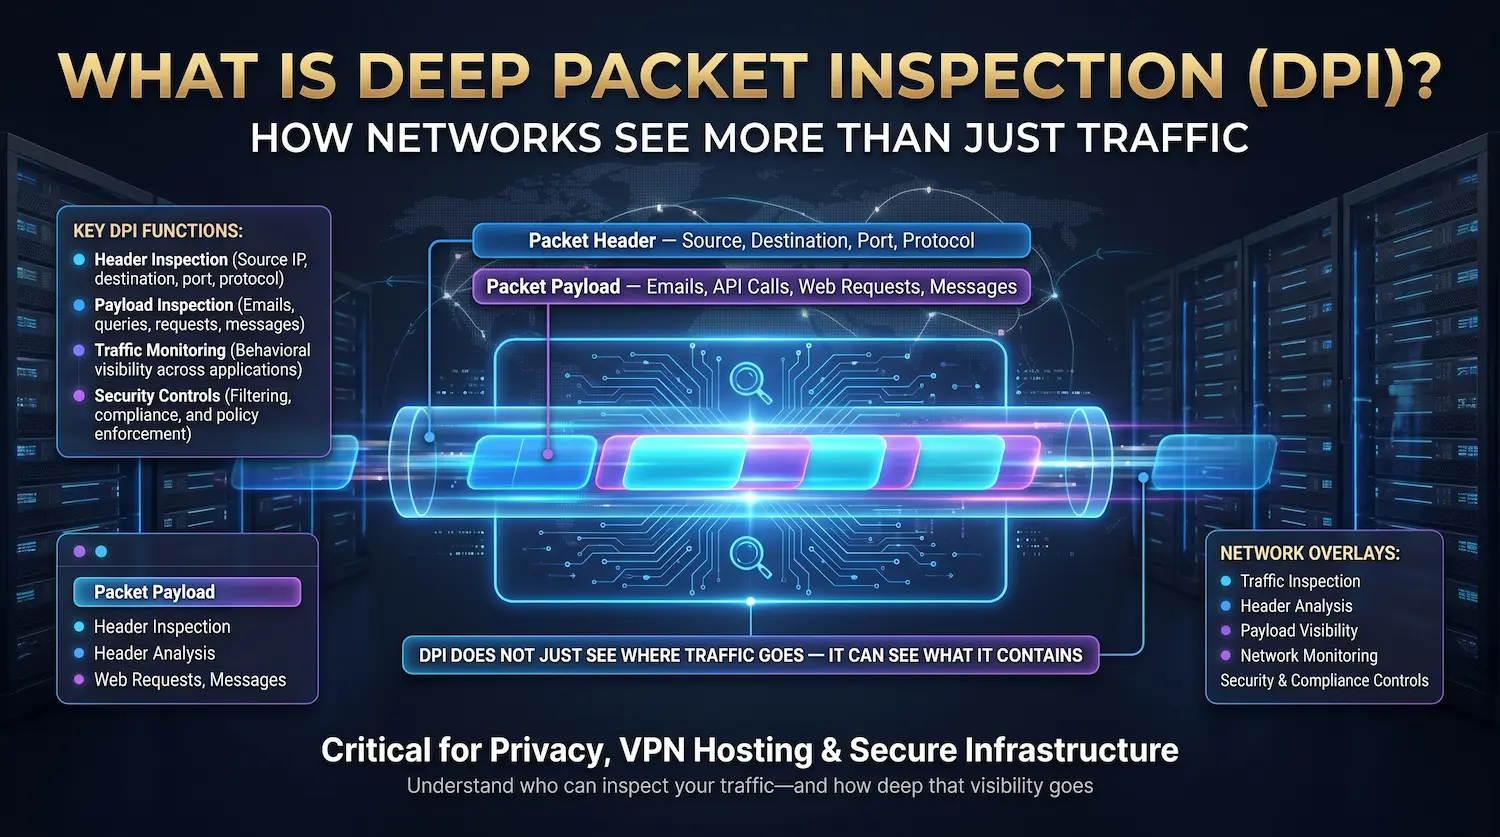
Definición rápida: Deep Packet Inspection (DPI) es un método de análisis de tráfico de red que lee tanto el encabezado como la carga total de datos de cada paquete que pasa por un punto de control de la red. Opera en la capa 7 del modelo OSI, la capa de aplicación, y brinda a los operadores de red una visibilidad completa de lo que se mueve a través de su infraestructura en tiempo real.
La mayoría de las herramientas de seguridad de red leen solo la etiqueta de un paquete. DPI abre el paquete y lee lo que hay dentro.
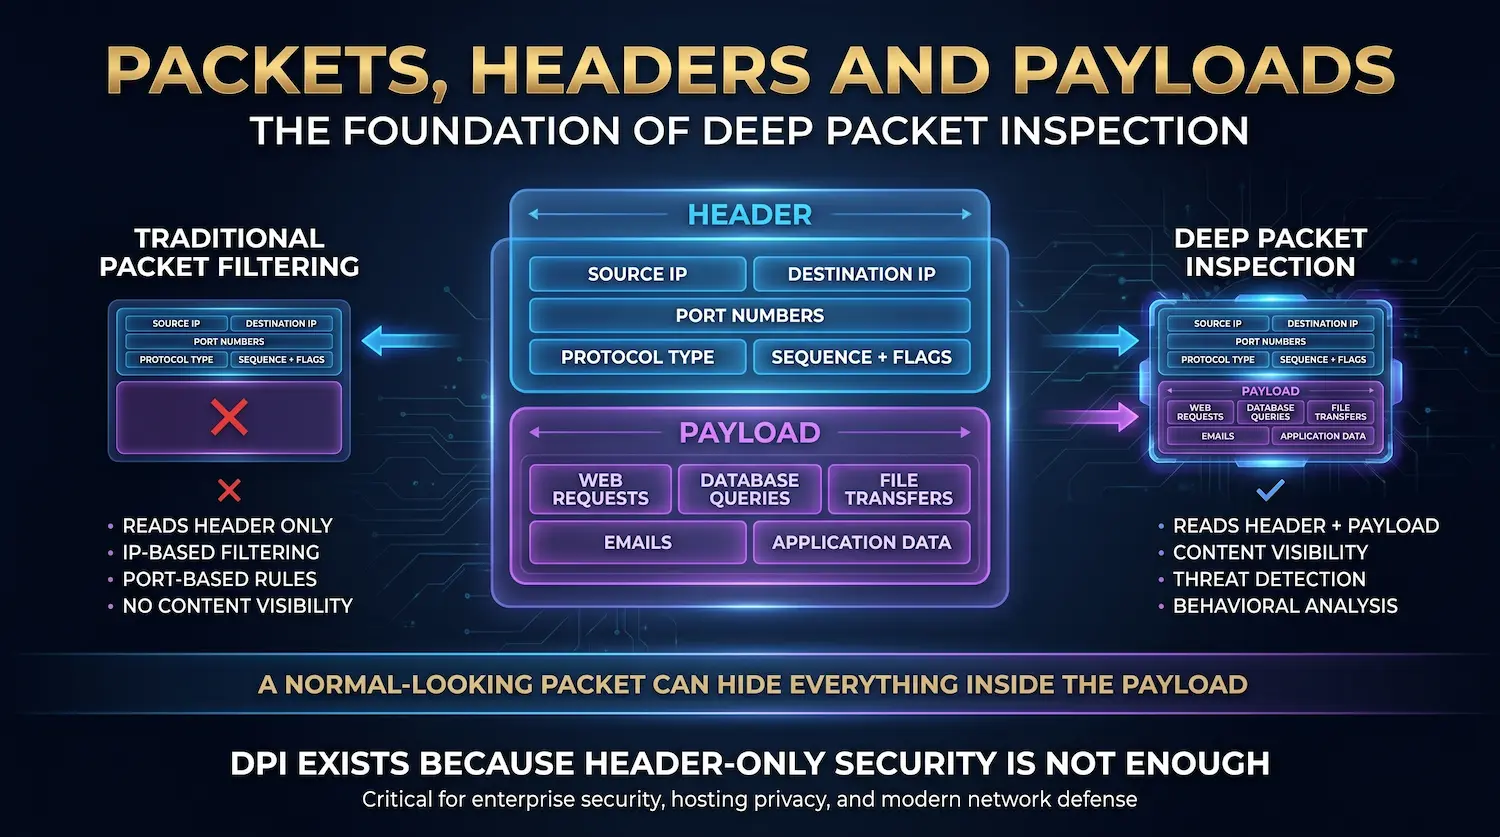
Cada pieza de datos que viaja a través de una red se mueve como un paquete: un pequeño paquete de información con una etiqueta de enrutamiento (encabezado) y una sección de contenido de datos (carga útil). Los cortafuegos tradicionales solo miran la etiqueta de enrutamiento. Comprueban a dónde va el paquete y de dónde vino. Eso es todo.
DPI va más allá. Lee el contenido real dentro del paquete. Esta capacidad es como la infraestructura moderna detecta malware oculto, se detiene Ataques DDoS, hace cumplir las políticas de datos y administra el rendimiento de la red a escala.
Atal Networks opera DPI en más de 213 centros de datos en más de 196 países. Nuestra protección DDoS a nivel de red, que protege a más de 36.000 servidores dedicados y clientes VPS, se ejecuta en DPI como motor de detección principal. Este artículo explica exactamente cómo funciona, por qué es importante y qué significa para su infraestructura.
índice
- Paquetes, encabezados y cargas útiles: la base
- Cómo funciona la inspección profunda de paquetes
- DPI vs. Inspección de paquetes con estado: una comparación directa
- DPI y el modelo OSI
- Las tres técnicas de análisis de DPI
- Seis casos de uso de DPI del mundo real
- DPI en servidores dedicados frente a VPS: una diferencia crítica
- DPI y tráfico encriptado: el desafío TLS
- DPI y BGP: cómo funciona la mitigación de ataques a nivel de red
- DPI y VPN: ambos lados de la relación
- Privacidad, posición legal y neutralidad de la red
- Ventajas y desventajas de DPI
- Herramientas DPI: la pila de tecnología
- Qué significa DPI para la seguridad de su servidor
- Preguntas frecuentes sobre la inspección profunda de paquetes
Paquetes, encabezados y cargas útiles: la base
Un paquete de datos es la unidad básica de comunicación a través de cualquier red IP. Cada paquete tiene dos partes: un encabezado que transporta información de direccionamiento y una carga útil que transporta los datos reales que se están transmitiendo.
Comprender esta estructura es esencial antes de explicar qué hace DPI de manera diferente a los métodos anteriores.
Los encabezamiento Contiene:
- Dirección IP de origen (de donde proviene el paquete)
- Dirección IP de destino (a dónde se dirige)
- Números de puerto de origen y destino
- Tipo de protocolo (TCP, UDP, ICMP, etc.)
- Número de secuencia de paquetes y banderas
Este es el sobre. Le dice a la red dónde entregar el paquete. Filtrado de paquetes tradicional y temprano Cortafuegos con estado Lee solo este sobre. Toman decisiones de permitir o bloquear basadas solo en direcciones IP y números de puerto.
Los carga útil es el contenido dentro del sobre. Contiene los datos reales: una solicitud de página web, una consulta de base de datos, un archivo que se transfiere, una secuencia de video, una instrucción de comando y control de malware o datos que se filtran desde su red.
Cuando un sistema de seguridad lee solo el encabezado, funciona ciego a la carga útil. Un paquete con un encabezado de aspecto perfectamente normal puede llevar ransomware. Puede llevar números de tarjetas de crédito robados que se dirigen al servidor de un atacante. Puede llevar un comando de botnet disfrazado de tráfico del navegador.
DPI resuelve este punto ciego. Lee la carga útil.
Cómo funciona la inspección profunda de paquetes
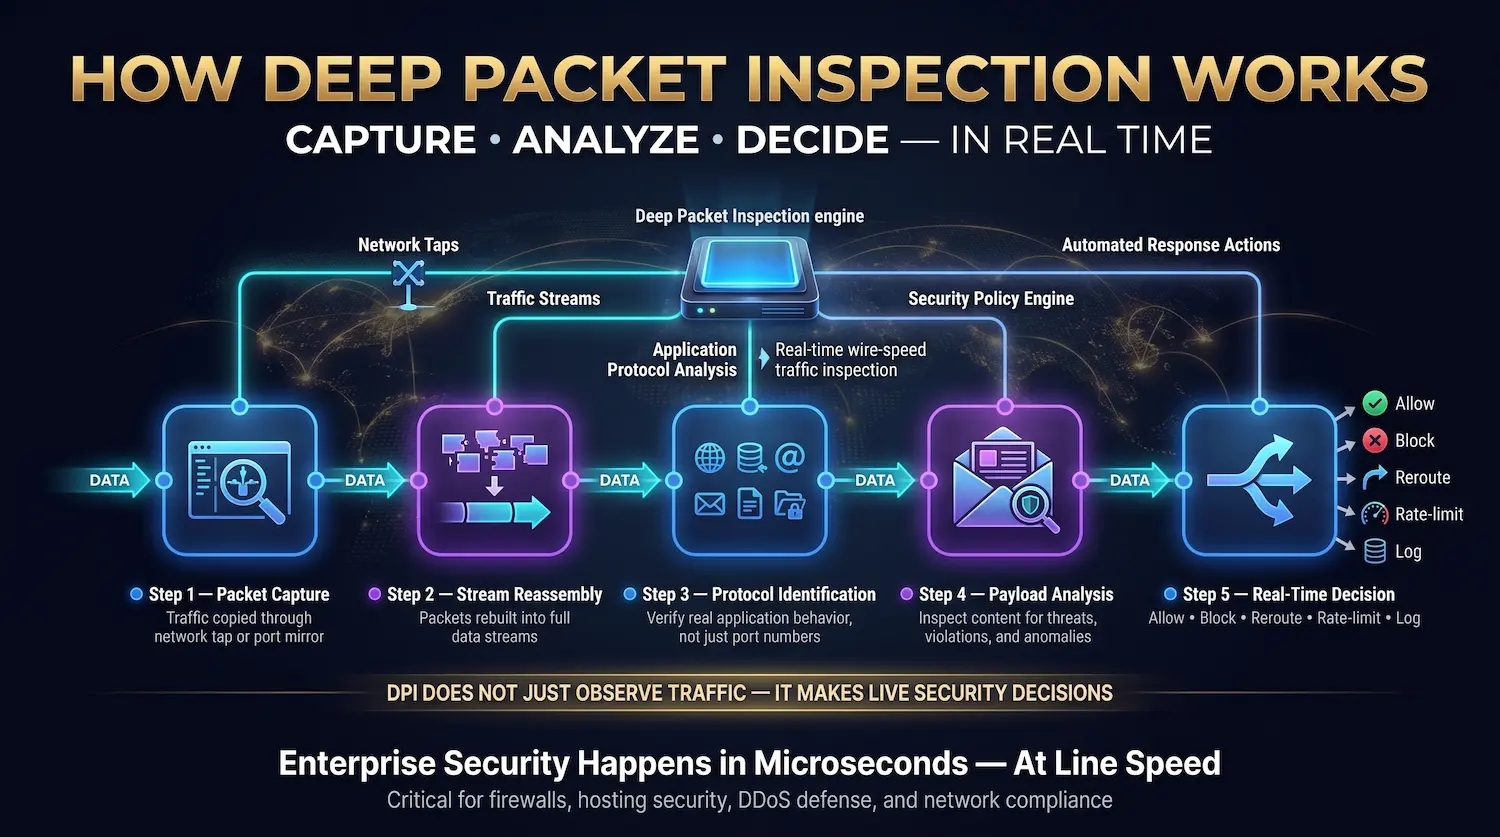
La inspección profunda de paquetes funciona interceptando paquetes en un punto de control de la red, reensamblarlos en flujos de datos, identificando el protocolo de aplicación en uso y analizando el contenido de la carga útil con un conjunto de reglas de detección, todo en tiempo real, a la velocidad del cable.
Aquí está el proceso completo, paso a paso:
Paso 1 — Captura de paquetes
Los paquetes ingresan al dispositivo DPI a través de un grifo de red o un espejo de puerto. Un toque de red copia pasivamente el tráfico desde un enlace. Un espejo de puerto (a veces llamado puerto span) duplica el tráfico de un conmutador a un puerto de monitoreo. Cualquier método le da al motor DPI acceso a cada paquete sin interrumpir el flujo.
El hardware moderno de DPI diseñado por un propósito procesa el tráfico a 10 Gbps a 100 Gbps sin agregar una latencia mensurable. DPI basado en software que se ejecuta en servidores de propósito general puede manejar volúmenes más bajos, pero puede introducir la latencia bajo una carga pesada.
Paso 2: Reensamblaje de la corriente
Muchos ataques dividen su carga útil en varios paquetes para evadir la detección. Una firma de malware distribuida en 10 paquetes separados parece limpio cuando se examina paquete por paquete. DPI vuelve a ensamblar paquetes relacionados en su flujo de datos completo antes del análisis. Este paso es crítico para detectar técnicas de evasión basadas en fragmentación.
Paso 3: Identificación del protocolo
El motor DPI identifica el protocolo de aplicación que se está utilizando. Esto va mucho más allá de verificar el número de puerto. Se supone que el puerto 443 transporta tráfico HTTPS, pero DPI verifica que el tráfico realmente se comporta como HTTPS. Puede detectar cuándo una aplicación de igual a igual se está disfrazando de tráfico web en el puerto 80 o cuando el malware está utilizando DNS (puerto 53) para túnel de datos salientes.
de acuerdo con Publicación especial NIST 800-41, la identificación precisa del protocolo en la capa de aplicación es un requisito central para la efectividad del firewall de próxima generación. DPI ofrece esta identificación de manera confiable, incluso cuando los atacantes intentan disfrazar el tráfico.
Paso 4: Análisis de la carga útil
El motor analiza el contenido de la carga útil contra tres tipos de reglas (detalladas en la siguiente sección). Este análisis verifica las firmas de amenazas conocidas, las violaciones de reglas de protocolo y las anomalías de comportamiento, simultáneamente.
Paso 5 — Decisión en tiempo real
Según el resultado del análisis, el motor DPI realiza una de cinco acciones:
| Acción | Descripción |
| Permitir | El paquete pasa normalmente |
| Bloquear | se deja caer el paquete; Conexión terminada |
| Desviar a | Paquete redirigido al centro de cuarentena o fregado |
| limitar | Se permiten paquetes, pero el ancho de banda a ese flujo se ajusta |
| Registro y alerta | el paquete pasa; El administrador es notificado para su revisión |
Todo el proceso (captura, reensamble, identificación, análisis, decisión) toma microsegundos. En nuestros centros de datos, esto sucede a la velocidad de la línea sin interrumpir el rendimiento de la red de su servidor.
DPI vs. Inspección de paquetes con estado: una comparación directa
La inspección de paquetes con estado (SPI) realiza un seguimiento del estado de las conexiones de red activas y filtra el tráfico en función de los datos de encabezado en las capas 3 y 4. La inspección profunda de paquetes llega a la capa 7 y lee el contenido de la carga útil real, lo que le brinda una visibilidad a nivel de aplicación que SPI no puede proporcionar.
Esta es la confusión más común en la seguridad de la red. Ambos métodos inspeccionan los paquetes, pero funcionan a profundidades muy diferentes.
| Característica | Inspección de paquetes con estado (SPI) | Inspección profunda de paquetes (DPI) |
| Capas OSI | 3–4 (red + transporte) | 3–7 (hasta la aplicación) |
| lecturas | Solo encabezado (IP, puerto, estado del protocolo) | Encabezado + contenido de carga completa |
| Conciencia de la aplicación | No | Sí |
| Puede identificar aplicaciones específicas | No | Sí |
| Detecta malware en la carga útil | No | Sí |
| Captura ataques de disfraz de protocolo | No | Sí |
| Inspección SSL/TLS | No | Sí (con descifrado) |
| Costo de rendimiento | Bajo | Más alto (compensado por hardware dedicado) |
| mejor para | Reglas básicas de firewall, NAT y seguimiento de conexión | Detección avanzada de amenazas, QoS, mitigación DDoS, DLP |
SPI fue el estándar de la industria durante los años 1990 y 2000. Funciona para el control perimetral básico. El problema es que las amenazas modernas no se revelan en los encabezados de paquetes. El ransomware, las herramientas de robo de datos y las amenazas persistentes avanzadas (APT) explotan el punto ciego de la carga útil que SPI deja abierto.
DPI cierra ese punto ciego por completo.
DPI y el modelo OSI
La inspección profunda de paquetes opera principalmente en la capa 7 del Modelo OSI — La capa de aplicación — aunque también procesa datos en las capas 3 a 6 durante su análisis. Este alcance de capa 7 es lo que separa DPI de cada método de inspección de paquetes anterior.
Los Modelo OSI Define siete capas de comunicación de red:
| Capa OSI | Nombre | lo que maneja |
| Capa 7 | Solicitud | Protocolos orientados al usuario: HTTP, HTTPS, DNS, SMTP, FTP, VoIP |
| Capa 6 | Presentación | Encriptación, compresión, formato de datos (TLS/SSL vive aquí) |
| Capa 5 | Sesión | Gestión de sesiones, protocolo de autenticación |
| Capa 4 | Transporte | TCP/UDP, números de puerto, segmentación |
| Capa 3 | RED | Direcciones IP, enrutamiento |
| Capa 2 | Enlace de datos | Direcciones MAC, reenvío a nivel de conmutador |
| Capa 1 | Físico | Cables, señales, hardware |
El filtrado de paquetes tradicional funciona en las capas 3 y 4. Lee direcciones IP y números de puerto. La inspección con estado agrega el seguimiento de la conexión en la capa 4, pero no va más allá.
DPI llega a la capa 7. En esta capa, el sistema puede ver:
- La aplicación específica que genera el tráfico (Chrome, Firefox, Slack, BitTorrent)
- El contenido exacto de la solicitud HTTP o la consulta DNS
- El comando se está ejecutando a través de una sesión SSH
- El archivo se transfiere a través de FTP
- El códec utilizado por una aplicación VoIP
Esta es la razón por la que los sistemas habilitados para DPI pueden identificar una transferencia de BitTorrent disfrazada de tráfico HTTP en el puerto 80 o un ataque de túnel DNS que exfiltra datos una pequeña consulta a la vez. Ninguno de estos ataques es visible debajo de la capa 7.
Las tres técnicas de análisis de DPI
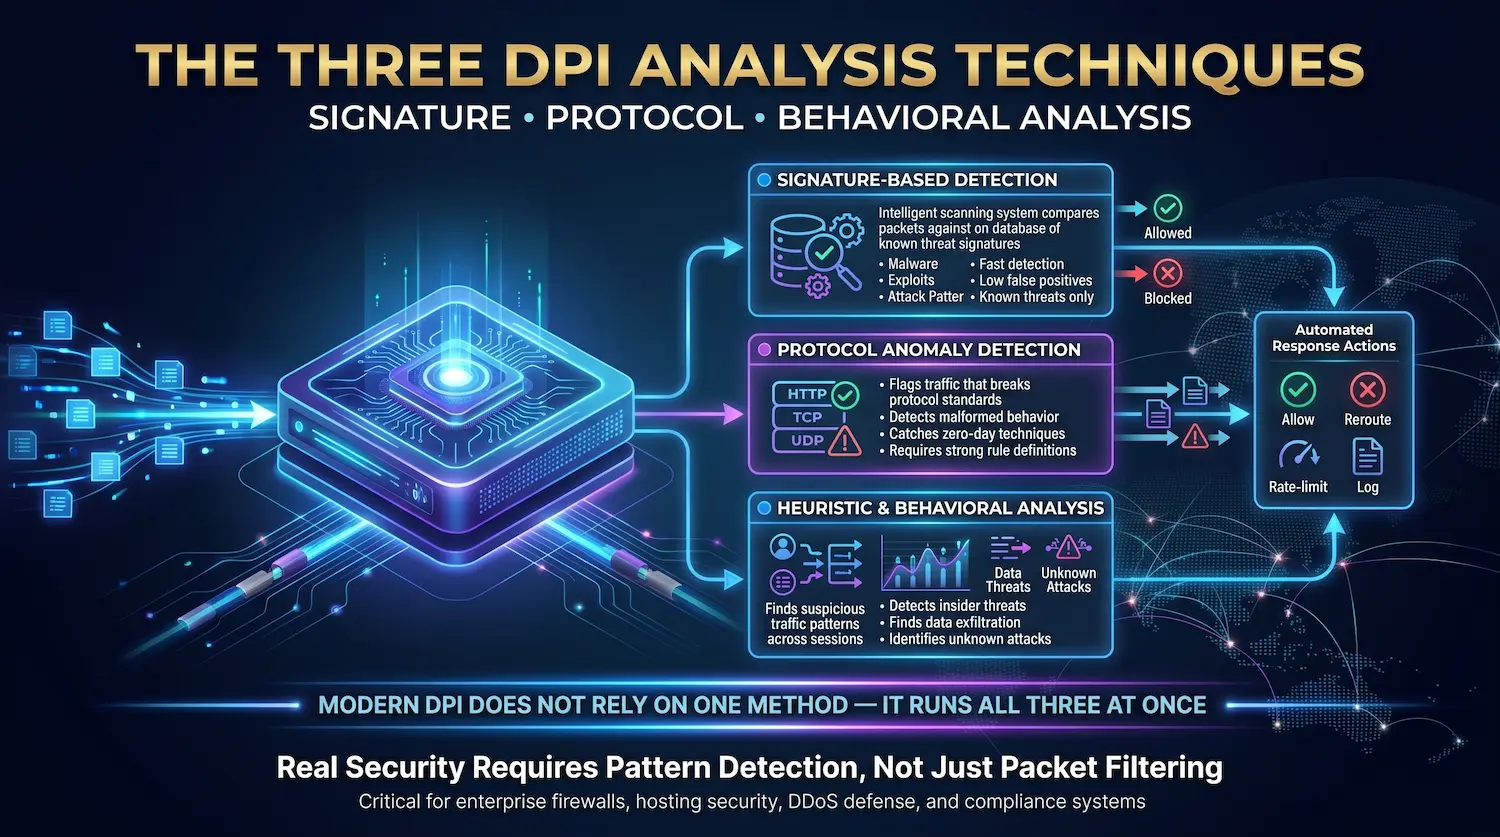
DPI utiliza tres métodos de análisis básicos: detección basada en firma para amenazas conocidas, detección de anomalías de protocolo para violaciones de reglas y análisis heurístico o de comportamiento para patrones desconocidos. Los sistemas DPI empresariales modernos funcionan los tres simultáneamente.
Detección basada en firma
El sistema mantiene una base de datos continuamente actualizada de firmas de amenazas conocidas. Cada firma es un patrón preciso: una secuencia de bytes, una cadena o un marcador de comportamiento, vinculado a una familia de malware específica, un kit de exploits o una herramienta de ataque.
Cada carga útil de paquetes se compara con esta base de datos en tiempo real. Cuando se encuentra una coincidencia, el motor DPI actúa de inmediato. Las bases de datos de firmas de proveedores como Snort y Suricata contienen decenas de miles de firmas que cubren malware, exploits, abusos de protocolo y patrones de fuga de datos.
Fuerza: Muy rápido y preciso para las amenazas conocidas. Las tasas de falsos positivos son bajas porque las firmas son específicas.
Limitación: Solo detecta amenazas ya en la base de datos. Un nuevo ataque sin firma previa pasa sin ser detectado hasta que se actualice la base de datos.
Detección de anomalías de protocolo
Esta técnica no busca cosas malas por su nombre. Define cómo se ve "correcto" para cada protocolo, según estándares oficiales como RFC 791 para IP y RFC 1122 para estándares de Internet — y marca cualquier cosa que se desvíe.
Se marca un paquete HTTP que viola la especificación HTTP/1.1. Se marca una respuesta de DNS mayor que el límite de 512 bytes establecido por el estándar DNS original. Se marca un protocolo de enlace TCP que no sigue la secuencia estándar SYN-SYN/ACK-ACK.
The approach follows what security teams call “default deny” — only traffic that conforms completely to its stated protocol is allowed to pass without scrutiny.
Fuerza: Atrapa ataques de día cero y nuevas técnicas de explotación porque no se requiere conocimiento previo de la amenaza. Cualquier comportamiento mal formado o fuera de especificaciones desencadena una bandera.
Limitación: Mayor complejidad de configuración. Requiere reglas de definición de protocolo bien mantenidas para evitar exceso de falsos positivos.
Análisis heurístico y conductual
Los sistemas DPI modernos agregan una tercera capa: modelos de aprendizaje automático que analizan patrones de tráfico en sesiones y flujos completos, no paquetes individuales.
Una única consulta de DNS saliente a un dominio desconocido es normal. Doscientas consultas de DNS por minuto a docenas de dominios rotativos es un signo de libro de texto de tráfico de comandos y control basado en DNS. Se espera un solo comportamiento de carga de archivos. Una máquina que carga 40 GB a una IP externa a las 3:00 am es un evento de filtración de datos.
El análisis heurístico identifica estos patrones incluso cuando cada paquete individual está bien formado y pasaría solo las comprobaciones de firma y protocolo.
Fuerza: Captura ataques novedosos, amenazas internas y robo de datos bajos y lentos que evaden tanto el análisis de firma y protocolo.
Limitación: mayores requisitos computacionales. Requiere datos de entrenamiento y ajuste para minimizar los falsos positivos en entornos de producción.
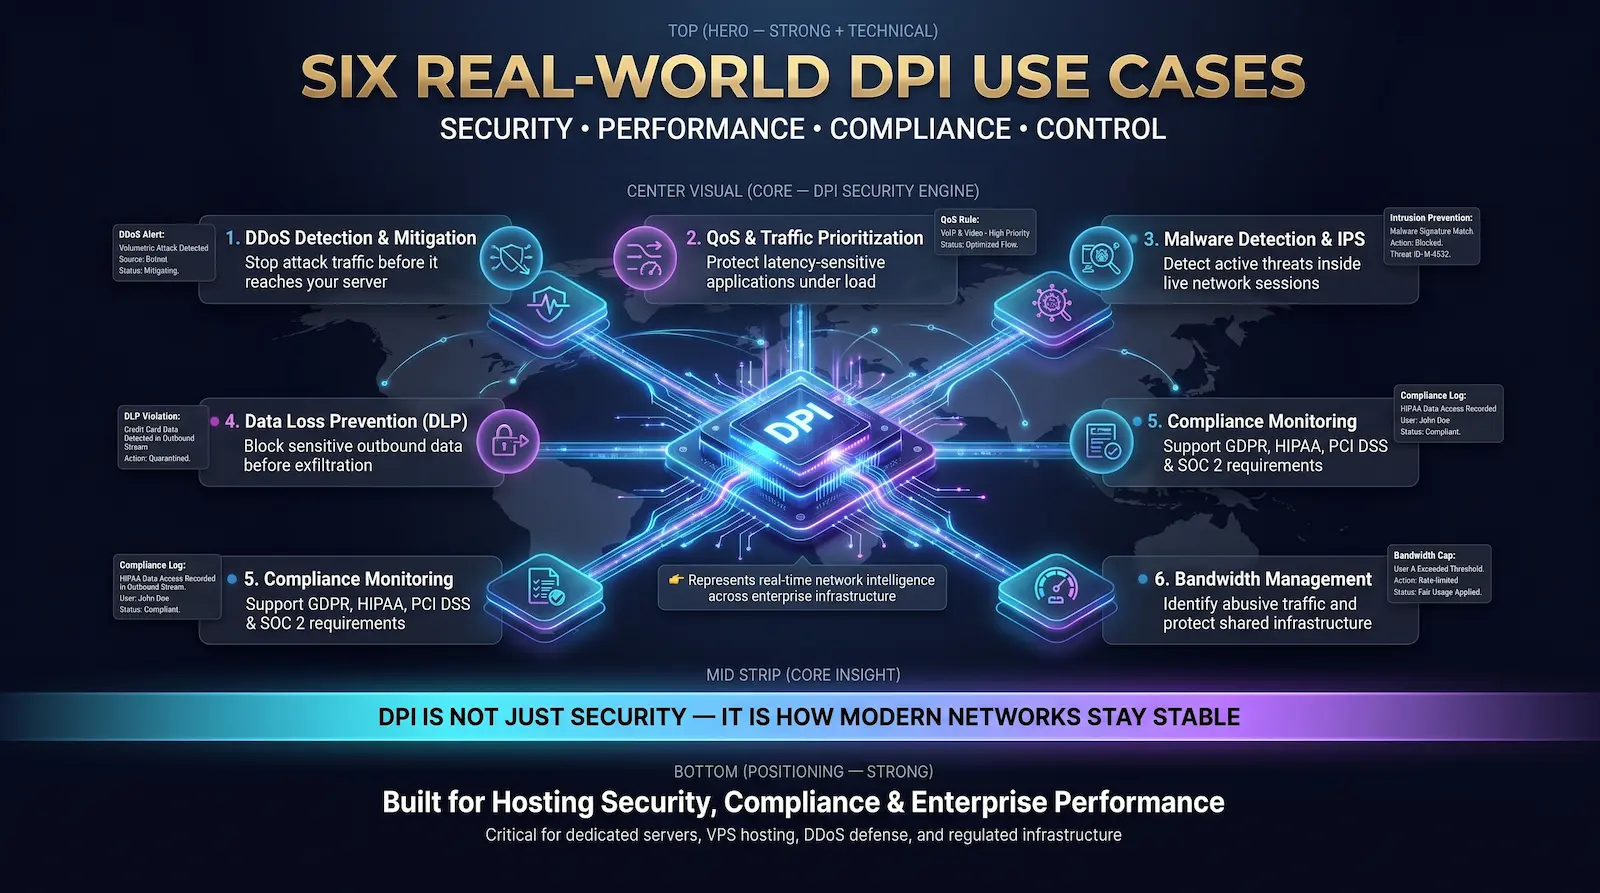
Seis casos de uso de DPI del mundo real
1. Detección y mitigación de ataques DDoS
Los ataques DDoS generan tráfico malicioso a gran volumen para abrumar a un servidor. DPI detecta patrones de ataque a nivel de paquetes y los bloquea antes de que lleguen a su infraestructura, filtrando el tráfico de ataque y permitiendo el paso de usuarios legítimos.
Esta es la aplicación más directa de DPI para nuestros clientes en Atal Networks. Ataques DDoS han crecido en escala dramáticamente: según el Informe de amenaza CISA 2024, los ataques DDoS volumétricos ahora superan de forma rutinaria 1 Tbps. Ningún servidor puede absorber ese volumen sin protección aguas arriba.
DPI identifica patrones DDoS en el borde de la red:
- Ataques volumétricos: Picos repentinos de miles de IP de origen, a menudo utilizando técnicas de inundación UDP o de inundación ICMP
- Ataques de protocolo: Inundaciones SYN que explotan el protocolo de enlace de TCP, que consumen el estado de conexión en el servidor de destino
- Ataques de capa de aplicación: Inundaciones HTTP que envían solicitudes de aspecto válido a los recursos del servidor de escape
- Ataques de amplificación: Ataques de reflexión DNS o NTP que utilizan protocolos legítimos para generar un volumen de tráfico masivo
Nuestros sistemas DPI en cada uno de nuestros 213+ puntos de presencia identifican estos patrones en tiempo real y eliminan el tráfico de ataque en el borde de la red, antes de que llegue a su servidor dedicado o VPS. Así es como mantenemos un SLA de tiempo de actividad de 99.99% incluso durante las campañas de ataque activas.
2. Priorización de tráfico de red y QoS
DPI permite la gestión de calidad de servicio (QoS) al identificar exactamente qué aplicación genera cada flujo de tráfico y aplicar reglas de prioridad que garantizan que las aplicaciones sensibles a la latencia siempre obtengan el ancho de banda que necesitan.
Sin DPI, una red trata a todos los paquetes por igual. Una transferencia de copia de seguridad de archivos compite por el ancho de banda con una videollamada en vivo. Una descarga de igual a igual consume recursos que deberían ir a una transacción de base de datos crítica empresarial.
Con DPI, la red sabe la diferencia. puede:
- Priorice los paquetes de VoIP y videoconferencia para minimizar los problemas de calidad de las llamadas
- Garantice una asignación de ancho de banda consistente para aplicaciones en tiempo real
- Tráfico de transferencia de peer-to-peer y voluminoso de tarifas durante las horas pico
- Asegúrese de que el tráfico de aplicaciones SaaS obtiene una entrega de baja latencia
Para clientes que ejecutan plataformas comerciales, servicios de transmisión en vivo o análisis en tiempo real en nuestro servidores bare metal, la gestión de QoS a través de DPI es lo que hace que esas aplicaciones funcionen de manera confiable bajo carga.
3. Detección de malware y prevención de intrusiones
DPI es el motor de detección dentro de cada sistema moderno de detección de intrusiones (IDS) y del sistema de prevención de intrusiones (IPS). Atrapa malware que ya ha violado el perímetro al leer el contenido de las sesiones de red activas.
Un cortafuegos perimetral detiene amenazas en la puerta. Pero las amenazas que atraviesan la puerta, las cargas útiles de phishing, las descargas drive-by, las credenciales comprometidas, necesitan una capa de detección diferente. DPI lo proporciona analizando todo el tráfico interno y saliente, no solo el tráfico entrante.
detecta:
- Baliza de malware a servidores de comando y control en IP externas
- Ransomware cifrando archivos y generando volúmenes de tráfico interno anormales
- Herramientas de robo de credenciales Envío de datos de autenticación a destinos externos
- Gusanos que se mueven lateralmente a través de segmentos de red interna
Herramientas de código abierto como suricata y Detección de intrusión basada en DPI de Snort Power para organizaciones de todos los tamaños. Los entornos empresariales se colocan encima del hardware DPI patentado para entornos de alto rendimiento. Suricata, por ejemplo, admite la inspección de subprocesos múltiples a 100 Gbps con la configuración de hardware correcta.
4. Prevención de pérdida de datos (DLP)
La prevención de pérdida de datos basada en DPI detecta patrones de datos confidenciales en el tráfico de salida y bloquea las transferencias antes de que se completen. Atrapa el robo de datos en tiempo real, no después de que haya ocurrido una violación.
Las organizaciones que manejan datos de tarjetas de crédito (alcance PCI DSS), registros de pacientes (alcance HIPAA) o secretos comerciales configuran reglas de DPI para detectar patrones de datos específicos en el tráfico de salida:
- Números de tarjeta de pago (secuencias de 16 dígitos que coinciden con formatos PAN)
- Números de seguridad social y formatos de identificación nacional
- Identificadores de registros de salud del paciente
- Volcados de registros de bases de datos con patrones de datos estructurados
Cuando un sistema DPI ve estos patrones en una conexión saliente, especialmente con direcciones IP externas desconocidas, bloquea la transferencia y alerta al equipo de seguridad. Así es como las organizaciones detectan el robo de datos internos y la exfiltración impulsada por malware antes de que un pequeño incidente se convierta en una violación reportable.
5. Monitoreo de cumplimiento normativo
DPI proporciona la monitorización y el registro continuos de tráfico que los marcos de cumplimiento de HIPAA, PCI DSS, GDPR y SOC 2 requieren para las organizaciones que manejan datos confidenciales en tránsito.
RGPD (Artículo 32) Requiere medidas técnicas apropiadas para garantizar la seguridad de los datos personales en el tratamiento, incluso durante la transmisión. HIPAA requiere que las entidades cubiertas implementen medidas técnicas de seguridad que protejan contra el acceso no autorizado a información de salud protegida electrónica a través de redes. Requisito 10 de PCI DSS exige el registro y monitoreo de todo el acceso a los recursos de red y datos del titular de la tarjeta.
DPI genera los registros de nivel de paquete y las alertas que necesitan estos marcos. Proporciona evidencia de que el tráfico que contiene datos confidenciales fue monitoreado, que las transferencias no autorizadas fueron bloqueadas y que la organización puede detectar y responder a las violaciones de las políticas de manejo de datos en tiempo real.
En Atal Networks, nuestra infraestructura admite implementaciones de servidores dedicados compatibles con GDPR e HIPAA. Nuestro Seguridad de red Stack, incluido el monitoreo de tráfico basado en DPI, es parte de la postura de cumplimiento que brindamos a los clientes en las industrias reguladas.
6. Gestión del ancho de banda para proveedores de alojamiento
Los proveedores de alojamiento y los ISP utilizan DPI para identificar qué clientes y aplicaciones consumen un ancho de banda desproporcionado, aplican políticas de uso justo y protegen la infraestructura compartida para que no se vea abrumada por una sola fuente.
Esta es una realidad operativa directa para nosotros. Cuando la aplicación de un cliente genera un pico de tráfico, DPI nos permite identificar la fuente con precisión y realizar acciones específicas sin afectar a otros clientes en la misma infraestructura de red.
Sin DPI, un administrador de red solo ve volúmenes de tráfico agregados. No pueden decir si un pico de 40 Gbps es un aumento de tráfico legítimo, un ataque DDoS o una aplicación mal configurada. DPI resuelve esta ambigüedad en segundos.
DPI en servidores dedicados frente a VPS: una diferencia crítica
En la infraestructura de VPS, DPI se ejecuta en la capa de hipervisor con recursos de inspección compartidos en todas las máquinas virtuales del mismo host. En servidores dedicados (de metal desnudo), DPI se ejecuta en un puerto de red dedicado con configuraciones específicas para su carga de trabajo. El modelo dedicado proporciona mayor seguridad y opciones de políticas personalizadas.
Esta distinción no se cubre en otros lugares, y importa directamente para los clientes que elijan entre nuestros Alojamiento VPS y servidor dedicado planes.
Entorno VPS:
La inspección de DPI se realiza a nivel de host, aplicada a todas las máquinas virtuales en el servidor físico simultáneamente. Las políticas de inspección están estandarizadas entre los inquilinos. Comparte el ancho de banda de inspección con otras máquinas virtuales. Las reglas de DPI personalizadas específicas para su aplicación generalmente no están disponibles. La protección es amplia pero no a medida.
Entorno de servidor dedicado:
Su servidor tiene un puerto de red física dedicado. DPI opera solo en ese puerto. El ancho de banda de inspección no se comparte con otros inquilinos. Nuestro equipo de ingeniería de red puede configurar reglas de DPI específicas para su tipo de aplicación, por ejemplo, filtrado de salida más estricto para una aplicación financiera o QoS con conocimiento de la aplicación para un servidor de juegos. La protección es profunda y adaptada a su carga de trabajo.
Para aplicaciones de alta seguridad — Servicios financieros, plataformas de atención médica, tiendas de comercio electrónico que procesan datos de tarjetas, cargas de trabajo gubernamentales: los servidores dedicados con configuraciones de DPI dedicadas brindan la protección más sólida disponible. La inversión en hardware dedicado se paga por sí misma en la prevención de violaciones y la garantía de cumplimiento.
DPI y tráfico encriptado: el desafío TLS
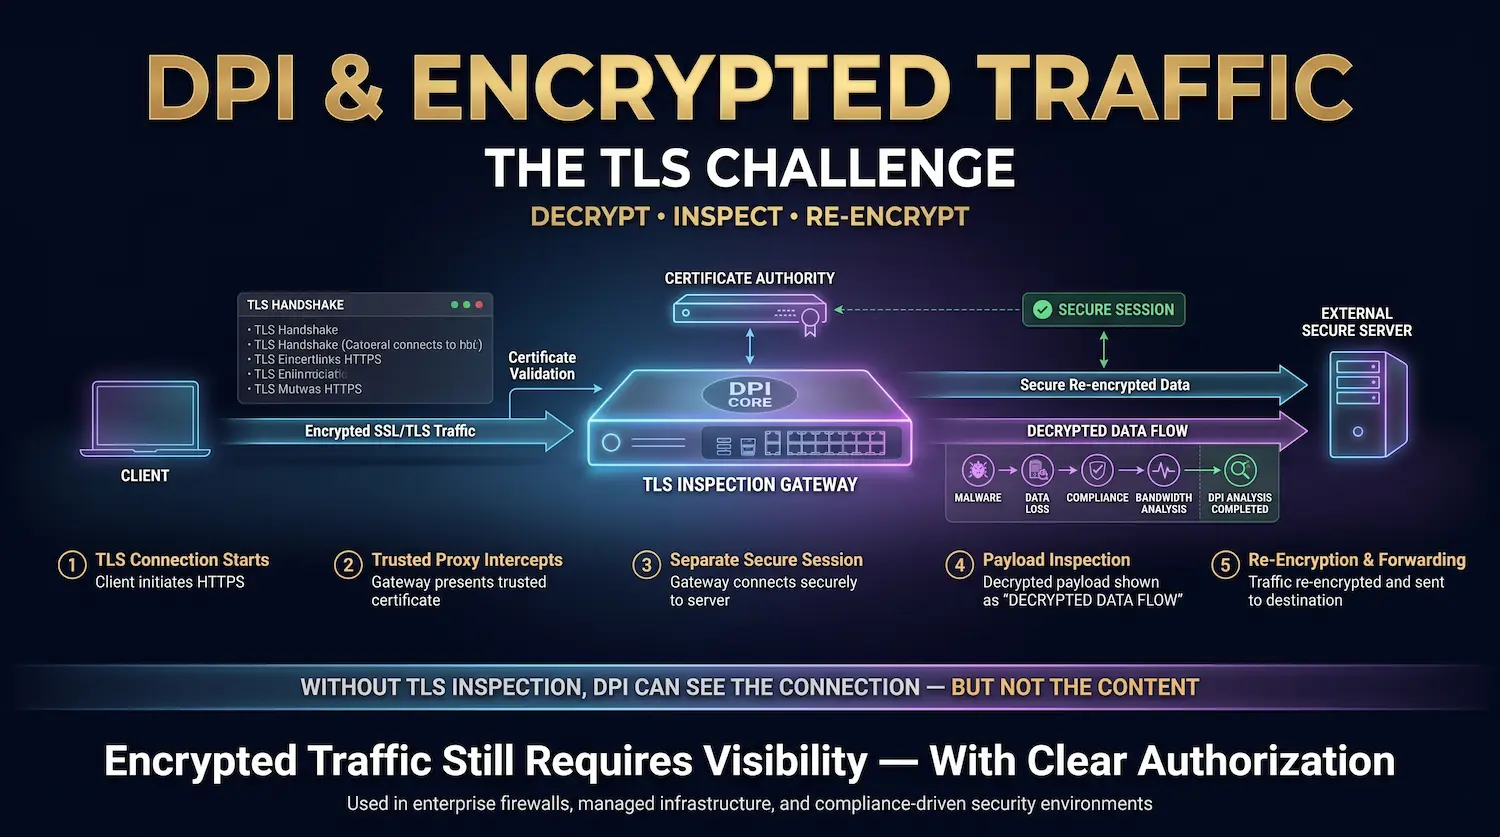
DPI estándar no puede inspeccionar el contenido del tráfico encriptado TLS sin descifrado. La inspección SSL/TLS (también llamada descifrado SSL o intercepción TLS) aborda esto descifrando el tráfico en el punto de inspección, analizando la carga útil y volviendo a cifrar antes de reenviar. Esto restaura la efectividad total de DPI en entornos https-dominantes.
A partir de 2026, más de 95% de tráfico web se cifran utilizando TLS, según Informe de transparencia de Google. Esto crea un gran desafío para DPI: la carga útil que necesita leer DPI está oculta detrás del cifrado.
Un sistema DPI sin inspección SSL solo ve los parámetros de protocolo de enlace de TLS: a qué servidor se está conectando el cliente y a qué conjunto de cifrado se negoció. No puede ver la solicitud HTTP, el cuerpo de respuesta o cualquier carga útil de malware que viaja dentro del canal cifrado.
Proceso de inspección SSL/TLS:
- El cliente inicia una conexión TLS a un servidor externo.
- El dispositivo DPI (que actúa como un proxy de confianza) intercepta la conexión y presenta su propio certificado al cliente.
- El dispositivo establece una conexión TLS por separado con el servidor externo real en nombre del cliente.
- El tráfico entre el cliente y el dispositivo se descifra. El motor DPI inspecciona la carga útil de texto sin formato.
- El tráfico se vuelve a cifrar antes de reenviar al servidor externo.
Esto restaura la cobertura de DPI completa en entornos cifrados. La inspección SSL es estándar en las pilas de seguridad empresariales, los firewalls de próxima generación de proveedores como Palo Alto Networks y Cisco Firepower, y en dispositivos de seguridad de centros de datos.
La consideración de privacidad es real. La inspección SSL requiere que el dispositivo de inspección posea una autoridad de certificación de confianza. Los usuarios cuyo tráfico se inspeccione deben estar informados. Para las redes empresariales, esta es una política estándar. Para los ISP de consumidores, realizar una inspección SSL en el tráfico de usuarios sin divulgación es una violación de privacidad significativa y puede infringir las leyes aplicables.
Nuestros centros de datos realizan una inspección SSL solo para el tráfico que proviene de la infraestructura administrada, donde los clientes han optado explícitamente por el monitoreo profundo del tráfico. No inspeccionamos el tráfico cifrado hacia o desde las máquinas cliente sin una autorización clara.
DPI y BGP: cómo funciona la mitigación de ataques a nivel de red
DPI se integra con el enrutamiento BGP (Border Gateway Protocol) para habilitar el enrutamiento Blackhole (RTBH) activado de forma remota, una técnica que redirige el tráfico de ataque a un centro de limpieza donde DPI filtra paquetes maliciosos y devuelve el tráfico limpio al servidor de destino.
Nuestra red en Atal Networks es 100% Multihomed. Cada ruta está disponible a través de múltiples proveedores de Upstream simultáneamente a través de BGP. Esta arquitectura no se trata solo de redundancia, es esencial para saber cómo funciona realmente nuestra protección DDoS basada en DPI durante un ataque activo.
Aquí está la secuencia durante un evento DDoS a gran escala:
- Nuestros sistemas DPI en el borde de la red detectan las características de ataque: distribución de IP de origen, tasas de paquetes, firmas de protocolo de acuerdo con un ataque volumétrico o de capa de aplicación.
- El sistema DPI señala a nuestra infraestructura de enrutamiento para actualizar los anuncios de BGP a través de RTBH o Especificaciones de flujo (RFC 5575), redirigir el tráfico de ataque hacia una instalación de fregado.
- La facilidad de limpieza aplica reglas de DPI adicionales para separar el tráfico malicioso del tráfico legítimo en el mismo flujo.
- El tráfico limpio se devuelve al servidor dedicado del cliente a través de una ruta de reenvío separada.
- Todo el proceso ocurre en menos de 30 segundos para la mayoría de los tipos de ataque.
BGP solo no puede hacer esto. Gestiona las rutas de enrutamiento: no tiene concepto de tráfico "malicioso". DPI proporciona la inteligencia que le dice al sistema BGP exactamente qué tráfico redirigir y cuándo. Estas dos tecnologías juntas son lo que hace posible la mitigación de DDoS a nivel de red.
DPI y VPN: ambos lados de la relación
Una VPN encripta su tráfico antes de que deje su dispositivo, lo que evita que DPI lea el contenido de la carga útil. Sin embargo, los sistemas DPI avanzados aún pueden identificar protocolos VPN a través del análisis de patrones de tráfico, de huellas dactilares del protocolo y análisis de temporización de flujo, incluso sin leer el contenido cifrado.
Las VPN y DPI tienen una relación compleja. Entender ambos lados importa para los administradores de red y los equipos de seguridad.
Desde una perspectiva de protección de la privacidad: Una VPN crea un túnel cifrado desde su dispositivo a un servidor VPN. Un sistema DPI en su ISP o una puerta de enlace del gobierno ve el túnel encriptado, no su actividad de navegación dentro de él. El contenido de la carga útil está protegido por la capa de cifrado de la VPN (TLS para OpenVPN, el marco de protocolo de ruido para WireGuard o IPsec para las implementaciones de VPN tradicionales).
Esta es la razón por la cual las VPN protegen a los usuarios de la limitación de DPI a nivel ISP y de los sistemas de filtrado de contenido gubernamental que dependen de DPI para bloquear sitios web o servicios específicos.
Desde una perspectiva de detección: Los sistemas DPI avanzados pueden identificar el tráfico de VPN incluso sin leer su contenido:
- Huella digital de protocolo: OpenVPN, WireGuard e IPSec tienen cada uno patrones de protocolo de enlace y características de estructura de paquetes que reconoce DPI.
- Análisis de flujo de tráfico: El tráfico de VPN tiene patrones de flujo característicos (conexiones sostenidas a una sola IP, distribuciones de tamaño de paquetes específicas) que difieren del comportamiento de navegación normal.
- Patrones de uso de puerto: La mayoría de los protocolos de VPN utilizan rangos de puertos específicos o combinaciones de puertos inusuales que puede marcar DPI.
Algunos gobiernos y redes corporativas utilizan esta capacidad para bloquear por completo el uso de VPN. En respuesta, proveedores de VPN como Mullvad y ProtonVPN Deploy Capas de ofuscación Eso disfraza el tráfico de VPN como tráfico HTTPS regular, lo que hace que las huellas dactilares del protocolo sean significativamente más difíciles.
Para clientes que se ejecutan Servidores VPN o proxy En nuestra infraestructura, nuestro DPI a nivel de red protege el servidor en sí, independientemente de los protocolos de cifrado que usen sus clientes para conectarse a él.
Privacidad, posición legal y neutralidad de la red
DPI es legal en la mayoría de las jurisdicciones cuando se usa para la seguridad de la red, la mitigación de DDoS y la gestión del tráfico. Se convierte en un problema legal y ético cuando se usa para vigilancia masiva, censura de contenido o perfilado de comportamiento sin el consentimiento del usuario.
El estatus legal de DPI depende enteramente de su finalidad y de la jurisdicción donde se aplique.
Usos claramente permitidos (En la mayoría de las jurisdicciones, incluidas la UE y EE. UU.):
- Monitoreo de seguridad de red en la infraestructura que posee o administra
- Detección y mitigación de DDoS
- Gestión de tráfico de QoS
- Registro de tráfico requerido por cumplimiento (HIPAA, PCI DSS)
- Monitoreo de seguridad corporativa en redes corporativas (con la divulgación adecuada de los empleados)
Usos controvertidos o restringidos legalmente:
- El uso de DPI de DPI para acelerar los servicios de transmisión en competencia (violaciones de neutralidad de la red en la UE, restringida en varios estados de EE. UU.)
- Uso gubernamental de DPI para la vigilancia masiva de la población sin autoridad legal
- Recopilación y venta de datos conductuales de tráfico sin el consentimiento del usuario (GDPR Artículo 6 requiere una base legal)
- DPI para publicidad dirigida sin divulgación (violado por múltiples ISP en acciones de cumplimiento de la FTC)
RGPD es particularmente claro sobre esto. Los datos personales recopilados a través del monitoreo de la red, incluidos los metadatos de tráfico, están sujetos a los requisitos de minimización de datos, la limitación de propósito y los derechos de acceso al sujeto. Las organizaciones que usan DPI para cualquier cosa más allá de las operaciones de seguridad necesitan una base legal documentada y una política de retención de datos que coincida con su propósito establecido.
En Atal Networks, nuestro uso de DPI está estrictamente limitado a la seguridad de la red y la gestión del tráfico. No analizamos el tráfico de clientes con fines publicitarios o de perfiles de comportamiento. No compartimos datos derivados de DPI con terceros.
Ventajas y desventajas de DPI
DPI proporciona una visibilidad de tráfico completa de la capa 7 que no coincide con un método de inspección anterior. Sus principales compensaciones son requisitos de hardware más altos y consideraciones de privacidad que deben administrarse cuidadosamente en cualquier implementación.
| Ventaja | Detalle |
| Visibilidad completa del tráfico | Lee el encabezado y la carga útil en la capa 7 para obtener una conciencia de la aplicación completa |
| Detecta amenazas ocultas en la carga útil | Captura malware, robo de datos y explota invisibles a la inspección solo encabezado |
| Habilita QoS con conocimiento de la aplicación | Prioriza el tráfico por tipo de aplicación, no solo por número de puerto |
| Potencia la mitigación DDoS en tiempo real | Identifica patrones de ataque y desencadena una respuesta de nivel BGP en menos de 30 segundos |
| Apoya el cumplimiento normativo | Proporciona el registro de tráfico requerido por HIPAA, PCI DSS, GDPR y SOC 2 |
| Detecta exfiltración de datos | Captura datos confidenciales que salen de la red antes de que se complete una violación |
| Cobertura de día cero | La detección de anomalías de protocolo atrapa nuevos ataques sin firmas previas |
| Desventaja | Detalle |
| Requisitos de hardware más altos | El procesamiento de cargas útiles a velocidad de cable requiere hardware dedicado para entornos de alto rendimiento |
| Preocupaciones de privacidad de inspección SSL | El descifrado del tráfico de TLS para la inspección requiere una gobernanza cuidadosa y la divulgación del usuario |
| Limitación de tráfico cifrada | Sin inspección SSL, el análisis de carga útil está bloqueado por el cifrado TLS |
| Existen técnicas de evasión | La fragmentación de paquetes, los ataques de temporización y la ofuscación del protocolo reducen la precisión de DPI |
| complejidad de la configuración | Las reglas de anomalías del protocolo requieren la sintonización de expertos para minimizar los falsos positivos |
| Límites legales y éticos | El mal uso para la vigilancia o la elaboración de perfiles crea responsabilidad legal y daños a la confianza |
Herramientas DPI: la pila de tecnología
La capacidad de DPI está disponible a través de herramientas de análisis de red de código abierto, firewalls comerciales de próxima generación y hardware de centro de datos especialmente diseñado. La elección correcta depende del volumen de tráfico, los requisitos de profundidad de inspección y el contexto operativo.
Herramientas de código abierto:
- tiburón de alambre: Analizador de protocolos de red estándar de la industria con disección de paquetes profundo para cientos de protocolos. Se utiliza para la solución de problemas, análisis forense e investigación de seguridad. No está diseñado para el bloqueo de producción en tiempo real, pero es esencial para el análisis y la verificación.
- suricata: Motor de monitoreo de seguridad de red, IP de código abierto de alto rendimiento. Admite la inspección de DPI de subprocesos múltiples, las secuencias de comandos de Lua para reglas personalizadas e integración con los feeds de Threat Intelligence. Ampliamente implementado en ISP de producción y entornos de alojamiento.
- esnifar: Los ID de código abierto originales. Amplio ecosistema de reglas, largo historial de producción. Suricata ha reemplazado en gran medida a TI para implementaciones de rendimiento crítico, pero Snort sigue siendo ampliamente utilizado en entornos empresariales.
- Zeek (anteriormente hermano): Marco de análisis de redes centrado en el análisis de nivel de comportamiento y de protocolo. Genera registros estructurados de toda la actividad de la red en lugar de bloquear el tráfico. Excelente para la caza de amenazas y la investigación forense.
Soluciones de empresa comercial:
- Redes de Palo Alto NGFW: Firewall de última generación creado alrededor de App-ID: un motor DPI que identifica más de 3000 aplicaciones por comportamiento, no por número de puerto. Benchmark de la industria para el rendimiento del firewall de capa 7.
- Potencia de fuego de Cisco: Plataforma de defensa contra amenazas integrada que combina DPI, IPS, protección de malware y filtrado de URL en un solo sistema.
- Fortinet Fortigate: NGFW de alto rendimiento con hardware ASIC personalizado para DPI a velocidades multigigabit.
Hardware del centro de datos:
Para la inspección a 40 Gbps a 100 Gbps sin latencia inducida por software, el hardware de DPI basado en Smartnic y basado en FPGA de proveedores como Napatech y Stamus Networks ejecuta la inspección más cercana a la capa de red física.
Qué significa DPI para la seguridad de su servidor
DPI no es opcional para cualquier organización que ejecute una infraestructura que maneje datos reales de usuarios, procese pagos o sirva aplicaciones sensibles a la latencia.
En Atal Networks, cada servidor que proporcionamos se encuentra detrás de nuestra pila de seguridad de red impulsada por DPI. Nuestros filtros de protección DDoS atacan el tráfico en el borde de la red antes de que llegue a su máquina. Nuestro sistema de QoS garantiza que el tráfico de su aplicación tenga prioridad en nuestros puertos de 10 Gbps. Nuestro monitoreo de tráfico proporciona la línea base de registro necesaria para las implementaciones de cumplimiento de HIPAA y PCI DSS.
No configura nada de esto usted mismo: se ejecuta automáticamente, las 24 horas del día, en toda nuestra infraestructura global.
Los clientes con requisitos avanzados (políticas de DPI personalizadas, reglas de filtrado de capas de aplicaciones o inspección SSL para el cumplimiento) trabajan directamente con nuestro equipo de ingeniería de red para configurarlos a nivel de puerto en su plan de servidor dedicado.
Nuestro equipo ha implementado y administrado infraestructura de DPI en más de 213 centros de datos durante más de 16 años. Ejecutamos esta tecnología en producción todos los días para más de 36.000 empresas en todo el mundo.
¿Listo para implementar un servidor con protección DPI a nivel de red?
Explore nuestros planes de servidor dedicado con protección DDoS integrada y administración de QoS — Actualmente 70% desactivado para nuevas implementaciones.
Preguntas frecuentes sobre la inspección profunda de paquetes
¿Es legal la inspección profunda de paquetes?
La inspección profunda de paquetes es legal en la mayoría de los países cuando se utiliza para fines de seguridad de red, mitigación de DDoS, gestión de tráfico o monitoreo de cumplimiento. Se aplican restricciones legales cuando se utiliza DPI para vigilancia masiva, censura de contenido o perfiles de comportamiento sin el consentimiento del usuario. en la UE, GDPR Artículo 6 Requiere una base legal para el tratamiento de los datos personales derivados de la inspección de tráfico de red. En los EE. UU., los requisitos legales varían según el sector: las organizaciones de atención médica deben cumplir con HIPAA, las organizaciones financieras con GLBA y los procesadores de pagos con PCI DSS.
¿La inspección profunda de paquetes ralentiza el rendimiento de la red?
El hardware moderno de DPI diseñado por un propósito procesa el tráfico de 10 Gbps a 100 Gbps sin un impacto de latencia medible en la infraestructura correctamente configurada. La degradación del rendimiento de DPI generalmente proviene de implementaciones basadas en software con poca potencia que se ejecutan en CPU de propósito general o de conjuntos de reglas mal ajustados que generan una sobrecarga de procesamiento excesiva. En nuestra infraestructura de servidor dedicado, DPI se ejecuta en hardware de red diseñado específicamente sin impacto en el rendimiento o la latencia de su servidor.
¿Puede una VPN bloquear la inspección profunda de paquetes?
Una VPN encripta su carga útil de tráfico, lo que evita que DPI lea el contenido de sus sesiones de red. Sin embargo, los sistemas DPI avanzados aún pueden identificar protocolos VPN a través de la toma de huellas dactilares del protocolo, el análisis de flujo y el análisis de patrones de tiempo, sin leer el contenido cifrado. Algunos servicios de VPN utilizan la ofuscación para disfrazar su tráfico como HTTPS estándar, lo que hace que la identificación de protocolos sea más difícil pero no imposible para los sistemas DPI sofisticados.
¿En qué se diferencia DPI de un firewall?
Un cortafuegos tradicional filtra el tráfico utilizando información de encabezado: direcciones IP, números de puerto y estado de conexión. DPI lee la carga útil completa del paquete e identifica el tráfico por el comportamiento de la aplicación, no solo los datos de encabezado. Los firewalls modernos de próxima generación (NGFWS) de proveedores como Palo Alto Networks y Cisco integran DPI como su motor de inspección principal. Entonces, un firewall es un dispositivo, DPI es la técnica de inspección y los NGFW se combinan en una sola plataforma.
¿Puede DPI inspeccionar HTTPS y tráfico cifrado?
DPI estándar no puede inspeccionar la carga útil del tráfico HTTPS cifrado en TLS sin descifrado. La inspección SSL/TLS (también llamada inspección profunda SSL o intercepción TLS) aborda esto descifrando el tráfico en el punto de inspección, analizando la carga útil y volviendo a cifrar antes de reenviar. Este enfoque se utiliza en entornos de seguridad empresarial y centros de datos donde los requisitos de cumplimiento y seguridad lo justifican. Requiere una adecuada gestión de certificados y una clara divulgación de usuarios en la mayoría de las jurisdicciones.
¿Puede DPI detectar ataques de día cero?
DPI basado en firmas no puede detectar ataques de día cero porque todavía no existe ninguna firma para ellos. Sin embargo, la detección de anomalías de protocolo detecta muchas amenazas de día cero al marcar el comportamiento que se desvía de los estándares de protocolo establecidos, incluso cuando no existe una firma previa. El análisis heurístico y de comportamiento agrega otra capa de detección al identificar patrones de tráfico inusuales que indican un comportamiento de ataque, independientemente de si se conoce el ataque específico. Los sistemas de DPI en capas que combinan las tres técnicas brindan la cobertura más fuerte contra amenazas conocidas y desconocidas.
¿Atal Networks usa dpi para proteger servidores dedicados?
Sí. Nuestra protección DDoS a nivel de red utiliza DPI para identificar y filtrar el tráfico de ataques en todos nuestros centros de datos de forma global, automáticamente, para cada cliente. Nuestro sistema de QoS utiliza DPI para priorizar el tráfico de aplicaciones sensibles a la latencia que se ejecutan en su servidor. También configuramos políticas de DPI personalizadas para clientes con requisitos avanzados de seguridad o cumplimiento. Póngase en contacto con nuestro equipo atalnetworks.com/contacto para discutir la configuración correcta para su caso de uso.
¿El DPI es utilizado por los proveedores de servicios de Internet?
Los ISP utilizan ampliamente DPI para la gestión del tráfico, la mitigación de DDoS y el cumplimiento de los requisitos legales de intercepción. Las controvertidas aplicaciones de ISP de DPI incluyen el estrangulamiento del tráfico a los servicios de transmisión de video de la competencia (un problema de neutralidad de la red) y la publicidad conductual (usando datos de análisis de tráfico sin el consentimiento del usuario). Los Comisión Federal de Comunicaciones Y los reguladores de la UE han tomado medidas de ejecución contra ambas prácticas. Los usos legítimos de los ISP (supervisión de seguridad, mitigación de ataques y gestión de QoS) siguen siendo ampliamente aceptados.
