 تخطي إلى المحتوى



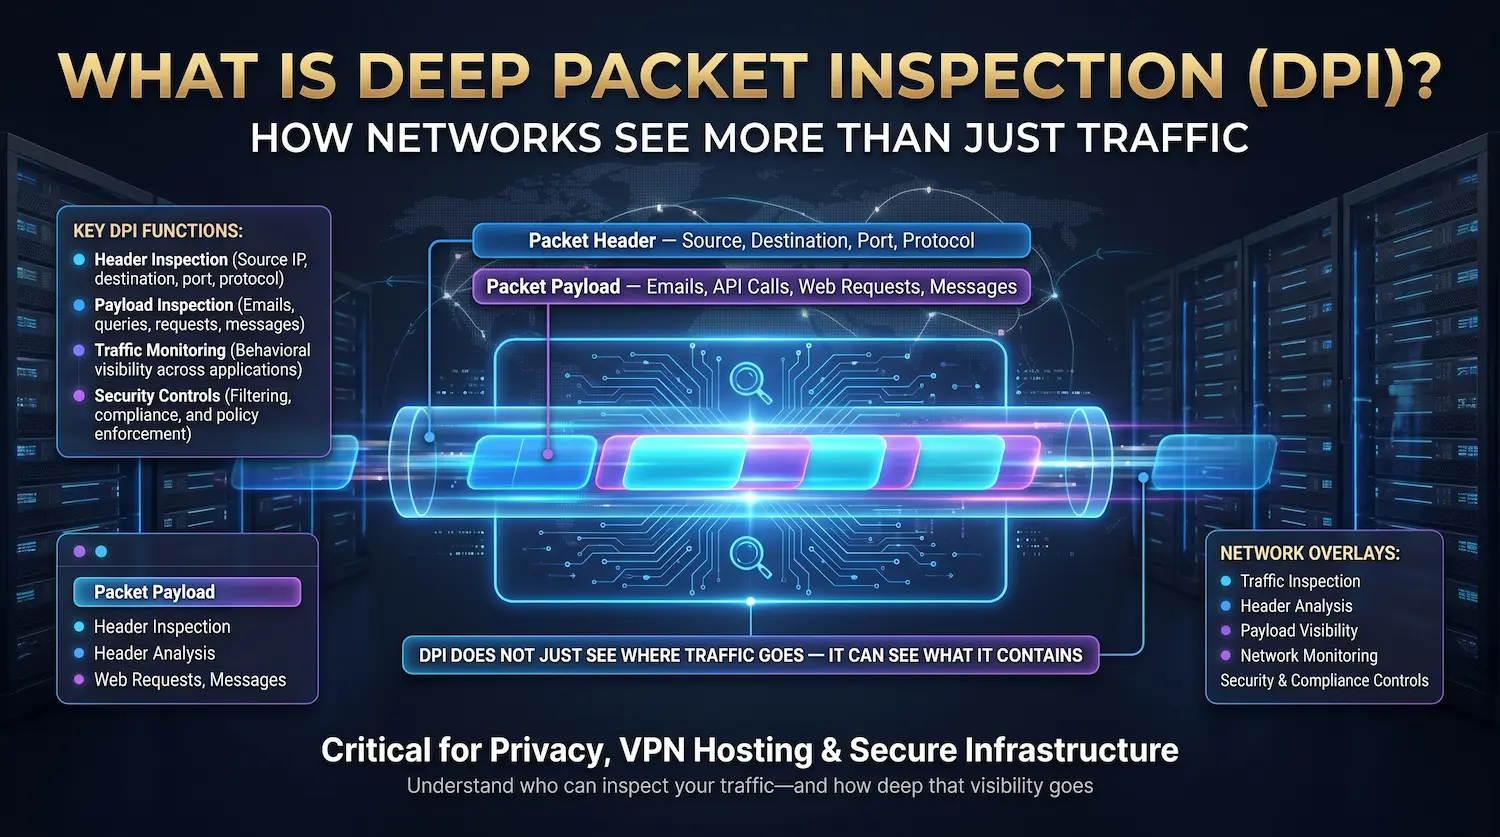
تعريف سريع: فحص الحزم العميق (DPI) هو طريقة لتحليل حركة مرور الشبكة تقرأ كلاً من الرأس وحمولة البيانات الكاملة لكل حزمة تمر عبر نقطة تفتيش على الشبكة. إنه يعمل في الطبقة 7 من نموذج OSI - طبقة التطبيق - ويمنح مشغلي الشبكة رؤية كاملة لما يتحرك عبر بناتهم التحتية في الوقت الفعلي.
تقرأ معظم أدوات أمان الشبكة التسمية الموجودة على الحزمة فقط. يفتح DPI الحزمة ويقرأ ما بداخله.
تتحرك كل جزء من البيانات التي تنتقل عبر الشبكة كحزمة - حزمة صغيرة من المعلومات مع تسمية توجيه (رأس) وقسم محتوى البيانات (الحمولة). تنظر جدران الحماية التقليدية فقط إلى ملصق التوجيه. يتحققون من أين تذهب الحزمة وأين أتت. هذا كل شيء.
DPI يذهب أبعد من ذلك. يقرأ المحتوى الفعلي داخل الحزمة. هذه الإمكانية هي الطريقة التي تكتشف بها البنية التحتية الحديثة البرامج الضارة المخفية ، توقف هجمات DDoS، يفرض سياسات البيانات ويدير أداء الشبكة على نطاق واسع.
تدير Atal Networks DPI عبر أكثر من 213 مركز بيانات في أكثر من 196 دولة. تعمل حماية DDoS على مستوى الشبكة - التي تحمي أكثر من 36000 خادم مخصص وعميل VPS - على DPI كمحرك الكشف الأساسي الخاص بها. تشرح هذه المقالة بالضبط كيف تعمل ، وسبب أهميتها ، وماذا تعني للبنية التحتية الخاصة بك.
جدول المحتويات
- الحزم والرؤوس والحمولات: الأساس
- كيف يعمل فحص الحزم العميق
- DPI مقابل فحص الحزمة الحالة: مقارنة مباشرة
- DPI ونموذج OSI
- تقنيات تحليل DPI الثلاثة
- ست حالات استخدام DPI في العالم الحقيقي
- DPI على الخوادم المخصصة مقابل VPS: فرق جوهري
- DPI وحركة المرور المشفرة: تحدي TLS
- DPI و BGP: كيف يعمل تخفيف الهجمات على مستوى الشبكة
- DPI و VPN: كلا الجانبين من العلاقة
- الخصوصية والمكانة القانونية وحيادية الشبكة
- مزايا وعيوب DPI
- أدوات DPI: مكدس التكنولوجيا
- ماذا تعني DPI لأمن الخادم الخاص بك
- الأسئلة المتداولة حول التفتيش العميق للحزم
الحزم والرؤوس والحمولات: الأساس
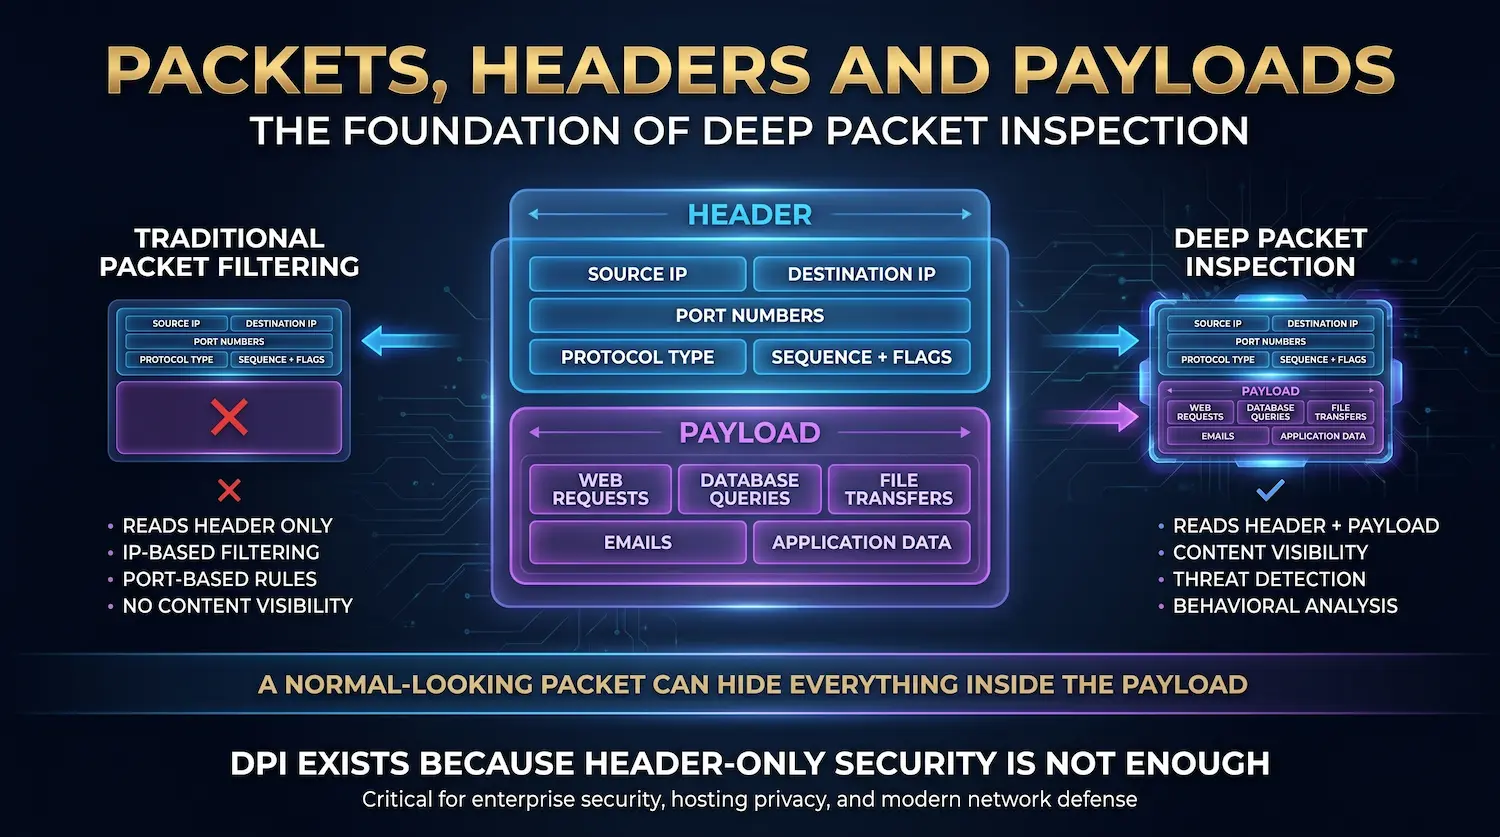
حزمة البيانات هي وحدة الاتصال الأساسية عبر أي شبكة IP. تتكون كل حزمة من جزأين: رأس يحمل معلومات عنونة وحمولة تحمل البيانات الفعلية التي يتم إرسالها.
يعد فهم هذا الهيكل أمرًا ضروريًا قبل شرح ما تفعله DPI بشكل مختلف عن الطرق القديمة.
ال غطسة يحتوي على:
- عنوان IP المصدر (من أين أتت الحزمة)
- عنوان IP الوجهة (إلى أين يتجه)
- أرقام منفذ المصدر والوجهة
- نوع البروتوكول (TCP، UDP، ICMP، إلخ.)
- رقم تسلسل الحزمة والأعلام
هذا هو الظرف. يخبر الشبكة بمكان تسليم الحزمة. تصفية الحزم التقليدية وأوائل جدران الحماية ذات الحالة اقرأ فقط هذا الظرف. يتخذون قرارات السماح أو الحظر بناءً على عناوين IP وأرقام المنافذ وحدها.
ال حمولة هو المحتوى داخل الظرف. يحتوي على البيانات الفعلية - طلب صفحة ويب ، واستعلام قاعدة بيانات ، أو ملف يتم نقله ، أو دفق فيديو ، أو تعليمات أوامر من البرامج الضارة ، أو يتم تنقيح البيانات من شبكتك.
عندما يقرأ نظام الأمان الرأس فقط ، فإنه يعمل بشكل أعمى عن الحمولة. يمكن للحزمة ذات الرأس الطبيعي تمامًا حمل برامج الفدية. يمكن أن تحمل أرقام بطاقات الائتمان المسروقة متجهة إلى خادم المهاجم. يمكن أن تحمل أمر BotNet مخفيًا في صورة حركة مرور المتصفح.
DPI يحل هذه النقطة العمياء. يقرأ الحمولة.
كيف يعمل فحص الحزم العميق
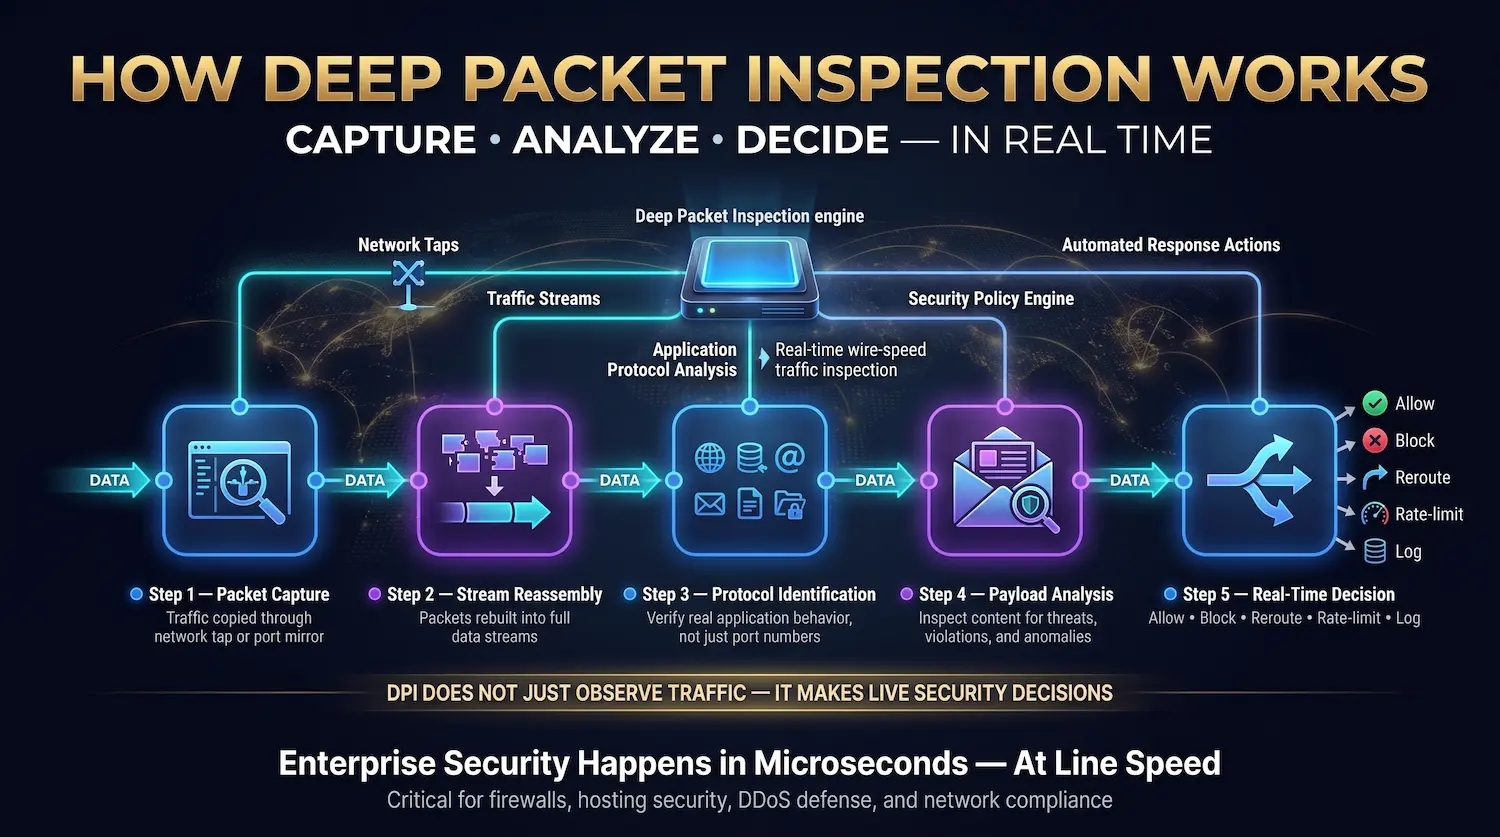
يعمل فحص الحزم العميقة عن طريق اعتراض الحزم عند نقطة تفتيش للشبكة ، وإعادة تجميعها في تدفقات البيانات ، وتحديد بروتوكول التطبيق قيد الاستخدام ، وتحليل محتوى الحمولة مقابل مجموعة من قواعد الكشف - كل ذلك في الوقت الفعلي ، وبسرعة سلكية.
هذه هي العملية الكاملة خطوة بخطوة:
الخطوة 1 - التقاط الحزم
تدخل الحزم إلى جهاز DPI من خلال صنبور شبكة أو مرآة منفذ. تقوم الشبكة بالنقر على نسخ حركة المرور بشكل سلبي من ارتباط. تكرر مرآة المنفذ (تسمى أحيانًا منفذ الامتداد) حركة المرور من مفتاح إلى منفذ مراقبة. تمنح كلتا الطريقتين محرك DPI الوصول إلى كل حزمة دون تعطيل التدفق.
تعالج أجهزة DPI الحديثة المبنية لهذا الغرض حركة المرور من 10 جيجابت في الثانية إلى 100 جيجابت في الثانية دون إضافة زمن انتقال قابل للقياس. يمكن لـ DPI المستندة إلى البرامج التي تعمل على خوادم ذات الأغراض العامة التعامل مع أحجام أقل ولكنها قد تقدم زمن انتقال تحت الحمل الثقيل.
الخطوة 2 - إعادة تجميع البث
قسمت العديد من الهجمات حمولتها عبر حزم متعددة للتهرب من الكشف. يبدو توقيع البرنامج الضار المنتشر عبر 10 حزم منفصلة نظيفًا عند فحص الحزمة بواسطة الحزمة. تقوم DPI بإعادة تجميع الحزم ذات الصلة في تدفق البيانات الكامل قبل التحليل. هذه الخطوة حاسمة لالتقاط تقنيات التهرب القائمة على التجزئة.
الخطوة 3 - تحديد البروتوكول
يحدد محرك DPI بروتوكول التطبيق المستخدم. هذا يتجاوز التحقق من رقم المنفذ. من المفترض أن يحمل المنفذ 443 حركة مرور HTTPS ، لكن DPI يتحقق من أن حركة المرور تتصرف بالفعل مثل HTTPS. يمكنه اكتشاف متى يتنكر تطبيق نظير إلى نظير في صورة حركة مرور على الويب على المنفذ 80 أو عندما تستخدم البرامج الضارة DNS (المنفذ 53) لتحريك البيانات الصادرة.
وفقا ل النشر الخاص NIST 800-41، يعد تحديد البروتوكول الدقيق في طبقة التطبيق مطلبًا أساسيًا لفعالية جدار الحماية من الجيل التالي. تقدم DPI هذا التعريف بشكل موثوق ، حتى عندما يحاول المهاجمون إخفاء حركة المرور.
الخطوة 4 - تحليل الحمولة
يحلل المحرك محتوى الحمولة مقابل ثلاثة أنواع من القواعد (مفصلة في القسم التالي). يتحقق هذا التحليل من توقيعات التهديد المعروفة وانتهاكات قواعد البروتوكول والتشوهات السلوكية - في وقت واحد.
الخطوة 5 - القرار في الوقت الحقيقي
بناءً على نتيجة التحليل ، يتخذ محرك DPI واحدًا من خمسة إجراءات:
| إجراء | وصف |
| سمح | الحزمة تمر بشكل طبيعي |
| منع | تم إسقاط الحزمة ؛ تم إنهاء الاتصال |
| إعادة التوجيه | تم إعادة توجيه الحزمة إلى مركز الحجر الصحي أو التنظيف |
| حد المعدل | يُسمح بالحزم ، ولكن يتم خنق عرض النطاق الترددي لهذا التدفق |
| سجل وتنبيه | تمر الحزمة يتم إخطار المسؤول للمراجعة |
العملية برمتها - الالتقاط ، وإعادة التجميع ، والتعرف ، والتحليل ، والقرار - تستغرق ميكروثانية. في مراكز البيانات لدينا ، يحدث هذا بسرعة الخط دون مقاطعة أداء شبكة الخادم الخاص بك.
DPI مقابل فحص الحزمة الحالة: مقارنة مباشرة
يتتبع فحص الحزمة (SPI) حالة اتصالات الشبكة النشطة وتصفية حركة المرور استنادًا إلى بيانات الرأس في الطبقتين 3 و 4. يصل فحص الحزمة العميقة إلى الطبقة 7 ويقرأ محتوى الحمولة الفعلية ، مما يمنحه رؤية على مستوى التطبيق لا يمكن SPI توفيرها.
هذا هو الارتباك الأكثر شيوعًا في أمان الشبكة. تفحص كلتا الطريقتين الحزم ، لكنهما تعملان على أعماق مختلفة جدًا.
| الميزة | فحص الحزمة الحالة (SPI) | فحص الحزم العميق (DPI) |
| طبقات OSI | 3-4 (شبكة + نقل) | 3-7 (حتى التطبيق) |
| يقرأ | الرأس فقط (IP ، المنفذ ، حالة البروتوكول) | رأس + محتوى الحمولة الكاملة |
| الوعي بالتطبيق | لا | نعم |
| يمكن التعرف على تطبيقات معينة | لا | نعم |
| يكتشف البرامج الضارة في الحمولة | لا | نعم |
| يمسك هجمات بروتوكول التنكر | لا | نعم |
| فحص SSL / TLS | لا | نعم (مع فك التشفير) |
| تكلفة الأداء | منخفض | أعلى (يقابلها أجهزة مخصصة) |
| الأفضل ل | قواعد جدار الحماية الأساسية و NAT وتتبع الاتصال | كشف التهديدات المتقدمة، QoS، DDoS Mitigation، DLP |
كان SPI هو معيار الصناعة خلال التسعينيات والعقد الأول من القرن الحادي والعشرين. إنه يعمل للتحكم الأساسي في المحيط. المشكلة هي أن التهديدات الحديثة لا تكشف عن نفسها في رؤوس الحزم. برامج الفدية وأدوات سرقة البيانات والتهديدات المستمرة المتقدمة (APTs) كلها تستغل النقطة العمياء التي يتركها SPI مفتوحة.
تغلق DPI تلك النقطة العمياء تمامًا.
DPI ونموذج OSI
يعمل فحص الحزم العميق بشكل أساسي في الطبقة 7 من نموذج OSI - طبقة التطبيق - على الرغم من أنها تعالج أيضًا البيانات في الطبقات من 3 إلى 6 أثناء تحليلها. هذا الوصول إلى الطبقة 7 هو ما يفصل DPI عن كل طريقة فحص حزم سابقة.
ال نموذج OSI يحدد سبع طبقات من اتصالات الشبكة:
| طبقة OSI | الاسم | ما يتعامل معه |
| الطبقة 7 | تطبيق | بروتوكولات مواجهة المستخدم: HTTP وHTTPS وDNS وSMTP وFTP وVoIP |
| الطبقة 6 | عرض | التشفير والضغط وتنسيق البيانات (يعيش TLS / SSL هنا) |
| الطبقة 5 | جلسة | إدارة الجلسات ، مصافحة المصادقة |
| الطبقة 4 | نقل | TCP/UDP، أرقام المنافذ، التجزئة |
| الطبقة 3 | شبكة | عناوين IP ، التوجيه |
| الطبقة 2 | وصلة البيانات | عناوين MAC ، إعادة توجيه مستوى التبديل |
| الطبقة 1 | مادي | الكابلات والإشارات والأجهزة |
يعمل تصفية الحزم التقليدية في الطبقتين 3 و 4. يقرأ عناوين IP وأرقام المنافذ. يضيف التفتيش الحالة تتبع الاتصال في الطبقة 4 ولكنه لا يذهب إلى أبعد من ذلك.
يصل DPI إلى الطبقة 7. في هذه الطبقة ، يمكن للنظام أن يرى:
- التطبيق المحدد لتوليد حركة المرور (Chrome، Firefox، Slack، BitTorrent)
- المحتوى الدقيق لطلب HTTP أو استعلام DNS
- يتم تنفيذ الأمر خلال جلسة ssh
- يتم نقل الملف عبر FTP
- برنامج الترميز المستخدم بواسطة تطبيق VoIP
هذا هو السبب في أن الأنظمة التي تدعم DPI يمكنها تحديد نقل BitTorrent المخفي في صورة حركة مرور HTTP على المنفذ 80 أو هجوم نفق DNS ينضح بالبيانات استعلامًا صغيرًا واحدًا في كل مرة. لا يظهر أي من هذه الهجمات أسفل الطبقة 7.
تقنيات تحليل DPI الثلاثة
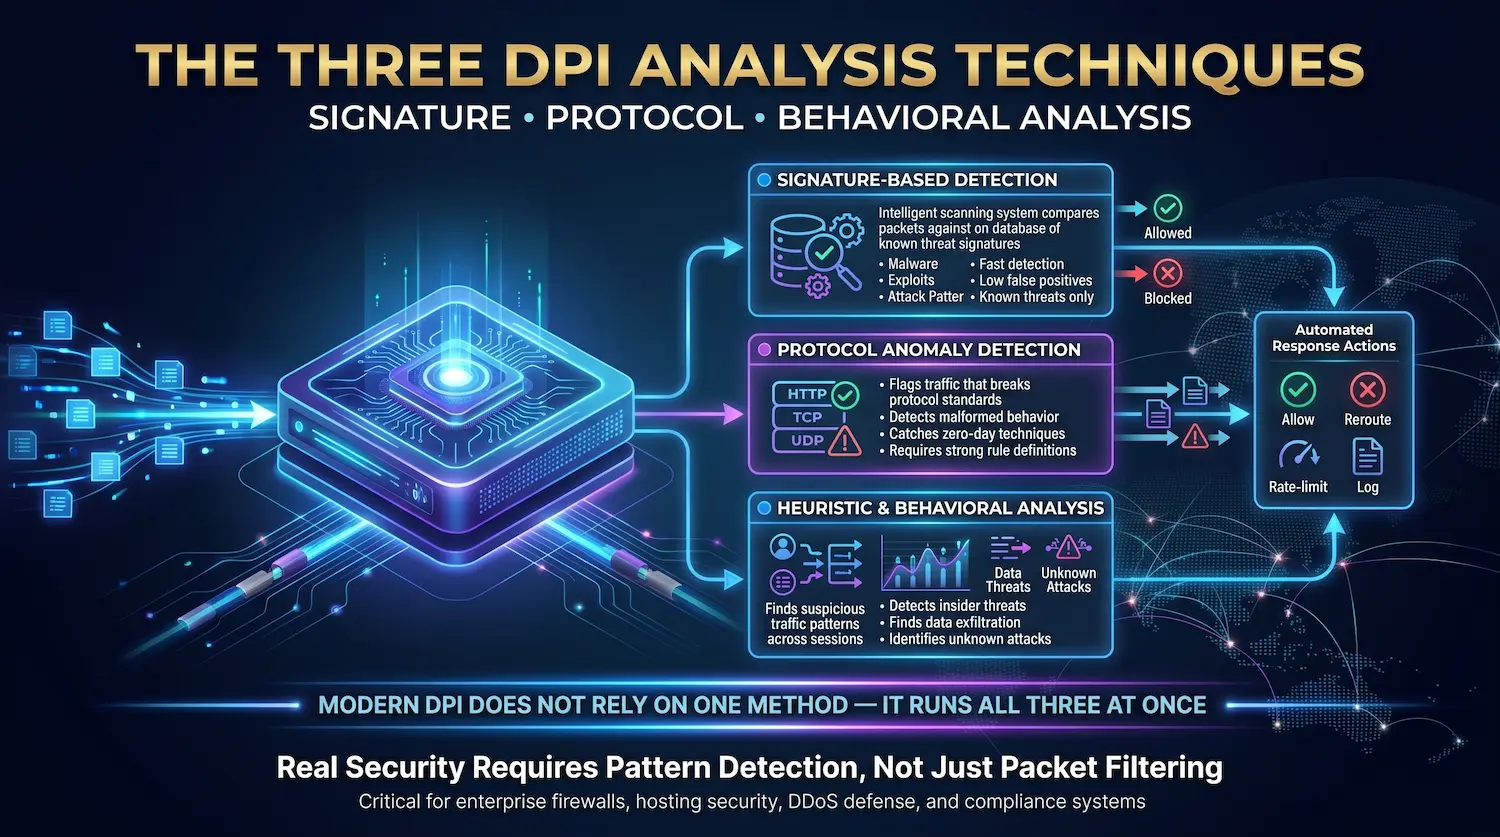
تستخدم DPI ثلاث طرق تحليل أساسية: الكشف المستند إلى التوقيع للتهديدات المعروفة ، واكتشاف شذوذ البروتوكول لانتهاكات القواعد ، والتحليل الإرشادي أو السلوكي للأنماط غير المعروفة. تعمل أنظمة DPI الحديثة للمؤسسات الثلاثة في وقت واحد.
الكشف القائم على التوقيع
يحتفظ النظام بقاعدة بيانات محدثة باستمرار لتوقيعات التهديد المعروفة. كل توقيع هو نمط دقيق - تسلسل بايت أو سلسلة أو علامة سلوكية - مرتبطة بعائلة برامج ضارة معينة أو مجموعة أدوات استغلال أو أداة هجوم.
تتم مقارنة كل حمولة حزمة مع قاعدة البيانات هذه في الوقت الفعلي. عند العثور على تطابق ، يعمل محرك DPI على الفور. تحتوي قواعد بيانات التوقيع من البائعين مثل Snort و Suricata على عشرات الآلاف من التوقيعات التي تغطي البرامج الضارة والمآثر وإساءة استخدام البروتوكول وأنماط تسرب البيانات.
القوة: سريع جدا ودقيق للتهديدات المعروفة. المعدلات الإيجابية الكاذبة منخفضة لأن التوقيعات محددة.
الحد: يكتشف فقط التهديدات الموجودة بالفعل في قاعدة البيانات. يمر هجوم جديد تمامًا بدون توقيع مسبق عبر غير مكتشف حتى يتم تحديث قاعدة البيانات.
كشف شذوذ البروتوكول
هذه التقنية لا تبحث عن الأشياء السيئة بالاسم. إنه يحدد الشكل "الصحيح" لكل بروتوكول - بناءً على المعايير الرسمية مثل RFC 791 للملكية الفكرية و RFC 1122 لمعايير الإنترنت - ويعلم أي شيء ينحرف.
يتم وضع علامة على حزمة HTTP التي تنتهك مواصفات HTTP / 1.1. يتم وضع علامة على استجابة DNS أكبر من حد 512 بايت الذي تم تعيينه بواسطة معيار DNS الأصلي. يتم وضع علامة على مصافحة TCP التي لا تتبع تسلسل Syn-Syn / Ack القياسي.
The approach follows what security teams call “default deny” — only traffic that conforms completely to its stated protocol is allowed to pass without scrutiny.
القوة: يمسك هجمات يوم الصفر وتقنيات الاستغلال الجديدة لأنه لا يلزم معرفة مسبقة بالتهديد. يؤدي أي سلوك مشوه أو خارج المواصفات إلى إطلاق علامة.
الحد: تعقيد تكوين أعلى. يتطلب قواعد تعريف البروتوكول جيدة الصيانة لتجنب الإيجابيات الكاذبة المفرطة.
التحليل السلوكي والسلوكي
تضيف أنظمة DPI الحديثة طبقة ثالثة: نماذج التعلم الآلي التي تحلل أنماط حركة المرور عبر الجلسات والتدفقات بأكملها - وليس الحزم الفردية.
يعد استعلام DNS صادر واحد إلى مجال غير معروف أمرًا طبيعيًا. مائتي استعلام عن DNS في الدقيقة لعشرات المجالات الدوارة هي علامة كتابية لحركة مرور الأوامر والتحكم المستندة إلى DNS. من المتوقع تحميل ملف واحد. إن تحميل الآلة 40 جيجابايت إلى عنوان IP خارجي في الساعة 3:00 صباحًا هو حدث لاستخراج البيانات.
يحدد التحليل الإرشادي هذه الأنماط حتى عندما تكون كل حزمة فردية جيدة التكوين وستجتاز عمليات التحقق من التوقيع والبروتوكول وحدها.
القوة: يمسك الهجمات الجديدة والتهديدات الداخلية وسرقة البيانات المنخفضة والبطيئة التي تتجنب كلاً من تحليل التوقيع والبروتوكول.
الحد: متطلبات حسابية أعلى. يتطلب بيانات التدريب والضبط لتقليل الإيجابيات الكاذبة في بيئات الإنتاج.
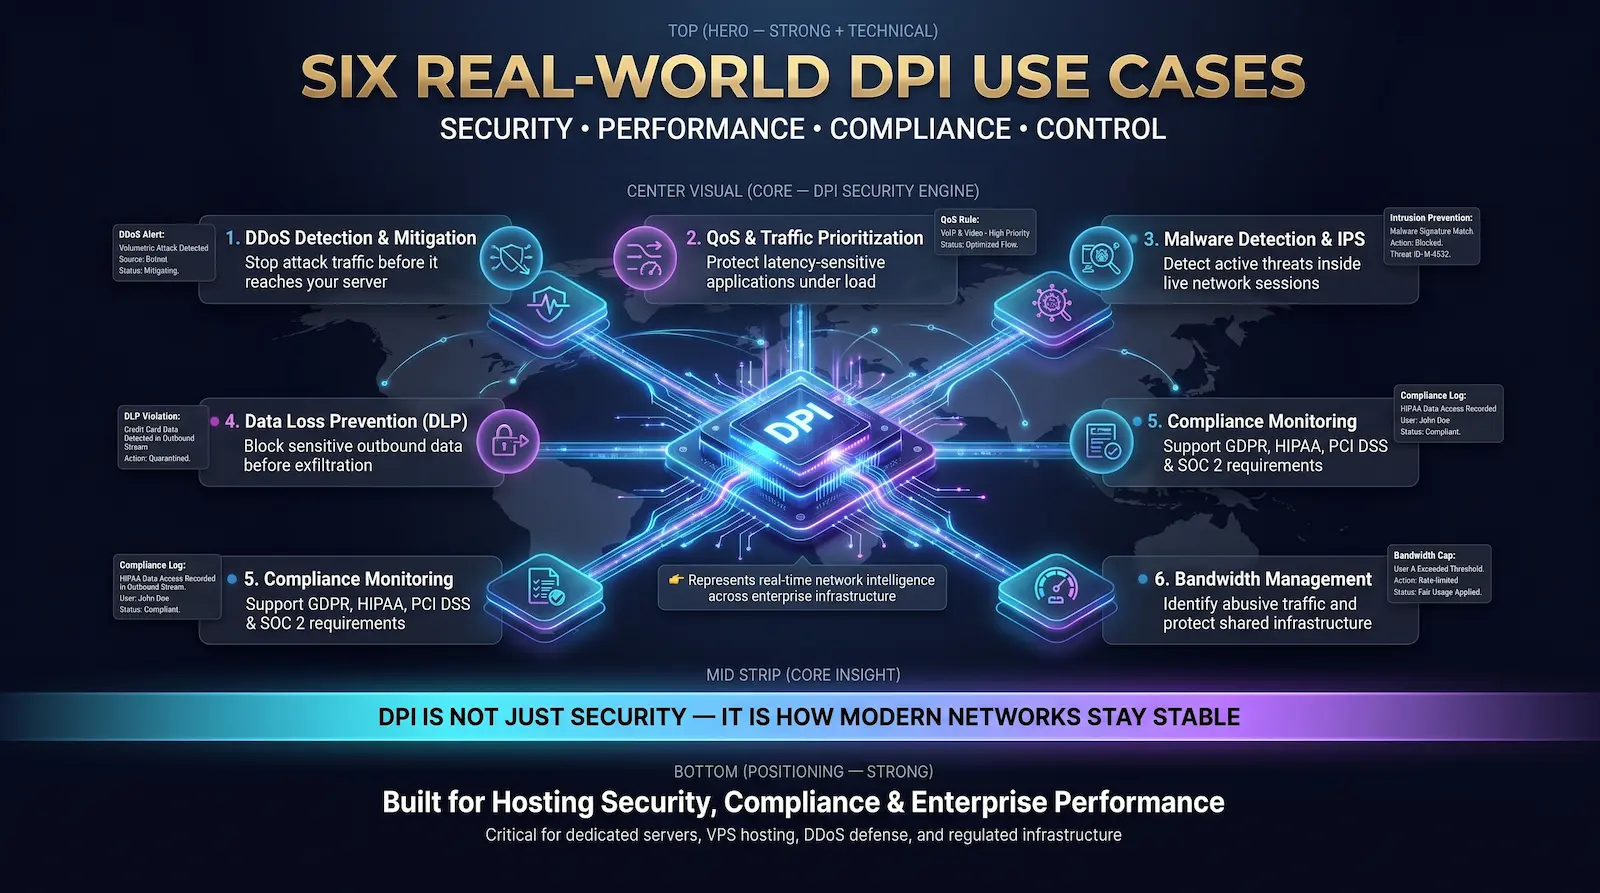
ست حالات استخدام DPI في العالم الحقيقي
1. الكشف عن هجوم DDoS والتخفيف من حدته
تولد هجمات DDoS حركة مرور ضارة بكميات كبيرة لإرباك الخادم. يكتشف DPI أنماط الهجوم على مستوى الحزمة ويحظرها قبل أن تصل إلى البنية التحتية الخاصة بك - تصفية حركة مرور الهجوم مع السماح للمستخدمين الشرعيين بالمرور.
هذا هو التطبيق الأكثر مباشرة لـ DPI لعملائنا في Atal Networks. هجمات DDoS نمت بشكل كبير على نطاق واسع: وفقًا لـ تقرير تهديد CISA 2024، هجمات DDoS الحجمي تتجاوز الآن بشكل روتيني 1 Tbps. لا يمكن لأي خادم امتصاص هذا الحجم بدون حماية المنبع.
DPI يحدد أنماط DDoS عند حافة الشبكة:
- الهجمات الحجمية: طفرات مفاجئة من آلاف عناوين IP المصدر ، غالبًا باستخدام تقنيات UDP Flood أو ICMP
- هجمات البروتوكول: فيضانات SYN التي تستغل مصافحة TCP ، وتستهلك حالة الاتصال على الخادم الهدف
- هجمات طبقة التطبيق: فيضانات HTTP التي ترسل طلبات ذات مظهر صالح لاستنفاد موارد الخادم
- هجمات التضخيم: هجمات انعكاس DNS أو NTP التي تستخدم بروتوكولات شرعية لتوليد حجم حركة مرور ضخم
تحدد أنظمة DPI الخاصة بنا في كل نقطة من نقاط التواجد لدينا والتي تزيد عن 213 هذه الأنماط في الوقت الفعلي وتسقط حركة مرور الهجوم عند حافة الشبكة ، قبل أن تصل إلى خادم مخصص أو VPS. هذه هي الطريقة التي نحافظ بها على SLA 99.99% UPTIME حتى أثناء حملات الهجوم النشطة.
2. تحديد أولويات حركة مرور الشبكة و QoS
تتيح DPI إدارة جودة الخدمة (QoS) من خلال تحديد التطبيق الذي يولد كل تدفق حركة مرور بالضبط وتطبيق قواعد الأولوية التي تضمن دائمًا أن تحصل التطبيقات الحساسة على وقت وصول التطبيقات على النطاق الترددي الذي تحتاجه.
بدون DPI ، تتعامل الشبكة مع جميع الحزم على قدم المساواة. يتنافس نقل النسخ الاحتياطي للملف على النطاق الترددي من خلال مكالمة فيديو مباشرة. يستهلك التنزيل من نظير إلى نظير الموارد التي يجب أن تذهب إلى معاملة قاعدة بيانات للأعمال.
مع DPI ، تعرف الشبكة الفرق. يمكن:
- إعطاء الأولوية لحزم VoIP ومؤتمرات الفيديو لتقليل مشكلات جودة المكالمات
- ضمان تخصيص عرض النطاق الترددي المستمر للتطبيقات في الوقت الفعلي
- الحد من معدل حركة المرور من نظير إلى نظير وحركة النقل بالجملة خلال ساعات الذروة
- تأكد من أن حركة مرور تطبيق SaaS تحصل على تسليم منخفض الكمون
للعملاء الذين يديرون منصات تداول أو خدمات بث مباشر أو تحليلات في الوقت الفعلي على موقعنا خوادم Bare Metal، إدارة QoS من خلال DPI هي ما يجعل هذه التطبيقات تعمل بشكل موثوق.
3. الكشف عن البرامج الضارة ومنع التسلل
DPI هو محرك الكشف داخل كل نظام حديث لاكتشاف التسلل (IDS) ونظام منع التسلل (IPS). يكتشف البرامج الضارة التي اخترقت بالفعل المحيط من خلال قراءة محتوى جلسات الشبكة النشطة.
جدار حماية محيطي يوقف التهديدات عند الباب. لكن التهديدات التي تمر عبر الباب - حمولات التصيد الاحتيالي ، وتنزيلات التحميل ، وبيانات الاعتماد المخترقة - تحتاج إلى طبقة كشف مختلفة. يوفره DPI من خلال تحليل كل حركة المرور الداخلية والخارجية ، وليس فقط حركة المرور الواردة.
يكتشف:
- إشارات البرامج الضارة إلى خوادم الأوامر والتحكم على عناوين IP الخارجية
- برنامج الفدية لتشفير الملفات وإنشاء أحجام غير طبيعية لحركة المرور الداخلية
- أدوات سرقة بيانات الاعتماد إرسال بيانات المصادقة إلى الوجهات الخارجية
- تتحرك الديدان بشكل جانبي عبر قطاعات الشبكة الداخلية
أدوات مفتوحة المصدر مثل سوريكاتا وكشف التسلل المستند إلى DPI للطاقة Snort للمؤسسات من جميع الأحجام. تضع بيئات المؤسسات هذه فوق أجهزة DPI الخاصة بالبيئات عالية الإنتاجية. Suricata ، على سبيل المثال ، تدعم الفحص متعدد الخيوط بسرعة 100 جيجابت في الثانية مع التكوين الصحيح للأجهزة.
4. منع فقدان البيانات (DLP)
يكتشف منع فقدان البيانات المستند إلى DPI أنماط البيانات الحساسة في حركة المرور الصادرة ويحظر عمليات النقل قبل اكتمالها. يمسك سرقة البيانات في الوقت الفعلي ، وليس بعد حدوث خرق.
المؤسسات التي تتعامل مع بيانات بطاقة الائتمان (نطاق PCI DSS) ، أو سجلات المرضى (نطاق HIPAA) ، أو الأسرار التجارية ، قم بتكوين قواعد DPI لاكتشاف أنماط بيانات محددة في حركة المرور الصادرة:
- أرقام بطاقات الدفع (16 أرقام تسلسل مطابقة تنسيقات PAN)
- أرقام الضمان الاجتماعي وأشكال التعريف الوطنية
- معرفات السجل الصحي للمريض
- تفريغ سجلات قاعدة البيانات مع أنماط البيانات المنظمة
عندما يرى نظام DPI هذه الأنماط في اتصال خارجي - خاصةً لعناوين IP الخارجية غير المألوفة - فإنه يمنع النقل وينبه فريق الأمان. هذه هي الطريقة التي تكتشف بها المؤسسات سرقة البيانات من الداخل والتسلل القائم على البرامج الضارة قبل أن تصبح حادثة صغيرة خرقًا يمكن الإبلاغ عنه.
5. مراقبة الامتثال التنظيمي
يوفر DPI مراقبة وتسجيل حركة المرور المستمرة التي تتطلبها HIPAA و PCI DSS و GDPR و SoC 2 للتوافق مع المؤسسات التي تتعامل مع البيانات الحساسة أثناء النقل.
GDPR (المادة 32) تتطلب تدابير فنية مناسبة لضمان أمن البيانات الشخصية في المعالجة ، بما في ذلك أثناء الإرسال. تتطلب HIPAA من الكيانات المشمولة تنفيذ تدابير أمنية فنية تحمي من الوصول غير المصرح به إلى المعلومات الصحية المحمية الإلكترونية عبر الشبكات. يفرض متطلب PCI DSS 10 تسجيل ومراقبة جميع الوصول إلى موارد الشبكة وبيانات حامل البطاقة.
يقوم DPI بإنشاء سجلات على مستوى الحزمة وتنبيهات تحتاج هذه الأطر. وهو يوفر دليلاً على أن حركة المرور التي تحتوي على بيانات حساسة قد تم رصدها ، وأن عمليات النقل غير المصرح بها قد تم حظرها ، وأنه يمكن للمنظمة اكتشاف انتهاكات سياسة التعامل مع البيانات والاستجابة لها في الوقت الفعلي.
في Atal Networks ، تدعم بنيتنا التحتية عمليات نشر الخوادم المخصصة المتوافقة مع GDPR و HIPAA. لنا أمن الشبكة يعد Stack - بما في ذلك مراقبة حركة المرور المستندة إلى DPI - جزءًا من وضع الامتثال الذي نقدمه للعملاء في الصناعات المنظمة.
6. إدارة النطاق الترددي لمقدمي خدمات الاستضافة
يستخدم موفرو الاستضافة ومزودو خدمة الإنترنت DPI لتحديد العملاء والتطبيقات التي تستهلك نطاقًا تردديًا غير متناسب ، وتطبيق سياسات الاستخدام العادل ، وحماية البنية التحتية المشتركة من أن يطغى عليها مصدر واحد.
هذا واقع تشغيلي مباشر بالنسبة لنا. عندما يولد تطبيق أحد العملاء ارتفاعًا في حركة المرور ، يتيح لنا DPI تحديد المصدر بدقة واتخاذ الإجراءات المستهدفة دون التأثير على العملاء الآخرين على نفس البنية التحتية للشبكة.
بدون DPI ، يرى مسؤول الشبكة فقط أحجام حركة المرور الإجمالية. لا يمكنهم معرفة ما إذا كان ارتفاع 40 جيجابت في الثانية هو زيادة شرعية في حركة المرور ، أو هجوم DDoS ، أو تطبيق تم تكوينه بشكل خاطئ. DPI يحل هذا الغموض في ثوانٍ.
DPI على الخوادم المخصصة مقابل VPS: فرق جوهري
في VPS Infrastructure ، يتم تشغيل DPI في طبقة Hypervisor مع موارد الفحص المشتركة عبر جميع الأجهزة الافتراضية على نفس المضيف. على خوادم مخصصة (معدنية مكشوفة) ، يعمل DPI على منفذ شبكة مخصص مع تكوينات خاصة بعبء العمل الخاص بك. يوفر النموذج المخصص خيارات أمان وسياسة مخصصة أقوى.
لا يتم تغطية هذا التمييز في مكان آخر ، وهو مهم بشكل مباشر للعملاء الذين يختارون بيننا استضافة VPS و خادم مخصص خطط.
بيئة VPS:
يحدث فحص DPI على مستوى المضيف ، ويتم تطبيقه على جميع الأجهزة الافتراضية على الخادم الفعلي في وقت واحد. سياسات التفتيش موحدة عبر المستأجرين. أنت تشارك عرض النطاق الترددي للتفتيش مع الأجهزة الافتراضية الأخرى. لا تتوفر قواعد DPI المخصصة الخاصة بتطبيقك بشكل عام. الحماية واسعة ولكنها غير مصممة.
بيئة خادم مخصصة:
يحتوي الخادم الخاص بك على منفذ شبكة فعلي مخصص. تعمل DPI على هذا المنفذ وحده. لا يتم مشاركة عرض النطاق الترددي للتفتيش مع المستأجرين الآخرين. يمكن لفريق هندسة الشبكات لدينا تكوين قواعد DPI الخاصة بنوع التطبيق الخاص بك - على سبيل المثال ، تصفية صادرة أكثر صرامة لتطبيق مالي ، أو QoS مدرك للتطبيق لخادم الألعاب. الحماية عميقة ومصممة خصيصًا لحمل عملك.
للتطبيقات الأمنية العالية - الخدمات المالية ، ومنصات الرعاية الصحية ، ومخازن التجارة الإلكترونية التي تعالج بيانات البطاقة ، وأعباء العمل الحكومية - توفر الخوادم المخصصة مع تكوينات DPI المخصصة أقوى حماية متاحة. الاستثمار في الأجهزة المخصصة يدفع عن نفسه في منع الاختراق وضمان الامتثال.
DPI وحركة المرور المشفرة: تحدي TLS
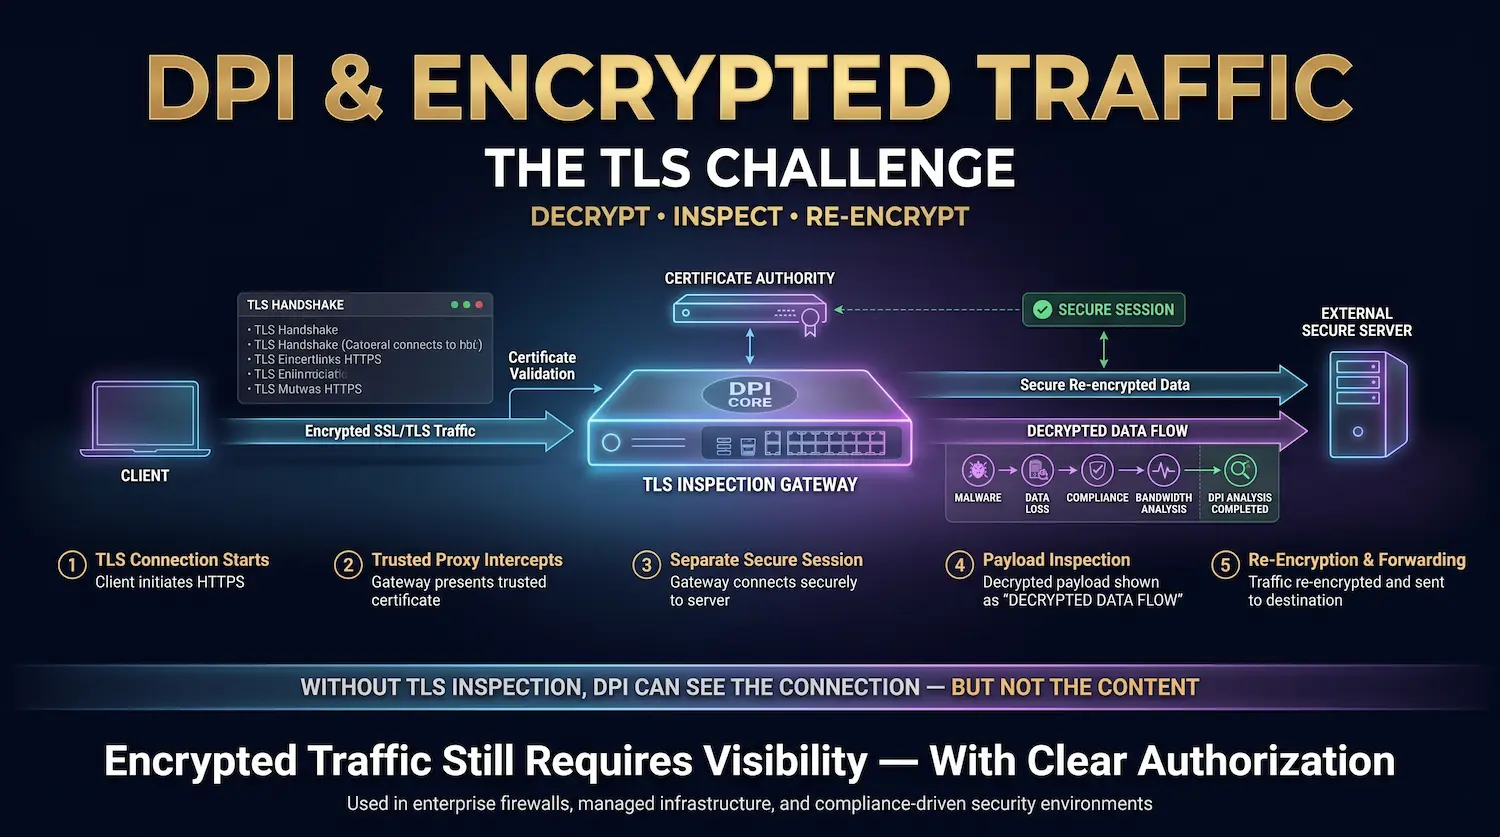
لا يمكن لـ DPI القياسي فحص محتوى حركة المرور المشفرة TLS دون فك التشفير. يعالج فحص SSL / TLS (ويسمى أيضًا فك تشفير SSL أو اعتراض TLS) ذلك عن طريق فك تشفير حركة المرور عند نقطة التفتيش وتحليل الحمولة وإعادة التشفير قبل إعادة التوجيه. يؤدي هذا إلى استعادة الفعالية الكاملة لـ DPI في البيئات المهيمنة على HTTPS.
اعتبارًا من عام 2026 ، يتم تشفير أكثر من 95% من حركة مرور الويب باستخدام TLS ، وفقًا لـ تقرير الشفافية من Google. هذا يخلق تحديًا كبيرًا لـ DPI: الحمولة التي تحتاج DPI إلى قراءتها مخفية وراء التشفير.
يرى نظام DPI بدون فحص SSL فقط معلمات مصافحة TLS - الخادم الذي يتصل به العميل وأي مجموعة تشفير تم التفاوض عليها. لا يمكنه رؤية طلب HTTP أو نص الاستجابة أو أي حمولة برمجية ضارة تنتقل داخل القناة المشفرة.
عملية فحص SSL/TLS:
- يبدأ العميل اتصال TLS بخادم خارجي.
- يعترض جهاز DPI (يعمل كوكيل موثوق به) الاتصال ويقدم شهادته الخاصة إلى العميل.
- يقوم الجهاز بإنشاء اتصال TLS منفصل بالخادم الخارجي الفعلي نيابة عن العميل.
- يتم فك تشفير حركة المرور بين العميل والجهاز. يقوم محرك DPI بفحص حمولة النص العادي.
- يتم إعادة تشفير حركة المرور قبل إعادة التوجيه إلى الخادم الخارجي.
يؤدي هذا إلى استعادة تغطية DPI الكاملة في البيئات المشفرة. يعد فحص SSL قياسيًا في مجموعات أمان المؤسسات ، وجدران الحماية من الجيل التالي من البائعين مثل Palo Alto Networks و Cisco Firepower ، وفي أجهزة أمان مركز البيانات.
اعتبار الخصوصية حقيقي. يتطلب فحص SSL من جهاز التفتيش أن يحمل مرجعًا مصدقًا موثوقًا به. يجب إبلاغ المستخدمين الذين يتم فحص حركة المرور. بالنسبة لشبكات المؤسسات ، هذه هي السياسة القياسية. بالنسبة لمزودي خدمة الإنترنت للمستهلكين ، يعد إجراء فحص SSL على حركة مرور المستخدم دون إفشاء انتهاكًا كبيرًا للخصوصية وقد ينتهك القوانين المعمول بها.
تقوم مراكز البيانات لدينا بإجراء فحص SSL فقط لحركة المرور القادمة من داخل البنية التحتية المدارة حيث اختار العملاء صراحة مراقبة حركة المرور العميقة. نحن لا نفحص حركة المرور المشفرة من أو إلى أجهزة العميل دون إذن واضح.
DPI و BGP: كيف يعمل تخفيف الهجمات على مستوى الشبكة
يتكامل DPI مع توجيه BGP (بروتوكول بوابة الحدود) لتمكين توجيه الثقب الأسود (RTBH) الذي يتم تشغيله عن بُعد - وهي تقنية تعيد توجيه حركة الهجوم إلى مركز تنظيف حيث تقوم DPI بتصفية الحزم الضارة وتعيد حركة المرور النظيفة إلى الخادم المستهدف.
شبكتنا في Atal Networks هي 100% MultiHoded. يتوفر كل مسار من خلال العديد من مقدمي الخدمات الأولية في وقت واحد عبر BGP. لا تتعلق هذه البنية بالتكرار فحسب - بل إنها ضرورية لكيفية عمل حماية DDoS المستندة إلى DDoS في الواقع أثناء هجوم نشط.
فيما يلي التسلسل خلال حدث DDoS واسع النطاق:
- تكتشف أنظمة DPI الخاصة بنا في حافة الشبكة خصائص الهجوم - توزيع IP المصدر ، ومعدلات الحزم ، وتوقيعات البروتوكول المتوافقة مع هجوم الحجم أو طبقة التطبيق.
- يشير نظام DPI إلى البنية التحتية للتوجيه لتحديث إعلانات BGP عبر RTBH أو FlowSpec (RFC 5575)، إعادة توجيه حركة الهجوم نحو منشأة تنظيف.
- تطبق منشأة التنظيف قواعد DPI إضافية لفصل حركة المرور الضارة عن حركة المرور المشروعة في نفس التدفق.
- يتم إرجاع حركة المرور النظيفة إلى الخادم المخصص للعميل من خلال مسار إعادة توجيه منفصل.
- تحدث العملية برمتها في أقل من 30 ثانية لمعظم أنواع الهجمات.
BGP وحده لا يستطيع القيام بذلك. يدير مسارات التوجيه - ليس لديه مفهوم حركة المرور "الخبيثة". يوفر DPI الذكاء الذي يخبر نظام BGP بالضبط عن حركة المرور التي يجب إعادة توجيهها ومتى. هاتان التقنيتان معًا هما ما يجعل التخفيف من DDoS على مستوى الشبكة ممكنًا على نطاق واسع.
DPI و VPN: كلا الجانبين من العلاقة
تقوم VPN بتشفير حركة المرور الخاصة بك قبل أن تغادر جهازك ، مما يمنع DPI من قراءة محتوى الحمولة. ومع ذلك ، لا يزال بإمكان أنظمة DPI المتقدمة تحديد بروتوكولات VPN من خلال تحليل أنماط حركة المرور وتحليل أصابع البروتوكول وتحليل توقيت التدفق - حتى بدون قراءة المحتوى المشفر.
VPN و DPI لها علاقة معقدة. فهم كلا الجانبين مهم لمسؤولي الشبكة وفرق الأمن.
من منظور حماية الخصوصية: تنشئ VPN نفقًا مشفرًا من جهازك إلى خادم VPN. يرى نظام DPI في ISP أو بوابة الحكومة النفق المشفر - وليس نشاط التصفح الخاص بك بداخله. محتوى الحمولة محمي بواسطة طبقة تشفير VPN (TLS لـ OpenVPN ، إطار بروتوكول الضوضاء لـ WireGuard ، أو IPsec لتطبيقات VPN التقليدية).
هذا هو السبب في أن الشبكات الظاهرية الخاصة تحمي المستخدمين من اختناق DPI على مستوى ISP ومن أنظمة تصفية المحتوى الحكومية التي تعتمد على DPI لحظر مواقع أو خدمات معينة.
من منظور الكشف: يمكن لأنظمة DPI المتقدمة تحديد حركة مرور VPN حتى بدون قراءة محتواها:
- بصمة البروتوكول: يحتوي كل من OpenVPN و WireGuard و IPsec على أنماط مصافحة مميزة وخصائص بنية الحزمة التي تتعرف عليها DPI.
- تحليل تدفق حركة المرور: تحتوي حركة مرور VPN على أنماط تدفق مميزة - اتصالات مستدامة بـ IP واحد ، وتوزيعات حجم الحزمة المحددة - التي تختلف عن سلوك التصفح العادي.
- أنماط استخدام المنفذ: تستخدم معظم بروتوكولات VPN نطاقات منفذ محددة أو مجموعات منافذ غير عادية يمكن لـ DPI وضع علامة عليها.
تستخدم بعض الحكومات وشبكات الشركات هذه القدرة على حظر استخدام VPN بالكامل. رداً على ذلك، يقوم موفرو VPN مثل Mullvad و ProtonVPN بنشر طبقات التشويش هذا يخفي حركة مرور VPN كحركة مرور منتظمة على HTTPS ، مما يجعل بصمة البروتوكول أكثر صعوبة.
للعملاء الذين يجرون خوادم VPN أو بروكسي في بنيتنا التحتية ، يحمي DPI على مستوى الشبكة الخادم نفسه بغض النظر عن بروتوكولات التشفير التي يستخدمها عملاؤك للاتصال به.
الخصوصية والمكانة القانونية وحيادية الشبكة
DPI قانوني في معظم الولايات القضائية عند استخدامه لأمن الشبكة وتخفيف DDoS وإدارة حركة المرور. تصبح مشكلة قانونية وأخلاقية عند استخدامها للمراقبة الجماعية أو الرقابة على المحتوى أو التنميط السلوكي دون موافقة المستخدم.
يعتمد الوضع القانوني لـ DPI كليًا على غرضه والولاية القضائية التي يتم تطبيقها فيها.
الاستخدامات المسموح بها بوضوح (في معظم الولايات القضائية، بما في ذلك الاتحاد الأوروبي والولايات المتحدة):
- مراقبة أمان الشبكة على البنية التحتية التي تمتلكها أو تديرها
- الكشف عن DDOS والتخفيف من حدته
- إدارة الجودة المرورية
- تسجيل حركة المرور المطلوبة للامتثال (HIPAA، PCI DSS)
- مراقبة أمن الشركات على شبكات الشركات (مع الإفصاح المناسب للموظفين)
الاستخدامات المتنازع عليها أو المقيدة قانونًا:
- ISP استخدام DPI لخنق خدمات البث المتنافسة (انتهاكات حيادية الشبكة في الاتحاد الأوروبي ، مقيدة في العديد من الولايات الأمريكية)
- استخدام الحكومة لـ DPI للمراقبة الجماعية للسكان بدون سلطة قانونية
- جمع وبيع البيانات السلوكية المرورية دون موافقة المستخدم (اللائحة العامة لحماية البيانات المادة 6 يتطلب أساسا قانونيا)
- DPI للإعلان المستهدف دون الإفصاح (مخالفة من قبل العديد من مزودي خدمة الإنترنت في إجراءات إنفاذ FTC)
GDPR واضح بشكل خاص في هذا الشأن. تخضع البيانات الشخصية التي يتم جمعها من خلال مراقبة الشبكة - بما في ذلك البيانات الوصفية لحركة المرور - لمتطلبات تقليل البيانات وتحديد الغرض وحقوق الوصول إلى الموضوع. تحتاج المؤسسات التي تستخدم DPI لأي شيء يتجاوز العمليات الأمنية إلى أساس قانوني موثق وسياسة الاحتفاظ بالبيانات التي تتوافق مع الغرض المعلن منها.
في Atal Networks ، يقتصر استخدام DPI الخاص بنا بشكل صارم على أمان الشبكة وإدارة حركة المرور. نحن لا نحلل حركة مرور العميل لأغراض الدعاية أو التنميط السلوكي. نحن لا نشارك البيانات المشتقة من DPI مع أطراف ثالثة.
مزايا وعيوب DPI
يوفر DPI رؤية كاملة للطبقة 7 لا تتطابق مع طريقة الفحص السابقة. تتمثل مقايضاته الأساسية في متطلبات الأجهزة الأعلى واعتبارات الخصوصية التي يجب إدارتها بعناية في أي نشر.
| ميزة | فصل |
| رؤية كاملة لحركة المرور | يقرأ الرأس والحمولة في الطبقة 7 للحصول على وعي كامل بالتطبيق |
| يكتشف التهديدات المخفية | يلتقط البرامج الضارة وسرقة البيانات واستغلال غير مرئي لفحص الرأس فقط |
| لتمكين جودة الخدمة المدركة للتطبيق | إعطاء الأولوية لحركة المرور حسب نوع التطبيق ، وليس فقط رقم المنفذ |
| القوى في الوقت الحقيقي DDoS التخفيف | يحدد أنماط الهجوم ويطلق استجابة على مستوى BGP في أقل من 30 ثانية |
| يدعم الامتثال التنظيمي | يوفر تسجيل حركة المرور المطلوبة من قبل HIPAA و PCI DSS و GDPR و SOC 2 |
| يكتشف تسرب البيانات | يمسك البيانات الحساسة التي تغادر الشبكة قبل اكتمال الخرق |
| تغطية يوم الصفر | اكتشاف شذوذ البروتوكول يلتقط هجمات جديدة بدون توقيعات مسبقة |
| مساوئ | فصل |
| متطلبات الأجهزة الأعلى | تتطلب معالجة الحمولات بسرعة سلكية أجهزة مخصصة للبيئات عالية الإنتاجية |
| مخاوف خصوصية تفتيش SSL | يتطلب فك تشفير حركة مرور TLS للتفتيش حوكمة دقيقة وإفصاحًا عن المستخدم |
| قيود حركة المرور المشفرة | بدون فحص SSL ، يتم حظر تحليل الحمولة بواسطة تشفير TLS |
| تقنيات التهرب موجودة | تجزئة الحزمة وهجمات التوقيت وتشويش البروتوكول يقلل من دقة DPI |
| تعقيد التكوين | تتطلب قواعد شذوذ البروتوكول ضبط الخبراء لتقليل الإيجابيات الكاذبة |
| الحدود القانونية والأخلاقية | إساءة استخدام المراقبة أو التنميط يخلق مسؤولية قانونية وضررًا للثقة |
أدوات DPI: مكدس التكنولوجيا
تتوفر إمكانية DPI من خلال أدوات تحليل الشبكة مفتوحة المصدر وجدران الحماية التجارية من الجيل التالي وأجهزة مركز البيانات المصممة لهذا الغرض. يعتمد الاختيار الصحيح على حجم حركة المرور ومتطلبات عمق الفحص والسياق التشغيلي.
أدوات مفتوحة المصدر:
- وايرشيرك: محلل بروتوكول الشبكة القياسي في الصناعة مع تشريح الحزمة العميقة لمئات البروتوكولات. تستخدم لاستكشاف الأخطاء وإصلاحها وتحليل الطب الشرعي والبحوث الأمنية. غير مصمم لحجب الإنتاج في الوقت الفعلي ، ولكنه ضروري للتحليل والتحقق.
- سوريكاتا: IDs و IPS و IPS ومحرك مراقبة أمان الشبكة عالي الأداء. يدعم فحص DPI متعدد الخيوط ، والبرمجة النصية Lua للقواعد المخصصة ، والتكامل مع خلاصات ذكاء التهديدات. منتشرة على نطاق واسع في إنتاج مزود خدمة الإنترنت وبيئات الاستضافة.
- شخير: المعرفات الأصلية مفتوحة المصدر. نظام بيئي واسع للقواعد ، سجل طويل في الإنتاج. لقد حلت سوريكاتا إلى حد كبير محلها بسبب عمليات النشر المهمة للأداء ، لكن Snort لا تزال تستخدم على نطاق واسع في بيئات المؤسسات.
- زيك (إخوانه سابقًا): يركز إطار تحليل الشبكة على التحليل السلوكي والبروتوكول. ينشئ سجلات منظمة لجميع أنشطة الشبكة بدلاً من حظر حركة المرور. ممتاز لصيد التهديدات والتحقيق في الطب الشرعي.
حلول المؤسسات التجارية:
- شبكة بالو ألتو NGFW: تم إنشاء جدار الحماية من الجيل التالي حول APP-ID - محرك DPI يحدد أكثر من 3000 تطبيق حسب السلوك ، وليس برقم المنفذ. معيار الصناعة لأداء جدار الحماية من الطبقة 7.
- قوة نارية سيسكو: منصة متكاملة للدفاع عن التهديدات تجمع بين DPI و IPS وحماية البرامج الضارة وتصفية عناوين URL في نظام واحد.
- فورتينيت فورتيجيت: NGFW عالي الأداء مع أجهزة ASIC مخصصة لـ DPI بسرعات متعددة جيجابت.
أجهزة مركز البيانات:
للفحص بسرعة 40 جيجابت في الثانية إلى 100 جيجابت في الثانية بدون زمن انتقال ناتج عن البرامج ، تقوم أجهزة SmartNIC المبنية لهذا الغرض وأجهزة DPI المستندة إلى FPGA من البائعين مثل Napatech و Stamus Networks بتشغيل الفحص بشكل أقرب إلى طبقة الشبكة المادية.
ماذا تعني DPI لأمن الخادم الخاص بك
DPI ليس اختياريًا لأي مؤسسة تدير بنية تحتية تتعامل مع بيانات المستخدم الحقيقية أو تعالج المدفوعات أو تخدم التطبيقات الحساسة لوقت الاستجابة.
في Atal Networks ، يقع كل خادم نوفره خلف مكدس أمان الشبكة الذي يعمل بنظام DPI. تعمل مرشحات حماية DDoS الخاصة بنا على مهاجمة حركة المرور عند حافة الشبكة قبل أن تصل إلى جهازك. يضمن نظام QoS الخاص بنا أن تحصل حركة مرور تطبيقك على الأولوية على منافذ 10 جيجابت في الثانية. توفر مراقبة حركة المرور الخاصة بنا خط الأساس لتسجيل الدخول اللازم لعمليات نشر توافق HIPAA و PCI DSS.
لا تقوم بتكوين أي من هذا بنفسك - فهو يعمل تلقائيًا ، على مدار 24 ساعة في اليوم ، عبر بنيتنا التحتية العالمية بالكامل.
العملاء الذين لديهم متطلبات متقدمة - سياسات DPI المخصصة ، أو قواعد تصفية طبقة التطبيق ، أو فحص SSL للامتثال - يعملون مباشرة مع فريق هندسة الشبكة لدينا لتكوينها على مستوى المنفذ على خطة الخادم المخصصة الخاصة بهم.
قام فريقنا بنشر وإدارة البنية التحتية لـ DPI عبر أكثر من 213 مركز بيانات لأكثر من 16 عامًا. نحن ندير هذه التكنولوجيا في الإنتاج كل يوم لأكثر من 36000 شركة في جميع أنحاء العالم.
هل أنت جاهز لنشر خادم مع حماية DPI على مستوى الشبكة؟
استكشف خطط الخادم المخصصة لدينا مع حماية DDoS المدمجة وإدارة QoS - حاليًا 70% OFF لعمليات النشر الجديدة.
الأسئلة المتداولة حول التفتيش العميق للحزم
هل فحص الحزم العميق قانوني؟
يعد فحص الحزم العميقة قانونيًا في معظم البلدان عند استخدامه لأمن الشبكة أو تخفيف DDoS أو إدارة حركة المرور أو مراقبة الامتثال. تنطبق القيود القانونية عند استخدام DPI للمراقبة الجماعية أو الرقابة على المحتوى أو التنميط السلوكي دون موافقة المستخدم. في الاتحاد الأوروبي، اللائحة العامة لحماية البيانات المادة 6 يتطلب أساسًا قانونيًا لمعالجة البيانات الشخصية المستمدة من فحص حركة مرور الشبكة. في الولايات المتحدة ، تختلف المتطلبات القانونية حسب القطاع - يجب أن تمتثل مؤسسات الرعاية الصحية لـ HIPAA ، والمؤسسات المالية مع GLBA ، ومعالجات الدفع مع PCI DSS.
هل يبطئ فحص الحزم العميقة من أداء الشبكة؟
تعالج أجهزة DPI الحديثة المبنية لهذا الغرض حركة المرور بسرعة 10 جيجابت في الثانية إلى 100 جيجابت في الثانية دون تأثير زمن انتقال قابل للقياس على البنية التحتية التي تم تكوينها بشكل صحيح. يأتي تدهور الأداء من DPI عادةً من التطبيقات الضعيفة القائمة على البرامج والتي تعمل على وحدات المعالجة المركزية للأغراض العامة ، أو من مجموعات القواعد غير المضبوطة التي تولد معالجة مفرطة. في البنية التحتية للخادم المخصص لدينا ، تعمل DPI على أجهزة الشبكة المصممة لهذا الغرض دون أي تأثير على الأداء على إنتاجية الخادم أو زمن الوصول.
هل يمكن لـ VPN حظر فحص الحزمة العميقة؟
تقوم VPN بتشفير حمولة حركة المرور الخاصة بك ، مما يمنع DPI من قراءة محتوى جلسات الشبكة الخاصة بك. ومع ذلك ، لا يزال بإمكان أنظمة DPI المتقدمة تحديد بروتوكولات VPN من خلال بصمات البروتوكول وتحليل التدفق وتحليل أنماط التوقيت - دون قراءة المحتوى المشفر. تستخدم بعض خدمات VPN التشويش لإخفاء حركة المرور الخاصة بها كـ HTTPS قياسي ، مما يجعل تحديد البروتوكول أكثر صعوبة ولكن ليس مستحيلًا بالنسبة لأنظمة DPI المتطورة.
كيف يختلف DPI عن جدار الحماية؟
يقوم جدار الحماية التقليدي بتصفية حركة المرور باستخدام معلومات الرأس - عناوين IP وأرقام المنافذ وحالة الاتصال. يقرأ DPI الحمولة الكاملة للحزمة ويحدد حركة المرور من خلال سلوك التطبيق ، وليس فقط بيانات الرأس. تدمج جدران الحماية الحديثة من الجيل التالي (NGFWS) من البائعين مثل Palo Alto Networks و Cisco DPI كمحرك رئيسي للفحص. لذا فإن جدار الحماية هو جهاز ، و DPI هي تقنية الفحص ، وتدمج NGFWS كلاهما في منصة واحدة.
هل يمكن لـ DPI فحص HTTPS وحركة المرور المشفرة؟
لا يمكن لـ DPI القياسي فحص الحمولة لحركة مرور HTTPS المشفرة بنظام TLS دون فك تشفير. يعالج فحص SSL / TLS (ويسمى أيضًا فحص SSL العميق أو اعتراض TLS) ذلك عن طريق فك تشفير حركة المرور عند نقطة التفتيش ، وتحليل الحمولة ، وإعادة التشفير قبل إعادة التوجيه. يستخدم هذا النهج في بيئات أمان المؤسسات ومراكز البيانات حيث تبرر متطلبات الامتثال والأمن ذلك. يتطلب إدارة الشهادات المناسبة والإفصاح الواضح عن المستخدم في معظم الولايات القضائية.
هل يمكن لـ DPI اكتشاف هجمات يوم الصفر؟
لا يمكن لـ DPI المستند إلى التوقيع اكتشاف هجمات يوم الصفر لأنه لا يوجد توقيع لهم حتى الآن. ومع ذلك ، فإن اكتشاف شذوذ البروتوكول يكتشف العديد من التهديدات في يوم الصفر من خلال الإبلاغ عن السلوك الذي ينحرف عن معايير البروتوكول المعمول بها - حتى في حالة عدم وجود توقيع سابق. يضيف التحليل الإرشادي والسلوكي طبقة كشف أخرى من خلال تحديد أنماط حركة المرور غير العادية التي تشير إلى سلوك الهجوم ، بغض النظر عما إذا كان الهجوم المحدد معروفًا. توفر أنظمة DPI ذات الطبقات التي تجمع بين جميع التقنيات الثلاث أقوى تغطية ضد التهديدات المعروفة وغير المعروفة.
هل يستخدم Atal Networks DPI لحماية الخوادم المخصصة؟
نعم. تستخدم حماية DDoS على مستوى الشبكة DDOS لتحديد حركة مرور الهجوم وتصفيتها عبر جميع مراكز البيانات الخاصة بنا على مستوى العالم ، تلقائيًا ، لكل عميل. يستخدم نظام QoS الخاص بنا DPI لإعطاء الأولوية لحركة المرور للتطبيقات الحساسة لوقت الاستجابة والتي تعمل على الخادم الخاص بك. نقوم أيضًا بتكوين سياسات DPI المخصصة للعملاء الذين لديهم متطلبات أمان أو امتثال متقدمة. اتصل بفريقنا على atalnetworks.com/contact لمناقشة التكوين الصحيح لحالة الاستخدام الخاصة بك.
هل يستخدم DPI من قبل مزودي خدمة الإنترنت؟
يستخدم مزودو خدمة الإنترنت DPI على نطاق واسع لإدارة حركة المرور ، وتخفيف DDoS ، والامتثال لمتطلبات الاعتراض القانوني. تتضمن تطبيقات ISP المثيرة للجدل لـ DPI خنق حركة المرور إلى خدمات دفق الفيديو المنافسة (مشكلة حيادية الشبكة) والإعلان السلوكي (باستخدام بيانات تحليل حركة المرور دون موافقة المستخدم). ال لجنة الاتصالات الفيدرالية وقد اتخذ المنظمون في الاتحاد الأوروبي إجراءات إنفاذ ضد كلتا العمليتين. تظل استخدامات مزود خدمة الإنترنت الشرعية - المراقبة الأمنية وتخفيف الهجمات وإدارة جودة الخدمة - مقبولة على نطاق واسع.
