 Перейти к содержимому



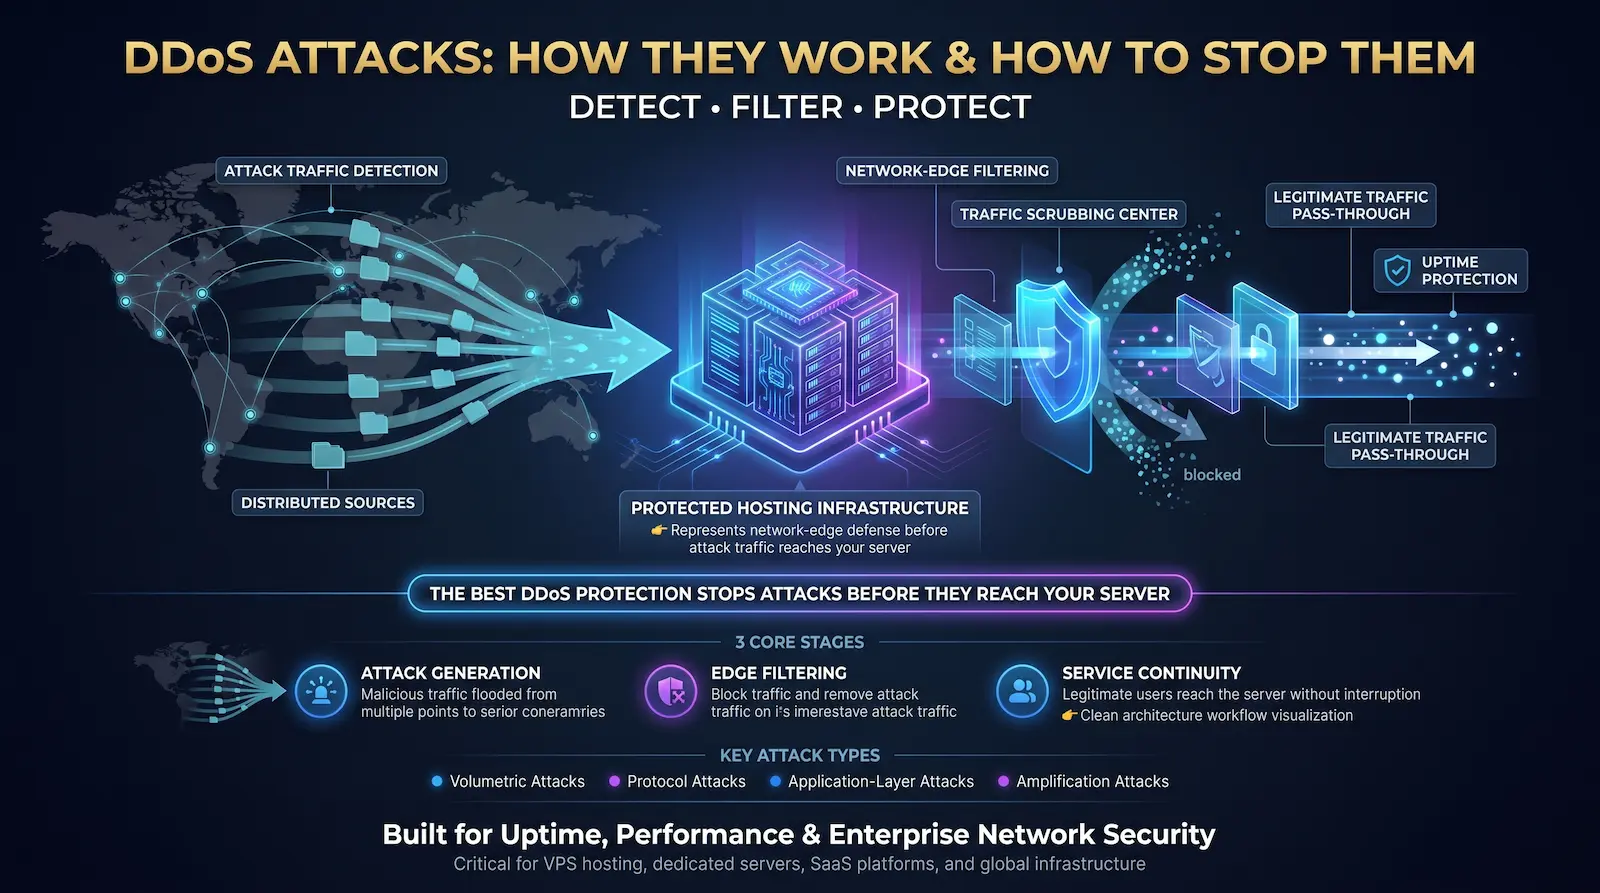
Распределенная атака типа «Отказ в обслуживании» (DDoS) перегружает сервер, сеть или онлайн-сервис трафика с тысяч до миллионов скомпрометированных устройств, пока не сможет перестать реагировать на законных пользователей. DDoS-атаки нацелены на пропускную способность, емкость соединения или мощность обработки приложений — все сразу из источников, распределенных по десяткам стран, что делает их практически невозможным блокировать только по IP-адресу.
Цифры этой угрозы не абстрактны. В первом квартале 2025 года Cloudflare заблокировала 20,5 млн DDoS-атак, что соответствует 96% всего, что заблокировало за весь 2024 год. Самая крупная атака за всю историю достигла 22,2 терабиты в секунду в сентябре. 2025. В настоящее время ежедневно происходят атаки в масштабе терабиты.
Незащищенная организация теряет примерно $6000 в минуту во время DDoS-атаки. DDoS-анализ Kentik 2026. При средней продолжительности атаки 45 минут, то есть $270 000 за инцидент, прежде чем учитывать ущерб репутации, штрафы SLA и отток клиентов.
В Atal Networks наша команда инженеров сети постоянно защищает от DDoS-атак в более чем 213 центрах обработки данных в более чем 196 странах. Наша скруббинг на основе DPI и смягчение на основе BGP Flowspec защищает более 36 000 выделенный сервер и VPS-хостинг клиенты каждый день. В этой статье рассказывается, как строятся эти атаки, как они выполняются и что именно их останавливает.
Содержание
- DDoS против DOS: что отличает их
- Как ботнеты выдают DDoS-атаки
- 7 типов DDoS-атак
- Многовекторные DDoS: модель атаки 2025-2026
- Реальные финансовые затраты на DDoS-атаку
- 9 методов, которые на самом деле останавливают DDoS-атаки
- Защита DDoS: выделенный сервер и VPS
- Ответ DDoS-атаки: шаг за шагом
- Юридические последствия DDoS-атак
- Как Atal Networks защищает ваш сервер
- Часто задаваемые вопросы о DDoS-атаках
- Связанные статьи
DDoS против DOS: что отличает их
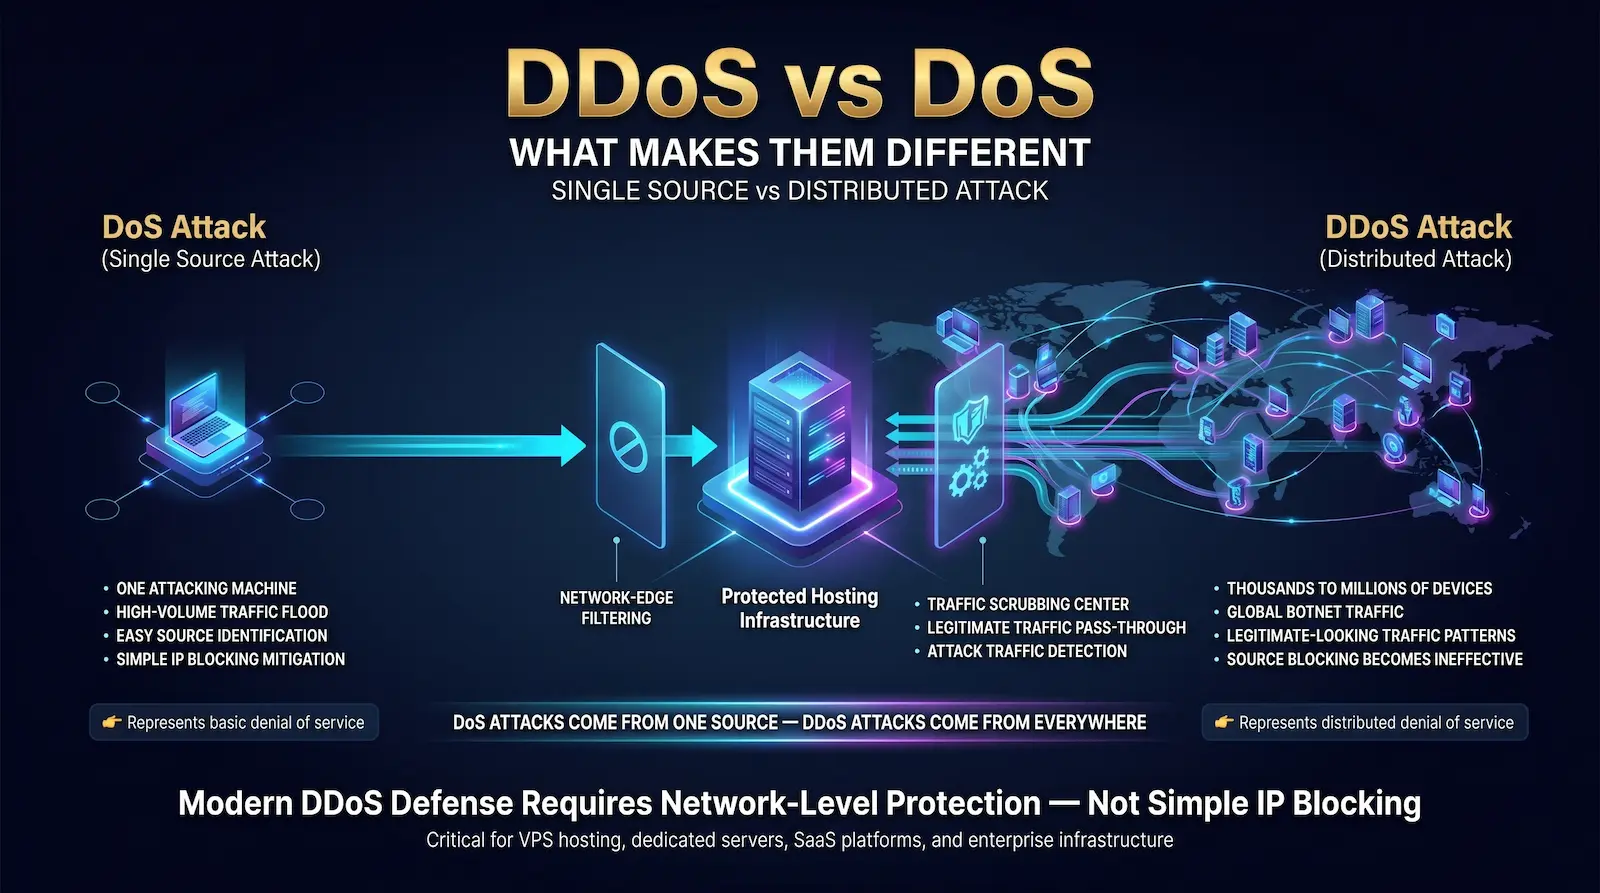
Атака «Отказ в обслуживании» (DoS) отправляет высокий объем трафика с одной машины, чтобы сокрушить цель. Атака распределенного отказа в обслуживании (DDoS) делает то же самое, используя от тысяч до миллионов скомпрометированных устройств в разных странах и диапазонах IP, что делает блокировку на основе источника практически невозможной.
DoS-атака просто остановить. Определите один атакующий IP-адрес, заблокируйте его, и атака закончится. Злоумышленники решили эту защиту несколько десятилетий назад, переключившись на распределенную модель.
DDoS-атака влечет за собой ботнет — сеть устройств, скомпрометированных без ведома их владельцев. Когда каждый 500 000 уникальных IP-адресов отправляют на ваш сервер небольшой поток трафика, вы не можете заблокировать атаку, запретив отдельные источники. Профиль трафика соответствует законным пользователям, потому что скомпрометированные устройства, генерирующие его, являются законными — они просто управляются удаленно.
Согласно с Вход в Википедию о атаках отказ в обслуживании, эта распределенная архитектура отделяет начало атаки (атакующий) от источника атаки (ботнет), что делает атрибуцию и смягчение экспоненциально более сложной, чем атаки с одним источником.
Целевой ресурс зависит от типа атаки:
| Категория атаки | Ресурс целенаправленный | Слой OSI |
| Объемная атака | пропускная способность сети | Слои 3–4 |
| Протокол атаки | Состояние соединения (брандмауэр, роутер) | Слои 3–4 |
| Атака уровня приложения | Серверный процессор, память, потоки | Слой 7 |
Одна кампания часто нацелена на все три одновременно — метод, называемый многовекторными DDoS, который мы подробно рассмотрим ниже.
Как ботнеты выдают DDoS-атаки
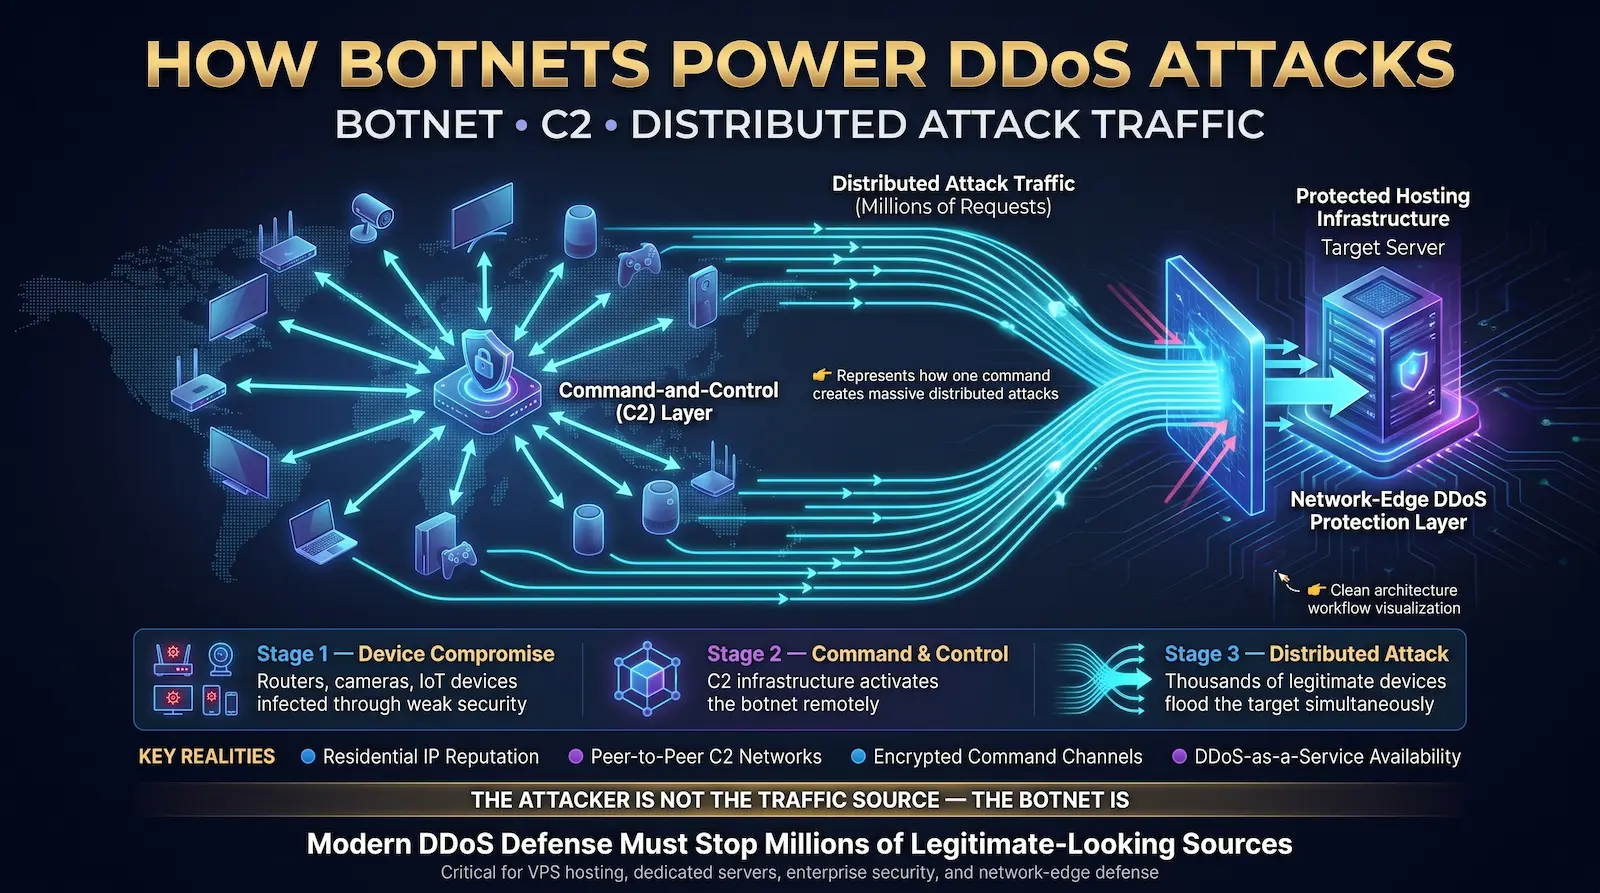
Ботнет — это сеть скомпрометированных устройств — домашних маршрутизаторов, камер видеонаблюдения, смарт-телевизоров, датчиков IoT и зараженных компьютеров, управляемых через сервер Command and Control (C2). Злоумышленник активирует ботнет, отправляя одну инструкцию по каналу C2, в результате чего каждое скомпрометированное устройство отправляет трафик на цель одновременно.
Как устройства становятся частью ботнета
Злоумышленники сканируют Интернет на наличие устройств с известными уязвимостями программного обеспечения или учетными данными по умолчанию. Домашние маршрутизаторы, поставляемые с паролями «admin/admin», являются самой простой точкой входа. Следующими будут IP-камеры с устаревшей прошивкой. После того, как устройство скомпрометировано, вредоносная программа распространяется сбоку на другие устройства в той же локальной сети.
Именно этот метод использовал ботнет Mirai, который в октябре 2016 года выполнил рекордную 1,2 TBPS DYN DNS-атаку. Он заразил более 600 000 устройств IoT путем сканирования доступа Telnet с 61 парой стандартных заводских учетных данных. Современные варианты Mirai, в том числе Eleven11Bot и Aisuru, которые отслеживаются группой аварийных реагирования Deepfield Nokia в начале 2025 года, продолжают использовать ту же технику против нового оборудования IoT.
Nokia’s 2025 DDoS research found that 100 to 200 million IPv4 endpoints now covertly participate in attack traffic via residential proxy networks. These are not data centers. servers—they are household devices: laptops, phones, gaming consoles, DVRs, and baby monitors. The traffic they generate carries a clean residential IP reputation, which breaks IP-reputation-based blocking entirely.
Командно-управляемая инфраструктура
Злоумышленник не связывается напрямую с каждым зараженным устройством. Серверы C2 ретранслируют инструкции. Современные ботнеты используют одноранговые архитектуры C2 без центральной точки отказа — уничтожая один сервер C2, не останавливает сеть. Расширенные ботнеты направляют трафик C2 по зашифрованным каналам на порту 443, маскируя инструкции как обычный HTTPS-трафик для уклонения от обнаружения.
DDOS-AS-A-Service: $5 покупает атаку
Услуги бутеров и стрессеров продают емкость DDoS по подписке — технические знания не требуются. Цены на рынки даркнета начинаются примерно с $5 в час за небольшую атаку и доходят до тысяч долларов за постоянные кампании с большими объемами, нацеленные на большую инфраструктуру.
В 2025 г. Европол Демонтировано несколько служб DDoS-for-Hire в координированных международных операциях, аресты администраторов платформ и преследование платежеспособных клиентов. Принудительные действия подтверждают, что использование службы бутеров, а не только им, является уголовным преступлением в государствах-членах ЕС и Соединенных Штатах.
7 типов DDoS-атак
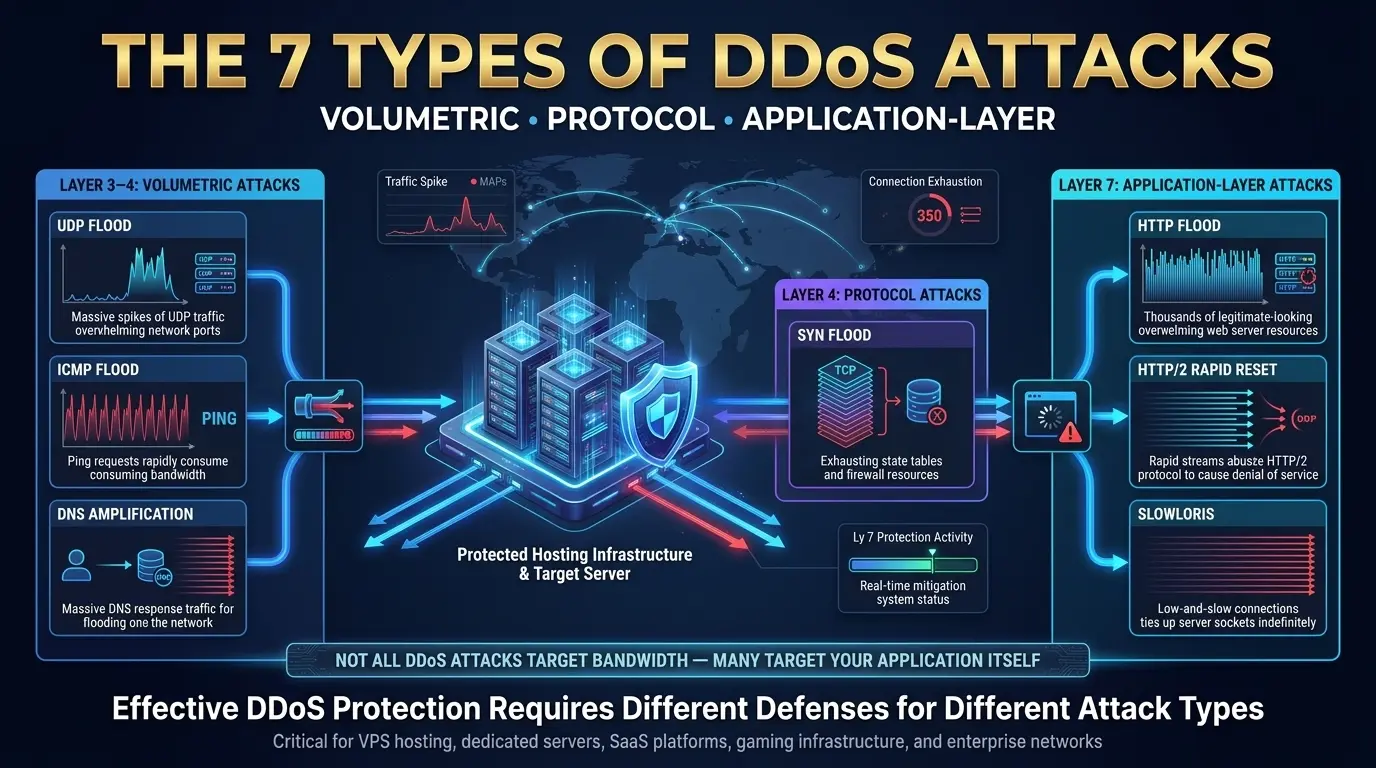
DDoS-атаки делятся на три категории: объемные атаки, которые насыщают пропускную способность на уровнях 3 и 4, атаки протоколов, которые исчерпывают таблицы состояний соединений в маршрутизаторах и брандмауэрах, а также атаки уровня приложений, которые подавляют емкость обработки сервера на уровне 7. Каждый тип требует другого метода обнаружения. и другая реакция смягчения.
1. Наводнение UDP
Флуд UDP отправляет огромные тома пакетов протокола пользовательских дейтаграмм на случайные порты на целевом сервере. Сервер проверяет каждый порт на наличие службы прослушивания, не находит ни одного и отвечает пакетами ICMP «Недоступность». Эта двунаправленная биржа исчерпывает доступную сетевую пропускную способность сервера.
Пакеты UDP не требуют рукопожатия перед передачей. Злоумышленник, использующий большой ботнет, может генерировать и поддерживать многопользовательские наводнения UDP с относительно скромной инфраструктурой. Наводнения UDP привели к тому, что большинство крупнейших объемных атак, зафиксированных в 2025 году, включая атаки, превышающие 1 TBPS, ориентированные на игры, финансовые услуги и телекоммуникационную инфраструктуру.
Сигнал обнаружения: Внезапный скачок объема трафика UDP, высокая скорость назначения ICMP, недоступная, исходные IP-адреса сосредоточены в конкретных диапазонах.
Смягчение: Входящий UDP с ограничением скорости на переднем крае сети. Примените правила BGP FlowSpec, нацеленные на атаки в качестве диапазонов. Для серверов, которые не используют UDP, заблокируйте все входящие UDP по периметру Сетевой брандмауэр.
2. ICMP (Пинг)
Наводнение ICMP отправляет целевому потоку пакетов эхо-запросов протокола управления сообщениями (ICMP) большого объема, также известного как PING. Сервер должен отвечать на каждый из них эхо-ответом, потребляя как входящую, так и исходящую пропускную способность. Достаточный объем пакетов ICMP насыщает сетевое соединение сервера до того, как любой законный трафик сможет достичь его.
Вариант атаки Smurf Attack еще больше усиливает это: злоумышленник отправляет запросы ICMP с IP-адресом цели, подделанным в качестве источника к сетевому широковещательному адресу. Каждое устройство в этой сети реагирует на IP-адрес цели, умножая объем атаки без умножения ресурсов злоумышленника. Исправления RFC-совместимости в современном сетевом оборудовании сделали атаки чистых смурфов менее эффективными, но ICMP-флуды остаются стандартным компонентом многовекторных кампаний.
Сигнал обнаружения: Объем трафика ICMP превышает базовый уровень в 10 раз и более; Пакеты ICMP, поступающие из географически разбросанных источников с одинаковыми интервалами.
Смягчение: ICMP с ограничением скорости на краю. Для серверов, где нет законных потребностей в трафике ICMP, заблокируйте все входящие ICMP.
3. Син Флуд
SYN-флуд использует трехстороннее рукопожатие TCP, отправляя тысячи пакетов SYN в секунду цели. Цель выделяет состояние соединения для каждого из них и отвечает Syn-Ack, но атакующий никогда не отправляет окончательный ACK. Полуоткрытые соединения заполняют таблицу состояния соединения сервера, блокируя все новые законные соединения TCP.
Трехходовое рукопожатие (SYN → SYN-ACK → ACK) требуется для установления каждого TCP-соединения. Сервер должен сохранять состояние для каждого SYN, который он получает, ожидая завершения ACK. SYN-флуд достаточного объема заполняет эту таблицу состояния. Когда таблица заполнена, сервер не может принимать новые соединения от кого-либо — служба отображается в автономном режиме.
Этот тип атаки полностью задокументирован в RFC 4987, где описывается затопление TCP SYN и его контрмеры. Современная инфраструктура обычно использует файлы cookie SYN в качестве защиты — метод, который позволяет серверу проверять рукопожатие TCP без сохранения состояния соединения для неполных рукопожатий.
Сигнал обнаружения: высокое отношение полуоткрытых к установленным TCP-соединениям; Использование таблицы состояния соединения вблизи 100%; Входящая скорость SYN превышает скорость отправки SYN-ACK сервера.
Смягчение: Включите SYN-куки на уровне ОС или сети. Примените ограничения скорости для входящих пакетов SYN для каждого IP-адреса исходного кода. Настройте Сетевой брандмауэр Для удаления пакетов SYN из известных плохих диапазонов IP.
4. Усиление DNS
Атака усиления DNS использует открытые DNS-разрешители для умножения объема атаки. Злоумышленник подделывает IP-адрес цели и отправляет небольшие DNS-запросы (40–60 байт) на тысячи открытых резольверов. Каждый резольвер отправляет большой ответ DNS (до 4000 байт) на целевой IP-адрес, что приводит к коэффициенту усиления до 70x без необходимости пропорциональной емкости ботнета.
Атаки усиления являются одними из наиболее эффективных методов DDoS, поскольку злоумышленник может генерировать терабитовные наводнения с использованием скромных ресурсов. Атаковый трафик поступает с законных IP-адресов DNS-серверов по всему миру, что делает блокировку на основе источника уничтожать допустимые функции DNS.
NTP-амплификация работает точно так же, используя команду MonList протокола сетевого времени, которая может генерировать ответы в 4096 раз больше, чем триггерный запрос. SSDP, CLDAP и Memcached также использовались в качестве векторов амплификации.
Сигнал обнаружения: Всплеск входящего трафика UDP с порта 53 (DNS) или порта 123 (NTP); сопоставление исходных IP-адресов с законной инфраструктурой DNS или NTP; Объем трафика непропорциональна активности DNS вашего сервера.
Смягчение: Фильтрация векторов амплификации выше по течению на уровне провайдера или транзита. Применение входной фильтрации (БКП 38) блокирует поддельные пакеты, прежде чем они покидают сеть злоумышленника.
5. HTTP-флуд
HTTP-флуд отправляет продолжительный большой объем допустимых HTTP-запросов GET или POST на веб-сервер или конечную точку API. В отличие от атак полосы пропускания, HTTP-флуд исчерпывает CPU, память и пулы потоков приложений, что делает приложение невосприимчивым, даже когда пропускная способность сети остается доступной.
HTTP-флуды являются доминирующей формой DDoS-7 уровня. Поскольку каждый запрос синтаксически действителен — правильные заголовки, правильная структура HTTP, разнообразные исходные IP-адреса — значительно сложнее отличить атакующий трафик от реальных пользователей без поведенческого анализа.
Advanced HTTP-флуды поворачивают строки пользовательского агента, заголовки Accept-Language и файлы cookie для имитации поведения браузера. Некоторые полные полные рукопожатия TLS перед отправкой запросов, минуя защиту на основе TLS-Fingerprinting. Это делает обнаружение уровня 7 зависящим от поведенческого анализа и шаблонов скорости, а не от структуры пакета.
Сигнал обнаружения: Запрашивать ставку на исходный IP-адрес источника IP; Запросы нацелены на одну и ту же конечную точку неоднократно; Шаблоны запросов отсутствуют разнообразие нормального просмотра (нет статических запросов ресурсов, нет загрузки изображений); Частота ошибок на сервере резко возрастает.
Смягчение: Брандмауэр веб-приложений (WAF) с ограничением поведения. Captcha вызовы подозрительного трафика. Кэширование краев для поглощения запросов статического контента. Отличие ботов из браузеров с помощью JavaScript Challenge на уровне CDN.
6. HTTP/2 Быстрый сброс
HTTP/2 Rapid Reset Attack Attack Multiplexing потокового мультиплексирования в HTTP/2 для создания экстремального уровня обработки сервера без выполнения запросов. Злоумышленник открывает тысячи потоков HTTP/2 и немедленно сбрасывает каждый из них с помощью RST_STREAM, заставляя сервер обрабатывать накладные расходы каждого потока, в то время как злоумышленник избегает ожидания ответов.
Эта уязвимость — обозначена CVE-2023-44487 — было раскрыто в октябре 2023 года после того, как злоумышленники использовали его для создания 201 миллиона запросов в секунду против инфраструктуры Cloudflare, самой крупной атаки уровня 7, записанной в то время. В отличие от объемных атак, HTTP/2 Rapid Reset может генерировать пропускную способность атаки, превышая любую предыдущую запись уровня приложения, используя сравнительно небольшую пропускную способность.
На каждом сервере, на котором работает HTTP/2, этот CVE должен быть исправлен. Nginx, Apache, IIS и основные CDN выпустили исправления в октябре 2023 года. Неисправленные серверы, работающие под управлением HTTP/2, остаются уязвимыми для этого конкретного метода, независимо от других защитных мер.
Сигнал обнаружения: Чрезвычайно высокая скорость RST_STREAM на соединениях HTTP/2; Скачки процессора сервера, несмотря на низкую входящую пропускную способность; Соединения HTTP/2 быстро открываются и закрываются без выполнения каких-либо запросов.
Смягчение: Примените исправления CVE-2023-44487 ко всем серверам с поддержкой HTTP/2. Настройте ограничения параллелизма потока HTTP/2. Завершите работу HTTP/2 с исправленным обратным прокси-сервером или CDN, который обрабатывает управление потоком перед пересылкой в исходную точку.
7. Слоулорис
SlowLoris сохраняет как можно больше HTTP-соединений с веб-сервером открытым как можно дольше, отправляя частичные заголовки HTTP с медленными интервалами — достаточно быстро, чтобы предотвратить тайм-аут сервера, никогда не выполняя запрос. Пул подключений сервера полностью заполняется этими неполными запросами, блокируя все новые соединения от законных пользователей.
Для выполнения SlowLoris требуется минимальная пропускная способность. Одна машина может уничтожить веб-сервер, который не защищен от медленных HTTP-атак, удерживая сотни подключенных неограниченно. Атака особенно эффективна против многопоточных веб-серверов, которые выделяют рабочий поток для каждого соединения, включая более старые конфигурации HTTP-сервера Apache.
Сигнал обнаружения: Пул соединений близок к пропускной способности; В состоянии чтения HTTP-заголовка имеется большое количество соединений; Соединения длятся намного дольше, чем обычное время завершения запроса; Входная пропускная способность является нормальной, а сервер не отвечает.
Смягчение: Настройте агрессивные тайм-ауты подключения Ограничьте максимальное количество соединений на IP. Используйте управляемый событиями веб-сервер (NGINX) или обратный прокси-сервер, который обрабатывает управление соединениями отдельно от обработки приложений. Частичные соединения с ограничением скорости на сетевом брандмауэре.
Многовекторные DDoS: модель атаки 2025-2026
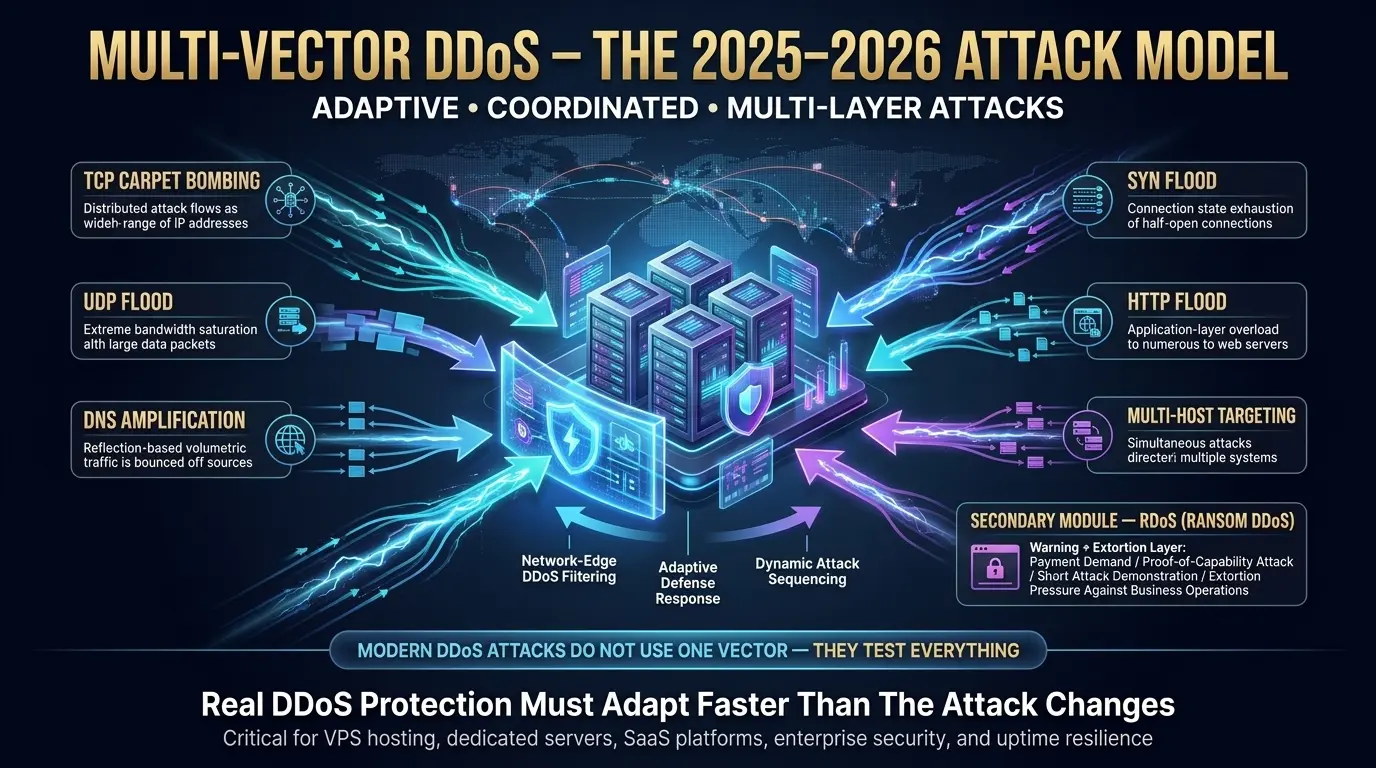
Многовекторные DDoS-атаки объединяют два или более типов атак в одной скоординированной кампании. Данные об угрозах Nokia за 2025 год показывают, что 58% DDoS-атак теперь объединяют несколько векторов, а 52% нацелены на несколько хостов одновременно. Злоумышленники секвенируют типы атак в ответ на действия защитника, делая многовекторные кампании адаптивными, а не статическими.
Модель DDoS «один большой паводок» устарела. В одной задокументированной кампании 2025 года, отслеживаемой группой аварийного реагирования Deepfield Nokia, нападающие выполнили четыре различных типа атак за три минуты: бомбардировка ковров TCP, наводнение UDP, усиление DNS и высокоскоростное SYN-флуд. Каждый этап адаптирован на основе реакции защитника. Когда один вектор был заблокирован, кампания смещалась на следующий, увеличивая пропускную способность к оставшимся векторам.
Это разведка, встроенная в атаку. Злоумышленник узнает, какая защита активна и какие векторы обходят их перед запуском устойчивой кампании.
78% атак в 2025 году закончился за пять минут. Это не признак неудачных атак. Короткие автоматизированные кампании, которые исследуют инфраструктуру и двигаются дальше, являются основным методом разведки для выявления целей, на которые стоит атаковать при постоянном давлении.
RANSOM DDoS (RDOS): уровень вымогательства
Ransom DDoS сочетает в себе демонстрацию возможностей DDoS с платежным требованием. Злоумышленник отправляет электронное письмо с предупреждением, угрожающее устойчивой атакой, если только выкуп — обычно 5–20 биткойнов — не будет оплачен в течение 24-часового срока. Некоторые угрозы RDO имеют короткую атаку с доказательствами способностей. Другие полностью блефуют и никогда не нападают, если их игнорируют.
The Центр жалоб на преступление в Интернете (IC3) В 2024 году задокументировано $16,6 млрд потерь киберпреступлений, причем DDoS и вымогатели были в числе самых разрушительных финансовых категорий угроз. Кампании RDOS часто проводятся параллельно с более широкими операциями с программами-вымогателями, используя DDoS в качестве дополнительного давления во время переговоров о выкупе.
Наша рекомендация: Не платите. Оплата не гарантирует остановку атаки, подтверждает вашу готовность платить и делает вашу организацию повторяющейся целью. обратитесь в NOC вашего хостинг-провайдера и СИСА немедленно.
Реальные финансовые затраты на DDoS-атаку
DDoS-атака стоит незащищенной организации примерно $6000 за минуту при простоях. При средней продолжительности атаки в 2025 году 45 минут одна атака производит примерно $270 000 в виде прямых затрат — до штрафов в отношении SLA, платы за чрезвычайные меры, возмещения труда и долгосрочного репутационного ущерба.
Разрушая $6000 в минуту:
| Категория затрат | Как он накапливается |
| Потерянный доход | Каждая сделка, которую нельзя завершить во время сбоя |
| Штрафы за нарушение SLA | Договорные платежи корпоративным клиентам за минуту простоя |
| Аварийное смягчение | Активация службы скрабинга в середине атак по премиальным ставкам |
| Инженерный труд | Персонал по вызову, отвечающий на инцидент, за счет сверхурочной работы |
| Репутационный ущерб | Отток клиентов, поисковые сигналы ранжирования и эрозия доверия к бренду |
47,1 млн DDoS-атак, зарегистрированных в 2025 году, что на 236%, увеличилось за 2024 года по отчету Cloudflare, делают это не теоретическим риском, а операционной достоверностью для любой общедоступной инфраструктуры.
Для конкретного примера: магазин электронной коммерции, обрабатывающий $15,000 в час в заказах, теряет $11,250 в продажах во время 45-минутной атаки. Добавьте $5,000 в аварийном смягчении, $3000 в инженерном времени и любых обязательствах SLA, и одна атака стоит более целого года надлежащей защиты DDoS.
9 методов, которые на самом деле останавливают DDoS-атаки
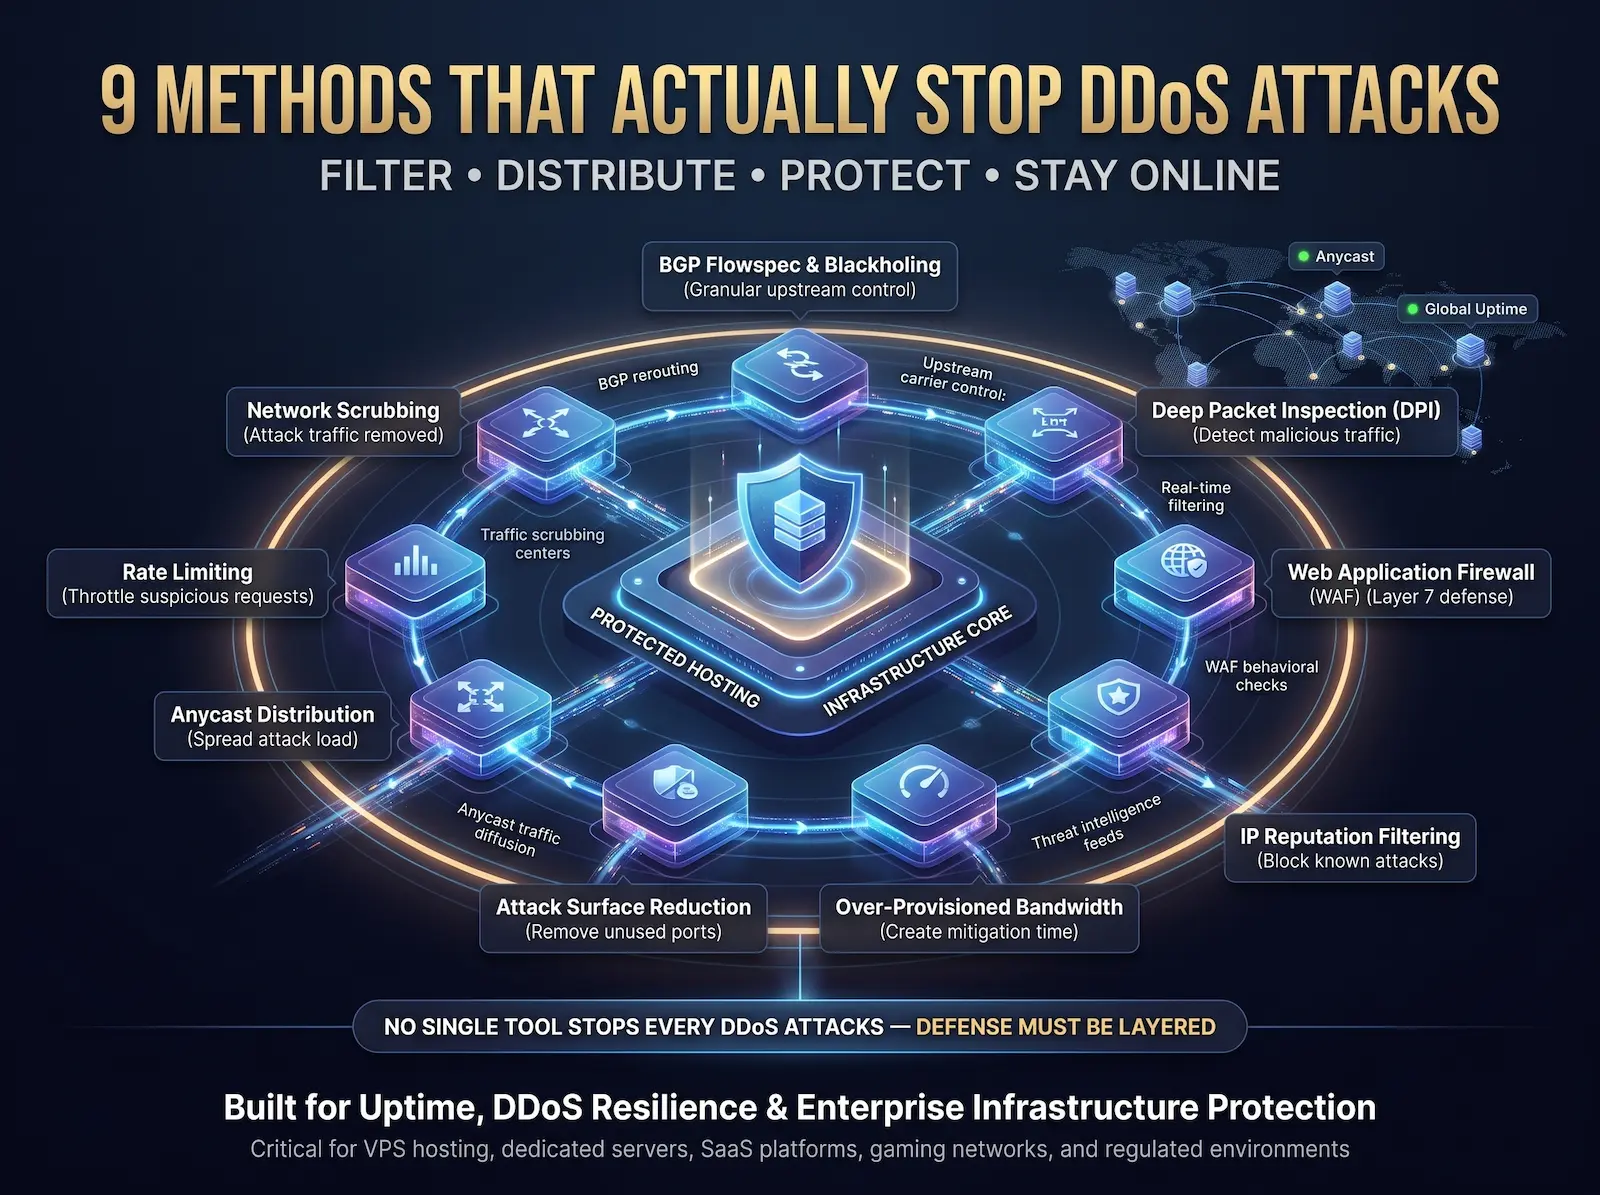
Для остановки DDoS-атаки требуется многоуровневая защита на нескольких уровнях сети. Очистка восходящего потока на краю сети поглощает объемные наводнения до того, как они достигают вашего сервера. Глубокая проверка пакетов идентифицирует атакующий трафик по шаблону контента. Ограничение ставок ограничено трафиком из подозрительных источников. Распространение Anycast распространяет атакующую нагрузку по географически рассредоточенной инфраструктуре. Ни один метод не останавливает каждый тип атаки.
Метод 1: чистка DDoS на сетевом уровне
Скруббинг сети перехватывает весь трафик на целевой IP-адрес с помощью перенаправления BGP, фильтрует вредоносные пакеты с использованием наборов правил на основе DPI и пересылает только чистый трафик на целевой сервер — все это без соединения цели, видя объем атаки.
Скрабинг работает в масштабе, с которым не может совпадать защита на уровне сервера. Атака 1 TBPS, поражающая порт вашего сервера в 10 Гбит/с, насыщает его за миллисекунды. Та же атака, направленная в центр очистки, с 10+ TBPS доступной фильтрации поглощается, не затрагивая ссылку на ваш сервер.
В Atal Networks в нашу сетевую инфраструктуру встроена скруббинг. Наши Глубокая проверка пакетов (DPI) Системы в каждой точке присутствия обнаруживают паттерны атак и активируют отклонение трафика на основе BGP менее чем за 30 секунд. Каждый клиент на нашем выделенный сервер Планы получают эту защиту автоматически, при этом не требуется конфигурация.
Метод 2: BGP FlowSpec и Blackholing
BGP FlowSpec (определенный в RFC 5575) пересылает правила фильтрации трафика на вышестоящие маршрутизаторы по всей сети провайдера — блокирует определенные порты исходного кода UDP, сбрасывает пакеты выше порогового значения или ограничивает скорость трафика из конкретных автономных систем — без блокировки всего трафика на целевой IP-адрес.
BGP Blackholing — это более грубая альтернатива: весь трафик на определенный префикс IP отбрасывается на восходящем маршрутизаторе, что немедленно останавливает атаку, но также блокирует законных пользователей доступ к этому IP-адресу. Блэкхолинг является последним средством для атак, превышающих вместимость скрабинга.
Flowspec — хирургический вариант. Вместо того, чтобы nullRouting ip, FlowSpec передает определенные правила сопоставления и действия (блокировать UDP/53 из AS12345, пакеты ICMP передавать более 1500 байт) на каждый маршрутизатор в сети поставщика. Наша инфраструктура BGP развертывает правила FlowSpec глобально в течение 60 секунд после характеристики атаки, нацеливаясь на конкретную сигнатуру трафика без чрезмерной блокировки.
Метод 3: глубокая проверка пакетов (DPI)
Глубокая проверка пакетов Считывает как заголовок, так и полезную нагрузку каждого пакета на уровне 7, что позволяет обнаруживать атакующий трафик, который кажется законным на уровне заголовка. DPI идентифицирует наводнения на уровне приложений, эксплойты протокола и шаблоны команд ботнета, которые не может видеть фильтрация на уровне IP.
Без DPI центр очистки может фильтровать по IP, порту и протоколу, но он не может отличить поток HTTP от законного скачка трафика или атаки усиления DNS от обычного DNS-трафика. DPI идентифицирует атакующий трафик по шаблону содержимого пакетов, а не только их происхождению.
Наши системы DPI работают на специально созданном сетевом оборудовании в любой точке присутствия, обрабатывая трафик на скорости линии — от 10 Гбит/с до 100 Гбит/с — без введения задержки в подключении вашего сервера.
Метод 4: ограничение скорости
Ограничение скорости ограничивает объем запросов или пакетов, принятых с любого IP-адреса исходного кода в течение определенного времени. Исходный IP-адрес, отправляющий больше, чем сконфигурированное пороговое значение, регулируется — его избыточный трафик снижается, а трафик из других источников продолжается нормально.
Ограничение скорости наиболее эффективно для ботнетов с низким разнообразием исходных IP-адресов и атаками SlowLoris, которые удерживают соединения открытыми. Настройте ограничения скорости в слоях:
- Сетевой уровень: Пакеты в секунду на IP-адрес источника в брандмауэре периметра
- Транспортный слой: TCP-соединения в секунду на IP-адрес источника
- Прикладной уровень: HTTP-запросы в минуту на один исходный IP-адрес для каждой конечной точки
Ограничения скорости по отдельности недостаточно для высоко распределенных атак, при которых миллионы уникальных IP-адресов отправляют небольшой объем трафика, который по отдельности падает ниже любого разумного порога. Объедините его с поведенческим анализом и фильтрацией репутации IP.
Метод 5: брандмауэр веб-приложений (WAF)
Брандмауэр веб-приложений фильтрует трафик HTTP и HTTPS между Интернетом и вашим веб-приложением, блокируя запросы, которые соответствуют сигнатурам атак, превышают пороговые значения скорости, возникают из-за заблокированных диапазонов IP-адресов или тестов с ошибкой поведения. WAF является основным уровнем защиты от DDoS 7 уровня, включая HTTP-флуды и быстрый сброс HTTP/2.
Категории правил WAF для смягчения последствий DDoS:
| тип правила | Функция |
| Ограничение скорости | CAP-запросы на IP для каждой конечной точки в окне времени |
| ИП репутация | Блокировать трафик из известных плохих диапазонов IP и AS чисел |
| Геоблокировка | ограничить трафик из стран или регионов без законных пользователей |
| Обнаружение ботов | CAPTCHA и JavaScript Challenge для подозрительного трафика |
| Подписи полезной нагрузки | Блокировать запросы, соответствующие известным шаблонам атак |
| Ограничения подключения | ограничить одновременные соединения с одного IP-адреса |
За bare metal серверы Запуская критически важные для бизнеса приложения, наша команда инженеров сети настраивает пользовательские наборы правил WAF, соответствующие конкретному профилю трафика вашего приложения, избегая ложных срабатываний, которые наборы правил создают для специальных рабочих нагрузок.
Метод 6: диффузия сети Anycast
Маршрутизация Anycast назначает один IP-адрес нескольким географически распределенным серверам. Протоколы маршрутизации направляют входящий трафик к ближайшему узлу Anycast на основе топологии сети. Крупная DDoS-атака, нацеленная на любой IP-адрес, автоматически распределяется по всем узлам, снижая нагрузку на любое отдельное местоположение до управляемой доли от общего объема атаки.
Сервер позади одной точки входа Anycast поглощает часть атакующего трафика, пропорциональную количеству узлов в сети Anycast. Наши 213+ центров обработки данных в более чем 196 странах образуют глобальную сеть, способную Anycast. Атака 1 TBPS, поражающая 20-узловую сеть Anycast, достигает каждого узла со скоростью примерно 50 Гбит/с — в пределах емкости скрабинга в каждой точке присутствия.
Anycast также обеспечивает географическую устойчивость. Если один регион перегружен, протоколы маршрутизации автоматически смещают трафик в сторону узлов с доступной пропускной способностью.
Метод 7: уменьшение поверхности атаки
Reducing your server’s attack surface means closing every port, protocol, and service that your application does not actively need — eliminating potential amplification vectors and reducing the number of endpoints an attacker can target.
Шаги сокращения поверхности атаки:
- Закройте все порты, которые не требуются в вашем приложении. Если ваш сервер работает только HTTPS, заблокируйте весь входящий трафик, кроме портов 443 и 22 (SSH для управления, ограниченный известными IP-адресами).
- Отключите UDP, если ваше приложение не использует его. Это устраняет вас в качестве мишени для измерений объемной и усиления на основе UDP.
- Переместите внутреннюю связь между сервером и сервером в частные VLAN, полностью вне публичного Интернета.
- Ограничьте доступ к интерфейсу управления (SSH, RDP) конкретными диапазонами IP с помощью правил брандмауэра.
- Отключите неиспользуемые протоколы и службы на уровне ОС.
Наш Услуги колокации Планы выделенных серверов поддерживают конфигурации частных VLAN, которые перемещают внутренний трафик в отдельные сегменты сети, полностью удаляя их из публичной маршрутизируемой поверхности.
Метод 8: избыточная пропускная способность
Перевыполнение полосы пропускания по сравнению с обычным пиковым потреблением дает время для активации систем DPI и скруббинга до того, как атака насытит вашу ссылку. Сервер, работающий с 30% с доступной пропускной способностью, может поглощать значительный всплеск атаки до активации смягчения последствий. Сервер, работающий с емкостью 90%, переходит в режим автономной работы в тот момент, когда приходит небольшая атака.
В Atal Networks наши планы выделенного сервера включают порты 10 Гбит/с с пропускной способностью. Физическая подготовка портов предназначена для поддержания головного пространства выше обычной пиковой нагрузки, что дает нашим автоматизированным системам обнаружения окно, которое им необходимо охарактеризовать и реагировать на атаку до того, как ваша служба упадет.
Метод 9. Фильтрация репутации IP и интеллектуальных данных угроз
Фильтрация IP-репутации использует постоянно обновляемые блок-листы IP-адресов и автономных систем, которые размещают инфраструктуру ботнетов, службы DDoS для найма и средства атаки. Применение этих списков в исходной сети отбрасывает трафик атак до того, как он достигнет сетевого канала вашего сервера.
Коммерческие информационные каналы от провайдеров, включая SpamHaus, новые угрозы и Team Cymru, поддерживают блок-листы, которые обновляются достаточно часто, чтобы быть эффективными против бот-сетей, основанных на кампаниях. Ботнеты в жилых прокси, которые направляют атакующий трафик через бытовые устройства с чистой репутацией IP, не заблокированы эффективно только списками репутации.
Соедините фильтрацию репутации IP с поведенческим анализом для покрытия как для традиционной инфраструктуры ботнетов, так и для жилых прокси-трафика.
Защита DDoS: выделенный сервер и VPS
В инфраструктуре VPS защита DDoS работает на уровне гипервизора с общими ресурсами скруббинга, применяемыми для всех арендаторов на одном и том же физическом хосте. В выделенной серверной инфраструктуре DPI и скруббинг работают с выделенным физическим портом с конфигурациями, адаптированными к конкретному профилю трафика приложения. Специальная модель обеспечивает более сильную защиту и устраняет проблему шумного соседа.
Это различие имеет значение оперативно:
| Фактор | VPS-хостинг | Выделенный сервер |
| Область защиты | Уровень хоста, общий для всех виртуальных машин на физическом сервере | Уровень порта, предназначенный для вашего сервера |
| Настройка политики | Стандартизированные правила для всех арендаторов | Пользовательские правила DPI для вашего приложения |
| Шумный соседский риск | DDoS, нацеленный на другую виртуальную машину на вашем хосте, влияет на вас | Ваш порт изолирован от трафика других клиентов |
| Прочистка полосы пропускания | Общие для всех виртуальных машин на физическом хосте | Посвящается порту вашего сервера |
| Пользовательский BGP FlowSpec | Не настраивается на одного арендатора | Доступен для запроса |
| лучше всего для | Стандартные приложения при умеренном риске атаки | Ценовые приложения, финансовые услуги, азартные игры, здравоохранение, электронная коммерция |
Для организаций, где безотказная работа напрямую равна выручке — платформам электронной коммерции, приложениям SaaS с обязательствами по SLA, инфраструктуре финансовой торговли и игровым серверам —выделенные серверы С выделенной защитой DDoS соответствует профилю риска рабочей нагрузки.
Ответ DDoS-атаки: шаг за шагом
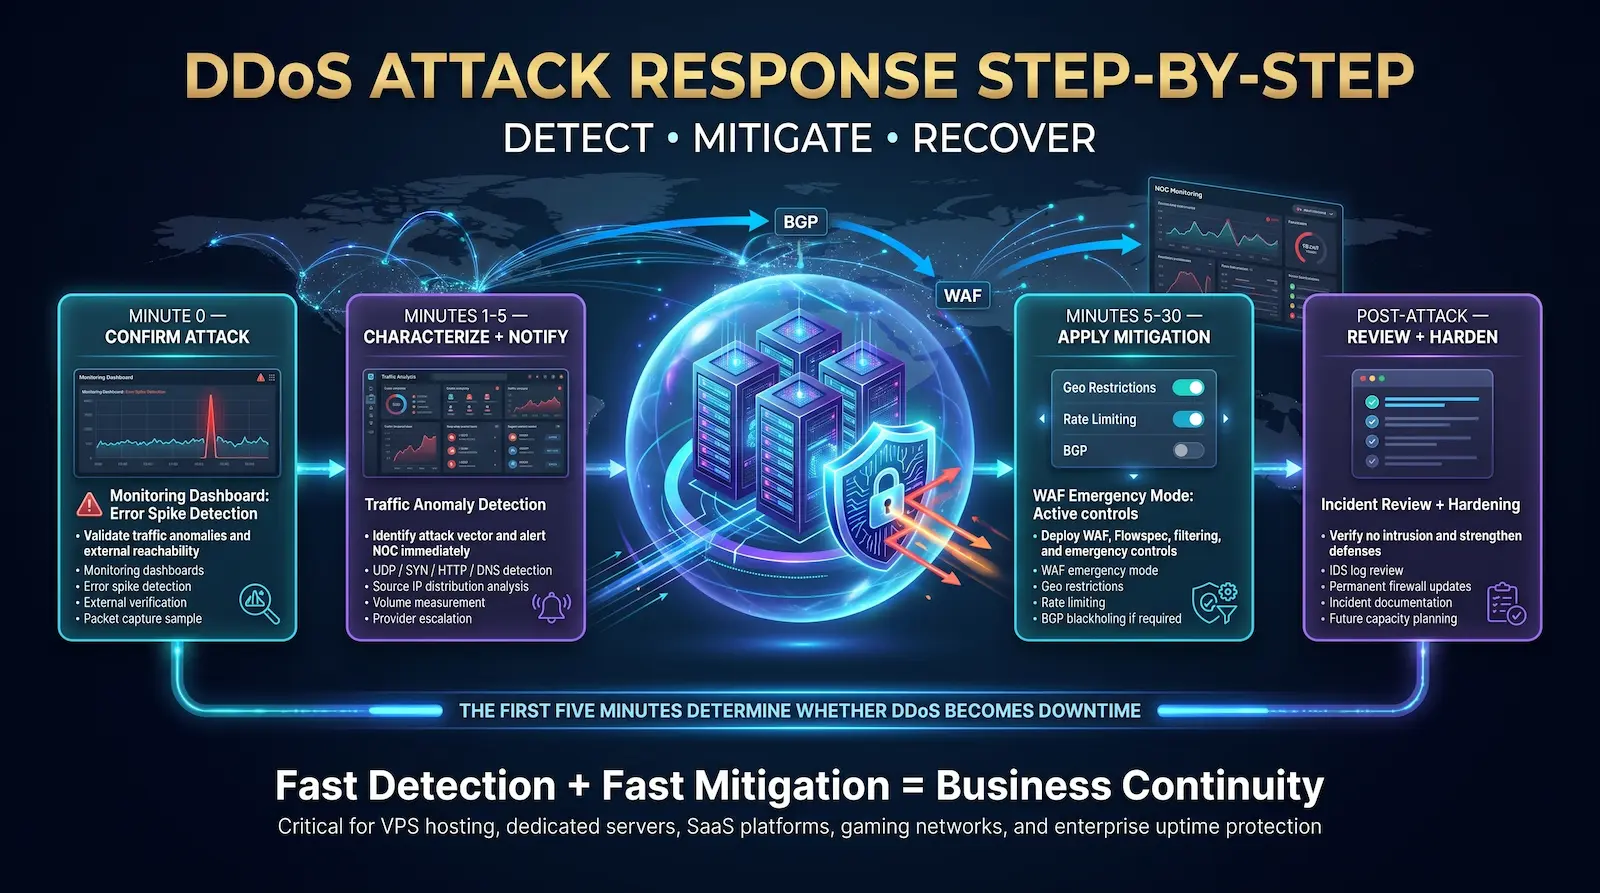
Когда начинается DDoS-атака, первые пять минут определяют, быстро ли сдерживается инцидент или вызывает ли длительное сбои. Подтвердите атаку, охарактеризуйте вектор трафика, сообщите NOC вашего хостинг-провайдера и активируйте предварительно настроенное смягчение — в этой последовательности как можно быстрее.
Минута 0 — Подтвердите, что это атака
- Проверьте панель мониторинга на наличие аномалий объема трафика, скачков частоты ошибок и изменения количества соединений.
- Подтвердите, что сервер недоступен для внешних местоположений, а не только в текущей сети.
- Проверьте страницу состояния вашего хостинг-провайдера на наличие региональных сетевых событий.
- Вытащите образец захвата пакетов с края сети, чтобы определить характеристики трафика.
Минуты 1-5 — охарактеризовать и уведомить
- Определите вектор атаки из захвата пакетов: UDP Flood, SYN-флуд, HTTP-флуд и усиление DNS.
- Обратите внимание на распределение исходного IP-адреса. Сконцентрированы ли источники в конкретных диапазонах AS или глобально разбросаны?
- Измерьте объем атаки в GBPS (для атак пропускной способности) или RPS/PPS (для атак приложений и протоколов).
- Немедленно обратитесь к провайдеру хостинга. Если вы являетесь клиентом Atal Networks, обратитесь в наш 24/7 NOC. Предоставьте характеристику вектора атаки и оценку объема. Наша команда развертывает правила FlowSpec в течение 60 секунд после получения вашего профиля атаки.
минут 5-30 — применить и контролировать смягчение последствий
- Активируйте режим аварийного режима WAF: максимальное ограничение скорости и включите гео-ограничения, если ваша база пользователей географически связана.
- Применить списки ip-блоков для известных диапазонов источников атак.
- Уменьшить поверхность атаки: временно отключить неиспользуемые порты, протоколы и службы.
- Для атак с экстремальным объемом запросите BGP Blackholing атакованного IP-адреса, если другие службы в той же подсети могут быть изолированы.
- Следите за векторными сдвигами. Многовекторные атаки переключения методов после блокировки одного вектора.
После атаки — обзор и упрочнение
- Проверьте журналы обнаружения вторжения. DDoS часто используется как отвлечение при параллельной попытке вторжения. Убедитесь, что несанкционированный доступ во время окна инцидента не произошел.
- Обновите правила брандмауэра и WAF, чтобы навсегда заблокировать выявленные шаблоны атак.
- Документируйте сроки инцидента, характеристики атаки и эффективность смягчения последствий.
- сообщать о продолжительных или сложных атаках СИСА и, если RDO, Киберподразделение ФБР.
- Просмотрите свой Стратегия безопасности сети Для структурных улучшений: дополнительное покрытие Anycast, повышенная емкость скрабирования и завышенная ширина полосы пропускания.
Юридические последствия DDoS-атак
Запуск DDoS-атаки является федеральным преступлением в Соединенных Штатах под 18 U.S.C. § 1030 (Закон о компьютерном мошенничестве и злоупотреблениях), предусматривающий наказание в размере до 10 лет в федеральной тюрьме за правонарушение. В Европейском Союзе Директива 2013/40/ЕС предусматривает уголовную ответственность за нападения на информационные системы с наказанием в виде лишения свободы на срок до 5 лет.
Юридическая экспозиция распространяется на злоумышленника и клиентов служб DDoS-for-hire. В 2025 г. Европол Присудили как операторы услуг бутеров, так и платные пользователи, которые арендовали емкость для атак, демонстрируя, что «я только что заплатил за услугу», не является юридической защитой.
Штрафы США в соответствии с CFAA:
- Вплоть до 10 лет федерального тюремного заключения за первое преступление
- Вплоть до 20 лет за повторные правонарушения или нападки на защищенные компьютерные системы
- Гражданская ответственность за нападенные организации за документированные убытки
Для жертв DDoS-атак наличие неадекватного контроля безопасности также может создать ответственность:
- Штрафы GDPR Если атака вызывает сбои в доступности, влияющие на обработку персональных данных ЕС (статья 32 требует «соответствующих технических мер»)
- Сбои PCI DSS Если доступность системы данных держателя карты нарушена
- Претензии по договору о нарушении От корпоративных клиентов, содержащих SLA для безошибочного времени
Задокументированные меры защиты DDoS, такие как очистка на уровне сети, записи конфигурации WAF и журналы реагирования на инциденты, являются частью демонстрации «соответствующих технических мер», требуемых как для GDPR, так и для большинства корпоративных систем безопасности.
Как Atal Networks защищает ваш сервер
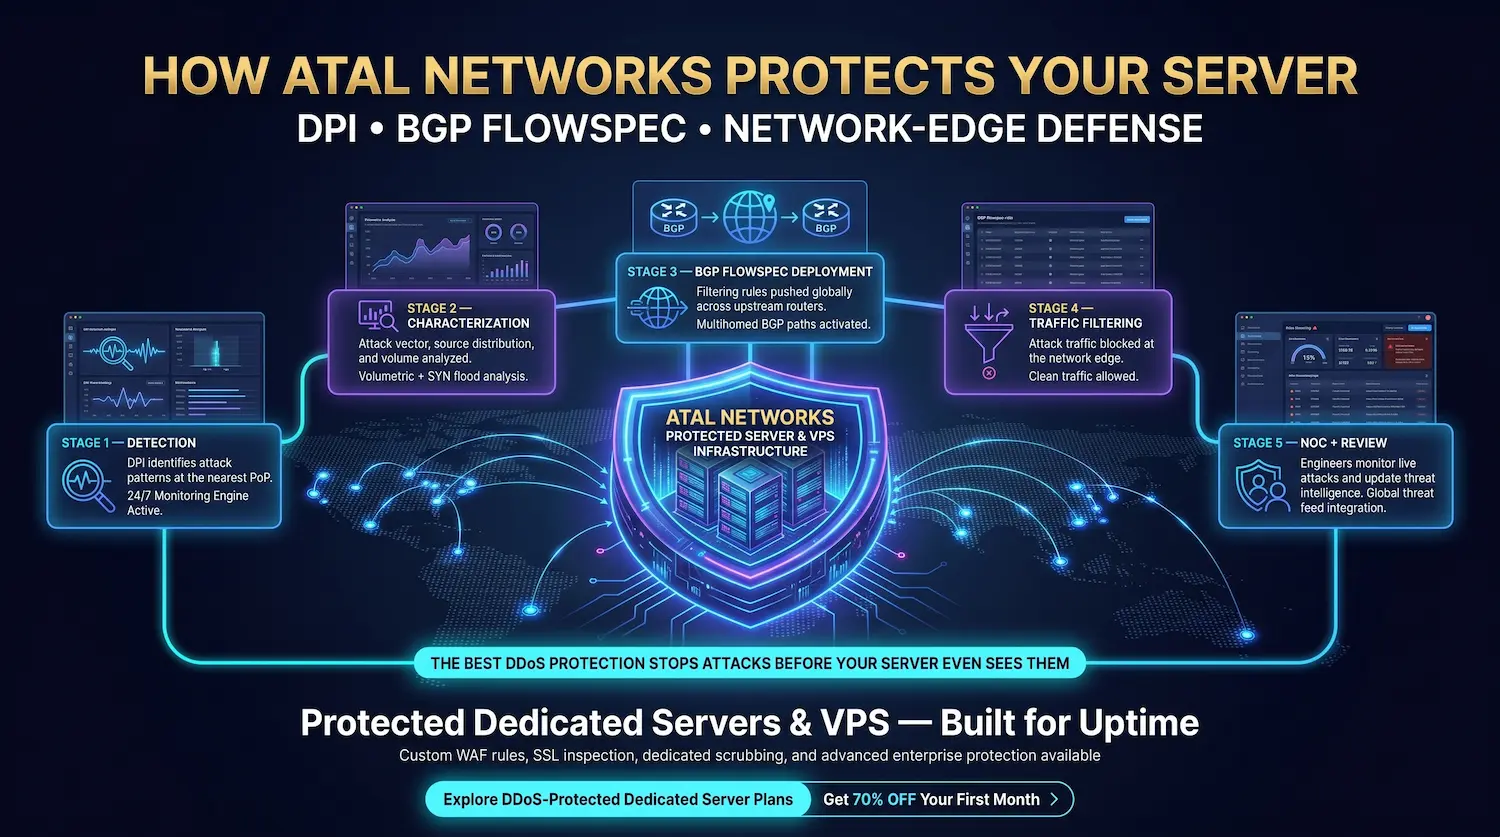
Каждый выделенный сервер Atal Networks и VPS находятся за нашей инфраструктурой защиты DDoS-уровня, которая использует глубокую проверку пакетов для обнаружения шаблонов атак и BGP FlowSpec для их фильтрации по краю сети — автоматически, прежде чем атакующий трафик достигнет порта вашего сервера.
Вот точная последовательность, когда атака нацелена на клиента Atal Networks:
- обнаружение. Системы DPI на краю сети, в ближайшей точке присутствия, идентифицируют шаблон атаки — объемные характеристики, коэффициент затопления SYN, аномалии запросов HTTP и подпись усиления DNS.
- характеристика. Вектор атаки, распределение источника и том регистрируются и передаются контроллеру смягчения.
- Развертывание BGP FlowSpec. Правила смягчения соответствия сигнатуры атаки передаются по всей нашей сети BGP с несколькими домашними устройствами в течение 60 секунд.
- Перенаправление трафика. Атака трафик, соответствующая правилам FlowSpec, фильтруется по краю сети. Чистый трафик продолжается по первоначальному пути к вашему серверу.
- Мониторинг NOC. Наши сетевые инженеры получают предупреждение и отслеживают атаку в режиме реального времени, готовые настроить правила, если атака смещает векторы.
- Обзор после атаки. Характеристики атаки регистрируются и используются для обновления глобальной аналитики угроз для всех клиентов.
Для клиентов, работающих с определенными требованиями к защите — пользовательские ограничения скорости, правила фильтрации уровня приложений, проверка SSL на соответствие или выделенные резервы по скруббингу — наша группа инженеров сети настраивает их на уровне порта.
Изучите планы выделенных серверов, защищенных DDOS, — получите 70% на свой первый месяц
Часто задаваемые вопросы о DDoS-атаках
Что такое DDoS-атака?
Распределенная атака типа «отказ в обслуживании» (DDoS) переносит сервер, сеть или онлайн-службу трафиком от тысяч до миллионов скомпрометированных устройств, пока цель не сможет реагировать на законных пользователей. DDoS атакует целевую пропускную способность, емкость состояния соединения или ресурсы обработки приложений — часто все три в одной скоординированной кампании. Определяющей характеристикой является распределенный источник: трафик исходит от многих устройств во многих странах одновременно.
Чем DDoS-атака отличается от DoS-атаки?
Атака DOS (отказ в обслуживании) отправляет высокий объем трафика с одного исходного компьютера. Блокировка одного атакующего IP-адреса немедленно останавливает атаку. DDoS-атака использует ботнет из тысяч до миллионов скомпрометированных устройств на распределенных IP-адресах, что делает блокировку на основе источника практически невозможной. DDoS-атаки значительно сложнее остановить, потому что трафик поступает из различных, законных источников.
Как долго обычно длится DDoS-атака?
Данные исследования DDoS за 2025 год Nokia показывают, что 78% атак заканчивается в течение пяти минут, а 37% заканчиваются в течение двух минут. Однако средняя продолжительность атаки в 2025 году составила 45 минут, согласно анализу Кентика. Кампании Ransom DDoS могут проводиться в течение нескольких часов или дней. Продолжительные кампании, спонсируемые государством или организованными преступными группировками, продолжались недели. Автоматическое смягчение, которое активируется в течение 60 секунд, является критическим требованием для ограничения урона от коротких атак.
Можно ли использовать DDoS-атаку для кражи данных?
DDoS-атака напрямую не крадет данные. DDoS — это атака доступности — ее цель — сделать сервис недоступным. Тем не менее, субъекты угроз все чаще используют DDoS в качестве отвлечения или дымовой завесы для параллельной попытки вторжения. В то время как группы безопасности сосредотачиваются на восстановлении доступности служб, злоумышленники ищут недостатки в системах аутентификации, неисправленные уязвимости или неправильно настроенные элементы управления доступом. Всегда проверяйте журналы обнаружения вторжений и журналы доступа после любого инцидента с DDoS.
Защищает ли VPN от DDoS-атак?
VPN скрывает ваш реальный IP-адрес, не позволяя злоумышленникам направлять трафик на фактический сетевой адрес вашего сервера. Если злоумышленник не знает реальный IP-адрес вашего сервера, он не может настроить его. Однако, как только ваш реальный IP идентифицируется — через предыдущее соединение, утечку DNS или другое обнаружение — VPN не защищает от самого трафика. Реальная защита DDoS требует шифровки на уровне сети, а не шифрования на основе конечных точек.
Включена ли защита DDoS с хостингом Atal Networks?
да. Все выделенные серверы Atal Networks и VPS включают в себя стандартную функцию защиты DDoS на уровне сети. Наше обнаружение на основе DPI и смягчение на основе BGP Flowspec активируются автоматически во всех более 213 центрах обработки данных по всему миру в течение 60 секунд после обнаружения атаки. Клиенты с расширенными требованиями — пользовательские ограничения скорости, фильтрация уровня приложений, проверка SSL на соответствие или специальная емкость для очистки — могут запрашивать индивидуальные конфигурации защиты DDoS от нашей группы инженеров. контакт.
Можно ли проследить DDoS-атаку до злоумышленника?
DDoS-атаки трудно отследить в режиме реального времени, потому что трафик атаки исходит от скомпрометированных сторонних устройств, а не от собственных машин злоумышленника. Злоумышленники также поддельные IP-адреса в некоторых типах атак. Правоохранительные органы отслеживают преступников DDoS с помощью анализа инфраструктуры сервера C2, записей хостинга для услуг бутеров, отчетов о финансовых платежах и сотрудничества между международными агентствами. В результате тейкдаунов Европола 2025 года по найму DDoS-2025 привели аресты операторов и пользователей, что подтвердило, что расследование действительно привело к судебному преследованию.
В чем разница между смягчением последствий DDoS и профилактикой DDoS?
Предотвращение DDoS снижает вероятность того, что атака будет успешной за счет уменьшения поверхности атаки, перевыполненной пропускной способности, архитектуры Anycast и предварительно настроенных правил брандмауэра. Смягчение DDoS — это активный процесс обнаружения атаки, фильтрации вредоносного трафика и пересылки только чистого трафика в пункт назначения. Профилактика ограничивает риск перед нападением. Смягчение ограничивает повреждения при возникновении одного из них. Полная стратегия защиты требует и то, и другое, при этом смягчение автоматически работает на краю сети, поэтому она активируется быстрее, чем любая человеческая реакция.
Связанные статьи
- Что такое глубокая проверка пакетов (DPI)? — Технология обнаружения, лежащая в основе смягчения последствий DDoS
- Сетевые брандмауэры: типы, функции и конфигурация — защита первой линии для вашего серверного периметра
- Руководство по безопасности сети для специализированных серверов — Полная стратегия безопасности для серверной инфраструктуры
- Выделенные серверы со встроенной защитой DDoS — Аппаратная защита для высоких рабочих нагрузок
- Планы хостинга VPS — Общий хостинг инфраструктуры с защитой DDoS на сетевом уровне
- Серверы bare metal — Неразделенное оборудование для максимальной изоляции безопасности
- Прокси- и VPN-инфраструктура — Конфигурации сервера в первую очередь
