 Ga naar de inhoud



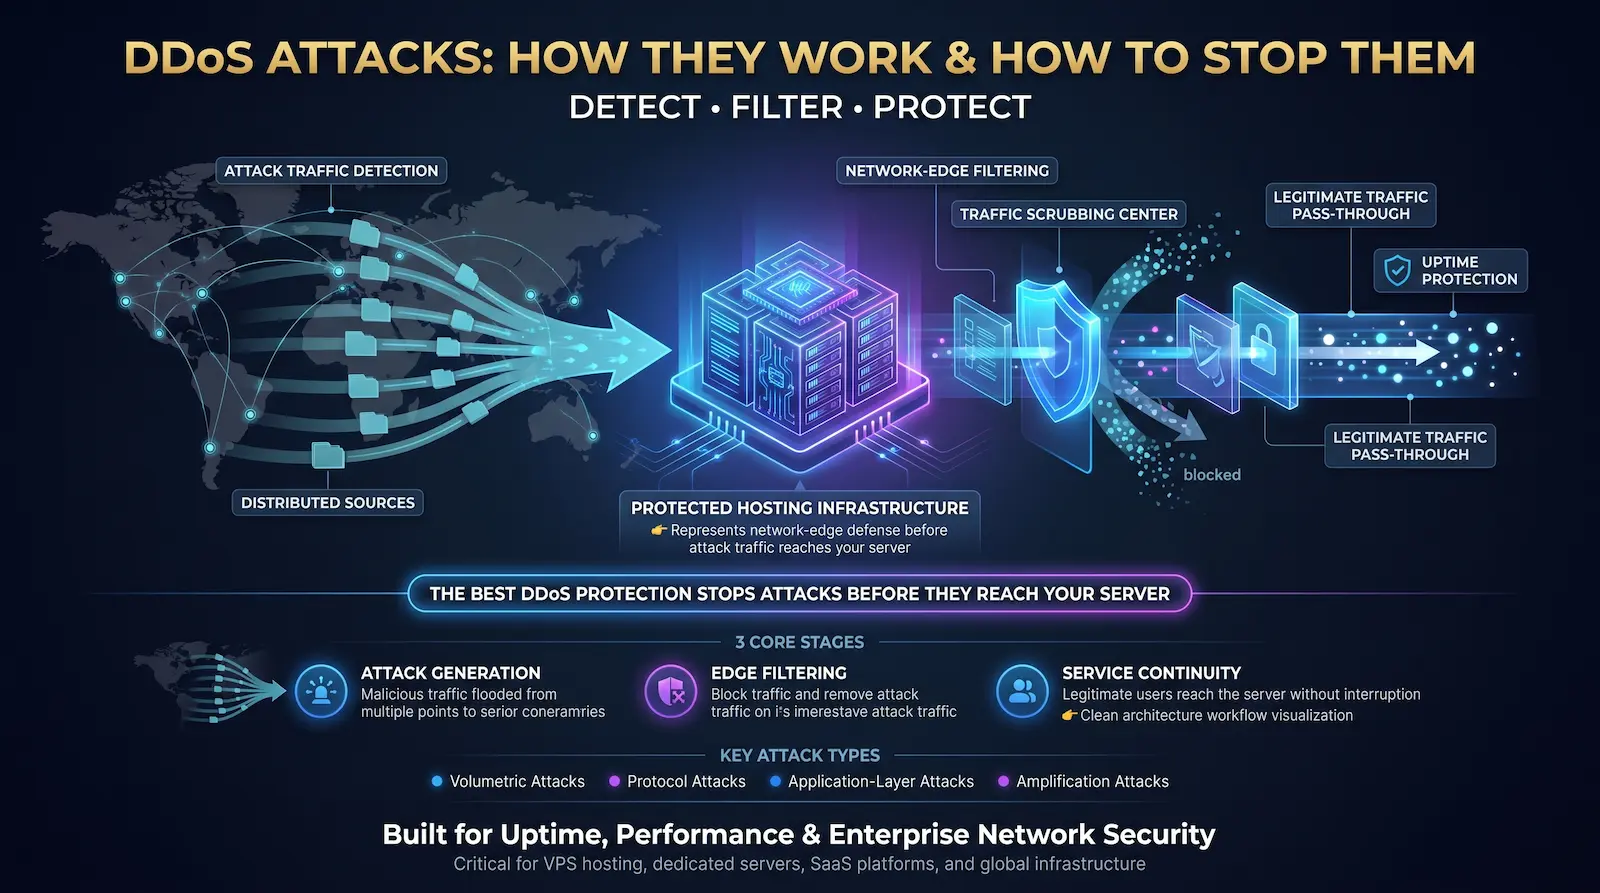
Een gedistribueerde denial of service (DDoS) aanval overspoelt een server, netwerk of online service met verkeer van duizenden tot miljoenen gecompromitteerde apparaten totdat deze niet langer kan reageren op legitieme gebruikers. DDoS-aanvallen richt zich op bandbreedte, verbindingscapaciteit of verwerkingskracht van applicaties - allemaal tegelijk, uit bronnen die over tientallen landen zijn verspreid, waardoor ze bijna onmogelijk te blokkeren zijn door IP-adres alleen.
De cijfers achter deze dreiging zijn niet abstract. In het eerste kwartaal van 2025 blokkeerde Cloudflare 20,5 miljoen DDoS-aanvallen - overeenkomend met 961 TP3T van alles wat het in heel 2024 blokkeerde. De grootste enkele aanval op record piekte op 22,2 terabit per seconde in September 2025. Aanvallen op terabitschaal vinden nu dagelijks plaats.
Een onbeschermde organisatie verliest ongeveer $6.000 per minuut tijdens een DDoS-aanval, volgens Kentik's 2026 DDoS-analyse. Met een gemiddelde aanvalsduur van 45 minuten, dat is $270.000 per incident - voordat rekening wordt gehouden met reputatieschade, SLA-sancties en klantverloop.
Bij Atal Networks verdedigt ons Network Engineering-team zich tegen DDoS-aanvallen in meer dan 213 datacenters in meer dan 196 landen. Onze DPI-aangedreven schrob- en BGP-stroomspecificaties op basis van beperking beschermt meer dan 36.000 dedicated server en VPS-hosting klanten elke dag. Dit artikel behandelt hoe deze aanvallen worden opgebouwd, hoe ze lopen en wat hen precies tegenhoudt.
Inhoudsopgave
- DDoS vs. DOS: wat maakt ze anders?
- Hoe botnets DDoS-aanvallen aanspannen
- De 7 soorten DDoS-aanvallen
- Multi-Vector DDoS: het aanvalsmodel 2025-2026
- De echte financiële kosten van een DDoS-aanval
- 9 methoden die DDoS-aanvallen daadwerkelijk stoppen
- DDoS-bescherming: dedicated server versus VPS
- DDoS-aanvalsreactie: stapsgewijs
- Juridische gevolgen van DDoS-aanvallen
- Hoe Atal Networks uw server beschermt
- Veelgestelde vragen over DDOS-aanvallen
- Gerelateerde artikelen
DDoS vs. DOS: wat maakt ze anders?
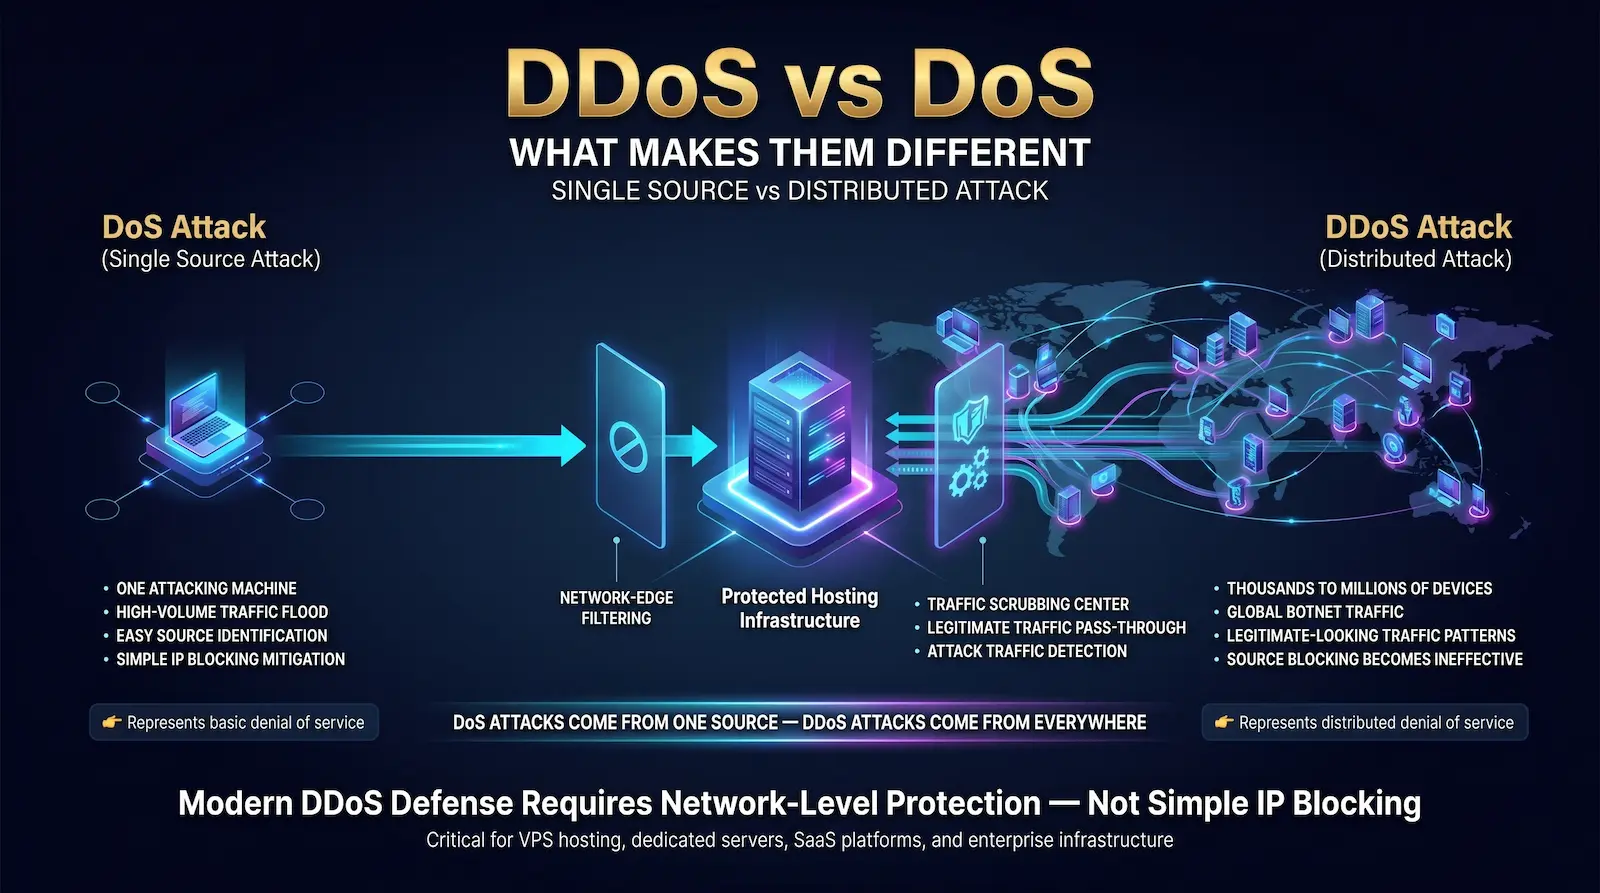
Een Denial of Service (DOS)-aanval stuurt veel verkeer van een enkele machine om een doelwit te overweldigen. Een Distributed Denial of Service (DDoS)-aanval doet hetzelfde met duizenden tot miljoenen gecompromitteerde apparaten in meerdere landen en IP-bereiken tegelijk, waardoor brongebaseerd blokkeren bijna onmogelijk wordt.
Een DOS-aanval is eenvoudig te stoppen. Identificeer het enkele aanvallende IP-adres, blokkeer het en de aanval eindigt. Aanvallers hebben deze verdediging tientallen jaren geleden opgelost door over te schakelen naar een gedistribueerd model.
Een DDoS-aanval put uit een botnet — Een netwerk van apparaten die gecompromitteerd zijn zonder medeweten van hun eigenaren. Wanneer 500.000 unieke IP-adressen elk een kleine stroom verkeer naar uw server sturen, kunt u de aanval niet blokkeren door afzonderlijke bronnen te verbieden. Het verkeersprofiel komt overeen met legitieme gebruikers omdat de gecompromitteerde apparaten die het genereren legitiem zijn - ze worden gewoon op afstand bestuurd.
Volgens De inzending van Wikipedia over denial-of-service-aanvallen, deze gedistribueerde architectuur scheidt de aanvalsoorsprong (de aanvaller) van de aanvalsbron (het botnet), waardoor attributie en mitigatie exponentieel moeilijker worden dan aanvallen met één bron.
De doelbron verschilt per aanvalstype:
| Aanvalcategorie | Gericht op resource | OSI-laag |
| volumeaanval | Netwerkbandbreedte | Lagen 3-4 |
| protocol aanval | Verbindingsstatus (firewall, router) | Lagen 3-4 |
| Applicatie-layer-aanval | Server-CPU, geheugen, threads | Laag 7 |
Een enkele campagne richt zich vaak op alle drie tegelijkertijd - een techniek die multi-vector DDo's wordt genoemd en die we hieronder in detail behandelen.
Hoe botnets DDoS-aanvallen aanspannen
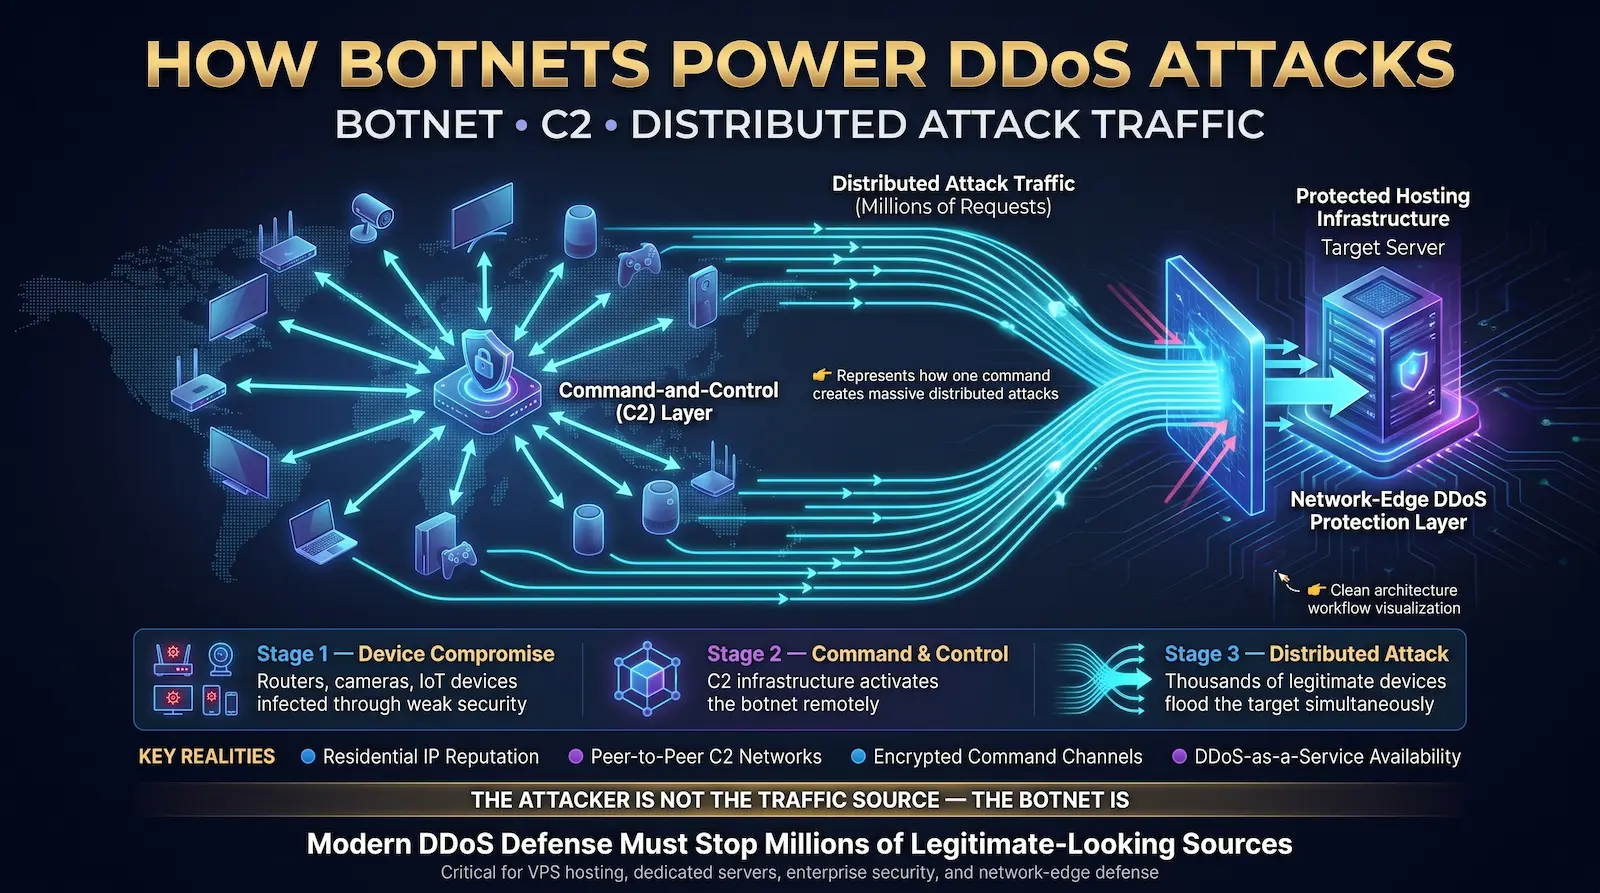
Een botnet is een netwerk van gecompromitteerde apparaten - thuisrouters, beveiligingscamera's, smart-tv's, IoT-sensoren en geïnfecteerde computers - die worden bestuurd via een command-and-control (C2)-server. De aanvaller activeert het botnet door een enkele instructie door het C2-kanaal te sturen, waardoor elk gecompromitteerd apparaat op hetzelfde moment verkeer naar het doel stuurt.
Hoe apparaten onderdeel worden van een botnet
Aanvallers scannen het internet op apparaten met bekende softwarekwetsbaarheden of fabrieksinstellingen. Thuisrouters die worden verzonden met "admin/admin"-wachtwoorden zijn het gemakkelijkste toegangspunt. IP-camera's met verouderde firmware zijn de volgende. Zodra een apparaat is gecompromitteerd, verspreidt malware zich lateraal naar andere apparaten in hetzelfde lokale netwerk.
Het Mirai-botnet, dat in oktober 2016 de recordbrekende 1,2 TBPS DNS DNS-aanval produceerde, gebruikte deze exacte methode. Het besmette meer dan 600.000 IoT-apparaten door te scannen naar Telnet-toegang met 61 veelvoorkomende fabrieksreferentieparen. Moderne Mirai-varianten - waaronder Eleven11Bot en Aisuru, beide gevolgd door Nokia's Deepfield Emergency Response Team begin 2025 - blijven dezelfde techniek gebruiken tegen nieuwere IoT-hardware.
Nokia’s 2025 DDoS research found that 100 to 200 million IPv4 endpoints now covertly participate in attack traffic via residential proxy networks. These are not data centers. servers—they are household devices: laptops, phones, gaming consoles, DVRs, and baby monitors. The traffic they generate carries a clean residential IP reputation, which breaks IP-reputation-based blocking entirely.
Commando- en controle-infrastructuur
De aanvaller communiceert niet rechtstreeks met elk geïnfecteerd apparaat. C2-servers relaisinstructies. Moderne botnets gebruiken peer-to-peer C2-architecturen zonder centraal punt van storingen - het uitschakelen van één C2-server stopt het netwerk niet. Geavanceerde botnets route C2-verkeer over gecodeerde kanalen op poort 443, verhullen instructies als normaal HTTPS-verkeer om detectie te ontwijken.
DDoS-as-a-Service: $5 koopt een aanval
Booter- en Stress-services verkopen DDoS-capaciteit op abonnementsbasis - geen technische kennis vereist. De prijzen op dark web-markten beginnen bij ongeveer $5 per uur voor een kleine aanval en worden geschaald tot duizenden dollars voor duurzame, grootschalige campagnes die gericht zijn op grote infrastructuur.
In 2025, europolen Ontmantelde meerdere DDoS-for-Hire-diensten in gecoördineerde internationale operaties, arresteerde platformbeheerders en vervolgde betalende klanten. De handhavingsactie bevestigt dat het gebruik van een booterdienst - niet alleen het exploiteren ervan - een strafbaar feit is in de EU-lidstaten en de Verenigde Staten.
De 7 soorten DDoS-aanvallen
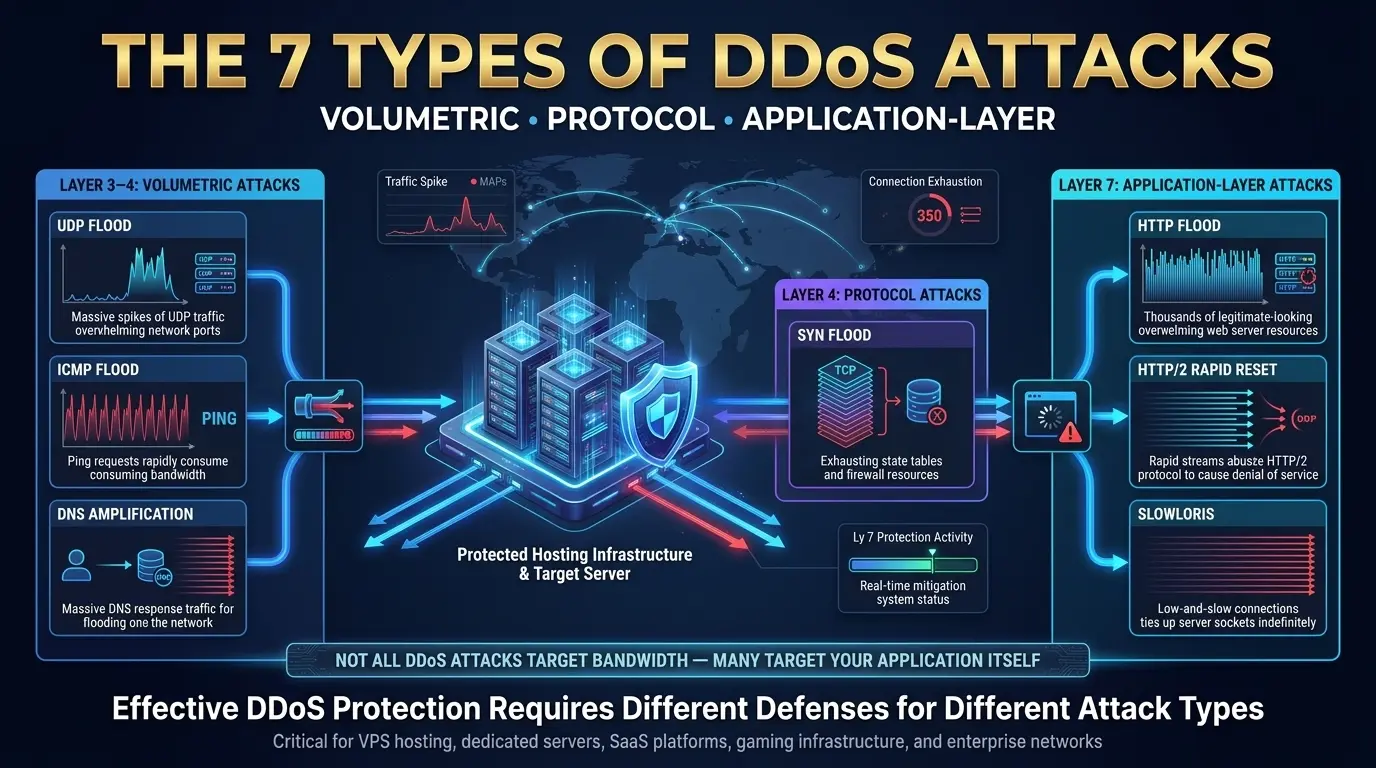
DDoS-aanvallen verdelen zich in drie categorieën: volumetrische aanvallen die de bandbreedte verzadigen bij lagen 3 en 4, protocolaanvallen die verbindingsstatustabellen in routers en firewalls uitputten, en applicatielaagaanvallen die serververwerkingscapaciteit op laag 7 overweldigen. een andere detectiemethode en een andere mitigatierespons.
1. UDP-overstroming
Een UDP-overstroming stuurt enorme hoeveelheden gebruikersdatagramprotocolpakketten naar willekeurige poorten op de doelserver. De server controleert elke poort op een luisterservice, vindt er geen en antwoordt met ICMP "Destination Unreachable" pakketten. Deze bidirectionele uitwisseling put de beschikbare netwerkbandbreedte van de server uit.
UDP-pakketten vereisen geen handdruk vóór verzending. Een aanvaller die een groot botnet gebruikt, kan multi-terabit UDP-overstromingen genereren en ondersteunen met een relatief bescheiden infrastructuur. UDP-overstromingen voerden de meerderheid van de grootste volumetrische aanvallen aan die in 2025 werden geregistreerd, waaronder aanvallen van meer dan 1 TBB's die zich richten op gaming-, financiële diensten en telecommunicatie-infrastructuur.
Detectiesignaal: Plotselinge piek in UDP-verkeersvolume, hoge ICMP-bestemming onbereikbare snelheid, bron-IP's geconcentreerd in specifieke AS-bereiken.
Mitigatie: Rate-limit inkomende UDP aan de upstream netwerkrand. Pas BGP FlowSpec-regels toe die zich richten op de aanvallen als bereiken. Voor servers die geen UDP gebruiken, blokkeert u alle inkomende UDP aan de perimeter Netwerk firewall.
2. ICMP (ping) overstroming
Een ICMP-overstroming stuurt een grote stroom van ICMP-echoverzoekpakketten (ook bekend als pings) naar het doelwit. De server moet op elk reageren met een echo-antwoord, waarbij zowel inkomende als uitgaande bandbreedte wordt geconsumeerd. Een voldoende volume ICMP-pakketten verzadigt de netwerkverbinding van de server voordat een legitiem verkeer deze kan bereiken.
De Smurf Attack-variant versterkt dit verder: de aanvaller stuurt ICMP-verzoeken met het IP-adres van het doelwit als bron naar een netwerkuitzendingsadres. Elk apparaat in dat netwerk reageert op het IP-adres van het doelwit en vermenigvuldigt het aanvalsvolume zonder de middelen van de aanvaller te vermenigvuldigen. RFC-compliance-oplossingen in moderne netwerkapparatuur hebben pure smurfenaanvallen minder effectief gemaakt, maar ICMP-overstromingen blijven een standaard onderdeel van campagnes met meerdere vectoren.
Detectiesignaal: ICMP-verkeersvolume overschrijdt de basislijn met 10x of meer; ICMP-pakketten die met uniforme tussenpozen uit geografisch verspreide bronnen komen.
Mitigatie: Tarieflimiet ICMP aan de rand. Voor servers zonder legitieme ICMP-verkeersbehoeften, blokkeer alle inkomende ICMP.
3. Syn-overstroming
Een Syn Flood exploiteert de TCP drieweg handdruk door duizenden syn-pakketten per seconde naar het doel te sturen. Het doelwit wijst de verbindingsstatus voor elk toe en antwoordt met SYN-ACK, maar de aanvaller stuurt nooit de laatste ACK. Half-open verbindingen vullen de verbindingsstatustabel van de server en blokkeren alle nieuwe legitieme TCP-verbindingen.
De drieweghandshake (SYN → SYN-ACK → ACK) is vereist om elke TCP-verbinding tot stand te brengen. De server moet de status vasthouden voor elke syn die hij ontvangt tijdens het wachten tot de ACK de handdruk heeft voltooid. Een syn-vloed van voldoende volume vult deze toestandstabel. Wanneer de tabel vol is, kan de server geen nieuwe verbindingen van iemand accepteren - de service verschijnt offline.
Dit aanvalstype is volledig gedocumenteerd in RFC 4987, die TCP-synoverstromingen en zijn tegenmaatregelen beschrijft. Moderne infrastructuur gebruikt vaak syn-cookies als verdediging - een techniek waarmee de server de TCP-handshake kan valideren zonder de verbindingsstatus op te slaan voor onvolledige handdrukken.
Detectiesignaal: hoge verhouding halfopen tot gevestigde TCP-verbindingen; Verbindingsstatustabelgebruik nabij 100%; Inkomende SYN-snelheid overschrijdt de SYN-ACK-verzendsnelheid van de server.
Mitigatie: Schakel SYN-cookies in op OS- of netwerkniveau. Pas tarieflimieten toe op inkomende syn-pakketten per bron-IP. configureer de Netwerk firewall Om syn-pakketten van bekende-slechte IP-bereiken te laten vallen.
4. DNS-versterking
Een DNS-versterkingsaanval maakt gebruik van open DNS-resolvers om het verkeersvolume van de aanval te vermenigvuldigen. De aanvaller vervalst het IP-adres van het doelwit en stuurt kleine DNS-query's (40-60 bytes) naar duizenden open resolvers. Elke resolver stuurt een grote DNS-respons (tot 4.000 bytes) naar de IP van het doelwit, wat een versterkingsfactor van maximaal 70x produceert zonder proportionele botnetcapaciteit.
Versterkingsaanvallen behoren tot de meest efficiënte DDoS-technieken die beschikbaar zijn, omdat de aanvaller overstromingen op grote schaal kan genereren met behulp van bescheiden bronnen. Het aanvalsverkeer komt wereldwijd van legitieme DNS-server-IP-adressen, waardoor brongebaseerd blokkeren de geldige DNS-functionaliteit vernietigt.
NTP-amplificatie werkt op dezelfde manier met behulp van de opdracht Network Time Protocol Monlist, die antwoorden kan produceren die 4.096 keer groter kan zijn dan het triggerverzoek. SSDP, CLDAP en memcached zijn ook gebruikt als amplificatievectoren.
Detectiesignaal: piek in inkomend UDP-verkeer van poort 53 (DNS) of poort 123 (NTP); Source IPS-toewijzing aan legitieme DNS- of NTP-infrastructuur; Verkeersvolume dat niet in verhouding staat tot de DNS-activiteit van uw server.
Mitigatie: Stroomopwaartse filtering van amplificatievectoren op ISP- of transitniveau. Ingress-filtering toepassen (BCP 38) blokkeert spoofed-source-pakketten voordat ze het netwerk van de aanvaller verlaten.
5. HTTP-overstroming
Een HTTP-overstroming stuurt een aanhoudend groot aantal geldige HTTP GET- of POST-verzoeken naar een webserver of API-eindpunt. In tegenstelling tot bandbreedteaanvallen, put een HTTP-overstroming server CPU, geheugen en applicatiethreadpools uit, waardoor de applicatie niet meer reageert, zelfs wanneer netwerkbandbreedte beschikbaar blijft.
HTTP-overstromingen zijn de dominante vorm van laag 7 DDoS. Omdat elk verzoek syntactisch geldig is - juiste headers, de juiste HTTP-structuur, diverse bron-IP's - is het aanzienlijk moeilijker om aanvalsverkeer te onderscheiden van echte gebruikers zonder gedragsanalyse.
Geavanceerde HTTP-overstromingen roteren user-agent strings, accept-taal headers en cookies om browsergedrag te simuleren. Sommige complete TLS-handdrukken voordat u verzoeken verzendt, omzeilen op TLS-vingerafdrukken gebaseerde verdediging. Dit maakt laag 7-detectie afhankelijk van gedragsanalyse en snelheidspatronen in plaats van pakketstructuur.
Detectiesignaal: Verzoek tarief per bron IP abnormaal hoog; Verzoeken richten zich herhaaldelijk op hetzelfde eindpunt; Verzoekpatronen missen de verscheidenheid aan normale browsen (geen statische resourceverzoeken, geen afbeeldingsbelastingen); Het foutenpercentage op de server stijgt sterk.
Mitigatie: Web Application Firewall (WAF) met beperking van de gedragssnelheid. Captcha-uitdagingen voor verdacht verkeer. edge caching om statische inhoudsverzoeken te absorberen. Onderscheiden van bots van browsers via JavaScript-uitdaging op de CDN-laag.
6. HTTP/2 Snelle reset
De HTTP/2 Rapid Reset Attack Misbruikt stream multiplexing in HTTP/2 om een extreme snelheid van serververwerking te genereren zonder verzoeken te voltooien. De aanvaller opent duizenden HTTP/2-streams en reset elk onmiddellijk met RST_Stream, waardoor de server wordt gedwongen de overhead van elke stream te verwerken, terwijl de aanvaller het wachten op reacties vermijdt.
Deze kwetsbaarheid - aangewezen CVE-2023-44487 — werd onthuld in oktober 2023 nadat aanvallers het gebruikten om 201 miljoen verzoeken per seconde te genereren tegen de infrastructuur van Cloudflare, de grootste Layer 7-aanval die op dat moment werd geregistreerd. In tegenstelling tot volumetrische aanvallen, kan HTTP/2 Rapid Reset een aanvalsdoorvoer genereren die een eerdere toepassingslaagrecord overschrijdt met relatief kleine bandbreedte.
Elke server met HTTP/2 moet deze CVE hebben gepatcht. Nginx, Apache, IIS en belangrijke CDN's hebben in oktober 2023 patches uitgebracht. Niet-gepatchte servers met HTTP/2 blijven kwetsbaar voor deze specifieke techniek, ongeacht andere beschermende maatregelen.
Detectiesignaal: extreem hoge RST_Stream-snelheid op HTTP/2-verbindingen; Server CPU-pieken ondanks lage inkomende bandbreedte; HTTP/2-verbindingen snel openen en sluiten zonder verzoeken te voltooien.
Mitigatie: Pas CVE-2023-44487-patches toe op alle HTTP/2-compatibele servers. Configureer HTTP/2 stream gelijktijdigheidslimieten. Beëindig HTTP/2 op een gepatchte reverse proxy of CDN die het streambeheer afhandelt voordat het doorstuurt naar de oorsprong.
7. Slowloris
SlowLoris houdt zoveel mogelijk HTTP-verbindingen met een webserver zo lang mogelijk open door gedeeltelijke HTTP-headers met langzame tussenpozen te verzenden - snel genoeg om servertime-out te voorkomen, nooit het verzoek voltooien. De verbindingspool van de server vult zich volledig met deze onvolledige verzoeken, waardoor alle nieuwe verbindingen van legitieme gebruikers worden geblokkeerd.
Slowloris vereist minimale bandbreedte om uit te voeren. Een enkele machine kan een webserver uitschakelen die niet is beschermd tegen langzame HTTP-aanvallen door honderden verbindingen voor onbepaalde tijd open te houden. De aanval is specifiek effectief tegen webservers met meerdere threads die een worker-thread per verbinding toewijzen, inclusief oudere Apache HTTP-serverconfiguraties.
Detectiesignaal: de Verbindingszwembad is in de buurt van capaciteit; Er is een groot aantal verbindingen in de HTTP-header-leesstatus; Verbindingen duren veel langer dan de typische doorlooptijd van het verzoek; Inkomende bandbreedte is normaal terwijl de server niet reageert.
Mitigatie: Configureer agressieve verbindingstime-outs. Beperk maximale verbindingen per IP. Gebruik een event-driven webserver (nginx) of een reverse proxy die verbindingsbeheer los van de applicatieverwerking afhandelt. Beoordeel gedeeltelijke headerverbindingen op de netwerkfirewall.
Multi-Vector DDoS: het aanvalsmodel 2025-2026
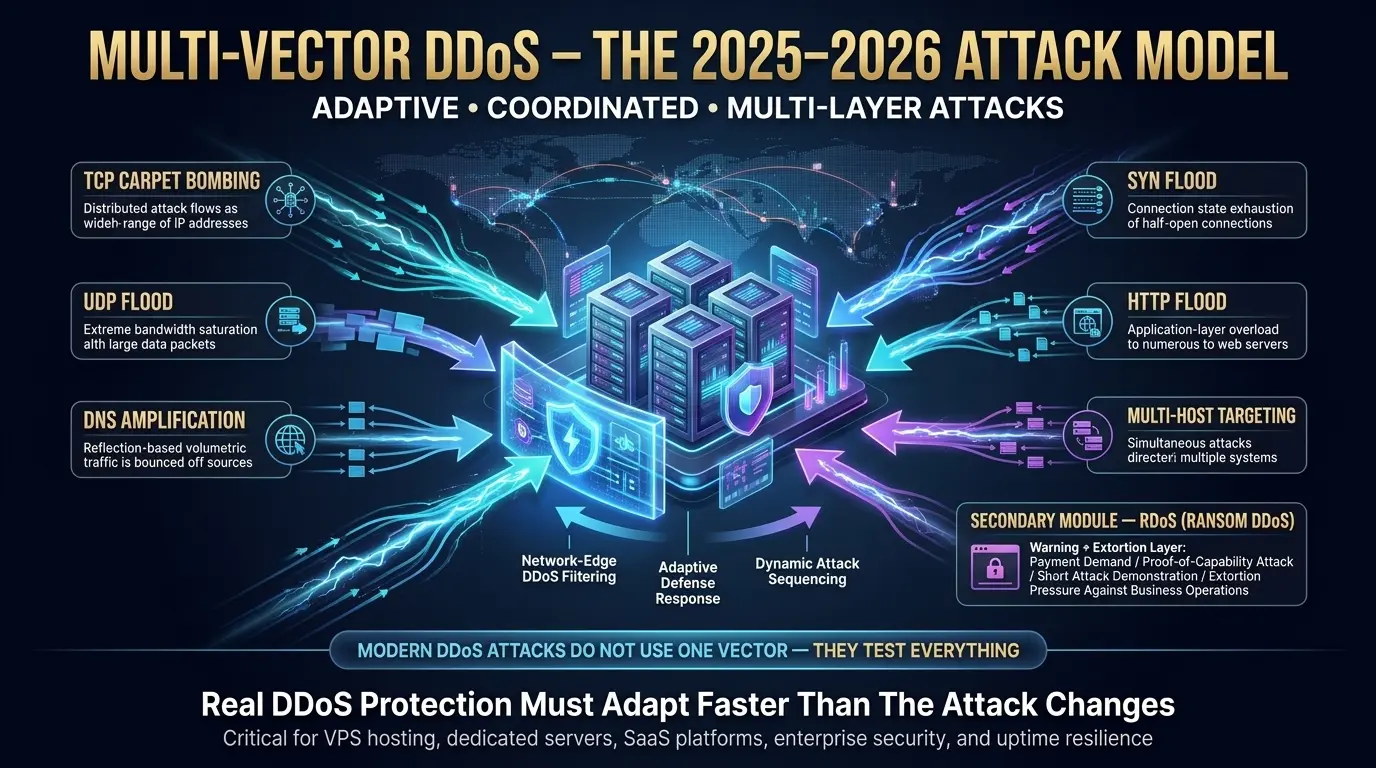
Multi-Vector DDoS-aanvallen combineren twee of meer aanvalstypes in een enkele gecoördineerde campagne. De dreigingsgegevens van Nokia uit 2025 laten zien dat 58% van DDoS-aanvallen nu meerdere vectoren combineren en 52% zich tegelijkertijd richten op meerdere hosts. Aanvallers sequentie-aanvalstypes als reactie op verdedigersacties, waardoor campagnes met meerdere vectoren adaptief zijn in plaats van statisch.
Het "enkele grote overstroming"-model van DDoS is verouderd. In een gedocumenteerde 2025-campagne die werd bijgehouden door Nokia's Deepfield Emergency Response Team, voerden aanvallers vier verschillende soorten aanval uit in drie minuten: TCP-tapijtbombardementen, UDP-overstroming, DNS-versterking en een Syn-overstroming met hoge snelheid. Elke fase wordt aangepast op basis van de reactie van de verdediger. Wanneer de ene vector werd geblokkeerd, verschoof de campagne naar de volgende terwijl de bandbreedte toeneemt naar de resterende vectoren.
Dit is verkenning ingebouwd in de aanval. De aanvaller leert welke verdediging actief is en welke vectoren ze omzeilen voordat ze een aanhoudende campagne lanceren.
78% aan aanvallen in 2025 eindigde binnen vijf minuten. Dat is geen teken van mislukte aanvallen. Kortdurende geautomatiseerde campagnes die infrastructuur onderzoeken en verder gaan, zijn de belangrijkste verkenningstechniek voor het identificeren van doelen die het waard zijn om aan te vallen met aanhoudende druk.
Ransom DDoS (RDOS): de afpersingslaag
Ransom DDoS combineert een DDoS-capaciteitsdemonstratie met een betalingsvraag. De aanvaller stuurt een waarschuwings-e-mail die een aanhoudende aanval bedreigt, tenzij een losgeld - meestal 5-20 Bitcoin - wordt betaald binnen een deadline van 24 uur. Sommige RDOS-bedreigingen komen met een korte proof-of-capabiliteitsaanval. Anderen bluffen volledig en vallen nooit aan als ze worden genegeerd.
De FBI's Internet Crime Complaint Center (IC3) gedocumenteerd $16,6 miljard aan cybercriminaliteitsverliezen in 2024, met DDoS en ransomware tot de meest financieel schadelijke dreigingscategorieën. RDoS-campagnes lopen vaak parallel met bredere ransomware-operaties, waarbij de DDoS wordt gebruikt als extra druk tijdens losgeldonderhandelingen.
Onze aanbeveling: Niet betalen. Betaling garandeert niet dat de aanval stopt, bevestigt uw bereidheid om te betalen en maakt uw organisatie een terugkerend doelwit. Neem contact op met het NOC van uw hostingprovider en becalarij Onmiddellijk.
De echte financiële kosten van een DDoS-aanval
Een DDoS-aanval kost een onbeschermde organisatie ongeveer $6.000 per minuut aan downtime-verliezen. Bij de gemiddelde aanvalsduur van 2025 van 45 minuten, levert een enkele aanval ongeveer $270.000 aan directe kosten op - vóór SLA-sancties, noodbeperkende vergoedingen, herstelarbeid en reputatieschade op lange termijn.
Die $6.000 per minuut afbreken:
| Kostencategorie | Hoe het zich ophoopt |
| Gederfde inkomsten | Elke transactie die niet kan worden voltooid tijdens de storing |
| SLA-inbreukstraffen | Contractuele betalingen aan zakelijke klanten per minuut downtime |
| Noodbeperking | Mid-Attack Scrubbing Service Activering tegen premium tarieven |
| technische arbeid | Oproeppersoneel dat reageert op het incident tegen overuren |
| reputatieschade | Klantverloop, zoekrangschikkingssignalen en erosie van merkvertrouwen |
De 47,1 miljoen DDoS-aanvallen die in 2025 werden geregistreerd, een stijging van 236% ten opzichte van het Q4-rapport van Cloudflare, maken dit geen theoretisch risico, maar een operationele zekerheid voor elke publiek toegankelijke infrastructuur.
Voor een concreet voorbeeld: een e-commerce winkel die $15.000 per uur verwerkt in bestellingen, verliest $11.250 aan verkopen tijdens een aanval van 45 minuten. Voeg $5.000 toe bij noodbeperking, $3.000 in technische tijd en eventuele SLA-verplichtingen, en een enkele aanval kost meer dan een heel jaar van correct ingerichte DDoS-bescherming.
9 methoden die DDoS-aanvallen daadwerkelijk stoppen
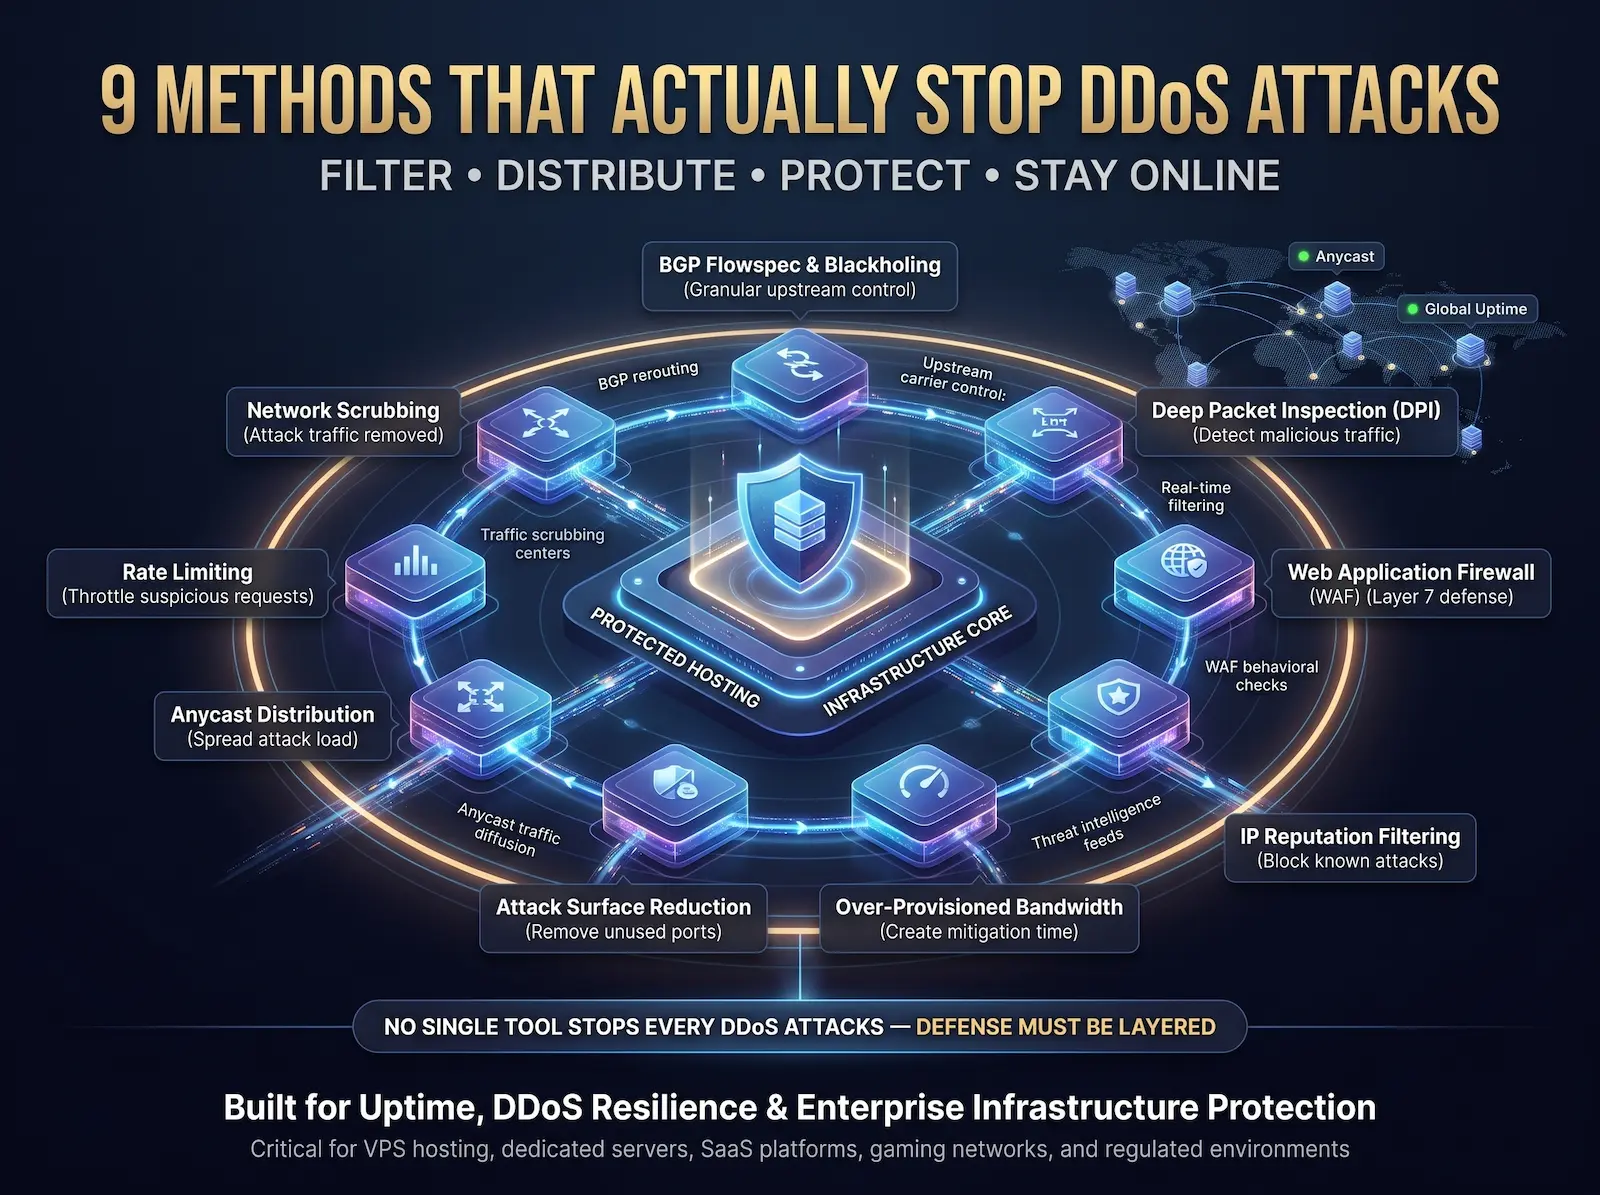
Het stoppen van een DDoS-aanval vereist een gelaagde verdediging op meerdere netwerkniveaus. Stroomopwaarts schrobben aan de rand van het netwerk absorbeert volumetrische overstromingen voordat ze uw server bereiken. Deep Packet Inspection identificeert aanvalsverkeer per inhoudspatroon. Beperk het beperken van het verkeer van verdachte bronnen. Anycast-distributie spreidt de aanvalsbelasting over geografisch verspreide infrastructuur. Geen enkele methode stopt elk type aanval.
Methode 1: DDoS-scrubbing op netwerkniveau
Netwerkwassen onderschept al het verkeer naar een doel-IP via BGP-reroutering, filtert kwaadaardige pakketten met behulp van op DPI gebaseerde regelsets en stuurt alleen schoon verkeer door naar de bestemmingsserver - allemaal zonder dat de verbinding van het doelwit het aanvalsvolume ziet.
Schrobben werkt op een schaal die verdediging op serverniveau niet kan evenaren. Een aanval van 1 Tbps die de 10 Gbps-poort van uw server raakt, verzadigt het in milliseconden. Dezelfde aanval die naar een schrobcentrum wordt gerouteerd met meer dan 10 TBP's aan beschikbare filtercapaciteit, wordt geabsorbeerd zonder de link van uw server te beïnvloeden.
Bij Atal Networks is schrobben ingebouwd in onze netwerkinfrastructuur. Onze Deep Packet Inspection (DPI) Systemen op elk punt van aanwezigheid detecteren aanvalspatronen en activeren op BGP gebaseerde verkeersomleiding in minder dan 30 seconden. Elke klant op onze dedicated server Plannen ontvangen deze beveiliging automatisch, zonder configuratie vereist.
Methode 2: BGP FlowSpec en Blackholing
BGP FlowSpec (gedefinieerd in RFC 5575) Duwt granulaire verkeersfilterregels naar upstream-routers over een volledig netwerk van de provider - het blokkeren van specifieke UDP-bronpoorten, het laten vallen van pakketten boven een maatdrempel of snelheidsbeperkend verkeer van specifieke autonome systemen - zonder al het verkeer naar het beoogde IP-adres te blokkeren.
BGP Blackholing is het Blunter-alternatief: al het verkeer naar een specifiek IP-voorvoegsel wordt gedropt bij de upstream-router, waardoor de aanval onmiddellijk wordt gestopt, maar ook om legitieme gebruikers te blokkeren om dat IP-adres te bereiken. Blackholing is een laatste redmiddel voor aanvallen die de schrobcapaciteit overschrijden.
FlowSpec is de chirurgische optie. In plaats van een IP-adres te nullrout, pusht FlowSpec specifieke match-and-action-regels (blokkeer UDP/53 van AS12345, drop ICMP-pakketten van meer dan 1.500 bytes) naar elke router in het providernetwerk. Onze BGP-infrastructuur implementeert FlowSpec-regels wereldwijd binnen 60 seconden na aanvalskarakterisering, gericht op de specifieke verkeershandtekening zonder overblokkering.
Methode 3: Deep Packet Inspection (DPI)
Diepe pakketinspectie Leest zowel de header als de payload van elk pakket op laag 7, waardoor aanvalsverkeer dat legitiem lijkt op header-niveau, kan worden gedetecteerd. DPI identificeert overstromingen van applicatielaag, protocolexploits en botnet-opdrachtpatronen die filtering op IP-niveau niet kan zien.
Zonder DPI kan een schrobcentrum filteren op IP, poort en protocol, maar het kan een HTTP-overstroming niet onderscheiden van een legitieme verkeersstroom of een DNS-versterkingsaanval van normaal DNS-verkeer. DPI identificeert aanvalsverkeer door het inhoudspatroon van de pakketten, niet alleen hun oorsprong.
Onze DPI-systemen draaien op speciaal gebouwde netwerkhardware op elk punt van aanwezigheid, waarbij het verkeer met lijnsnelheid - 10 Gbps tot 100 Gbps - wordt verwerkt zonder latentie op de verbinding van uw server te introduceren.
Methode 4: Tariefbegrenzing
Snelheidsbegrenzing beperkt het volume van verzoeken of pakketten die worden geaccepteerd vanaf een enkel bron-IP-adres binnen een gedefinieerd tijdvenster. Een bron-IP dat meer dan de geconfigureerde drempel verzendt, wordt gesmoord - het overtollige verkeer wordt verlaagd terwijl het verkeer van andere bronnen normaal doorgaat.
Rate Limiting is het meest effectief tegen botnets met een lage bron-IP-diversiteit en tegen Slowloris-aanvallen die verbindingen open houden. Configureer snelheidslimieten in lagen:
- Netwerklaag: Pakketten per seconde per bron-IP aan de perimeter firewall
- Transportlaag: TCP-verbindingen per seconde per bron-IP
- Toepassingslaag: HTTP-verzoeken per minuut per bron-IP per eindpunt
De rate beperking alleen is onvoldoende tegen sterk gedistribueerde aanvallen waarbij miljoenen unieke IP's elk een klein verkeersvolume sturen dat individueel onder elke redelijke drempel komt. Combineer het met gedragsanalyse en IP-reputatiefiltering.
Methode 5: Web Application Firewall (WAF)
Een firewall voor webtoepassingen filtert HTTP- en HTTPS-verkeer tussen internet en uw webapplicatie, blokkeert verzoeken die overeenkomen met aanvalshandtekeningen, overschrijdt de snelheidsdrempels, komt voort uit geblokkeerde IP-bereiken of mislukte gedragsuitdagingstests. Een WAF is de primaire verdedigingslaag tegen laag 7 DDoS, inclusief HTTP-overstromingen en HTTP/2 snelle reset.
WAF-regelcategorieën voor DDoS-beperking:
| Regeltype | Functie |
| Tariefbegrenzing | CAP-verzoeken per IP per eindpunt per tijdvenster |
| IP-reputatie | Blokkeer verkeer van bekende-slechte IP-bereiken en AS-nummers |
| geoblok | Beperk het verkeer uit landen of regio's zonder legitieme gebruikers |
| Bot-detectie | Captcha en JavaScript-uitdaging voor verdacht verkeer |
| handtekeningen van laadvermogen | Blokkeer verzoeken die overeenkomen met bekende aanvalspatronen |
| Verbindingslimieten | Cap gelijktijdige verbindingen vanaf een enkel IP-adres |
Voor bare metal servers Ons netwerk engineeringteam draait bedrijfskritische applicaties en configureert aangepaste WAF-regelsets die overeenkomen met het specifieke verkeersprofiel van uw toepassing, waardoor de valse positieven worden voorkomen die generieke regelsets produceren op gespecialiseerde werkbelastingen.
Methode 6: Anycast Network-diffusie
Anycast-routering wijst een enkel IP-adres toe aan meerdere geografisch verdeelde servers. Routeringsprotocollen leiden inkomend verkeer naar het dichtstbijzijnde Anycast-knooppunt op basis van netwerktopologie. Een grote DDoS-aanval die zich richt op een Anycast IP-adres wordt automatisch over alle nodes gedistribueerd, waardoor de belasting op een enkele locatie wordt verminderd tot een beheersbaar deel van het totale aanvalsvolume.
Een server achter een enkel Anycast-ingangspunt absorbeert een fractie van het aanvalsverkeer dat evenredig is met het aantal knooppunten in het Anycast-netwerk. Onze 213+ datacenters in meer dan 196 landen vormen een Anycast-Capable Global Network. Een aanval van 1 Tbps die een Anycast-netwerk met 20 knooppunten raakt, bereikt elk knooppunt met ongeveer 50 Gbps - ruim binnen de schrobcapaciteit op elk punt van aanwezigheid.
Anycast biedt ook geografische veerkracht. Als een regio overweldigd is, verschuiven routeringsprotocollen automatisch het verkeer naar knooppunten met beschikbare capaciteit.
Methode 7: Aanval oppervlaktereductie
Reducing your server’s attack surface means closing every port, protocol, and service that your application does not actively need — eliminating potential amplification vectors and reducing the number of endpoints an attacker can target.
Attack oppervlaktereductiestappen:
- Sluit alle poorten die niet vereist zijn voor uw toepassing. Als uw server alleen HTTPS uitvoert, blokkeert u al het inkomende verkeer, behalve poorten 443 en 22 (SSH voor beheer, beperkt tot bekende IP's).
- Schakel UDP uit als uw toepassing deze niet gebruikt. Dit elimineert u als een doelwit voor UDP-gebaseerde volumetrische en amplificatieaanvallen.
- Verplaats interne server-to-server-communicatie naar privé-VLAN's, volledig van het openbare internet.
- Beperk beheerinterfacetoegang (SSH, RDP) tot specifieke IP-bereiken met behulp van firewallregels.
- Schakel ongebruikte protocollen en services op OS-niveau uit.
Onze Colocatiediensten En dedicated serverplannen ondersteunen privé-VLAN-configuraties die intern verkeer naar geïsoleerde netwerksegmenten verplaatsen, waardoor het volledig van het publiekelijk routerbare aanvalsoppervlak wordt verwijderd.
Methode 8: Overgeproviseerde bandbreedte
Overprovisioning bandbreedte boven uw normale piekverbruik geeft DPI- en schrobsystemen tijd om te activeren voordat de aanval uw link verzadigt. Een server met 301 TP3T aan beschikbare bandbreedte kan een aanzienlijke aanvalsgolf absorberen voordat mitigatie wordt geactiveerd. Een server met een capaciteit van 901 TP3T gaat offline zodra een kleine aanval arriveert.
Bij Atal Networks omvatten onze dedicated serverabonnementen 10 Gbps-poorten met burstcapaciteit. De fysieke poortvoorziening is ontworpen om de hoofdruimte boven de normale piekverkeersbelasting te houden, waardoor onze geautomatiseerde detectiesystemen het venster krijgen dat ze nodig hebben om een aanval te karakteriseren en erop te reageren voordat uw service degradeert.
Methode 9: IP-reputatie en bedreigingsinformatiefiltering
IP-reputatiefiltering maakt gebruik van continu bijgewerkte blokkeerlijsten van IP-adressen en autonome systemen waarvan bekend is dat ze botnetinfrastructuur, DDoS-for-hire-services en aanvalstooling hosten. Door deze lijsten toe te passen bij het upstream-netwerkrand, vallen aanvalsverkeer af voordat het de netwerklink van uw server bereikt.
Commerciële dreigingsinformatie feeds van providers, waaronder Spamhaus, opkomende bedreigingen en Team Cymru, houden blokkeerlijsten bij die vaak genoeg updaten om effectief te zijn tegen campagnegebaseerde botnets. Residentiële proxy-botnets - die het verkeer via huishoudelijke apparaten met een schone IP-reputatie routeren - worden niet alleen effectief geblokkeerd door reputatielijsten.
Koppel IP-reputatiefiltering met gedragsanalyse voor dekking tegen zowel traditionele botnetinfrastructuur als residentieel proxyverkeer.
DDoS-bescherming: dedicated server versus VPS
Op VPS-infrastructuur draait DDoS-bescherming op de hypervisorlaag met gedeelde schrobbronnen die uniform worden toegepast op alle huurders op dezelfde fysieke host. Op dedicated serverinfrastructuur werken DPI en scrubing op een speciale fysieke poort met configuraties die zijn afgestemd op uw specifieke toepassingsverkeersprofiel. Het speciale model biedt een sterkere bescherming en elimineert het probleem van de luidruchtige buren.
Dit onderscheid is operationeel van belang:
| Factor | VPS-hosting | Dedicated server |
| Beschermingsbereik | Hostniveau, gedeeld met alle VM's op de fysieke server | poortniveau, gewijd aan uw server |
| Beleidsaanpassing | Gestandaardiseerde regels voor alle huurders | Aangepaste DPI-regels voor uw toepassing |
| Lawaaierig buurrisico | Een DDoS die een andere VM op uw host target, heeft invloed op u | Uw poort is geïsoleerd van het verkeer van andere klanten |
| Schrobben bandbreedte | Gedeeld over alle VM's op de fysieke host | Toegewijd aan de poort van uw server |
| Aangepaste BGP FlowSpec | Niet configureerbaar per huurder | Op aanvraag beschikbaar |
| het beste voor | Standaardtoepassingen onder matig aanvalsrisico | Hoogwaardige toepassingen, financiële diensten, gaming, gezondheidszorg, e-commerce |
Voor organisaties waar uptime direct gelijk staat aan inkomsten - e-commerceplatforms, SaaS-applicaties met SLA-verplichtingen, financiële handelsinfrastructuur en gamingservers -dedicated servers Met speciale DDoS-bescherming overeenkomen met het risicoprofiel van de werklast.
DDoS-aanvalsreactie: stapsgewijs
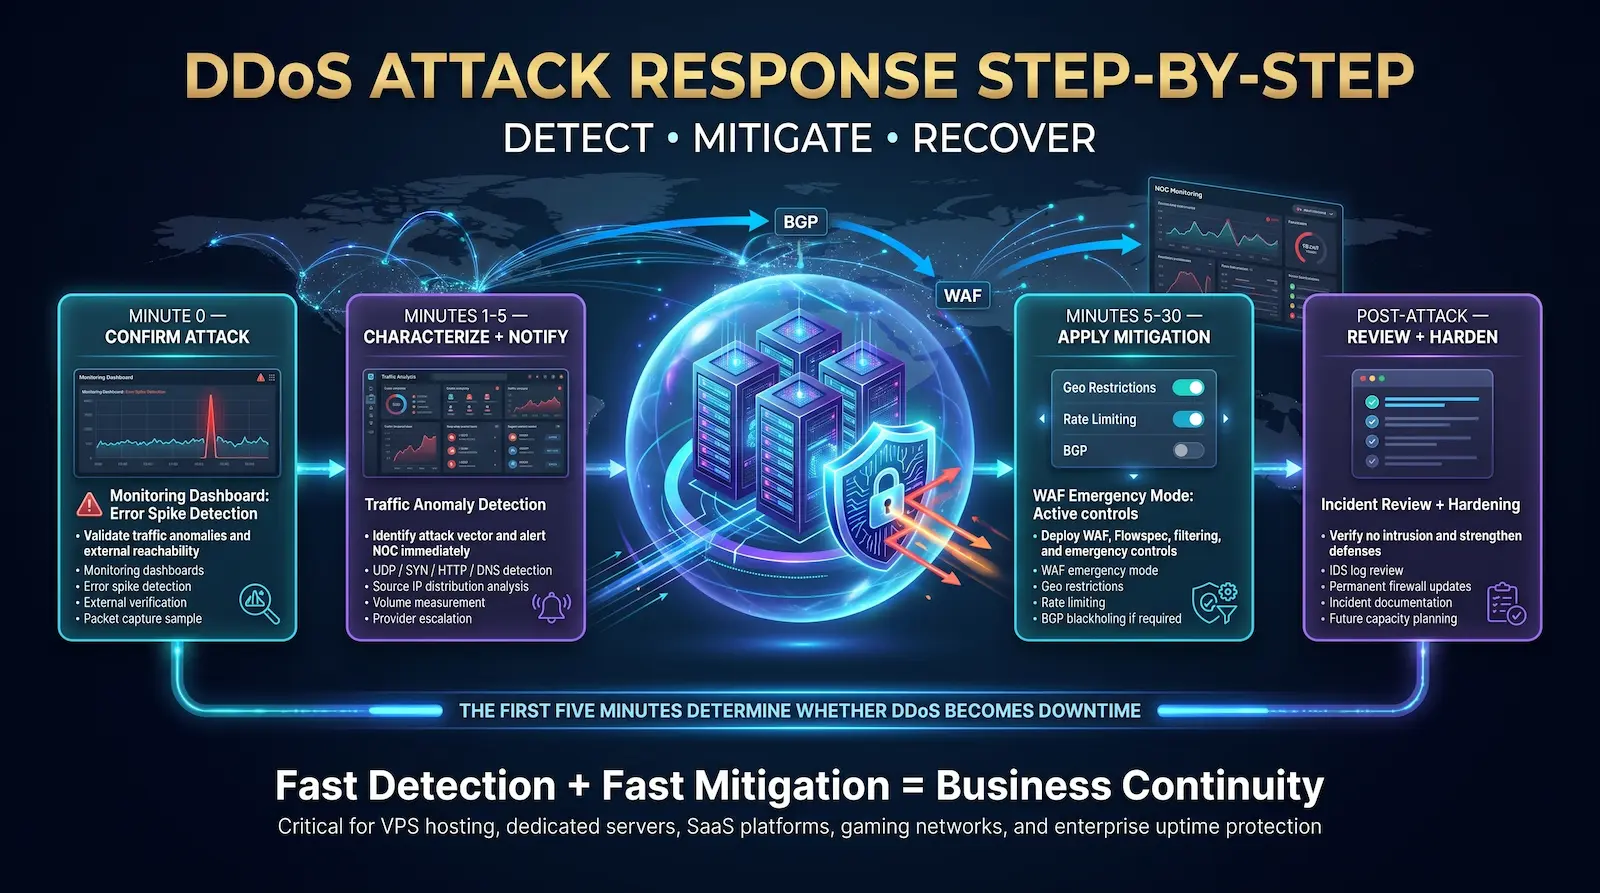
Wanneer een DDoS-aanval begint, bepalen de eerste vijf minuten of het incident snel is ingeperkt of een langdurige storing veroorzaakt. Bevestig de aanval, karakteriseer de verkeersvector, breng het NOC van uw hostingprovider op de hoogte en activeer vooraf geconfigureerde mitigatie - in die volgorde, zo snel mogelijk.
Minuut 0 — Bevestig dat het een aanval is
- Controleer uw controledashboard op afwijkingen van het verkeersvolume, pieken in het foutenpercentage en wijzigingen in het aantal verbindingen.
- Bevestig dat de server onbereikbaar is vanaf externe locaties, niet alleen uw huidige netwerk.
- Controleer de statuspagina van uw hostingprovider voor regionale netwerkgebeurtenissen.
- Haal een pakketopnamevoorbeeld uit uw netwerkrand om verkeerskenmerken te identificeren.
Minuten 1-5 — Karakteriseren en informeren
- Identificeer de aanvalsvector van pakketopnames: UDP Flood, Syn Flood, HTTP Flood en DNS Amplification.
- Opmerking Source IP-distributie — Zijn bronnen geconcentreerd in specifieke bereiken of globaal verspreid?
- Meet het aanvalsvolume in Gbps (voor bandbreedteaanvallen) of RPS/PP's (voor toepassings- en protocolaanvallen).
- Neem onmiddellijk contact op met uw hostingprovider. Als u een Atal Networks-client bent, bereikt u onze 24/7 NOC. Geef de karakterisering van de aanvalsvector en de schatting van het volume. Ons team implementeert FlowSpec-regels binnen 60 seconden na ontvangst van uw aanvalsprofiel.
Minuten 5-30 — Toepassen en monitoren mitigatie
- Activeer WAF-noodmodus: maximale snelheidsbeperking en schakel geo-beperkingen in als uw gebruikersbestand geografisch is gebonden.
- Pas IP-blokkeringslijsten toe voor bekende aanvalsbronbereiken.
- Verminder aanvalsoppervlak: schakel ongebruikte poorten, protocollen en services tijdelijk uit.
- Voor aanvallen met extreem volume, vraag BGP Blackholing van het aangevallen IP-adres aan als andere services op hetzelfde subnet kunnen worden geïsoleerd.
- Let op vectorverschuivingen. Multi-vectoraanvallen switch-technieken nadat één vector is geblokkeerd.
Post-aanval — Review en Harden
- Controleer inbraakdetectielogboeken. DDoS wordt vaak gebruikt als afleiding voor een gelijktijdige inbraakpoging. Controleer of er geen ongeoorloofde toegang is opgetreden tijdens het incidentvenster.
- Werk de firewall- en WAF-regels bij om de geïdentificeerde aanvalspatronen permanent te blokkeren.
- Documenteer de tijdlijn van het incident, de aanvalskenmerken en de effectiviteit van mitigatie.
- aanhoudende of geavanceerde aanvallen melden aan becalarij en, indien RDOS, naar de FBI cyberdivisie.
- Bekijk uw Netwerkbeveiligingsstrategie Voor structurele verbeteringen: extra Anycast-dekking, verhoogde schrobcapaciteit en overbewerkte hoofdruimte voor bandbreedte.
Juridische gevolgen van DDoS-aanvallen
Het lanceren van een DDoS-aanval is een federale misdaad in de Verenigde Staten onder de 18 U.S.C. 1030 (de Computer Fraud and Abuse Act), met boetes van maximaal 10 jaar in de federale gevangenis per overtreding. In de Europese Unie straft Richtlijn 2013/40/EU aanvallen op informatiesystemen met gevangenisstraffen van maximaal 5 jaar.
De juridische blootstelling is van toepassing op de aanvaller en op klanten van DDoS-for-Hire Services. In 2025, europolen Aangeklaagd voor zowel booter-service-operators als betalende gebruikers die aanvalscapaciteit hadden gehuurd, wat aantoonde dat "ik heb net voor een dienst betaald" geen juridische verdediging is.
Amerikaanse sancties op grond van de CFAA:
- Tot 10 jaar van federale gevangenisstraf voor een eerste overtreding
- Tot 20 jaar voor herhaalde overtredingen of aanvallen op beschermde computersystemen
- Burgerlijke aansprakelijkheid jegens de aangevallen organisaties voor gedocumenteerde schadevergoeding
Voor de slachtoffers van DDoS-aanvallen kan het hebben van ontoereikende beveiligingscontroles ook aansprakelijkheid creëren:
- AVG-boetes Als een aanval leidt tot storingen in de beschikbaarheid die van invloed zijn op de verwerking van de EU-persoonsgegevens (artikel 32 vereist "passende technische maatregelen")
- PCI DSS-fouten Als de beschikbaarheid van het kaarthoudergegevenssysteem wordt verstoord
- Contractuele inbreuk claims van zakelijke klanten die uptime SLA's houden
Gedocumenteerde DDoS-beschermingsmaatregelen - zoals schrobben op netwerkniveau, WAF-configuratierecords en logboeken voor incidentrespons - maken deel uit van het demonstreren van de "passende technische maatregelen" die vereist zijn door zowel de AVG als de meeste Enterprise Security Frameworks.
Hoe Atal Networks uw server beschermt
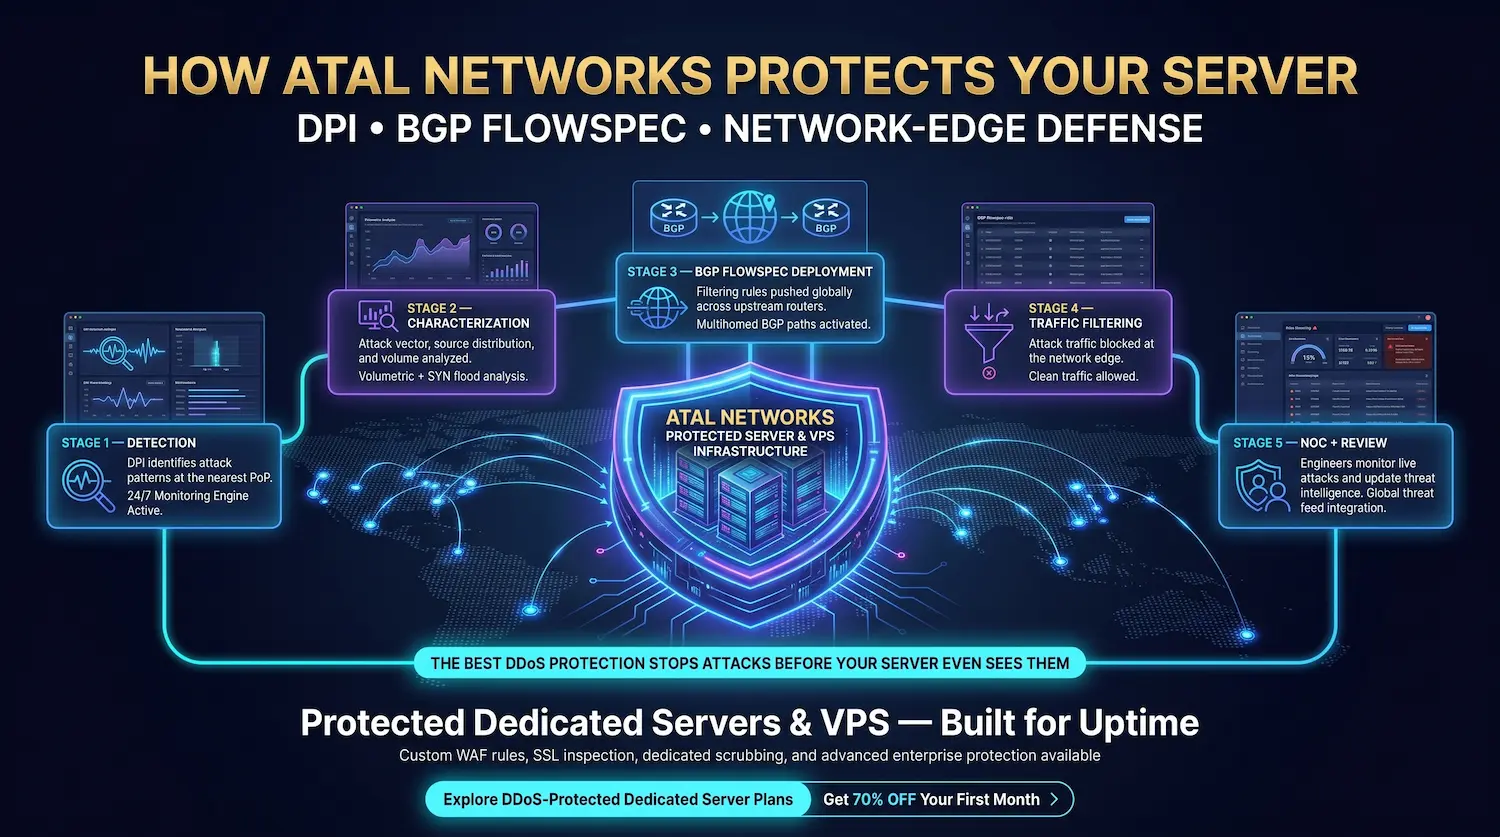
Elke Atal Networks dedicated server en VPS zit achter onze netwerkniveau DDoS-beveiligingsinfrastructuur, die diepe pakketinspectie gebruikt om aanvalspatronen en BGP FlowSpec te detecteren om ze aan de netwerkrand te filteren - automatisch, voordat het aanvalsverkeer de poort van uw server bereikt.
Hier is de exacte volgorde wanneer een aanval een Atal Networks-client target:
- detectie. DPI-systemen aan de rand van het netwerk, op het dichtstbijzijnde aanwezigheidspunt, identificeren het aanvalspatroon - volumometrische kenmerken, SYN Flood Ratio, HTTP-verzoekafwijkingen en DNS-amplificatiehandtekening.
- Karakterisering. De aanvalsvector, brondistributie en volume worden gelogd en doorgegeven aan de mitigatiecontroller.
- BGP FlowSpec-implementatie. Mitigatieregels die overeenkomen met de Attack-handtekening worden binnen 60 seconden over ons multihome BGP-netwerk naar alle upstream-routers gepusht.
- Verkeersverplaatsing. Aanvalverkeer dat overeenkomt met de FlowSpec-regels wordt gefilterd aan de rand van het netwerk. Schoon verkeer gaat verder op het oorspronkelijke pad naar uw server.
- NOC-monitoring. Onze netwerktechnici ontvangen een waarschuwing en volgen de aanval in realtime, klaar om de regels aan te passen als de aanval vectoren verschuift.
- Review na de aanval. Aanvalkenmerken worden gelogd en gebruikt om de wereldwijde bedreigingsinformatie voor alle klanten bij te werken.
Voor klanten die applicaties draaien met specifieke beschermingsvereisten - aangepaste tarieflimieten, filterregels voor applicatielaag, SSL-inspectie voor naleving of speciale reserveringen voor schrobcapaciteit - configureert ons netwerkengineeringteam deze op poortniveau.
Verken DDoS-beschermde dedicated serverabonnementen — Haal 70% uit je eerste maand
Veelgestelde vragen over DDOS-aanvallen
Wat is een DDoS-aanval?
Een gedistribueerde denial of service (DDoS) aanval overspoelt een server, netwerk of online service met verkeer van duizenden tot miljoenen gecompromitteerde apparaten totdat het doelwit niet kan reageren op legitieme gebruikers. DDoS-aanvallen doelbandbreedte, capaciteit van de verbindingsstatus of resources voor applicatieverwerking - vaak alle drie in één gecoördineerde campagne. Het bepalende kenmerk is de gedistribueerde bron: het verkeer komt van veel apparaten in veel landen tegelijk.
Hoe verschilt een DDoS-aanval van een DOS-aanval?
Een DOS-aanval (Denial of Service) stuurt veel verkeersvolume vanaf een enkele bronmachine. Het blokkeren van het enkele aanvallende IP-adres stopt de aanval onmiddellijk. Een DDoS-aanval maakt gebruik van een botnet van duizenden tot miljoenen gecompromitteerde apparaten op gedistribueerde IP-adressen, waardoor brongebaseerde blokkering bijna onmogelijk wordt. DDoS-aanvallen zijn aanzienlijk moeilijker te stoppen omdat het verkeer lijkt te komen uit verschillende, legitieme bronnen.
Hoe lang duurt een DDoS-aanval doorgaans?
Nokia's 2025 DDoS-onderzoeksgegevens laten zien dat 78% aan aanvallen binnen vijf minuten eindigt en 371 TP3T binnen twee minuten eindigt. De gemiddelde aanvalsduur in 2025 was echter 45 minuten volgens de analyse van Kentik. Ransom DDoS-campagnes kunnen uren of dagen worden uitgevoerd. Aanhoudende campagnes door door de staat gesponsorde of georganiseerde criminele groepen hebben weken geduurd. Geautomatiseerde mitigatie die binnen 60 seconden wordt geactiveerd, is de kritieke vereiste om schade door korte burst-aanvallen te beperken.
Kan een DDoS-aanval worden gebruikt om gegevens te stelen?
Een DDoS-aanval steelt niet direct gegevens. DDoS is een beschikbaarheidsaanval - het doel is om een service onbereikbaar te maken. Bedreigingsactoren gebruiken echter steeds vaker DDoS als afleiding of rookgordijn voor een gelijktijdige inbraakpoging. Terwijl beveiligingsteams zich richten op het herstellen van de beschikbaarheid van services, onderzoeken aanvallers op zwakke punten in authenticatiesystemen, niet-gepatchte kwetsbaarheden of verkeerd geconfigureerde toegangscontroles. Controleer altijd inbraakdetectielogboeken en toegangslogboeken na een DDoS-incident.
Beschermt een VPN tegen DDoS-aanvallen?
Een VPN verbergt uw echte IP-adres, waardoor aanvallers geen verkeer naar het werkelijke netwerkadres van uw server kunnen leiden. Als een aanvaller het echte IP-adres van uw server niet kent, kunnen ze het niet targeten. Zodra uw echte IP echter is geïdentificeerd - via een eerdere verbinding, een DNS-lek of een andere ontdekking - beschermt een VPN niet tegen de verkeersoverstroming zelf. Echte DDoS-bescherming vereist upstream-scrubbing op netwerkniveau, niet op encryptie op basis van endpoints.
Is DDoS-bescherming inbegrepen bij Atal Networks-hosting?
Ja. Alle dedicated server- en VPS-abonnementen van Atal Networks bevatten standaard DDoS-bescherming op netwerkniveau. Onze DPI-aangedreven detectie en op BGP FlowSpec gebaseerde mitigatie worden automatisch binnen 60 seconden na aanvalsdetectie automatisch in alle 213+ datacenters wereldwijd geactiveerd. Klanten met geavanceerde vereisten — Aangepaste snelheidsbeperking, filtering van applicatielaag, SSL-inspectie voor naleving of speciale schrobcapaciteit — kunnen aangepaste DDoS-beveiligingsconfiguraties aanvragen bij ons netwerk engineeringteam via contact.
Kan een DDoS-aanval worden getraceerd naar de aanvaller?
DDoS-aanvallen zijn in realtime moeilijk te traceren omdat aanvalsverkeer afkomstig is van gecompromitteerde apparaten van derden, niet van de eigen machines van de aanvaller. Aanvallers vervalsen ook bron-IP-adressen in sommige aanvalstypen. Wetshandhavers traceert DDoS-daders door middel van C2-serverinfrastructuuranalyse, het hosten van records voor booterdiensten, financiële betalingsrecords en samenwerking met internationale agentschappen. Europol's 2025 DDoS-voor-huurtaken resulteerden in arrestaties van exploitanten en gebruikers, wat bevestigt dat onderzoek wel tot vervolging leidt.
Wat is het verschil tussen DDoS-beperking en DDoS-preventie?
DDoS-preventie vermindert de kans dat een aanval slaagt door middel van een vermindering van het aanvalsoppervlak, overgeproviseerde bandbreedte, anycast-architectuur en vooraf geconfigureerde firewallregels. DDoS-beperking is het actieve proces van het detecteren van een lopende aanval, het filteren van kwaadaardig verkeer en het doorsturen van alleen schoon verkeer naar de bestemming. Preventie beperkt het risico vóór een aanval. Mitigatie beperkt schade wanneer er een optreedt. Een volledige verdedigingsstrategie vereist beide, waarbij mitigatie automatisch aan de rand van het netwerk werkt, zodat het sneller wordt geactiveerd dan welke menselijke reactie dan ook.
Gerelateerde artikelen
- Wat is Deep Packet Inspection (DPI)? — De detectietechnologie achter DDoS-beperking
- Netwerkfirewalls: Types, functies en configuratie — Eerstelijnsverdediging voor uw serveromtrek
- Netwerkbeveiligingshandleiding voor dedicated serverclients — Volledige beveiligingsstrategie voor serverinfrastructuur
- Dedicated servers met ingebouwde DDoS-beveiliging — Hardware-niveau bescherming voor hoogwaardige workloads
- VPS-hostingplannen — Gedeelde infrastructuur hosting met DDoS-beveiliging op netwerkniveau
- Bare metal servers — Niet-gedeelde hardware voor maximale beveiliging
- Proxy- en VPN-infrastructuur — Privacy-eerste serverconfiguraties
