 Zum Inhalt springen



Cloud-Sicherheitsstrategien sind die Richtlinien, technischen Kontrollen und Betriebspraktiken, die die cloudbasierte Infrastruktur vor unbefugtem Zugriff, Datenverletzungen, DDoS-Angriffen und Dienststörungen schützen. Sie gelten auf jeder Ebene - von der Netzwerk-Perimeter- und Serverkonfiguration bis zur Zugriffsverwaltung und Compliance-Überwachung - in VPS-, Dedicated- und Bare-Metal-Umgebungen.
Die meisten Unternehmen konzentrieren sich auf die Sicherheit der Anwendungsschicht und vergessen die darunter liegende Infrastruktur. Fehlkonfigurierte Server, nicht gepatchte Kernel, freigegebene SSH-Ports und schwache Zugriffskontrollen machen den Großteil der Cloud-Verstöße aus - keine ausgeklügelten Zero-Day-Exploits. Die Kosten für einen Datenverletzungsbericht 2024 von IBM ergaben, dass die weltweiten durchschnittlichen Verstoßkosten 1 TP4T4,88 Millionen erreichten, wobei eine Fehlkonfiguration und gestohlene Anmeldeinformationen zu den wichtigsten Ursachen rangierten.
Die gute Nachricht: Infrastructure-Layer-Sicherheit liegt voll in Ihrer Kontrolle. Die folgenden Strategien decken jede Schicht des Stacks ab, vom Netzwerk Ihres Hosting-Anbieters bis zu den Richtlinien für den Zugriff auf den Anwendungszugriff.
Inhaltsverzeichnis
- Das Sicherheitsrisiko, das die meisten Guides überspringen
- 10 Cloud-Sicherheitsstrategien für VPS-, Dedicated- und Bare-Metal-Umgebungen
- VPS vs. Dedicated Server vs. Bare Metal: Sicherheitsvergleich
- Cloud-Sicherheits-Checkliste
- Häufig gestellte Fragen
- Bauen Sie Ihre Sicherheitsstrategie auf der richtigen Infrastruktur auf
Das Sicherheitsrisiko, das die meisten Guides überspringen
Generische Cloud-Sicherheitsartikel konzentrieren sich fast ausschließlich auf AWS IAM-Richtlinien und Azure-Sicherheitsgruppen. Das lässt die grundlegendste Sicherheitsvariable von allen aus: Die Infrastruktur, auf der Ihre Workloads ausgeführt werden.
Die Architektur Ihres Hosting-Anbieters legt Ihre Sicherheitsebene fest. Ein Server, der in einem Tier-4-Rechenzentrum mit DDoS-geschütztem BGP-Routing, physikalisch isolierter Hardware und redundanter Stromversorgung läuft, unterscheidet sich grundlegend von einem Server in einer Tier-1-Einrichtung mit gemeinsam genutzter physischer Hardware.
Bei Atal Networks erstreckt sich unsere Infrastruktur 213+ Rechenzentren in 196 Ländern, alle auf DDoS-geschützten BGP-Netzwerken mit isolierter KVM-Virtualisierung für VPS-Umgebungen. Das bedeutet, dass Ihre Workload niemals Kernel-Ressourcen mit einem anderen Mandanten teilt - eine entscheidende Unterscheidung für jede sicherheitsbewusste Bereitstellung.
Drei Fragen zur Infrastrukturebene, die Sie vor der Bereitstellung stellen sollten:
- Bietet Ihr Hosting-Provider DDoS-Schutz auf Netzwerkebene oder müssen Sie einen Drittanbieter-Scrubbing-Service schichten?
- Sind VPS-Umgebungen kernelisoliert (KVM/XEN) oder Container-basiert (OpenVZ)? Die Kernelisolation verhindert bestimmte Klassen von Host-Escape-Angriffen.
- Trägt das Rechenzentrum eine Tier-3- oder Tier-4-Klassifizierung? Tier-4 erfordert 99.995% Betriebszeit und volle Fehlertoleranz – Tier-1 nicht.
Wenn Sie diese Antworten vor der Bereitstellung erhalten, können Sie Ihren Sicherheitsstapel auf einer kompromittierten Grundlage neu erstellen.
10 Cloud-Sicherheitsstrategien für VPS-, Dedicated- und Bare-Metal-Umgebungen
1. Netzwerksegmentierung und Firewall-Konfiguration
Die Netzwerksegmentierung unterteilt Ihre Infrastruktur in isolierte Zonen, sodass sich ein Bruch in einem Bereich nicht seitlich auf den Rest ausbreiten kann. Gepaart mit einer ordnungsgemäß konfigurierten Firewall reduziert die Segmentierung Ihren Explosionsradius auf einen Bruchteil dessen, was ein nicht segmentiertes Netzwerk bereitstellt.
auf einem Linux VPS oder dedizierter Server, UFW (unkomplizierte Firewall) bietet eine saubere Schnittstelle über iptables:
# Aktivieren Sie UFW
ufw enable
# default verweigern alle eingehenden
ufw default deny incoming
ufw default allow outgoing
# SSH auf einem benutzerdefinierten Port zulassen (Beispiel: 2222)
ufw allow 2222/tcp
# HTTPS zulassen
ufw allow 443/tcp
# HTTP zulassen
ufw allow 80/tcp
#-Status überprüfen
ufw status verbose
Die Standard-Deny-Eingangsregel ist nicht verhandelbar. Jeder Port, den Sie öffnen, ist eine Angriffsfläche. Öffnen Sie nur, was Ihre Anwendung erfordert, und schließen Sie alles andere.
Verwenden Sie für Umgebungen mit mehreren Servern die private Vernetzung, um den internen Datenverkehr zu leiten und nur die erforderlichen Dienste für das öffentliche Internet bereitzustellen. Die VPS-Pläne von Atal Networks umfassen private IP-Netzwerke. Verwenden Sie sie, um Datenbank-, Cache- und internen Dienstverkehr von der öffentlichen Schnittstelle vollständig zu schützen.
2. SSH-Härten und Zugriffskontrolle
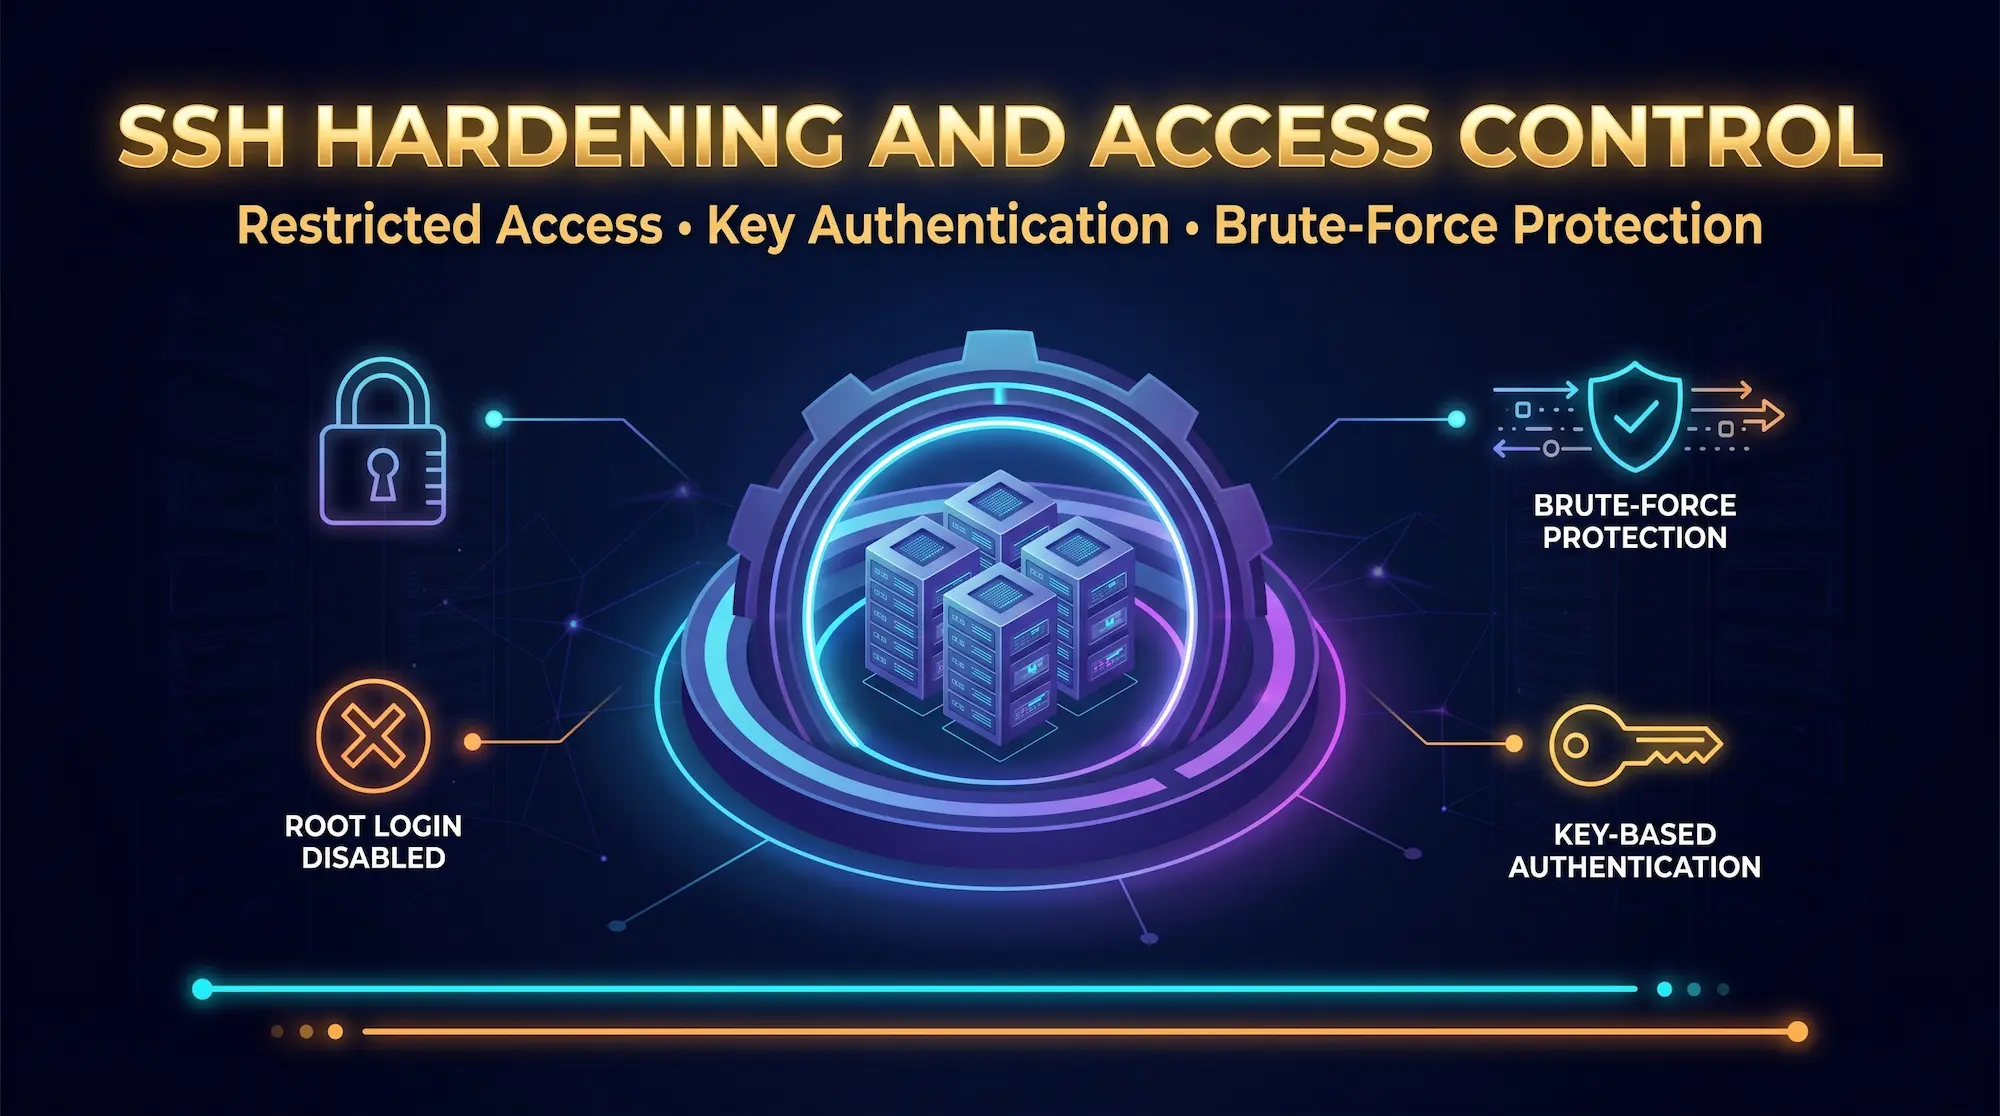
SSH ist das primäre Remote-Zugriffsprotokoll für Linux-Server und auch eines der am meisten angegriffenen. Automatisierte Bots durchsuchen das Internet kontinuierlich nach Servern mit standardmäßigen SSH-Konfigurationen – Offenlegung der Root-Anmeldung an Port 22 mit Kennwortauthentifizierung.
Härten Sie SSH durch Bearbeiten /etc/ssh/sshd_config:
# Deaktivieren Sie die Root-Login
PermitRootLogin nein
#-Passwortauthentifizierung deaktivieren (Schlüsselbasierte Authentifizierung erzwingen)
PasswordAuthentication nein
# Standardport ändern
Port 2222
#-Anmeldeversuche einschränken
MaxAuthTries 3
# Deaktivieren Sie leere Passwörter
PermitMyPasswords Nr
# auf bestimmte Benutzer einschränken
AllowUsers YourUserName
# Leerlaufzeitüberschreitung einstellen (Sekunden)
ClientAliveInterval 300
ClientAliveCountMax 2
Starten Sie nach der Bearbeitung den SSH-Dienst neu:
systemctl restart sshd
Install Fail2Ban, um IPs automatisch zu bannen, die die fehlgeschlagenen Anmeldeschwellen überschreiten:
apt install fail2ban -y
systemctl enable fail2ban
systemctl start fail2ban
FAIL2BAN Monitore /var/log/auth.log und wendet temporäre iptables-Verbote nach konfigurierbaren Fehlerzählungen an. Das standardmäßige SSH-Gefängnis verbietet eine IP nach 5 fehlgeschlagenen Versuchen innerhalb von 10 Minuten für 10 Minuten – passen Sie diese Schwellenwerte an Ihre Risikotoleranz an.
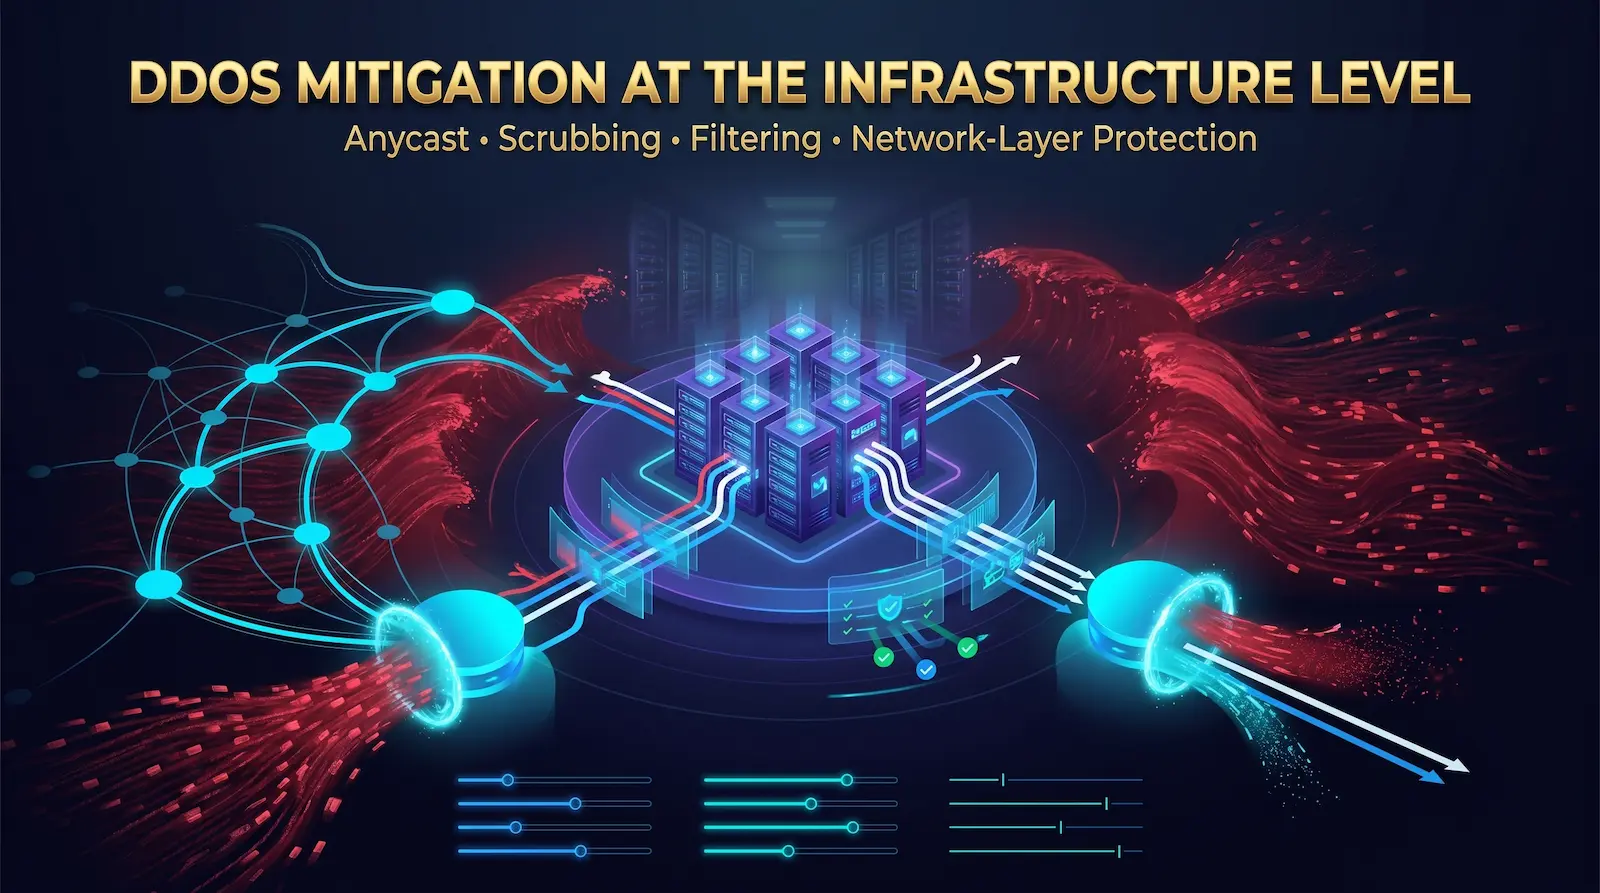
3. DDoS-Minderung auf Infrastrukturebene
Ein verteilter Denial-of-Service-Angriff überflutet Ihren Server mit Datenverkehr, bis er nicht mehr reagiert. Software-Layer-Minderungen wie die Ratenbegrenzung sind wirksam gegen Angriffe im kleinen Maßstab, scheitern jedoch gegen volumetrische Angriffe, die in Hunderten von GBP gemessen werden.
Der DDoS-Schutz auf Infrastrukturebene funktioniert auf der Netzwerkebene, bevor der Datenverkehr Ihren Server erreicht. BGP Anycast-Routing leitet eingehenden Datenverkehr durch Scrubbing-Center, die bösartige Pakete filtern und sauberen Datenverkehr an Ihren Ursprung weiterleiten. Dieser Ansatz absorbiert volumetrische Angriffe, ohne die legitimen Benutzer zu beeinträchtigen.
Unsere Linux-VPS-Hosting und Bare-Metal-Server Pläne beinhalten DDoS-geschützte Infrastruktur auf der Netzwerkschicht. Das heißt, Sie profitieren von der Scheuerkapazität, ohne separat für einen Drittanbieter-CDN oder einen Scheuerservice zu bezahlen.
Ergänzen Sie auf der Anwendungsebene den DDoS-Schutz der Infrastruktur mit:
- Tarifbegrenzung auf Ihrem Webserver (nginx limit_req_zone oder Apache mod_ratelimit)
- IP-Reputationsfilterung Verwenden von Fail2Ban oder Crowdsec
- Verbindungsgrenzen Um Angriffe im Slowloris-Stil zu verhindern
- SYN-Flutschutz über Kernel-Parameter (net.ipv4.tcp_syncookies = 1)
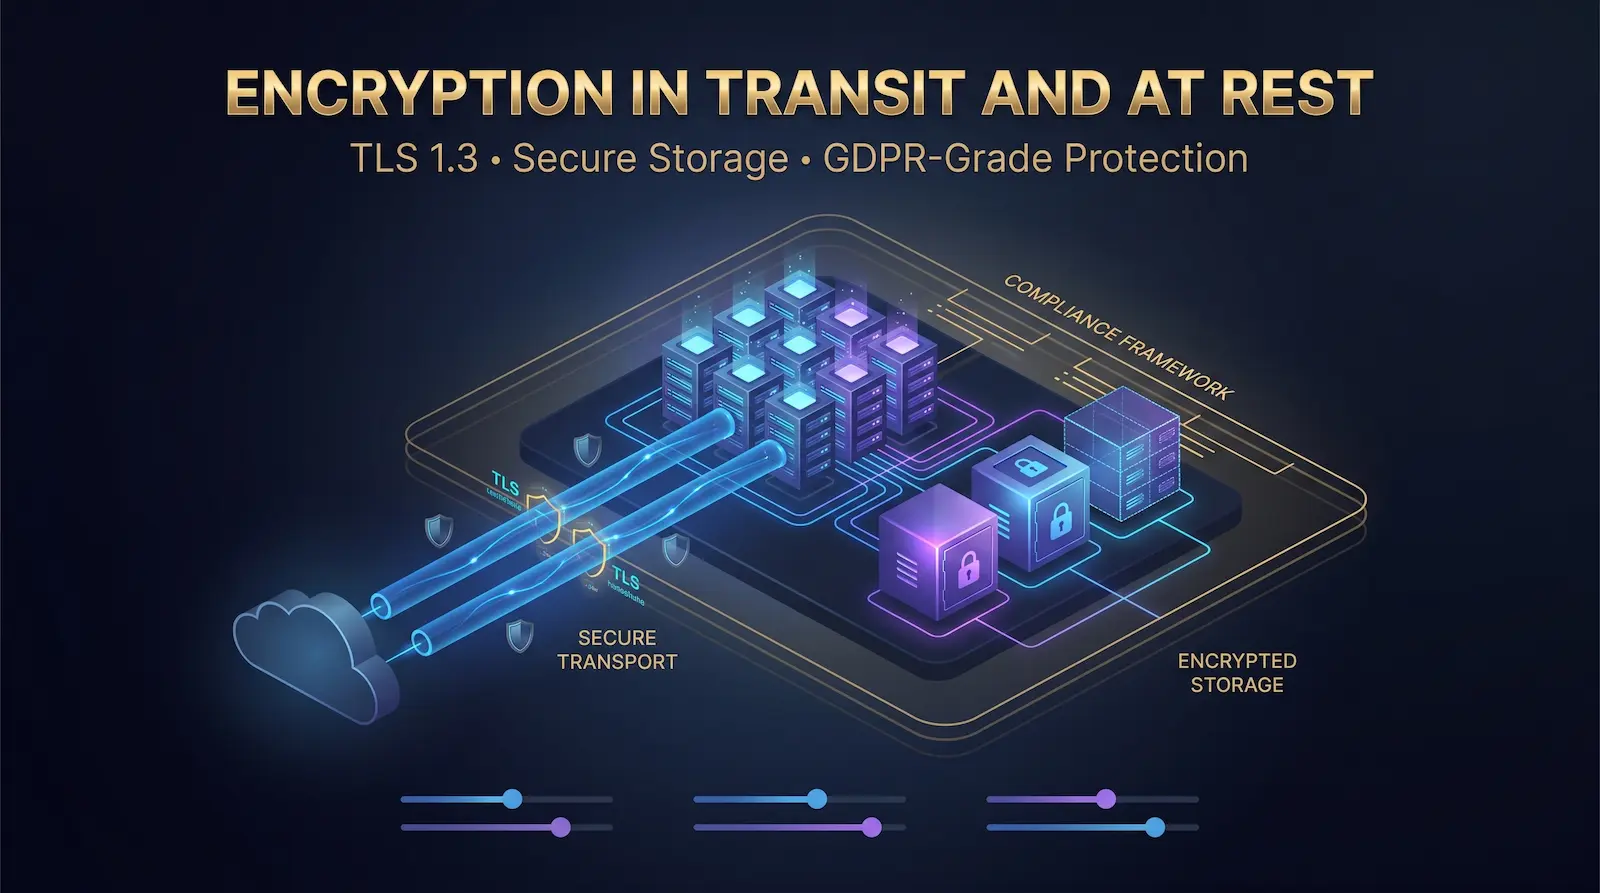
4. Verschlüsselung während der Übertragung und in Ruhe
Die Verschlüsselung während der Übertragung schützt Daten zwischen Ihren Benutzern und Ihrem Server. Die Verschlüsselung im Ruhezustand schützt die auf der Festplatte gespeicherten Daten, wenn die physische Hardware kompromittiert wird.
Auf der Durchreise: Durchsetzen Sie TLS 1.3 für alle öffentlich zugänglichen Dienste. Deaktivieren Sie TLS 1.0 und 1.1, die bekannte Schwachstellen enthalten. Verwenden Sie Let’s Encrypt für kostenlose, automatische Verlängerungszertifikate:
apt install certbot python3-certbot-nginx -y
certbot –nginx -d yourdomain.com
Aktivieren Sie die automatische Verlängerung:
systemctl enable certbot.timer
systemctl start certbot.timer
Konfigurieren Sie Ihren Nginx-Serverblock, um starke Cipher-Suiten zu erzwingen:
ssl_protocols tlsv1.2 tlsv1.3;
ssl_prefer_server_ciphers ON;
SSL_Ciphers ECDHE-ECDSA-AES128-GCM-SHA256: ECDHE-RSA-AES128-GCM-SHA256;
In Ruhe: Bei Bare-Metal-Bereitstellungen mit sensiblen Daten verschlüsselt die Full-Disk-Verschlüsselung mit LUKs (Linux Unified Key Setup) die gesamte Partition. Aktivieren Sie es während der Installation oder Verwendung des Betriebssystems Cryptsetup So verschlüsseln Sie sekundäre Datenvolumen nach der Installation.
DSGVO Artikel 32 schreibt vor, dass Organisationen, die personenbezogene Daten der EU verarbeiten, die Umsetzung von „angemessenen technischen Maßnahmen“ einschließlich der Verschlüsselung. Die Bereitstellung auf Servern in DSGVO-konformen Rechenzentren – kombiniert mit TLS und ruhender Verschlüsselung – erfüllt diese Anforderung auf der Infrastrukturebene.
5. OS-Härten und Patch-Management
Ein nicht gepatchter Server ist eine offene Einladung. Schwachstellen im Linux-Kernel, OpenSSL und gängige Pakete werden regelmäßig entdeckt – die Zeit zwischen öffentlicher Offenlegung und aktiver Nutzung wird in Tagen und nicht in Wochen gemessen.
Aktivieren Sie automatische Sicherheitsupdates für Ubuntu/Debian:
apt install unattended-upgrades -y
dpkg-reconfigure –Priority = niedrige unbeaufsichtigte Upgrades
Befolgen Sie über das Patchen hinaus die Richtlinien für das Härten von CIS-Benchmark für Ihr Betriebssystem. Zu den wichtigsten Schritten gehören:
- Deaktivieren Sie nicht verwendete Dienste und entfernen Sie unnötige Pakete
- Legen Sie strenge Dateiberechtigungen für kritische Verzeichnisse fest (/etc/passwd, / etc / Schatten)
- Ermöglichen Apparmor (Ubuntu-Standard) oder Selinux (Centos/RHEL) für obligatorische Zutrittskontrolle
- Deaktivieren Sie den USB-Speicher, wenn ein Headless-Server ausgeführt wird (verhindert physische Angriffsvektoren)
- Beschränken Sie die suID-/SGID-Binärdateien mit: Finden / -perm /6000 -Typ F
Kernhärtung über /etc/sysctl.conf Fügt eine weitere Ebene hinzu:
# verhindern IP-Spoofing
net.ipv4.conf.all.rp_filter = 1
# deaktivieren ICMP-Weiterleitungen
net.ipv4.conf.all.accept_redirects=0
# Aktivieren Sie SYN Flood Protection
net.ipv4.tcp_syncookies = 1
# Deaktivieren Sie die IP-Weiterleitung (es sei denn, dies ist ein Router)
net.ipv4.ip_forward = 0
Änderungen anwenden mit: sysctl -p
6. Identity and Access Management (IAM)
Fehler bei der Zugriffskontrolle sind laut OWASPs Top 10 die zweithäufigste Ursache für Cloud-Verstöße. Das Prinzip der geringsten Berechtigung - das Erteilen von Benutzern nur den Zugriff, den sie für ihre spezifische Rolle benötigen - begrenzt den Schaden, den ein einzelnes kompromittiertes Konto verursachen kann.
Auf Linux-Servern:
- Erstellen Sie separate Systembenutzer für jede Anwendung (Niemals Webanwendungen als Root ausführen)
- Beschränken Sie den sudo-Zugriff auf bestimmte Befehle mit /etc/sudoers.d/
- SSH-Schlüssel vierteljährlich drehen - Alte Schlüssel wie abgelaufene Passwörter behandeln
- Aktive Benutzerkonten prüfen und veraltete entfernen: lastlog | grep -v "nie" Zeigt Konten an, die sich noch nie angemeldet haben
Für Teams, die verwalten dedizierte Server, Implementieren Sie die zentrale Zugriffsverwaltung mithilfe von Tools wie HashiCorp Vault für den geheimen Speicher oder Teleport für den SSH-Zugriff mit vollständiger Sitzungsaufzeichnung und Audit-Trails.
7. Einbruchserkennung und Sicherheitsüberwachung
Sie können sich nicht gegen Bedrohungen verteidigen, die Sie nicht sehen können. Ein richtig konfigurierter Überwachungsstapel gibt Ihnen Echtzeit-Sichtbarkeit in Bezug auf Authentifizierungsversuche, Berechtigungssteigerungen, Dateiänderungen und Netzwerkanomalien.
Der Core Monitoring Stack für einen Linux-Server:
Auditd — Audit-Daemon auf Kernel-Ebene, der Systemaufrufe, Dateizugriff und Berechtigungsänderungen protokolliert:
apt install auditd -y
systemctl enable auditd
systemctl start auditd
Ossec oder Wazuh — Host-basierte Intrusion Detection, die die Dateiintegrität, Protokollanalyse und Rootkit-Erkennung überwacht. Wazuh ist die moderne, gepflegte Fork von Ossec mit einem webbasierten Dashboard.
Zentrale Protokollierung — Versenden Sie Protokolle an einen Remote-Syslog-Server oder SIEM, damit ein Angreifer lokale Protokolle löscht, der Audit-Trail beibehalten wird. Verwenden Sie rsyslog oder filebeat, um an ein externes Ziel zu versenden.
Benachrichtigungen konfigurieren für:
- Mehrere fehlgeschlagene SSH-Anmeldeversuche von derselben IP
- Erfolgreiche Root-Logins (sollte bei deaktiviertem PermitRootLogin null sein)
- Neue Benutzerkontoerstellung
- Änderungen an /etc/passwd, / etc / Schatten, / etc / sudoers
- Cron-Job-Änderungen
8. Backup-Strategie und Notfallwiederherstellung
Backups don’t prevent attacks — they determine your recovery speed. A properly designed backup strategy defines your Recovery Time Objective (RTO, how fast you can restore) and Recovery Point Objective (RPO, how much data you can afford to lose).
Wenden Sie die 3-2-1-Sicherungsregel auf die Cloud-Infrastruktur an:
- 3 Kopien Ihrer Daten
- 2 Verschiedene Speichermedientypen
- 1 Kopieren außerhalb des Standorts (andere geografische Region oder Anbieter)
Für Server bedeutet dies: Lokales Backup + Provider-Snapshot + Off-Site-Objektspeicher (z.
Automatisieren Sie Server-Backups mit rsync oder restic:
# Restic Backup in einem Remote-Repository
RESTIC -R SFTP: User @ Backup-Server: / Backups Backup /var / www /etc /home
# Überprüfen Sie die Sicherungsintegrität
restic -r sftp: user @ backup-server: / backups check
Testen Sie Ihren Wiederherstellungsprozess vierteljährlich. Ein nicht getestetes Backup ist kein Backup - es ist eine Hoffnung.
Unsere VPS-Hosting-Pläne Unterstützen Sie benutzerdefinierte Snapshot-Zeitpläne und die Replikation außerhalb des Standorts. Wenden Sie sich an unser Team, um die geografische Redundanz über Rechenzentrumsstandorte hinweg zu konfigurieren.
9. Compliance und regulatorische Ausrichtung
Die Sicherheitskonformität wandelt Ihre Sicherheitskontrollen in überprüfbare, überprüfbare Verpflichtungen um. Für Unternehmen, die Kundendaten verarbeiten, ist Compliance nicht optional - es ist eine rechtliche und kommerzielle Anforderung.
DSGVO (EU): Article 32 requires “appropriate technical and organizational measures” to protect personal data. At the infrastructure level, this means encryption in transit and at rest, access controls, breach detection, and the ability to demonstrate these controls to regulators. Hosting on GDPR-compliant infrastructure — with data centers in GDPR-regulated jurisdictions — satisfies the data residency component.
NIST SP 800-53: Der Sicherheitskontrollkatalog des National Institute of Standards and Technology ordnet direkt der Cloud-Infrastruktur zu. Zu den Schlüsselsteuerfamilien für die Serversicherheit gehören die Zugriffskontrolle (AC), das Konfigurationsmanagement (CM), das Audit und die Rechenschaftspflicht (AU) sowie der System- und Kommunikationsschutz (SC).
SOC 2 Typ II: Für SaaS-Unternehmen erfordert die SOC 2 Type II-Zertifizierung, dass Sicherheitskontrollen über einen bestimmten Zeitraum (in der Regel 6–12 Monate) wirksam betrieben wurden. Kontrollen auf Infrastrukturebene — Verschlüsselter Speicher, Zugriffsprotokollierung, DDoS-Schutz, Änderungsmanagement – Feed direkt in die SOC 2-Evidenz-Sammlung.
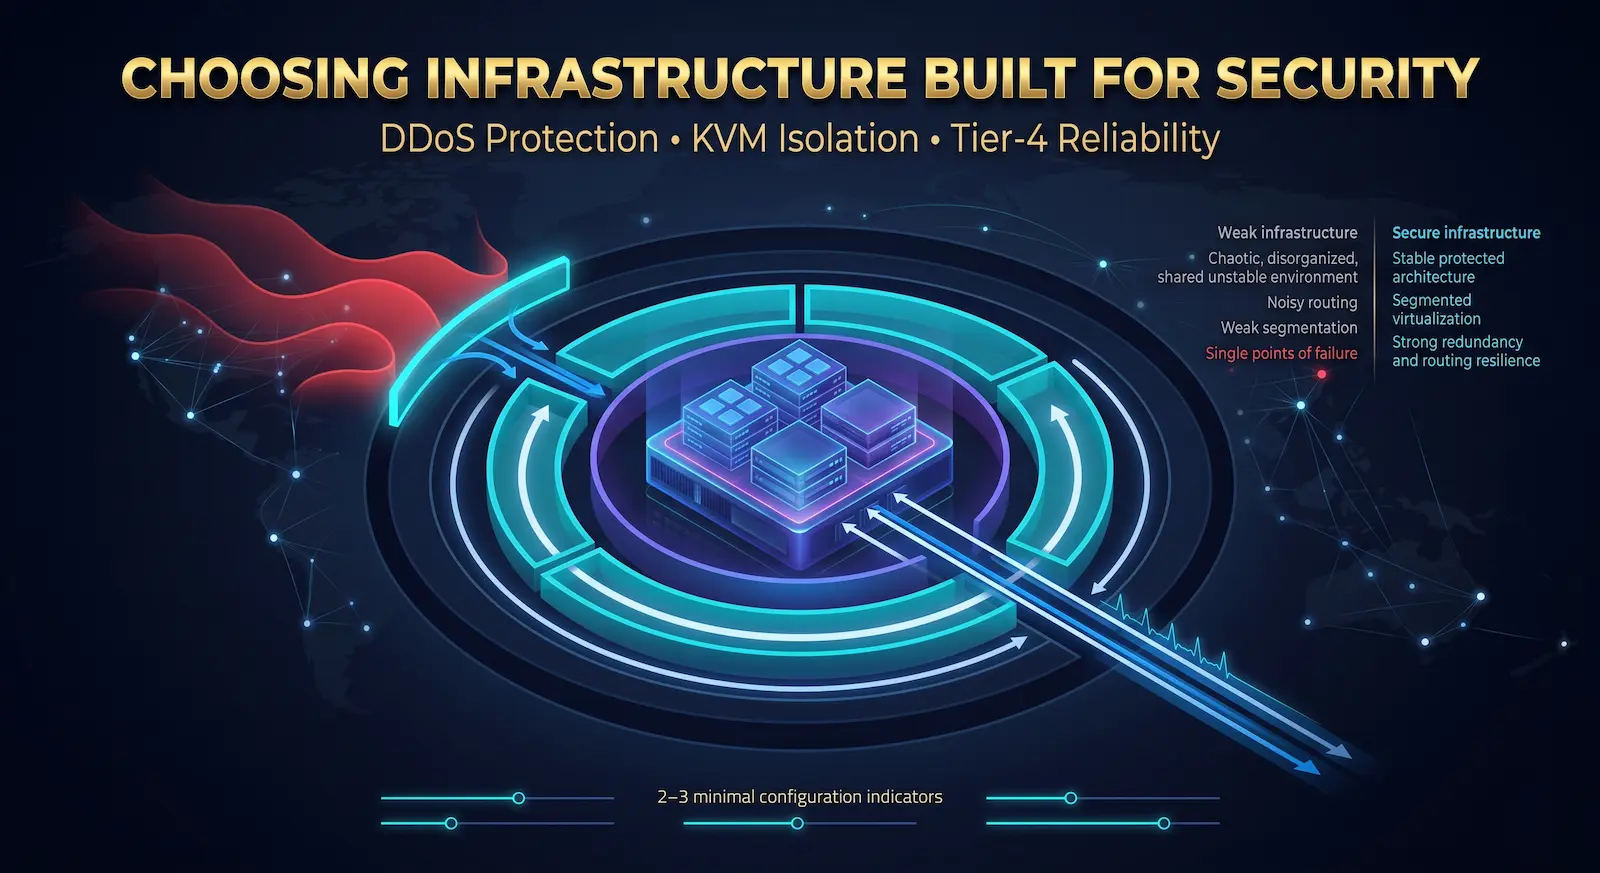
10. Auswählen der Infrastruktur für die Sicherheit
Jede der oben genannten Strategien funktioniert zusätzlich zu Ihrer Hosting-Infrastruktur. Wenn diese Foundation Lücken hat - kein DDoS-Schutz, gemeinsam genutzte Hypervisor-Umgebungen, Tier-1-Funktionen ohne redundante Leistung - können Ihre Anwendungsschicht-Steuerelemente nicht vollständig kompensiert werden.
Der richtige Infrastrukturpartner bietet:
- DDoS-Schutz auf Netzwerkebene Standardmäßig enthalten, nicht als kostenpflichtiges Add-On
- KVM-basierte Virtualisierung Für wahre Kernel-Isolierung zwischen Mandanten auf gemeinsam genutzter Hardware
- Tier-3- oder Tier-4-Rechenzentren Mit physischer Sicherheit, redundanter Leistung und Kühlung
- Voller Root-Zugriff So können Sie die obigen Härteschritte uneingeschränkt implementieren
- Globale Rechenzentrumsabdeckung So können Sie die Anforderungen an die Datenresidenz erfüllen
Bei Atal Networks, unser VPS-Hosting, dedizierte Serverund Bare-Metal-Server Alle sind auf diesem Fundament aufgebaut und betreuen mehr als 36.000 Kunden in 196 Ländern mit einer SLA-gesicherten Verfügbarkeit von 99,991 tp3t.
VPS vs. Dedicated Server vs. Bare Metal: Sicherheitsvergleich
| Sicherheitsdimension | VPS (KVM) | Dedizierter Server | Blankes Metall |
| Hypervisor-Angriffsoberfläche | Minimal (KVM isoliert) | Keiner | Keiner |
| Isolation auf Kernelebene | Ja | Ja | Ja |
| Teilen der physischen Hardware | Ja (Hypervisor) | Nein | Nein |
| Rootzugang | Voll | Voll | Voll |
| Benutzerdefinierte Firewall-Regeln | Ja | Ja | Ja |
| DDoS auf Netzwerkebene | Anbieterebene | Anbieterebene | Anbieterebene |
| Compliance-Eignung | SMB / Mittelstand | Unternehmen | Enterprise / High-Compliance |
| Leistungsdecke | zugewiesene Ressourcen | Volle Hardware | Volle Hardware |
| Kosten | Unterste | Mittelklasse | Höchste |
Bare Metal eliminiert die Hypervisorschicht vollständig und entfernt eine Klasse von Angriffen, die auf die Virtualisierungsschicht abzielen. für kompatible Arbeitsbelastungen (Finanz, Gesundheitswesen, Regierung), Bare Metal on Atal Networks-Infrastruktur Bietet die höchste verfügbare Sicherheits-Baseline.
Cloud-Sicherheits-Checkliste
Wenden Sie diese Checkliste an, bevor Sie einen Server produktionsbereit markieren:
- Default-deny-Eingangs-Firewall-Regeln konfiguriert (UFW/IPTables)
- SSH-Root-Login deaktiviert; Schlüsselbasierte Authentifizierung erzwungen
- SSH-Port von Standard 22 geändert
- Fail2Ban installiert und aktiv
- Automatische Sicherheitsupdates aktiviert (unbeaufsichtigte Upgrades)
- Nicht verwendete Dienste und Pakete entfernt
- TLS 1.3 durchgesetzt; TLS 1.0 / 1.1 deaktiviert
- SSL-Zertifikate installiert mit automatischer Verlängerung
- Intrusion Detection Active (WAZUH/OSSEC oder AUDITD)
- Zentraler Protokollversand konfiguriert
- 3-2-1 Backup-Strategie implementiert und getestet
- Compliance-Kontrollen dokumentiert (GDPR-Artikel 32, NIST, SOC 2 gegebenenfalls)
Häufig gestellte Fragen
Was sind die wichtigsten Cloud-Sicherheitsstrategien für kleine Unternehmen?
Für kleine Unternehmen sind SSH-Härten (Root-Anmeldung deaktivieren, Schlüssel-basierte Authentifizierung durchsetzen), Firewall-Konfiguration (Standard-Eingang) und automatisches Betriebssystem-Patching und verschlüsselte Backups. Diese vier Schritte befassen sich mit der Mehrzahl der realen Angriffsvektoren - brutale Gewalt, ungepatchte Schwachstellen und Ransomware - ohne dediziertes Sicherheitspersonal oder komplexe Tools.
Wie sichere ich einen VPS-Server von Hackern?
Sichern eines VPS StartS auf dem SSH-Layer: Deaktivieren Sie die Root-Anmeldung, erzwingen Sie die schlüsselbasierte Authentifizierung, ändern Sie den Standardport und installieren Sie Fail2Ban. Fügen Sie mit UFW eine Firewall-Richtlinie vor, die standardmäßig verweigert wird, aktivieren Sie automatische Sicherheitsupdates und installieren Sie WaZUH oder OSSEC für die Erkennung von Intrusion. Diese Schritte dauern weniger als zwei Stunden, um die meisten automatisierten Angriffe auf exponierte VPS-Instanzen zu implementieren und zu blockieren.
Bietet Bare Metal Hosting eine bessere Sicherheit als VPS?
Bare-Metal-Hosting eliminiert die Hypervisor-Ebene und entfernt eine Klasse von Virtualisierungs-spezifischen Angriffen, die auf die Grenze des Host-Gast-Gastraums abzielen. Für Workloads, die eine strenge Isolation erfordern - Finanzdatenverarbeitung, Gesundheitsaufzeichnungen, staatliche Anwendungen - bietet Bare Metal eine sauberere Sicherheitsgrenze. VPS auf KVM-Hypervisoren bietet eine starke Isolation für die meisten geschäftlichen Workloads. Die Wahl hängt von Ihren Compliance-Anforderungen und Ihrem Bedrohungsmodell ab, nicht davon, dass Bare Metal sicherer ist.
Wie funktioniert der DDoS-Schutz auf Serverebene?
Network-level DDoS protection routes your server’s traffic through scrubbing infrastructure before it reaches your host. BGP Anycast routing directs incoming packets to the nearest scrubbing center, which filters malicious traffic based on packet signatures, rate patterns, and IP reputation. Clean traffic passes through to your server. Atal Networks includes this network-layer scrubbing on all hosting plans — it operates transparently without requiring any configuration on your end.
Welche Compliance-Standards gelten für Cloud-gehostete Daten?
Die anwendbaren Standards hängen von Ihrem Datentyp und Ihrer Geografie ab. Die DSGVO gilt für die Verarbeitung personenbezogener Daten der EU, die innerhalb von 72 Stunden eine Verschlüsselung, Zugriffskontrollen und Benachrichtigung über Verstöße erfordern. NIST SP 800-53 definiert einen umfassenden Kontrollrahmen, der von US-Bundesbehörden verwendet und in Unternehmensumgebungen weit verbreitet ist. SOC 2 Typ II gilt für SaaS-Anbieter und Cloud-Dienste, die Kundendaten speichern. HIPAA gilt für Gesundheitsdaten. PCI DSS gilt für Zahlungskartendaten. Die meisten dieser Standards haben eine zentrale Anforderungsgruppe: Verschlüsselung, Zugriffskontrolle, Protokollierung und Reaktion auf Vorfälle.
Wie oft sollte ich die Sicherheitskonfiguration meines Servers überprüfen?
Führen Sie mindestens vierteljährlich ein vollständiges Sicherheitsaudit durch - überprüfen Sie offene Ports, aktive Benutzerkonten, installierte Pakete, Firewallregeln und Protokollmuster. Führen Sie zielgerichtete Audits nach einer wesentlichen Änderung durch: neue Anwendungsbereitstellung, Offboarding des Teammitglieds oder ein wichtiges Betriebssystem-Update. Verwenden Sie automatisierte Tools wie Lynis (Lynis-Auditsystem) für die Basiskonfigurationsprüfung zwischen manuellen Überprüfungen. Behandeln Sie den CIS-Benchmark-Score als Basiswert und verfolgen Sie ihn im Laufe der Zeit.
Kann mein Hosting-Anbieter meine Serverdaten sehen?
Ein seriöser Hosting-Anbieter arbeitet auf der Infrastrukturebene – er stellt die physische Hardware und das Netzwerk bereit, verwaltet und überwacht die Daten in Ihrem Server. Mit vollständigem Root-Zugriff und verschlüsseltem Speicher sind Ihre Daten nur für Sie zugänglich. Atal Networks arbeitet nach einem strengen Infrastructure-Services-Modell: Wir verwalten die Hardware und das Netzwerk; Sie steuern das Betriebssystem, Anwendungen und Daten. Unser Team greift ohne ausdrückliche Genehmigung des Kontoinhabers nicht auf Kundenserverumgebungen zu.
Was ist der Unterschied zwischen Cloud-Sicherheit und Serversicherheit?
Cloud Security ist die umfassendere Disziplin für Datenschutz, Zugriffsmanagement, Compliance und Sicherheit in Cloud-Umgebungen. Server-Sicherheit ist die spezifische Praxis des Härtens einzelner Serverinstanzen – das Konfigurieren von Firewalls, das Sichern von SSH, das Patchen von Betriebssystempaketen und das Überwachen von Intrusionen. Serversicherheit ist eine Komponente einer vollständigen Cloud-Sicherheitsstrategie. Die anderen Komponenten umfassen Netzwerksicherheit, Identitätsmanagement, Datenverschlüsselung, Compliance-Alignment und Vorfall-Response-Planung.
Bauen Sie Ihre Sicherheitsstrategie auf der richtigen Infrastruktur auf
Jede der oben genannten Strategien führt zu besseren Ergebnissen, wenn die darunter liegende Infrastruktur für die Sicherheit ausgelegt ist. Schwache Grundlagen – ungeschützte Netzwerke, gemeinsam genutzte Hardware ohne Isolation, Rechenzentren ohne physische Sicherheitskontrollen – Lücken erstellen Kein Tool für die Anwendungsschicht kann vollständig geschlossen werden.
Atal Networks bietet VPS-Hosting, dedizierte Serverund Bare-Metal-Infrastruktur Mit DDoS-geschützten BGP-Netzwerken, KVM-Kernel-Isolierung, Tier-4-Rechenzentren und vollständigem Root-Zugriff an mehr als 213 Standorten weltweit.
Beginnen Sie mit der Infrastruktur für die oben genannten Strategien. Entdecken Sie unsere Hosting-Pläne oder Kontaktieren Sie unser Team Für eine kostenlose Beratung zum richtigen Servertyp für Ihre Sicherheitsanforderungen.
