 Ir al contenido



estrategias de seguridad en la nube son las políticas, los controles técnicos y las prácticas operativas que protegen la infraestructura basada en la nube del acceso no autorizado, las violaciones de datos, los ataques DDoS y las interrupciones del servicio. Se aplican en todas las capas, desde la configuración del perímetro y del servidor de la red hasta la gestión de acceso y el monitoreo de cumplimiento, en entornos de VPS, dedicados y desnatados.
La mayoría de las empresas se enfocan en la seguridad de la capa de aplicaciones y olvidan la infraestructura que se encuentra debajo de ella. Los servidores mal configurados, los kernels no parcheados, los puertos SSH expuestos y los controles de acceso débiles representan la mayoría de las brechas en la nube, no en los exploits de día cero sofisticados. El costo de un informe de violación de datos de IBM 2024 encontró que el costo promedio global de incumplimiento alcanzó $4,88 millones, con una configuración incorrecta y las credenciales robadas se ubicaron entre las principales causas.
La buena noticia: la seguridad de la capa de infraestructura está completamente bajo su control. Las siguientes estrategias cubren todas las capas de la pila, desde la red de su proveedor de alojamiento hasta las políticas de acceso de aplicaciones.
índice
- El riesgo de seguridad que la mayoría de las guías saltan
- 10 estrategias de seguridad en la nube para entornos de VPS, dedicados y de metal desnudo
- VPS vs. Servidor dedicado vs Bare Metal: Comparación de seguridad
- Lista de verificación de seguridad en la nube
- Preguntas frecuentes
- Construya su estrategia de seguridad en la infraestructura adecuada
El riesgo de seguridad que la mayoría de las guías saltan
Los artículos genéricos de seguridad en la nube se centran casi por completo en las políticas de AWS IAM y en los grupos de seguridad de Azure. Eso deja de lado la variable de seguridad más fundamental de todas: la infraestructura en la que se ejecutan sus cargas de trabajo.
La arquitectura de su proveedor de alojamiento establece su piso de seguridad. Un servidor que se ejecuta en un centro de datos de nivel 4 con enrutamiento BGP protegido por DDoS, hardware aislado físicamente y potencia redundante es fundamentalmente diferente de un servidor en una instalación de nivel 1 con hardware físico compartido.
En Atal Networks, nuestra infraestructura se extiende Más de 213 centros de datos en 196 países, todo construido en redes BGP protegidas con DDoS con virtualización KVM aislada para entornos VPS. Eso significa que su carga de trabajo nunca comparte los recursos del kernel con otro inquilino, una distinción crítica para cualquier implementación consciente de la seguridad.
Tres preguntas de la capa de infraestructura para hacer antes de implementar:
- ¿Su proveedor de alojamiento ofrece protección DDoS a nivel de red o necesita capas de un servicio de limpieza de terceros?
- ¿Están los entornos VPS aislados en el núcleo (KVM/XEN) o basados en contenedores (OpenVZ)? El aislamiento del kernel previene ciertas clases de ataques de escape del host.
- ¿El centro de datos lleva una clasificación de nivel 3 o de nivel 4? El nivel 4 requiere un tiempo de actividad de 99.995% y una tolerancia de falla completa; el nivel 1 no.
Obtener estas respuestas antes de implementarlo le evita reconstruir su pila de seguridad sobre una base comprometida.
10 estrategias de seguridad en la nube para entornos de VPS, dedicados y de metal desnudo
1. Segmentación de red y configuración de firewall
La segmentación de la red divide su infraestructura en zonas aisladas, por lo que una brecha en un área no puede extenderse lateralmente al resto. Junto con un firewall configurado correctamente, la segmentación reduce su radio de explosión a una fracción de lo que expone una red no segmentada.
en un linux VPS o servidor dedicado, UFW (Firewall sin complicaciones) proporciona una interfaz limpia sobre iptables:
# Habilitar UFW
ufw enable
# Denegar todo lo entrante
ufw default deny incoming
ufw default allow outgoing
# Permitir SSH en un puerto personalizado (ejemplo: 2222)
ufw allow 2222/tcp
# Permitir HTTPS
ufw allow 443/tcp
# Permitir HTTP
ufw allow 80/tcp
# Comprobar el estado
ufw status verbose
La regla entrante denegación predeterminada no es negociable. Cada puerto que abres es una superficie de ataque. Abra solo lo que requiere su aplicación y cierre todo lo demás.
Para entornos de varios servidores, use redes privadas para enrutar el tráfico interno y exponer solo los servicios necesarios a la Internet pública. Los planes VPS de Atal Networks incluyen redes IP privadas: úselas para mantener por completo el tráfico de base de datos, caché y servicios internos de la interfaz pública.
2. Endurecimiento SSH y control de acceso
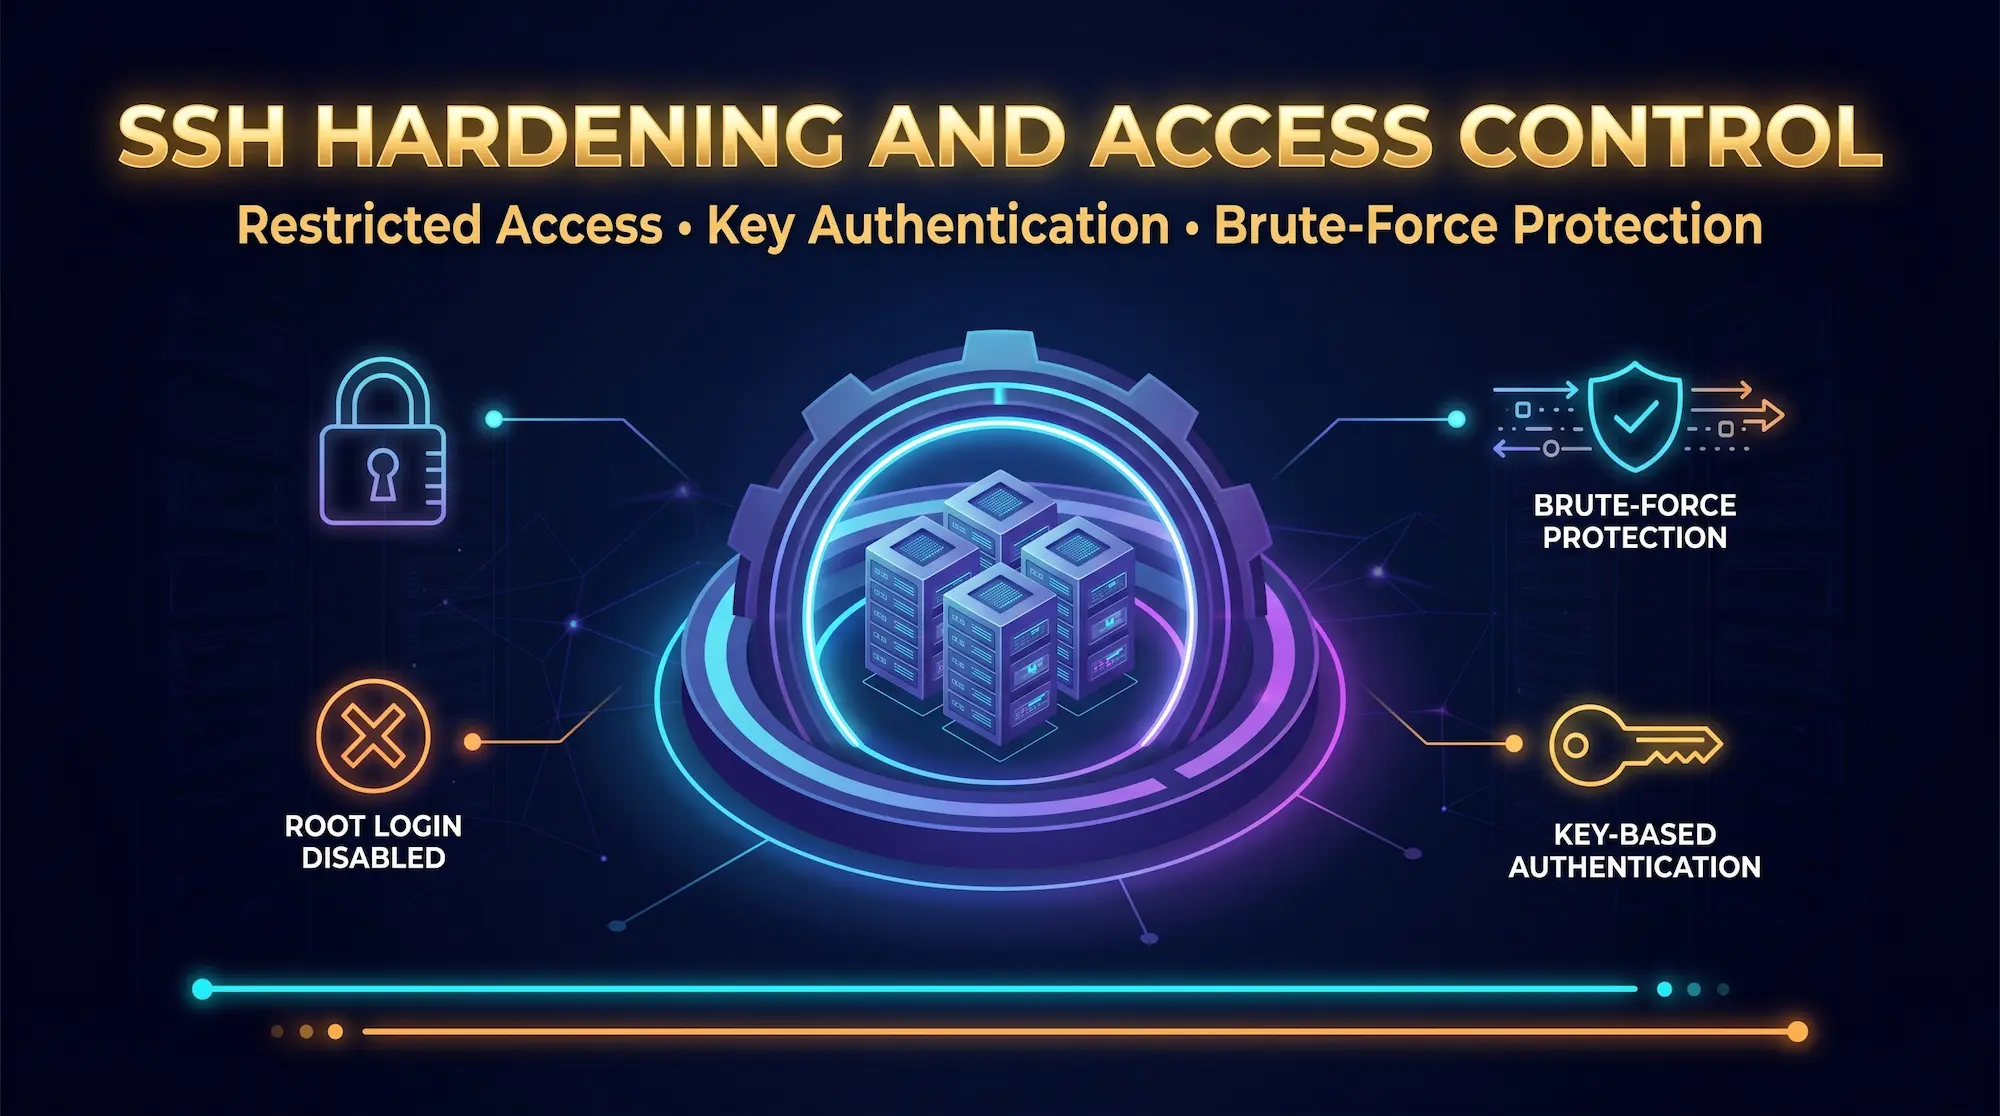
SSH es el protocolo de acceso remoto principal para servidores Linux y también uno de los más atacados. Los bots automatizados exploran Internet de forma continua en busca de servidores con configuraciones SSH predeterminadas: inicio de sesión raíz expuesto en el puerto 22 con autenticación de contraseña.
Endurezca SSH editando /etc/ssh/sshd_config:
# deshabilita el inicio de sesión de raíz
PermitirRootLogin No
# deshabilita la autenticación de contraseña (autenticación basada en clave forzada)
ContraseñaAutenticación No
# Cambiar puerto predeterminado
Puerto 2222
Intentos de inicio de sesión de límite de #
MaxAutos 3
# deshabilita las contraseñas vacías
Permitir contraseñasEmptyPasswords
# Restringir a usuarios específicos
Permitir usuarios su nombre de usuario
# Tiempo de espera de inactividad (segundos)
ClienteAliveInterval 300
ClienteAliveCountMax 2
Después de editar, reinicie el servicio SSH:
systemctl restart sshd
Instale fail2ban para prohibir automáticamente las IP que superen los umbrales de inicio de sesión fallidos:
apt install fail2ban -y
systemctl enable fail2ban
systemctl start fail2ban
Monitores FAIL2BAN /var/log/auth.log y aplica prohibiciones temporales de iptables después de los recuentos de fallas configurables. La cárcel SSH predeterminada prohíbe una IP después de 5 intentos fallidos en 10 minutos durante 10 minutos: ajuste estos umbrales en función de su tolerancia al riesgo.
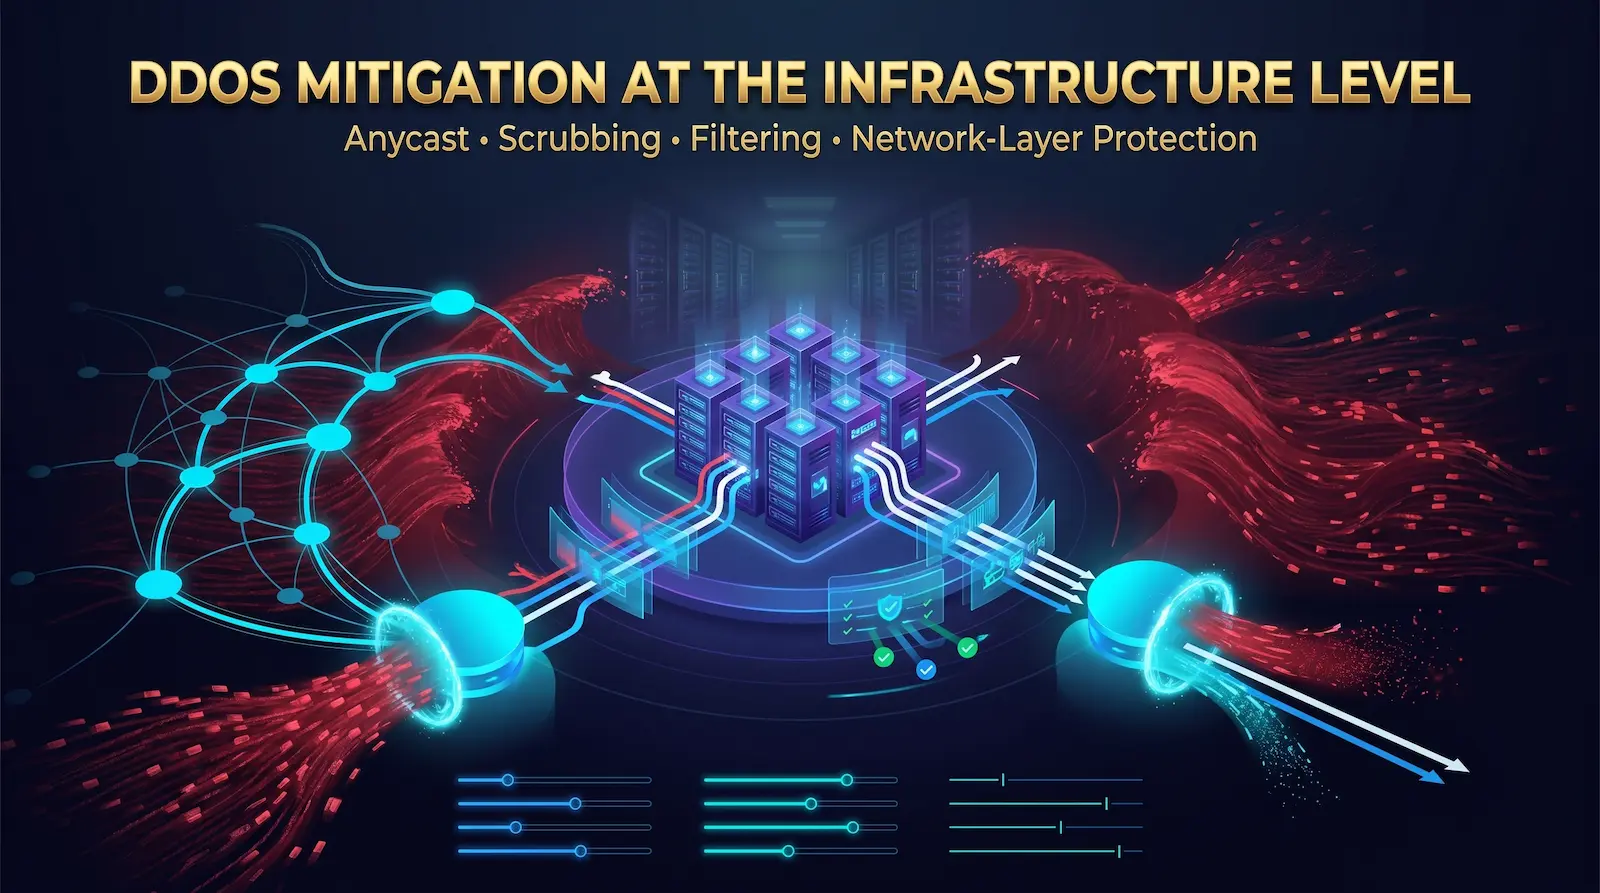
3. Mitigación de DDoS a nivel de infraestructura
Un ataque de denegación de servicio distribuido inunda su servidor con tráfico hasta que no responde. Las mitigaciones de la capa de software, como la limitación de velocidad, son efectivas contra ataques de pequeña escala, pero fallan contra los ataques volumétricos medidos en cientos de GPS.
La protección DDoS a nivel de infraestructura opera en la capa de red, antes de que el tráfico llegue a su servidor. El enrutamiento BGP Anycast dirige el tráfico entrante a través de centros de limpieza que filtran paquetes maliciosos y remiten el tráfico limpio a su origen. Este enfoque absorbe los ataques volumétricos sin afectar a los usuarios legítimos.
Nuestra alojamiento VPS Linux y servidor bare metal Los planes incluyen infraestructura protegida por DDoS en la capa de red. Eso significa que se beneficia de la capacidad de limpieza sin pagar por separado por un CDN o servicio de fregado de terceros.
En la capa de aplicación, complemente la protección de DDoS de infraestructura con:
- limitación de tasas en su servidor web (nginx LIMIT_REQ_ZONE o apache mod_ratelimit)
- Filtrado de reputación de IP Uso de fail2ban o crowdsec
- Connection limits Para evitar ataques al estilo Slowloris
- Protección contra inundaciones SYN a través de los parámetros del kernel (net.ipv4.tcp_syncookies=1)
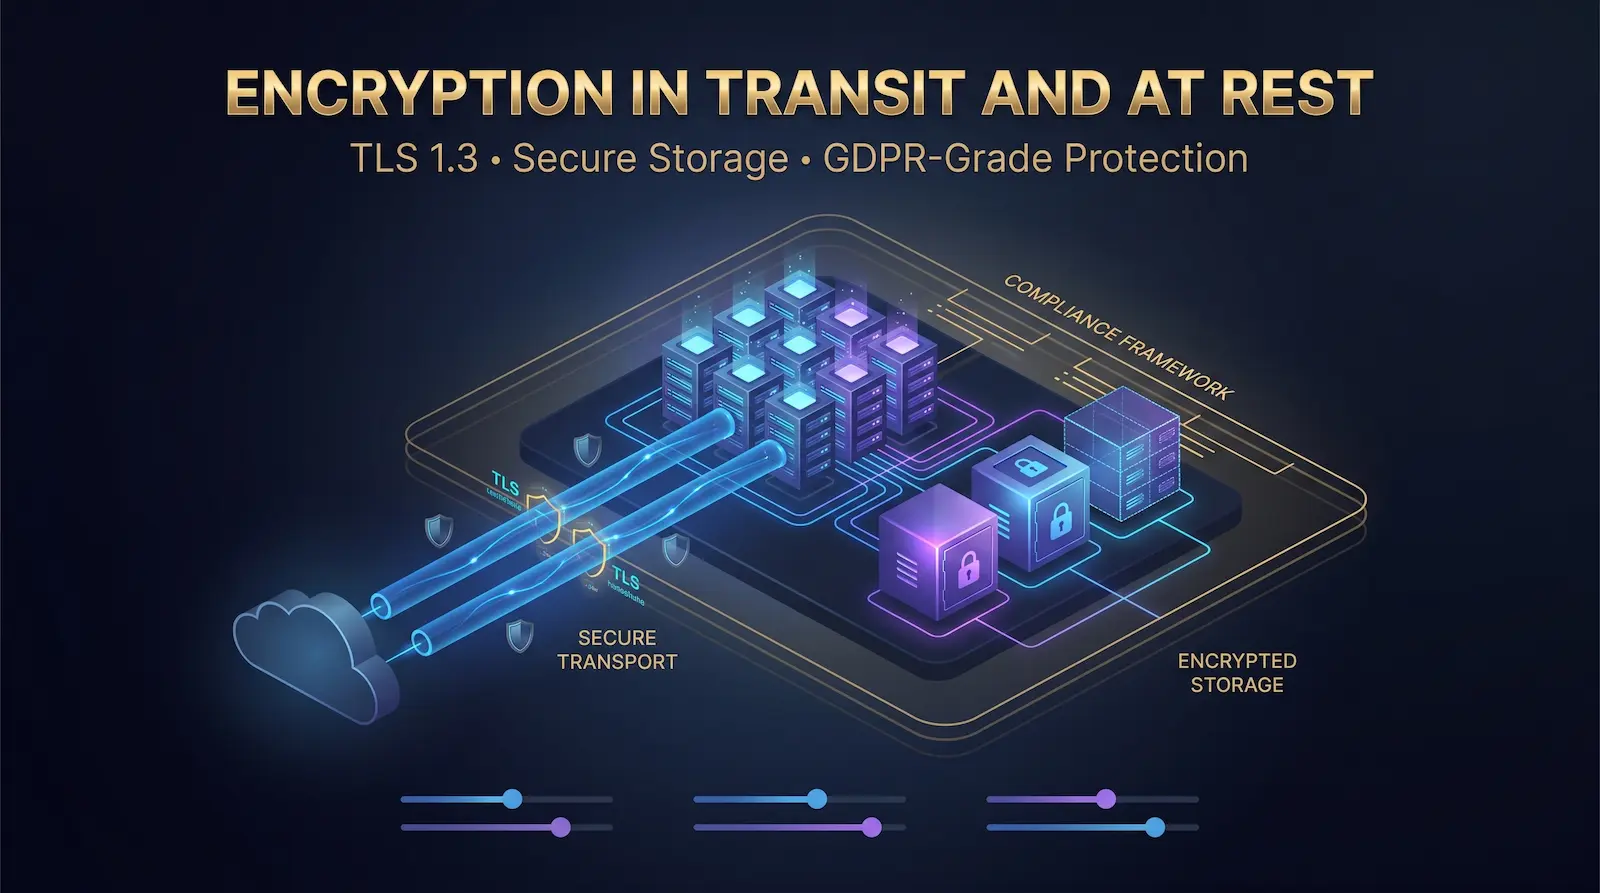
4. Encriptación en tránsito y en reposo
El cifrado en tránsito protege los datos que se mueven entre sus usuarios y su servidor. El cifrado en reposo protege los datos almacenados en el disco si el hardware físico está comprometido.
En tránsito: Hacer cumplir TLS 1.3 en todos los servicios públicos. Deshabilite TLS 1.0 y 1.1, que contienen vulnerabilidades conocidas. Use Let’s Encrypt para certificados de renovación automática y gratuitos:
apt install certbot python3-certbot-nginx -y
certbot –nginx-d tudominio.com
Habilitar la renovación automática:
systemctl enable certbot.timer
systemctl start certbot.timer
Configure su bloque de servidor NGINX para aplicar suites de cifrado fuertes:
SSL_Protocolos TLSv1.2 TLSv1.3;
ssl_prefer_server_ciphers activado;
ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256;
en reposo: Para las implementaciones de metales desnudos que manejan datos confidenciales, el cifrado de disco completo utilizando LUKS (configuración de clave unificada de Linux) cifra toda la partición. Habilitarlo durante la instalación o el uso del sistema operativo Setup de criptas Para cifrar volúmenes de datos secundarios después de la instalación.
El artículo 32 del RGPD requiere que las organizaciones que procesen datos personales de la UE implementen “medidas técnicas apropiadas”, incluido el cifrado. La implementación en servidores en centros de datos compatibles con GDPR, combinado con TLS y encriptación en reposo, satisface este requisito en la capa de infraestructura.
5. Endurecimiento del SO y gestión de parches
Un servidor sin parche es una invitación abierta. Las vulnerabilidades en el kernel de Linux, OpenSSL y los paquetes comunes se descubren regularmente: el tiempo entre la divulgación pública y la explotación activa se mide en días, no en semanas.
Habilite las actualizaciones de seguridad automáticas en Ubuntu/Debian:
apt install unattended-upgrades -y
dpkg-reconfigure –priority=bajos-upgrades desatendidos
Más allá de parchear, siga las pautas de endurecimiento de referencia de CIS para su sistema operativo. Los pasos clave incluyen:
- Deshabilite los servicios no utilizados y elimine paquetes innecesarios
- Establecer permisos de archivo estrictos en directorios críticos (/etc/passwd, /etc/sombra)
- Habilitar vestirse (Ubuntu predeterminado) o selinux (CentOS/RHEL) para el control de acceso obligatorio
- Deshabilite el almacenamiento USB si se ejecuta un servidor sin cabeza (previene vectores de ataque físico)
- Restringir los binarios SUID/SGID con: Buscar / -perm /6000 -tipo F
Endurecimiento del grano a través de /etc/sysctl.conf Agrega otra capa:
# previene la suplantación de IP
net.ipv4.conf.all.rp_filter=1
# deshabilita las redirecciones ICMP
net.ipv4.conf.all.accept_redirects=0
# Habilitar protección contra inundaciones SYN
net.ipv4.tcp_syncookies=1
# deshabilita el reenvío de IP (a menos que este sea un enrutador)
net.ipv4.ip_forward=0
Aplicar cambios con: sysctl-p
6. Gestión de Identidad y Acceso (IAM)
Las fallas en el control de acceso son la segunda causa más común de brechas en la nube, de acuerdo con los 10 principales de OWASP. El principio de privilegio mínimo, que otorga a los usuarios solo el acceso que necesitan para su función específica, limita el daño que cualquier cuenta comprometida puede causar.
En servidores Linux:
- Cree usuarios de sistema separados para cada aplicación (nunca ejecute aplicaciones web como root)
- Restringir el acceso sudo a comandos específicos usando /etc/sudoers.d/
- Gire las claves SSH trimestrales: trate las claves antiguas como contraseñas vencidas
- Auditar cuentas de usuario activas y eliminar las obsoletas: Último registro | grep -v "nunca" Muestra cuentas que nunca han iniciado sesión
Para equipos que gestionan servidores dedicados, implemente la gestión de acceso centralizada utilizando herramientas como HashiCorp Vault para almacenamiento secreto o teletransporte para acceso SSH con registro de sesión y pistas de auditoría completas.
7. Detección de intrusiones y monitoreo de seguridad
No puedes defenderte de las amenazas que no puedes ver. Una pila de monitoreo configurada correctamente le brinda visibilidad en tiempo real de los intentos de autenticación, escaladas de privilegios, cambios de archivo y anomalías de red.
La pila de monitoreo central para un servidor Linux:
audicionado — Daemon de auditoría a nivel de kernel que registra las llamadas al sistema, el acceso a los archivos y los cambios de privilegios:
apt install auditd -y
systemctl enable auditd
systemctl start auditd
Ossec o Wazuh — Detección de intrusiones basada en host que monitorea la integridad de los archivos, el análisis de registros y la detección de rootkit. Wazuh es la bifurcación moderna y mantenida de Ossec con un tablero basado en la web.
Registro centralizado — Enviar registros a un servidor syslog remoto o SIEM de modo que incluso si un atacante elimina los registros locales, conserve la pista de auditoría. Use rsyslog o filebeat para enviar a un destino externo.
Configurar alertas para:
- Múltiples intentos de inicio de sesión SSH fallidos desde la misma IP
- Inicios de sesión raíz exitosos (debe ser cero con PermitRootLogin desactivado)
- Creación de nueva cuenta de usuario
- cambia a /etc/passwd, /etc/sombra, /etc/sudores
- Modificaciones de trabajo de cron
8. Estrategia de respaldo y recuperación ante desastres
Backups don’t prevent attacks — they determine your recovery speed. A properly designed backup strategy defines your Recovery Time Objective (RTO, how fast you can restore) and Recovery Point Objective (RPO, how much data you can afford to lose).
Aplique la regla de copia de seguridad 3-2-1 a la infraestructura en la nube:
- 3 Copias de sus datos
- 2 Diferentes tipos de medios de almacenamiento
- 1 Copiar fuera del sitio almacenado (diferente región geográfica o proveedor)
Para los servidores, esto se traduce en: copia de seguridad local + instantánea del proveedor + almacenamiento de objetos fuera del sitio (por ejemplo, Backblaze B2, Wasabi o un VPS secundario en una ubicación diferente del centro de datos Atal Networks).
Automatice las copias de seguridad del servidor con rsync o Restic:
# Restic Backup en un repositorio remoto
restic -r sftp:user@backup-server:/backups de respaldo /var/www /etc /home
# Verificar la integridad de la copia de seguridad
restic -r sftp:user@backup-servidor:/comprobación de copias de seguridad
Pruebe su proceso de restauración trimestralmente. Una copia de seguridad no probada no es una copia de seguridad, es una esperanza.
Nuestra Planes de alojamiento de VPS Admite horarios de instantáneas personalizados y replicación fuera del sitio. Póngase en contacto con nuestro equipo para configurar la redundancia geográfica en todas las ubicaciones de los centros de datos.
9. Cumplimiento y Alineación Regulatoria
El cumplimiento de seguridad convierte sus controles de seguridad en compromisos verificables y auditables. Para las empresas que procesan los datos de los clientes, el cumplimiento no es opcional, es un requisito legal y comercial.
RGP (UE): Article 32 requires “appropriate technical and organizational measures” to protect personal data. At the infrastructure level, this means encryption in transit and at rest, access controls, breach detection, and the ability to demonstrate these controls to regulators. Hosting on GDPR-compliant infrastructure — with data centers in GDPR-regulated jurisdictions — satisfies the data residency component.
NIST SP 800-53: El catálogo de control de seguridad del Instituto Nacional de Normas y Tecnología se asigna directamente a la infraestructura en la nube. Las familias de control de claves para la seguridad del servidor incluyen control de acceso (AC), gestión de configuración (CM), auditoría y responsabilidad (AU) y protección de sistemas y comunicaciones (SC).
SOC 2 Tipo II: Para las empresas de SaaS, la certificación SOC 2 Tipo II requiere demostrar que los controles de seguridad han funcionado de manera efectiva durante un período de tiempo (típicamente de 6 a 12 meses). Controles a nivel de infraestructura: almacenamiento encriptado, registro de acceso, protección DDoS, gestión de cambios: se transmite directamente a la recopilación de evidencia SOC 2.
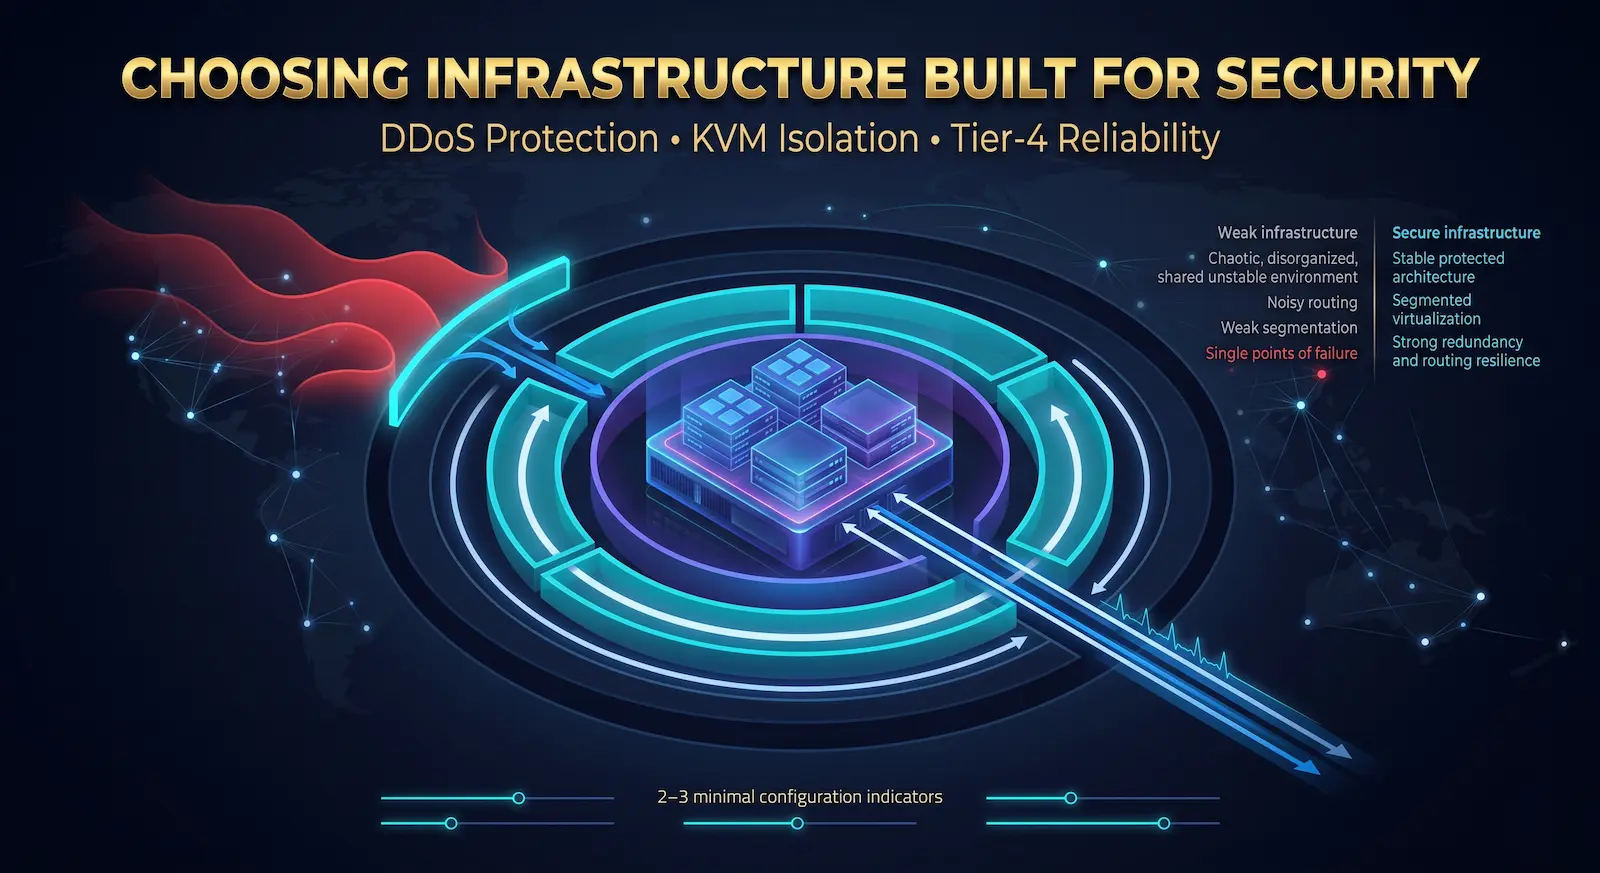
10. Elegir la infraestructura construida para la seguridad
Todas las estrategias anteriores operan en la parte superior de su infraestructura de alojamiento. Si esa base tiene brechas: no hay protección DDoS, entornos de hipervisor compartidos, instalaciones de nivel 1 sin energía redundante: los controles de la capa de aplicación no pueden compensar por completo.
El socio de infraestructura adecuado proporciona:
- Protección DDoS a nivel de red Incluido por defecto, no como complemento de pago
- Virtualización basada en KVM Para un verdadero aislamiento del kernel entre inquilinos en hardware compartido
- Centros de datos de nivel 3 o de nivel 4 Con seguridad física, potencia redundante y refrigeración
- Acceso root completo Para que pueda implementar los pasos de endurecimiento anteriores sin restricciones
- Cobertura del centro de datos global para que pueda cumplir con los requisitos de residencia de datos
En Atal Networks, nuestro Alojamiento VPS, servidores dedicadosy servidores bare metal Todos están construidos sobre esta base, atendiendo a más de 36,000 clientes en 196 países con 99.99% respaldado por SLA.
VPS vs. Servidor dedicado vs Bare Metal: Comparación de seguridad
| Dimensión de seguridad | VPS (kVM) | Servidor dedicado | metal desnudo |
| Superficie de ataque de hipervisor | Mínimo (KVM aislado) | Ninguno | Ninguno |
| Aislamiento a nivel de núcleo | Sí | Sí | Sí |
| Compartir hardware físico | Sí (hipervisor) | No | No |
| Acceso raíz | Pleno | Pleno | Pleno |
| Reglas de firewall personalizada | Sí | Sí | Sí |
| DDO a nivel de red | nivel de proveedor | nivel de proveedor | nivel de proveedor |
| idoneidad de cumplimiento | PYME / MERCADO MEDIO | Empresa | Empresa / Alto Cumplimiento |
| Techo de rendimiento | Recursos asignados | Hardware completo | Hardware completo |
| Costo | inferior | gama media | más alto |
Bare Metal elimina por completo la capa de hipervisor, eliminando una clase de ataques que se dirigen a la capa de virtualización. para cargas de trabajo de alto cumplimiento (financiera, atención médica, gobierno), metal desnudo en Infraestructura Atal Networks’ Proporciona la línea base de seguridad más alta disponible.
Lista de verificación de seguridad en la nube
Aplique esta lista de verificación antes de marcar cualquier servidor listo para la producción:
- Reglas de firewall entrantes de denegación predeterminada configuradas (UFW/IPTables)
- inicio de sesión de raíz SSH deshabilitado; Se aplica la autenticación basada en claves
- El puerto SSH cambió desde el valor predeterminado 22
- fail2ban instalado y activo
- Actualizaciones automáticas de seguridad habilitadas (Actualizaciones desatendidas)
- Servicios y paquetes no utilizados eliminados
- TLS 1.3 Forzado; TLS 1.0/1.1 deshabilitado
- Certificados SSL instalados con renovación automática configurada
- Detección de intrusión activa (Wazuh/Ossec o Auditod)
- Envío de registros centralizado configurado
- 3-2-1 Estrategia de respaldo implementada y probada
- Controles de cumplimiento documentados (artículo 32 del GDPR, NIST, SOC 2 según corresponda)
Preguntas frecuentes
¿Cuáles son las estrategias de seguridad en la nube más importantes para las pequeñas empresas?
Para las pequeñas empresas, las estrategias de mayor impacto son el endurecimiento de SSH (deshabilitar el inicio de sesión de raíz, aplicar la autenticación basada en claves), la configuración de firewall (entrada predeterminada), el parche automático del sistema operativo y las copias de seguridad cifradas. Estos cuatro pasos abordan la mayoría de los vectores de ataque del mundo real (fuerza bruta, vulnerabilidades sin parches y ransomware) sin necesidad de personal de seguridad dedicado o herramientas complejas.
¿Cómo aseguro un servidor VPS de los piratas informáticos?
Protección de un VPS StartS en la capa SSH: deshabilite el inicio de sesión raíz, haga cumplir la autenticación basada en claves, cambie el puerto predeterminado e instale fail2ban. Agregue una política de firewall de denegación predeterminada con UFW, habilite las actualizaciones de seguridad automáticas e instale Wazuh u Ossec para la detección de intrusiones. Estos pasos tardan menos de dos horas en implementar y bloquear la mayoría de los ataques automatizados dirigidos a instancias de VPS expuestas.
¿Bare Metal Hosting ofrece una mejor seguridad que VPS?
Bare Metal Hosting elimina la capa de hipervisor, eliminando una clase de ataques específicos de virtualización que se dirigen al límite de huésped-huésped. Para las cargas de trabajo que requieren un aislamiento estricto (procesamiento de datos financieros, registros de atención médica, aplicaciones gubernamentales) Bare Metal proporciona un límite de seguridad más limpio. VPS en hipervisores KVM proporciona un fuerte aislamiento para la mayoría de las cargas de trabajo empresariales. La elección depende de sus requisitos de cumplimiento y el modelo de amenaza, no de que el metal desnudo sea categóricamente más seguro.
¿Cómo funciona DDoS Protection a nivel de servidor?
Network-level DDoS protection routes your server’s traffic through scrubbing infrastructure before it reaches your host. BGP Anycast routing directs incoming packets to the nearest scrubbing center, which filters malicious traffic based on packet signatures, rate patterns, and IP reputation. Clean traffic passes through to your server. Atal Networks includes this network-layer scrubbing on all hosting plans — it operates transparently without requiring any configuration on your end.
¿Qué estándares de cumplimiento se aplican a los datos alojados en la nube?
Los estándares aplicables dependen de su tipo de datos y geografía. GDPR se aplica a cualquier negocio que procese datos personales de la UE, que requieran cifrado, controles de acceso y notificación de incumplimiento dentro de las 72 horas. NIST SP 800-53 define un marco de control integral utilizado por las agencias federales de EE. UU. y ampliamente adoptado en entornos empresariales. SOC 2 Type II se aplica a proveedores de SaaS y servicios en la nube que almacenan datos de clientes. HIPAA se aplica a los datos de atención médica. PCI DSS se aplica a los datos de la tarjeta de pago. La mayoría de estos estándares comparten un conjunto de requisitos básicos: cifrado, control de acceso, registro y respuesta a incidentes.
¿Con qué frecuencia debo auditar la configuración de seguridad de mi servidor?
Ejecute una auditoría de seguridad completa trimestralmente como mínimo: revisar puertos abiertos, cuentas de usuario activas, paquetes instalados, reglas de firewall y patrones de registro. Ejecute auditorías específicas después de cualquier cambio significativo: implementación de una nueva aplicación, offboard de miembros del equipo o actualización principal del sistema operativo. Utilice herramientas automatizadas como Lynis (Sistema de auditoría de Lynis) para la auditoría de configuración de referencia entre revisiones manuales. Trate el puntaje de referencia de CIS como su métrica de línea base y sígala con el tiempo.
¿Puede mi proveedor de alojamiento ver los datos de mi servidor?
Un proveedor de alojamiento de confianza opera en la capa de infraestructura: aprovisiona, mantiene y monitorea el hardware y la red físicos, no los datos dentro de su servidor. Con acceso completo a la raíz y almacenamiento encriptado, sus datos solo son accesibles para usted. Atal Networks opera con un estricto modelo de infraestructura-servicios: gestionamos el hardware y la red; Usted controla el sistema operativo, las aplicaciones y los datos. Nuestro equipo no accede a los entornos del servidor del cliente sin autorización explícita del titular de la cuenta.
¿Cuál es la diferencia entre la seguridad en la nube y la seguridad del servidor?
Cloud Security es la disciplina más amplia que cubre la protección de datos, la gestión de acceso, el cumplimiento y la seguridad en los entornos de la nube. La seguridad del servidor es la práctica específica de endurecer instancias de servidor individuales: configurar firewalls, proteger SSH, parchear paquetes de SO y monitorear las intrusiones. La seguridad del servidor es un componente de una estrategia completa de seguridad en la nube. Los otros componentes incluyen la seguridad de la red, la gestión de identidades, el cifrado de datos, la alineación de cumplimiento y la planificación de la respuesta a incidentes.
Construya su estrategia de seguridad en la infraestructura adecuada
Cada estrategia anterior produce mejores resultados cuando la infraestructura debajo de ella está construida para la seguridad. Fundaciones débiles: redes no protegidas, hardware compartido sin aislamiento, centros de datos sin controles de seguridad físicos: crear brechas que ninguna herramienta de capa de aplicación puede cerrarse por completo.
Atal Networks proporciona Alojamiento VPS, servidores dedicadosy infraestructura bare metal Con redes BGP protegidas por DDoS, aislamiento del kernel KVM, centros de datos de nivel 4 y acceso completo a la raíz en más de 213 ubicaciones en todo el mundo.
Comience con la infraestructura construida para las estrategias anteriores. Explore nuestros planes de alojamiento o Contacta a nuestro equipo Para una consulta gratuita sobre el tipo de servidor adecuado para sus requisitos de seguridad.
