 Перейти к содержимому



Стратегии облачной безопасности Это политики, технические средства контроля и операционные методы, которые защищают облачную инфраструктуру от несанкционированного доступа, утечек данных, DDoS-атак и сбоев в обслуживании. Они применяются на каждом уровне — от сетевого периметра и конфигурации сервера до управления доступом и соблюдением требований — в VPS, выделенных и голых средах.
Большинство предприятий сосредотачиваются на безопасности уровня приложений и забывают инфраструктуру, находящуюся под ней. Неверно настроенные серверы, неотправленные ядра, открытые порты SSH и слабые элементы управления доступом составляют большинство облаков, а не сложные эксплойты нулевого дня. Стоимость IBM отчета об утечке данных за 2024 год показала, что средняя глобальная стоимость взлома достигла $4,88 млн, при этом неверная конфигурация и украденные учетные данные входят в число основных причин.
Хорошая новость: безопасность уровня инфраструктуры полностью находится под вашим контролем. Приведенные ниже стратегии охватывают каждый уровень стека, от сети вашего хостинг-провайдера до политик доступа к приложениям.
Содержание
- Риск безопасности Большинство руководств пропускают
- 10 стратегий облачной безопасности для VPS, выделенных и голых металлов
- VPS против выделенного сервера против Bare Metal: сравнение безопасности
- Контрольный список облачной безопасности
- Часто задаваемые вопросы
- Создайте свою стратегию безопасности на правильной инфраструктуре
Риск безопасности Большинство руководств пропускают
Общие статьи по обеспечению безопасности в облаке почти полностью сосредоточены на политиках AWS IAM и группах безопасности Azure. Это не учитывает самую фундаментальную переменную безопасности из всех: инфраструктура, на которой работают ваши рабочие нагрузки.
Архитектура вашего хостинг-провайдера устанавливает ваш уровень безопасности. Сервер, работающий в дата-центре уровня 4 с маршрутизацией BGP, защищенной DDoS, физически изолированным оборудованием и избыточной мощностью, принципиально отличается от сервера в объекте уровня 1 с общим физическим оборудованием.
В Atal Networks наша инфраструктура охватывает 213+ центров обработки данных в 196 странах, все построено на защищенных от DDOS сетях BGP с изолированной виртуализацией KVM для сред VPS. Это означает, что ваша рабочая нагрузка никогда не делится ресурсами ядра с другим арендатором, что является критическим отличием для любого развертывания, сознающего безопасность.
Три вопроса уровня инфраструктуры, которые нужно задать перед развертыванием:
- Предлагает ли ваш хостинг-провайдер защиту от DDoS на сетевом уровне или вам нужно наложить на нее стороннюю службу очистки?
- Являются ли VPS-среды изолированными (KVM/XEN) или контейнерными (OPENVZ)? Изоляция ядра предотвращает определенные классы атак узла.
- Есть ли в дата-центре классификация Tier-3 или Tier-4? Tier-4 требует 99.995% и полную отказоустойчивость — нет.
Получение этих ответов перед развертыванием избавляет вас от восстановления стека безопасности на скомпрометированном фундаменте.
10 стратегий облачной безопасности для VPS, выделенных и голых металлов
1. Сегментация сети и конфигурация брандмауэра
Сегментация сети делит вашу инфраструктуру на изолированные зоны, поэтому нарушение в одной области не может распространяться вбок на остальные. В сочетании с правильно сконфигурированным брандмауэром сегментация уменьшает радиус взрыва до части того, что выставляет несегментированная сеть.
на линукс VPS или выделенный сервер, UFW (несложный брандмауэр) обеспечивает чистый интерфейс над iptables:
# Включить UFW
ufw enable
# по умолчанию Запретить все входящие
ufw default deny incoming
ufw default allow outgoing
# Разрешить SSH на пользовательском порту (пример: 2222)
ufw allow 2222/tcp
# Разрешить https
ufw allow 443/tcp
# разрешить http
ufw allow 80/tcp
# Проверить статус
ufw status verbose
Правило входящего запрета по умолчанию не подлежит обсуждению. Каждый порт, который вы открываете, является поверхностью атаки. Открывайте только то, что требует ваше приложение, и закройте все остальное.
В многосерверных средах используйте частную сеть для маршрутизации внутреннего трафика и предоставления только необходимых услуг для общедоступного Интернета. В VPS-планы Atal Networks входит частная IP-сеть — используйте ее для полностью удержания базы данных, кэша и внутреннего трафика службы вне публичного интерфейса.
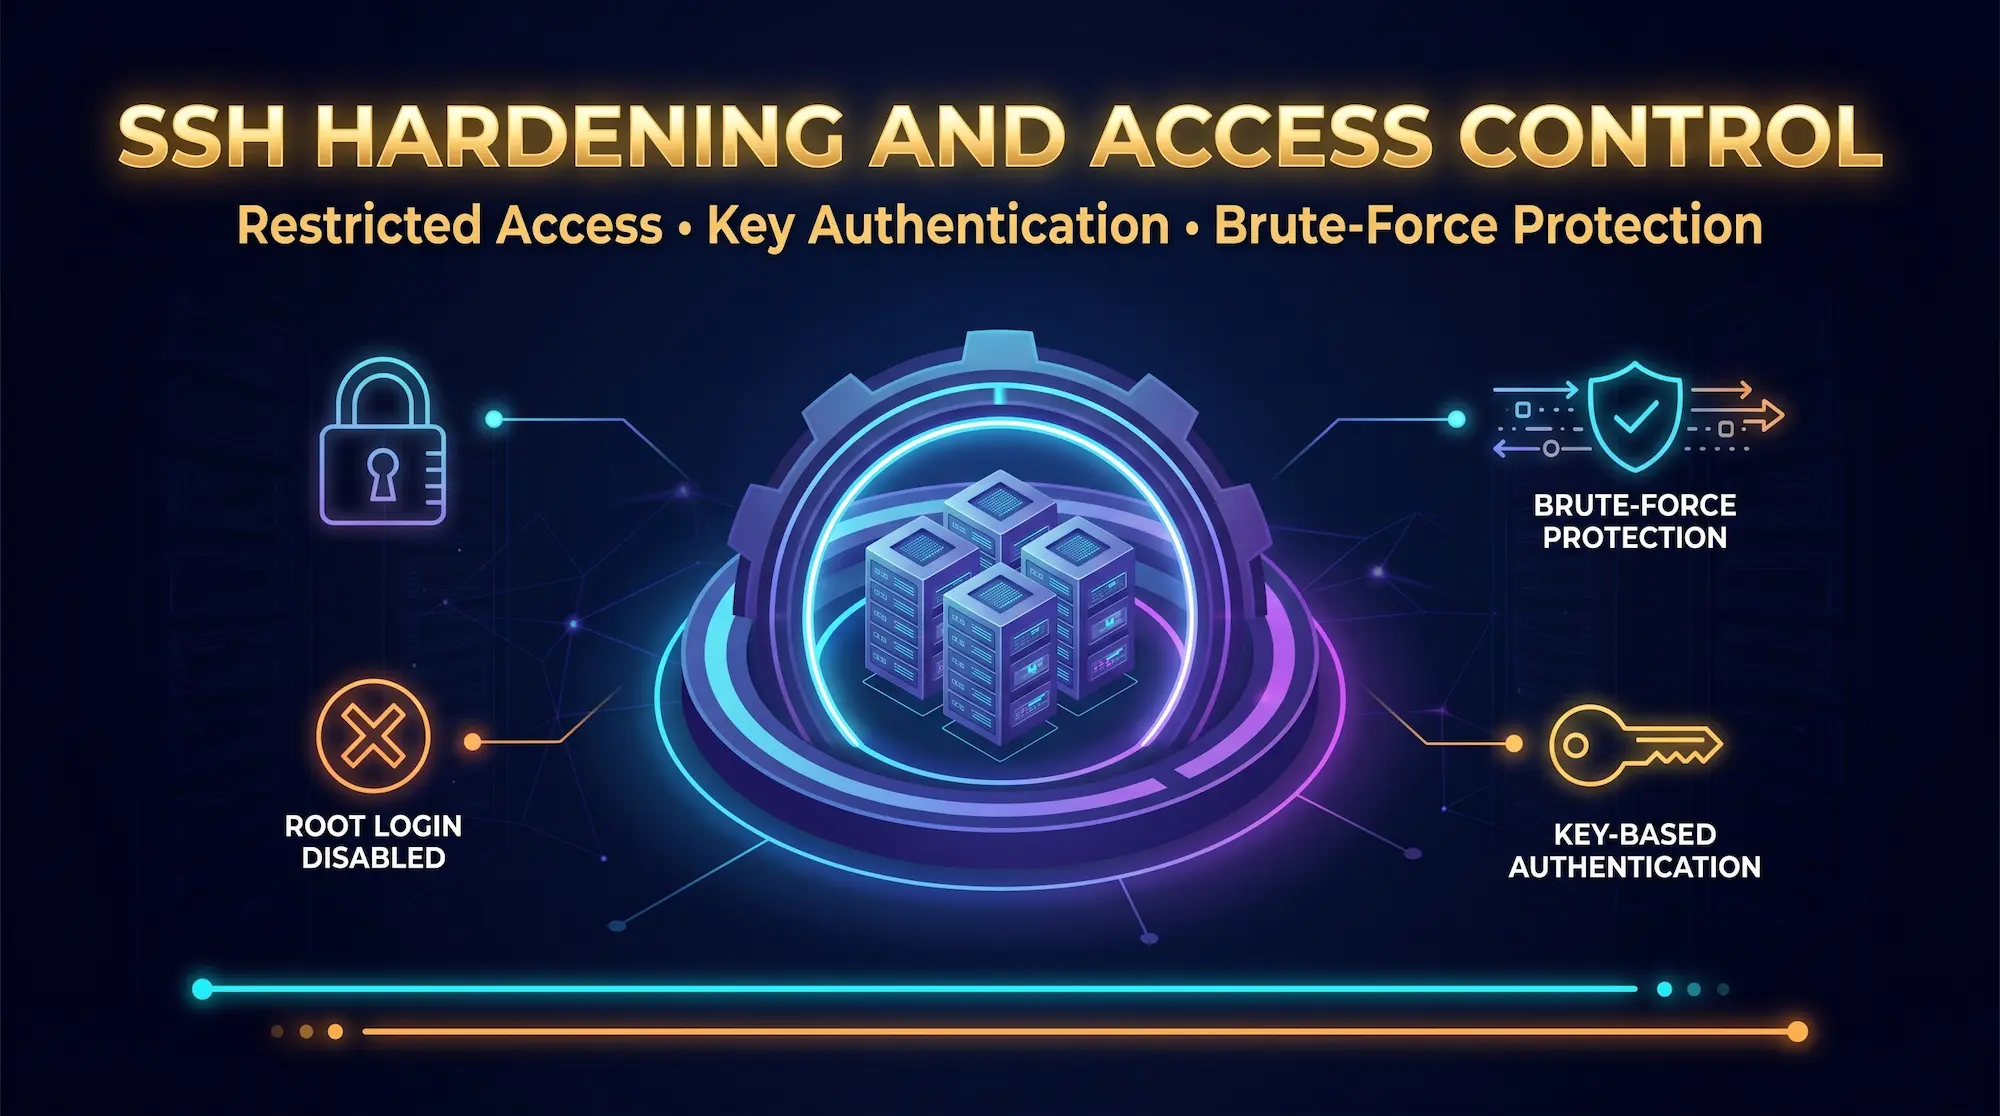
2. Закаливание SSH и контроль доступа
SSH — это основной протокол удаленного доступа для серверов Linux, а также один из самых атакованных. Автоматизированные боты постоянно сканируют Интернет на серверы с конфигурациями SSH по умолчанию — выставлены root-логи на порту 22 с аутентификацией пароля.
Укрепляйте SSH, редактируя /etc/ssh/sshd_config:
# Отключить root-логин
РазрешениеРутЛогин Нет
# отключить аутентификацию по паролю (аутентификация на основе принудительного ключа)
ПарольАутентификация Нет
# Изменить порт по умолчанию
Порт 2222
# ограничить попытки входа в систему
Максавттри 3
# отключить пустые пароли
РазрешениеПапараты нет
# ограничивается конкретными пользователями
AllowUsers YourUserName
# Установить тайм-аут простоя (секунды)
ClientaliveInterval 300
ClientAliveCountmax 2
После редактирования перезапустите службу SSH:
systemctl restart sshd
Установите Fail2Ban для автоматического запрета IP-адресов, превышающих неудачные пороговые значения входа:
apt install fail2ban -y
systemctl enable fail2ban
systemctl start fail2ban
Мониторы Fail2Ban /var/log/auth.log и применяет временные запреты iptables после настраиваемого количества сбоев. Тюрьма SSH по умолчанию запрещает IP-адрес после 5 неудачных попыток в течение 10 минут в течение 10 минут — отрегулируйте эти пороговые значения на основе вашей допустимости риска.
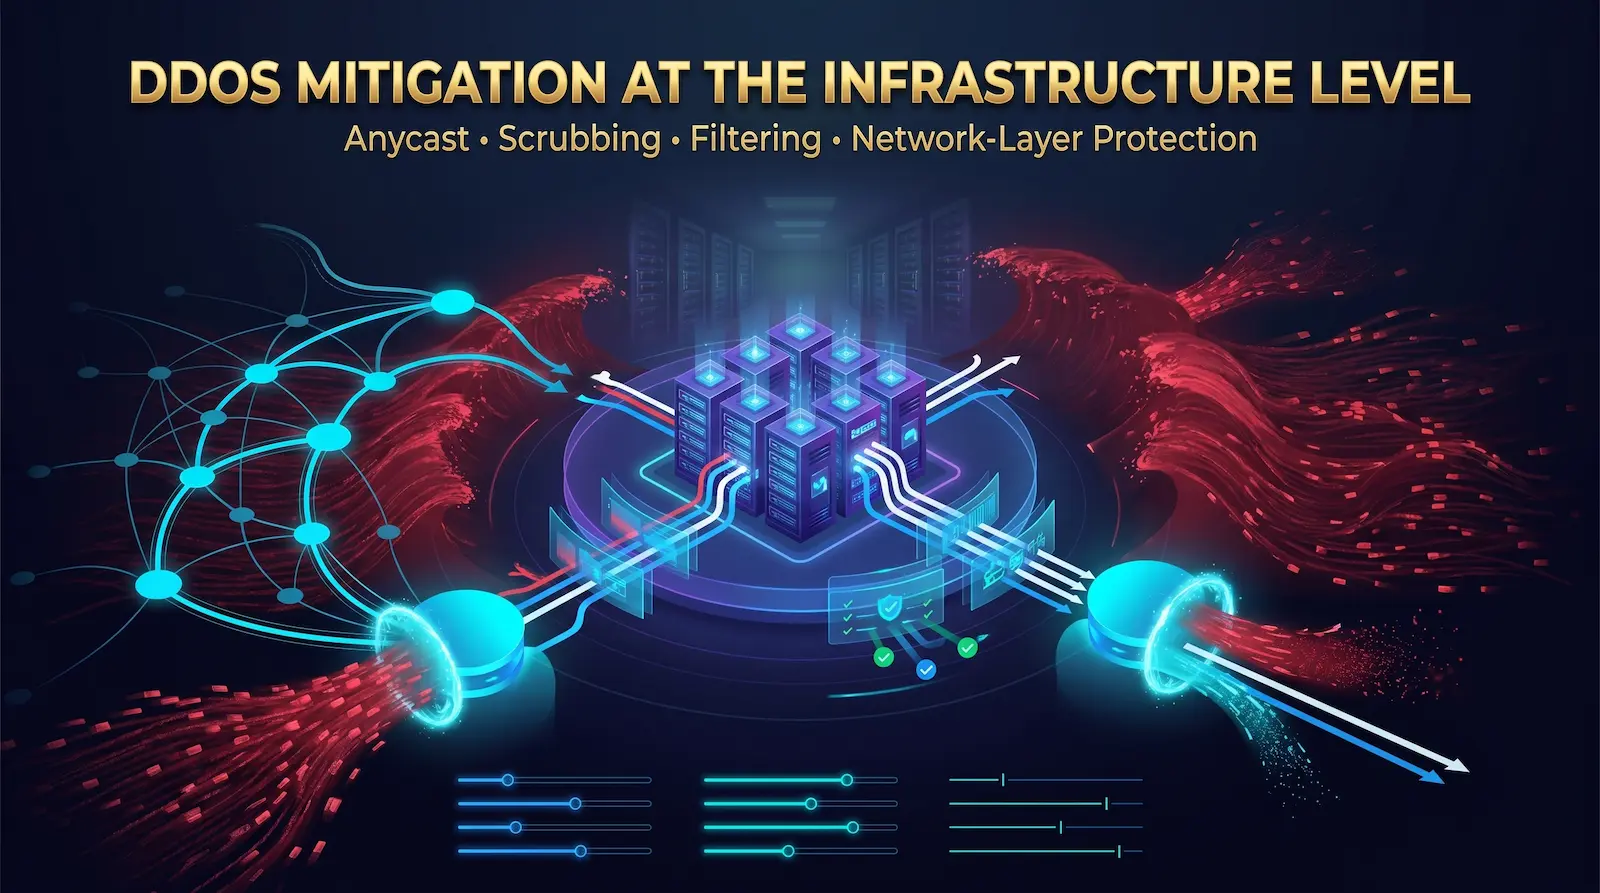
3. Снижение DDoS на уровне инфраструктуры
Распределенная атака типа «отказ в обслуживании» заполняет ваш сервер трафиком, пока он не перестает отвечать на запросы. Снижение уровня программного обеспечения, такое как ограничение скорости, эффективны против мелкомасштабных атак, но не удается против объемных атак, измеренных в сотнях Гбит/с.
Защита DDoS уровня инфраструктуры работает на сетевом уровне до того, как трафик дойдет до вашего сервера. Маршрутизация BGP Anycast направляет входящий трафик через центры скруббинга, которые фильтруют вредоносные пакеты и пересылают чистый трафик на ваш источник. Этот подход поглощает объемные атаки, не затрагивая законных пользователей.
Наш Хостинг Linux VPS и bare metal сервер Планы включают инфраструктуру, защищенную DDoS, на сетевом уровне. Это означает, что вы получаете выгоду от емкости очистки без отдельной оплаты за стороннюю службу CDN или услуги по чистке.
На уровне приложений дополнительная инфраструктура DDoS-защита с помощью:
- Ограничение скорости на вашем веб-сервере (nginx limit_req_zone или апач mod_ratelimit)
- Фильтрация репутации IP Использование fail2ban или CrowdSec
- Ограничения подключения Для предотвращения атак в стиле Slowloris
- Защита от наводнения SYN через параметры ядра (net.ipv4.tcp_syncookies=1)
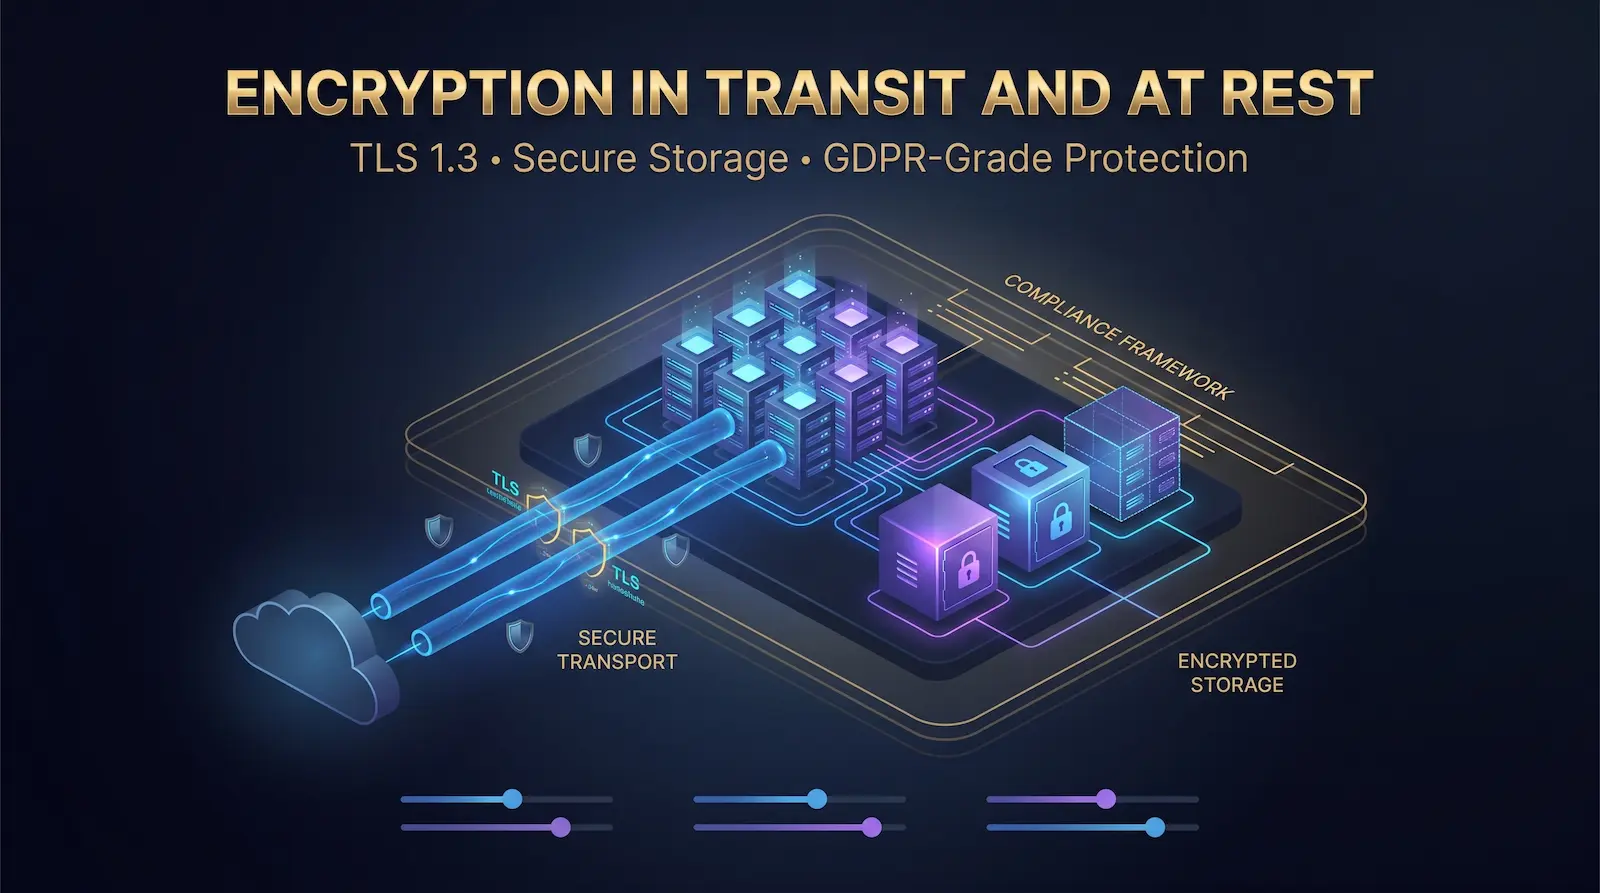
4. Шифрование в пути и в состоянии покоя
Шифрование в пути защищает данные, перемещаемые между вашими пользователями и вашим сервером. Шифрование в состоянии покоя защищает данные, хранящиеся на диске, если физическое оборудование скомпрометировано.
В пути: Применить TLS 1.3 во всех службах, ориентированных на общедоступные. Отключите TLS 1.0 и 1.1, которые содержат известные уязвимости. Используйте Let’s Encrypt для бесплатного автоматического обновления сертификатов:
apt install certbot python3-certbot-nginx -y
certbot –nginx -d yourdomain.com
Включить автоматическое обновление:
systemctl enable certbot.timer
systemctl start certbot.timer
Настройте блок nginx сервера для принудительного применения мощного набора шифров:
SSL_Protocols TLSV1.2 TLSV1.3;
ssl_prefer_server_ciphers включен;
SSL_шифры ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256;
В покое: Для развертывания Bare Metal, обрабатывающего конфиденциальные данные, шифрование полного диска с использованием LUKS (настройка унифицированного ключа Linux) шифрует весь раздел. Включите его во время установки ОС или используйте CryptSetup Для шифрования вторичных томов данных после установки.
Статья 32 GDPR требует, чтобы организации обрабатывали личные данные ЕС для реализации «соответствующих технических мер», включая шифрование. Развертывание на серверах в центрах обработки данных, совместимых с GDPR, в сочетании с TLS и шифрованием AT-REST удовлетворяет этому требованию на уровне инфраструктуры.
5. Упрочнение ОС и управление исправлениями
Неисправленный сервер — это открытое приглашение. Регулярно обнаруживаются уязвимости в ядре Linux, OpenSSL и обычных пакетах — время между публичным раскрытием информации и активной эксплуатацией измеряется днями, а не неделями.
Включите автоматические обновления безопасности в Ubuntu/debian:
apt install unattended-upgrades -y
dpkg-reconfigure –priority=low unattended-upgrades
Помимо исправления, следуйте рекомендациям по упрочению CIS для вашей ОС. Ключевые шаги включают в себя:
- Отключите неиспользуемые службы и удалите ненужные пакеты
- Установите строгие разрешения файлов в критических директориях (/etc/passwd, /etc/shadow)
- Включить Аппарат (Ubuntu по умолчанию) или Селинукс (CentOS/RHEL) для обязательного контроля доступа
- Отключите USB-накопитель, если работаете безголовый сервер (предотвращает физическую атаку).
- Ограничьте бинарные файлы SUID/SGID: Найти / - Пермь /6000 -Тип F
Закалка ядра через /etc/sysctl.conf Добавляет еще один слой:
# предотвращает спуфинг IP
net.ipv4.conf.all.rp_filter=1
# Отключить ICMP перенаправление
net.ipv4.conf.all.accept_redirects=0
# Включить защиту от наводнения SYN
net.ipv4.tcp_syncookies=1
# отключить переадресацию IP (если это не маршрутизатор)
net.ipv4.ip_forward=0
Применить изменения с помощью: sysctl -p
6. Управление идентификацией и доступом (IAM)
Сбои в управлении доступом являются второй по распространенности причиной взломов облаков, согласно топ-10 топ-10 OWASP. Принцип наименьшей привилегии — предоставление пользователям только необходимому им доступу для их конкретной роли — ограничивает ущерб, который может причинить любой скомпрометированный аккаунт.
На серверах Linux:
- Создавайте отдельных пользователей системы для каждого приложения (никогда не запускайте веб-приложения в качестве root)
- Ограничить доступ sudo к определенным командам с помощью /etc/sudoers.d/
- Поворачивайте ключи SSH ежеквартально — обрабатывайте старые ключи, как пароли с истекшим сроком действия
- Аудит активных учетных записей пользователей и удалите устаревшие: LastLog | grep -v «никогда» Отображаются учетные записи, которые никогда не входили в систему
для команд, управляющих выделенные серверы, реализовать централизованное управление доступом с помощью таких инструментов, как хранилище HashIcorp для секретного хранилища или телепортации для доступа SSH с полной записью сеанса и журналами аудита.
7. Обнаружение вторжений и мониторинг безопасности
Вы не можете защищаться от угроз, которых не видите. Правильно сконфигурированный стек мониторинга дает вам возможность видеть в режиме реального времени попытки аутентификации, эскалацию привилегий, изменения файлов и сетевые аномалии.
Базовый стек мониторинга для сервера Linux:
Аудит — Демон аудита уровня ядра, который регистрирует системные вызовы, доступ к файлам и изменениям привилегий:
apt install auditd -y
systemctl enable auditd
systemctl start auditd
OSSEC или вазу — Обнаружение вторжения на основе хоста, которое контролирует целостность файлов, анализ журналов и обнаружение руткитов. Wazuh — это современная поддерживаемая вилка OSSEC с веб-панелью.
Централизованное ведение журнала — Отправьте журналы на удаленный сервер системного журнала или SIEM, чтобы даже если злоумышленник удалил локальные журналы, вы сохраняете контрольный журнал. Используйте rsyslog или filebeat для отправки во внешнее место назначения.
Настройте оповещения для:
- Несколько неудачных попыток входа в SSH с одного и того же IP-адреса
- Успешные root-логи (должен быть ноль с отключенным разрешением rootlogin)
- Создание новой учетной записи пользователя
- меняется на /etc/passwd, /etc/shadow, /etc/sudoers
- Изменения задания CON
8. Стратегия резервного копирования и аварийное восстановление
Backups don’t prevent attacks — they determine your recovery speed. A properly designed backup strategy defines your Recovery Time Objective (RTO, how fast you can restore) and Recovery Point Objective (RPO, how much data you can afford to lose).
Примените правило резервного копирования 3-2-1 к облачной инфраструктуре:
- 3 Копии ваших данных
- 2 Различные типы носителей
- 1 Скопируйте сохраненные за пределами площадки (разный географический регион или поставщик)
Для серверов это означает: Локальный снимок резервного копирования + провайдера + хранилище объектов за пределами сайта (например, Backblaze B2, WASABI или вторичный VPS в другом месте центра обработки данных Atal Networks).
Автоматизируйте резервные копии сервера с помощью rsync или retic:
Резервное копирование # в удаленном репозитории
RESTIC -R SFTP: user@backup-server:/резервное резервное копирование /var/www /etc /home
# Проверка целостности резервного копирования
RESTIC -R sftp:user@backup-server:/проверка резервного копирования
Ежеквартально протестируйте процесс восстановления. Непроверенная резервная копия не является резервной копией — это надежда.
Наш Планы хостинга VPS Поддержка пользовательских расписаний моментальных снимков и репликации вне сайта. Свяжитесь с нашей командой, чтобы настроить географическую избыточность в разных местах центров обработки данных.
9. Соответствие и соответствие нормативным требованиям
Соответствие безопасности преобразует ваш контроль безопасности в проверяемые обязательства, подлежащие проверке. Для предприятий, обрабатывающих данные о клиентах, соблюдение требований не является необязательным — это юридическое и коммерческое требование.
GDPR (ЕС): Article 32 requires “appropriate technical and organizational measures” to protect personal data. At the infrastructure level, this means encryption in transit and at rest, access controls, breach detection, and the ability to demonstrate these controls to regulators. Hosting on GDPR-compliant infrastructure — with data centers in GDPR-regulated jurisdictions — satisfies the data residency component.
NIST SP 800-53: Каталог контроля безопасности Национального института стандартов и технологий отображается непосредственно в облачную инфраструктуру. Семейства ключевых элементов управления для безопасности сервера включают управление доступом (AC), управление конфигурацией (CM), аудит и подотчетность (AU), а также защиту системы и связи (SC).
SOC 2 Тип II: Для компаний SaaS сертификация SOC 2 Type II требует демонстрации того, что средства контроля безопасности эффективно работали в течение определенного периода времени (обычно 6–12 месяцев). Элементы управления на уровне инфраструктуры — зашифрованное хранилище, ведение журнала доступа, защита DDoS, управление изменениями — непосредственно в сбор доказательств SOC 2.
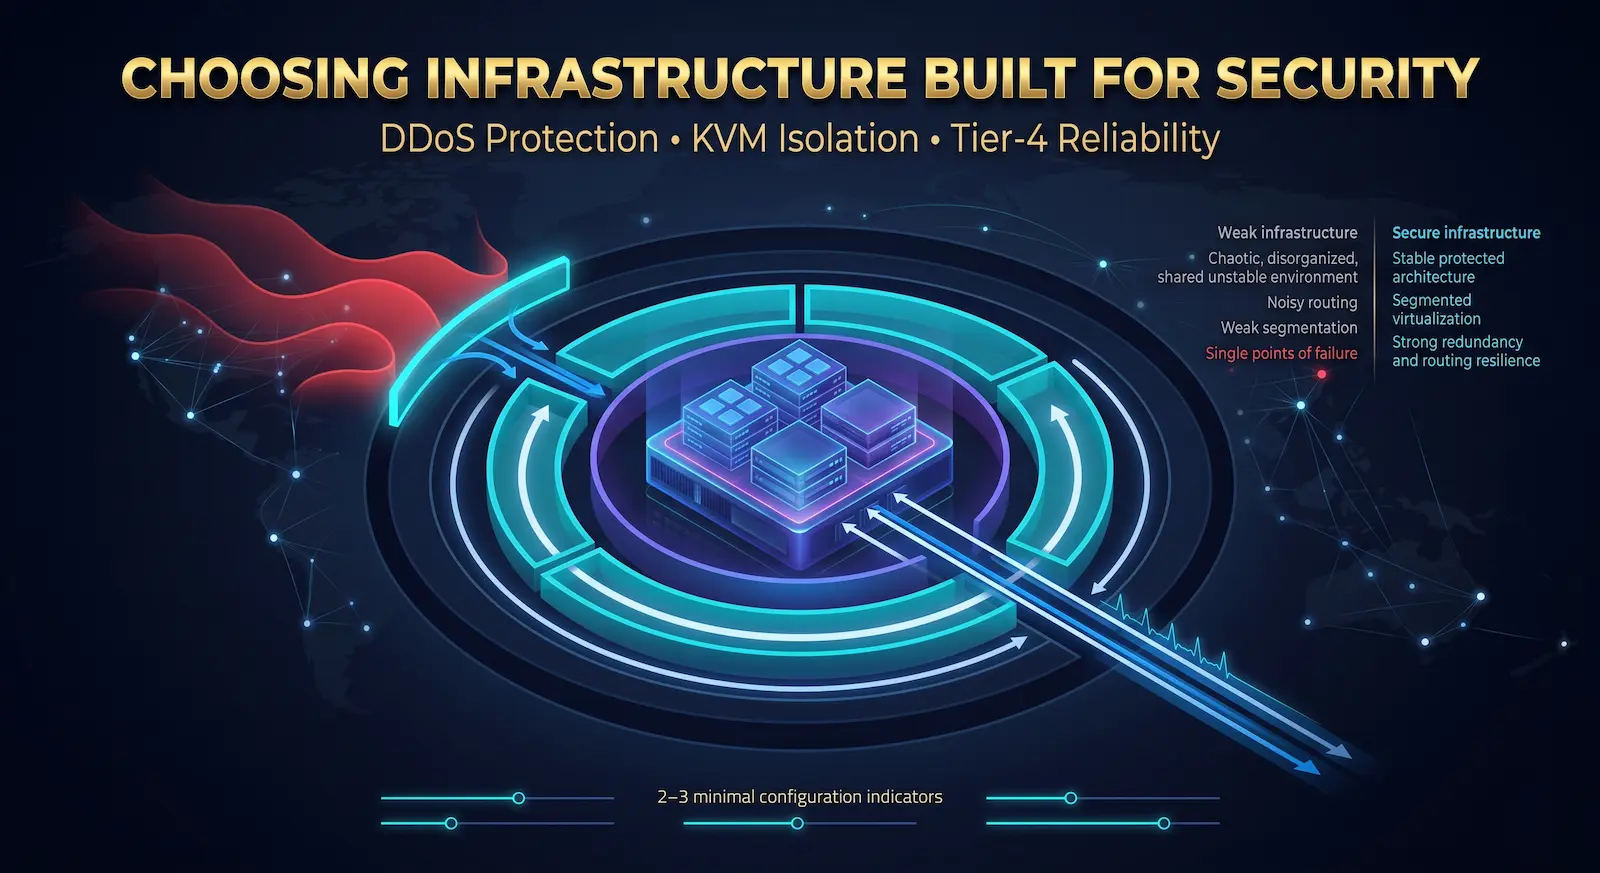
10. Выбор инфраструктуры, построенной для безопасности
Каждая вышеописанная стратегия работает поверх вашей хостинговой инфраструктуры. Если в этом фонде есть пробелы — нет защиты от DDoS, общие среды гипервизора, средства уровня 1 без избыточной мощности — ваши элементы управления уровнем приложения не могут полностью компенсировать это.
Правильный партнер по инфраструктуре обеспечивает:
- Защита DDoS на уровне сети Включено по умолчанию, а не как платное дополнение
- Виртуализация на основе KVM Для истинной изоляции ядра между арендаторами на общем оборудовании
- Центры обработки данных Tier-3 или Tier-4 С физической безопасностью, избыточной мощностью и охлаждением
- Полный root-доступ Таким образом, вы можете реализовать вышеперечисленные шаги без ограничений
- Глобальное покрытие центров обработки данных Таким образом, вы можете удовлетворить требования к проживанию в данных
В Atal Networks наш VPS-хостинг, выделенные серверы, и bare metal серверы Все они построены на этом фундаменте — обслуживают более 36 000 клиентов в 196 странах с 99,99% SLA-поддерживаемым временем безотказной работы.
VPS против выделенного сервера против Bare Metal: сравнение безопасности
| измерение безопасности | VPS (КВМ) | Выделенный сервер | голый металл |
| Поверхность атаки гипервизора | Минимальный (КВМ изолированный) | Никто | Никто |
| Изоляция на уровне ядра | Да | Да | Да |
| Физическое совместное использование оборудования | Да (гипервизор) | Нет | Нет |
| Корневой доступ | Полный | Полный | Полный |
| Пользовательские правила брандмауэра | Да | Да | Да |
| DDoS на уровне сети | Уровень провайдера | Уровень провайдера | Уровень провайдера |
| Пригодность соответствия | SMB/средний рынок | Корпоративный сектор | Предприятие/высокое соответствие |
| Потолок производительности | Выделенные ресурсы | Полное оборудование | Полное оборудование |
| Расходы | самый низкий | Средний диапазон | Наивысший |
Bare Metal полностью устраняет уровень гипервизора, удаляя класс атак, нацеленных на уровень виртуализации. Для высоких рабочих нагрузок (финансовые, здравоохранительные, государственные), голые металлы Инфраструктура Atal Networks Обеспечивает наивысший доступный базовый уровень безопасности.
Контрольный список облачной безопасности
Примените этот контрольный список, прежде чем маркировать любой сервер, готовый к работе:
- Настроены правила входящего брандмауэра по умолчанию (UFW/IPTables)
- Логин SSH root отключен; Принудительная аутентификация на основе ключей
- SSH-порт изменился по умолчанию 22
- Fail2Ban установлен и активен
- Автоматические обновления безопасности включены (Обеспеченные обновления)
- Неиспользуемые сервисы и пакеты удалены
- TLS 1.3 принудительно; TLS 1.0/1.1 отключен
- SSL-сертификаты установлены с настроенным автоматическим обновлением
- Обнаружение вторжений активно (WAZUH/OSSEC или AuditD)
- Настроена централизованная доставка журналов
- 3-2-1 Стратегия резервного копирования реализована и протестирована
- Контроль соответствия документирован (ст. 32 GDPR, NIST, SOC 2, если применимо)
Часто задаваемые вопросы
Каковы наиболее важные стратегии облачной безопасности для малого бизнеса?
Для малых предприятий наиболее высокими стратегиями являются усиление SSH (отключение входа в систему root, принудительное использование аутентификации на основе ключей), конфигурация брандмауэра (входящая по умолчанию, автоматическое исправление ОС и зашифрованные резервные копии). Эти четыре шага касаются большинства реальных векторов атак — грубой силы, неисправленных уязвимостей и программ-вымогателей — без необходимости специального персонала службы безопасности или сложных инструментов.
Как защитить VPS-сервер от хакеров?
Защита VPS StartS на уровне SSH: отключите вход в систему root, примените аутентификацию на основе ключей, измените порт по умолчанию и установите Fail2Ban. Добавьте политику брандмауэра по умолчанию с помощью UFW, включите автоматические обновления безопасности и установите Wazuh или OSSEC для обнаружения вторжения. Эти шаги занимают менее двух часов для реализации и блокирования большинства автоматических атак, нацеленных на экспонированные экземпляры VPS.
Предлагает ли голый металлический хостинг лучшую безопасность, чем VPS?
Хостинг Bare Metal устраняет уровень гипервизора, убирая класс атак, специфичных для виртуализации, нацеленных на границу гостя-хост-host. Для рабочих нагрузок, требующих строгой изоляции — обработки финансовых данных, медицинских карт, государственных приложений — Bare Metal обеспечивает более чистую границу безопасности. VPS на гипервизорах KVM обеспечивает сильную изоляцию для большинства рабочих нагрузок бизнеса. Выбор зависит от ваших требований к соответствию и модели угроз, а не от того, что категорически более безопасный металл.
Как работает защита DDoS на уровне сервера?
Network-level DDoS protection routes your server’s traffic through scrubbing infrastructure before it reaches your host. BGP Anycast routing directs incoming packets to the nearest scrubbing center, which filters malicious traffic based on packet signatures, rate patterns, and IP reputation. Clean traffic passes through to your server. Atal Networks includes this network-layer scrubbing on all hosting plans — it operates transparently without requiring any configuration on your end.
Какие стандарты соответствия применяются к данным, размещенным в облаке?
Применимые стандарты зависят от типа данных и географии. GDPR применяется к любой бизнес-обработке персональных данных ЕС, требующей шифрования, контроля доступа и уведомления о нарушениях в течение 72 часов. NIST SP 800-53 определяет всеобъемлющую структуру контроля, используемую федеральными агентствами США и широко распространенную в корпоративных условиях. SOC 2 Тип II применяется к поставщикам SaaS и облачным службам, хранящим данные клиентов. HIPAA распространяется на медицинские данные. PCI DSS применяется к данным платежной карты. Большинство из этих стандартов имеют общий набор основных требований: шифрование, контроль доступа, ведение журнала и реагирование на инциденты.
Как часто я должен аудит конфигурацию безопасности моего сервера?
Выполняйте как минимум ежеквартально полную проверку безопасности — просмотр открытых портов, активных учетных записей пользователей, установленных пакетов, правил брандмауэра и шаблонов журналов. Выполняйте целевые аудиты после любых существенных изменений: развертывание нового приложения, офбординг членов команды или обновление основных ОС. Используйте автоматизированные инструменты, такие как Lynis (Система аудита Lynis) для аудита базовой конфигурации между ручными обзорами. Относитесь к баллам Benchmark CIS как к базовой метрике и отслеживайте ее с течением времени.
Может ли мой хостинг-провайдер видеть данные моего сервера?
На уровне инфраструктуры работает авторитетный хостинг-провайдер — он обеспечивает, обслуживает и контролирует физическое оборудование и сеть, а не данные внутри вашего сервера. Благодаря полному root-доступу и зашифрованному хранилищу ваши данные доступны только вам. Atal Networks работает по строгой модели инфраструктурных услуг: мы управляем аппаратными средствами и сетью; Вы управляете ОС, приложениями и данными. Наша команда не получает доступ к средам клиентского сервера без явной авторизации от владельца учетной записи.
В чем разница между облачной безопасностью и безопасностью сервера?
Облачная безопасность — это более широкая дисциплина, охватывающая защиту данных, управление доступом, соответствие и безопасность в облачных средах. Безопасность сервера — это специальная практика упрочнения отдельных экземпляров сервера — настройка брандмауэров, защита SSH, исправления пакетов ОС и мониторинга вторжения. Безопасность сервера является одним из компонентов полной облачной стратегии безопасности. Другие компоненты включают сетевую безопасность, управление идентификацией, шифрование данных, согласование соответствия и планирование реагирования на инциденты.
Создайте свою стратегию безопасности на правильной инфраструктуре
Каждая вышеприведенная стратегия дает лучшие результаты, когда инфраструктура под ней построена для безопасности. Слабые основания — незащищенные сети, совместное оборудование без изоляции, центры обработки данных без физического контроля безопасности — создавать пробелы, которые не могут полностью закрыть инструмент уровня приложения.
Atal Networks обеспечивает VPS-хостинг, выделенные серверы, и bare metal инфраструктуре Благодаря DDOS-защищенным сетям BGP, изоляции ядра KVM, центрам обработки данных Tier-4 и полному доступу к корне в более 213 местах по всему миру.
Начните с инфраструктуры, созданной для стратегий, описанных выше. Ознакомьтесь с нашими планами хостинга или Свяжитесь с нашей командой Для бесплатной консультации по правильному типу сервера для ваших требований безопасности.
