 Aller au contenu



Cloud security strategies sont les politiques, les contrôles techniques et les pratiques opérationnelles qui protègent l'infrastructure cloud contre les accès non autorisés, les violations de données, les attaques DDoS et les interruptions de service. Ils s'appliquent à chaque couche, du périmètre du réseau et de la configuration du serveur à la gestion des accès et à la surveillance de la conformité, dans les environnements VPS, dédiés et nus.
La plupart des entreprises se concentrent sur la sécurité des couches d'application et oublient l'infrastructure en dessous. Les serveurs mal configurés, les noyaux non corrigés, les ports SSH exposés et les contrôles d'accès faibles représentent la majorité des violations du cloud, et non des exploits sophistiqués. Le coût d'un rapport de violation de données par IBM 2024 a révélé que le coût moyen mondial de violation a atteint 4,88 millions d'informations, avec une mauvaise configuration et des informations d'identification volées parmi les principales causes.
La bonne nouvelle : la sécurité de la couche d'infrastructure est entièrement sous votre contrôle. Les stratégies ci-dessous couvrent chaque couche de la pile, du réseau de votre fournisseur d'hébergement à vos politiques d'accès aux applications.
Table des matières
- Le risque de sécurité que la plupart des guides sautent
- 10 stratégies de sécurité cloud pour les environnements VPS, dédiés et nus
- VPS vs serveur dédié vs Bare Metal : comparaison de sécurité
- Cloud Security Checklist
- Questions fréquemment posées
- Construisez votre stratégie de sécurité sur la bonne infrastructure
Le risque de sécurité que la plupart des guides sautent
Les articles génériques de sécurité dans le cloud se concentrent presque entièrement sur les politiques AWS IAM et les groupes de sécurité Azure. Cela laisse de côté la variable de sécurité la plus fondamentale de toutes : L'infrastructure sur laquelle vos charges de travail s'exécutent.
L'architecture de votre fournisseur d'hébergement définit votre socle de sécurité. Un serveur s'exécutant dans un centre de données de niveau 4 avec un routage BGP protégé par DDOS, un matériel isolé physiquement et une puissance redondante est fondamentalement différent d'un serveur dans une installation de niveau 1 avec du matériel physique partagé.
Chez Atal Networks, notre infrastructure s'étend Plus de 213 centres de données dans 196 pays, tous construits sur des réseaux BGP protégés par DDOS avec une virtualisation KVM isolée pour les environnements VPS. Cela signifie que votre charge de travail ne partage jamais les ressources du noyau avec un autre locataire - une distinction essentielle pour tout déploiement soucieux de la sécurité.
Trois questions sur les couches d'infrastructure à poser avant de déployer :
- Votre fournisseur d'hébergement offre-t-il une protection DDoS au niveau du réseau ou avez-vous besoin de superposer un service de nettoyage tiers ?
- Les environnements VPS sont-ils isolés au noyau (KVM/XEN) ou basés sur des conteneurs (OpenVZ) ? L'isolement du noyau empêche certaines classes d'attaques d'accès à l'hôte.
- Le centre de données a-t-il une classification de niveau 3 ou de niveau 4 ? Le niveau 4 nécessite une disponibilité de 99,995% et une tolérance aux pannes complète, ce qui n'est pas le cas.
Obtenir ces réponses avant le déploiement vous évite de reconstruire votre pile de sécurité sur une base compromise.
10 stratégies de sécurité cloud pour les environnements VPS, dédiés et nus
1. Segmentation du réseau et configuration du pare-feu
La segmentation du réseau divise votre infrastructure en zones isolées, de sorte qu'une brèche dans une zone ne peut pas se propager latéralement au reste. Associé à un pare-feu correctement configuré, la segmentation réduit votre rayon de dynamitage à une fraction de ce qu'un réseau non segmenté expose.
sur Linux VPS ou serveur dédié, UFW (pare-feu non compliqué) fournit une interface propre sur iptables :
# Activer UFW
ufw enable
# Deny Deny All Inbound
ufw default deny incoming
ufw default allow outgoing
# autorise SSH sur un port personnalisé (exemple : 2222)
ufw allow 2222/tcp
# Autoriser HTTPS
ufw allow 443/tcp
# Autoriser HTTP
ufw allow 80/tcp
# Vérifier l'état
ufw status verbose
La règle d'entrée par défaut-dénier n'est pas négociable. Chaque port que vous ouvrez est une surface d'attaque. Ouvrez uniquement ce que votre application exige et fermez tout le reste.
Pour les environnements multi-serveurs, utilisez le réseau privé pour acheminer le trafic interne et exposer uniquement les services nécessaires à l'Internet public. Les plans VPS de Atal Networks incluent la mise en réseau IP privée - utilisez-la pour garder la base de données, le cache et le trafic de services internes complètement hors de l'interface publique.
2. Renforcement SSH et contrôle d'accès
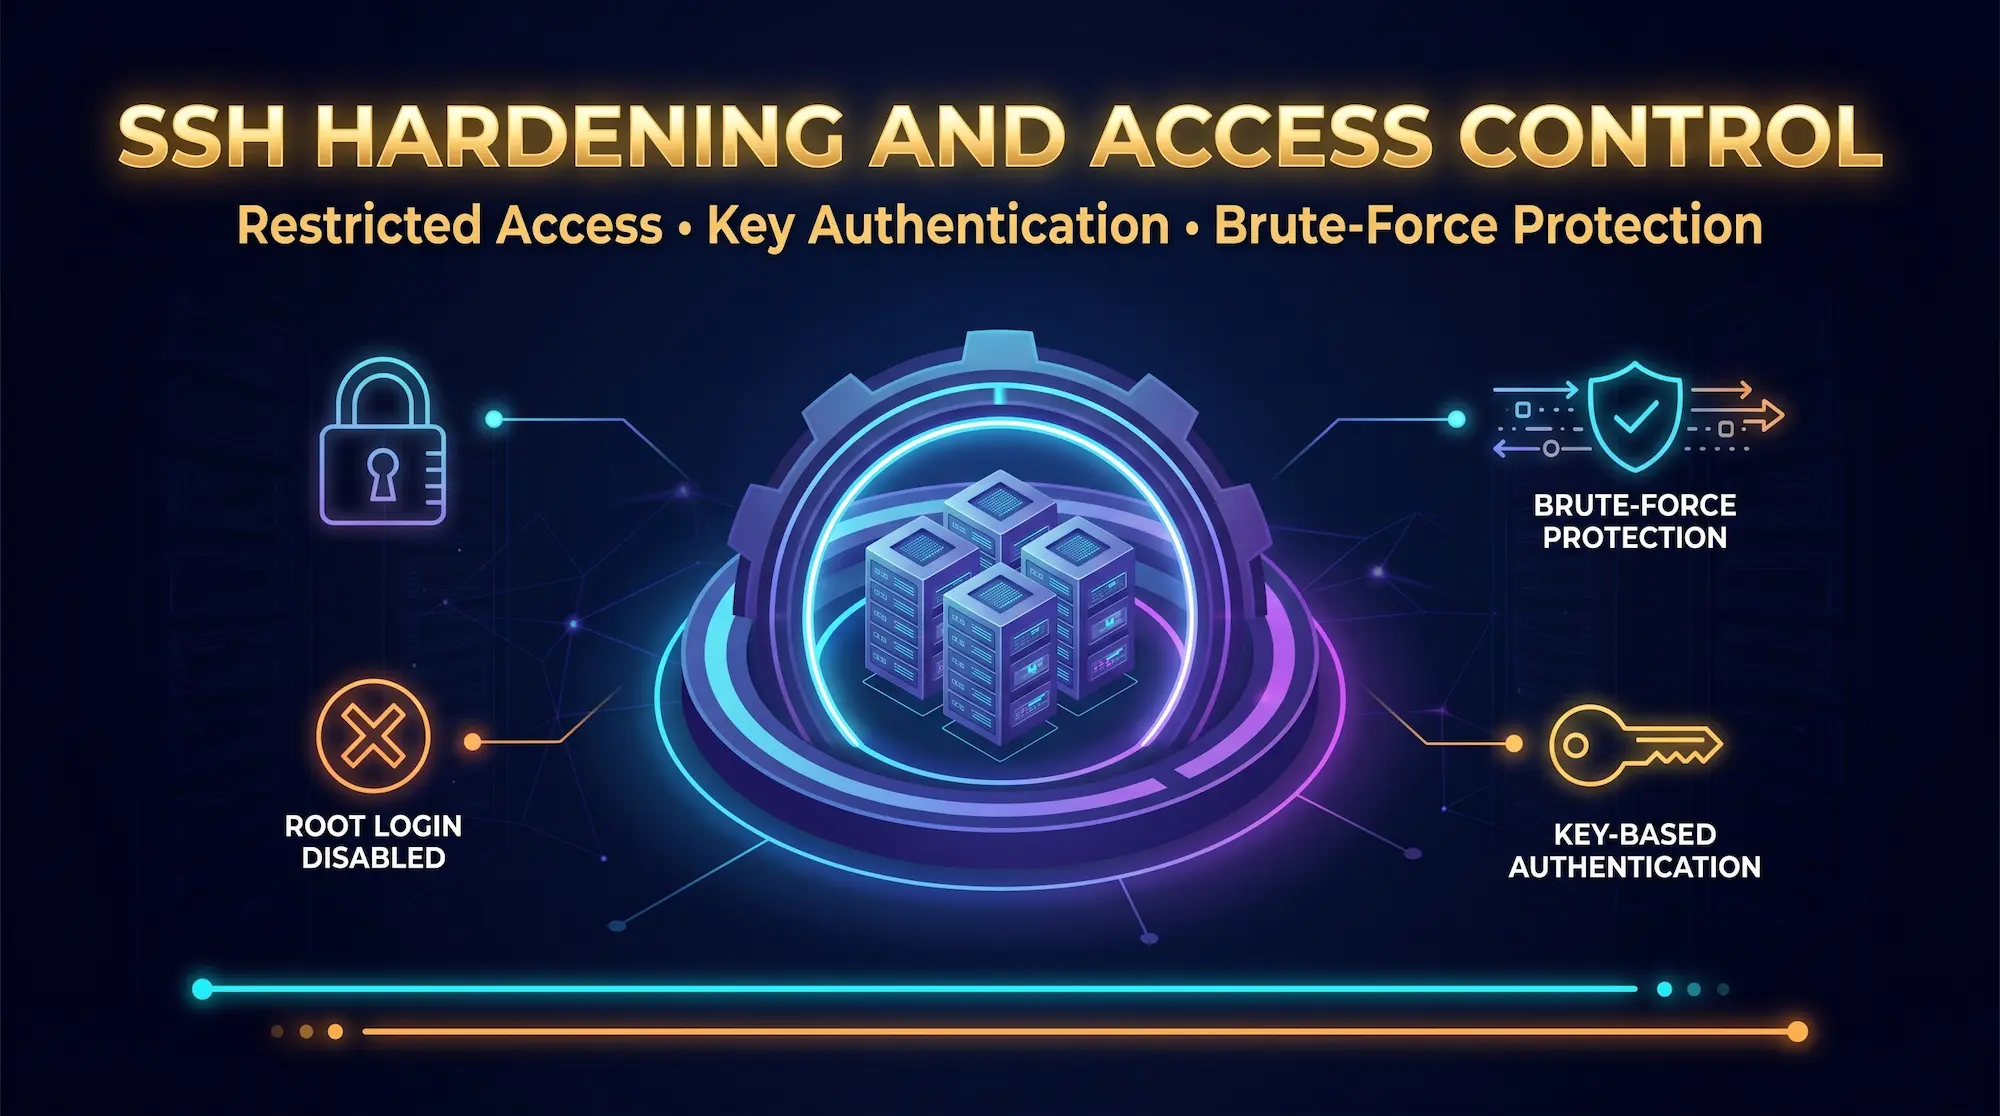
SSH est le principal protocole d'accès à distance pour les serveurs Linux et l'un des plus attaqués. Les robots automatisés analysent l'Internet en continu pour les serveurs avec des configurations SSH par défaut, une connexion racine exposée sur le port 22 avec authentification par mot de passe.
Renforcez SSH en modifiant /etc/ssh/sshd_config:
# Désactiver la connexion racine
autorisationRootConnexion Non
# Désactiver l'authentification par mot de passe (Force clé-basée)
PasswordAuthentication Non
# Modifier le port par défaut
Port 2222
# Limiter les tentatives de connexion
Authentifications max 3
# Désactiver les mots de passe vides
AutoriserEmptyPasswords Non
# restreindre à des utilisateurs spécifiques
AllowUsers Votre nom d'utilisateur
# Définir le délai d'inactivité (secondes)
ClientAliveInterval 300
ClientAliveCountMax 2
Après la modification, redémarrez le service SSH :
systemctl restart sshd
Installez Fail2Ban pour interdire automatiquement les adresses IP dépassant les seuils de connexion défaillants :
apt install fail2ban -y
systemctl enable fail2ban
systemctl start fail2ban
Moniteurs Fail2Ban /var/log/auth.log et applique les interdictions temporaires d'iptables après un nombre de pannes configurables. La prison SSH par défaut interdit une adresse IP après 5 tentatives infructueuses en 10 minutes pendant 10 minutes. Ajustez ces seuils en fonction de votre tolérance au risque.
3. Atténuation DDoS au niveau de l'infrastructure
Une attaque par déni de service distribué inonde votre serveur de trafic jusqu'à ce qu'il ne réponde plus. Les atténuations des couches de logiciels, telles que la limitation des taux, sont efficaces contre les attaques à petite échelle, mais échouent contre les attaques volumétriques mesurées en centaines de Gbit/s.
La protection DDoS au niveau de l'infrastructure fonctionne au niveau de la couche réseau, avant que le trafic n'atteigne votre serveur. BGP Anycast Routing dirige le trafic entrant via des centres de nettoyage qui filtrent les paquets malveillants et transmettent le trafic propre vers votre origine. Cette approche absorbe les attaques volumétriques sans avoir d'impact sur les utilisateurs légitimes.
Notre Hébergement VPS Linux et serveur bare metal Les plans incluent une infrastructure protégée par DDOS au niveau de la couche réseau. Cela signifie que vous bénéficiez d'une capacité de récurage sans payer séparément pour un CDN ou un service de nettoyage tiers.
Au niveau de la couche application, complètez la protection DDoS de l'infrastructure avec :
- limitation des tarifs sur votre serveur Web (nginx limit_req_zone ou Apache mod_ratelimit)
- Filtrage de réputation IP Utilisation de fail2ban ou crowdsec
- Limites de connexion Pour éviter les attaques de style SlowLoris
- Protection contre les inondations via les paramètres du noyau (net.ipv4.tcp_syncookies=1)
4. Cryptage en transit et au repos
Le cryptage en transit protège les données qui se déplacent entre vos utilisateurs et votre serveur. Le chiffrement au repos protège les données stockées sur le disque si le matériel physique est compromis.
En transit : Appliquer TLS 1.3 à tous les services publics. Désactivez TLS 1.0 et 1.1, qui contiennent des vulnérabilités connues. Utilisez Let’s Encrypt pour des certificats de renouvellement automatique gratuits :
apt install certbot python3-certbot-nginx -y
certbot –nginx -d yourdomain.com
Activer le renouvellement automatique :
systemctl enable certbot.timer
systemctl start certbot.timer
Configurez votre bloc de serveurs NGINX pour appliquer des suites de chiffrement solides :
ssl_protocols tlsv1.2 tlsv1.3 ;
ssl_prefer_server_ciphers activé ;
ssl_ciphers ecdhe-ecdsa-aes128-gcm-sha256:ecdhe-rsa-aes128-gcm-sha256 ;
Au repos : Pour les déploiements nus en métal gérant les données sensibles, le cryptage intégral du disque à l'aide de LUKS (Linux Unified Key Setup) chiffre toute la partition. Activez-le pendant l'installation ou l'utilisation du système Configuration des crypts Pour crypter les volumes de données secondaires après l'installation.
L'article 32 du RGPD exige que les organisations traitant les données personnelles de l'UE mettent en œuvre des « mesures techniques appropriées », y compris le cryptage. Le déploiement sur des serveurs dans des centres de données conformes au RGPD, combinés au cryptage TLS et au repos, satisfait cette exigence à la couche d'infrastructure.
5. Renforcement du système d'exploitation et gestion des patchs
Un serveur non corrigé est une invitation ouverte. Les vulnérabilités dans le noyau Linux, OpenSSL et les packages courants sont découvertes régulièrement - le temps entre la divulgation publique et l'exploitation active est mesuré en quelques jours et non en semaines.
Activer les mises à jour de sécurité automatiques sur Ubuntu/Debian :
apt install unattended-upgrades -y
dpkg-reconfigure –priority=faible mise à niveau sans surveillance
Au-delà des correctifs, suivez les directives de resserrement de la référence CIS pour votre système d'exploitation. Les étapes clés comprennent :
- Désactiver les services inutilisés et supprimer les packages inutiles
- Définir des autorisations de fichiers strictes sur les répertoires critiques (/etc/passwd, /etc/ombre)
- Permettre apparmor (Ubuntu par défaut) ou sélichtique (CentOS/RHEL) pour le contrôle d'accès obligatoire
- Désactivez le stockage USB si vous exécutez un serveur sans tête (empêche les vecteurs d'attaque physique)
- Restreindre les binaires suid/sgid avec : Rechercher / -perm /6000 -Type F
Durcissement du noyau via /etc/sysctl.conf Ajoute un autre calque :
# empêche l'usurpation d'adresse IP
net.ipv4.conf.all.rp_filter=1
# Désactiver les redirections ICMP
net.ipv4.conf.all.accept_redirects=0
# Active la protection contre les inondations SYN
net.ipv4.tcp_syncookies=1
# Désactive le transfert IP (sauf s'il s'agit d'un routeur)
net.ipv4.ip_forward=0
Appliquer les modifications avec : sysctl -p
6. Gestion des identités et des accès (IAM)
Les échecs de contrôle d'accès sont la deuxième cause la plus fréquente de violations de cloud, selon le top 10 d'OWASP. Le principe du moindre privilège - accordant aux utilisateurs uniquement l'accès dont ils ont besoin pour leur rôle spécifique - limite les dommages que peut causer un seul compte compromis.
Sur les serveurs Linux :
- Créez des utilisateurs système distincts pour chaque application (jamais exécutez des applications Web en tant que root)
- Restreindre l'accès sudo à des commandes spécifiques en utilisant /etc/sudoers.d/
- Faites pivoter les clés SSH tous les trimestres - traitez les anciennes clés comme des mots de passe expirés
- Auditez les comptes d'utilisateurs actifs et supprimez-les : Dernierlog | grep -v "jamais" Affiche les comptes qui ne se sont jamais connectés
Pour les équipes de gestion serveurs dédiés, Implémentez la gestion des accès centralisés à l'aide d'outils tels que HashiCorp Vault pour le stockage secret ou la téléportation pour un accès SSH avec des pistes d'enregistrement et d'audit de session complète.
7. Détection des intrusions et surveillance de la sécurité
Vous ne pouvez pas vous défendre contre les menaces que vous ne pouvez pas voir. Une pile de surveillance correctement configurée vous offre une visibilité en temps réel sur les tentatives d'authentification, les escalades de privilèges, les modifications de fichiers et les anomalies du réseau.
La pile de surveillance de base pour un serveur Linux :
vérifié — Démon d'audit au niveau du noyau qui enregistre les appels système, l'accès aux fichiers et les modifications de privilèges :
apt install auditd -y
systemctl enable auditd
systemctl start auditd
Ossec ou Wazuh — Détection d'intrusion basée sur l'hôte qui surveille l'intégrité des fichiers, l'analyse des journaux et la détection de rootkit. WAZUH est le fork moderne et entretenu d'OSSEC avec un tableau de bord basé sur le Web.
Journalisation centralisée — Ship s'affiche sur un serveur Syslog distant ou sur SIEM afin que, même si un attaquant supprime les journaux locaux, vous conservez la piste d'audit. Utilisez rsyslog ou filebeat pour expédier vers une destination externe.
Configurez les alertes pour :
- Plusieurs tentatives de connexion SSH ont échoué à partir de la même adresse IP
- Connexions root réussies (devrait être égale à zéro avec PermitRootLogin désactivé)
- Création de nouveaux comptes d'utilisateurs
- Changements à /etc/passwd, /etc/ombre, /etc/sudoers
- Modifications des tâches cron
8. Stratégie de sauvegarde et reprise après sinistre
Backups don’t prevent attacks — they determine your recovery speed. A properly designed backup strategy defines your Recovery Time Objective (RTO, how fast you can restore) and Recovery Point Objective (RPO, how much data you can afford to lose).
Appliquez la règle de sauvegarde 3-2-1 à l'infrastructure cloud :
- 3 copies de vos données
- 2 différents types de supports de stockage
- 1 Copie stockée hors site (région géographique ou fournisseur différente)
Pour les serveurs, cela se traduit par : Sauvegarde locale + instantané du fournisseur + stockage d'objets hors site (par exemple, BackBlaze B2, Wasabi ou un VPS secondaire dans un autre emplacement de centre de données Atal Networks).
Automatisez les sauvegardes de serveurs avec Rsync ou Restic :
Sauvegarde # Restic dans un référentiel distant
restic -r sftp:user@backup-server:/sauvegarde de sauvegarde /var/www /etc /home
# Vérifier l'intégrité de la sauvegarde
restic -r sftp:user@backup-server:/vérifier les sauvegardes
Testez votre processus de restauration tous les trimestres. Une sauvegarde non testée n'est pas une sauvegarde, c'est un espoir.
Notre Plans d'hébergement VPS Prend en charge les calendriers de clichés personnalisés et la réplication hors site. Contactez notre équipe pour configurer la redondance géographique entre les emplacements des centres de données.
9. Conformité et alignement réglementaire
La conformité de la sécurité convertit vos contrôles de sécurité en engagements vérifiables et vérifiables. Pour les entreprises qui traitent les données des clients, la conformité n'est pas facultative, c'est une exigence légale et commerciale.
RGPD (UE): Article 32 requires “appropriate technical and organizational measures” to protect personal data. At the infrastructure level, this means encryption in transit and at rest, access controls, breach detection, and the ability to demonstrate these controls to regulators. Hosting on GDPR-compliant infrastructure — with data centers in GDPR-regulated jurisdictions — satisfies the data residency component.
NIST SP 800-53 : Le catalogue de contrôle de sécurité du National Institute of Standards and Technology s’apparente directement à l’infrastructure cloud. Les familles de contrôle de clé pour la sécurité des serveurs comprennent le contrôle d'accès (AC), la gestion de la configuration (CM), l'audit et la responsabilité (UA) et la protection des systèmes et des communications (SC).
SOC 2 Type II : Pour les entreprises SaaS, la certification SOC 2 Type II nécessite de démontrer que les contrôles de sécurité ont fonctionné efficacement sur une période de temps (généralement 6 à 12 mois). Contrôles au niveau de l'infrastructure - stockage crypté, journalisation des accès, protection DDoS, gestion des modifications - alimentent directement la collecte de preuves SOC 2.
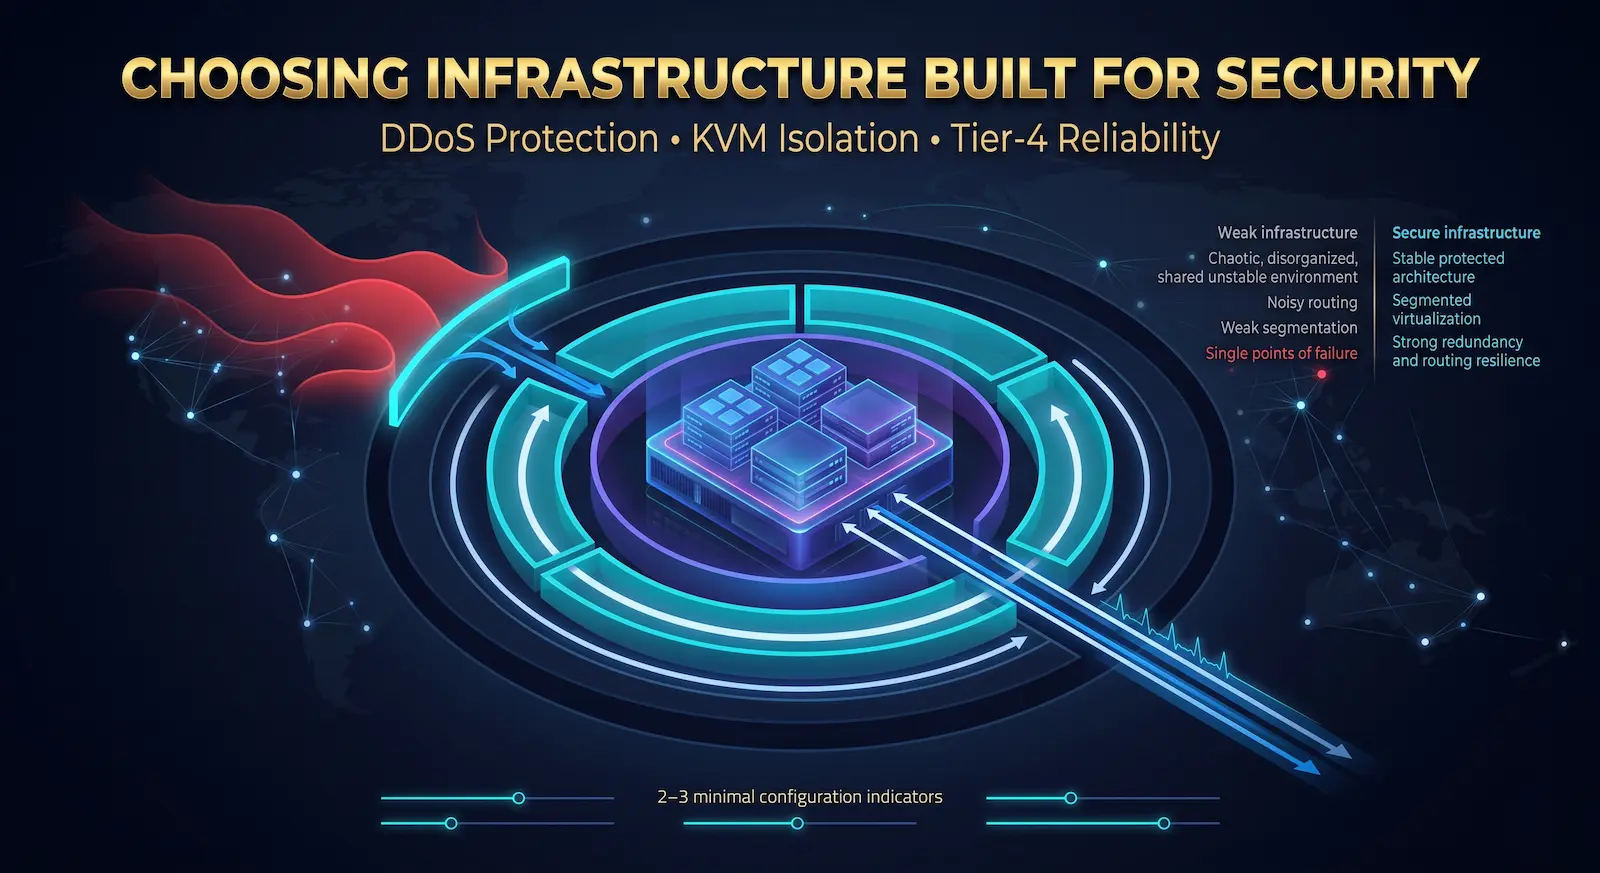
10. Choisir une infrastructure conçue pour la sécurité
Chaque stratégie ci-dessus fonctionne au-dessus de votre infrastructure d'hébergement. Si cette fondation a des lacunes - aucune protection DDoS, des environnements d'hyperviseur partagés, des installations de niveau 1 sans alimentation redondante - vos commandes de couche d'application ne peuvent pas entièrement compenser.
Le bon partenaire d'infrastructure fournit :
- Protection DDoS au niveau du réseau Inclus par défaut, non comme un module complémentaire payant
- Virtualisation basée sur KVM Pour une véritable isolation du noyau entre les locataires sur du matériel partagé
- Centres de données de niveau 3 ou de niveau 4 Avec sécurité physique, puissance redondante et refroidissement
- Accès root complet Ainsi, vous pouvez mettre en œuvre les étapes de durcissement ci-dessus sans restrictions
- Couverture mondiale des centres de données afin que vous puissiez répondre aux exigences de résidence des données
Chez Atal Networks, notre Hébergement VPS, serveurs dédiés, et serveurs bare metal are all built on this foundation — serving 36,000+ clients across 196 countries with 99.99% SLA-backed uptime.
VPS vs serveur dédié vs Bare Metal : comparaison de sécurité
| Dimension de sécurité | VPS (kvm) | Serveur dédié | métal nu |
| Surface d'attaque de l'hyperviseur | Minimal (kvm isolé) | Aucun | Aucun |
| Isolation au niveau du noyau | Oui | Oui | Oui |
| Partage de matériel physique | Oui (hyperviseur) | Non | Non |
| Accès root | Accès complet | Accès complet | Accès complet |
| Custom firewall rules | Oui | Oui | Oui |
| DDoaux au niveau du réseau | niveau fournisseur | niveau fournisseur | niveau fournisseur |
| Conformité à la conformité | PME/Mid-marché | Entreprise | Entreprise / Haute conformité |
| Plafond de performance | ressources allouées | Matériel complet | Matériel complet |
| Coût | Le plus bas | milieu de gamme | Plus élevé |
Bare Metal élimine entièrement la couche de l'hyperviseur, supprimant une classe d'attaques qui ciblent la couche de virtualisation. Pour les charges de travail à haute conformité (financière, de santé, gouvernement), Infrastructure Atal Networks Fournit la ligne de base de sécurité la plus élevée disponible.
Cloud Security Checklist
Appliquez cette liste de contrôle avant de marquer tout serveur prêt à la production :
- Default-Deny Inbound Firewall Rules configurées (UFW/IPtables)
- Connexion racine SSH désactivée ; Authentification par clé appliquée
- Port SSH changé par défaut 22
- fail2ban installé et actif
- Mises à jour de sécurité automatiques activées (Mises à niveau sans surveillance)
- Services et packages inutilisés supprimés
- TLS 1.3 appliqué ; TLS 1.0/1.1 désactivé
- Certificats SSL installés avec un renouvellement automatique configuré
- Détection d'intrusion active (WAZUH/OSSEC ou AuditD)
- Expédition de journaux centralisée configurée
- 3-2-1 Stratégie de sauvegarde mise en œuvre et testée
- Contrôles de conformité documentés (RGPD article 32, NIST, SOC 2 selon le cas)
Questions fréquemment posées
Quelles sont les stratégies de sécurité cloud les plus importantes pour les petites entreprises ?
Pour les petites entreprises, les stratégies les plus importantes sont le durcissement SSH (désactiver la connexion root, appliquer l'authentification par clé), la configuration du pare-feu (inbound entrant par défaut), le correctif automatique du système d'exploitation et les sauvegardes chiffrées. Ces quatre étapes abordent la majorité des vecteurs d'attaque dans le monde réel - force brute, vulnérabilités non corrigées et rançongiciels - sans nécessiter de personnel de sécurité dédié ou d'outils complexes.
Comment sécuriser un serveur VPS contre les pirates ?
Sécurisation d'un VPS StartS à la couche SSH : désactivez la connexion racine, appliquez l'authentification par clé, modifiez le port par défaut et installez Fail2ban. Ajoutez une stratégie de pare-feu par défaut avec UFW, activez les mises à jour de sécurité automatiques et installez WAZUH ou OSSEC pour la détection d'intrusion. Ces étapes prennent moins de deux heures pour mettre en œuvre et bloquer la majorité des attaques automatisées ciblant les instances VPS exposées.
Bare Metal Hosting offre-t-il une meilleure sécurité que les VPS ?
L'hébergement bare metal élimine la couche d'hyperviseur, supprimant une classe d'attaques spécifiques à la virtualisation qui ciblent la limite hôte-invité. Pour les charges de travail qui nécessitent un isolement strict - traitement des données financières, dossiers de santé, applications gouvernementales - Bare Metal fournit une limite de sécurité plus propre. VPS sur les hyperviseurs KVM fournit une isolation extrême pour la plupart des charges de travail professionnelles. Le choix dépend de vos exigences en matière de conformité et de votre modèle de menace, et non que le métal nu soit catégoriquement plus sécurisé.
Comment fonctionne la protection DDoS au niveau du serveur ?
Network-level DDoS protection routes your server’s traffic through scrubbing infrastructure before it reaches your host. BGP Anycast routing directs incoming packets to the nearest scrubbing center, which filters malicious traffic based on packet signatures, rate patterns, and IP reputation. Clean traffic passes through to your server. Atal Networks includes this network-layer scrubbing on all hosting plans — it operates transparently without requiring any configuration on your end.
Quelles normes de conformité s'appliquent aux données hébergées dans le cloud ?
Les normes applicables dépendent de votre type de données et de votre géographie. Le RGPD s'applique à toute entreprise qui traite les données personnelles de l'UE, exigeant un cryptage, des contrôles d'accès et une notification de violation dans les 72 heures. NIST SP 800-53 définit un cadre de contrôle complet utilisé par les agences fédérales américaines et largement adopté dans les contextes d'entreprise. SOC 2 Type II s'applique aux fournisseurs SaaS et aux services cloud stockant les données des clients. HIPAA s'applique aux données de soins de santé. PCI DSS s'applique aux données de carte de paiement. La plupart de ces normes partagent un ensemble d'exigences de base : le chiffrement, le contrôle d'accès, la journalisation et la réponse aux incidents.
À quelle fréquence dois-je auditer la configuration de sécurité de mon serveur ?
Exécutez au minimum un audit de sécurité complet trimestriel – en examinant les ports ouverts, les comptes d'utilisateurs actifs, les packages installés, les règles de pare-feu et les modèles de journaux. Exécutez des audits ciblés après tout changement important : déploiement d'une nouvelle application, hors bord de l'équipe ou mise à jour majeure du système d'exploitation. Utilisez des outils automatisés comme Lynis (Système d'audit Lynis) Pour l'audit de configuration de base entre les revues manuelles. Traitez le score de référence CIS comme votre mesure de référence et suivez-le au fil du temps.
Mon fournisseur d'hébergement peut-il voir les données de mon serveur ?
Un fournisseur d'hébergement de bonne réputation fonctionne sur la couche d'infrastructure - il provisionne, maintient et surveille le matériel et le réseau physiques, et non les données de votre serveur. Avec un accès root complet et un stockage crypté, vos données sont accessibles uniquement à vous. Atal Networks fonctionne sur un modèle d'infrastructure strict : nous gérons le matériel et le réseau ; Vous contrôlez le système d'exploitation, les applications et les données. Notre équipe n'accède pas aux environnements de serveur client sans l'autorisation explicite du titulaire du compte.
Quelle est la différence entre la sécurité du cloud et la sécurité des serveurs ?
La sécurité dans le cloud est la discipline plus large qui couvre la protection des données, la gestion des accès, la conformité et la sécurité dans les environnements cloud. La sécurité des serveurs est la pratique spécifique consistant à renforcer les instances de serveurs individuelles, à configurer des pare-feu, à sécuriser SSH, à corriger les packages de système d'exploitation et à surveiller les intrusions. La sécurité des serveurs est l'un des composants d'une stratégie de sécurité cloud complète. Les autres composants comprennent la sécurité du réseau, la gestion des identités, le chiffrement des données, l'alignement de la conformité et la planification de la réponse aux incidents.
Construisez votre stratégie de sécurité sur la bonne infrastructure
Chaque stratégie ci-dessus produit de meilleurs résultats lorsque l'infrastructure en dessous est construite pour la sécurité. Fondations faibles - réseaux non protégés, matériel partagé sans isolation, centres de données sans contrôles de sécurité physiques - créent des lacunes Aucun outil de couche d'application ne peut complètement combler.
Atal Networks fournit Hébergement VPS, serveurs dédiés, et infrastructure bare metal Avec des réseaux BGP protégés par DDOS, une isolation du noyau KVM, des centres de données de niveau 4 et un accès root complet dans plus de 213 sites dans le monde.
Commencez par une infrastructure construite pour les stratégies ci-dessus. Découvrez nos plans d'hébergement ou Contactez notre équipe Pour une consultation gratuite sur le type de serveur approprié pour vos besoins de sécurité.
