


Beveiligingsstrategieën voor cloud zijn het beleid, de technische controles en de operationele praktijken die cloudgebaseerde infrastructuur beschermen tegen ongeoorloofde toegang, datalekken, DDoS-aanvallen en serviceonderbrekingen. Ze zijn van toepassing op elke laag - van netwerkomtrek en serverconfiguratie tot toegang tot beheer en nalevingsbewaking - in VPS, speciale en blote metalen omgevingen.
De meeste bedrijven richten zich op applicatie-laagbeveiliging en vergeten de infrastructuur eronder. Verkeerd geconfigureerde servers, niet-gepatchte kernels, blootgestelde SSH-poorten en zwakke toegangscontroles zijn goed voor de meeste cloudinbreuken - geen geavanceerde zero-day exploits. IBM's kosten van een datalekrapport 2024 vonden dat de wereldwijde gemiddelde inbreukkosten $4,88 miljoen bereikten, met verkeerde configuratie en gestolen inloggegevens als een van de belangrijkste oorzaken.
Het goede nieuws: de beveiliging van de infrastructuurlaag is volledig binnen uw controle. De onderstaande strategieën dekken elke laag van de stapel, van het netwerk van uw hostingprovider tot het beleid voor toegang tot uw toepassing.
Inhoudsopgave
- Het beveiligingsrisico dat de meeste gidsen overslaan
- 10 cloudbeveiligingsstrategieën voor VPS, toegewijde en blote metalen omgevingen
- VPS versus dedicated server versus bare metal: beveiligingsvergelijking
- Checklist voor cloudbeveiliging
- Veelgestelde vragen
- Bouw uw beveiligingsstrategie op de juiste infrastructuur
Het beveiligingsrisico dat de meeste gidsen overslaan
Generieke cloudbeveiligingsartikelen richten zich bijna volledig op AWS IAM-beleid en Azure-beveiligingsgroepen. Dat laat de meest fundamentele beveiligingsvariabele van allemaal weg: De infrastructuur waarop uw workloads worden uitgevoerd.
De architectuur van uw hostingprovider bepaalt uw beveiligingsvloer. Een server die in een Tier-4-datacenter draait met door DDOS beveiligde BGP-routering, fysiek geïsoleerde hardware en redundante stroom, verschilt fundamenteel van een server in een Tier-1-faciliteit met gedeelde fysieke hardware.
Bij Atal Networks spant onze infrastructuur zich 213+ datacenters in 196 landen, allemaal gebouwd op door DDOS beveiligde BGP-netwerken met geïsoleerde KVM-virtualisatie voor VPS-omgevingen. Dat betekent dat uw werklast nooit kernelbronnen deelt met een andere tenant - een kritisch onderscheid voor elke beveiligingsbewuste implementatie.
Drie infrastructuur-layer-vragen die u moet stellen voordat u wordt geïmplementeerd:
- Biedt uw hostingprovider DDoS-bescherming op netwerkniveau, of moet u een schrobservice van derden in lagen aanbrengen?
- Zijn VPS-omgevingen kernel-geïsoleerd (KVM/XEN) of containergebaseerd (OpenVZ)? Kernelisolatie voorkomt bepaalde klassen van host-escape-aanvallen.
- Heeft het datacenter een Tier-3- of Tier-4-classificatie? Tier-4 vereist 99.995%-uptime en volledige fouttolerantie - Tier-1 niet.
Door deze antwoorden te krijgen voordat u deze implementeert, kunt u uw beveiligingsstack op een gecompromitteerde fundering opnieuw opbouwen.
10 cloudbeveiligingsstrategieën voor VPS, toegewijde en blote metalen omgevingen
1. Netwerksegmentatie en firewallconfiguratie
Netwerksegmentatie verdeelt uw infrastructuur in geïsoleerde zones, zodat een inbreuk in één gebied zich niet lateraal kan verspreiden naar de rest. In combinatie met een goed geconfigureerde firewall vermindert segmentatie uw explosiestraal tot een fractie van wat een niet-gesegmenteerd netwerk blootlegt.
op een Linux VPS of dedicated server, UFW (Uncomplicated Firewall) biedt een schone interface over iptables:
# inschakelen UFW
ufw enable
# standaard weigert alle inkomende
ufw default deny incoming
ufw default allow outgoing
# SSH toestaan op een aangepaste poort (voorbeeld: 2222)
ufw allow 2222/tcp
# HTTPS toestaan
ufw allow 443/tcp
# toestaan HTTP
ufw allow 80/tcp
#-status controleren
ufw status verbose
De default-deny inkomende regel is niet onderhandelbaar. Elke poort die je opent is een aanvalsoppervlak. Open alleen wat uw toepassing vereist en sluit al het andere.
Gebruik voor omgevingen met meerdere servers privénetwerken om intern verkeer te routeren en alleen noodzakelijke services bloot te stellen aan het openbare internet. De VPS-plannen van Atal Networks omvatten privé IP-netwerken - gebruik het om database, cache en intern serviceverkeer volledig van de openbare interface te houden.
2. SSH-verharding en toegangscontrole
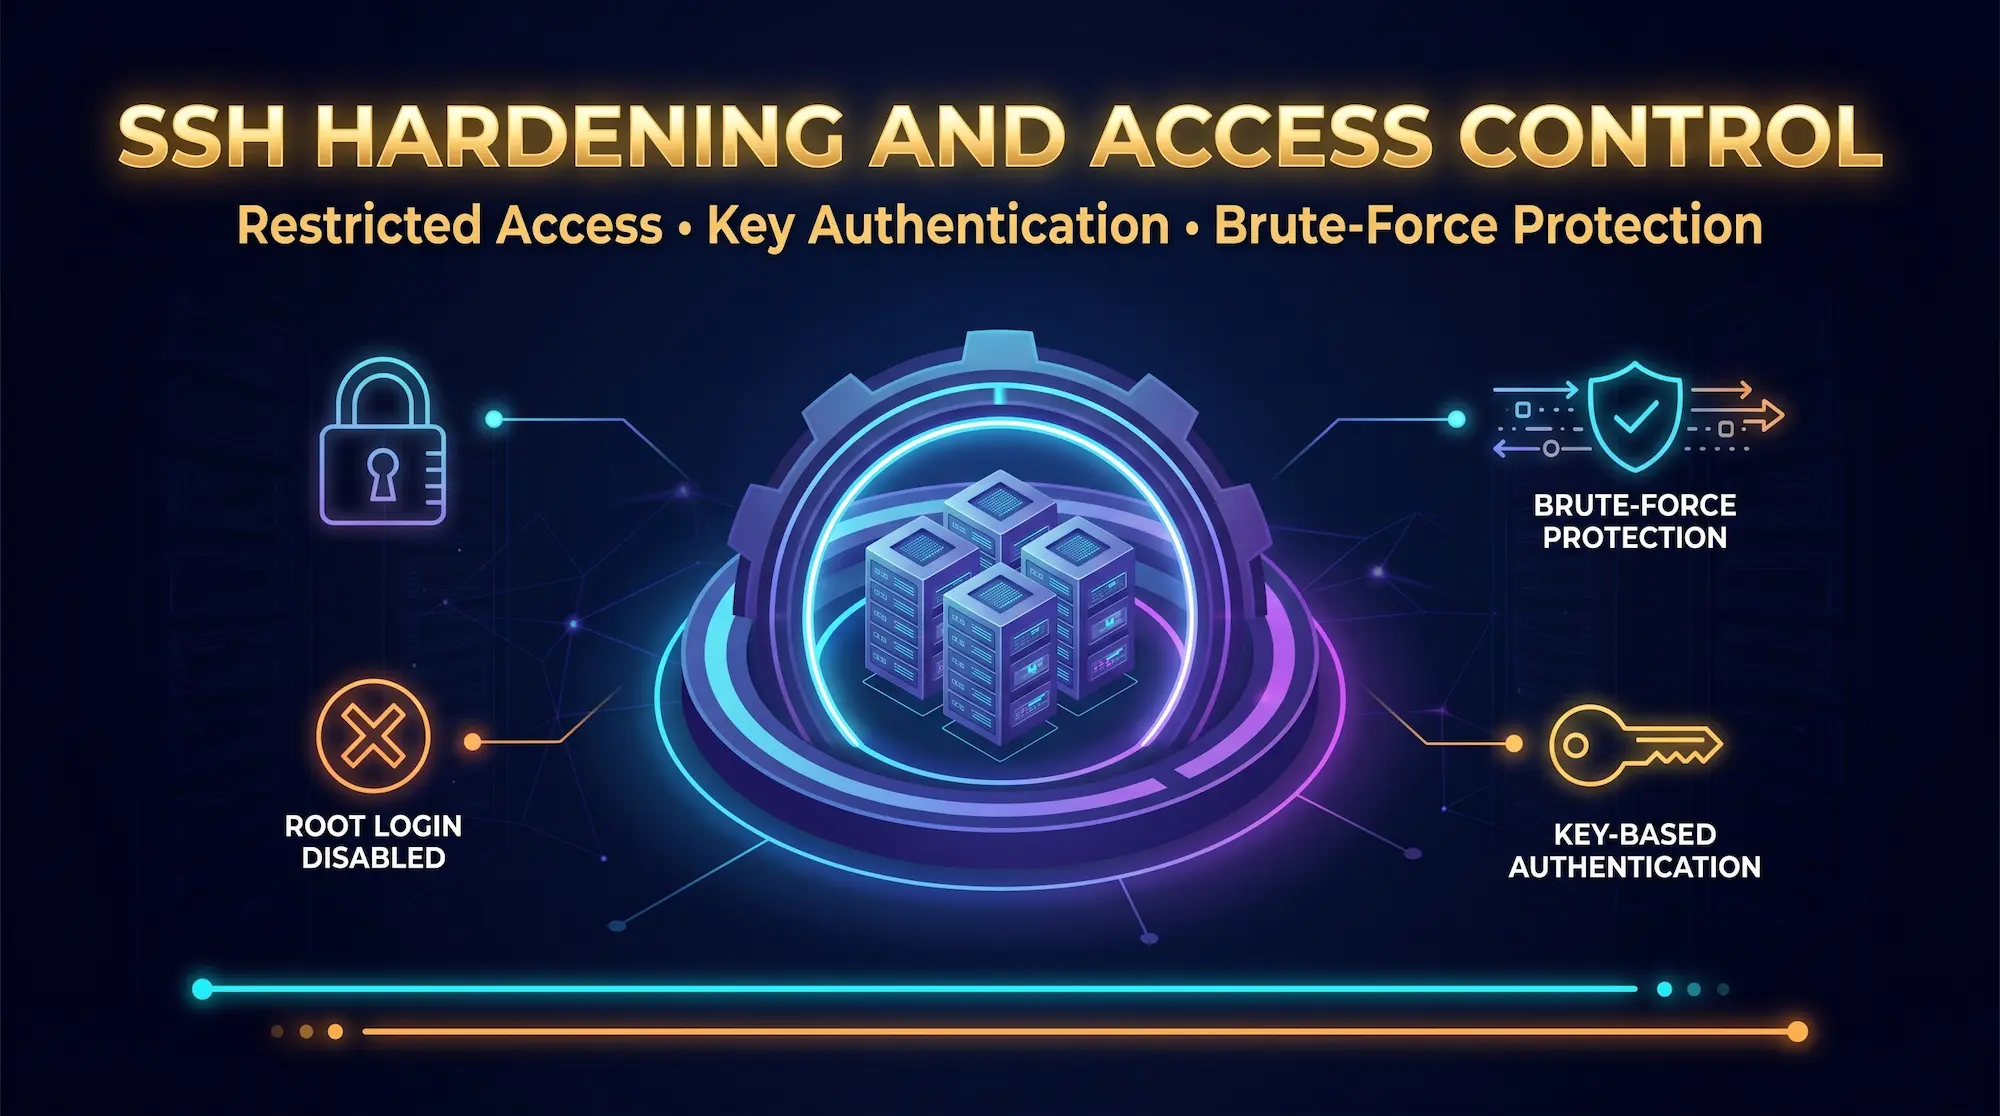
SSH is het primaire protocol voor toegang op afstand voor Linux-servers en ook een van de meest aangevallen. Geautomatiseerde bots scannen het internet continu voor servers met standaard SSH-configuraties - blootgestelde root-login op poort 22 met wachtwoordverificatie.
SSH verharden door te bewerken /etc/ssh/sshd_config:
# root-login uitschakelen
vergunningRootLogin Nee
# Wachtwoordverificatie uitschakelen (force-sleutelgebaseerde auth)
WachtwoordAuthenticatie Nee
# standaardpoort wijzigen
poort 2222
# limiet inlogpogingen
maxauthTries 3
# schakel lege wachtwoorden uit
vergunningEmptyPasswords Nee
# beperken tot specifieke gebruikers
AllowUsers YourUserName
# Stel inactieve time-out in (seconden)
ClientAliveInterval 300
ClientAliveCountMax 2
Start na het bewerken de SSH-service opnieuw:
systemctl restart sshd
Installeer Fail2Ban om automatisch IP's te verbieden die de mislukte inlogdrempels overschrijden:
apt install fail2ban -y
systemctl enable fail2ban
systemctl start fail2ban
Fail2Ban-monitoren /var/log/auth.log en past tijdelijke iptables-verboden toe na configureerbare storingen. De standaard SSH-gevangenis verbiedt een IP-adres na 5 mislukte pogingen binnen 10 minuten gedurende 10 minuten - pas deze drempels aan op basis van uw risicotolerantie.
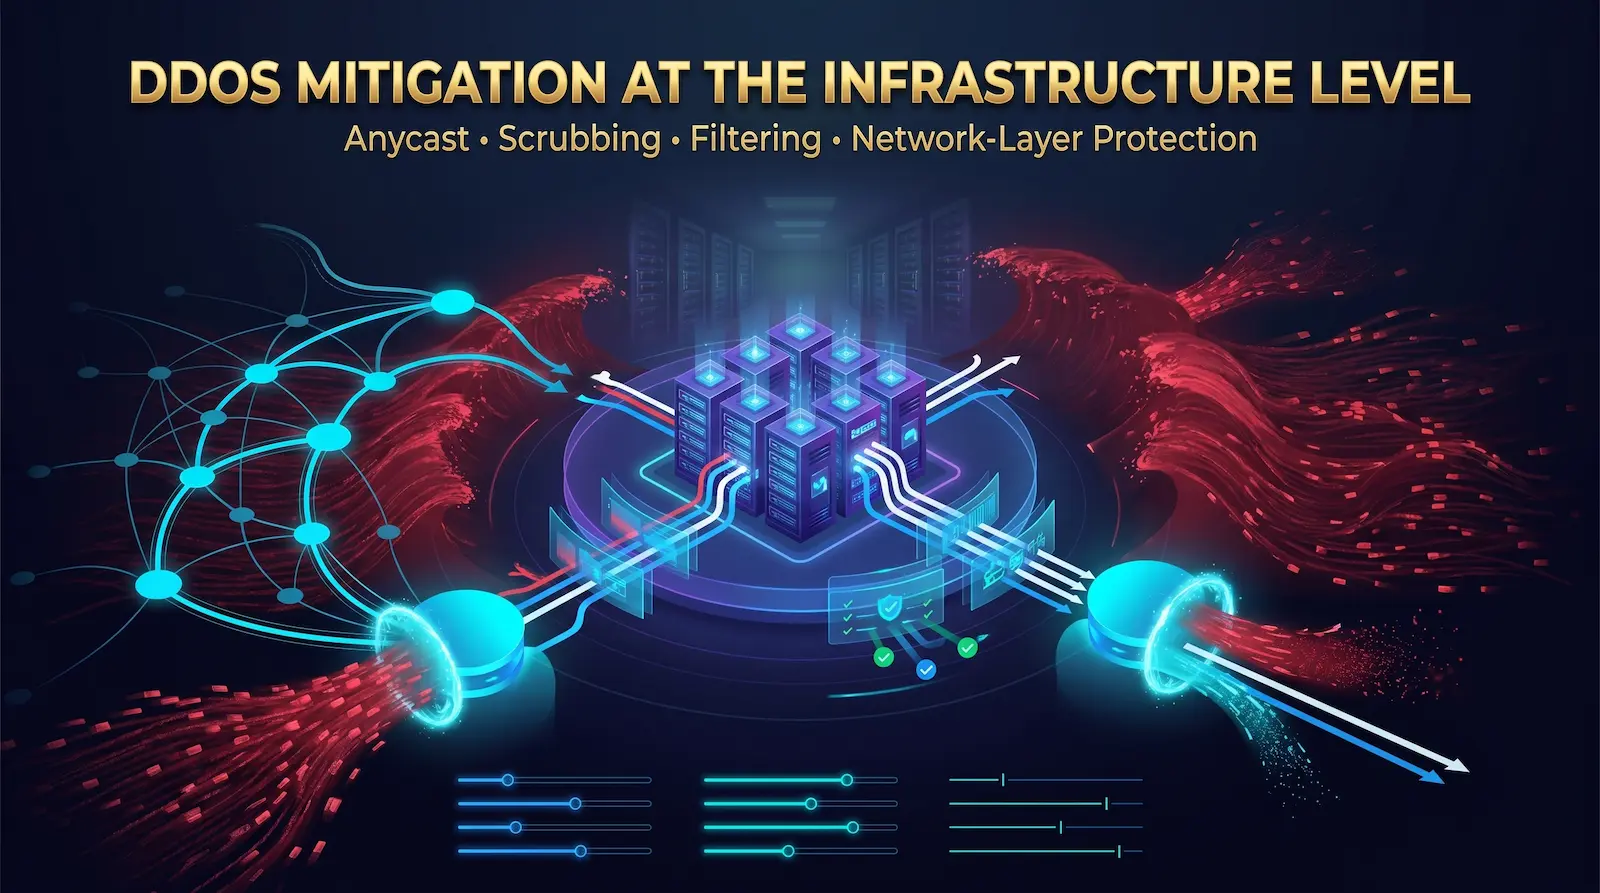
3. DDoS-beperking op infrastructuurniveau
Een gedistribueerde denial of service-aanval overspoelt uw server met verkeer totdat deze niet meer reageert. Software-layer mitigaties zoals rate limiting zijn effectief tegen kleinschalige aanvallen, maar falen tegen volumetrische aanvallen gemeten in honderden Gbps.
DDoS-beveiliging op infrastructuurniveau werkt op de netwerklaag, voordat het verkeer uw server bereikt. BGP Anycast Routing leidt inkomend verkeer door schrobcentra die kwaadaardige pakketten filteren en schoon verkeer naar uw oorsprong doorsturen. Deze benadering absorbeert volumetrische aanvallen zonder de legitieme gebruikers te beïnvloeden.
Onze Linux VPS-hosting en bare metal server Plannen omvatten DDoS-beschermde infrastructuur op de netwerklaag. Dat betekent dat u profiteert van de schrobcapaciteit zonder afzonderlijk te betalen voor een CDN van een derde partij of een schrobservice.
Op de applicatielaag vult u infrastructuur DDoS-bescherming aan met:
- Tariefbegrenzing op uw webserver (nginx limiet_req_zone of Apache mod_ratelimit)
- IP-reputatiefiltering met behulp van fail2ban of crowdsec
- Verbindingslimieten Om aanvallen in Slowloris-stijl te voorkomen
- SYN flood protection via kernelparameters (net.ipv4.tcp_syncookies=1)
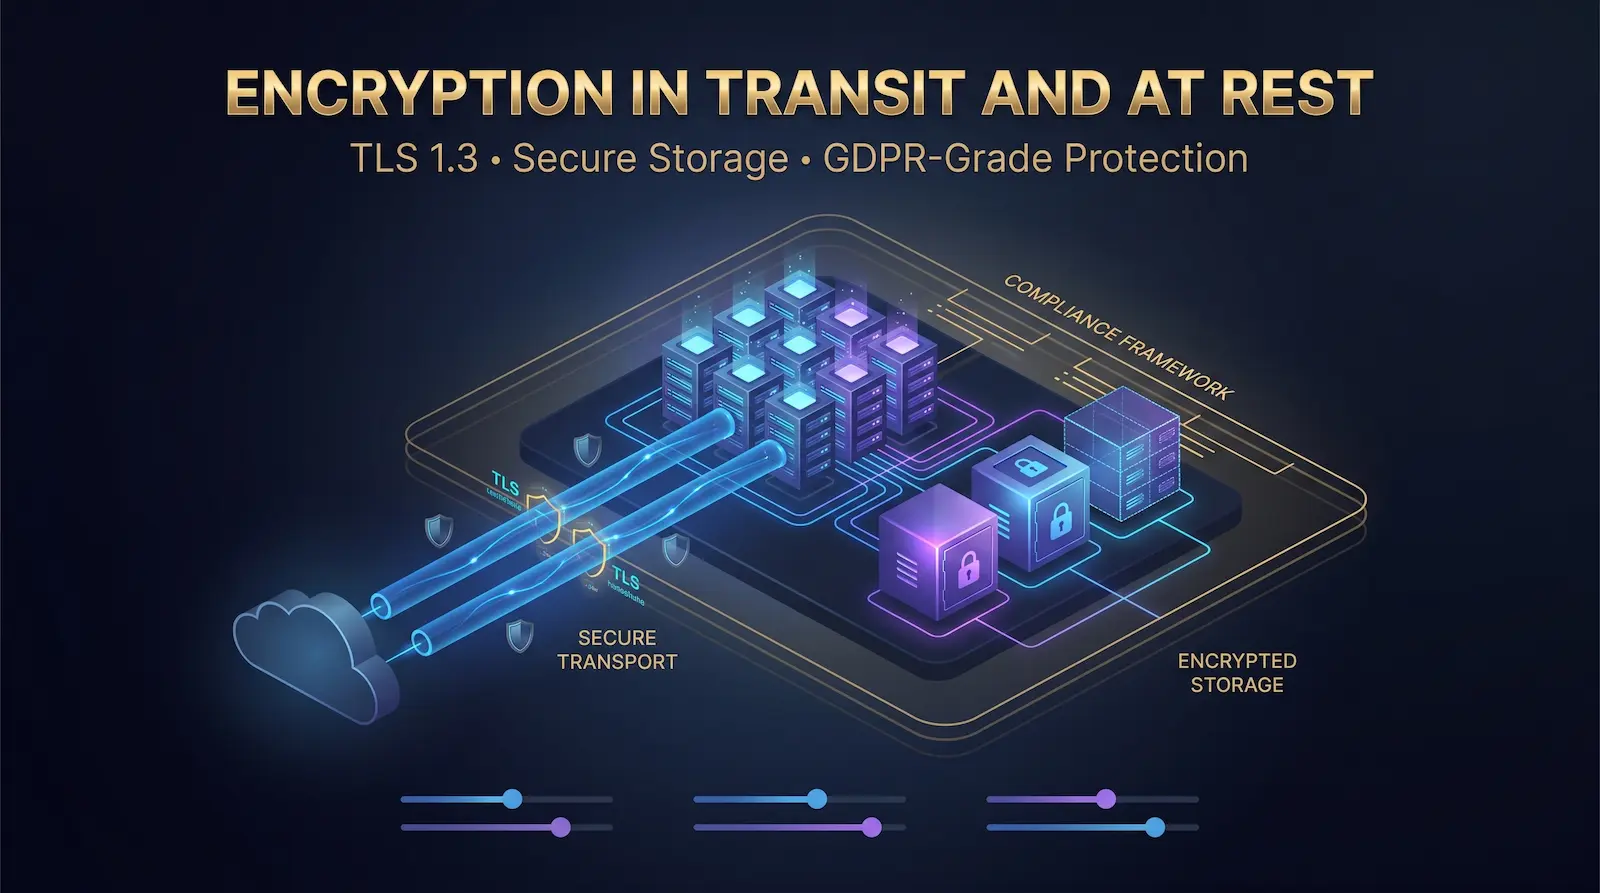
4. Versleuteling in transit en in rust
Versleuteling in Transit beschermt gegevens die tussen uw gebruikers en uw server worden verplaatst. Versleuteling in rust Beschermt gegevens die op schijf zijn opgeslagen als de fysieke hardware wordt gecompromitteerd.
In transit: Dwing TLS 1.3 af op alle openbare diensten. Schakel TLS 1.0 en 1.1 uit, die bekende kwetsbaarheden bevatten. Gebruik Let's Encrypt gratis, automatisch verlengende certificaten:
apt install certbot python3-certbot-nginx -y
certbot –nginx -d yourdomain.com
Automatische verlenging inschakelen:
systemctl enable certbot.timer
systemctl start certbot.timer
Configureer uw Nginx-serverblok om sterke Cipher-suites af te dwingen:
SSL_protocollen TLSV1.2 TLSV1.3;
ssl_prefer_server_ciphers aan;
ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256;
in rust: Voor bare metal-implementaties die gevoelige gegevens verwerken, versleutelt volledige disk encryptie met LUKS (Linux Unified Key Setup) de hele partitie. Schakel het in tijdens de installatie of het gebruik van het besturingssysteem Cryptsetup om secundaire gegevensvolumes na de installatie te versleutelen.
AVG Artikel 32 vereist dat organisaties de persoonsgegevens van de EU verwerken om 'gepaste technische maatregelen' te implementeren, waaronder versleuteling. Implementeren op servers in datacenters die voldoen aan de AVG - gecombineerd met TLS en at-rest-codering - voldoet aan deze vereiste op de infrastructuurlaag.
5. OS-verharding en patchbeheer
Een niet-gepatchte server is een open uitnodiging. Kwetsbaarheden in de Linux-kernel, OpenSSL en gemeenschappelijke pakketten worden regelmatig ontdekt - de tijd tussen openbaarmaking en actieve exploitatie wordt gemeten in dagen, niet in weken.
Schakel automatische beveiligingsupdates in op Ubuntu/Debian:
apt install unattended-upgrades -y
dpkg-reconfigure –prioriteit=lage onbeheerde-upgrades
Volg naast het patchen de richtlijnen voor het verharden van CIS-benchmarks voor uw besturingssysteem. Belangrijke stappen zijn onder meer:
- Schakel ongebruikte services uit en verwijder onnodige pakketten
- Stel strikte bestandsmachtigingen in op kritieke mappen (/etc/passwd, /etc/schaduw)
- In staat stellen Apparmor (Ubuntu standaard) of krijger (Centos/RHEL) voor verplichte toegangscontrole
- Schakel USB-opslag uit als u een headless-server uitvoert (voorkomt fysieke aanvalsvectoren)
- SUID/SGID-binaries beperken met: Zoek / -perm /6000 -type F
pit verharden via /etc/sysctl.conf Voegt nog een laag toe:
# voorkomt IP-spoofing
net.ipv4.conf.all.rp_filter=1
# schakel ICMP-omleidingen uit
net.ipv4.conf.all.accept_redirects=0
# SYN-overstromingsbeveiliging inschakelen
net.ipv4.tcp_syncookies=1
# schakel IP-forwarding uit (tenzij dit een router is)
net.ipv4.ip_forward=0
Wijzigingen toepassen met: sysctl -p
6. Identiteits- en toegangsbeheer (IAM)
Failures van toegangscontrole zijn de op één na meest voorkomende oorzaak van cloudinbreuken, volgens de top 10 van OWASP.
Op Linux-servers:
- Maak afzonderlijke systeemgebruikers voor elke toepassing (voer nooit webapplicaties uit als root)
- Beperk sudo-toegang tot specifieke opdrachten met behulp van /etc/sudoers.d/
- Roteer SSH-sleutels driemaandelijks - behandel oude sleutels als verlopen wachtwoorden
- Controleer actieve gebruikersaccounts en verwijder verouderde accounts: LastLog | grep -v "nooit" Toont accounts die nooit zijn ingelogd
Voor teams die dedicated servers, Implementeer gecentraliseerd toegangsbeheer met behulp van tools zoals HashiCorp Vault voor geheime opslag of teleport voor SSH-toegang met volledige sessie-opname en audittrails.
7. Inbraakdetectie en beveiligingsbewaking
Je kunt je niet verdedigen tegen bedreigingen die je niet kunt zien. Een correct geconfigureerde monitoringstack geeft u realtime inzicht in authenticatiepogingen, privilege-escalaties, bestandswijzigingen en netwerkafwijkingen.
De core monitoring stack voor een Linux-server:
auditor — Audit-daemon op kernelniveau die systeemaanroepen, bestandstoegang en privilegewijzigingen logt:
apt install auditd -y
systemctl enable auditd
systemctl start auditd
Ossec of Wazuh — Hostgebaseerde inbraakdetectie die de integriteit van bestanden, loganalyse en rootkitdetectie bewaakt. Wazuh is de moderne, onderhouden vork van OSSEC met een webgebaseerd dashboard.
Gecentraliseerde logboekregistratie — Verzend logs naar een externe syslog-server of SIEM, zodat zelfs als een aanvaller lokale logboeken verwijdert, u het auditspoor behoudt. Gebruik rsyslog of FileBeat om naar een externe bestemming te verzenden.
Configureer waarschuwingen voor:
- Meerdere mislukte SSH-aanmeldingspogingen vanaf hetzelfde IP-adres
- Succesvolle root-logins (zou nul moeten zijn met vergunningRootLogin uitgeschakeld)
- Nieuw gebruikersaccount maken
- verandert in /etc/passwd, /etc/schaduw, /etc/sudoers
- Cron-taakwijzigingen
8. Back-upstrategie en noodherstel
Backups don’t prevent attacks — they determine your recovery speed. A properly designed backup strategy defines your Recovery Time Objective (RTO, how fast you can restore) and Recovery Point Objective (RPO, how much data you can afford to lose).
Pas de 3-2-1 back-upregel toe op cloudinfrastructuur:
- 3 Kopieën van uw gegevens
- 2 Verschillende soorten opslagmedia
- 1 Kopieer opgeslagen off-site (verschillende geografische regio of provider)
Voor servers vertaalt dit zich naar: Lokale back-up + provider Snapshot + off-site objectopslag (bijv. Backblaze B2, Wasabi of een secundaire VPS in een andere Atal Networks-datacenterlocatie).
Automatiseer serverback-ups met rsync of restric:
# restlic back-up naar een externe repository
restric -r sftp:user@backup-server:/back-ups back-up /var/www /etc /home
# verifieer back-upintegriteit
restric -r sftp:user@backup-server:/back-upcontrole
Test uw herstelproces per kwartaal. Een niet-geteste back-up is geen back-up - het is een hoop.
Onze VPS-hostingplannen Ondersteuning van aangepaste momentopnameschema's en off-site replicatie. Neem contact op met ons team om geografische redundantie te configureren over datacenterlocaties.
9. Naleving en afstemming van de regelgeving
Security Compliance converteert uw beveiligingscontroles in verifieerbare, controleerbare toezeggingen. Voor bedrijven die klantgegevens verwerken, is naleving niet optioneel - het is een wettelijke en commerciële vereiste.
AVG (EU): Article 32 requires “appropriate technical and organizational measures” to protect personal data. At the infrastructure level, this means encryption in transit and at rest, access controls, breach detection, and the ability to demonstrate these controls to regulators. Hosting on GDPR-compliant infrastructure — with data centers in GDPR-regulated jurisdictions — satisfies the data residency component.
NIST SP 800-53: De beveiligingscatalogus van het National Institute of Standards and Technology wordt rechtstreeks naar de cloudinfrastructuur gekoppeld. Belangrijkste controlefamilies voor serverbeveiliging zijn onder meer toegangscontrole (AC), configuratiebeheer (CM), audit en verantwoording (AU) en systeem- en communicatiebeveiliging (SC).
SOC2 Type II: Voor SaaS-bedrijven vereist SOC 2 Type II-certificering om aan te tonen dat beveiligingscontroles gedurende een bepaalde periode (meestal 6-12 maanden) effectief hebben gefunctioneerd. Controls op infrastructuurniveau - gecodeerde opslag, toegangsregistratie, DDoS-beveiliging, wijzigingsbeheer - voer rechtstreeks in SOC 2-bewijsverzameling.
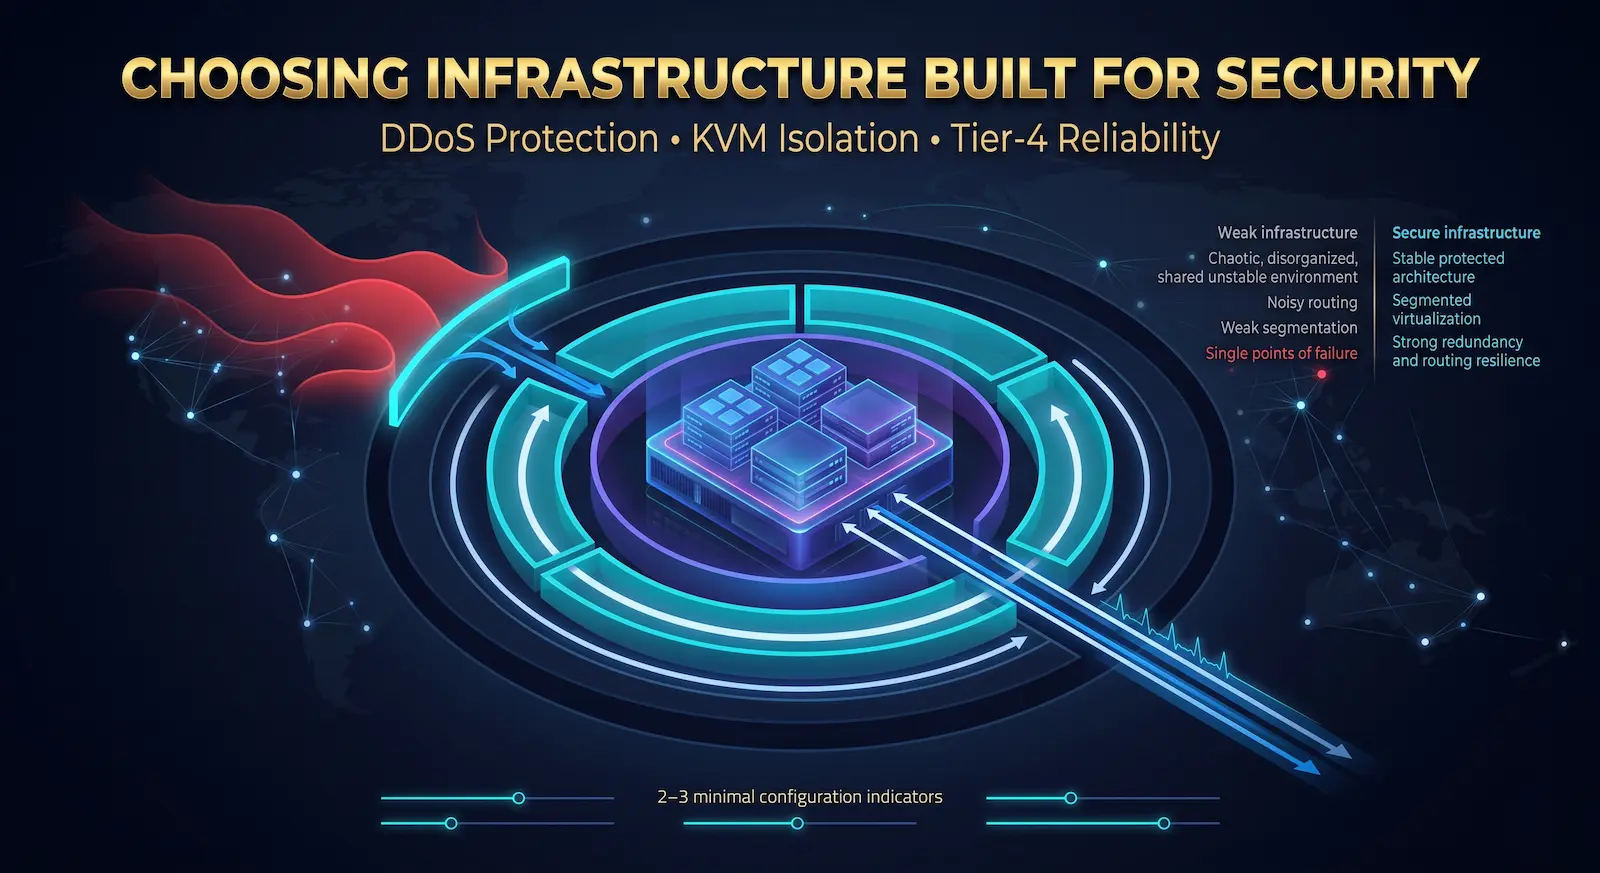
10. Kiezen voor infrastructuur gebouwd voor beveiliging
Elke bovenstaande strategie werkt bovenop uw hostinginfrastructuur. Als die fundering hiaten heeft - geen DDoS-bescherming, gedeelde hypervisoromgevingen, Tier-1-faciliteiten zonder redundante stroom - uw applicatie-laagbesturingselementen kunnen niet volledig worden gecompenseerd.
De juiste infrastructuurpartner biedt:
- DDoS-beveiliging op netwerkniveau Standaard inbegrepen, niet als betaalde add-on
- KVM-gebaseerde virtualisatie Voor echte kernelisolatie tussen huurders op gedeelde hardware
- Tier-3- of Tier-4-datacenters met fysieke beveiliging, redundante kracht en koeling
- Volledige root-toegang Dus u kunt de bovenstaande hardingsstappen zonder beperkingen implementeren
- Wereldwijde dekking voor datacenters zodat u kunt voldoen aan de vereisten voor gegevensverblijfplaats
Bij Atal Networks is onze VPS-hosting, dedicated servers, en bare metal servers zijn allemaal gebouwd op deze stichting - voor meer dan 36.000 klanten in 196 landen met 99.99% SLA-backed uptime.
VPS versus dedicated server versus bare metal: beveiligingsvergelijking
| Veiligheidsdimensie | VPS (KVM) | Dedicated server | blank metaal |
| Hypervisor aanval oppervlak | Minimaal (KVM geïsoleerd) | Geen | Geen |
| Isolatie op kernelniveau | Ja | Ja | Ja |
| Fysieke hardware delen | Ja (hypervisor) | Nee | Nee |
| Toegang tot root | Volledig | Volledig | Volledig |
| Aangepaste firewallregels | Ja | Ja | Ja |
| DDo's op netwerkniveau | Aanbiederniveau | Aanbiederniveau | Aanbiederniveau |
| Compliance geschiktheid | SMB / Mid-Market | Enterprise | Enterprise / hoge compliance |
| Prestatie plafond | Toegewezen bronnen | Volledige hardware | Volledige hardware |
| Kosten | laagst | middenbereik | Hoogst |
Bare Metal elimineert de hypervisorlaag volledig, waardoor een klasse van aanvallen die gericht zijn op de virtualisatielaag wordt verwijderd. voor high-compliance workloads (financieel, gezondheidszorg, overheid), bare metal on Atal Networks’ Infrastructuur Biedt de hoogst beschikbare beveiligingsbasislijn.
Checklist voor cloudbeveiliging
Pas deze checklist toe voordat u een server voor productieklaarheid markeert:
- Default-Deny Inbound Firewall-regels geconfigureerd (UFW/IPTables)
- ssh root login uitgeschakeld; Op sleutels gebaseerde authenticatie afgedwongen
- SSH-poort gewijzigd van standaard 22
- Fail2Ban geïnstalleerd en actief
- Automatische beveiligingsupdates ingeschakeld (Onbeheerde-upgrades)
- Ongebruikte services en pakketten verwijderd
- TLS 1.3 afgedwongen; TLS 1.0/1.1 uitgeschakeld
- SSL-certificaten geïnstalleerd met automatische verlenging geconfigureerd
- Inbraakdetectie actief (Wazuh/Ossec of Auditd)
- Gecentraliseerd logverzending geconfigureerd
- 3-2-1 Backupstrategie geïmplementeerd en getest
- Gedocumenteerde nalevingscontroles (GDPR artikel 32, NIST, SOC 2 indien van toepassing)
Veelgestelde vragen
Wat zijn de belangrijkste cloudbeveiligingsstrategieën voor kleine bedrijven?
Voor kleine bedrijven zijn de strategieën met de hoogste impact SSH-verharding (uitschakelen van root-inloggen, afdwingen op sleutels), firewallconfiguratie (standaardinkomen), automatische OS-patching en gecodeerde back-ups. Deze vier stappen richten zich op de meerderheid van de aanvalsvectoren in de echte wereld - brute kracht, niet-gepatchte kwetsbaarheden en ransomware - zonder dat speciaal beveiligingspersoneel of complexe gereedschappen nodig zijn.
Hoe beveilig ik een VPS-server van hackers?
Een VPS StartS beveiligen op de SSH-laag: schakel root-aanmelding uit, dwing op sleutelgebaseerde verificatie af, wijzig de standaardpoort en installeer fail2ban. Voeg een firewallbeleid voor standaarddeny toe met UFW, schakel automatische beveiligingsupdates in en installeer WAZUH of OSSEC voor inbraakdetectie. Deze stappen duren minder dan twee uur om de meeste geautomatiseerde aanvallen te implementeren en te blokkeren die gericht zijn op blootgestelde VPS-instanties.
Biedt bare metal hosting betere beveiliging dan VPS?
Bare Metal Hosting elimineert de hypervisorlaag en verwijdert een klasse van virtualisatie-specifieke aanvallen die zich richten op de gastheer-gastgrens. Voor workloads die strikte isolatie vereisen - financiële gegevensverwerking, zorgdossiers, overheidstoepassingen - biedt bare metal een schonere beveiligingsgrens. VPS op KVM-hypervisors zorgt voor een sterke isolatie voor de meeste zakelijke workloads. De keuze hangt af van uw nalevingsvereisten en het dreigingsmodel, niet van het feit dat bare metal categorisch veiliger is.
Hoe werkt DDoS-bescherming op serverniveau?
Network-level DDoS protection routes your server’s traffic through scrubbing infrastructure before it reaches your host. BGP Anycast routing directs incoming packets to the nearest scrubbing center, which filters malicious traffic based on packet signatures, rate patterns, and IP reputation. Clean traffic passes through to your server. Atal Networks includes this network-layer scrubbing on all hosting plans — it operates transparently without requiring any configuration on your end.
Welke nalevingsnormen zijn van toepassing op door de cloud gehoste gegevens?
De toepasselijke normen zijn afhankelijk van uw gegevenstype en geografie. GDPR is van toepassing op alle bedrijven die EU-persoonsgegevens verwerken, waarvoor versleuteling, toegangscontroles en inbreukmeldingen binnen 72 uur nodig zijn. NIST SP 800-53 definieert een uitgebreid controleraamwerk dat wordt gebruikt door Amerikaanse federale agentschappen en op grote schaal wordt gebruikt in ondernemingsomgevingen. SOC 2 Type II is van toepassing op SaaS-providers en cloudservices die klantgegevens opslaan. HIPAA is van toepassing op gegevens over de gezondheidszorg. PCI DSS is van toepassing op betaalkaartgegevens. De meeste van deze standaarden delen een kernvereisteset: versleuteling, toegangscontrole, logboekregistratie en respons op incidenten.
Hoe vaak moet ik de beveiligingsconfiguratie van mijn server controleren?
Voer minimaal driemaandelijks een volledige beveiligingsaudit uit: het beoordelen van open poorten, actieve gebruikersaccounts, geïnstalleerde pakketten, firewallregels en logpatronen. Voer gerichte audits uit na een belangrijke wijziging: nieuwe applicatie-implementatie, teamlid offboarding of grote OS-update. Gebruik geautomatiseerde tools zoals Lynis (Lynis-auditsysteem) Voor baseline configuratie-audits tussen handmatige beoordelingen. Behandel de CIS-benchmarkscore als uw basislijnstatistiek en volg deze in de loop van de tijd.
Kan mijn hostingprovider mijn servergegevens zien?
Een gerenommeerde hostingprovider opereert op de infrastructuurlaag - ze bieden, onderhouden en bewaken de fysieke hardware en het netwerk, niet de gegevens binnen uw server. Met volledige root-toegang en versleutelde opslag zijn uw gegevens alleen voor u toegankelijk. Atal Networks werkt volgens een strikt infrastructuur-servicemodel: wij beheren de hardware en het netwerk; U beheert het besturingssysteem, de applicaties en de gegevens. Ons team heeft geen toegang tot klantserveromgevingen zonder expliciete toestemming van de accounthouder.
Wat is het verschil tussen cloudbeveiliging en serverbeveiliging?
Cloudbeveiliging is de bredere discipline die betrekking heeft op gegevensbescherming, toegangsbeheer, naleving en beveiliging in cloudomgevingen. Serverbeveiliging is de specifieke praktijk van het verharden van individuele serverinstanties: het configureren van firewalls, het beveiligen van SSH, het patchen van OS-pakketten en het monitoren van indringers. Serverbeveiliging is een onderdeel van een complete cloudbeveiligingsstrategie. De andere componenten zijn onder meer netwerkbeveiliging, identiteitsbeheer, gegevensversleuteling, naleving van naleving en planning van incidentrespons.
Bouw uw beveiligingsstrategie op de juiste infrastructuur
Elke bovenstaande strategie levert betere resultaten op wanneer de infrastructuur eronder is gebouwd voor veiligheid. Zwakke fundamenten - onbeschermde netwerken, gedeelde hardware zonder isolatie, datacenters zonder fysieke beveiligingscontroles - Creëer hiaten Geen enkele applicatie-layer-tool kan volledig worden gesloten.
Atal Networks biedt VPS-hosting, dedicated servers, en bare metal-infrastructuur Met DDOS-beschermde BGP-netwerken, KVM-kernelisolatie, Tier-4-datacenters en volledige root-toegang over meer dan 213 locaties wereldwijd.
Begin met infrastructuur die is gebouwd voor de bovenstaande strategieën. Ontdek onze hostingplannen of Neem contact op met ons team Voor een gratis consult over het juiste servertype voor uw beveiligingsvereisten.