 콘텐츠로 건너뛰기



클라우드 보안 전략 무단 액세스, 데이터 침해, DDoS 공격 및 서비스 중단으로부터 클라우드 기반 인프라를 보호하는 정책, 기술 제어 및 운영 방식입니다. VPS, 전용 및 베어 메탈 환경에서 네트워크 경계 및 서버 구성에서 액세스 관리 및 규정 준수 모니터링에 이르기까지 모든 계층에 적용됩니다.
대부분의 기업은 애플리케이션 계층 보안에 중점을 두고 있으며 그 아래의 인프라를 잊어버립니다. 잘못 구성된 서버, 패치되지 않은 커널, 노출된 SSH 포트 및 취약한 액세스 제어는 정교한 제로 데이 익스플로잇이 아닌 대부분의 클라우드 침해를 차지합니다. IBM의 데이터 침해 보고서 2024년 비용에 따르면 전 세계 평균 침해 비용이 $4.88백만에 도달했으며 잘못된 구성 및 도난된 자격 증명이 가장 큰 원인으로 순위를 매겼습니다.
좋은 소식: 인프라 계층 보안은 완전히 사용자가 통제할 수 있습니다. 아래의 전략은 호스팅 제공업체의 네트워크부터 애플리케이션 액세스 정책에 이르기까지 스택의 모든 계층을 다룹니다.
목차
대부분의 가이드가 건너뛰는 보안 위험
일반 클라우드 보안 문서는 거의 전적으로 AWS IAM 정책 및 Azure 보안 그룹에 중점을 둡니다. 가장 기본적인 보안 변수는 다음과 같습니다. 워크로드가 실행되는 인프라입니다.
호스팅 제공업체의 아키텍처는 보안 수준을 설정합니다. DDoS로 보호되는 BGP 라우팅, 물리적으로 격리된 하드웨어, 중복 전력이 있는 Tier-4 데이터 센터에서 실행되는 서버는 물리적 하드웨어가 공유되는 Tier-1 시설의 서버와 근본적으로 다릅니다.
Atal Networks에서는 인프라가 196개국에 걸쳐 213개 이상의 데이터 센터, 모두 VPS 환경을 위한 격리된 KVM 가상화를 사용하여 DDoS로 보호된 BGP 네트워크를 기반으로 합니다. 즉, 워크로드는 다른 테넌트와 커널 리소스를 공유하지 않습니다. 이는 보안에 민감한 배포의 중요한 차이점입니다.
배포하기 전에 물어봐야 할 세 가지 인프라 계층 질문:
- 호스팅 공급자가 네트워크 수준의 DDoS 보호를 제공합니까, 아니면 타사 스크러빙 서비스를 계층화해야 합니까?
- VPS 환경은 KVM/XEN 또는 컨테이너 기반(OpenVZ)입니까? 커널 격리는 호스트 이스케이프 공격의 특정 클래스를 방지합니다.
- 데이터 센터에 Tier-3 또는 Tier-4 분류가 있습니까? Tier-4에는 99.995% 가동 시간과 전체 내결함성이 필요합니다.
배포하기 전에 이러한 답변을 얻으면 손상된 기반에서 보안 스택을 재구축할 수 없습니다.
VPS, 전용 및 베어메탈 환경을 위한 10가지 클라우드 보안 전략
1. 네트워크 세분화 및 방화벽 구성
네트워크 세분화는 인프라를 격리된 영역으로 구분하여 한 영역의 침해가 나머지 영역으로 측면으로 확산될 수 없도록 합니다. 적절하게 구성된 방화벽과 쌍을 이루는 분할은 분사 반경을 세분화되지 않은 네트워크가 노출하는 것의 일부로 줄입니다.
리눅스에서 VPS 또는 전용 서버, UFW(Complicated Firewall)는 iptables를 통해 깨끗한 인터페이스를 제공합니다.
# UFW를 활성화합니다
ufw enable
# 기본값 모든 인바운드 거부
ufw default deny incoming
ufw default allow outgoing
# 사용자 지정 포트에서 SSH 허용(예: 2222)
ufw allow 2222/tcp
# https
ufw allow 443/tcp
# HTTP 허용
ufw allow 80/tcp
# 상태 확인
ufw status verbose
기본 거부 인바운드 규칙은 협상할 수 없습니다. 여는 모든 포트는 공격 표면입니다. 애플리케이션이 필요로 하는 것만 열고 다른 모든 것을 닫습니다.
다중 서버 환경의 경우 사설 네트워킹을 사용하여 내부 트래픽을 라우팅하고 필요한 서비스만 공용 인터넷에 노출시킵니다. Atal Networks의 VPS 계획에는 프라이빗 IP 네트워킹이 포함됩니다. 데이터베이스, 캐시 및 내부 서비스 트래픽을 공용 인터페이스에서 완전히 유지하는 데 사용합니다.
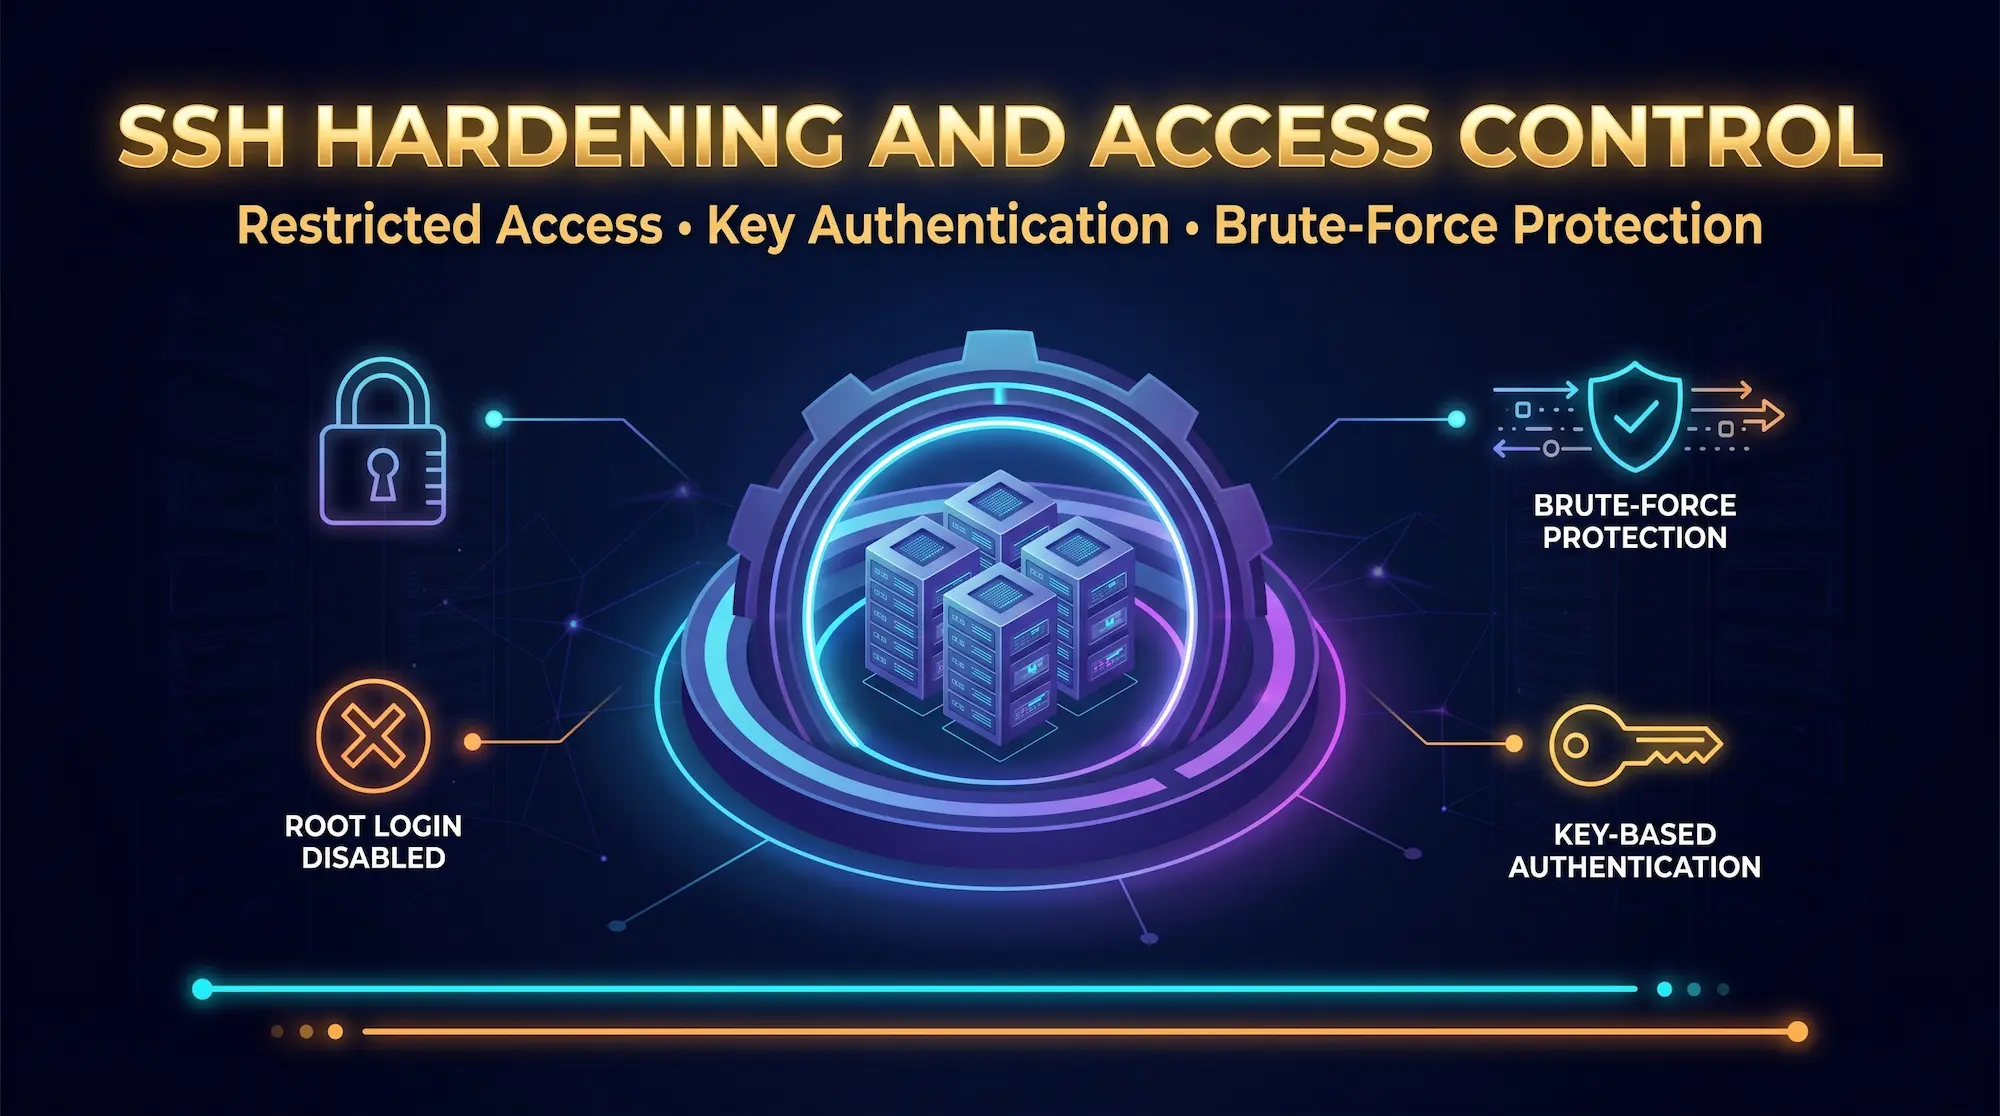
2. SSH 강화 및 액세스 제어
SSH는 Linux 서버를 위한 기본 원격 액세스 프로토콜이며 가장 공격받는 것 중 하나입니다. 자동화된 봇은 기본 SSH 구성이 있는 서버에 대해 인터넷을 지속적으로 검색합니다. 비밀번호 인증을 사용하여 포트 22에서 루트 로그인이 노출되었습니다.
편집하여 SSH를 강화하십시오 /etc/ssh/sshd_config:
# 루트 로그인을 비활성화합니다
PermitRootLogin 아니요
# 비밀번호 인증 비활성화(강제 키 기반 인증)
비밀번호 인증 번호
# 기본 포트 변경
포트 2222
# 로그인 시도 제한
maxAuthtries 3
# 빈 암호를 비활성화합니다
permitEmptyPasswords 아니요
# 특정 사용자에 제한
AllowUsers YourUserName
# 유휴 시간 초과 설정(초)
ClientAliveInterval 300
ClientAliveCountMax 2
편집 후 ssh 서비스를 다시 시작하십시오.
systemctl restart sshd
실패한 로그인 임계값을 초과하는 IP를 자동으로 차단하려면 fail2ban을 설치합니다.
apt install fail2ban -y
systemctl enable fail2ban
systemctl start fail2ban
Fail2Ban 모니터 /var/log/auth.log 구성 가능한 실패 카운트 후에 임시 iptables 금지를 적용합니다. 기본 SSH 감옥은 10분 동안 10분 이내에 5번의 시도가 실패한 후 IP를 금지합니다. 위험 허용 범위에 따라 이 임계값을 조정합니다.
3. 인프라 수준에서 DDoS 완화
분산된 서비스 거부 공격은 서버가 응답하지 않을 때까지 트래픽을 플러시합니다. 속도 제한과 같은 소프트웨어 계층 완화는 소규모 공격에는 효과적이지만 수백 Gbps로 측정된 체적 공격에는 실패합니다.
인프라 수준의 DDoS 보호는 트래픽이 서버에 도달하기 전에 네트워크 계층에서 작동합니다. BGP Anycast 라우팅은 악성 패킷을 필터링하고 깨끗한 트래픽을 Origin으로 전달하는 스크러빙 센터를 통해 들어오는 트래픽을 안내합니다. 이 접근 방식은 합법적인 사용자에게 영향을 미치지 않으면서 체적 공격을 흡수합니다.
당사의 Linux VPS 호스팅 및 베어메탈 서버 계획에는 네트워크 계층의 DDoS로 보호된 인프라가 포함됩니다. 즉, 타사 CDN 또는 스크러빙 서비스에 대해 별도로 비용을 지불하지 않고 스크러빙 용량을 얻을 수 있습니다.
애플리케이션 계층에서 다음을 통해 인프라 DDoS 보호를 보완합니다.
- 속도 제한 귀하의 웹 서버에서 (nginx LIMIT_REQ_ZONE 또는 아파치 mod_ratelimit)
- IP 평판 필터링 Fail2Ban 또는 CrowdSec 사용
- 연결 제한 SlowLoris 스타일의 공격을 방지하기 위해
- Syn 홍수 보호 커널 매개변수를 통해(net.ipv4.tcp_syncookies=1)
4. 전송 및 정지 시 암호화
전송 중인 암호화는 사용자와 서버 간에 이동하는 데이터를 보호합니다. 유휴 상태의 암호화는 물리적 하드웨어가 손상된 경우 디스크에 저장된 데이터를 보호합니다.
운송 중: 모든 공개 서비스에 대해 TLS 1.3을 시행합니다. 알려진 취약점을 포함하는 TLS 1.0 및 1.1을 비활성화합니다. 무료 자동 갱신 인증서를 사용하여 Let's Encrypt를 사용하십시오.
apt install certbot python3-certbot-nginx -y
certbot –nginx -d yourdomain.com
자동 갱신 활성화:
systemctl enable certbot.timer
systemctl start certbot.timer
강력한 암호 제품군을 적용하도록 Nginx 서버 블록을 구성합니다.
SSL_프로토콜 TLSv1.2 TLSv1.3;
ssl_prefer_server_ciphers 켜짐;
SSL_CIPHERS ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256;
쉬는 중: 민감한 데이터를 처리하는 베어메탈 배포의 경우 LUKS(Linux Unified Key Setup)를 사용하여 전체 디스크 암호화를 사용하여 전체 파티션을 암호화합니다. OS 설치 또는 사용 중에 활성화하십시오 암호 설정 설치 후 보조 데이터 볼륨을 암호화합니다.
GDPR 32조는 EU 개인 데이터를 처리하는 조직이 암호화를 포함한 "적절한 기술 조치"를 구현하도록 요구합니다. TLS 및 휴지 암호화와 결합된 GDPR 호환 데이터 센터의 서버에 배포하면 인프라 계층에서 이 요구 사항을 충족합니다.
5. OS 경화 및 패치 관리
패치되지 않은 서버는 열려 있는 초대입니다. Linux 커널, OpenSSL 및 일반 패키지의 취약점이 정기적으로 발견됩니다.
Ubuntu/Debian에서 자동 보안 업데이트 사용:
apt install unattended-upgrades -y
dpkg-reconfigure –priority=낮은 무인 업그레이드
패치 외에도 OS에 대한 CIS 벤치마크 강화 지침을 따르십시오. 주요 단계는 다음과 같습니다.
- 사용하지 않는 서비스를 비활성화하고 불필요한 패키지를 제거하십시오
- 중요한 디렉토리에 대한 엄격한 파일 권한 설정(/etc/passwd, /etc/shadow)
- 활성화 어플래머 (우분투 기본값) 또는 셀리눅스 (CentOS/RHEL) 필수 액세스 제어
- 헤드리스 서버를 실행하는 경우 USB 저장소 비활성화(물리적 공격 벡터 방지)
- 다음을 사용하여 SUID/SGID 바이너리를 제한합니다. / -perm /6000 -Type F를 찾습니다
를 통해 커널 경화 /etc/sysctl.conf 다른 레이어를 추가합니다.
# IP 스푸핑 방지
net.ipv4.conf.all.rp_filter=1
# ICMP 리디렉션 비활성화
net.ipv4.conf.all.accept_redirects=0
# SYN 플러드 보호를 활성화합니다
net.ipv4.tcp_syncookies=1
# IP 전달 비활성화(라우터가 아닌 경우)
net.ipv4.ip_forward=0
변경 사항 적용: sysctl -p
6. ID 및 액세스 관리(IAM)
OWASP의 상위 10개에 따르면 액세스 제어 실패는 클라우드 침해의 두 번째로 흔한 원인입니다. 사용자에게 특정 역할에 필요한 액세스 권한만 부여하는 최소 권한의 원칙은 손상된 단일 계정이 발생할 수 있는 손상을 제한합니다.
리눅스 서버에서:
- 각 응용 프로그램에 대해 별도의 시스템 사용자를 만듭니다(웹 응용 프로그램을 루트로 실행하지 않음).
- 를 사용하여 특정 명령에 대한 sudo 액세스를 제한합니다 /etc/sudoers.d/
- 분기별로 SSH 키 회전 — 이전 키를 만료된 암호와 같이 취급
- 활성 사용자 계정을 감사하고 오래된 계정을 제거합니다. 마지막 로그 | grep -v "절대" 로그인한 적이 없는 계정을 표시합니다
관리하는 팀의 경우 전용 서버, 전체 세션 기록 및 감사 추적이 포함된 SSH 액세스를 위해 Secret Storage용 HashiCorp Vault 또는 텔레포트와 같은 도구를 사용하여 중앙 집중식 액세스 관리를 구현합니다.
7. 침입 탐지 및 보안 모니터링
볼 수 없는 위협에 대해 방어할 수 없습니다. 적절하게 구성된 모니터링 스택을 사용하면 인증 시도, 권한 에스컬레이션, 파일 변경 및 네트워크 이상에 대한 실시간 가시성을 제공합니다.
Linux 서버의 핵심 모니터링 스택:
감사 — 시스템 호출, 파일 액세스 및 권한 변경을 기록하는 커널 수준 감사 데몬:
apt install auditd -y
systemctl enable auditd
systemctl start auditd
Ossec 또는 Wazuh — 파일 무결성, 로그 분석 및 루트킷 감지를 모니터링하는 호스트 기반 침입 감지. Wazuh는 웹 기반 대시보드가 있는 현대적이고 유지 관리되는 OSSEC의 포크입니다.
중앙 집중식 로깅 — 공격자가 로컬 로그를 삭제하더라도 감사 추적을 유지할 수 있도록 원격 Syslog 서버 또는 SIEM에 로그를 배송합니다. rsyslog 또는 filebeat를 사용하여 외부 대상으로 배송합니다.
다음에 대한 경고 구성:
- 동일한 IP에서 여러 번 실패한 SSH 로그인 시도
- 성공적인 루트 로그인
- 새 사용자 계정 생성
- 로 변경합니다 /etc/passwd, /etc/shadow, /etc/sudoers
- 크론 작업 수정
8. 백업 전략 및 재해 복구
Backups don’t prevent attacks — they determine your recovery speed. A properly designed backup strategy defines your Recovery Time Objective (RTO, how fast you can restore) and Recovery Point Objective (RPO, how much data you can afford to lose).
클라우드 인프라에 3-2-1 백업 규칙을 적용합니다.
- 3 데이터 사본
- 2 다양한 저장 매체 유형
- 1 저장된 오프사이트 복사(다른 지역 또는 공급자)
서버의 경우 다음으로 변환됩니다. 로컬 백업 + 공급자 스냅샷 + 오프사이트 개체 스토리지(예: Backblaze B2, Wasabi 또는 다른 Atal Networks 데이터 센터 위치의 보조 VPS).
rsync 또는 restic을 사용하여 서버 백업 자동화:
# 원격 저장소에 RESTIC 백업
restic -r sftp:user@backup-server:/backups 백업 /var/www /etc /home
# 백업 무결성 확인
restic -r sftp:user@backup-server:/backups check
분기별로 복원 프로세스를 테스트합니다. 테스트되지 않은 백업은 백업이 아니라 희망입니다.
당사의 VPS 호스팅 계획 사용자 지정 스냅샷 일정 및 오프사이트 복제를 지원합니다. 데이터 센터 위치에서 지리적 중복성을 구성하려면 당사 팀에 문의하십시오.
9. 규정 준수 및 규정 조정
보안 규정 준수는 보안 제어를 검증 가능하고 감사할 수 있는 약속으로 변환합니다. 고객 데이터를 처리하는 기업의 경우 규정 준수는 선택 사항이 아니라 법적 및 상업적 요구 사항입니다.
GDPR(EU): Article 32 requires “appropriate technical and organizational measures” to protect personal data. At the infrastructure level, this means encryption in transit and at rest, access controls, breach detection, and the ability to demonstrate these controls to regulators. Hosting on GDPR-compliant infrastructure — with data centers in GDPR-regulated jurisdictions — satisfies the data residency component.
NIST SP 800-53: 국립 표준 기술 연구소의 보안 제어 카탈로그는 클라우드 인프라에 직접 매핑됩니다. 서버 보안을 위한 주요 제어 제품군에는 AC(Access Control), CM(Configuration Management), 감사 및 책임(AU), 시스템 및 통신 보호(SC)가 포함됩니다.
SOC 2 유형 II: SaaS 기업의 경우 SOC 2 Type II 인증은 보안 제어가 일정 기간(일반적으로 6-12개월)에 걸쳐 효과적으로 작동했음을 입증해야 합니다. 인프라 수준의 제어 - 암호화된 스토리지, 액세스 로깅, DDoS 보호, 변경 관리 - SOC 2 Evidence Collection에 직접 제공합니다.
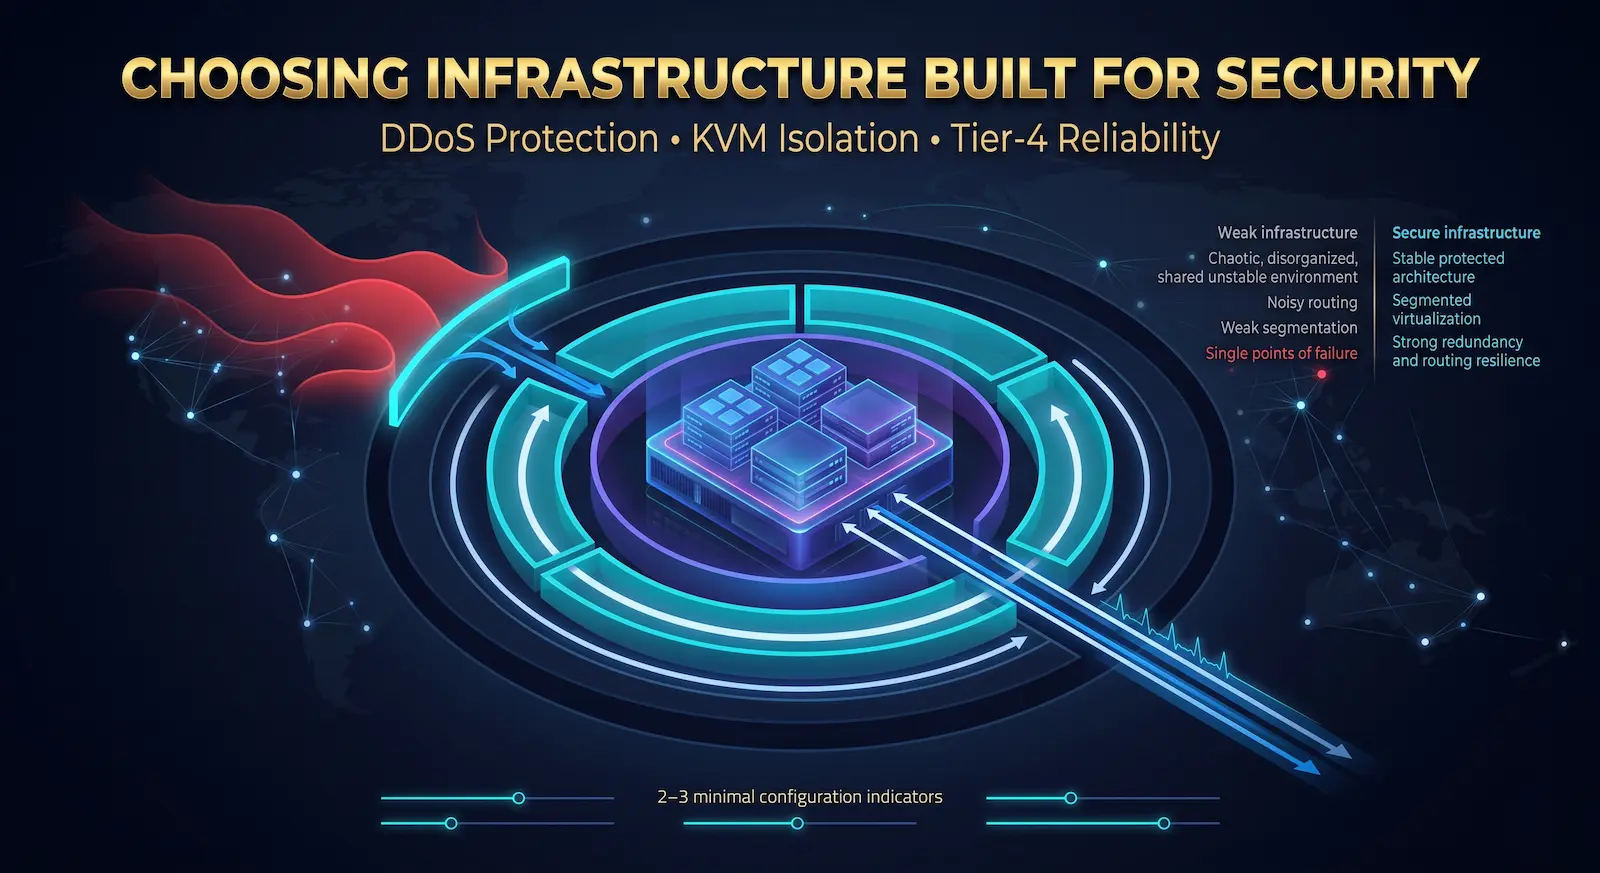
10. 보안을 위해 구축된 인프라 선택
위의 모든 전략은 호스팅 인프라에서 작동합니다. DDoS 보호, 공유 하이퍼바이저 환경, 중복 전원이 없는 Tier-1 시설 등의 공백이 있는 경우 애플리케이션 계층 제어가 완전히 보상할 수 없습니다.
적절한 인프라 파트너는 다음을 제공합니다.
- 네트워크 수준의 DDoS 보호 유료 추가 기능이 아닌 기본적으로 포함됩니다
- KVM 기반 가상화 공유 하드웨어의 테넌트 간의 진정한 커널 격리를 위해
- Tier-3 또는 Tier-4 데이터 센터 물리적 보안, 중복 전원 및 냉각 기능
- 전체 루트 액세스 따라서 위의 경화 단계를 제한 없이 구현할 수 있습니다.
- 글로벌 데이터 센터 적용 범위 따라서 데이터 거주 요건을 충족할 수 있습니다
Atal Networks에서 우리의 VPS 호스팅, 전용 서버, 그리고 베어메탈 서버 99.99% SLA 지원 가동 시간으로 196개국에서 36,000명 이상의 고객에게 서비스를 제공합니다.
VPS 대 전용 서버 대 베어 메탈: 보안 비교
| 보안 차원 | VPS(KVM) | 전용 서버 | 베어 메탈 |
| 하이퍼바이저 공격 표면 | 최소 (KVM 절연) | 없음 | 없음 |
| 커널 수준 격리 | 예 | 예 | 예 |
| 물리적 하드웨어 공유 | 예(하이퍼바이저) | 없음 | 없음 |
| 루트 액세스 | 완전한 | 완전한 | 완전한 |
| 사용자 정의 방화벽 규칙 | 예 | 예 | 예 |
| 네트워크 수준 DDoS | 공급자 수준 | 공급자 수준 | 공급자 수준 |
| 규정 준수 적합성 | SMB / 중형 시장 | 엔터프라이즈 | 엔터프라이즈/고준수 |
| 성능 상한선 | 할당된 리소스 | 전체 하드웨어 | 전체 하드웨어 |
| 비용 | 최저 | 중급 | 제일 높은 |
베어 메탈은 하이퍼바이저 계층을 완전히 제거하여 가상화 계층을 대상으로 하는 공격 클래스를 제거합니다. 규정 준수 작업량(재정, 의료, 정부)의 경우 베어 메탈 Atal Networks' 인프라 사용 가능한 가장 높은 보안 기준을 제공합니다.
클라우드 보안 체크리스트
서버 프로덕션 준비를 표시하기 전에 이 체크리스트를 적용합니다.
- 기본-DENY 인바운드 방화벽 규칙 구성(UFW/iPtables)
- ssh 루트 로그인이 비활성화되었습니다. 키 기반 인증 적용
- 기본값 22에서 SSH 포트가 변경되었습니다
- fail2ban이 설치되고 활성 상태입니다
- 자동 보안 업데이트 사용(무인 업그레이드)
- 사용하지 않는 서비스 및 패키지가 제거되었습니다
- TLS 1.3 시행 TLS 1.0/1.1 비활성화
- 자동 갱신이 구성된 SSL 인증서
- 침입 감지 활성(WAZUH/OSSEC 또는 AUDITD)
- 중앙 집중식 로그 배송이 구성되었습니다
- 3-2-1 백업 전략 구현 및 테스트
- 문서화된 규정 준수 통제(해당되는 경우 GDPR 32조, NIST, SOC 2)
자주 묻는 질문
중소기업을 위한 가장 중요한 클라우드 보안 전략은 무엇입니까?
소규모 비즈니스의 경우 가장 큰 영향을 미치는 전략은 SSH 강화(루트 로그인 사용 안 함, 키 기반 인증 적용), 방화벽 구성(기본 거부 인바운드), 자동 OS 패치 및 암호화된 백업입니다. 이 4단계는 전담 보안 직원이나 복잡한 도구 없이 무차별 대입, 패치되지 않은 취약점 및 랜섬웨어와 같은 실제 공격 벡터의 대부분을 다룹니다.
해커로부터 VPS 서버를 어떻게 보호합니까?
SSH 계층에서 VPS StartS 보호: 루트 로그인을 비활성화하고, 키 기반 인증을 시행하고, 기본 포트를 변경하고, Fail2Ban을 설치합니다. UFW에 기본 거부 방화벽 정책을 추가하고, 자동 보안 업데이트를 사용하고, 침입 탐지를 위해 WAZUH 또는 OSSEC를 설치합니다. 이러한 단계는 노출된 VPS 인스턴스를 대상으로 하는 대부분의 자동화된 공격을 구현하고 차단하는 데 2시간 미만이 걸립니다.
베어메탈 호스팅이 VPS보다 더 나은 보안을 제공합니까?
베어 메탈 호스팅은 하이퍼바이저 계층을 제거하여 호스트-게스트 경계를 대상으로 하는 가상화 관련 공격 클래스를 제거합니다. 금융 데이터 처리, 의료 기록, 정부 응용 프로그램 등 엄격한 격리가 필요한 워크로드의 경우 베어메탈은 더 깨끗한 보안 경계를 제공합니다. KVM 하이퍼바이저의 VPS는 대부분의 비즈니스 워크로드에 대한 강력한 격리를 제공합니다. 선택은 베어 메탈이 더 안전하다는 것이 아니라 규정 준수 요구 사항 및 위협 모델에 따라 다릅니다.
서버 수준에서 DDoS 보호는 어떻게 작동합니까?
Network-level DDoS protection routes your server’s traffic through scrubbing infrastructure before it reaches your host. BGP Anycast routing directs incoming packets to the nearest scrubbing center, which filters malicious traffic based on packet signatures, rate patterns, and IP reputation. Clean traffic passes through to your server. Atal Networks includes this network-layer scrubbing on all hosting plans — it operates transparently without requiring any configuration on your end.
클라우드 호스팅 데이터에 적용되는 규정 준수 표준은 무엇입니까?
해당 표준은 데이터 유형 및 지리에 따라 다릅니다. GDPR은 EU 개인 데이터를 처리하는 모든 비즈니스에 적용되며 72시간 이내에 암호화, 액세스 제어 및 위반 통지를 요구합니다. NIST SP 800-53은 미국 연방 기관에서 사용하고 기업 환경에서 널리 채택되는 포괄적인 제어 프레임워크를 정의합니다. SOC 2 Type II는 SaaS 공급자 및 고객 데이터를 저장하는 클라우드 서비스에 적용됩니다. HIPAA는 의료 데이터에 적용됩니다. PCI DSS는 결제 카드 데이터에 적용됩니다. 이러한 표준의 대부분은 암호화, 액세스 제어, 로깅 및 인시던트 응답과 같은 핵심 요구 사항 집합을 공유합니다.
서버의 보안 구성을 얼마나 자주 감사해야 합니까?
열린 포트, 활성 사용자 계정, 설치된 패키지, 방화벽 규칙 및 로그 패턴을 검토하는 등 최소한 분기별로 전체 보안 감사를 실행합니다. 새로운 애플리케이션 배포, 팀 구성원 오프보드 또는 주요 OS 업데이트와 같은 중요한 변경 후 대상 감사를 실행합니다. Lynis(Lynis 감사 시스템) 수동 검토 간의 기본 구성 감사를 위해. CIS 벤치마크 점수를 기준 지표로 취급하고 시간 경과에 따른 추적.
내 호스팅 공급자가 내 서버 데이터를 볼 수 있습니까?
평판이 좋은 호스팅 공급자는 인프라 계층에서 운영됩니다. 서버 내부의 데이터가 아닌 물리적 하드웨어와 네트워크를 프로비저닝, 유지 관리 및 모니터링합니다. 전체 루트 액세스 및 암호화된 스토리지를 사용하면 데이터에 액세스할 수 있습니다. Atal Networks는 엄격한 인프라 서비스 모델에서 운영됩니다. 우리는 하드웨어와 네트워크를 관리합니다. OS, 애플리케이션 및 데이터를 제어합니다. 우리 팀은 계정 소유자의 명시적인 승인 없이 고객 서버 환경에 액세스하지 않습니다.
클라우드 보안과 서버 보안의 차이점은 무엇입니까?
클라우드 보안은 클라우드 환경 전반에 걸쳐 데이터 보호, 액세스 관리, 규정 준수 및 보안을 포함하는 광범위한 분야입니다. 서버 보안은 방화벽 구성, SSH 보안, OS 패키지 패치, 침입 모니터링 등 개별 서버 인스턴스를 강화하는 구체적인 관행입니다. 서버 보안은 완전한 클라우드 보안 전략의 한 구성 요소입니다. 다른 구성 요소에는 네트워크 보안, ID 관리, 데이터 암호화, 규정 준수 및 사고 대응 계획이 포함됩니다.
적절한 인프라에서 보안 전략을 구축하십시오
위의 모든 전략은 보안 아래의 인프라가 보안을 위해 구축될 때 더 나은 결과를 낳습니다. 보호되지 않은 네트워크, 격리가 없는 공유 하드웨어, 물리적 보안 제어가 없는 데이터 센터 등의 약한 기반 — 애플리케이션 계층 도구가 완전히 닫힐 수 없는 격차 생성.
Atal Networks는 VPS 호스팅, 전용 서버, 그리고 베어메탈 인프라 DDoS로 보호되는 BGP 네트워크, KVM 커널 격리, Tier-4 데이터 센터 및 전 세계 213개 이상의 위치에서 전체 루트 액세스를 제공합니다.
위의 전략을 위해 구축된 인프라에서 시작하십시오. 호스팅 계획을 살펴보십시오 또는 저희 팀에 문의하십시오 귀하의 보안 요구 사항에 적합한 서버 유형에 대한 무료 상담을 제공합니다.
