 تخطي إلى المحتوى



استراتيجيات أمان السحابة هي السياسات والضوابط الفنية والممارسات التشغيلية التي تحمي البنية التحتية المستندة إلى السحابة من الوصول غير المصرح به وانتهاكات البيانات وهجمات DDoS واضطرابات الخدمة. يتم تطبيقها في كل طبقة - من محيط الشبكة وتكوين الخادم إلى إدارة الوصول ومراقبة الامتثال - عبر VPS والبيئات المعدنية المخصصة والعارية.
تركز معظم الشركات على أمان طبقة التطبيق وتنسى البنية التحتية الموجودة تحتها. الخوادم التي تم تكوينها بشكل خاطئ ، والنواة غير المصححة ، ومنافذ SSH المكشوفة ، وعناصر التحكم في الوصول الضعيفة تمثل غالبية الانتهاكات السحابية - وليست مآثر متطورة ليوم الصفر. وجدت تكلفة IBM لتقرير خرق البيانات لعام 2024 أن متوسط تكلفة الاختراق العالمي وصل إلى 1TP4.88 مليون ، مع التكوين الخاطئ وترتيب بيانات الاعتماد المسروقة من بين الأسباب الجذرية الرئيسية.
الخبر السار: أمان طبقة البنية التحتية تحت سيطرتك بالكامل. تغطي الاستراتيجيات أدناه كل طبقة من المكدس ، بدءًا من شبكة مزود الاستضافة وحتى سياسات الوصول إلى التطبيق.
جدول المحتويات
المخاطر الأمنية معظم المرشدين يتخطون
تركز مقالات أمان السحابة العامة بالكامل تقريبًا على سياسات AWS IAM ومجموعات أمان Azure. هذا يستبعد المتغير الأمني الأساسي على الإطلاق: البنية التحتية التي تعمل بها أعباء العمل الخاصة بك.
تحدد بنية مزود الاستضافة أرضية الأمان الخاصة بك. يختلف الخادم الذي يعمل في مركز بيانات Tier-4 مع توجيه BGP المحمي من DDoS والأجهزة المعزولة ماديًا والطاقة الزائدة اختلافًا جوهريًا عن خادم في منشأة من المستوى 1 مزودة بأجهزة مادية مشتركة.
في Atal Networks ، تمتد بنيتنا التحتية أكثر من 213 مركز بيانات في 196 دولة، كلها مبنية على شبكات BGP المحمية من DDOS مع ظاهرية KVM المعزولة لبيئات VPS. هذا يعني أن عبء العمل الخاص بك لا يشارك أبدًا موارد kernel مع مستأجر آخر - وهو تمييز حاسم لأي نشر واعٍ بالأمان.
ثلاثة أسئلة لطبقة البنية التحتية يجب طرحها قبل النشر:
- هل يوفر مزود الاستضافة حماية DDoS على مستوى الشبكة ، أم أنك بحاجة إلى وضع طبقة خدمة تنظيف تابعة لجهة خارجية؟
- هل بيئات VPS معزولة بالنواة (kvm / xen) أم قائمة على الحاوية (OpenVZ)؟ يمنع عزل النواة فئات معينة من هجمات الهروب من المضيف.
- هل يحمل مركز البيانات تصنيفًا من المستوى 3 أو المستوى 4؟ يتطلب Tier-4 وقت تشغيل 99.9951TP3 وتحمل الخطأ الكامل - لا يتطلب Tier-1.
إن الحصول على هذه الإجابات قبل النشر يوفر عليك من إعادة بناء مكدس الأمان الخاص بك على أساس مخترق.
10 استراتيجيات أمان سحابي لـ VPS والبيئات المعدنية المخصصة والعارية
1. تجزئة الشبكة وتكوين جدار الحماية
يقسم تجزئة الشبكة البنية التحتية الخاصة بك إلى مناطق معزولة بحيث لا يمكن أن ينتشر الاختراق في منطقة واحدة بشكل جانبي إلى البقية. مقترنة بجدار حماية تم تكوينه بشكل صحيح ، يقلل التجزئة من نصف قطر الانفجار إلى جزء مما تكشفه شبكة غير مقسمة.
على لينكس VPS أو خادم مخصص، UFW (جدار الحماية غير المعقد) يوفر واجهة نظيفة عبر iptables:
# تمكين UFW
ufw enable
# افتراضي رفض الكل الواردة
ufw default deny incoming
ufw default allow outgoing
# السماح SSH على منفذ مخصص (مثال: 2222)
ufw allow 2222/tcp
# السماح HTTPS
ufw allow 443/tcp
# السماح HTTP
ufw allow 80/tcp
# تحقق من الحالة
ufw status verbose
القاعدة الواردة رفض التخلف عن السداد غير قابلة للتفاوض. كل منفذ تفتحه هو سطح هجوم. افتح فقط ما يتطلبه تطبيقك وأغلق كل شيء آخر.
بالنسبة للبيئات متعددة الخوادم ، استخدم الشبكات الخاصة لتوجيه حركة المرور الداخلية وعرض الخدمات الضرورية فقط للإنترنت العام. تتضمن خطط VPS الخاصة بـ Atal Networks شبكات IP خاصة - استخدمها للحفاظ على قاعدة البيانات وذاكرة التخزين المؤقت وحركة مرور الخدمة الداخلية بعيدًا عن الواجهة العامة تمامًا.
2. تصلب SSH والتحكم في الوصول
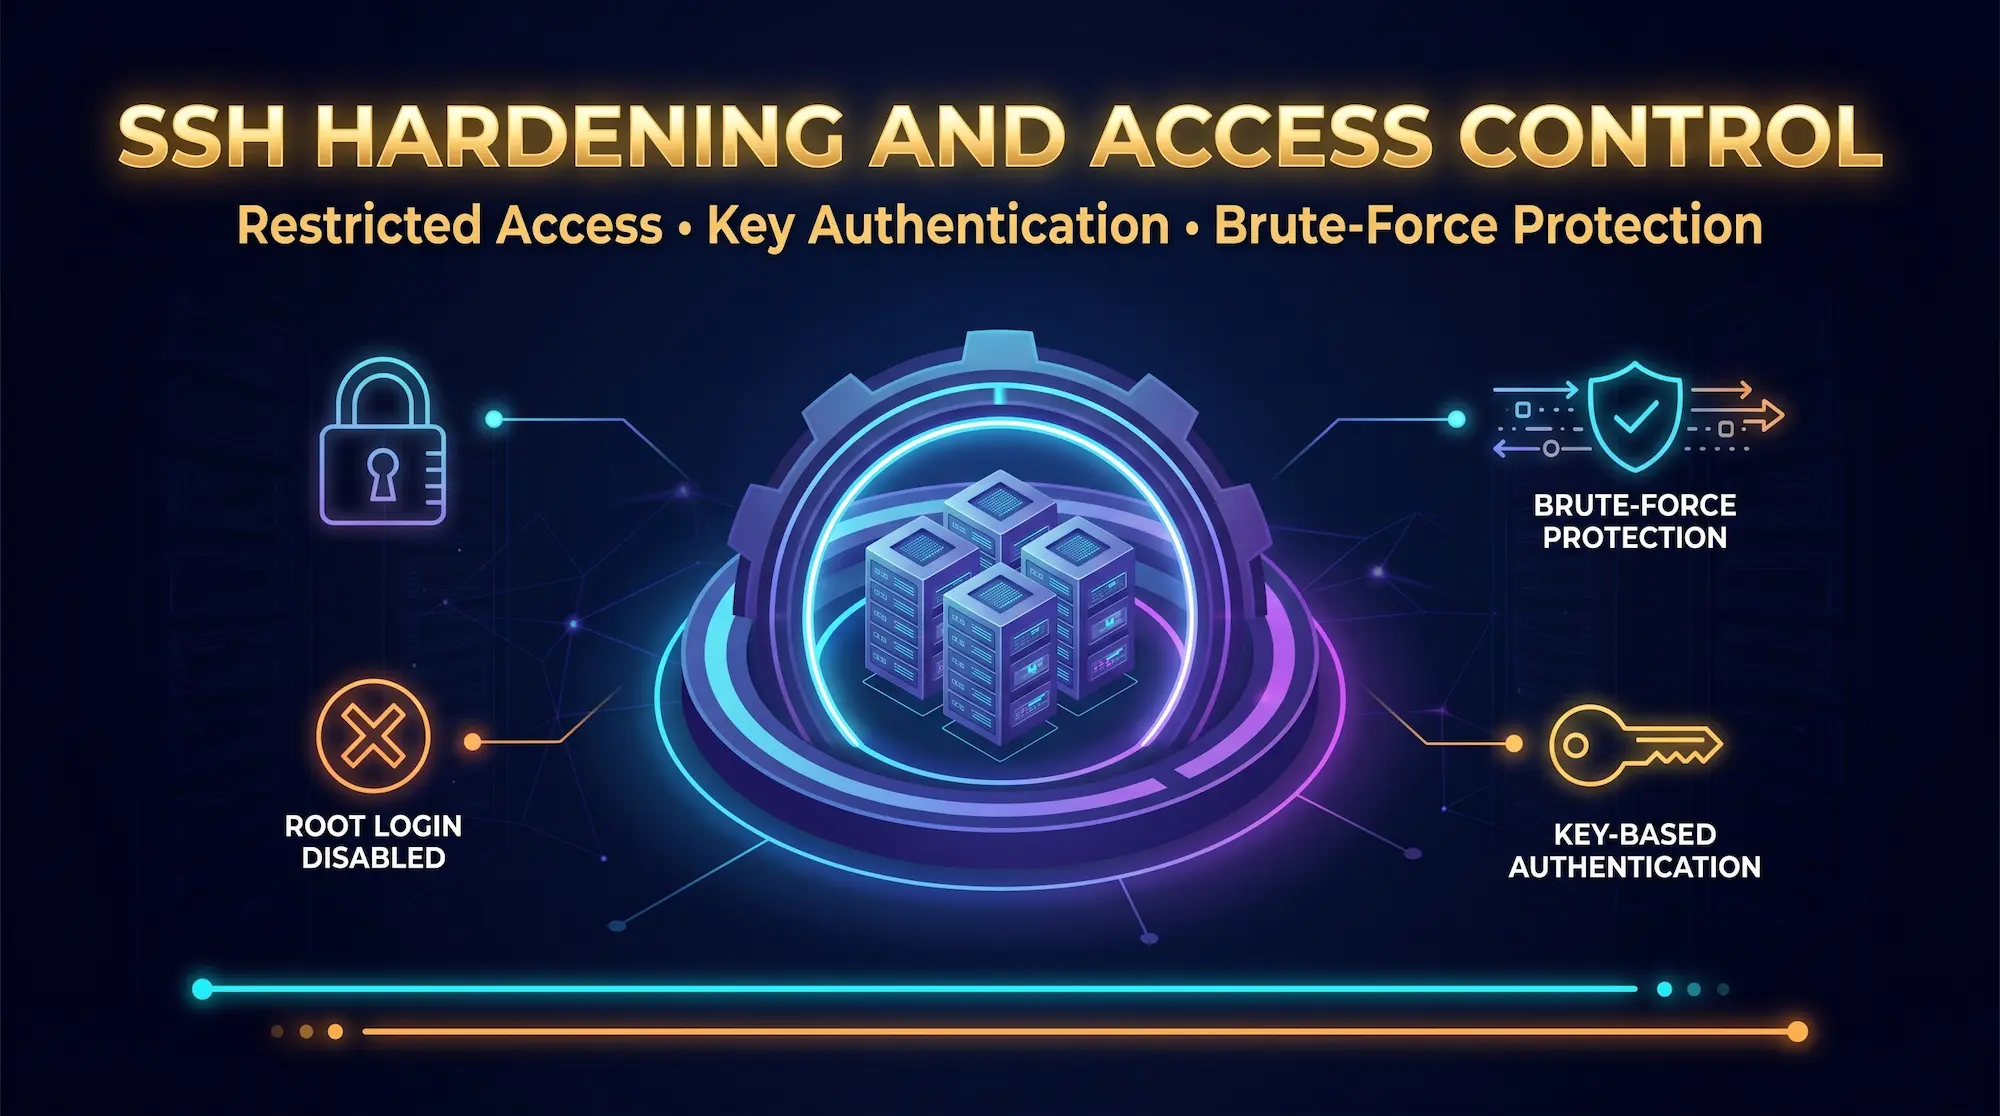
SSH هو بروتوكول الوصول عن بعد الأساسي لخوادم Linux وأيضًا أحد أكثر بروتوكولات الهجمات. تقوم الروبوتات الآلية بفحص الإنترنت بشكل مستمر بحثًا عن خوادم ذات تكوينات SSH الافتراضية - تسجيل دخول الجذر المكشوف على المنفذ 22 مع مصادقة كلمة المرور.
هاردن ssh عن طريق التحرير / etc / ssh / sshd_config:
# تعطيل تسجيل الدخول إلى الجذر
تصريح rootlogin لا
# تعطيل مصادقة كلمة المرور (مصادقة مستندة إلى المفتاح)
مصادقة كلمة المرور لا
# تغيير المنفذ الافتراضي
المنفذ 2222
# الحد من محاولات تسجيل الدخول
MaxAuthtries 3
# تعطيل كلمات المرور الفارغة
السماح بكلمات مرور لا
# يقتصر على مستخدمين محددين
Allowusers yourusername
# ضبط مهلة الخمول (ثواني)
ClientAliveInterval 300
ClientAliveCountMax 2
بعد التحرير، أعد تشغيل خدمة SSH:
systemctl restart sshd
قم بتثبيت Fail2Ban لحظر عناوين IP تلقائيًا التي تتجاوز حدود تسجيل الدخول الفاشلة:
apt install fail2ban -y
systemctl enable fail2ban
systemctl start fail2ban
شاشات Fail2Ban / var / log / auth.log ويطبق حظر iptables المؤقت بعد حسابات الفشل القابلة للتكوين. يحظر سجن SSH الافتراضي عنوان IP بعد 5 محاولات فاشلة في غضون 10 دقائق لمدة 10 دقائق - اضبط هذه العتبات بناءً على تحملك للمخاطر.
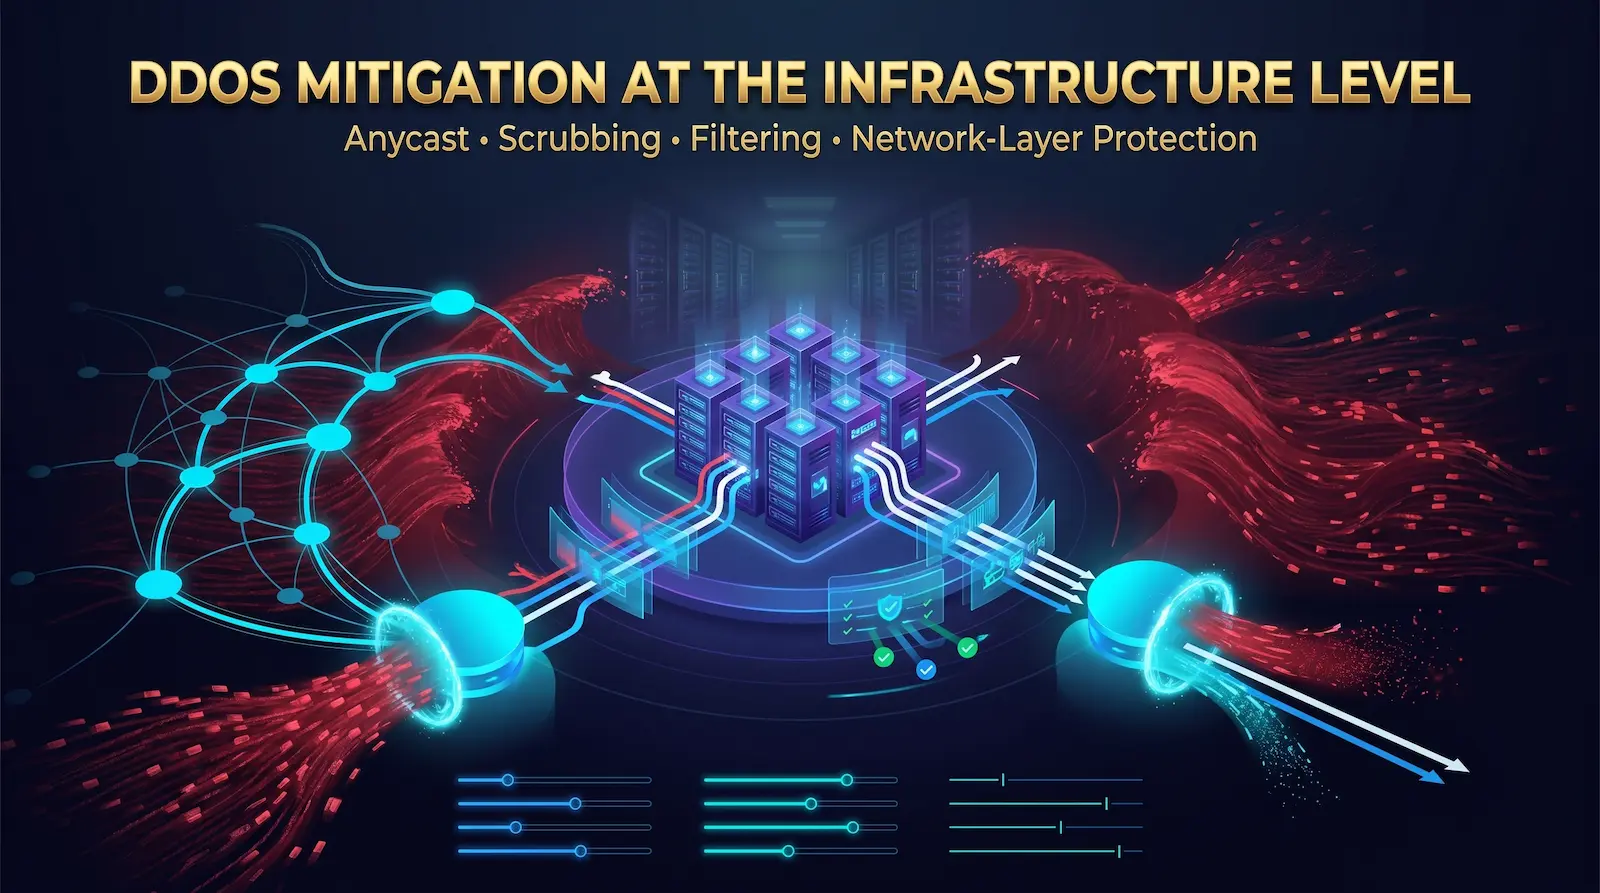
3. تخفيف DDoS على مستوى البنية التحتية
هجوم رفض الخدمة الموزع للخدمة يغمر الخادم الخاص بك بحركة المرور حتى يصبح غير مستجيب. تعتبر تخفيفات طبقة البرامج مثل الحد من المعدل فعالة ضد الهجمات على نطاق صغير ولكنها تفشل ضد الهجمات الحجمية المقاسة بمئات الجنيهات في الثانية.
تعمل حماية DDoS على مستوى البنية التحتية في طبقة الشبكة ، قبل أن تصل حركة المرور إلى الخادم الخاص بك. يوجه BGP Anycast Routing حركة المرور الواردة من خلال مراكز التنظيف التي تقوم بتصفية الحزم الضارة وإعادة توجيه حركة المرور النظيفة إلى أصلك. يمتص هذا النهج الهجمات الحجمية دون التأثير على المستخدمين الشرعيين.
لدينا استضافة Linux VPS و خادم Bare Metal تشمل الخطط البنية التحتية المحمية من DDoS في طبقة الشبكة. هذا يعني أنك تستفيد من سعة التنظيف دون الدفع بشكل منفصل مقابل CDN تابع لجهة خارجية أو خدمة تنظيف.
في طبقة التطبيق ، استكمل حماية DDoS للبنية التحتية بـ:
- تحديد المعدل على خادم الويب الخاص بك (nginx LIMIT_REQ_ZONE أو أباتشي mod_ratelimit)
- تصفية سمعة IP باستخدام Fail2Ban أو CrowdSec
- حدود الاتصال لمنع الهجمات على غرار Slowloris
- SYN الحماية من الفيضانات عبر معلمات النواة (net.ipv4.tcp_syncookies = 1)
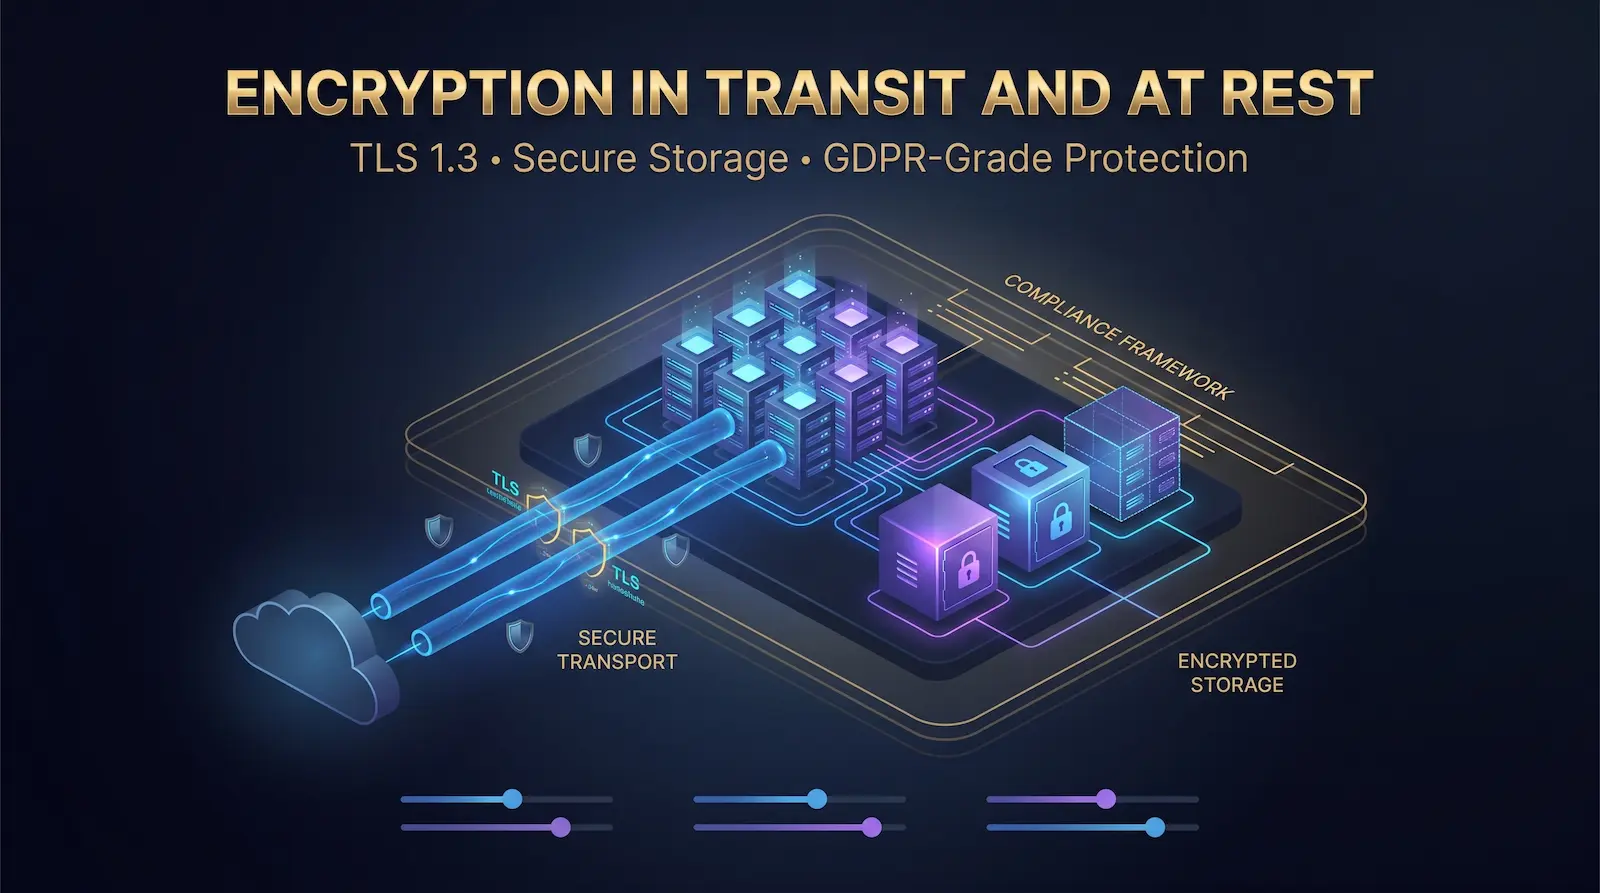
4. التشفير في العبور وفي الراحة
يحمي التشفير أثناء النقل البيانات التي تنتقل بين المستخدمين والخادم. يحمي التشفير في REST البيانات المخزنة على القرص إذا تم اختراق الأجهزة المادية.
في العبور: فرض TLS 1.3 على جميع الخدمات العامة. تعطيل TLS 1.0 و 1.1 ، والتي تحتوي على نقاط ضعف معروفة. استخدم Let’s Encrypt للحصول على شهادات مجانية للتجديد التلقائي:
apt install certbot python3-certbot-nginx -y
certbot –nginx -d yourdomain.com
تمكين التجديد التلقائي:
systemctl enable certbot.timer
systemctl start certbot.timer
قم بتكوين كتلة خادم Nginx لفرض مجموعات تشفير قوية:
SSL_PROTOCOLS TLSV1.2 TLSV1.3 ؛
ssl_prefer_server_cipers على ؛
ssl_ciphers ecdhe-ecdsa-aes128-gcm-sha256: ecdhe-rsa-aes128-gcm-sha256 ؛
في الراحة: بالنسبة لعمليات النشر المعدنية العارية التي تتعامل مع البيانات الحساسة ، فإن التشفير الكامل للقرص باستخدام LUKS (إعداد مفتاح Linux الموحد) يشفر القسم بأكمله. قم بتمكينه أثناء تثبيت نظام التشغيل أو استخدامه CryptSetup لتشفير أحجام البيانات الثانوية بعد التثبيت.
تتطلب المادة 32 من القانون العام لحماية البيانات (GDPR) من المؤسسات التي تعالج البيانات الشخصية في الاتحاد الأوروبي تنفيذ "التدابير الفنية المناسبة" بما في ذلك التشفير. النشر على الخوادم في مراكز البيانات المتوافقة مع اللائحة العامة لحماية البيانات - جنبًا إلى جنب مع TLS والتشفير أثناء الراحة - يلبي هذا المطلب في طبقة البنية التحتية.
5. OS تصلب وإدارة التصحيح
الخادم غير المصحح هو دعوة مفتوحة. يتم اكتشاف الثغرات الأمنية في Linux Kernel و OpenSSL والحزم الشائعة بانتظام - يتم قياس الوقت بين الإفصاح العام والاستغلال النشط بالأيام وليس الأسابيع.
تمكين التحديثات الأمنية التلقائية على Ubuntu/Debian:
apt install unattended-upgrades -y
dpkg-reconfigure -priority = ترقيات منخفضة غير مسجلة
بالإضافة إلى الترقيع ، اتبع إرشادات تصلب معيار CIS لنظام التشغيل الخاص بك. تشمل الخطوات الرئيسية:
- تعطيل الخدمات غير المستخدمة وإزالة الحزم غير الضرورية
- تعيين أذونات الملفات الصارمة على الدلائل الهامة (/ etc / passwd, / إلخ / الظل)
- مكن أبارمور (Ubuntu الافتراضي) أو سيلينكس (CentOS / RHEL) للتحكم الإلزامي في الوصول
- تعطيل تخزين USB في حالة تشغيل خادم بدون رأس (يمنع نواقل الهجوم المادي)
- تقييد ثنائيات SUID / SGID مع: أوجد / -بيرم / 6000 - نوع f
تصلب النواة عبر /etc/sysctl.conf يضيف طبقة أخرى:
# منع انتحال IP
net.ipv4.conf.all.rp_filter = 1
# تعطيل عمليات إعادة توجيه ICMP
net.ipv4.conf.all.accept_redirects = 0
# تمكين الحماية من الفيضانات SYN
net.ipv4.tcp_syncookies = 1
# تعطيل إعادة توجيه IP (إلا إذا كان هذا جهاز توجيه)
net.ipv4.ip_forward = 0
تطبيق التغييرات مع: sysctl -p
6. إدارة الهوية والوصول (IAM)
تعد إخفاقات التحكم في الوصول هي السبب الثاني الأكثر شيوعًا لخروقات السحابة ، وفقًا لأفضل 10 حوادث في OWASP. مبدأ الامتياز الأقل - منح المستخدمين فقط الوصول الذي يحتاجون إليه لدورهم المحدد - يحد من الضرر الذي يمكن أن يسببه أي حساب مخترق.
على خوادم لينكس:
- إنشاء مستخدمين نظام منفصلين لكل تطبيق (لا تقوم بتشغيل تطبيقات الويب كجذر)
- تقييد وصول sudo إلى أوامر محددة باستخدام /etc/sudoers.d/
- قم بتدوير مفاتيح SSH كل ثلاثة أشهر - تعامل مع المفاتيح القديمة مثل كلمات المرور منتهية الصلاحية
- تدقيق حسابات المستخدمين النشطة وإزالة الحسابات القديمة: Lastlog | grep -v "أبدا" يعرض الحسابات التي لم تسجل الدخول مطلقًا
للفرق التي تدير خوادم مخصصة، قم بتنفيذ إدارة الوصول المركزية باستخدام أدوات مثل HashiCorp Vault للتخزين السري أو النقل الفضائي للوصول إلى SSH مع مسارات تسجيل ومراجعة كاملة للجلسات.
7. كشف التطفل ومراقبة الأمن
لا يمكنك الدفاع ضد التهديدات التي لا يمكنك رؤيتها. يمنحك مكدس المراقبة الذي تم تكوينه بشكل صحيح رؤية في الوقت الفعلي لمحاولات المصادقة وتصعيد الامتيازات وتغييرات الملفات وشذوذ الشبكة.
مكدس المراقبة الأساسي لخادم Linux:
Auditd - برنامج التدقيق على مستوى النواة الذي يسجل مكالمات النظام والوصول إلى الملفات وتغييرات الامتياز:
apt install auditd -y
systemctl enable auditd
systemctl start auditd
Ossec أو Wazuh - الكشف عن التسلل المستند إلى المضيف الذي يراقب تكامل الملف وتحليل السجل واكتشاف rootkit. Wazuh هي الشوكة الحديثة التي تتم صيانتها لـ Ossec مع لوحة تحكم على شبكة الإنترنت.
تسجيل مركزي - سجلات الشحن إلى خادم سجل نظام بعيد أو SIEM بحيث حتى إذا قام المهاجم بحذف السجلات المحلية ، فإنك تحتفظ بمسار التدقيق. استخدم Rsyslog أو FileBeat للشحن إلى وجهة خارجية.
تكوين التنبيهات لـ:
- العديد من محاولات تسجيل الدخول إلى SSH الفاشلة من نفس IP
- عمليات تسجيل الدخول إلى الجذر الناجحة (يجب أن تكون صفرًا مع تعطيل Permitrootlogin)
- إنشاء حساب مستخدم جديد
- التغييرات في / etc / passwd, / إلخ / الظل, / etc / sudoers
- تعديلات وظيفية كرون
8. استراتيجية النسخ الاحتياطي والتعافي من الكوارث
Backups don’t prevent attacks — they determine your recovery speed. A properly designed backup strategy defines your Recovery Time Objective (RTO, how fast you can restore) and Recovery Point Objective (RPO, how much data you can afford to lose).
تطبيق قاعدة النسخ الاحتياطي 3-2-1 على البنية التحتية السحابية:
- 3 نسخ من بياناتك
- 2 أنواع وسائط التخزين المختلفة
- 1 نسخ مخزنة خارج الموقع (منطقة جغرافية مختلفة أو مزود)
بالنسبة للخوادم ، يُترجم هذا إلى: النسخ الاحتياطي المحلي + لقطة الموفر + تخزين الكائنات خارج الموقع (على سبيل المثال ، Backblaze B2 أو Wasabi أو VPS ثانوي في موقع مركز بيانات Atal Networks مختلف).
أتمتة النسخ الاحتياطية للخادم باستخدام RSync أو RESTIC:
# Restic Backup إلى مستودع بعيد
restic -r sftp: user @ backup-server: / backups backup / var / www / etc / home
# تحقق من سلامة النسخ الاحتياطي
restic -r sftp: user @ backup-server: / backups check
اختبر عملية الاستعادة كل ثلاثة أشهر. النسخة الاحتياطية غير المختبرة ليست نسخة احتياطية - إنها أمل.
لدينا خطط استضافة VPS دعم جداول لقطة مخصصة والنسخ المتماثل خارج الموقع. اتصل بفريقنا لتكوين التكرار الجغرافي عبر مواقع مراكز البيانات.
9. الامتثال والمواءمة التنظيمية
يحول الامتثال الأمني ضوابط الأمان الخاصة بك إلى التزامات قابلة للتحقق وقابلة للتدقيق. بالنسبة للشركات التي تعالج بيانات العملاء ، فإن الامتثال ليس اختياريًا - إنه مطلب قانوني وتجاري.
GDPR (الاتحاد الأوروبي): Article 32 requires “appropriate technical and organizational measures” to protect personal data. At the infrastructure level, this means encryption in transit and at rest, access controls, breach detection, and the ability to demonstrate these controls to regulators. Hosting on GDPR-compliant infrastructure — with data centers in GDPR-regulated jurisdictions — satisfies the data residency component.
NIST SP 800-53: يرسم كتالوج التحكم الأمني التابع للمعهد الوطني للمعايير والتكنولوجيا مباشرة إلى البنية التحتية السحابية. تشمل عائلات التحكم الرئيسية لأمن الخادم التحكم في الوصول (AC) وإدارة التكوين (CM) والتدقيق والمساءلة (AU) وحماية النظام والاتصالات (SC).
SOC 2 النوع الثاني: بالنسبة لشركات SaaS ، تتطلب شهادة SOC 2 من النوع الثاني إثبات أن عناصر التحكم الأمنية قد عملت بشكل فعال على مدار فترة زمنية (عادةً من 6 إلى 12 شهرًا). تغذي عناصر التحكم على مستوى البنية التحتية - التخزين المشفر ، وتسجيل الوصول ، وحماية DDoS ، وإدارة التغيير - مباشرة في مجموعة أدلة SOC 2.
10. اختيار البنية التحتية المصممة للأمن
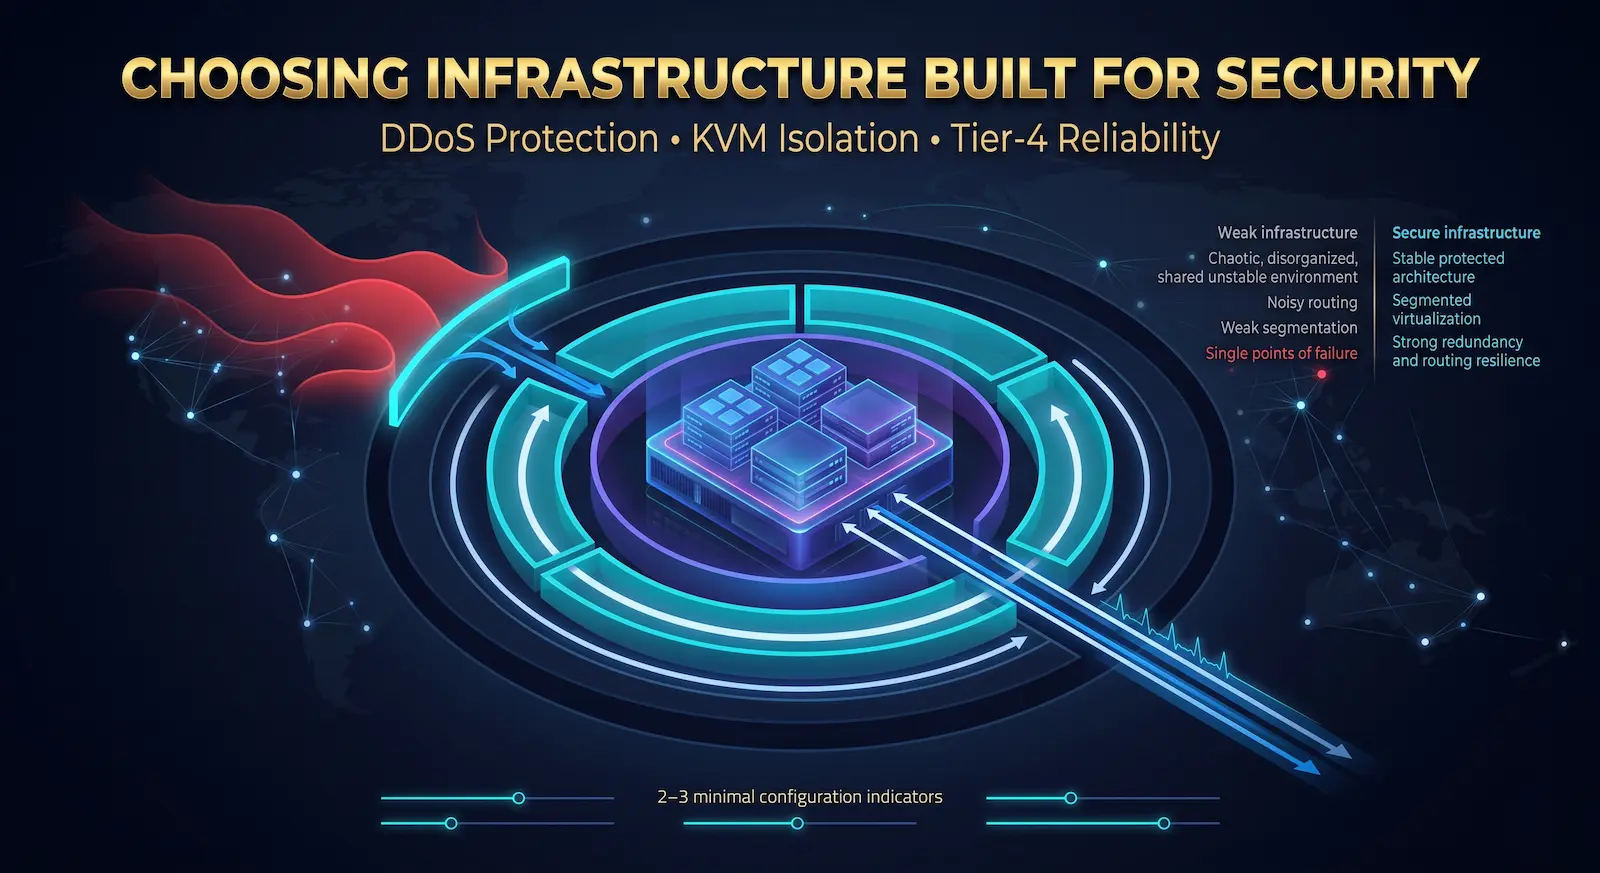
تعمل كل استراتيجية أعلاه فوق البنية التحتية للاستضافة الخاصة بك. إذا كان هذا الأساس يحتوي على فجوات - لا توجد حماية DDoS ، وبيئات Hypervisor المشتركة ، ومرافق المستوى 1 بدون طاقة زائدة عن الحاجة - لا يمكن لعناصر التحكم في طبقة التطبيق الخاصة بك التعويض بالكامل.
يوفر شريك البنية التحتية المناسب:
- حماية DDoS على مستوى الشبكة مضمن بشكل افتراضي، وليس كإضافة مدفوعة
- المحاكاة الافتراضية المستندة إلى KVM لعزل النواة الحقيقي بين المستأجرين على الأجهزة المشتركة
- مراكز بيانات المستوى 3 أو المستوى 4 مع الأمن المادي والطاقة الزائدة والتبريد
- وصول root كامل لذلك يمكنك تنفيذ خطوات التصلب أعلاه دون قيود
- تغطية مركز البيانات العالمية حتى تتمكن من تلبية متطلبات الإقامة في البيانات
في Atal Networks ، لدينا استضافة VPS, خوادم مخصصة، و خوادم Bare Metal كلها مبنية على هذا الأساس - تخدم أكثر من 36000 عميل في 196 دولة مع 99.99% وقت تشغيل مدعوم من SLA.
VPS مقابل الخادم المخصص مقابل المعادن العارية: مقارنة الأمان
| البعد الأمني | VPS (KVM) | خادم مخصص | المعدن |
| سطح هجوم Hypervisor | الحد الأدنى (KVM معزول) | لا احد | لا احد |
| عزل على مستوى النواة | نعم | نعم | نعم |
| مشاركة الأجهزة المادية | نعم (مفرط) | لا | لا |
| الوصول إلى الجذر | كامل | كامل | كامل |
| قواعد جدار الحماية المخصصة | نعم | نعم | نعم |
| DDoS على مستوى الشبكة | على مستوى المزود | على مستوى المزود | على مستوى المزود |
| ملاءمة الامتثال | SMB / السوق المتوسط | المؤسسات | المؤسسة / الامتثال العالي |
| سقف الأداء | الموارد المخصصة | أجهزة كاملة | أجهزة كاملة |
| كلفة | حد أدني | متوسط المدى | الأعلى |
يزيل Bare Metal طبقة Hypervisor تمامًا ، ويزيل فئة من الهجمات التي تستهدف طبقة المحاكاة الافتراضية. لأعباء العمل عالية الامتثال (المالية والرعاية الصحية والحكومة) ، والمعادن العارية على البنية التحتية Atal Networks يوفر أعلى خط أساس أمان متاح.
قائمة التحقق من أمان السحابة
قم بتطبيق قائمة التحقق هذه قبل وضع علامة على أي خادم جاهز للإنتاج:
- تم تكوين قواعد جدار الحماية الوارد للرفض الافتراضي (UFW / IPTables)
- تم تعطيل تسجيل الدخول إلى جذر SSH ؛ يتم فرض المصادقة القائمة على المفتاح
- تم تغيير منفذ SSH من الافتراضي 22
- FAIL2BAN مثبتة ونشطة
- تم تمكين تحديثات الأمان التلقائية (ترقيات غير مراقب)
- تم إزالة الخدمات والحزم غير المستخدمة
- تم فرض TLS 1.3 ؛ TLS 1.0 / 1.1 معطل
- تم تثبيت شهادات SSL مع تكوين التجديد التلقائي
- كشف التسلل نشط (Wazuh/Ossec أو AuditD)
- تم تكوين شحن السجل المركزي
- 3-2-1 تم تنفيذ استراتيجية النسخ الاحتياطي واختبارها
- ضوابط الامتثال موثقة (المادة 32 ، NIST ، SOC 2 حسب الاقتضاء)
الأسئلة الشائعة
ما هي أهم استراتيجيات أمان السحابة للشركات الصغيرة؟
بالنسبة للشركات الصغيرة ، فإن الاستراتيجيات ذات التأثير الأعلى هي تصلب SSH (تعطيل تسجيل الدخول إلى الجذر ، وفرض المصادقة المستندة إلى المفتاح) ، وتكوين جدار الحماية (الرفض الافتراضي للوارد) ، والتصحيح التلقائي لنظام التشغيل ، والنسخ الاحتياطية المشفرة. تتناول هذه الخطوات الأربع غالبية نواقل الهجوم في العالم الحقيقي - القوة الغاشمة ، ونقاط الضعف غير المصححة ، وبرامج الفدية - دون الحاجة إلى موظفين أمنيين متخصصين أو أدوات معقدة.
كيف يمكنني تأمين خادم VPS من المتسللين؟
تأمين VPS StartS في طبقة SSH: تعطيل تسجيل الدخول إلى الجذر ، وفرض المصادقة المستندة إلى المفتاح ، وتغيير المنفذ الافتراضي ، وتثبيت Fail2Ban. أضف سياسة جدار الحماية التي تنفي افتراضيًا مع UFW ، وقم بتمكين التحديثات الأمنية التلقائية ، وتثبيت Wazuh أو Ossec لاكتشاف التسلل. تستغرق هذه الخطوات أقل من ساعتين لتنفيذ وحظر غالبية الهجمات الآلية التي تستهدف مثيلات VPS المكشوفة.
هل توفر Bare Metal Hosting أمانًا أفضل من VPS؟
تزيل الاستضافة المعدنية العارية طبقة Hypervisor ، وتزيل فئة من الهجمات الخاصة بالمحاكاة الافتراضية التي تستهدف حدود ضيف المضيف. بالنسبة لأعباء العمل التي تتطلب عزلًا صارمًا - معالجة البيانات المالية وسجلات الرعاية الصحية والتطبيقات الحكومية - يوفر Bare Metal حدودًا أمنية أنظف. يوفر VPS على KVM Hypervisors عزلًا قويًا لمعظم أعباء العمل. يعتمد الاختيار على متطلبات الامتثال الخاصة بك ونموذج التهديد ، وليس على أن يكون المعدن المجرد أكثر أمانًا بشكل قاطع.
كيف تعمل حماية DDoS على مستوى الخادم؟
Network-level DDoS protection routes your server’s traffic through scrubbing infrastructure before it reaches your host. BGP Anycast routing directs incoming packets to the nearest scrubbing center, which filters malicious traffic based on packet signatures, rate patterns, and IP reputation. Clean traffic passes through to your server. Atal Networks includes this network-layer scrubbing on all hosting plans — it operates transparently without requiring any configuration on your end.
ما هي معايير الامتثال التي تنطبق على البيانات المستضافة على السحابة؟
تعتمد المعايير المعمول بها على نوع البيانات والجغرافيا الخاصة بك. ينطبق القانون العام لحماية البيانات (GDPR) على أي أعمال تعالج البيانات الشخصية في الاتحاد الأوروبي ، والتي تتطلب التشفير ، وضوابط الوصول ، وإخطار الخرق في غضون 72 ساعة. يحدد NIST SP 800-53 إطار عمل تحكم شامل تستخدمه الوكالات الفيدرالية الأمريكية واعتمد على نطاق واسع في إعدادات المؤسسة. ينطبق SOC 2 Type II على موفري SaaS والخدمات السحابية التي تخزن بيانات العملاء. تنطبق HIPAA على بيانات الرعاية الصحية. ينطبق PCI DSS على بيانات بطاقة الدفع. تشترك معظم هذه المعايير في مجموعة المتطلبات الأساسية: التشفير والتحكم في الوصول والتسجيل والاستجابة للحوادث.
كم مرة يجب أن أقوم بمراجعة تكوين أمان الخادم الخاص بي؟
قم بإجراء تدقيق أمان كامل كل ثلاثة أشهر على الأقل - مراجعة المنافذ المفتوحة وحسابات المستخدمين النشطين والحزم المثبتة وقواعد جدار الحماية وأنماط السجل. قم بتشغيل عمليات تدقيق مستهدفة بعد أي تغيير كبير: نشر تطبيق جديد ، أو خروج أعضاء الفريق ، أو تحديث نظام التشغيل الرئيسي. استخدم أدوات آلية مثل Lynis (نظام تدقيق لينيس) لتدقيق التكوين الأساسي بين المراجعات اليدوية. تعامل مع درجة CIS Benchmark كمقياس أساسي وتتبعها بمرور الوقت.
هل يمكن لمزود الاستضافة الخاص بي رؤية بيانات الخادم الخاص بي؟
يعمل مزود الاستضافة ذو السمعة الطيبة في طبقة البنية التحتية - يقومون بتوفير وصيانة ومراقبة الأجهزة والشبكة المادية ، وليس البيانات الموجودة داخل الخادم الخاص بك. من خلال الوصول الكامل إلى الجذر والتخزين المشفر ، يمكن الوصول إلى بياناتك فقط. تعمل Atal Networks على نموذج خدمات البنية التحتية الصارمة: نحن ندير الأجهزة والشبكة ؛ يمكنك التحكم في نظام التشغيل والتطبيقات والبيانات. لا يقوم فريقنا بالوصول إلى بيئات خادم العملاء دون إذن صريح من صاحب الحساب.
ما هو الفرق بين أمان السحابة وأمن الخادم؟
Cloud Security هو النظام الأوسع نطاقًا الذي يغطي حماية البيانات وإدارة الوصول والامتثال والأمان عبر بيئات السحابة. أمان الخادم هو ممارسة محددة لتصلب مثيلات الخادم الفردية - تكوين جدران الحماية ، وتأمين SSH ، وتصحيح حزم نظام التشغيل ، ومراقبة عمليات التطفل. أمان الخادم هو أحد مكونات استراتيجية أمان السحابة الكاملة. تشمل المكونات الأخرى أمان الشبكة وإدارة الهوية وتشفير البيانات ومواءمة الامتثال وتخطيط الاستجابة للحوادث.
قم ببناء إستراتيجيتك الأمنية على البنية التحتية الصحيحة
تنتج كل استراتيجية أعلاه نتائج أفضل عندما يتم بناء البنية التحتية تحتها من أجل الأمن. الأسس الضعيفة - الشبكات غير المحمية ، والأجهزة المشتركة بدون عزل ، ومراكز البيانات بدون ضوابط الأمان المادية - تخلق فجوات لا يمكن لأداة طبقة التطبيق إغلاقها بالكامل.
يوفر Atal Networks استضافة VPS, خوادم مخصصة، و بنية تحتية Bare Metal مع شبكات BGP المحمية من DDoS ، وعزل KVM kernel ، ومراكز بيانات Tier-4 ، والوصول الكامل إلى الجذر عبر 213+ موقعًا في جميع أنحاء العالم.
ابدأ بالبنية التحتية المبنية للاستراتيجيات المذكورة أعلاه. اكتشف خطط الاستضافة الخاصة بنا أو اتصل بفريقنا للحصول على استشارة مجانية حول نوع الخادم المناسب لمتطلبات الأمان الخاصة بك.
